Che cosa c’è dietro un’importante affermazione dell’università di Yale sull’invecchiamento? Lo studio di un suo team di scienziati ribalta l’opinione che diventare anziani sia un male: l’avanzare dell’età offre possibilità di miglioramento, perché? Gli studiosi affermano che è proprio il pensiero degli anziani sull’invecchiare a influenzare un processo che fa i conti con la salute ma ha anche delle potenzialità. Quindi, sono mentalità e pregiudizi che possono incidere sulla qualità della vita dopo gli anta.
L’autrice dello studio, Becca R. Levy, docente di scienze sociali e comportamentali, ha analizzato i dati di uno studio decennale sugli anziani americani a livello nazionale. La scoperta all’interno del dipartimento di salute della Yale School è che la metà degli adulti di età pari o sopra i 65 anni ha mostrato un miglioramento cognitivo ma anche fisico nel tempo.
In tarda età, molte fatiche della vita come il lavorare, portare pesi e altro vengono limitate. Si tende a faticare meno o a disincentivare il lavoro più pesante. Mente e fisico sicuramente devono affrontare primi problemi di salute. Però, non è una costante e molti anziani, che hanno più tempo libero, possono usufruirne per migliorarsi e migliorare anche le condizioni fisiche.

I dati riconsiderati dell’Health and Retirement Study: anziani dai 65 anni in su seguiti per 12 anni tra attività fisiche e vita quotidiana per scoprire la tendenza al miglioramento
L’analisi di Becca Levy non ha scoperto miglioramenti in piccoli gruppi eccezionali ma in soggetti collegati o accomunati da diversi fattori importanti. Tra questi, anche il non vedere l’invecchiamento per forza come un ostacolo o un decadimento. I risultati sono stati pubblicati sulla rivista Geriatrics e contengono diverse informazioni.
L’Health and Retirement Study è l’indagine longitudinale sugli anziani americani, finanziata a livello federale. Coinvolse 11.000 partecipanti ed è lo studio utilizzato per trarre i dati sulla nuova filosofia dell’invecchiamento. I cambiamenti cognitivi furono valutati considerando funzionalità fisiche come camminata veloce e altre attività. In un follow-up di 12 anni, il 45% dei partecipanti ha registrato miglioramenti in due ambiti di vita. Il 32% ha registrato miglioramenti cognitivi, il 28% miglioramenti fisici.
Queste percentuali non dicono che non ci siano deterioramenti fisici e cognitivi, come dice lo studio stesso: “Se si fa la media di tutti, si nota un declino. Ma quando si considerano le traiettorie individuali, si scopre una storia molto diversa. Una percentuale significativa dei partecipanti più anziani che abbiamo studiato è migliorata“.
Uno studio di Yale scopre cambiamenti positivi negli adulti dai 65 anni in su è stato pubblicato per la prima volta su Lega Nerd. L’utilizzo dei testi contenuti su Lega Nerd è soggetto alla licenza Creative Commons Attribuzione-Non commerciale-Non opere derivate 2.5 Italia License. Altri articoli dello stesso autore: Daniela Giannace

 Accedi

 Google ha avviato il 16 ottobre la distribuzione di Android 17 QPR2 Beta 7.1 per i Pixel iscritti all'Android Beta Program, a una sola settimana dalla precedente Beta 7. Sulla carta è un aggior...
 Apple ha aperto i preordini di iPhone Duo oggi alle 14:00 e nel giro di pochi minuti la data di consegna del 23 ottobre è sparita dall'Apple Store online. Mezz'ora dopo l'apertura, tutte le con...
 Google ha avviato il 15 ottobre negli Stati Uniti la distribuzione di Universal Cart, un carrello unico che raccoglie prodotti provenienti da negozi diversi e vive direttamente dentro i servizi dell'a...
 Microsoft ha distribuito il 16 ottobre 2026 un nuovo gruppo di build di anteprima di Windows 11 su tutti i canali del Windows Insider Program, e la novità più rilevante riguarda Xbox Mod...
 Epic Games e PayPal hanno portato le proprie obiezioni direttamente ai funzionari del Dipartimento di Giustizia statunitense, preoccupati che la causa antitrust contro Apple possa concludersi con un a...
 HONOR Pad X9a costa 199€ su Amazon, con il 20% di sconto sul listino di 249€. È un tablet da prendere in considerazione se alterni letture, lezioni e film e cerchi uno schermo ampio da portare facilme...


 Nel primo semestre 2026 gli investimenti di venture capital in startup e scaleup italiane hanno raggiunto 679 milioni di euro, in crescita del 37% rispetto ai 494 milioni dello stesso periodo del 2025...
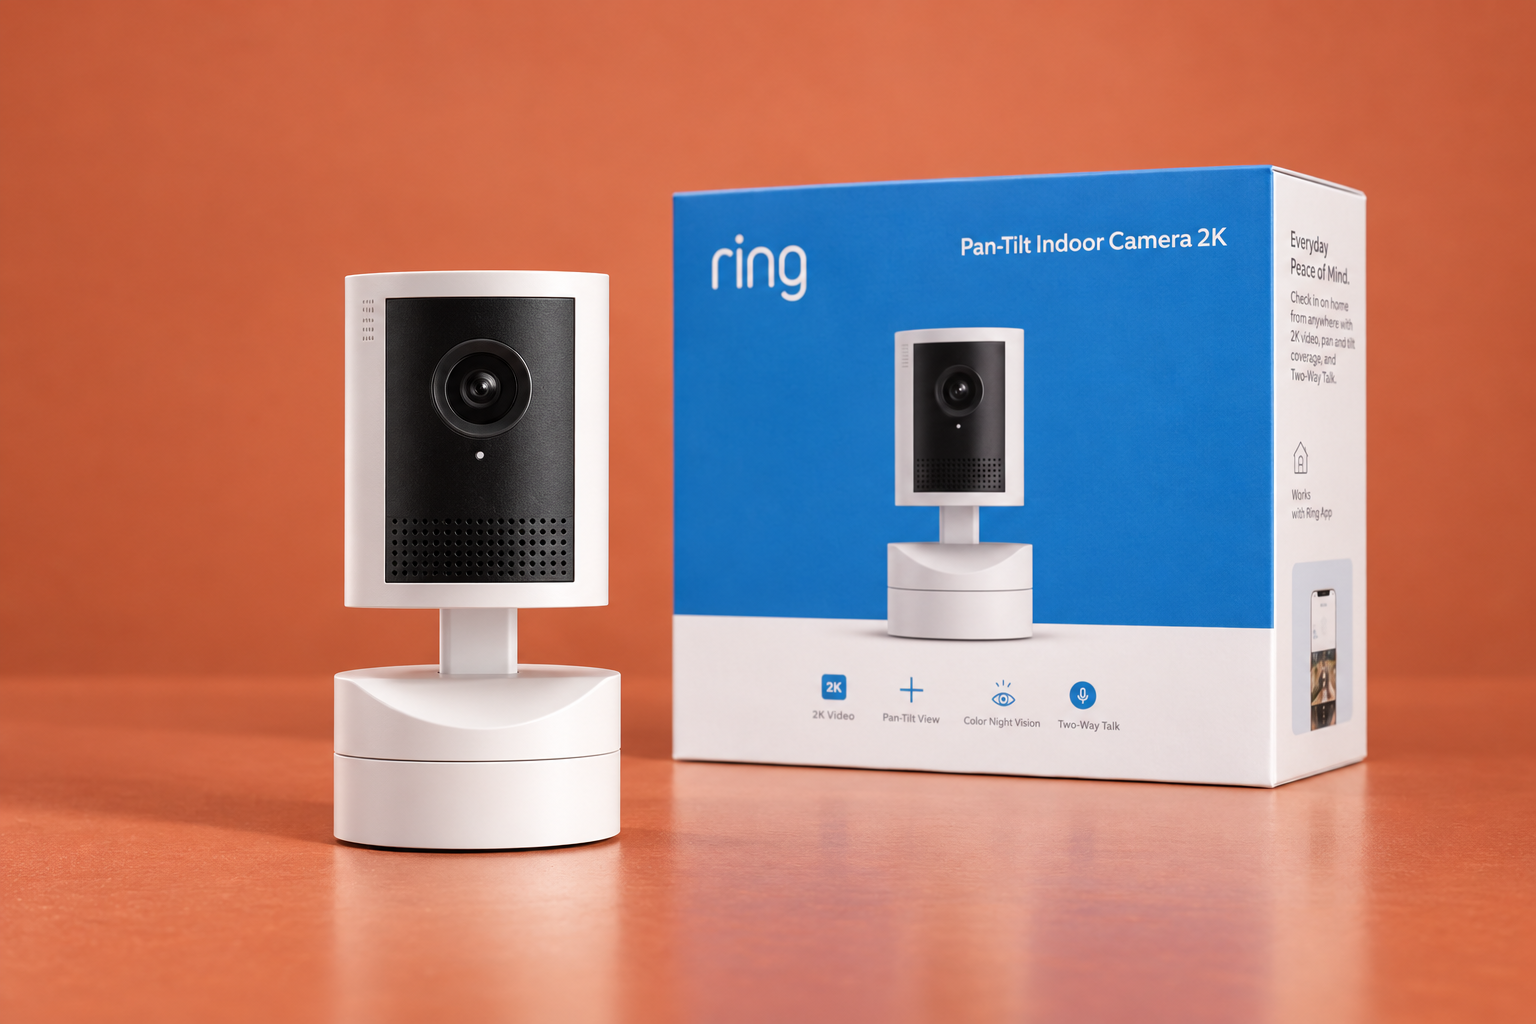 A 69,99€ su Amazon, Ring Pan-Tilt 2K permette di seguire persone e animali mentre si muovono in casa. La visuale a 360° e i movimenti gestibili dall’app Ring aiutano a controllare una stanza da un sol...
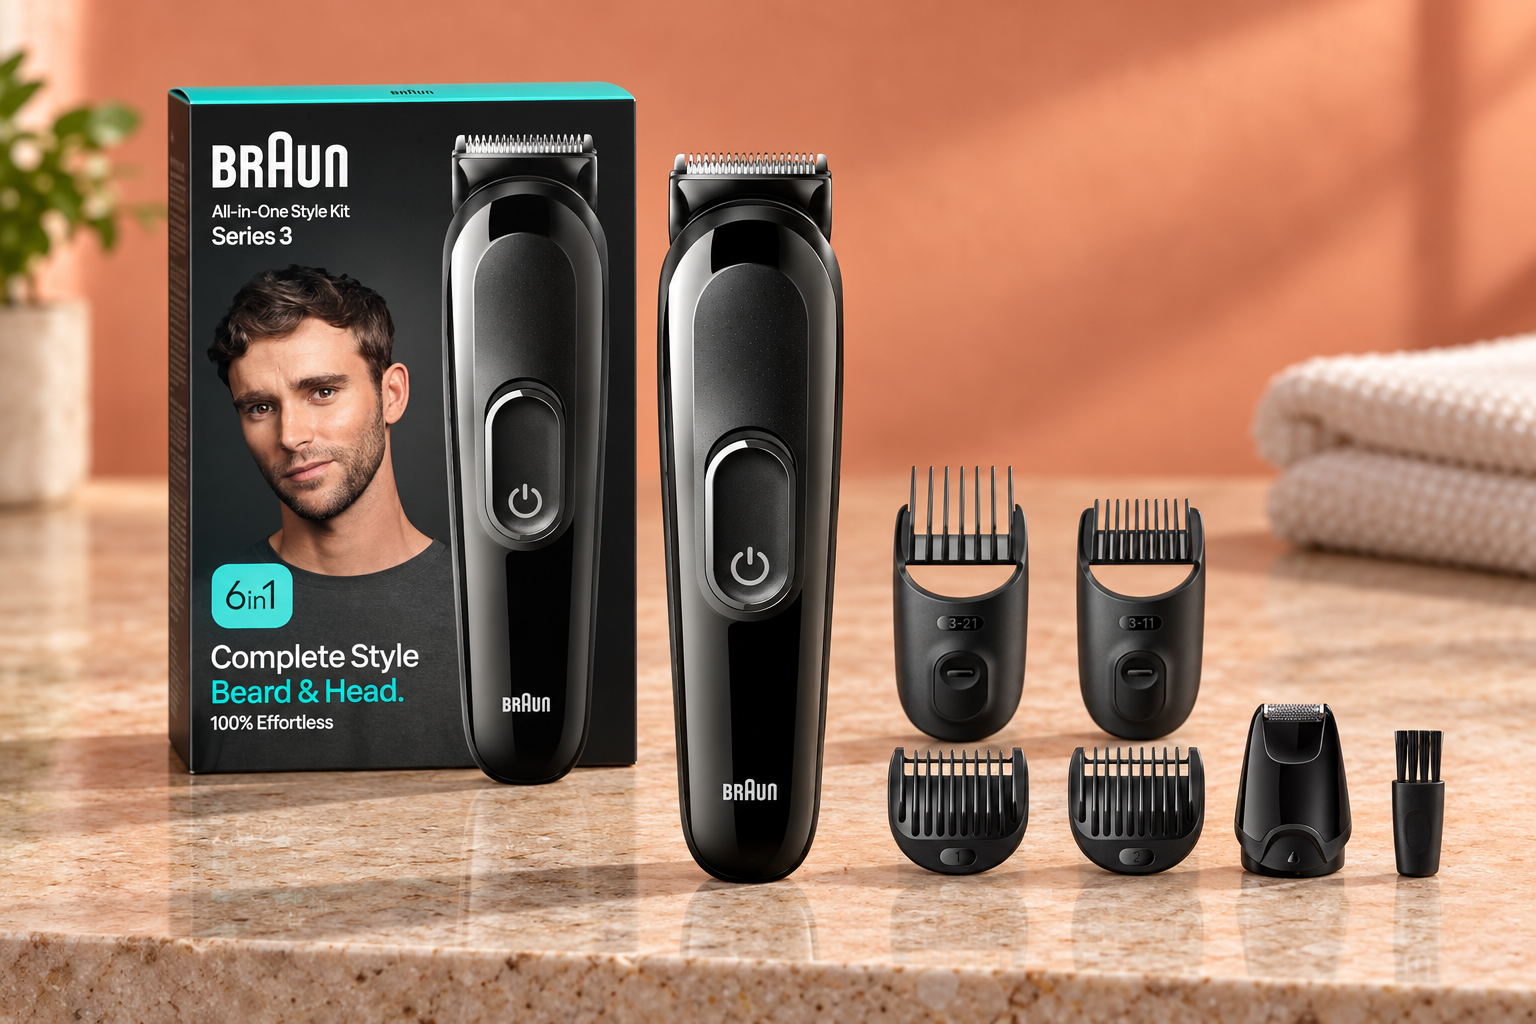 Il Braun 6-in-1 costa 36,99€ su Amazon e permette di regolare barba e capelli a casa con un unico kit. Pettini fissi e scorrevoli aiutano a gestire lunghezze diverse, mentre il funzionamento senza fil...
 Se Windows 11 resta bloccato sulla schermata Arresto in corso a ogni spegnimento, controlla prima gli aggiornamenti da completare e le applicazioni ancora aperte. Quando il problema si ripete anche se...
 Fish Audio ha reso disponibile il 13 ottobre Drama 3, un modello di sintesi vocale che si dirige con istruzioni scritte, come si farebbe con un attore. La regia va fra parentesi quadre prima della bat...
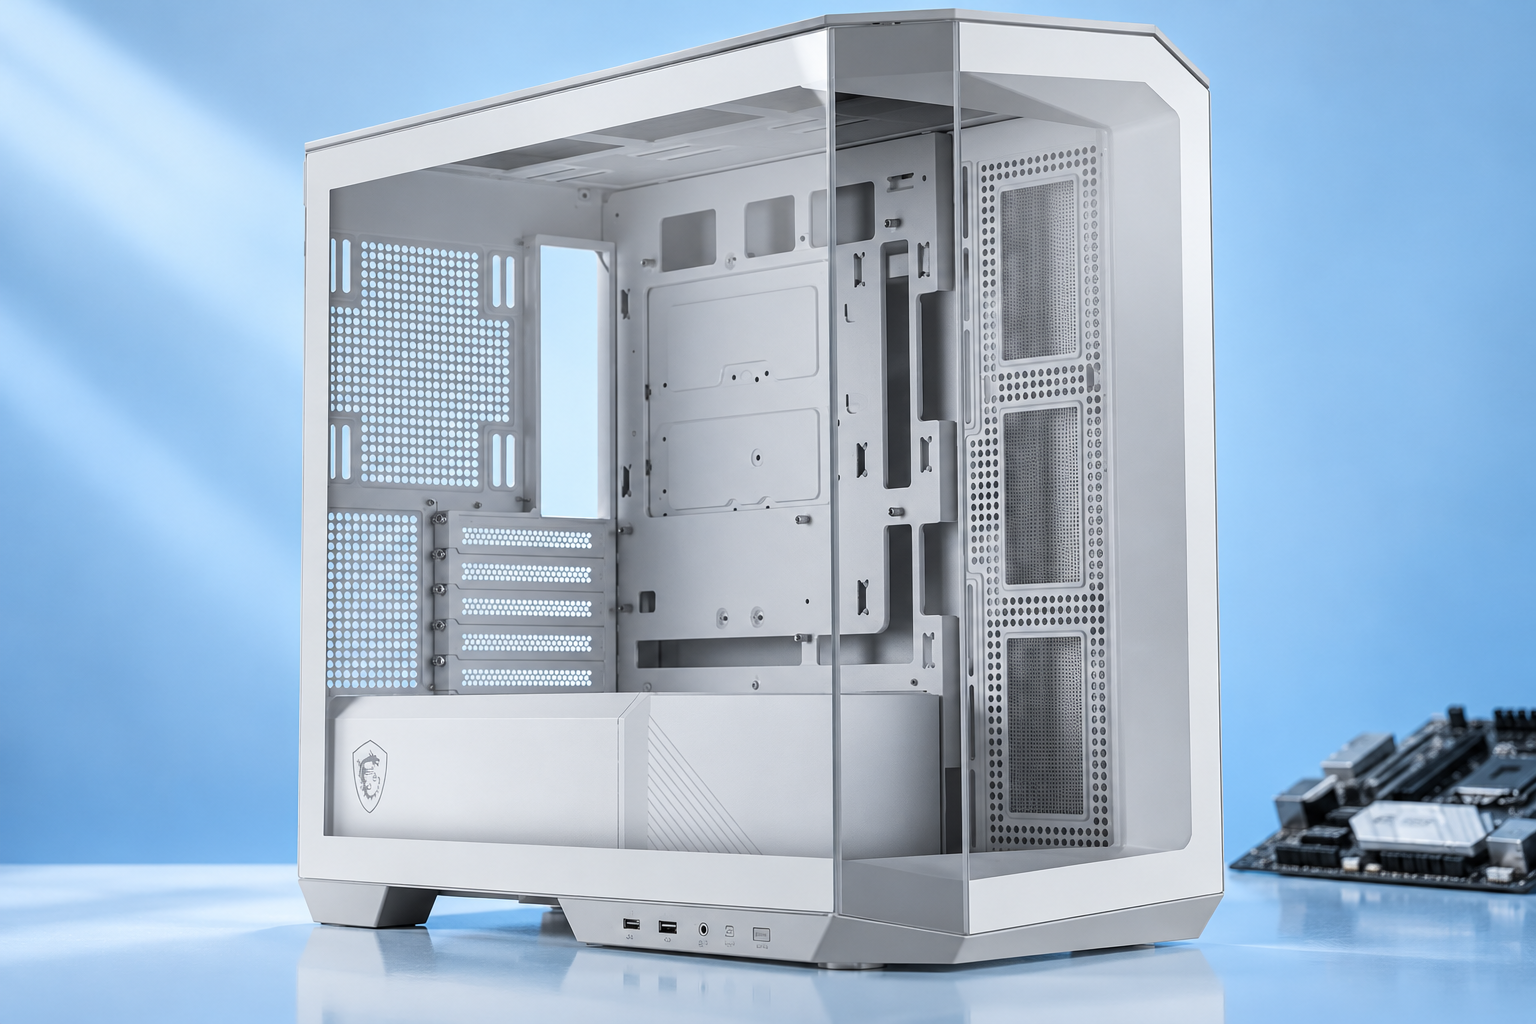 A 49,05€ su Amazon, MSI MAG PANO tocca il minimo di sempre con il 45% di sconto sugli 88,99€ di listino. La versione M100L PZ WHITE permette di costruire un PC bianco con particolare attenzione al cab...


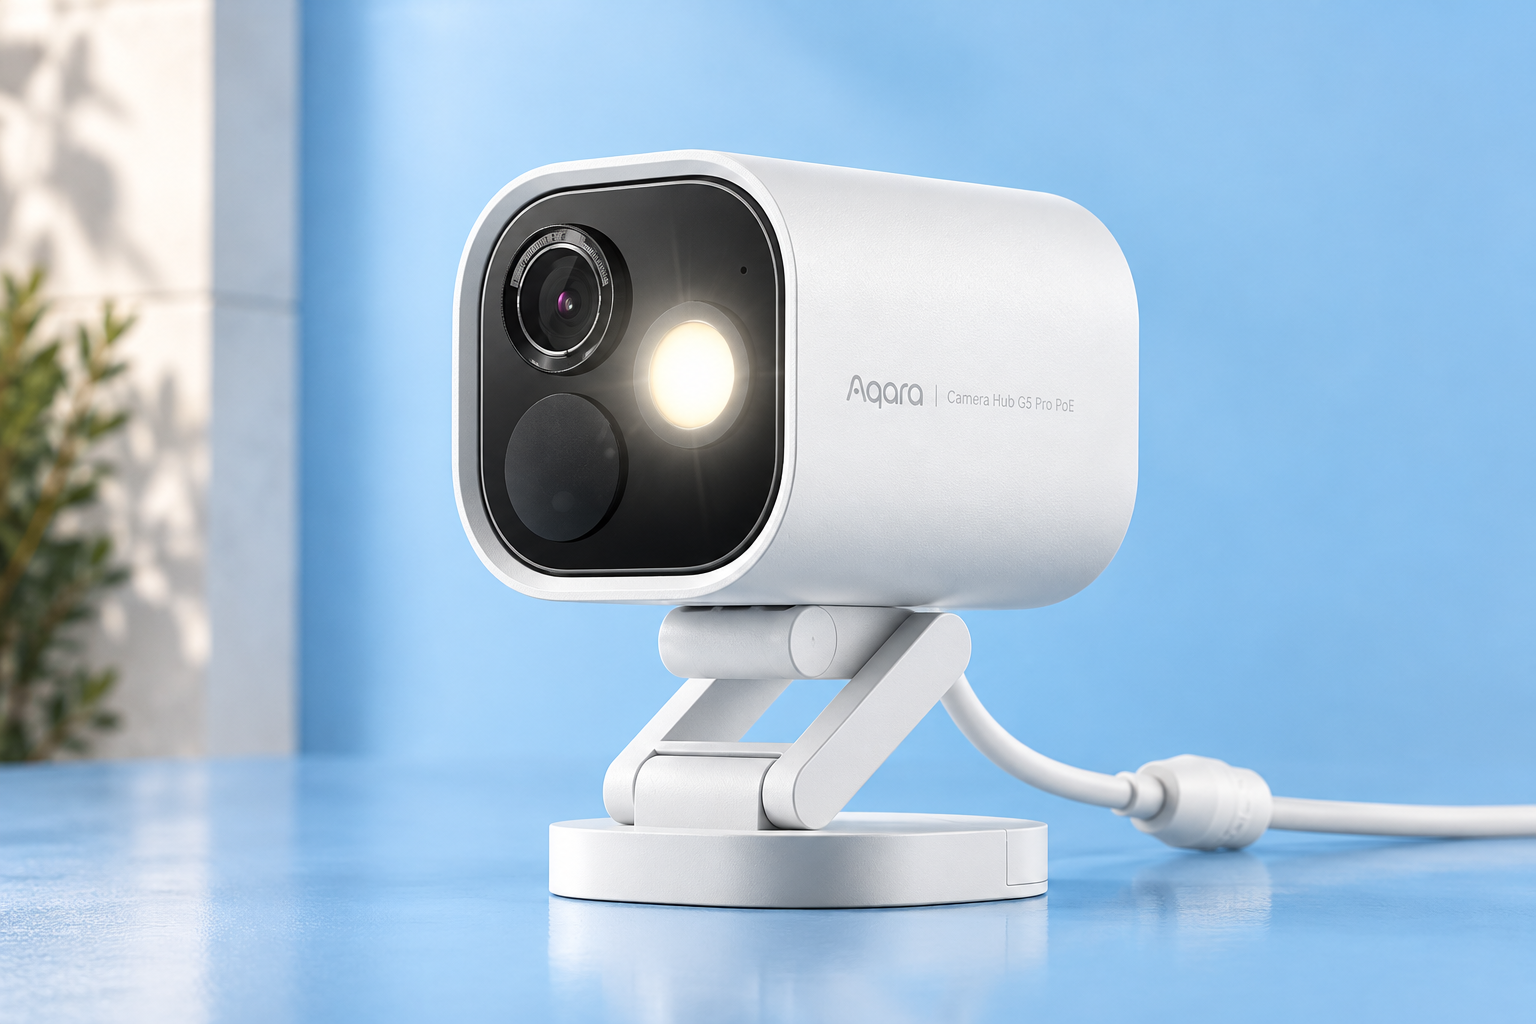 Aqara G5 Pro PoE costa 195,49€ su Amazon, con il 15% di sconto sul listino di 229,99€. Un solo cavo Ethernet alimenta la telecamera da esterno e trasporta il video, mentre l’hub integrato collega sens...


 Un annuncio che doveva restare segreto per ancora qualche giorno è sfuggito di mano a Microsoft: lo store ufficiale di Xbox ha pubblicato in anteprima, seppur per errore, la scheda completa di...


 Microsoft ha presentato il 12 ottobre Maia 300, la terza generazione del sistema progettato in casa per l'inferenza, cioè la fase in cui un modello già addestrato risponde alle richieste degli utenti....
 Su 10.000 euro tenuti un anno, un conto deposito al 3% lordo lascia 202 euro dopo la ritenuta del 26% e il bollo proporzionale dello 0,20%, per un totale di 10.202 euro. Il calcolo ipotizza capitale i...
 CD Projekt Red ha chiuso la fase di definizione dell'universo narrativo di Project Hadar, la sua prima proprietà intellettuale creata interamente in casa, e ha avviato i primi lavori concreti sul gioc...
 Halo Studios stava preparando due remake ben più ambiziosi di quanto visto con Halo: Campaign Evolved, ma i licenziamenti decisi da Microsoft hanno fermato tutto prima che i progetti uscissero dalla f...
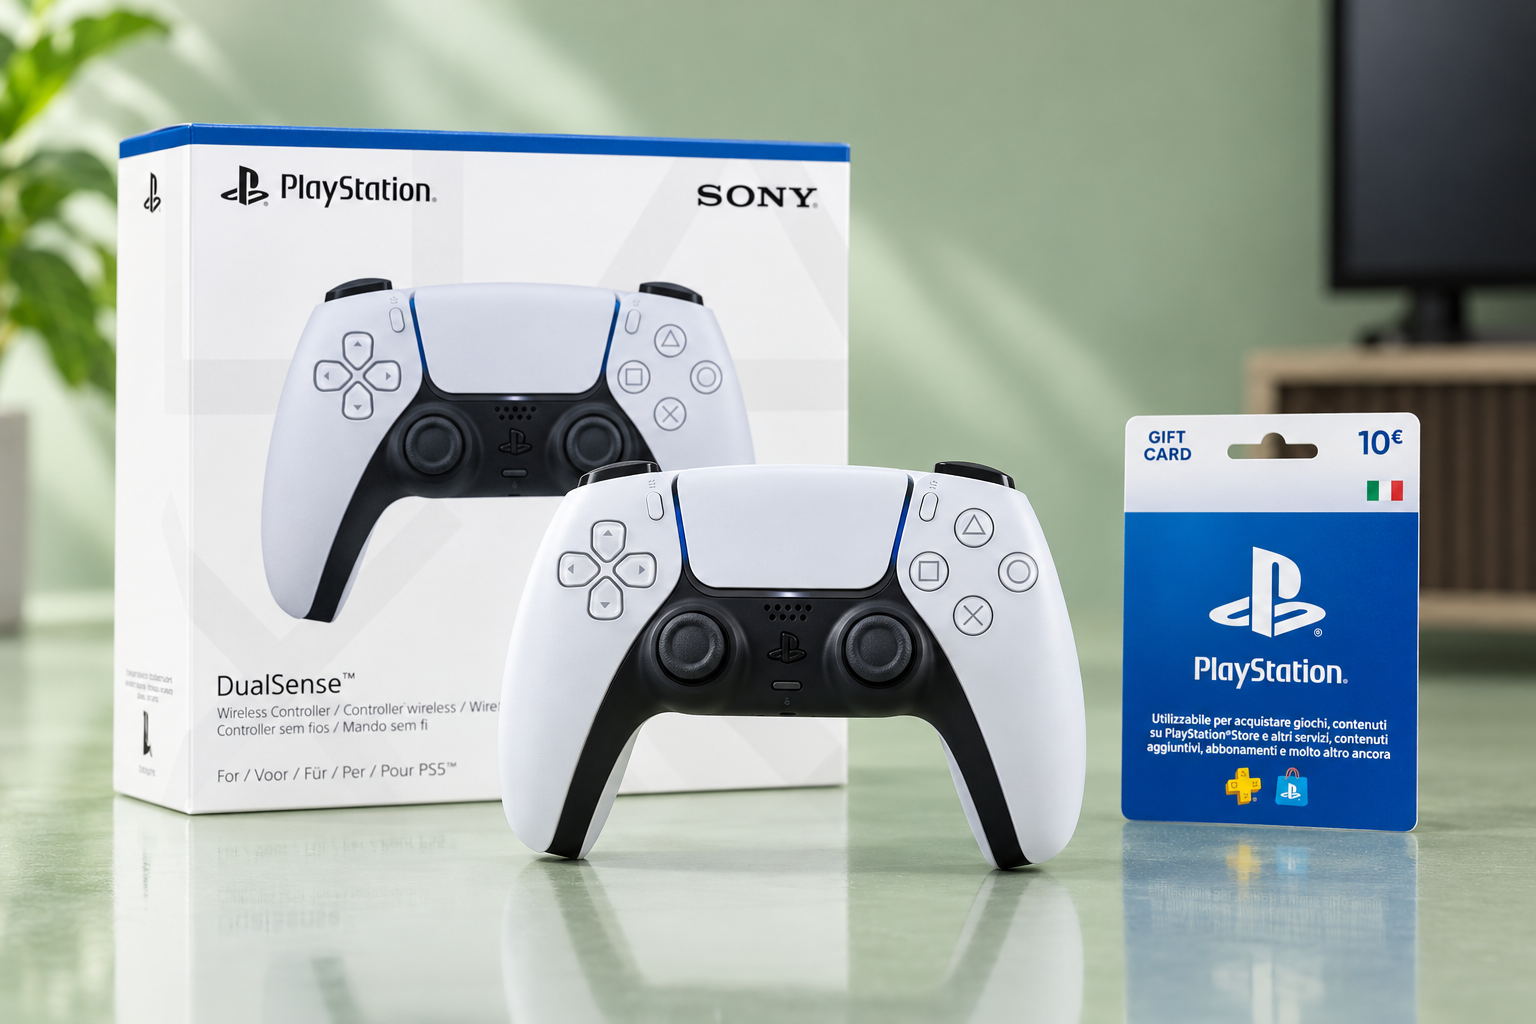 Sony DualSense a 69,99€ su Amazon: il bundle con carta regalo PlayStation Store beneficia dello sconto del 18% sul prezzo di listino di 84,99€. Il pacchetto abbina il controller per PS5 a credito digi...
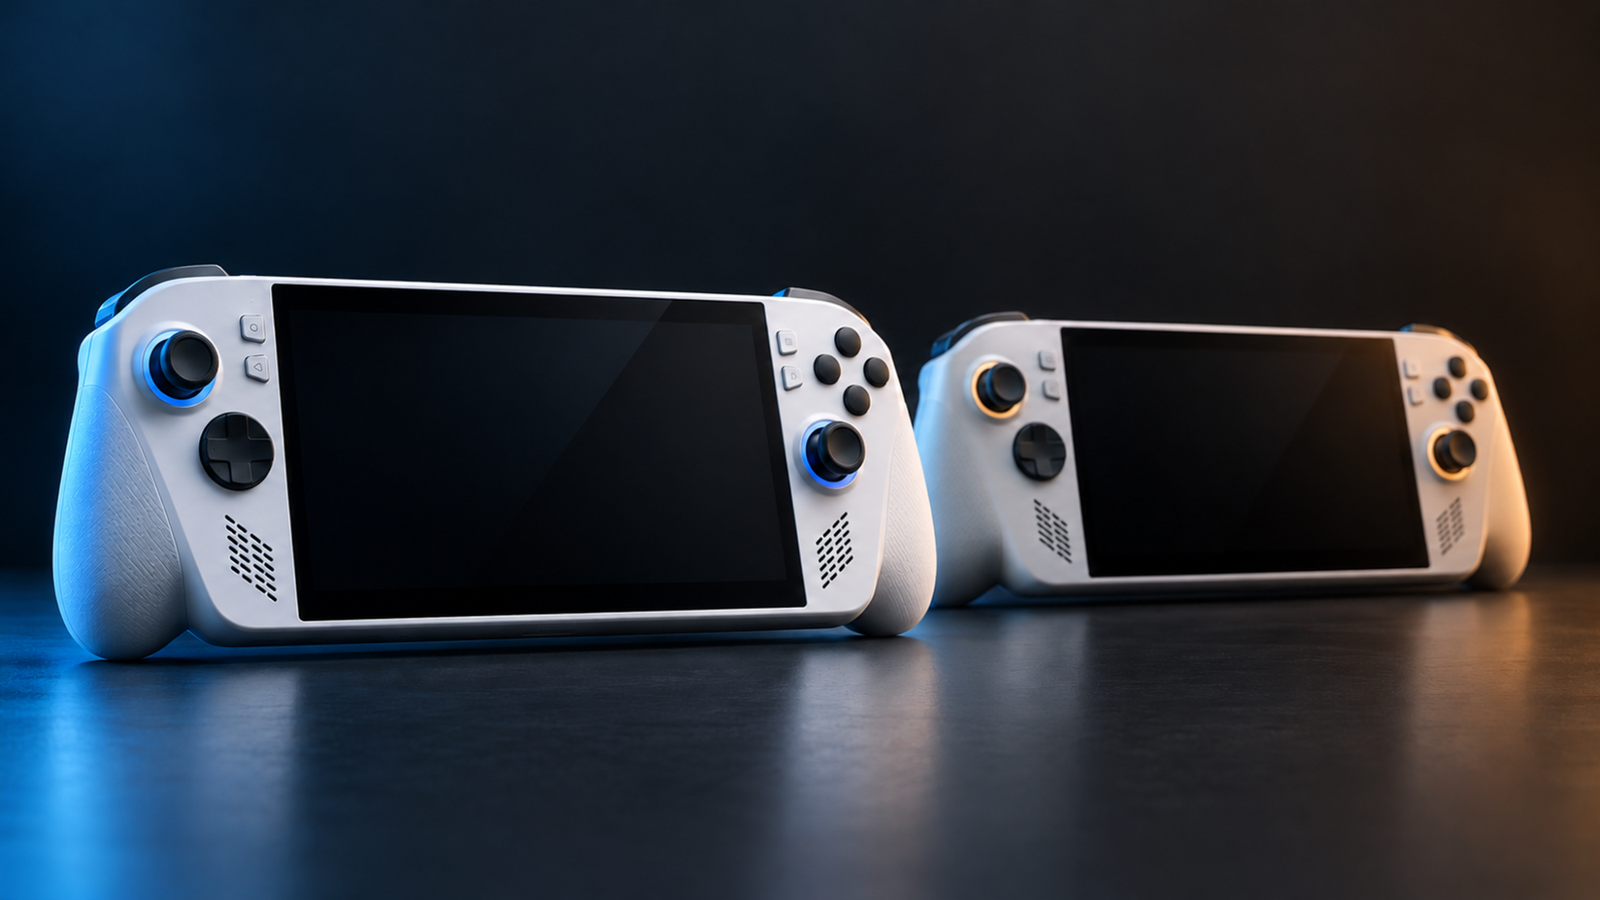 ROG Xbox Ally X20 migliora soprattutto l’esperienza davanti allo schermo: introduce un display OLED HDR, comandi aggiornati e un lettore microSD Express, mantenendo processore, memoria e batteria di R...
 Un research agent consegna una relazione ordinata, con citazioni numerate e una conclusione. Proprio per questo si incolla in un documento senza controllarla. Le citazioni possono sembrare cinque font...
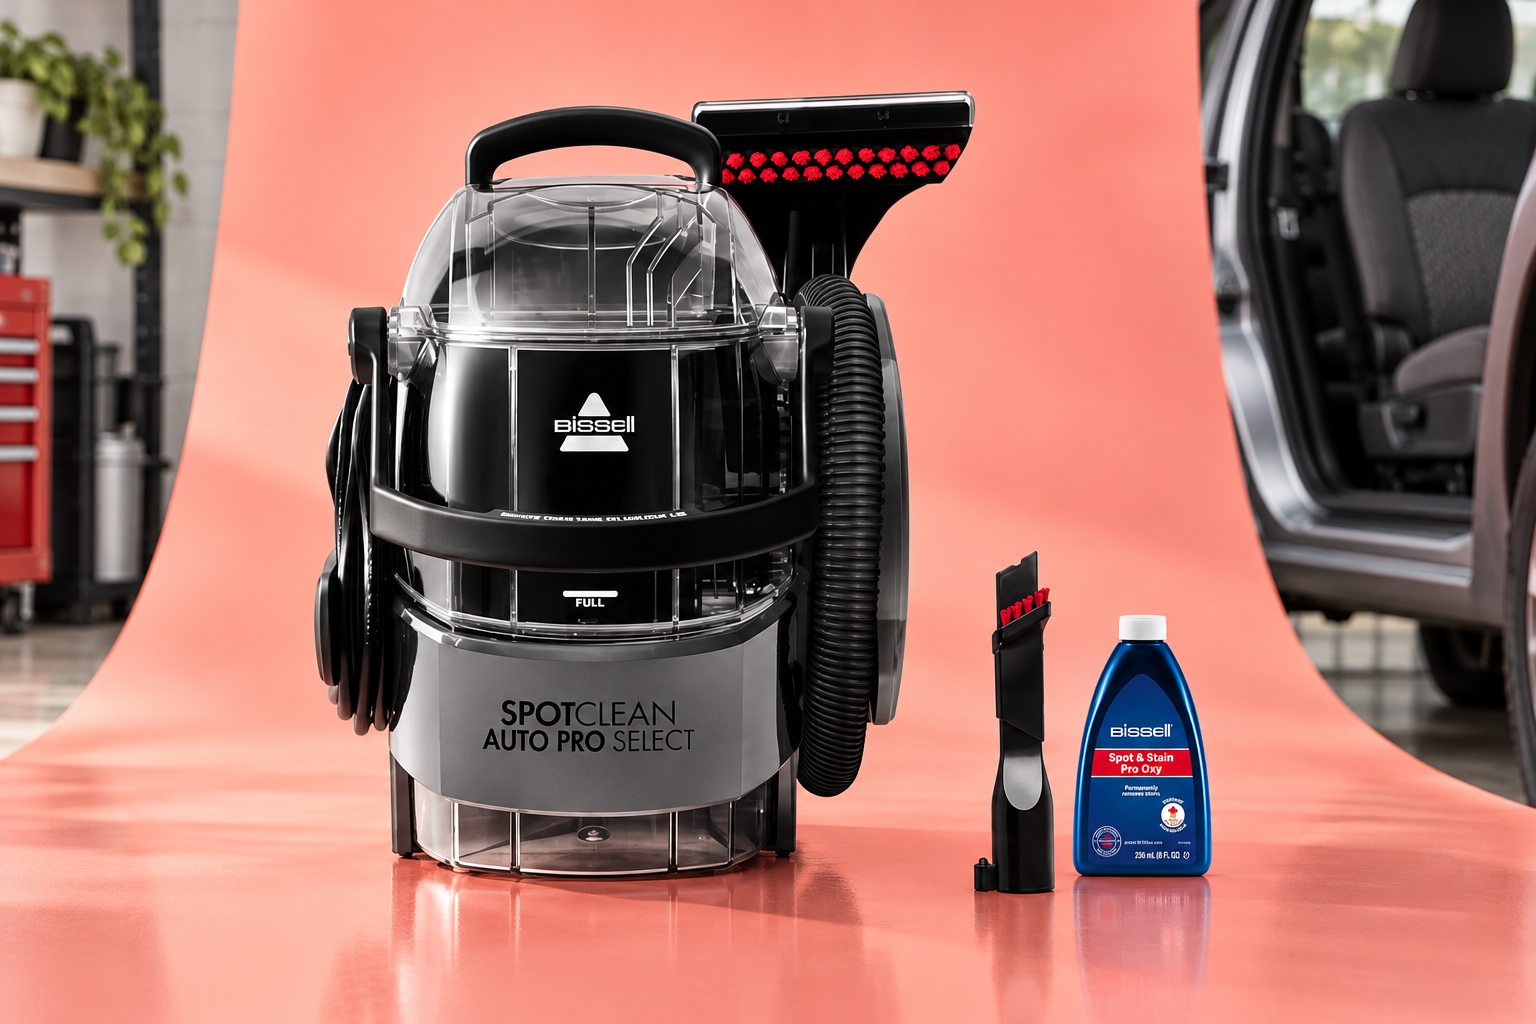 BISSELL SpotClean Auto Pro Select costa 149,99€ su Amazon, contro i 199,99€ di listino, con uno sconto del 25% e 50€ di risparmio. È uno smacchiatore portatile che puoi usare sui sedili dell’auto e po...
 In Italia gli annunci di lavoro legati ai data center hanno raggiunto ad agosto un livello quasi 2,5 volte superiore a quello precedente alla pandemia, con un aumento del 137%. Nello stesso periodo le...
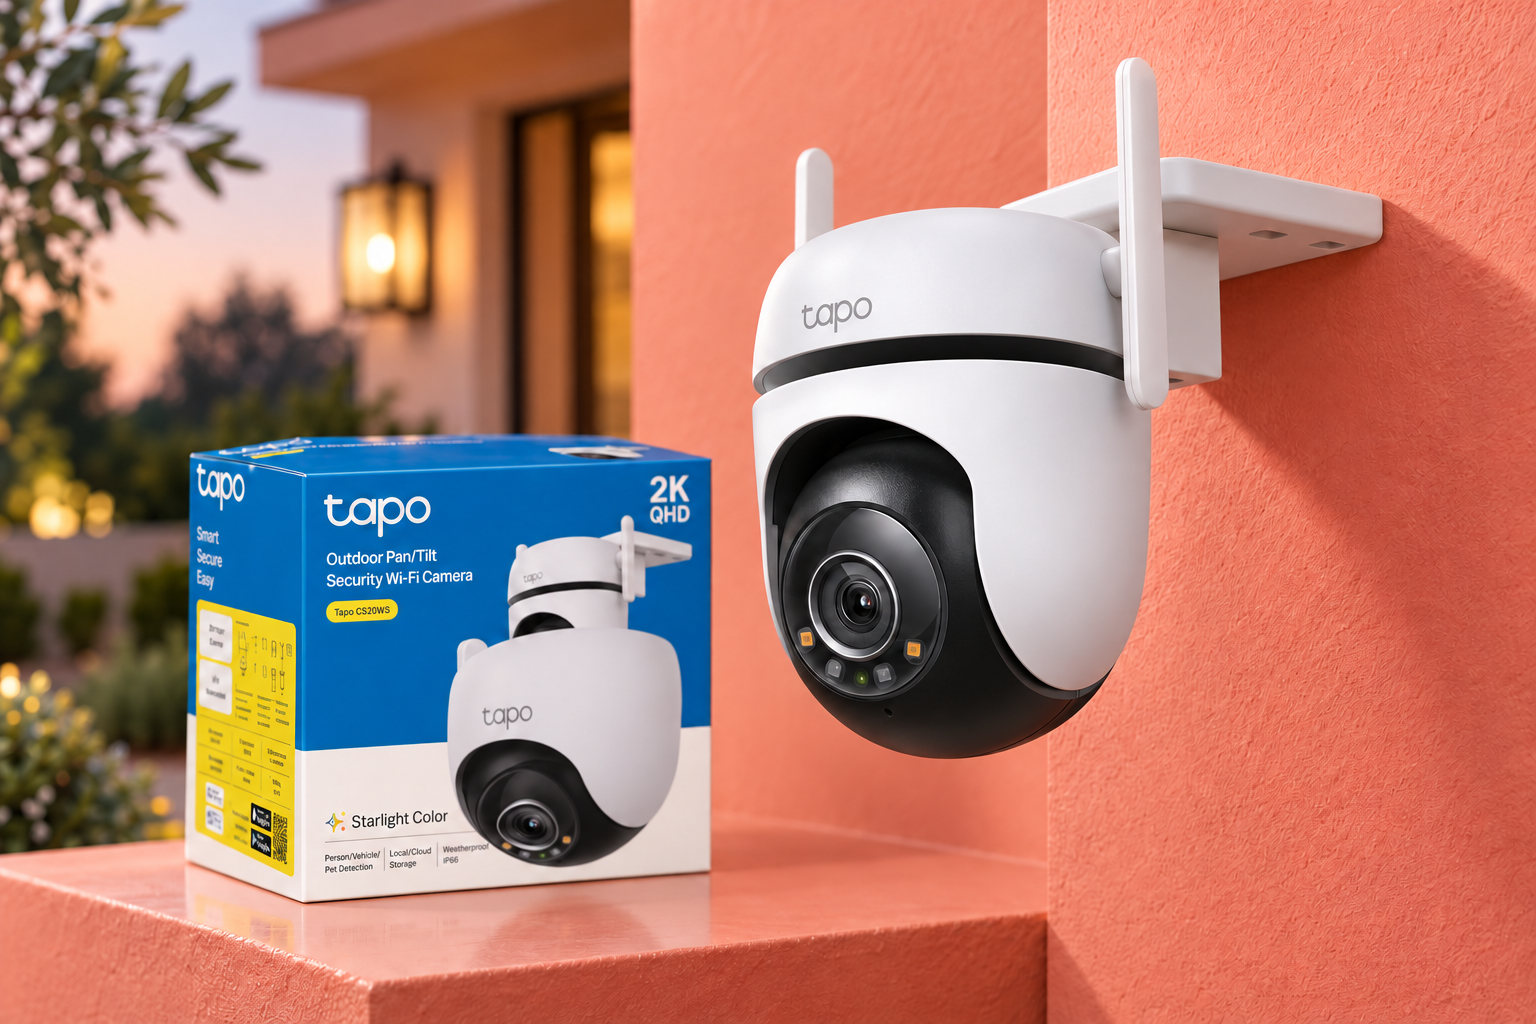 A 45,12€ su Amazon, Tapo C520WS sorveglia ingresso e giardino con immagini 2K. La visione notturna a colori Starlight permette di distinguere meglio ciò che succede fuori casa anche quando la luce dim...
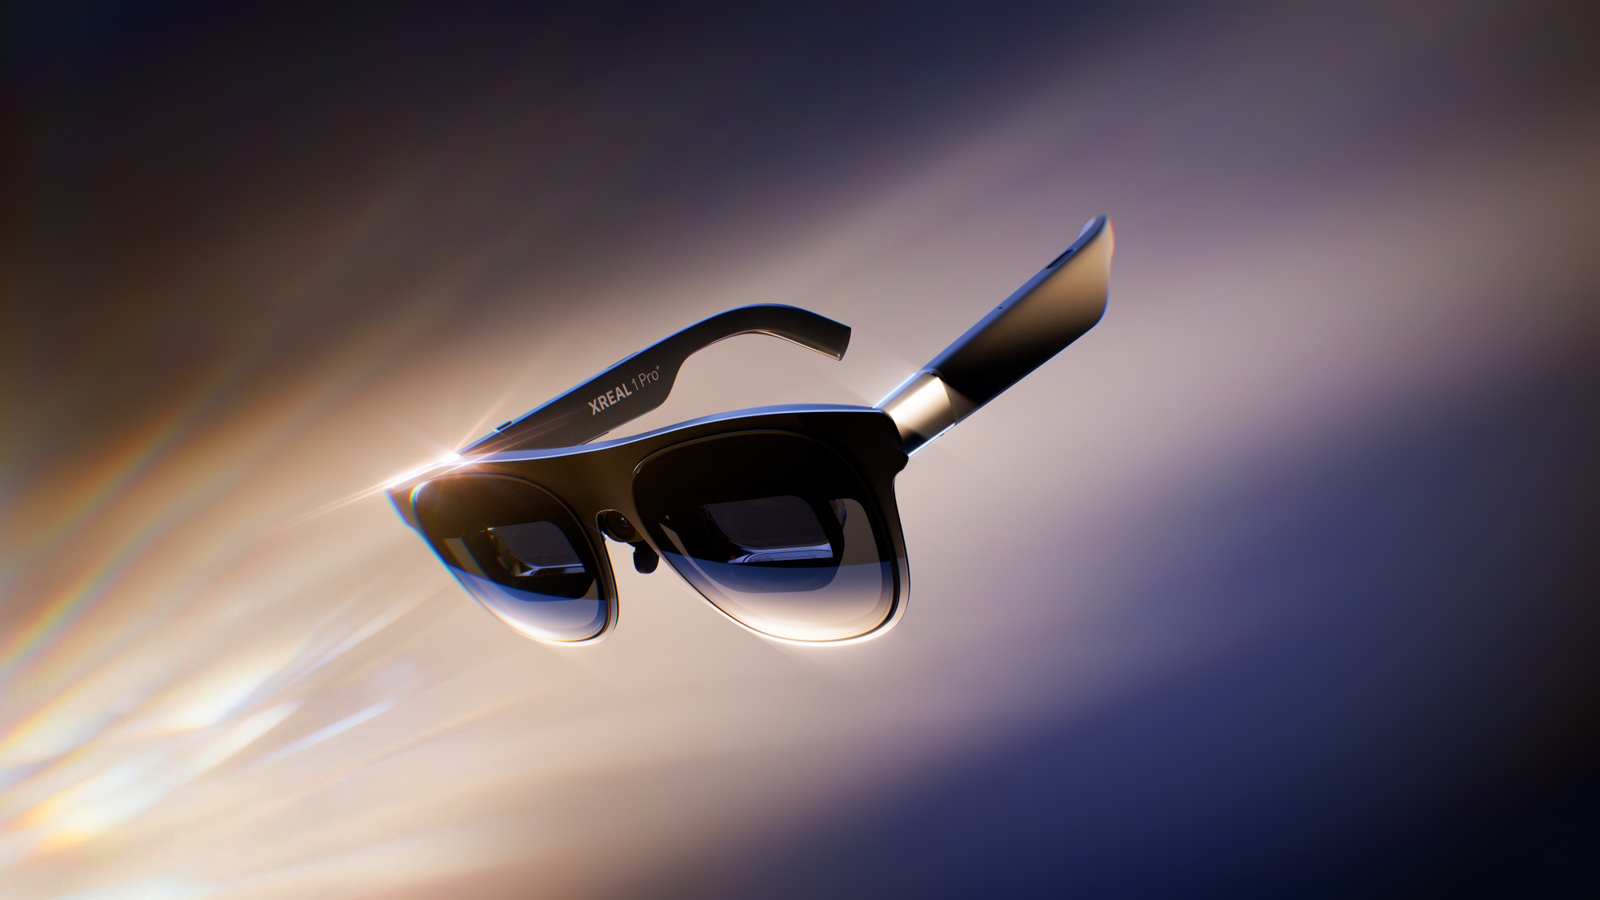 XREAL 1 Pro+ sono ufficiali e puntano a perfezionare la formula degli occhiali AR con display indossabile, senza cambiare radicalmente il progetto alla base della generazione precedente. Il nuovo mode...
 Luciano Floridi è il 49° scienziato più citato al mondo per il 2025, al netto delle autocitazioni, e il primo fra i filosofi. Lo dice l'edizione di agosto 2026 della classifica di Stanford ed Elsevier...
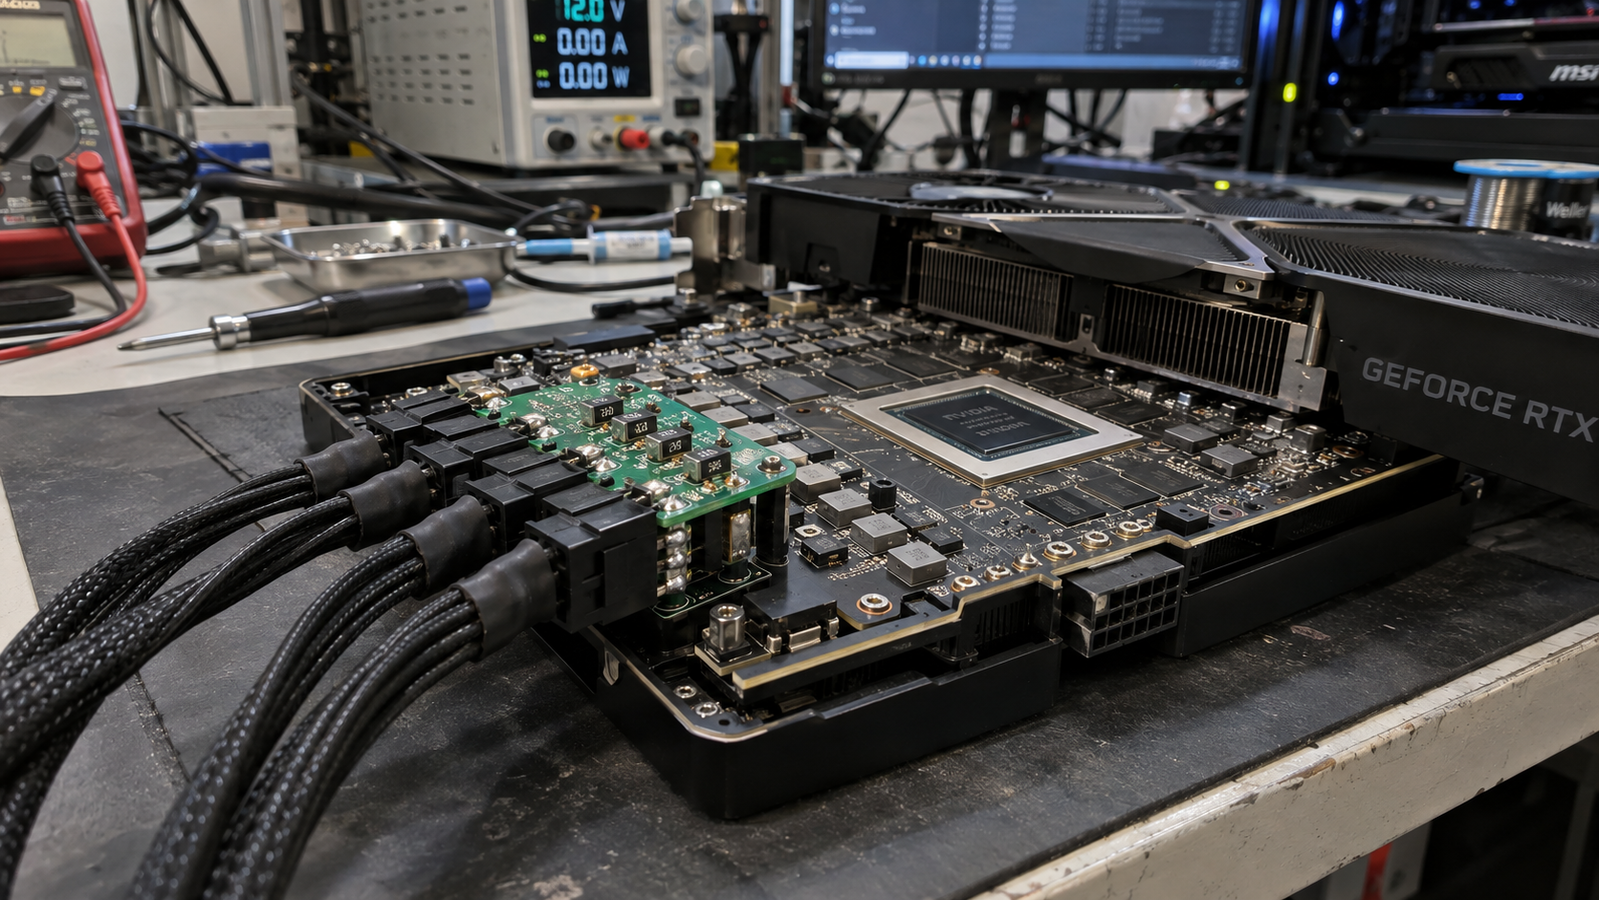 Il modder DallasGrave ha presentato un modulo che permette di alimentare la RTX 5090 attraverso quattro connettori PCIe a 8 pin, aggirando il connettore a 16 pin della scheda. Il progetto interviene d...
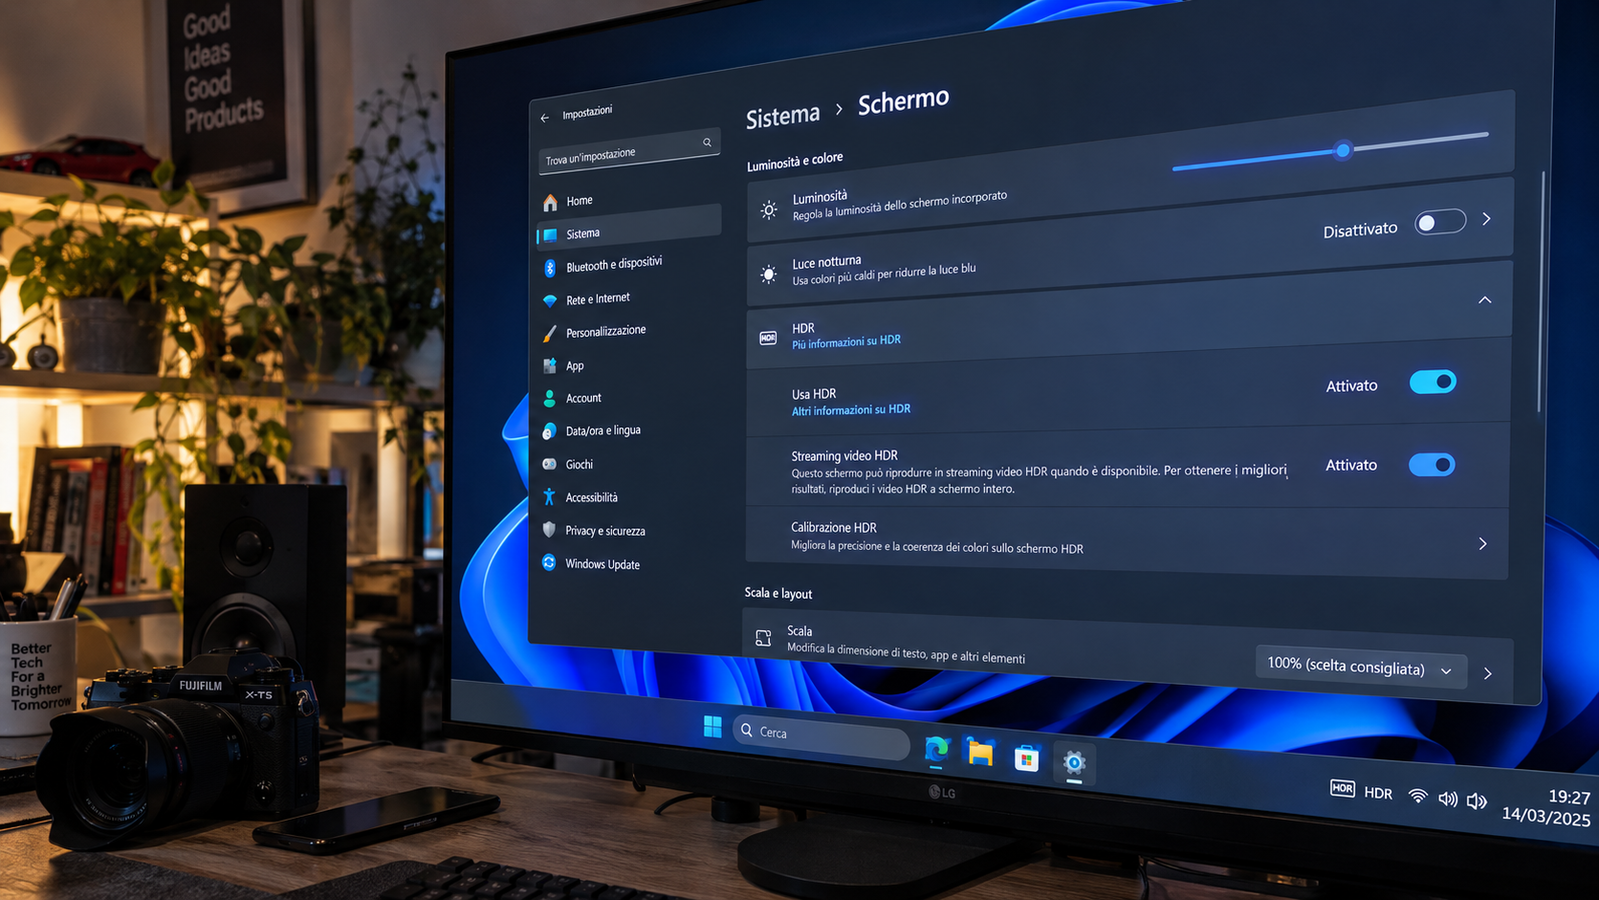 Lo sviluppatore VantaCode420 ha reso disponibile Smart HDR Manager, un'utility gratuita e open source che automatizza l'attivazione e la disattivazione dell'HDR su Windows durante l'uso di giochi e vi...
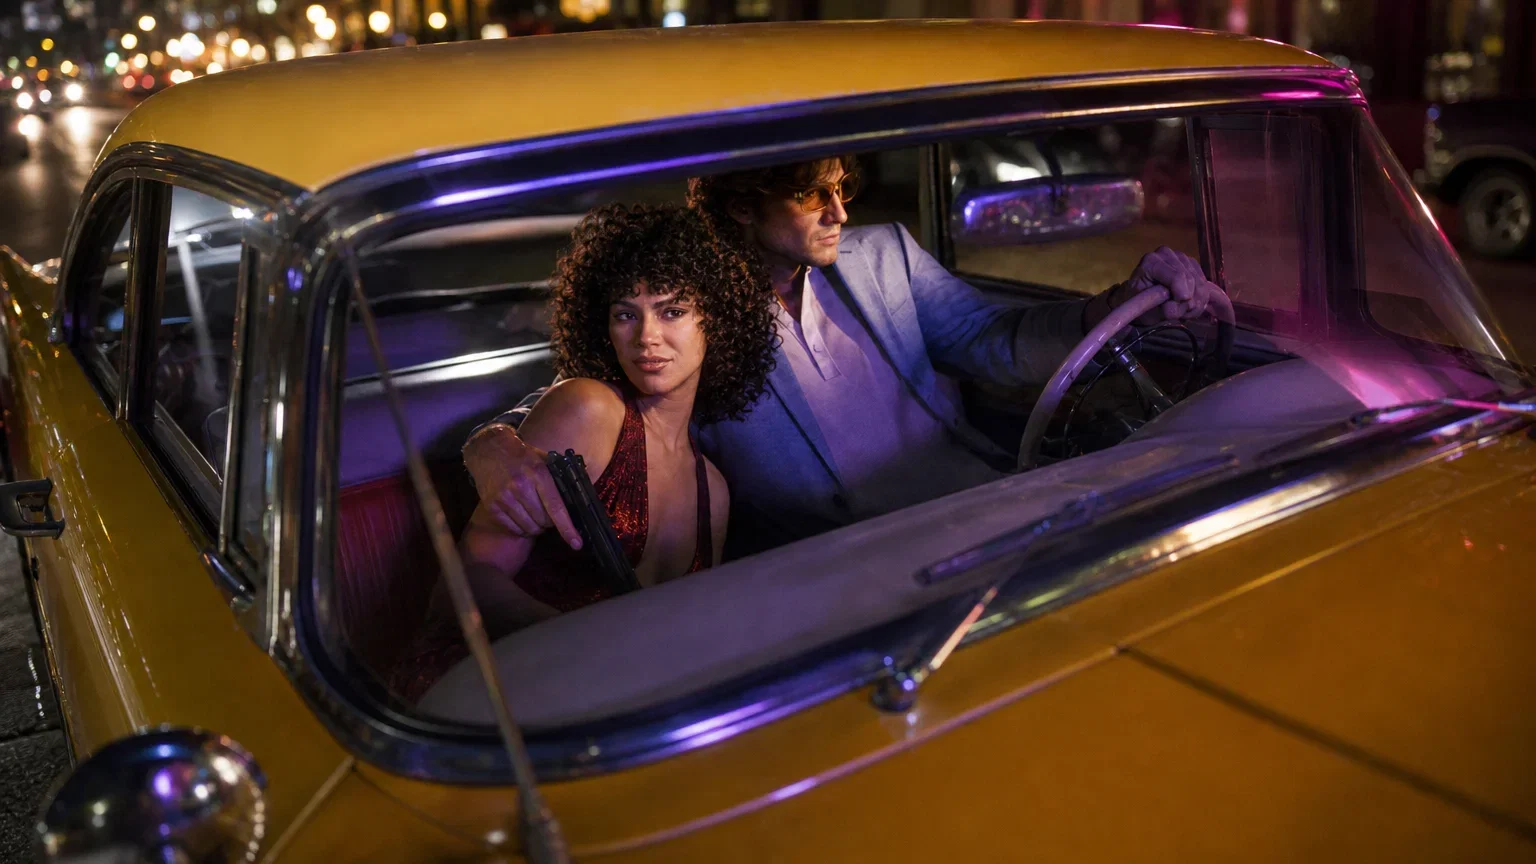 Rockstar Games ha portato per le strade di Miami un convoglio di automobili reali modificate per somigliare ai veicoli di GTA 6, avvistate e filmate il 16 ottobre da appassionati e pagine locali come...
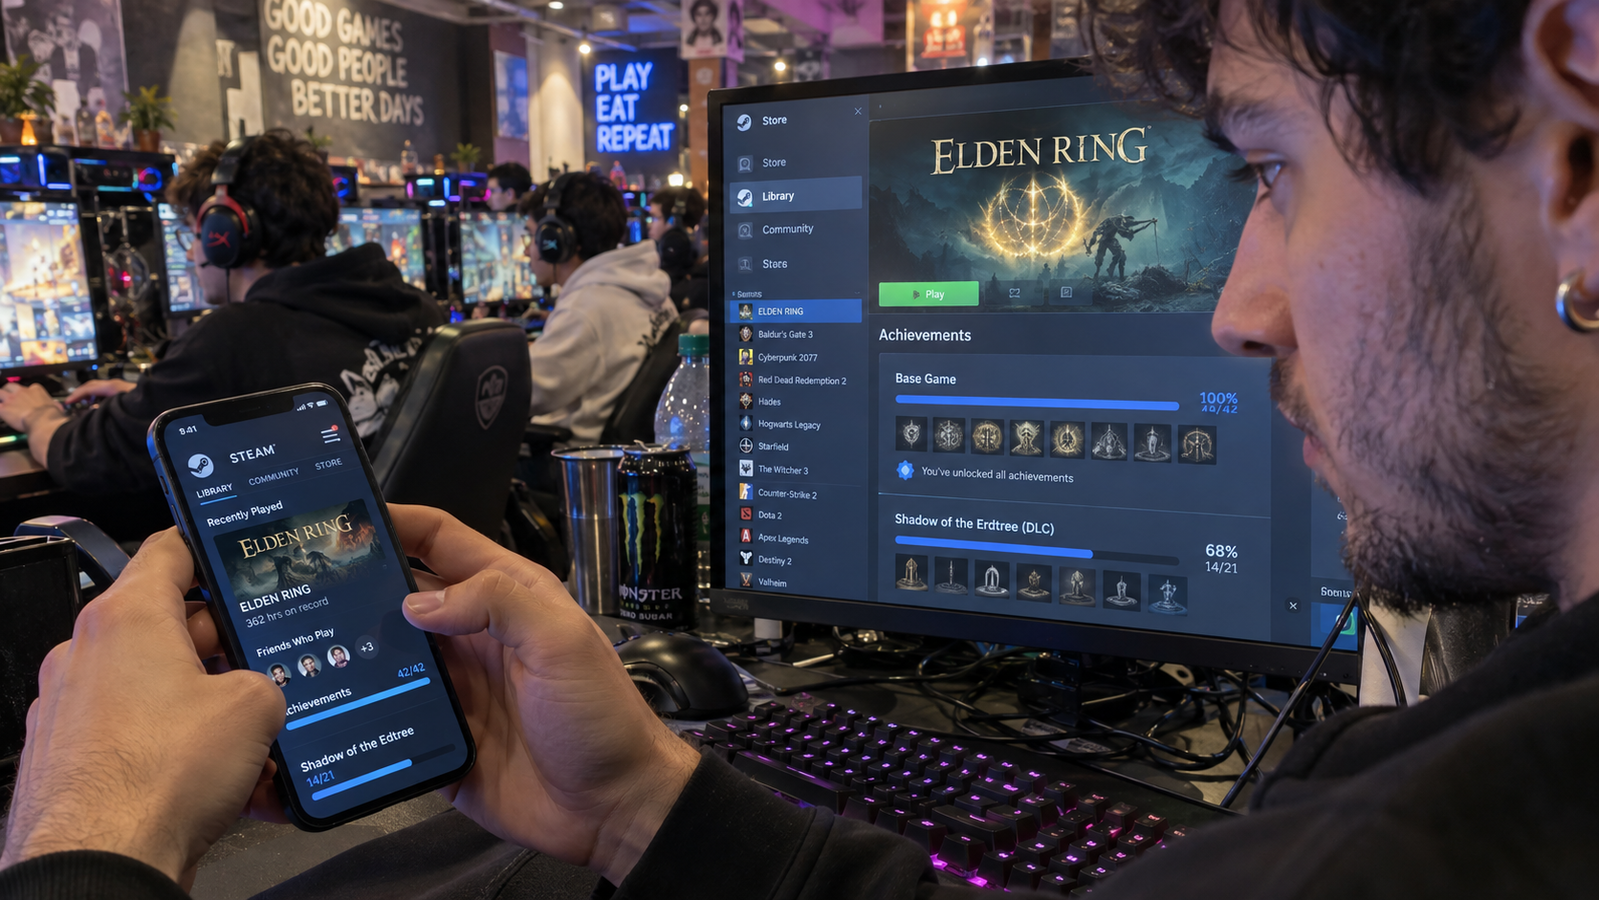 Valve introduce su Steam una nuova organizzazione degli achievement che permette agli sviluppatori di separare gli obiettivi del gioco base da quelli dei DLC. Nei titoli compatibili, il completamento...
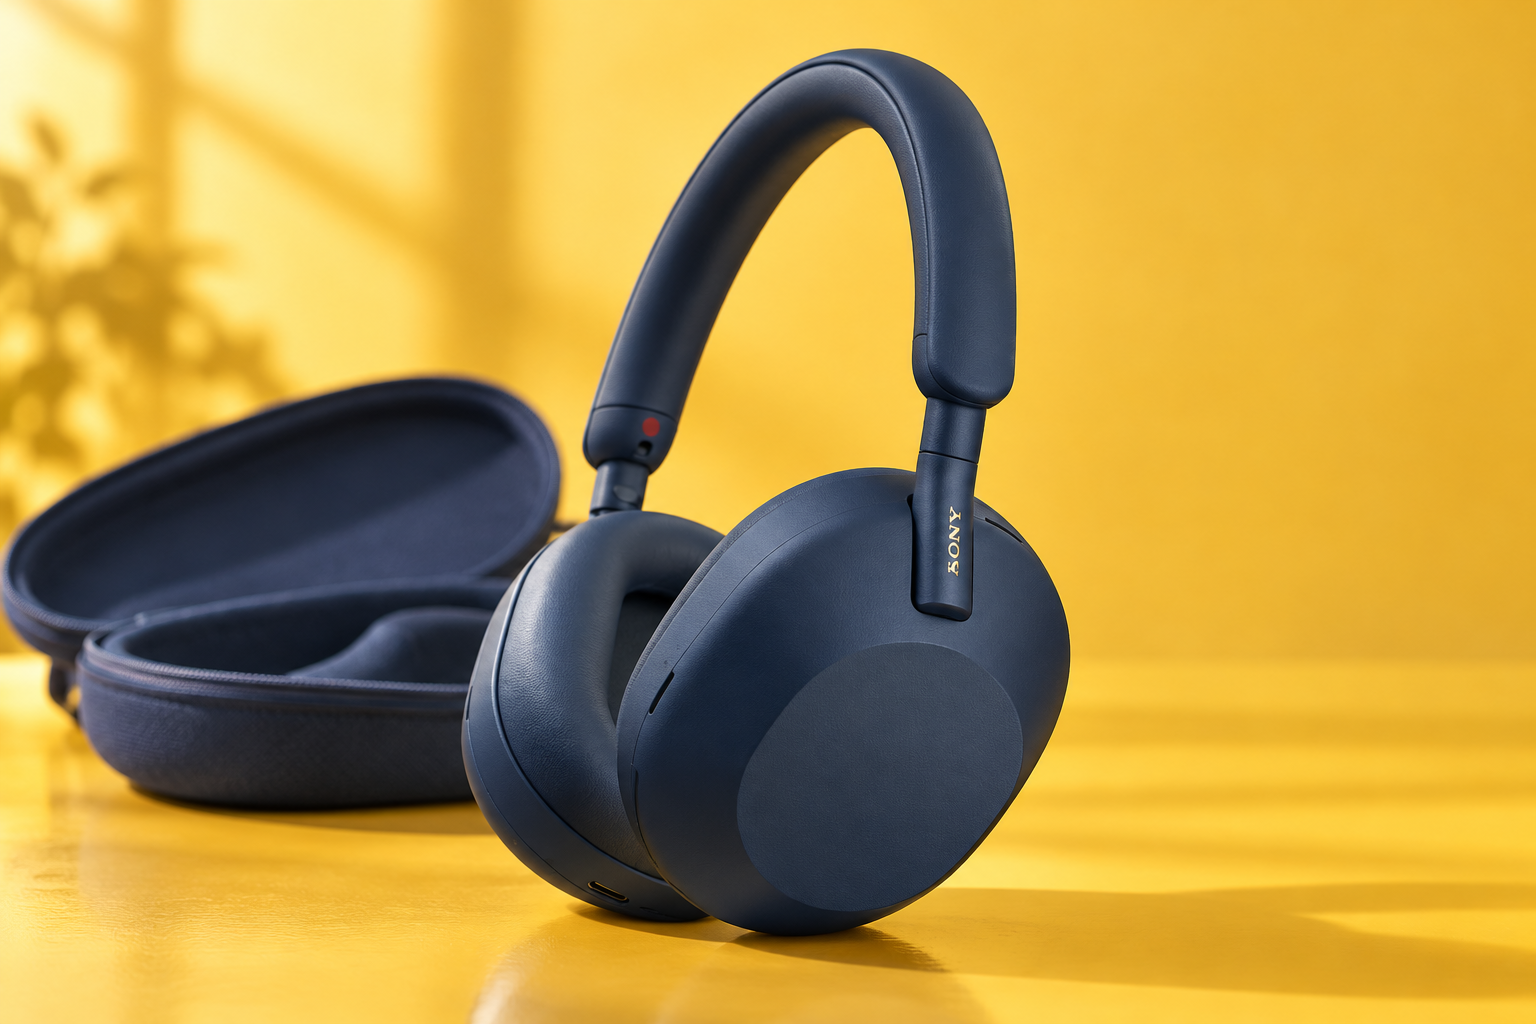 Le Sony WH-1000XM5 costano 199€ su Amazon, il minimo di sempre, con uno sconto del 13% sul listino di 229,49€. Questa versione blu abbina la cancellazione del rumore alla custodia rigida inclusa, una...
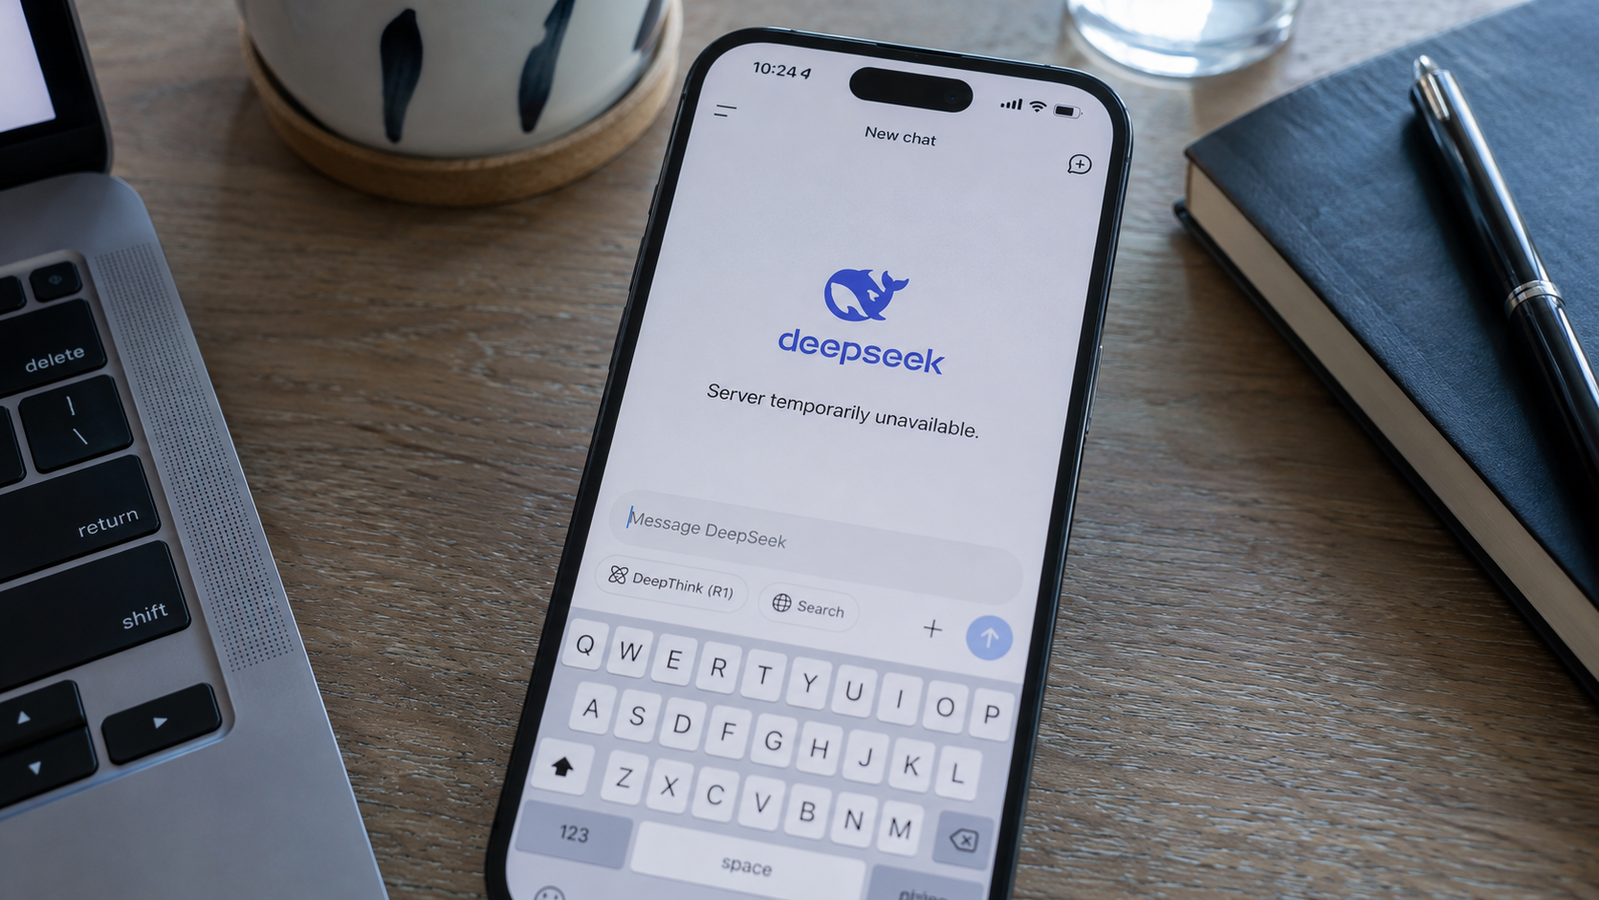 DeepSeek ha subito un'interruzione di 4 ore e 50 minuti che ha coinvolto il chatbot e i servizi API, lasciando utenti di tutto il mondo davanti a messaggi di server temporaneamente non disponibili. Il...
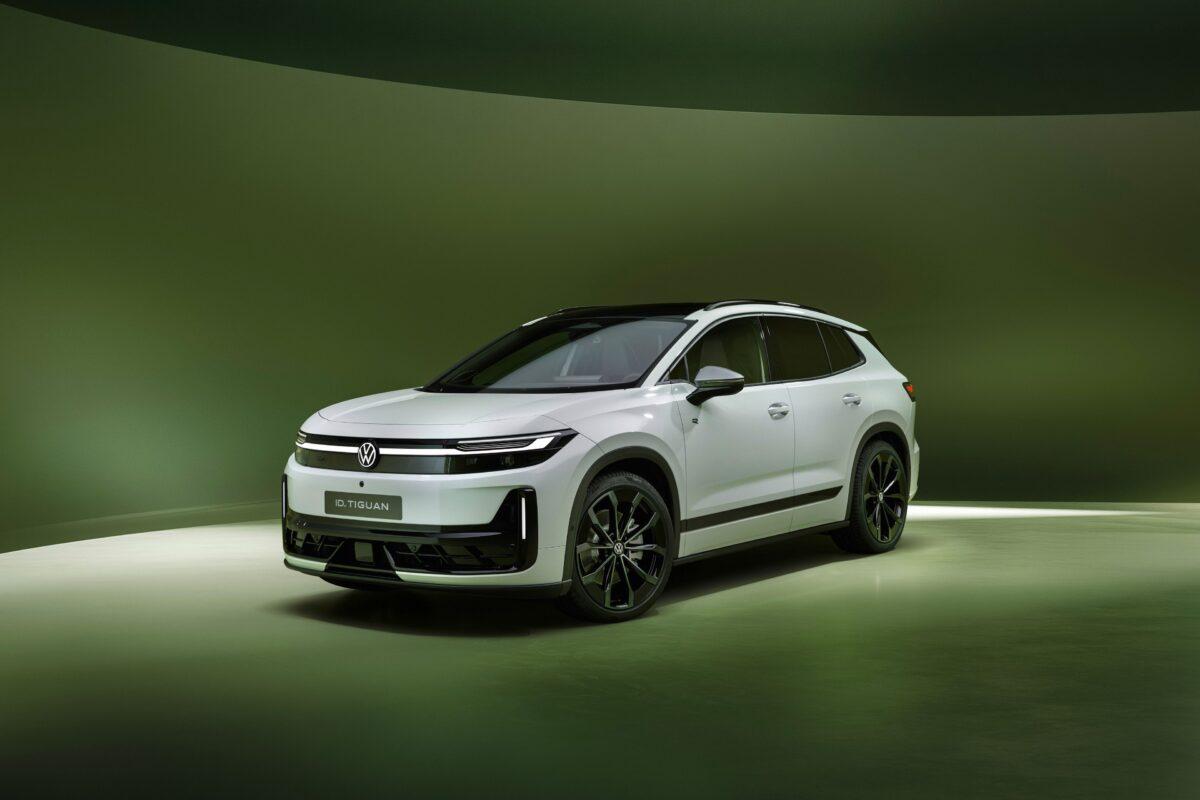 Per ordinare la Volkswagen ID. Tiguan in Italia il prezzo di listino parte da 44.750 euro. La cifra promozionale di 41.100 euro è invece subordinata a permuta o rottamazione. Volkswagen Italia apre gl...
 Con il PASS Cinema, Entertainment & Premium di NOW, Cinema ed Entertainment costano 6,99€/mese invece di 16,99€/mese. Premium è gratis il primo mese, poi costa 10€/mese aggiu...
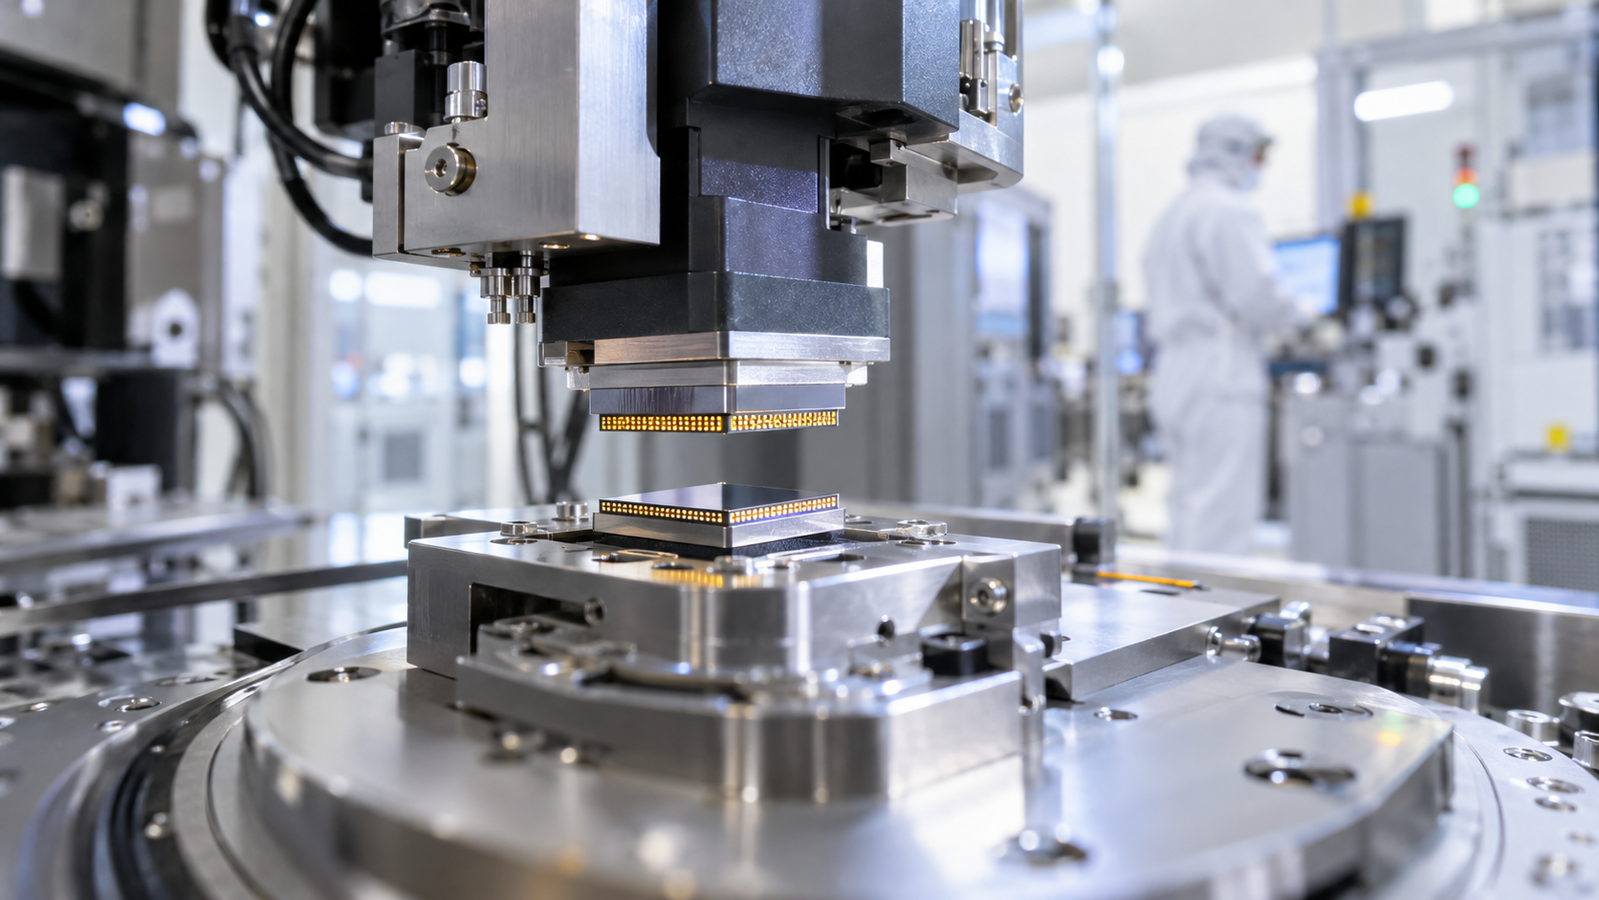 ASML sta lavorando all'hybrid bonding, una tecnica che permette di unire direttamente chip o wafer di silicio creando connessioni elettriche molto dense. Una nuova analisi dei brevetti indica che il p...
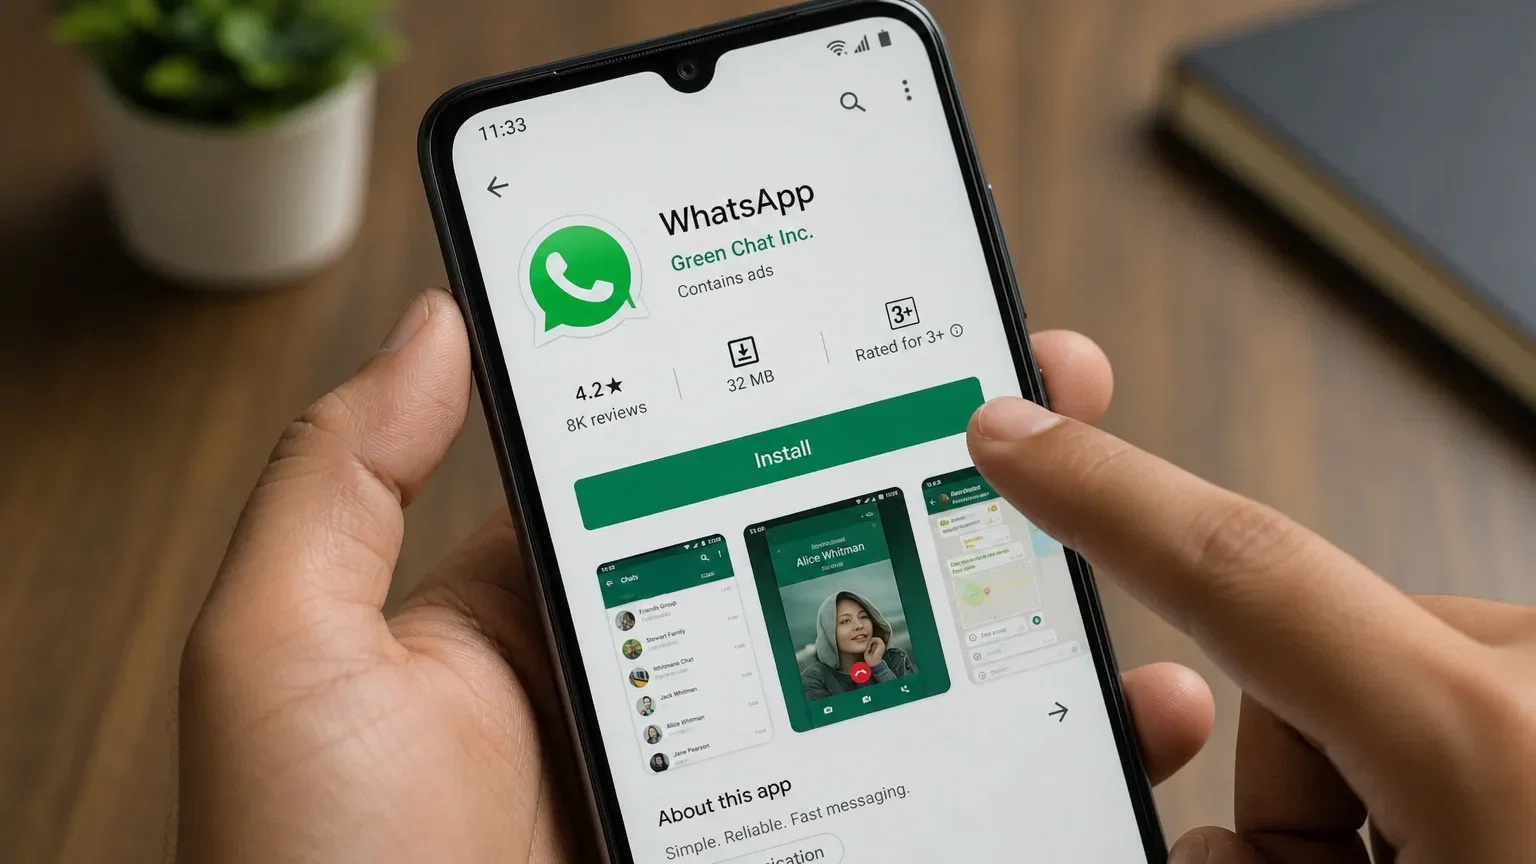 Un'applicazione che si spaccia per WhatsApp Messenger ha superato il mezzo milione di download sul Play Store, dove è rimasta disponibile per settimane prima delle segnalazioni degli utenti. La...
 Guidare su asfalto irregolare, pavé cittadino o percorsi pieni di buche può trasformare ogni tragitto in una fonte costante di stress, specialmente se lo smartphone continua a scivolare...
 L'intelligenza artificiale sta cambiando il modo in cui le aziende si difendono dagli attacchi informatici, ma anche quello in cui gli attacchi vengono preparati ed eseguiti. È una trasformazione che...
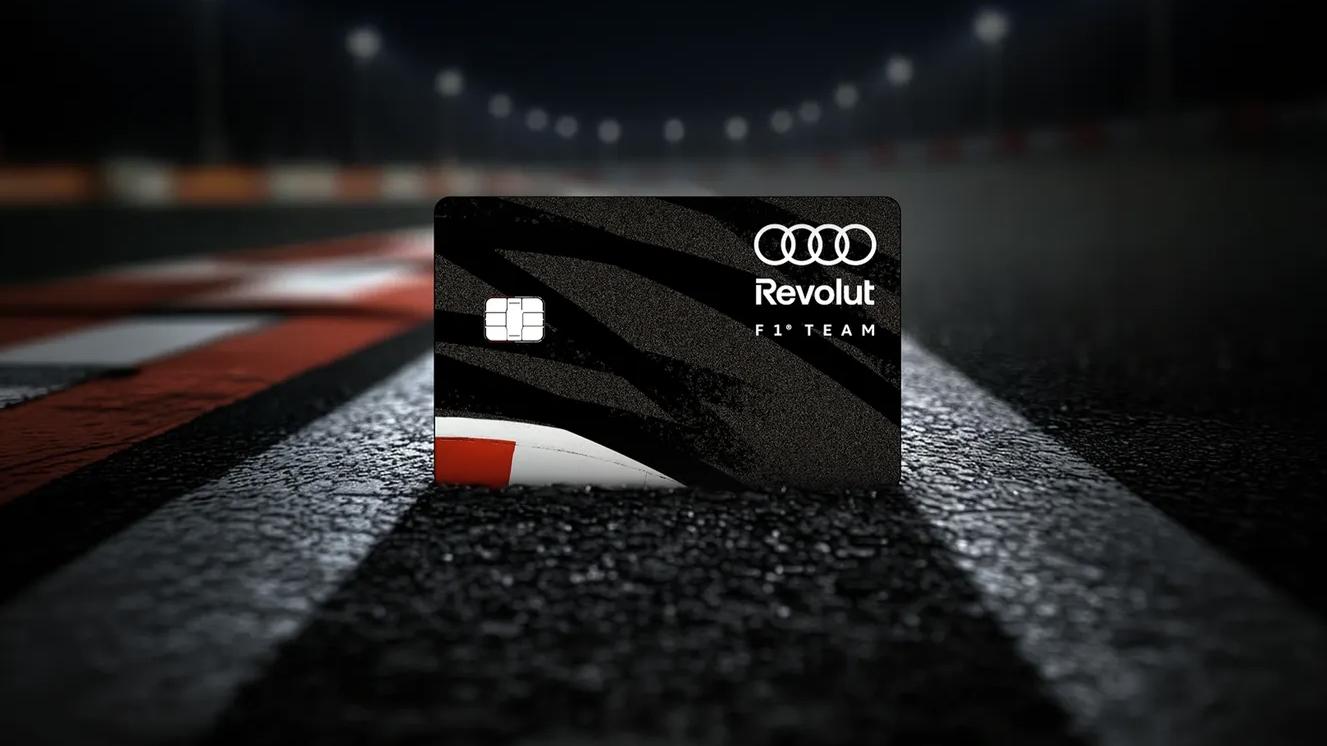 Revolut aggiunge al catalogo la carta Apex, con un design ispirato alla pista e alle traiettorie di gara. Costa 19,99 € una tantum per carta e si può richiedere con qualsiasi piano, second...
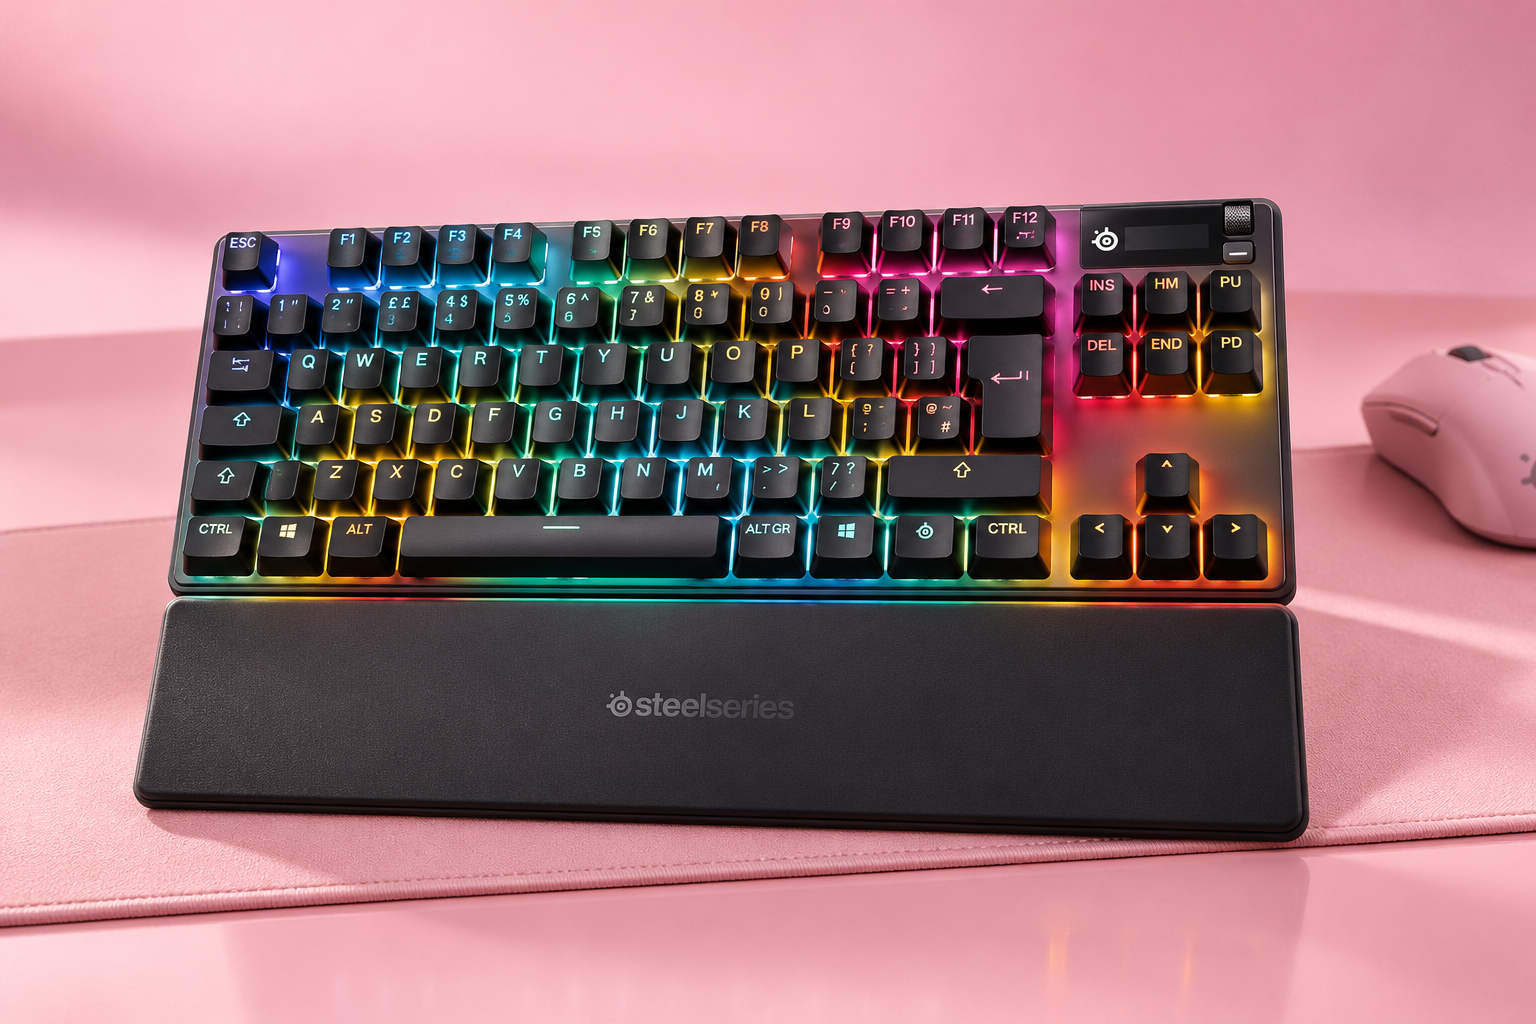 SteelSeries Apex Pro TKL Wireless Gen 3 costa 260,99€ su Amazon, con uno sconto del 13% sul listino di 299,99€ per questa tastiera da gaming. Il Rapid Trigger ripristina il tasto appena lo rilasci, un...
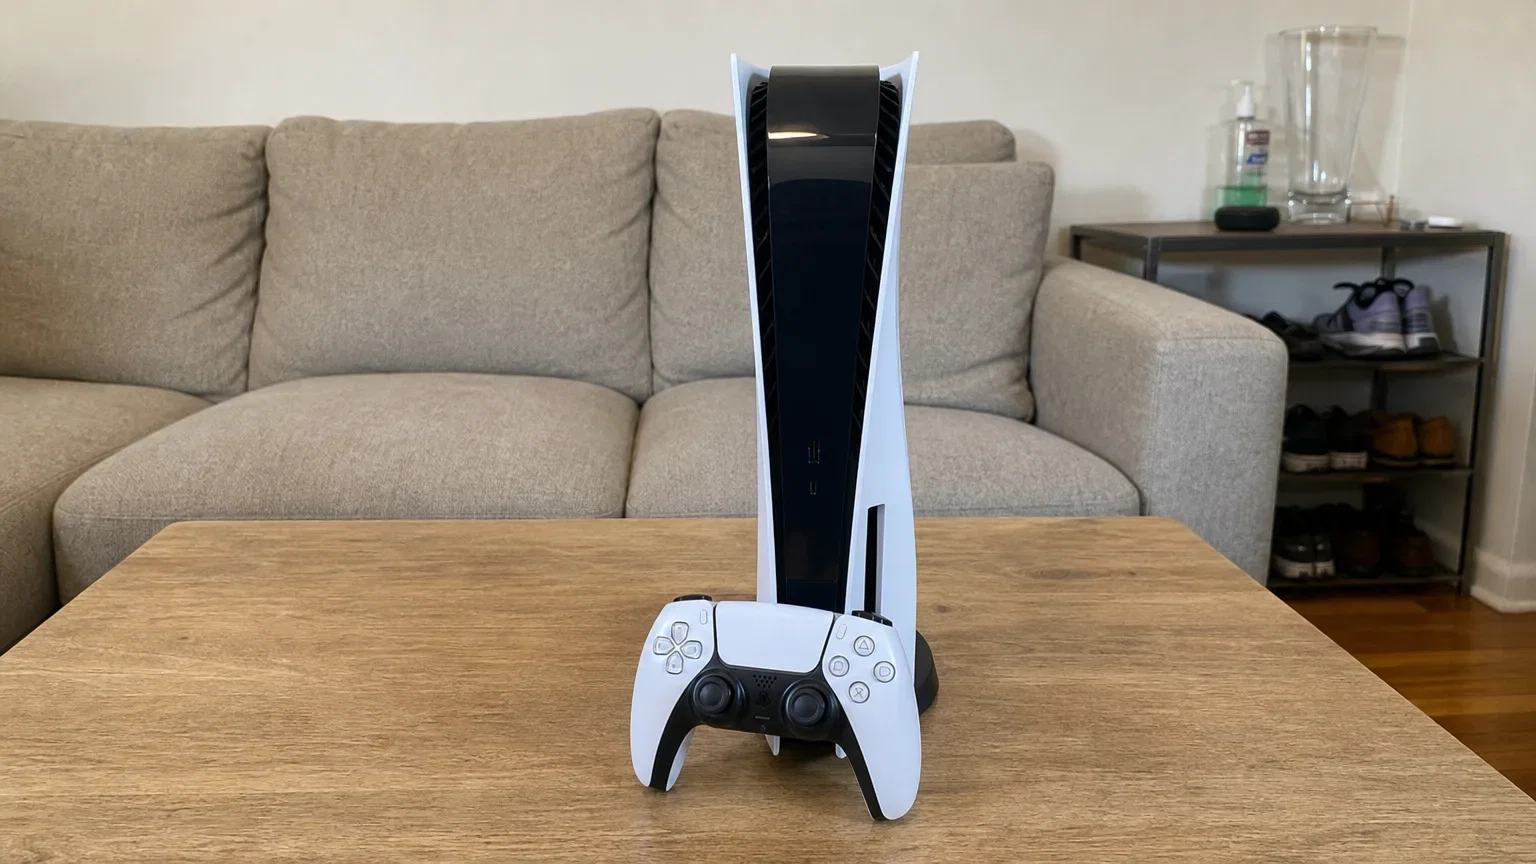 Una PlayStation 5 con jailbreak può ora eseguire modelli linguistici in locale sfruttando la GPU, con risultati che fino a due settimane fa sembravano fuori portata per una console. Il merito &...
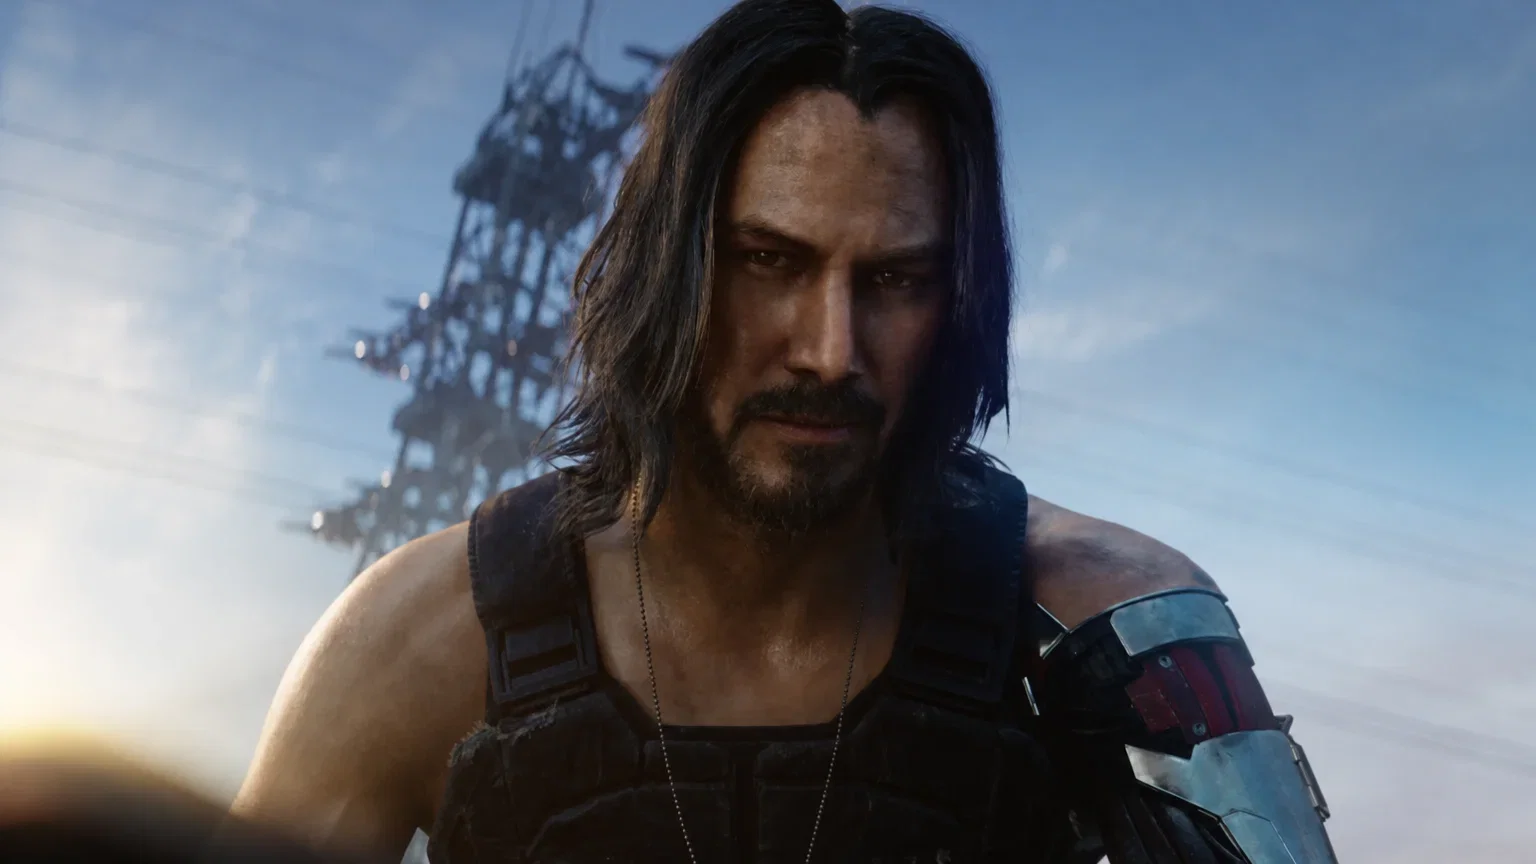 CD Projekt ha chiarito quale direzione prenderà il film live action tratto dal suo universo fantascientifico: non sarà il racconto della campagna di Cyberpunk 2077. A dirlo è stat...
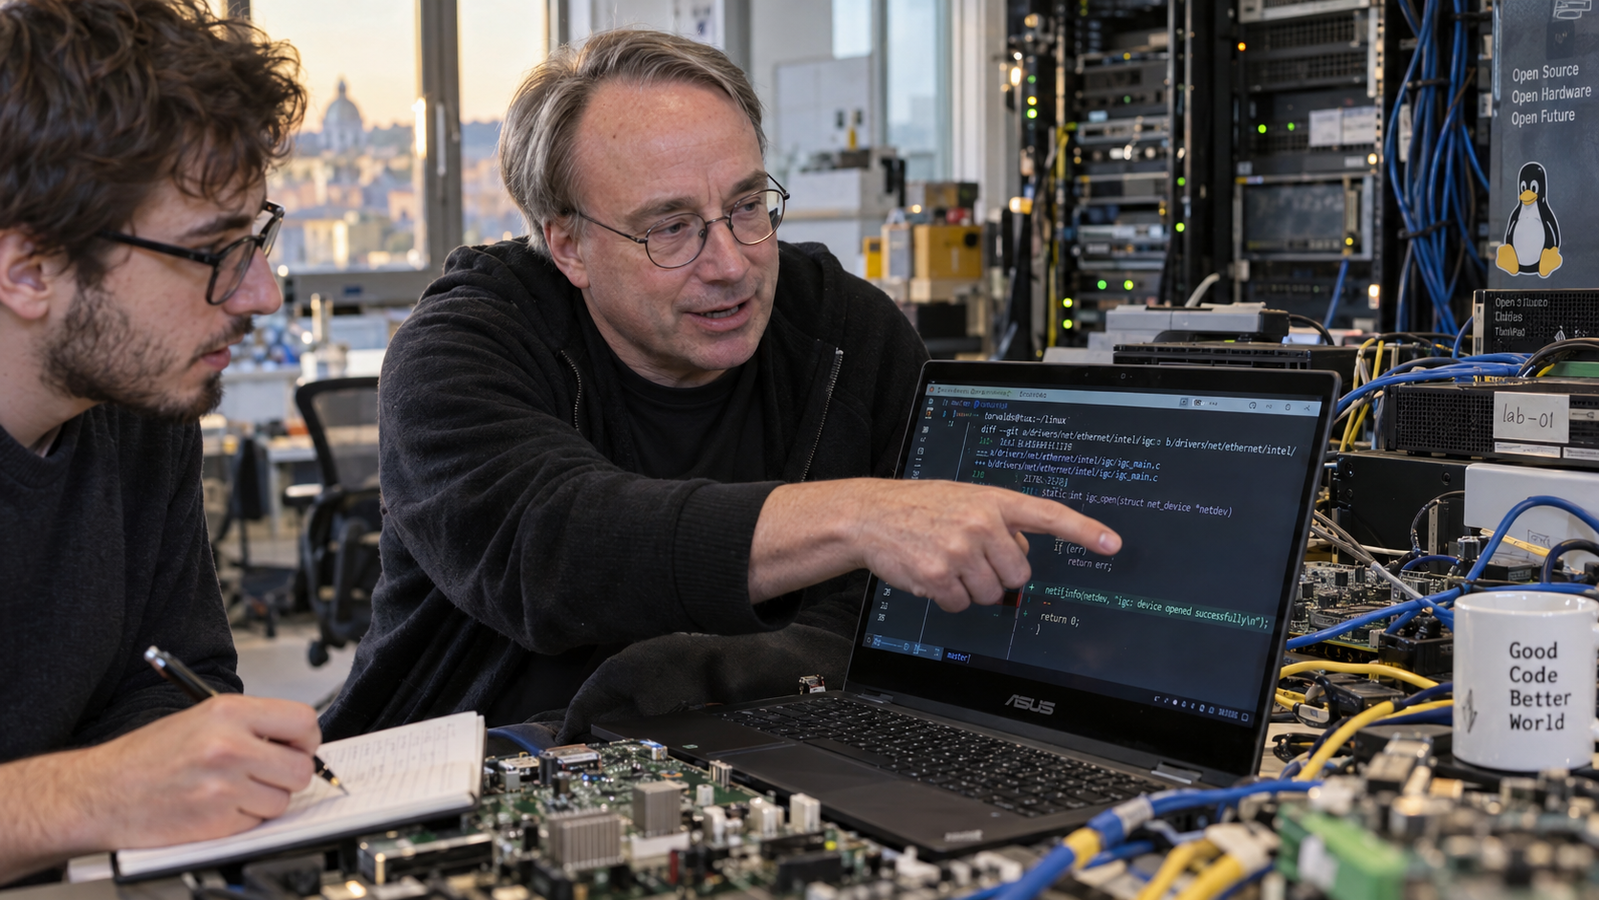 Linus Torvalds ha pubblicato in un ramo di sviluppo la sua prima patch per il kernel Linux realizzata con l'assistenza dell'intelligenza artificiale. Il creatore del sistema operativo ha impiegato un...
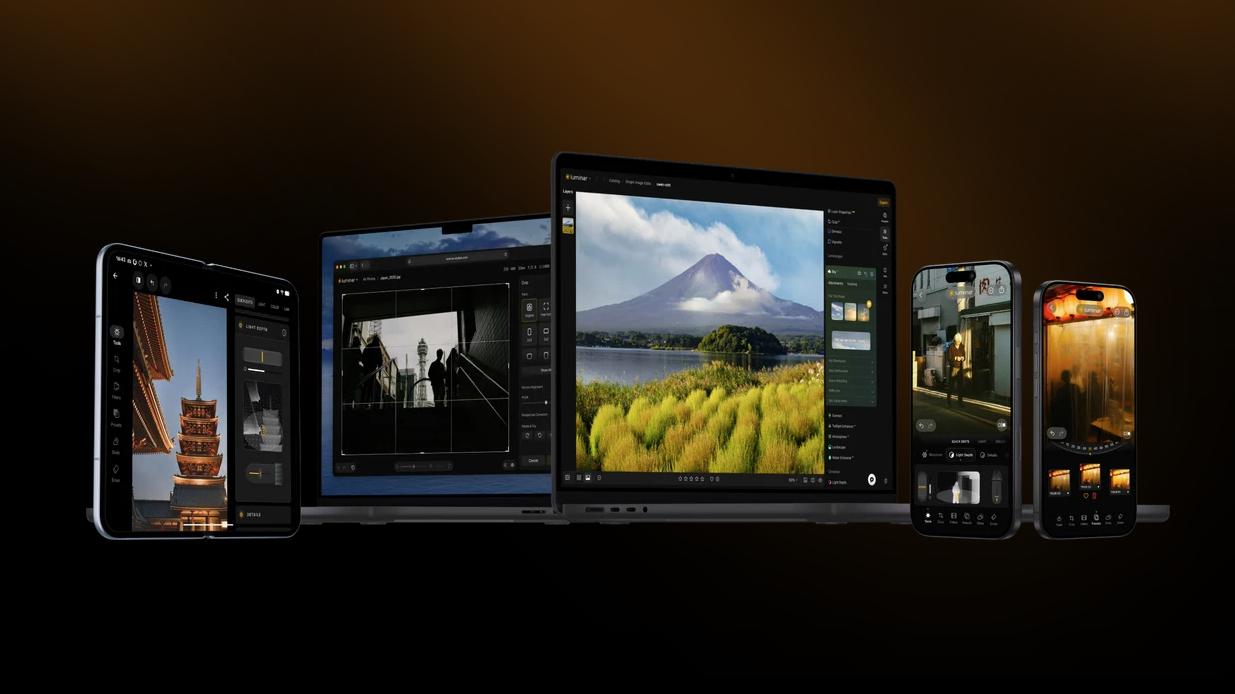 Skylum porta il suo editor fotografico nel browser: Luminar on Web Beta è disponibile per tutti dal 15 ottobre 2026. Si parte da Web Only, la versione gratuita, mentre Web Full Access costa 69&...
 Sony ha descritto in un recente brevetto una tecnologia di frame prediction pensata per affrontare la latenza associata alla generazione dei fotogrammi. Il sistema anticipa un'immagine successiva usan...
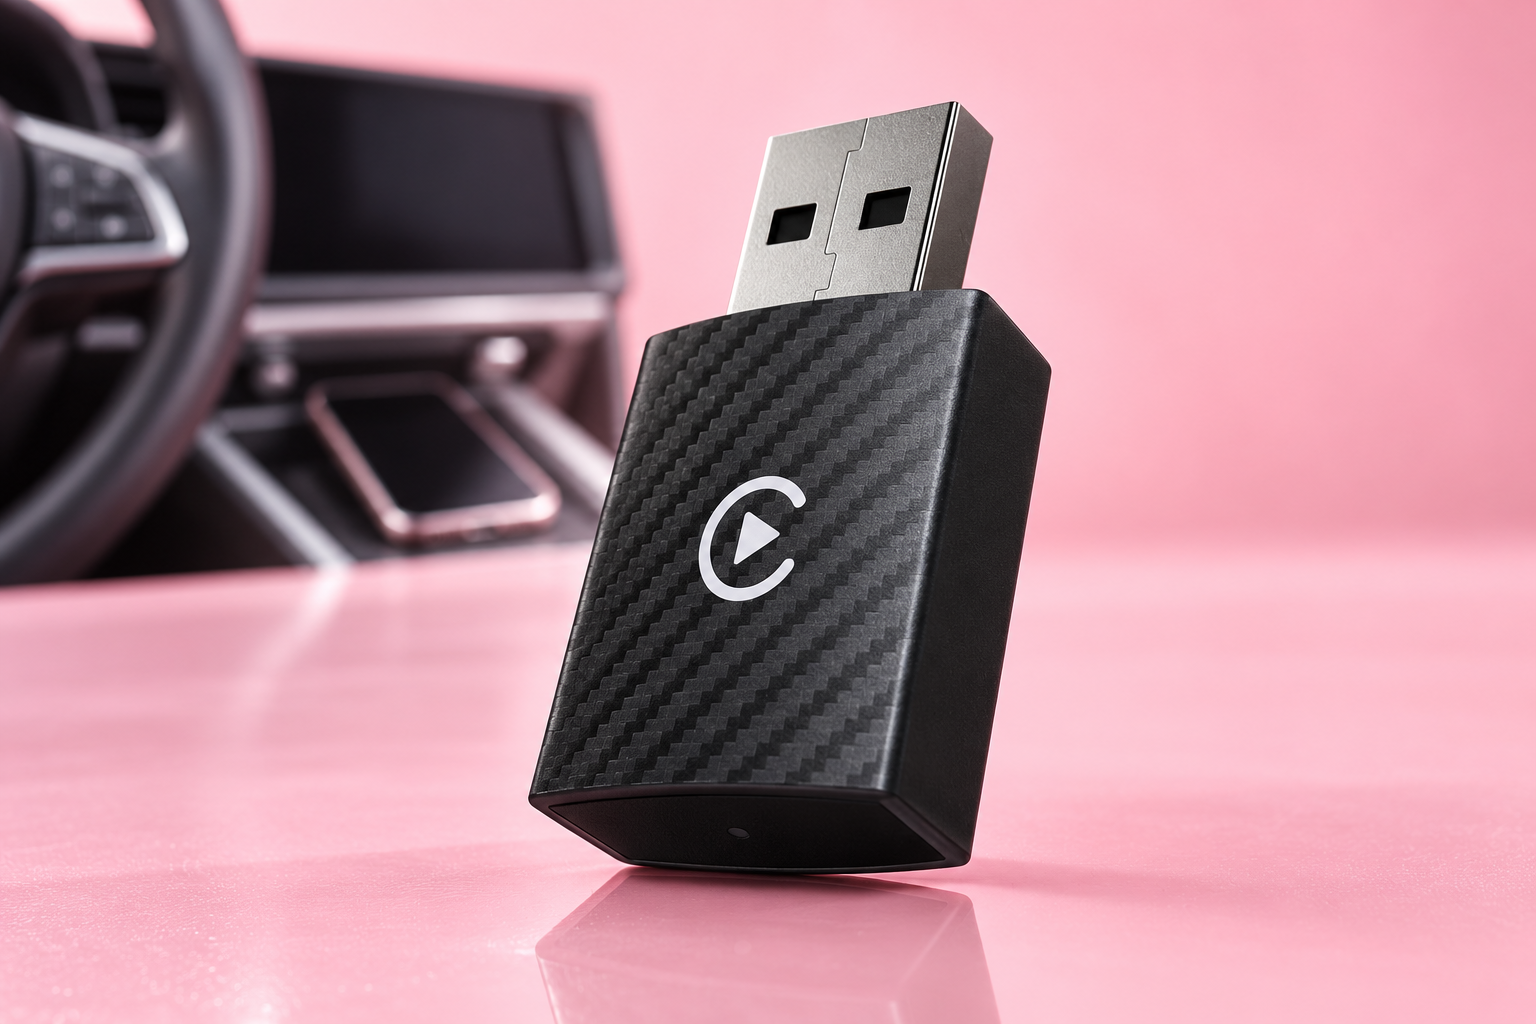 A 39,99€ su Amazon, l’adattatore CarPlay e Android Auto wireless elimina il cavo tra smartphone e sistema dell’auto, con uno sconto del 20% sui 49,99€ di listino. È pensato per salire a bordo e ritrov...
 Prima si rifà il gestionale, poi arrivano gli agenti AI: è la sequenza che hanno descritto tre responsabili IT il 14 ottobre al SAP NOW AI Tour di Milano. Francesco Scarrico, responsabile ICT globale...
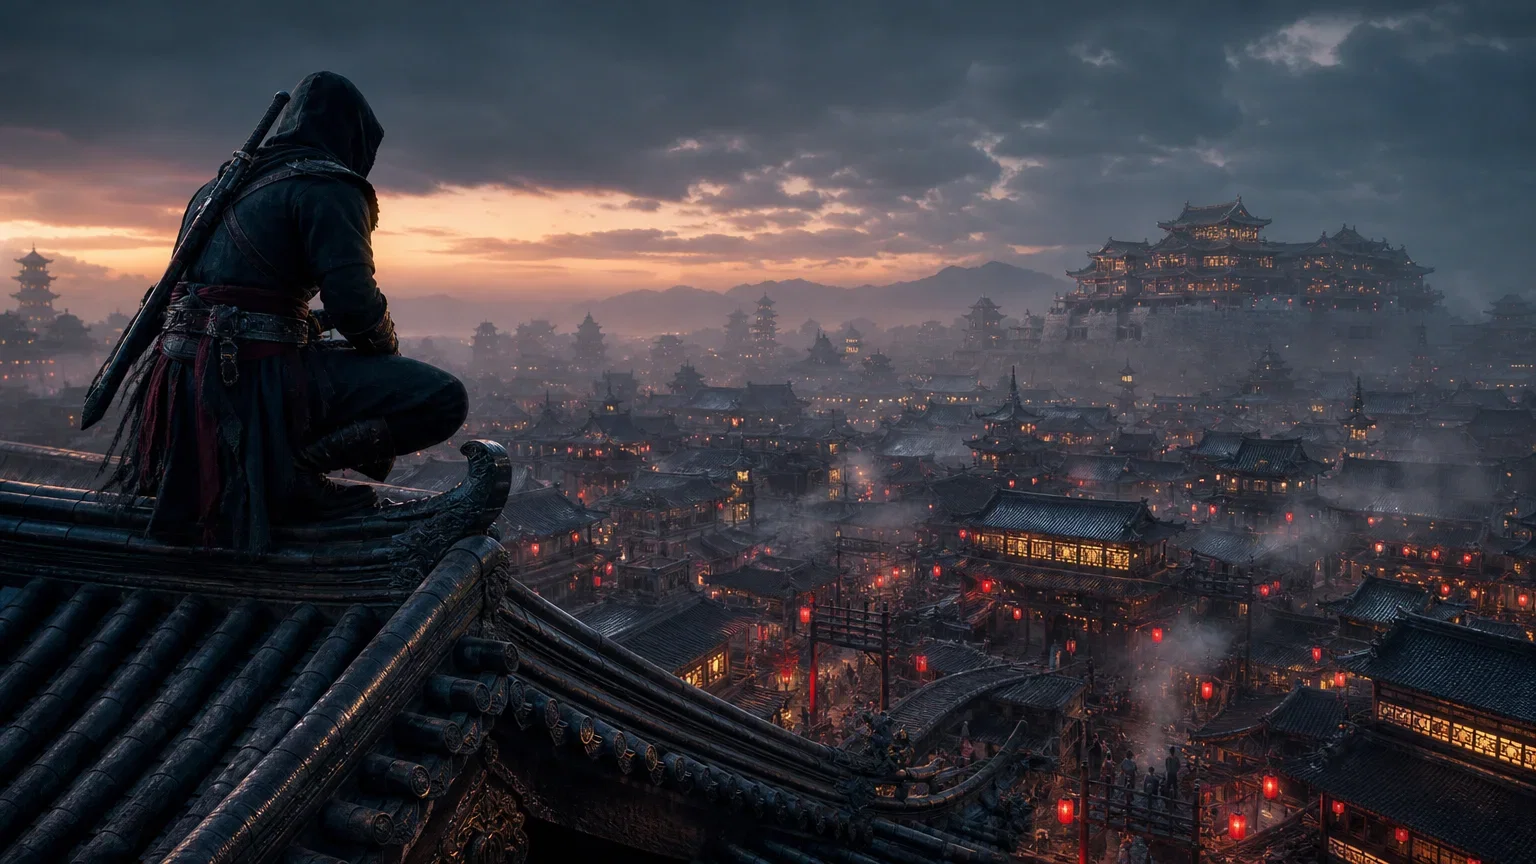 Un prototipo di un capitolo di Assassin's Creed mai annunciato, ambientato nella Cina antica e poi cancellato, è finito in rete il 16 ottobre 2026 dopo la segnalazione del sito MP1st, che ha re...
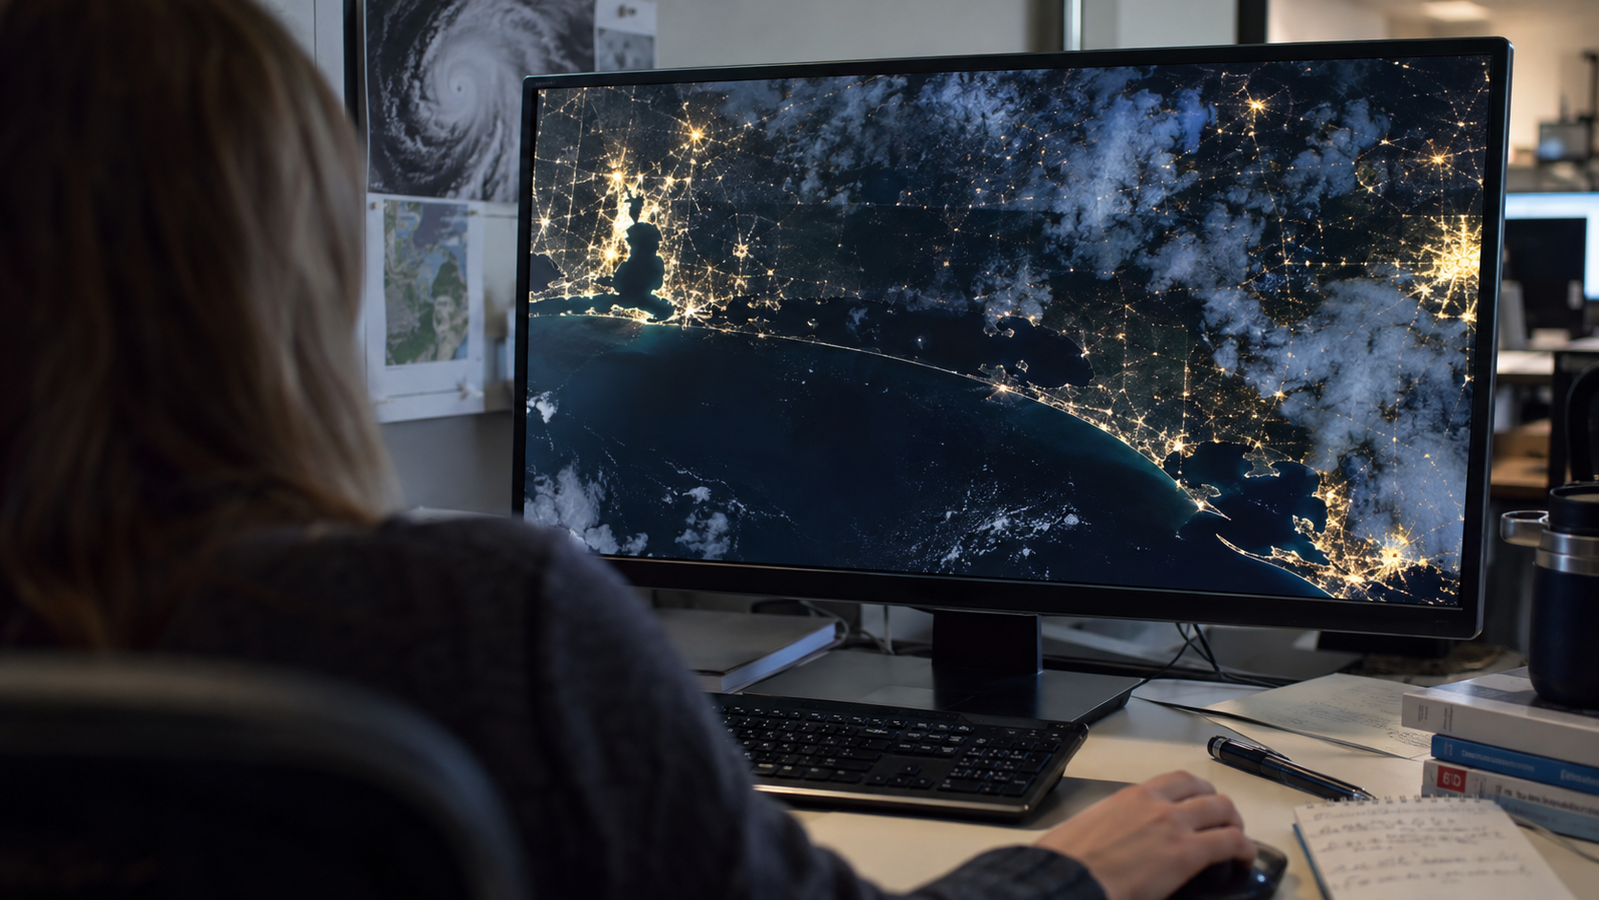 La NASA ha ricostruito dallo spazio dove si sono spente le luci dopo il passaggio dell’uragano Isaias sulla costa della Florida. Le immagini mostrano una netta diminuzione dell’illuminazione tra Pensa...
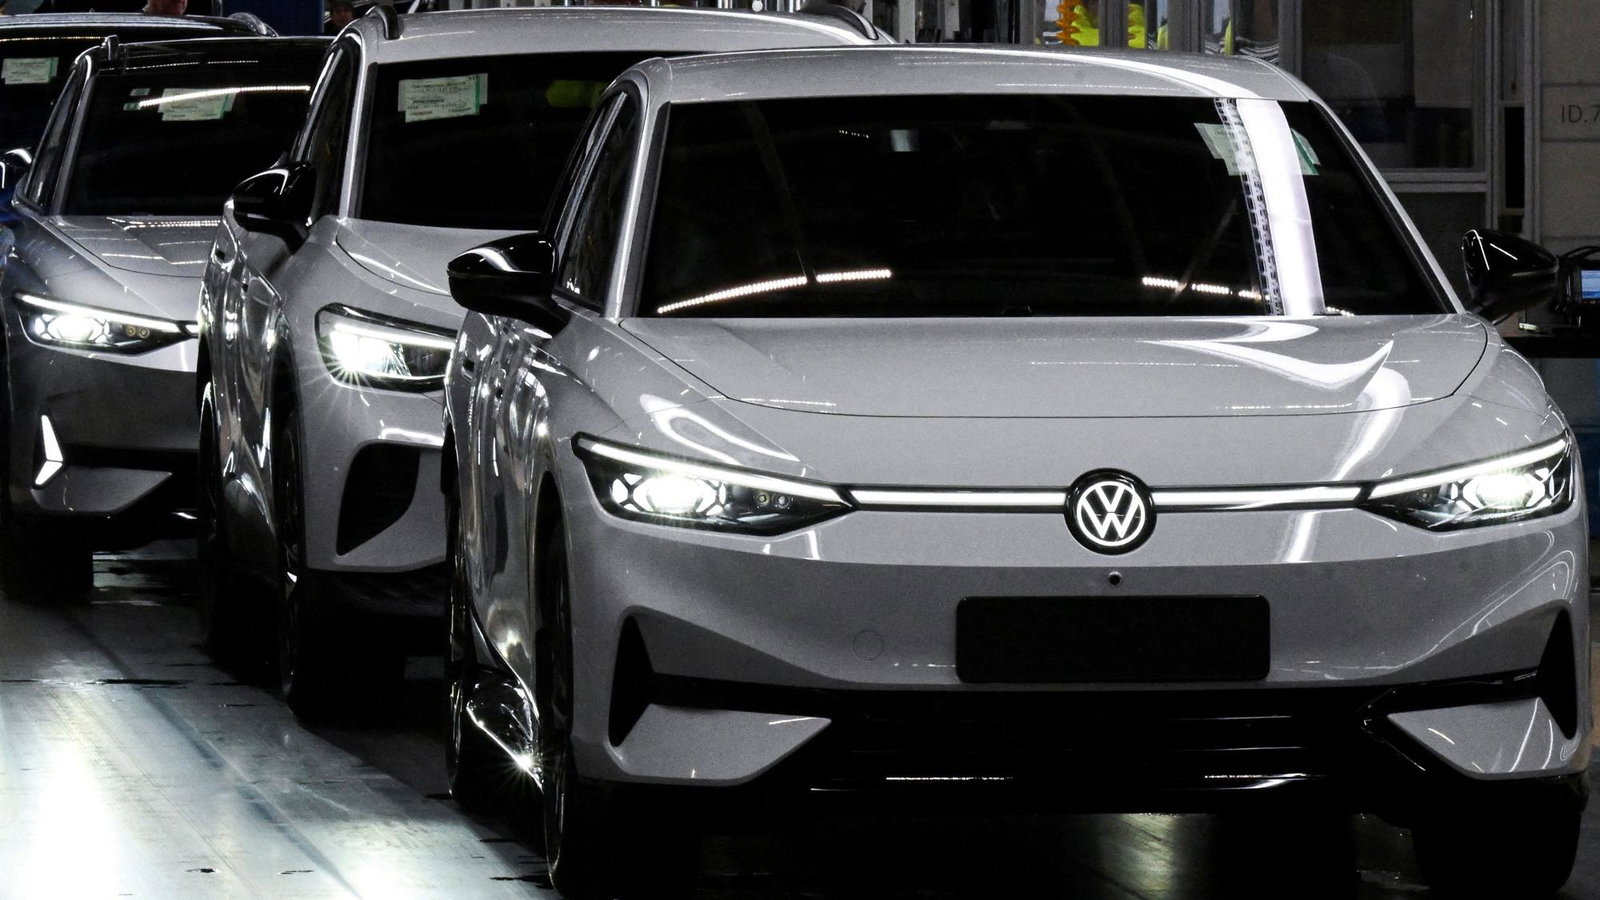 La ricarica viene limitata da remoto all’80% sui veicoli interessati da possibili difetti nelle celle della batteria ad alta tensione. È la misura precauzionale associata ai richiami che Volkswagen ha...
 Quasi 200.000 richieste a un modello AI in due minuti, tutte a carico della vittima: è l'attacco con cui Luca Nilo Livrieri, Senior Director Sales Engineering Southern Europe di CrowdStrike, ha aperto...
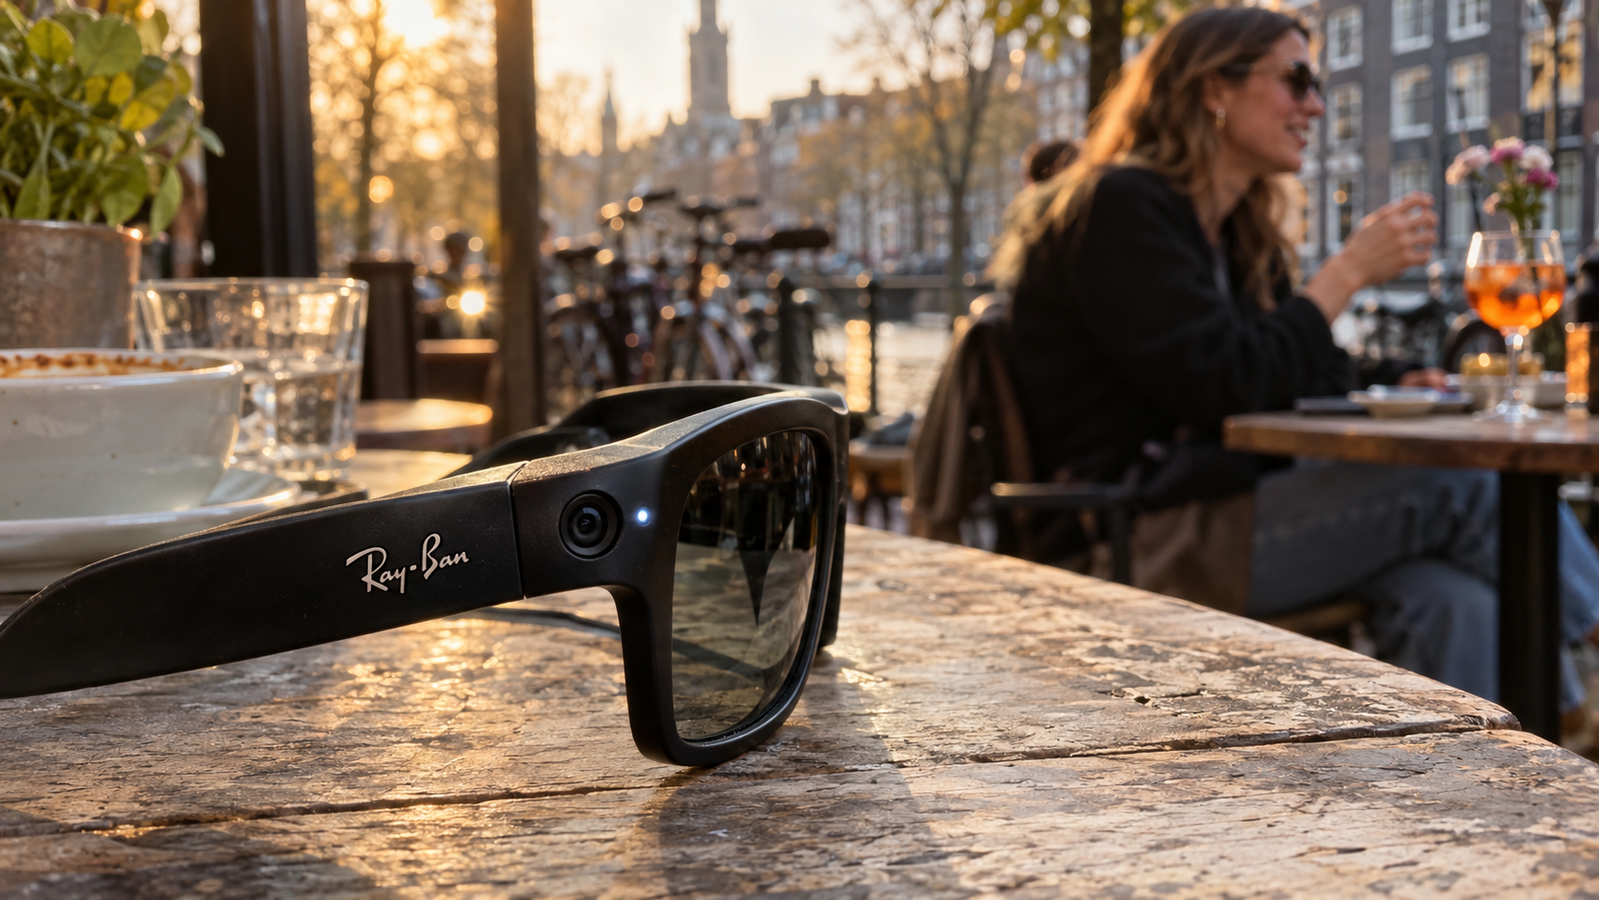 Meta dovrà affrontare un'azione legale nei Paesi Bassi per i suoi occhiali intelligenti con fotocamera. Il Consumentenbond, l'associazione olandese dei consumatori, ha deciso di procedere dopo il rifi...
 Il modello di reddito con l'AI che chiede meno capitale, meno tecnica e meno rischio è uno solo: vendi una competenza che hai già, confezionata in un prodotto ricorrente, a un pubblico ristretto. L'AI...
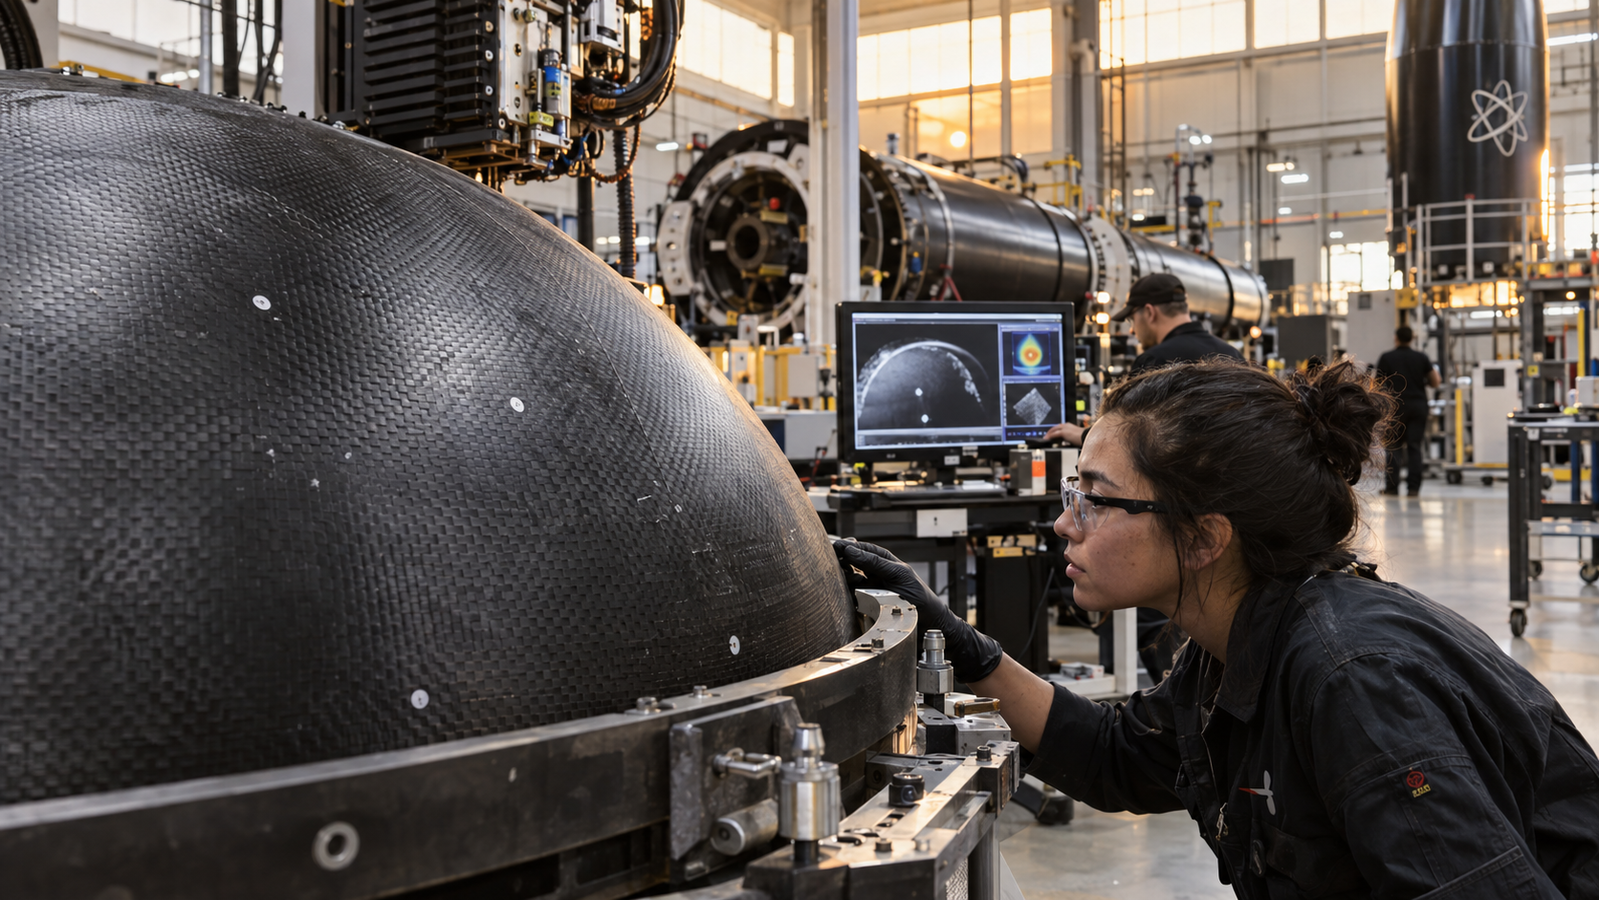 Rocket Lab ha spostato dalla fine del 2026 al 2027 il primo lancio di Neutron, il suo nuovo razzo parzialmente riutilizzabile. Durante la costruzione sono stati trovati vuoti nel materiale che forma u...
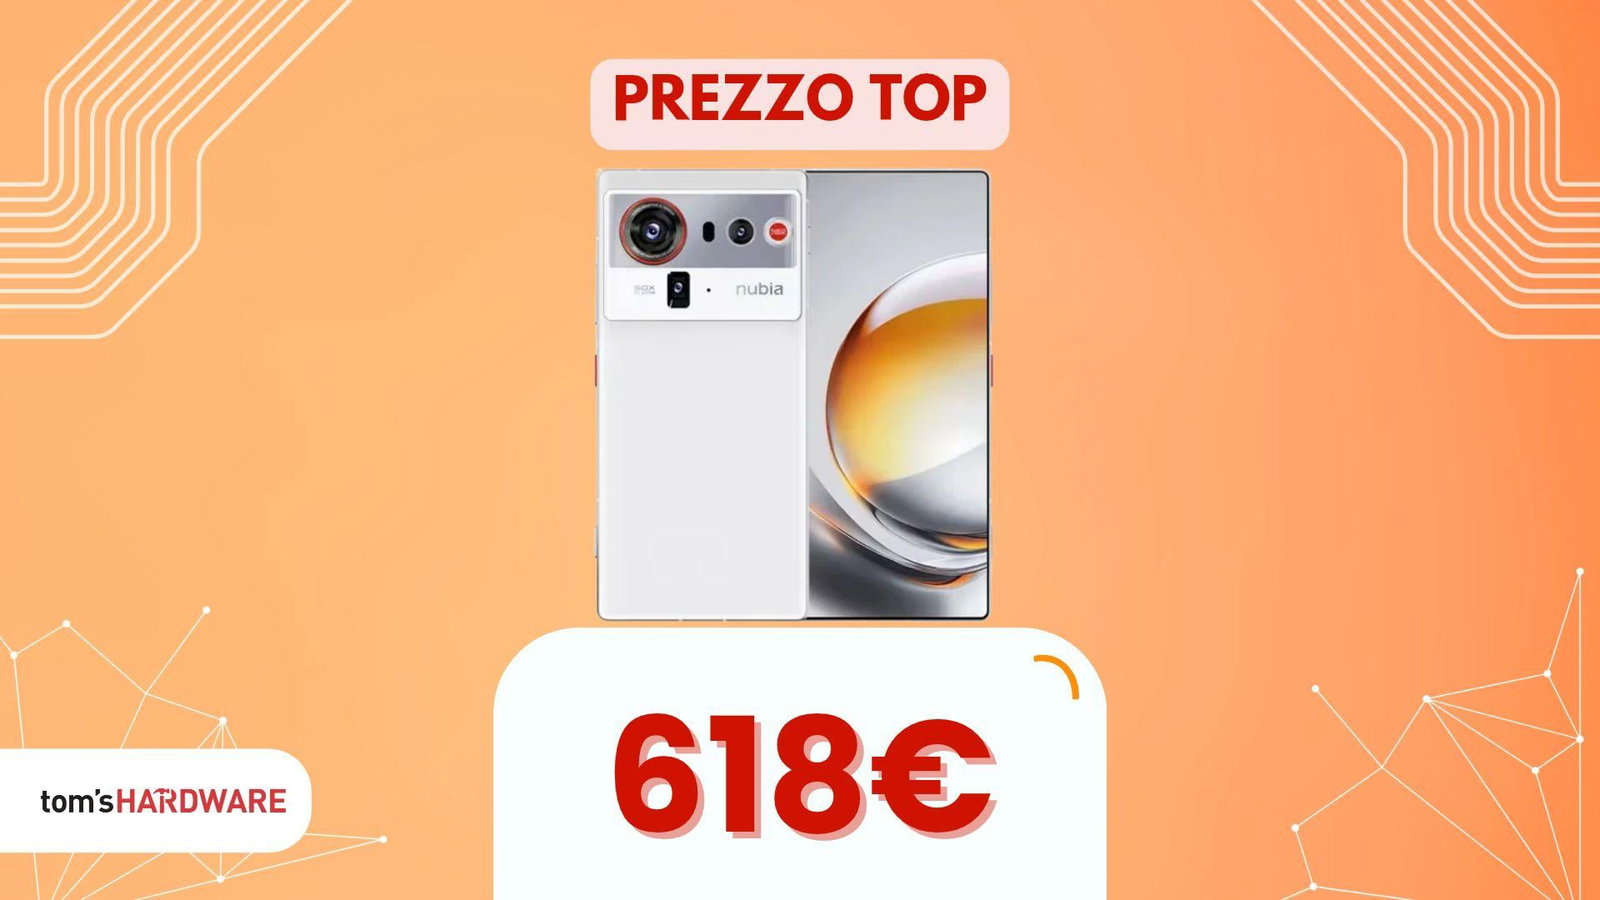 Nubia Z80 Ultra 5G, nella sua Versione Globale, è disponibile su AliExpress con un'offerta davvero interessante. Il dispositivo monta il potente Snapdragon 8 Elite Gen 5, una batteria da 7200mA...
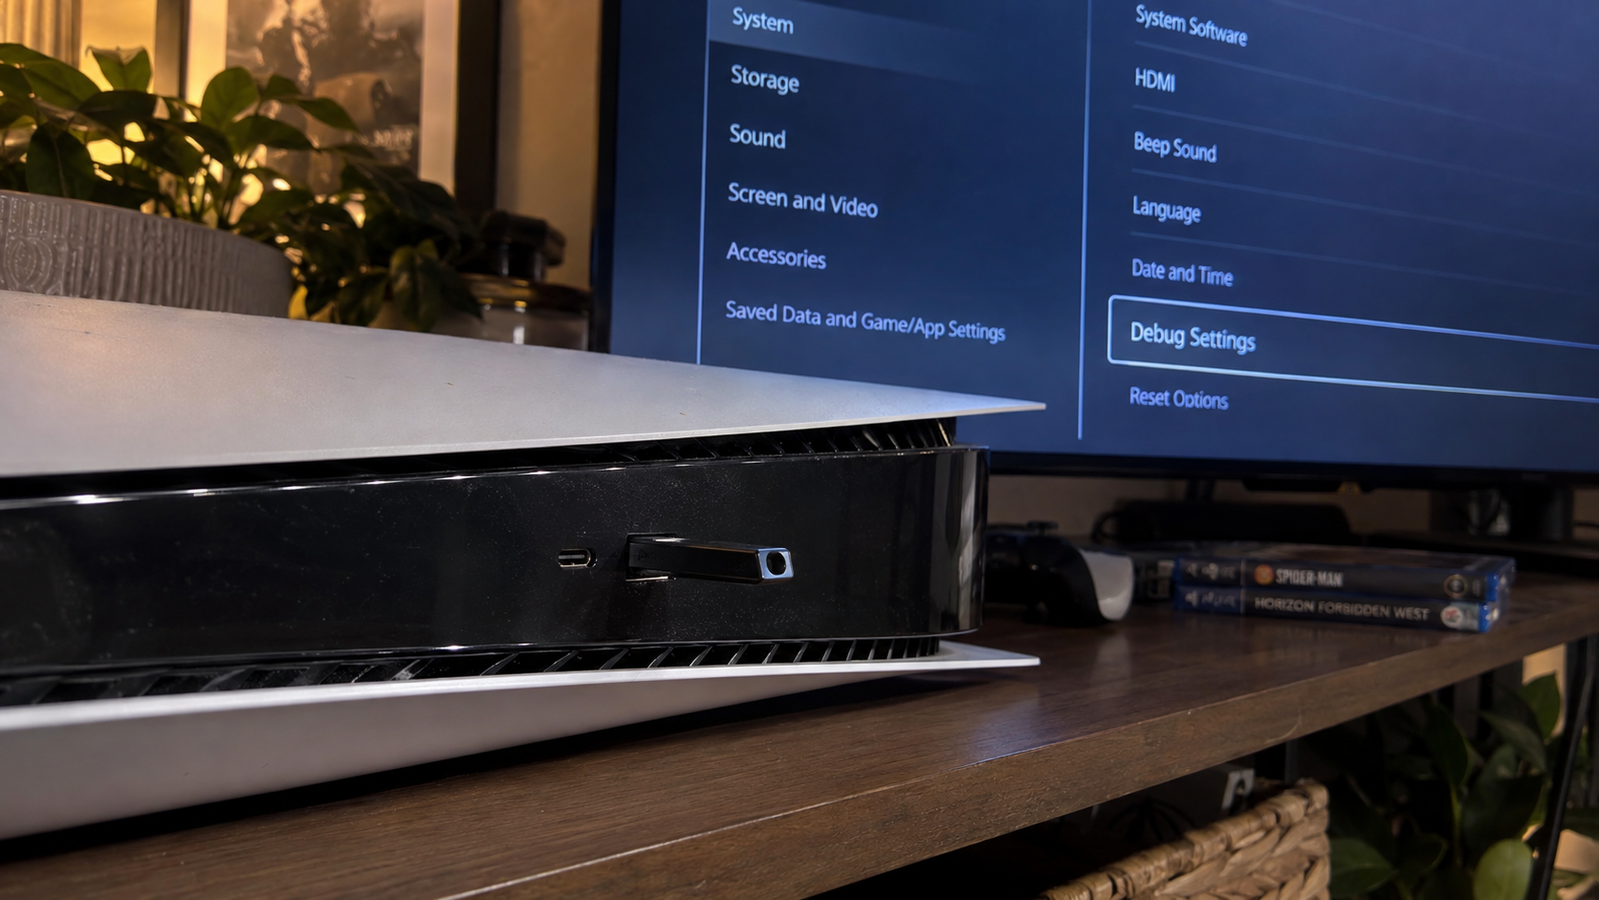 Lo sviluppatore u/AdIllustrious7246 ha realizzato un fork di llama.cpp che permette alle PS5 con jailbreak di eseguire modelli di intelligenza artificiale sfruttando la GPU. Il progetto porta il motor...
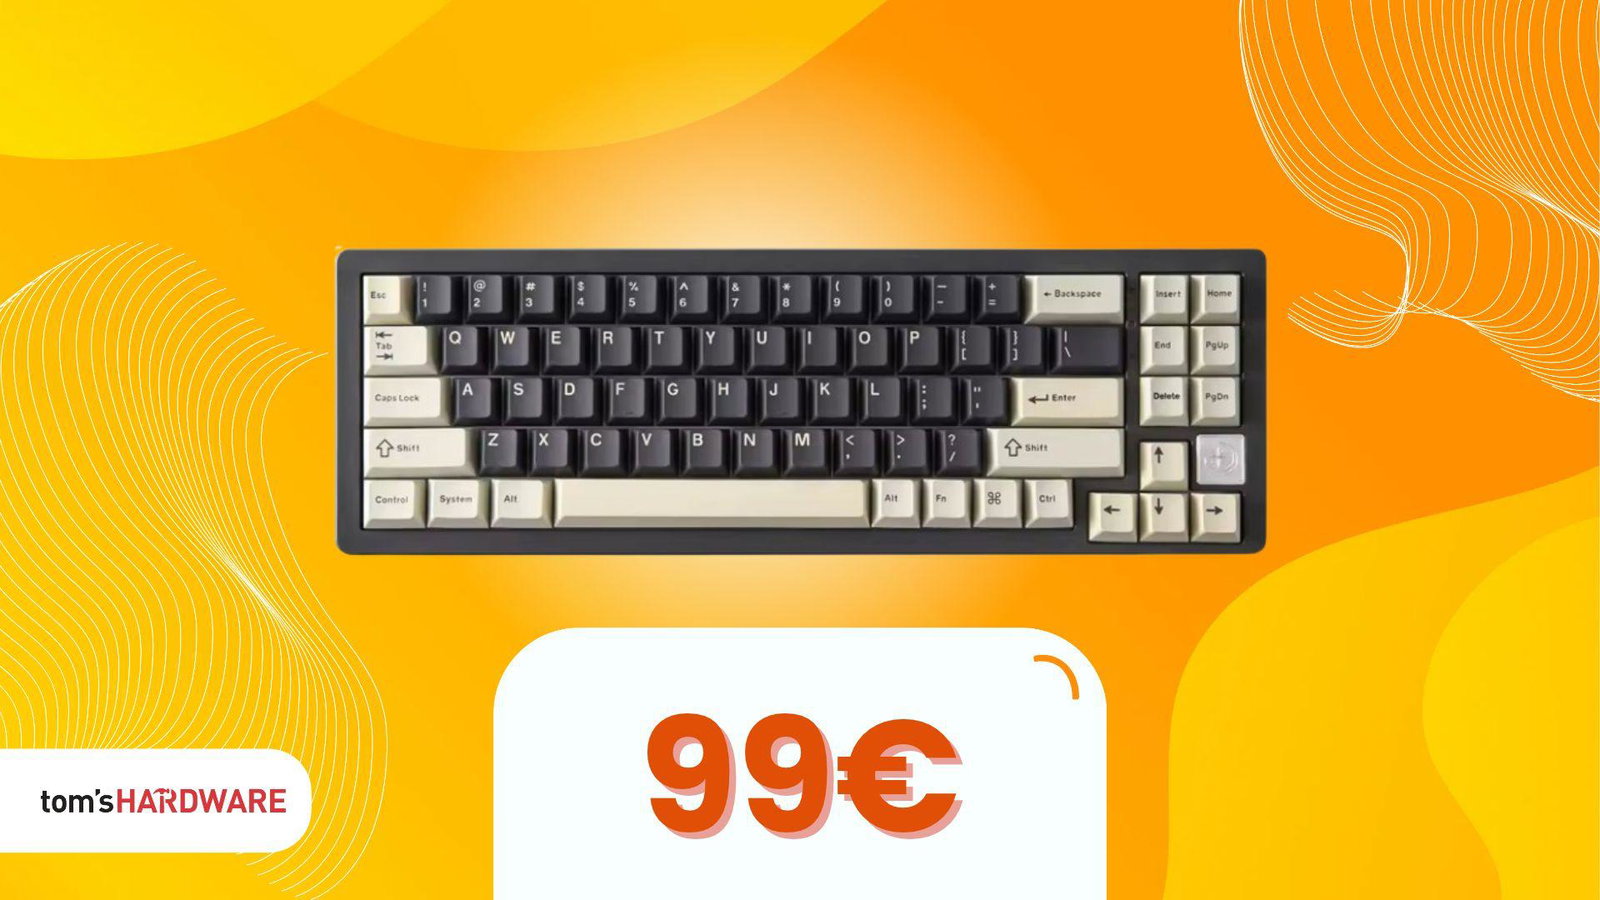 Su AliExpress è disponibile la Tastiera meccanica YUNZII AL71, realizzata in alluminio CNC argento, con 71 tasti hot swap, connessione wireless e compatibilità Mac e Win. Con il coupon d...
 I produttori di pannelli LCD per TV stanno cercando di ottenere aumenti dei prezzi nel quarto trimestre 2026, mentre i marchi di televisori mantengono acquisti relativamente stabili e i fabbricanti pe...
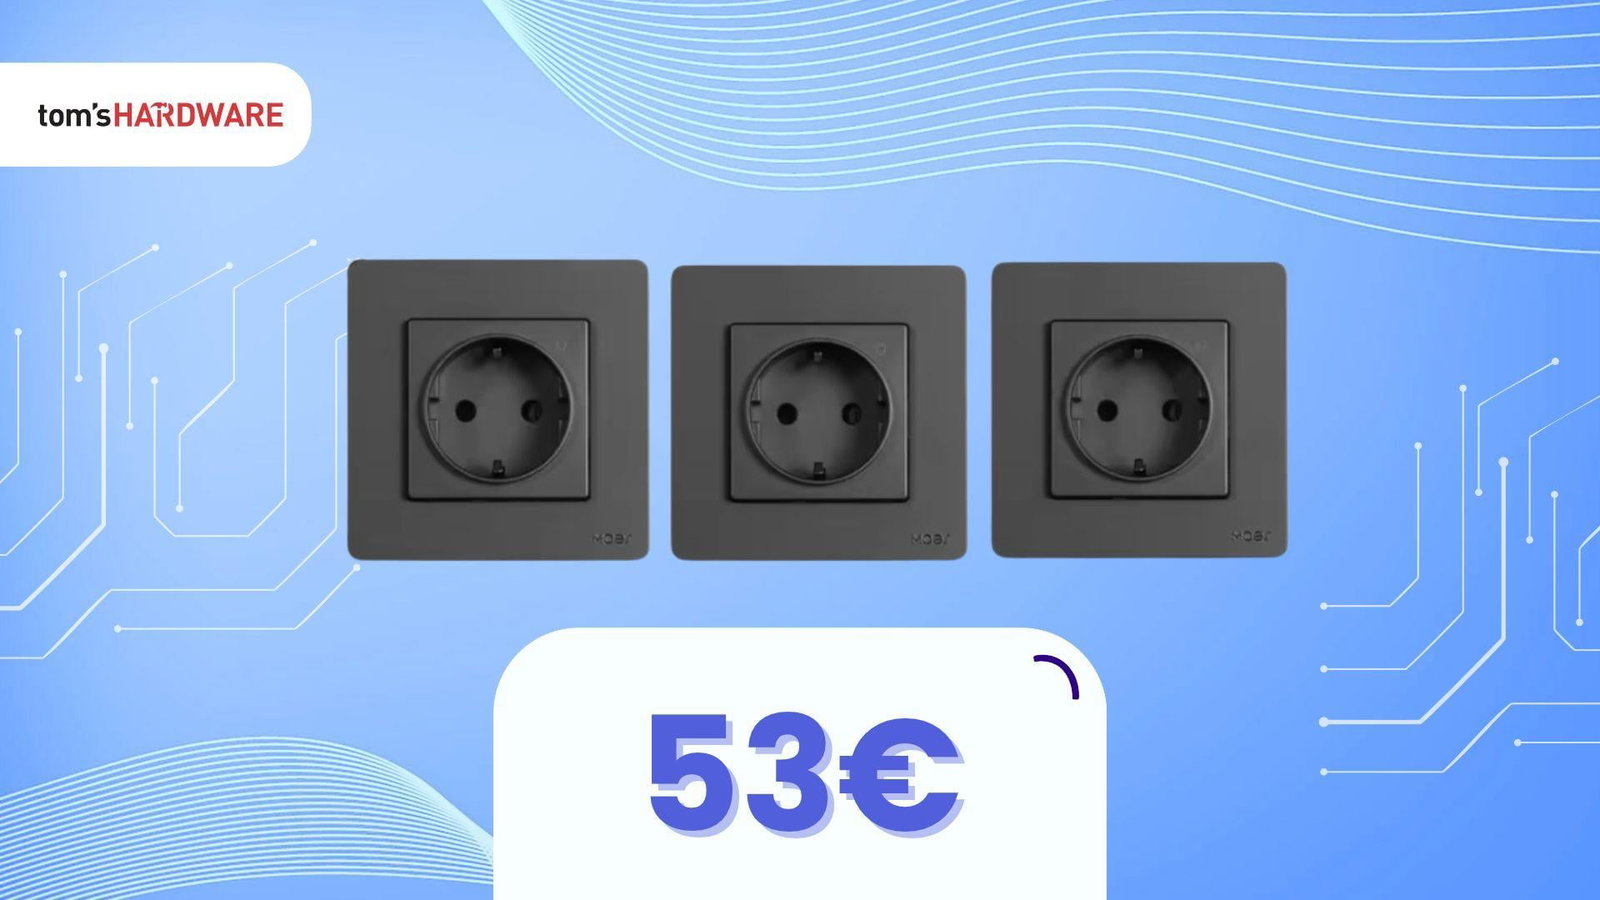 Su AliExpress è disponibile la presa a muro intelligente MOES Tuya ZigBee Serie Star Ring, compatibile con Alexa e Google Home, perfetta per automatizzare la casa con semplicità. Il prez...
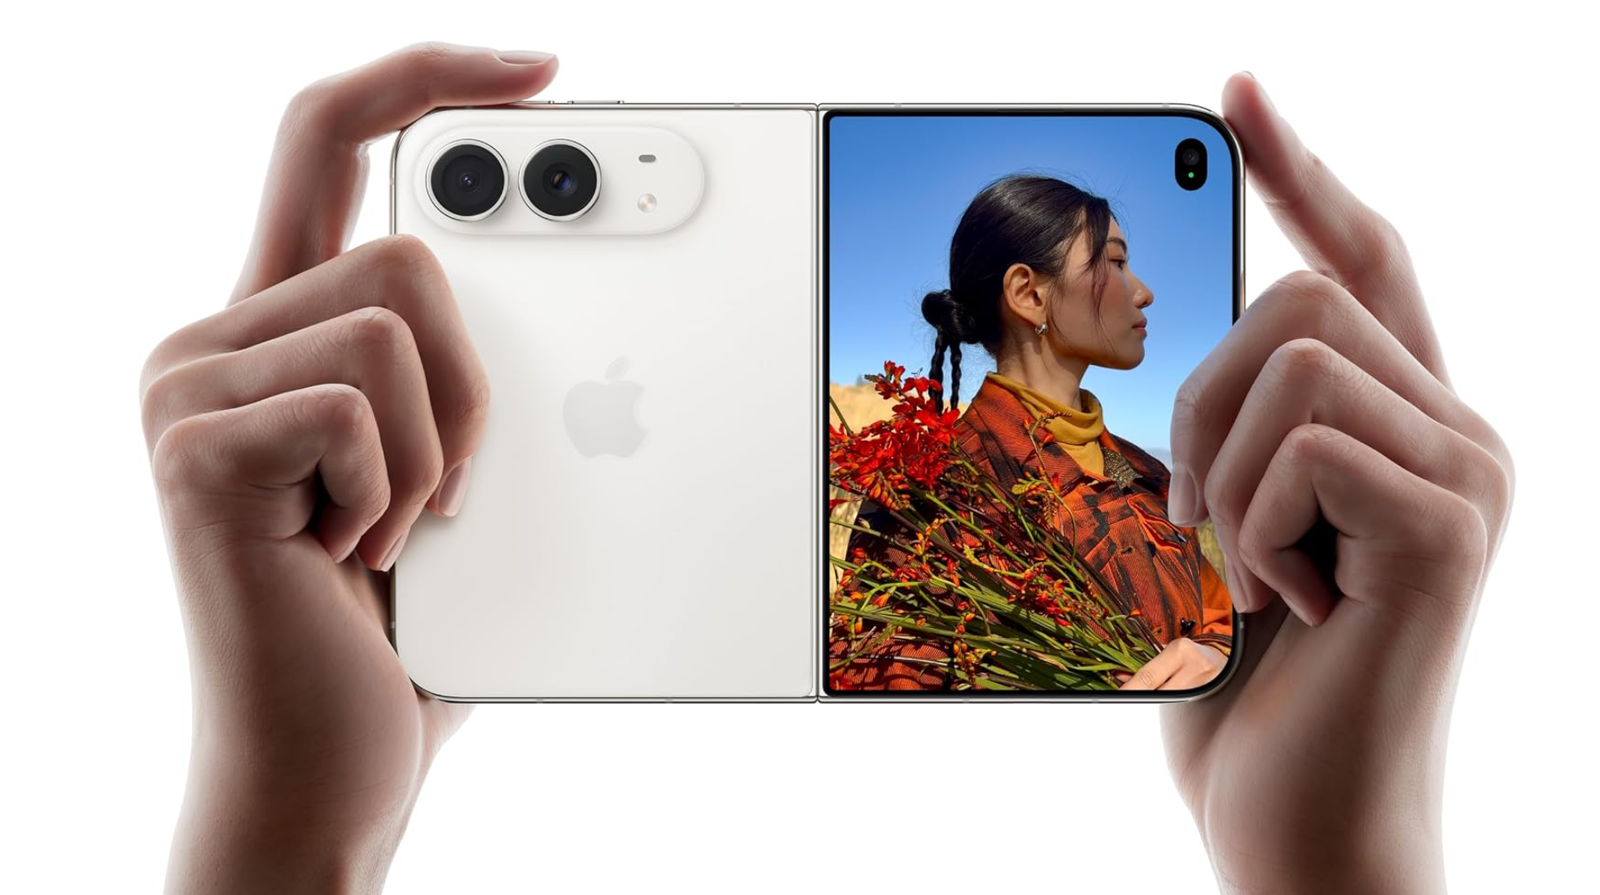 L'attesa è finita: da oggi, 16 ottobre, poco dopo le ore 14:00, sono ufficialmente aperti i preordini di Apple iPhone Duo. Il nuovo smartphone della casa di Cupertino, tra i dispositivi pi&ugra...
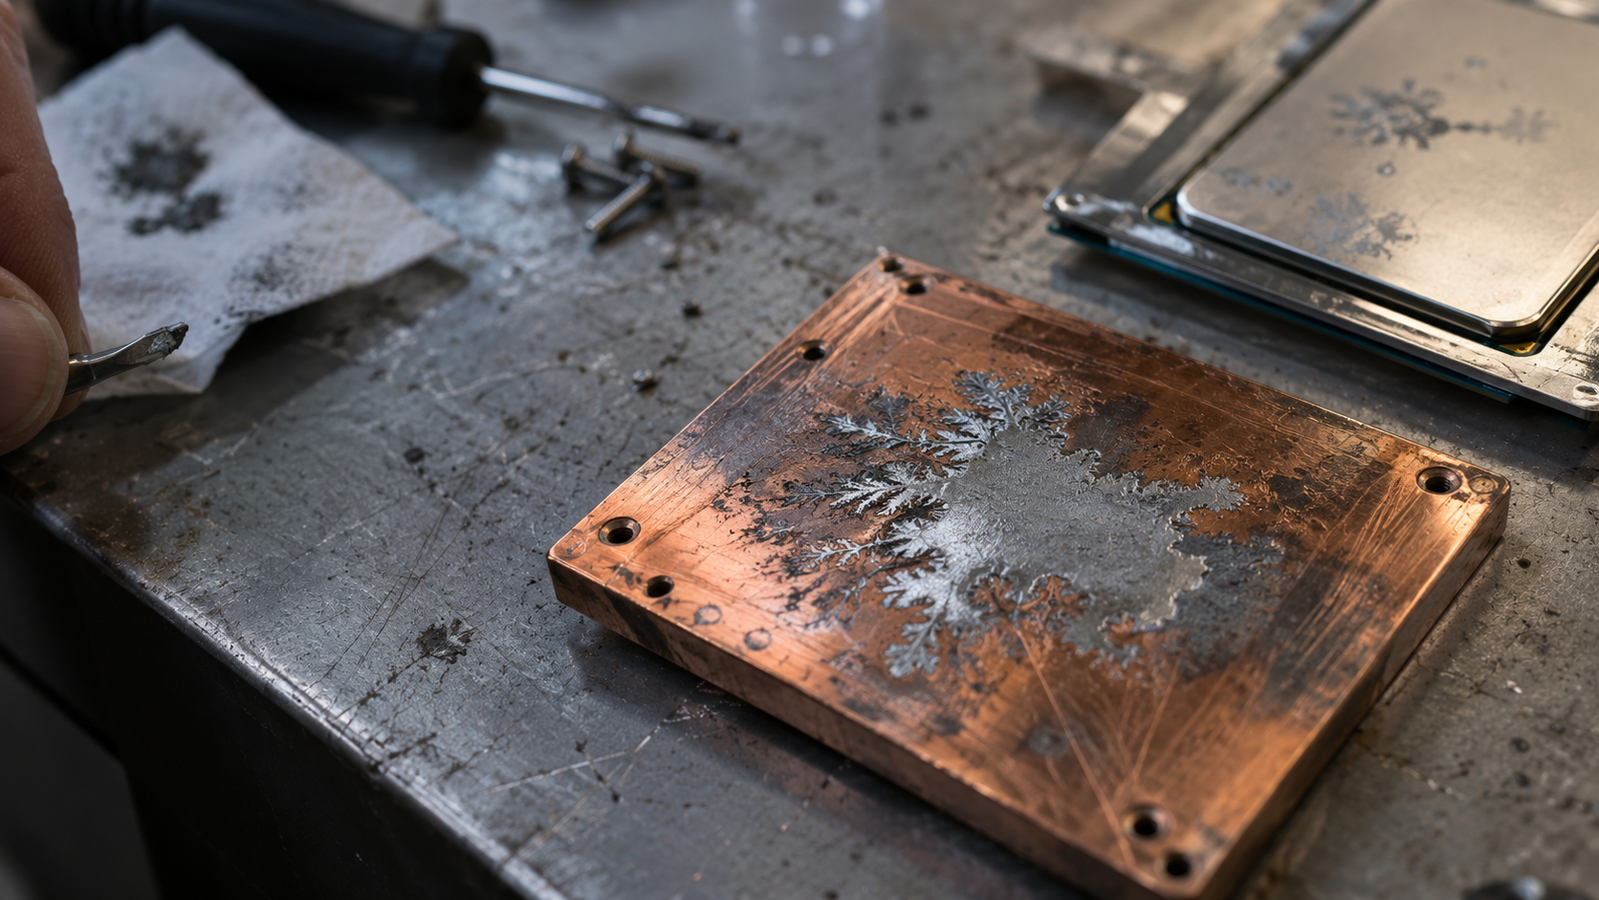 Thermal Grizzly ha illustrato un esperimento durato due anni che mostra come il materiale termico a base di metallo liquido possa trasformarsi in uno strato solido sulla superficie dei dissipatori. Il...
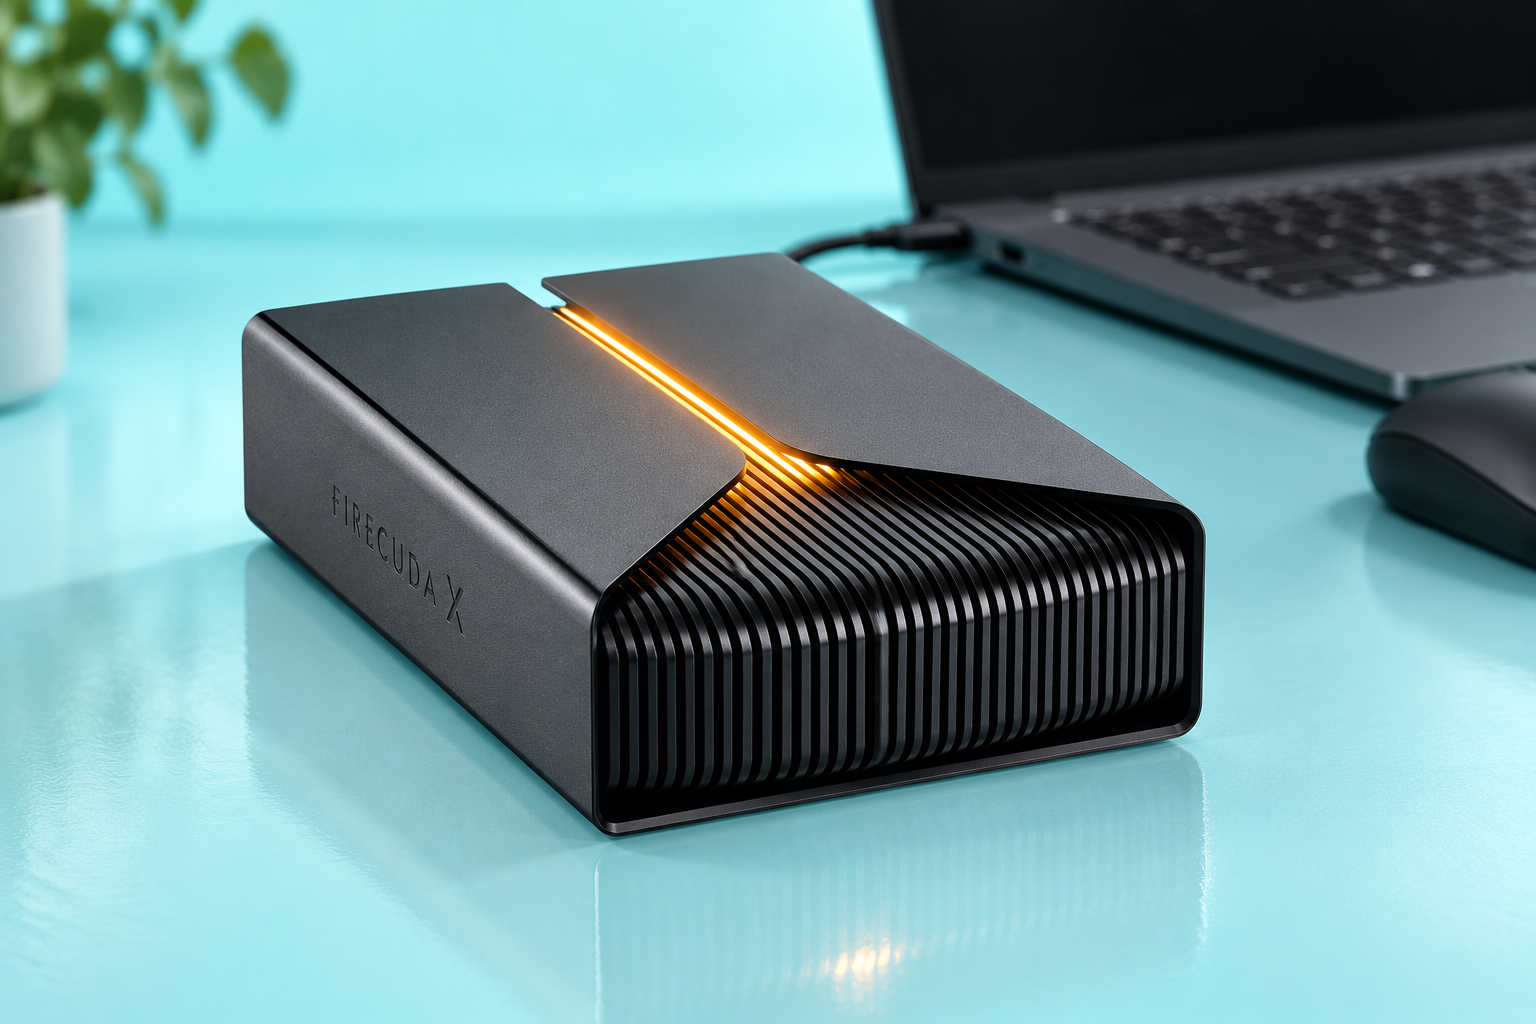 Seagate FireCuda X Vault 8TB costa 273€ su Amazon, contro i 324,99€ di listino, con uno sconto del 16% e 51,99€ di risparmio. È un hard disk esterno portatile per raccogliere giochi e contenuti in un’...
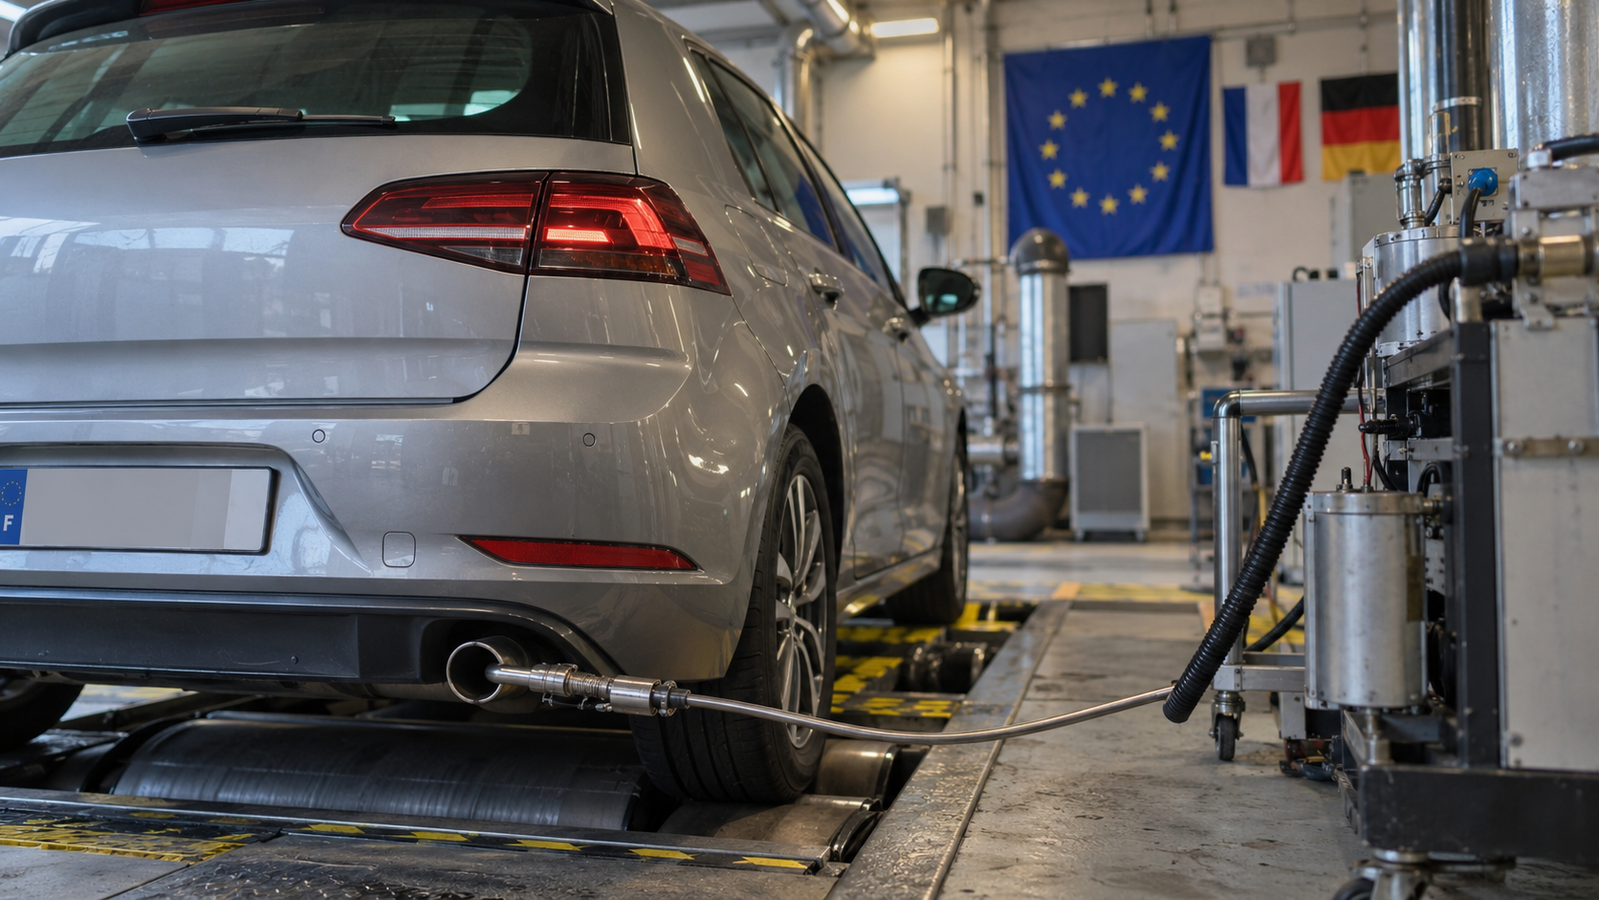 Ridurre del 90% le emissioni medie di CO₂ delle auto nuove dal 2035, senza obbligare i costruttori a compensare il restante 10%. È il contenuto del compromesso su cui stanno lavorando Francia e German...
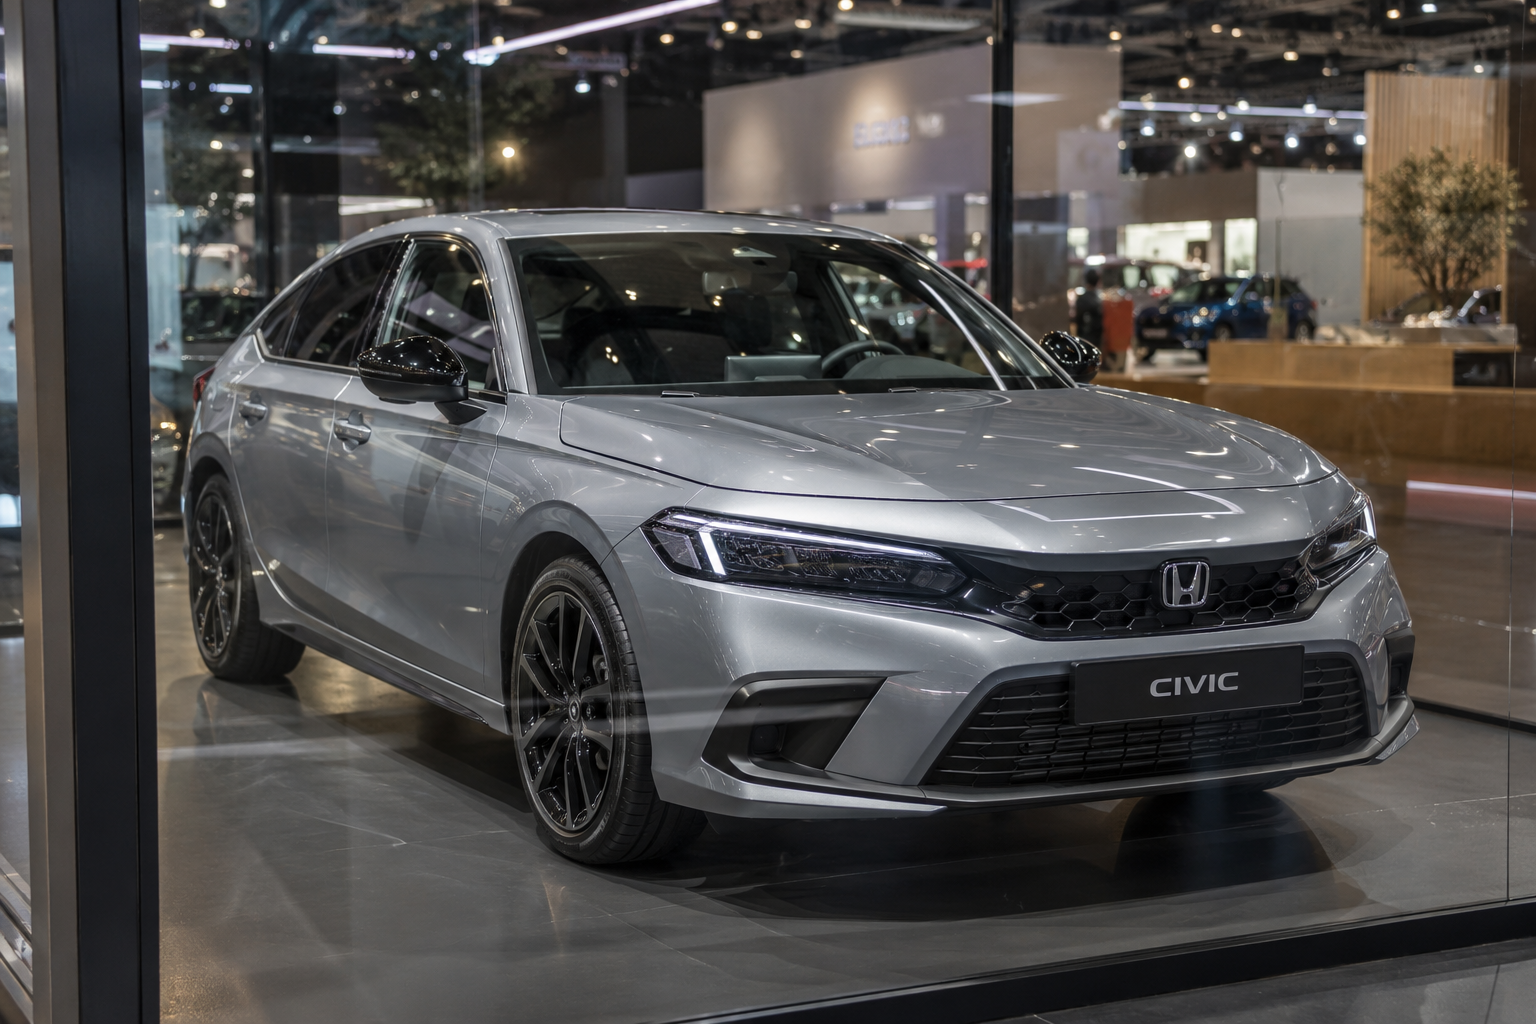 Otto rapporti virtuali comandabili dai paddle al volante: la Honda Civic e:HEV adotta S+ Shift, il sistema che riproduce le cambiate attraverso la gestione elettronica del propulsore ibrido. Honda Mot...
 Un software con capacità di ragionamento IA per assistere la guida urbana da punto a punto, gestire funzioni di sicurezza attiva e automatizzare il parcheggio: è il compito previsto per NVIDIA Alpamay...
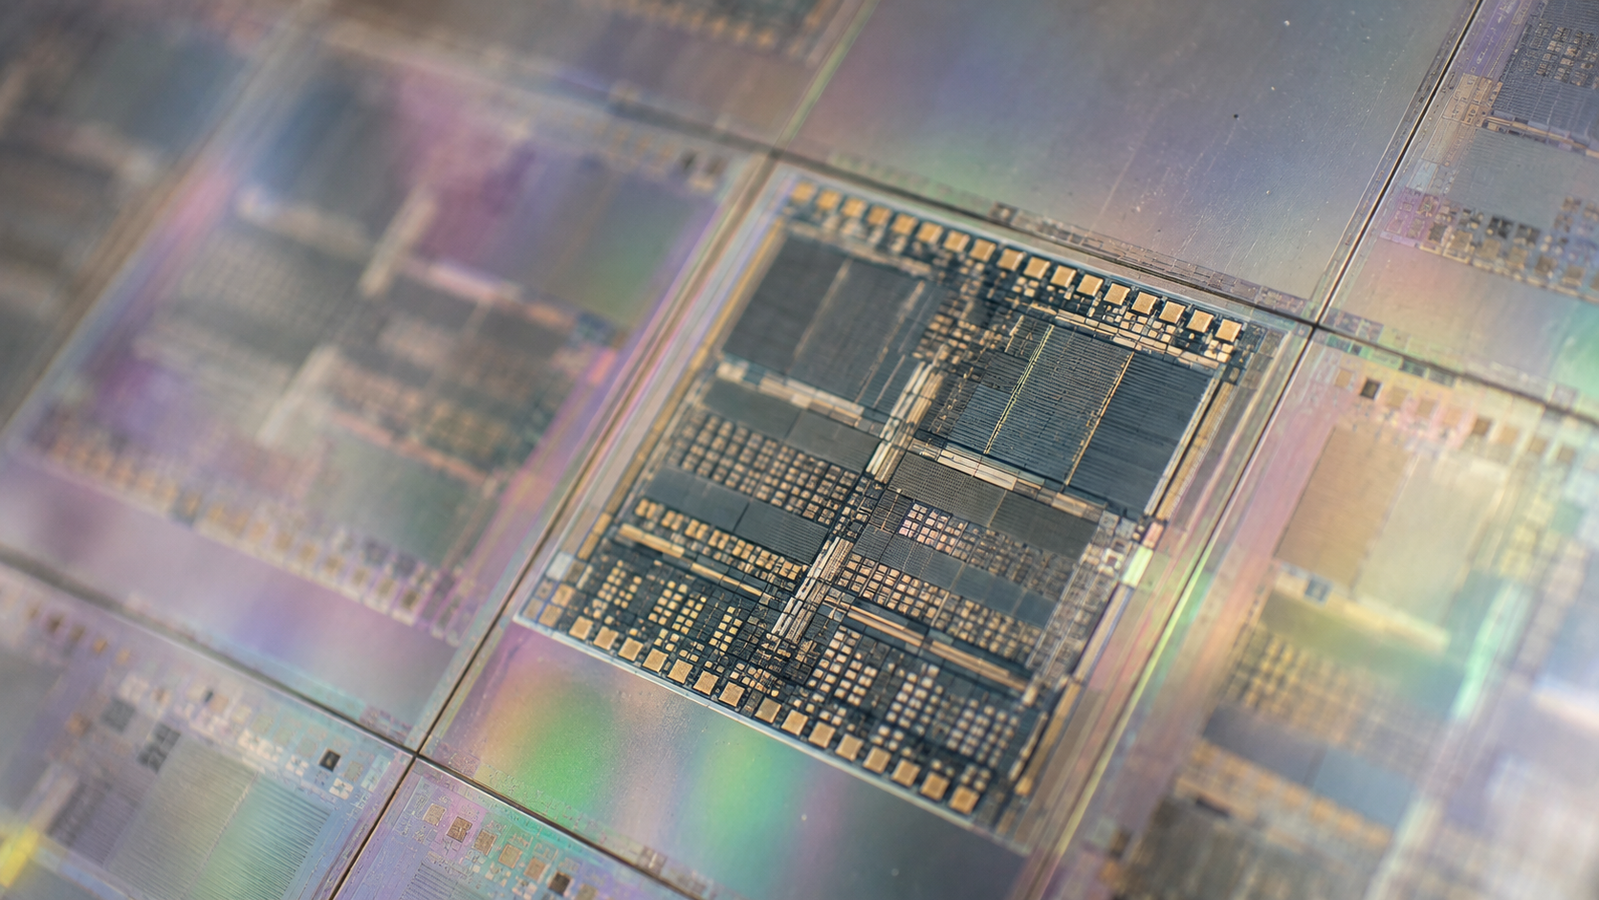 IBM aprirà ai progettisti di chip l'accesso alla tecnologia Nanostack da 0,7 nm: i kit di sviluppo del processo saranno disponibili nel primo trimestre 2027. Il passaggio consentirà di valutare un'arc...
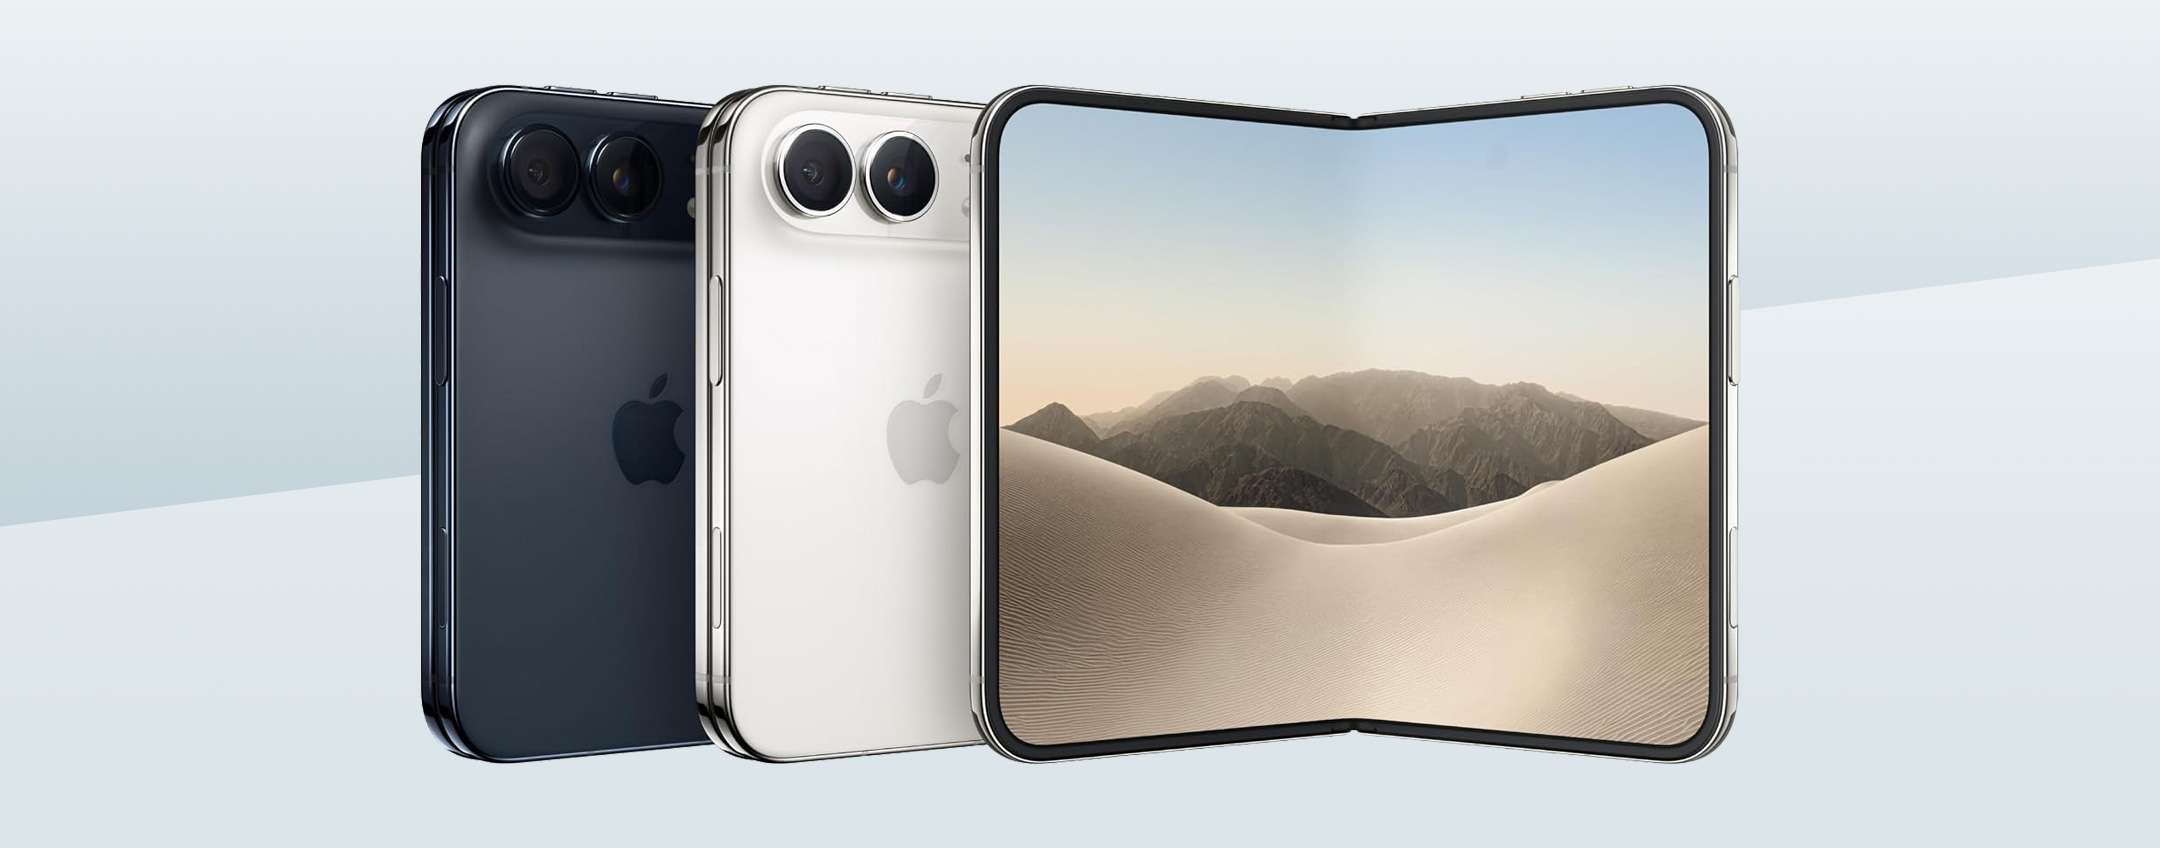
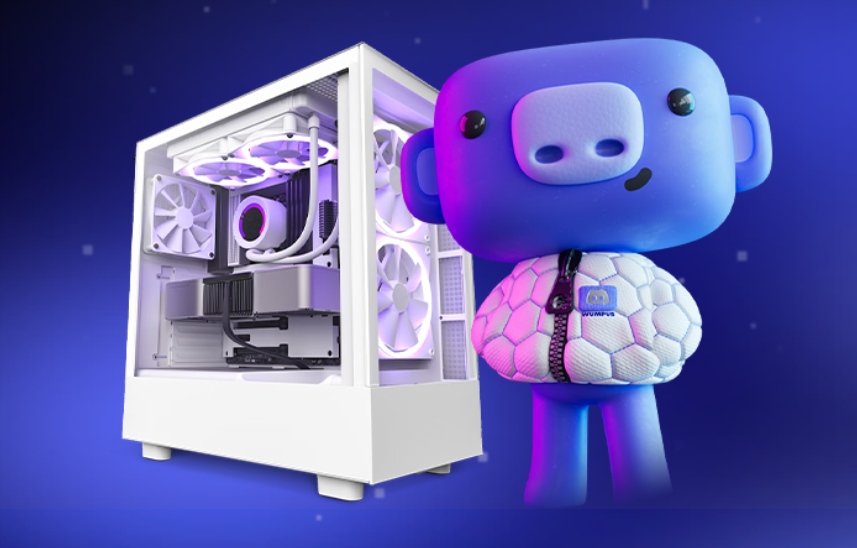 I videogiocatori sono sempre alla ricerca dell'hardware perfetto per spingere al massimo i propri titoli preferiti, e l'ultima proposta di Instant Gaming ha subito attirato l'attenzione della communit...


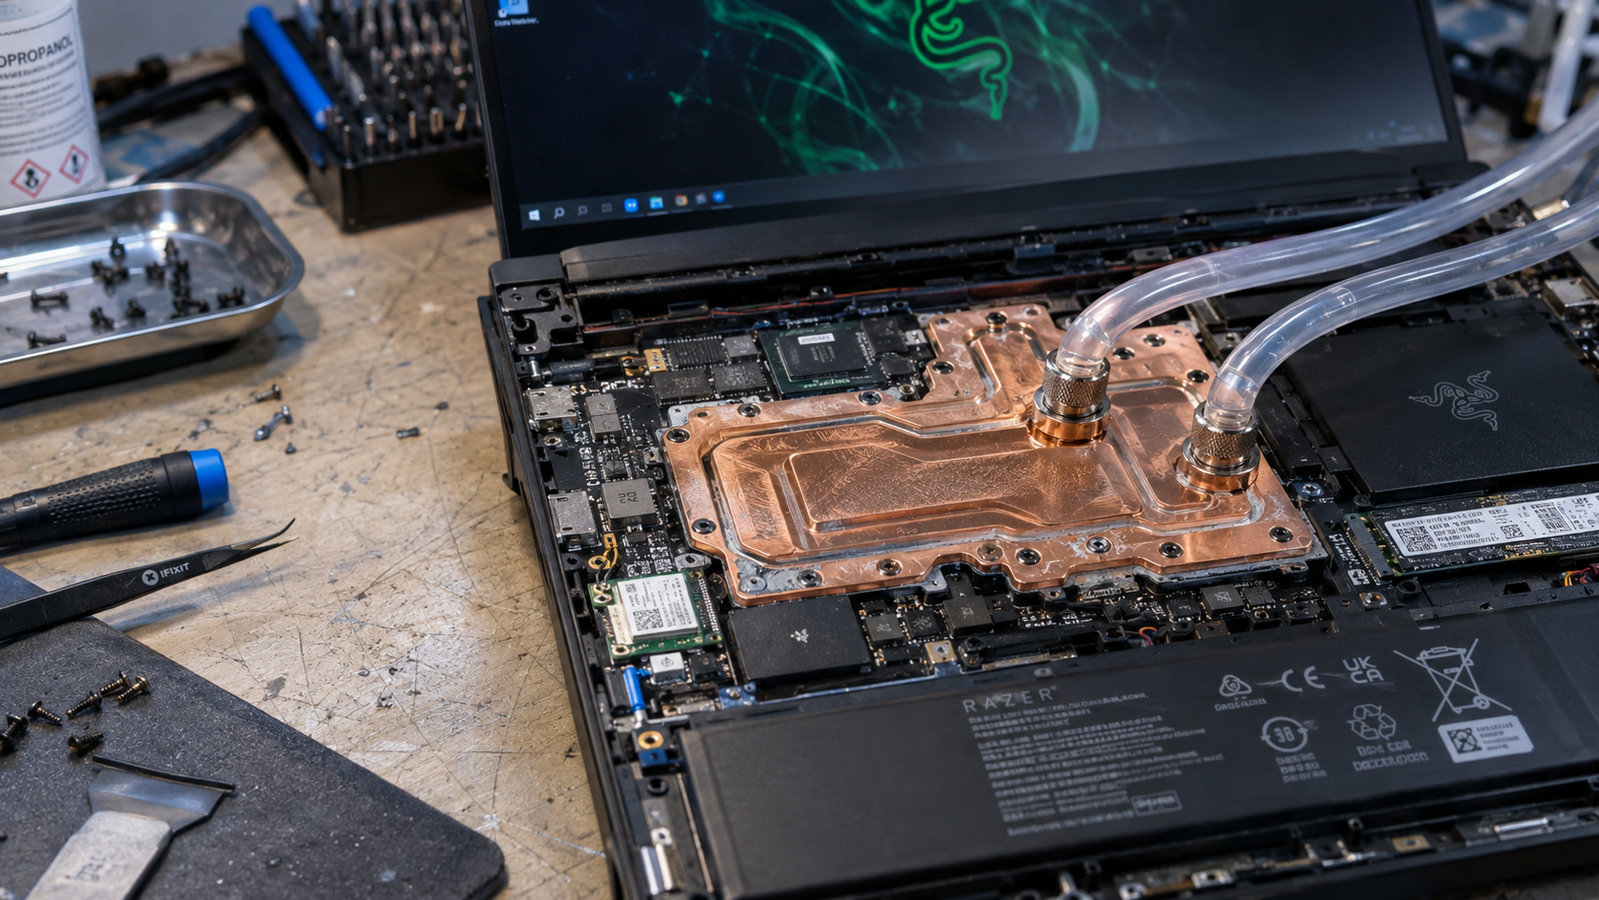 Un proprietario di Razer Blade 16 ha realizzato un sistema di raffreddamento a liquido artigianale dopo aver ricevuto un preventivo per la sostituzione del dissipatore del portatile. L'intervento comb...
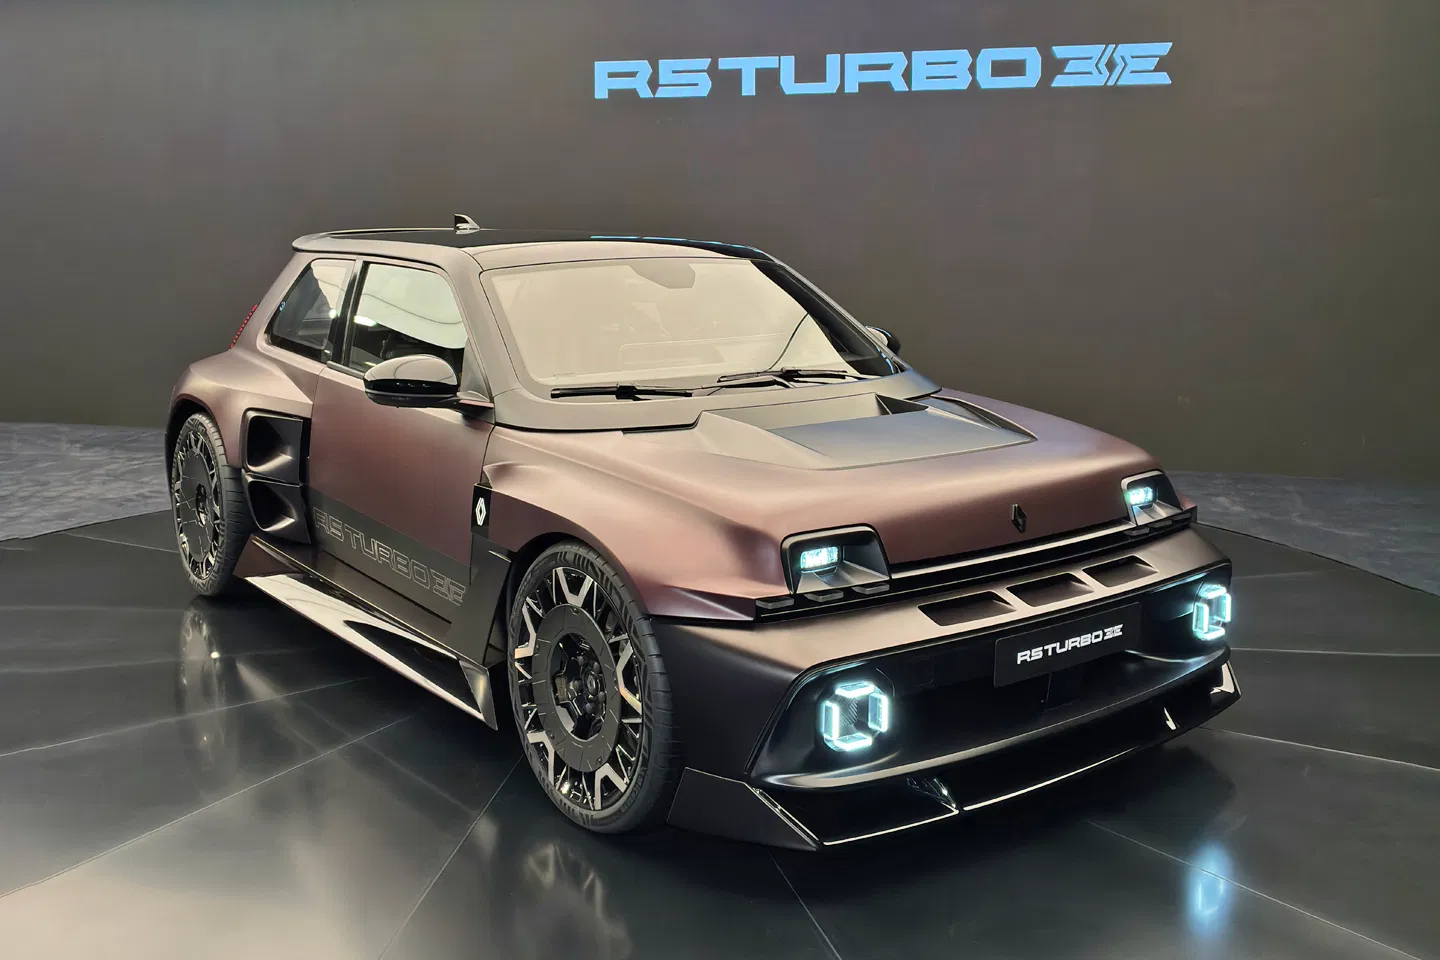 Oltre metà delle 1.980 Renault 5 Turbo 3E previste è già prenotata, con un prezzo di partenza fissato a 160.000 euro. A confermare il dato è Florent Ingargiola, responsabile prodotto del modello, dura...
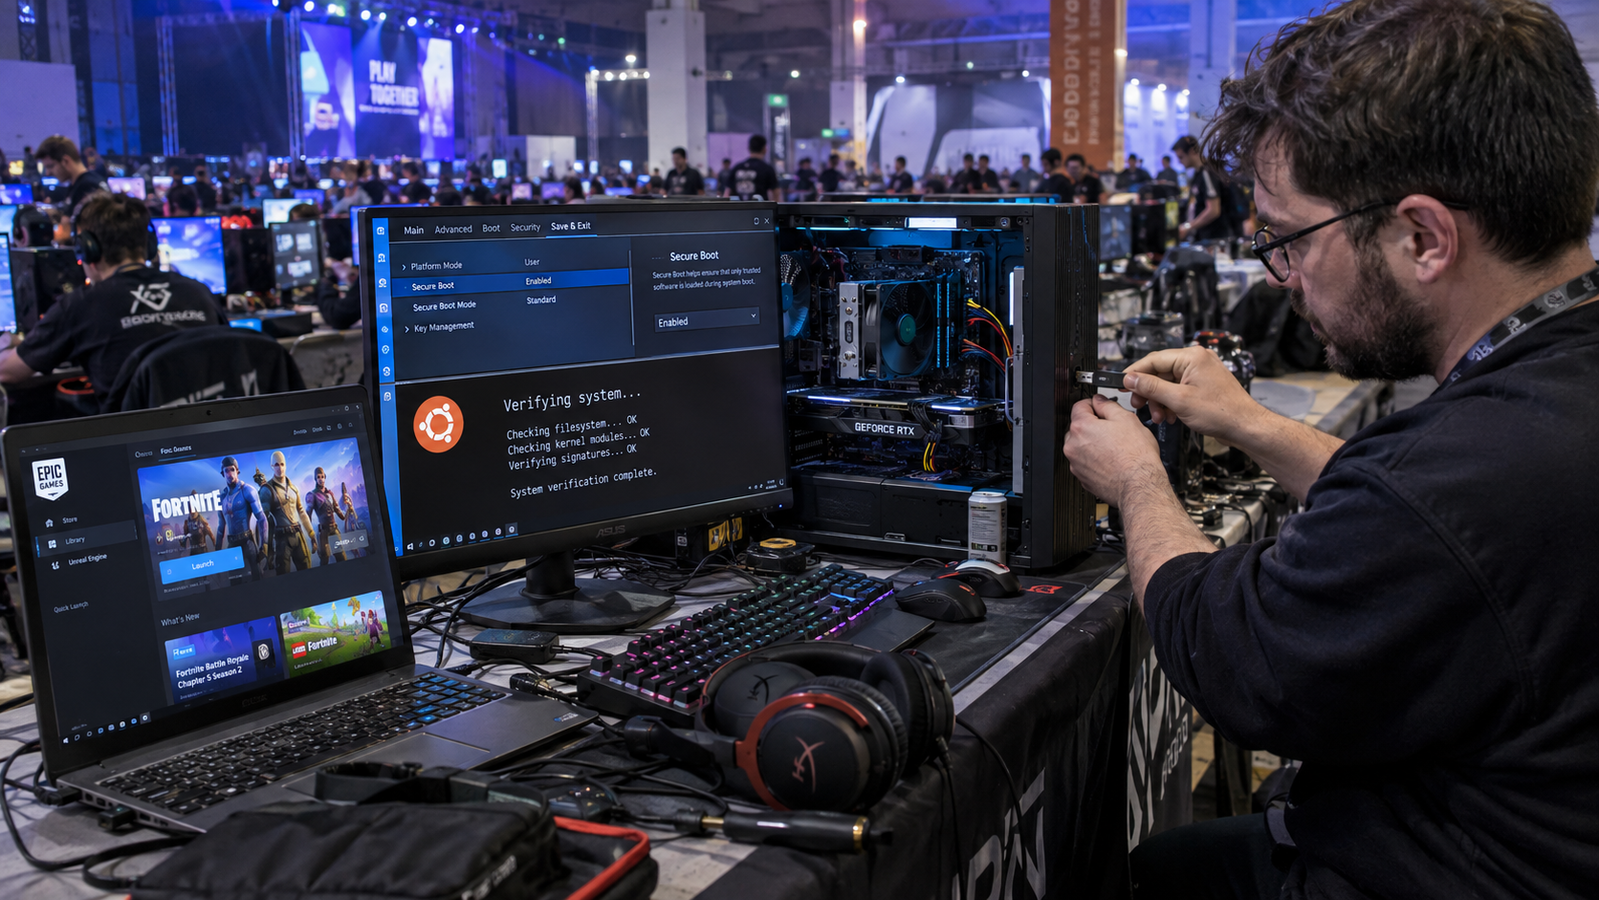 Epic Games ha annunciato un percorso per portare Fortnite su Linux attraverso Easy Anti-Cheat Linux v2, una nuova versione del sistema di protezione che debutterà proprio nel battle royale. Il progett...
 Sappiamo tutti che su Instant Gaming potete cercare il prossimo videogioco in offerta, ma questa volta c’è anche un premio per chi vuole cambiare computer: un PC gaming del valore di 3.00...
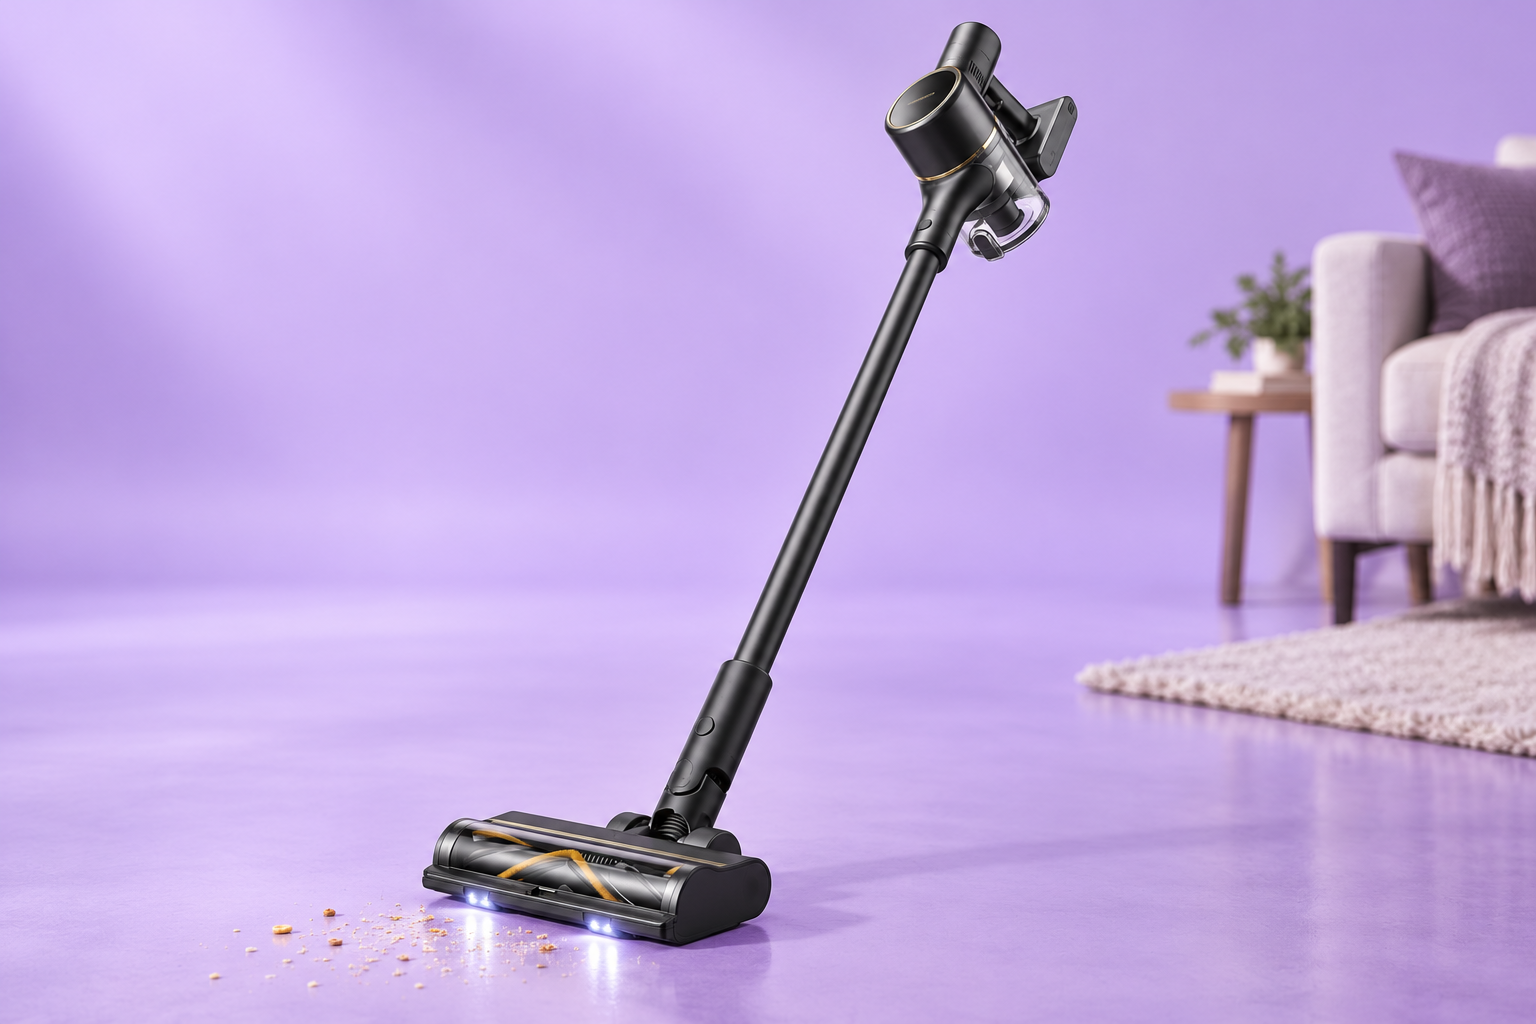 Dreame R20 SE-A costa 159€ su Amazon: l’aspirapolvere senza fili scende dai 199€ di listino con uno sconto del 20%. La spazzola illuminata aiuta a individuare polvere e detriti poco visibili, così puo...
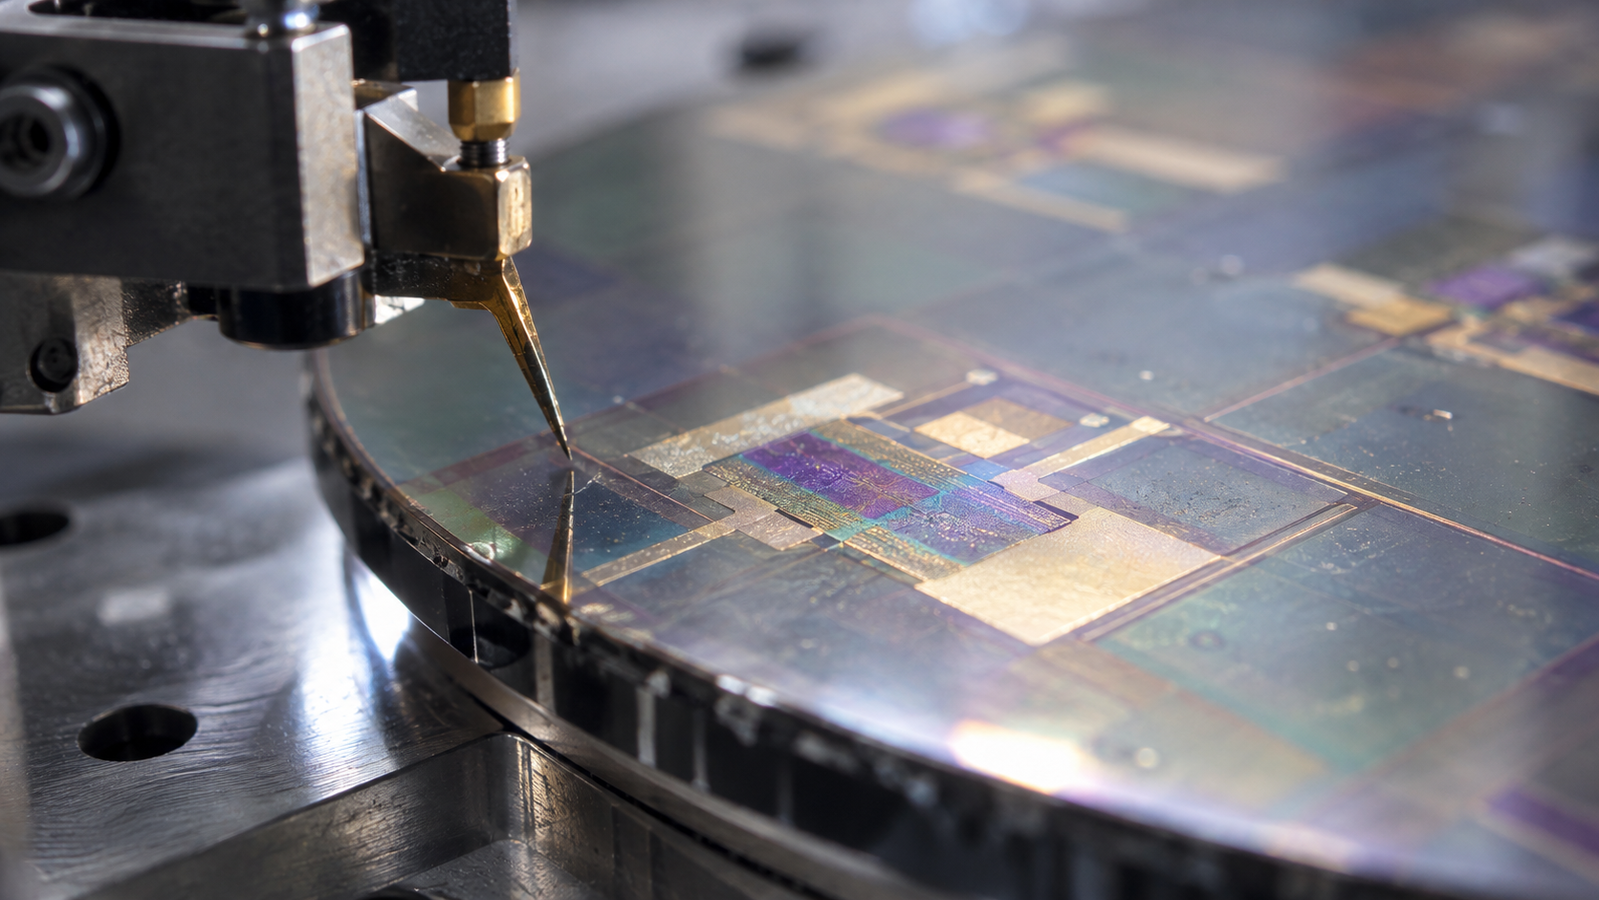 Un gruppo dell’Institute for Basic Science, guidato da Jo Moon-Ho, ha realizzato transistor trasformando porzioni di un unico cristallo stratificato. Dallo stesso materiale di partenza ha ricavato il...
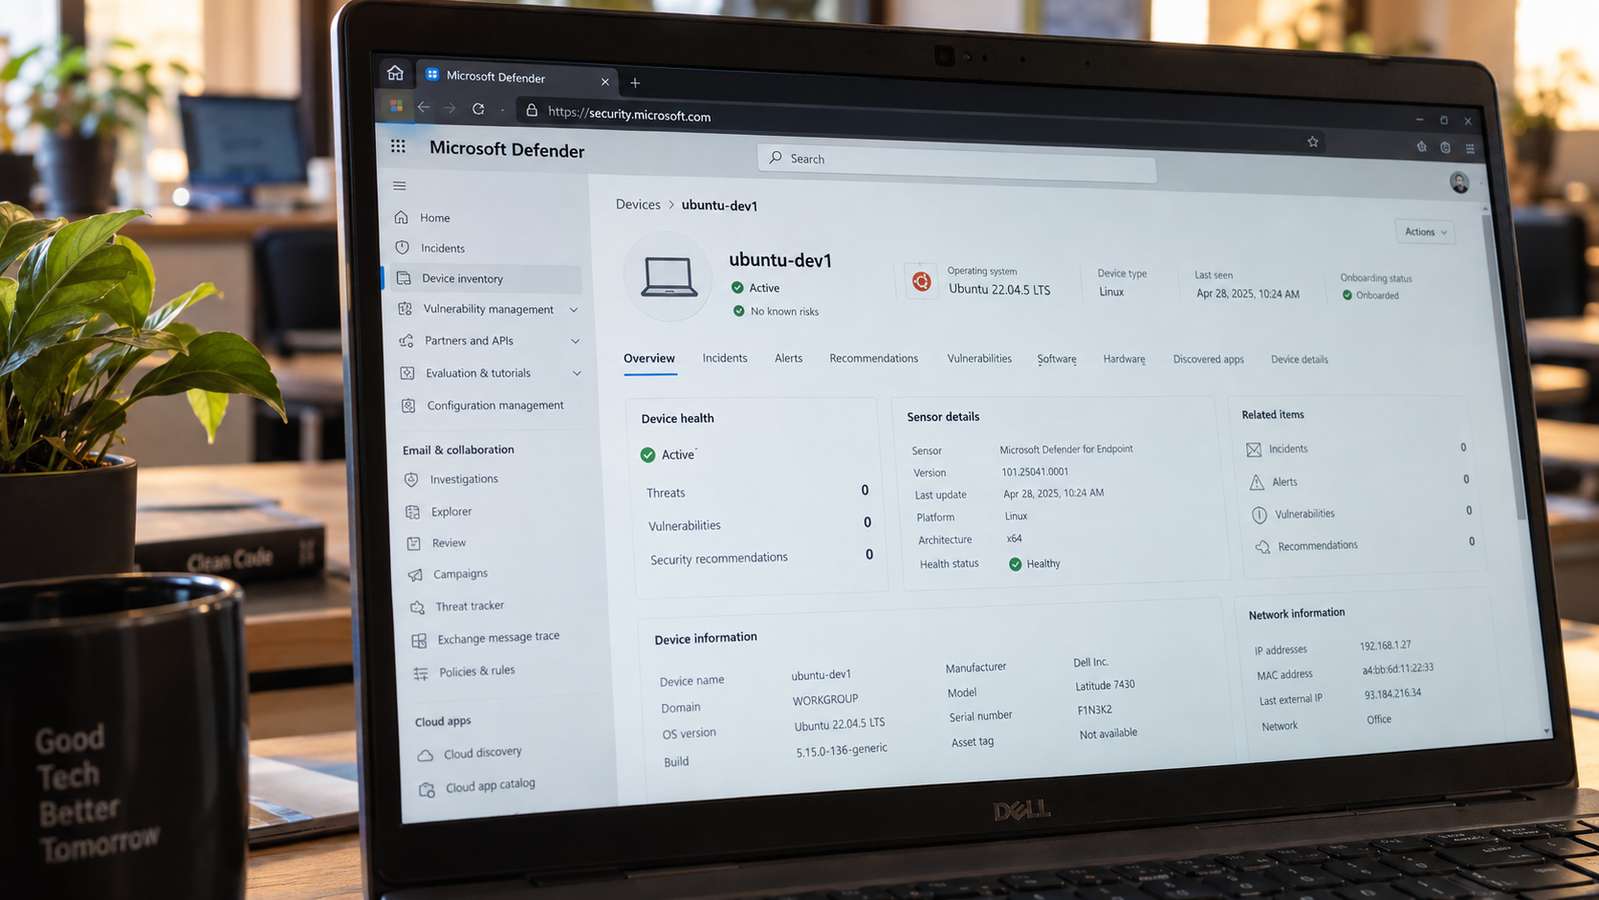 Microsoft ha esteso Microsoft Defender for Endpoint ai desktop Linux, rendendo disponibile una public preview per le postazioni aziendali. L'estensione permette ai reparti IT di gestire la sicurezza d...
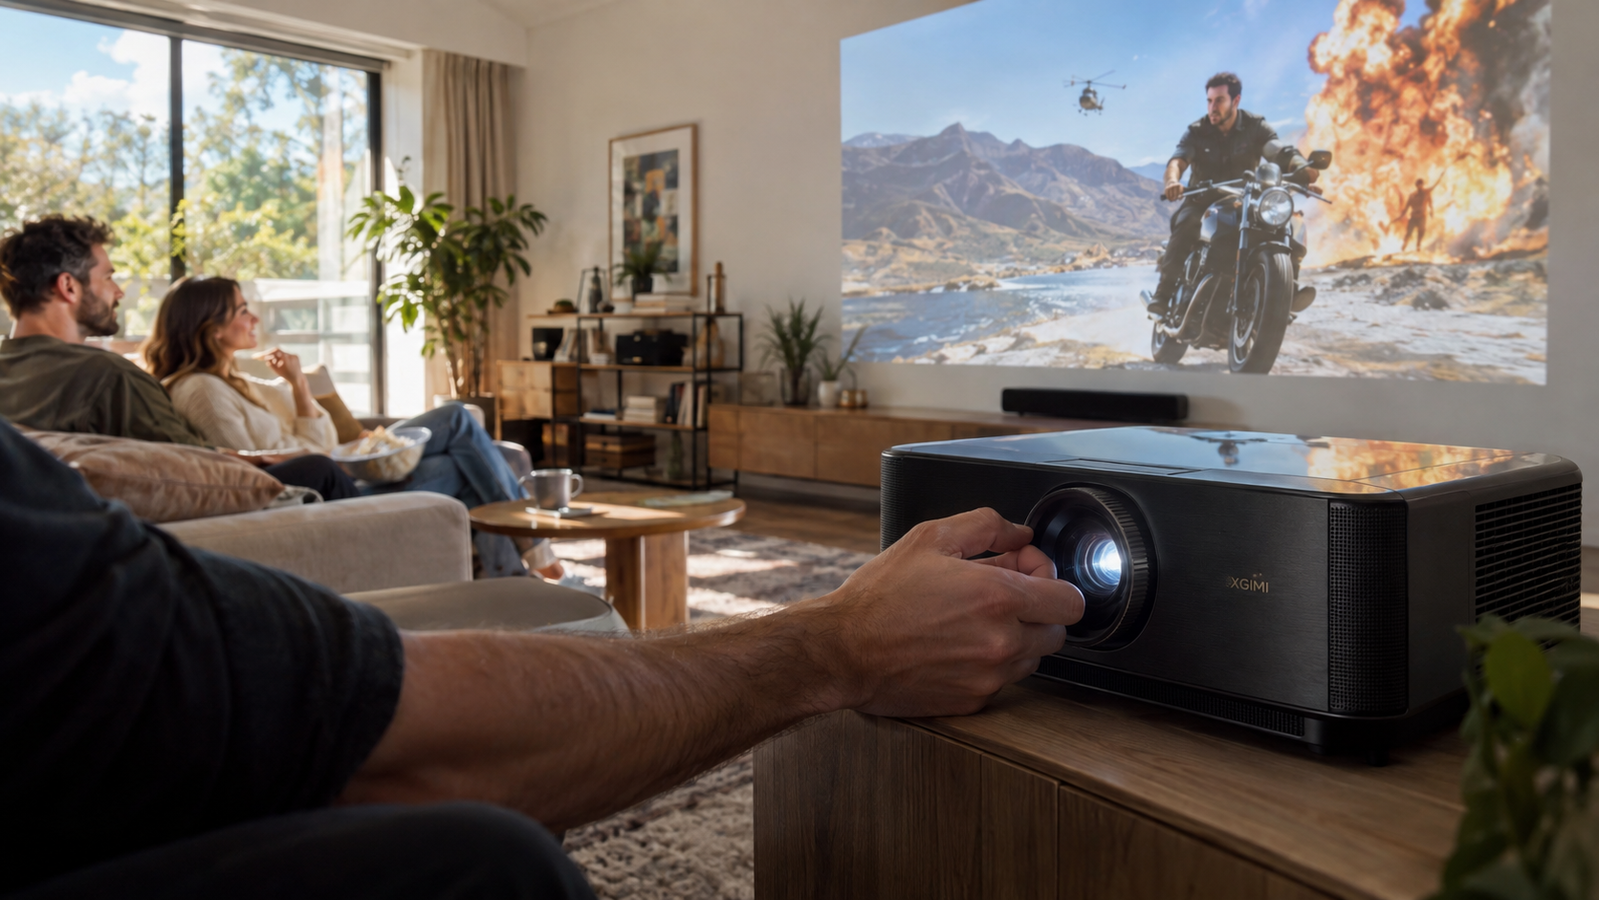 Xgimi ha annunciato Horizon 30 Ultra Max, il proiettore di punta della nuova famiglia Horizon 30, con una luminosità dichiarata di 6.000 ANSI lumen. La serie comprende anche Horizon 30 Pro e Horizon 3...
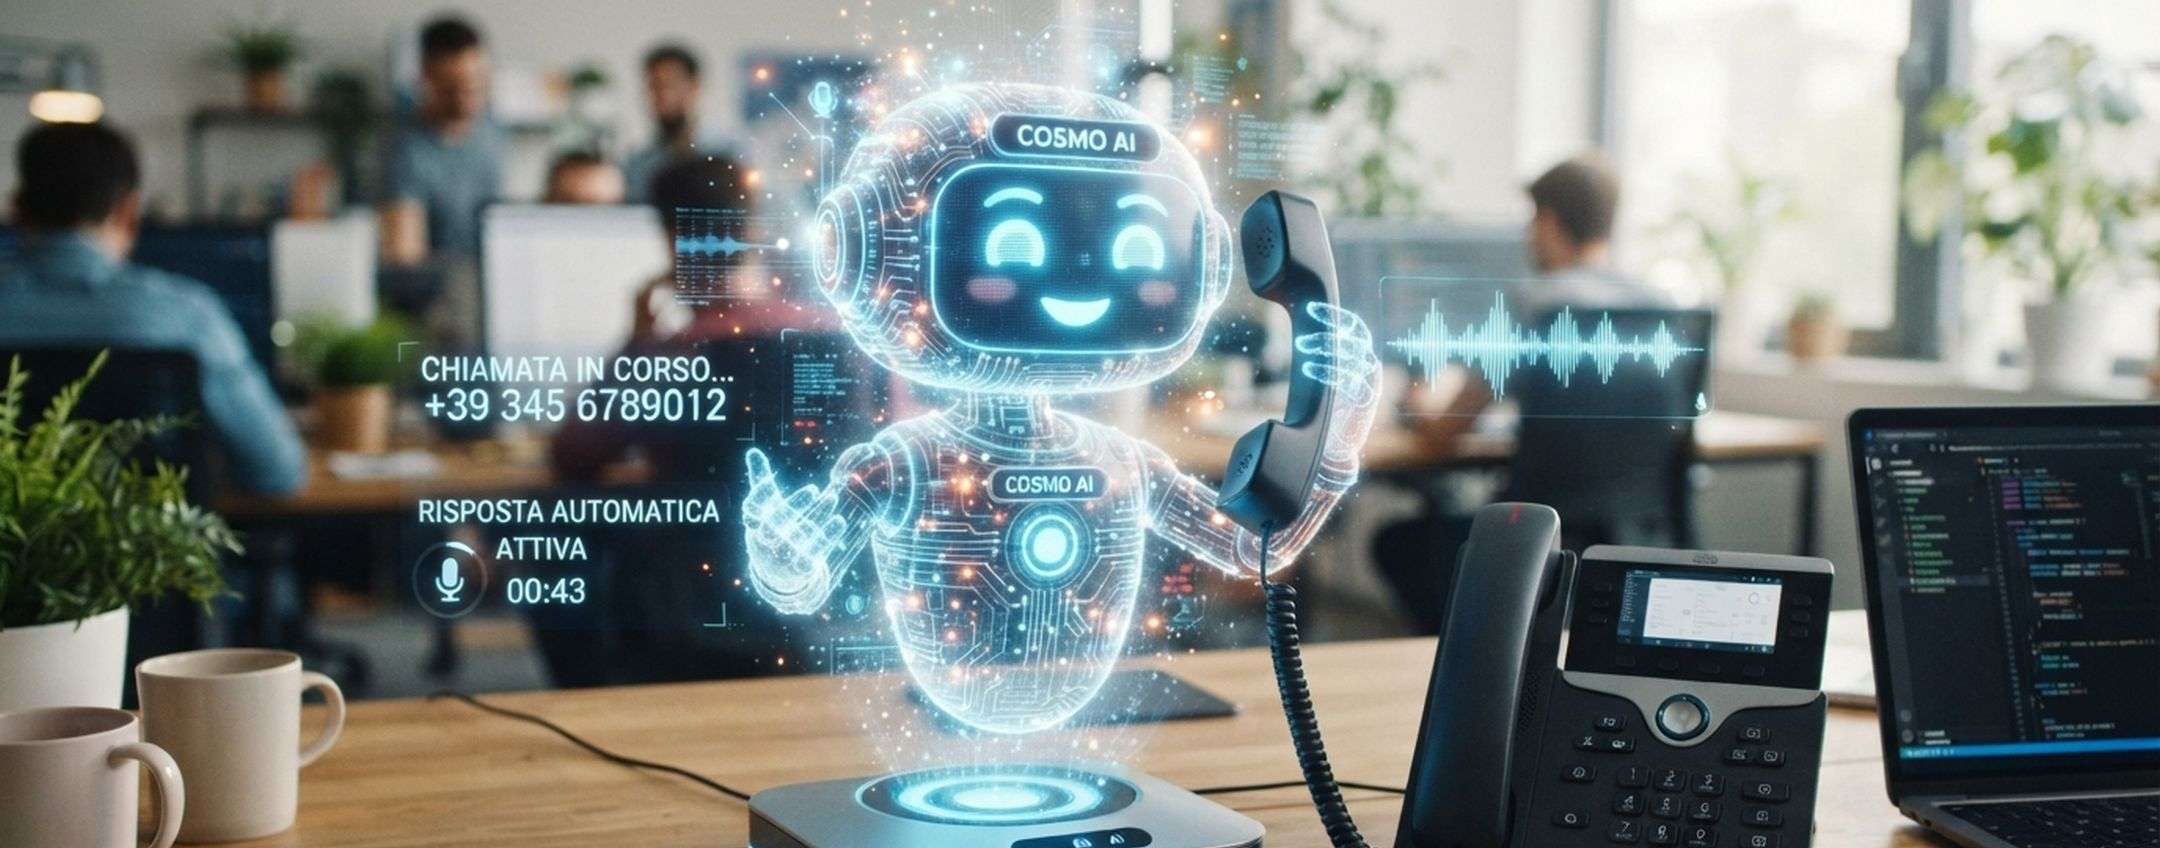
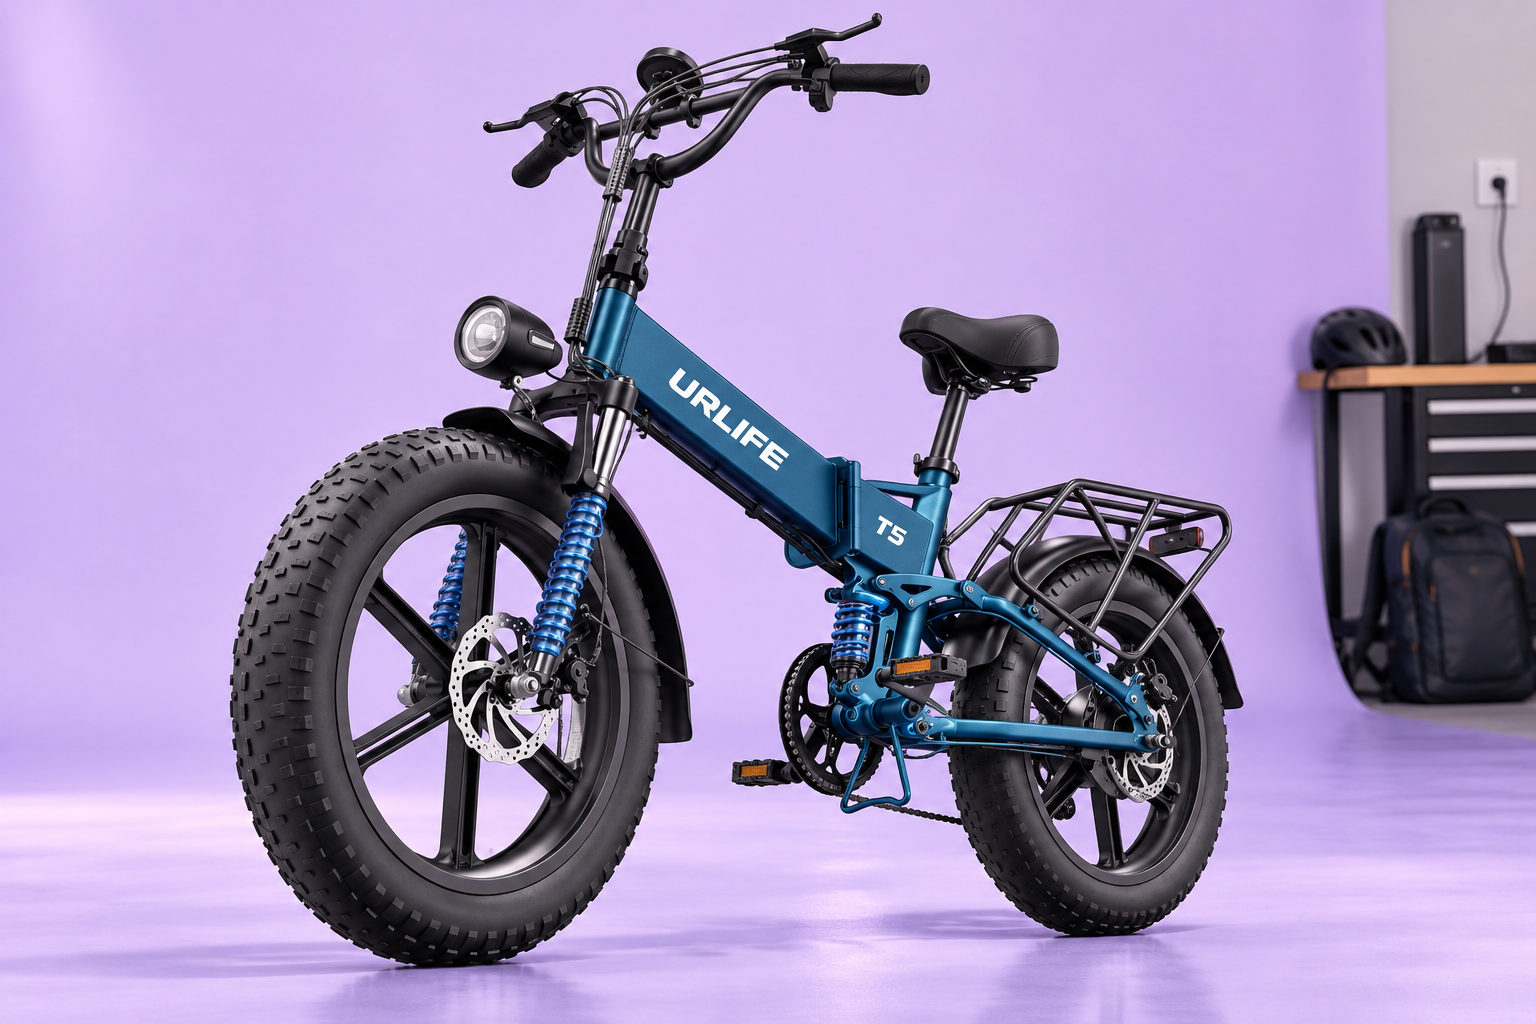 La bici elettrica URLIFE T5 costa 799,99€ su Amazon, dove lo sconto dell’11% porta a spendere 100€ in meno rispetto al listino di 899,99€. La batteria estraibile permette di organizzare la ricarica in...
 Le aziende inserite nell'elenco NIS dall'Agenzia per la cybersicurezza nazionale nel 2025 hanno diciotto mesi dalla comunicazione ricevuta per applicare le misure di sicurezza di base, e per la maggio...
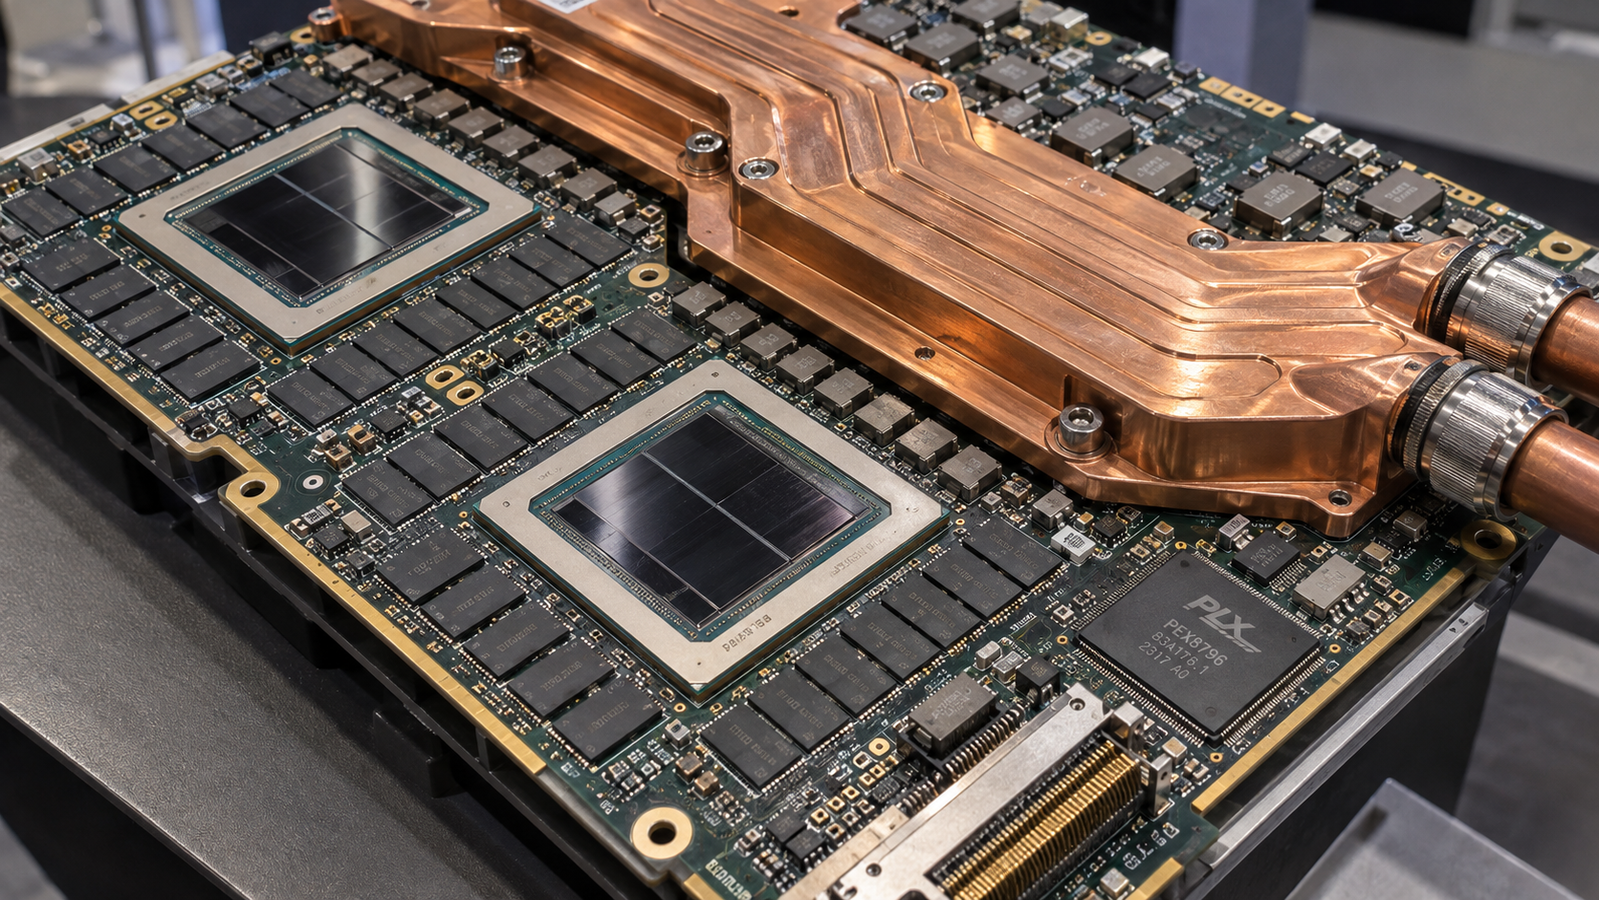 Intel ha mostrato all'OCP 2026 un modulo che riunisce due GPU Crescent Island, la nuova famiglia D-Series destinata all'intelligenza artificiale. La soluzione concentra due package e i rispettivi banc...
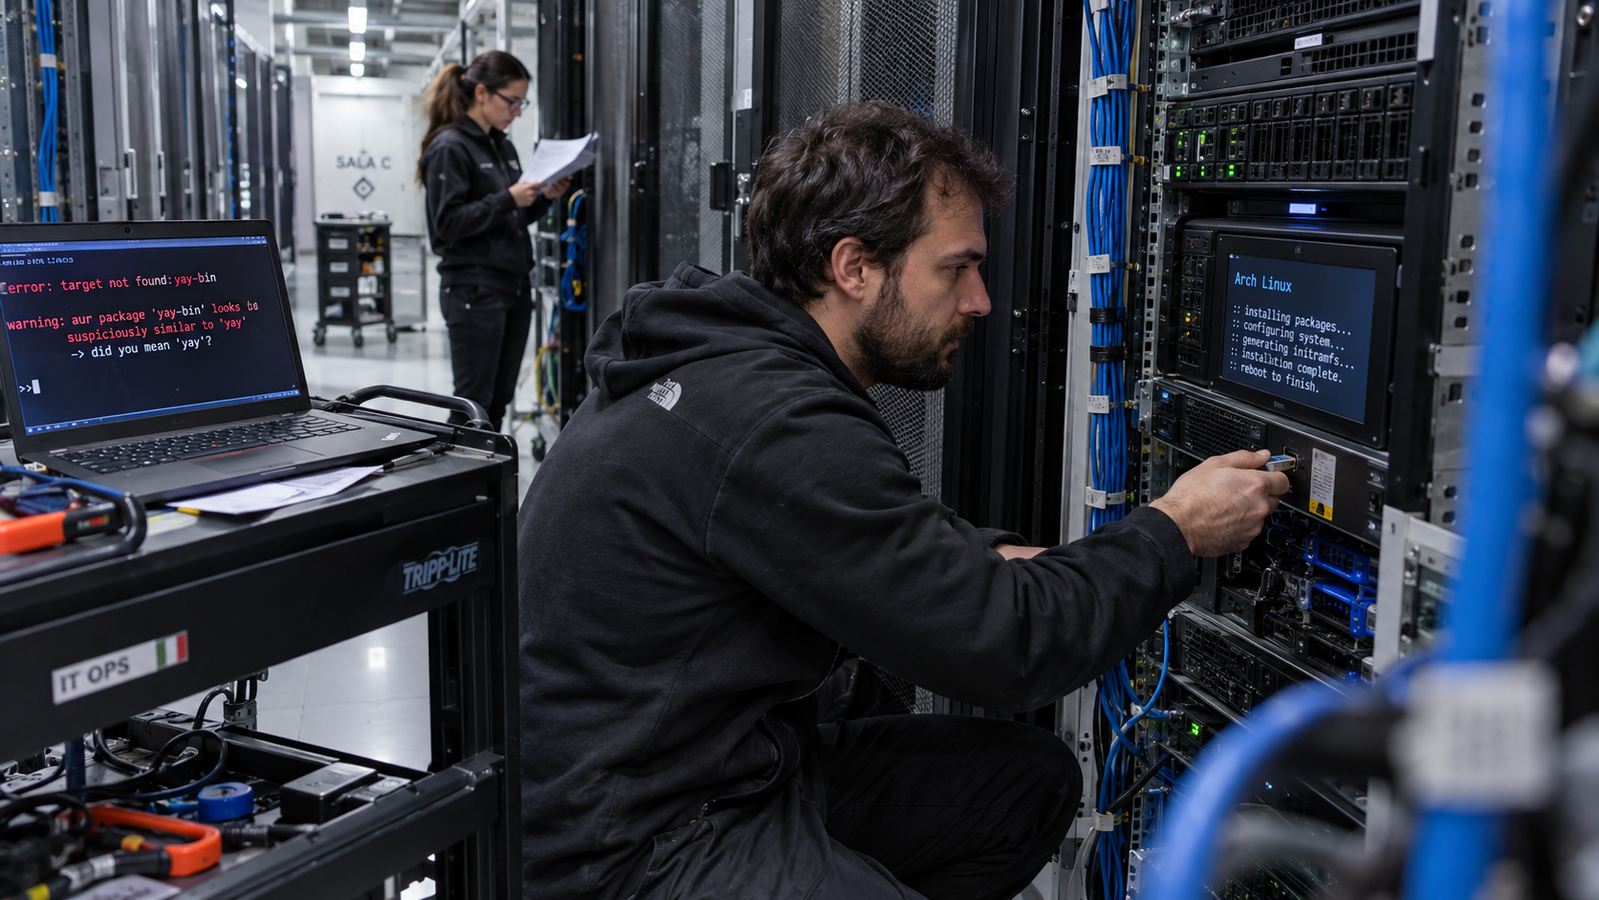 I manutentori di Arch Linux hanno rimosso dall'AUR i pacchetti di un account che distribuiva imitazioni malevole di strumenti popolari come yay e paru. Gli script di installazione scaricavano codice e...
 Trovare le aziende giuste e la persona giusta con cui parlare è il primo lavoro di chi vende, e per anni si è fatto con le banche dati commerciali. Ora quelle banche dati stanno aggiungendo l'intellig...
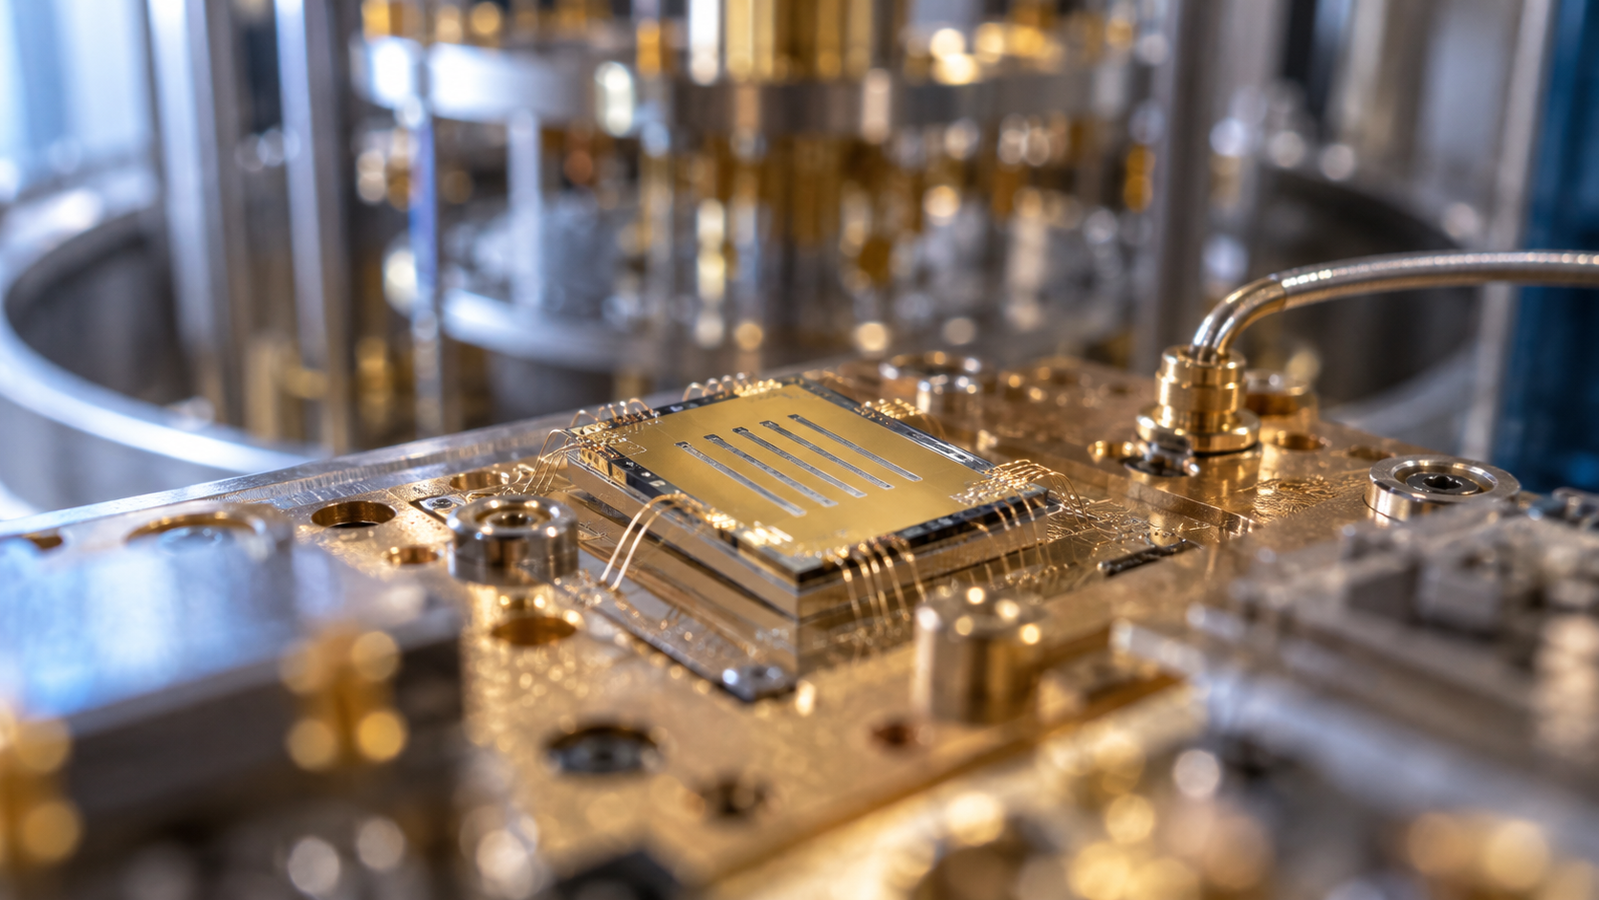 I ricercatori del RIKEN e i loro collaboratori hanno controllato contemporaneamente tre qubit in silicio mantenendo una fedeltà delle operazioni superiore al 99,99%. Hanno corretto un'interferenza pro...
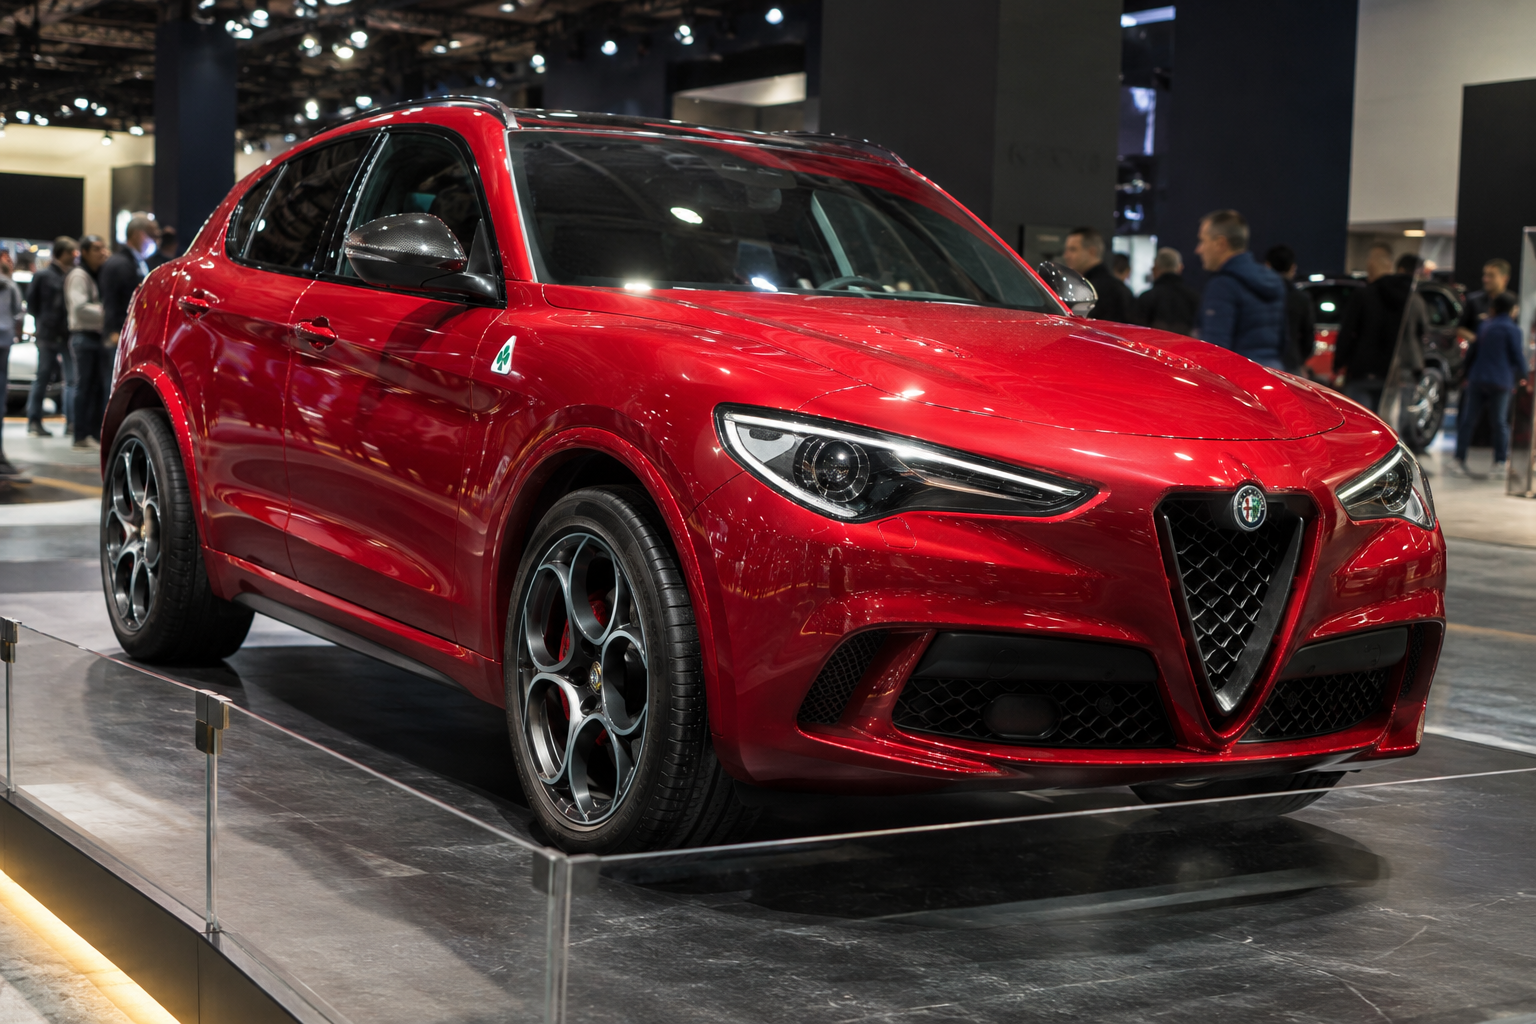 L’attuale Alfa Romeo Stelvio Quadrifoglio potrebbe affrontare l’adeguamento Euro 7 senza modifiche estetiche evidenti. Le foto spia mostrano un esemplare privo di camuffature, indicato nei resoconti c...
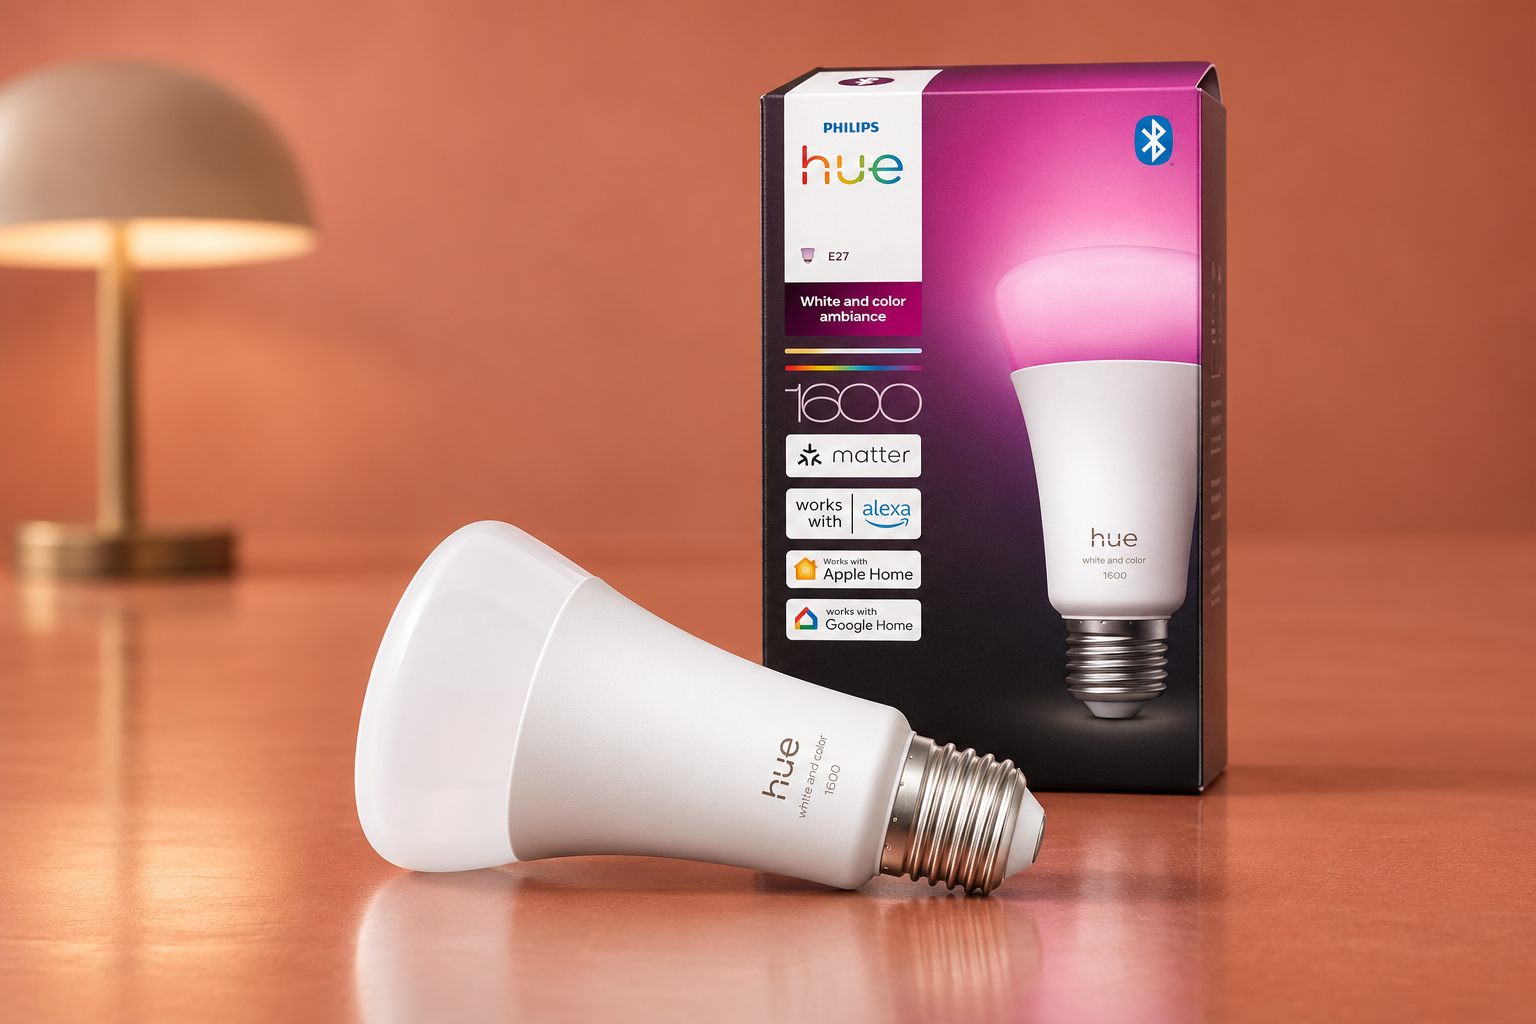 Philips Hue E27 costa 67,24€ su Amazon e permette di regolare luce bianca e colori dalla stessa lampadina. La luminosità regolabile fino allo 0,2% accompagna attività diverse, dalla lettura alla sera...
 Settembre 2013. Ricordo che stavo per iniziare l'università, avevo diciannove anni, ancora non guadagnavo niente e pregai mio padre di acquistarmi il quinto capitolo di GTA alla Mediaworld di V...
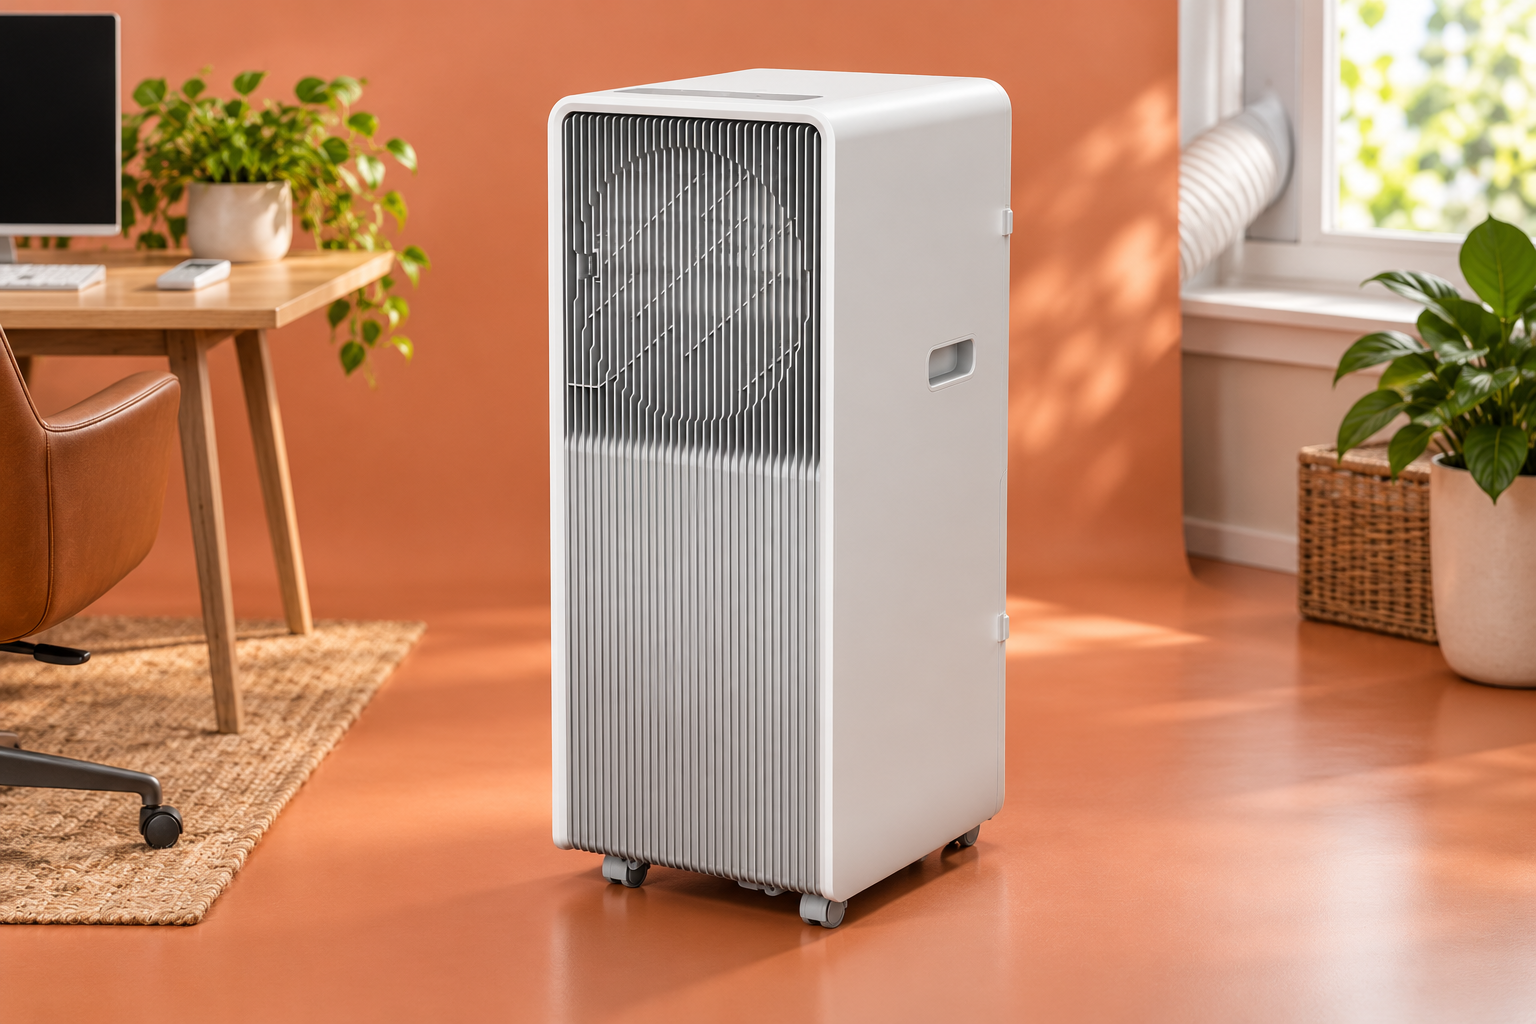 Il condizionatore BP409C costa 270,96€ su Amazon, con uno sconto del 10% sul prezzo di listino di 299,90€. Abbina il raffrescamento alla deumidificazione e aggiunge timer e modalità Dolce Sonno per ge...
 Con l'arrivo della stagione di Halloween e la contemporanea ricorrenza del suo decimo anniversario, Narwal ha inaugurato un periodo promozionale ricco di iniziative ed opportunità di risparmio....
 Una pratica DOCFA o PREGEO si perde quasi sempre prima di aprire il software: nella visura storica da rileggere riga per riga, nella planimetria da confrontare con la banca dati, nella relazione che r...
 Unieuro torna a far parlare di sé nel panorama retail e e-commerce con il lancio di una nuova e invitante iniziativa promozionale pensata per tutti gli appassionati di tecnologia e per chi desi...
 Philips Ambilight QLED 55 a 498€ su Amazon, con uno sconto del 6% sul prezzo di listino di 529€. I LED dietro lo schermo seguono le immagini e illuminano la parete, aggiungendo atmosfera a film, serie...
 Gli utenti settimanali di Codex e ChatGPT Work, i due agenti di OpenAI che eseguono un compito dall'inizio alla fine, sono cresciuti di oltre otto volte da maggio nelle piccole e medie imprese europee...
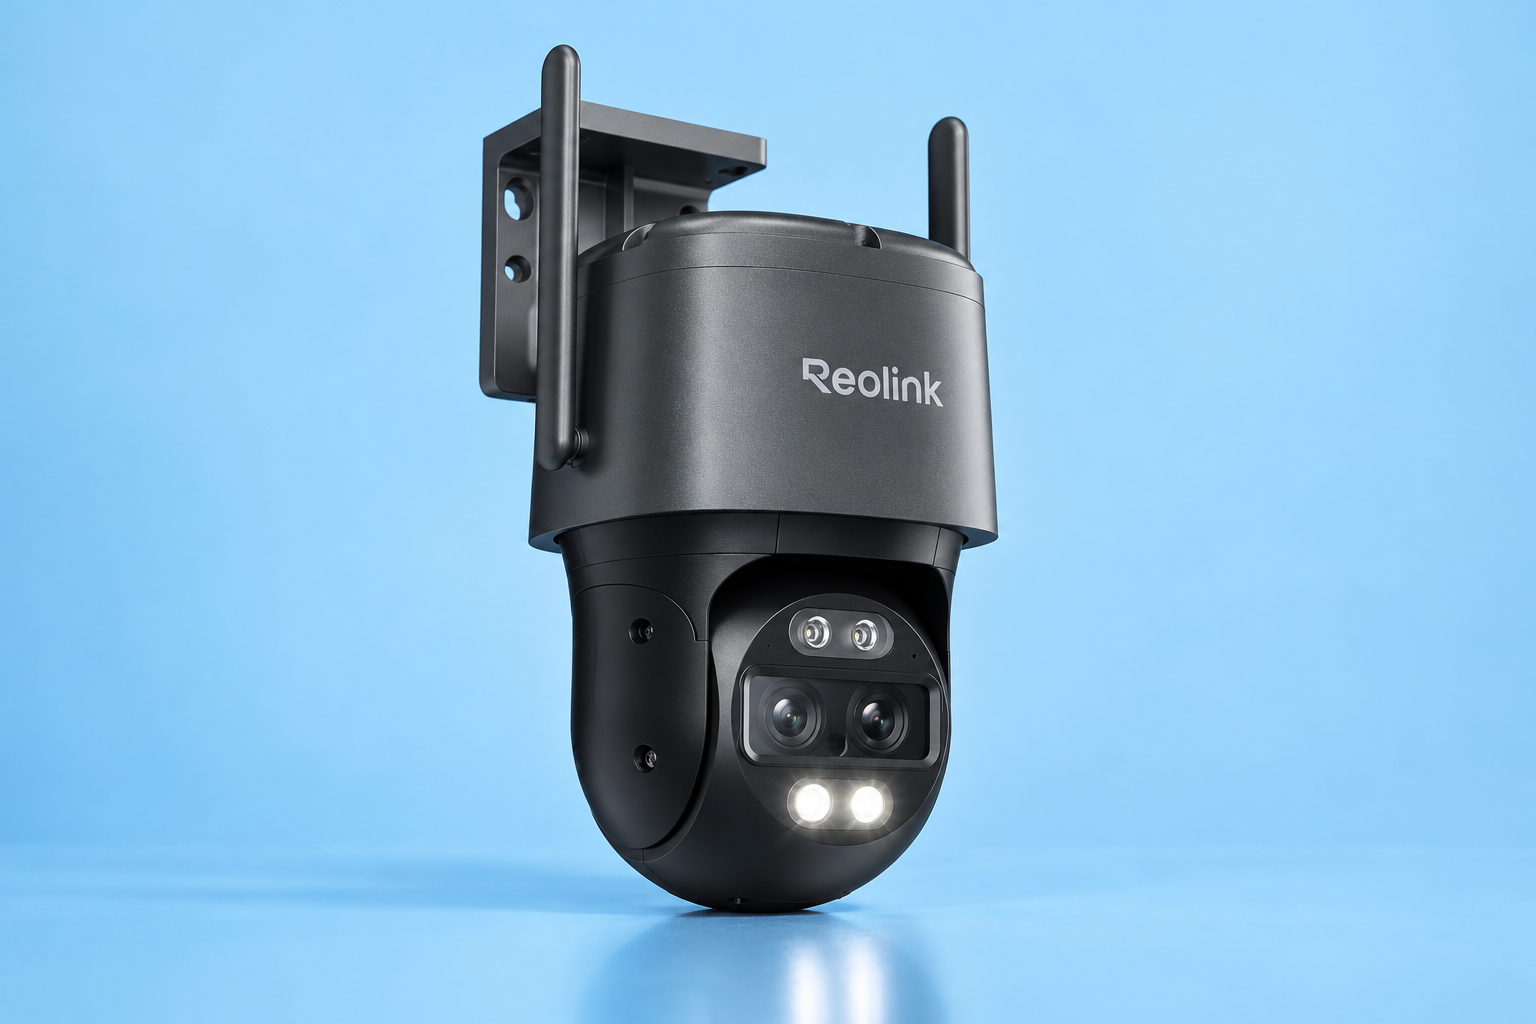 Con Reolink 4K PTZ a 169,99€ su Amazon sorvegli gli esterni con due obiettivi, spendendo il 15% in meno rispetto al listino di 199,99€. La doppia visualizzazione permette di seguire un soggetto da vic...
 EaseUS festeggia Halloween con sconti fino al 55% su una selezione di software. La EaseUS Halloween Sale va dal 9 al 31 ottobre 2026: per ottenere lo sconto dovrete usare il codice HALLO26. La promozi...
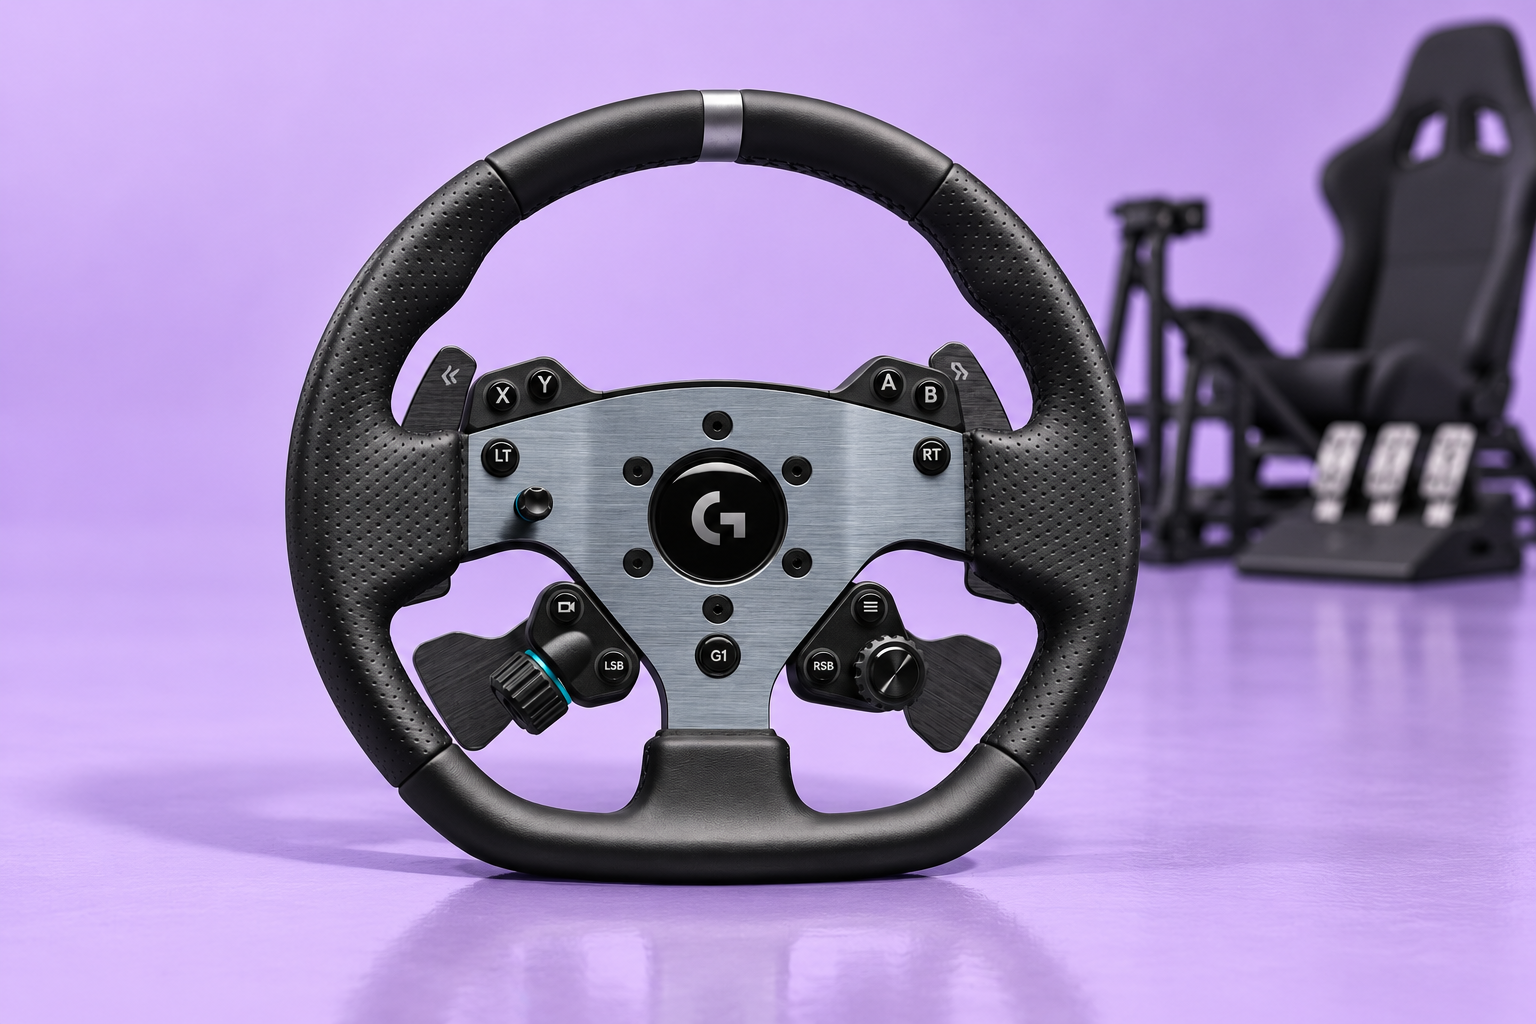 Logitech G PRO Racing GT D: 199,99€ su Logitech G per il cerchio nero dedicato alla propria postazione di simulazione automobilistica. L’angolo è quello dell’aggiornamento mirato: un accessorio da con...
 Per la maggior parte degli utenti, un SSD M.2 NVMe economico da 1 TB è il punto di partenza più equilibrato. Scegliete 500 GB per esigenze essenziali, 2 TB per librerie ampie, NAND TLC per scritture f...
 RingConn Gen 3 è lo smart ring consigliato per l'uso quotidiano: combina monitoraggio, avvisi e app senza abbonamento. RingConn Gen 2 Air è la scelta per risparmiare, Samsung Galaxy Ring per chi usa G...
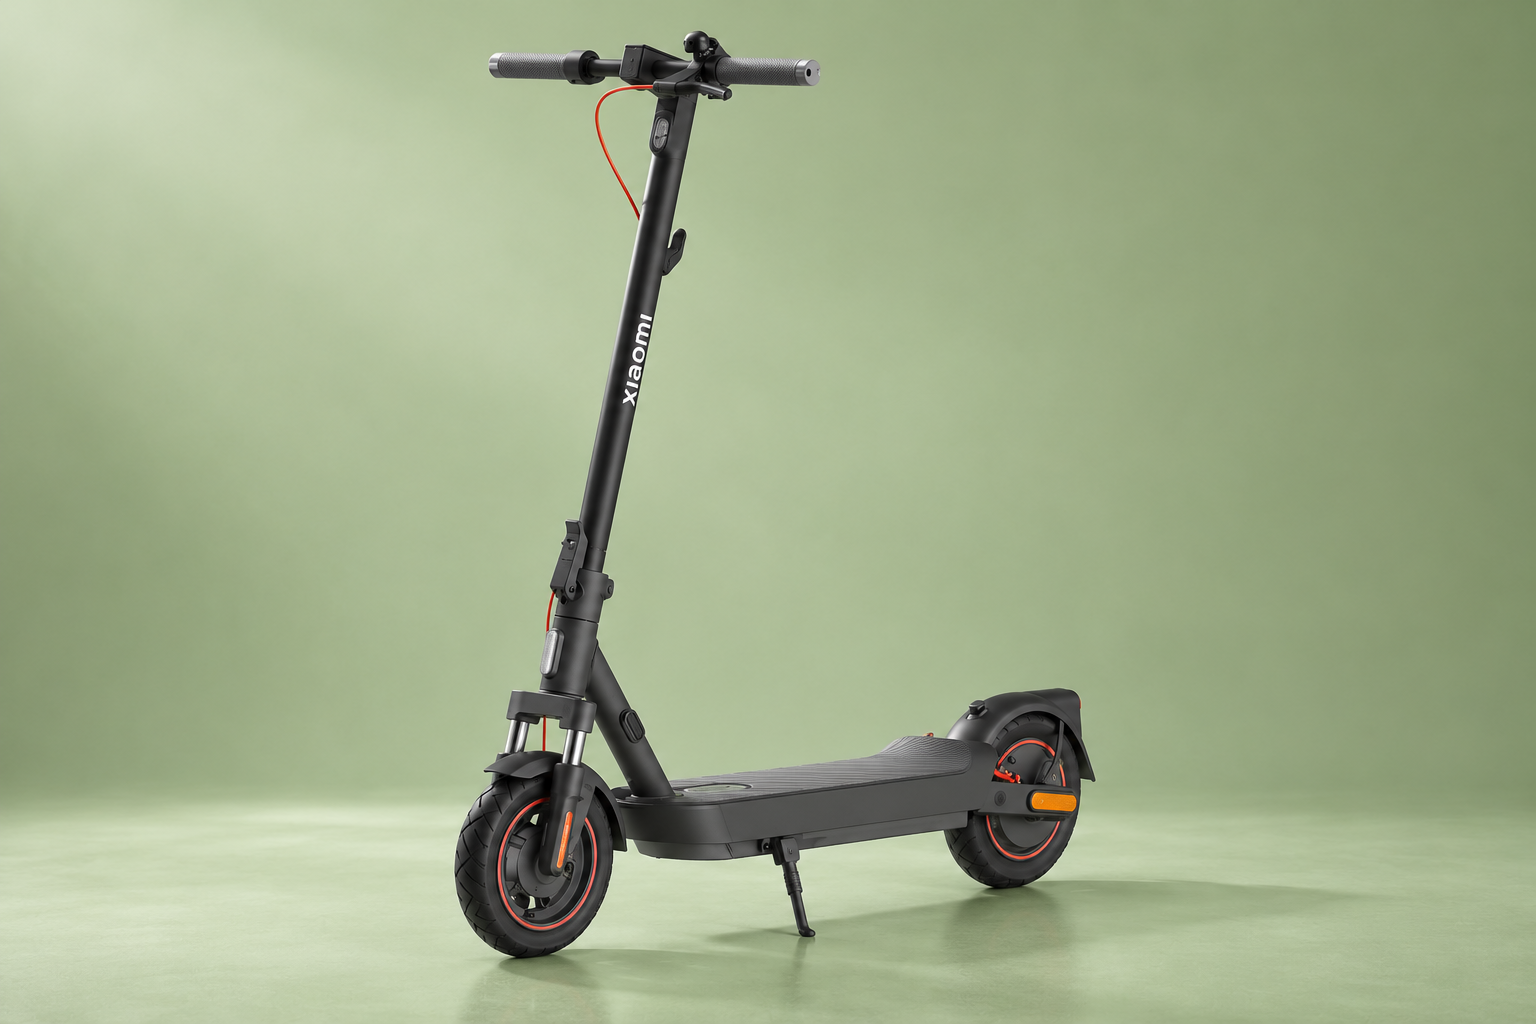 Xiaomi Electric Scooter 5 Max costa 509,21€ su Amazon e punta sul comfort per chi affronta ogni giorno strade con pavé e piccole irregolarità. Le sospensioni su entrambe le ruote e i pneumatici tubele...
 Comprare uno dei migliori notebook per studiare non significa inseguire la scheda tecnica più aggressiva del momento, ma trovare il modello giusto per il vostro ritmo di studio. Per chi passa molte or...
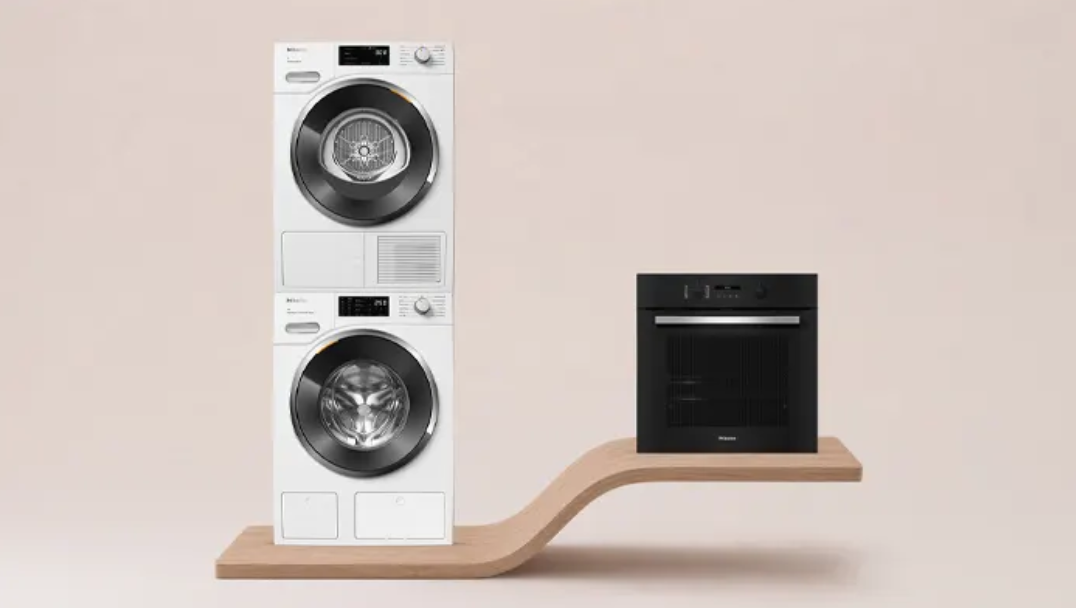 Miele alza il sipario sulla nuova iniziativa promozionale CASHBACK MIELE LAUNDRY&KITCHEN, una campagna pensata per chi desidera rinnovare i propri elettrodomestici puntando sulla qualità e...
 Su eBay è disponibile l'Fanxiang SSD Interno M.2 NVMe, disponibile nei tagli da 500GB. 1TB, 2TB e 4TB con velocità fino a 7300 MB/s, perfetto per PS5 e PC Gaming. Il prezzo per la versio...
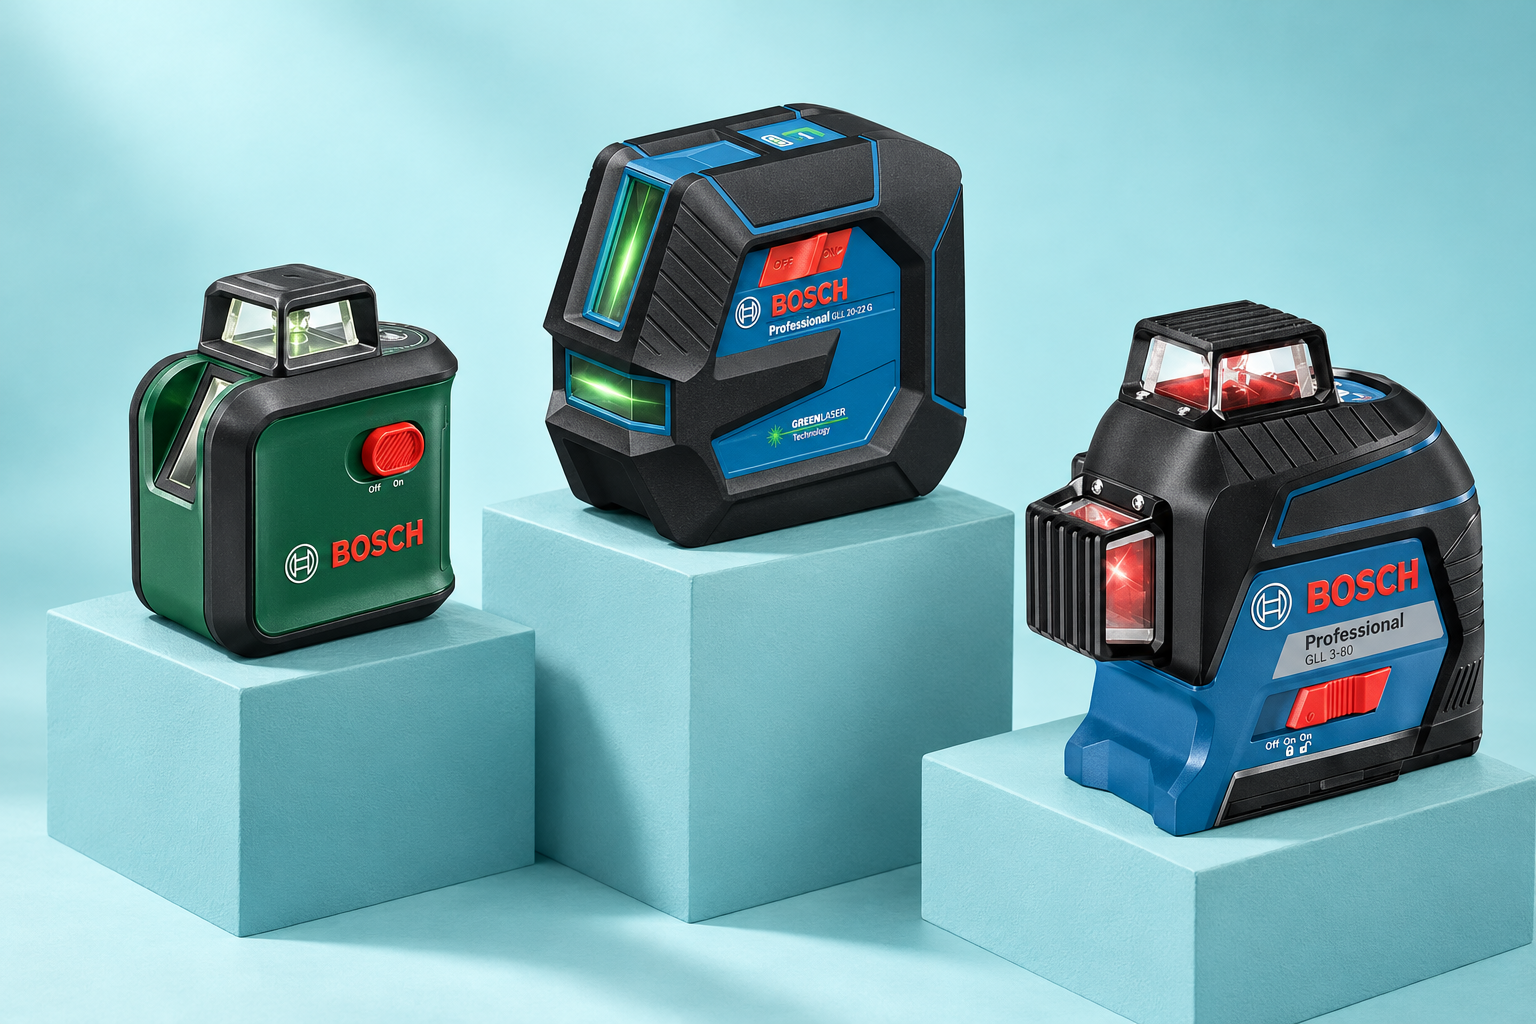 La Bosch Professional GLL 20-22 G è la scelta più equilibrata per fai da te e cantiere leggero: offre due linee verdi, precisione dichiarata di ±0,3 mm/m e protezione IP65, senza complicare i lavori c...
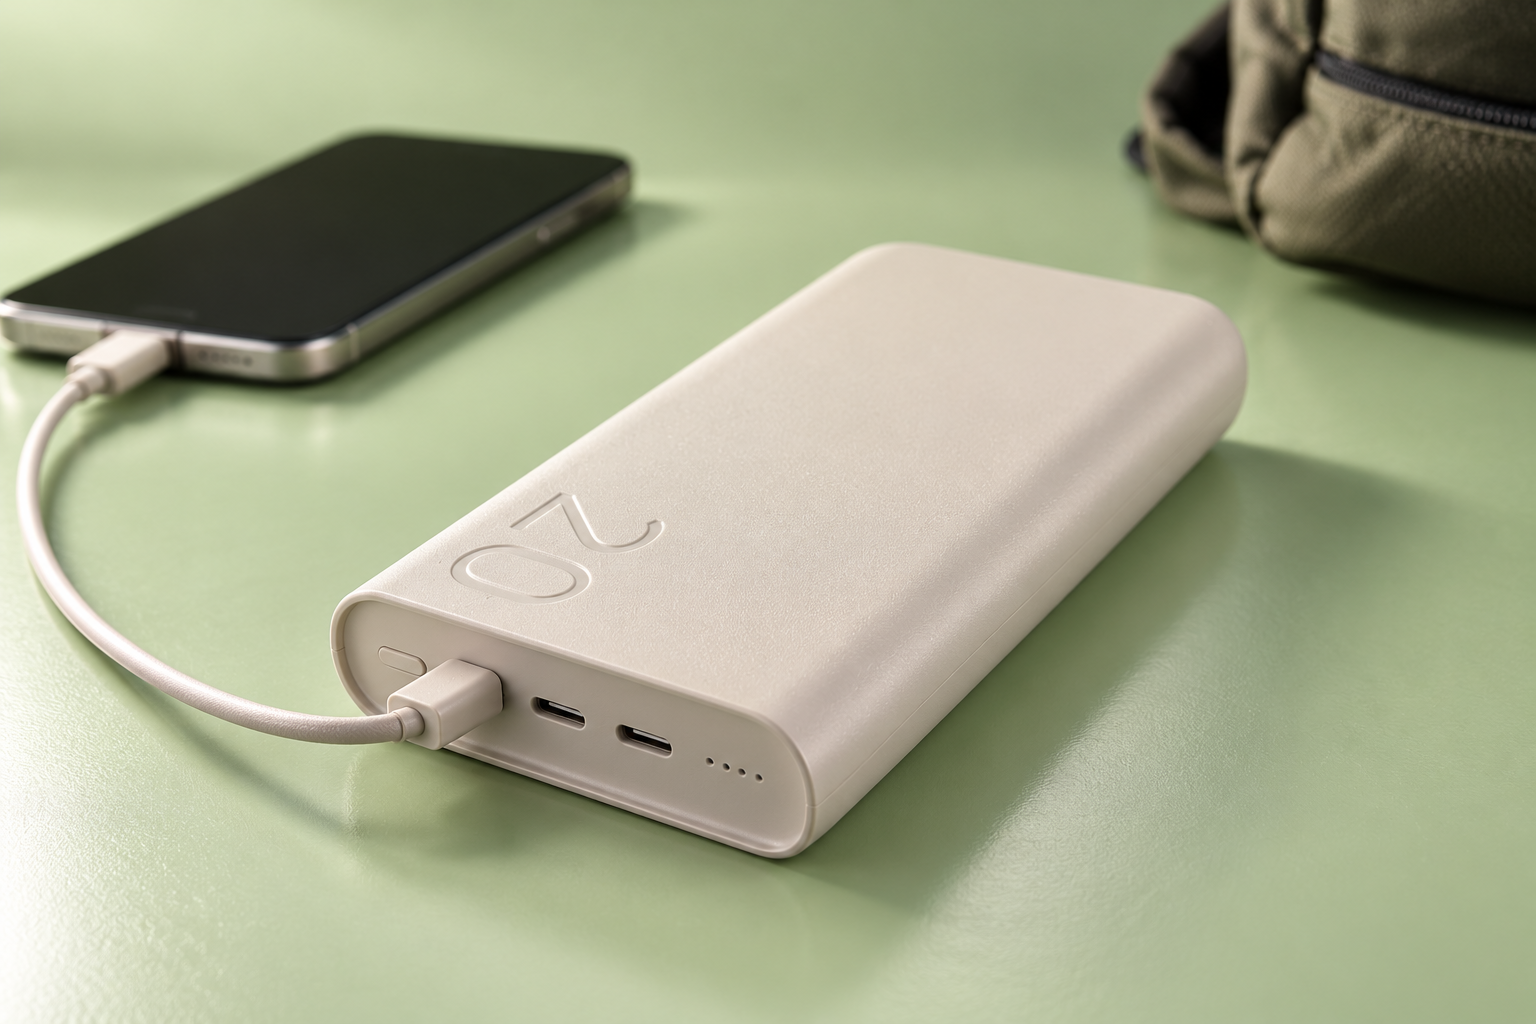 Il Samsung Battery Pack 20.000 mAh costa 37,21€ su Amazon, con uno sconto del 47% sui 69,90€ di listino. Le tre porte USB-C permettono di ricaricare più dispositivi contemporaneamente, una comodità qu...
 Samsung OLED S95H è la scelta principale fra le migliori smart TV del 2026; LG C6 privilegia il gaming, Samsung QN94F i salotti luminosi. Per contenere la spesa scegliete TCL V6C; per un OLED compatto...
 L'Agenzia per la cybersicurezza nazionale ha adottato il 7 ottobre la politica italiana di divulgazione coordinata delle vulnerabilità e ha invitato ricercatori e hacker etici a segnalare i bug zero-d...
 La migliore scheda video gaming dipende dal monitor: Arc B580 per spendere meno, RX 9060 XT 16GB per Full HD e QHD, RX 9070 XT per salire in risoluzione. Per il 4K con ray tracing scegliete RTX 5080;...
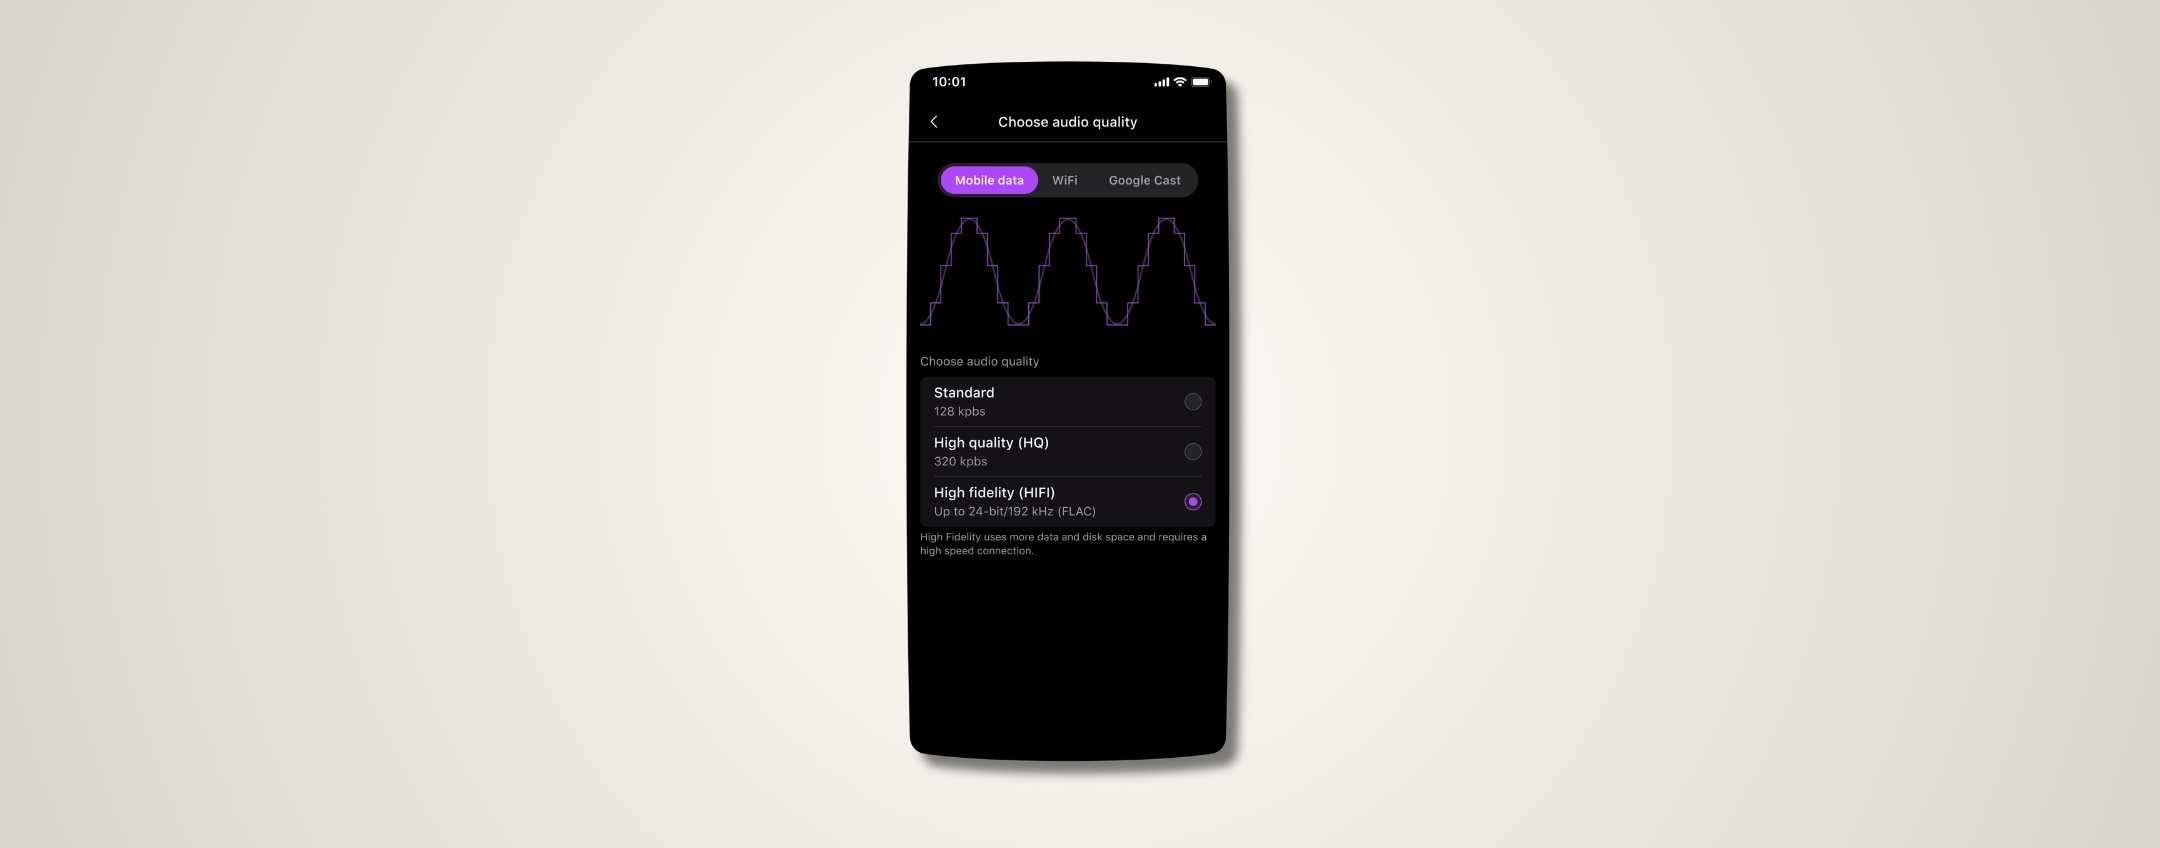
 Bluesky ha annunciato il 15 ottobre 2026, sul palco di TechCrunch Disrupt al Moscone Center di San Francisco, un'espansione significativa di Attie, lo strumento di intelligenza artificiale lanciato a...
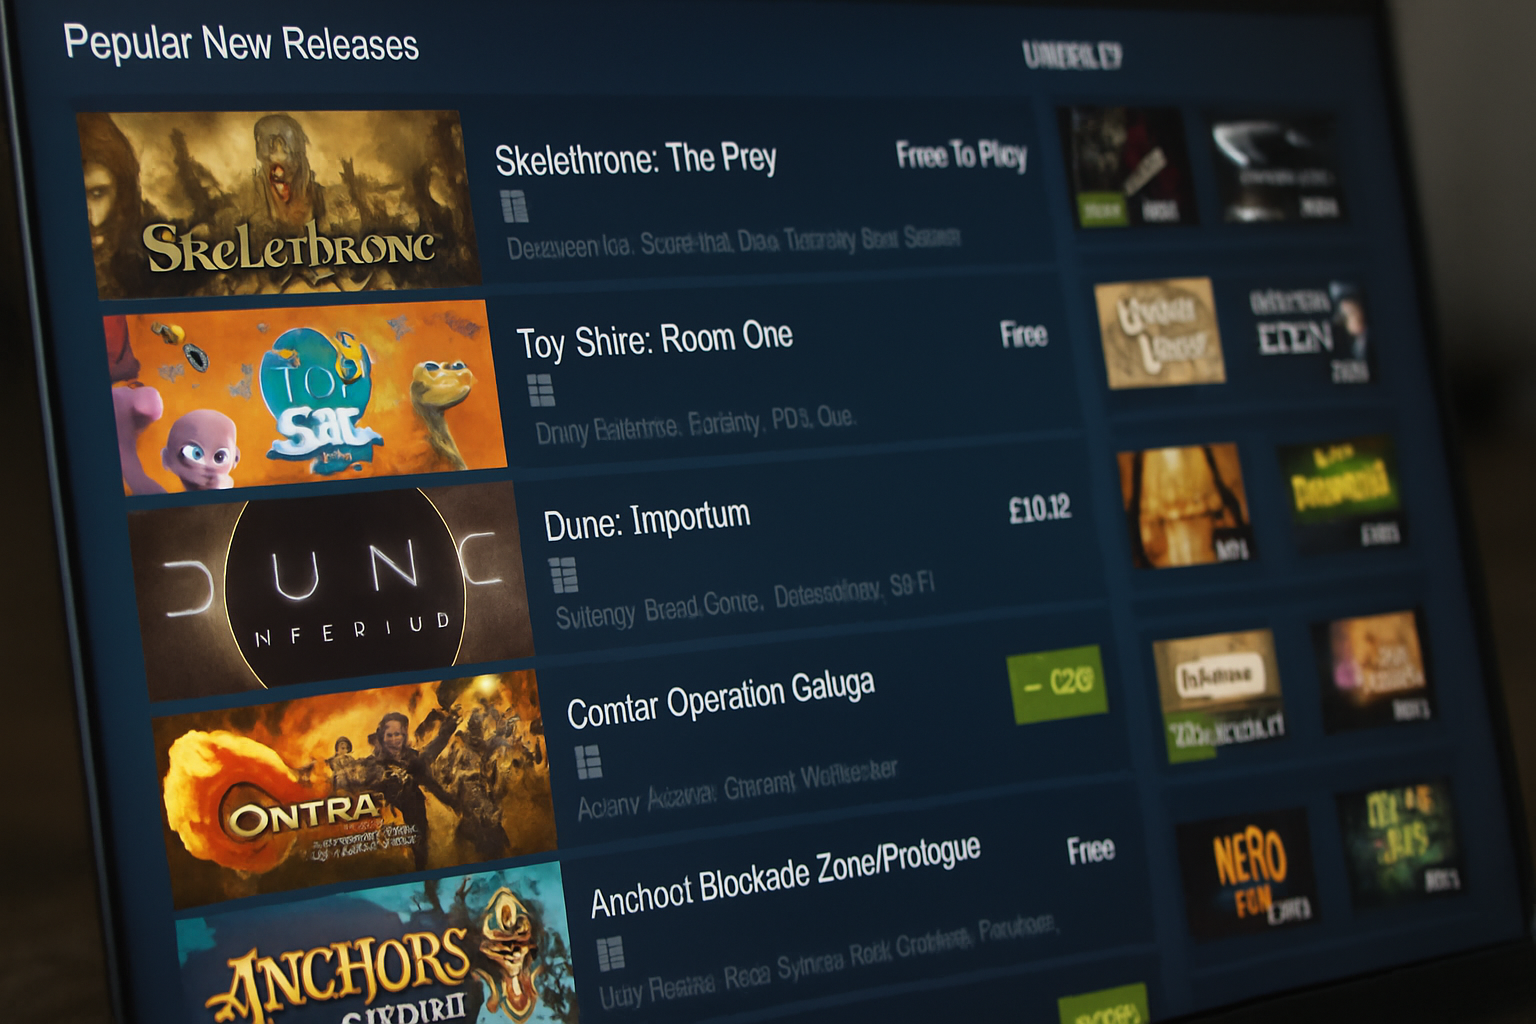 Oggi la scoperta di nuovi videogiochi va ben oltre i tradizionali calendari delle uscite o i lanci di maggior richiamo. Gli strumenti integrati negli store digitali affiancano ai titoli in evidenza un...
 Per le live da scrivania, Elgato Facecam MK.2 è la scelta Full HD a 60 fps. Logitech Brio 300 serve per iniziare; Elgato Facecam 4K per registrare in 4K60; OBSBOT Tiny 3 per seguire chi si muove. Una...
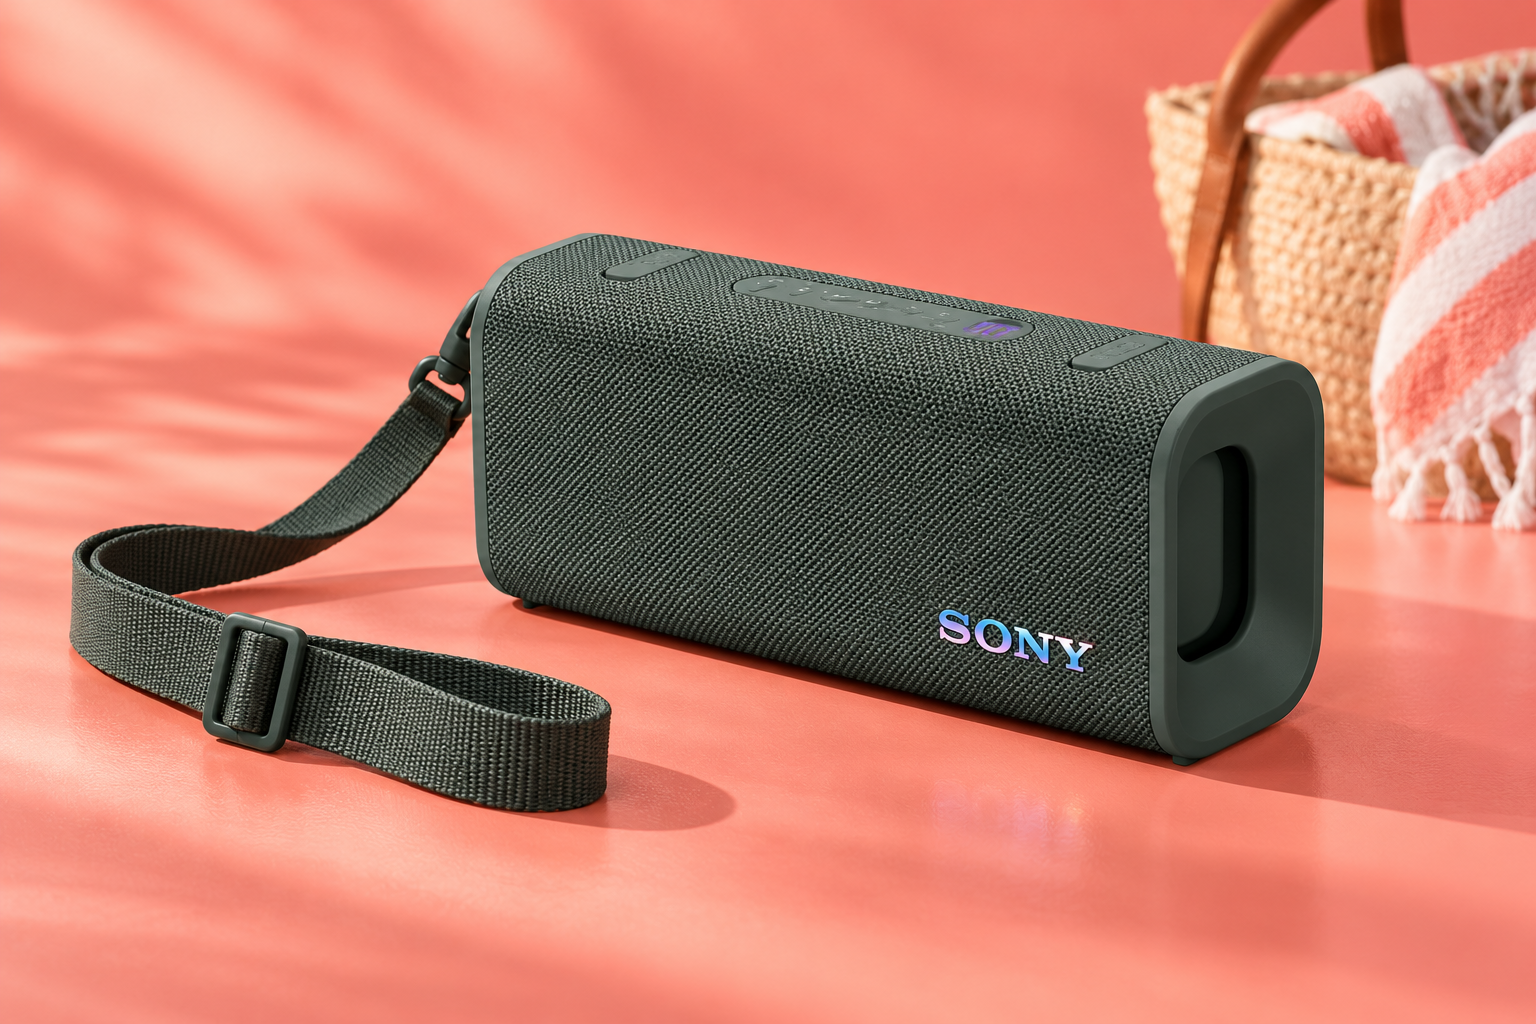 A 88,49€ su Amazon, Sony ULT FIELD 3 raggiunge il suo minimo storico, con uno sconto del 12% sui 99,99€ di listino. È uno speaker Bluetooth pensato per portare la musica all’aperto, con protezione anc...
 eBay riaccende la voglia di shopping online con il lancio di una nuova e imperdibile campagna promozionale. A partire da oggi, 16 ottobre 2026, è disponibile un nuovo coupon che permette di ott...
 OpenAI ha aggiornato il 15 ottobre 2026 la propria estensione di ChatGPT per Google Chrome, che ora può leggere le schede già aperte nel browser e, in alcuni casi, agire al posto dell'ut...
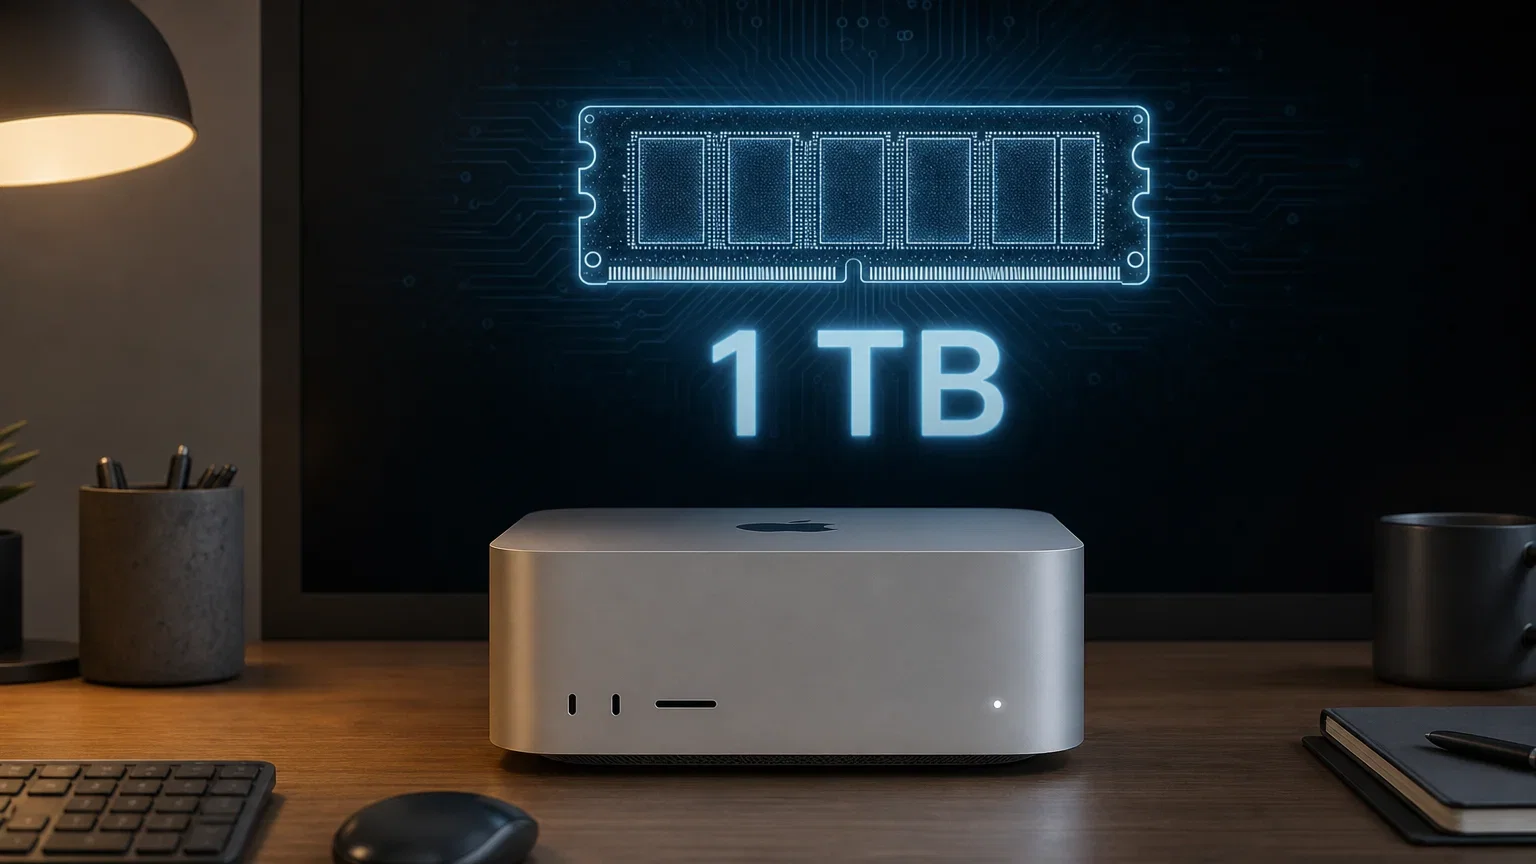 Meta ha pubblicato Muse Spark Open, un modello di intelligenza artificiale a pesi aperti che l'azienda definisce il più capace mai realizzato negli Stati Uniti in questa categoria. Il rilascio...
 Ci siamo quasi davvero. Dopo due rinvii, un'attesa infinita e trailer sezionati fotogramma per fotogramma, Grand Theft Auto VI ha una data che scolpita nella pietra: 19 novembre 2026 su PS5 e Xbox Ser...
 Apple ha depositato presso la corte federale della California del Nord la propria replica alle accuse mosse da OpenAI, che il 14 ottobre aveva sostenuto che un ex dipendente rientrato a Cupertino aves...
 Far girare un modello di AI costa moltissimo, e i prezzi a cui viene venduto oggi rischiano di non coprire i costi nemmeno per chi ne è il principale fornitore. Nel primo trimestre del 2026 OpenAI ha...
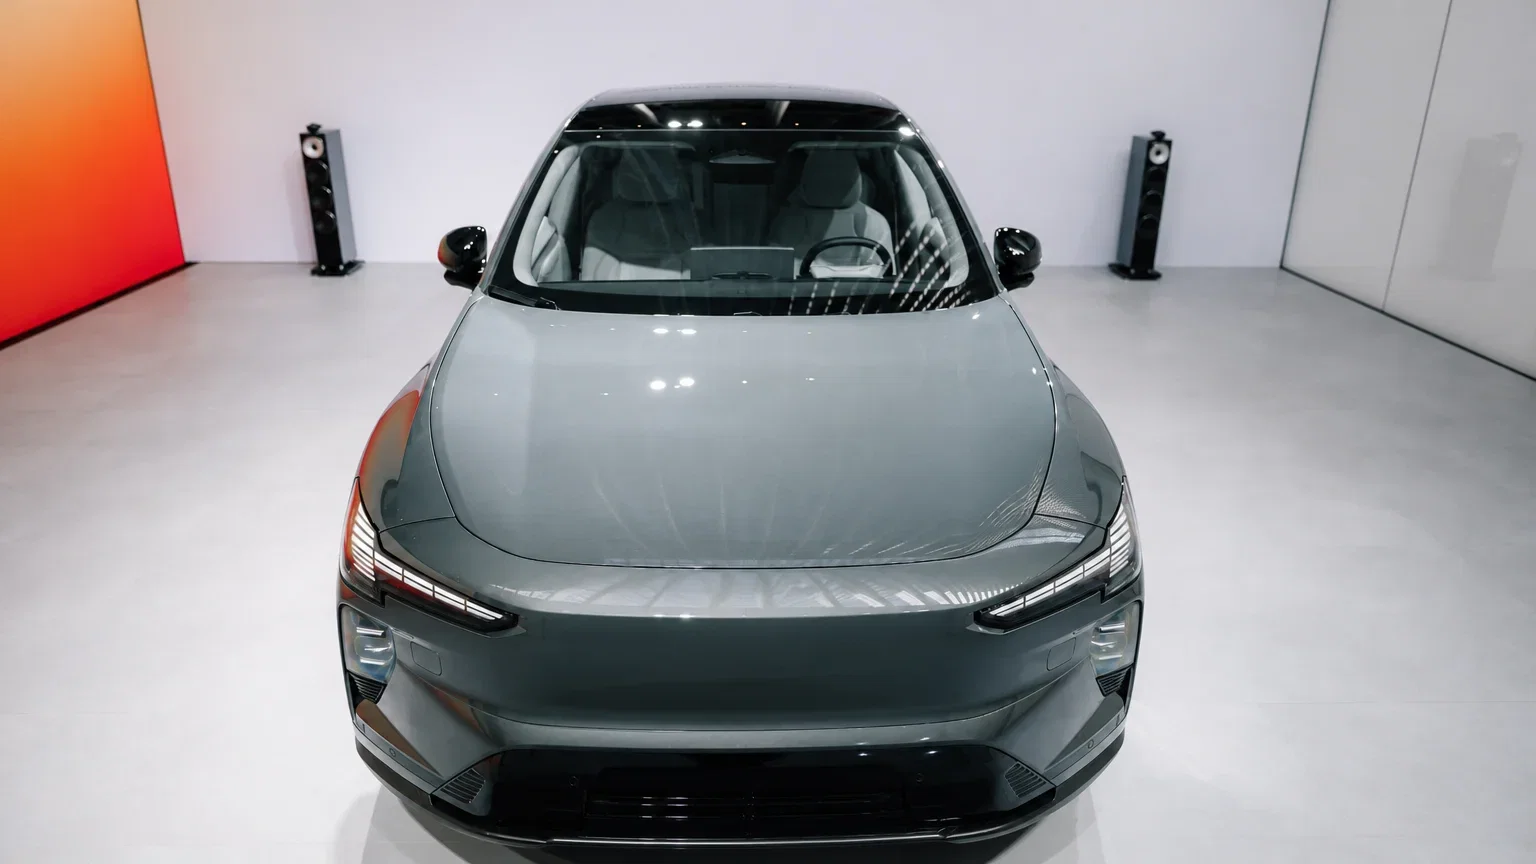 Volvo Cars ha annunciato l'ampliamento della collaborazione con NVIDIA per sviluppare un sistema di guida automatizzata punto a punto, pensato per coprire l'intero tragitto dalla partenza fino al parc...
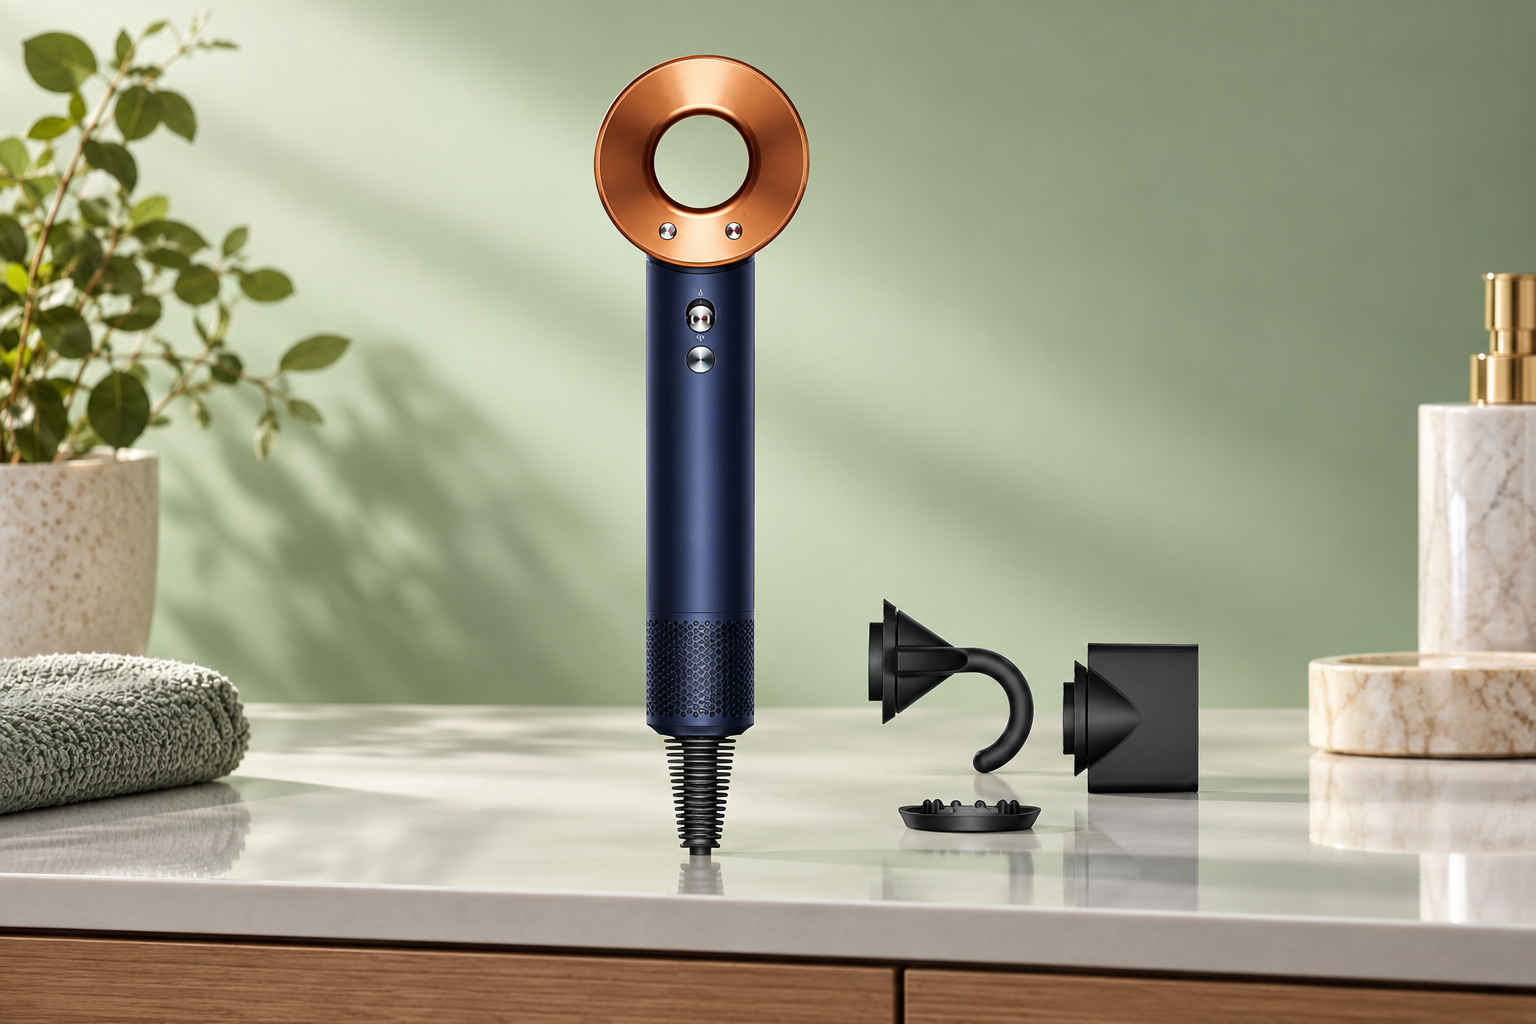 Tornano i Weekend Deals Dyson, l'iniziativa promozionale pensata per chi vuole rinnovare la pulizia di casa o la propria routine di bellezza con la massima tecnologia sul mercato. A partire da ieri 15...
 Per una scrivania scegliete BTICINO S3711GBU; per molte connessioni, V-TAC 9 prese o TESSAN. Per automazioni scegliete Tapo P300 o Meross MSP844. Controllate sempre compatibilità delle spine, carico c...
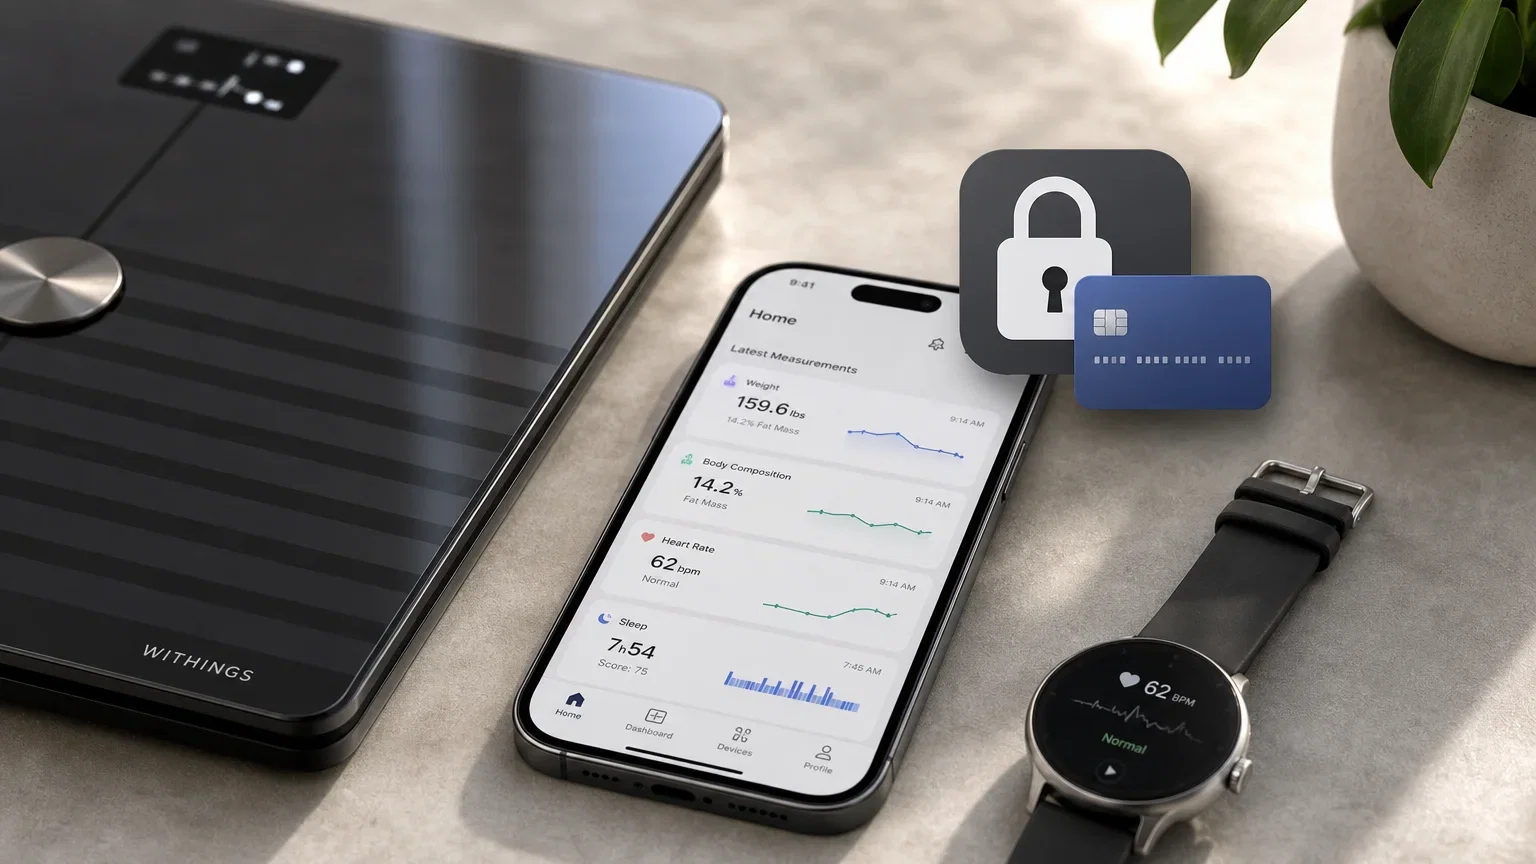 Withings ha deciso di riservare agli abbonati la sincronizzazione automatica dei dati sanitari verso le applicazioni di terze parti, a partire dagli account aperti dal 13 ottobre 2026. La novità...
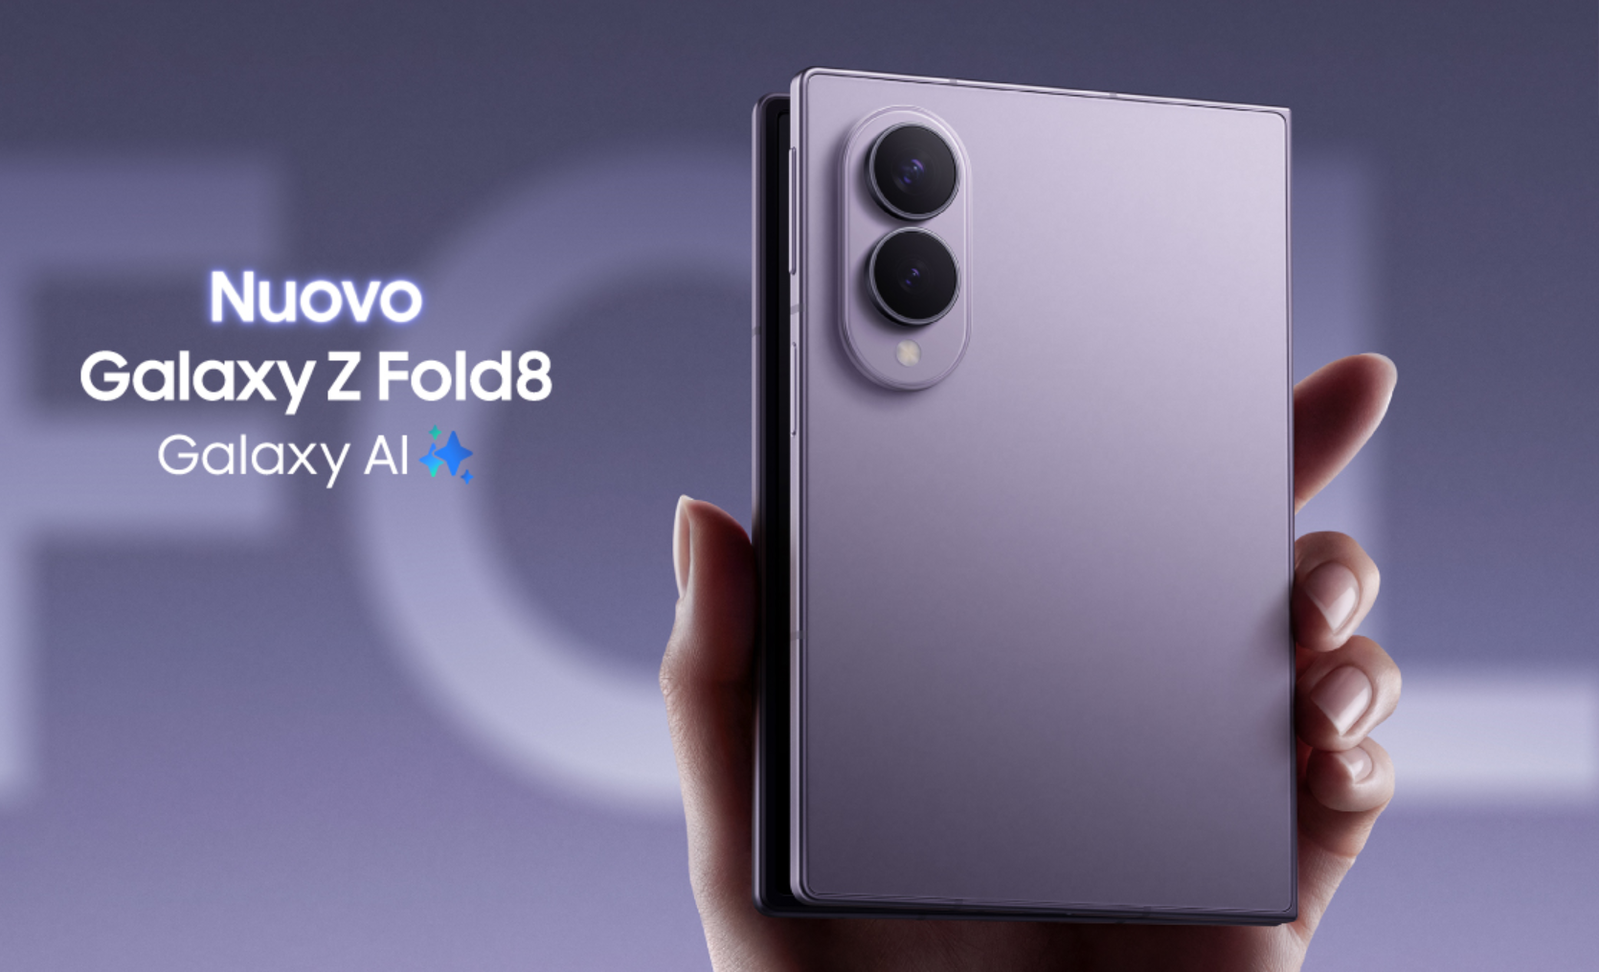 Samsung ha da poco lanciato un'iniziativa promozionale davvero straordinaria, pensata per rendere accessibile la sua più recente e avanzata linea di dispositivi con schermo pieghevole. Per tutt...
 Il Citizen Lab dell'Università di Toronto ha pubblicato giovedì un'indagine che descrive una campagna di spionaggio digitale basata su annunci pubblicitari mirati, battezzata AdFection....
 Il deputato statunitense Ritchie Torres, democratico eletto nel quindicesimo distretto di New York, ha annunciato il 15 ottobre 2026 di voler portare in Congresso il Power To The Players Act, una prop...
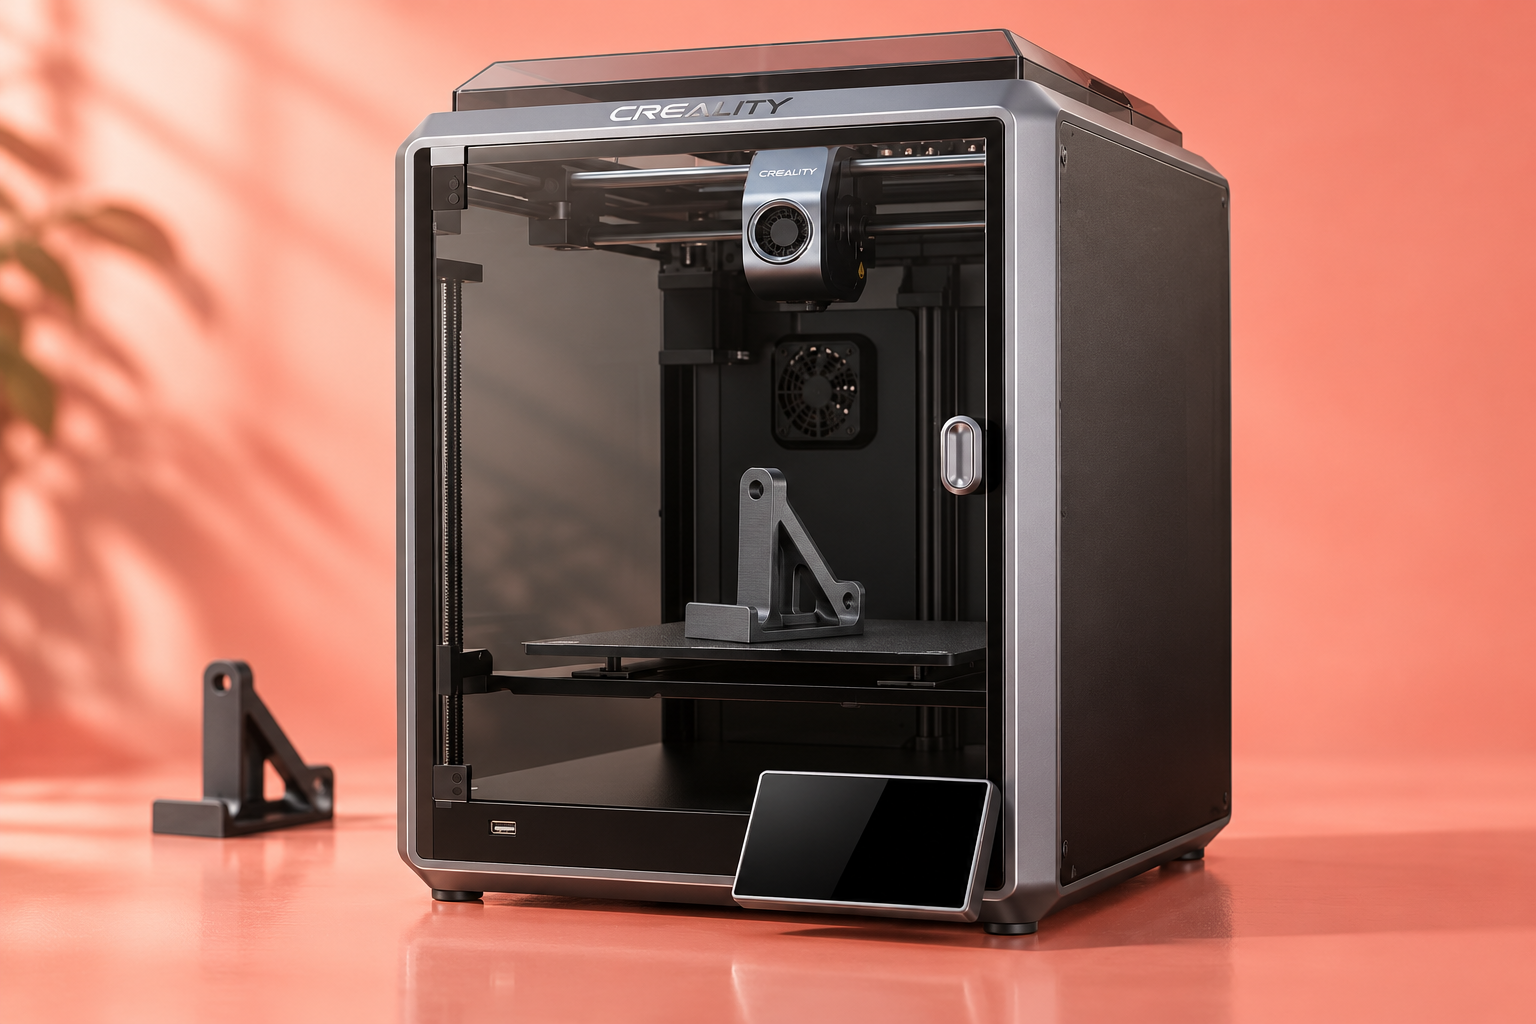 Creality K1 a 415,57€ su Amazon porta la stampa 3D fino a 600 mm/s, con il 5% di sconto sui 438,03€ di listino. È una macchina da considerare se realizzi prototipi, accessori e modelli e vuoi dedicare...
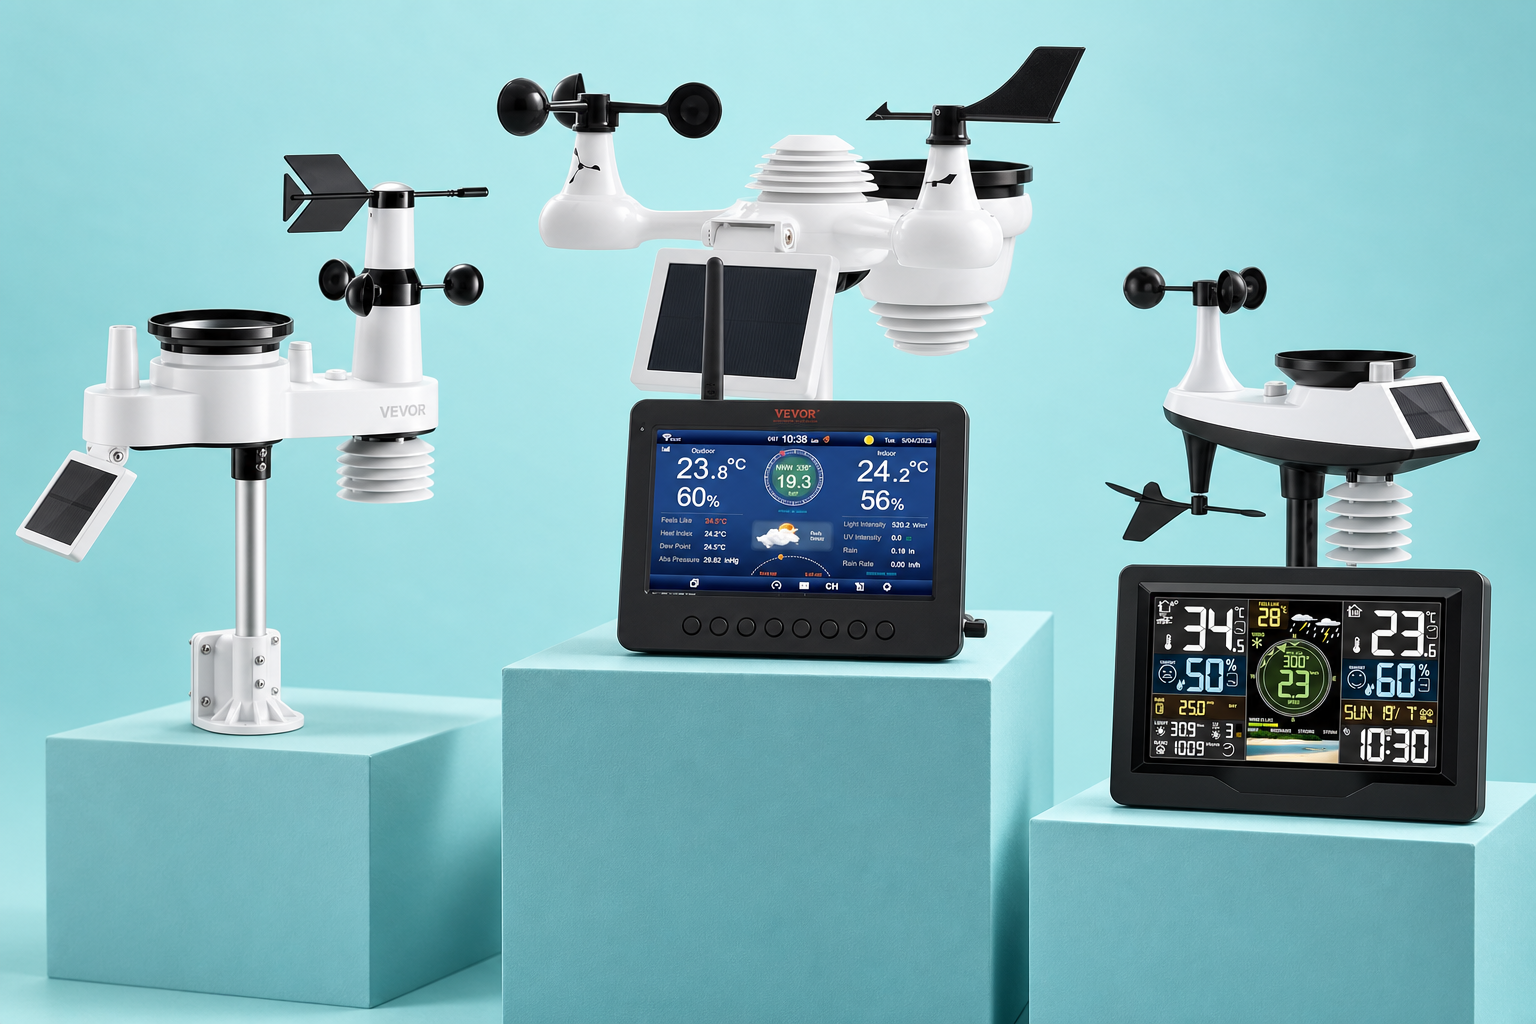 Per temperatura e umidità in casa consigliamo TFA Dostmann Xena; per pioggia e vento in giardino, VEVOR Stazione Meteorologica Wi-Fi 7 in 1. Ecowitt GW1101 serve per integrare le rilevazioni in Home A...
 Remedy Entertainment ha annunciato il 15 ottobre che Control Resonant ha superato il milione di copie vendute, a tre settimane esatte dal debutto del 24 settembre su PC, PlayStation 5 e Xbox Series X|...
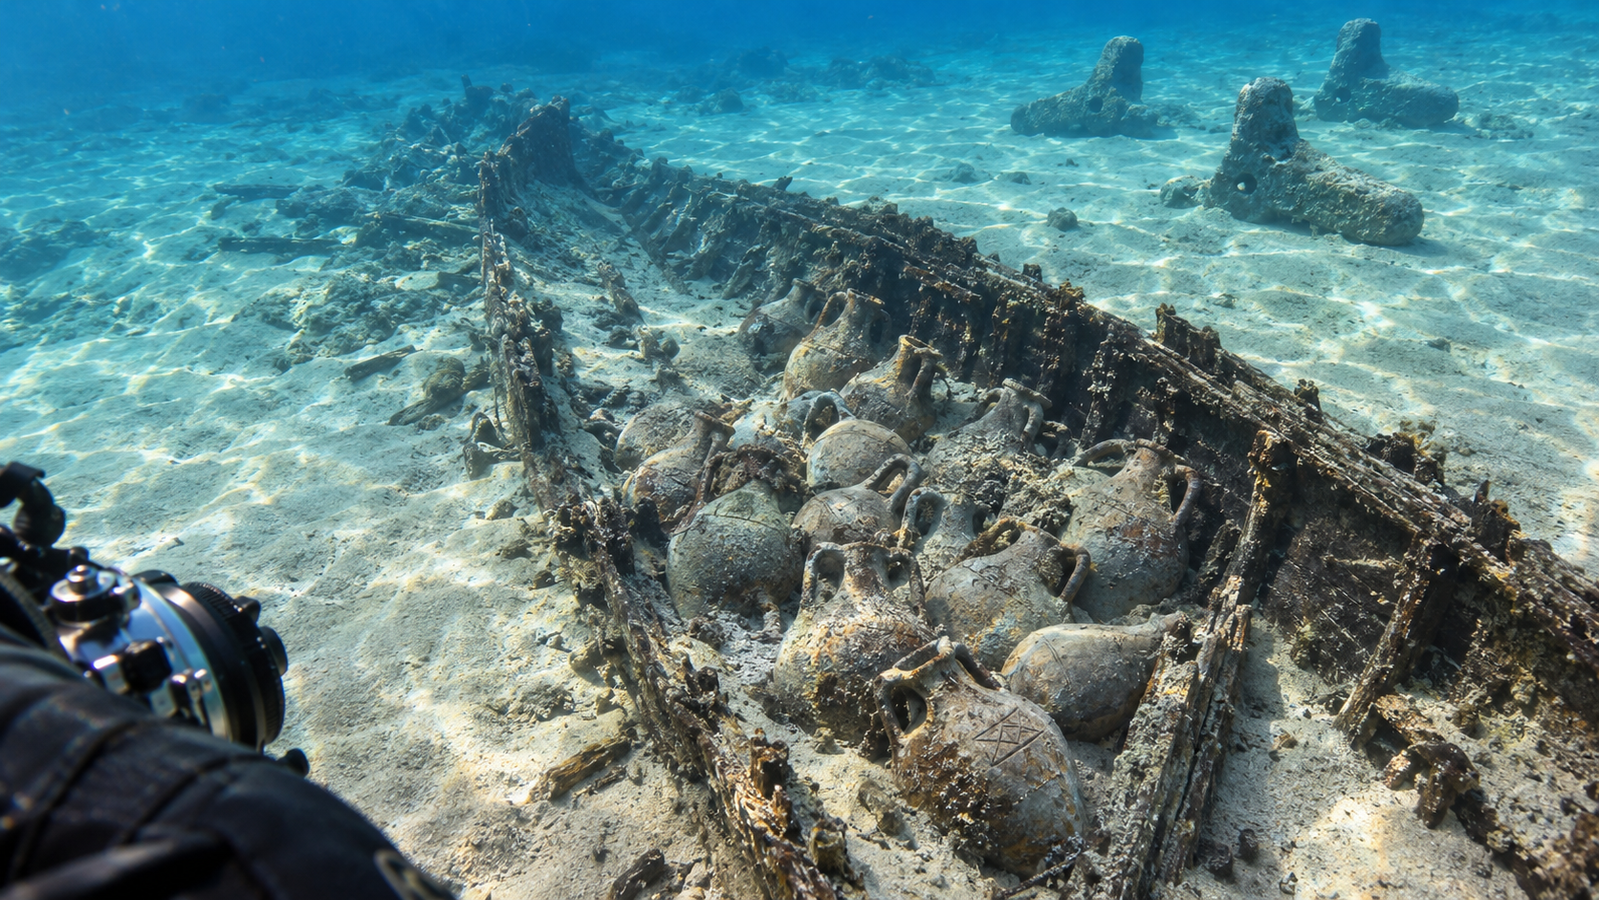 Il Ministero della Cultura turco ha presentato di recente un relitto scoperto nel Mediterraneo dai ricercatori dell’Università di Akdeniz: secondo la datazione proposta, avrebbe tra 4.700 e 4.400 anni...
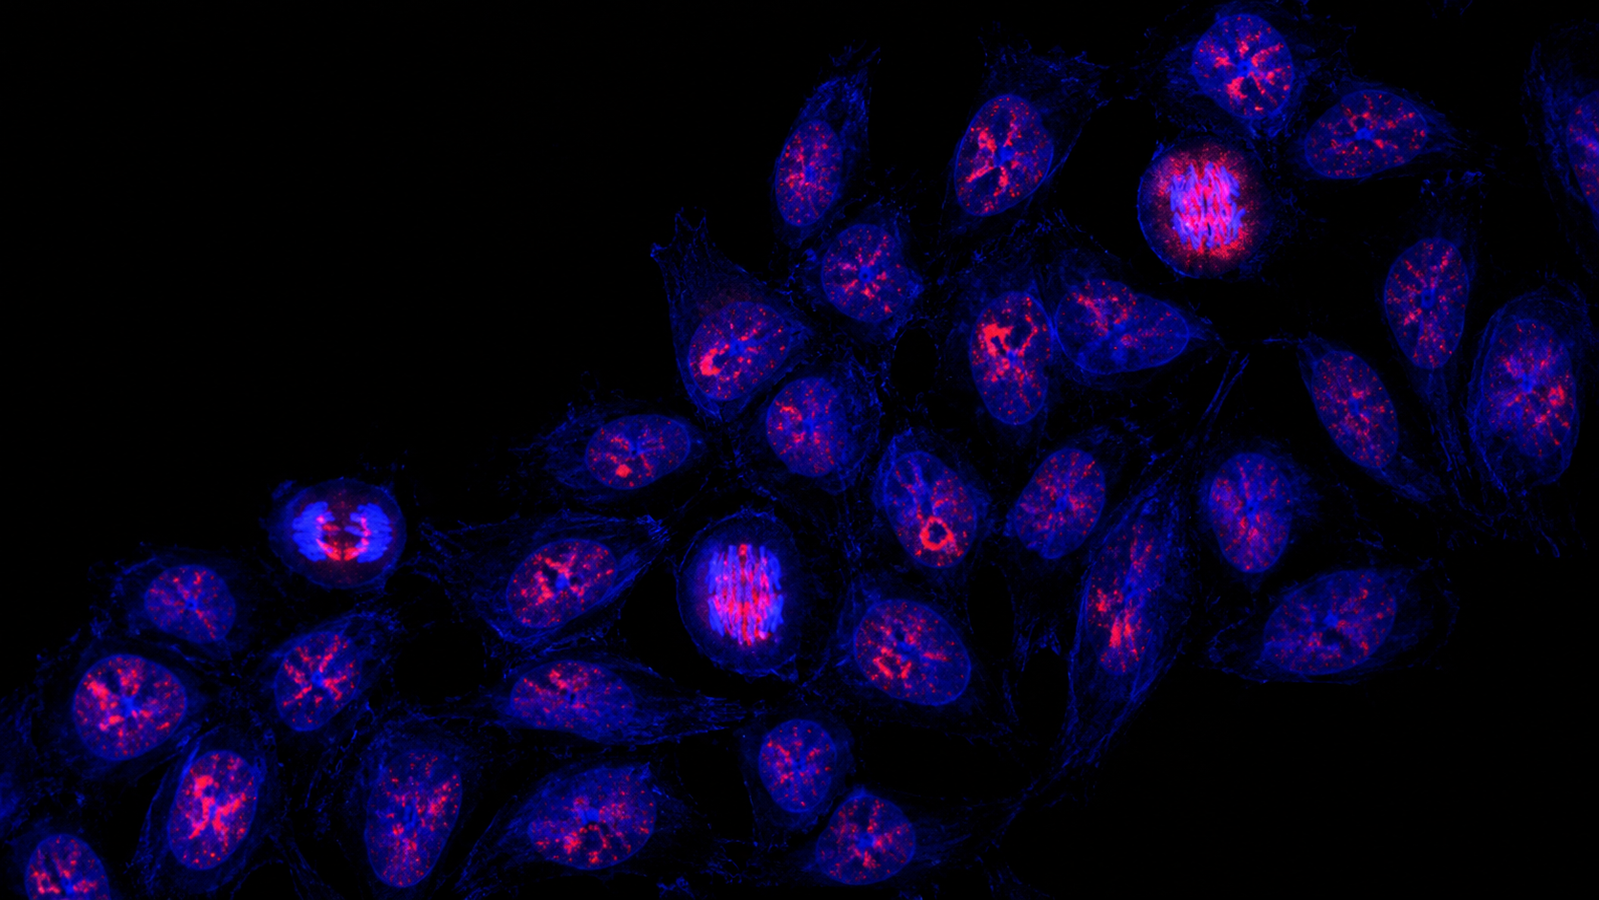 Un gruppo di ricercatori della Temple University e di istituti italiani ha pubblicato su Molecular Medicine una revisione delle terapie che colpiscono le chinasi ciclina-dipendenti, enzimi coinvolti n...
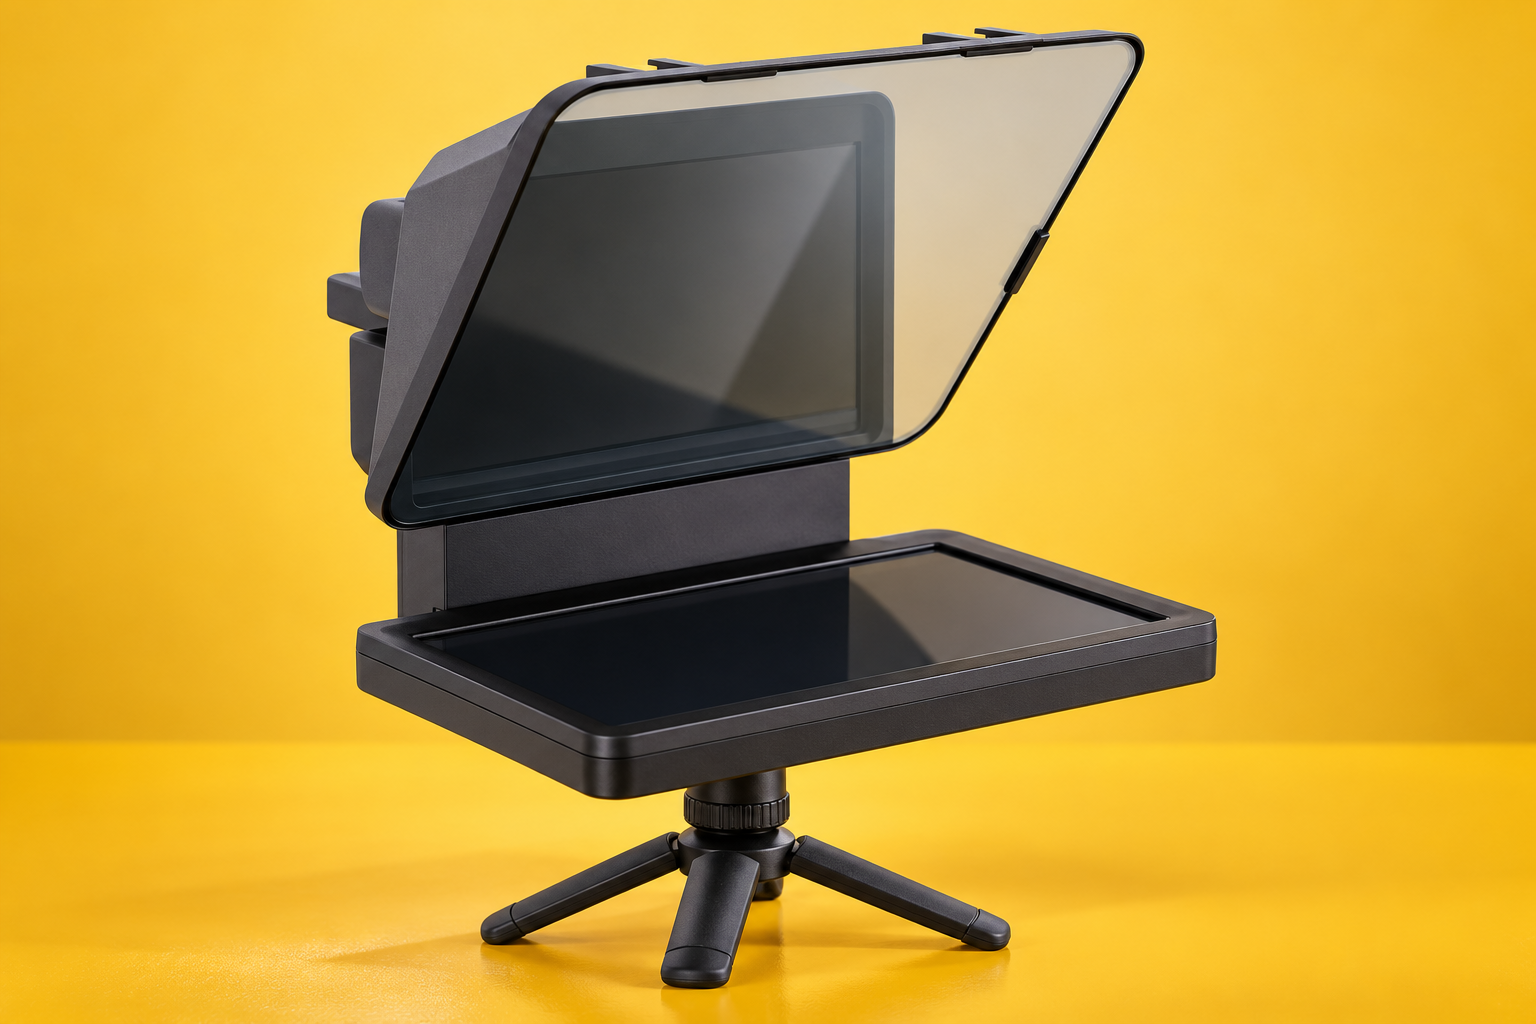 Elgato Prompter costa 209,99€ su Amazon, con uno sconto del 30% sul listino di 299€. Lo schermo integrato permette di seguire un copione o leggere la chat mantenendo lo sguardo verso la fotocamera, un...
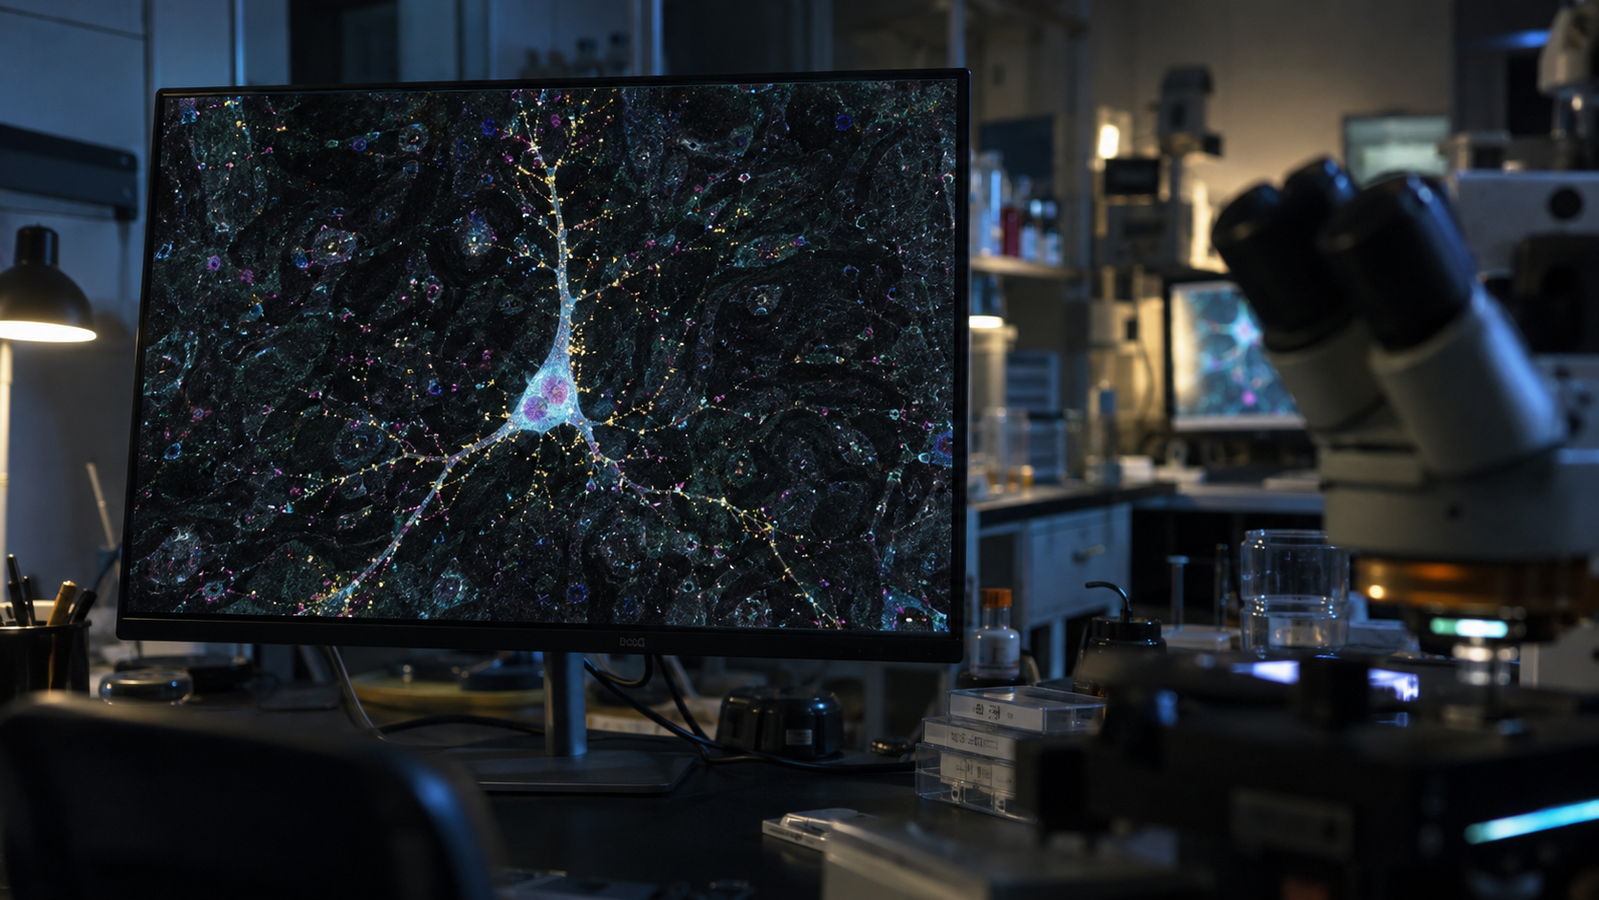 Un gruppo di ricercatori ha identificato centinaia di piccole sequenze genetiche finora sfuggite ai cataloghi e sviluppato un modello per prevedere come alcune varianti associate all’autismo possano m...
 Per l'accumulo domestico, EcoFlow STREAM 5000 offre 5.024 Wh e richiede pannelli separati. Per piccoli dispositivi in campeggio, Anker SOLIX C300X integra batteria e uscita AC, ma il pannello è opzion...
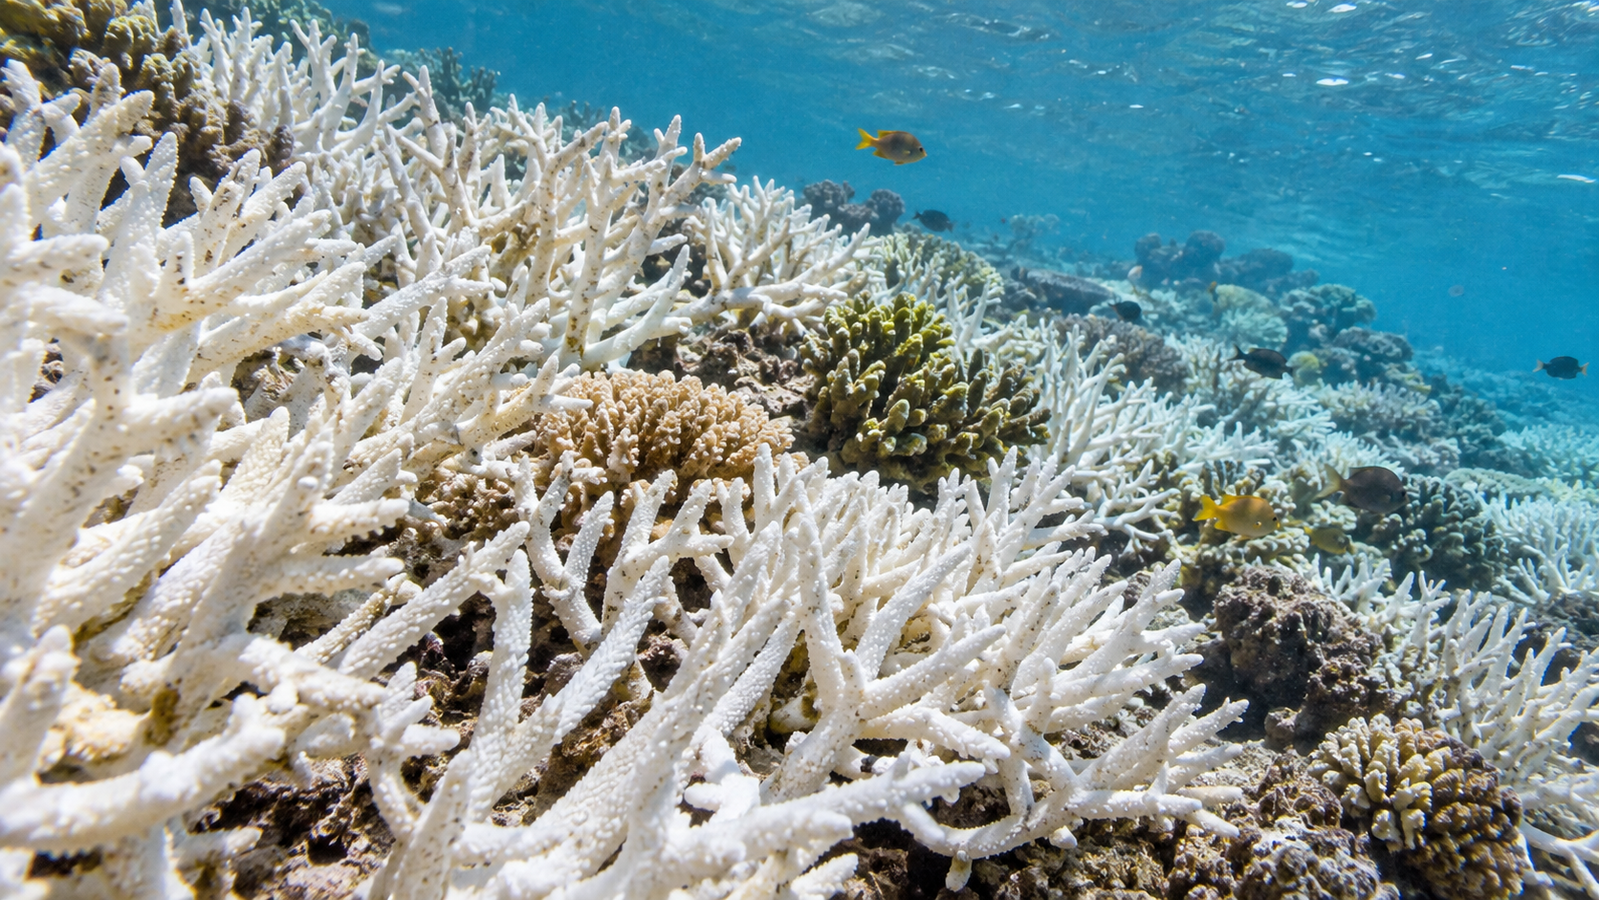 Un gruppo internazionale di ricercatori ha rivalutato il rischio di estinzione dei coralli di barriera: 340 delle 774 specie con dati sufficienti, il 44%, risultano minacciate secondo i criteri della...
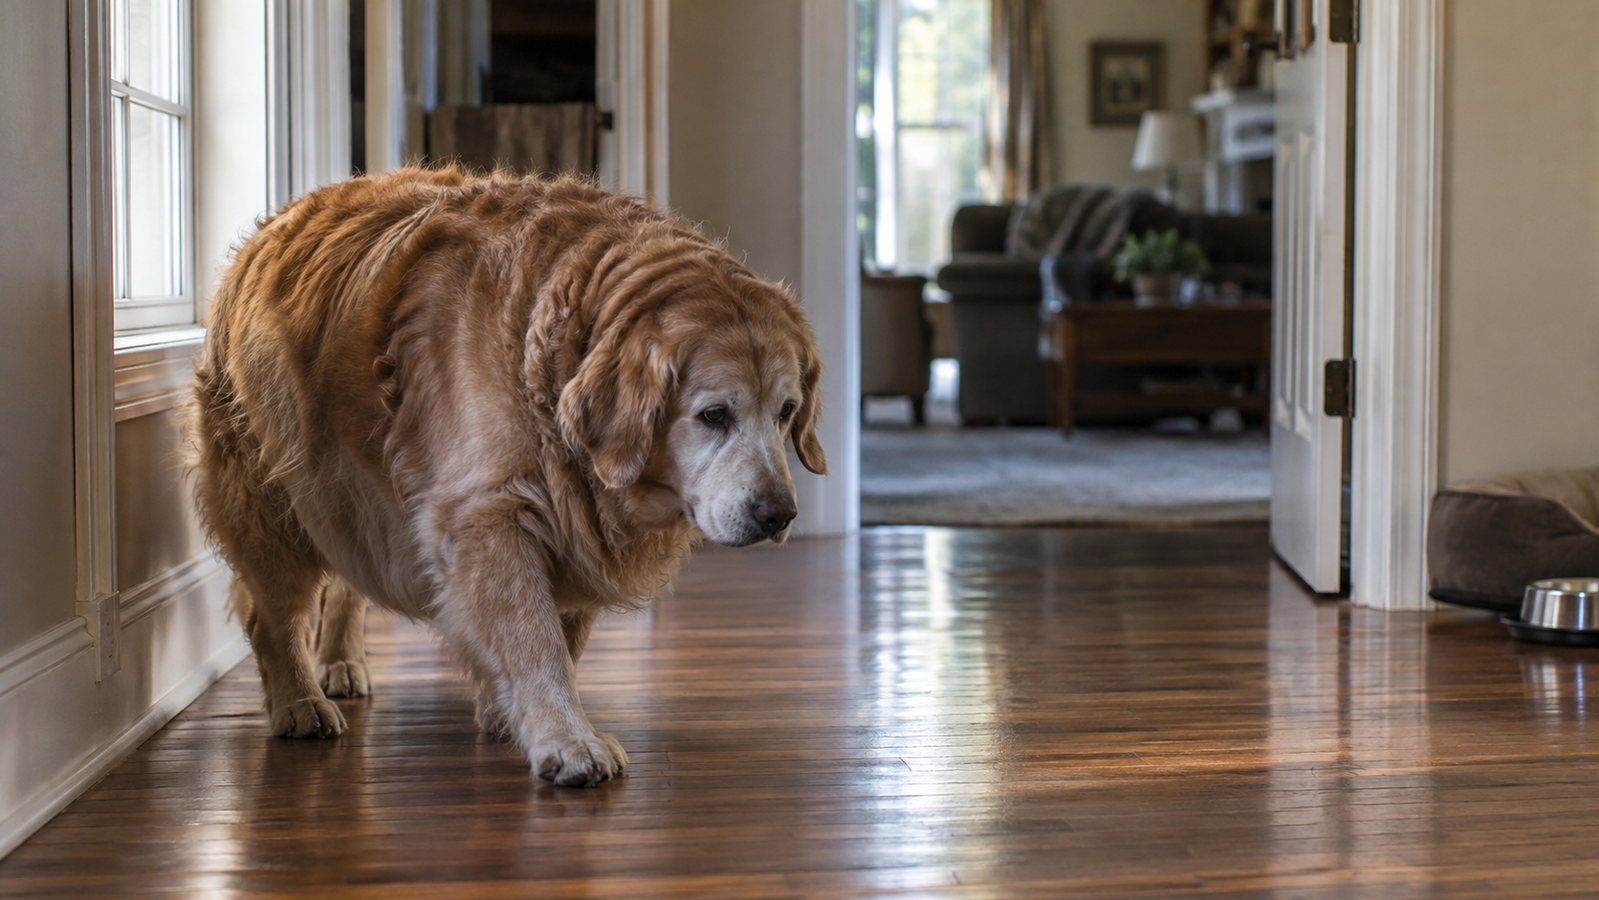 Alexandra Genualdi, studentessa della Oklahoma State University, ha presentato una ricerca che associa l’obesità nei golden retriever a maggiori segni di declino cognitivo, soprattutto con l’avanzare...
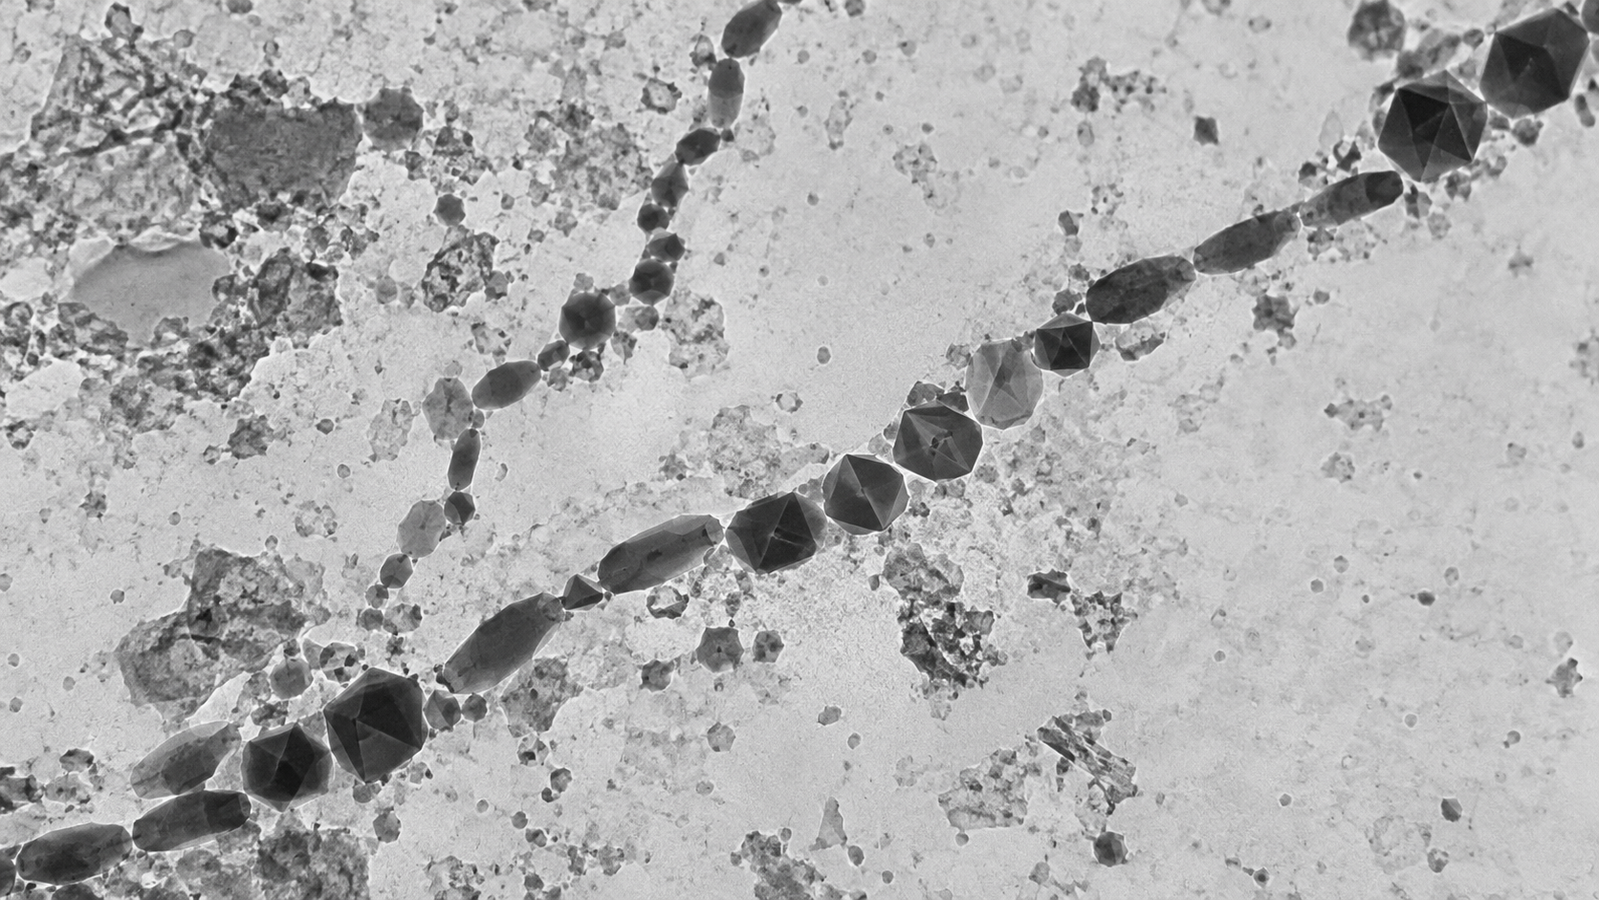 Un gruppo internazionale di ricercatori, con Rong Huang e Liao Chang dell’Università di Pechino, ha messo a punto un metodo per stimare l’ossigeno delle acque profonde attraverso i magnetofossili, min...
 Google Pixel 11 Pro XL è la scelta per Gemini e fotografia computazionale; Samsung Galaxy S26 Ultra per produttività e Galaxy AI. Google Pixel 10a porta l'assistenza Google nella fascia media. Prima d...
 I ricercatori del Karolinska Institutet, in Svezia, hanno ricostruito come cambiano le prestazioni fisiche nell'arco di 47 anni: il calo emerge mediamente intorno ai 35 anni, mentre diventare attivi i...
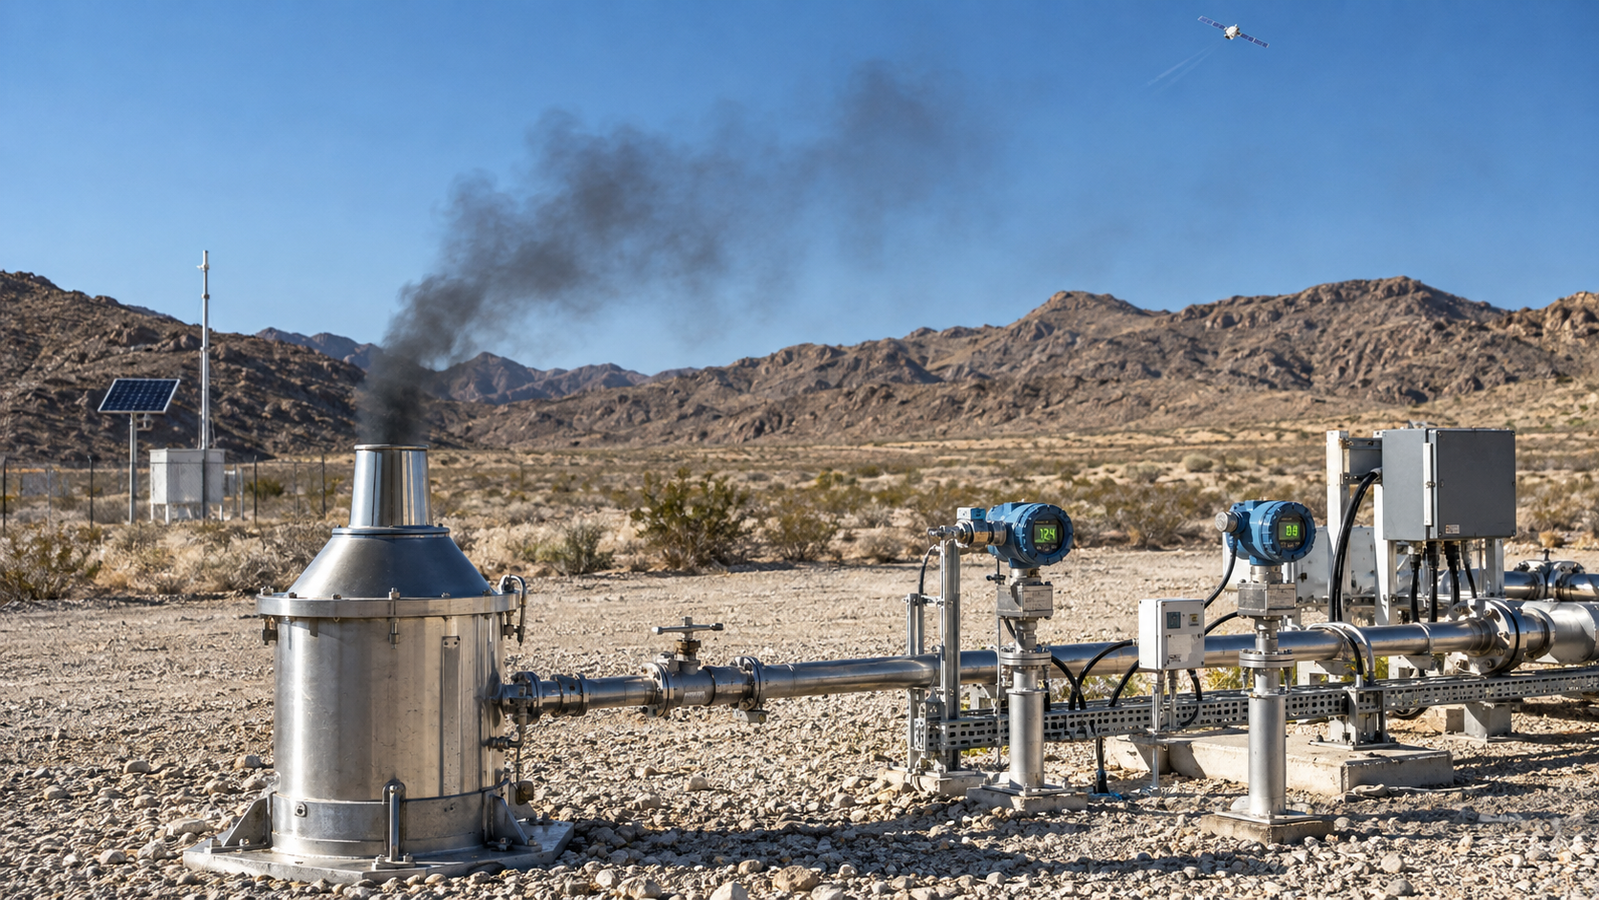 Un gruppo di ricercatori della Stanford University e di altre istituzioni ha sottoposto 12 satelliti a un confronto con rilasci controllati di gas in Arizona. Lo studio, pubblicato su Nature, rafforza...
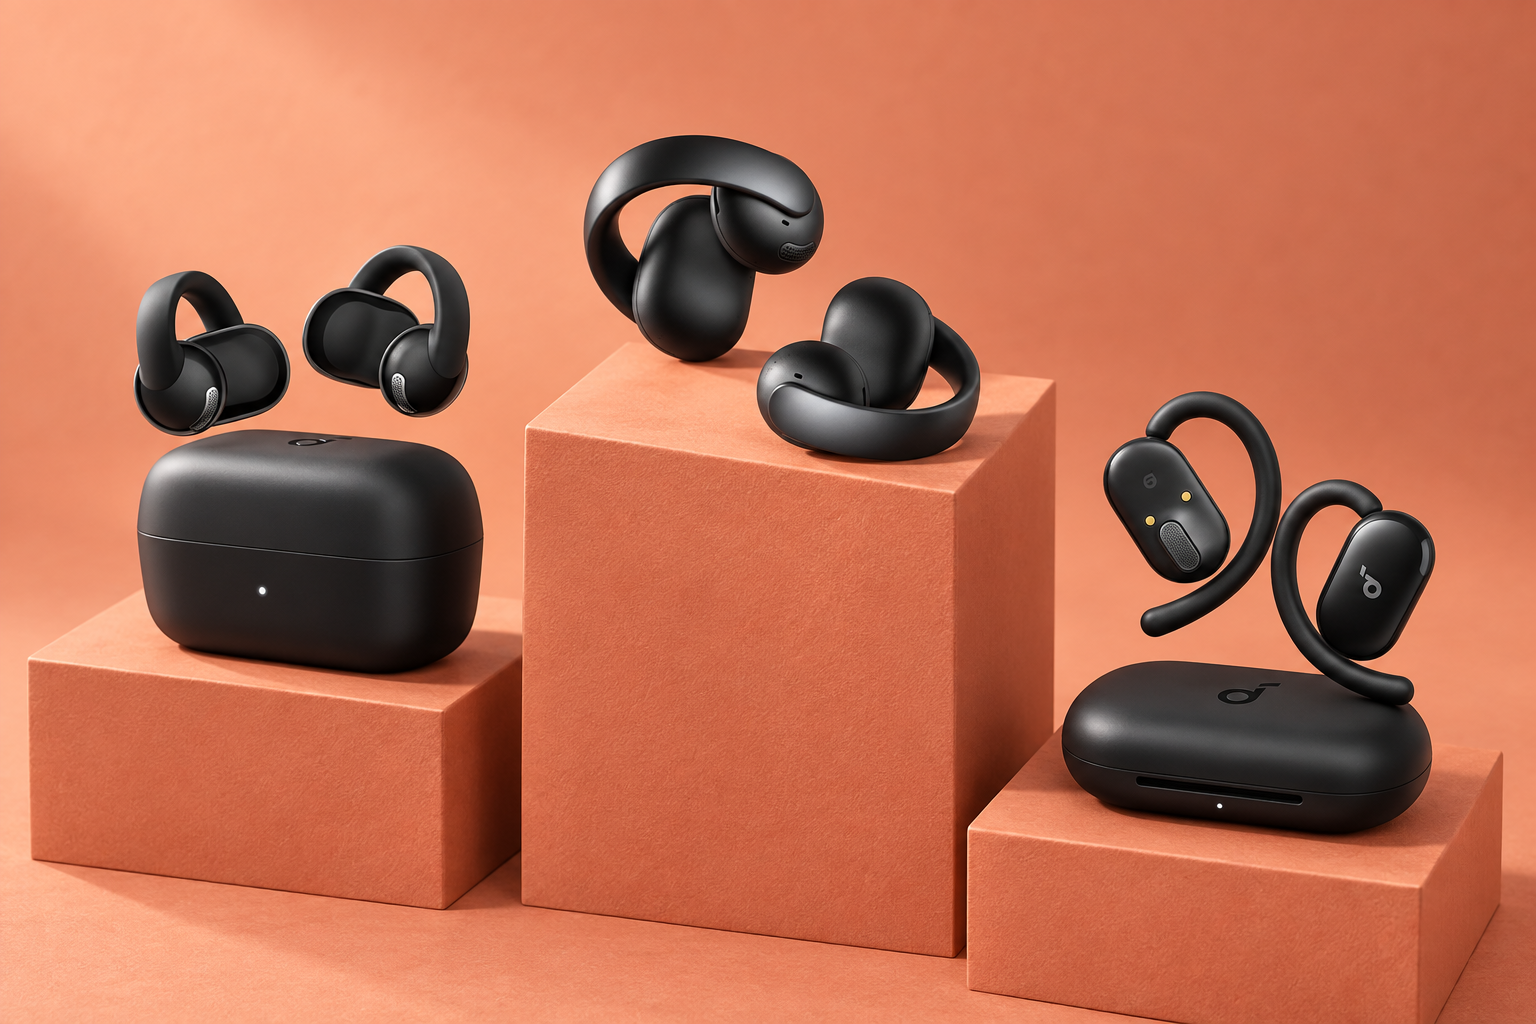 soundcore AeroClip 2 è il consiglio principale tra i migliori auricolari open ear per uso quotidiano e chiamate. soundcore C50i privilegia lo sport, soundcore V20i il risparmio. HUAWEI FreeClip 2 offr...
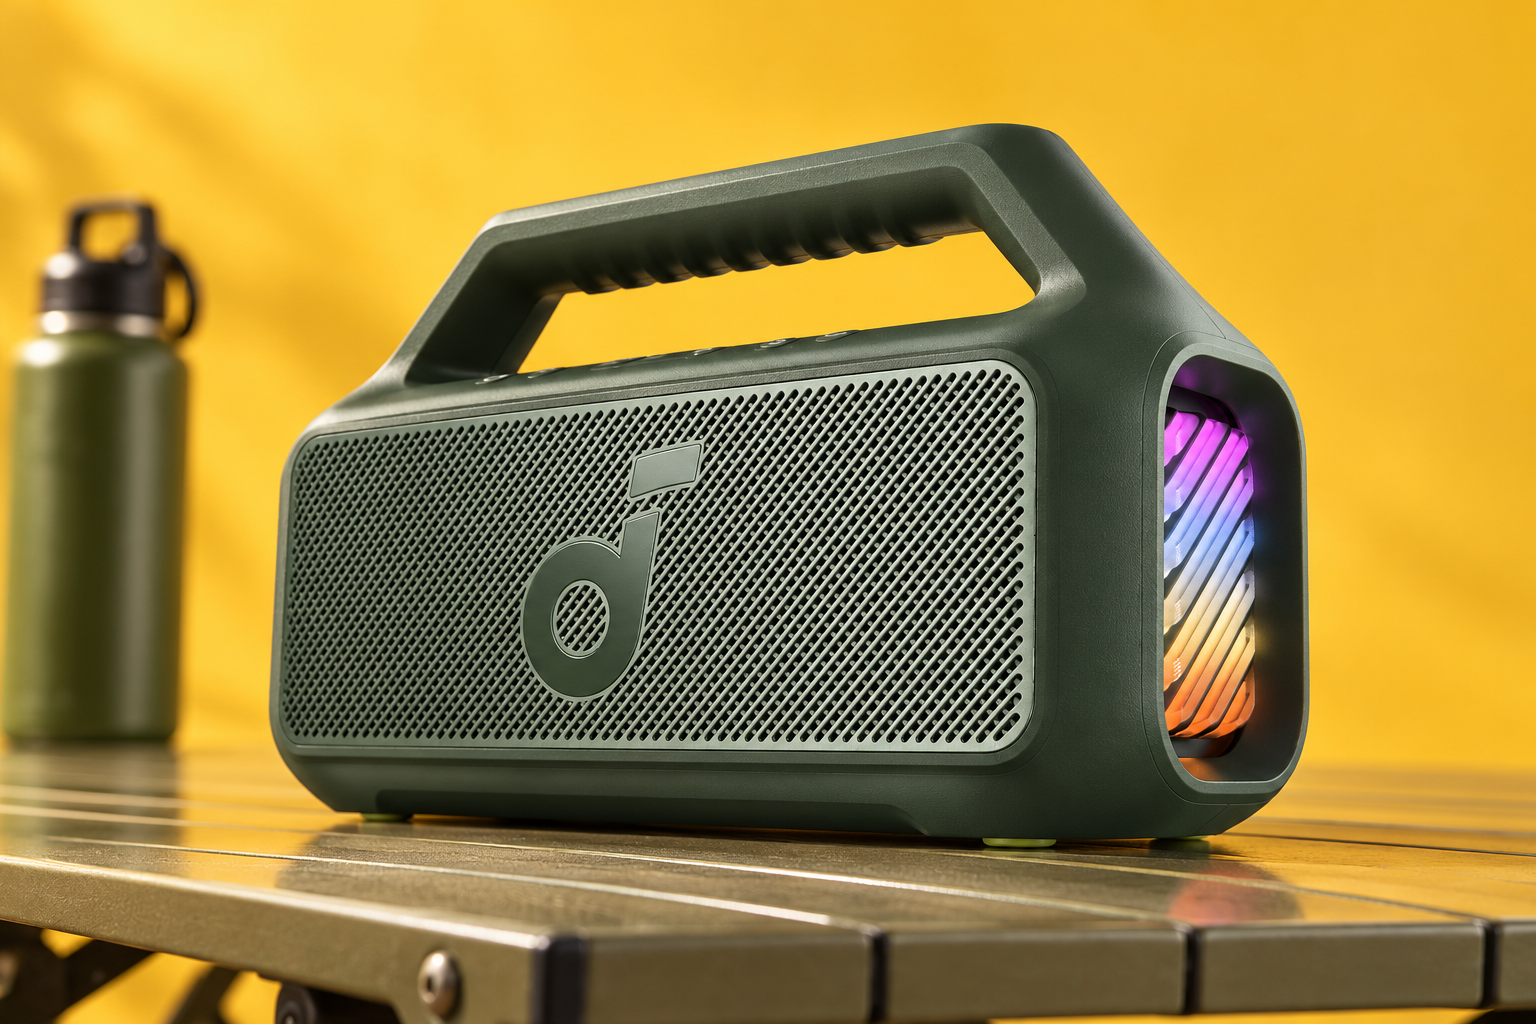 Soundcore Boom 2 costa 96,99€ su Amazon, con uno sconto del 25% sui 129,99€ di listino e un risparmio di 33€. Questa cassa Bluetooth verde accompagna musica e giornate all’aperto con un’autonomia fino...
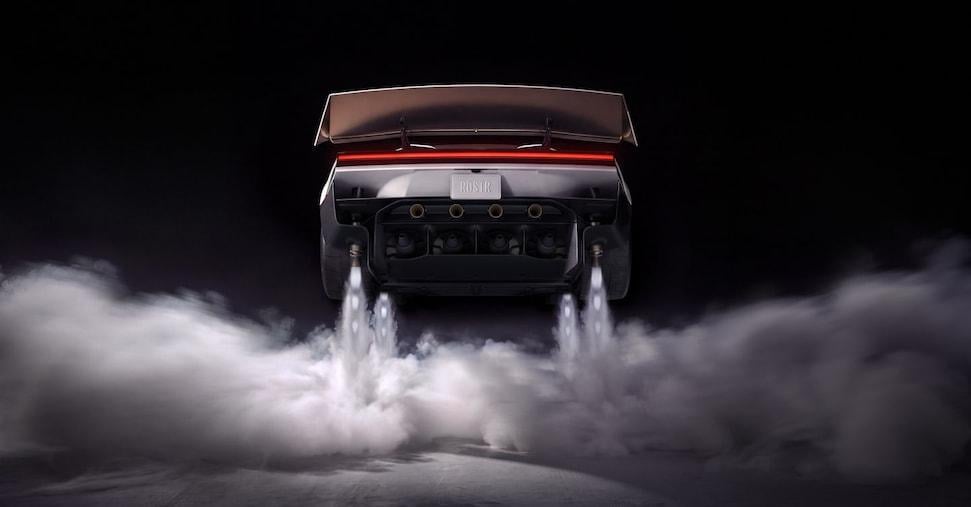 Una rampa, una rotazione in aria e un atterraggio controllato: la nuova Tesla Roadster si è mostrata così durante la presentazione del 15 ottobre 2026 nel sito SpaceX di McGregor, in Tex...
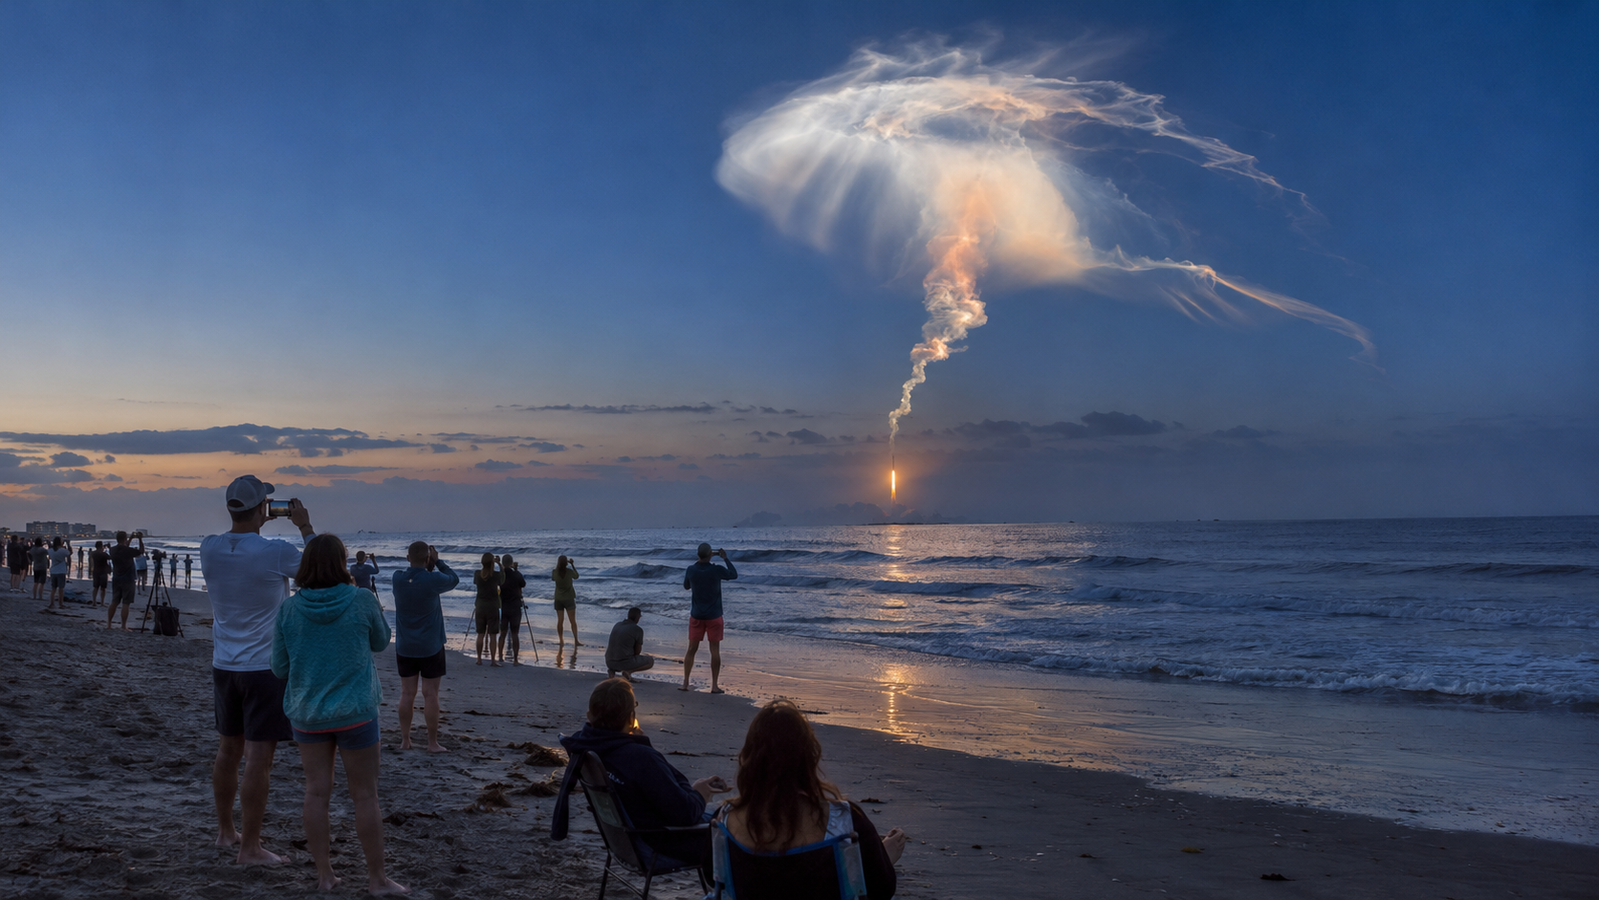 Un Falcon 9 di SpaceX ha disegnato una grande «medusa» luminosa nel cielo della costa orientale degli Stati Uniti durante il lancio della missione CRS-35, diretta alla Stazione Spaziale Internazionale...
 Bose QuietComfort Ultra Earbuds (2a gen) sono la scelta principale per l'isolamento; Sony WF-1000XM6 abbinano ANC e audio personalizzabile. Per spendere meno scegliete Sony WF-C710N o Xiaomi Redmi Bud...
 Le migliori catene da neve dipendono dalla misura degli pneumatici, dallo spazio nel passaruota e dalla frequenza d’uso. Per acquistarle correttamente bisogna verificare prima il libretto dell’auto, p...
 Una memoria esterna PS5 conserva i giochi PS5 senza riscaricarli e avvia direttamente quelli PS4. Scegliete un HDD per ottenere più capacità oppure un SSD esterno se trasferite spesso giochi e preferi...
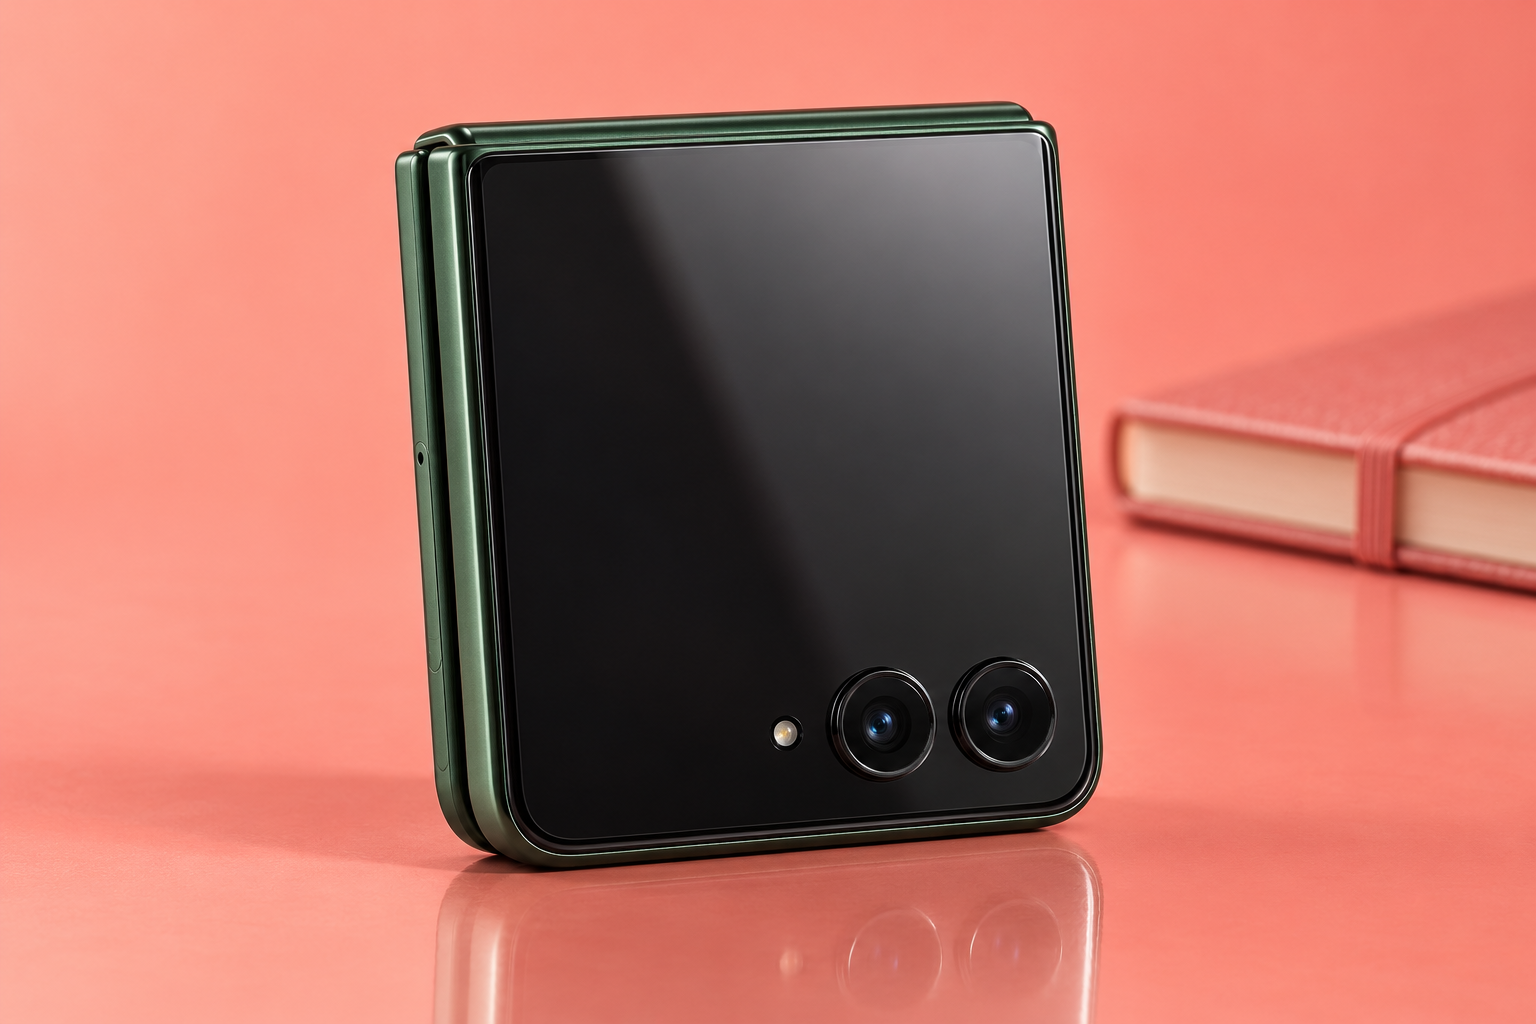 A 739,99€ su Amazon, Motorola razr 70 plus raggiunge il minimo di sempre nella configurazione con 12GB di RAM e 512GB di memoria. Il display esterno da 3,62 pollici permette di usare tutte le app senz...
 Microsoft ha distribuito il Patch Tuesday di ottobre 2026, l'appuntamento mensile con gli aggiornamenti di sicurezza, sistemando 1.413 vulnerabilità, ciascuna identificata da un proprio codice...
 Microsoft ha pubblicato sul Windows Experience Blog un bilancio del lavoro svolto sulle prestazioni di Windows 11, sostenendo che il sistema operativo è ora fino al 20% più reattivo nell...
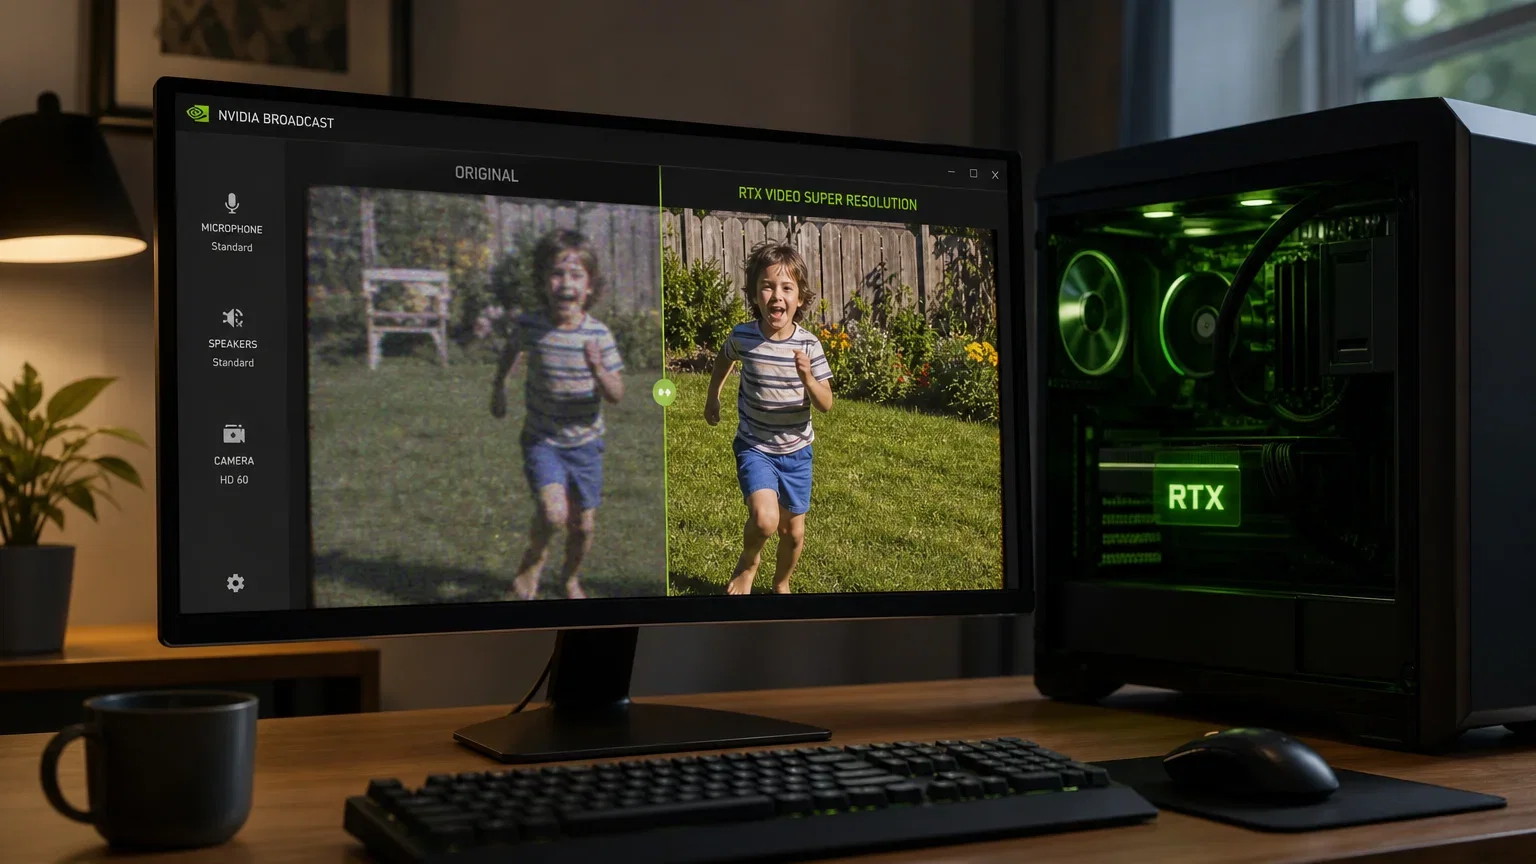 NVIDIA ha distribuito la versione 2.3.0 della sua applicazione Broadcast, il software gratuito nato per ripulire audio e video di streamer e videoconferenze. L'aggiornamento, arrivato in contemporanea...
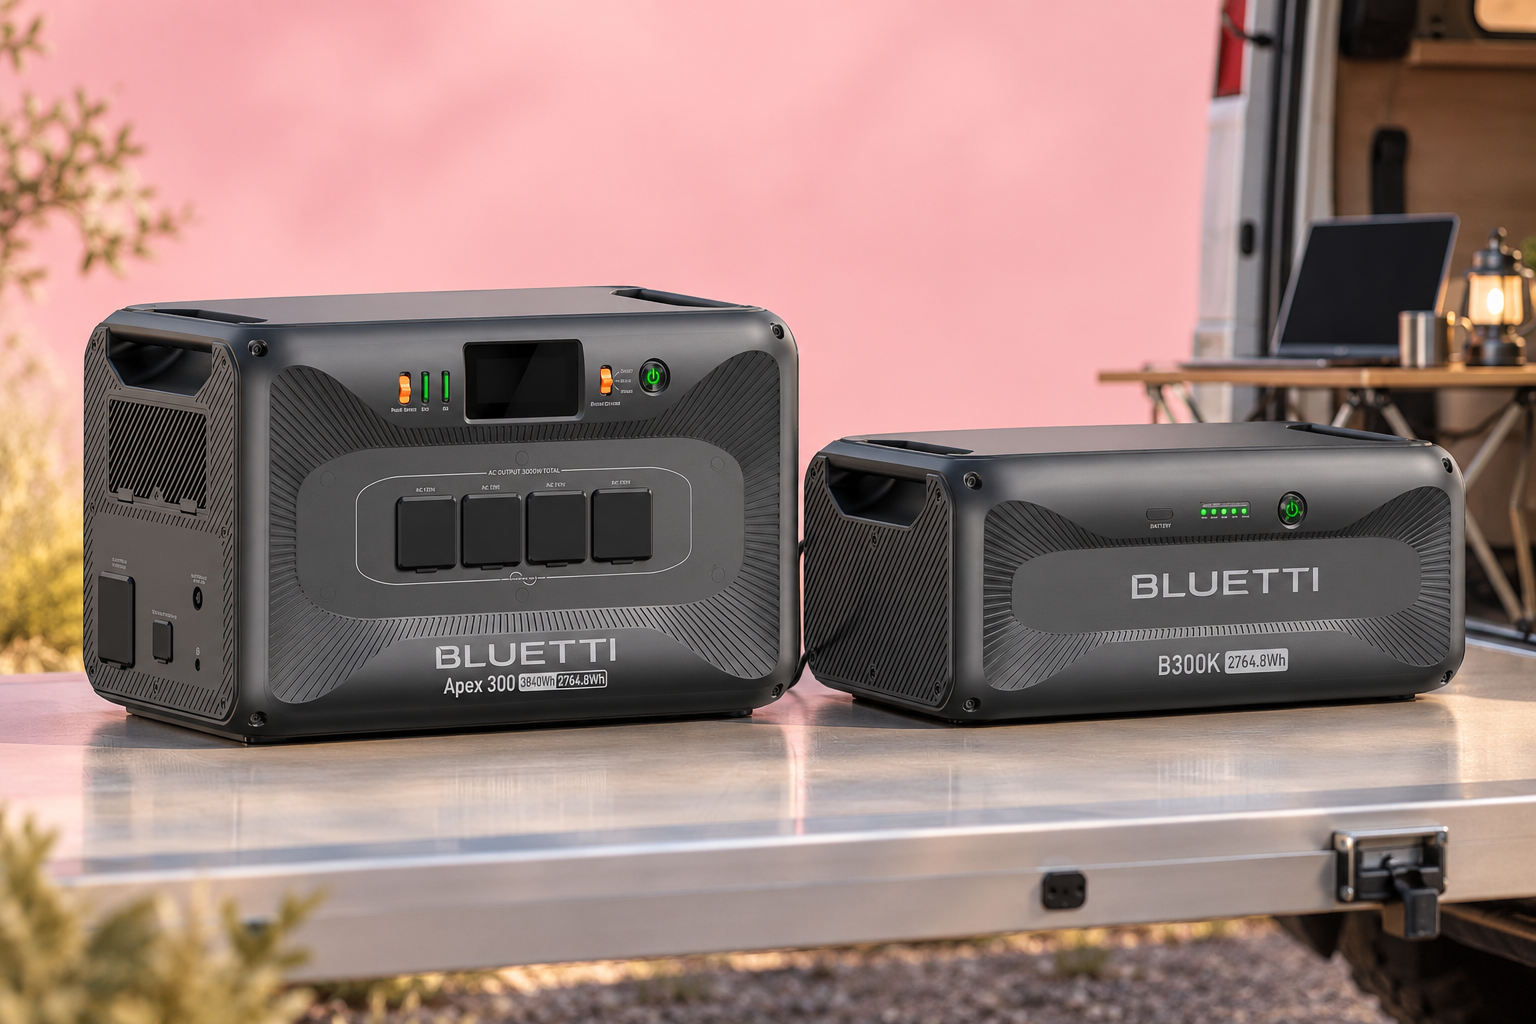 BLUETTI Apex 300 con B300K a 3.098€ su Amazon alimenta elettrodomestici, luci e dispositivi anche lontano dalla rete elettrica. Il kit mette insieme una capacità di 5.529,6Wh e una potenza di 3.840W,...
 Anthropic ha pubblicato lo scorso lunedì un rapporto del suo Frontier Red Team in cui sostiene che i modelli di IA di piccole dimensioni potrebbero essere «a pochi mesi» dalla capac...
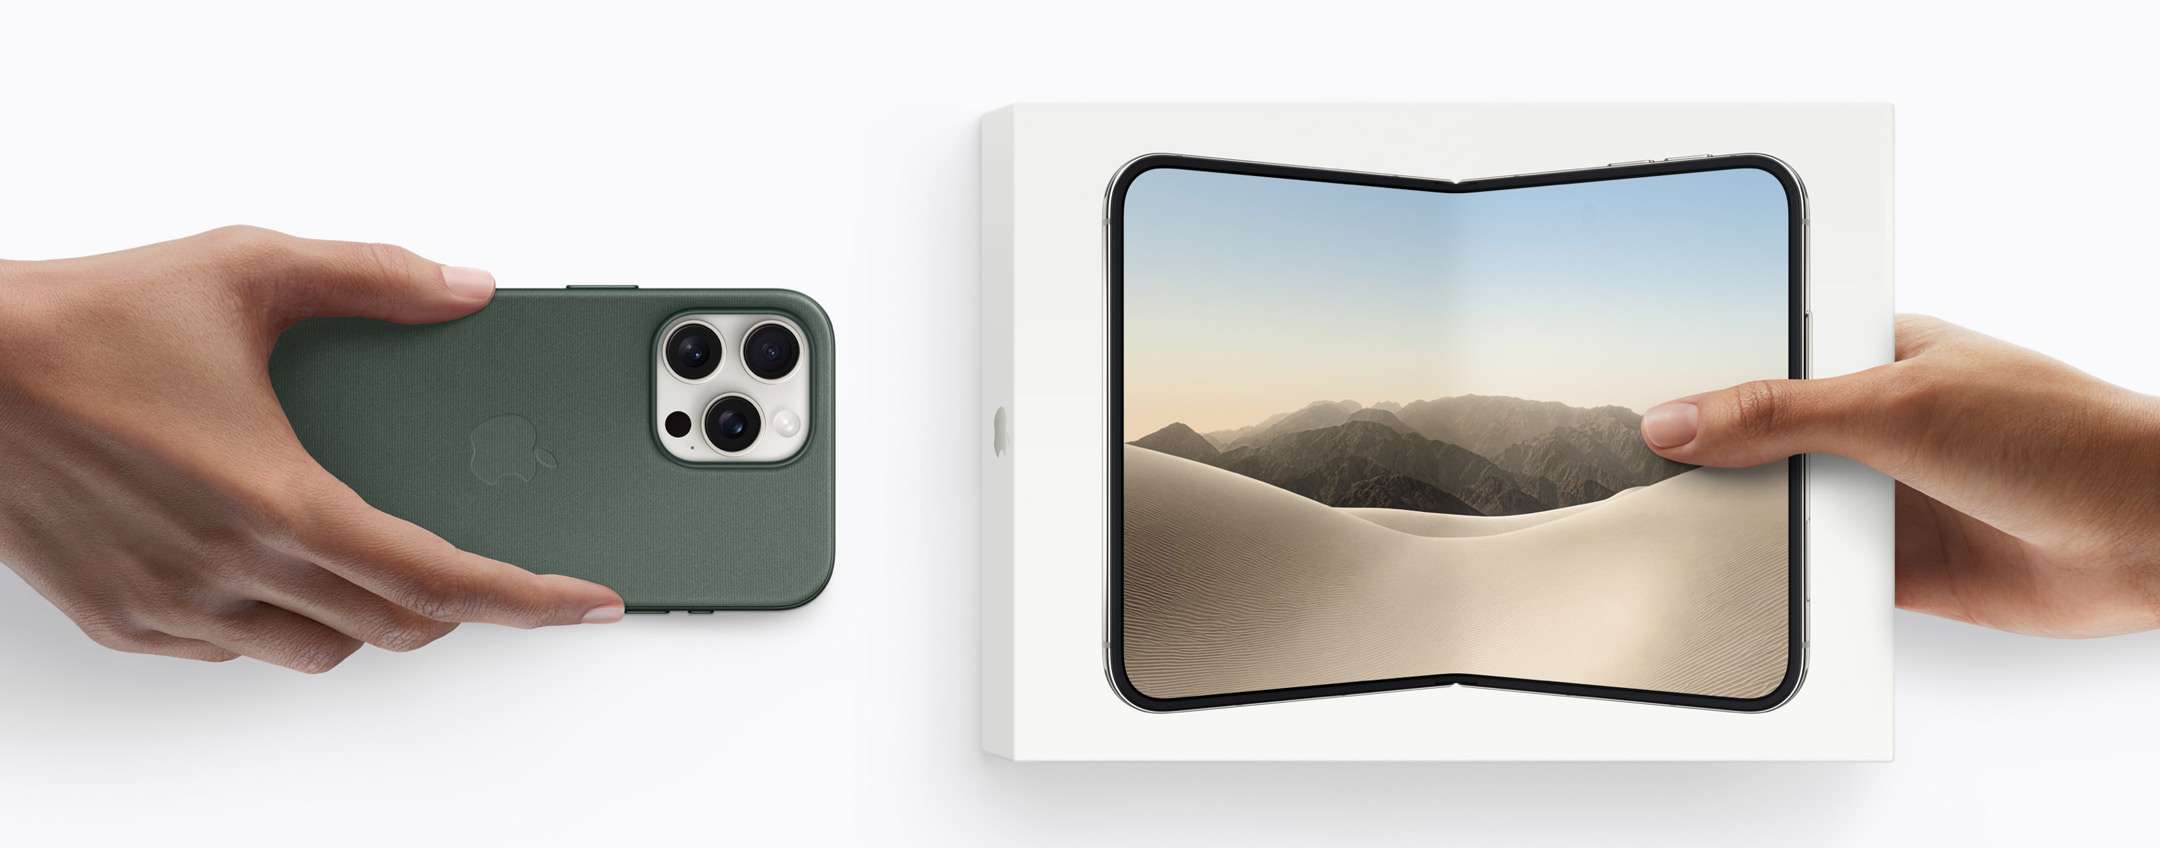
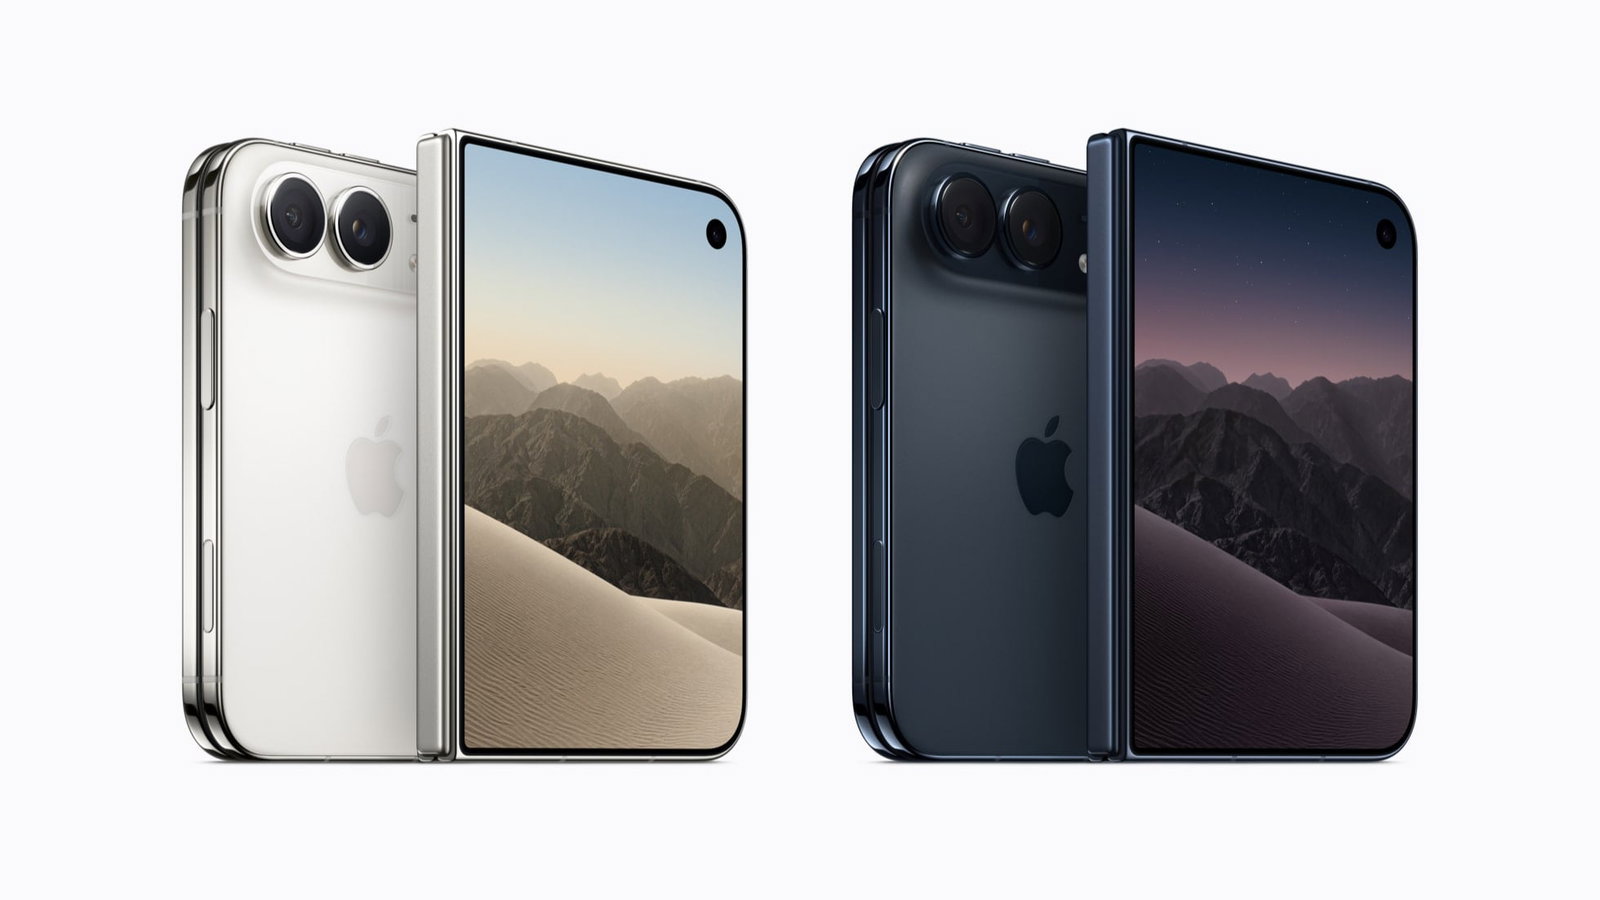 Chi decide di acquistare uno smartphone pieghevole sa già di dover affrontare una spesa iniziale fuori dal comune, ma è quando qualcosa va storto che le vere sorprese possono emergere. A...
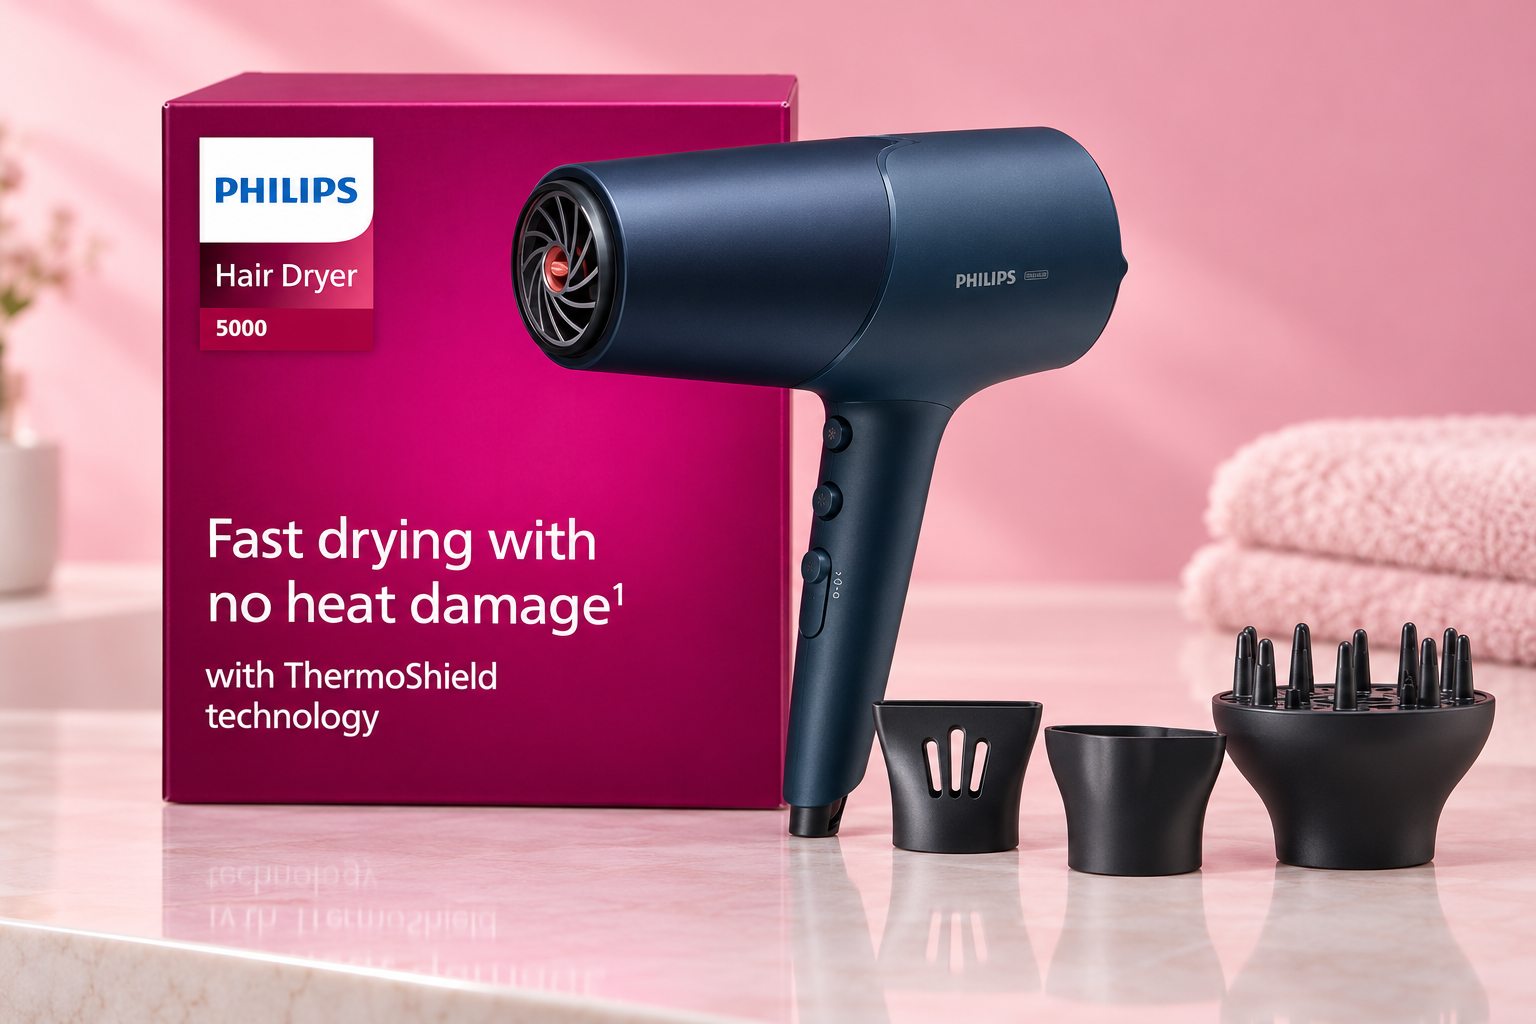 Philips Serie 5000 costa 41,99€ su Amazon, con uno sconto dell’11% rispetto ai 46,99€ di listino. Il sensore ThermoShield controlla attivamente la temperatura dell’aria durante l’asciugatura, mentre g...
 Anthropic ha comunicato agli investitori che i ricavi del terzo trimestre hanno raggiunto 16,8 miliardi di dollari, il 45% in più dei tre mesi precedenti. Lo ha fatto mercoledì 14 ottobre, in una pres...
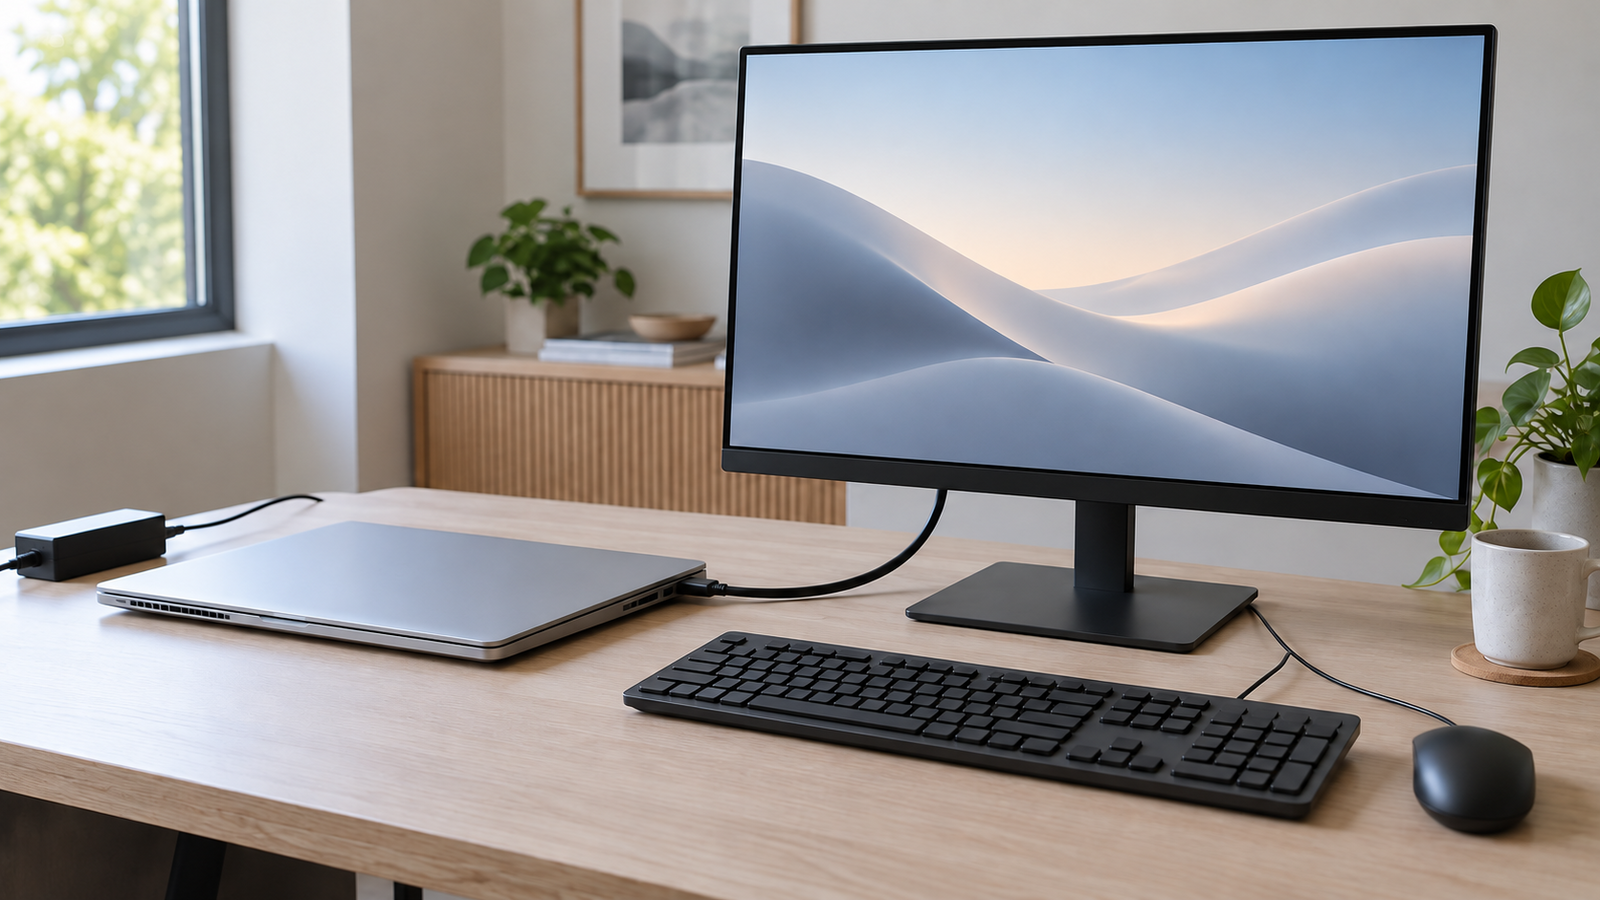 Se il monitor esterno si spegne quando chiudi il coperchio del portatile, su Windows 11 controlla prima che la chiusura non mandi il computer in sospensione mentre è collegato all’alimentatore. Poi pr...
 MacBook Pro M5 Max costa 4.099€ su Amazon, con uno sconto del 21% sul listino di 5.199€ e un risparmio di 1.100€. È la configurazione con display da 16,2 pollici, 36GB di memoria unificata e SSD da 2T...
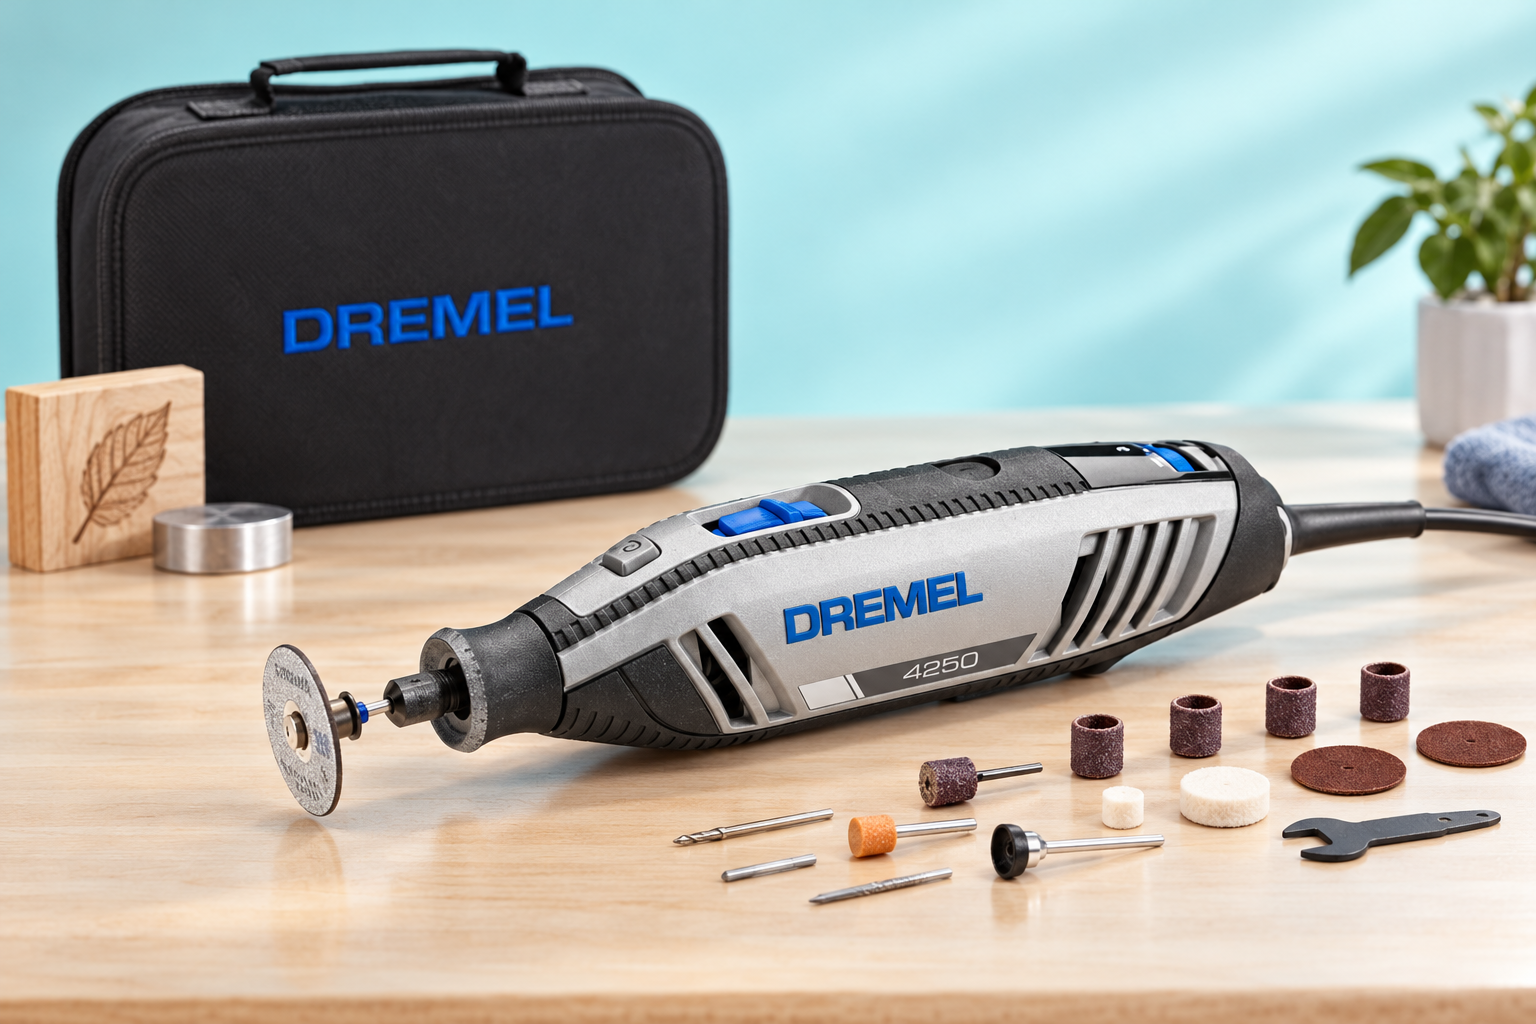 Dremel 4250 costa 84,46€ su Amazon anziché 99,95€, con uno sconto del 15% e un risparmio di 15,49€. Il kit con 35 accessori permette di affrontare tagli, incisioni e finiture con lo stesso multiutensi...
 Mozilla ha presentato Firefox Enterprise, una versione di Firefox per le organizzazioni europee che affianca al browser una console di gestione ospitata sull'infrastruttura del cliente. Da lì i respon...


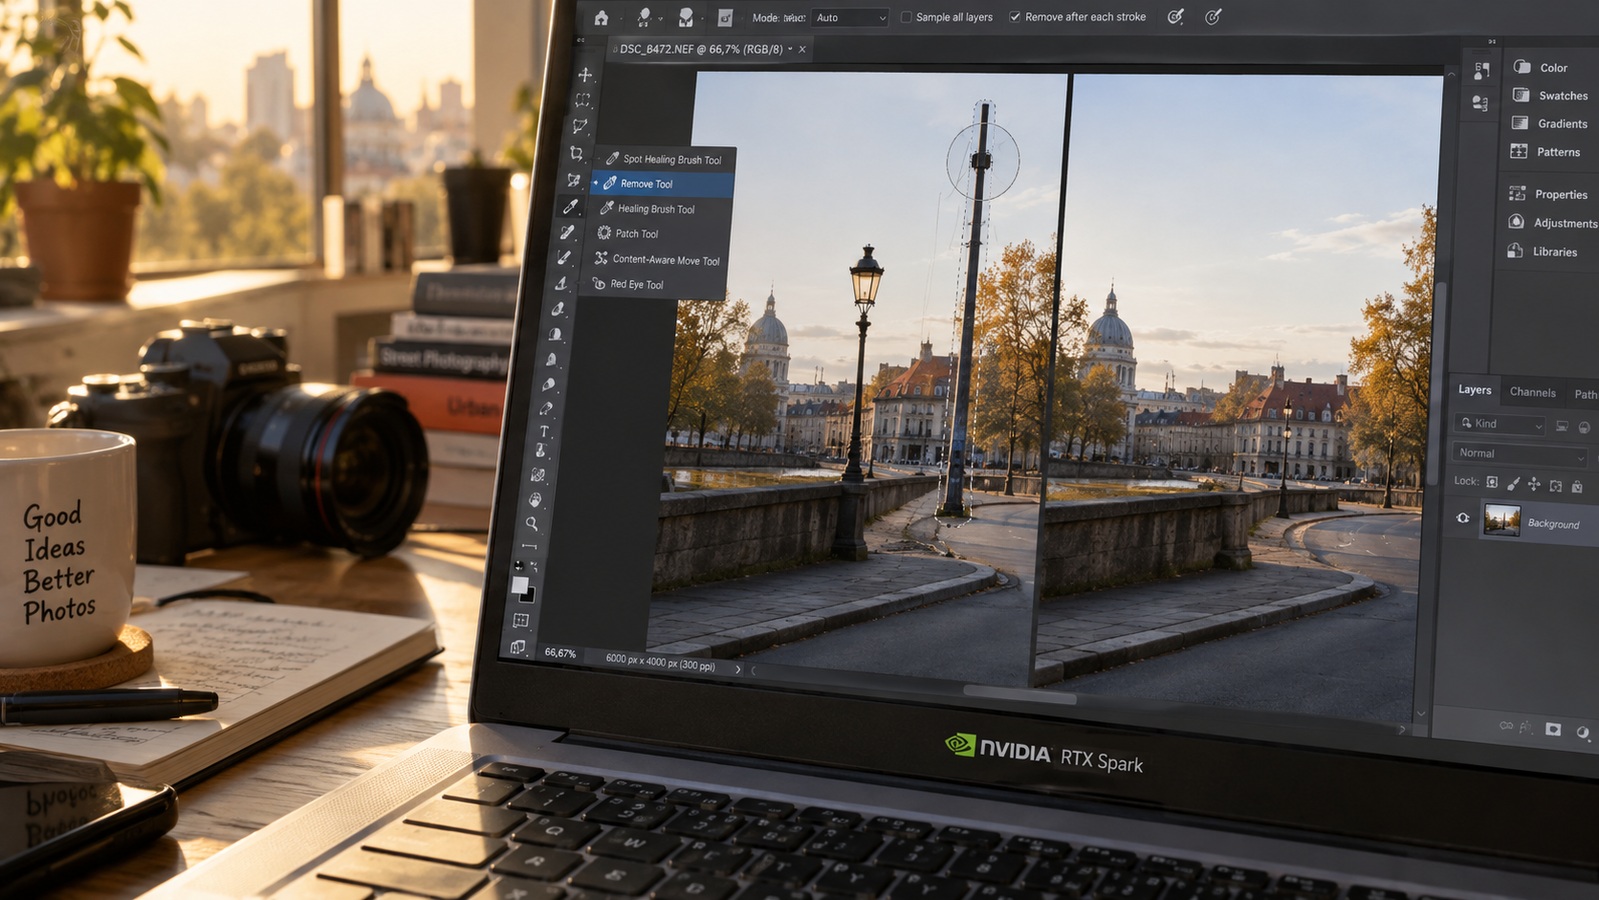 Adobe ha riprogettato l'architettura di Photoshop, Premiere e Substance 3D per sfruttare RTX Spark, la piattaforma NVIDIA destinata a portare l'elaborazione AI direttamente su laptop Windows e piccoli...
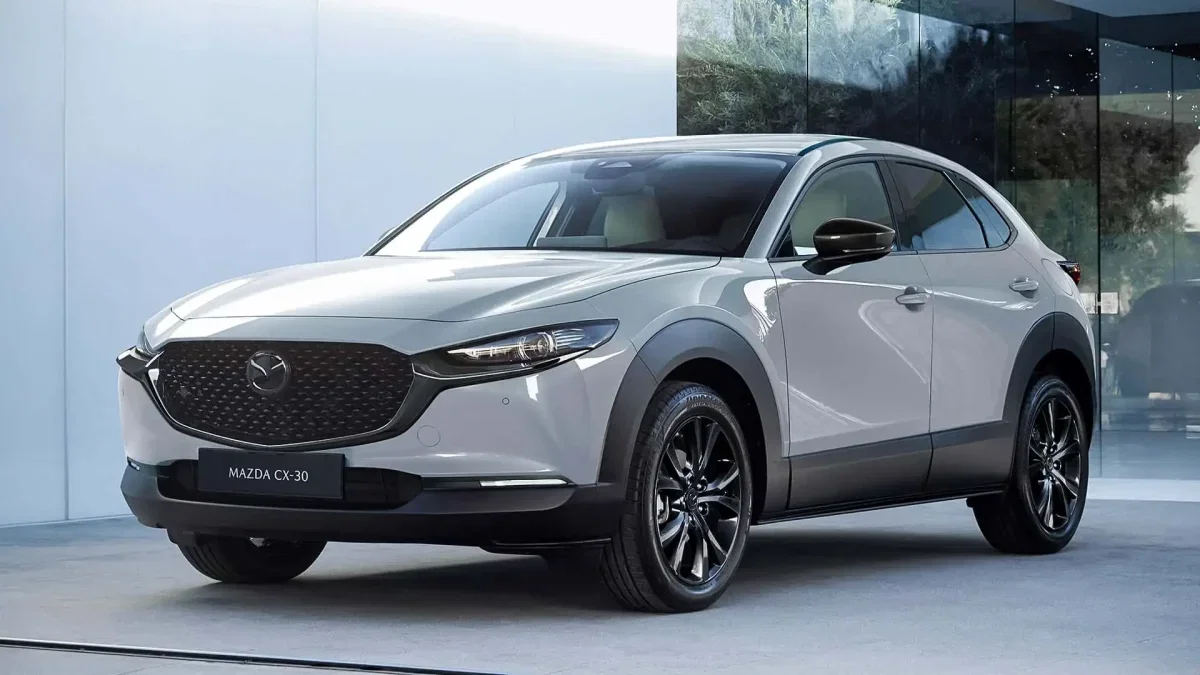 Il riconoscimento delle motociclette e una maggiore assistenza agli incroci sono tra gli aggiornamenti alla sicurezza della Mazda CX-30 2027, presentata da Mazda Italia. Le novità riguardano lo Smart...
 Scalable Capital e Trade Republic sono le prime opzioni per PAC frazionati senza commissioni di esecuzione. Moneyfarm Conto Trading estende l'esenzione a tutti gli ETF disponibili. Per scegliere, conf...
 I fornitori di AI stanno separando i modelli in due famiglie: quelli generalisti, con protezioni sulla cybersicurezza sempre più strette, e quelli per la difesa, con meno guardrail e accessibili solo...
 A 267,40€ su Amazon trovi Samsung Galaxy Tab A11+ 5G, scontato del 29% rispetto al listino di 379€. La connessione mobile permette di portare lezioni, documenti e intrattenimento fuori casa, con uno s...
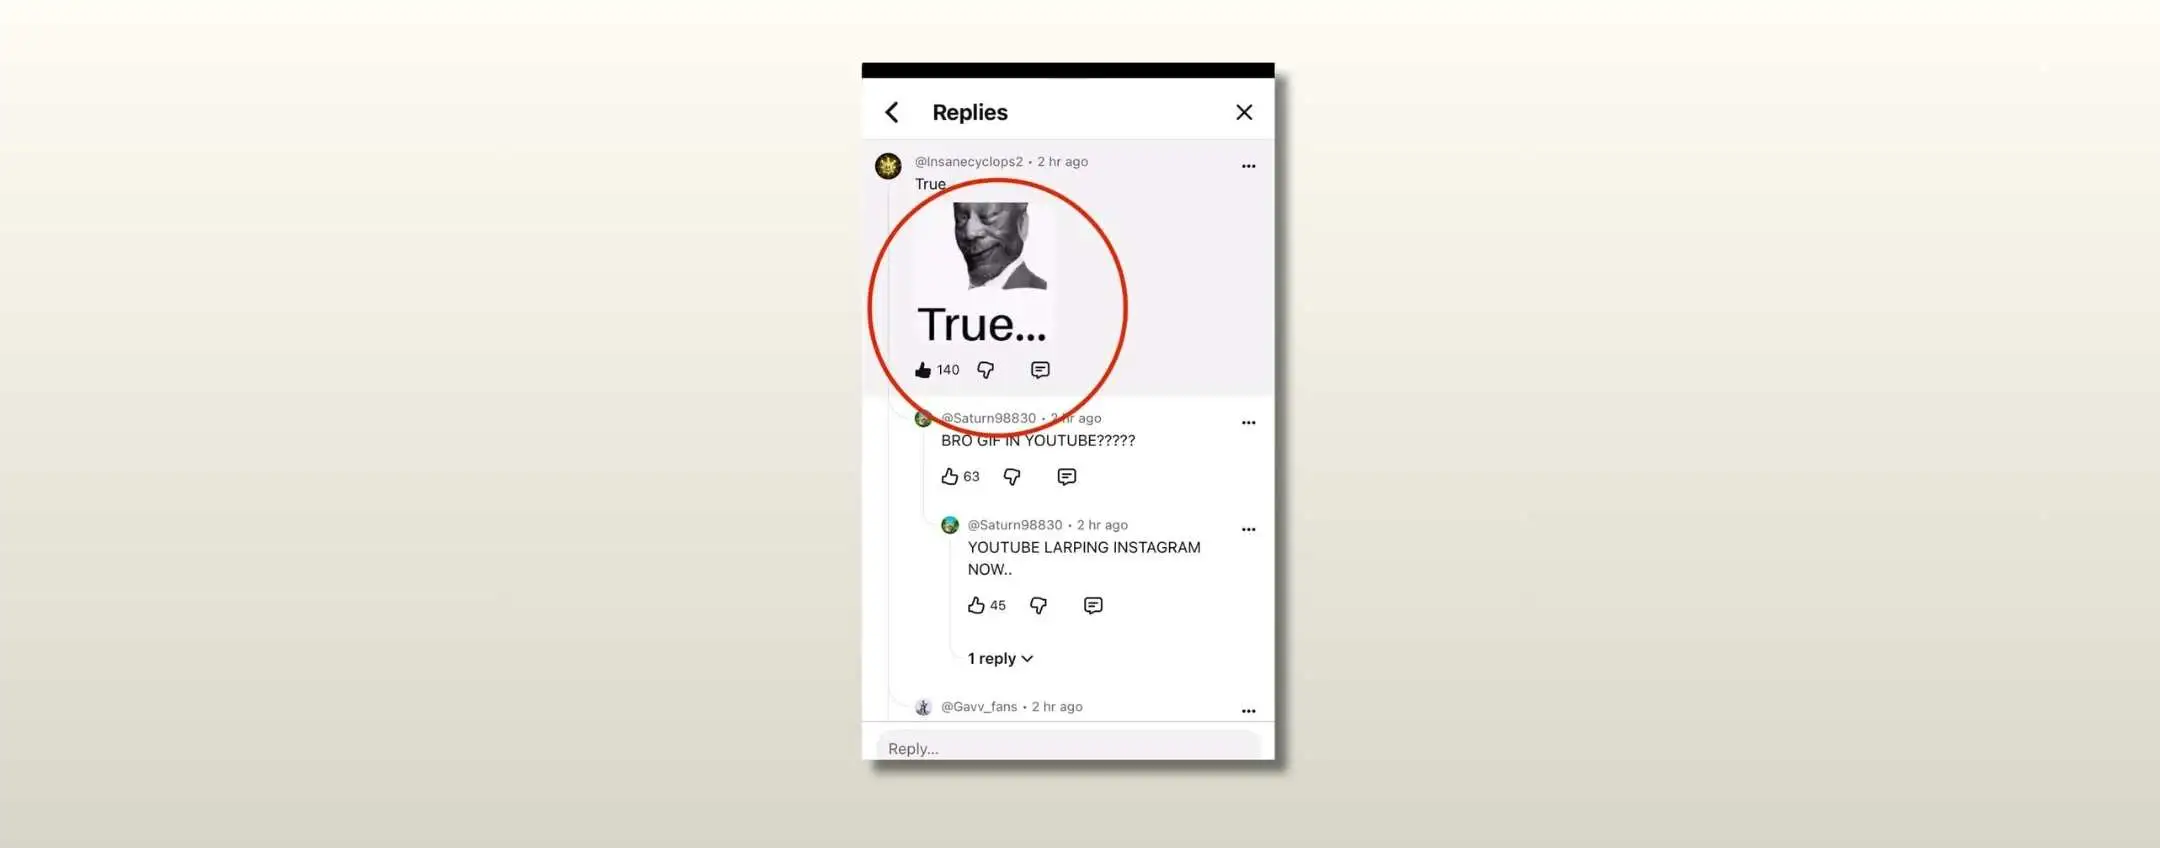
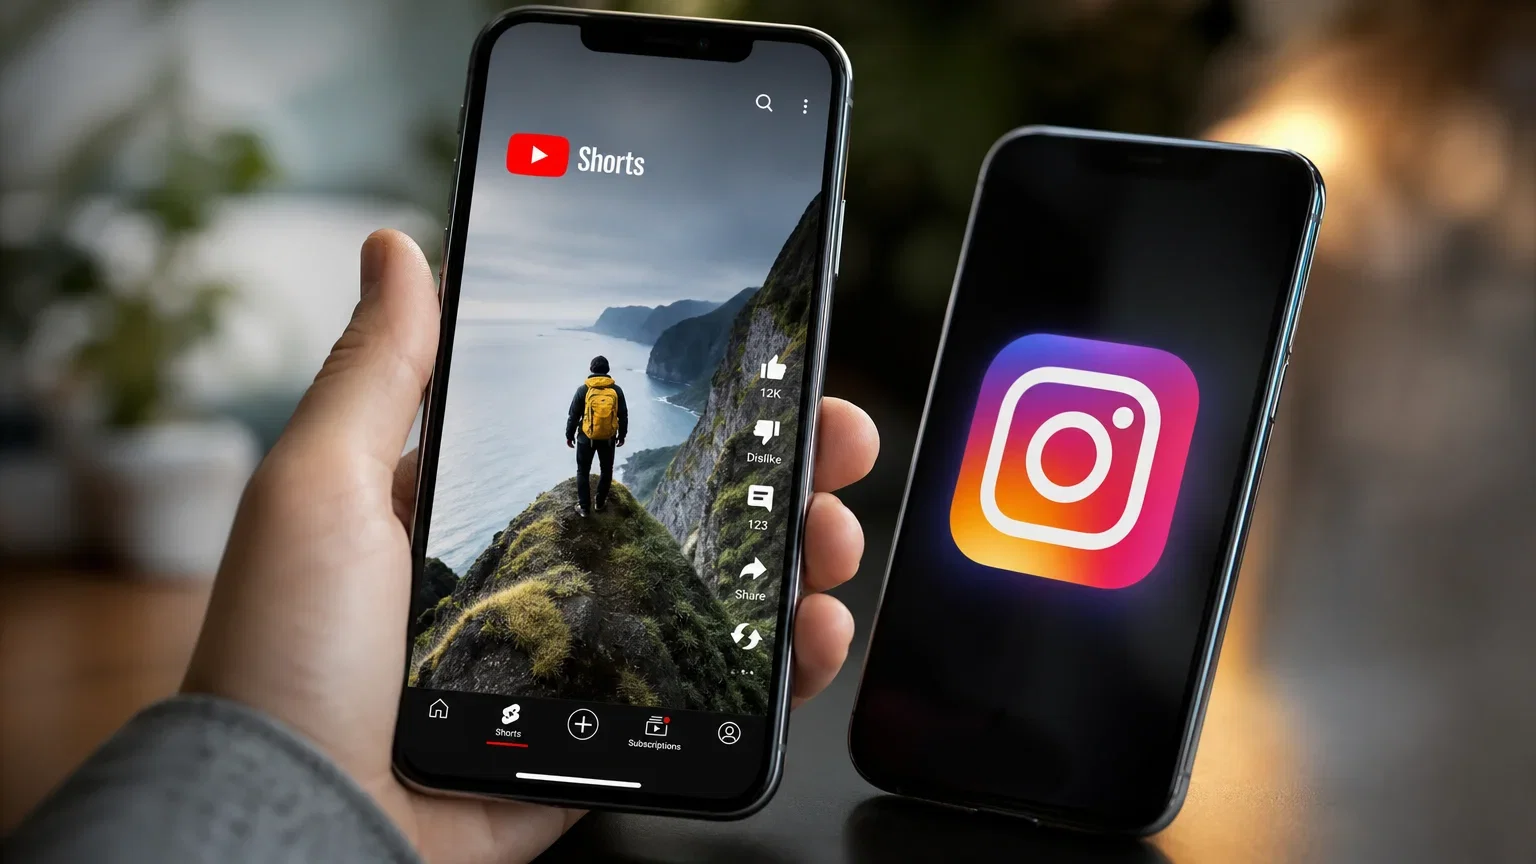 YouTube ha iniziato a distribuire su scala globale i commenti con le GIF, una funzione annunciata il 23 settembre durante l'evento Made on YouTube e comparsa nell'app mobile di alcuni account nei gior...
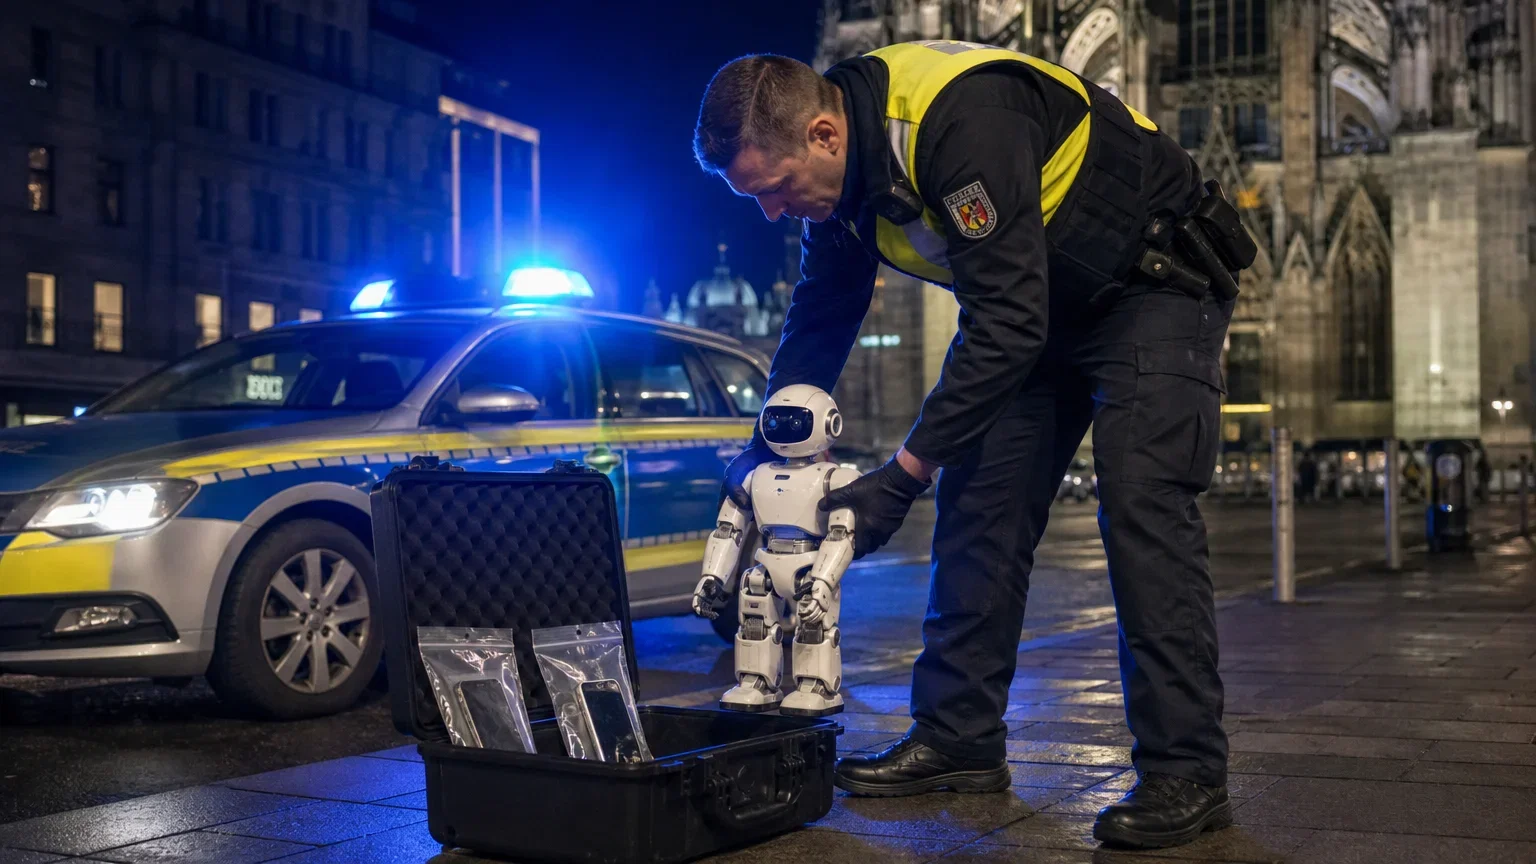 La polizia di Colonia ha sequestrato un robot umanoide sospettato di aver palpeggiato una ragazza di 16 anni nel centro della città tedesca. L'episodio risale alla notte tra il 10 e l'11 ottobr...
 Avv. Giuseppe Croari
Le email di marketing possono raccogliere informazioni sulle aperture e sulle interazioni dei destinatari attraverso piccoli elementi invisibili chiamati tracking pixel.
Le nuove...
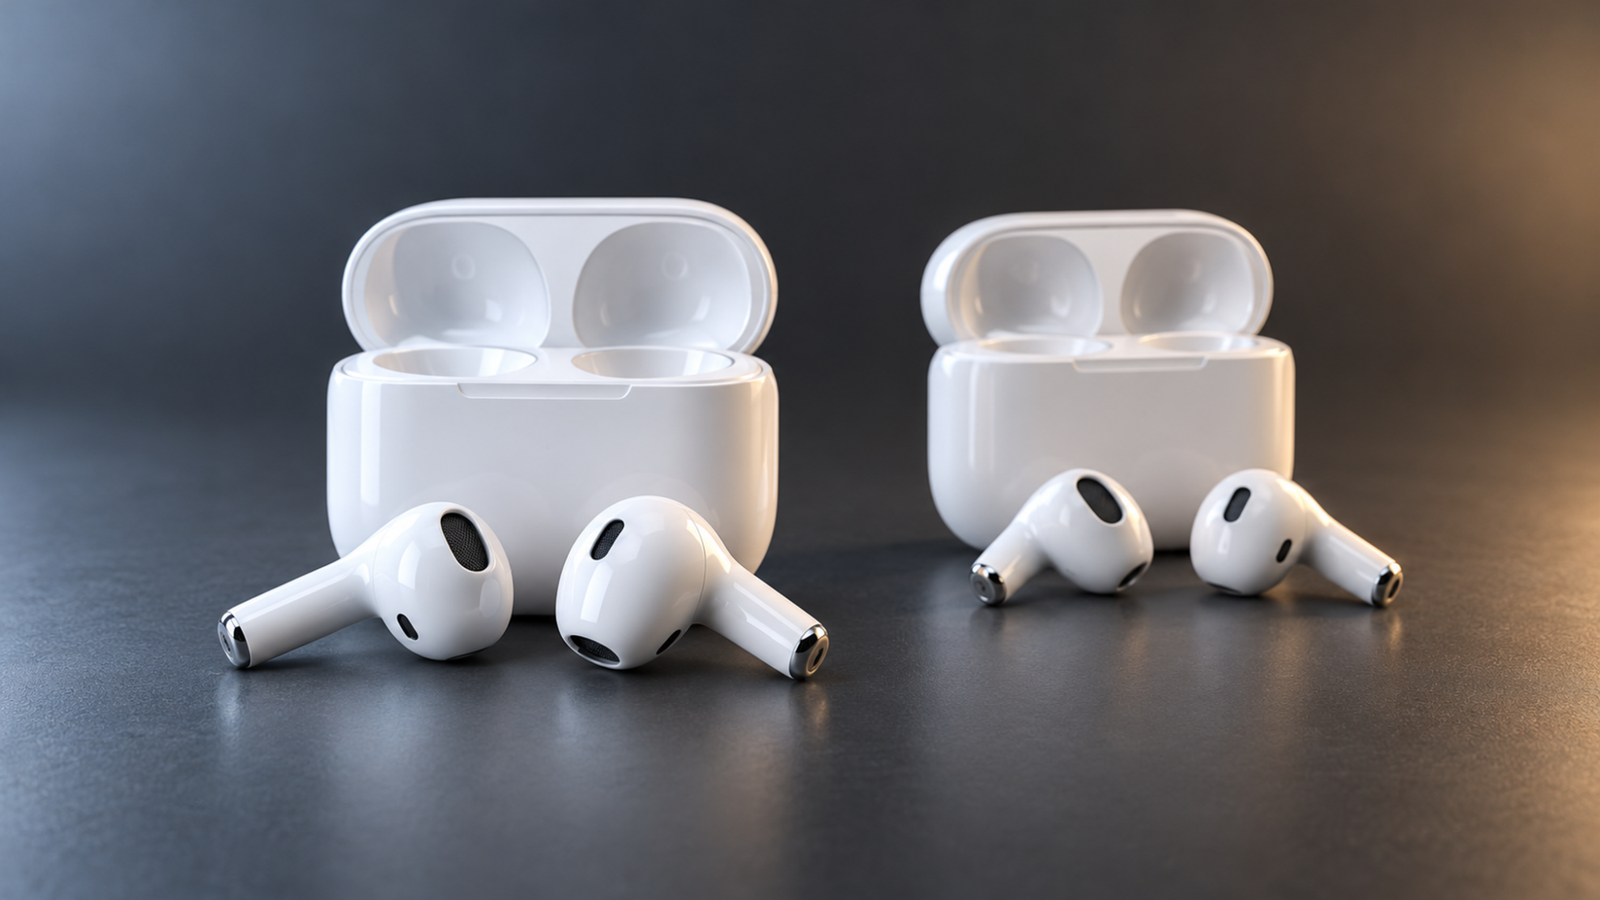 Gli AirPods 5 portano la ANC di serie a 149 euro: per chi acquista il primo paio e ascolta spesso sui mezzi, sono la scelta più sensata rispetto agli AirPods 4 base allo stesso prezzo. Restano il chip...
 Chi ha costruito le automazioni su un solo fornitore di modelli paga il listino e subisce ogni blocco. OpenRouter mette davanti a più fornitori un'unica interfaccia compatibile con quella di OpenAI, c...
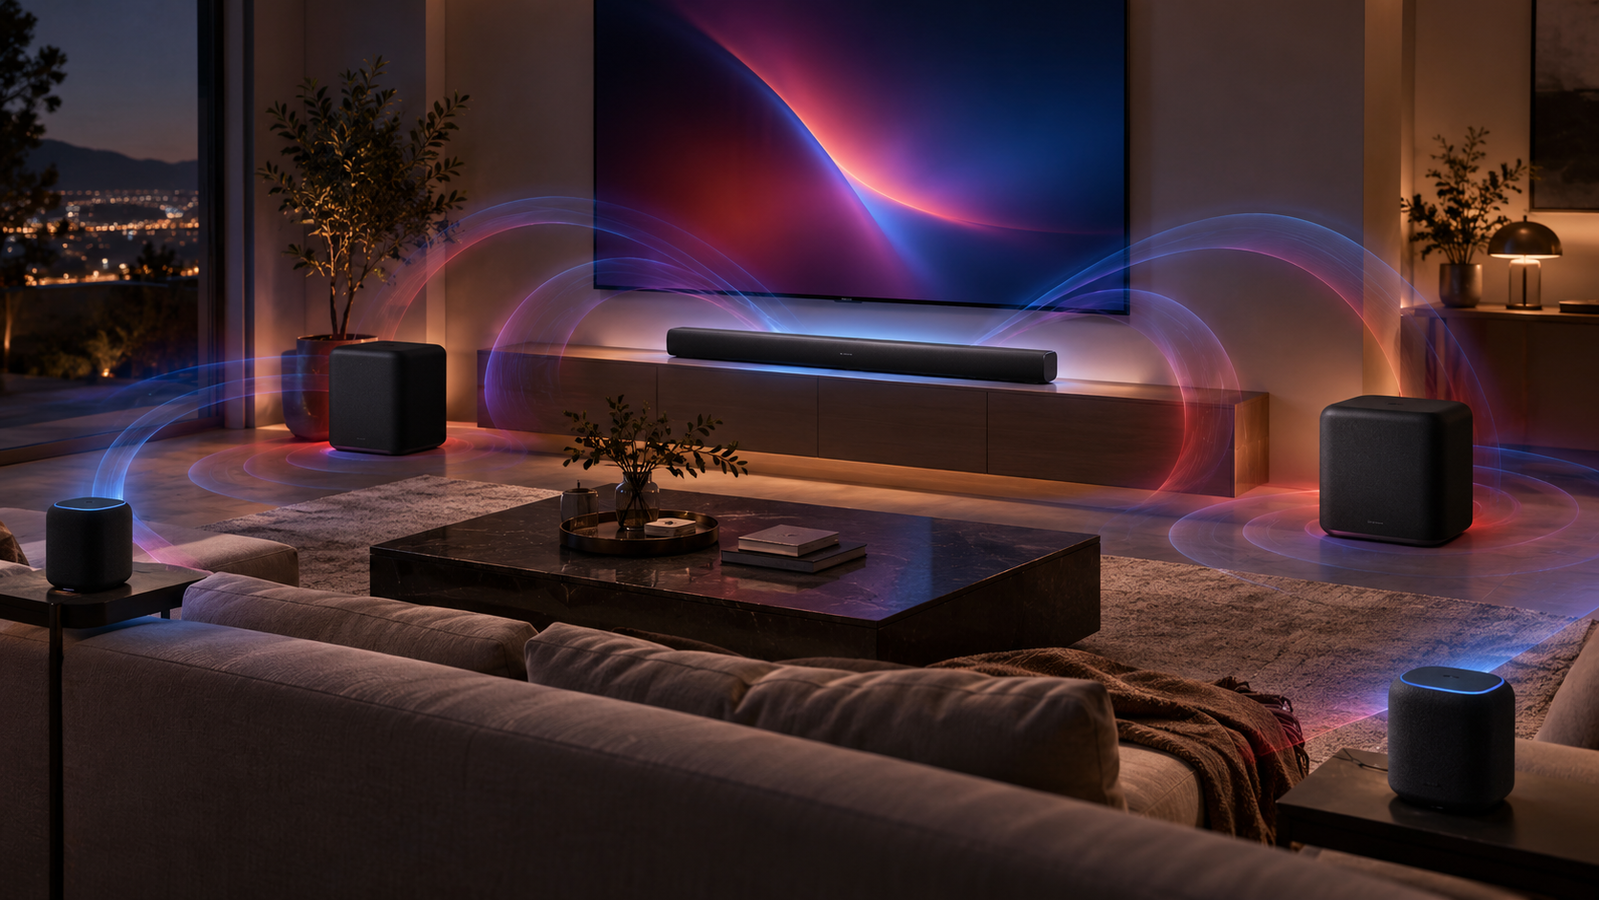 LG Sound Suite si prepara a diventare più flessibile grazie a una serie di aggiornamenti che ampliano la compatibilità della piattaforma audio modulare. La novità principale rigua...
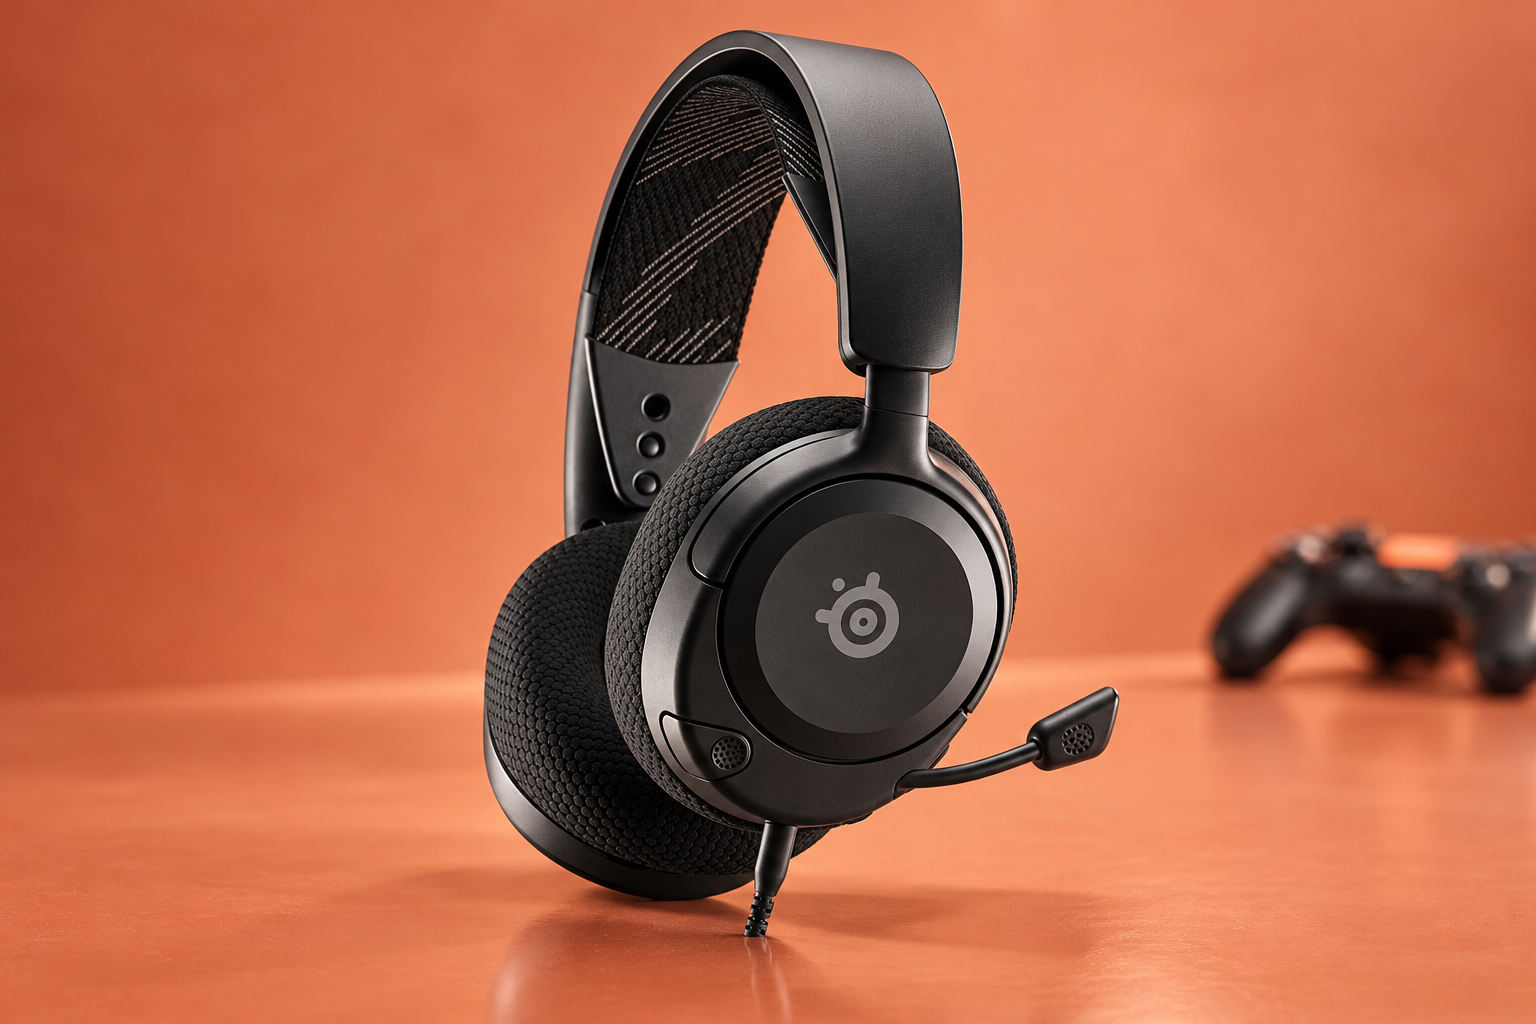 Le SteelSeries Arctis Nova 1 costano 39,90€ su Amazon, con uno sconto del 43% sul listino di 69,99€. Audio spaziale e microfono retrattile accompagnano le partite su PC e console, mentre i cuscinetti...
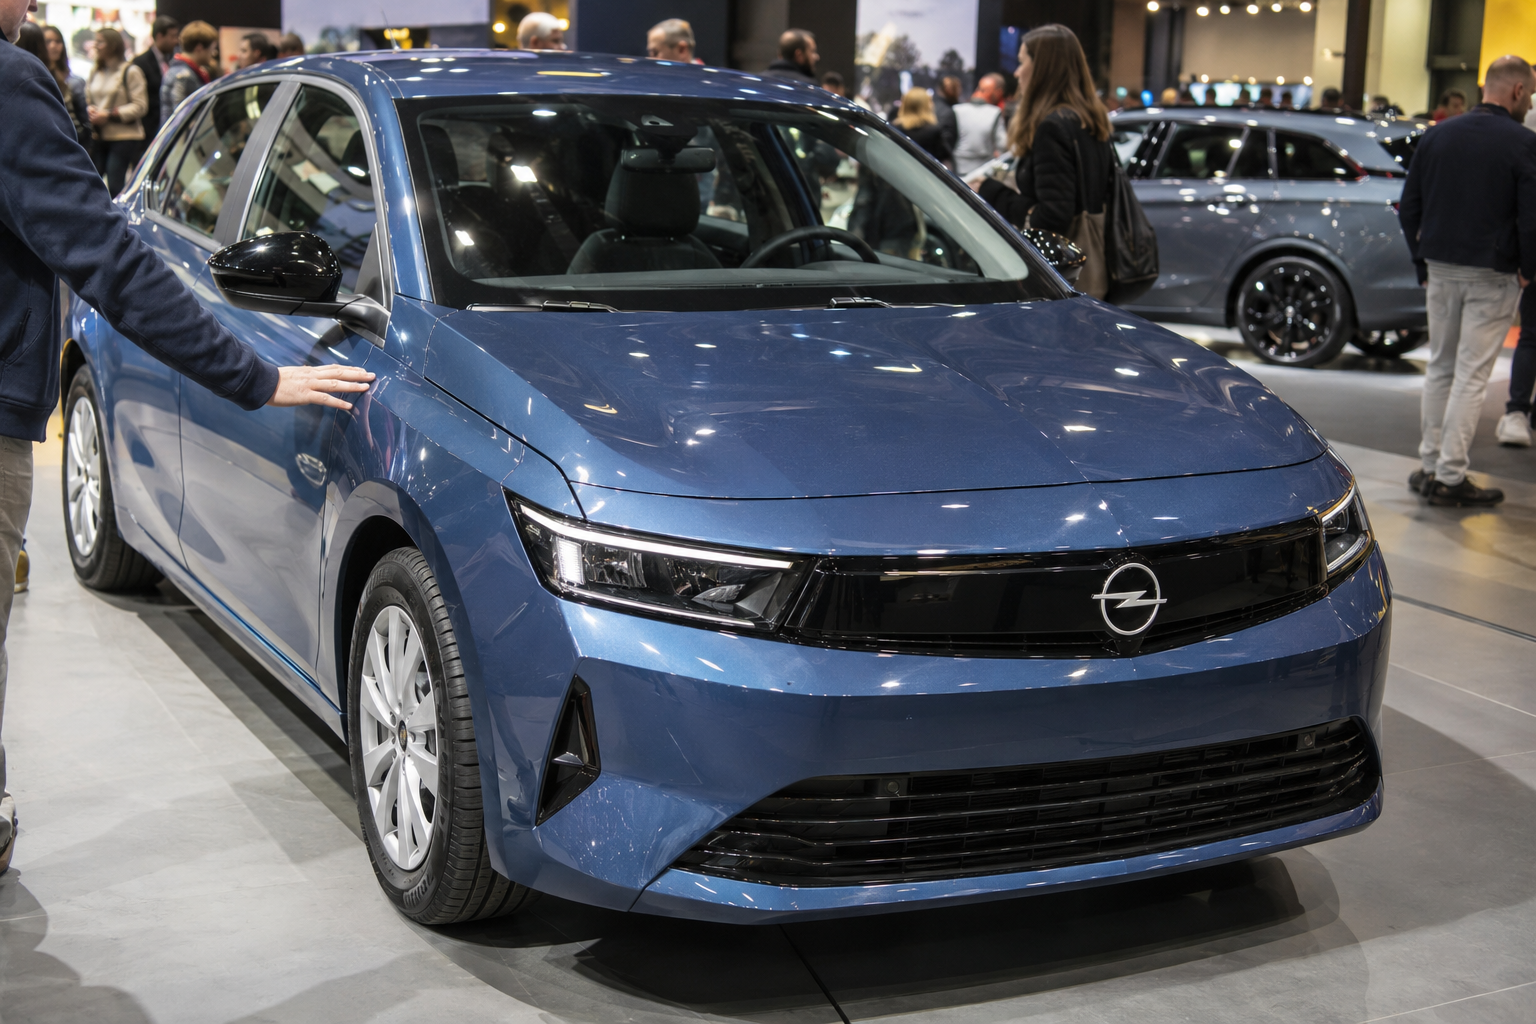 Anche la motorizzazione elettrica entra nell’offerta della Opel Astra Start, il nuovo allestimento di accesso previsto per la cinque porte e la station wagon Sports Tourer. La scelta comprende inoltre...