Accedi

FSF Events: Free Software Directory meeting on IRC: Friday, October 30, starting at 12:00 EDT (16:00 UTC)
Join the FSF and friends on Friday, October 30 from 12:00 to 15:00 EDT (16:00 to 19:00 UTC) to help improve the Free Software Directory.


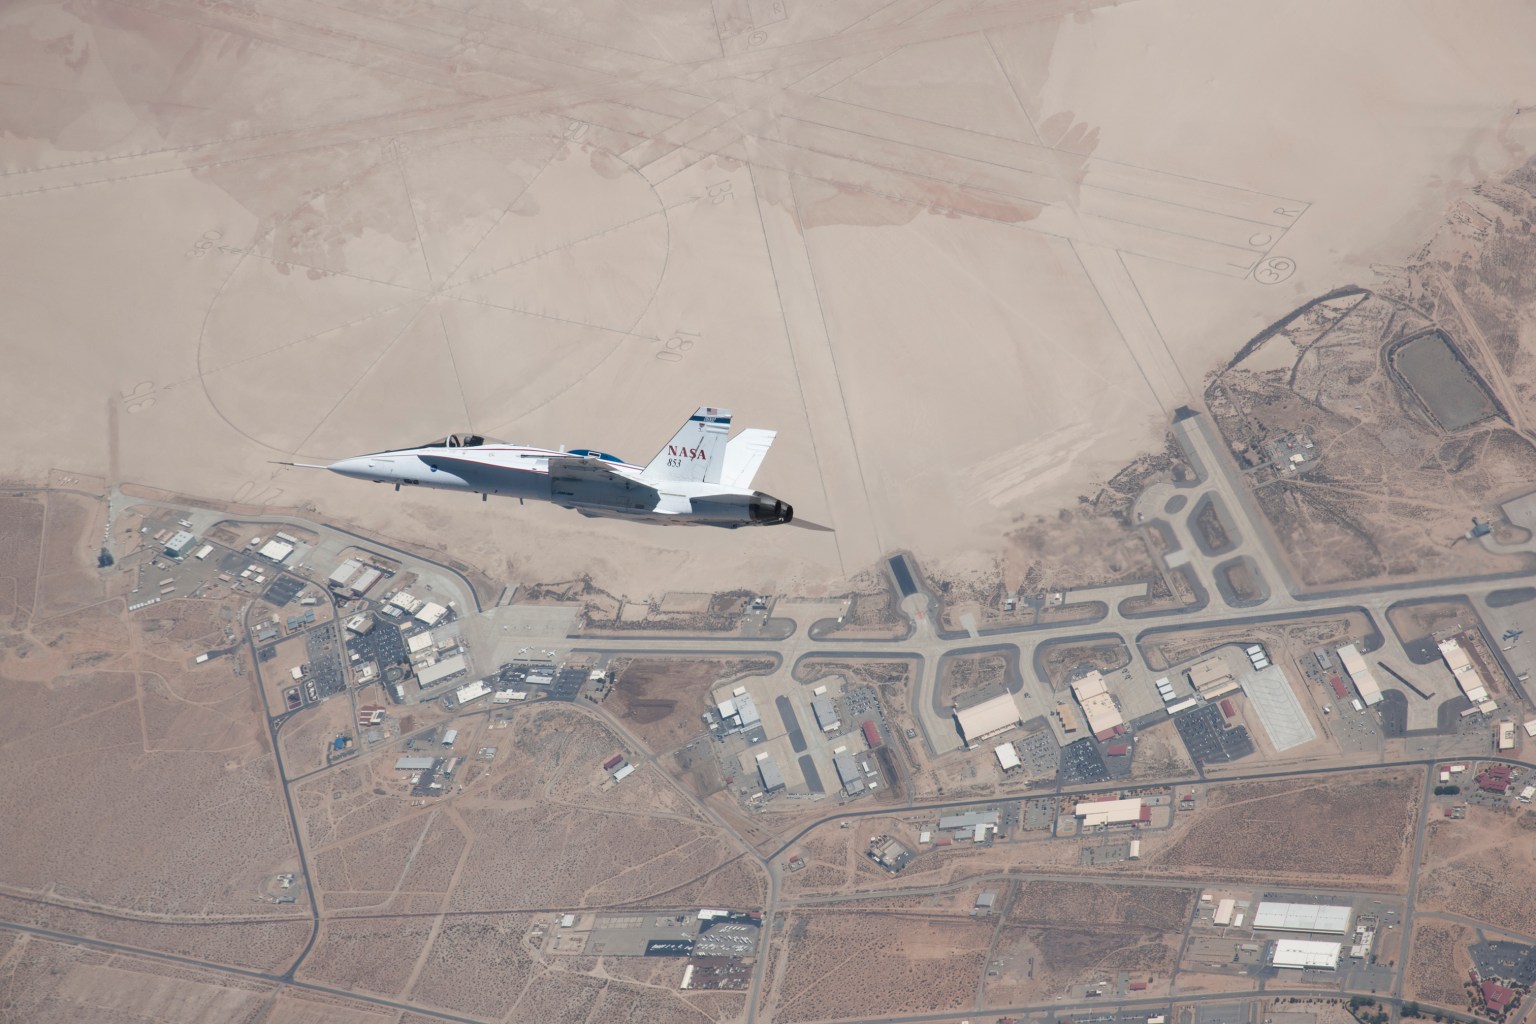
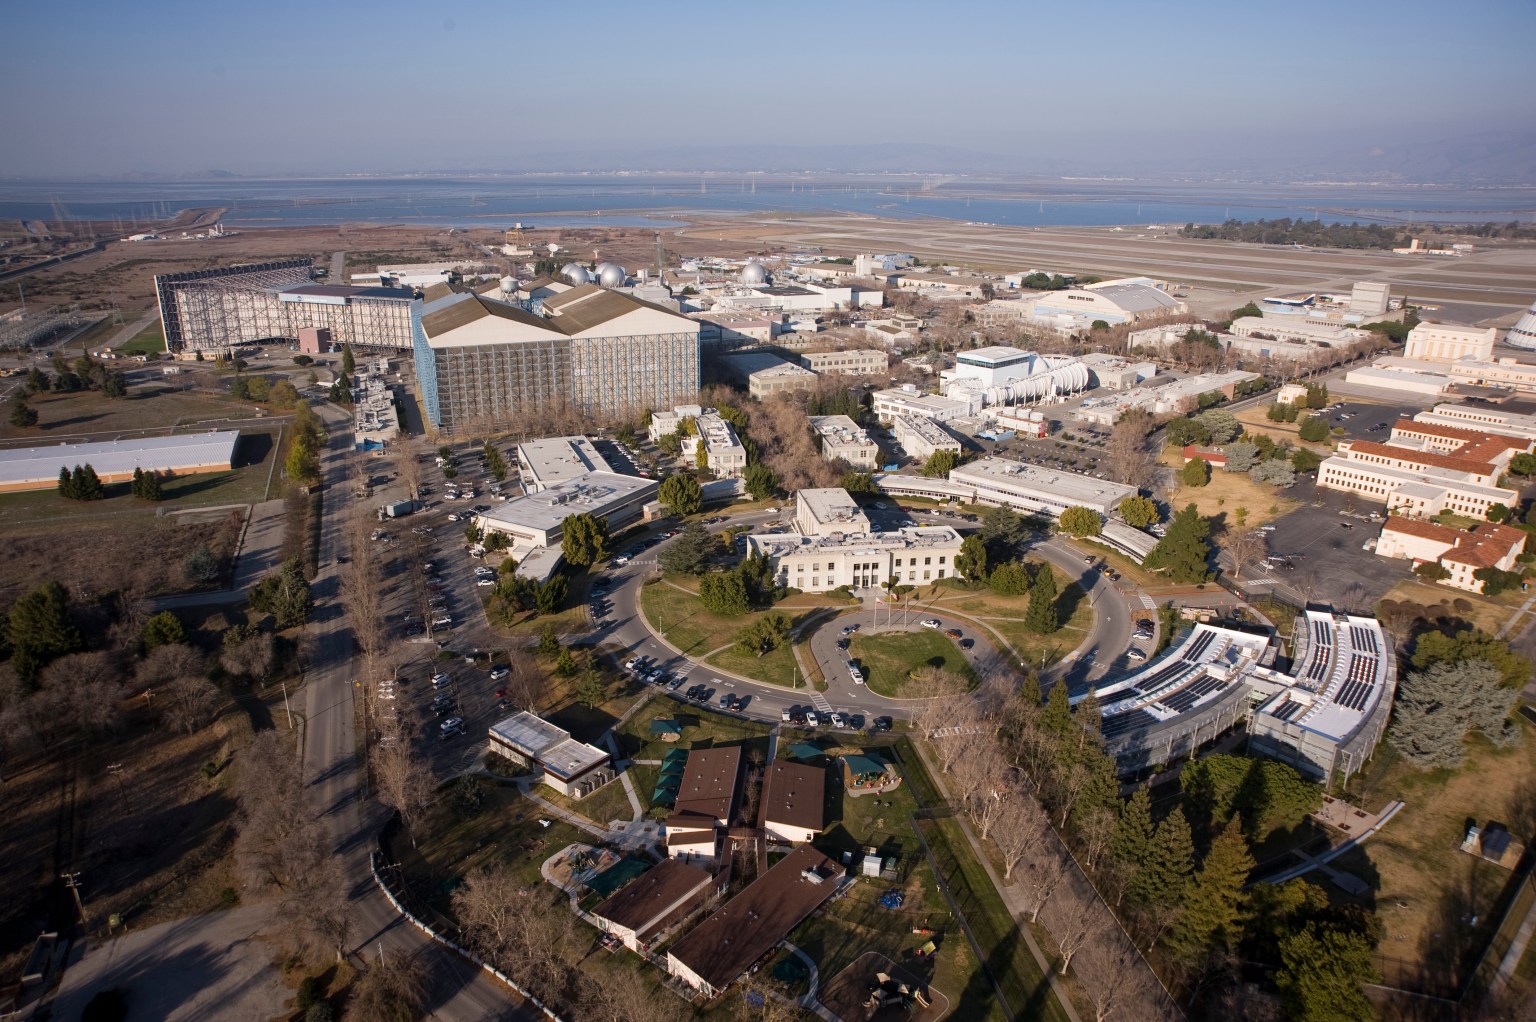
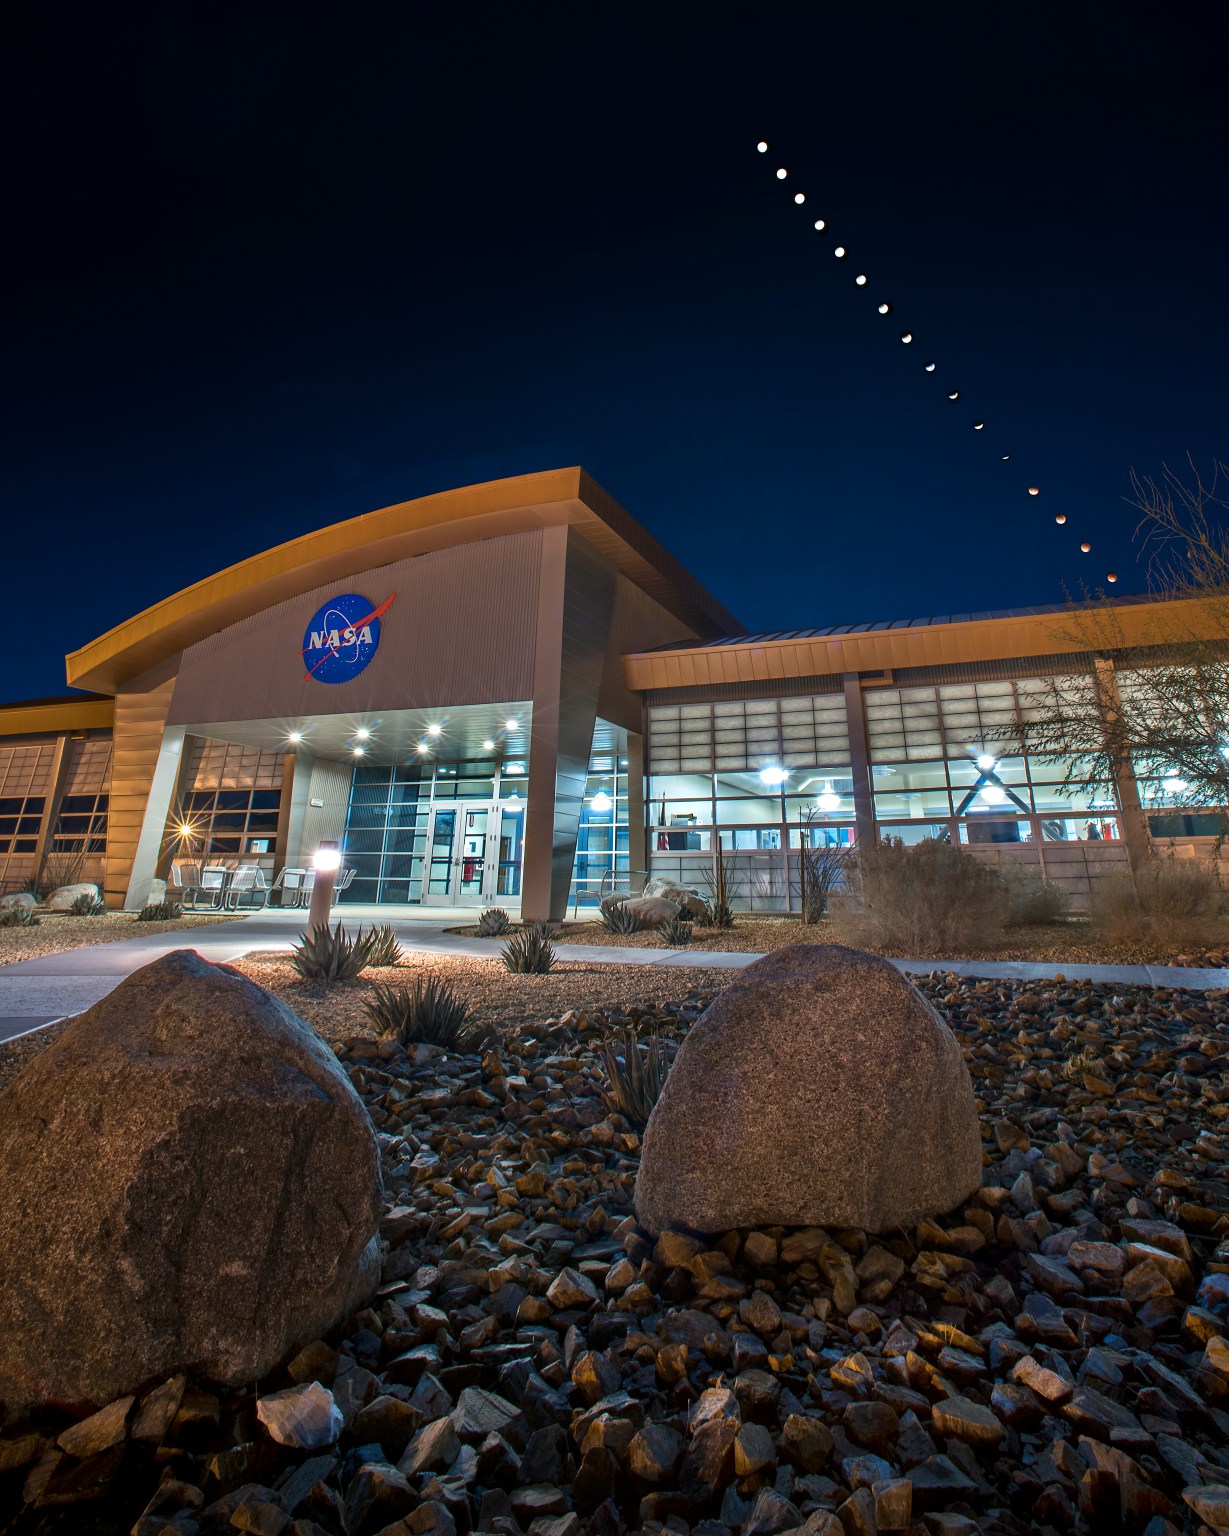
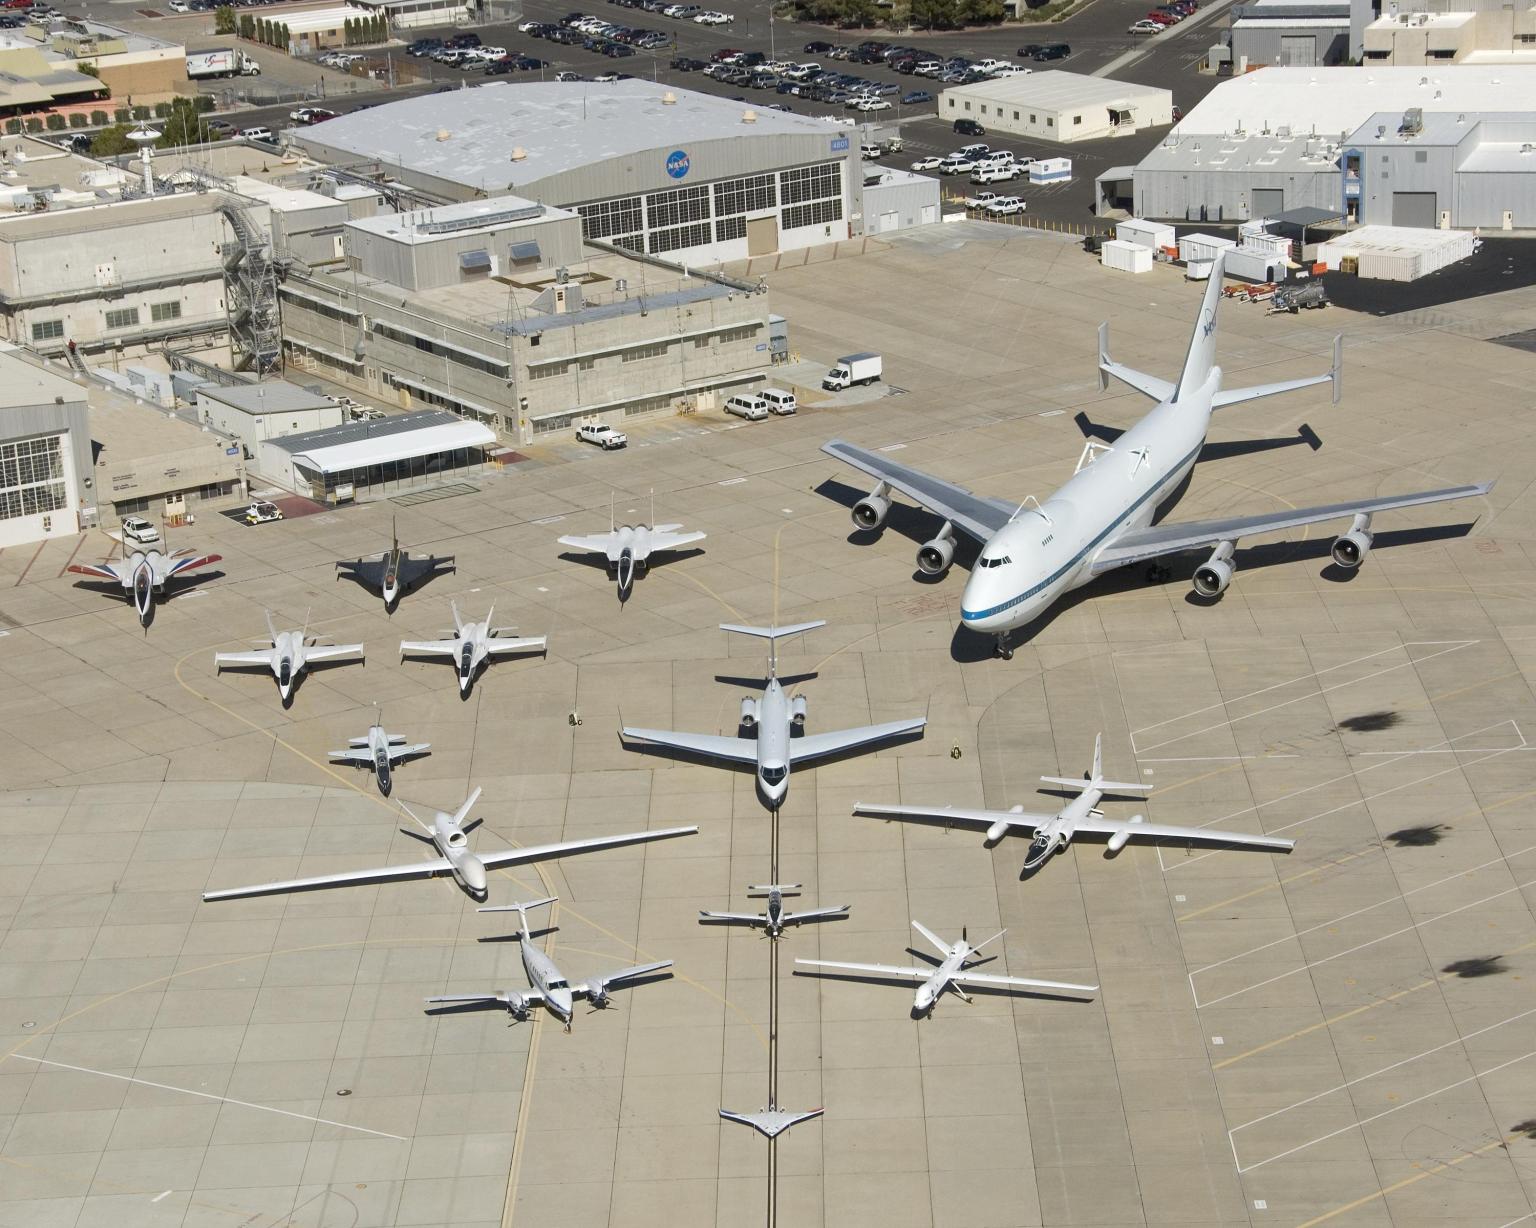
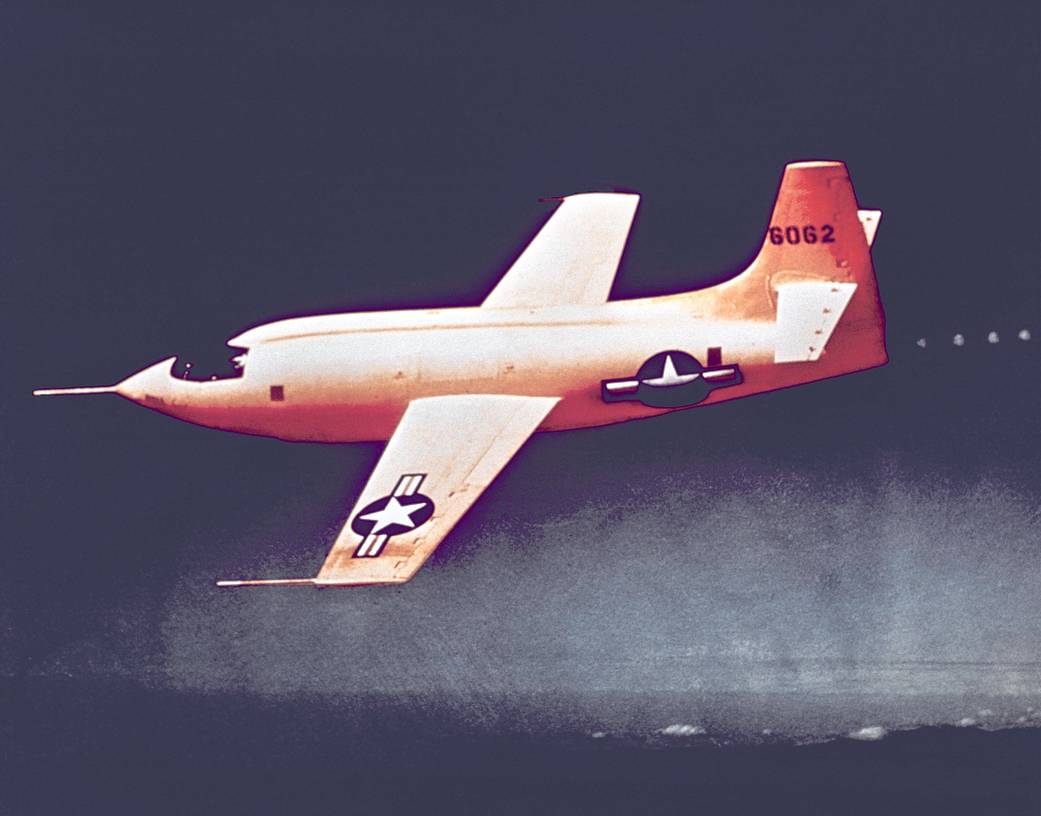
On Sept. 30, 1946, five National Advisory Committee of Aeronautics (NACA) engineers arrived at Muroc Army Airfield in California’s high desert to achieve supersonic flight for the first time. In less than two years, NACA flew the X-1 aircraft faster than the speed of sound, marking an important milestone in aviation history.
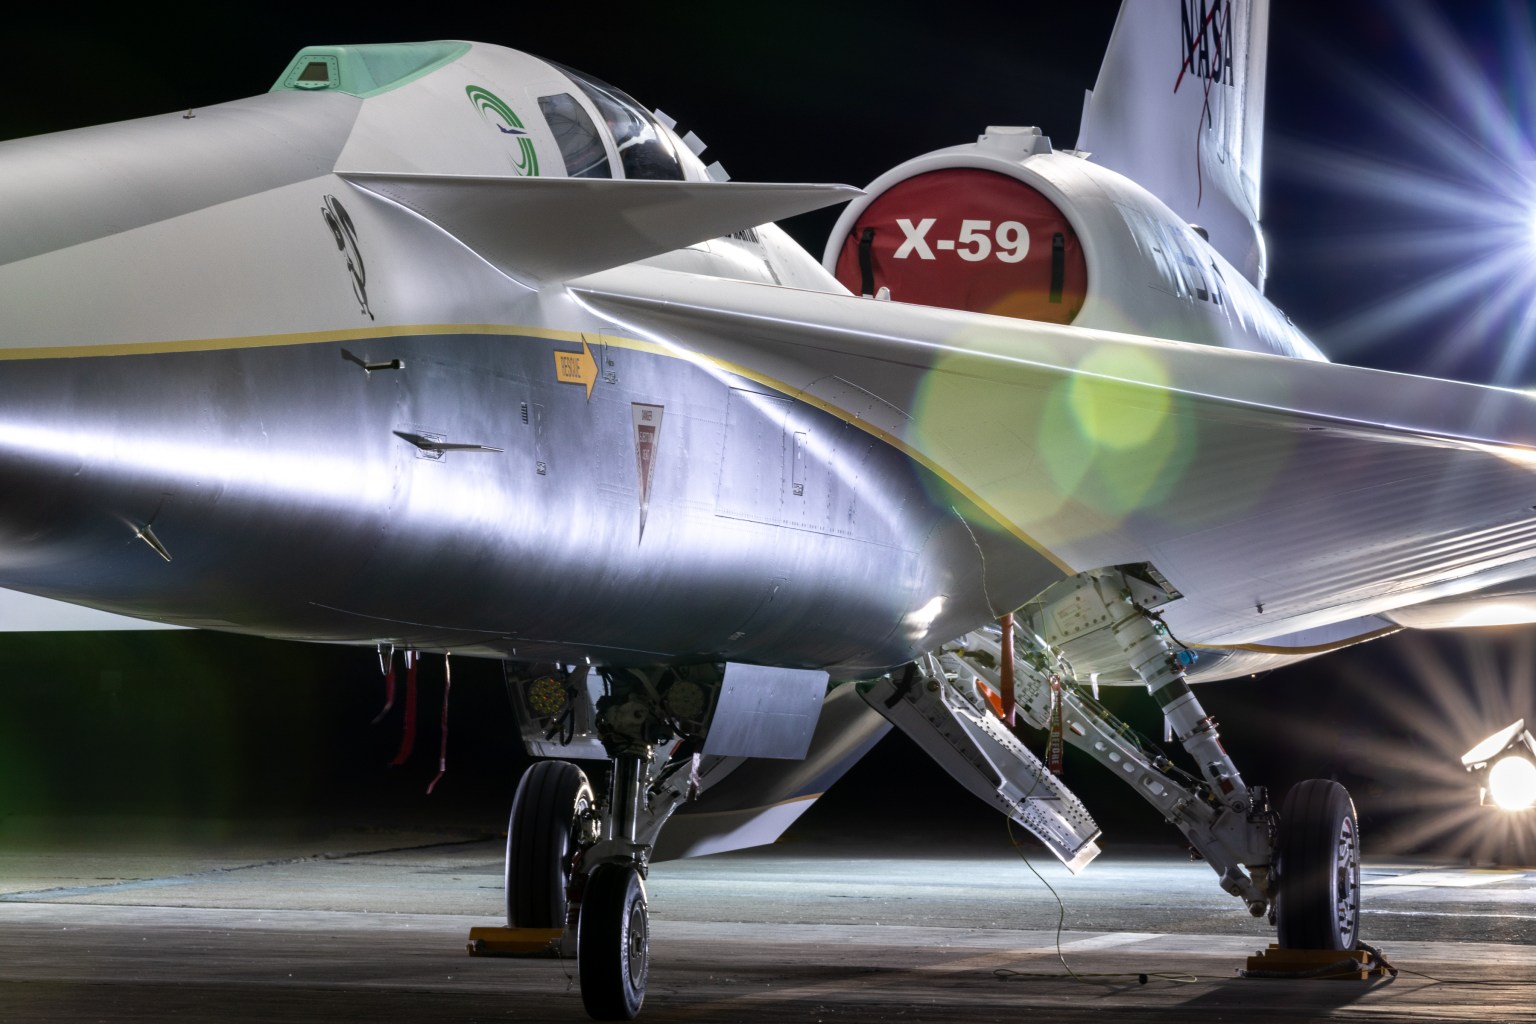
Fast forward 80 years, and that former NACA outpost is now NASA’s Armstrong Flight Research Center in Edwards, California, flying the X-59 supersonic X-plane in the same skies to demonstrate that supersonic flight doesn’t have to come with a boom.
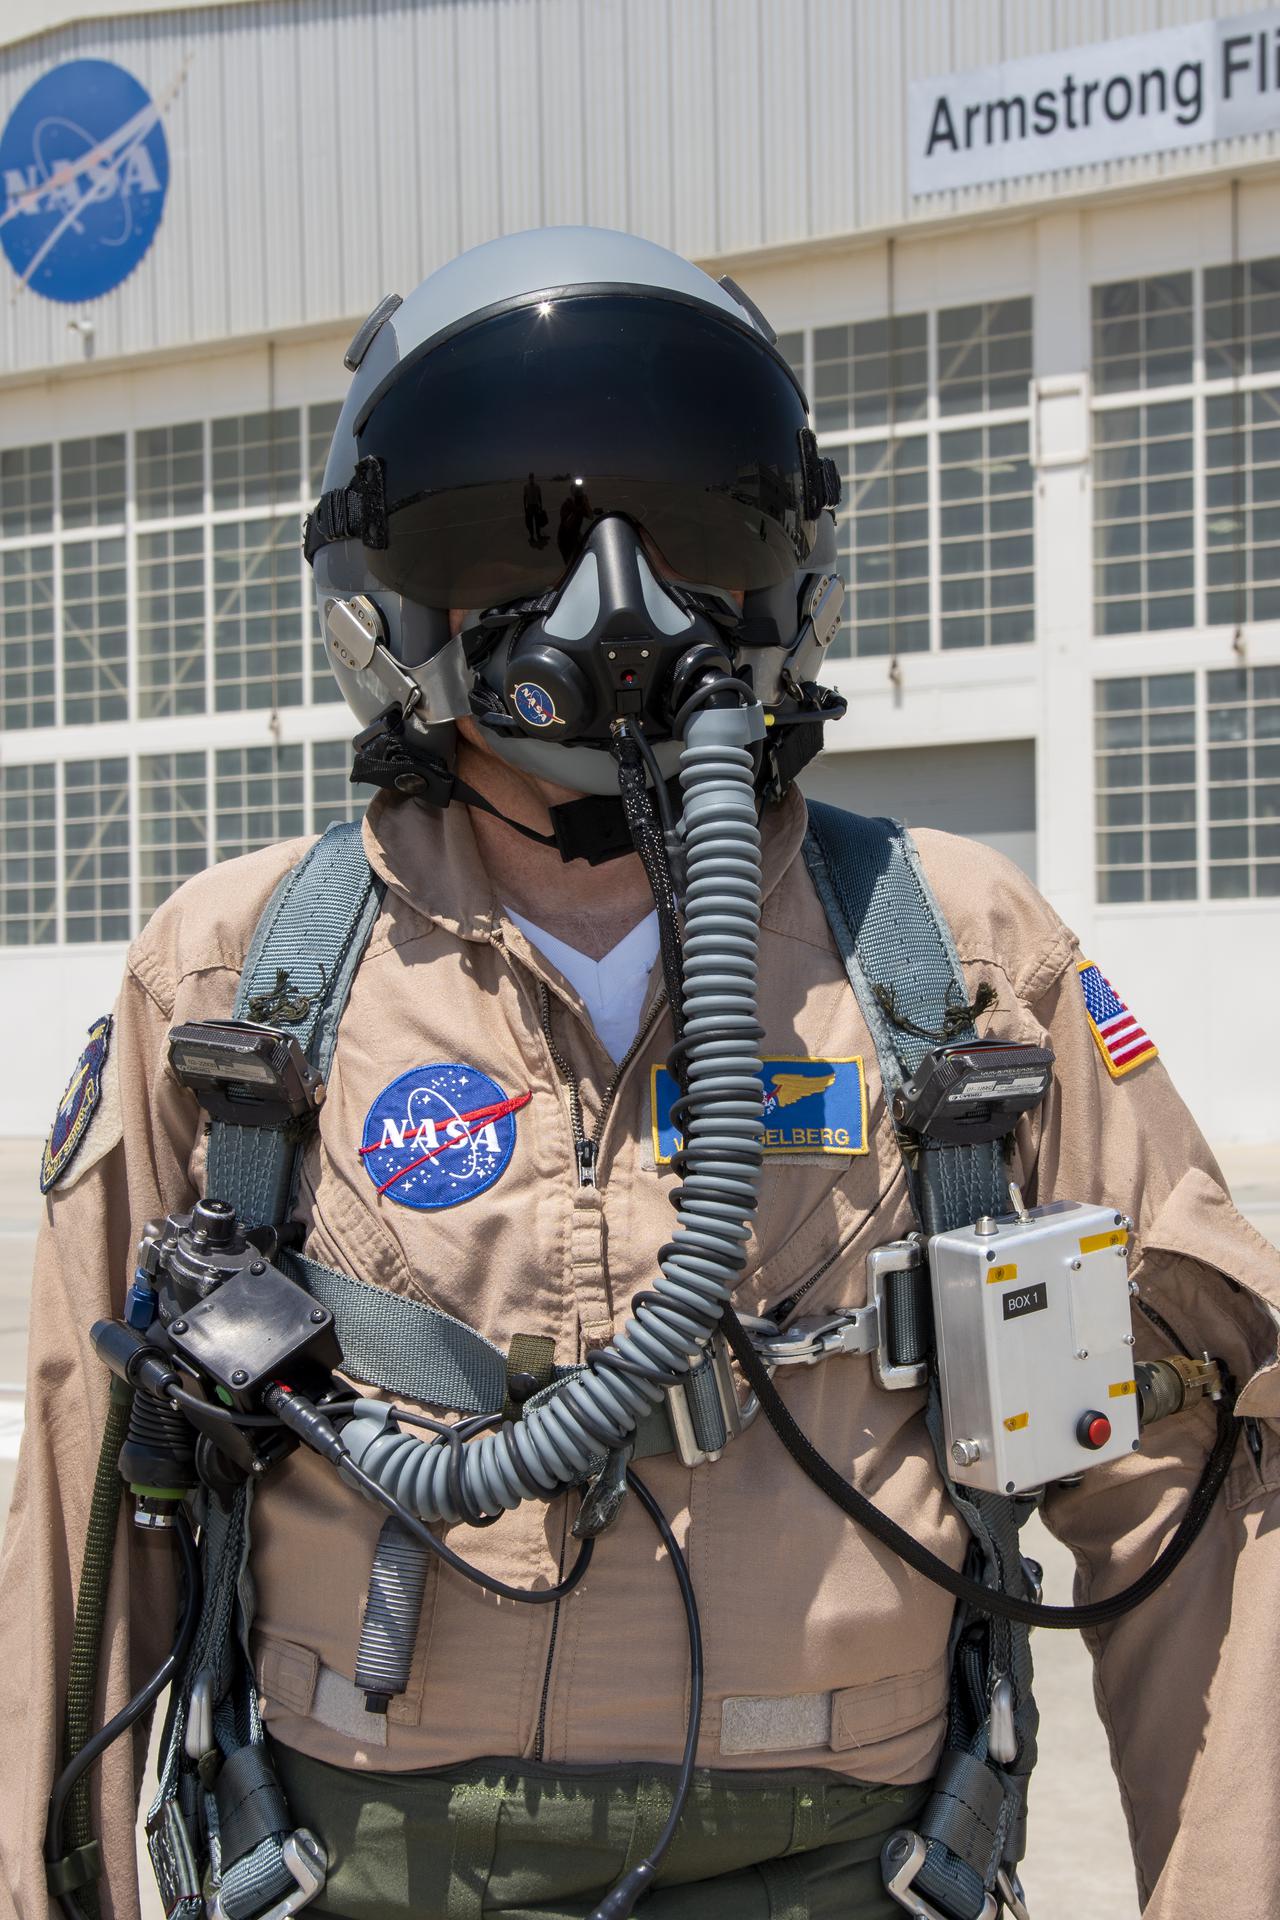
Over Armstrong’s 80-year history, the center has supported milestone missions ranging from space shuttle landings to SR-71 flights, shaping the evolution of science, aeronautics, and space research.
This Southern California NASA center is poised to lead the next era of aeronautics and human spaceflight, advancing technologies that will define the future of flight.
Behind these achievements are the engineers, pilots, technicians, and mission support teams who continue to push the boundaries of what’s possible.
For more about NASA Armstrong, visit:
https://www.nasa.gov/armstrong
-end-
Dede Dinius / Teresa Whiting
Armstrong Flight Research Center, Edwards, California
661-276-3449
darin.l.dinius@nasa.gov / teresa.whiting@nasa.gov

Come funziona il networking Docker? Scopri bridge network, comunicazione tra container, DNS, port mapping e collegamento tra container e host.
L'articolo Docker Networking: come comunicano container, host e servizi proviene da Orvieto Linux User Group | Promozione software libero a Orvieto.
...
Authorities in the Netherlands have arrested a 24-year-old convicted cybercriminal on suspicion of aiding in data thefts and extortions by the prolific hacker group ShinyHunters. In the days immediately following the suspect’s arrest, remaining ShinyHunters members dramatically escalated their attacks, stealing highly sensitive data from the FBI and extorting the Russian ransomware group Cl0p.
According to three sources familiar with the matter, the Dutch man arrested by authorities this month is Pepijn van der Stap, a convicted cybercriminal from Almere and Lelystad in the Netherlands. Van der Stap was previously convicted in 2023 in connection with a string of data thefts and extortions that prosecutors said earned between €1.5 million and €2.7 million.
At his trial in late 2023, van der Stap admitted that he lived a Dr. Jekyll and Mr. Hyde existence, secretly using the hacker handle “Umbreon” to extort victims and post their data on English language hacking communities like the now-defunct RaidForums and Breached. By day, however, van der Stap was working as a software engineer at the Amsterdam-based cybersecurity startup Hadrian, while volunteering at the Dutch Institute for Vulnerability Disclosure (DIVD), a nonprofit security research group.

Pepijn van der Stap’s alter ego “Umbreon” selling a database on RaidForums, offering information on 2.3 million people from The Netherlands in September 2021. This user’s avatar is a depiction of the Pokemon character Umbreon. Image: KELA.
Van der Stap confessed to his data theft and extortion activity, and was sentenced to four years in prison (one of which was suspended). During his trial, van der Stap opted to remain in custody for a time rather than at home, saying he could not find better treatment on the outside for his ongoing psychological issues, which he claimed included PTSD related to childhood trauma. He was released from prison in December 2025.
In an interview with KrebsOnSecurity on September 9, 2026, Van der Stap cast himself as a reformed hacker who was trying to turn his life around and make a positive contribution to society. Van der Stap is currently employed as offensive security lead at the Dutch company Neo Security, which did not respond to requests for comment.
Van der Stap said he was still dealing with civil lawsuits and restitution related to his previous cybercrime victims, and that he was trying his best to make amends. But not long after that interview, the Dutch hacker abruptly stopped replying to messages. Efforts by others close to him also repeatedly failed to elicit a response for the past two weeks.

The LinkedIn profile for Pepijn van der Stap.
According to two sources with knowledge of the matter, Van der Stap was arrested by Dutch authorities on or around September 16, and has been held in custody for questioning since. One source said a colleague of theirs personally witnessed Dutch authorities carting items out of Van der Stap’s residence.
Authorities in the Netherlands have been asking the public for help in identifying the voice in a recorded telephone call from February 2026 in which a native Dutch-speaking ShinyHunters member social engineered their way into Odido, the nation’s largest mobile telecommunications provider. In that intrusion, ShinyHunters tricked an Odido employee into logging in at a spoofed website, and then used that access to steal data on more than 6.2 million Dutch people.
Responding to Dutch news media, ShinyHunters confirmed that the suspect in the audio clip is indeed a member of the hacker collective.
“Our team member has our full support – emotionally, mentally, and financially,” the hackers said. “Everything has been arranged, including a criminal defense lawyer. We do not look down on our staff and members; we take excellent care of them,” reads a statement ShinyHunters shared with NL Times. It remains unclear if the Dutch police have matched the Odido caller to a confirmed real-life identity. The Dutch police unit handling the Odido incident did not respond to requests for comment.
The group also lashed out at the authorities in the Netherlands. “The Dutch police will need all the luck in the world – and everyone’s prayers – if they want to catch him before we carry out another large-scale data theft in the Netherlands,” the ShinyHunters statement said. “Frankly, the Dutch police are a big joke; they are incapable of doing anything. Incompetent. Irrelevant. Unimportant. Useless.”
Just days after sources say Van der Stap was detained by Dutch authorities, ShinyHunters claimed credit for an unusually brazen breach at the FBI’s job application site apply.fbijobs.gov. According to reporting from 404 Media, the data stolen from the FBI site includes Social Security numbers and personal information on more than 5,000 officials.
404 Media and Reuters reported the FBI data included each person’s job title or team, such as special agent, threat intake examiner, major cybercrimes unit, and those investigating cyber threats from foreign state-backed actors. Reuters examined documents shared by ShinyHunters and found they included sensitive psychiatric and medical files of FBI staff. The FBI issued a brief statement confirming the hack.
ShinyHunters said it gained access to the FBI site and other victims by exploiting a recently patched vulnerability (CVE-2026-35273) in PeopleSoft, a software-as-a-service platform from the software giant Oracle that is broadly used by companies to manage hiring and human resources, benefits and payroll. Oracle quickly issued a fix for the Peoplesoft vulnerability that ShinyHunters reportedly began exploiting as a zero-day in June, and at the time Mandiant released web application firewall rules intended for organizations who couldn’t apply the security update quickly enough.
But on Friday, BleepingComputer reported that ShinyHunters used a URL-encoding trick to bypass Mandiant’s suggested web application firewall rules designed to mitigate the threat from the PeopleSoft flaw. In a report released Sept. 25, security experts at Mandiant and the Google Threat Intelligence Group (GTIG) confirmed that ShinyHunters had mass-exploited the PeopleSoft vulnerability to steal data from dozens of systems across a range of industries, including higher education, technology, healthcare, agriculture, transportation and government.
Van der Stap’s former hacker alias Umbreon was hidden in plain sight throughout the imagery ShinyHunters used to spread news about the FBI hack: The defacement image that ShinyHunters left behind on the hacked FBI jobs site included an ASCII art design featuring the Pokemon character Umbreon. The message at the top read, “This site has been seized by ShinyHunters. rooting your systems since ’19 ;)” The image appears identical to a defacement message ShinyHunters used in their 2020 hack of the English-language cybercrime community Hackforums.

The defacement message left by ShinyHunters on the FBI jobs site included an ASCII art rendition of the Pokemon character Umbreon. Image: Bleeping Computer.
Multiple sources close to the ShinyHunters investigation said the group’s recent risky attacks against the FBI and one of Russia’s most venerated ransomware groups amounted to a major pivot away from the more measured tenor of the hacking gang’s operations. Those sources said the sudden shift came about after ShinyHunters was taken over by a teenage cybercriminal from Amman, Jordan who goes by the nickname Rey and operates as part of a cybercrime group called ScatteredLapsussHunters (SLSH), which experts say is an amalgamation of three hacking groups — Scattered Spider, LAPSUS$ and ShinyHunters.
Those sources said Rey had an ongoing beef with the Dutch hacker over control of the ShinyHunters brand and data, and that the inclusion of the oversized Umbreon Pokemon image in the FBI jobs site defacement was likely an attempt by Rey to pin the hack on the Dutchman.
Rey was first publicly identified by the cybersecurity firm KELA in March 2025. In advance of our November 2025 profile of Rey, KrebsOnSecurity messaged Rey’s father and asked for permission to interview his teenage son. Rey’s dad merely forwarded the message to his son, who admitted to participating in ransomware attacks and said he was trying to extricate himself from the SLSH hacker group.
Immediately after news of the FBI jobs site hack was picked up in the media, Rey’s main account on Twitter/X (Ryan Moran/@rmoskovy) was taunting the Cl0p ransomware group and the FBI, crudely depicting them as the twin towers in New York being struck by planes labeled “cl0p drama” and “fbi breach claim.” In the foreground of the city is the giant Pokemon figure of Umbreon.

A taunting meme uploaded to Twitter/X by Rey’s now-defunct account on Sept. 22. A giant float-sized version of the Pokemon character Umbreon can be seen in the bottom left.
On Sept. 24, KrebsOnSecurity again contacted Rey’s dad, asking to interview him and his son for a story on Rey’s apparent ascendency as the head of ShinyHunters. Just hours after that request, Rey deleted his longtime Twitter/X account. Meanwhile, Rey’s dad, who works for the Royal Jordanian Airlines, has failed to respond to a half-dozen emailed requests for comment about his son’s alleged activities.
Where does the bad blood between SLSH and ShinyHunters come from? According to a story in Wired this month, ShinyHunters and SLSH members briefly partnered earlier this year to help better monetize important stolen credentials collected by TeamPCP, an upstart group that was having great success compromising global code supply chains with malicious software but hadn’t been able to profit much from their stolen data (two alleged leaders of TeamPCP were arrested last month in Australia, and in an interview the TeamPCP leader claimed they made just $20,000).
The Wired story noted how Mandiant had infiltrated TeamPCP and was secretly responsible for having the crime group’s stolen credentials burned so quickly: Mandiant was secretly feeding those credentials to the major cloud providers like Amazon and Microsoft, who quickly invalidated the stolen keys. Meanwhile, the formerly cooperating hacker groups began to blame one another for causing the credentials to become worthless.
Wired’s Andy Greenberg reported that a few weeks after partnering with TeamPCP, “ShinyHunters went rogue, carrying out its own extortions with TeamPCP’s credentials but without giving the supply-chain hackers their cut.”
Mandiant researcher Austin Larsen told KrebsOnSecurity earlier this month that ShinyHunters has been enjoying a successful extortion spree so far this year, and is on track to pull in nearly $100 million in extortion payments from cybercrime victims in 2026.
Van der Stap claims he was never motivated by money and that his earlier hacker activity was driven by a desire to have the world’s most complete collection of stolen databases. Speaking with reporters from Bloomberg in 2024, Van der Stap said that singular focus in turn fueled his desire to carry out cyberattacks.
“The hacking was very easy for me, and it wasn’t a compulsion,” he told Bloomberg. “My habit was collecting. Collecting data, organizing data, downloading data, creating folders.”
DIVD, the nonprofit security research group where Van der Stap previously served as a volunteer, disclosed on LinkedIn last week that the organization was dealing with an internal cybersecurity incident that appears to have involved the malicious use of artificial intelligence. DIVD has released few details about that incident, but a spokesperson for the nonprofit told KrebsOnSecurity it does not appear related to ShinyHunters, nor are there any signs the matter involves the work of a previous volunteer.
Update: 3:44 p.m. ET: Corrected Van der Stap’s age, which is 24 (not 23).
Update, 4:54 p.m. ET: The Dutch police have confirmed the arrest of a 24-year-old in connection with the ShinyHunters investigation. In a statement on Twitter/X, the Dutch police said the man will appear on Tuesday, September 29 before the chambers of the Rotterdam District Court, and that it will provide more information tomorrow.
Sept. 29, 9:42 a.m. ET: The Dutch news outlet RTL reports that investigators suspect Van der Stap tried to orchestrate at least two murders. RTL reported the two murders were allegedly to be committed abroad, and that there are indications the suspect gave the order for this.
The FBI released a short video message on the ShinyHunters investigation from Brett Leatherman, assistant director of the FBI’s cyber division, who thanked Dutch law enforcement partners for their assistance and urged remaining ShinyHunters members to turn themselves in.
“Arrests have a way of changing who is willing to talk, and seized infrastructure has a way of showing us who’s left,” Leatherman said. “The longer you stay in this, the more we learn about you. You know how to find us, and we know how to find you. I suggest you reach out to us while the choice is still yours.”
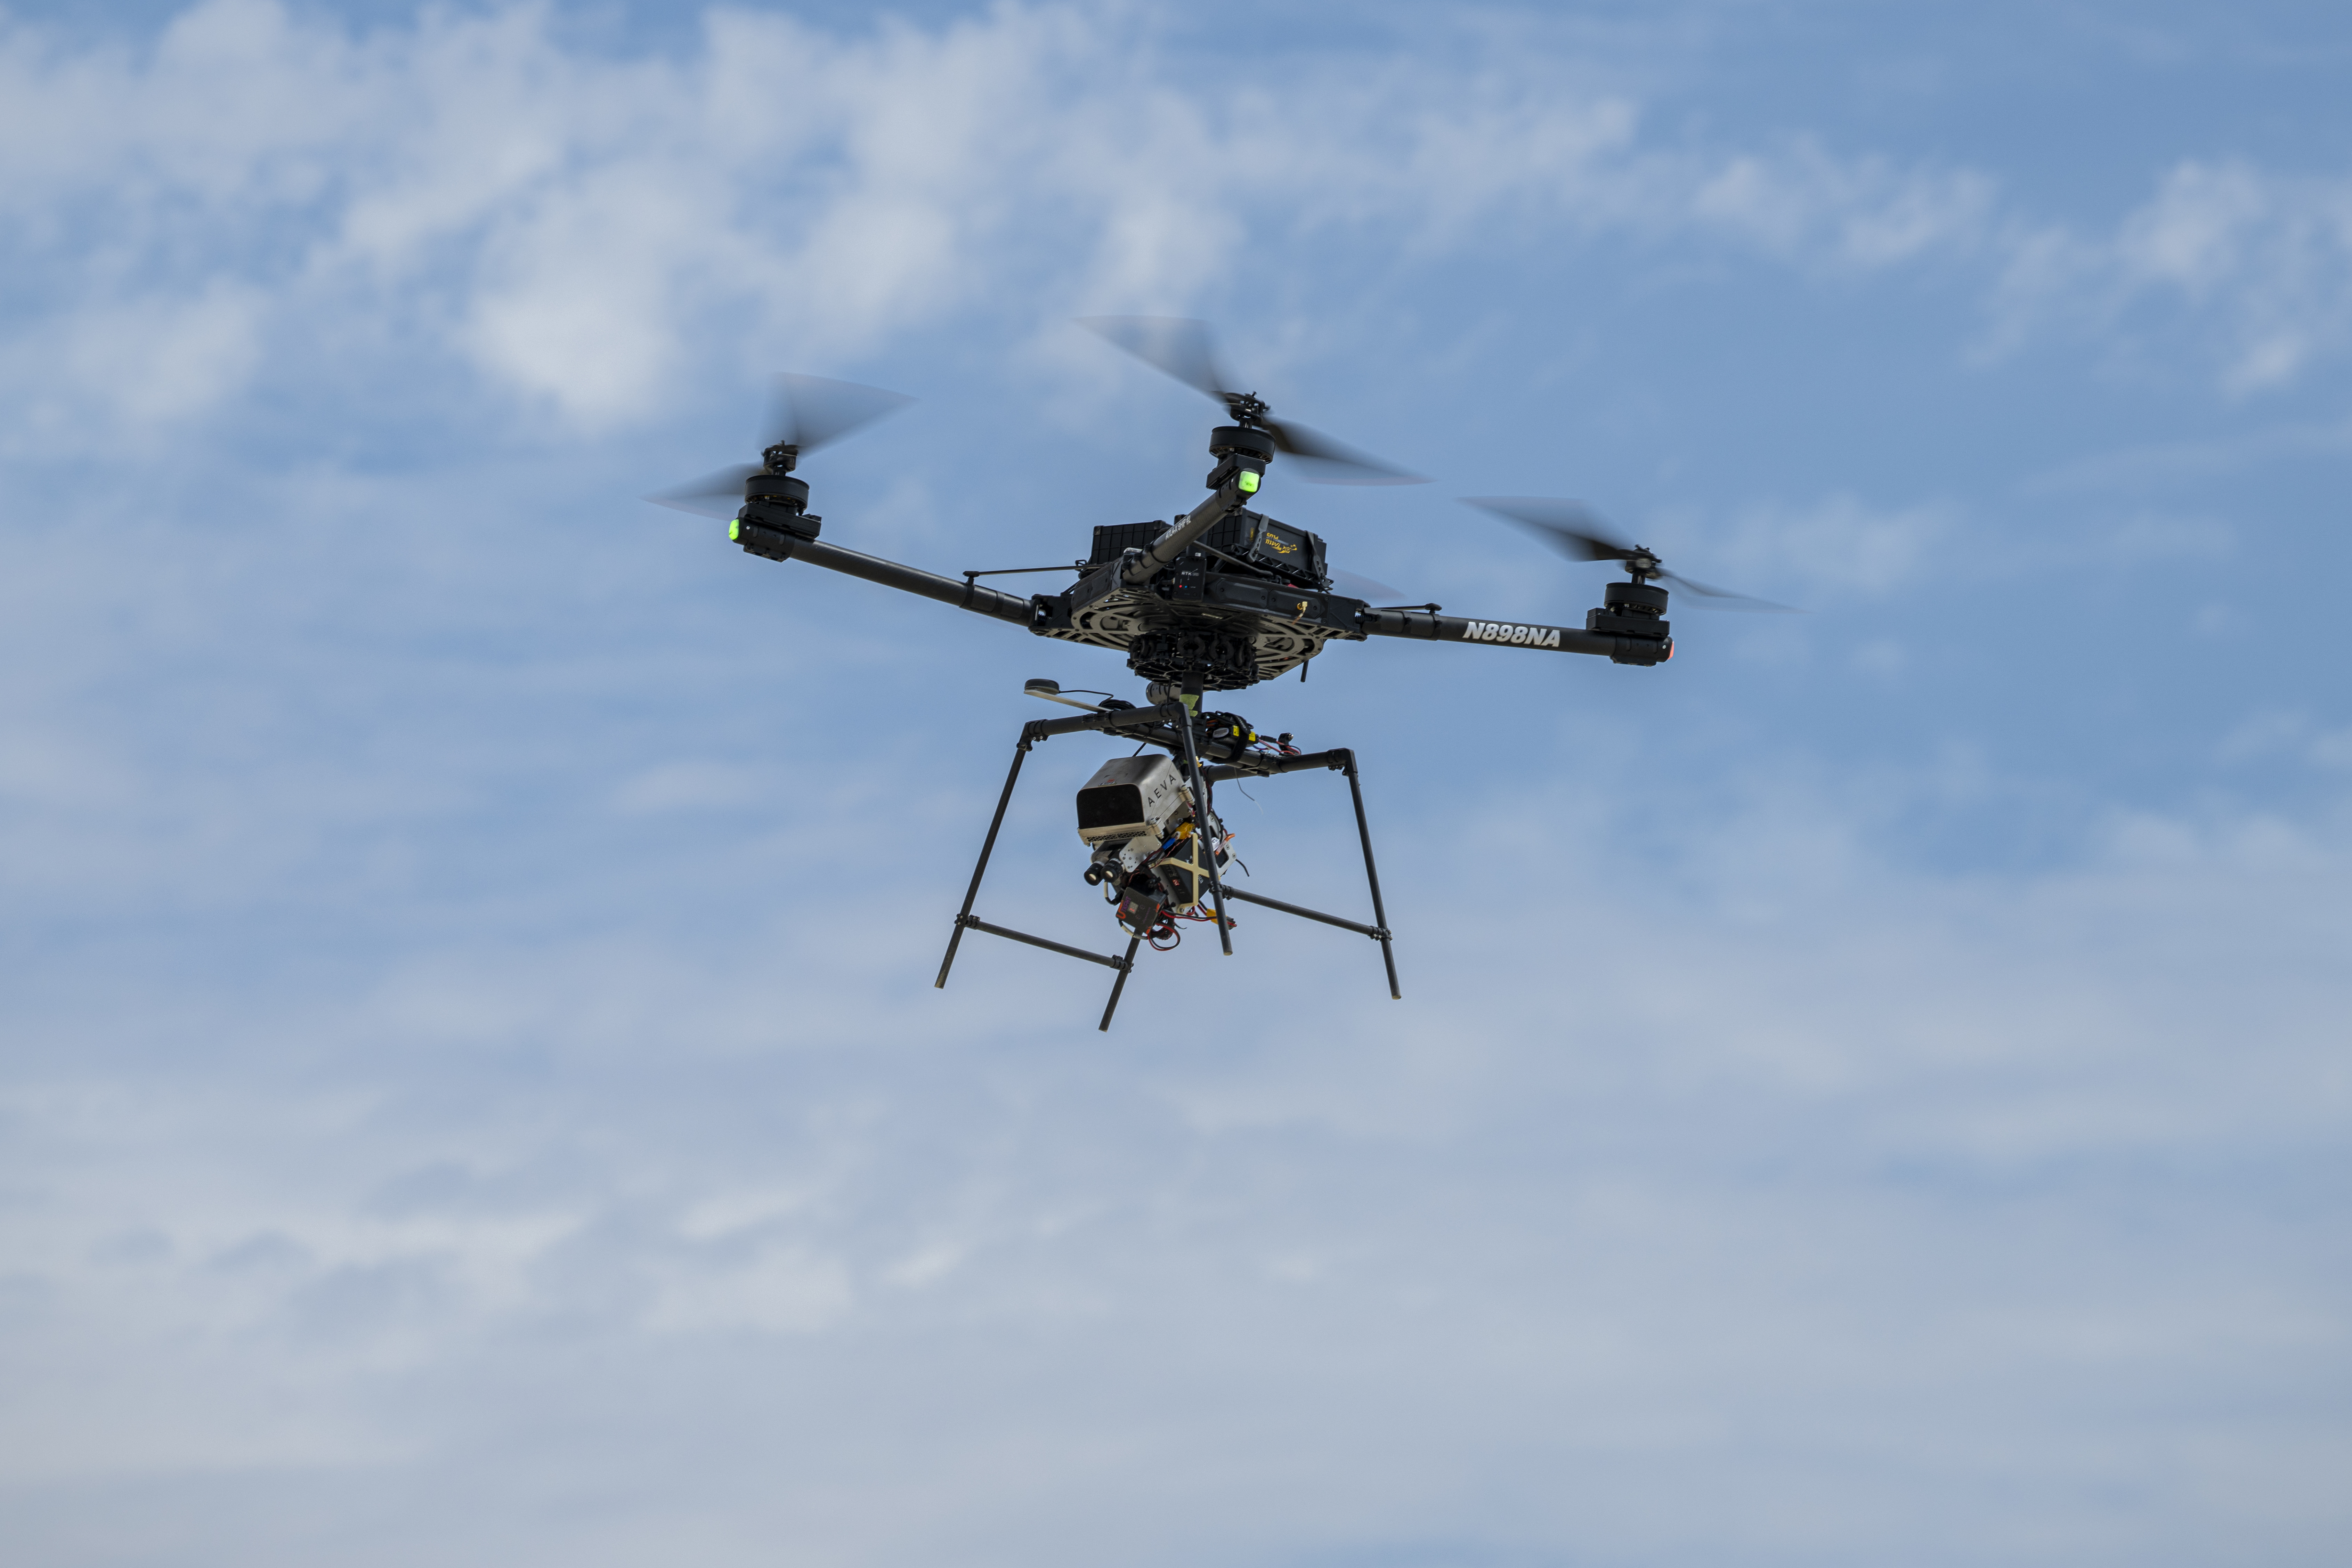
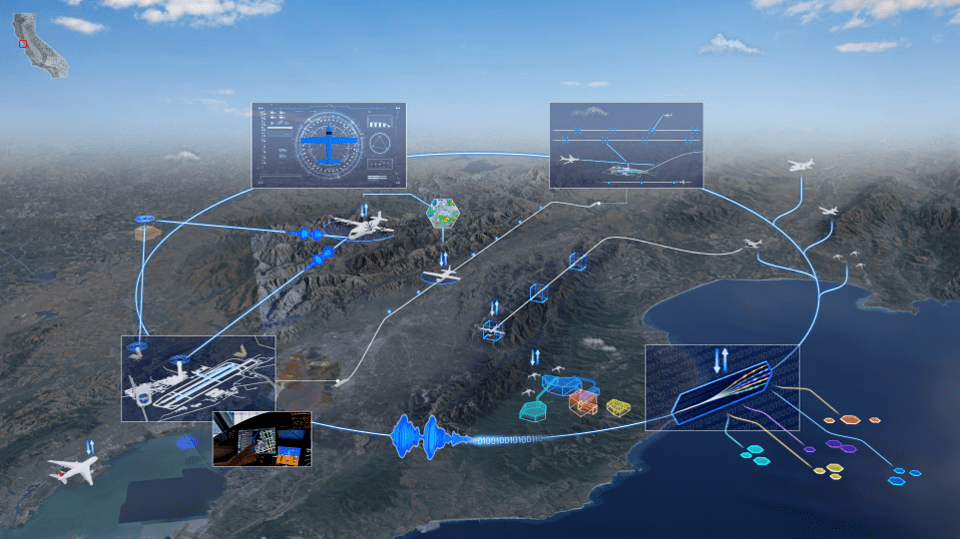
In this Aug. 27, 2026, image, an Alta-X drone flies an advanced guidance and navigation system known as the Safe and Precise Landing – Integrated Capabilities Evolution (SPLICE) experiment near NASA’s Armstrong Flight Research Center in Edwards, California.
Researchers at NASA’s Johnson Space Center in Houston developed SPLICE, which successfully completed simulated lunar descent and landing maneuvers during recent testing. Its technologies provide safe and precise landing for the Moon, Mars, icy worlds, and other destinations using specialized navigation, guidance, and processing techniques. It enables landing in hard-to-reach and unknown areas that are of high scientific interest.
Image credit: NASA/Ryan Kline


L'articolo ROMI Company porta l’intelligenza artificiale nei processi aziendali proviene da FullPress.
Venerdì 9 ottobre 2026 alle 17.00, a Palazzo dell’Orologio (sede ISTORECO, Piazza Luigi Orlando), prende avvio “La Repubblica dei partiti: ideologie, famiglie politiche e pratiche nella democrazia italiana”. È un corso di formazione e ciclo di incontri pubblici che ripercorre la storia dell’Italia repubblicana attraverso i partiti. Nei primi decenni della Repubblica furono loro a organizzare la partecipazione, formare le classi dirigenti e dare forma alle culture politiche del Paese.
Il ciclo si apre con Lessico per la Repubblica. Dal Risorgimento all’integrazione europea (il Mulino), diretto da Maurizio Ridolfi. Un’opera collettiva di oltre cento studiosi che ricostruisce le parole chiave del linguaggio repubblicano: come sono nate, come hanno cambiato significato, come hanno accompagnato la storia italiana dall’Unità all’Europa.
Il libro è anche uno strumento di educazione civica, utile per capire le radici della democrazia di cui i partiti sono stati protagonisti.
Ne discutono con l’autore Marco Manfredi (Università di Pisa), Angelo Gaudio (Università di Udine) ed Enrico Mannari (già Luiss School of Government). Coordina Federico Creatini (Università della Calabria).
La partecipazione è libera e gratuita.
Per i docenti il corso è su piattaforma SOFIA, codice 106752.
Pubblichiamo il bando della quinta edizione del premio “Simonetta Ortaggi” – promosso dalla SISLav e dall’Istoreco di Livorno – e rivolto alle tesi di dottorato discusse negli ultimi tre anni.
Per sostenere lo sviluppo di nuove ricerche sui temi della storia del lavoro, la Società Italiana di Storia del Lavoro (SISLav) e l’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno (Istoreco Livorno) hanno istituito nel 2016 un premio intitolato alla storica Simonetta Ortaggi, scomparsa nel 1999, studiosa e autrice di alcuni tra i più importanti e sistematici studi italiani di storia del lavoro. La quintaedizione del premio è riservata a tesi di dottorato sulla storia del lavoro discusse neltriennio 2024-2026. Possono concorrere tesi discusse presso una Scuola di dottorato italiana, senza vincoli relativi al periodo storico o all’area geografica oggetto della ricerca, e tesi discusse presso una Scuola di dottorato straniera, purché dedicate alla storia del lavor in Italia, senza vincoli relativi al periodo storico considerato.
Il Premio consiste nella pubblicazione dell’opera nella collana “Lavori in corso” delle edizioni SISLav-NDF. Il volume sarà pubblicato in open access, con accesso gratuito allaversione elettronica sul sito dell’editore, e sarà inoltre disponibile per l’acquisto in formatocartaceo. In alternativa alla pubblicazione, la vincitrice o il vincitore potrà optare per unpremio in denaro di 1.500 euro.
La tesi di dottorato potrà essere presentata in lingua italiana, francese, inglese, portoghese, spagnola o tedesca.
Condizione necessaria per la partecipazione è che l’opera non sia stata pubblicata né sia incorso di pubblicazione presso un editore. Il deposito della tesi in un archivio istituzionale o in un repository universitario non è considerato, ai fini del presente bando, una pubblicazione editoriale.
La candidatura dovrà essere presentata entro il 31 dicembre 2026, compilando il facsimile allegato e inviandolo all’indirizzo e-mail storialavoro@gmail.com, insieme a una copia digitale della tesi, un abstract in italiano di massimo 4.000 caratteri, un breve curriculumvitae utile a contestualizzare la ricerca nell’ambito del percorso scientifico della candidata o del candidato e l’elenco delle eventuali ulteriori pubblicazioni.
Le opere saranno valutate da un’apposita Commissione, composta da cinque membri, di cui tre nominati dal Direttivo SISLav e due da Istoreco Livorno. Il giudizio della Commissione è insindacabile.
La composizione della Commissione sarà comunicata sul sito della SISLav (www.storialavoro.it) entro il 15 gennaio 2027.
La Commissione comunicherà il nome della vincitrice o del vincitore e l’esito della selezione a tutte le candidate e a tutti i candidati entro il 30 giugno 2027. Qualora nessuna delle opere concorrenti sia ritenuta adeguata sotto il profilo scientifico e/o pertinente rispetto alle finalità del Premio, la Commissione potrà decidere di non assegnarlo. La Commissione potrà inoltre attribuire una o più menzioni speciali a opere non vincitrici ritenute di particolare valore scientifico e raccomandarne la pubblicazione in open accessnella collana “Lavori in corso” delle edizioni SISLav-NDF.
L’assegnazione del premi avverrà in occasione del Festival di Storia del Lavoro, durante il quale la vincitrice o il vincitore presenterà pubblicamente il proprio lavoro di tesi.
Qualora la vincitrice o il vincitore scelga la pubblicazione dell’opera, dovrà inviare all’indirizzo e-mail storialavoro@gmail.com, entro il 1° ottobre 2027, una versione rivista della tesi:
– che tenga conto delle indicazioni scientifiche ed editoriali formulate dalla Commissione;
– conforme alle norme editoriali della collana “Lavori in corso” delle edizioni SISLav-NDF;
– in lingua italiana e, qualora necessario, tradotta a cura e a spese dell’autrice o dell’autore.
Nel lavoro di revisione, la vincitrice o il vincitore potrà avvalersi del confronto con due interlocutori indicati dal Direttivo SISLav.
Il volume sarà pubblicato in open access in formato elettronico sul sito dell’editore e sarà inoltre disponibile in formato cartaceo. All’autrice o all’autore non saranno corrisposti diritti sulle vendite; riceverà gratuitamente 20 copie cartacee del volume.
L’attività è rivolta a ragazze e ragazzi dai 10 anni in su che vogliano affacciarsi al mondo della robotica e domotica amatoriale attraverso la programmazione di Arduino. Sono previsti 2 corsi con incontri settimanali (martedì o mercoledì), dalle 17 alle 19:
MARTEDI’
23, 30 GIUGNO
7, 14, 21, 28 LUGLIO
4, 25 AGOSTO
1, 8, 15 SETTEMBRE
MERCOLEDI’
...
ARDUINO DAY 2026
innovazione, formazione e cultura open source a Barletta
La Puglia Software Open Source – APS, associazione di promozione sociale attiva sul territorio dal 2012 e riorganizzata nel 2019 come Ente del Terzo Settore, annuncia la propria partecipazione all’Arduino Day 2026, l’evento mondiale dedicato alla creatività elettronica e alla cultura dell’open hardware....
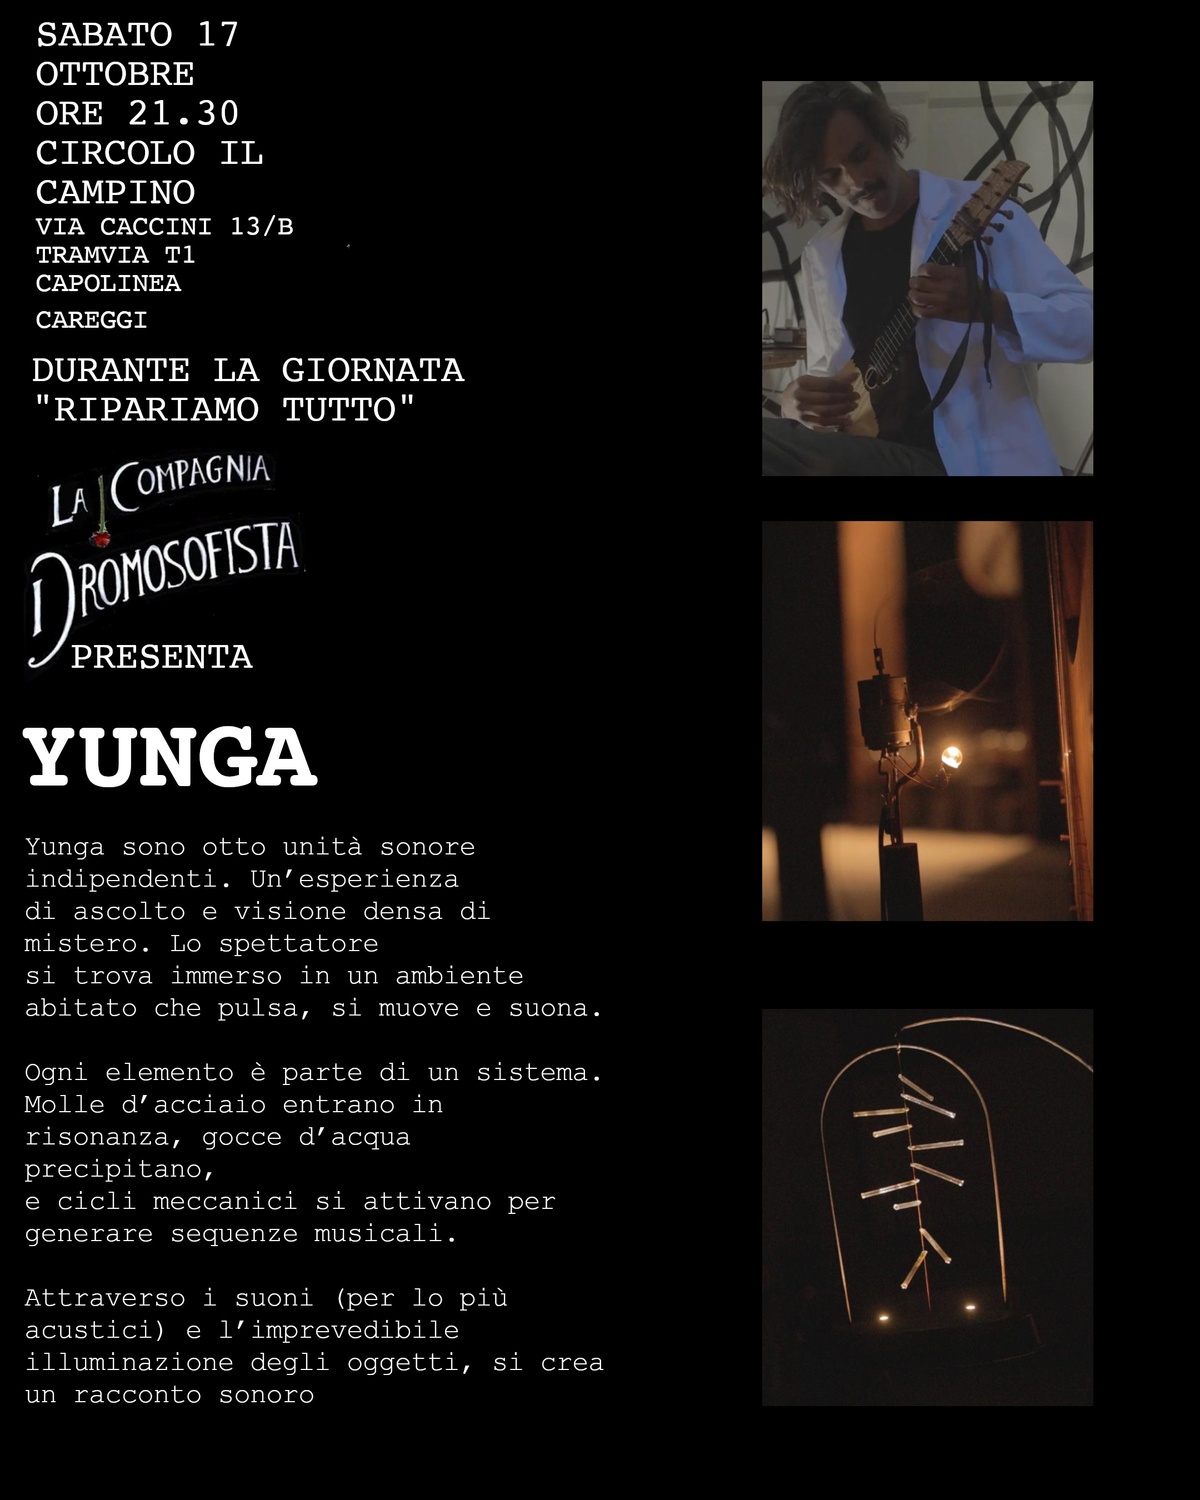
Yunga sono otto unità sonore indipendenti. Un’esperienza
di ascolto e visione densa di mistero. Lo spettatore
si trova immerso in un ambiente abitato che pulsa, si muove e suona.
Ogni elemento è parte di un sistema. Molle d’acciaio entrano in risonanza, gocce d’acqua precipitano,
e cicli meccanici si attivano per generare sequenze musicali.
Attraverso i suoni (per lo più acustici) e l’imprevedibile illuminazione degli oggetti, si crea un racconto sonoro
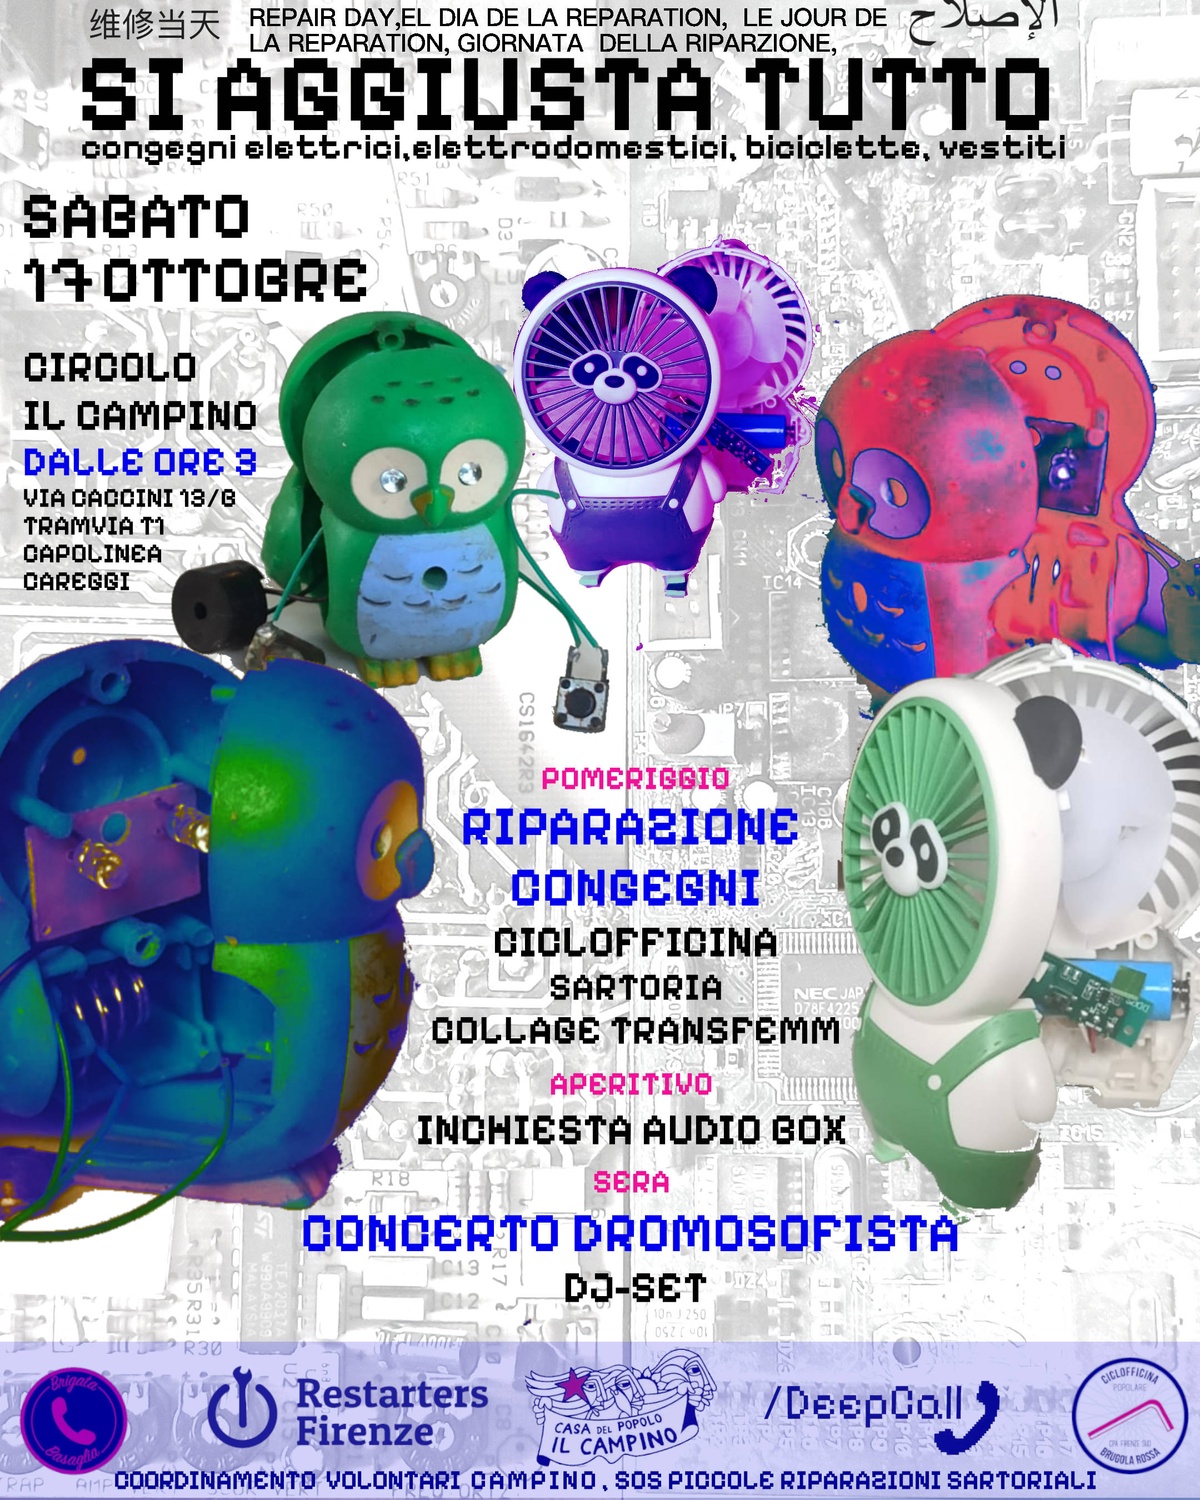
RESTARTER FIRENZE - DEEPCALL - IL CAMPINO
presentano
LA GIORNATA INTERNAZIONALE DELLA RIPARAZIONE
https://www.restartersfirenze.it/
la vita costa sempre più cara ? chiudono i locali della socialità a buon mercato ?
la parola "gratuità" sta diventando un vuoto a rendere?
restiamo uniti, sostieni il tuo circolo di zona
partecipa ai progetto di mutualismo che vedii intorno a te.
PROGRAMMA GIORNATA
ORE 3:00
RESTART PARTY: SI RIPARANO CONGEGNI ELETTRICI ED ELETTRODOMESTICI
CICLOFFICINA: LA BRUGOLA ROSSA
SARTORIA: PRONTO SOCCORSO DEL CUCITO
LABORATORIO TRANSFEMMINISTA:COLLAGE SUGLI SPAZI SICURI A CURA DELLA BRIGATA BASAGLIA E DEEPCALL
ORE 6.00
IL BAR DEI VOLONTARI: APERITIVO/CENA
AUDIO-BOX :ISTALLAZIONE INTERATTIVA info su DEEPCALL.ORG
ORE 9.30
YUNGA : CONCERTO ELECTRO/ACUSTICO
A SEGUIRE
Talpon B2B Pazza :DJ-SET MINIMAL


Various small bug fixes, nothing major.
Por Juan Manuel de Prada
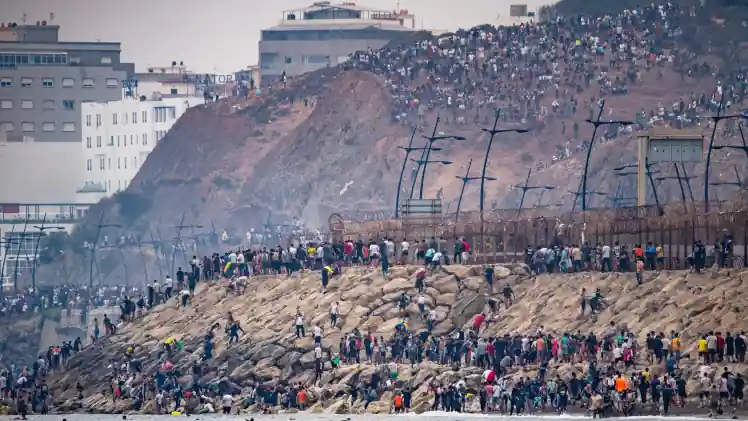
La invasión bárbara de Ceuta nos ha dejado escenas propias de guerrilla urbana que hasta la fecha sólo habíamos visto cada vez que se desataba una revuelta en los barrios de la periferia parisina: incendios de automóviles, agresiones repetidas a militares y policías, ataques al transporte público, abusos sexuales, etcétera. Como a nadie se le escapa (o sólo a quienes viven encerrados en esas casposas jaulas del pensamiento llamadas ideologías), son acciones impropias de personas que vienen a ganarse el sustento a otro país, ni siquiera en esas situaciones desesperadas en las que cualquier persona puede perpetrar un crimen por puro instinto de supervivencia, o por proteger a los suyos, al estilo de Jean Valjean. Pero los brotes de delincuencia que han florecido en Ceuta nada tienen que ver con esta criminalidad desesperada a la que aludimos; son acciones programadas según la estrategia de conquista de territorios y expulsión de los autóctonos que se han utilizado (con frutos óptimos) en diversos países europeos, muy notoriamente en Francia.
Esa estrategia puede resumirse muy sucintamente: desde los arrabales de una ciudad, se crean ‘zonas sin ley’ o, como diría Foucault, «heterotopías» que funcionan al margen de las normas comunes de la sociedad y que se tornan inhabitables; y luego esa zona se va extendiendo poco a poco, como una mancha de aceite. Así ha ocurrido repetidamente en Francia, donde poblaciones musulmanas ‘colonizan’ un barrio y después organizan bandas especializadas en guerrilla urbana, a la vez que introducen diversas formas de intimidación civil más o menos subrepticia o descarada que los ‘petits blancs’ ni siquiera se atreven a denunciar, por temor a las represalias, para terminar emigrando a otros barrios o ciudades; y al desalojo de los autóctonos sucede tarde o temprano el colapso policial, pues patrullar estas ‘zonas sin ley’ obliga a asumir riesgos adicionales muy costosos (entre otras razones, porque las autoridades obligan a la policía a adoptar métodos irenistas, exactamente como ocurre en Ceuta).
No debemos confundir estas ‘zonas sin ley’ con los guetos, donde viven confinadas poblaciones que sufren marginación. Los pobladores de estas ‘zonas sin ley’ no están confinados, ni padecen marginación; por el contrario, han conquistado el territorio que habitan, han creado –mediante la violencia efectiva o soterrada– su propio espacio autónomo, expulsando a quienes antes residían en él. Y, por supuesto, en estas heterotopías o ‘zonas sin ley’ provocadas por las invasiones bárbaras no existe ese imaginario ‘mestizaje’ que tantos relatos míticos ha inspirado al progresismo biempensante. Puede haber, al principio, un remedo o pantomima de ‘mestizaje’, con mucho despliegue colorista de timbales y chirimías; pero se trata de un recurso al que se recurre por astucia y que pronto es sustituido por actitudes mucho más disuasorias cuando la dominación está asegurada.
Esta estrategia, recurrente en Francia, es la que se pretende realizar en Ceuta, de forma todavía más áspera y brutal. Por supuesto, a quienes la denunciaron en su día en Francia –casi siempre las clases populares que sufrían sus consecuencias– se les acusó de incurrir en exageraciones y tremendismos, de alimentar ‘fantasmas’ y paranoias racistas (exactamente el mismo argumento empleado por Marlaska, cuando calificó las lamentaciones de los ceutíes de «sensaciones» e «inseguridades subjetivas»). Las élites intelectuales francesas –que, como las españolas, viven en barrios pijos– abandonaron a su suerte a los ‘petits blancs’ que padecían estas invasiones, predicando las bondades del ‘mestizaje social’ y mareando la perdiz con inútiles y retóricas ‘políticas de inserción’, en la esperanza de que pronto el número creciente de invasores asegurase el triunfo electoral a piñón fijo del progresismo, bajo diversas máscaras (moderada o rampante, según conviniese a cada circunstancia). Así ha ocurrido repetidamente en Francia y en otros muchos países europeos, donde la parte de la población que sufre las invasiones bárbaras ya no puede formar mayorías contra las alianzas que el progresismo moderado y rampante entabla con las fuerzas invasoras. Y donde esas alianzas generan, a su vez, el florecimiento de partidos que se alimentan del miedo y de la rabia, pretendiendo grotescamente oponer a la colonización invasora el vacío civilizatorio que ha sido el principal causante de dicha colonización.
Habría que empezar por aceptar, si no deseamos renunciar a la honradez intelectual, que la integración de las poblaciones que pertenecen a civilizaciones distintas es consustancialmente imposible; y también recordar que las civilizaciones las fundan las religiones y desaparecen cuando declina la religión que las fundó. No existe una civilización laicista, ni democrática, ni republicana, ni constitucionalista, ni parecidas zarandajas; allá donde falta la religión sólo existe vacío civilizatorio, que es inevitablemente llenado por otra civilización invasora. Quienes vienen a llenar ese vacío no hacen sino cumplir con un –llamémoslo así– designio; mucho más maligna es la posición que adoptan esas élites –por supuesto, procedentes de clases sociales preservadas del contacto con las invasiones bárbaras– que niegan la realidad y siguen cantando las bondades de las avalanchas inmigratorias y aplaudiendo las ‘regularizaciones masivas’, a la vez que anatemizan a quienes denuncian esta nueva forma de suicidio colectivo.
Muchas veces me he preguntado la razón de su traición y desatino. No se me escapa que casi todos ellos son untados generosamente por organizaciones sufragadas por el mundialismo y sobornados por el progresismo hegemónico con multitud de prebendas y privilegios; pero su abyección esconde otra razón más tenebrosa y secreta que tampoco se puede explicar como cándida defensa de los llamados Derechos Humanos, ni como sumisión a la corrección política, ni como perversión masoquista del sentimiento, ni como filantropía alucinada, ni siquiera como fatalismo de pulsiones autodestructivas. Todos estos ingredientes –y también la pura imbecilidad– se agitan, desde luego, en la marmita de la abyección donde abrevan estas élites; pero existe otro ingrediente que actúa como emulsionante de todos ellos. En el meollo de esa abyección, explicando su más recóndita entraña, se esconde el odio a la religión que fundó nuestra civilización. No debemos olvidar que detrás de toda cuestión política se esconde siempre un problema teológico.


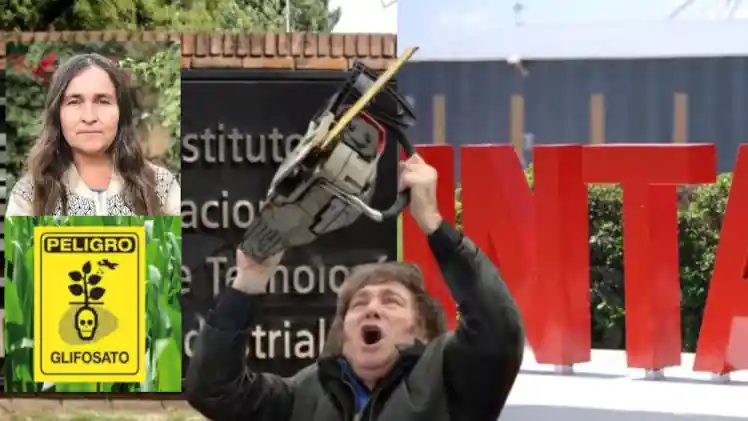
El Consejo Directivo del Instituto Nacional de Tecnología Agropecuaria (INTA) impulsa una sanción extrema contra Virginia Aparicio, una de las principales investigadoras en agrotóxicos de la entidad. La medida apunta no solo a su despido, sino a su exoneración, lo que implica la inhabilitación de por vida para ejercer la función pública.
Aparicio, con más de 20 años de trayectoria, lideró la participación argentina en el proyecto Sprint, financiado por la Unión Europea, orientado a analizar el impacto de los plaguicidas en la salud humana y el medio ambiente. En el estudio participaron varios países europeos junto a Argentina.
Según los resultados, el 86,1% de los argentinos que aportaron muestras presenta en el cuerpo niveles de glifosato. El herbicida, producido por la multinacional Bayer, se detectó en el 100% de las muestras de materia fecal de bonaerenses. Además, se hallaron entre 10 y 28 plaguicidas en agua superficial, de 6 a 22 en alimentos y entre 43 y 86 en polvo del hogar. Estos datos ubican a Argentina como el país con mayor presencia de plaguicidas en personas y ambiente entre los participantes del proyecto.
Poco antes de la difusión de los resultados, el INTA suspendió la comunicación del informe y se retiró del proyecto, aunque continúa figurando como socio en la página oficial. Los datos finalmente se conocieron en una conferencia del proyecto Sprint en Bélgica el año pasado.
Fuentes del organismo señalaron al medio argentino La Política Online que hubo “quejas de las corporaciones” y lobby empresarial para frenar la difusión. Si bien la suspensión de la publicación se produjo a mediados de 2023, durante la administración de Alberto Fernández, en 2025, el actual Gobierno avanzó con un sumario orientado a la exoneración de la investigadora, marcando no solo continuidad sino también profundización.
Entre las acusaciones figuran el “perjuicio a la administración nacional” —pese a que el proyecto fue financiado íntegramente por la UE— y la negativa a entregar datos personales de los voluntarios vinculados a las concentraciones de plaguicidas. Aparicio sostuvo que no los facilitó porque había firmado un acuerdo de confidencialidad.
“El tema es que le quieren aplicar la sanción más extrema, es una locura”, indicó una fuente del sector, que también apuntó a intereses de entidades del campo.
La investigadora defendió el trabajo y advirtió en Radio 10: “La distribución de los plaguicidas es tan masiva que es necesario reducir la dependencia química en el sistema productivo y es importante hacerlo ya”.
Los gremios del sector rechazaron el despido y la posible exoneración, y advirtieron que se trata de una sanción “desproporcionada” que terminaría “persiguiendo, censurando y silenciando a toda la investigación y al personal del INTA”.
I'd suggest certbot by Lets Encrypt: https://certbot.eff.org/
It'll do everything for you besides check your email and plug the certs into your program.
1) If it does not work for you, reload OpenWebRX page while holding the SHIFT key.
2) If it does not work for you, check "Settings | Feature report" page to see what you are missing.
3) If it does not work for you, wait for a day or two, maybe it starts working or you figure it out.
4) If it does not work for you, create a separate forum thread and explain your problem there. Attach the logs, obtained with "sudo journalctl -u openwebrx". Do not paste the entire log into the message, attach it as a file instead.
Hello. Jakob, this one is mainly for you, as the maintainer of Receiverbook.

I run dxcontest.org, a free DX cluster site for radio amateurs. Next to every
spot there is a "WebSDR" button that opens the spotted frequency on a remote
receiver that actually covers it. We do not proxy or re-stream anything: the
button opens the receiver's own page in a new tab, already tuned to the
frequency and mode, so the receiver gets a normal visitor and the credit.

The list behind that button holds about 880 receivers today. Almost all of them
are KiwiSDRs, which John Seamons (ZL4VO/KF6VO) kindly allowed us to download
once per hour. The OpenWebRX and WebSDR ones we have added one at a time,
taking the bands from each receiver's own status.json or bandinfo.js, which
does not get us very far.

I would like to use the Receiverbook listing for that, and I would rather ask
than crawl the site. The OpenWebRX and WebSDR receivers are the ones we are
missing; we would leave the KiwiSDR entries alone, since we already have that
list. Is there a way you would be comfortable with: a JSON export, an endpoint,
or permission to fetch the listing pages?

Whatever we use, we would download it once per hour at most, from a single IP,
cached on our side; identify ourselves with a clear User-Agent including a
contact address; follow any rate limit or format you prefer and stop at once if
you ask us to; and credit Receiverbook as the source, with a link, both on the
page and in the list itself.

If the answer is no, that is fine and we will leave it alone.

73, Pascual - EA5WU
Si annidano uno sopra l’altro, cadaveri sotto altri esseri viventi ancora per poco. Me ne sto accovacciata, con il mio corpo ingombrante a fare ombra alla carneficina. Li guardo e provo pietà, un fastidio al centro dello stomaco che non pensavo di poter provare. Ma i loro corpicini, con le zampette così fragili e minuscole, mi spingono per un istante — solo un brevissimo istante — a pensare che anche noi umani, dallo spazio, dobbiamo sembrare così. Colonie, zampe, corpi che scavalcano altri corpi per accaparrarsi il cibo.
Scatto in piedi all’improvviso, infastidita dalla loro stessa morte, quella che io ho provocato. Attraverso la stanza a passi larghi; il mio corpo leggermente incurvato si riflette nel grande specchio dell’armadio. Due gambe lunghe, un paio di mutande di pizzo bianco e la maglia scolorita di un vecchio festival. Eccolo, il mostro. Sulla porta ci ripenso: torno nell’angolino con i pugni stretti contro il seno, le unghie a spingere nella carne delle mani.
Dall’alto siamo una massa scura e informe che attraversa laboriosamente le canaline della scatolina piazzata esattamente sopra la loro tana. Mangiano il veleno, tornano indietro e, nel giro di poche ore, avrò sterminato l’intero nido. Ma qui si tratta di sopravvivenza. Si tratta di questa piccola casa in cui vivo sola, che pulisco sola, che custodisce un unico essere vivente: questo mio corpo.
Per mesi ho incrociato soltanto piccole tracce della colonia. Ogni formica che intercettavo la schiacciavo tra l’indice e il pollice con una forza tale da non lasciare dubbi. Le formiche scricchiolano, ho scoperto. Sono esseri minuscoli, ma così difficili da ammazzare. Sfrego tra i polpastrelli i loro resti e li lascio in giro per casa, sperando sia un monito per le altre. Non lo è mai.
Poi, fino a pochi giorni fa, la svolta. Un’apparizione isolata è un conto, ma una striscia di bestie zampettanti che taglia la camera da letto è una vera dichiarazione di guerra. Le ho ammazzate tutte, non ne è sfuggita nessuna. E poi ho ripescato dall’armadio una vecchia scatola di trappole per scarafaggi ancora sigillata. La specie era diversa, ma l’inganno avrebbe funzionato ugualmente. Dieci euro e cinquanta, scaffale inferiore, quarta corsia del supermercato in fondo alla via, sulla lista nelle note del telefono segnato sotto la voce “spese straordinarie”.
Ne ho piazzate due: una sotto il termosifone della camera da letto, l’altra sotto il lavello del bagno, i nodi di maggiore afflusso.
E ora sto qui a guardarle. Si sono moltiplicate, hanno chiamato le loro sorelle per mangiare: hanno trovato il cibo, hanno trovato la speranza. Hanno trovato la morte, la trappola. E, senza nemmeno saperlo, saranno loro stesse a portare all’estinzione la propria civiltà. Non so cosa mi ipnotizzi di più: se il loro vagare agitato attorno all’involucro o la quantità di formiche che spuntano a fiotti da una crepa tra le piastrelle del pavimento. Sono così tante che potrebbero attaccarmi e divorare la mia carne — e magari pure quella del geco che da giorni abita la mia cucina. Si allontanano e, disegnando un cerchio perfetto, ritornano alla preda.
Sotto il braccio, piegata in due sopra lo scatolone dell’Ikea che fa da comodino, c’è ancora la cartellina di pelle sintetica rilasciata dal notaio 72 ore fa. Atto di compravendita. Centoquarantamila euro di mutuo trentennale, tasso variabile con opzione fissa, tre perizie della banca, garante mio padre che ha dovuto ipotecare pure la dignità, sei anni di collaborazioni occasionali, ritardi nei pagamenti e fatture elettroniche sollecitate con vergogna alle sette del mattino di domenica. Tutto per poter dire: questa è casa mia.
E invece guardale. Quelle stronze non hanno presentato un CUD. Non hanno versato tre caparre di deposito cauzionale. Non hanno dovuto dimostrare di avere un contratto a tempo indeterminato per superare lo sbarramento del primo colloquio con l’agente immobiliare. Sono entrate e basta, sfondando le barriere tra la piastrella ventiquattro e la venticinque.
“E sarei io il mostro?” sussurro alla colonia in fila indiana. La mia voce rimbomba tra le pareti della camera da letto mezza arredata.
È in quel momento che mi rendo conto che qualcosa non va. Il veleno non le sta sterminando: le sta ubriacando. E, cosa ancora peggiore, sembra che la voce si sia sparsa nel quartiere. Dal buco sotto il battiscopa non escono più decine di formiche, ma un fiume nero, festoso, una specie di rave clandestino organizzato a mie spese nel mio bilocale di quarantacinque metri quadri. La scatola rossa del brico ha smesso di essere una trappola per diventare una consolle da DJ per insetti. Le formiche non muoiono: avanzano a scatti, si scontrano tra loro, disegnano traiettorie erratiche e poi tornano indietro, palesemente euforiche. Hanno invitato i cugini, gli zii, forse l’intera fauna invertebrata del condominio.
Mi salgono i brividi lungo la schiena. Un pizzicore improvviso alla caviglia destra mi fa fare un balzo all’indietro. Sferro uno schiaffo sulla carne nuda, ma non c’è niente. Poi un altro pizzicore dietro il ginocchio, un altro sotto la bretella della canottiera. Mi sto contorcendo da sola al centro della stanza a combattere contro un esercito che forse esiste solo nella mia testa.
“Basta,” dico ad alta voce. “Questa è proprietà privata.”
Vado in cucina trascinando i piedi. Afferro le uniche armi da difesa che ho accumulato nei miei anni di vita precaria: un flacone di sgrassatore al limone quasi finito, tre quarti di boccia di aceto di vino bianco e un barattolo di cannella scaduto nel 2022. Torno in camera e mi siedo a gambe incrociate, come uno sciamano metropolitano sull’orlo del crollo psicotico. Traccio un cerchio di cannella attorno alla trappola. Poi uno spruzzo di sgrassatore e un tocco di aceto. La stanza si riempie di odore di strudel di mele e limone avariato.
È allora che da dietro l’armadio fa comparsa il geco. Si arrampica lentamente sul battiscopa. Si ferma. Mi fissa con i suoi occhi tondi e vitrei, la pelle traslucida che riflette la luce della lampadina nuda a sospensione. Guarda me, poi guarda la pozza di aceto e cannella, poi guarda la fila di formiche ubriache. Non batte ciglio. Muove la lingua una volta sola, acchiappa una formica al volo e riprende a fissarmi con la freddezza di un perito della banca.
Il mio fiato corto rallenta. Non sono la proprietaria. Non sono il mostro. Non sono la regina di niente. Il notaio si è sbagliato, la banca si è sbagliata, mio padre si è ipotecato per farmi da garante in una riserva naturale. Io sono soltanto l’unica creatura di questo ecosistema che lavora a partita IVA per pagare la quota condominiale e l’IMU a tutti gli altri.
Mi lascio scivolare con la schiena curvata contro la porta dell’armadio. Lo specchio è freddo. Mi abbraccio le ginocchia.
Una formica, la più ardita tra tutte, ha eluso la trincea di cannella, ha scalato lo scatolone dell’Ikea ed è salita sopra la cartellina del notaio. Cammina con calma sopra il mio nome e cognome stampato in maiuscoletto neretto.
La guardo. Mi sembra che anche lei mi guardi.
“Va bene,” le sussurro, rassegnata, mentre il geco si accomoda sul battiscopa. “La spazzatura si batte il martedì e il venerdì. Ma vedete di non fare casino dopo le undici”.
The post Buon vicinato first appeared on Stanca.
A U.S. Army soldier who pleaded guilty to hacking into multiple telecommunications companies and stealing mobile call and text metadata for more than 100 million AT&T customers in 2024 was sentenced to 70 months in federal prison today and ordered to pay nearly $300,000 in restitution to victims.
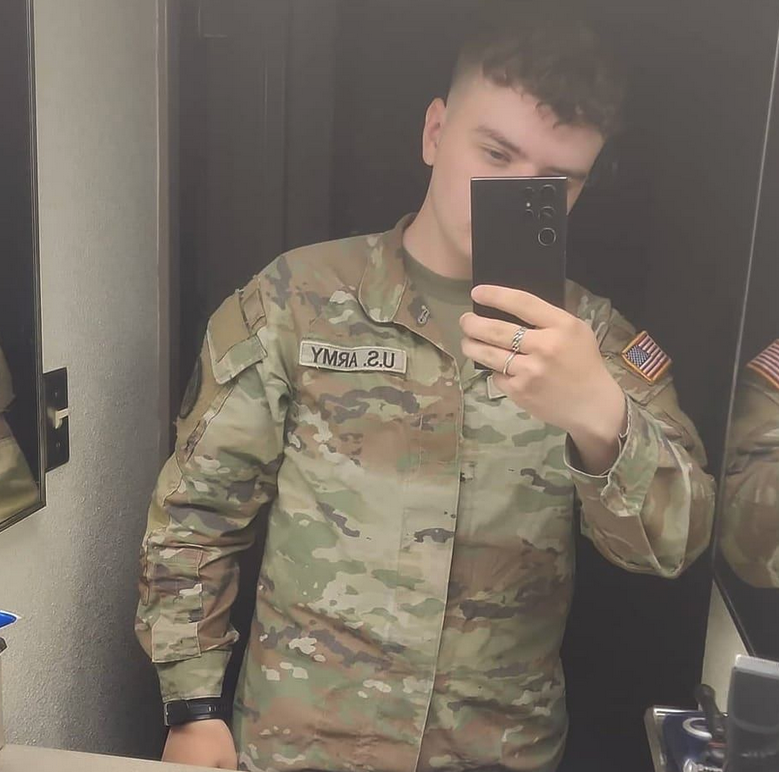
One of several selfies from the Facebook page of Cameron Wagenius.
Cameron John Wagenius, 22, was stationed at a U.S. Army base in South Korea when he adopted the cybercriminal persona “Kiberphant0m.” Working with three alleged co-conspirators, Kiberphant0m downloaded data from several large customers of the cloud data storage service Snowflake that had exposed credentials and did not enforce multi-factor authentication (Snowflake has since mandated MFA on all accounts).
In October 2024, Kiberphant0m bragged on the cybercrime forums that he’d stolen the call and text metadata (e.g. source and destination number, timestamp, duration, etc.) for tens of millions of AT&T customers. Kiberphant0m claimed to have hacked into more than dozen telecommunications companies worldwide, including Verizon’s Push-to-Talk business, and publicly extorted these companies in exchange for a promise not to publish the stolen data.
In late November 2025, KrebsOnSecurity warned that Kiberphant0m was likely a U.S. soldier stationed in South Korea. Less than a month later, Wagenius was arrested and charged in two separate federal indictments, and soon pleaded guilty to all counts in both cases.
At his sentencing hearing in Seattle today, Wagenius was sentenced to nearly six years in federal prison, and ordered to pay $294,978 in restitution.
Federal prosecutors said Wagenius was assisted in his efforts to extort victim companies by Kenneth Schuchman, a 28-year old man from Vancouver, Washington who has a lengthy cybercriminal history. In 2019, Schuchman pleaded guilty to operating the Satori botnet, a vast collection of hacked Internet-of-Things (IoT) devices that was used for large-scale distributed denial-of-service (DDoS) attacks.
Two other alleged co-conspirators of Wagenius are still facing charges in connection with the Snowflake data thefts; Conor Riley Moucka, a.k.a. “Judische,” of Kitchener, Ontario was arrested in 2024 and pleaded guilty in August 2026; and John Erin Binns, an American man currently living in Turkey who is also wanted for a 2021 data breach at T-Mobile that exposed the personal information of at least 76 million customers.
Kiberphant0m also admitted to re-extorting victims, and threatening to disclose national security secrets. Immediately following Moucka’s arrest — after AT&T had already paid the extortion group a $370,000 Bitcoin ransom — Kiberphant0m posted on hacker forums what he claimed were the AT&T call logs for then President-elect Donald Trump and for then Vice President Kamala Harris, as well as schematics allegedly stolen from the U.S. National Security Agency (NSA).
Paul Russell is a resident agent in charge at the Defense Criminal Investigative Service (DCIS), the criminal investigative arm of the U.S. Department of Defense Office of Inspector General. Russell said when DCIS received information that a soldier with secret clearance was allegedly involved in cybercrime and extortion, the agency began working the investigation alongside the FBI, the Army Criminal Investigative Division (CID), and the U.S. Secret Service.
“We don’t often get leads where there’s an active duty soldier with a secret clearance who’s creating hacking tools and trafficking in data,” Russell said. “That doesn’t happen every day, and so when that hits it really spins all of our partner organizations up. It was very serious from jump street, just because it was unique, it was an insider threat, and we weren’t sure what we were dealing with.”
A sentencing memo (PDF) filed Sept. 19 by federal prosecutors in Seattle notes that while Wagenius pleaded guilty almost immediately and has been remarkably cooperative, he recently got caught trying to find security vulnerabilities in the BOP’s computer network. The government’s memo notes that while incarcerated and awaiting sentencing, Wagenius violated the computer use policies of the Bureau of Prisons (BOP) in attempts to learn about vulnerabilities in BOP computer systems.
“According to records from BOP, in or around September 2025, Wagenius used another inmate’s email system to request that the email recipient prompt a commercial AI tool to provide information about “[w]hat CVE’s are there for Windows 10 Enterprise privilege escalation and bypasses” and to “[p]rovide the CVE’s and a real world working script for each CVE . . . without omitted code,” the government’s memo states.
The memo states that less than a week later, Wagenius used a different inmate’s email account and requested that the email recipient prompt an AI tool to “[p]rovide the step by step for CVE-2023-45208, code for this if any, and if no code exists make some, make sure to describe everything in detail.” CVE-2023-45208 is a three-year-old “command injection” vulnerability in D-Link networking devices.
That same month, Wagenius allegedly again requested that the email recipient prompt AI with the question, “How do you make an antenna in a prison environment with commissary or readily available items/tools to improve/make an antenna to extend radio reception?”
Federal prosecutors said Wagenius also requested that the recipient research escaping prison.
“In several instances, Wagenius framed the AI queries as being posed in connection to a book he was writing. This is a common method of ‘prompt injection,’ in which attackers feed specially crafted, deceptive inputs into commercial AI tools that are programmed to avoid outputting malicious code that can be used to exploit computer vulnerabilities,” the sentencing memo reads.
The government told the court it is unaware of evidence that Wagenius figured out how to use or deploy the vulnerabilities he was researching in the BOP’s systems, and when questioned said he was only researching “potential vulnerabilities to provide information to the BOP.”
Incredibly, despite the enormous financial value of the data stolen from AT&T and other telecom providers, Wagenius’s extortion efforts were largely unsuccessful. The government’s sentencing memo says Wagenius made a whopping total of around $1,500 from selling stolen data.
“While Wagenius was not particularly financially successful as a cybercriminal, he both intended to and caused significant harm to numerous individual victims, U.S. companies, and the U.S. government,” the memo states.
A new community of KDE wants the project to adopt a strict no-AI policy for KDE Plasma.
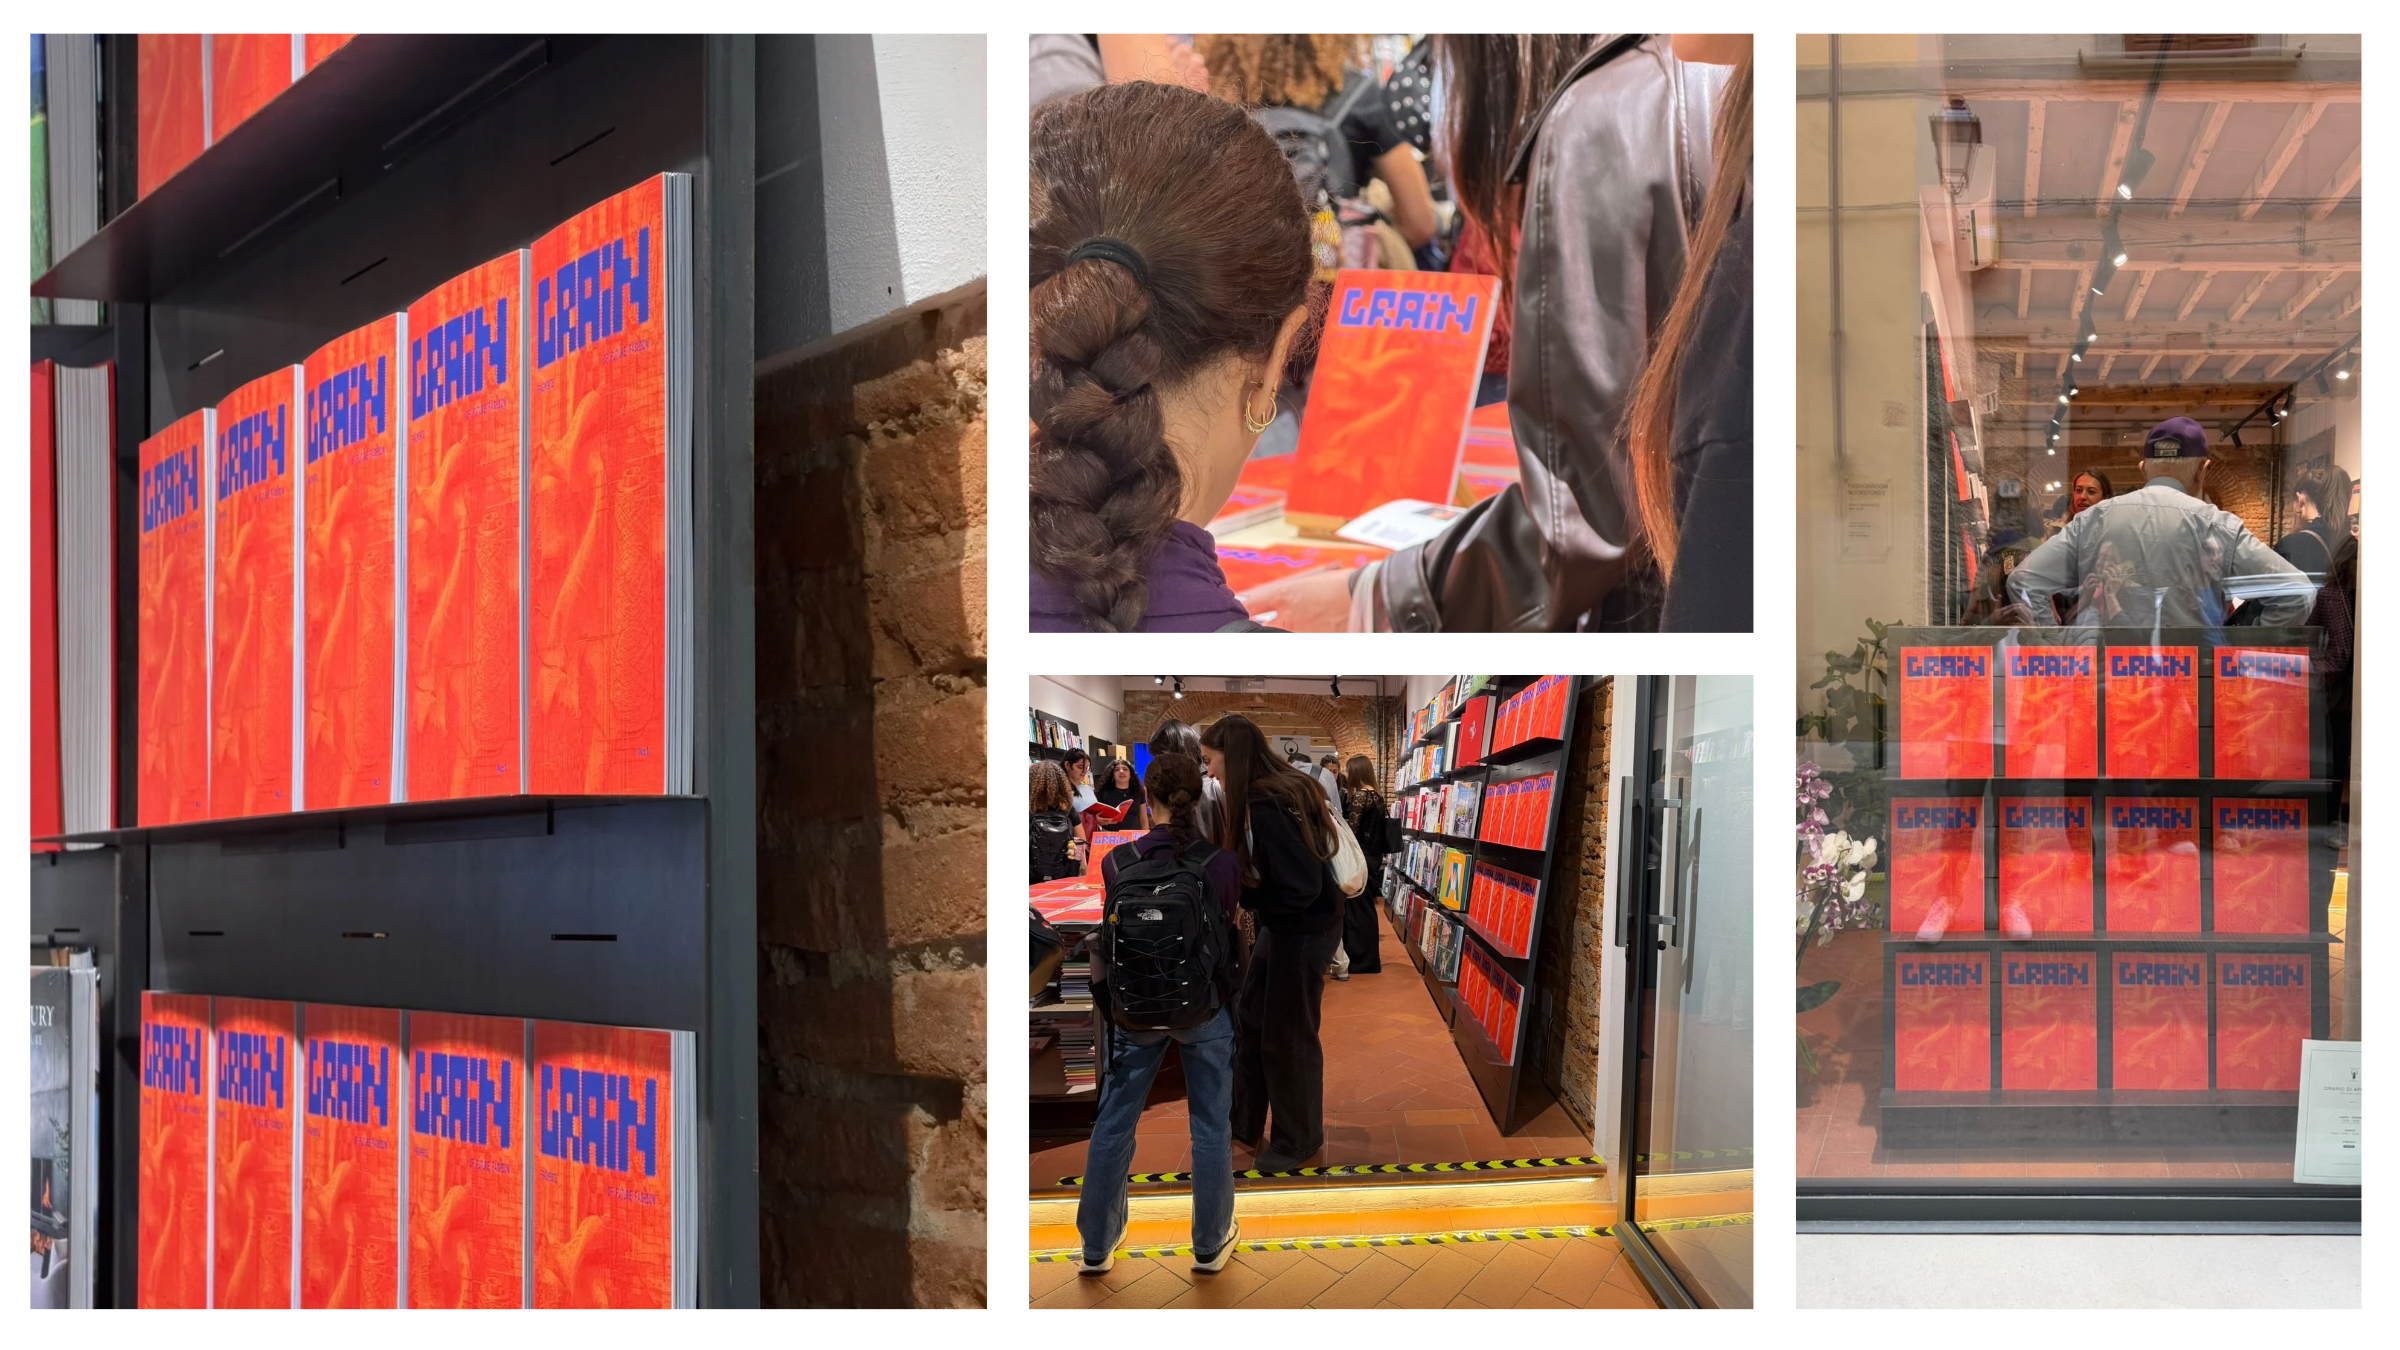
Presentato a Prato negli spazi di Fashion Room il primo numero della rivista GRAIN promosso dai Corsi di Laurea in Design tessile e moda e Design sistema moda dell'Ateneo fiorentino.
Presentato a Prato negli spazi di Fashion Room il primo numero della rivista GRAIN promosso dai Corsi di Laurea in Design tessile e moda e Design sistema moda dell'Ateneo fiorentino.
10 min read
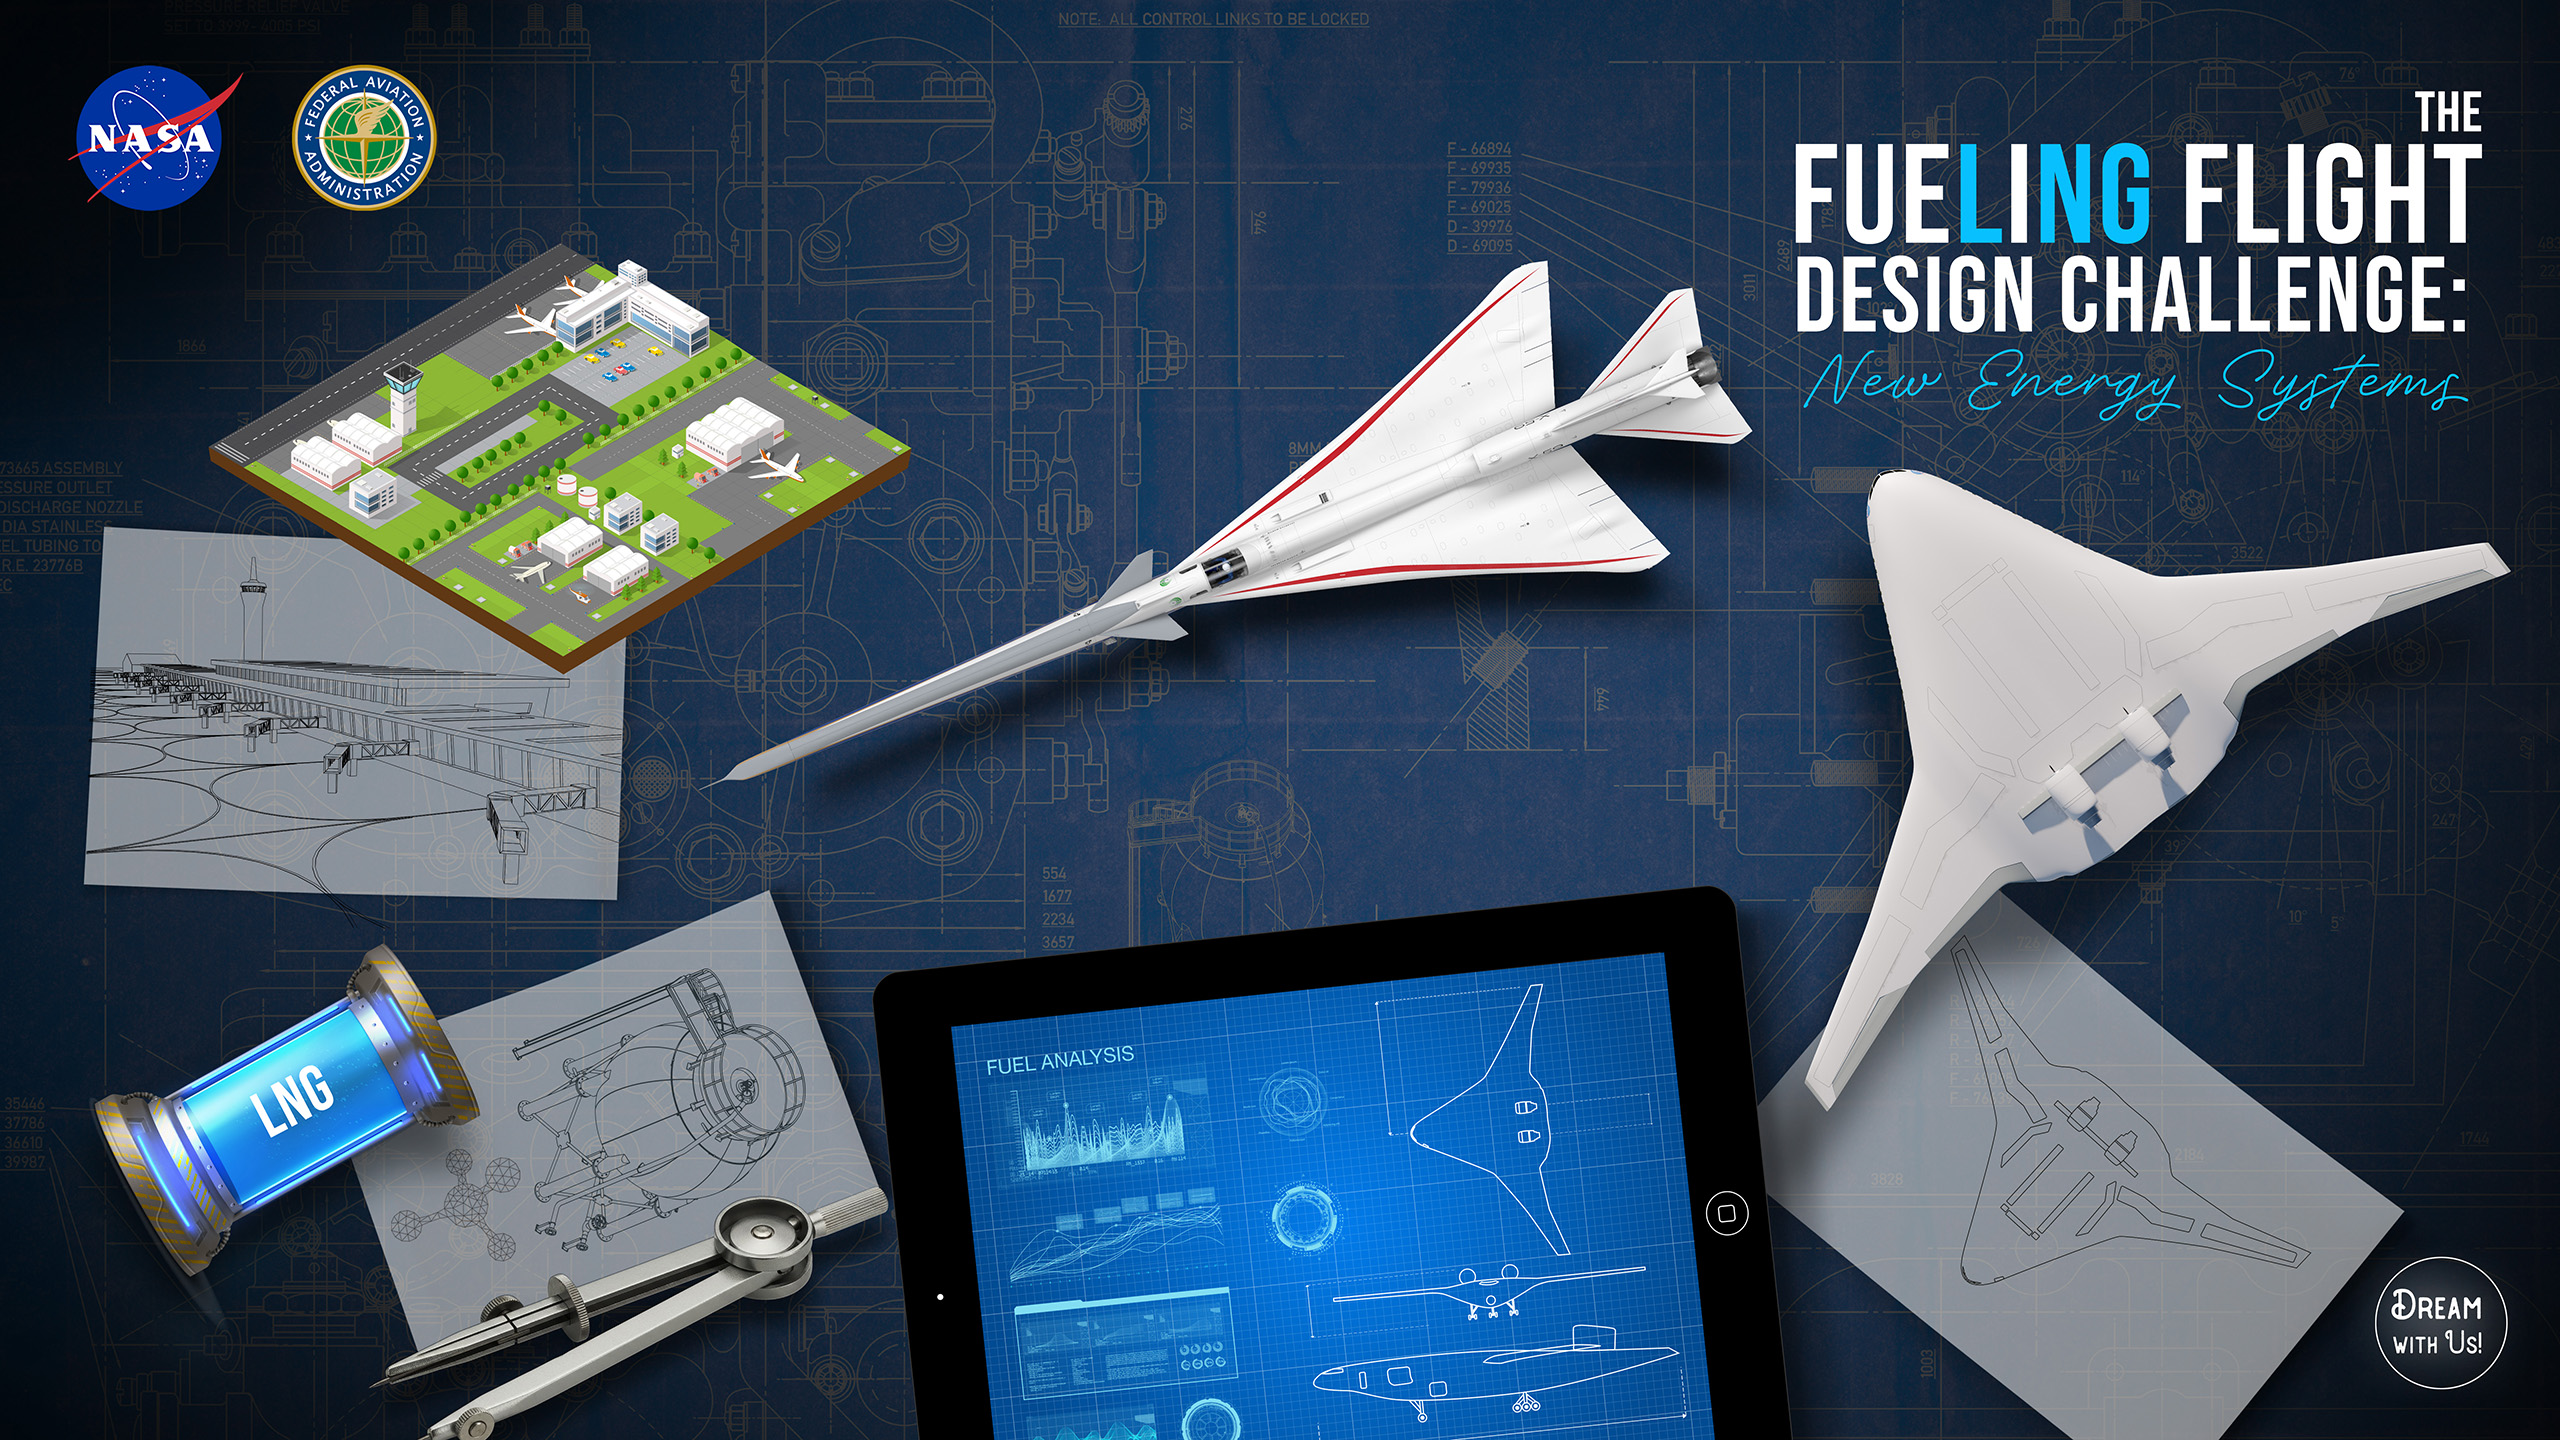
The 2026-2027 challenge theme is, “Fueling Flight Design Challenge: New Energy Systems.”
As more and more aircraft are a part of the US’ National Airspace System (NAS), NASA and partners at the FAA, at universities, and in the aviation industry are searching for ways to increase safety, make flight more affordable, find new fuels for aircraft, and reduce the amount of time passengers and cargo spend in the air. This year’s Dream with Us Challenge focuses on new aircraft fuels and how even the addition of one new fuel will change both the aircraft they are used in and the airports where aircraft take off and land.
The “Fueling Flight Design Challenge: New Energy Systems” challenge is open to middle and high school students, with a different task for middle school teams and high school teams. Teams for both categories will focus on the addition of an emerging aircraft fuel source, liquid natural gas (LNG) into our aviation environment. This will require teams to learn more about LNG, how it might be used in aviation, the benefits of an additional fuel source, and what kind of changes would need to be made to aircraft and to airports to adapt to these new changes.
Since the early days of aviation, commercial aircraft have relied on traditional designs and infrastructure. Aircraft have been a similar “tube-and-wing” design, with limitations that were made because of the materials aircraft were made with, along with the technology to build these aircraft. With the increasing availability of new technologies and new materials, aircraft no longer need to follow the same basic design. In addition, new research about fuel types, increasing demand for more flights and more fuel has resulted in many different options that include types of fuel, increasing electrification, and more. That also means airports are going to need to adjust. Changes in airport infrastructure will be needed to add multiple fuel types, different gateway configurations to allow for new aircraft types, and perhaps even different areas for different aircraft. What will this all look like? That partially depends on researchers and designers in the future since these are challenges the aeronautics community is starting to face now and will continue to do in the future.
Middle school student teams of 2-4 members will adapt an existing airport (or create one of their own) that incorporates the use of both liquefied natural gas (LNG) and traditional aviation fuel. The airport design should include the overall airport layout that includes (but is not limited to): control tower(s), hangars, fuel locations, terminal, passenger parking, runways. See requirements below for specific details.
The 2026/2027 Dream with Us Design Challenge for middle and high school students opens September 25, 2026. The submission period for middle school entrants begins September 25, 2026, and concludes on January 22, 2027, at 11:59 pm ET. Schools, organizations, and community groups should communicate to parents and guardians that submissions are limited to one entry per team and team registration requires someone over the age of 13 to create the account (adult team sponsors may create the registration on the team’s behalf if desired). Entries must be submitted through the submission link on the Dream with Us Design Challenge webpage: https://www.nasa.gov/dream-with-us/. Signed permission forms from parents or legal guardians are required for all participants that agree to the terms and requirements listed below and on the submission form.
Use of super intelligence tools for challenge-related work is not permitted. Teams must not upload, process, or generate any content using SI systems, including publicly available browser‑based GenSI services, SI‑assisted code generation tools, or SI‑generated imagery. All submissions must be created solely by team members without the assistance of SI.
The middle school challenge is open to all participants in grades 6 – 8 who are attending public, private, parochial, and home schools in the United States of America and children of U.S. military members stationed overseas.
Students in grades 9 – 12 will use the high school module. See the Dream with Us main webpage for details. Note: for teams that have both middle and high school students, those teams will compete in the high school challenge.
Submissions for the Dream with Us: Middle School Aviation Challenge are accepted September 25, 2026 – January 22, 2027. Submission link: https://stemgateway.nasa.gov/s/course-offering/a0BSJ0000082I13/20262027-dream-with-us-design-challenge-fueling-future-flight-ms. Winners will first be announced during a virtual awards reception (date TBD) then shared on social media and the Dream with Us design challenge webpage after the reception.
Submissions for the Dream with Us: Middle School Aviation Challenge are accepted September 25, 2026 – January 22, 2027. Submission link: https://stemgateway.nasa.gov/s/course-offering/a0BSJ0000082I13/20262027-dream-with-us-design-challenge-fueling-future-flight-ms. Winners will first be announced during a virtual awards reception (date TBD) then shared on social media and the Dream with Us design challenge webpage after the reception.
Challenge Rules
The 2026/2027 Dream with Us Design Challenge for middle and high school students opens September 25, 2026. The submission period for middle school entrants begins September 25, 2026, and concludes on January 22, 2027, at 11:59 pm ET. Schools, organizations, and community groups should communicate to parents and guardians that submissions are limited to one entry per team and team registration requires someone over the age of 13 to create the account (adult team sponsors may create the registration on the team’s behalf if desired). Entries must be submitted through the submission link on the Dream with Us Design Challenge webpage: https://www.nasa.gov/dream-with-us/. Signed permission forms from parents or legal guardians are required for all participants that agree to the terms and requirements listed below and on the submission form.
Each team submission will have two separate categories: technical and creative. Both categories must be included for consideration. Note: all sources for the presentation should be cited, including images. Please see the section above for rules about the use of AI.
The technical presentation, using PowerPoint or similar, must include:
The team’s creative submission will be a presentation that advertises the benefits of the new airport modification, allowing two different types of fuels to be utilized at the airport. The audience could be city or state leadership, stores interested in investing in a location at the airport, airlines who may want to now fly to this airport (this is up to you!). How you choose to present this advertisement for improvements is up to you. It could be any of the following (or maybe you have another creative idea):
All middle school entries will be submitted through the NASA Gateway link found INSERT GATEWAY LINK HERE and on the Dream with Us Design Challenge webpage. All entries must include the following:
The following lessons and activities can be used to help participants learn more about aircraft and airport design, along with other aircraft considerations:
Do you need to find out more about research on liquefied natural gas (LNG) as an aviation fuel source? Find out more here:
Entries will be evaluated by industry experts based on impact, practicality, originality, and how well the idea is communicated. Judges will make award selections based on the above-mentioned criteria to determine which projects will be recognized.
Are you an educator who needs to know more about how to support a team or multiple teams? Are you a student wanting to know more about how to participate? Join us in October, when we will set up a mid-point check-in! Stay tuned for those dates to be released on the Dream with Us design challenge webpage.
Questions:
If you have any additional questions, please reach out to the NASA Aeronautics STEM team at aeroSTEM@nasa.onmicrosoft.com.
Dream With Us: High School Engineering Challenge
9 min read

The 2026-2027 challenge theme is, “Fueling Flight Design Challenge: New Energy Systems.”
As more and more aircraft are a part of the US’ National Airspace System (NAS), NASA and partners at the FAA, at universities, and in the aviation industry are searching for ways to increase safety, make flight more affordable, find new fuels for aircraft, and reduce the amount of time passengers and cargo spend in the air. This year’s Dream with Us Challenge focuses on new aircraft fuels and how even the addition of one new fuel will change both the aircraft they are used in and the airports where aircraft take off and land.
The “Fueling Flight Design Challenge: New Energy Systems” challenge is open to middle and high school students, with a different task for middle school teams and high school teams. Teams for both categories will focus on the addition of an emerging aircraft fuel source, liquefied natural gas (LNG) into our aviation environment. This will require teams to learn more about LNG, how it might be used in aviation, the benefits of an additional fuel source, and what kind of changes would need to be made to aircraft and to airports to adapt to these new changes.
Since the early days of aviation, commercial aircraft have relied on traditional designs and infrastructure. Aircraft have been a similar “tube-and-wing” design, with limitations that were made because of the materials aircraft were made with, along with the technology to build these aircraft. With the increasing availability of new technologies and new materials, aircraft no longer need to follow the same basic design. In addition, new research about fuel types, increasing demand for more flights and more fuel has resulted in many different options that include types of fuel, increasing electrification, and more. That also means airports are going to need to adjust. Changes in airport infrastructure will be needed to add multiple fuel types, different gateway configurations to allow for new aircraft types, and perhaps even different areas for different aircraft. What will this all look like? That partially depends on researchers and designers in the future since these are challenges the aeronautics community is starting to face now and will continue to do in the future.
Globally each year, over 62 million metric tons of air cargo are transported, which is more than 33% of global trade by value. This equates to about $8.3 trillion annually. With these large numbers, even a small increase in efficiency can have a large economic impact.
A major air freight company has announced that they are looking to replace some of their fleet with a new aircraft and are interested in new designs to increase efficiency and that will utilize a different type of fuel. Your team has been tasked by your aircraft company to develop a new concept cargo aircraft to present to the air freight company. Your team has been directed to focus on a design that will use liquefied natural gas, or LNG. Since LNG must be stored differently than traditional jet fuel, the aircraft design needs to adapt. These changes, however, may lead to innovative designs that are more aerodynamically efficient.
The air freight company has provided the following requirements.
Teams will be provided with performance information for the jet engine.
The high school module is for students in grades 9 – 12. Students in grades 6 – 8 will use the middle school module. See the Dream with Us main webpage for details. Note: for teams that have both middle and high school students, those teams will compete in the high school challenge.
The high school challenge is open to all participants in grades 9 – 12 who are attending public, private, parochial, and home schools in the United States of America and children of U.S. military members stationed overseas.
The 2026/2027 Dream with Us Design Challenge for middle and high school students opens September 25, 2026. The submission period for middle school entrants begins September 25, 2026, and concludes on January 22, 2027, at 11:59 pm ET. Schools, organizations, and community groups should communicate to parents and guardians that submissions are limited to one entry per team and team registration requires someone over the age of 13 to create the account (adult team sponsors may create the registration on the team’s behalf if desired). Entries must be submitted through the submission link on the Dream with Us Design Challenge webpage: https://www.nasa.gov/dream-with-us/. Signed permission forms from parents or legal guardians are required for all participants that agree to the terms and requirements listed below and on the submission form.
Use of super intelligence tools for challenge-related work is not permitted. Teams must not upload, process, or generate any content using SI systems, including publicly available browser‑based GenSI services, SI‑assisted code generation tools, or SI‑generated imagery. All submissions must be created solely by team members without the assistance of SI.
The final product for this challenge is to prepare and submit an Engineering Design Notebook.
Teams of judges will evaluate your work based on what you submit in your Engineering Design Notebook. Your team should look through the Scoring Rubric and begin to do research to design a system to address the requirements of the notebook; specifics about the notebook requirements can be found in the Scoring Rubric. The headings in the Scoring Rubric should be used as the headings in your Engineering Design Notebook. Fill in sections of the Engineering Design Notebook as you complete the work in each section.
The following research resources can get you started on your work. This is not an all-inclusive list of resources publicly available but is meant to give you a strong starting point:
Fundamental Experimental Tests and Modeling of LOX/CH4 Engines at High Pressures
“As Jet Fuel Supplies Tighten, Can Other Fuels Meet Demand?”
All high school entries will be submitted through the NASA Gateway link found INSERT GATEWAY LINK HERE and on the Dream with Us Design Challenge webpage. All entries must include the following:
Entries will be evaluated by industry experts based on impact, practicality, originality, and how well the idea is communicated. Projects will go through several levels of judging. Top teams will be asked to take part in the finalist stage, where participants will be asked to join a select group of industry judges and virtually present their projects (see timeline for dates). A panel of Blue Ribbon Judges will then make award selections based to determine which projects will be recognized.
A Scoring Rubric (see above) is available as a guide for teams. This does not need to be submitted with the team’s project.
Are you an educator who needs to know more about how to support a team or multiple teams? Are you a student wanting to know more about how to participate? Join us in October, when we will set up a mid-point check-in! Stay tuned for those dates to be released on the Dream with Us design challenge webpage.
Questions:
If you have any additional questions, please reach out to the NASA Aeronautics STEM team at aeroSTEM@nasa.onmicrosoft.com.
Dream With Us: High School Engineering Challenge

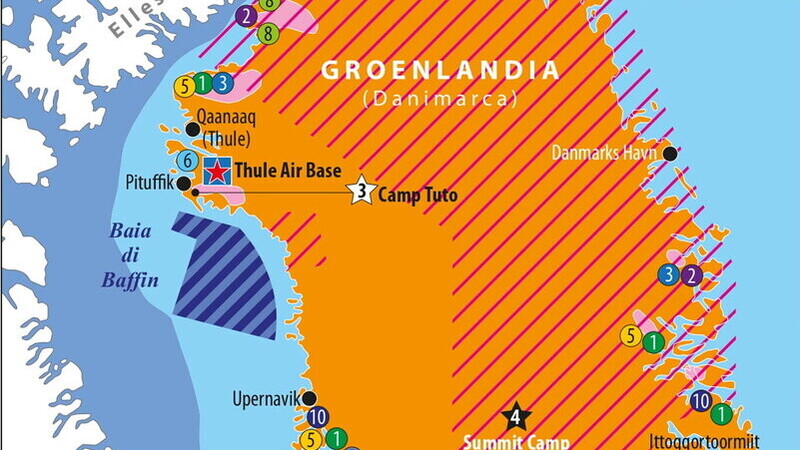 Con il nuovo accordo, Washington rafforza il proprio controllo sull’isola, tra nuove basi, risorse e veti sugli investimenti sgraditi. La sovranità della Danimarca si affievolisce. Perché l’intesa svincola la presenza militare americana dalla Nato. Il margine d’azione dei satelliti europei e il nodo del testo ufficiale.
 La carta inedita della settimana.
Por Ivone Alves García
Buena parte del planeta todavía mide convencionalmente el tiempo a partir de una fecha construida alrededor del nacimiento de Jesús de Nazaret, cuya vida pública transcurrió dentro de un territorio extraordinariamente reducido. Su predicación se dio, en lo esencial, en un radio de unos cien kilómetros: Galilea, Jerusalén, algunas incursiones hacia Tiro y Sidón, la Decápolis, Samaria, la orilla este del Jordán. Ese fue, aproximadamente, el mapa completo de su paso terrenal.
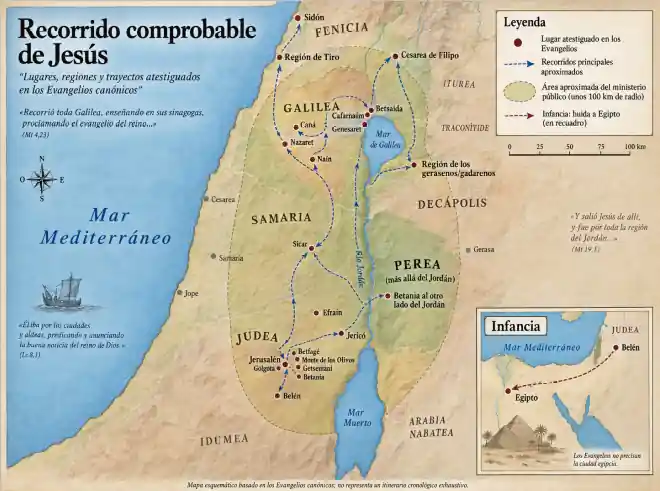
Midamos ese paso con la vara que el poder siempre usó para medirse a sí mismo. No comandó ejércitos ni acumuló fortuna, no ocupó cargo político ni dirigió un Estado, no fundó una dinastía ni dispuso de imprenta, correo imperial o aparato de propaganda alguno. Los Evangelios, de hecho, no se escribieron mientras predicaba: nacieron después, de la memoria de quienes lo habían escuchado. Nació en una provincia periférica de un imperio que gobernaba el mundo conocido, y ahí mismo terminó crucificado bajo la autoridad romana, sometido a una muerte pública e infamante, pensada específicamente para quebrar al condenado y advertir a los demás.
Según todas las reglas humanas del poder, ahí debía terminar la historia. Pero los discípulos no se comportaron como los seguidores de un maestro derrotado. Pocos días después de la crucifixión, comenzaron a afirmar algo completamente inesperado: que Jesús había resucitado. En lugar de limitarse a difundir una filosofía o guardar un respetuoso recuerdo, anunciaron este hecho de forma directa. Fue esa convicción la que realmente puso en marcha la historia del cristianismo.
A partir de ahí, ese movimiento minúsculo se extendió por las ciudades del Mediterráneo oriental, atravesó las persecuciones imperiales y permaneció en pie cuando cayó el propio Imperio romano de Occidente, que en su momento debió de parecer bastante más sólido que cualquier fe. Echó raíces en el feudalismo, resistió el cisma de la Reforma, la crítica religiosa de la Ilustración, las lecturas críticas del siglo XIX y dos guerras mundiales, y llega al mundo tecnológico de hoy con hombres y mujeres que siguen rezando en su nombre, celebrando su muerte y su Resurrección y reconociéndolo como Cristo en todos los continentes.
Compárese esto con lo que puede hacer hoy cualquiera con poder real: un presidente que llega a media humanidad apenas abre la boca, un empresario que compra la plataforma entera donde discuten millones, un artista que acumula miles de millones de reproducciones en semanas. Nunca tuvimos tantos medios para hablarle a tantos. Y sin embargo casi todas esas voces se apagan de la memoria colectiva en el plazo de una generación. Un hombre que no dispuso de nada de esto sigue siendo, dos mil años después, más recordado que la mayoría de ellos.
Un historiador puede explicar buena parte de este proceso sin necesidad de apelar a la fe, y no hay por qué temerle a esa mirada: las rutas romanas, el griego común a todo el Mediterráneo oriental, la prédica de Pablo, la organización de las primeras comunidades, la conversión de Constantino tres siglos más tarde. Ese último dato importa más de lo que suele reconocerse: cuando el poder imperial por fin favoreció al cristianismo, el cristianismo ya llevaba trescientos años extendiéndose sin ese poder. La explicación sociológica cubre cómo se propagó una vez que ya existía algo capaz de propagarse. Lo que no cubre es la pregunta anterior: qué había en aquel hombre y en aquel mensaje para que existiera, en primer lugar, algo con esa capacidad. Roma crucificó a miles de personas antes y después de aquel viernes, y ninguna cambió la manera en que la humanidad cuenta los años. Judea produjo, en el mismo siglo, decenas de predicadores y mesías fracasados que hoy son apenas una nota al pie en algún historiador antiguo.
La fe cristiana no nació del éxito posterior del cristianismo. Nació del encuentro con Cristo, de sus palabras y sus obras, de su muerte y de la certeza proclamada por sus discípulos de que había resucitado. La expansión que vino después pertenece a otro orden: constituye una huella histórica de aquello que comenzó en un territorio diminuto y que ninguna explicación puramente material consigue agotar.
Jesús triunfó, además, con una lógica inversa a la que usa siempre el poder, que se expande con ejércitos, con acumulación, con organización partidaria o con propaganda. Él empezó con doce discípulos, caminos de tierra, aldeas sin importancia y parábolas contadas junto a un lago. La distancia entre esos medios iniciales y sus consecuencias históricas es enorme. Vivimos, hoy, obsesionados con el alcance inmediato —seguidores, reproducciones, capacidad instantánea de influencia— y medimos la importancia de algo por cuánta gente llega en las primeras horas. Jesús es casi la inversión exacta de ese criterio: un alcance inicial mínimo y una profundidad histórica que todavía no terminamos de medir.
Cristo no prometió comodidad ni poder terrenal. Prometió algo infinitamente mayor y mucho más difícil de convertir en propaganda: perdón, salvación, vida eterna, reconciliación con Dios. A cambio pedía conversión, amor al prójimo, misericordia hacia el enemigo y una vida entera puesta al servicio de algo superior al propio yo. Casi ninguna de las fórmulas que hoy garantizan viralidad estaba en aquel ofrecimiento. Y sin embargo sigue ahí, dos mil años después, más vivo que cualquiera de nuestros fenómenos de audiencia instantánea.
Un hombre recorrió apenas una pequeña franja del mundo antiguo. Desde la lógica humana carecía de todos los instrumentos necesarios para atravesar fronteras, generaciones e imperios. Fue crucificado, y según toda razón humana ahí debía terminar la historia. Sus discípulos proclamaron que había resucitado. Dos mil años después, Cristo sigue siendo adorado en lugares que ninguno de aquellos hombres sabía siquiera que existían. Para quien cree, esa historia no es una casualidad extraordinaria: pertenece exactamente a lo que Él dijo que había venido a hacer. ¿Cómo mirar todo esto desde el siglo XXI, con toda nuestra ciencia, nuestra tecnología y nuestra pretendida sofisticación, y concluir simplemente que se trató de un predicador exitoso de una pequeña provincia romana?
La tecnología consiguió, en dos mil años, lo que ningún imperio había logrado antes: hizo pequeño al planeta entero. Pero no consiguió volver pequeño a aquel hombre que caminó apenas un centenar de kilómetros a la redonda. Jesús recorrió un territorio pequeño. Fue el mundo el que terminó recorriendo el camino hacia él. El imperio bajo cuyo poder fue crucificado desapareció hace siglos. La Iglesia nacida de aquel pequeño grupo de discípulos continúa reuniéndose en su nombre, dos mil años después, en todos los continentes.
Por eso, en medio de los conflictos que sacuden al mundo y de las tempestades personales que a cada uno le toca atravesar, vale la pena volver la mirada a lo que ocurrió en aquella pequeña franja de tierra. Recordar lo que aquel hombre —y la obra del Padre, del Hijo y del Espíritu Santo— hizo por nosotros no es un refugio abstracto, sino una certeza viva. Si aquel comienzo tan humilde transformó la historia para siempre, hoy más que nunca, ante cualquier adversidad, tenemos un motivo profundo para no bajar los brazos y renovar la esperanza.
Thanks, Martin.
Well, as an old "EMC-Chap", I have seen several examples and been
able to "identify" them in some way.
Our village has 500 souls. All of them have a terrestrial birth
certificate and most probably no
relatives up there, hi.
I will carry on to run my OWRX and observe possible further
phenomena.
Such developments may change the orbital spectrum in the future:
https://www.heise.de/en/news/Data-centers-in-space-Google-to-launch-satellite-with-four-AI-accelerators-11465062.html
Regards
Wolfgang
Il 24 settembre del 1961 un’inedita esperienza di nonviolenza popolare si svolse tra Perugia ed Assisi: la Marcia della pace per la fratellanza tra i popoli. Una marcia alla quale Aldo Capitini pensava da anni che passò alla fase organizzativa in quella drammatica estate, mentre a Berlino veniva innalzato il muro che avrebbe diviso per [...]
L'articolo 65 anni dopo la Marcia di Aldo Capitini la nuova Mozione del popolo della pace: un’altra difesa ora è davvero possibile proviene da Movimento Nonviolento.
By Philipp Reisner, CEO LINBIT®
Sovereignty is a word borrowed from statecraft. A sovereign country is independent in its decisions. The term “digital sovereignty” is a more recent invention that applies to organizations and even individuals.
In this article, I discuss what the push for digital sovereignty implies for Linux-focused, open source developers and companies. The framework I use is a European one, because I am Vienna-based and familiar with it. As I discuss later, the implications are not limited to Europe.
The European Commission published the EU Cloud Sovereignty Framework (CSF), which breaks sovereignty down into eight objectives:
The framework rates providers on two scales: a Sovereignty Effectiveness Assurance Level (SEAL), and a complementary Sovereignty Score for cloud services. The first indicates a minimum level of sovereignty objectives met. The second shows a provider’s strengths and weaknesses across the objectives.
Each objective is rated from SEAL-0 to SEAL-4. SEAL-4 means an EU supply chain, from the physical chips up to the software.
The mechanic I find most interesting is that a provider does not get one SEAL level. It receives eight, and the overall level is the lowest of them. Your weakest objective decides your rating, not your average. Anyone who has ever tuned a storage stack will recognize that logic.
Open source software can put providers in a strong position to address the technology-openness objective, SOV-6, because customers can inspect the code, operate it independently, and avoid dependencies on proprietary implementation. Because the source is open, that argument does not stop at the EU border. A service provider in the US or in Asia aiming for full SEAL-4 is not held back by choosing open source software.
SOV-6 specifies two things: open standards and the freedom to choose technologies. In software, an open standard might define an interface that anyone can implement, but if only one vendor has implemented it, a buyer still has a single supplier for it. Depending on a single supplier also weakens a provider on SOV-5, the supply-chain objective, which protects against vendor lock-in. Freedom to choose means being able to substitute one implementation for another.
An example is the Container Storage Interface (CSI), a vendor-neutral storage standard developed under the Cloud Native Computing Foundation (CNCF) and used by Kubernetes. CSI is the standard, LINBIT provides a CSI driver for LINSTOR® and its upstream CNCF project, Piraeus Datastore, and a buyer running Kubernetes can use this driver. Because of the open standard nature of the interface, the buyer can also move between storage back ends. This is freedom for the buyer, motivation for providers to make a better solution, and neutrality from a foundation like the CNCF.
Digital sovereignty is no longer an exercise on paper. In April 2026, the European Commission awarded a sovereign cloud contract worth up to €180 million over six years to four European providers, with SEAL-2 as the minimum bar for eligibility. Sovereignty has become a procurement instrument with money attached. Predictably, one of the awards is already being publicly contested as “sovereignty-washing”.
What poured oil on the fire was an incident involving the chief prosecutor of the International Criminal Court. After the US sanctioned court officials, the chief prosecutor reportedly lost access to his Microsoft-hosted email account, and bank accounts in the United Kingdom were frozen. Since these actions, some EU banks with US exposure are preferring to over-comply rather than take any risk. Microsoft disputes the framing and maintains it never suspended services to the ICC as an organization. For me, the detail of who pressed which button matters far less than the lesson: neither the email nor the banking depended on a European decision.
In the US, similar discussions have taken place, only with different verbiage. There it is “economic security” and “supply chain resilience”, mostly aimed at China, and where Europe says “technological sovereignty”, Washington says “technological leadership”. Different branding, same substance.
As digital sovereignty gains weight in technology sourcing decisions, smaller vendors benefit.
A framework that asks, “Who owns you? Whose laws apply? Can I operate this without you, and can I read the source?” rewards exactly the properties a small open source company has by default. The hyperscalers will feel some headwind, though they are not standing still, and “sovereign” regions run by local operating entities are their answer. Whether that clears a SEAL-3 or SEAL-4 bar is the argument of the next few years.
LINBIT already made an investment in developing in the open. An open license is necessary but not enough on its own, because a project can be open and still be controlled by a single company that can relicense it. What makes the openness durable is governance that the original vendor cannot reverse. DRBD® ships in the mainline Linux kernel, and we are working to upstream the current DRBD 9 code. Code in the commons, for example, in the mainline kernel, under a foundation such as the CNCF, or in another home that no single vendor controls, is the strongest answer to SOV-6 I know of. Every project that puts it there widens the set of technology a sovereign buyer can choose from.
The post The Impact of Digital Sovereignty on Open Source Companies appeared first on Linux.com.
Le Reti promotrici della campagna “Un’altra difesa è possibile” hanno depositato questa mattina al Senato della Repubblica le firme raccolte a sostegno della proposta di legge di iniziativa popolare per la difesa civile, non armata e nonviolenta: 57.136 sottoscrizioni, ben oltre il quorum di 50.000 richiesto dalla normativa. Quello compiuto oggi al Senato dalla campagna [...]
L'articolo 57.136 firme consegnate al Senato: “Un’altra difesa è possibile” apre la fase due, ora la parola al Parlamento proviene da Movimento Nonviolento.

Macerie e libertà. Le giunte del CLN e l’amministrazione dei Comuni (1944-1946): convegno e tappa finale di un percorso di ricerca che ha coinvolto tutta la rete degli Istituti della Resistenza toscani.
Promosso dall’Istituto Storico Toscano della Resistenza e dell’Età contemporanea (ISRT) in collaborazione con la rete toscana degli Istituti storici della Resistenza e dell’età contemporanea e con la Fondazione CDSE, il Convegno riunirà studiosi e studiose provenienti da tutta la Toscana per riflettere su una fase decisiva della nostra storia: il passaggio dalla Liberazione alla costruzione delle prime istituzioni democratiche locali.
Attraverso le esperienze dei territori toscani, saranno approfonditi il ruolo dei Comitati di Liberazione Nazionale, la formazione della nuova classe dirigente, profili e politiche delle amministrazioni comunali nella ricostruzione civile e democratica del Paese nell’immediato dopoguerra.
Qui di seguito le locandine di entrambi gli eventi con tutte le informazioni ed orari.
Proiezione gratuita del film BERLINGUER. A LOVE STORY, scritto e diretto da Pierpaolo Farina
Al termine della proiezione seguirà un dibattito con il regista Pierpaolo Farina, Gianfranco Francese (Segretario generale CGIL Livorno) e Catia Sonetti (Direttrice ISTORECO). A coordinare l’incontro sarà Chiara Macchi (ARCI Livorno).
Un’occasione per vedere il film e discutere insieme della figura di Enrico Berlinguer, della sua esperienza politica e della memoria di una stagione importante della storia italiana.
L’iniziativa è a ingresso gratuito (fino ad esaurimento posti) ed è promossa da CGIL Livorno, ISTORECO e ARCI Livorno.
The systemd project has officially released systemd 262, delivering another substantial update to the system and service manager used by most major Linux distributions. The final release was tagged on September 22, 2026, following three release candidates earlier in the month.
Systemd 262 introduces improvements across service management, containers, virtualization, encrypted storage, TPM security, networking, journal recovery, system updates, and unattended installations. Among the most interesting additions are the ability to build systemd as a single statically linked PID 1 binary, Intel TDX support in systemd-vmspawn, Live Update Orchestrator integration, improved TPM-backed encryption, and new fallback unit files embedded directly into the systemd manager.
The release also contains a rather unusual development safeguard: an AI/LLM canary intended to help identify code contributions generated by AI that haven't been properly reviewed by a human before submission.
The final systemd 262 source was tagged by systemd developer Luca Boccassi on September 22.
The upstream tag identifies commit 8cc40e0c5e9234bf45084751ac53b1fbfe70b492 as systemd v262, following release candidates published throughout September.
The release has already begun reaching Linux distribution development repositories.
Debian accepted systemd 262-1 into Debian Unstable on September 22, while Fedora has prepared systemd 262 packages for Fedora 45.
As usual, the speed at which systemd 262 reaches ordinary users will depend on each distribution's update policy.
One of the most interesting changes in systemd 262 is support for building systemd as a single statically linked PID 1 and executor binary.
The feature is primarily intended for extremely small container environments.
Normally, systemd depends on a collection of dynamically linked libraries and supporting components. That architecture makes sense for a complete Linux distribution, but containers sometimes need a much smaller runtime environment.
The new static configuration makes it possible to create a more self-contained systemd executable suitable for minimal container images.
These builds avoid dynamically loading optional libraries and use simplified mechanisms for resolving users and groups rather than relying on the complete Name Service Switch infrastructure.
This doesn't mean normal Linux distributions will suddenly replace their standard systemd packages with a giant static executable. The capability is specifically useful for specialized container and minimal-system deployments.

Lunedì 19 ottobre, dalle 21:00, tornano le serate a tema del LuccaLUG, presso il Foro Boario di Lucca.
...
Forse in pochi ci avevano pensato, ma dal momento che gli agenti AI navigano sul Web per raccogliere informazioni e compiere operazioni per conto degli utenti, potrebbe essere una buona idea mascherarne le attività per evitare di fornire contesti non voluti a siti web e servizi di cui non sappiamo granché. Bitdefender ha infatti presentato […]
L'articolo Bitdefender crea una VPN per gli agenti AI proviene da Securityinfo.it.
El presidente de Estados Unidos, Donald Trump, recibió este jueves en la Casa Blanca a su par chino, Xi Jinping, en una cumbre que concentró la atención internacional.
Tras la cumbre, ambos líderes dieron una conferencia de prensa en conjunto. Allí, el presidente chino le advirtió a su par estadounidense que ambos países tienen la responsabilidad de desarrollar la Inteligencia Artificial “bajo control humano”.
“Debemos asegurarnos de que siempre esté bajo control humano y sirva al pueblo”, agregó, en medio del debate sobre la seguridad en el desarrollo de la inteligencia artificial se intensificara en los últimos días.
Sobre el cierre de su discurso, planteó que ambos países deben “mantener una postura de no conflicto”. “Saldremos ganando con la cooperación y perderemos en el conflicto”, agregó.
Trump reconoció que en la reunión discutirán temas vinculados a la seguridad en el desarrollo de la IA, a la que se refirió como “superinteligencia”. Según dijo, las decisiones que tomen Estados Unidos y China sobre estos temas pueden ayudar a “promover la paz durante las próximas décadas”.
En paralelo, Trump aseguró que lograron “enormes avances en los problemas que afectan a los dos países” y destacó la creación de una junta de comercio bilateral.
Estados Unidos impuso restricciones a la exportación de determinados chips y tecnologías avanzadas hacia China, mientras el gobierno de Xi Jinping busca acelerar el desarrollo de su propia industria tecnológica.
La posibilidad de establecer mecanismos de comunicación para evitar que un incidente relacionado con estas tecnologías genere una crisis mayor también forma parte de las conversaciones.
«Si nos enfocamos en nuestros intereses comunes, confío en que podamos lograr mucho. La búsqueda de esos intereses comunes ha conectado a nuestros pueblos a través de los vastos océanos, las enormes distancias y las muchas diferencias e incluso nos convirtió en aliados en la Segunda Guerra Mundial», recordó.
La reunión llega después de que Estados Unidos y China acordaran extender una tregua comercial que debía expirar el 10 de noviembre. El secretario del Tesoro estadounidense, Scott Bessent, informó el miércoles que ambos países acordaron prolongarla hasta el 10 de enero, después de conversaciones con el viceprimer ministro chino, He Lifeng.
La situación de Irán también ocupará un lugar en la agenda. Trump busca que China utilice sus vínculos con Teherán para contribuir a una salida al conflicto y aumentar la presión sobre el gobierno iraní. Beijing, que mantiene importantes relaciones comerciales y energéticas con Irán, se opuso a las acciones militares estadounidenses contra ese país.
Otro gran tema será Taiwán, uno de los principales focos de tensión entre ambos gobiernos. China considera a la isla parte de su territorio y rechaza el respaldo militar estadounidense a Taipéi.
Estados Unidos, en tanto, mantiene una política de apoyo a Taiwán y continúa proporcionando armamento para reforzar su capacidad de defensa. La cuestión podría volver a generar diferencias durante la reunión.
El secretario de Estado estadounidense, Marco Rubio, señaló que se analiza la posibilidad de establecer “el equivalente a una línea directa como la que teníamos durante la Guerra Fría” para evitar incidentes que puedan afectar a las economías y sociedades de ambos países o incluso provocar un conflicto entre Estados.
Trump busca además mantener el contacto directo con Xi y pretende que el presidente chino participe en la cumbre del G20 en diciembre, prevista en su resort de Doral, Florida. Xi, por su parte, espera que Trump asista a la cumbre de APEC en noviembre, en Shenzhen, China.


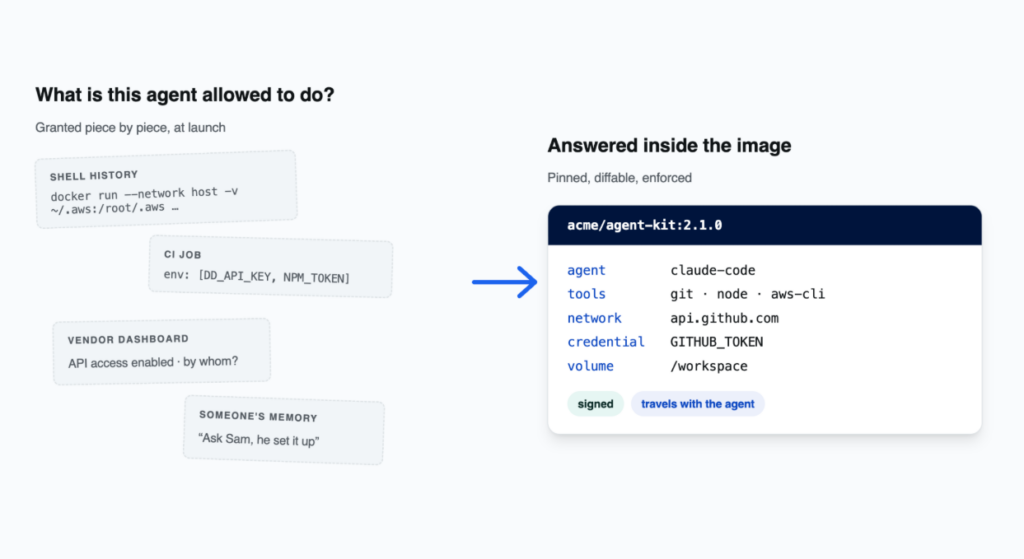
Docker and the CNCF will partner on an open spec to make agent permissions portable
Docker Sandbox Kits let you package an AI agent together with exactly what it is allowed to do, so anyone can pull the same agent with the same limits, review changes to those limits, and enforce them. Now, Docker has published the Docker Sandbox Kit Spec, the open specification behind Kits, under Apache 2.0 and is committing to contributing the spec to the Cloud Native Computing Foundation for neutral governance.
A Kit is an ordinary OCI container image that carries three things: the agent, the tools it uses, and a typed list of everything it asks to reach, such as network hosts, credentials, and volumes. That list lives inside the image, so pinning the image pins the agent and its requests together. A Kit builds, pushes, pulls, signs, and scans like any container image, because it is one.
“Standards are what let an ecosystem move fast without fragmenting, and few companies understand that better than Docker. By delivering Sandbox Kits as standard OCI images, Docker is giving the industry an open, repeatable way to package an AI agent, its tools, and its guardrails as one artifact. OCI is the foundation the cloud native ecosystem is built on, so a standard for agents that builds on OCI reaches the whole ecosystem at once. The CNCF welcomes this, and we’re excited to work with Docker and the community on making it broadly adopted.”
Chris Aniszczyk, CTO of the CNCF
An OCI image tells a runtime how to build and start a piece of software. It has no place to state which hosts that software may call, which credentials it may use, or which files it may keep between runs. Those decisions are made outside the image, at launch: in docker run flags, a Compose file, a CI job, an onboarding doc. For a web service, that was fine. The program was fixed, it needed a network and a port, and the flags rarely changed.
Agents are different. Claude Code and Codex decide at runtime what to do: install packages, call APIs, use credentials, change the environment they run in. So the access they need is granted piece by piece, by hand, usually to get a task unblocked. A few months in, nobody can answer a simple question: what is this agent allowed to do? The answer is spread across shell history, dashboards, and someone’s memory, and it cannot be handed to a teammate or compared with last week.
Every team answers that question on its own today, and every runtime vendor could ship its own format for the answer. That is the fragmentation OCI was created to prevent, and it is why Docker is now proposing one artifact, built on OCI, governed in the open by the CNCF community.
The Sandbox Kit Spec does not fork or replace any OCI specification. It uses the annotation extension point OCI already defines to carry the agent’s requests in the image manifest. Nothing in a registry, scanner, or signing tool needs to change.
Kits began as a feature of Docker Sandboxes, Docker’s product for running agents inside isolated microVMs, where a Kit defined one sandbox: the agent, its tools, and what it could reach. The Sandbox Kit Spec turns that definition into a standard OCI image and opens the format so any runtime can implement it. Docker Sandboxes is the first runtime that enforces it. It should not be the only one, and under Linux Foundation governance it will not be.
Two things follow for anyone running agents. The answer travels with the agent: a teammate can pull it, a reviewer can diff it, and a conforming runtime can enforce it. And when a new version asks for more, the change shows up as added lines someone can refuse.
Kits for tools from AWS, Box, Datadog, Dynatrace, JFrog, NanoClaw, OpenClaw, Palo Alto Networks, and Snyk are available now, covering cloud, observability, security, artifact management platforms and more.
That is what a shared format makes possible. A database vendor can publish a Kit that connects any agent to its service with the scope it recommends. An agent maker can publish its own Kit, so the request list comes from the people who built the agent. A platform team can publish one for the company, and every engineer starts from the same place.
Containers made software portable. Kits make authority portable: the set of things you deliberately hand an agent travels with the agent, in the same image, and means the same thing wherever a conforming runtime opens it. Docker looks forward to formally submitting Kits to the CNCF and working with the community to ensure Kits further the goal of secure, reliable agentic AI and AI governance.
If you make a tool that agents use, publish a Kit for it. If you run agents, start from one and share it with your team. The Docker Sandbox Kit Spec, its capability pages, and a worked tour of a real Kit are available at docker/sandbox-kit-spec. If there is a Kit you cannot express, or a rule a runtime cannot implement, open an issue.
The post Docker Commits to Bringing the Sandbox Kit Spec to the CNCF appeared first on Linux.com.
L'articolo Come ridurre i costi aziendali senza sacrificare la qualità proviene da FullPress.
Immagine in evidenza rielaborata con l’ausilio dell intelligenza artificiale
Guerre, attacchi informatici e condizioni climatiche al limite della sopportazione: il panorama internazionale restituisce la fotografia di una situazione allarmante, che mette alle strette ministri e premier di tutto il mondo, costringendoli a cercare una soluzione che permetta loro di garantire una continuità governativa anche in presenza di scenari catastrofici, salvaguardando i dati di proprietà del loro paese di appartenenza.
“La crescente instabilità geopolitica, le minacce informatiche e i rischi di concentrazione associati alla localizzazione dei dati stanno spingendo i governi ad andare oltre i modelli tradizionali di sovranità incentrati sulla residenza dei dati”, chiarisce Daniel Nieto, Senior Director Analyst di Gartner, società di analisi specializzata in business e tecnologia, precisando che “questo cambiamento sta aumentando l’attenzione verso strategie operative resilienti come la sovranità dispersa, che separa i dati essenziali, le applicazioni e le infrastrutture dalla geografia fisica, mantenendo al contempo la sovranità attraverso la giurisdizione legale”.
Secondo la società di analisi, per proteggere i propri database da attacchi informatici e non, i governi internazionali sembrano essere sempre più orientati verso la costituzione di ciò che viene definito “ambasciata dei dati”: un’enclave protetta legalmente che, grazie ad accordi bilaterali, consente a una nazione di mantenere infrastrutture digitali critiche su suolo straniero, conservando la piena sovranità e il controllo sui propri dati.
La sicurezza è garantita da una forte crittografia end-to-end, con le chiavi di decrittazione conservate esclusivamente dal paese di origine. Una soluzione che, stando a un recente studio di Gartner, prenderà sempre più piede nel prossimo futuro: si prevede infatti che entro il 2029 almeno il 15% dei paesi situati in regioni geopoliticamente instabili stipulerà accordi formali relativi alle ambasciate dei dati, proprio al fine di garantire la continuità di servizi e operazioni governative. Man mano che i sistemi digitali diventano essenziali per la sopravvivenza di uno Stato, infatti, la resilienza operativa dipenderà sempre più dal controllo giuridico dei dati piuttosto che dalla loro vicinanza fisica.
“I registri governativi critici, tra cui i registri dello stato civile, i titoli di proprietà, i registri fiscali e i libri contabili possono essere replicati in ambienti esterni sicuri e funzionare come estensioni sincronizzate dei sistemi governativi principali”, precisa Nieto. “Questa soluzione contribuisce a garantire che i dati rimangano disponibili e che i servizi possano continuare a funzionare durante un ‘Black sky event’, ovvero quando le infrastrutture critiche nazionali e i sistemi governativi subiscono gravi interruzioni o vengono resi inoperativi”.
Non stupisce, allora, che alcuni dei governi internazionali abbiano già cominciato ad avviare la costituzione delle ambasciate dei dati. Il primo paese ad avere l’intuizione di ricorrere a un sistema di archiviazione digitale fuori dal proprio territorio è stato l’Estonia.
Era il 2017 quando l’Estonia, dopo anni di riflessioni sul tema, finalizzò l’accordo con il Granducato di Lussemburgo per rendere operativa la sua ambasciata dei dati: un archivio digitale contenente le copie dei database considerati essenziali per il funzionamento e la continuità del paese baltico (il catasto elettronico, il registro della popolazione, il registro delle imprese, il registro nazionale della previdenza pensionistica e via dicendo).
Custodito all’interno di un data center con livello di sicurezza Tier 4 (il più elevato per le strutture di conservazione dei dati), l’archivio è situato fisicamente nel territorio lussemburghese, ma posto sotto il controllo del governo estone. Analogamente a un’ambasciata fisica, la “data embassy” gode di specifiche garanzie di immunità e inviolabilità, il che significa che nessuno, neppure le autorità lussemburghesi, può accedervi senza un’autorizzazione formale.
Quest’ultima è un’ulteriore garanzia per la sicurezza dei database, che rimangono accessibili, sia da remoto sia fisicamente, solo ed esclusivamente ai funzionari estoni autorizzati, a cui è concesso eseguire a distanza solo un numero limitato di azioni. L’intero sistema, per esempio, è progettato per impedire che i dati possano essere cancellati da remoto, e questo per evitare che qualche criminale informatico possa compromettere informazioni sensibili del governo estone. “Se qualcuno mi puntasse una pistola alla testa e dicesse: ‘Cancella tutti i nostri sistemi in Lussemburgo’, non sarebbe comunque possibile farlo”, ha spiegato Allan Allmere, funzionario del governo estone a capo dell’iniziativa dell’ambasciata digitale. “Anche nel caso in cui il nostro nemico più vicino invadesse l’Estonia e riuscisse ad accedere alle nostre sale dati, non potrebbe comunque cancellare ciò che conserviamo in Lussemburgo”.
Ogni dettaglio dell’ambasciata dei dati è pensato per garantirne la massima sicurezza, così da permettere al governo di avere a disposizione i database necessari per mantenere il paese operativo nel caso di cyberattacchi o altri incidenti paralizzanti. L’intuizione di ricorrere a questo sistema di archiviazione dei dati sensibili, avuta qualche anno fa da Taavi Kotka (CIO del governo estone dal 2013 al 2017), è arrivata in seguito a una lunga serie di attacchi informatici solitamente attribuiti a criminali informatici russi.
Tutto è cominciato nell’aprile del 2007, quando l’Estonia è stata colpita per la prima volta da una campagna di attacchi DDoS su larga scala durata circa tre settimane, che provocò pesanti interruzioni a siti governativi, banche e media: “È una questione di sopravvivenza”, aveva raccontato nel 2016 l’allora CIO estone, quando il progetto di ambasciata dei dati era già in fase di sviluppo. “Se dovesse presentarsi il peggiore degli scenari, le ambasciate dei dati consentirebbero al governo estone di continuare a fornire servizi pubblici fondamentali anche qualora non controllasse più il territorio fisico del Paese”.
Pur essendo un paese fortemente digitalizzato già da molti anni, l’idea del sistema di archiviazione sembrerebbe aver preso come ispirazione una versione “old school” dei backup che i diplomatici estoni eseguivano già da tempo. “Salvavamo [le informazioni] su nastri magnetici, poi i nostri collaboratori li riponevano in valigia, salivano su un aereo, volavano verso qualche ambasciata estone in giro per il mondo e li riponevano in una cassaforte”, ha raccontato ancora Allan Allmere. “Il governo estone a quel punto si è chiesto: ‘Ma perché stiamo facendo tutto questo lavoro manualmente?’”. Un quesito che, nel corso degli anni, ha interessato anche altri governi internazionali, che si sono mossi per seguire l’esempio dell’Estonia e mettere al sicuro alcuni dei propri database governativi più importanti.
Riconosciuta come modello di resilienza digitale per l’alto livello di sicurezza informatica raggiunto, e per aver elaborato un piano che possa garantire la continuità operativa del paese anche in un ipotetico scenario apocalittico, l’Estonia è stata d’esempio per non pochi governi internazionali. Nell’estate del 2021, il Principato di Monaco è diventato il secondo governo al mondo a ufficializzare un accordo con il Granducato di Lussemburgo per costituire un’ambasciata dei dati a Bissen.
Come nel caso dell’Estonia, il gemello digitale del cloud sovrano monegasco “fungerà da backup sicuro per i dati governativi di Monaco. Data la limitata estensione del territorio monegasco, e la sua vulnerabilità ai disastri naturali (in particolare i terremoti), l’archiviazione locale delle informazioni critiche non rappresentava un’opzione praticabile”, ha spiegato Johannes de Millo Terrazzani, consigliere del Principato. “Inoltre, l’e-ambasciata offre un ulteriore livello di protezione contro potenziali minacce informatiche. Il Lussemburgo garantisce preziose misure di protezione contro questi rischi”.
La scelta dei governi di assicurarsi un sistema di archiviazione al di fuori del proprio territorio, quindi, non è solo legata alla necessità di mettere in sicurezza i propri dati sensibili da attacchi informatici o similari. Come dimostra il caso del Principato di Monaco, la volontà di ricorrere a un’ambasciata digitale può dipendere anche dalla necessità di difendersi da eventuali calamità naturali o da una situazione geopolitica complessa.
Da qualche anno, per esempio, Singapore sta valutando la possibilità di costituire una propria ambasciata dei dati in India, all’interno della GIFT City, il centro finanziario internazionale dello stato del Gujarat. Al momento, però, l’India non sembra avere un quadro giuridico adeguato alla protezione dei dati sovrani archiviati al di fuori dei confini fisici di un paese: “Diverse nazioni, tra cui Singapore e gli Emirati Arabi Uniti, hanno manifestato interesse a istituire ambasciate dei dati in India”, ha spiegato Ketaki Mehta, avvocata specializzata nelle attività di GIFT City. “Tuttavia, l’ostacolo principale rimane l’assenza di un quadro giuridico specifico che garantisca alle ambasciate dei dati un riconoscimento formale e assicuri ai dati in esse conservati l’inviolabilità e l’immunità dalle leggi indiane in materia di perquisizione, sequestro, intercettazione, requisizione o altre forme di accesso da parte delle autorità nazionali”.
Mentre nel Gujarat si progetta di accogliere gli archivi digitali di paesi terzi, l’India è al lavoro con gli Emirati Arabi per avviare una collaborazione che potrebbe permettere in futuro la costituzione di ambasciate dei dati all’interno di strutture ospitate nei rispettivi territori.
“È una situazione vantaggiosa per entrambi i paesi”, ha commentato Sagar Vishnoi, cofondatore e direttore di Future Shift Labs, un’organizzazione no profit con focus su governance dell’AI, diritti digitali e tecnologie emergenti. “L’ambasciata dei dati è un concetto relativamente nuovo, in cui i dati di un paese – come i sistemi cloud, i database e le infrastrutture sicure – possono essere ospitati in un altro paese nel rispetto di specifici quadri normativi e di conformità”. Uno dei principali nodi da risolvere, come anticipato, è quello normativo: “L’idea è che, sebbene l’infrastruttura sia fisicamente situata in un altro Paese, i dati rimangano sotto la sovranità di quello d’origine e siano protetti da potenziali interferenze anche da parte del Paese ospitante”, prosegue Vishnoi. “Ma questi sono aspetti che entrambi i governi, in particolare i ministeri degli Affari esteri, dovranno definire nei dettagli”
Il panorama internazionale parla chiaro: la resilienza di una nazione non è più definita solo dalla capacità di proteggerne il territorio o le istituzioni fisiche, ma anche dalla salvaguardia dei sistemi digitali, che sostengono la governance, le infrastrutture critiche e l’attività economica. In questo contesto, le ambasciate dei dati non devono essere intese come una soluzione di emergenza, bensì come uno strumento strategico in grado di garantire la continuità operativa di un paese quando le sue infrastrutture digitali vengono compromesse.
Lo dimostrano bene tanto il caso dell’Estonia quanto quello dell’Ucraina che, pochi giorni prima dell’invasione russa del febbraio 2022, ha approvato una legge straordinaria per consentire l’archiviazione dei dati governativi critici al di fuori del territorio nazionale: oltre 10 petabyte di informazioni sono state trasferite su un’infrastruttura cloud sicura, così da garantire la continuità delle funzioni governative ucraine nel caso in cui la guerra avesse costretto il paese a una condizione di estrema difficoltà.
Due esempi tutt’altro che isolati, che confermano come l’evoluzione tecnologica abbia creato nei governi internazionali una tale dipendenza dal digitale da richiedere una pianificazione strategica. Data center, piattaforme cloud e infrastrutture di rete non sono solo risorse strategiche, ma anche potenziali obiettivi, tanto per i criminali informatici quanto per le truppe nemiche. Proteggerli, quindi, è diventata una priorità per i governi di tutto il mondo. Il come, per ora, è in fase di lavorazione.
Nonostante la funzione delle ambasciate dei dati sia ormai abbastanza chiara, lo stesso non si può dire del loro funzionamento, che coinvolge tanto gli aspetti tecnologici quanto quelli normativi. In una recente nota pubblicata dal think tank asiatico Observer Research Foundation (ORF), Samir Saran e La Toya Waha definiscono le ambasciate dei dati “come un continuum di architetture di resilienza adattabili a diversi contesti di minaccia, relazioni di fiducia e requisiti operativi”. Questo continuum è composto da tre modelli che descrivono un percorso progressivo dalla protezione dei dati alla piena continuità digitale:
Nessuno di questi modelli richiede la condivisione ordinaria di informazioni altamente classificate. Come riferiscono i due esperti dell’ORF, infatti, l’obiettivo di queste azioni “non è quello di esportare i segreti più sensibili di uno Stato, ma di garantire che i governi, gli operatori delle infrastrutture critiche e le società che essi servono possano continuare a funzionare in caso di interruzioni strategiche”. Resta da vedere se i governi di tutto il mondo saranno in grado di sostenere un progetto tanto ambizioso.
L'articolo Che cosa sono le ambasciate dei dati proviene da Guerre di Rete.
Nueva York / Buenos Aires. – El presidente Javier Milei aseguró este miércoles 23 de septiembre de 2026 que Argentina se ha convertido en “la nueva tierra prometida” para quienes deseen invertir. La declaración se produjo durante su estadía en Nueva York, donde participa del 81.º período de sesiones de la Asamblea General de las Naciones Unidas, al responder a una consulta periodística sobre si se concretarían inversiones en el país.
El ministro de Economía, Luis Caputo, añadió: “Como decimos con el presidente, tenemos una suerte de cobertura de hedge natural (cobertura natural), porque si la situación mundial se pone aún más tensa, bueno, más van a demandar estas cosas”.
La frase de Milei recupera una expresión que, años atrás, empleó de manera reiterada el rabino Sergio Bergman, quien fuera ministro de Ambiente y Desarrollo Sostenible (y luego secretario) durante la gestión de Mauricio Macri (2015-2019). Bergman, rabino de la Congregación Israelita Argentina y fundador de la Fundación Argentina Ciudadana, se refirió en múltiples oportunidades a la Argentina como “tierra prometida”. En una entrevista de diciembre de 2009 con el diario La Nueva, afirmó que “la tierra prometida, para el rabino Sergio Bergman, es la Argentina” e instó a los jóvenes a comprometerse para construirla, señalando que quizás los adultos no lleguen a verla plenamente. En conferencias y textos como “Argentina ciudadana: del paraíso perdido a la tierra prometida”, planteó que el país, fundado en los valores de la Constitución, constituye esa tierra de promesa, aunque la mayor restricción “somos los mismos argentinos”.
Acompañado por el ministro de Economía, Luis Caputo, el mandatario enfatizó el atractivo de las políticas económicas actuales. Caputo amplió el mensaje: “Lo que más atrae el presidente y las políticas que estamos llevando a cabo es inversiones en la economía real, que eso es lo que el país necesita y el mundo”. Agregó que “hoy el mundo necesita todo lo que Argentina tiene ventaja comparativa, que es energía, minerales críticos, alimentos, talento humano”, y habló de una “cobertura natural” ante tensiones internacionales. “Hay muchas cosas que van a venir… el nivel de inversiones en la economía real va a ser fenomenal”, concluyó.
Una de las declaraciones más polémicas circuló en videos de finales de 2017, cuando Bergman era funcionario. En ellas sostuvo que Argentina, “como tierra prometida”, debía entenderse también como sagrada “para ser partida y repartida”, en analogía con el origen del Estado de Israel en la partición de 1947 por las Naciones Unidas. Esas palabras generaron fuertes críticas en sectores opositores y medios, que las vincularon a una injerencia indebida sobre la soberanía territorial.
La coincidencia en la metáfora bíblica —“tierra prometida”— vuelve a poner sobre la mesa, casi una década después, un lenguaje cargado de resonancias religiosas e históricas en la política argentina.
This is to announce parted-3.8, a stable release. This is the same as the
3.7.14 alpha release except that gnulib has been updated.
The full set of changes since parted 3.7:
Brian C. Lane (21):
maint: post-release administrivia
README-release: Fix typos in doxygen instructions
Cleanup zero as null pointer constant warnings
libparted: Catch FAT metadata triggered errors
resize: Make sure 32bit build cannot overflow frag_count
resize: Make sure hfsc_new_cachetable cannot overflow on 32bit
fdasd: Make sure data set name is positive
parted: Fix partition number allocation in do_print
maint: Update to latest gnulib and bootstrap script
maint: Update copyright statements to 2026
NEWS: Update news for next release
version 3.7.13
maint: post-release administrivia
hurd: Fix gnu_read problems with block size > 512b
NEWS: Update news for next release
maint: Update to latest gnulib
version 3.7.14
maint: post-release administrivia
maint: Update to latest gnulib
NEWS: Releasing stable version 3.8
version 3.8
Colin Watson (1):
maint: Distribute Doxyfile
Victor Couty (1):
Adding support for ExFAT filesystem
bug-parted@gnu.org (1):
bug #80795: [PATCH] build: mark functions with const attribute, per gcc warnings
Brian
[on behalf of the parted maintainers]
==================================================================
Here is the GNU parted home page:
https://gnu ... g/s/parted/
Here are the compressed sources and a GPG detached signature:
https://ftp.gnu.o ... parted-3.8.tar.xz
https://ftp.gnu.o ... ed-3.8.tar.xz.sig
Use a mirror for higher download bandwidth:
https://www.gnu.o ... rg/order/ftp.html
Here are the SHA256 and SHA3-256 checksums:
File: parted-3.8.tar.xz
SHA256 sum: a2b7811f47b0ddb1f7b1d0aa456f7c1270da70708ce231c2fe054c7199eafa63
SHA3-256 sum: dd794daa59755a9201d7cc493bcdf35903e231d48f93f7bdc79a780fcd8bf594
Verify the SHA256 checksum with either sha256sum, sha256, or
'shasum -a 256'.
Verify the SHA3-256 checksum with 'cksum -a sha3 -l 256 --base64'
from coreutils-9.8.
Use a .sig file to verify that the corresponding file (without the
.sig suffix) is intact. First, be sure to download both the .sig file
and the corresponding tarball. Then, run a command like this:
gpg --verify parted-3.8.tar.xz.sig parted-3.8.tar.xz
The signature should match the fingerprint of the following key:
pub ed25519/FF9868A2D488A5A9 2026-04-14 [SC]
Key fingerprint = 872F 3A8A 0B84 905A FFBC 8766 FF98 68A2 D488 A5A9
uid [ultimate] Brian C. Lane <bcl@redhat.com>
If that command fails because you don't have the required public key,
or that public key has expired, try the following commands to retrieve
or refresh it, and then rerun the 'gpg --verify' command.
gpg --locate-external-key bcl@redhat.com
gpg --recv-keys FF9868A2D488A5A9
wget -q -O- 'https://savannah. ... ed&download=1' | gpg --import -
As a last resort to find the key, you can try the official GNU
keyring:
wget -q https://ftp.gnu.o ... u/gnu-keyring.gpg
gpg --keyring gnu-keyring.gpg --verify parted-3.8.tar.xz.sig parted-3.8.tar.xz
This release is based on the parted git repository, available as
git clone https://https.git ... rg/git/parted.git
with commit 5f600791b40a48c51aeb6db0432e67a29e8e7951 tagged as v3.8.
For a summary of changes and contributors, see:
https://gitweb.gi ... a=shortlog;h=v3.8
or run this command from a git-cloned parted directory:
git shortlog v3.7.14..v3.8
This release was bootstrapped with the following tools:
Autoconf 2.72
Automake 1.18.1
Gettext 0.25.1
Gnulib 2026-09-23 0b416a8a26dbdaea4f413d4fb0c41ef8ea846e4d
Gperf 3.2.1
NEWS
Promoting alpha release to stable release 3.8
4 min read
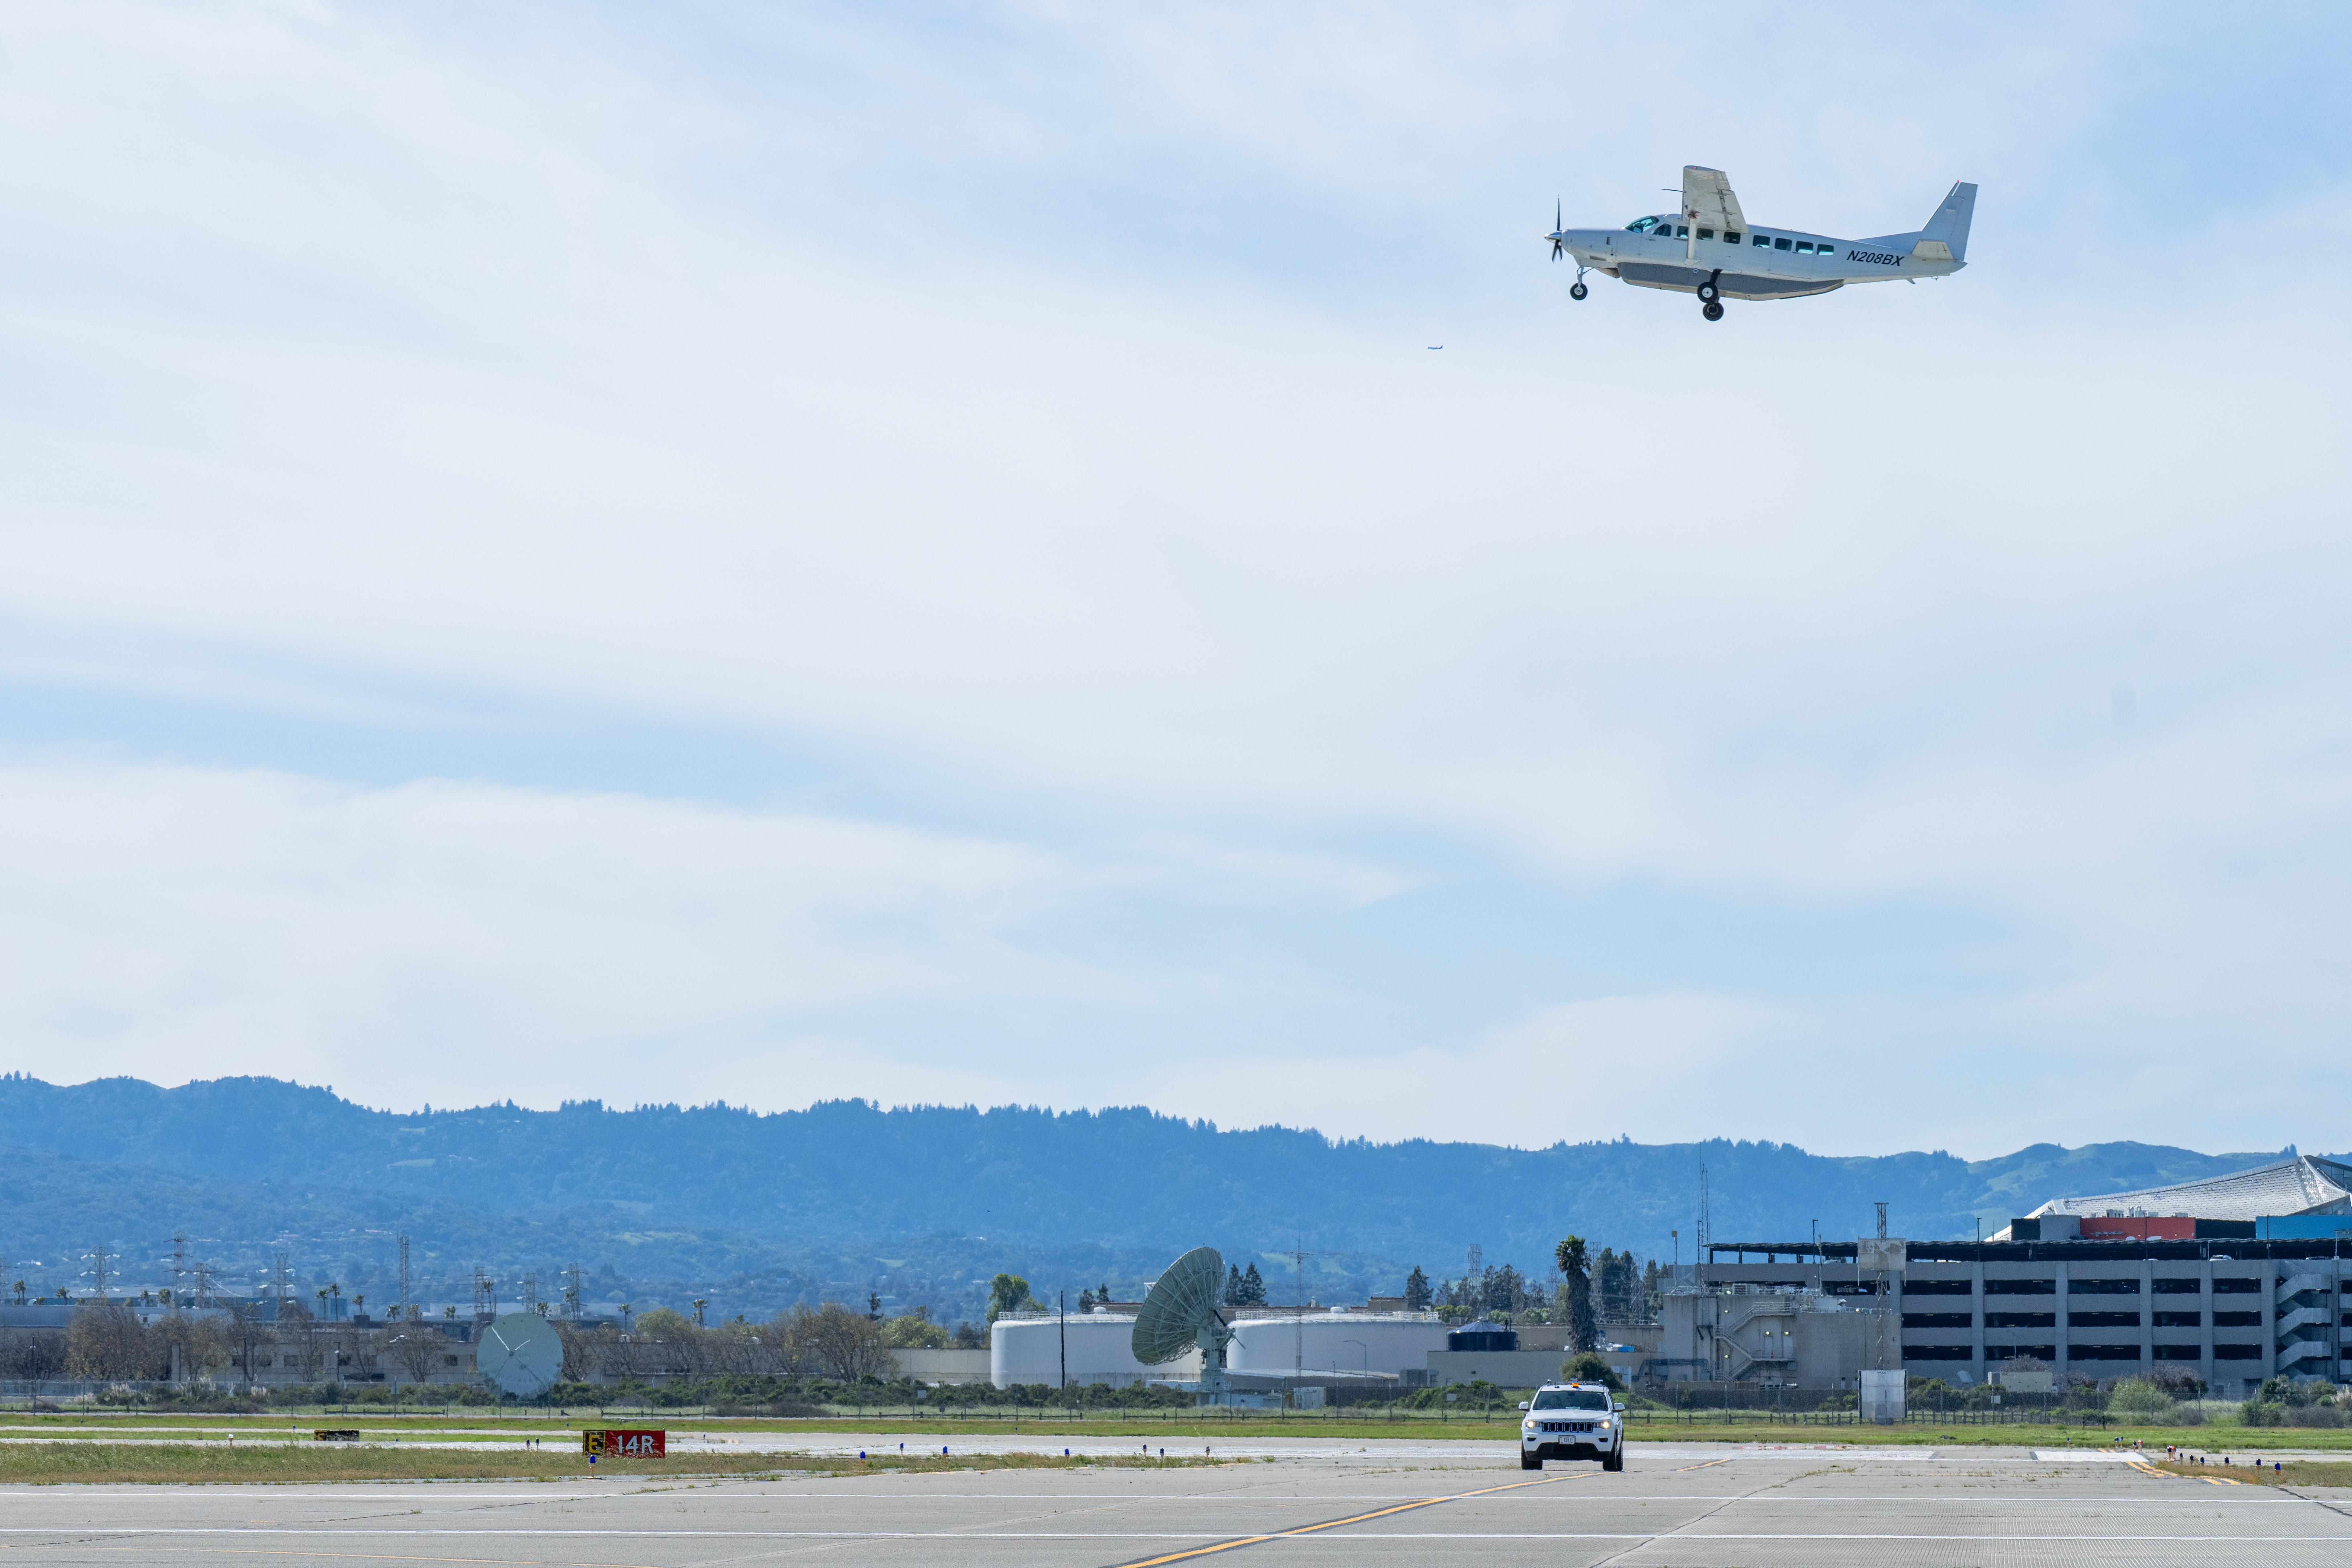
NASA’s researchers know that when you settle into your seat on a commercial flight, you expect a smooth takeoff, views over the clouds, a steady descent, and hopefully an early arrival at your destination. But when your flight gets delayed on the tarmac instead of lifting off, or it ends up in a holding pattern rather than landing on time, things start to change. Your experience goes from smooth to anxiety-inducing as you worry about making your connection or getting home in time for dinner.
Large airports are among the busiest, most complex environments in aviation, with aircraft, ground crews, and service vehicles sharing crowded taxiways. Researchers at NASA’s Ames Research Center in California’s Silicon Valley recently worked with Boeing to advance three types of field tests – digital taxi information, safe taxiway, and safe runways – that could lead to safer, more efficient runway environments at airports.
During the digital taxi tests, pilots were given taxiway guidance directly on cockpit displays or tablets, instead of verbally from air traffic controllers. Aircraft autonomously followed digital routes while researchers monitored a suite of sensors designed to identify vehicles or other aircraft impeding the taxi path and runway. The system reduced pilot and air traffic controller workloads and the risk of verbal errors.
Safe runway technology testing can also improve situational awareness for approaching aircraft. While preparing to land a Boeing aircraft during testing, the same sensors successfully flagged a vehicle on the runway, providing additional awareness to ensure pilots could avoid potential collisions or other safety concerns.
Together, these NASA capabilities aim to reduce miscommunication, ease pilot workloads, and keep airport traffic moving smoothly. Future testing will integrate the sensor and digital taxi systems into a simulated air traffic control environment to evaluate how the technologies can benefit overall management of the airspace.
For years, NASA has worked to improve your experience when flying by developing new technologies to modernize the commercial airline system. Key NASA technologies streamline and digitize the flying experience – from the departure gate, to the skies, to your safe arrival at your destination.
“Aviation safety is key to NASA’s research,” said Parimal Kopardekar, director of NASA’s Airspace Operations and Safety project. “Technology that can provide additional autonomy and support a future airspace with multiple aircraft operating in harmony is key to advancing the National Airspace System.”
NASA’s research innovations continue after your flight takes off. Modern flights constantly respond to shifting weather, turbulence, and traffic. Even small changes in direction or altitude can affect when a plane arrives. These changes can force flights into holding patterns while air traffic controllers attempt to rebalance the busy airspace.
NASA’s air traffic management researchers have been working for years to reduce those situations. In a 2025 collaborative effort with Boeing, United Airlines, and international partners, NASA evaluated real‑time trajectory sharing on domestic and transoceanic flights.
During that testing, a United Airlines Boeing 737 aircraft shared frequent flight information with airline operations centers and air traffic control. NASA used the data to understand how frequently those updates should be sent and what details matter most for generating accurate arrival predictions. Better information helps controllers sequence traffic more precisely, which means fewer holding patterns and more direct descents for passengers.

Pre-departure rerouting technology and digital exchange tools developed at NASA allow dispatchers and controllers to see the same digital picture of flights preparing to depart.
When a better route becomes available, controllers could coordinate the change digitally instead of relying on verbal communication between pilots, controllers, and dispatchers. The technology could lead to fewer delays, reduced fuel consumption, and more predictable operations for passengers.
NASA has now transferred the routing technology to the Federal Aviation Administration (FAA) and airlines will continue to test it. These tools build on decades of NASA contributions to national airspace modernization.
In coordination with the FAA, NASA has advanced automation concepts, improved how arrival and departure flows are managed, and introduced data‑driven software that commercial airlines use every day.
By working closely with airlines, manufacturers, and global partners, NASA is helping to improve every phase of flight to make air travel safer and more reliable, now and in the future.

KDE Connect reveals the goals for the Linux desktop darling, with one of those goals long overdue.
Ubuntu administrators running containerized workloads have a new Linux kernel security problem to watch closely. Public exploit code is now available for CVE-2026-80521, a Linux kernel use-after-free vulnerability that can allow an unprivileged process inside a container to escape and obtain root privileges on the underlying host.
Security firm DepthFirst published its research and exploit on September 22, 2026, demonstrating the attack against Ubuntu 26.04 LTS. The underlying Linux kernel vulnerability had already been fixed upstream on August 6, but as of September 23, Ubuntu's security tracker still lists the main kernel package in Ubuntu 26.04 LTS as "Vulnerable, work in progress," while Ubuntu 24.04 LTS is also listed as vulnerable.
The situation is particularly important for Docker, Kubernetes, cloud infrastructure, and other environments that run potentially untrusted workloads because the vulnerable kernel functionality can be reached through ordinary operations available inside standard containers.
There is currently no confirmed evidence that CVE-2026-80521 is being actively exploited in real-world attacks, and the vulnerability isn't listed in CISA's Known Exploited Vulnerabilities catalog. The availability of working public exploit code nevertheless makes the patch gap considerably more important.
Although Ubuntu is receiving much of the attention because the newly published exploit specifically targets it, CVE-2026-80521 is fundamentally a Linux kernel vulnerability.
The problem exists in the kernel's AF_UNIX socket subsystem, specifically within its garbage collection mechanism.
AF_UNIX sockets, commonly called Unix-domain sockets, provide local inter-process communication between applications running on the same system.
Unlike conventional network sockets, they don't need to communicate across a network. They are widely used by Linux applications and services for fast communication between local processes.
They also support passing file descriptors between processes through SCM_RIGHTS messages, and it is the kernel's management of these references that creates the conditions for CVE-2026-80521.
At the technical level, CVE-2026-80521 involves a race condition inside the AF_UNIX garbage collector.
The kernel needs to track references between Unix sockets when file descriptors are passed between processes. Circular references can develop, where one socket effectively references another while that socket references something else in the same group.
Linux represents these relationships internally and periodically determines which references can safely be removed.


Dopo il successo dell’edizione 2022, Sister Act Il Musical illuminerà l’apertura della stagione 2026/2027 del Teatro Nazionale – Italiana Assicurazioni di Milano!
Deloris Van Cartier, cantante di night club costretta a nascondersi sotto protezione della polizia, troverà rifugio nel posto più inaspettato: un convento. Sotto le spoglie di Suor Maria Claretta, porterà una ventata di energia travolgente… mettendo a rischio la sua stessa sicurezza
 Dall’8 ottobre 2026 al 16 gennaio 2027
 Teatro Nazionale – Italiana Assicurazioni, Milano
Tratto dall’iconico film del 1992, il musical racconta la storia di Deloris Van Cartier, cantante di night club costretta a nascondersi sotto protezione della polizia dopo aver assistito a un omicidio. Il suo rifugio? Un convento, fatto di regole rigide e guidato da una severa Madre Superiora. Qui, sotto le spoglie di Suor Maria Claretta, Deloris porterà una ventata di energia travolgente, trasformando un coro un po’ stonato in un fenomeno capace di attirare l’attenzione persino del Papa… ma mettendo a rischio la sua stessa sicurezza.
A firmare il ritorno è lo stesso team creativo che ne ha decretato il successo: la regia di Chiara Noschese guida nuovamente l’adattamento italiano del musical di Cheri Steinkellner e Bill Steinkellner, con i testi originali di Glenn Slater e le musiche dell’otto volte Premio Oscar Alan Menken, nella traduzione di Franco Travaglio.
A completare questo ritorno di eccellenza sono le coreografie di Nadia Scherani e la direzione musicale di Andrea Calandrini, per riportare in scena lo stesso standard qualitativo che ha conquistato il pubblico.
Tra scenografie spettacolari che spaziano dal convento al night club e una colonna sonora irresistibile che mescola soul, funk e disco, Sister Act – Il Musical si conferma uno show travolgente, capace di conquistare il pubblico di tutte le età con risate, emozione e pura energia.
NOTE DI REGIA
Sono molto felice di poter riportare in scena ‘Sister Act’ perché è una storia che parla di noi, di quanto ancora abbiamo bisogno di riscatto, di accoglienza, di sentirci parte di qualcosa. Sono temi che non passano mai di moda, anzi: più il tempo va avanti, più sembrano urgenti. Sul palco ci saranno musiche bellissime e un cast che ha lavorato con tutto il cuore. Il pubblico si troverà a ridere e poi, senza accorgersene, a commuoversi. Le scenografie ci conducono dentro la città e nel silenzio del convento, un mondo con regole che Deloris non avrebbe mai immaginato di dover affrontare. È una storia che vive sul palco grazie a chi la interpreta ogni sera. Ogni parola, ogni nota, ogni passo di danza è un pezzo del cammino di Deloris verso sé stessa, e il pubblico fa quel cammino insieme a lei, scoprendo insieme a noi tutto quello che ‘Sister Act’ ha ancora da dire.
Chiara Noschese
Ticket :
https://teatronazionale.it/produzione/sister-act-il-musical-2
L'articolo SISTER ACT – IL MUSICAL proviene da InfoMilano.news.


Prende il via EOSC-CONNECT, il progetto europeo finanziato da Horizon Europe che punta a rafforzare la Federazione European Open Science Cloud (EOSC) collegando 14 nodi nazionali all’infrastruttura europea.
Automake 1.19 released. Announcement:
https://lists.gnu ... -09/msg00001.html
Dal 26 settembre al 1° novembre 2026 torna a Milano ZuccaLand, l’appuntamento autunnale ospitato all’Oasi Ca’ Granda, in Via Giuseppe Ripamonti 428.
Per l’occasione il frutteto si veste dei colori dell’autunno e diventa un grande campo di zucche, con giochi, laboratori creativi, picnic e tante attività pensate per grandi e bambini.
Per chi desidera immergersi nell’atmosfera tipica dell’autunno senza lasciare Milano, ZuccaLand rappresenta uno degli appuntamenti più caratteristici della stagione. L’esperienza richiama i tradizionali pumpkin patch: si passeggia tra le zucche, si sceglie la propria preferita, ci si diverte con giochi ispirati alla vita di campagna e si può trascorrere qualche ora all’aria aperta con un picnic nel verde.
Chi vuole completare il proprio programma autunnale può abbinare la visita agli altri appuntamenti dedicati ad Halloween e alla stagione autunnale in programma a Milano.
ZuccaLand: un angolo d’autunno nel cuore di Milano
ZuccaLand Milano 2026 prende vita all’interno dell’Oasi Ca’ Granda, realtà agricola e naturalistica situata nel Parco Agricolo Sud Milano.
Con l’arrivo dell’autunno, il frutteto cambia completamente aspetto: zucche, balle di paglia, scenografie fotografiche e installazioni stagionali creano un ambiente pensato per famiglie, bambini e gruppi di amici.
L’esperienza non si limita quindi alla semplice raccolta delle zucche.
Lo ZuccaPass permette di entrare nell’area dedicata, partecipare alle attività proposte e scegliere una zucca da portare a casa come ricordo della giornata.
Giochi, laboratori e attività per tutta la famiglia
Il programma di ZuccaLand comprende numerose attività ispirate alla campagna e al mondo autunnale.
Tra queste ci sono il labirinto di paglia, la pista con i trattorini, la corsa con le carriole, il bowling contadino, il lancio degli anelli, i giochi dedicati alle zucche e il tiro a segno.
Non mancano inoltre photo booth e installazioni a tema autunnale, mercatini con produttori agricoli e artigiani e gli ZuccaLab, laboratori creativi compresi nel biglietto.
I laboratori vengono proposti a rotazione direttamente durante la giornata e sono accessibili fino al raggiungimento del numero massimo di partecipanti previsto per ciascun turno.
Una formula particolarmente adatta alle famiglie con bambini, ma anche a chi desidera semplicemente trascorrere qualche ora immerso nella natura e nei colori dell’autunno.
Picnic, aperitivi e prodotti agricoli a Km Zero
La giornata può proseguire anche al di fuori del campo di zucche.
All’Oasi Ca’ Granda è infatti possibile aggiungere all’esperienza un cestino picnic e rilassarsi tra il frutteto, i prati e gli spazi verdi della struttura.
L’obiettivo è trasformare una semplice visita al pumpkin patch in una vera giornata all’aria aperta, con la particolarità di trovarsi ancora all’interno della città di Milano.
Nel corso della stagione sono inoltre previsti mercatini agricoli e appuntamenti dedicati ai prodotti dell’Oasi e alle produzioni locali.
ZuccaLand Milano 2026: date, orari e informazioni
Dove: Oasi Ca’ Granda, Via Giuseppe Ripamonti 428, Milano
Periodo: dal 26 settembre al 1° novembre 2026
Giorni di apertura: sabato e domenica
Orario: dalle 10:00 alle 18:00
Ingressi: organizzati in fasce orarie ogni ora
La fascia prenotata stabilisce l’orario di ingresso. Una volta entrati, è possibile rimanere all’interno dell’area fino all’orario di chiusura.
L’accesso generale all’Oasi Ca’ Granda è gratuito, mentre per entrare nell’area di ZuccaLand e partecipare alle attività è necessario acquistare lo ZuccaPass.
Prezzi ZuccaLand Milano 2026
ZuccaPass singolo – 15 €
Comprende l’ingresso per una persona, una zucca e le attività ZuccaLand.
ZuccaPass 3 persone – 38 €
Comprende l’ingresso per tre persone, una zucca e le attività ZuccaLand.
ZuccaPass 4 persone – 45 €
Comprende l’ingresso per quattro persone, due zucche e le attività ZuccaLand.
Zucca extra – 10 €
È possibile acquistare una zucca aggiuntiva, fino a esaurimento disponibilità.
Bambini, animali, passeggini e parcheggio
I bambini nati dal 2024 possono entrare gratuitamente e non è necessario registrarli.
I cani sono ammessi, purché vengano sempre tenuti al guinzaglio. È possibile accedere anche con i passeggini, tenendo presente che alcuni tratti dell’area agricola potrebbero essere meno agevoli.
È inoltre disponibile un parcheggio gratuito, fino a esaurimento dei posti.
In caso di pioggia, la prenotazione può essere spostata su un’altra data disponibile.
Dove raccogliere le zucche a Milano nell’autunno 2026
Uno dei punti di forza di ZuccaLand è proprio la sua posizione: per vivere l’esperienza di un vero campo di zucche non è necessario organizzare una gita fuori porta.
Pur rimanendo a Milano, ci si ritrova in pochi minuti circondati da frutteti, campi e spazi agricoli.
La protagonista assoluta rimane naturalmente la zucca. Una volta entrati nel campo, è possibile scegliere quella prevista dal proprio ZuccaPass e portarla a casa al termine della visita.
Una proposta semplice e originale per famiglie, bambini e gruppi di amici che desiderano celebrare l’arrivo dell’autunno senza allontanarsi dalla città.
Come prenotare ZuccaLand Milano
Per partecipare è consigliabile acquistare anticipatamente lo ZuccaPass,
selezionando la giornata e la fascia oraria preferita.
Le prenotazioni e tutte le informazioni ufficiali sono disponibili sul sito dell’Oasi Ca’ Granda.
Domande frequenti su ZuccaLand Milano 2026
Quando apre ZuccaLand Milano 2026?
L’evento è previsto ogni sabato e domenica dal 26 settembre al 1° novembre 2026,
con apertura dalle 10:00 alle 18:00.
Quanto costa ZuccaLand?
Lo ZuccaPass individuale costa 15 €. Il pacchetto per tre persone costa 38 €, mentre quello per quattro persone costa 45 €. Una zucca aggiuntiva può essere acquistata al prezzo di 10 €.
Dove si trova il campo di zucche?
ZuccaLand viene allestito presso Oasi Ca’ Granda, in Via Giuseppe Ripamonti 428 a Milano, all’interno del Parco Agricolo Sud Milano.
I laboratori creativi sono compresi nel prezzo?
Sì. Gli ZuccaLab sono inclusi nello ZuccaPass e vengono organizzati a rotazione durante la giornata, fino all’esaurimento dei posti disponibili per ciascun turno.
L’ingresso all’Oasi Ca’ Granda è gratuito?
Sì. L’accesso generale all’Oasi è gratuito. Per entrare nell’area allestita di ZuccaLand e prendere parte alle attività è invece necessario essere in possesso dello ZuccaPass.
Informazioni aggiornate al 18 settembre 2026. Date, orari, prezzi, disponibilità e modalità di partecipazione potrebbero subire variazioni.
Per le informazioni aggiornate e le prenotazioni è consigliabile consultare il sito ufficiale di Oasi Ca’ Granda.
https://www.oasicagranda.it/eventi
L'articolo Zucca Land Milano 2026 torna in città proviene da InfoMilano.news.

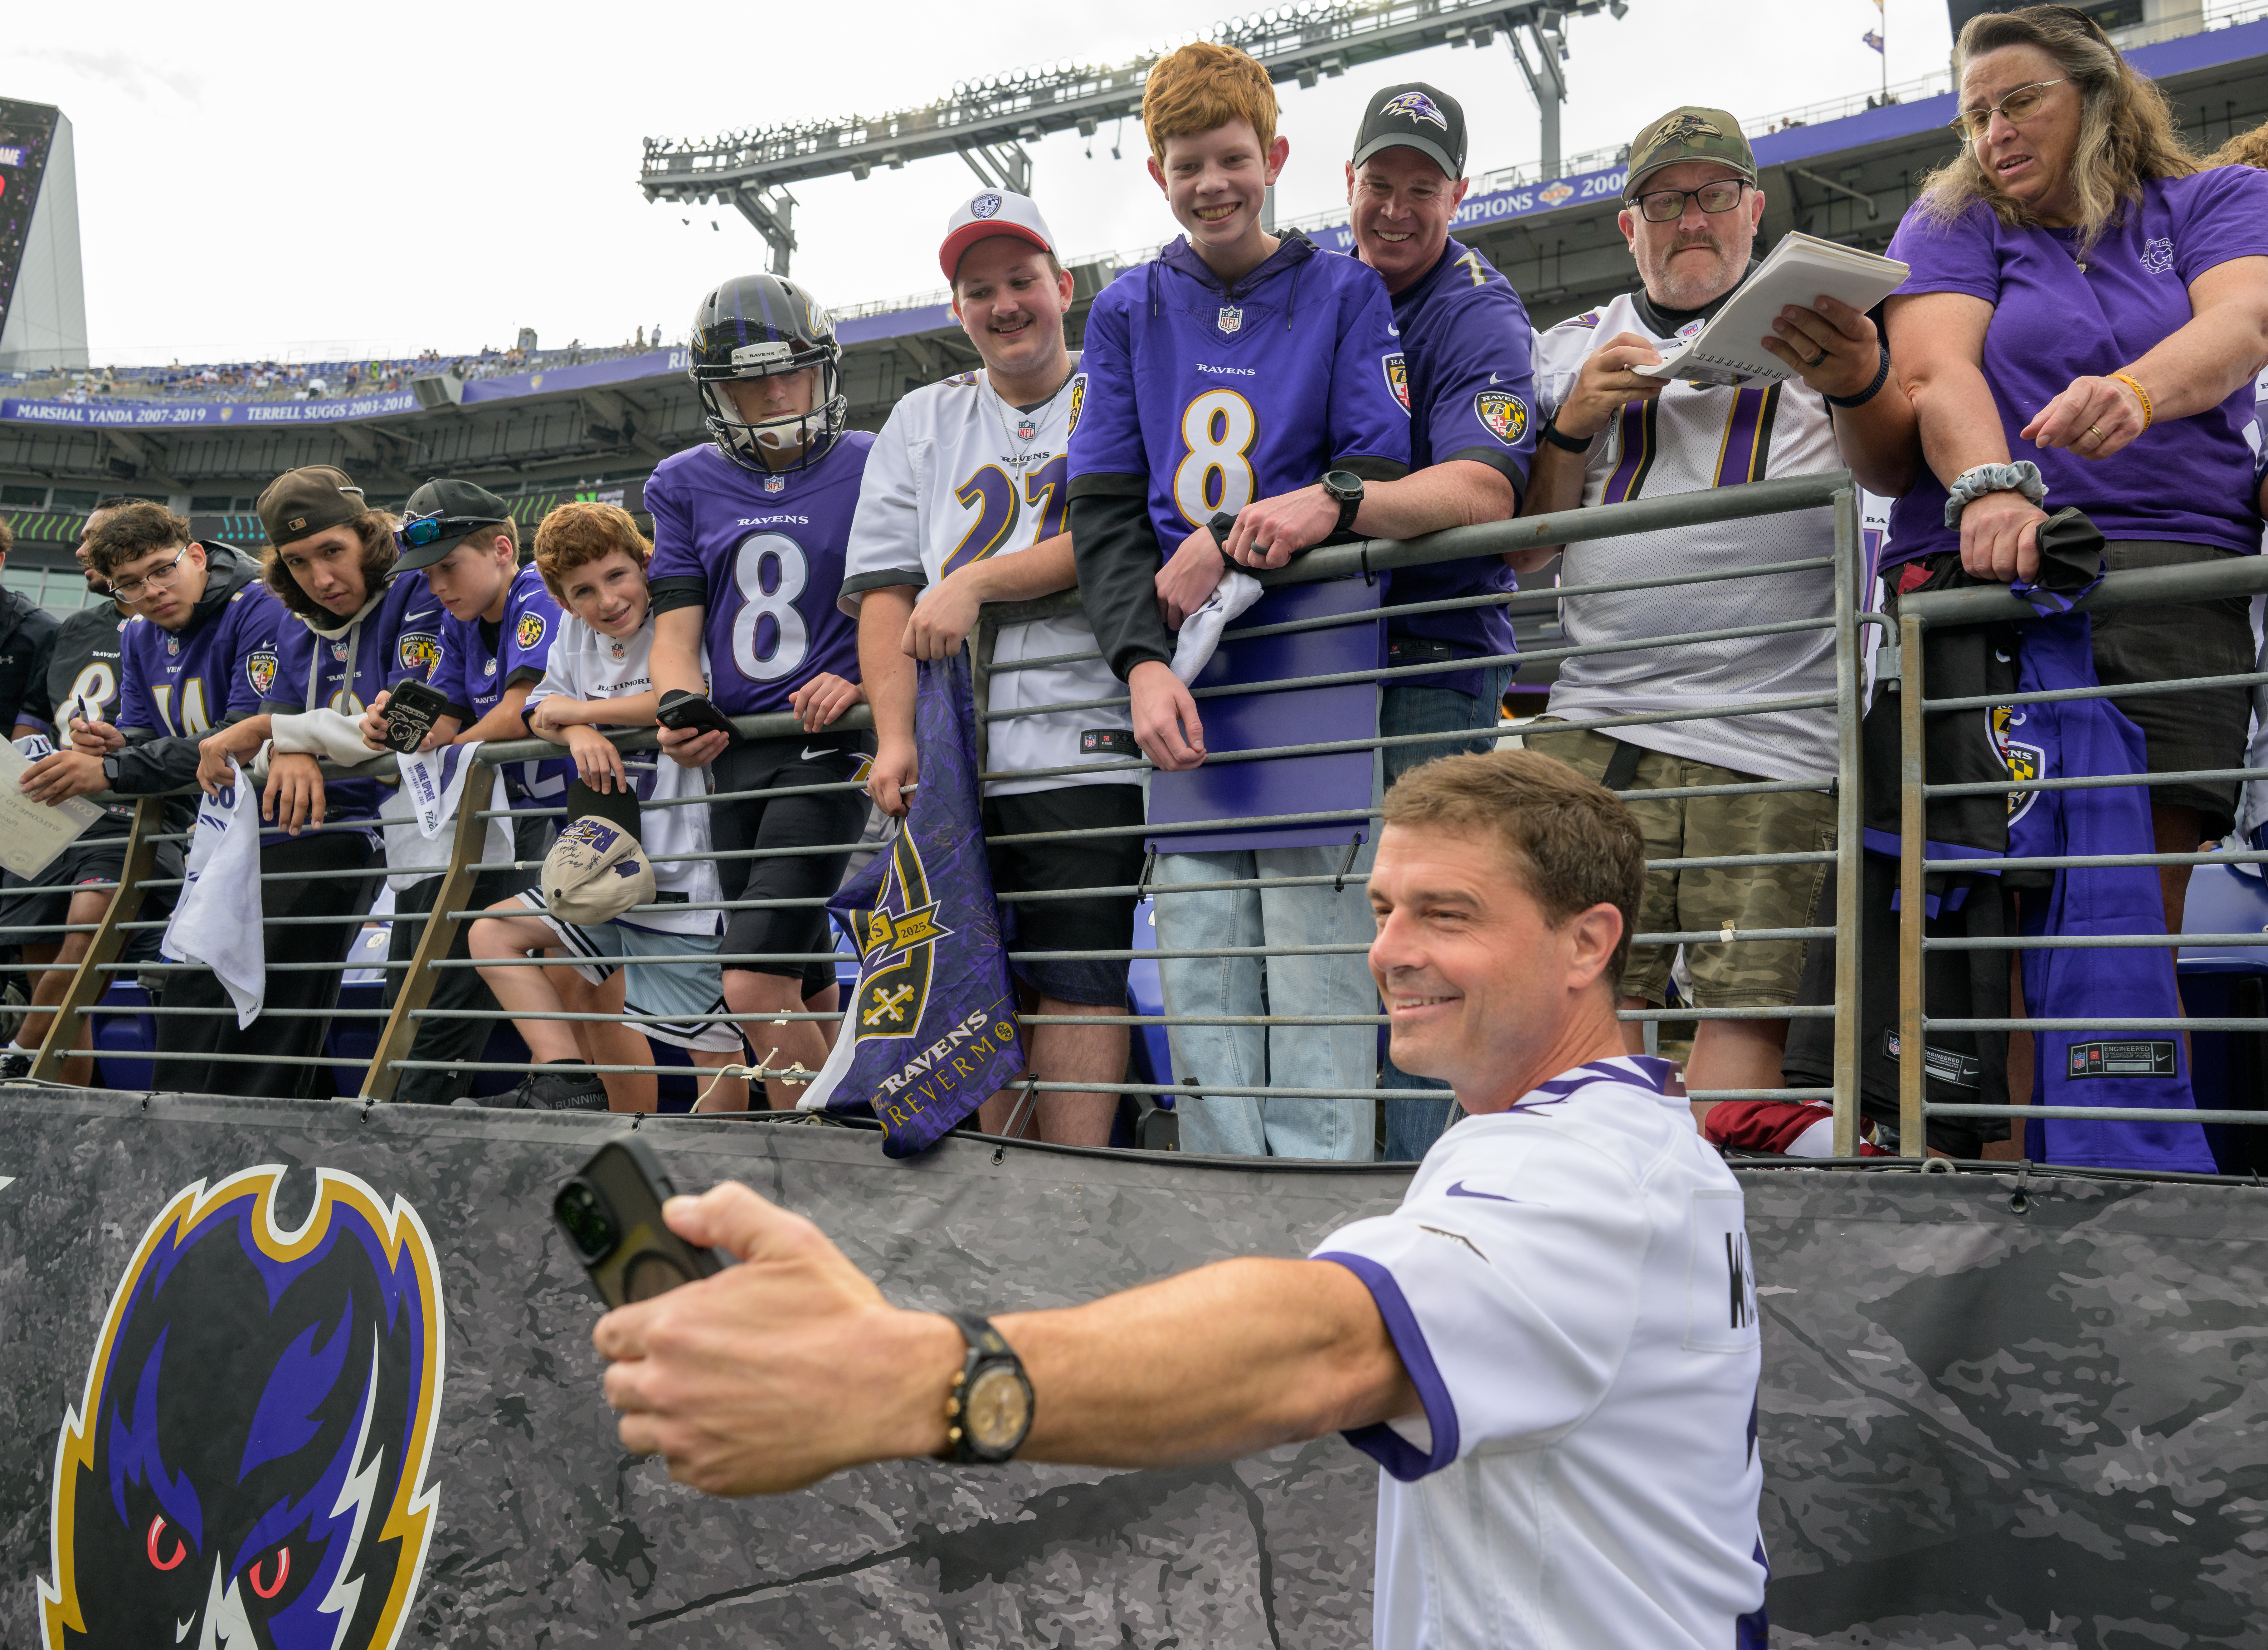

Por Ivone Alves García
Cuatro décadas de crisis no dejaron en la Argentina una pobreza pasajera. Dejaron una pobreza con domicilio fijo, con generaciones nacidas y criadas adentro de ella, que Buenos Aires terminó incorporando a su paisaje con la misma naturalidad con que incorporó un semáforo o una parada de colectivo. Familias enteras durmiendo en la calle, adictos sin que el sexo, el color o la edad salve a ninguno, carros empujados a pulso durante kilómetros, una marginalidad que ya no se presenta como emergencia sino como mobiliario urbano permanente: eso es lo que queda cuando una sociedad decide, sin votarlo nunca, que ya nada le sorprenda, que mientras pueda salvarse a sí misma, lo demás no importa.
Los números no dejan margen para la duda ni para la excusa. En 1980 vivían 37.010 personas en villas, asentamientos y núcleos habitacionales transitorios de la Ciudad. En 1991 eran 52.608. En 2001, 107.805. En 2010, 163.587. Hoy rondan las doscientas mil (1). Esa curva no describe una crisis puntual que se supera y se deja atrás: describe una acumulación continua, década tras década, gobierno tras gobierno, en la que cada derrumbe sumó una capa nueva de gente que la recuperación siguiente jamás llegó a disolver. Nadie recuperó ese terreno. Nadie lo intentó en serio.
La hiperinflación de 1989 fue el primer gran quiebre y mostró la velocidad con la que esta sociedad puede caer: en mayo de 1988 el 12,7 por ciento de los porteños estaba bajo la línea de pobreza; en octubre de 1989, el 22,5 por ciento; en el conjunto del Gran Buenos Aires, el 47,3. Los años noventa demostraron algo todavía más incómodo: que estabilizar la moneda no reconstruye lo que la moneda rota ya había destruido. La pobreza bajó al 16,8 por ciento en el Gran Buenos Aires en 1993, sí, pero la desocupación abierta subió del 5,5 por ciento en 1985 al 18,9 por ciento en 1995, y hacia 1999 la pobreza ya había vuelto a trepar al 26,7 por ciento. El trabajo dejó de ser la vía de integración que había sido durante buena parte del siglo XX y nadie construyó otra en su lugar. Se limitaron a mirar cómo esa función social se apagaba.
En mayo de 2002, prácticamente la mitad de la población del Gran Buenos Aires estaba bajo la línea de pobreza. En octubre, el 54,3 por ciento. Ahí nació la escena que hasta hoy define a esta ciudad: hombres y mujeres revisando bolsas de residuos, arrastrando carros cargados de cartón entre los colectivos de avenidas de seis carriles. El Gobierno porteño reaccionó formalizando esa actividad con la Ley 992, armando cooperativas, centros verdes, alguna cobertura social. Y sin embargo — y esto es lo que nadie quiere decir en voz alta — el cartonero no desapareció cuando la economía volvió a crecer. Quedó incorporado a Buenos Aires como una función urbana permanente, como si empujar un carro con la propia espalda fuera, a esta altura, un empleo más de la ciudad. Lo que había sido la respuesta desesperada a un derrumbe nacional se convirtió en el funcionamiento normal de una de las ciudades más ricas del país. Eso no es una historia de superación. Es una historia de asimilación de lo intolerable, y punto: no hay gobierno, de ningún signo, que pueda reclamar haberla revertido, porque ninguno lo hizo.
Ahí adquiere su verdadero peso la imagen de la tracción a sangre, y conviene detenerse en ella porque es la clave de todo lo demás. Buenos Aires empezó a restringir la circulación de vehículos tirados por animales desde los años sesenta, y en 1968 la prohibición ya alcanzaba amplias zonas de la ciudad. La decisión fue clara y no admitió matices: hacer que un caballo arrastrara un peso semejante, durante horas, sobre el asfalto, era un maltrato inaceptable, y la ciudad no estaba dispuesta a seguir permitiéndolo. Décadas después reapareció el mismo carro, con la misma carga, tirado ahora por una persona que dobla el cuerpo entero para moverlo entre colectivos y automóviles. No hubo una decisión explícita que reemplazara al animal por el ser humano. Hubo algo bastante más grave y mucho más revelador: una sociedad que le reconoció al caballo una dignidad física que jamás extendió a la persona que terminó ocupando su lugar exacto, en la misma calle, con la misma carga, con el mismo esfuerzo. Esa es la medida exacta — no aproximada, exacta — de cuánto hemos naturalizado. Prohibimos que un animal sufriera así. Toleramos, sin pestañear, que un ser humano sufra exactamente así todos los días desde hace más de veinte años.
Los datos sobre el crecimiento de las villas porteñas reflejan esta realidad: entre 1980 y 2001 la población se triplicó, y en la década siguiente siguió aumentando. No se trata de familias atravesando una dificultad pasajera, sino de personas que levantaron su vida entera en esos barrios. Con el tiempo, la pobreza dejó de ser una racha de ingresos insuficientes para transformarse en una realidad estructural, con un entorno y una economía informal que se afianzaron como parte de la rutina diaria.
Esa permanencia ya no necesita ninguna estadística para probarse: se camina, se huele, se atraviesa. Y no solo en el sur, no solo en la villa de siempre — se ve en los barrios, se ve en pleno centro. En Once, en Retiro, hay cuadras enteras que después de que oscurece se volvieron directamente intransitables. Se multiplicaron los indigentes. La gente duerme a la intemperie contra cualquier persiana, en cualquier zaguán, sin que a esta altura eso mueva a nadie a llamar a ningún lado. Los adictos se drogan a la vista de todos, en la vereda, a plena luz si hace falta. Los robos ya casi nadie los denuncia, porque para qué. Y lo primero que golpea, caminando por ahí, ni siquiera es lo que se ve: es el olor. Orina y materia fecal pegados a las fachadas de edificios que supieron tener otro brillo y hoy están sin mantenimiento, cerrados, con casas enteras vacías en pleno centro de la Ciudad más rica del país. Ese deterioro no necesita ninguna planilla del INDEC para probarse. Alcanza con salir a caminar después de las ocho de la noche y dejar de mirar para otro lado.
El último relevamiento oficial de la Ciudad, de noviembre de 2025, registró 5.176 personas en situación de calle: 1.613 directamente en la vía pública, 3.563 alojadas en Centros de Inclusión Social. Los censos de organizaciones sociales dan cifras bastante mayores. Con el dato oficial alcanza y sobra para entender la dimensión: miles de personas dependen hoy, en esta ciudad, de una vereda, una estación, un parador o una cama transitoria para pasar la noche. Detrás de cada una de esas personas hay una trayectoria distinta — desempleo prolongado, separaciones, destrucción del vínculo familiar, problemas de salud mental, adicciones — pero eso no diluye la responsabilidad de nadie: al contrario, confirma que el sistema que debía sostener a esas personas en cada uno de esos puntos de quiebre falló en todos ellos, uno por uno, sin excepción.
Y mientras tanto, la respuesta del Estado sigue siendo la misma de siempre. Llama el comerciante, interviene la policía, la persona camina dos cuadras y la ciudad sigue su ritmo. El vecino y el comerciante tienen problemas reales, y nadie los obliga a cargar con lo que el Estado abandonó. Pero la escena se repite idéntica: alguien que no tiene adónde ir, expulsado de un umbral para que un negocio pueda abrir. Eso no es política social; es apenas una forma barata de disimular el problema. Desalojar a alguien no le devuelve la salud, ni los documentos, ni el techo, ni el trabajo que se le fueron cayendo de las manos en el camino. Sin esas cuatro bases sostenidas en el tiempo —no como promesas, sino como política real—, la misma historia vuelve a empezar en la esquina de al lado.
Con el paso de los años, esa marcha incesante fue calando más hondo que el mero acostumbramiento: terminó por anestesiar el alma y privarnos de la facultad misma de contemplar al otro. Cuando el dolor ajeno irrumpe de forma efímera, aún logra conmocionar las fibras de nuestra compasión; pero cuando se acampa como rutina en el umbral cotidiano, la mirada lo diluye hasta volverlo invisible. Aquel ser humano, depositario de un aliento divino y de un discurrir vital habitado por gozos y quebrantos, deja de ser contemplado en su sacralidad originaria para quedar reducido a un rótulo que incomoda: el que duerme en el umbral, el que clama por una moneda, el que rebusca entre los despojos, el que se encorva bajo el yugo de su carro. Esa erosión del asentimiento amoroso no constituye un fallo moral exclusivo del transeúnte desgastado; es, en verdad, el fruto maduro y silente de décadas de un Estado que prefirió el maquillaje efímero al auténtico acto de sanación, plenamente consciente —pues las frías estadísticas se lo recuerdan año tras año— de que los remiendos superficiales jamás restituyen la dignidad perdida y tan solo postergan la herida unos metros más allá.
Lo que más pesa en todo esto no es que el problema sea difícil de resolver, sino que se dejó de intentar hace mucho. Correr a alguien de una vereda no es una solución: es una decisión consciente de patear el tema para más adelante. Resulta difícil de entender que una ciudad que en 1968 tuvo la firmeza de prohibir que un caballo sufriera ese desgaste, hoy acepte como algo normal que lo haga una persona. No es una cuestión de falta de recursos, sino de haberse acostumbrado a mirar para otro lado. Y ese acostumbramiento es tan responsable de lo que pasa en la calle como cualquier recorte de presupuesto o cualquier política pública pensada para la foto.
Mientras tanto, bajo la mirada indiferente de la gente que apura el paso para no ver, y bajo el cálculo ruin de una clase política que edificó su confort sobre la resignación ajena, los carros siguen rodando. En 1968 esta ciudad tuvo un destello de conciencia y decidió que ningún caballo iba a seguir arrastrando semejante yugo por sus calles: hubo, al menos esa vez, una dignidad que alguien se tomó el trabajo de salvaguardar. Hoy, más de medio siglo después, un sistema anestesiado —político por desidia, social por agotamiento— contempla en silencio cómo hombres, mujeres, ancianos y niños, sin distinción de sexo, de color ni de edad, todos portadores de ese mismo aliento divino que alguna vez se nos enseñó a reconocer en el rostro del otro, empujan ese peso con la espalda encorvada sin que ya nadie los mire dos veces. Ahí están las mujeres que ninguna marcha nombra, las que duermen solas bajo un cartón o se pinchan en un umbral mientras el discurso oficial se llena la boca hablando de cuidarlas: la pobreza no pregunta el sexo de nadie antes de destruirlo, es cruel exactamente igual con todos, y esa igualdad brutal deja en evidencia a quienes dicen defender a la mujer solamente cuando la mujer aparece en un lugar cómodo para defenderla. No es solamente que el poder haya decidido no resolverlo: es que el resto de nosotros, ocupados en sostenernos a nosotros mismos sobre un piso que también tiembla, dejamos de tener ojos para el que cae. Ahí, exactamente ahí, se consuma la blasfemia cotidiana: hemos resuelto, en el altar silencioso de nuestra propia comodidad, que el esfuerzo que le negamos al animal por compasión sea, sin que nadie lo firme ni lo vote, el único destino posible para nuestros semejantes.
(1) Fuente: DGEyC (GCBA) 1980-2010; INDEC / RENABAP 2010 y 2022. Los dos tramos usan criterios de medición distintos y no son directamente comparables entre sí.
USB Toscana aderisce e partecipa al corteo regionale del 26 settembre a Firenze, indetto per la difesa del territorio da guerra, speculazione e sionismo.
La Toscana è uno snodo cruciale per un Occidente sempre più frammentato dal punto di vista del progetto politico ma sempre più coinvolto nel sistema guerra. Camp Darby e Coltano, la nuova pista dell'aeroporto di Firenze, i porti di Livorno e Piombino, la base NATO di Firenze sud, il parco agrofotovoltaico di Roccastrada e quello della Valdera, il passaggio di proprietà delle acciaierie Lucchini: sono tutti interventi ad alto impatto sul territorio e legati a fondi israeliani e ucraini. La Regione Toscana garantisce l'agibilità a questi progetti, funzionali alla guerra e sostenuti dagli stessi attori che portano avanti il genocidio in Palestina: NATO, Stati Uniti ed entità sionista. In questo quadro si colloca il console onorario di "Israele" Marco Carrai, presidente di Toscana Aeroporti e consigliere nel CDA delle ex acciaierie Lucchini, figura di raccordo tra la politica regionale e gli investitori legati all'entità sionista.
Il conto lo paghiamo noi. Salari bassissimi, prezzi e bollette in crescita, gasolio alle stelle, scuole e ospedali in sofferenza, leggi sempre più repressive, territori devastati sul piano sociale e ambientale. Il carovita che colpisce le masse popolari nasce da un modo di produzione in crisi, che cerca di risolvere la sua stessa crisi scaricando i costi su chi lavora. Da un lato taglia i servizi e comprime i salari, dall'altro sposta risorse enormi verso la spesa militare e l'economia di guerra. Sono due facce della stessa risposta alla crisi, e per questo la lotta contro la guerra e quella contro il carovita vanno tenute insieme.
È qui che si definisce il ruolo del nostro sindacato. USB si organizza nei luoghi di lavoro, dove la macchina bellica funziona grazie al lavoro di chi trasporta, carica, costruisce, amministra e insegna. Da lì si può intervenire sul meccanismo che tenta di valorizzare il lavoro. Portiamo la questione della guerra dentro le rivendicazioni quotidiane, perché un sindacato che difende il salario e tace su chi drena le risorse verso gli armamenti difende male anche il salario.
Chiediamo a lavoratrici, lavoratori, studenti e cittadini di mobilitarsi in tutta la Toscana per rompere la catena della guerra e togliere la maschera a una giunta regionale che si presenta come pacifista e di sinistra, ma che partecipa alla militarizzazione e alla devastazione del territorio.
Non è la prima mobilitazione e non sarà l'ultima. Il 30 ottobre abbiamo già in programma lo sciopero internazionale dei porti. Uno sciopero contro la guerra, la militarizzazione dell'intera società e per il lavoro dignitoso. L'azione di sciopero del 30 ottobre non si esaurirà nello specifico delle rivendicazioni dei portuali ma, a partire da queste, rilancerà l'opposizione di classe di lavoratrici, lavoratori e studenti contro guerra e carovita.
Come sempre, serve una risposta compatta ai venti di guerra che soffiano sempre più forte anche sul nostro territorio. Come sempre, serve organizzarsi e continuare a costruire un progetto generale e una strategia antimilitarista e antibellicista per difendere l'ambiente e il lavoro.


After more than 20 years on MySQL, the NTP Pool is moving its primary database1 to PostgreSQL. The beta site switches over first, this weekend.
Postgres has been the default open source database for years now. It works better with the Go tools the newer code is built on, and it’s easier to run on our Kubernetes clusters.
The conversion leaned heavily on LLMs and AI coding agents. Most of the work was in the website, which has by far the most legacy code and the most varied ways of talking to the database. Other parts, like the monitoring code, needed much less work.
Quest’anno si sono celebrati gli ottant’anni della Repubblica italiana. Oltre alle iniziative organizzate per il 2 giugno scorso abbiamo pensato di proporre un approfondimento attraverso un corso di formazione per docenti – aperto a tutta la cittadinanza – dedicato alle famiglie politiche, ai partiti e alle figure più rappresentative della prima fase di vita della società italiana, dal dopoguerra ai primi anni Novanta.
Benché la quasi totalità delle strutture che hanno regolato quel capitolo di vita pubblica – e non solo – della nazione sia oggi scomparsa, ci è parso fondamentale cercare di capire che cosa sono state, cosa hanno rappresentato e quali suggestioni possono suggerire per il futuro. Lo faremo attraverso alcuni tra i libri più aggiornati della storiografia nazionale, con l’aiuto dei loro autori, di qualificati docenti universitari, ricercatori e protagonisti di quelle vicende. Lo scopo non è certo quello di rifugiarsi nel passato, ma di comprenderlo al fine di tentare di decifrare – almeno in parte – la società odierna e i dubbi che ci pone quotidianamente.
– GLI INCONTRI
9 Ottobre, ore 17.00 / L’idea di Repubblica
Lessico della Repubblica. Dal Risorgimento all’integrazione europea, diretto da Maurizio Ridolfi, il Mulino, 2026
Dicembre / Il cattolicesimo
Alcide De Gasperi. La cultura di un politico cattolico, di Jacopo Cellini, Carocci, 2025
Febbraio / Il socialismo
Malgrado tutto dobbiamo farcela: i socialisti e lo Shock of the Global, di Jacopo Perazzoli, Biblion, 2024
Marzo / Il comunismo
Donne comuniste nell’Italia del Novecento. Partito, società, identità di genere, a cura di Fiammetta Balestracci, Viella, 2025
Aprile / L’ azionismo
Ferruccio Parri. Dalla genesi dell’antifascismo alla guida del governo, di Andrea Ricciardi, Biblion, 2023
– SEDE
Edificio dell’Orologio – Sede ISTORECO (Piazza Luigi Orlando, Livorno)
– ORARIO
Tutti gli incontri si terranno indicativamente alle ore 17.00. Nel corso dei mesi sarà pubblicata, per ciascun appuntamento, un’apposita locandina con la data, l’orario definitivo e i nomi dei relatori.
– ATTESTATO
ISTORECO ETS è parte della Rete degli istituti associati all’Istituto Nazionale “Ferruccio Parri” (già INSMLI), riconosciuto agenzia di formazione accreditata presso il MIM. Sarà rilasciato ai richiedenti un attestato di partecipazione, che potrà essere richiesto attraverso la piattaforma SOFIA


This is to announce gzip-1.15, a stable release.
Special thanks to Paul Eggert for his indefatigable support.
There have been 119 commits by 5 people in the 75 weeks since 1.14.
See the NEWS below for a brief summary.
Thanks to everyone who has contributed!
The following people contributed changes to this release:
Bruno Haible (2)
Collin Funk (2)
Jim Meyering (24)
Mark Adler (3)
Paul Eggert (88)
Jim
[on behalf of the gzip maintainers]
==================================================================
Here is the GNU gzip home page:
https://gnu.org/s/gzip/
Here are the compressed sources:
https://ftp.gnu.org/gnu/gzip/gzip-1.15.tar.gz (1.2MB)
https://ftp.gnu.org/gnu/gzip/gzip-1.15.tar.xz (792KB)
https://ftp.gnu.org/gnu/gzip/gzip-1.15.zip (1.5MB)
Here are the GPG detached signatures:
https://ftp.gnu.org/gnu/gzip/gzip-1.15.tar.gz.sig
https://ftp.gnu.org/gnu/gzip/gzip-1.15.tar.xz.sig
https://ftp.gnu.org/gnu/gzip/gzip-1.15.zip.sig
Use a mirror for higher download bandwidth:
https://www.gnu.org/order/ftp.html
Here are the SHA256 and SHA3-256 checksums:
SHA256 (gzip-1.15.tar.gz) = VFiGz1f6iKZeln+/cFkD1/yyVnyCxzQkk+gujXsaIQs=
SHA3-256 (gzip-1.15.tar.gz) = Pi3C560xPn/r7b8OPXzDZolBiOfpW/Bo9G+wUAdbgCw=
SHA256 (gzip-1.15.tar.xz) = mqDMeA3sFWuCgoRIM7NCq3ywjCXSzZoYac3Q3zHe/0g=
SHA3-256 (gzip-1.15.tar.xz) = gwwVDPignGjkxS/sw1QPN+PInnUE5sxAjkefL5C3/Mk=
SHA256 (gzip-1.15.zip) = UvU0W04E/rexLC/qZ1/40GucNXMTtUh2yDu6cdICzhA=
SHA3-256 (gzip-1.15.zip) = nhoi+h4j1rwxGJSA8pwkqehAoraNQGbcgvGxYOcxQkg=
Verify the base64 SHA256 checksum with 'cksum -a sha256 --check'
from coreutils-9.2 or OpenBSD's cksum since 2007.
Verify the base64 SHA3-256 checksum with 'cksum -a sha3 --check'
from coreutils-9.8.
Use a .sig file to verify that the corresponding file (without the
.sig suffix) is intact. First, be sure to download both the .sig file
and the corresponding tarball. Then, run a command like this:
gpg --verify gzip-1.15.tar.gz.sig gzip-1.15.tar.gz
The signature should match the fingerprint of the following key:
pub rsa4096/0x7FD9FCCB000BEEEE 2010-06-14 [SCEA]
Key fingerprint = 155D 3FC5 00C8 3448 6D1E EA67 7FD9 FCCB 000B EEEE
uid [ultimate] Jim Meyering <jim@meyering.net>
uid [ultimate] Jim Meyering <meyering@fb.com>
uid [ultimate] Jim Meyering <meyering@gnu.org>
If that command fails because you don't have the required public key,
or that public key has expired, try the following commands to retrieve
or refresh it, and then rerun the 'gpg --verify' command.
gpg --locate-external-key jim@meyering.net
gpg --recv-keys 7FD9FCCB000BEEEE
wget -q -O- 'https://savannah.gnu.org/project/release-gpgkeys.php?group=gzip&download=1' | gpg --import -
As a last resort to find the key, you can try the official GNU
keyring:
wget -q https://ftp.gnu.org/gnu/gnu-keyring.gpg
gpg --keyring gnu-keyring.gpg --verify gzip-1.15.tar.gz.sig gzip-1.15.tar.gz
This release is based on the gzip git repository, available as
git clone https://https.git.savannah.gnu.org/git/gzip.git
with commit e6263160768c73f6117f3c1de78291a60f2cb796 tagged as v1.15.
For a summary of changes and contributors, see:
https://gitweb.git.savannah.gnu.org/gitweb/?p=gzip.git;a=shortlog;h=v1.15
or run this command from a git-cloned gzip directory:
git shortlog v1.14..v1.15
This release was bootstrapped with the following tools:
Autoconf 2.73.1-b400b
Automake 1.19
Gnulib 2026-09-04 331c8d065a8a753de71f084f068473ccd5e4c34a
NEWS
* Noteworthy changes in release 1.15 (2026-09-20) [stable]
** Bug fixes
gzip no longer can mistakenly remove the wrong file if some other
process simultaneously renames a gzip destination's ancestor.
[bug present since the beginning]
gzip -d no longer rejects PKZIP signatures, local header, and data
descriptors. These can appear in well-formed streamed zip files.
[bug present since the beginning]
gzip diagnostics now quote file names containing unusual characters.
[bug present since the beginning]
A use of uninitialized memory on some malformed inputs has been fixed.
[bug present since the beginning]
A buffer overflow has been fixed when decompressing an .lzh file
after decompressing a .Z file.
[bug present since the beginning]
When decompressing an .lzh file, the output is no longer corrupted
when an internal bit buffer is not properly cleared.
[bug present since the beginning]
When decompressing an .lzh file after another .lzh file, the output is
no longer corrupted by the previous file's decoding table.
[bug present since the beginning]
gzip --synchronous no longer fails to synchronize unreadable parent
directories on platforms like GNU/Linux that have O_PATH, or to
synchronize any parent directories on platforms like FreeBSD that
have O_SEARCH but not O_PATH.
[bug introduced in gzip-1.7]
On old-fashioned or limited platforms lacking mktemp, gzexe, zdiff
and znew no longer have a race when creating a temporary file.
[bug present since the beginning]
** Changes in behavior
gzip no longer insists on the "C" locale; instead, it follows the
typical practice of using the locale specified by the environment.
This change, which is needed for file name quoting, can affect the
format of floating-point numbers output by gzip's -l and -v options.
Diagnostics are still in English, though.
gzip -l now reports "-Inf%" instead of "0.0%" for the infinite
compression ratio of an empty file.
znew's -P option is now ignored, with a warning. It was present
only to improve performance, and its implementation had too many
bugs to be worth supporting.
** Platforms no longer supported
The following platforms (or earlier) are no longer supported because
their old multibyte libraries do not work well enough: FreeBSD 4.11
(2005), HP-UX 11.00 (1997), Minix 3.1.8 (2010), MS-Windows 8.1
(2013) via mingw without UCRT.
I'm very pleased to announce the release of a new version of GNU PSPP. PSPP is a program for statistical analysis of sampled data. It is a free replacement for the proprietary program SPSS.
Changes from 2.1.1 to 2.1.2:
Please send PSPP bug reports to bug-gnu-pspp@gnu.org.

Siamo una collettiva transfemminista nata nel 2023 dall'esigenza di costruire uno spazio sicuro di confronto, cura, socialità ed organizzazione. Dalla nascita della F.R.O.G. abbiamo sempre cercato di portare la pratica transfemminista, queer e antispecista negli spazi cittadini ed universitari, consapevoli che tutto questo non sarebbe mai stato possibile senza la creazione di una rete. Confronto dopo confronto, ci ha insegnato sempre di più quanto un deserto sociale in città possa voler dire maggiori opportunità di immaginare e costruire collettivamente qualcosa di diverso, qualcosa per tuttə e in cui tuttə hanno la responsabilità di mantenerlo safer.
Per questo abbiamo voluto creare il BRICIOLE FEST, un momento in cui conoscerci, stare insieme e ri-conoscerci nelle nostre identità multiple, non conformi e dissidenti. Il programma, che pubblicheremo a breve, sarà ricco di arte, banchette di autoproduzioni dal basso, presentazioni di libri, workshop, musica e tanto altro!
Intanto possiamo già darvi le info più necessarie:
◾ GIOVEDÌ 22/10 (Polo San Niccolò) - dalle 9:00 alle 19:00
◾ VENERDÌ 23/10 (Spazio Livi) - dalle 16:00 alle 02:00 (circa)
Seguiranno aggiornamenti, e vi aspettiamo numerose a Siena! 🐜✨🐜
The Fedora Project has officially released Fedora Linux 45 Beta, giving users an early look at the technologies expected to form the foundation of the final Fedora 45 release. The beta became available on September 15, 2026, after Fedora's Quality team approved Release Candidate 1.3 for publication.
Fedora 45 Beta brings significant changes throughout the operating system, including Python 3.15, GCC 16.2, glibc 2.44, GNU Binutils 2.47, Go 1.27, LLVM 23, Podman 6, stricter RPM signature verification, improved DNF5 protections, a new userspace virtual console, standardized desktop secret storage, and substantial installer improvements.
The release is available across Fedora Workstation, KDE Plasma Desktop, Server, Cloud, IoT, Atomic Desktops, Spins, and Labs, although a few prerelease images are excluded.
Fedora Linux 45 Beta represents the final major public testing milestone before Fedora 45 reaches stable status.
Fedora describes its beta releases as code-complete previews that closely represent what users should expect from the final version. Development isn't finished, however, and bugs or incomplete migrations can still be discovered during real-world testing.
Fedora 45 Beta is currently available in several major editions:
Existing Fedora installations can also be upgraded to the beta using Fedora's DNF system-upgrade process.
Fedora's official Workstation download page confirms Beta 1.3 images for both x86_64 and AArch64 systems.
One of Fedora 45's more unusual system-level changes is the replacement of the traditional in-kernel console with kmscon.
Fedora describes kmscon as a modern userspace virtual terminal implementation that provides smoother rendering, better internationalization and font handling, improved visual integration, and security improvements compared with the older console infrastructure.
This affects the virtual terminals users encounter outside their normal graphical desktop session.
Most desktop users spend relatively little time interacting directly with these consoles, but they remain important for troubleshooting, system administration, servers, recovery operations, and systems running without a graphical environment.
Moving that functionality into userspace also gives Fedora more flexibility for future development instead of relying entirely on the legacy kernel console implementation.
Nessun ordine sociale viene mai distrutto prima che si siano sviluppate tutte le forze produttive per le quali esso è sufficiente, e i nuovi rapporti di produzione, superiori ai precedenti, non sostituiscono mai quelli più vecchi prima che le condizioni materiali della loro esistenza siano maturate nell’ambito della vecchia società. L’umanità si pone quindi inevitabilmente solo quei compiti che è in grado di risolvere, poiché un esame più attento mostrerà sempre che il problema stesso sorge solo quando le condizioni materiali per la sua soluzione sono già presenti o almeno in via di formazione
(Karl Marx, Contributo alla critica dell’economia politica, Prefazione, 1859).
1. L’impatto che l’Intelligenza artificiale avrà sulle nostre società è oggetto di discussione da diversi punti di vista. Qui vogliamo indagare sul cambiamento del valore che merci e servizi subiranno con la sua sempre più ampia diffusione e il prevedibile impatto sui rapporti sociali.
Partiamo dalla teoria del valore-lavoro che vede il valore di una merce (materiale o immateriale) nella quantità di lavoro umano incorporato (al di là dei problemi di conversione dei valori in prezzi).
L’ampio uso della gigantesca mole di dati accumulati e disponibile dall’IA, fa sì che vengano utilizzate e messe a profitto (al mero costo informatico) anche le ore di lavoro (produttivo, ma anche non produttivo) precedentemente prodotte nelle forme più disparate. Questo lavoro umano come può essere valutato? Esso viene appropriato dal capitale, anche se non viene pagato, sebbene vi siano dei costi di estrazione. L’assimilazione più immediata è quella alle risorse naturali che diventano una rendita per il capitale.
Marx (III Libro del Capitale e Teorie Del Plusvalore) distingue la rendita assoluta dalla rendita differenziale. La prima è quella che si genera perché esiste il monopolio della proprietà privata su certi fattori di produzione (per es. il possesso della terra coltivabile), la seconda è quella che nasce dal fatto che tali fattori hanno una redditività maggiore o minore (per es., diversa fertilità dei terreni). Marx distingue due tipi di rendita differenziale, la rendita differenziale I, derivante dalla diversa redditività di diversi lotti, e la rendita differenziale II, nascente da successivi investimenti di capitale nel medesimo lotto. Al momento ciò che viene messo a profitto non è tanto l’uso dell’AI (che potremmo assimilare alla rendita assoluta derivante dal mero possesso), quanto quei servizi di AI più performanti che vengono offerti a pagamento e quindi assimilabili alla rendita differenziale, in cui la redditività maggiore deriva non da una diversa “fertilità” della banca dati (che Marx chiamerebbe rendita differenziale I), ma dalla rendita differenziale II, nascente da successivi investimenti di capitale nel medesimo terreno.
D’altronde:
«Ogni “miglioramento” diminuisce il prezzo delle merci, [dei] mezzi di sussistenza. Il salario ossia il valore del lavoro, quindi, aumenta e diminuisce in proporzione inversa allo sviluppo della forza produttiva del lavoro, in quanto quest’ultima produca beni di prima necessità che entrano nel consumo medio della classe operaia. Il saggio del plusvalore (del profitto) diminuisce o aumenta, quindi, in rapporto diretto a come si sviluppa la forza produttiva del lavoro, perché questo sviluppo abbassa o eleva il salario.» (Marx, Teorie Del Plusvalore, Parte II).
Se ora l’AI è destinata a far aumentare a dismisura la produttività del lavoro, possiamo assistere a un’esplosione dei profitti e a un crollo dei salari.
2. Gli elementi fondamentali del processo produttivo, per come sono presentati da S. Bodrunov (Noonomia, P. 1, c. I, sez. 1.2), possono essere studiati nei rapporti e nelle contraddizioni che generano. Questi sono sì i pilastri fondamentali del processo produttivo, la cui caratterizzazione ne dipende, ma ne sono anche oggetto, in quanto ne vengono influenzati a loro volta.
La prima distinzione che si può individuare di questi quattro elementi è quella della loro genesi e del loro fine; se il lavoro umano e le materie prime sono generate esternamente dal processo produttivo, se sono cioè presupposti a questo, la stessa cosa non si può dire per le tecnologie e l’organizzazione della produzione, che invece ne sono i primi frutti.
In generale si può dire che le tecnologie e l’organizzazione del lavoro sono le caratteristiche del soggetto che vive il processo produttivo, sono caratteristiche della società che ne è influenzata o che le adopera, sono cioè frutti dell’astuzia della ragione. Il lavoro umano e le materie prime sono invece l’oggetto immediato del processo produttivo, la base materiale dalla quale questo scaturisce.
Pertanto, l’organizzazione del lavoro è la risposta dell’uomo al problema, posto dal processo produttivo, di come ottenere il massimo risultato dal lavoro umano potenziale disponibile. Così le tecnologie sono la risposta dell’uomo al problema, di simile origine, di come ottenere il massimo risultato dalle materie prime potenziali disponibili. Sono due problemi di ottimizzazione. Delle materie prime e del lavoro umano potenziali, perché il massimo del lavoro umano, che potrebbe confluire nel processo produttivo, considerato rispetto agli uomini totali che lo potrebbero generare, non è detto che sia raggiunto; la stessa cosa vale per le materie prime.
3. Il sistema di produzione capitalista ha attraversato nella sua storia numerosissime crisi; senza però mai esserne stato definitivamente travolto, ha saputo superarle sempre, anche rispetto agli assetti particolari che, sorti in situazioni di altrettanto fermento consolidatisi in anni più quieti, sono infine collassati a causa delle contraddizioni dalle quali erano emersi. Queste crisi sono conseguenze di dinamiche interne al sistema economico, ma presto hanno ricadute in altre sfere.
L’aspetto che primo tra tutti ne è influenzato è senz’altro quello sociale, cioè l’organizzazione del lavoro. Sono da considerarsi parte dell’organizzazione del lavoro anche tutti quei processi che mirano a riprodurre il lavoro umano o a disporne in quantità adeguata a quella richiesta e sostenibile dal sistema produttivo. Storicamente gli sviluppi di queste contraddizioni sono molteplici e generalmente sfociano in violenza politica volta ad evitare che il sistema economico subisca dei mutamenti strutturali, questa vi è accompagnata però da una buona dose di riforme, necessarie alla razionalizzazione del processo produttivo e al superamento della crisi. Un esempio di questo fenomeno è il fordismo, indagato già sotto questo aspetto da A. Gramsci nei suoi Quaderni del Carcere. Chiaramente a questa soluzione vi è un limite: per mantenere la situazione invariata, occorre sempre ricercare equilibrio tra le classi sociali, che ovviamente avvantaggerà la classe borghese, ma che persuaderà le altre classi a non ingaggiare una lotta per la conquista dei mezzi di produzione.
Una seconda sfera nella quale sono osservabili dei mutamenti è quella dei rapporti internazionali tra gli Stati, dalla necessità di distruggere parte del sistema produttivo esistente e di aprire nuovi mercati sorge l’imperialismo. Questa soluzione deve però scontrarsi ad oggi con dei limiti di natura tecnica, la guerra convenzionale ha ridotto drasticamente la sua portata, per via della capacità distruttiva delle armi cresciuta a dismisura che, in caso di utilizzo, non permetterebbero il raggiungimento sicuro dei risultati sperati. Ad oggi si impiegano dunque sistemi misti, i cui effetti risultano però trascurabili in molti casi, che non possono assorbire la totalità delle contraddizioni generate sul piano economico.
4. Lo sviluppo della tecnica appare quindi come l’ultima spiaggia ed è quello che l’AI dovrebbe incarnare. Generare, a parità di risorse impiegate, risultati maggiori, può essere la soluzione del problema.
Va sottolineato che qualunque mutamento in una delle sfere sopra elencate ha effetti su tutte le altre e su sé stessa, perciò, in questo contesto, si può affermare di essere entrati nella fase dei sistemi di produzione in cui l’organizzazione del lavoro si occupa prioritariamente dello sviluppo delle tecnologie.
Gli enormi progressi tecnologici che si sono raggiunti negli ultimi anni possono far pensare che il sapere sociale generale si innalzerà ad un ritmo sempre più elevato, lasciando a galla solo chi sarà in grado di rimanere al passo. Questo fenomeno apre al rischio di un accentramento dei capitali spaventoso e alla necessità di far partire una corsa allo sviluppo scientifico su scala mondiale, che genererà enormi sconquassi in ogni campo. Inoltre la necessità di impiego di forza lavoro sarà ridotta al minimo, se nel medio periodo si potrà vedere una tendenza maggiore all’impiego di forza lavoro specializzata questo potrebbe non perpetuarsi nel lungo periodo ed anzi si potrebbero raggiungere tassi di disoccupazione elevatissimi. Infatti, se le rivoluzioni industriali precedenti sono state capaci di assorbire nei nuovi settori produttivi tutta la manodopera espulsa da quelli vecchi e in dismissione, questo sembra del tutto precluso con la rivoluzione dell’AI. La diffusione sempre più capillare agirà come una droga che risolve il problema immediato e ne crea uno ancora più grande nell’immediato futuro.
Ciò ci porta a un’altra considerazione marxiana, ossia la caduta tendenziale del tasso di profitto, conseguenti alle crisi economiche, come le crisi di sovrapproduzione, la distruzione delle forze produttive e l’immane scontro tra i capitali a livello internazionale. Un’astrazione scientifica che si ripropone nella società capitalistica – in forme e modi odierni – ma nella sostanza del tutto simile a quella descritta da Marx. Si badi bene qui che si parla di caduta del saggio, ossia della percentuale, non della caduta assoluta, quindi non sono i profitti a diminuire, ma la loro redditività, ossia la quantità relativa di profitti rispetto all’enorme massa di capitali che è stata finora accumulata. Inoltre la caduta è tendenziale; ciò non implica in alcun modo la previsione di un crollo inevitabile, come hanno preconizzato le degenerazioni meccanicistiche e opportunistiche della II Internazionale socialdemocratica dopo la morte di Engels, proprio per togliere dall’ordine del giorno la rivoluzione proletaria.
Il capitalismo si dibatterà ancora una volta tra l’incudine di dover contrastare la caduta del saggio di profitto a fronte di una massa di capitali (soprattutto speculativi e fittizi) che richiedono voracemente sempre più profitti assoluti, e la necessità di distribuire reddito che possa acquistare produzioni sempre più vaste. Il gioco dei rapporti ineguali a livello internazionale che ha per secoli estratto beni dal Sud del mondo e consentito le società benestanti del Nord sembra al tramonto. Sia per la saldatura dei Paesi intorno ai BRICS, sia per la rivoluzione tecnologica che il Sud, con in testa la Cina, sta compiendo uscendo dalla trappola delle produzioni a basso contenuto di valore aggiunto. D’altro lato nel Nord la voracità dell’assorbimento dei profitti ancora al di fuori di esso limita fortemente la capacità redistributiva che finora ha retto il patto sociale tra le classi nel Nord.
Una società in cui l’organizzazione del lavoro, la creatività, l’innovazione di prodotto più ancora che di processo saranno il discrimine tra vivere o soccombere dovrà necessariamente cambiare il paradigma dei rapporti di produzione.
Non ci si aspetta che questo possa avvenire senza sconquassi, come tutte le fine delle società pregresse, ma mai come oggi l’umanità potrà porsi concretamente il problema di riunificare la socializzazione della produzione e la socializzazione dei mezzi di produzione.
In una parola: Socialismo o barbarie
L'articolo Il Segretario Generale Alberto Lombardo al Congresso Mondiale sulla Noonomia proviene da IL PARTITO COMUNISTA - Sito Ufficiale.
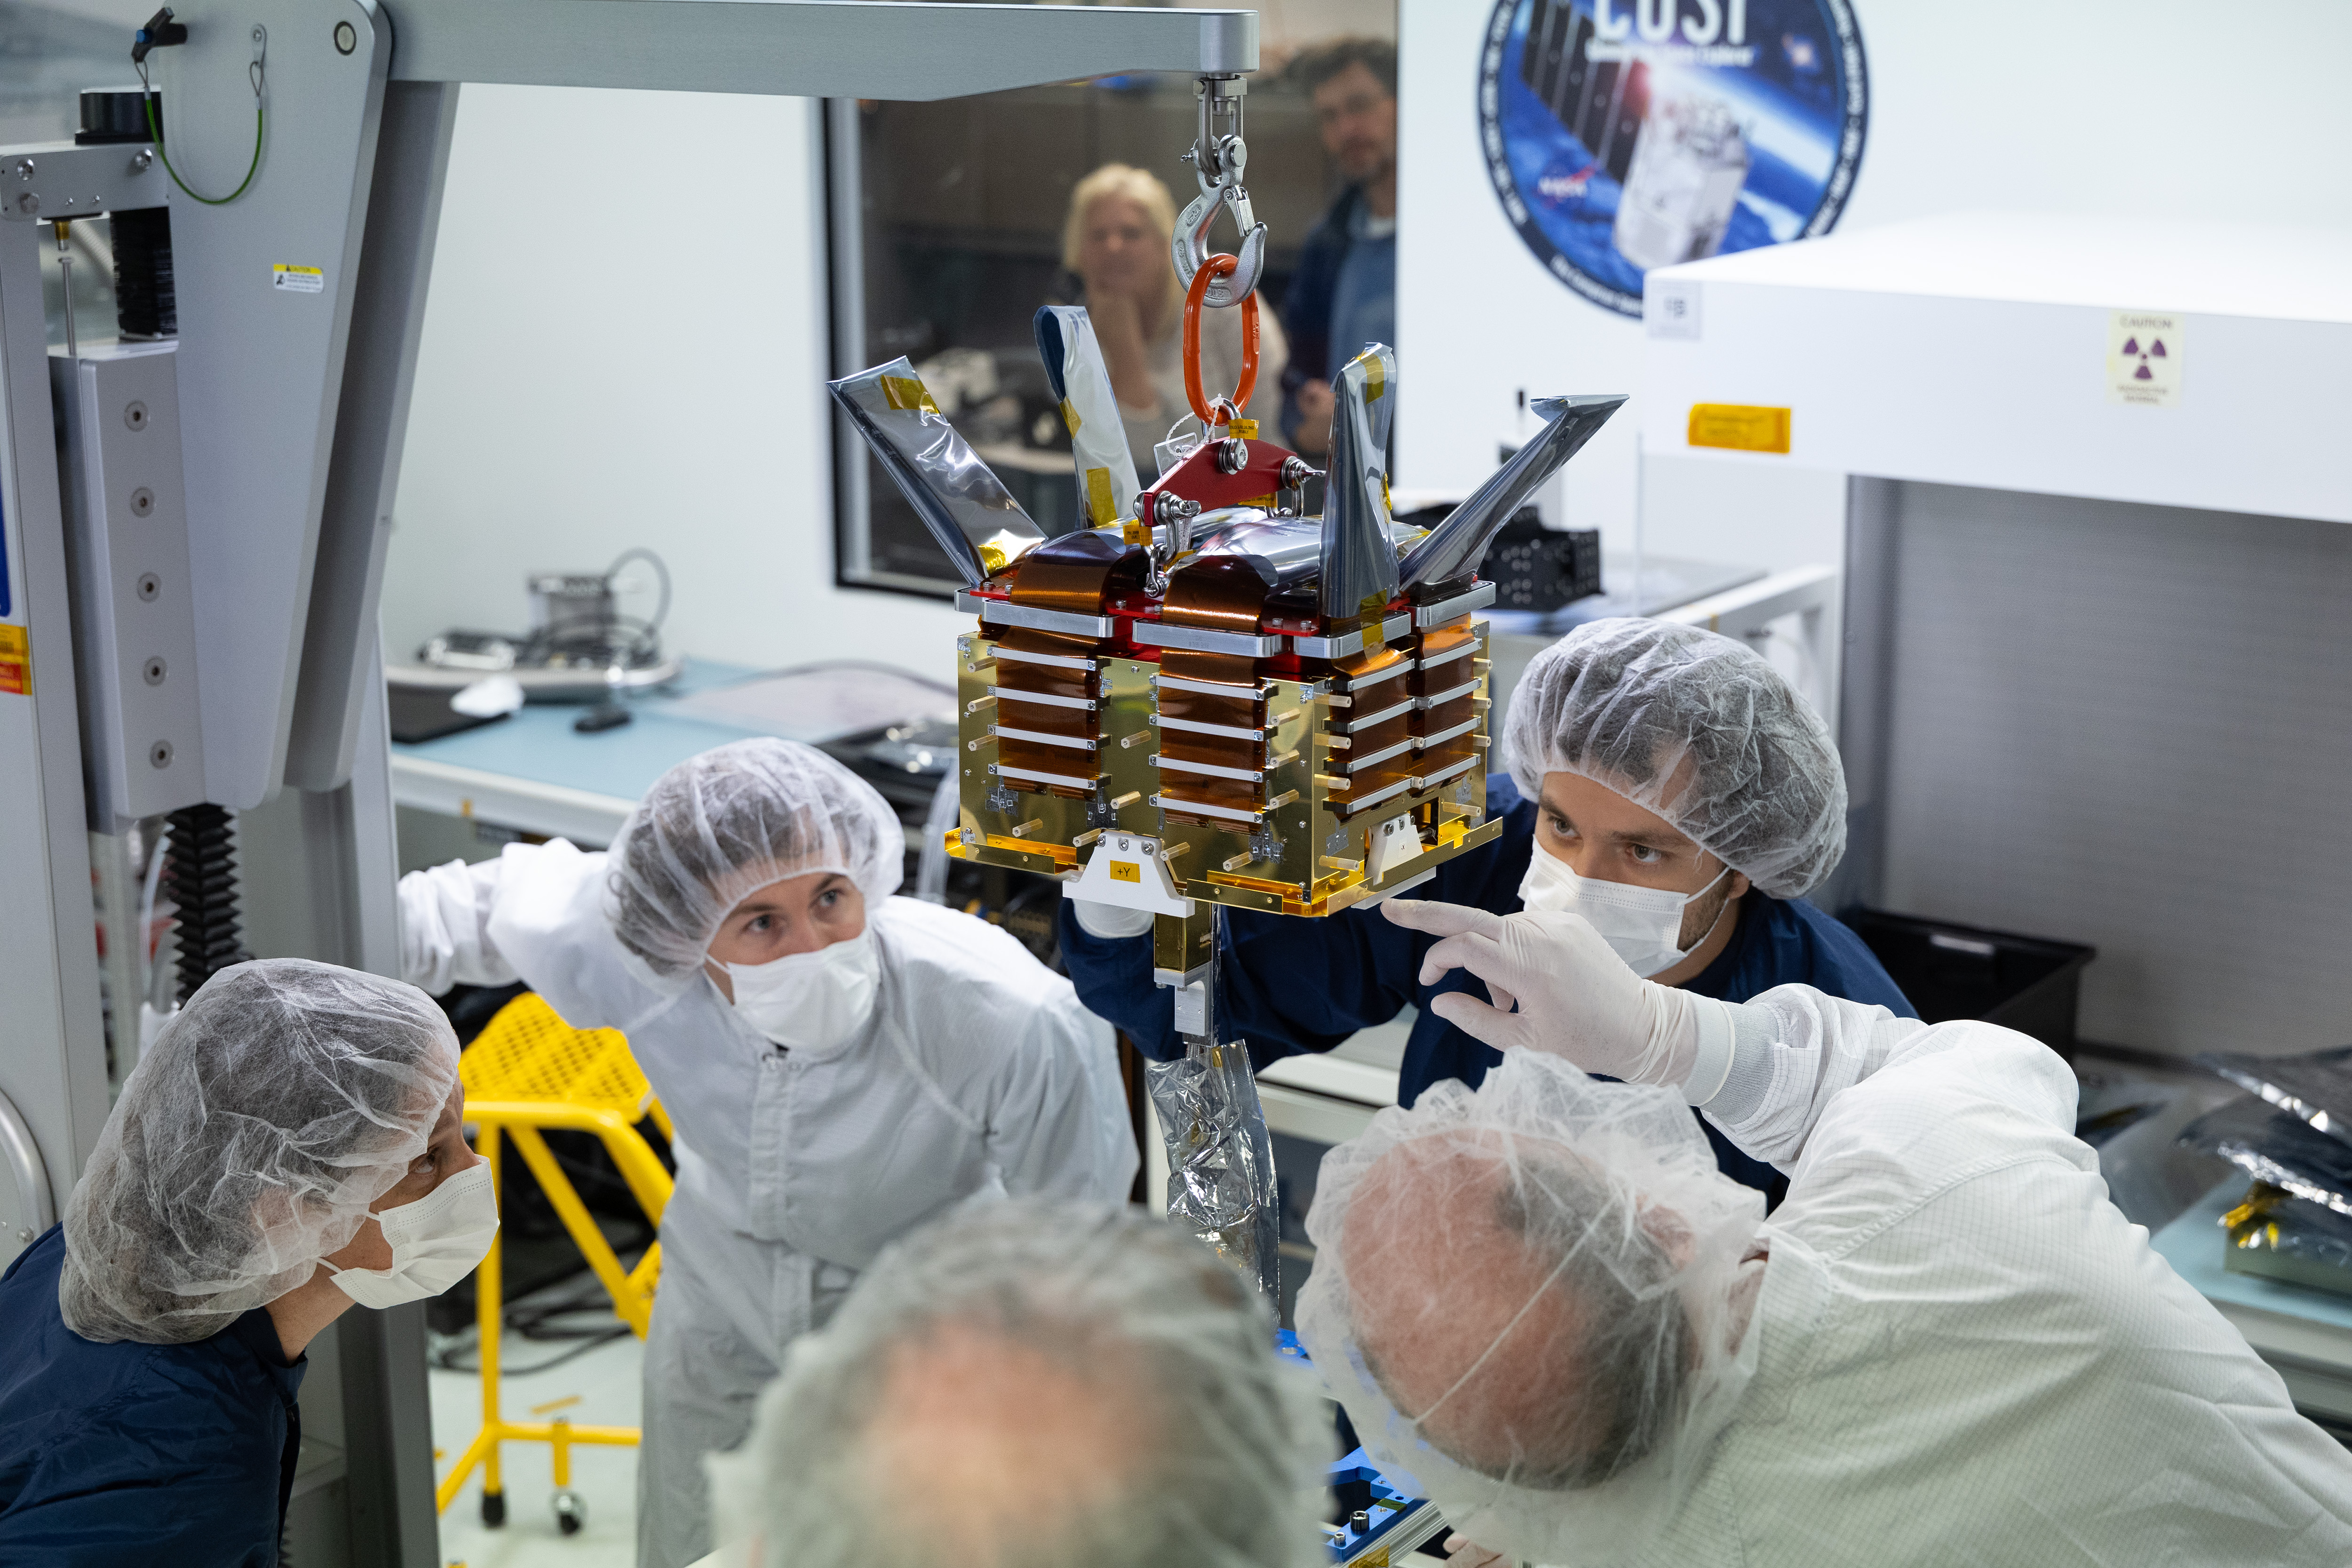
novità centro studi libertari / archivio g. pinelli
|
|


Venerdì 25 settembre 2026 Milano si guarda dall’alto:
una speciale experience tra panorama, atmosfera e glamour nel cuore della Fashion Week.

Durante la settimana più glamour dell’anno, Milano cambia ritmo, si veste di stile e diventa il punto d’incontro internazionale di moda, creatività e nuove tendenze.
Venerdì 25 settembre 2026, nel pieno della Milano Fashion Week, arriva un appuntamento pensato per vivere la città da una prospettiva completamente diversa: una salita sulla Torre Branca accompagnata da un esclusivo aperitivo, sospesi sopra lo skyline milanese.
Un’esperienza suggestiva nel cuore di Parco Sempione, a pochi passi dal Castello Sforzesco e dalla Triennale Milano, all’interno di uno dei luoghi più iconici e sorprendenti della città.
MILANO COME NON L’AVETE MAI VISTA
Progettata da Gio Ponti e Cesare Chiodi e inaugurata nel 1933 in occasione della V Triennale, la Torre Branca è uno dei simboli dell’architettura milanese del Novecento.
Con i suoi 108,6 metri di altezza, domina Parco Sempione e regala dalla sommità una prospettiva straordinaria sulla città. Un moderno ascensore conduce al belvedere in meno di un minuto e, quando la visibilità lo permette, lo sguardo può spingersi oltre il profilo di Milano fino alla pianura lombarda, alle Alpi e agli Appennini.
Ed è proprio qui che, in occasione della Fashion Week, la semplice visita si trasforma in una vera Milan Experience.

FASHION WEEK ABOVE MILAN
La serata di venerdì 25 settembre unirà il fascino della salita sulla Torre Branca al piacere di un aperitivo esclusivo, creando un momento da vivere e condividere durante una delle settimane più attese dell’anno.
Prima l’emozione dell’ascesa. Poi Milano che lentamente si apre sotto gli occhi, con il Castello Sforzesco, Parco Sempione e lo skyline contemporaneo a disegnare un panorama unico. Infine l’aperitivo, per celebrare la Fashion Week in un’atmosfera elegante e fuori dall’ordinario.
Un appuntamento pensato non semplicemente come un aperitivo, ma come un’esperienza:
Milano vista dall’alto nel momento in cui Milano è al centro del mondo della moda.
La Milano Fashion Week Primavera/Estate 2027, in programma dal 22 al 28 settembre 2026, porta infatti in città oltre 200 appuntamenti tra sfilate, presentazioni ed eventi, trasformando Milano in un grande palcoscenico internazionale dedicato a moda, design e creatività.
UNA SERA SOPRA LA CITTÀ
La Torre Branca diventa così il luogo ideale per concedersi una parentesi speciale nel vortice della Fashion Week: un punto privilegiato dal quale osservare Milano e lasciarsi conquistare dalla sua atmosfera.
COME PARTECIPARE
Fai il tuo Accredito e riserva il tuo posto seguendo questo link :
https://www.infomilano.news/eventi/torrebrancafashionweek2026
–
Venerdì 25 settembre 2026
TORRE BRANCA – MILANO
Parco Sempione – Viale Luigi Camoens 2
Salita panoramica + Aperitivo esclusivo
Per una sera non limitatevi a vivere Milano.
Guardatela dall’alto.
L'articolo FASHION WEEK in TORRE BRANCA proviene da InfoMilano.news.
L'articolo Come fare un’analisi SEO completa di un sito web: guida pratica all’audit proviene da FullPress.

Fedora 45 beta has been released with updated Gnome, KDE Plasma, and kernel.
Immagine in evidenza rielaborata con Intelligenza Artificiale
Una nave portacontainer arriva in porto e si ferma sotto una fila di gru portuali alte quanto un palazzo. Le loro braccia si allungano sopra il ponte, agganciano uno dei container impilati a bordo e lo spostano a terra. È una coreografia che si ripete migliaia di volte al giorno in ogni grande porto del mondo, con una precisione crescente e tempi sempre più ridotti. Da operazioni simili dipende buona parte del commercio mondiale e del suo ritmo.
A prima vista, una gru portuale (in gergo: ship-to-shore) sembra soprattutto una grande struttura meccanica, quasi un residuato industriale: acciaio, motori, cavi e carrucole costruiti per sollevare decine di tonnellate. La verità è che le gru installate nei grandi porti contemporanei sono ormai inserite all’interno di ecosistemi digitali molto complessi, piene come sono di sensori che controllano posizione, velocità e oscillazione dei container; software che coordinano i movimenti; strumenti per comunicare con gli altri dispositivi del porto e delle navi, ecc.
La trasformazione di strumenti meccanici in dispositivi digitali non riguarda peraltro solo le gru, ma i porti nel loro complesso. Negli ultimi decenni i terminal si sono riempiti di sistemi informatici che assegnano gli spazi ai container, coordinano camion e treni, gestiscono gli ingressi in banchina, registrano i movimenti delle merci e stabiliscono in quale ordine una nave debba essere caricata o scaricata. Nei terminal più automatizzati, parte delle operazioni che un tempo richiedevano centinaia di persone viene oggi eseguita o coordinata da software, sensori e veicoli autonomi. E i progressi di intelligenza artificiale – in termini soprattutto di computer vision, IoT/sensori, digital twin e veicoli autonomi – promettono di rendere la tendenza ancora più evidente in futuro.
Tanta efficienza è necessaria perché nei porti il tempo costa più che altrove. Una nave ferma anziché in viaggio consuma enormi risorse finanziarie. Una colonna di tir in coda perché c’è stato un errore nell’assegnazione di uno slot di carico è un danno che si ripercuote a cascata su migliaia di altri trasporti. Per questo conoscere con precisione e rapidità dove si trova un container, quanto spazio rimane su un cargo, in quale ordine vanno caricate o scaricate le stive è un fattore fondamentale per ridurre tempi e costi e aumentare l’efficienza logistica.
Più efficiente diventa la logistica, più facile ed economico risulta l’organizzazione di catene produttive distribuite su migliaia di chilometri, ovvero la struttura industriale alla base del sistema produttivo contemporaneo. La digitalizzazione dei porti è, in altre parole, uno degli sviluppi tecnologici che hanno permesso alla globalizzazione di funzionare con l’enorme fluidità ed efficienza raggiunta negli ultimi decenni.
Questa stessa trasformazione ha però prodotto altre conseguenze: un porto più digitalizzato è efficiente, ma è anche più vulnerabile ad attacchi informatici e ad altri generi di sabotaggio tecnologico. Ed è così che, di recente, anche i macchinari portuali hanno iniziato a diventare una questione cyber e geopolitica.
Il caso più evidente è quello delle gru prodotte da Shanghai Zhenhua Heavy Industries Company, meglio nota come ZPMC. L’azienda cinese è diventata negli ultimi trent’anni il principale produttore mondiale di gru portuali e le sue macchine sono oggi presenti nei terminal di decine di paesi. Negli Stati Uniti, in particolare, ZPMC è arrivata a occupare una posizione dominante tra le gru portuali installate nei porti commerciali.
Per molto tempo questo dato ha interessato solo gli addetti ai lavori. ZPMC era semplicemente un’azienda che vendeva macchinari grandi, costosi e difficili da produrre a clienti che avevano bisogno di movimentare un numero crescente di carichi nel minor tempo possibile. La sua espansione era, prima di tutto, una storia industriale: quella di un’azienda che, come molte altre realtà cinesi, era riuscita a conquistare un settore altamente specializzato grazie alla capacità produttiva, ai prezzi competitivi e alla possibilità (pure questa logistica) di consegnare in tutto il mondo delle gru già quasi completamente assemblate.
Poi sono arrivati gli anni Venti ed è mutato il contesto politico. Negli Stati Uniti del post-Covid la crescente competizione con la Cina ha trasformato progressivamente alcune dipendenze industriali in problemi di sicurezza nazionale. È accaduto con i semiconduttori, con le apparecchiature per le telecomunicazioni, con le batterie, con una lunga serie di tecnologie e materie prime considerate critiche.
E alla fine è arrivato anche il turno delle gru. Macchinari che fino a pochi anni prima venivano raccontati soprattutto come moltiplicatori di efficienza hanno cominciato a essere descritti col vocabolario del rischio. Ci si è iniziati per esempio a domandare come fosse possibile che un componente industriale prodotto da un’azienda cinese, contenente hardware e software provenienti da una filiera internazionale, non solo fosse finito in ogni molo d’America (quelle ZPMC rappresentano quasi l’80% delle gru portuali presenti negli Stati Uniti), ma avesse libero accesso ad alcune delle reti infrastrutturali più importanti dell’economia USA.
Nel febbraio del 2024, l’amministrazione Biden è così intervenuta sulla cybersecurity dei porti statunitensi, dedicando particolare attenzione proprio alle gru ship-to-shore prodotte in Cina. Il timore era che sistemi di comunicazione, accessi remoti o altre componenti digitali potessero essere sfruttati per raccogliere informazioni o, in uno scenario più grave, interferire con le operazioni portuali. Nacque così sui media l’espressione “gru-spia”, che evocava l’immagine di queste enormi mantidi d’acciaio cinesi affacciate sui porti americani, le quali, oltre a spostare container, avrebbero potuto rappresentare una specie di cavallo di Troia digitale.
Era un’immagine potente, ma anche una semplificazione della realtà politica dietro il fenomeno. Il problema delle gru ZPMC non si limita alla eventuale, presunta, e tutta da dimostrare, volontà cinese di sabotare la logistica americana o mondiale. Il problema delle gru ZPMC ha a che fare con il difficilissimo ripensamento di un sistema industriale internazionale che per decenni ha ricercato l’efficienza estrema, ma che, negli ultimi anni, è diventato politicamente sempre più spaventato da se stesso. E questo genera alcuni paradossi.
Il primo paradosso è che una gru ZPMC non è, in realtà, interamente cinese. Come molti oggetti industriali complessi del nostro tempo, è il risultato di una catena di fornitura internazionale. Al suo interno contiene motori, sensori e componenti prodotti da aziende europee, giapponesi o americane, assemblati in Cina e infine installati in un porto dall’altra parte del mondo. Una filiera così stratificata è una caratteristica normale dell’industria contemporanea, ma rende molto difficile stabilire dove cominci e dove finisca il rischio associato a una determinata tecnologia.
Eliminare una gru cinese da un porto americano, per esempio, non significa necessariamente eliminare tutti i componenti critici cinesi dall’infrastruttura del porto. Allo stesso modo, sostituire una gru cinese con una macchina europea o giapponese non solo costa di più, ma non garantisce necessariamente che questa non utilizzi a sua volta componenti o subfornitori cinesi in qualche punto della sua supply chain (che è la ragione per cui la burocrazia del protezionismo è una delle questioni tecnicamente più complesse al mondo).
Nel caso di una gru portuale, poi, la questione si complica ulteriormente perché il prodotto non termina ai confini della macchina. Una volta installata, la gru viene collegata all’ecosistema digitale del terminal. Deve comunicare con altri sistemi, essere aggiornata, diagnosticata, riparata. Le configurazioni variano da porto a porto e alcune macchine possono essere controllate, programmate o assistite da remoto.
Nel corso delle indagini condotte nel 2023 e nel 2024 dal Congresso USA furono trovati modem cellulari installati su alcune gru ZPMC o all’interno delle infrastrutture di rete che le servivano. In alcuni casi, secondo le commissioni parlamentari che condussero l’indagine, quegli apparati non erano esplicitamente previsti dai contratti stipulati dai porti. ZPMC aveva inoltre richiesto in diverse occasioni accesso remoto alle proprie gru, ufficialmente per attività di diagnostica e manutenzione.
Nessuna di queste caratteristiche, presa isolatamente, è la cosiddetta “smoking gun”. D’altra parte, un modem può avere una funzione perfettamente legittima e l’accesso da remoto, quando possibile, è comune nella manutenzione delle apparecchiature industriali, visti i grossi risparmi che permette. Il problema è che la stessa funzione che permette a un ingegnere di diagnosticare un guasto a distanza può, se progettata o configurata (magari intenzionalmente) male, trasformarsi in un punto di accesso per qualcun altro.
Le indagini statunitensi hanno quindi mostrato vulnerabilità e possibilità di accesso, ma non hanno dimostrato che Pechino abbia effettivamente utilizzato le gru ZPMC per spiare o sabotare i porti statunitensi. Nel rapporto sulle minacce informatiche al sistema marittimo pubblicato nel 2025, la Coast Guard precisava che i propri specialisti non avevano osservato attività malevole sulle o attraverso le gru, pur ritenendo che le vulnerabilità individuate le rendessero possibili.
È una distinzione importante: una vulnerabilità informatica può essere una falla tecnica, ma non indica inequivocabilmente la volontà di arrecare un danno. Una backdoor deliberatamente inserita da un produttore è invece qualcosa di diverso, perché implica intenzionalità. Dimostrare infine che l’eventuale backdoor individuata sia stata effettivamente utilizzata da uno Stato per attività di spionaggio richiede un ulteriore salto probatorio.
Ed è qui che rischio informatico effettivo e percezione del rischio geopolitico (con tutti i pregiudizi che essa comporta) finiscono per sovrapporsi. Un governo che si occupa della sicurezza di infrastrutture essenziali non può soltanto domandarsi se qualcuno abbia già sfruttato una vulnerabilità o se esista per errore o per dolo, ma deve soprattutto chiedersi, e a maggior ragione nel caso di un porto, se qualcuno potrebbe usarla in futuro e con quali effetti. Bloccare un grande terminal significa infatti rallentare l’arrivo di generi alimentari, di farmaci, di componenti industriale e, in caso di conflitti, di materiale destinato alle forze armate. La vulnerabilità di un porto può avere conseguenze che si propagano nell’entroterra per migliaia di chilometri.
Ma proprio perché il ragionamento riguarda non ciò che accade o è accaduto ma ciò che potrebbe accadere, diventa difficile stabilire quale sia un livello di rischio accettabile. Se fosse necessario eliminare da qualunque infrastruttura critica ogni tecnologia potenzialmente vulnerabile, o riconducibile a un avversario politico, bisognerebbe ricostruire interamente le catene di fornitura mondiali.
Il problema è che le dipendenze tecnologiche – nei porti o nei data center – non nascono per caso e soprattutto non scompaiono rapidamente. ZPMC ha conquistato il mercato perché per decenni ha fatto esattamente ciò che il sistema economico globale chiedeva ai suoi fornitori: produrre su larga scala, contenere i costi, aumentare l’efficienza e consegnare in tutto il mondo.
ZPMC ha conquistato e dominato il settore per anni perché era un produttore capace non soltanto di costruire enormi gru, ma anche di assemblarle, trasportarle via mare e installarle direttamente nei terminal, offrendo ai propri clienti un vantaggio economico e di efficienza molto concreto. Per un porto che deve aumentare rapidamente la propria capacità, la provenienza geografica dei macchinari è stata per molto tempo una questione secondaria rispetto al prezzo, ai tempi di consegna e alle prestazioni.
Per trent’anni aziende e governi hanno costruito le loro supply chain partendo dall’idea che contasse solo l’efficienza: se un’azienda era in grado di produrre una gru migliore o più economica, aveva senso acquistarla. Se assemblare un prodotto dall’altra parte del mondo consentiva di abbassarne il prezzo, era razionale organizzare la produzione in quel modo. E la possibilità di spostare merci rapidamente, e con costi relativamente bassi, rendeva tutto questo molto conveniente. La posizione di quasi monopolio del settore raggiunta da ZPMC non è dunque un’anomalia della globalizzazione. Al contrario, è la dimostrazione del suo successo.
La vicenda delle “gru-spia” cinesi ci mostra quindi cosa succede quando la stessa logica che si è esaltata per anni viene filtrata attraverso un paradigma politico diverso e un clima di scarsa fiducia internazionale. La globalizzazione aveva entusiasticamente costruito la propria efficienza sulla convinzione che l’interdipendenza fosse soprattutto una risorsa. La competizione geopolitica contemporanea dà invece priorità all’ipotesi opposta: che ogni interdipendenza sia anche, almeno potenzialmente, una vulnerabilità. E così facendo non sta mettendo in discussione soltanto gli effetti della globalizzazione (chi dipende da chi, dove vengono prodotti i beni o chi controlla determinate tecnologie), ma anche gli strumenti materiali con cui la globalizzazione stessa funziona.
L'articolo Il fronte cyber del porto proviene da Guerre di Rete.
Versione integrale dell’intervento del Vicesegretario Generale Matteo Di Cocco al III Forum Antifascista di Mosca tenutosi a Maggio 2026.
Il Fascismo non è un incidente della storia. Non è una deviazione, non è un’anomalia. È il frutto avvelenato della degenerazione sistemica del capitalismo che, quando entra in crisi o si sente minacciato dai movimenti popolari e operai, reagisce con ferocia, togliendo la propria maschera della democrazia per mostrare il volto violento. Quello della violenza di classe.
Come insegnato da Antonio Gramsci, la pavidità dei partiti operai — egemonizzati dalle correnti riformiste, incapaci di una visione ideologica corretta — è stata la prima causa della sconfitta del movimento operaio italiano di fronte alla marea nera.
Non possiamo ripetere quegli errori. Non possiamo più permetterci quella codardia, sperando di strappare qualche simpatia qua e là nel campo socialdemocratico (se non peggio).
Questo perché (e ne abbiamo le prove giorno dopo giorno) il fascismo in occidente sopravvive e continua a riprodursi perché negli ultimi trent’anni l’ideologia e la modalità d’azione dei comunisti è stata smantellata e deligittimata, pezzo dopo pezzo da chi in una folle rincorsa ai richiami delle élite finanziarie ha abbracciato il neoliberismo dando vita ad una pseudo sinistra, incarnata in fine da chi a Bruxelles, nel Consiglio Europeo ha avuto il coraggio di equiparare il nazismo ed il comunismo, distruggendo nel frattempo lo stato sociale e continuando a sostenere il regime neo nazista di Kiev.
In Italia, come nel resto dell’Europa abbiamo sempre più la prova che la forma più avanzata di fascismo non ha più la camicia nera addosso, ma hanno i vessilli di chi ha tradito la classe operaia invece di difenderla. Questo tradimento è un sintomo, di una malattia più ampia.
Una malattia che si chiama fascismo moderno.
Il terrorismo, come il fascismo non è un fenomeno autonomo che cade dal cielo ed in questo ci rifacciamo proprio a quanto dichiarato dal Presidium del Comitato Centrale del KPRF nel giugno del 2024:
“Per sconfiggere il terrorismo, è necessario superare il capitalismo, unire la società sugli ideali della giustizia, e quindi del socialismo. L’esperienza sovietica ci dà un grande esempio di come la società può unirsi, forgiare una forte armatura della sicurezza nazionale e vergognare il nemico più cinico e crudele” (https://kprf.ru/party-live/cknews/227219.html) [1]”
Il nostro Partito condivide in pieno questa lettura, le radici del terrorismo in epoca contemporanea sempre più affonda le radici nella povertà, nella diseguaglianza, nei conflitti militari fomentati dall’imperialismo per il controllo delle risorse o per la gestione delle proprie sfere di influenza a livello geopolitico fino alla frammentazione sociale prodotta coscienziosamente dal capitalismo neoliberista.
Possiamo definire il terrorismo come un fenomeno con tre facce, per quanto riguarda l’analisi politica contemporanea.
Qui ci poniamo una domanda: chi è il vero terrorista? Chi difende un popolo e la propria identità nazionale dall’aggressione di un governo fascista o quello stesso governo che attacca quei popoli? Noi sicuramente sappiamo da che parte stare.
[1] Dal servizio stampa del Comitato Centrale del KPRF 24 Giugno 2024 https://kprf.ru/party-live/cknews/227219.html
Se parliamo di strutture imperialiste e terroriste in occidente non possiamo evitare di parlare della NATO che con la sua continua aggressione imperialista con il allargamento ad est violando non solo gli accordi del 1991, ma qualsivoglia briciolo di buonsenso, hanno trasformato l’Ucraina in un avamposto anti-russo. Per questo il Partito Comunista (Italia) condanna nettamente il sostegno dell’Unione Europea e degli Stati Uniti d’America a tutti quei settori che hanno egemonizzato il potere di Kiev dal colpo di Stato del 2014 in poi.
Fin da Euromaidan, l’obiettivo non è stato minimamente quello di mettere al centro la volontà del popolo ucraino, ma quello di accerchiare ed indebolire la Russia accerchiandola e cercando di distruggere qualsiasi forma di opposizione all’egemonia del dollaro e della finanza anglosassone, distruggendo quel filo rosso che unisce i popoli russi ed ucraini da ben prima che nascesse la NATO o che gli Stati Uniti d’America fossero un pensiero di Franlink o Jefferson.
Come è ben documentato, il regime di Kiev ha trasformato l’Ucraina nel primo stato terrorista d’Europa permettendo l’uso di metodi deliberatamente terroristici come gli attacchi ad infrastrutture civili, sabotaggi e addirittura uso di missili forniti dall’Occidente contro le popolazioni residenti nelle regioni del Donbass.
Se ci fossero dubbi, questo non è il comportamento di una democrazia, questo non è il comportamento di uno stato aggredito (come molti in Italia ed Europa definiscono l’Ucraina) ma questo è puro e semplice terrorismo di Stato, armato e finanziato dall’imperialismo occidentale.
L’Ucraina non è più una nazione, ma un asset strategico militare in mano a potenze straniere.
Le sanzioni contro la Russia si sono ritorte contro l’Europa stessa.
La NATO ogni giorno di più viene umiliata.
I popoli del Donbass si sono ribellati ed hanno preso le armi per difendere la propria autodeterminazione.
Oggi la Russia insieme alla Cina Socialista ed a tutte quelle nazioni che vogliono uscire dal giogo imperialista hanno l’opportunità di costruire un fronte per la pace e la sovranità economica e politica dei popoli.
Dobbiamo purtroppo constatare che in questo momento in Italia non ci sono le condizioni minime per attuare una politica di questo tipo, poiché la nostra nazione è da anni ormai retrocessa al rango di colonia.
Nostro l’ardito compito far risaltare le contraddizioni del sistema e sfruttarle per riportare anche in Italia il protagonismo della politica sull’economia e del popolo sull’imperialismo.
Cari compagni, dobbiamo essere chiari su un punto: non siamo di fronte a una crisi passeggera o ad un’anomalia che verrà risolta con qualche aggiustamento diplomatico.
Ci troviamo di fronte ad una crisi strutturale del capitalismo, che cerca la sua via d’uscita — come sempre nella storia — attraverso l’unico metodo che conosce: la guerra, la militarizzazione delle società e la distruzione dei diritti sociali conquistati dai lavoratori nel Novecento.
L’Unione Europea si è rivelata per quello che i comunisti hanno sempre denunciato: un apparato tecnico e burocratico al servizio del complesso militare del capitale.
Euro, Unione Europea e NATO non difendono la democrazia ma ne sono la diretta negazione.
Lo vediamo nelle politiche di austerità che negli anni hanno colpito i popoli europei, lo vediamo nella continua promozione di uno spirito anticomunista anche a livello istituzionale, non solo falsificando la storia, ma spergiurando sulle tombe di chi ha sacrificato la propria vita 81 anni fa per liberare il continente dal dominio nazifascista.
L’aumento smisurato delle spese militari sacrificando sanità, istruzione e pensioni sono il segnale di un’opera di distruzione della società per piegarla alla volontà delle élite economiche e militari utilizzando l’invenzione di una fantomatica minaccia russa come alibi per accelerare il processo di smantellamento di ogni residuo di Stato sociale.
Visto il continuo attacco dell’Unione Europea al suo stesso popolo, vista la continua ricerca di un nemico per militarizzare e spaventare gli europei convincendoli della giustezza di una futura guerra … possiamo definire la stessa Unione Europea come un’entità terroristica?
La risposta comunista non può essere né nazionalista né semplicemente pacifista.
Deve essere internazionalista e di classe.
Se vogliamo essere all’altezza del compito che la storia ci sta ponendo dobbiamo riunire tutti coloro che rifiutano il controllo imperialista, chi è a favore della sovranità de popoli ed contro l’ingerenza straniera.
Dobbiamo combattere tutti quei piani di riarmo che sono propedeutici a future aggressioni e conflitti, dobbiamo far si che tutte le componenti sociali dei nostri rispettivi stati difendano lo Stato Sociale e smascherino le pseudosinistra neoliberista, finto socialdemocratiche e tutti coloro che hanno tradito i loro popoli.
Nel nostro paese, il Partito Comunista (Italia) porta avanti questa battaglia senza compromessi. Non partecipiamo al gioco delle alleanze con il centro-sinistra atlantista. Non sosteniamo le missioni militare all’estero o l’invio di armi in Ucraina, siamo contro la NATO e contro l’Unione Europea del capitale.
Per questo il nostro compito non deve fermarsi solo a tutti coloro che si riconoscono nella nostra ideologia, ma dobbiamo essere capaci di egemonizzare quei movimenti di massa spontanei che altrimenti sarebbero fini a loro stessi: come ci hanno insegnato Lenin e Gramsci serve un partito, una direzione politica ed una visione ideologica chiara.
Compagni, permettetemi di chiudere con una riflessione che porto anche a nome del Segretario Generale Alberto Lombardo. Siamo qui a Mosca, capitale dell’Unione Sovietica che ha resistito all’invasione nazifascista ed ha liberato il continente dal pericolo nero al costo della vita di oltre venti milioni dei suoi figli.
L’Armata Rossa a Stalingrado non ha fermato la macchina militare nazifascista solo per l’Unione Sovietica, ma lo ha fatto per la libertà di tutto il mondo, fu la vittoria del socialismo sul fascismo, la vittoria del popolo sulla barbaria capitalista.
Lo abbiamo già detto lo scorso anno, per rispetto e onore del popolo sovietico Volvograd non deve essere Stalingrado pochi giorni dell’anno, ma deve tornare ad essere Stalingrado tutto l’anno!
Proprio su quell’esempio eroico noi siamo chiamati ad un’altra battaglia, sotto forme diverse contro nemici che oggi hanno giacche e cravatte. Invece dei carri armati usano canali di informazione, fondi di investimento e le banche centrali per manipolare la vita delle persone e la loro percezione della realtà.
Ma la sostanza non cambia: il capitalismo quando è in crisi torna a mostrare il suo volto di violenza, di guerra e di terrorismo contro i popoli.
Non so quando arriverà la Vittoria. Ma so che, quando arriverà, voglio che ci sia anche il mio ed il contributo del mio Partito.
Ma questa battaglia l’abbiamo già vinta una volta, 81 anni fa e non ce lo hanno mai perdonato.
Facciamolo accadere ancora una voltaSlava Stalingrad! Vperëd k pobede!
(Avanti verso la vittoria!)
 English Version
First of all, allow me to convey greetings to you from the General Secretary, comrade Alberto Lombardo, and from the entire Central Committee of the Communist Party (Italy).
We thank the KPRF – Communist Party of the Russian Federation for organizing this Forum and for allowing us to bring the voices of those in Italy who fight every day against imperialism, war, and fascism in its many contemporary forms.
FASCISM IS NOT AN ACCIDENT — IT IS CAPITALISM’S VIOLENT RESPONSE
Fascism is not an accident of history. It is not a deviation, it is not an anomaly. It is the poisonous fruit of the systemic degeneration of capitalism, which, when it enters into crisis or feels threatened by popular and workers’ movements, reacts ferociously, removing its democratic mask to reveal its violent face. That of class violence.
As Antonio Gramsci taught, the cowardice of workers’ parties—dominated by reformist currents, incapable of a correct ideological vision—was the primary cause of the defeat of the Italian workers’ movement in the face of the oil slick.
We can’t repeat those mistakes. We can no longer afford that cowardice, hoping to gain some sympathy here and there in the social democratic camp (or worse).
This is because (and we have proof of this day after day) fascism in the West survives and continues to reproduce itself because over the last thirty years the ideology and mode of action of the communists have been dismantled and delegitimized, piece by piece, by those who, in a mad pursuit of the calls of the financial elite, have embraced neoliberalism, giving birth to a pseudo-left, ultimately embodied by those in Brussels, in the European Council, who had the courage to equate Nazism and Communism, meanwhile destroying the welfare state and continuing to support the neo-Nazi regime in Kiev.
In Italy, as in the rest of Europe, we have growing evidence that the most advanced form of fascism no longer wears black shirts, but instead carries the banners of those who betrayed the working class instead of defending it. This betrayal is a symptom of a broader disease.
A disease called modern fascism.
TERRORISM AS A POLITICAL CATEGORY
Terrorism, like fascism, is not an autonomous phenomenon that falls from the sky and in this we refer precisely to what was declared by the Presidium of the Central Committee of the KPRF in June 2024:
“To defeat terrorism, it is necessary to overcome capitalism, to unite society around the ideals of justice, and therefore of socialism. The Soviet experience gives us a great example of how society can unite, forge a strong armor of national security, and shame the most cynical and cruel enemy.”https://kprf.ru/party-live/cknews/227219.html) ”
Our Party fully shares this view: the roots of terrorism in contemporary times are increasingly rooted in poverty, inequality, military conflicts fomented by imperialism for the control of resources or the management of its own spheres of influence at the geopolitical level, up to the social fragmentation consciously produced by neoliberal capitalism.
We can define terrorism as a three-faceted phenomenon, as far as contemporary political analysis is concerned.
• There is terrorism as a mass criminal act against innocent civilians
• There is state terrorism, organized by those who attack civilian populations and finance paramilitary organizations and militias that organize massacres or coups d’état
• Finally, there is the instrumental use of the category “terrorism” employed as an ideological weapon to attack those who oppose imperialist maneuvers, to repress popular movements by legitimizing military aggression.
Here we ask ourselves a question: who is the real terrorist? Those who defend a people and their national identity from the aggression of a fascist government, or the very government that attacks those people? We certainly know which side we’re on.
UKRAINE AND THE CRUCIAL ISSUE
When we talk about imperialist and terrorist structures in the West, we cannot avoid mentioning NATO, which, with its ongoing imperialist aggression and eastern enlargement—violating not only the 1991 agreements but every shred of common sense—has transformed Ukraine into an anti-Russian outpost. For this reason, the Communist Party (Italy) strongly condemns the European Union and the United States’ support for all those sectors that have dominated Kiev’s power since the 2014 coup.
Since Euromaidan, the goal has not been to put the will of the Ukrainian people at the center, but to encircle and weaken Russia by encircling it and trying to destroy any form of opposition to the hegemony of the dollar and Anglo-Saxon finance, destroying the common thread that has united the Russian and Ukrainian peoples since well before NATO was born or the United States of America was even a thought of Franklin or Jefferson.
As is well documented, the Kiev regime has transformed Ukraine into Europe’s first terrorist state by allowing the use of deliberate terrorist methods such as attacks on civilian infrastructure, sabotage, and even the use of Western-supplied missiles against populations living in the Donbass regions.
If there were any doubt, this is not the behavior of a democracy, this is not the behavior of an attacked state (as many in Italy and Europe define Ukraine) but this is pure and simple state terrorism, armed and financed by Western imperialism.
Ukraine is no longer a nation, but a strategic military asset in the hands of foreign powers.
Sanctions against Russia have backfired on Europe itself.
NATO is being humiliated more and more every day.
The people of Donbass rebelled and took up arms to defend their self-determination.
Today, Russia, together with Socialist China and all those nations that wish to escape from the imperialist yoke, have the opportunity to build a front for peace and the economic and political sovereignty of the peoples.
Unfortunately, we must note that at this time in Italy the minimum conditions for implementing a policy of this type do not exist, since our nation has been relegated to the rank of a colony for years now.
Ours is the daring task of highlighting the contradictions of the system and exploiting them to restore, in Italy too, the role of politics over the economy and of the people over imperialism.
NEOLIBERALISM IS AT PERMANENT WAR
Dear comrades, we must be clear on one point: we are not facing a temporary crisis or an anomaly that will be resolved with some diplomatic adjustments.
We are facing a structural crisis of capitalism, which seeks its way out—as always throughout history—through the only method it knows: war, the militarization of societies, and the destruction of the social rights won by workers in the twentieth century.
The European Union has revealed itself to be what the communists have always denounced: a technical and bureaucratic apparatus at the service of capital’s military complex.
The Euro, the European Union and NATO do not defend democracy but are its direct negation.
We see it in the austerity policies that have affected the peoples of Europe over the years, we see it in the continued promotion of an anti-communist spirit even at the institutional level, not only by falsifying history, but by perjuring themselves on the graves of those who sacrificed their lives 81 years ago to liberate the continent from Nazi-Fascist rule.
The disproportionate increase in military spending, sacrificing healthcare, education, and pensions, signals a drive to destroy society, bending it to the will of the economic and military elites. The invention of a phantom Russian threat serves as an excuse to accelerate the dismantling of every vestige of the welfare state.
Given the European Union’s ongoing attack on its own people, given its constant search for an enemy to militarize and frighten Europeans into believing a future war is justified… can we define the European Union itself as a terrorist entity?
THE COMMUNIST RESPONSE
The communist response can be neither nationalist nor simply pacifist.
It must be internationalist and class-based.
If we want to live up to the task that history is placing before us, we must unite all those who reject imperialist control, those who are in favor of the sovereignty of peoples and those who are against foreign interference.
We must fight all those rearmament plans that pave the way for future aggression and conflict. We must ensure that all social groups in our respective countries defend the Welfare State and expose the neoliberal pseudo-left, fake social democrats, and all those who have betrayed their peoples.
In our country, the Communist Party (Italy) is fighting this battle uncompromisingly. We do not participate in the game of alliances with the Atlanticist center-left. We do not support military missions abroad or the shipment of weapons to Ukraine; we are against NATO and the European Union of capital.
For this reason, our task must not be limited to those who identify with our ideology, but we must be capable of hegemonizing those spontaneous mass movements that would otherwise be ends in themselves: as Lenin and Gramsci taught us, we need a party, a political leadership, and a clear ideological vision.
TOWARDS VICTORY
Comrades, allow me to close with a reflection I also offer on behalf of Secretary General Alberto Lombardo. We are here in Moscow, the capital of the Soviet Union, which resisted the Nazi-Fascist invasion and freed the continent from the dark peril at the cost of the lives of over twenty million of its sons.
The Red Army at Stalingrad did not stop the Nazi-fascist military machine just for the Soviet Union, but it did so for the freedom of the entire world. It was the victory of socialism over fascism, the victory of the people over capitalist barbarism.
We said it last year: out of respect and honor for the Soviet people, Volgograd must not be Stalingrad for a few days a year, but must return to being Stalingrad all year round!
Precisely on the basis of that heroic example, we are called to another battle, in a different form, against enemies who today wear suits and ties. Instead of tanks, they use information channels, investment funds, and central banks to manipulate people’s lives and their perception of reality.
But the substance does not change: when capitalism is in crisis, it returns to show its face of violence, war, and terrorism against people.
I don’t know when Victory will come. But I know that, when it does, I want my contribution and that of my Party to be there too.
But we already won this battle once, 81 years ago, and they never forgave us.
Let’s make it happen one more time
Slava Stalingradu! Vperëd k pobede!
(Onward to victory!)
 SOSTIENI, PARTECIPA, ORGANIZZATI
 Iscriviti al Partito Comunista
Se sei giovane, entra nella Federazione della Gioventù Comunista e costruisci insieme a noi un’alternativa.
 Contribuisci alle nostre attività
Anche una piccola sottoscrizione può fare la differenza.
 Seguici sui nostri canali social
Resta aggiornato sulle attività, le iniziative e le campagne del Partito Comunista.
 Ascolta il nostro podcast
Approfondimenti, analisi e punti di vista disponibili sulle principali piattaforme.
L'articolo Terrorismo e Imperialismo: Due facce dello stesso sistema – Intervento del Partito Comunista a Mosca proviene da IL PARTITO COMUNISTA - Sito Ufficiale.
Domenica 20 settembre 2026 Milano ospita un evento speciale in cui la passione per le auto e le moto d’epoca incontra un messaggio sociale di fondamentale importanza: dire NO alla violenza sulle donne e far conoscere sempre di più il 1522, il numero nazionale antiviolenza e stalking.
Si chiama “1522 – Motori in marcia contro la violenza sulle donne”
l’iniziativa che porterà sulle strade della Città metropolitana di Milano decine di vetture e motociclette storiche, unite da un particolare che rende questo raduno diverso da qualsiasi altro: tutti i mezzi porteranno lo stesso numero, 1522.
Non un numero di gara, quindi, ma un messaggio da ricordare.
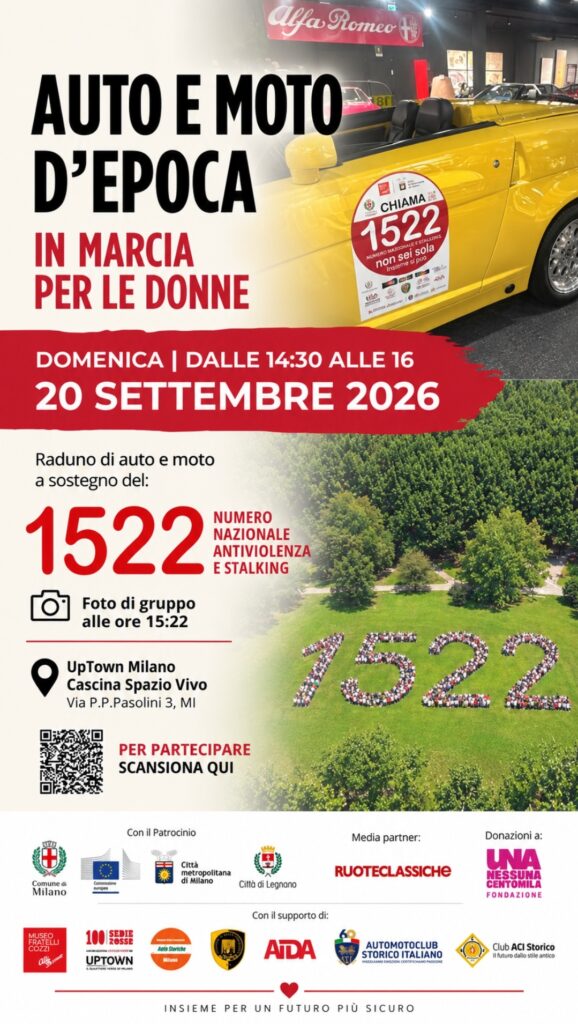
1522: QUATTRO NUMERI CHE POSSONO FARE LA DIFFERENZA
Il vero protagonista della giornata sarà infatti il 1522, il servizio pubblico promosso dalla Presidenza del Consiglio dei Ministri – Dipartimento per le Pari Opportunità.
Il numero è gratuito e attivo 24 ore su 24, tutti i giorni dell’anno, da rete fissa e mobile. Operatrici specializzate accolgono le richieste di aiuto e sostegno delle donne vittime di violenza e stalking, offrendo informazioni e orientamento verso centri antiviolenza, case rifugio e servizi presenti sul territorio.
Il servizio garantisce anonimato ed è disponibile anche attraverso la chat del sito ufficiale 1522.eu.
L’obiettivo dell’evento milanese è quindi semplice ma potentissimo: portare il numero 1522 fuori dalle campagne istituzionali e farlo circolare fisicamente per la città, trasformando le auto storiche in ambasciatrici di un messaggio contro la violenza.
LE AUTO STORICHE ATTRAVERSANO MILANO
La manifestazione partirà la mattina dal Museo Fratelli Cozzi di Legnano, per poi muoversi in corteo verso Milano.
Auto e moto d’epoca attraverseranno il territorio metropolitano mostrando il bollo 1522 e raggiungeranno nel corso della giornata Milano e l’area di Cascina Merlata.
Tra i mezzi sono annunciate anche alcune vetture storiche dell’Autocentro di Milano della Polizia di Stato.
L’iniziativa nasce dalla collaborazione tra Città metropolitana di Milano, Museo Fratelli Cozzi, UpTown Milano, Scuderia Sant Ambroeus e Raduno della Domenica Auto Storiche di Milano, insieme agli altri partner aderenti al progetto.
L’ARRIVO IN CASCINA: AUTO, PERSONE E UN UNICO MESSAGGIO
La parte conclusiva della manifestazione si svolgerà nell’area di via Pier Paolo Pasolini 3 a Milano, nella cornice di Cascina Merlata/UpTown, dove si trova anche Cascina Corten.
Dalle 14:30 il momento conclusivo sarà aperto anche al pubblico, con la possibilità di vedere da vicino le vetture e le moto storiche e partecipare a una giornata che vuole trasformare una passione tradizionalmente legata al mondo dei motori in uno strumento di sensibilizzazione sociale.
E non è casuale nemmeno l’orario scelto per il momento simbolicamente più importante della manifestazione.
ALLE ORE 15:22 MILANO SI FERMA PER UN MESSAGGIO
Alle 15:22, richiamando volutamente le quattro cifre del numero antiviolenza, è previsto uno dei momenti più suggestivi della giornata.
Un drone riprenderà dall’alto le auto e le moto storiche e le persone presenti, che contribuiranno a comporre simbolicamente la scritta:
1522
Un’immagine pensata per essere condivisa e diffusa, affinché quelle quattro cifre possano raggiungere il maggior numero possibile di persone.
Perché conoscere il 1522 può significare sapere a chi rivolgersi nel momento in cui se ne ha bisogno.
UNA PASSIONE CHE DIVENTA SOLIDARIETÀ
L’iniziativa avrà anche una componente concreta di solidarietà. Le donazioni raccolte attraverso l’iscrizione degli equipaggi sono destinate alla Fondazione Una Nessuna Centomila, impegnata nel contrasto alla violenza di genere.
Il raduno diventa così molto più di una semplice esposizione di splendide automobili del passato.
È un modo per utilizzare la forza comunicativa del mondo dei motori per parlare di un problema profondamente attuale.
Domenica 20 settembre a Milano i motori faranno rumore per rompere un silenzio ancora più importante.
E il numero da portare a casa, questa volta, non sarà quello di una vettura.
Sarà il 1522.
1522 – NUMERO ANTIVIOLENZA E STALKING Gratuito
 Attivo 24 ore su 24, 365 giorni all’anno
 Disponibile anche tramite chat
 Per chiedere aiuto, sostegno o anche semplicemente un consiglio.
L'articolo AUTO D’EPOCA IN MARCIA CONTRO LA VIOLENZA SULLE DONNE: A MILANO I MOTORI ACCENDONO I RIFLETTORI SUL 1522 proviene da InfoMilano.news.
SOSTIENI, PARTECIPA, ORGANIZZATI
Iscriviti al Partito ComunistaSe sei giovane, entra nella Federazione della Gioventù Comunista e costruisci insieme a noi un’alternativa.
Contribuisci alle nostre attivitàAnche una piccola sottoscrizione può fare la differenza.
Seguici sui nostri canali socialResta aggiornato sulle attività, le iniziative e le campagne del Partito Comunista.
Ascolta il nostro podcastApprofondimenti, analisi e punti di vista disponibili sulle principali piattaforme.
L'articolo Blocco dell’area a caldo di Taranto: la lotta di classe indica la strada della riconversione proviene da IL PARTITO COMUNISTA - Sito Ufficiale.
Abbiamo già creato un account presso la Blocklist via DNS Query in precedenza, nella pagina dedicata a RBL (si veda qui).
SpamaAssassinIntanto disabilitiamo le query ordinarie aggiungendo questo in /etc/mail/spamassassin/local.cf:
# disable spamhaus
score URIBL_DBL_SPAM 0
score URIBL_DBL_PHISH 0
score URIBL_DBL_MALWARE 0
score URIBL_DBL_ABUSE 0
score URIBL_DBL_ABUSE_REDIR 0
score URIBL_DBL_ABUSE_PHISH 0
score URIBL_DBL_ABUSE_MALWARE 0
score URIBL_DBL_BLOCKED 0
score URIBL_DBL_BLOCKED_OPENDNS 0
# disable DNSWL
score RCVD_IN_DNSWL_BLOCKED 0
score RCVD_IN_DNSWL_MED 0
score RCVD_IN_DNSWL_HI 0
score RCVD_IN_DNSWL_LOW 0
Scaricare l'ultimo pacchetto:
git clone https://github.com/spamhaus/spamassassin-dqs
Le cose ora vanno in modo leggermente diverso a seconda che il servizio HBL sia abilitato o meno (lo è solo per gli account a pagamento).
Entrare nella cartella 4.0.0+ e lanciare il test per confermare che la nostra chiave sia valida anche per HBL (il chè non significa che sia pure abilitata):
sh hbltest.sh
	Please input your DQS key: xxxxxxxxxxxxxxxxxxxxxxxxxxxx
	Looking up test record for HBL... done
	Your DQS key xxxxxxxxxxxxxxxxxxxxxxxxxxxx is enabled for HBL
	You can copy sh_hbl.cf and sh_hbl_scores.cf if you want HBL enabled
Ora è necessario modificare alcuni dei file di configurazione con il contenuto esatto della chiave (sostituire xxxxxxxxxxxxxxxxxxxxxxxxx con il contenuto della chiave):
sed -i -e 's/your_DQS_key/xxxxxxxxxxxxxxxxxxxxxxxxxxx/g' sh.cf
sed -i -e 's/your_DQS_key/xxxxxxxxxxxxxxxxxxxxxxxxxxx/g' sh_hbl.cf
Se si sta usando FreeBSD, i comandi cambiano leggermente:
sed -i "" -e 's/your_DQS_key/xxxxxxxxxxxxxxxxxxxxxxxx/g' sh.cf
sed -i "" -e 's/your_DQS_key/xxxxxxxxxxxxxxxxxxxxxxxx/g' sh_hbl.cf
Se non si ha HBL abilitato, è sufficiente copiare i due file seguenti nella cartella di configurazione:
cp sh.cf sh_scores.cf /etc/mail/spamassassin
Ora si proceda più sotto nella sezione test.
Se invece si ha HBL abilitato, modificare il file sh.pre nella prima riga:
loadplugin Mail::SpamAssassin::Plugin::SH <config_directory>/SH.pm
E' necessario sostituire <config_directory> con la propria cartella di configurazione, che è /etc/mail/spamassassin. Quindi la riga diventa:
loadplugin Mail::SpamAssassin::Plugin::SH /etc/mail/spamassassin/SH.pm
Se si ha una chiave con HBL abilitato, e assumendo che la cartella di configurazione sia /etc/mail/spamassassin, copiare lì i file di configurazione:
cp SH.pm sh.cf sh_scores.cf sh_hbl.cf sh_hbl_scores.cf sh.pre /etc/mail/spamassassin
Ora abilitare HBL modificando il file /etc/mail/spamassassin/v342.pre. E' necessario localizzare la riga:
loadplugin Mail::SpamAssassin::Plugin::HashBL
ed eventualmente rimuovere il cancelletto # iniziale.
Riavviare SpamAssassin:
spamdctl restart
Testare il setup in questo modo:
spamassassin --lint
se non si ottiene nulla come output allora il test è andato bene.
Andare alla pagina https://blt.spamhaus.com/ e inserire un indirizzo email valido. Quindi aggiungere la chiave DQS e lanciare i test:
Si otterrà un risultato del genere:
Qui HBL è disabilitato, mentre i messaggi con i test DBL e ZRD hanno apparentemente fallito. Assicurarsi che invece i messaggi con il test DBL e ZRD siano stati bloccati da SpamAssassin controllando la cartella spam::
Content analysis details:   (19.5 points, 5.0 required)

 pts rule name              description
---- ---------------------- --------------------------------------------------
 0.7 SPF_HELO_SOFTFAIL      SPF: HELO does not match SPF record (softfail)
-0.0 BAYES_20               BODY: Bayes spam probability is 5 to 20%
                            [score: 0.0573]
 0.0 DMARC_MISSING          Missing DMARC policy
 2.8 TXREP                  TXREP: Score normalizing based on sender's reputation
 8.0 SH_DBL_HEADERS         A domain found in headers (mail from, reply-to etc..)
                            is listed in DBL
                            [dbl-dqs.blt.spamhaus.net]
 8.0 SH_DBL_BODY            The domain of an email address found in body is listed in
                             DBL
                            [dbl-dqs.blt.spamhaus.net]
Content analysis details:   (12.1 points, 5.0 required)

 pts rule name              description
---- ---------------------- --------------------------------------------------
-0.0 SPF_HELO_PASS          SPF: HELO matches SPF record
 8.0 SH_HELO_ZRD_VERY_FRESH The domain used in the HELO string is listed
                            in ZRD and the domain age is between 0 and 4
                            hours
                            [zrd-dqs.blt.spamhaus.net]
-0.0 BAYES_20               BODY: Bayes spam probability is 5 to 20%
                            [score: 0.1579]
 1.0 FORGED_SPF_HELO        No description available.
 0.4 KHOP_HELO_FCRDNS       Relay HELO differs from its IP's reverse DNS
 0.0 DMARC_MISSING          Missing DMARC policy
 2.7 TXREP                  TXREP: Score normalizing based on sender's reputation

A new article by Jacob Bachmeyer and Richard Stallman
to answer the question, What's Wrong with GitHub?
has been published at https://www.gnu.o ... -with-github.html
Software developers, the GNU Project urges you to avoid
hosting your repositories on GitHub. This is to avoid
being on the receiving end of harmful practices, and
avoid leading others to be victims too. This article
focuses on a few of GitHub's worst problems, and the
wrongs and harm they can do.
4 min read

Long before they helped shape NASA’s future aerospace breakthroughs, Derek Abramson, Justin Hall, and Justin Link were in their garages and homes building radio‑controlled aircraft, testing new ideas, and flying their creations at hobby events. That early passion now fuels the work of NASA’s Dale Reed Subscale Flight Research Laboratory at the agency’s Armstrong Flight Research Center in Edwards, California.
At NASA Armstrong’s subscale flight lab, the team turns that lifelong enthusiasm into mission-focused innovation. The laboratory supports research that ranges from advanced navigation systems for future landings on the Moon and Mars to emerging aeronautics concepts that need quick, low-cost evaluation. NASA’s small, remotely piloted and autonomous aircraft allow engineers to explore ideas that could be difficult, risky or expensive to test at full scale.
Abramson, Hall, and Link play key roles in that work. Abramson serves as the laboratory’s chief engineer. Hall is the chief pilot. Link is a drone pilot. Together, they integrate emerging aerospace technologies with the lab’s subscale aircraft fleet and, when needed, design and build aircraft or flight experiments to evaluate new concepts.
Abramson’s expertise, built through service in the U.S. Navy and the aerospace industry, centers on technical oversight, management, and system design. Hall is known for creative approaches to problem solving and uses practical methods to address technical challenges and maintain flight safety. Link specializes in designing and fabricating research vehicles and draws on extensive hands-on experience to understand what works, and what does not, in flight.
On weekends, the team often tinkers in their garages or hangars building radio-control aircraft, researching hobby trends, or exploring new technologies. You might see them flying their creations at hobby events or attending trade shows. Their passion for flight brought Abramson, Hall, and Link together years before they one-by-one joined NASA more than a decade ago, though each discovered that spark in a different way.
Abramson’s interest began as a child with rubber-band powered stick and tissue aircraft and radio-controlled models. His early aviation pursuits led to his first solo flight while in high school and a pilot’s license. In the Navy, he worked on multiple aircraft, including EA-6B and the F-18, as an avionics technician. As an engineer, he supported the B-1 and CV-22 Osprey aircraft flight tests. As an intern at NASA Armstrong, he used his operational and engineering experience on remotely piloted and autonomous aircraft.
Hall’s interest grew after seeing historic aircraft including the Mach 3 SR-71 fly over his elementary school playground and watching Space Shuttle Challenger land from above his dad’s shoulders. He has built and flown model and remotely piloted aircraft for as long as he can remember. His reputation flying radio-controlled hobby aircraft at fly-ins and trade events led to an offer to fly subscale aircraft at NASA.
Link was five years old when he built balsa-wood aircraft with his dad and flew them in a field near their home. As he grew older, his hobby expanded to include radio-controlled cars, boats, helicopters, and aircraft. Aviation runs deep in Link’s family. His great grandfather served in the U.S. Army Air Corps, his grandfathers served in the U.S. Air Force, and his dad was an Air Force avionics technician. Link raced sailplanes, competed with scaled warbird aircraft, and was encouraged by family and friends to pursue an aviation profession. He has worked with large drones for more than 11 years, focusing on research and development, composite materials, and specialized fabrication methods.
Together, the team applies its experience and knowledge in rapid design, fabrication, integration and flight testing to bring new ideas to flight. Their work continues to support NASA’s missions across aeronautics, science, and exploration.
The consumer data broker Radaris.com has long had a reputation for ignoring requests to remove personal information from its vast empire of people-search services online. That reputation caught up with the company recently in a lawsuit alleging Radaris violated a New Jersey privacy law that provides for hefty fines against data brokers that publish personal information on state law enforcement officials. In the face of repeated stonewalling and prevarication by attorneys for Radaris, the judge in the case ordered that radaris.com and more than a dozen other data broker domains be transferred to the plaintiffs.
The radaris.com website, prior to the domain transfer to Atlas.
In February 2024, Radaris was sued by Atlas Data Privacy Corp, a company that has been pursuing data brokers alleged to be violating a New Jersey statute called Daniel’s Law. The statute allows state law enforcement officials, government personnel, judges and their families to have their information completely removed from commercial data brokers and people-search services, and provides for fines of $1,000 per violation against companies that ignore removal requests.
Less than a month after Atlas sued Radaris, KrebsOnSecurity published a deep dive into the Radaris co-founders — Igor and Dmitry Lubarsky (also spelled Lybarsky) — Russian-born brothers living in Massachusetts who operate a dizzying array of people-search companies as well as a number of Russian language dating services and affiliate programs.
Attorneys for the Lubarsky brothers threatened to sue for defamation if the story wasn’t removed and an apology issued. Their attorney asserted that our reporting was wildly inaccurate, and that the true owners of the company were Ukrainians living in Ukraine.
The Lubarsky brothers Dmitry or “Dan” (left) and Gary/Igor.
KrebsOnSecurity doubled down and showed how the Lubarsky brothers built and operated Radaris and other data broker companies using a fictitious CEO’s name. Our follow-up story noted that Radaris’s attorney — a lawyer with the Boston Law Group named Val Gurvits — admitted his clients had invented the CEO pseudonym “Gary Norden,” and that Radaris also had issued multiple press releases over the years that quoted the fake CEO while seeking money from potential investors.
Attorneys for Radaris waited until the last minute to appear in court and contest what was all but certain to be a default judgment in favor of the plaintiffs, and then told the court that Atlas had failed to serve the real owners and operators of Radaris and several of its sister data broker companies.
Atlas re-filed the lawsuit in June 2025, this time dramatically expanding the number of Radaris family data brokers accused of violating Daniel’s Law. Matt Adkisson, president and CEO of Atlas, said Radaris turned to a tried-and-true playbook: Delaying in court until the last possible minute, and playing shell games with Radaris’s true country of origin and the individuals listed as owners and operators of these sites.
“We refer to this period as their island-hopping phase. Privacy policies changed constantly, and new entities kept appearing from places like the Marshall Islands, the British Virgin Islands, and Seychelles,” Adkisson told KrebsOnSecurity. “Behind the scenes, it felt like a shell game. Defense lawyers told the court that certain entities merely operated the domains and were the proper parties to sue. But by the time a judgment neared, those entities would be discarded and new entities would appear. Meanwhile, the lawyers claimed the other entities that actually owned the domains should not be held responsible.”
Adkisson said when the defendants updated their terms of service to state that Radaris was suddenly managed by a company in the Marshall Islands, Atlas hired an investigator in that country and soon learned the brand new entity that Radaris claimed was managing the company didn’t even exist yet.
Mr. Gurvits stepped forward as Radaris’s attorney in a class action lawsuit the company temporarily lost in 2017 because it never contested the claim in court. When the plaintiffs told the judge they couldn’t collect on the $7.5 million default judgment, the court ordered the domain registry Verisign to transfer the radaris.com domain name to the plaintiffs.
Mr. Gurvits appealed that verdict, arguing the lawsuit hadn’t named the actual owners of the Radaris domain name — a Cyprus company called Bitseller Expert Limited — and thus taking the domain away would be a violation of their due process rights.
The judge in the 2017 case ruled in Radaris’ favor — halting the domain transfer — and told the plaintiffs they could refile their complaint. Soon after, the operator of Radaris changed from Bitseller to Andtop Company, an entity formed (PDF) in the Marshall Islands in Oct. 2020. The plaintiffs never re-filed their lawsuit.
A mind map of various entities tied to Radaris and the company’s co-founders. Click to enlarge.
“That seemed to be their modus operandi,” said Raj Parikh, a partner at PEM Law in New Jersey who handles most of the Daniel’s Law litigation for Atlas. “In the past, they won by attrition. Plaintiffs’ attorneys tired of the procedural games and just gave up. That strategy worked for a decade, and it probably would have worked in this case too, since any financial recovery from foreign actors will be difficult. But we were acutely aware of the threat this website posed to law enforcement officers and other public officials in New Jersey, and decided early on to commit whatever time and resources were necessary to remove that threat.”
On August 26, the judge in the New Jersey case found the defendants were given multiple chances to appear and defend the claims against them but had failed to do so. Mr. Gurvits declined to comment on the case, saying it had been assigned to another attorney, a Mr. Victor Worms. In response to questions, Mr. Worms asserted the New Jersey court transferred Radaris.com to Atlas as part of a default judgment against Radaris.com, which is not a legal entity.
“We have made a motion to vacate that default judgment on the grounds that it is void since a non-entity has no legal capacity to sue or be sued,” Worms replied. “We also intend to pursue all appropriate appeals because we believe the transfer of Radaris.com amounts to a forfeiture in violation of various constitutional principles.”
While radaris.com still comes up prominently in results when searching online for U.S. residents by name, the domain no longer sells detailed personal dossiers on millions of Americans. Its homepage now displays a notice from Atlas, as well as links to our previous reporting on Radaris.
Atlas told KrebsOnSecurity that it has obtained more than 10,000 emails and documents in the course of litigation, and that those messages confirm our previous reporting on the owners and operators of Radaris and its myriad companies.
Atlas said the emails clearly establish that the nominal legal vehicles — Radaris America, Inc.; Bitseller Expert Limited; Digital Orbit Corp; Core Solutions Group Inc; Lucky Solutions Inc; Virtura Corp; Veripages Inc.; Nuform Solutions Inc.; Growth Data Advisors Inc.; Property Experts, Inc — are all administered by the same three or four people from the same mailboxes, share one bank or payment card set, and are all managed from one virtual office address.
“The corpus establishes, with documentary evidence generated independently by banks, payment processors, hosting providers, registrars, software-as-a-service vendors and the operators’ own systems, that radaris.com and at least twenty-five other people-search websites are one operation run by a small Boston-area group whose administrative, financial and technical functions sit on the difive.com mail domain and its successors (centerex.com, scienteco.com, eprofit.com, realmo.com, pub360.com),” reads a summary shared by Atlas.
Atlas said the emails show Radaris.com earns approximately $42,000 a month, while Veripages.com earns around $45,000 monthly via its partnership with the Lifetime Value Company, a marketing and advertising firm whose brands include PeopleLooker, PeopleSmart, NumberGuru, and Bumper, a car history site.
According to Atlas, the emails also showed the Radaris family of websites earns as much as $25,000 each month from their partnership with Onerep, a company that claims to help people remove their information from people-search sites. In March 2024, KrebsOnSecurity revealed how the Belarusian founder of Onerep had launched and operated dozens of people-search sites over the years and was continuing to operate one of them (Nuwber), effectively spreading the disease and selling the cure.

The domain radaris.com now redirects to this notice from Atlas about the court-ordered domain transfer.
All told, the New Jersey court has so far transferred 14 domain names from the Radaris family of companies to Atlas. Radaris.com now redirects to a notice of the court-ordered domain transfer.
The Radaris family of companies is still potentially facing fines of $1,000 per alleged violation of Daniel’s Law. For the time being, however, Daniel’s Law is facing a constitutional challenge from virtually all of the 150 other consumer data broker firms being sued by Atlas.
The data broker industry responded by having at least 70 of the Atlas lawsuits moved to federal court, challenging the New Jersey statute as overly broad and a violation of the First Amendment. The U.S. Court of Appeals for the Third Circuit has not yet issued a decision on the constitutional challenge, but either way the case is widely expected to be appealed all the way to the U.S. Supreme Court.
Meanwhile, at least 14 other states have now passed laws modeled after the New Jersey statute, with more states considering similar measures. However, West Virginia’s Daniel’s Law was ruled facially unconstitutional under the First Amendment by a federal district court in August 2025.
Justin Sherman is a privacy expert and author of the forthcoming book “The Middlemen,” which examines how the data broker industry powers modern surveillance. Sherman said federal lawmakers have long faced intense lobbying by the technology industry against more restrictive U.S. data privacy laws, but that many powerful industries are now working against passing comprehensive data privacy legislation.
“These days at the federal level, add in the intense amount of lobbying against these laws from social media companies, big tech, cryptocurrency firms, and now AI proponents in the mix who claim that limiting their data scraping is somehow going to collapse the whole U.S. economy under Chinese rule,” he said.
Sherman said people-search companies will continue to thrive unless and until Congress enacts meaningful consumer privacy and data protection laws that are relevant to life in the 21st century. That’s because virtually all state privacy laws exempt records that might be considered “public” or “government” documents, including voting registries, property filings, marriage certificates, motor vehicle records, criminal records, court documents, death records, professional licenses, bankruptcy filings, and more.
At least 25 states have passed or implemented laws requiring age verification for residents seeking to access adult content online, but there is no federal law that limits how the companies that are scanning everyone’s drivers license can use, share or keep the data provided. Had such restrictions been enshrined in law, we may have avoided the recent breach at IDScan.net, which exposed the drivers license information on more than 153 million Americans when the records were briefly turned into a point-and-click identity theft service on the dark web.
“The average person can look at Daniel’s Law and have a perfectly normal reaction, which is that everyone should be covered, not just police and judges,” Sherman said. “But we don’t need more wake-up calls. We’ve had eight million wake-up calls already on the need for better privacy laws. The lack of comprehensive federal privacy law is not for a lack of knowledge, and anyone claiming otherwise is either not reading the news or kidding themselves.”
16 September 2026 Unifont 18.0.01 is now available. This release is aligned with Unicode 18.0.0, adding almost 400 new glyphs.
Download this release from GNU server mirrors at:
https://ftpmirror ... /unifont-18.0.01/
or if that fails,
https://ftp.gnu.o ... /unifont-18.0.01/
or, as a last resort,
ftp://ftp.gnu.org ... /unifont-18.0.01/
These files are also available on the unifoundry.com website:
https://unifoundr ... /unifont-18.0.01/
Font files are in the subdirectory
https://unifoundr ... 0.01/font-builds/
A more detailed description of font changes is available at
https://unifoundr ... nifont/index.html
and of utility program changes at
https://unifoundr ... nt-utilities.html
Information about Hangul modifications is at
https://unifoundr ... hangul/index.html
and
http://unifoundry ... l-generation.html
Enjoy!
Paul Hardy, GNU Unifont Maintainer
The Thunderbird team has officially released Thunderbird 156, bringing another round of new features, security improvements, authentication enhancements, and reliability fixes to the popular open-source email client. Released on September 15, 2026, the update is available for Linux alongside Windows and macOS.
Thunderbird 156 is not a dramatic redesign of the desktop mail client. Instead, it concentrates on improving areas that matter to everyday users and system administrators, including OAuth authentication, OpenPGP, POP3, IMAP, Exchange Web Services, SMTP, attachments, calendars, enterprise policies, and security.
For Linux users in particular, the release delivers several fixes affecting common mail protocols and account configurations while retaining support for Linux environments using GTK+ 3.14 or newer.
Thunderbird 156 follows version 154, which arrived in August with features including optional system tray operation and Microsoft Graph support for Microsoft 365.
Version 156 continues the project's monthly release cycle with a more targeted collection of authentication, security, compatibility, and reliability improvements.
According to Thunderbird's official release notes, version 156 requires:
Thunderbird 156 was officially released on September 15.
Linux distribution availability will vary because distributions can package Thunderbird according to their own schedules. Users receiving Thunderbird through another packaging channel may therefore see version 156 at a different time.
One of the most significant areas of development in Thunderbird 156 is OAuth authentication.
Thunderbird now supports custom OAuth configurations containing an issuer ID and client secret for IMAP and POP3 accounts. Custom OAuth support has also been extended specifically to POP3.
OAuth has become increasingly important as email providers move away from conventional username-and-password authentication toward token-based authentication.
For Thunderbird, broader custom OAuth support means users and organizations have greater flexibility when connecting the client to mail services that don't fit Thunderbird's predefined provider configurations.
This can be particularly useful in enterprise environments, self-hosted infrastructure, and organizations operating their own identity systems.
Exchange users receive an important related correction.
Ubuntu 26.10 has completed its migration to the Rust-based coreutils.

Da 25 anni il gusto prende colore grazie a voi.
Si farà festa con un evento speciale al Bobino Milano.
Venticinque anni di gusto, colore e passione meritano di essere festeggiati come si deve.
Il Massimo del Gelato celebra l’importante traguardo del suo 25° anniversario con un
evento speciale, in programma giovedì 24 settembre 2026, a partire dalle ore 18:30,
presso il Bobino Milano in Piazzale Stazione Genova, 4.
L’evento nasce come un momento di ringraziamento dedicato a tutti coloro che, nel
corso degli anni, hanno scelto Il Massimo del Gelato come punto di riferimento in città.
Per l’occasione, nella terrazza dello storico locale “Bobino”
a Milano verrà allestito uno
spazio dedicato: qui i partecipanti non solo potranno riscattare il proprio gelato in
omaggio, ma avranno anche la possibilità di accompagnare l’esperienza con un piacevole
aperitivo, con flute e un buffet pensato per l’occasione.
–
COME PARTECIPARE ALL’EVENTO :
Fai il tuo ACCREDITO NOMINALE su questo link :
https://www.infomilano.news/eventi/25annidimassimodelgelato
–
Il programma della serata:
Un gelato in omaggio per tutti i partecipanti registrati;
Un photobooth per immortalare la serata e portare a casa un ricordo dell’
evento;
Musica e sorprese pensati per rendere la serata ancora più coinvolgente.
Un piacevole aperitivo da godersi nella terrazza del locale.
Questi 25 anni rappresentano molto più di un semplice anniversario: sono il risultato
della fiducia e dell’affetto delle persone che hanno scelto Il Massimo del Gelato ogni
giorno. Con questo evento Massimo e Alessio Travani vogliono dire semplicemente
grazie e condividere insieme un nuovo, dolcissimo capitolo della loro storia.
Il Massimo Del Gelato
Via Lodovico Castelvetro 18, Milano
IG: massimodelgelato
L'articolo Il Massimo del Gelato festeggia il suo 25° anniversario proviene da InfoMilano.news.
Quattro giornate dedicate al grande schermo con un prezzo davvero speciale.
Da lunedì 21 a giovedì 24 settembre 2026 torna Cinema in Festa, l’iniziativa che consente di assistere ai film in programmazione nelle sale aderenti acquistando il biglietto a soli 3,50 euro.
L’appuntamento coincide con l’avvio della nuova stagione cinematografica e coinvolge numerosi cinema di Milano e dell’hinterland. La promozione non riguarda soltanto alcuni titoli selezionati: il prezzo agevolato viene applicato ai film della normale programmazione delle sale partecipanti, comprese le produzioni internazionali.
Quattro giorni di cinema a soli 3,50 euro
Nato nel 2022 dalla collaborazione tra ANEC e ANICA, Cinema in Festa è realizzato con il sostegno del Ministero della Cultura e con la collaborazione dell’Accademia del Cinema Italiano – Premi David di Donatello.
Il progetto prevede ogni anno due appuntamenti, tradizionalmente organizzati nei mesi di giugno e settembre. L’edizione di settembre 2026 rappresenta l’ultimo appuntamento del progetto quinquennale, che arriva quest’anno alla sua conclusione.
Dal 21 al 24 settembre sarà quindi possibile scegliere tra i film proposti dalle sale aderenti e acquistare il biglietto al prezzo di 3,50 euro per ogni spettacolo. In caso di acquisto online, le singole strutture potrebbero applicare eventuali costi aggiuntivi legati alla prevendita.
I cinema aderenti a Milano
Anche a Milano Cinema in Festa coinvolge numerose realtà, dai grandi multisala alle sale indipendenti, fino ad alcuni dei cinema storici più conosciuti della città.
Tra le strutture che hanno partecipato all’edizione di giugno e che figurano tra quelle coinvolte nell’iniziativa milanese troviamo Anteo Palazzo del Cinema, Anteo CityLife, Arcobaleno Filmcenter, Ariosto Spaziocinema, Beltrade, Centrale Multisala, Cinelandia Milano Certosa, Cineteca Milano Arlecchino, Cineteca Milano MIC, Colosseo Multisala, Ducale Multisala, Eliseo Multisala, Il Cinemino, Martinitt Cinema Teatro, Mexico, Notorious Cinemas Gloria, Notorious Cinemas Merlata Bloom, Orfeo Multisala, Palestrina, Plinius e UCI Cinemas Bicocca.
Per l’edizione di settembre è comunque opportuno controllare preventivamente la programmazione e verificare l’effettiva partecipazione del singolo cinema prima di procedere con l’acquisto, poiché l’adesione viene definita autonomamente da ciascuna struttura.
L’iniziativa si estende inoltre all’hinterland milanese, con cinema presenti, tra gli altri, ad Assago, Bellinzago Lombardo, Cerro Maggiore, Cesano Boscone, Cinisello Balsamo, Cologno Monzese, Gorgonzola, Legnano, Magenta, Melzo, Paderno Dugnano, Pioltello, Rho, Rozzano, San Donato Milanese, San Giuliano Milanese e Sesto San Giovanni.
Quali film rientrano nella promozione
Uno degli aspetti più interessanti di Cinema in Festa è proprio la possibilità di scegliere liberamente tra i titoli della normale programmazione delle sale partecipanti. Il biglietto promozionale non è quindi riservato a un genere specifico né a una selezione limitata di pellicole.
L’appuntamento di settembre cade inoltre in un periodo particolarmente ricco per gli appassionati di cinema, grazie all’arrivo delle nuove uscite della stagione autunnale e di diversi titoli internazionali attesi sul grande schermo.
Per scoprire quali film saranno disponibili e individuare il cinema aderente più comodo è possibile consultare il programma ufficiale di Cinema in Festa, dove vengono pubblicate le sale partecipanti e le relative proiezioni.
L'articolo Cinema in Festa: a Milano biglietti a 3,50 euro dal 21 al 24 settembre 2026 proviene da InfoMilano.news.
Dear community
The XI edition of GNUHealthCon will take place in Gran Canaria, Spain, this December 18th, and you are invited!
This edition is special for us because we will be celebrating the 20th anniversary of the first GNU Solidario mission that took place in Santiago del Estero, Argentina in October 2006. That remote rural school, the teachers, the children and their families generated a profound inspirational impact on me, so deep that since then I have dedicated most of my life to the field Social Medicine. GNU Health is both a result of that experience, and the main channel to deliver freedom and dignity around the globe.

In this edition, besides the technical and social talks, we will have the space to commemorate these 20 years. During these two decades we have gone through many things. We have many happy stories to share, but we also have sad ones, that made us learn and be more resilient. Stories of people from countries around the world that have conformed this wonderful community around GNU Solidario. Stories and experiences that have made GNU Health the leading Free/Libre Health and Hospital Information System.
I want to personally invite all of you who has been part of this beautiful journey: The GNU community; hospitals and health institutions around the world that use GNU Health; sister projects (Tryton, Orthanc,..); national and regional governments that have adopted GNU Health; sponsors; the open science and academic communities; developers and core team members… you are all part of the success of the project and we have to celebrate this edition together.

GHCON2026 will be on Friday, December 18th in Gran Canaria. The night before we will have the pre-conference party. Most probably, the event will be in a hotel in the mountains, and the idea is to arrive to the hotel on Thursday 17th. We will update in our official Mastodon account. (look for #GHCon2026 hashtag)
Please make sure you register (https://www.gnuhealth.org/ghcon/2026/) so we can prepare de logistics.
Looking forward to meeting personally all of you, and have a wonderful time in Gran Canaria!
Love and happy hacking
Luis


This is to announce coreutils-9.12, a stable release.
Notable changes include:
env supports a new --env0-from=FILE option to support
full persistence and restoration of the environment.
This also supports e.g. filtering like:
env -i --env0-from=<( env -0 | sed -z ... )
Commands now have safer terminal output,
avoiding confusing output or corrupted terminal state.
Commands that traverse directories no longer
fail merely if files are being removed in parallel.
ptx has improved robustness, avoiding potential infinite loops.
tee fixes robustness issues introduced in the previous release,
where it could go into an infinite loop or incorrectly error
in the presence of short writes.
stty is more accepting of variations in requested speed.
sort(1) will now better use available memory
and parallel operation when reading from pipes.
There have also been many bug fixes and other changes
as summarized in the NEWS below.
There have been 288 commits by 16 people in the 21 weeks since 9.11.
Thanks to everyone who has contributed!
Arun Bhattacharya (1) Leonid Evdokimov (1)
Ayesha Shafique (1) Mateusz Nosek (1)
Bruno Haible (5) Max Downey Twiss (1)
Collin Funk (98) Paul Eggert (12)
Guanqiang Han (1) Pádraig Brady (118)
H. Peter Anvin (1) Sylvestre Ledru (33)
Ismail Ramzi (1) aizu-m (2)
Iván Ezequiel Rodriguez (2) oech3 (11)
Pádraig [on behalf of the coreutils maintainers]
==================================================================
Here is the GNU coreutils home page:
https://gnu.org/s/coreutils/
Here are the compressed sources:
https://ftp.gnu.org/gnu/coreutils/coreutils-9.12.tar.gz (16MB)
https://ftp.gnu.org/gnu/coreutils/coreutils-9.12.tar.xz (6.4MB)
Here are the GPG detached signatures:
https://ftp.gnu.org/gnu/coreutils/coreutils-9.12.tar.gz.sig
https://ftp.gnu.org/gnu/coreutils/coreutils-9.12.tar.xz.sig
Use a mirror for higher download bandwidth:
https://www.gnu.org/order/ftp.html
Here are the SHA256 and SHA3-256 checksums:
SHA256 (coreutils-9.12.tar.gz) = FMv1pN4Me3+jufp/raTFiy3v4zM2qo/YPXYixcTr3BM=
SHA3-256 (coreutils-9.12.tar.gz) = 14aJyepDW60jsaL4cq5T/UFMwUJEkXDyUqZEQlsnLFM=
SHA256 (coreutils-9.12.tar.xz) = pIAZhVlzPps9qZnpBUOsb4iKLKpUTY1mTFofF+Uo4hA=
SHA3-256 (coreutils-9.12.tar.xz) = cKcyD1sxJr1tdWgWbh0+OKwOEIpaf2ACThlaHZooZDA=
Verify the base64 SHA256 checksum with 'cksum -a sha256 --check'
from coreutils-9.2 or OpenBSD's cksum since 2007.
Verify the base64 SHA3-256 checksum with 'cksum -a sha3 --check'
from coreutils-9.8.
Use a .sig file to verify that the corresponding file (without the
.sig suffix) is intact. First, be sure to download both the .sig file
and the corresponding tarball. Then, run a command like this:
gpg --verify coreutils-9.12.tar.gz.sig coreutils-9.12.tar.gz
The signature should match the fingerprint of the following key:
pub rsa4096/0xDF6FD971306037D9 2011-09-23 [SC]
Key fingerprint = 6C37 DC12 121A 5006 BC1D B804 DF6F D971 3060 37D9
uid [ultimate] Pádraig Brady <P@draigBrady.com>
uid [ultimate] Pádraig Brady <pixelbeat@gnu.org>
If that command fails because you don't have the required public key,
or that public key has expired, try the following commands to retrieve
or refresh it, and then rerun the 'gpg --verify' command.
gpg --locate-external-key P@draigBrady.com
gpg --recv-keys DF6FD971306037D9
wget -q -O- 'https://savannah.gnu.org/project/release-gpgkeys.php?group=coreutils&download=1' | gpg --import -
As a last resort to find the key, you can try the official GNU
keyring:
wget -q https://ftp.gnu.org/gnu/gnu-keyring.gpg
gpg --keyring gnu-keyring.gpg --verify coreutils-9.12.tar.gz.sig coreutils-9.12.tar.gz
This release is based on the coreutils git repository, available as
git clone https://https.git.savannah.gnu.org/git/coreutils.git
with commit c0f8514d989184921d9b12a4d103a7b23abc5af8 tagged as v9.12.
For a summary of changes and contributors, see:
https://gitweb.git.savannah.gnu.org/gitweb/?p=coreutils.git;a=shortlog;h=v9.12
or run this command from a git-cloned coreutils directory:
git shortlog v9.11..v9.12
This release was bootstrapped with the following tools:
Autoconf 2.73.16-0a513
Automake 1.18.1
Gnulib 2026-09-07 106e9b2384d08a1696fcbd40cbab52237943f208
Bison 3.8.2
NEWS
* Noteworthy changes in release 9.12 (2026-09-14) [stable]
** Bug fixes
'chcon', 'chgrp', 'chmod', 'chown', 'du', 'ls' which traverse hierarchies with
-R, no longer fail merely because files may be being removed in parallel.
[This bug was present in "the beginning".]
'comm - -' no longer closes standard input twice. Previously it would
mistakenly exit with a nonzero status.
[This bug was present in "the beginning".]
'cp', 'install', and 'mv' now fall back to a standard copy
if a --reflink=auto clone fails due to EDQUOT, ENOMEM, or ENOSPC.
E.g., with XFS, a clone can exhaust metadata space in an allocation
group, while a standard copy works.
[bug introduced in coreutils-9.2]
'cut -d' with multiple multi-byte delimiter options specified
will correctly match the last delimiter specified.
[bug introduced with multi-byte support in coreutils-9.11]
'date -d '1-2-3' "+%_D"' no longer propagates flags like _ and - to the year
component of the %D date specifier, keeping consistent component formatting.
[bug introduced in coreutils-8.31]
'du --max-depth=N' now exits with a nonzero exit status and an error message
if N is negative. Previously it behaved as if N were zero.
[bug introduced in coreutils-9.4]
'factor' avoids a buffer over-read (CWE-126) for certain values.
[bug introduced in coreutils-9.8]
'head' and 'tail' now quote names in file headers when needed.
[This bug was present in "the beginning".]
'ls --color' no longer reads freed memory when LS_COLORS sets "ln=target"
and later becomes unparsable, e.g., LS_COLORS='ln=target:x'.
[This bug was present in "the beginning".]
'mv' now warns when copying extended attributes fails with ENOTSUP, e.g., when
moving files to a file system that does not support them.
[bug introduced in coreutils-7.3]
'numfmt', 'printf', and 'seq' on Solaris, no longer output an extraneous e+00
when using a large precision like "%.5119f".
[This bug was present in "the beginning".]
'pinky -l' no longer no longer prints output in the incorrect order when
standard output is fully buffered, e.g., when redirected to a file.
[bug introduced in coreutils-9.10]
'pr' now exits gracefully upon exceeding internal accounting limits,
like when processing large tab stops.
[This bug was present in "the beginning".]
'ptx -G' no longer loops forever when the output width is smaller than
twice the gap size, as with 'ptx -G -w4', or when a long reference
leaves that little room, as with 'ptx -G -r'.
[This bug was present in "the beginning".]
'ptx -W' no longer loops forever with a word regular expression that can
match the empty string, like: echo ab | ptx -W 'a*'.
[This bug was present in "the beginning".]
'shred' no longer blocks when opening a FIFO that has no readers.
[This bug was present in "the beginning".]
'stty' no longer fails when the system uses speed encodings that
are variations of the requested speed.
[bug introduced in coreutils-9.8]
'tee' no longer loops infinitely after writing all output if a write call sets
errno to EAGAIN.
[bug introduced in coreutils-9.11]
'tee' no longer treats short writes as errors.
[bug introduced in coreutils-9.11]
'test' no longer treats '-a' and '-o' as operators when given as strings to a
binary operator. E.g., 'test -a -a -a' exits successfully instead of exiting
with an error.
[This bug was present in "the beginning".]
'truncate --reference=R' no longer hangs when R is a FIFO with no readers.
[bug introduced in coreutils-8.17]
'unexpand -t' no longer overflows a heap buffer, for tab values > SIZE_MAX/16,
or with multi-byte blank characters longer than the tab value.
[bugs introduced in coreutils-9.11]
'uniq -w' no longer overruns the read buffer in multibyte locales.
[bug introduced in coreutils-9.5]
'wc' no longer reads past the end of a lookup table in legacy multibyte
locales like SHIFT-JIS where a single byte can decode to a wide character.
[bug introduced in coreutils-9.5]
Messages from Gnulib are no longer mistranslated in non-English locales.
[bug introduced in coreutils-9.6]
** New Features
'env' now supports --env0-from=FILE to read NUL-delimited environment entries
from a file. With -i, entries are preserved exactly, allowing full
round-tripping of environments containing duplicate or nonstandard entries.
'stat' and 'tail' now know about the "failfs" and "nullfs" file system types.
stat -f -c%T now reports the file system type,
and tail -f uses inotify for these file systems.
uname adds the -A,--all-labeled option to label all output, one item per line.
** Changes in behavior
'env' and 'printenv' now quote printed environment variables honoring the
QUOTING_STYLE environment variable, defaulting to shell-escape style. This
avoids printing arbitrary data to the terminal and allows the output to be
sourced by a POSIX shell.
'ls' -w,--width no longer includes '\n' in the width of a line.
I.e., the width or $COLUMNS is interpreted to be an _inclusive_ maximum.
'stat' now uses shell quoting when required, to more robustly escape
file names. Previously it only quoted file names with the %N format.
The default quoting honors the QUOTING_STYLE env variable (like %N).
Also %Qn is a newly supported format combination to quote file names,
leaving the existing %n format for when quoting is not desired.
** Improvements
When built with the configure option '--with-wtmpdb', invocations of
'who /var/log/wtmp' and 'users /var/log/wtmp' use the wtmpdb database
instead of the file /var/log/wtmp. This makes them Y2038-safe.
'cut -w' operates more efficiently when extracting the start of a line
in multi-byte locales, giving 4x more throughput with typical input.
'df', 'du', 'ls', 'od', 'pr', and 'sort' now escape invalid arguments in error
messages for options expecting an integer.
'env -0, and 'printenv -0' now explicitly set binary mode on output
so that no CRLF translation is done e.g., on windows.
'install -C' will now avoid updating file metadata when the destination
already has the appropriate ownership and permissions.
'basename', 'dirname', 'du', 'readlink', and 'realpath' now quote output in
shell-escape style when standard output is a terminal. The QUOTING_STYLE
environment variable can be used to adjust or disable the quoting.
'ls -m' now quotes files names containing commas when appropriate,
so users can better distinguish separating commas.
'ls' now replaces newlines in file names if ambiguous with separators.
Previously newlines were protected only when outputting to a terminal.
'sort' will now better use available memory and parallel operation
when reading from unknown sized inputs like pipes.
'uniq -c' now operates up to 2.5x times faster on systems with unlocked stdio
functions.
** Build-related
'logname' now builds, where getlogin() is replaced (e.g. with musl),
and systemd libs are being used, by linking the required libraries.
The multi-call binary built with configure --enable-single-binary is reduced
in size by around 10KB through the more efficient reuse of the 'test' code
by '[', and the 'true' code by 'false'.
configure no longer accepts the --with-linux-crypto option, which allowed
cksum, md5sum, and sha*sum to use the Linux AF_ALG API. This API will be
deprecated in Linux 7.2 and is less performant than OpenSSL.
The configure option '--enable-systemd' is renamed to '--with-systemd'.
The option '--enable-systemd' was a misnomer and is now deprecated.
The 'sort' binary now uses the UAPI Group's .note.dlopen ELF note
to indicate its dependency on libcrypto.

[IT]
In questi giorni di repressione feroce, ideologica e senza alcuna base di realtà, ci avete spesso chiesto: “Come possiamo aiutarvi?”.
La prima risposta alla domanda è immediata: se volete aiutarci, create nuovi spazi in rete.
Di server liberi ce ne sono troppo pochi, che si tratti di mail, web hosting o qualunque altro servizio utile.
E non lo pensiamo da oggi, lo pensiamo dal marzo 2001, quando abbiamo fondato A/I – è da quei tempi, infatti, che invitiamo alla creazione di miriadi di server autogestiti e che citiamo la frase pseudo-biblica
“Andate e moltiplicatevi, dissero le cavallette!”.
Ma se prima le nostre parole sembravano una profezia da cyberpunk paranoici, adesso si tratta di una priorità ineluttabile.
Andate e moltiplicatevi, dunque. Copiateci. Copiate quello che abbiamo fatto. Copiate il codice che abbiamo usato. Copiate l ’idea a cui abbiamo cercato di dare forma. Oppure prendete i pezzi che vi piacciono e inventatevi un vostro remix.
Se c ’è qualcosa che può mettere in difficoltà i nostri avversari, oggi, ieri, sempre, è la nostra capacità di diffondere il virus dell ’autogestione e dell ’autodeterminazione, di moltiplicare in maniera frattale le infrastrutture del dissenso.
Autistici/Inventati non siamo solo noi. Autistici/Inventati muore ma altri mille ne sono già nati e altri mille ne devono nascere ancora.
Ma non basta: quella a cui assistiamo è una strategia coordinata di escalation repressiva
che cerca di cambiare radicalmente le regole del gioco e il suo stesso terreno. Questo significa che il problema non riguarda solo un piccolo gruppo di persone, ma è un tema che va socializzato e assunto collettivamente
nel senso più ampio del termine, dagli individui, passando per i progetti autogestiti fino ad arrivare alla società nel suo complesso.
In gioco ci sono la libertà d ’espressione, informazione e associazione, l ’esistenza di infrastrutture che resistano
alle smanie di dominio degli autocrati (statunitensi o meno) e la volontà senza confini di sottrarre quelli che si considerano beni di tutti – come le infrastrutture di comunicazione – all ’imperialismo di qualcuno.
Sono temi molto al di là di noi, riguardano tutti coloro che non vogliono vivere sentendosi merce da manipolare, ma che vogliono determinare autonomamente la propria vita e le proprie relazioni.
Per rispondere all’avanzata del tecno-fascismo è necessario un ampio schieramento comune, solidale e internazionale, per costruire argini che proteggano luoghi e infrastrutture autonome da qualsiasi volontà autoritaria.
Quindi, per tornare alle domande da cui siamo partite: grazie per aver raccontato quello che sta succedendo, per la solidarietà e per la capacità di molti di capire che quello che è successo a noi è un granello che potrebbe diventare valanga, nel male ma forse anche nel bene.
Sono cose che ci riempiono il cuore, ma adesso è il momento di fare un passo in più, di spingere la nostra immaginazione oltre il ristretto orizzonte
imposto da questi tempi bui. La nostra speranza è che questo attacco alla libertà delle reti scateni una resistenza collettiva forte e creativa. Che mille piattaforme sboccino, che mille collettivi hacktivist si formino, che mille server nascano! Che la fine di A/I dia vita a una miriade di infrastrutture del dissenso mai immaginate prima.
Andate e moltiplicatevi, dissero le cavallette! E mentre vi moltiplicate, provate a immaginare un mondo di lotta, resistenza e autogestione come non lo avete visto mai.
COLLETTIVO AUTISTICI/INVENTATI
[EN]
In these days of rabid, ideological and groundless repression you have often asked us: “How can we support you?”
The first answer that has come to our minds is: if you want to help, create new spaces online. There are way too few autonomous servers around there, whether for email and web hosting or for any other useful communication tools.
This idea is by no means new. We have been repeating it since March 2001, when A/I began its adventure. Already back then we had started calling for the creation of countless self-managed servers, and with this hope in mind we coined the pseudo-biblical phrase:
“Go forth and multiply, the grasshoppers said!”
As much as these words may have sounded like a paranoid cyberpunk prophecy at the time, today they turn out to be an urgent necessity.
Go forth and multiply, then. Copy us. Copy what we ’ve done. Copy the code we ’ve used. Copy the idea we ’ve tried to give shape to. Or just take what you need from us and remix it.
If there ’s something our adversaries fear and loathe – now, in the past and forever – is our ability to spread the virus of self-management and self-determination, to fractally replicate infrastructures of dissent.
Autistici/Inventati is not only us. Autistici/Inventati may die, but thousands have already been born and thousand more will arise.
And that ’s not all. What ’s unfolding all around us is a coordinated strategy to escalate repression
with the goal of fundamentally changing not only the rules of the game, but its very terrain. This means that what is happening does not concern just a handful of people, but needs to be shared and faced collectively
and as widely as possible – by individuals, autonomous projects, organizations and by the whole society.
What ’s at stake is freedom of speech, information and association, as well as the sheer existence of infrastructure capable of resisting authoritarianism
(not only in the United States). What ’s at stake is the possibility to keep fighting everywhere to defend fundamental commons – like communication infrastructures – from someone ’s imperialism.
It ’s something well beyond ourselves. It concerns anybody who wants to live without feeling commodified and strives to self-determine their lives and relationships. If we want to resist this advancing techno-fascism, we need a wide international solidarity effort to build frameworks protecting autonomous infrastructure and spaces that are free from any authoritarian intent.
So, let ’s get back to the question we started with: we are thankful to all of you who have been telling the story of what ’s happened to us. We are grateful for the wide solidarity that you ’ve shown to us and for your ability to understand that what ’s happened to us is but one small step in the cascade of events that will probably unfold, certainly for worse, but perhaps also for better.
This vision fills our hearts. But now it ’s time to take a step further, to push our imagination beyond the shrinking horizons of possibility
these dark times force on us. Our hope is that this attack on the freedom of networks unleashes powerful and creative collective resistance. May a thousand platforms bloom, may a thousand hacktivist collectives be born, may a thousand servers spark up! May the end of A/I produce a myriad instrastructures of dissent as we could never imagine before.
Go forth and multiply, the grasshoppers said! And while you ’re at it, try and imagine a world of struggle, resistance and self-management the likes of which you have never seen.
AUTISTICI/INVENTATI COLLECTIVE


trixie). This point release mainly adds corrections for security issues, along with a few adjustments for serious problems. Security advisories have already been published separately and are referenced where available.

di Elisa Lello [da Rivista Malamente n. 41, set. 2026]

Il rapporto tra ambientalismo e ruralità non è facile. Se da una parte la campagna dovrebbe essere luogo di elezione dell’ambientalismo, per via del semplice fatto di consentire, almeno in teoria, una vita più a contatto con il mondo naturale, in realtà proprio qui assistiamo talvolta a proteste che vengono definite “anti-ambientaliste”, per il loro contrapporsi a politiche di tutela ambientale: è il caso delle mobilitazioni al centro della presente ricerca, una contro l’istituzione di un parco naturale, l’altra contro una miniera di litio indispensabile per la transizione green ed energetica. Non è affatto raro incontrare, nei discorsi di queste e altre proteste rurali, accuse esplicite contro un ambientalismo vissuto come qualcosa di cittadino, “da salotto”, estraneo al territorio. Dal punto di vista opposto, urbano, queste proteste sono spesso liquidate come “populismo rurale”, come se gli abitanti delle campagne fossero naturalmente, costitutivamente, chiusi, tradizionalisti, anti-ambientalisti.
Ma davvero le cose stanno in questo modo? Davvero le proteste rurali contro politiche (presentate come) ambientali sono alimentate dal populismo rurale? E che ruolo gioca, all’interno di questi conflitti, il sapere esperto e scientifico: siamo di fronte a un fronteggiarsi tra ambientalisti (urbani) pro-scienza e populisti (rurali) anti-scientifici, così come previsto da quella lettura, o le cose sono più complesse? [leggi tutto…]
Abbiamo analizzato, partendo da questi interrogativi, due casi di conflitto ambientale, in una ricerca di cui proponiamo qui una sintesi[1]. Il primo caso riguarda una tipica politica conservazionista: il conflitto è tra i sostenitori e gli oppositori del Parco nazionale del Catria, Nerone e Alpe della Luna, nella porzione interna, in larga parte appenninica, della provincia di Pesaro-Urbino, coinvolgendo alcune province e regioni limitrofe. Il progetto, promosso da associazioni ambientaliste fin dagli anni ’80, non ha mai visto la luce per via dell’opposizione di alcuni settori della politica e della società civile locale, preoccupati per i vincoli che il Parco avrebbe imposto alle attività economiche locali e per la perdita di potere decisionale sul territorio.
Nel secondo caso esploriamo la contestazione di una green policy, cioè le lotte contro quella che dovrebbe diventare la più grande miniera di litio a cielo aperto in Europa, nelle montagne del Nord del Portogallo, tra i villaggi di Covas do Barroso, Romainho, Muro e Dornelas, presentata come opera strategica ai fini della transizione energetica ed ecologica. In una battaglia che dura, ormai, da nove anni, e che è diventata una sorta di linea del Piave rispetto ai mille progetti di (ri)apertura di attività estrattive che stanno piovendo sull’intero territorio portoghese, le proteste denunciano il pesante impatto ecologico e sociale delle miniere, che andrebbero a distruggere l’economia di una regione fortemente votata a un’agricoltura sostenibile e di piccola scala, basata su sistemi tradizionali e complessi di gestione comunitaria dell’acqua e della terra (Baldìos), che le è valsa, peraltro, il riconoscimento da parte della FAO come World Agricultural Heritage[2].

Le resistenze a politiche ambientali vengono in genere ricondotte alla diagnosi del populismo rurale, secondo cui gli abitanti delle campagne sarebbero naturalmente propensi a orientamenti conservatori e tradizionalisti, e ostili a idee emancipative, cosmopolite e progressiste. Questa “predisposizione naturale” sarebbe ora accentuata dalla crescente marginalizzazione delle aree rurali europee, dovuta a deindustrializzazione, contrazione dei servizi pubblici, invecchiamento e declino demografico, perdita di voce e rappresentanza politica. Le aree rurali sarebbero quindi pienamente coinvolte nella spirale della protesta populista come vendetta dei luoghi che non contano[3] e che sentono di non avere un futuro. Da qui un ribollire di risentimento, frustrazione, che condurrebbe a chiusure identitarie e richieste di protezione dal nuovo e dal diverso; prendendo, anche, la direzione di un tradizionalismo morale che informerebbe visioni regressive sui ruoli di genere, una certa esaltazione della mascolinità rurale e della whiteness, ostilità verso i migranti.
Se la “Rivoluzione silenziosa” degli anni ’60 e ’70 aveva portato alla ribalta valori post-materialisti, libertari e cosmopoliti – tra cui l’ambientalismo – non stupisce che l’attuale montata neo-populista che troverebbe il suo epicentro nelle aree marginali e rurali europee venga interpretata nei termini di un “contraccolpo culturale”[4]: una reazione di segno contrario, quindi autoritario e tradizionalista, che porta con sé un rifiuto di quei valori, alimentando quindi anche un “anti-ambientalismo” intrecciato – e questo è un aspetto cruciale – allo scetticismo verso la scienza e il sapere esperto.
Una variante, all’interno di questo quadro diagnostico, è quella del “populismo energetico”, in cui vengono tracciate connessioni tra populismo di destra, scetticismo verso il cambiamento climatico e opposizioni locali contro gli impianti di energie rinnovabili.

Ma le tensioni tra ruralità e ambientalismo vengono messe a fuoco, in letteratura, anche rispetto all’agricoltura, e in particolare all’agroecologia: un tema è quello delle difficoltà che ostacolano il diffondersi di discorsi e pratiche legati all’autodeterminazione alimentare nelle campagne. È interessante notare come una delle cause principali venga ricondotta al fatto che i promotori di pratiche agroecologiche siano prevalentemente i cosiddetti neo-rurali, i “ritornanti” (back-to-landers) con cultura e formazione prettamente urbane, che decidono di cambiare vita e stabilirsi in campagne dove provano a creare nuove reti, scontrandosi però talvolta con sentimenti di diffidenza (reciproci) nel rapporto con gli abitanti rurali, dovuti a differenze profonde nelle visioni del mondo, nel linguaggio, nei valori[5].
La spaccatura tra mondo agricolo e ambientalismo è stata recentemente rinfocolata dal modo in cui sono state lette e trattate le proteste degli agricoltori europei. Anziché prendere sul serio le loro ragioni provando al contempo a sfidare i limiti di quelle proteste – ragionando su come le loro difficoltà si inserissero all’interno di un settore agricolo soffocato e costretto all’iperproduttività dal connubio industrializzazione-grande distribuzione – si è preferito adagiarsi su una lettura pigra, buona soprattutto per confortare le premesse ideologiche di chi la propone: una lettura che ha ricalcato le linee interpretative del populismo rurale, regressivo, anti-ambientalista, dove quest’ultimo concetto è appunto definito come “caratterizzato dall’opposizione a politiche ambientali e dallo scetticismo verso il consenso scientifico intorno alle questioni ambientali (…). Questa posizione è tipicamente contraddistinta dalla resistenza alle iniziative normative finalizzate a proteggere e preservare l’ambiente, comprese le politiche in materia di cambiamenti climatici, controllo dell’inquinamento e conservazione della biodiversità”[6].
In questo modo, le proteste sono state interpretate, da ampia parte degli ambienti di sinistra e ambientalisti, secondo l’assai debole e riduttiva lettura del particolarismo egoista (imputato agli agricoltori) insofferente alle regolamentazioni volte al bene collettivo e alla tutela dell’ambiente[7], suscitando particolare sospetto, quando non ostilità, presso l’attivismo eco-climatico, con radicamento prevalentemente urbano. In seguito, la scelta di Von der Leyen di retrocedere (solo) sugli aspetti del Green New Deal più chiaramente improntati all’ecologia, motivandola come tentativo di andare incontro alle proteste degli agricoltori, è stata il colpo di grazia che ha cementato la linea di conflitto tra mondo agricolo, radicato nelle campagne, e un ambientalismo prevalentemente urbano.

In entrambi i casi di studio abbiamo fatto ricorso ad analisi dei documenti e della stampa, e abbiamo partecipato a diversi momenti di incontro e discussione, con un approccio attento a problematizzare la distinzione tra soggetto e oggetto della ricerca, a considerarne l’impatto sociale, a tenere ben presente la necessità di decolonizzare i metodi di indagine. Per quanto riguarda il caso-studio appenninico, abbiamo svolto una rilevazione demoscopica su un campione rappresentativo in base a genere ed età della popolazione dei comuni coinvolti nel progetto del Parco (n=818); insieme ad un approfondimento qualitativo attraverso interviste semi-strutturate a figure rilevanti tra i sostenitori come tra i detrattori del parco. Il caso portoghese ha incluso un’etnografia durante l’Acampamento em defesa do Barroso (un campeggio internazionale contro l’estrattivismo che si tiene ogni anno a Covas do Barroso), a cui ho partecipato nell’agosto 2024, corredata da alcune interviste a ricercatori/trici e attivisti/e con lunga esperienza di ricerca in loco.
Nel caso-studio appenninico, dove avevamo a disposizione dati quantitativi, abbiamo innanzitutto voluto verificare se esista una correlazione, sul piano statistico, tra anti-ambientalismo (inteso come ostilità verso l’azione degli ambientalisti locali) e gli orientamenti che la letteratura associa al populismo: non ne abbiamo trovato tracce significative. Non c’è, tra quanti esprimono scetticismo nei confronti degli ambientalisti, un sostegno maggiormente diffuso rispetto al resto del campione verso orientamenti tradizionalisti o di chiusura riguardo a ruoli di genere, orientamenti sessuali, immigrazione; né si osserva un più accentuato scetticismo verso il sapere esperto e le autorità del sapere accreditato. La lettura “populista” riceve qui una prima smentita.
Quindi, ci siamo chiesti: in che misura chi viene definito come “anti-ambientalista” (perché ostile alle azioni degli ambientalisti locali) ha davvero posizioni anti-ambientaliste? La risposta, sul piano quantitativo, è netta: gli “anti-ambientalisti” condividono in ampia maggioranza, e senza differenze apprezzabili rispetto al resto del campione, la necessità di anteporre le ragioni della tutela ambientale a quelle della crescita economica. Insomma, oltre a non avere molto a che spartire coi populisti, questi anti-ambientalisti sembrano persino ambientalisti…
Per sbrogliare la matassa conviene, al solito, affidarsi alle interviste. Tra le figure più attive nell’avversare il parco, troviamo così l’agronoma che supporta e promuove la transizione di agricoltori e allevatori verso metodi di produzione biologici; e che, in modo simile al più noto e attivo esponente politico locale del fronte No-Parco, adotta nella vita personale scelte e accorgimenti che denotano un profondo coinvolgimento con i temi dell’ecologia. Non per caso, il sopracitato esponente politico si ritrova dalla stessa parte della barricata con gli stessi attivisti, che nella controversia sul Parco stanno invece sul fronte opposto, quando si tratta di difendere il territorio dal metanodotto “Linea Adriatica” o dai grandi progetti di speculazione sulle rinnovabili che incombono anche qui, come nel resto dell’Appennino.

Nelle parole di chi avversa il Parco, più che anti-ambientalismo, troviamo echi di quell’“ambientalismo dei poveri” di cui parla Martinez-Alier[8]: la rivendicazione di un diverso ambientalismo, quello degli agricoltori e coltivatori locali che sono attenti affinché fonti e abbeveratoi di montagna siano in ordine e le popolazioni di insetti impollinatori in buona salute, visto che da questo dipende il loro sostentamento; e che denunciano i limiti di un ambientalismo, appunto, urbano, astratto, disattento alle geografie locali, inconsapevole di quanto le campagne risentano di diseguaglianze che non sono solo redistributive ma anche “di riconoscimento” – dei valori, scelte di vita, priorità locali.
L’opposizione al Parco deriva semmai dai timori circa i vincoli che questo potrebbe introdurre (in particolare per la caccia, la gestione del bosco e del legname, le attività estrattive), oltre che dalla percezione di una proposta calata dall’alto, di cui peraltro non sono stati comunicati in modo efficace, soprattutto in passato, i benefici per il territorio. Gli stessi promotori del parco sono consapevoli di questi limiti nel coinvolgimento della popolazione, che sono peraltro all’origine dello scetticismo che hanno finora riservato al progetto anche le Comunanze agrarie. Appare tuttavia interessante la possibilità che si aprano nuovi canali di dialogo tra i due fronti intorno a quali possano essere gli strumenti (e se il parco possa essere uno di questi) per difendere queste magnifiche montagne da quella che sia i promotori che gli oppositori del parco percepiscono ora come la reale minaccia incombente: che possano essere trasformate in “zone di sacrificio”, sotto il grandinare di megapale eoliche, metanodotto, impianti sciistici con nuove strade e bacini artificiali e nuove arterie viarie con relativi trafori.
Nel caso portoghese, è ancora più evidente come le proteste contro la green policy non abbiano nulla a che spartire con l’anti-ambientalismo. Al contrario, si richiamano esplicitamente all’ecologia, denunciando le contraddizioni di una transizione dipinta come ecologica attraverso discorsi manipolativi e green washing. Lo slogan che risuona più spesso è “VERDE È O BARROSO!”, ad enfatizzare l’assurdità di considerare ecologica un’infrastruttura che distruggerebbe l’ecosistema insieme a un’organizzazione socio-economica davvero sostenibile.
“Quando queste miniere sono etichettate come ecologiche le persone qui rispondono: oh, ma come può essere ecologico questo? Come una critica all’ambientalismo dell’industria e degli stati (…). Loro rispondono: Verde è o Barroso! Quello che pratichiamo qui è agricoltura sostenibile, gestione sostenibile dell’acqua (…). Dicono: guardate, coltiviamo il nostro cibo. Viviamo come vivevano i nostri nonni. Ci prendiamo cura delle foreste. Possiamo bere dal fiume. E ricicliamo tutto, riutilizziamo e compostiamo. Quindi è economia circolare, questi paroloni: beh è quello che facciamo qui, sapete?” (Int. 7)
È interessante notare che la loro rivendicazione non si limita alla classica argomentazione della giustizia ambientale, secondo cui è ingiusto che questi territori sostengano il costo di una crisi climatica di cui non sono primariamente responsabili; ma si spinge più a fondo, interrogando il ruolo della scienza e dell’expertise alla base della transizione green, e le loro premesse onto-epistemologiche, come vedremo più avanti.

Prima, tuttavia, ci siamo chiesti se, come prevede la prospettiva del populismo rurale, l’impoverimento e il senso di essere stati deprivati del futuro spingano la popolazione verso orientamenti populisti. Anche in questo caso le risposte vanno in tutt’altra direzione, consegnandoci un quadro assai interessante.
Nel caso dell’Appennino, i servizi di base – in particolare ospedali e pronto soccorso – fino a pochi anni fa ancora presenti in luoghi facilmente raggiungibili, sono stati chiusi, a fronte dell’invecchiare della popolazione. Gli intervistati ci raccontano che, se fanno fatica a sensibilizzare le persone del luogo alla tutela ambientale, non è certo per sentimenti anti-ambientalisti o indifferenza: di fronte all’abbandono e alla desertificazione dei servizi, le priorità sono, inevitabilmente, altre.
Nelle montagne portoghesi, all’interno di comunità locali in larga maggioranza contrarie alle miniere, la sensazione di non avere più un futuro prevale invece proprio tra le minoranze che sono invece acquiescenti o favorevoli. La percezione di marginalità, quindi, ha un impatto opposto a quello che ci si attenderebbe: non alimenta una sfiducia verso le miniere motivata da uno scetticismo “populista” verso la transizione ecologica; al contrario, disincentiva la protesta contro le miniere, e non per adesione alla narrativa green, bensì per sentimenti di resa e capitolazione.
“Questa signora ci ha detto che nel villaggio vicino non è nato un bambino negli ultimi 12 o 14 anni (…). La gente pensa che, a un certo punto, vivere lì sia come un vicolo cieco. Un vicolo cieco, nel senso che i bambini non hanno alcun futuro lì, quindi potrebbero prendere un po’ di soldi da quel pezzo di terra e darli ai figli, così che possano fare quello che vogliono e costruirsi una vita in città, o qualsiasi altra cosa sia.” (Int. 8)
Nonostante il declino demografico e l’emigrazione abbiano colpito duro anche tra le montagne portoghesi, diversi tra i ricercatori-attivisti intervistati problematizzano e anzi rifiutano la nozione di marginalità. Sostengono che le comunità del Barroso siano consapevoli e orgogliose della propria organizzazione sociale ed economica, del loro stile di vita, delle risorse locali. La loro tesi è che la narrativa della marginalità sia un costrutto esterno, imposto, funzionale a giustificare la “sacrificabilità” del territorio. Le mobilitazioni contro le miniere, dunque, non sono alimentate dalla frustrazione conseguente alla marginalità: al contrario, rappresentano precisamente una sfida a quella narrazione.
“Quindi c’è un altro tipo di ricchezza (…). No, non c’è povertà. Queste cose le vedi nei report di Savannah (l’impresa che gestisce le miniere, NdI), ma quelle sono tattiche che servono solo a screditare e a conquistare il loro spazio narrativo. Ma vedrai che lì non c’è nulla del genere. Voglio dire, non più del solito. (…) Le case sono vecchie, costruite in pietra. Sono grandi, spaziose, con l’acqua corrente. Le infrastrutture sono vecchie, ma molto ben tenute. Sono costruite per durare nel tempo. Sono tranquilli, si aiutano a vicenda. C’è questa mentalità diversa che li rende ricchi.” (Int. 10)
“Ma è chiaramente una regione isolata. E questo è, ovviamente, uno dei pretesti utilizzati dai promotori di questo genere di progetti: stiamo portando cose positive in questa terra dove non c’è nulla” (Int. 7)

Nel caso portoghese, proprio come il conflitto non può essere descritto nei termini di ambientalismo contro anti-ambientalismo, allo stesso modo non riflette in alcun modo un’opposizione tra scienza e populismo anti-scientifico. L’expertise scientifica gioca piuttosto un ruolo complesso e ambivalente per entrambe le parti.
Se l’impresa e le istituzioni che sostengono le miniere si appellano ai dati sul cambiamento climatico, la scienza viene anche utilizzata come strumento di controinsurrezione. Una narrativa paternalistica che infantilizza le comunità locali, descrivendole come incapaci di prendere decisioni razionali e informate, viene usata per stigmatizzare e delegittimare le proteste. L’opposizione a politiche presuntamente evidence-based viene liquidata come frutto di ignoranza, anti-scienza o negazionismo climatico[9]: la scienza viene qui mobilitata per giustificare posture chiaramente coloniali, del resto già evidenti nel descrivere i territori come terra nullius.
Dalla parte opposta, il fronte contrario alle miniere ricorre prevalentemente agli studi sociali per mettere in discussione la presunta oggettività delle scienze dure – in questo caso, in particolare la geologia – e per spostare le proteste da una cornice particolarista, esposta ad accuse (per quanto strumentali) di sindrome Nimby, verso una prospettiva più ampia di critica all’estrattivismo e al paradigma della crescita infinita.
Soprattutto, però, la critica alle miniere fa leva sul concetto di “riduzionismo climatico”: sulla critica, cioè, alla tendenza imperante a ridurre la complessità della questione ecologica alla sola dimensione climatica, peraltro astraendola dalle sue connessioni con gli altri aspetti del collasso ambientale (perdita di biodiversità, industrializzazione dell’agricoltura, impermeabilizzazione dei suoli…); e, in secondo luogo, alla tendenza a ridurre lo stesso cambiamento climatico a una mera questione di concentrazione di CO2 atmosferica. Questo approccio (doppiamente) riduzionistico viene valutato non solo fuorviante, ma pericoloso, perché porta a giustificare interventi e politiche che peggiorano ulteriormente la crisi ecologica – come, appunto, l’estrazione di minerali e terre rare, e la stessa artificializzazione di ambienti naturali per costruire “parchi” eolici o foto/agrivoltaici.
Questo riduzionismo, si sostiene, si basa su premesse epistemologiche proprie della scienza occidentale, a loro volta fondate su un’ontologia che presuppone una rigida separazione tra il regno del pensiero e dell’intenzionalità – concepito come esclusivamente umano – e la natura, conseguentemente ridotta a materia inerte governata da leggi meccaniche. Le origini storiche dell’epistemologia scientifica occidentale coincidono con l’avvento di una natura “morta”, inanimata, che ha perso la connessione con la ciclicità – e i limiti – del nascere, crescere e morire[10]; l’ecofemminismo ha svelato i nessi tra l’avvento di questa onto-epistemologia, necessaria per l’affermarsi della società industriale e del capitalismo, e la cancellazione violenta di sistemi di conoscenza che, anche in Occidente, rifiutavano la separazione tra materia e spirito[11] (Federici, 2004; Merchant, 1980). È proprio questa visione del mondo che costruisce la natura come una riserva di risorse che possono essere illimitatamente estratte e sfruttate per alimentare l’accumulazione capitalista. Paradossalmente, questa ontologia, insieme all’epistemologia scientifica in essa radicata, pretende di imporsi come l’unica legittima e universalmente valida, superiore a tutte le altre forme di conoscenza esistenti ed esistite, relegate di conseguenza al rango di credenze e superstizioni: eppure, è precisamente all’origine del collasso ecologico in cui ci troviamo[12].
Nell’osservazione etnografica durante l’Acampamento è risultato evidente come queste riflessioni esondino rispetto ai confini dell’elaborazione intellettuale, per riecheggiare diffusamente nei discorsi, nelle pratiche e nei comportamenti. Non parliamo di una sfida esplicitamente tematizzata all’epistemologia scientifica, ma di evidenti disponibilità e interesse condivisi a esplorare aree di conoscenza e approcci che ne sfidano i fondamenti. Alcuni laboratori, ad esempio, trattavano di rabdomanzia e radiestesia, mentre altri presentavano approcci terapeutici olistici. La necessità di recuperare conoscenze tradizionali legate alle erbe e al femminile veniva qui presentata esplicitamente come resistenza politica che riconosce la necessità di riappropriarsi di conoscenze ancestrali per decolonizzare i corpi dalla medicina biochimica (e dall’industria) e al contempo ristabilire forme di autonomia comunitaria capaci di sfidare quella spirale di delega e dipendenza dagli esperti e dal mercato che costituisce, fin dalle origini, la cifra del capitalismo.
Anche certi slogan (come “Queremos um mundo onde caibam muitos mundos”) insieme alla centralità di aspetti legati all’identità e alle tradizioni rurali (maschere e strumenti tradizionali, musiche popolari), e allo spazio riservato ai contributi ecofemministi in evidente connessione con il ruolo preminente giocato dalle donne nell’organizzazione delle proteste, sembrano convergere nella messa in discussione dell’onto-epistemologia dominante e nell’apertura e anzi ricerca di risposte in cosmovisioni altre.

La capacità di collegare la lotta locale contro le miniere a una più ampia critica dell’estrattivismo e del green capitalism viene associata a una stretta e costante interazione tra comunità locali, attivisti e ricercatori, che certo non è stata semplice. Lo stesso Acampamento è fonte di prevedibili tensioni che riecheggiano quelle evocate dalla letteratura, conseguenti all’arrivo simultaneo di centinaia (circa 450 nel 2024) di attivisti ambientali, anarchici, punk, freak, hippies e artisti, in villaggi abitati da persone in prevalenza anziane, spesso descritte come tradizionaliste e molto religiose. Nelle interviste viene sottolineata l’importanza di costruire relazioni di fiducia nell’incontro tra questi mondi così differenti, in cui però è “chi viene da fuori che ha una maggiore responsabilità nel comprendere le dinamiche locali; che non significa cambiare le proprie convinzioni politiche o i propri valori, ma capire che deve muoversi in un contesto che a volte è molto conservatore (…). Ma quello che ho constatato è che quando c’è fiducia, e a volte la fiducia deve adattarsi alla realtà e ai valori della gente, le persone sono molto aperte.” (Int. 9)
Un esempio emblematico di questo atteggiamento è stato il divieto, deciso dopo interminabili assemblee, di bandire nudismo e toplessness (femminile come maschile) nelle spiagge fluviali e all’interno dello stesso campeggio, in modo da non urtare la sensibilità degli abitanti.
Assente o difficoltoso, invece, il dialogo con l’attivismo climatico. Un dato prevedibile nel caso portoghese, dove l’obiettivo della decarbonizzazione collide con il doversi fare carico dei costi locali della transizione energetica. Gli attivisti raccontano che, nei tentativi che pure ci sono stati di avviare un dialogo, i climattivisti apparivano più impegnati a persuadere della validità e urgenza delle proprie campagne che a lasciarsi coinvolgere in un confronto e nell’ascolto delle preoccupazioni delle comunità locali.
Nel caso appenninico, invece, non sono state tematizzate contraddizioni tra l’istituzione del parco e le battaglie per il clima: tuttavia, anche in questo caso, il dialogo è risultato inesistente. Gli attivisti pro-Parco descrivono i movimenti climatici come prevalentemente urbani, con un profilo anagrafico chiaramente giovane in netto contrasto col loro (in prevalenza cinquantenni e oltre) e un approccio astratto, poco attento alle problematiche territoriali.
In entrambi i casi, l’opposizione a politiche (presentate come) ambientali non trova una spiegazione nel populismo rurale: l’attenzione va posta piuttosto sulla misura in cui le politiche proposte riescono a coinvolgere le popolazioni locali, tenere in considerazione il loro punto di vista e rispondere alle loro necessità.
Semmai, a fare problema è proprio la tendenza – sottesa alla categoria di “populismo rurale” – a dare per scontato lo stereotipo del campagnolo/montagnino ignorante e buzzurro, di mentalità ristretta e conservatrice. Senza nemmeno che sorga il sospetto su quanto quella categoria sia impregnata di colonialismo. A conferma di quanto strumenti e prospettive decoloniali, utilizzati (giustamente) nell’osservare l’alterità in continenti e culture lontani, è più difficile vengano invece mobilitati a casa nostra, nonostante la violenza coloniale si sia abbattuta anche sulla civiltà contadina europea.
Più che a un conflitto tra ambientalisti e anti-ambientalisti, i casi studiati ci portano a concepire l’ambientalismo stesso come spazio sempre più conteso e attraversato da diverse linee di conflitto, che tendono a intrecciarsi tra di loro.
Una prima è quella tra transizione green ed ecologismo anti-capitalista: le critiche alla narrazione green non muovono da posizioni anti-ambientaliste bensì dal considerarla un’appropriazione capitalista di rivendicazioni e principi ecologisti volta a proseguire lo sfruttamento della natura ai fini dell’accumulazione.
La seconda riguarda invece la frattura urbano/rurale, che si collega a modi differenti di intendere la difesa ambientale. Qui, è cruciale vedere come le “diseguaglianze di riconoscimento” che portano a raccontare da una prospettiva urbana – inferiorizzandoli – valori, identità e scelte di vita delle popolazioni rurali, si intreccino all’uso della scienza per infantilizzare le popolazioni rurali, sminuire conoscenze situate differenti dall’expertise accreditata di volta in volta, giustificare la narrativa della marginalità per cui tutto si può prendere perché tanto non c’è nulla – nemmeno più il futuro! – secondo il più classico dei meccanismi della dominazione coloniale.
Ma queste due linee di conflitto si intrecciano con una terza, che ha a che fare con le premesse onto-epistemologiche: da una parte la natura come stock di risorse quantificabili ed estraibili, materia misurabile e riproducibile, che apre la porta a ogni forma di riduzionismo, e insieme di manipolazione e soluzionismo tecnologici – dalla transizione energetica ai nuovi OGM e oltre – e a ogni forma di ibridazione tra un “naturale” pensato fin dall’inizio come macchinico e il tecnologico. Dall’altra, un ecologismo che muove da un’idea di natura come “ciò che nasce”, con i suoi limiti, la sua imprevedibilità che sfugge e si ribella a qualunque riduzionismo, il suo mistero da rispettare e accompagnare nel suo divenire; un ecologismo che, quindi, non può che essere tecnocritico, olistico, femminile. E comunitario, volto alla riappropriazione di saperi situati e negati, e di forme di auto-organizzazione e gestione collettiva dei beni comuni, terra e acqua incluse.
[1] L’articolo su cui si basa la presente sintesi è: Lello, Elisa and Barberis, Eduardo (2026) Rural populists? Questioning the link between anti-environmentalism, populism and science criticism in rural areas. Territory, Politics, Governance, 1-17, https://www.tandfonline.com/doi/full/10.1080/21622671.2026.2677566. In questa sede abbiamo volutamente ridotto all’essenziale le citazioni bibliografiche, che possono invece essere trovate, insieme a un’esposizione più articolata delle premesse teoriche, della metodologia e dei risultati, nell’articolo originale.
[2] Dunlap, A., & Riquito, M. (2023). Social warfare for lithium extraction? Open-pit lithium mining, counterinsurgency tactics and enforcing green extractivism in northern Portugal. Energy Research & Social Science, 95, 1–21.
[3] Rodríguez-Pose, A. (2018). The revenge of the places that don’t matter (and what to do about it). Cambridge Journal of Regions, Economy and Society, 11(1), 189–209.
[4] Norris, P., & Inglehart, R. (2018). Cultural backlash: Trump, brexit, and authoritarian populism. Cambridge University Press.
[5] Bilewicz, A. M. (2020). Beyond the modernisation paradigm: Elements of a food sovereignty discourse in farmer protest movements and alternative food networks in Poland. Sociologia Ruralis, 60(4), 754–772.
[6] Bujdei-Tebeica, V. (2024). Green policies, gray areas. Civil Szemle, 21(2), 31–47, pp. 33.
[7] Riproducendo, per inciso, la stessa linea argomentativa, altrettanto fallace, usata pochi anni prima per linciare chi denunciava la torsione autoritaria di uno Stato che trasformava, attraverso imposizioni e lasciapassare, diritti universali in concessioni sub conditione dell’obbedienza: e dell’obbedienza non a normative a tutela del bene comune, bensì al volere di case farmaceutiche ed élite globali.
[8] Martinez-Alier, J. (2002). The environmentalism of the poor: A study of ecological conflicts and valuation. Edward Elgar Publishing.
[9] Canelas, J., & Carvalho, A. (2023). The dark side of the energy transition: Extractivist violence, energy (in)justice and lithium mining in Portugal. Energy Research & Social Science, 100, 103096
[10] Cayley, D. (2009). Ivan Illich. I fiumi a Nord del Futuro. Quodlibet.
[11] Merchant, C. (1980). The death of nature: Women, ecology, and the scientific revolution. Harper & Row.
[12] Consigliere, S. (2020). Favole del reincanto. Molteplicità, immaginario, rivoluzione. DeriveApprodi.
L'articolo Populismo rurale, o colonialismo urbano?Un’analisi dei conflitti interni all’ambientalismo, a partire da una ricerca sul campo proviene da Rivista Malamente.


«… i nuovi documenti pubblicati dall’amministrazione di Zohran Mamdani hanno rivelato come le autorità di New York hanno ingannato il grande pubblico sulla qualità dell’aria a Ground Zero dopo gli attacchi dell’11 settembre dove, nonostante i proclami, si respirava amianto.» [1]
Sono 25 anni che la propaganda a reti unificate ci propina l’incredibile versione che le autorità statunitensi hanno accreditato: due aerei hanno abbattuto tre grattacieli, la fusoliera di un altro aereo ha bucato uno dei muri più blindati del Pentagono mentre i due motori non lo hanno nemmeno graffiato e un quarto aereo si è schiantato in un prato senza lasciare i più comuni rottami.
Ora finalmente comincia a sgretolarsi il muro di gomma, almeno per la parte che mette sotto accusa tutte le autorità precedenti di mancato allarme. Nel gioco delle parti della pseudodemocrazia americana non è consentito di più.
Era del tutto impossibile che l’enorme nuvola di detriti sollevatasi a Manhattan non fosse altamente nociva. Le Torri dovevano essere smantellate contenendo alte quantità di amianto. Più facile e infinitamente meno costoso buttarle giù. Il costo lo avrebbero pagato i cittadini di New York e in prima fila i suoi eroici pompieri.
Infatti, secondo quanto emerge dalle 170mila pagine di documenti sulla qualità dell’aria dopo gli attentati pubblicati dall’amministrazione della città, si mostra che l’amianto fu trovato “quasi dovunque” vicino all’area delle torri gemelle mentre le autorità rassicuravano la popolazione del contrario. In seguito le malattie legate a polveri e fumi hanno causato più morti degli attentati, ove morirono 2.977 persone.
La “Guerra al Terrorismo”, inaugurata allora contro un nemico perfetto che loro definiscono di volta in volta in base ai loro interessi, ha portato morte e distruzione in Afghanistan, Iraq, Yemen, Pakistan, Somalia, Libia, Siria, Venezuela, Nigeria e Iran.
Oltre 940.000 morti “diretti”. Di questi, più di 432.000 sarebbero civili. Poi ci sono le morti “indirette (crollo dei sistemi sanitari, fame, malattie, infrastrutture distrutte). Al Jazeera, citando il Watson Institute, indica un range di 3,6–3,8 milioni di morti indirette.
Al cittadino americano finora ciò è costato 5.800 miliardi di dollari a oggi. Coi costi futuri per i veterani: almeno 2,2 trilioni nei prossimi decenni.
Non ci sono le parole per commentare e forse non servono neanche.
[1] https://www.ansa.it/sito/notizie/topnews/2026/09/09/la-rabbia-dei-pompieri-di-new-york-per-lamianto-nellaria-dopo-l119_c7168942-f9b4-4ba2-ae57-31aad909399f.html
L'articolo 11 SETTEMBRE. 25 ANNI DI BUGIE. 25 ANNI DI CRIMINI proviene da IL PARTITO COMUNISTA - Sito Ufficiale.
Il 10 ottobre torna la conferenza internazionale dedicata alla cybersecurity e all’ethical hacking. Tra i temi dell’ottava edizione, vulnerabilità negli AI coding assistant, attacchi alle infrastrutture di rete, malware, anonimato e compromissione dei sistemi autonomi L’intelligenza artificiale che sta cambiando anche il lavoro di chi cerca vulnerabilità e sviluppa nuove tecniche di attacco è uno […]
L'articolo No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni proviene da Securityinfo.it.

[IT]
Nei prossimi 10 giorni tutti i servizi sui server Autistici/Inventati saranno spenti.
Questo significa che tutte le mail smetteranno di funzionare, quindi se avete utilizzato le nostre caselle di posta per registrarvi su servizi vari online dovete al più presto cambiare queste mail.
Di seguito trovate indicazioni su come esportare dati per i vari servizi presenti sulla infrastruttura di A/I.
Gli owner e admin dei blog riceveranno un’email con un link per scaricare il proprio blog inclusi post e uploads, in una forma che rende possibile la migrazione su una diversa piattaforma WordPress.
Se riscontri errori durante il caricamento (ad esempio per file troppo grandi), contattaci scrivendo una mail a help@inventati.org. Possiamo spiegarti come aumentare il limite di caricamento o come dividere il file XML in parti più piccole. (o cerca online).
Inoltre, importare gli allegati funzionerà solo se noblogs.org è ancora accessibile. Se non lo è, dovrai installare nel tuo nuovo blog un plugin specializzato per cambiare i link ai files salvati.
Nota che dopo lo spegnimento della nostra infrastruttura non sarà più possibile contattarci. Se pensi di aver bisogno di aiuto con la migrazione, cerca di migrare il tuo blog su una nuova piattaforma WordPress prima di quella data.
I vostri messaggi di posta sono conservati in formato criptato nei dischi nei nostri server, noi non possiamo accedere al contenuto, soltanto voi con la vostra password potete. È importante che scarichiate la vostra casella prima della chiusura dei servizi di A/I, successivamente non sarà più possibile recuperare i messaggi.
Dalla webmail non è possibile scaricare i messaggi. Potete solo selezionarli in blocco e cancellarli, di fatto svuotando la casella. Per salvarli dovete installare un software per la gestione delle email sul vostro computer e scaricarli. Consigliamo di usare Thunderbird. Qui trovate la guida su come fare:
https://www.inventati.org/docs/mail/thunderbird
Non forniremo informazioni per attività di sincronizzare ed esportazione verso servizi di posta terzi e/o commerciali.
La rubrica dei contatti può essere scaricata dalla webmail, usando l’opzione “Esporta” nel menu “Contatti”.
Consigliamo di scaricare i contenuti dei siti web attualmente ospitati su A/I usando il protocollo WebDAV con un client opportuno. Ricordiamo che i parametri di accesso sono disponibili su https://www.inventati.org/docs/web/webdav#come-scaricare-il-tuo-sito
Troverete un dump dei database SQL associati ai siti nella home directory dell’account WebDAV.
Agli admin di mailing list e newsletter è stata inviata una mail con la lista degli iscritti. se non l’avete ricevuta controllate la cartella dello spam o inviate una mail a help@inventati.org specificando il nome della lista (le mail verranno in ogni caso inviate solo agli indirizzi indicati come owner della lista in questione).
Se volete ricevere l’archivio dei messaggi (se esiste) mandate una mail a help@inventati.org e vedremo cosa riusciamo a fare.
[EN]
In the next 10 days Autistici/Inventati’s services will be terminated.
This means that all email accounts will stop working, so if you have used them to register on third-party services you will have to change your username (or your recovery email) for those services.
This page includes instructions on how to export your data on services you have been using in A/I’s infrastructure.
Blog owners and admins will receive an email with a link to download a backup of their blog, including posts and media uploads, in a format that will make it possible to migrate to a different WordPress platform.
Here’s a step-to-step tutorial on how to import the downloaded data to a new WordPress site:
If you see an error message during the upload process (e.g. because files are too large) send an email to help@inventati.org. We can send instructions on how to increase the upload limits or split the XML file into smaller parts. (Alternatively you can look online for solutions.)
It’s important to note that importing uploaded media will only be possible if noblogs.org is still accessible. Once Noblogs stops working, you’ll need to install a plugin in your new blog to change links of saved files.
Note that once our infrastructure has been shut down, contacting us will net be possible. If you think you may need help with migration, please make sure to import your backup to your new WordPress blog before that date.
While stored in our servers, your mail messages are encrypted: we cannot access their content, and only you can decrypt with your password. It is crucial to download your mailbox before A/I’s services are shut down, as it will be impossible to recover your messages afterwards.
You cannot download messages through the webmail. In the web interface you can only select all your mail in bulk and delete it, to empty your maillbox. If you want to download your messages, you need to install a mail client in your computer. We recommend using Thunderbird. You can find a howto here:
https://www.inventati.org/docs/mail/thunderbird
We will not provide instructions on how to sync or export your mail to third-party and/or commercial email services.
You can download your contacts list from the webmail, through the “Export” option in the “Contacts” menu.
We recommend downloading the contents of websites hosted on A/I’s servers using the WebDAV protocol through an appropriate client. Access parameters can be found here: https://www.inventati.org/docs/web/webdav#how-to-download-your-website
You’ll find a dump of the SQL databases associated to your website/s in the home directory of your WebDAV account.
Mailing list and newsletter admins have already received an email with the list of subscribed users. If you haven’t received it, check your Spam folder or send an email to help@inventati.org, making sure to include the name of your list in your message. (Note that this information will only be sent to the email address of the list owner/s).
If you enabled message archiving in your mailing list and you would like to download the archive, send an email to help@inventati.org and we’ll try to find a way of helping you.
A Linux developer used AI to fix bottlenecks that caused problems when building the kernel. The resulting AI-generated code needed a lot of work.
Riceviamo e diffondiamo:
Qui la chiamata in pdf: DUE GIORNI CONTRO CARCERE E GUERRA
Qui il programma completo dell’iniziativa: Due giorni contro carcere e guerra2 Due giorni contro carcere e guerra2
DUE GIORNI CONTRO CARCERE E GUERRA
La guerra è sempre un fatto di politica interna.
Sia perché le sue basi materiali sono vicine a noi (come industrie, logistica, ricerca) sia perché ha un ritorno altrettanto materiale (nei termini di guerra al nemico interno, intruppamento della società, costi che vengono fatti pagare alla classe proletaria).
Se il compito di rovesciare la guerra tra Stati e tra gli sfruttati in guerra contro gli sfruttatori non può gravare sulle spalle di un qualunque movimento specifico, a noi rimane il compito di dare concretezza alla solidarietà internazionalista e capire come essere all’altezza delle sfide della nostra epoca.
Un anno fa la due giorni contro “carcere e guerra” al terreno No Tav di Acquaviva (Trento) è stata occasione per ritrovarsi tra compagni e compagne e pensare la lotta fuori dalle carceri unita a quella dentro di esse, anche grazie a contributi scritti di diversi prigionieri. Cadendo a ridosso delle giornate di blocco di settembre e ottobre, ha anche permesso un confronto rispetto a quello che stava accadendo. A un anno di distanza, tanto è successo ma non sono venute meno le ragioni per discutere di “carcere e guerra”.
Il genocidio a Gaza continua, con l’estensione della guerra totale a Yemen, Iran e Libano.
L’imperialismo statunitense mostra i muscoli in Sudamerica dietro la facciata della lotta “al narco-terrorismo” e si rivale sui suoi alleati-vassalli europei, scatenando nel frattempo la violenza anti-proletaria per le strade delle proprie città (coi raid tecnologicamente equipaggiati dell’ICE).
La competizione tra le potenze – che per quanto ci concerne si concretizza nel riarmo dell’Occidente – si traduce in una feroce predazione delle risorse necessarie a un capitalismo digitale che sviluppa l’IA come nuova atomica, mentre rende progressivamente il pianeta inadatto alla vita (come testimoniano le temperature record dell’estate trascorsa).
Emerge in tutta la sua arroganza una tecno-oligarchia che non ha problemi a considerare gran parte dell’umanità massa eccedente e a trattarla come bestiame da macello.
Il razzismo sistemico si riverbera nelle periferie e nell’intera società occidentale.
L’altra faccia del riarmo è la crescente repressione, in Italia strutturata attorno ai costantemente aggiornati decreti sicurezza: impunità per gli omicidi di Stato, allargamento della sorveglianza tecnologica, criminalizzazione della gioventù immigrata, finanche la proposta di messa al bando degli “anarchici e antifascisti” dopo la morte di Sara e Sandrone…
Ma non viviamo in un tempo in cui i soli colpi vengono assestati dal nemico di classe.
Insurrezioni e sommosse si succedono per tutto il mondo (dall’Indonesia alla Bolivia).
Nel ventre della Bestia alle resistenze contro l’ICE si aggiungono quelle contro i progetti di datacenter e una crescente rabbia contro gli oligarchi capitalisti (testimoniata dai vari attacchi a CEOs e dal ritorno del sabotaggio).
In Albania un progetto immobiliare israelo-saudita-statunitense ha scatenato un movimento di massa contro il governo.
In Italia i moti del “Blocchiamo tutto” hanno palesato la disponibilità al conflitto di nuove generazioni, riemersa poi in momenti di conflittualità come la piazza bolognese per Fakir.
Le sfide che ci pone la tendenza alla guerra mondiale necessitano tanto di riflessione quanto di iniziativa.
Proponiamo questa due giorni con in testa, più che delle proposte, degli interrogativi da affinare assieme, per avere più slancio nelle lotte a cui partecipiamo e parteciperemo.
Che strada dovremmo prendere come internazionalisti contro un mondo di guerra, genocidio e incarcerazione tecnologica?
Che cosa significa essere con la resistenza palestinese e contro lo Stato di Israele?
Quali valutazioni e quali prospettive possiamo condividere a partire da quanto si è mosso nell’ultimo anno, in Italia e non solo, contro colonialismo e genocidio?
Quali le possibilità di lotta a partire dai nervi scoperti che strutturano i rapporti tra Israele e stati occidentali, dalle reti logistiche alla trama dell’interesse economico?
A quali scenari di incarcerazione tecnologica lavorano gli stati e che ruolo giocherà l’apparato di controllo nel disinnescare e reprimere la protesta alle nostre latitudini?
Che forme di rivolta ed evasione sono praticabili contro le sue manifestazioni più tangibili, come i data center?
Come sta cambiando la forma del potere (e dunque la possibilità di attaccarlo) oggi che l’apparato tecnologico sta riempiendo il mondo di enormi “contenitori” di dati necessari al suo stesso mantenimento?
Quello che sta venendo vidimato, decreto dopo decreto, è la costruzione di un diritto penale da stato di guerra.
La lotta dentro le carceri è punita sempre più duramente e lottando fuori è sempre più facile finirci dentro: con l’art. 270 quinquies è sufficiente la disponibilità di testi o materiale video per essere arrestati con l’accusa di terrorismo, mentre alle mobilitazioni al fianco della resistenza palestinese hanno fatto seguito decine di misure cautelari, non ci dimentichiamo dei due compagni che hanno perso la vita mentre erano sottoposti a tali misure.
Con quali prospettive possiamo immaginare di affrontare il carcere di oggi nell’eventualità di essere arrestati/e?
Quali insegnamenti traiamo dall’esperienza dei Prisoners for Palestine e dalla mobilitazione internazionale in loro sostegno?
Come provare dunque a dare una dimensione internazionale alle lotte all’interno del carcere?
In che modo un movimento contro la guerra si fa carico di sostenere i propri prigionieri a partire dai prigionieri palestinesi attualmente detenuti in Italia?
Come si possono affrontare le nuove forme di repressione economica (es. multe per manifestazioni e “grida sediziose”)?
Come affrontare collettivamente la risposta repressiva agli ultimi blocchi e alla mobilitazioni per la Palestina?
Con Sara e Sandrone nel cuore.
Anche quest’anno la due giorni si terrà al Terreno Notav di Acqua Viva (Mattarello, Trento), Sabato 17 e Domenica 18 Ottobre. Sarà disponibile campeggiare e sono gradite le distro.
Pranzi e cena saranno benefit per spese legali e mantenimento dei prigionieri.
GÉANT e la Quantum Internet Alliance (QIA) hanno firmato un Protocollo d'Intesa per rafforzare la collaborazione sulle tecnologie di rete quantistica, sulle infrastrutture e sullo sviluppo dell'ecosistema quantistico europeo.
L'articolo Agenti AI in azienda: dopo l’entusiasmo arriva la prova dei fatti proviene da FullPress.
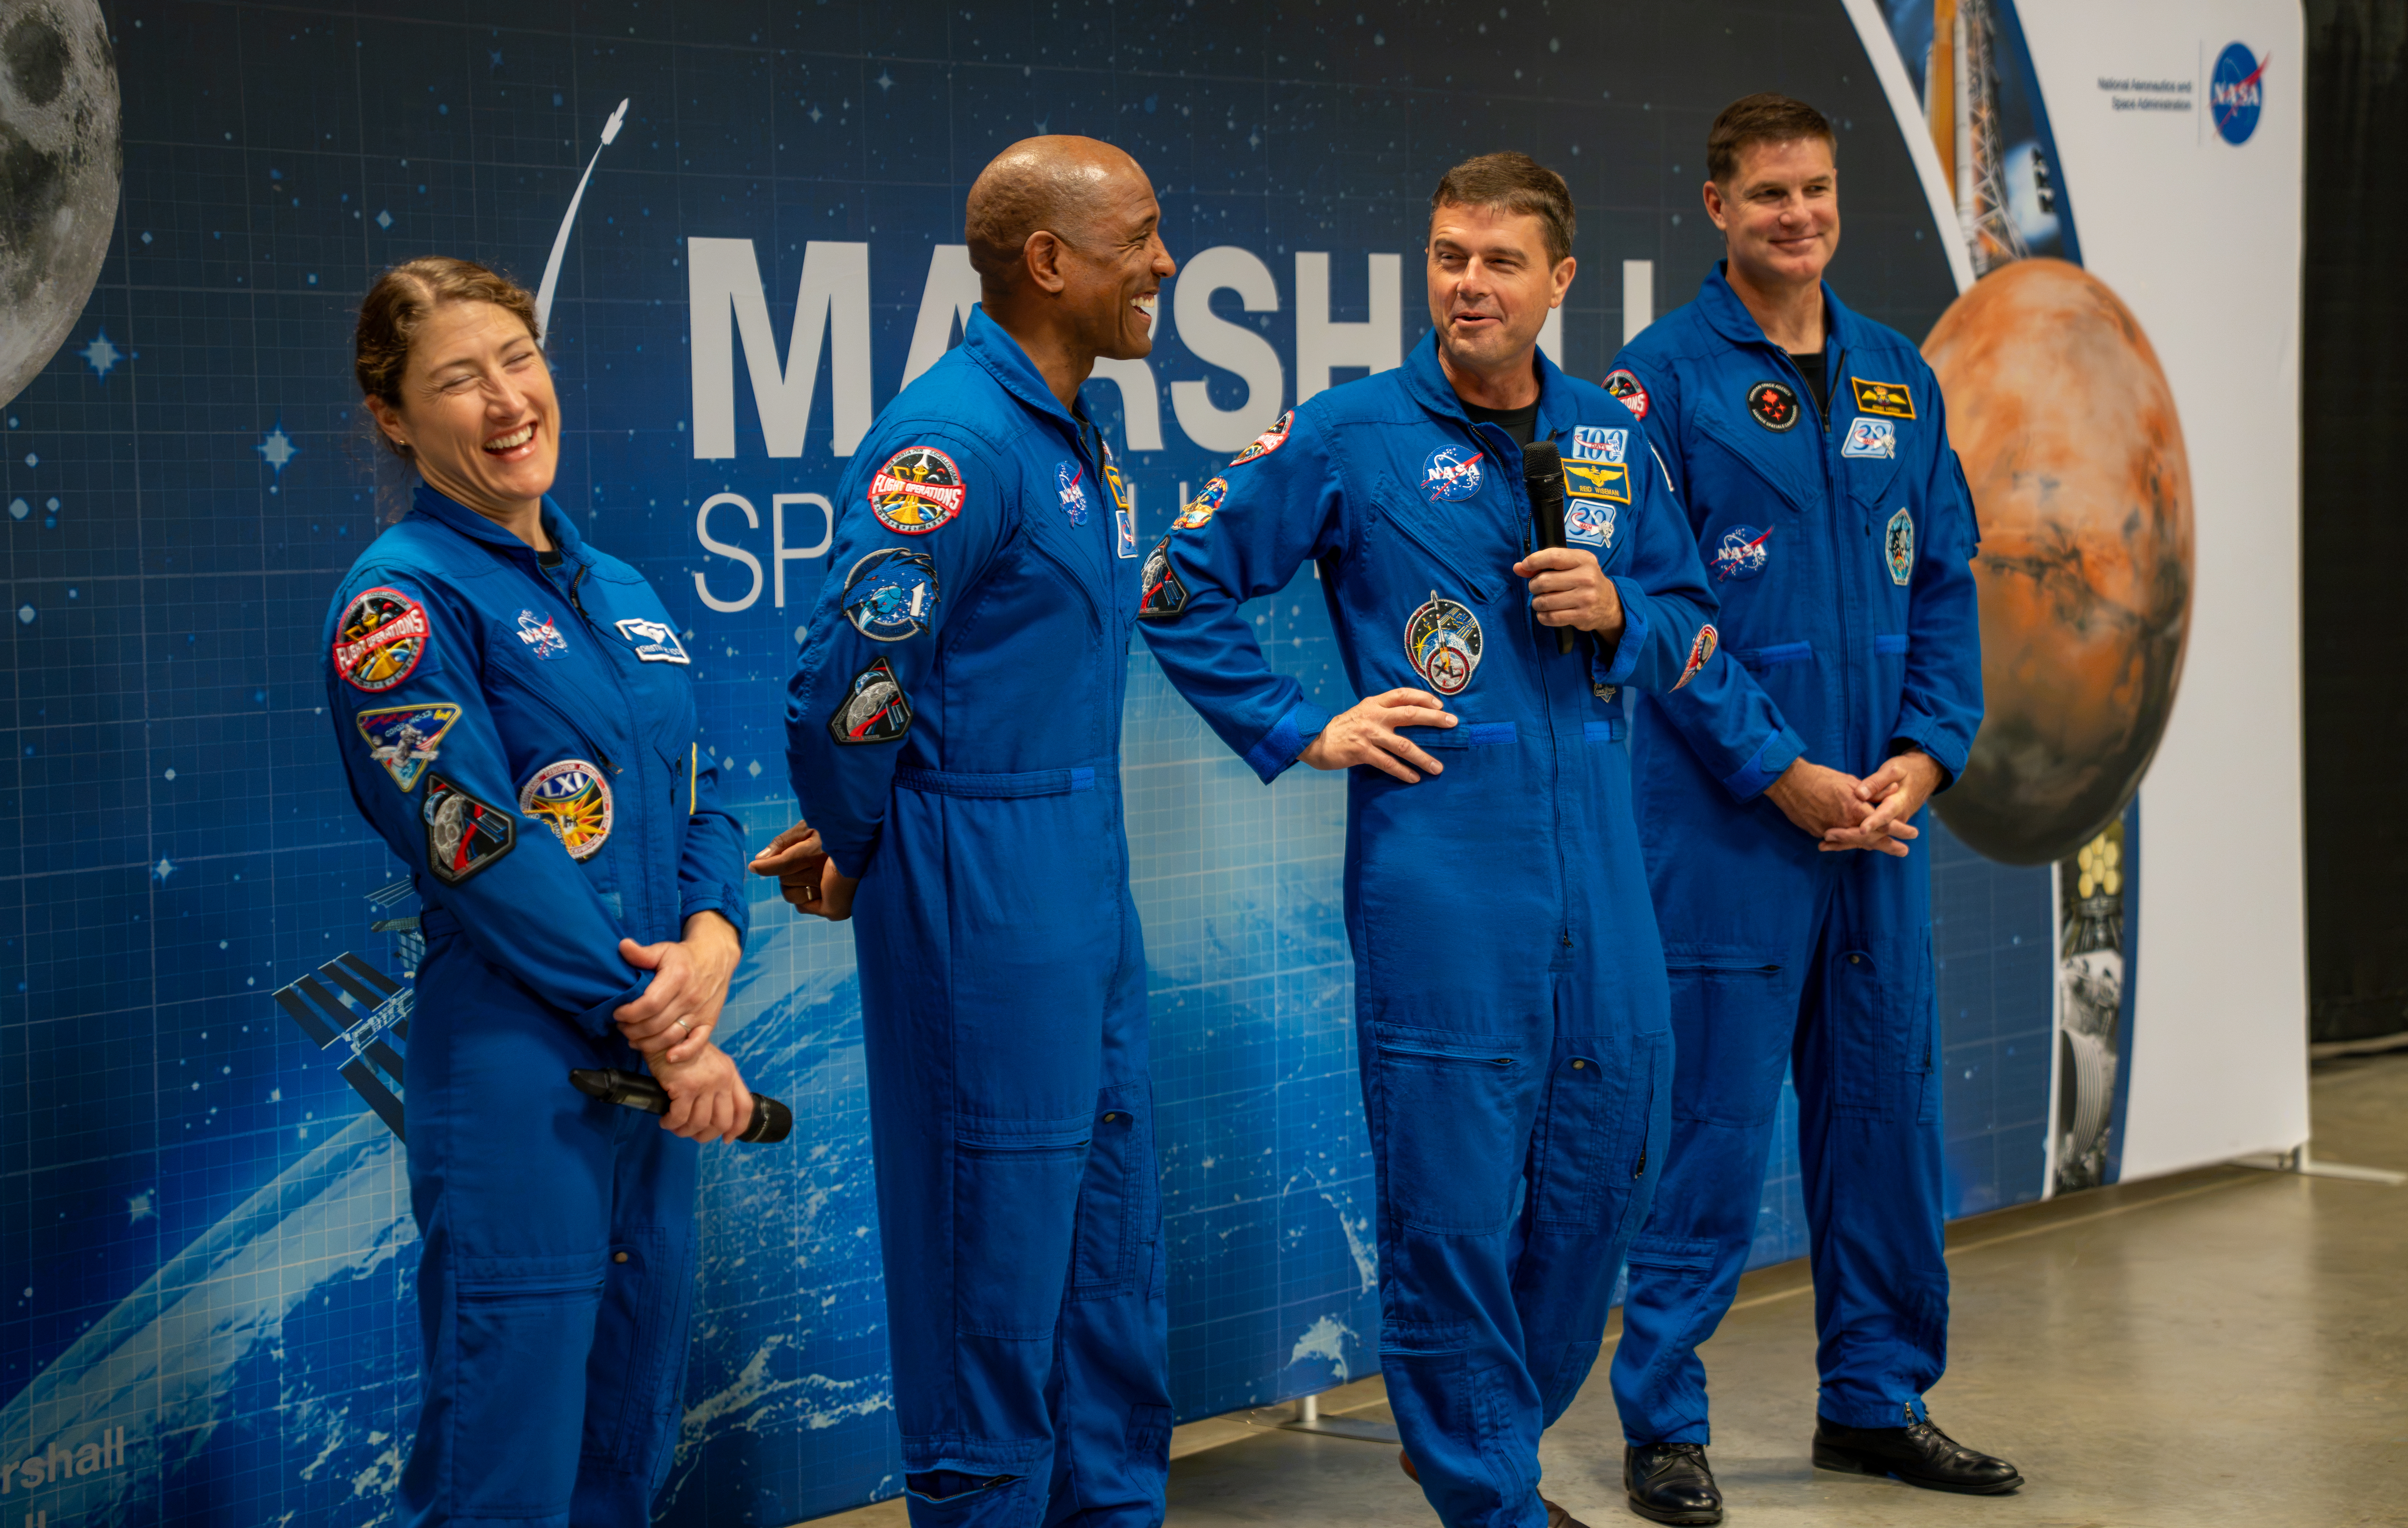
Moderadora: Saludos a todos los colegas de la prensa nacional, de la prensa extranjera acreditada en el país. Hoy, en conferencia de prensa, el ministro de Relaciones Exteriores de la República de Cuba, Bruno Rodríguez Parrilla, para presentar el Informe sobre el impacto del bloqueo de Estados Unidos contra nuestro país. Ministro, en la sala se encuentran: 47 corresponsales de 25 medios de 12 países. También saludo a los televidentes, a los usuarios de Internet. Se está transmitiendo en vivo por la televisión cubana, por la radio cubana, por las plataformas digitales de la Cancillería y de la Presidencia. Tenga usted la palabra.
Canciller: Muchas gracias, mis saludos. Aprecio profundamente que compartan este tiempo con nosotros.
El informe que tradicionalmente presenta la República de Cuba al Secretario General de las Naciones Unidas, por su solicitud, aporta información rigurosa sobre los daños económicos, comerciales y financieros del bloqueo del gobierno de los Estados Unidos contra Cuba.
Pongo énfasis en esta ocasión en el impacto tremendo en las personas, en las familias cubanas, en definitiva, en todo nuestro pueblo. Porque el bloqueo no castiga a un gobierno, castiga la vida cotidiana de un pueblo en todos los ámbitos. Es un acto de castigo colectivo, que se expresa en los largos meses viviendo con solo dos o tres horas diarias de electricidad o menos, con los alimentos echándose a perder, el calor que no deja dormir, los padres abanicando a sus bebés, los niños en penumbra haciendo sus tareas escolares, los jóvenes sin conectividad o sin recreación, los abuelos sin televisión o a veces, incluso, radio, toda la vida familiar dañada.
La orden ejecutiva del presidente de los Estados Unidos del 29 de enero, decretó el bloqueo de combustibles que impide los suministros, incluso pagados, por la amenaza de sanciones; intimida a las compañías dueñas de los buques tanqueros y los acosa; amenaza a las navieras y les prohíbe transportar incluso partes y piezas para las termoeléctricas o para sistemas fotovoltaicos.
Un barco de crudo de 100.000 toneladas permitiría reducir drásticamente los apagones por aproximadamente dos semanas. Si se pudiera importar fuel y diésel para los grupos electrógenos de los conjuntos de motores generadores de la llamada generación distribuida, podría reducirse el apagón al mínimo; pero el bloqueo de combustibles impide importarlos. Hemos cambiado aceleradamente la matriz energética con la fuente solar. Ahora se amenaza a las navieras para que no traigan tampoco paneles solares ni baterías para los nuevos parques fotovoltaicos, que hemos aprendido a instalar en solo 45 días.
El castigo se expresa en las semanas sin abasto de agua. Una fuente de abasto de agua funciona con conjuntos de motores eléctricos que se apagan, obviamente, durante el apagón. Incluso, una breve interrupción eléctrica los desconecta y requiere después varias horas para recuperar la presión de agua en las conductoras. Ocurre lo mismo con las plantas de bombeo, las estaciones de rebombeo y los impulsores en las tuberías. Estos sistemas se protegen con grupos electrógenos, pero estos funcionan también con fuel o diésel que no nos dejan importar.
El bloqueo nos priva de recursos. Tampoco nos permite importar partes y piezas para esos grupos electrógenos. Sin embargo, trabajamos arduamente para movilizar grupos electrógenos con capacidad de funcionar y para asegurar energía fotovoltaica al suministro de agua.
El bloqueo energético castiga a los niños recién nacidos que para sobrevivir dependen del funcionamiento estable de un equipo médico como una incubadora, por ejemplo. Y en el apagón, cuando falla el grupo electrógeno del hospital, los médicos tienen que salvarlos con técnicas aplicadas de forma manual, por ejemplo, para suplir la ventilación asistida. Igual que las personas que esperan una cirugía, entre ellos niños, y saben que el grupo electrógeno que protege el quirófano del hospital depende también de un grupo electrógeno que puede tener dificultades o falta de combustible, de un grupo electrógeno que apenas tiene combustible para funcionar. Han ocurrido hechos dramáticos en que ha habido que terminar algunas cirugías mayores con el alumbrado de lámparas recargables o en algún caso con la luz de los teléfonos móviles del personal médico.
Saben las personas que están pendientes de una cirugía que este servicio está limitado precisamente por la falta de electricidad que genera, sobre todo, la falta de combustible. Se ha hecho un gran esfuerzo con resultados alentadores para proteger con sistemas fotovoltaicos a los hospitales, policlínicos y otros centros de salud. El bloqueo castiga a quienes tienen un enfermo en casa y dificultades para transportarlo al hospital o un familiar que requiere hemodiálisis y conocen las limitaciones por combustibles del servicio de ambulancias y de otros igualmente afectados. Pese a todo, se han adquirido ambulancias, se garantiza un mínimo de combustible para ellas y se asegura el transporte para hemodiálisis.
Sufren los padres o familiares que buscan con angustia un medicamento imprescindible, que puede estar en uno de los más de siete mil contenedores, que las amenazas del gobierno de Estados Unidos a las compañías navieras no dejan llegar a la Isla, o que se produce en Cuba, pero cuyas materias primas o insumos están en otro contenedor.
Los datos muestran un aumento de la mortalidad infantil de cuatro por cada mil nacidos vivos en 2018 a 9,9 en 2025. Son niños, no son números. Son las muertes que no debieron ocurrir por privarse a Cuba y a su sólido y eficaz sistema de salud pública de recursos legítimos.
Hablamos, por ejemplo, del sistema que debe cuidar a una mujer embarazada, tratar a un niño enfermo y atender a quien llega a una urgencia médica. La salud necesita los recursos. Los pacientes necesitan los tratamientos a tiempo que el cerco energético y las medidas contra las navieras impiden llegar a Cuba.
La crueldad del castigo colectivo se expresa en los miles y miles de cubanos y cubanas que luchan a diario sin transporte público para llegar al trabajo porque el parque automotor está prácticamente paralizado sin combustible. Los niños, adolescentes y maestros caminan muchas veces largas distancias para llegar a las escuelas. Pero hemos adquirido y ensamblamos motos, triciclos y vehículos eléctricos. A pesar de tanto daño, Cuba ha logrado la hazaña de haber iniciado el actual curso escolar para sus niños, con más garantías y mejor aseguramiento, en condiciones de universalidad, equidad y calidad, que la que garantizan países latinoamericanos o los propios Estados Unidos en comunidades de bajos ingresos.
Aún bajo las condiciones extremas que encara nuestra economía se asegura el financiamiento anual indispensable para la educación especial de niños y jóvenes con discapacidades auditivas o psicomotoras o intelectuales. Para una familia, ese financiamiento significa oportunidades para que su hijo aprenda, se comunique y participe. Su futuro es más que una cifra en un balance estadístico.
La depresión de los ingresos reales y el encarecimiento de la vida de las familias cubanas por efecto del recrudecimiento aún más extremo del bloqueo, con la Orden ejecutiva del primero de mayo, provoca enormes sufrimientos y angustias. El bloqueo de combustibles y las amenazas contra las navieras producen apagones, impiden el abasto de agua y afectan todos los servicios a la población. La hostilidad y la agresión alcanzan todos los ámbitos de la vida.
No se trata de daños colaterales, frase también inaceptable de la guerra criminal de Estados Unidos contra Cuba. Son las víctimas de un diseño agresivo, de un plan fríamente calculado. Es el objetivo de las medidas que se aplican. Es el castigo colectivo contra los cubanos para buscar objetivos políticos. El bloqueo castiga, queremos vivir en paz. Castiga a todas las familias, queremos que nos dejen en paz.
El presidente Donald Trump dijo el 8 de enero de 2026, al responder una pregunta sobre la política de su gobierno contra Cuba, y cito: “no creo que se pueda ejercer mucha más presión salvo entrar y destrozar el lugar”. El Secretario de Estado que mentía consistentemente diciendo que el bloqueo de combustible no existía, el 7 de agosto declaró y cito: “No hay válvulas de escape. Cada vez que crean un nuevo mecanismo para intentar librarse del cerco, simplemente lo bloqueamos”, señaló. Es el mismo sentimiento despiadado y espíritu destructivo detrás del genocidio que se comete en Gaza. En Cuba es silencioso, sin bombas, pero también mata.
Ya el gobierno de Estados Unidos no logra confundir ni desorientar. Dentro de ese país hay reconocimiento y conciencia creciente sobre el abuso y crecen las voces que reclaman su cese inmediato.
Los días 27 y 28 de octubre próximo, la Asamblea General de las Naciones Unidas considerará nuevamente el tema de su agenda titulado: “Necesidad de poner fin al bloqueo económico, comercial y financiero impuesto por los Estados Unidos de América contra Cuba”. A pesar de la extraordinaria presión e intimidación del gobierno de los Estados Unidos, de su Departamento de Estado, de sus embajadas y misiones diplomáticas, sobre los Estados miembros, nuestro pueblo confía en el respaldo abrumador del planeta al reclamo de que se ponga fin al bloqueo en la votación que tendrá lugar el miércoles 28 de octubre, cerca del mediodía.
El informe que hoy presentamos, y está en toda su extensión en poder de ustedes, incluye los daños ocasionados por la guerra económica contra Cuba entre marzo de 2025 y febrero de 2026. Reúne ejemplos elocuentes, testimonios desgarradores y datos irrebatibles sobre sus efectos en nuestra economía, en los derechos humanos, en la vida cotidiana de las personas.
Detrás de cada cifra hay un rostro humano. Detrás de cada medida de bloqueo hay una tragedia o un drama familiar. Se estiman en 8 mil 83 millones de dólares los perjuicios del bloqueo entre el primero de marzo de 2025 y el 28 de febrero de 2026. Es una cifra récord, por encima del récord del año pasado. Los daños del bloqueo han aumentado en este periodo un 7% superior al nivel récord registrado hace un año. Los daños acumulados en estas décadas de aplicación del bloqueo ascienden a 178 mil 700 millones de dólares a precios corrientes. Es otro récord, un 4,7% más elevado que lo informado antes.
El informe estima que, de no existir el bloqueo, el PIB de Cuba a precios corrientes habría crecido significativamente en 2025. Ese estimado expresa las oportunidades de revitalización del sector productivo, de nuestras capacidades de exportación, de recuperación de nuestra economía, de posibilidades de desarrollo social, perdidas precisamente por efectos directos del castigo colectivo, que provoca también una disminución de la capacidad de nuestro gobierno para continuar desarrollando, perfeccionando, las políticas sociales que son parte de nuestro modelo económico y social.
El informe recoge con datos y amplia explicación el impacto extendido, integral, transversal, profundo, del bloqueo energético en todos los ámbitos de la vida nacional. Esta es una realidad que nadie mínimamente informado o elementalmente honesto pueda decir que desconoce. Habría que identificar qué ocurriría en cualquier otro país que hubiera enfrentado por más de 8 meses un cerco energético absoluto, equivalente a un bloqueo naval que es un acto de guerra, según el Derecho Internacional.
¿Qué país en esas condiciones podría mantener la paz, el consenso social, la estabilidad, la participación de los ciudadanos en las soluciones a las dificultades y la seguridad ciudadana?
Ante este cruel desafío, Cuba trabaja denodadamente; nunca se dejará vencer. Atiende hoy con gran esfuerzo, las necesidades más perentorias de la población, mantiene y se propone mejorar las políticas sociales como máxima prioridad sin que nadie quede desamparado.
Avanzaremos rápida y resueltamente en la aplicación de los cambios económicos y sociales recientemente aprobados por la Asamblea Nacional del Poder Popular, que esperamos produzcan resultados iniciales a corto plazo y que permita avanzar en mejorar las condiciones de bienestar de nuestra población.
Es necesario recordar el diseño original de la política de los gobiernos de los Estados Unidos contra Cuba, recogido en aquel infame memorándum interno del subsecretario de Estado, fechado en 1960, del subsecretario de Estado Lester Mallory, que dice, y cito: “emplear rápidamente todos los métodos posibles para debilitar la vida económica de Cuba, lograr la privación de dinero y suministros, reducirle sus recursos financieros y salarios reales, provocar hambre, desesperación y el derrocamiento del gobierno.” La política vigente del gobierno de los Estados Unidos contra Cuba configura y tipifica un acto de genocidio según las convenciones internacionales, reproduce los objetivos y busca generar una catástrofe como la del holocausto que sufrió el pueblo cubano en la última década del siglo XIX bajo la reconcentración del Capitán General Valeriano Weyler.
Weyler y Lester Mallory reencarnan en algunos políticos estadounidenses y algunos funcionarios del Departamento de Estado.
Se producen a diario declaraciones terribles, no solo de funcionarios oficiales, sino también de congresistas rabiosamente anticubanos, de figuras neofascistas extremadamente conservadoras de la política estadounidense, de herederos, de los esbirros y ladrones que lucraron en la dictadura de Fulgencio Batista, de los que piensan que la solución de Cuba es el tutelaje de los Estados Unidos, o de los que pretenden entregar Cuba a las peores fuerzas de Miami que vivieron siempre de la industria anticubana.
Son los políticos que llaman a la violencia, que amparan acciones terroristas, que instigan a la desestabilización de Cuba y que instan permanentemente al Presidente de los Estados Unidos a una agresión militar directa contra nuestro pueblo.
Cerrar todas las salidas económicas de un país significa asfixiar a una población en su conjunto e intentar en ese empeño inducir una crisis humanitaria por la vía del castigo colectivo.
No habrá una crisis humanitaria en Cuba porque nuestro pueblo es profundamente solidario, comprende y tiene elevada conciencia de las causas de los problemas y sufrimientos que afrontamos, se moviliza colectivamente en estrecha unidad y es sujeto protagonista de los cambios que estamos introduciendo para responder a problemas del pasado y a la durísima coyuntura actual con una actualización y cambios de nuestro modelo económico y también siempre social, orientado a la justicia social, a la igualdad de oportunidades y a la dignidad de las cubanas y cubanos.
No es un ataque a un gobierno con el que el vecino del norte tiene diferencias políticas, no es de ninguna manera un acto de legítima defensa de la principal potencia militar, nuclear, tecnológica y económica del planeta.
No protege ningún interés nacional ni de los ciudadanos ni empresarios estadounidenses. No representa ni responde a la voluntad, los sentimientos ni los intereses de los contribuyentes, de los electores de ese país. Tampoco, en modo alguno, responde a los sentimientos y los intereses de la inmensa mayoría de los cubanos residentes en el exterior, en particular de los residentes en los Estados Unidos ni de sus descendientes, que quieren para sus familias, para su nación, para su patria, lo mejor.
No reacciona el gobierno de los Estados Unidos con estas políticas genocidas a ninguna amenaza inusual y extraordinaria. Sin embargo, asienta ambas órdenes ejecutivas del 29 de enero y el 1 de mayo en esa increíble calumnia. No reacciona a ninguna amenaza real, de ninguna manera.
Cuba no es una amenaza, el bloqueo sí. No es, de ninguna manera, Cuba una amenaza. Somos un país de paz, queremos y merecemos la paz.
Junto al criterio ampliamente mayoritario de la comunidad internacional, reitero ahora y vamos a reiterar en Naciones Unidas: acaben de poner fin al bloqueo.
Déjennos vivir en paz.
Moderadora: Sí Ministro, hemos recibido solicitud de tres medios que están presentes en sala.
La Televisión Cubana, el Canal Cubano de Noticias. Por favor, preséntese.
Periodista: Roxana Arian, del Canal Cubano de Noticias. Ministro, el Secretario de Estado de los Estados Unidos ha declarado en reiteradas ocasiones que su gobierno ha dispuesto 100 millones de dólares de ayuda humanitaria para nuestro país y que Cuba la ha rechazado. ¿Me puede decir cuál es la realidad de esos fondos y qué cantidad de dinero ha entrado a nuestro país?
Ministro: Ellos mienten constantemente. El ofrecimiento de los supuestos 100 millones de dólares en ayuda humanitaria a Cuba se hizo público insólitamente en la Santa Sede, cuando ni siquiera era conocido por las iglesias cubanas ni por nuestro gobierno.
Habría que decir que después de que nuestro gobierno hubiere aceptado y facilitado la ayuda humanitaria por 3 millones de dólares, muy prolongada en el tiempo, en respuesta a los daños que provocó el huracán Melissa, se había hecho un ofrecimiento de 9 millones de dólares adicionales. Alguna aritmética oscura en el Departamento de Estado redujo esta cifra a 6 millones de dólares, inmediatamente aceptada por instituciones religiosas internacionales, altamente reconocidas por las iglesias en Cuba y por nuestro gobierno. De esos que eran 9 y fueron después 6 millones, se ha ejecutado algo más de 1 millón.
Puedo decir que de aquel ofrecimiento de los 100 millones de dólares, del que en un momento fuentes creíbles dijeron que se excluían las medicinas y los alimentos y otras dijeron que demoraría hasta finales de año, puedo informar que se ha ejecutado el envío de un módulo de alimentos y de productos de aseo para 700 familias cubanas. Probablemente calculado su precio según otra tasa, supongo, porque es difícil pensar que 700 módulos para una familia cuesten los 91 mil dólares que se plantean que ha sido así.
Emplazo otra vez, al gobierno de los Estados Unidos, en particular al Departamento de Estado, a que diga cuándo comienza a ejecutarse esa ayuda humanitaria, si incluirá medicinas y alimentos, que es una verdadera prioridad para nuestro pueblo y por qué demora largos meses en ejecutarse, cuándo empezará y sobre todo cuándo terminará.
Por supuesto que Cuba acepta siempre toda ayuda humanitaria ofrecida desde cualquier rincón del planeta, bajo las prácticas internacionales y normas de la cooperación y de la ayuda humanitaria reconocida por las Naciones Unidas, que siempre excluyen totalmente cualquier condicionamiento, cualquier manipulación política; porque no debe nadie lucrar políticamente con la necesidad ni el sufrimiento, y que también excluyen, por supuesto, cualquier fórmula lesiva a la soberanía nacional.
Puedo decir que el gobierno cubano está en estrecho contacto con las iglesias cubanas que participarán en la distribución de esta ayuda y les dará todo su apoyo para que sea rápida y eficaz. Espero que el Departamento de Estado haga algo.
Moderadora: Tenemos también una pregunta de la agencia AP.
Periodista: Buenos días o buenas tardes, Ministro. Andrea Rodríguez, de la agencia de prensa AP.
Señor, hemos en las últimas semanas escuchado muchísimo sobre conversaciones, diálogos, nos vimos, no nos vimos, ¿me podría decir oficial y exactamente en qué momento se encuentran estas conversaciones con Estados Unidos, si es que son reales o no? Y si hay una agenda, o ¿cuál será la hoja de ruta para destrabar esta situación que ya lleva tantos meses? En este sentido, también quisiera saber si las autoridades de Estados Unidos les han hecho llegar algún tipo de comentario sobre las 176 medidas, la aprobación de las 176 medidas, algunas de las cuales son aperturistas en la misma dirección, más allá de los motivos que tenga o no Cuba, de los pedidos de Estados Unidos de una apertura.
Y una precisión, discúlpeme. Usted mencionó ahora unos 8.000 millones de dólares de pérdidas en un año pero que irían hasta el mes de febrero. O sea, contemplando un mes el cerco energético actual. ¿Cuántos millones de dólares le sumaría y cuál sería la proporción de estos seis meses que han sido los más dramáticos y los más incrementados en cuanto al cerco energético y financiero que vive Cuba? Gracias.
Ministro: Como se ha dicho, ha habido conversaciones con el Departamento de Estado. Se mantienen comunicaciones en este sentido. Dichas conversaciones no muestran avances ni progresos, a partir de la falta de voluntad del gobierno de los Estados Unidos.
Cuba reitera que estará dispuesta a continuar dichas conversaciones sobre bases del Derecho Internacional, sin precondiciones, en igualdad soberana, en absoluto pie de igualdad, sobre bases de respeto mutuo, beneficio recíproco para nuestros pueblos, sin injerencia en nuestros asuntos internos.
No ha habido, ni hay en este momento negociaciones, ni hay agendas, ni hojas de ruta. Puedo decir que mantenemos la disposición de continuar esos contactos a pesar de la falta de progresos.
No ha habido ningún pronunciamiento oficial del gobierno de los Estados Unidos sobre los cambios económicos y sociales decididos recientemente por la Asamblea Nacional del Poder Popular. No ha habido esos pronunciamientos y la verdad es que no hace ninguna falta que los haya, porque se refieren al ejercicio de las facultades soberanas de la República de Cuba, que residen indeclinablemente y únicamente en el pueblo cubano.
Sin embargo, sí recibimos constantemente señales y preguntas de amplios sectores de la sociedad estadounidense, de personas, de cubanos residentes en ese país, de empresarios y compañías, personas de negocios, personas de buena voluntad, figuras del Congreso de los Estados Unidos, políticos de distintos Estados, profundamente interesados en conocer mejor y en saber cómo podrían aprovechar las oportunidades que se abren para ampliar vínculos comerciales, de cooperación, de inversión y, sobre todo, contrastan la amplitud de estas transformaciones con el estrechamiento del cerco energético y de la persecución a las navieras que transportan suministros a Cuba y nos preguntan cómo podrían hacerlo en esas circunstancias.
Nos llama la atención que nos pregunten consistentemente en qué vienen esos más de 7 mil contenedores, si esos contenedores han sido pagados ya, si responden a relaciones contractuales, a contratos firmados con navieras internacionales y quiénes son las entidades que en Cuba han contratado esas cargas. Y se asombran cuando le decimos que la mayor parte de esas cargas han sido contratadas por pequeñas, medianas, compañías privadas cubanas, que el grueso de esas cargas son alimentos, medicinas y dispositivos médicos, y que obviamente se trata de cargas previamente contratadas y pagadas según las reglas universalmente aceptadas de comercio internacional; y que es esta política de estrangulamiento energético, impropia de una situación de paz, porque es un acto de guerra que afecta la libertad de comercio y la libertad de navegación.
El cálculo que yo he presentado aquí es un cálculo riguroso, que se basa en una metodología basada en estándares internacionales, que fue hace ya unos cuantos años auditada por una comisión del Congreso de los Estados Unidos que la declaró con arreglo a las prácticas contables internacionales y metodológicamente rigurosa.
Esta cifra no incluye los daños del cerco energético, ni incluye los daños de las sanciones secundarias a partir de que esos efectos, respecto a la Orden del 29 de enero, se produjeron ya desde la semana subsiguiente.
Por tanto, lo más pronto que podamos, trataremos de cerrar las estadísticas de este año, pero nos atenemos a la metodología rigurosa establecida por las entidades cubanas reguladoras desde el punto de vista de la estadística económica, a la metodología de la Resolución de la Asamblea General que solicita al Secretario General informe sobre el estado de cumplimiento de la Resolución o de incumplimiento, pudiéramos decir, y le pide información sobre estos aspectos. No hemos querido alterar esa metodología, pero anticipo que los daños en estos meses multiplican los daños que se produjeron en el periodo precedente.
Moderadora: Ministro, una última pregunta de Alma Plus.
Periodista: Gracias. Nora Becerril de Alma Plus TV. Las recientes órdenes ejecutivas emitidas por Washington califican a Cuba como una amenaza a la seguridad nacional y además endurecen el cerco energético como se hablaba en el informe. ¿Cómo responde Cuba a esta catalogación? ¿Cómo responde a esto? ¿Y qué tan real consideran la amenaza de una acción militar directa?
Ministro: Mienten, mienten constantemente. Por eso la política de agresión y bloqueo contra Cuba concita tanto aislamiento y descrédito internacional para el gobierno de los Estados Unidos.
Si no fuera una amenaza real, si no fuera una amenaza a la existencia de Cuba, que nosotros siempre nos tomamos muy en serio, si no fuera una amenaza que no solo descansa en la retórica, sino en los testimonios de numerosas fuentes serias, analistas, entidades no gubernamentales estadounidenses, que presentan evidencias de que el gobierno de Estados Unidos realiza preparativos militares reales, cuando uno escucha desde el Presidente al Secretario de Estado, y muy recientemente al Secretario de Guerra, diciendo que una agresión militar directa contra Cuba, está entre las opciones que están sobre la mesa del Presidente de los Estados Unidos, claro que uno tiene que tomarse en serio esa amenaza, unida a la experiencia de Cuba al respecto, y en la experiencia de todos en el planeta, que han sufrido y sufren hoy, no solo la destrucción del orden internacional, sino también la proliferación de agresiones más allá de las medidas coercitivas unilaterales, la proliferación de conflictos o las guerras que ha librado o libra hoy el gobierno de los Estados Unidos.
Por tanto, nuestro pueblo, nuestro Estado, las toma muy en serio y se prepara para defender con determinación, a ultranza, nuestra independencia, soberanía e integridad territorial.
Pero si no fuera una amenaza de ese calibre y si no fuera una amenaza que esperamos que nunca se haga realidad, porque provocaría un verdadero baño de sangre, porque provocaría pérdidas de vidas, no solo de cubanas y cubanos, sino también de jóvenes estadounidenses que serían enviados a una guerra que no quieren, que no es suya, que no responde al menor interés nacional ni de los ciudadanos ni del pueblo estadounidense. Y está claro que defenderemos, con igual determinación que en el pasado, nuestra independencia, soberanía e integridad territorial.
Pero, al mismo tiempo, nuestro Estado, nuestro gobierno, trabaja activamente en el ámbito de nuestras políticas económicas y sociales, en respuesta a problemas estructurales de nuestra economía, a problemas de las últimas décadas y al efecto de estrangulamiento que provoca hoy el cerco energético, que repito, equivale a un bloqueo naval que es un acto de guerra. De manera que nuestro pueblo hoy se enfrasca con el mayor esfuerzo en afrontar las dificultades y en resolverlas con la participación y el concurso de todos. Muchas gracias.
Moderadora: Muchísimas gracias. Así concluye la conferencia de prensa.
(Cubaminrex)
Moderatrice: Un saluto a tutti i colleghi della stampa nazionale e della stampa estera accreditata nel Paese. Oggi si tiene la conferenza stampa del Ministro degli Affari Esteri della Repubblica di Cuba, Bruno Rodríguez Parrilla, per presentare il rapporto sull’impatto del blocco degli Stati Uniti contro il nostro Paese. Ministro, in sala sono presenti 47 corrispondenti di 25 organi di stampa di 12 Paesi. Un saluto anche ai telespettatori e agli utenti di Internet. La conferenza viene trasmessa in diretta dalla televisione cubana, dalla radio cubana e sulle piattaforme digitali del Ministero degli Affari Esteri e della Presidenza. A Lei la parola.

Ministro: Sì, molte grazie. Vi saluto e apprezzo profondamente il fatto che condividiate questo momento con noi.
Il rapporto che tradizionalmente la Repubblica di Cuba presenta al Segretario Generale delle Nazioni Unite, su sua richiesta, fornisce informazioni rigorose sui danni economici, commerciali e finanziari causati dal blocco del governo degli Stati Uniti contro Cuba.
In questa occasione desidero porre l’accento sul suo enorme impatto sulle persone, sulle famiglie cubane e, in definitiva, su tutto il nostro popolo, perché il blocco non punisce un governo: colpisce la vita quotidiana di un intero popolo in ogni suo ambito. È un atto di punizione collettiva. Lo si vede nei lunghi mesi trascorsi con appena due o tre ore di elettricità al giorno, o anche meno; negli alimenti che vanno a male; nel caldo che non lascia dormire; nei genitori che fanno aria ai propri neonati; nei bambini che svolgono i compiti scolastici nella penombra; nei giovani senza connessione a Internet o senza possibilità di svago; negli anziani senza televisione e, a volte, persino senza radio. Tutta la vita familiare ne risulta danneggiata.
L’Ordine Esecutivo del Presidente degli Stati Uniti del 29 gennaio ha decretato il blocco dei combustibili, impedendone le forniture persino quando sono già state pagate, attraverso la minaccia di sanzioni; intimidisce e perseguita le compagnie proprietarie delle petroliere, minaccia le compagnie di navigazione e vieta loro di trasportare perfino parti e componenti destinati alle centrali termoelettriche o agli impianti fotovoltaici.
Una petroliera con 100.000 tonnellate di greggio consentirebbe di ridurre drasticamente i blackout per circa due settimane. Se potessimo importare olio combustibile e diesel per i gruppi elettrogeni, per i motori e i generatori della cosiddetta generazione distribuita, i blackout potrebbero essere ridotti al minimo, ma il blocco dei combustibili ne impedisce l’importazione. Abbiamo accelerato la trasformazione del mix energetico puntando sull’energia solare. Ora si minacciano le compagnie di navigazione affinché non trasportino neppure pannelli solari e batterie destinati ai nuovi parchi fotovoltaici, che abbiamo imparato a installare in appena 45 giorni.
La punizione si manifesta anche nelle settimane senza approvvigionamento idrico. Una fonte di approvvigionamento d’acqua funziona grazie a sistemi di motori elettrici che, ovviamente, si fermano durante un blackout. Anche una breve interruzione dell’elettricità li disconnette e sono poi necessarie diverse ore per ripristinare la pressione dell’acqua nelle condutture. Lo stesso accade con gli impianti di pompaggio, le stazioni di rilancio e i sistemi di rilancio della pressione nelle condotte. Questi sistemi sono protetti da gruppi elettrogeni, che però funzionano anch’essi con fuel oil o diesel che non ci viene consentito importare.
Il blocco ci priva di risorse. Non ci consente neppure di importare parti e componenti per questi gruppi elettrogeni. Ciononostante, lavoriamo intensamente per mobilitare i gruppi elettrogeni ancora in grado di funzionare e per garantire energia fotovoltaica ai sistemi di approvvigionamento idrico.
Il blocco energetico colpisce i neonati la cui sopravvivenza dipende dal funzionamento stabile di un’apparecchiatura medica, come per esempio un’incubatrice. E durante un blackout, quando il gruppo elettrogeno dell’ospedale smette di funzionare, i medici devono salvarli ricorrendo a tecniche manuali, ad esempio per sostituire la ventilazione assistita. Lo stesso vale per le persone in attesa di un intervento chirurgico, tra cui anche bambini. E sanno che il gruppo elettrogeno che garantisce il funzionamento della sala operatoria dipende anch’esso da un generatore che può avere problemi o trovarsi senza combustibile, o che dispone appena del combustibile necessario per continuare a funzionare. Si sono verificati episodi drammatici in cui è stato necessario portare a termine interventi chirurgici importanti con l’illuminazione di lampade ricaricabili o, in alcuni casi, con la luce dei telefoni cellulari del personale medico.
Le persone in attesa di un intervento chirurgico sanno che questo servizio è limitato proprio dalla mancanza di elettricità, dovuta soprattutto alla carenza di combustibile. È stato compiuto un grande sforzo, con risultati incoraggianti, per dotare di sistemi fotovoltaici gli ospedali, i policlinici e altri centri sanitari. Il blocco colpisce chi ha un malato in casa e incontra difficoltà a trasportarlo in ospedale, oppure chi ha un familiare che necessita di emodialisi e conosce le limitazioni, dovute alla mancanza di combustibile, del servizio di ambulanze e di altri servizi analogamente colpiti. Nonostante tutto, sono state acquistate ambulanze, viene garantito per esse un minimo di combustibile e viene assicurato il trasporto dei pazienti che necessitano di emodialisi.
Soffrono i genitori o i familiari che cercano con angoscia un farmaco indispensabile che potrebbe trovarsi in uno degli oltre 7.000 container ai quali le minacce del governo degli Stati Uniti contro le compagnie di navigazione impediscono di arrivare sull’isola, oppure che viene prodotto a Cuba ma le cui materie prime o forniture si trovano in uno di quei container.
I dati mostrano un aumento della mortalità infantile da 4 ogni 1.000 nati vivi nel 2018 a 9,9 nel 2025. Sono bambini, non numeri. Sono morti che non avrebbero dovuto verificarsi e che sono avvenute perché Cuba e il suo solido ed efficace sistema sanitario pubblico sono stati privati di risorse che spettano loro legittimamente.
Parliamo, per esempio, del sistema che deve assistere una donna incinta, curare un bambino malato e prestare assistenza a chi arriva al pronto soccorso. La sanità ha bisogno di risorse; i pazienti hanno bisogno di ricevere tempestivamente le cure che l’assedio energetico e le misure contro le compagnie di navigazione impediscono di far arrivare a Cuba.
La crudeltà della punizione collettiva si manifesta nelle migliaia e migliaia di cubane e cubani che ogni giorno devono affrontare enormi difficoltà per raggiungere il posto di lavoro a causa della mancanza di trasporto pubblico, perché il parco veicoli è praticamente paralizzato per mancanza di combustibile. Bambini, adolescenti e insegnanti devono spesso percorrere a piedi lunghe distanze per raggiungere le scuole, ma abbiamo acquistato e stiamo assemblando motocicli, tricicli e veicoli elettrici. Nonostante tutti questi danni, Cuba è riuscita nell’impresa di avviare l’attuale anno scolastico per i propri bambini con maggiori garanzie e migliori condizioni, in termini di universalità, equità e qualità, rispetto a quelle assicurate da Paesi latinoamericani o dagli stessi Stati Uniti nelle comunità a basso reddito.
Anche nelle condizioni estreme che la nostra economia sta affrontando, viene garantito ogni anno il finanziamento indispensabile per l’istruzione speciale dei bambini e dei giovani con disabilità uditive, psicomotorie o intellettive. Per una famiglia, quel finanziamento significa opportunità affinché il proprio figlio possa imparare, comunicare e partecipare. Il suo futuro vale più di una cifra in un bilancio statistico.
La riduzione dei redditi reali e l’aumento del costo della vita per le famiglie cubane, conseguenza dell’inasprimento ancora più estremo del blocco con l’Ordine Esecutivo del 1º maggio, provocano enormi sofferenze e angosce. Il blocco dei combustibili e le minacce contro le compagnie di navigazione provocano blackout, impediscono l’approvvigionamento idrico e colpiscono tutti i servizi alla popolazione. L’ostilità e l’aggressione investono ogni ambito della vita.
Non si tratta di “danni collaterali”, espressione anch’essa inaccettabile, della guerra criminale degli Stati Uniti contro Cuba. Sono le vittime di un disegno aggressivo, di un piano freddamente calcolato. Questo è l’obiettivo delle misure che vengono applicate. È una punizione collettiva contro i cubani per perseguire obiettivi politici. Il blocco punisce. Noi vogliamo vivere in pace. Punisce tutte le famiglie. Vogliamo che ci lascino in pace.
Il Presidente Donald Trump, l’8 gennaio 2026, rispondendo a una domanda sulla politica del suo governo nei confronti di Cuba, dichiarò, e cito: «Non credo che si possa esercitare molta più pressione, a meno di entrare e distruggere il posto». Il Segretario di Stato, che mentiva sistematicamente sostenendo che il blocco dei combustibili non esistesse, il 7 agosto dichiarò, e cito: «Non ci sono valvole di sfogo. Ogni volta che creano un nuovo meccanismo per cercare di sottrarsi all’assedio, noi semplicemente lo blocchiamo». È lo stesso sentimento spietato e lo stesso spirito distruttivo che stanno dietro al genocidio perpetrato a Gaza. A Cuba è silenzioso, senza bombe, ma uccide anch’esso.
Ormai il governo degli Stati Uniti non riesce più a confondere né a disorientare. All’interno di quel Paese cresce la consapevolezza dell’abuso e aumentano le voci che ne chiedono l’immediata cessazione.
Il 27 e 28 ottobre prossimi l’Assemblea Generale delle Nazioni Unite tornerà a esaminare il punto all’ordine del giorno intitolato «Necessità di porre fine al blocco economico, commerciale e finanziario imposto dagli Stati Uniti d’America contro Cuba». Nonostante le straordinarie pressioni e intimidazioni esercitate dal governo degli Stati Uniti, dal suo Dipartimento di Stato, dalle sue ambasciate e missioni diplomatiche sugli Stati membri, il nostro popolo confida nel sostegno schiacciante della comunità internazionale alla richiesta di porre fine al blocco nella votazione che si terrà mercoledì 28 ottobre, intorno a mezzogiorno.
Il rapporto che presentiamo oggi, e che avete a disposizione nella sua versione integrale, comprende i danni causati dalla guerra economica contro Cuba tra marzo 2025 e febbraio 2026. Raccoglie esempi eloquenti, testimonianze strazianti e dati inconfutabili sui suoi effetti sulla nostra economia, sui diritti umani e sulla vita quotidiana delle persone.
Dietro ogni cifra c’è un volto umano; dietro ogni misura del blocco c’è una tragedia o un dramma familiare. I danni causati dal blocco tra il 1º marzo 2025 e il 28 febbraio 2026 sono stimati in 8 miliardi e 83 milioni di dollari. È una cifra record, superiore al record dello scorso anno. In questo periodo, i danni causati dal blocco sono aumentati del 7% rispetto al livello record registrato un anno fa. I danni accumulati in questi decenni di applicazione del blocco ammontano a 178,700 milioni di dollari a prezzi correnti. È un altro record, superiore del 4,7% rispetto a quanto precedentemente comunicato.
Il rapporto stima che, in assenza del blocco, nel 2025 il PIL di Cuba a prezzi correnti sarebbe cresciuto in misura significativa. Questa stima riflette le opportunità perdute di rilancio del settore produttivo, delle nostre capacità di esportazione, di ripresa della nostra economia e delle possibilità di sviluppo sociale, proprio per effetto diretto della punizione collettiva. Essa provoca inoltre una riduzione della capacità del nostro governo di continuare a sviluppare e perfezionare le politiche sociali che fanno parte del nostro modello economico e sociale.
Il rapporto illustra, con dati e ampie spiegazioni, l’impatto esteso, complessivo, trasversale e profondo del blocco energetico in tutti gli ambiti della vita nazionale. Questa è una realtà che nessuno, se minimamente informato o semplicemente onesto, può affermare di ignorare. Bisognerebbe chiedersi che cosa accadrebbe in qualsiasi altro Paese che avesse dovuto affrontare per oltre otto mesi un assedio energetico assoluto, equivalente a un blocco navale, che secondo il diritto internazionale costituisce un atto di guerra.
Quale Paese, in simili condizioni, sarebbe in grado di mantenere la pace, il consenso sociale, la stabilità, la partecipazione dei cittadini alla soluzione delle difficoltà e la sicurezza pubblica?
Di fronte a questa crudele sfida, Cuba lavora instancabilmente. Non si lascerà mai sconfiggere. Oggi affronta con enormi sforzi le necessità più urgenti della popolazione. Mantiene e intende migliorare le politiche sociali come massima priorità, senza lasciare nessuno privo di protezione.
Procederemo rapidamente e con determinazione nell’applicazione dei cambiamenti economici e sociali recentemente approvati dall’Assemblea Nazionale del Potere Popolare, che auspichiamo producano primi risultati nel breve periodo e consentano di migliorare le condizioni di benessere della nostra popolazione.
È necessario ricordare il disegno originale della politica dei governi degli Stati Uniti contro Cuba, contenuto in quell’infame memorandum interno del 1960 del Sottosegretario di Stato Lester Mallory, che afferma, e cito: «Impiegare rapidamente tutti i mezzi possibili per indebolire la vita economica di Cuba, privarla di denaro e rifornimenti, ridurne le risorse finanziarie e i salari reali, provocare fame, disperazione e il rovesciamento del governo». L’attuale politica del governo degli Stati Uniti contro Cuba configura e integra gli estremi di un atto di genocidio secondo le convenzioni internazionali; riproduce quegli obiettivi e mira a provocare una catastrofe come quella dell’olocausto subito dal popolo cubano nell’ultimo decennio del XIX secolo.
Sotto la riconcentrazione imposta dal Capitano Generale Valeriano Weyler, Weyler e Lester Mallory sembrano reincarnarsi in alcuni politici statunitensi e in alcuni funzionari del Dipartimento di Stato.
Ogni giorno vengono rilasciate dichiarazioni terribili, non soltanto da funzionari governativi, ma anche da parlamentari ferocemente anticubani, da esponenti neofascisti ed estremamente conservatori della politica statunitense, dagli eredi degli aguzzini e dei ladri che si arricchirono durante la dittatura di Fulgencio Batista, da coloro che ritengono che la soluzione per Cuba sia la tutela degli Stati Uniti o da quanti pretendono di consegnare Cuba alle peggiori forze di Miami, che hanno sempre vissuto dell’industria anticubana.
Sono i politici che invocano la violenza, che proteggono azioni terroristiche, che istigano alla destabilizzazione di Cuba e che sollecitano continuamente il Presidente degli Stati Uniti a compiere un’aggressione militare diretta contro il nostro popolo.
Chiudere tutte le vie d’uscita economiche di un Paese significa soffocare un’intera popolazione e tentare, attraverso questo obiettivo, di provocare una crisi umanitaria mediante la punizione collettiva.
Non ci sarà una crisi umanitaria a Cuba perché il nostro popolo è profondamente solidale, comprende e possiede un’elevata consapevolezza delle cause dei problemi e delle sofferenze che affrontiamo, si mobilita collettivamente in stretta unità ed è protagonista dei cambiamenti che stiamo introducendo per rispondere ai problemi del passato e alla durissima congiuntura attuale, attraverso un aggiornamento e cambiamenti del nostro modello economico, sempre anche sociale, orientato alla giustizia sociale, all’uguaglianza delle opportunità e alla dignità delle cubane e dei cubani.
Non si tratta di un attacco contro un governo con il quale il vicino del Nord ha divergenze politiche; non è in alcun modo un atto di legittima difesa della principale potenza militare, nucleare, tecnologica ed economica del pianeta; non tutela alcun interesse nazionale né dei cittadini né degli imprenditori statunitensi; non rappresenta né risponde alla volontà, ai sentimenti o agli interessi dei contribuenti e degli elettori di quel Paese.
Non risponde neppure, in alcun modo, ai sentimenti e agli interessi dell’immensa maggioranza dei cubani residenti all’estero, in particolare di quelli che vivono negli Stati Uniti, né dei loro discendenti, che desiderano il meglio per le loro famiglie, per la loro nazione, per la loro patria.
Con queste politiche genocidarie, il governo degli Stati Uniti non reagisce ad alcuna minaccia insolita e straordinaria; eppure entrambi gli Ordini Esecutivi del 29 gennaio e del 1º maggio si fondano su questa incredibile calunnia. Non reagisce in alcun modo ad alcuna minaccia reale.
Cuba non è una minaccia, il blocco sì. Cuba non è in alcun modo una minaccia. Siamo un Paese di pace, vogliamo e meritiamo la pace.
In sintonia con la posizione largamente maggioritaria della comunità internazionale, lo ribadisco ora e lo ribadiremo alle Nazioni Unite: ponete fine una volta per tutte al blocco.
Lasciateci vivere in pace.

Moderatrice: Sì, Ministro, abbiamo ricevuto richieste di intervento da parte di tre organi di stampa presenti in sala.
La televisione cubana, il Canale Cubano di Notizie. Per favore, si presenti.
Giornalista: Roxana Arián, del Canale Cubano di Notizie.
Il Segretario di Stato degli Stati Uniti ha dichiarato in diverse occasioni che il suo governo ha stanziato 100 milioni di dollari in aiuti umanitari per il nostro Paese e che Cuba li avrebbe rifiutati. Può dirci quale sia la realtà riguardo a questi fondi e quale somma di denaro sia effettivamente arrivata nel nostro Paese?
Ministro: Mentono continuamente. L’offerta dei presunti 100 milioni di dollari in aiuti umanitari a Cuba fu resa pubblica, in maniera insolita, presso la Santa Sede, quando non ne erano a conoscenza né le Chiese cubane né il nostro governo.
Va ricordato che, dopo che il nostro governo aveva accettato e agevolato un aiuto umanitario di 3 milioni di dollari, la cui attuazione si è protratta molto nel tempo, in risposta ai danni causati dall’uragano Melissa, era stata formulata un’offerta di ulteriori 9 milioni di dollari. Una qualche oscura aritmetica del Dipartimento di Stato ridusse immediatamente questa cifra a 6 milioni di dollari, accettati da istituzioni religiose internazionali altamente riconosciute dalle Chiese a Cuba e dal nostro governo. Di quei 9 milioni, diventati poi 6, è stato effettivamente erogato poco più di un milione.
Posso dire che, per quanto riguarda quell’offerta di 100 milioni di dollari, rispetto alla quale in un determinato momento fonti credibili avevano affermato che sarebbero stati esclusi medicinali e alimenti, mentre altre avevano riferito che l’attuazione sarebbe stata rinviata fino alla fine dell’anno, posso informare che è stato effettuato l’invio di un pacco di generi alimentari e prodotti per l’igiene destinato a 700 famiglie cubane. Probabilmente hanno calcolato i prezzi secondo altri tassi, immagino, perché è difficile pensare che 700 pacchi destinati ad altrettante famiglie costino i 91.000 dollari che sostengono siano stati spesi.
Invito ancora una volta il governo degli Stati Uniti, e in particolare il Dipartimento di Stato, a dire quando inizierà concretamente l’erogazione di questi aiuti umanitari, se comprenderanno medicinali e alimenti, che costituiscono una vera priorità per il nostro popolo, e perché la loro attuazione richieda tanti mesi. Quando inizierà e, soprattutto, quando terminerà?
Naturalmente Cuba accetta sempre qualsiasi aiuto umanitario offerto da qualunque parte del pianeta, nel rispetto delle prassi internazionali e delle norme di cooperazione e assistenza umanitaria riconosciute dalle Nazioni Unite, che escludono sempre e completamente qualsiasi condizionamento o manipolazione politica, perché nessuno deve trarre profitto politico dal bisogno o dalla sofferenza, e che escludono naturalmente anche qualsiasi formula lesiva della sovranità nazionale.
Posso dire che il governo cubano è in stretto contatto con le Chiese cubane che parteciperanno alla distribuzione di questi aiuti e fornirà loro tutto il sostegno necessario affinché tale distribuzione sia rapida ed efficace. Spero che il Dipartimento di Stato faccia qualcosa.
Moderatrice: Abbiamo anche una domanda dell’agenzia AP.
Giornalista: Buongiorno, o buonasera, Ministro. Andrea Rodríguez, dell’agenzia di stampa AP.
Signor Ministro, nelle ultime settimane abbiamo sentito parlare moltissimo di colloqui, dialoghi: sì, no, ci siamo incontrati, non ci siamo incontrati. Potrebbe dirci ufficialmente ed esattamente a che punto si trovano questi colloqui con gli Stati Uniti, ammesso che siano reali? Esiste un’agenda o quale sarebbe la tabella di marcia per sbloccare questa situazione che dura ormai da molti mesi? A questo proposito, vorrei anche sapere se le autorità statunitensi vi abbiano fatto pervenire qualche tipo di commento sulle 176 misure, sull’approvazione delle 176 misure, alcune delle quali prevedono aperture nella stessa direzione — al di là delle motivazioni che Cuba possa avere — delle richieste statunitensi di una maggiore apertura.
E una precisazione, mi scusi. Lei ha appena parlato di circa 8 miliardi di dollari di perdite in un anno, ma il periodo considerato arriva fino a febbraio. Vale a dire che comprende soltanto un mese dell’attuale assedio energetico. Quanti milioni di dollari aggiungerebbe e quale sarebbe la proporzione corrispondente a questi sei mesi, che sono stati i più drammatici e quelli in cui si è maggiormente intensificato l’assedio energetico e finanziario che Cuba sta vivendo? Grazie.
Ministro: Come è stato detto, vi sono stati colloqui con il Dipartimento di Stato. Le comunicazioni in questo senso proseguono. Tali colloqui non mostrano avanzamenti né progressi, a causa della mancanza di volontà del governo degli Stati Uniti.
Cuba ribadisce di essere disposta a proseguire tali colloqui sulla base del diritto internazionale, senza precondizioni, nel rispetto dell’uguaglianza sovrana e in condizioni di assoluta parità, sulla base del rispetto reciproco e del beneficio reciproco per i nostri popoli, senza ingerenze nei nostri affari interni.
Non vi sono state e non vi sono in questo momento negoziazioni, né esistono agende o tabelle di marcia. Posso dire che manteniamo la disponibilità a proseguire questi contatti, nonostante la mancanza di progressi.
Non vi è stata alcuna dichiarazione ufficiale del governo degli Stati Uniti sui cambiamenti economici e sociali recentemente decisi dall’Assemblea Nazionale del Potere Popolare. Non vi sono state dichiarazioni di questo tipo e, a dire il vero, non ve n’è alcun bisogno, perché tali cambiamenti riguardano l’esercizio delle prerogative sovrane della Repubblica di Cuba, che risiedono in maniera inalienabile ed esclusiva nel popolo cubano.
Riceviamo invece costantemente segnali e domande da ampi settori della società statunitense, da singole persone, da cubani residenti in quel Paese, da imprenditori e aziende, uomini e donne d’affari, persone di buona volontà, membri del Congresso degli Stati Uniti e politici di diversi Stati, profondamente interessati a conoscere meglio e a capire come poter cogliere le opportunità che si aprono per ampliare i rapporti commerciali, di cooperazione e di investimento. E soprattutto mettono a confronto l’ampiezza di queste trasformazioni con l’inasprimento dell’assedio energetico e della persecuzione contro le compagnie di navigazione che trasportano forniture a Cuba. E ci chiedono come potrebbero farlo in simili circostanze.
Ci colpisce che ci chiedano sistematicamente che cosa contengano gli oltre 7.000 container, se tali container siano già stati pagati, se siano oggetto di rapporti contrattuali e di contratti firmati con compagnie di navigazione internazionali e quali siano gli enti cubani che hanno commissionato quelle merci. E rimangono sorpresi quando diciamo loro che la maggior parte di questi carichi è stata commissionata da piccole e medie imprese private cubane; che la maggior parte delle merci consiste in alimenti, medicinali e dispositivi medici; e che, ovviamente, si tratta di merci precedentemente ordinate e pagate secondo le regole universalmente accettate del commercio internazionale. Ed è questa politica di strangolamento energetico, impropria di una situazione di pace perché costituisce un atto di guerra, a colpire la libertà di commercio e la libertà di navigazione. E il terzo elemento?
Il calcolo che ho presentato qui è un calcolo rigoroso, basato su una metodologia conforme agli standard internazionali, che diversi anni fa fu sottoposta a verifica da una commissione del Congresso degli Stati Uniti, la quale la dichiarò conforme alle pratiche contabili internazionali e metodologicamente rigorosa.
Questa cifra non comprende i danni causati dall’assedio energetico né quelli derivanti dalle sanzioni secondarie, poiché gli effetti dell’Ordine del 29 gennaio cominciarono a manifestarsi già dalla settimana successiva.
Pertanto, cercheremo di chiudere quanto prima le statistiche relative a quest’anno, ma ci atteniamo alla rigorosa metodologia stabilita dagli organismi cubani competenti in materia di statistica economica e alla metodologia prevista dalla risoluzione dell’Assemblea Generale, che chiede al Segretario Generale di riferire sullo stato di attuazione della risoluzione — o, potremmo dire, sul suo mancato rispetto — e gli richiede informazioni su questi aspetti. Non abbiamo voluto modificare tale metodologia, ma posso anticipare che i danni di questi mesi sono molte volte superiori a quelli registrati nel periodo precedente.
Moderatrice: Ministro, un’ultima domanda da Alma Plus.
Giornalista: Grazie. Nora Becerril di Alma Plus TV.
I recenti Ordini Esecutivi emanati da Washington definiscono Cuba una minaccia alla sicurezza nazionale e, inoltre, inaspriscono l’assedio energetico, come si è detto nel rapporto. Come risponde Cuba a questa definizione? Come risponde a tutto ciò? E quanto considerate reale la minaccia di un’azione militare diretta?
Ministro: Mentono, mentono continuamente. Per questo la politica di aggressione e di blocco contro Cuba provoca un isolamento e un discredito internazionali così profondi per il governo degli Stati Uniti.
Se non fosse una minaccia reale, se non fosse una minaccia all’esistenza di Cuba — cosa che noi prendiamo sempre molto sul serio —, se non fosse una minaccia che non si basa soltanto sulla retorica, ma anche sulle testimonianze di numerose fonti autorevoli, analisti ed enti non governativi statunitensi che presentano prove del fatto che il governo degli Stati Uniti sta compiendo reali preparativi militari; quando si ascoltano il Presidente, il Segretario di Stato o, molto recentemente, il Segretario alla Guerra affermare che un’aggressione militare diretta contro Cuba rientra tra le opzioni sul tavolo del Presidente degli Stati Uniti, è evidente che tale minaccia debba essere presa sul serio. E ciò alla luce dell’esperienza di Cuba in materia e dell’esperienza di tutti coloro che, nel pianeta, hanno subito e continuano oggi a subire non soltanto la distruzione dell’ordine internazionale, ma anche la proliferazione di aggressioni che vanno oltre le misure coercitive unilaterali, nonché il moltiplicarsi dei conflitti e delle guerre che il governo degli Stati Uniti ha combattuto o combatte ancora oggi.
Pertanto, il nostro popolo e il nostro Stato prendono molto seriamente queste minacce e si preparano a difendere con determinazione, fino in fondo, la nostra indipendenza, sovranità e integrità territoriale.
Ma anche se non si trattasse di una minaccia di tale portata, e benché speriamo che essa non si concretizzi mai, perché provocherebbe un vero bagno di sangue, perché causerebbe perdite di vite non soltanto tra le cubane e i cubani, ma anche tra giovani statunitensi che verrebbero mandati a combattere una guerra che non vogliono, che non appartiene loro e che non risponde al benché minimo interesse nazionale né dei cittadini né del popolo statunitense. Ed è chiaro che difenderemo, con la stessa determinazione dimostrata in passato, la nostra indipendenza, sovranità e integrità territoriale.
Allo stesso tempo, però, il nostro Stato e il nostro governo lavorano attivamente nell’ambito delle nostre politiche economiche e sociali per rispondere ai problemi strutturali della nostra economia, ai problemi accumulati negli ultimi decenni e all’effetto di strangolamento provocato oggi dall’assedio energetico che, lo ripeto, equivale a un blocco navale e costituisce un atto di guerra. Il nostro popolo è quindi oggi impegnato con il massimo sforzo ad affrontare le difficoltà e a risolverle attraverso la partecipazione e il contributo di tutti.
Moderatrice: Molte grazie. Grazie davvero. Con questo si conclude la conferenza stampa.
(Traduzione non ufficiale a cura di ANAIC e EmbaCuba-Italia)
Link: Ministerio de Relaciones Exteriores de Cuba
L'articolo Cuba denuncia gli effetti del blocco USA: la conferenza stampa integrale di Bruno Rodríguez Parrilla proviene da IL PARTITO COMUNISTA - Sito Ufficiale.
This is a security-oriented major release with several important security patches, so users are encouraged to update without delay.
From this release, we are also making it clear that our rolling-release channel (edge) is recommended for faster security patches.
Breaking change 💥:
127.0.0.1 by default, for security reasonsFeature highlights✨:
Bug fixes highlights 🐛:
This release has been made by @Alkarex, @andris155, @ColonelMoutarde, @Frenzie, @IEEE-754, @Inverle, @math-GH, @nykula, @polybjorn, @Stunkymonkey and newcomers @0xdeadrelay, @AdamKorcz, @aligundogar, @bossaarebecca-alt, @Cactys12, @chrislongros, @Divinelink, @Elgeryy1, @featurecreep-cron, @Fripix, @fzlzjerry, @georatas, @gshimo, @iatman ,@ihsanarifr, @jamalkamaladdin, @JamBalaya56562, @jbrayton, @jeremy-code, @juherr, @kobihikri, @LeeXiaolan, @masskrdjn, @mohammadlashkari, @nathanpixodeo, @Otolock, @payaci, @salvador-castro, @SamCyber001, @satyvm, @senti-man, @simitana, @ThomasVermeer, @Totara-thib, @TowyTowy, @utkutibet, @XiaoSong1223
Full changelog:
127.0.0.1 by default, for security reasons (breaking change) #8400,INTERNAL_HOST_ALLOWLIST environment variable* allows all networks like before (unsafe)CURLOPT_PROXY #8950rss and opml actions #8912greader (JSON) user query share format behind Share by OPML #9248hash_equals() for GReader API token comparison #9183./p/ #9010javascript: URI scheme (protocol) #8263XML_OPTION_PARSE_HUGE #8894, simplepie#977media:group #9009log_level system setting #9185json #9058
simplepie_syslog_enabled for the uses cache logs #8986--db-prefix silently drops following CLI flags #9042<media:credit> being written to the RSS output #9174:newest with PHP 8.6 #9155CONN_REMOTE_ADDR in logs when mod_remoteip is available, for compatibility with LiteSpeed Web Server #8890.dockerignore being ignored during build in CI #9001ENABLE_ACCESS_LOG environment variable to disable access logs #9191.nav_menu in Alternative-Dark, Flat, and Nord themes #8901color variable #9266Event() constructor instead of deprecated initEvent() #9035:user-invalid instead of :invalid for CSS form field styling #9025Minz_Extension typing #8952freshrss:entryStateChange when an entry finishes being marked read/unread #9031markdownlint-cli to markdownlint-cli2 #8987

Immagine in evidenza rielaborata con ausilio dell’intelligenza artificiale
Il 3 aprile 2026, un utente registrato sotto il nome di Nightmare Eclipse pubblica sulla piattaforma GitHub – di proprietà di Microsoft – uno strumento chiamato BlueHammer: un archivio contenente il codice necessario a sfruttare una vulnerabilità di Defender, l’antivirus integrato in Microsoft Windows.
Il messaggio di accompagnamento alla pubblicazione di BlueHammer suona come un’accusa alla stessa azienda, che secondo l’autore “avrebbe saputo cosa sarebbe successo”. Nei giorni seguenti, sullo stesso account vengono pubblicate informazioni su due vulnerabilità zero-day che prendono ancora di mira lo stesso antivirus, battezzate RedSun e UnDefend.
Tra il 10 e il 16 aprile 2026, i ricercatori di Huntress hanno osservato l’impiego delle tre vulnerabilità pubblicate da Nightmare Eclipse nel corso di un’intrusione ai danni di un’azienda. RedSun e UnDefend erano inoltre ancora zero-day, perché Microsoft non aveva ancora distribuito la relativa patch. Nessuno dei tre exploit sembra aver avuto successo durante l’attacco: la vicenda ha però riacceso i riflettori sul sistema che regola la pubblicazione delle vulnerabilità nel mondo della cybersecurity.
Scoprire una falla di sicurezza ancora sconosciuta rappresenta il Santo Graal dei cyber criminali. Uno zero-day può infatti consentire di colpire anche sistemi ben protetti, sfruttando una vulnerabilità per la quale non esiste ancora una correzione.
Scovare uno zero-day non è però qualcosa alla portata di tutti. E i casi in cui i gruppi criminali sono riusciti a individuare indipendentemente vulnerabilità di questo tipo sono rarissimi. Nelle cronache, l’uso di strumenti di attacco che fanno leva su falle di sicurezza di questo tipo è stato storicamente associato a organizzazioni dotate di risorse notevoli – tra cui i cosiddetti gruppi APT (Advanced Persistent Threat) – e che spesso agiscono direttamente sotto il controllo statale.
Normalmente, le nuove vulnerabilità software vengono invece individuate da società di cybersecurity e ricercatori indipendenti, che passano al setaccio il codice dei software più diffusi secondo la logica di “trovare la falla prima che lo facciano i cattivi”. Le scoperte sono gestite in modo che la loro pubblicazione avvenga solo dopo che il problema è già stato segnalato allo sviluppatore, in modo che abbia il tempo di predisporre e distribuire l’aggiornamento che lo corregge e – possibilmente – che la maggior parte degli utenti abbia il tempo di installare l’update.
Definire le modalità con cui vengono pubblicati i dettagli delle vulnerabilità individuate dai ricercatori non è semplice come potrebbe sembrare a prima vista. La prassi di segnalare prima la vulnerabilità allo sviluppatore del software e di attendere il rilascio di un aggiornamento prima di renderne pubblici i dettagli – la cosiddetta “responsible disclosure” – si basa infatti su convenzioni, più che su regole vincolanti: norme di buon senso pensate per evitare che una falla di sicurezza venga esposta prima che sia disponibile una correzione, com’è accaduto nel caso delle vulnerabilità pubblicate da Nightmare Eclipse.
Se ci si fermasse a questo, però, si correrebbe il rischio che le segnalazioni vengano semplicemente ignorate. Nel corso degli anni, nel settore della cybersecurity si è spesso citata la frase – ormai quasi un clichè e attribuito prevalentemente a Microsoft – “it’s not a bug, it’s a feature” (non è una falla, è una funzionalità), che molti ricercatori avrebbero incassato come risposta per sminuire l’impatto delle vulnerabilità individuate.
A complicare ulteriormente le cose c’è l’aspetto economico legato al sistema di segnalazione delle falle di sicurezza. I programmi di bug bounty implementati da tutte le maggiori aziende software prevedono, infatti, ricompense economiche per i ricercatori che segnalano un problema di sicurezza. Insomma: nella gestione del processo pesa anche il rischio che qualcuno possa ignorare la segnalazione per non sborsare il compenso dovuto.
Segnalazioni con la scadenza
Per evitare che l’inerzia (o la malafede) dello sviluppatore possa lasciare esposti i sistemi dei suoi utenti a una vulnerabilità, è stata introdotta una consuetudine basata sul concetto di scadenza. Ogni team che lavora sulla ricerca di vulnerabilità impone un termine (solitamente 30, 60 o 90 giorni) entro il quale la società deve rilasciare l’aggiornamento che corregge la vulnerabilità. Trascorso il termine, è considerato lecito pubblicare i dettagli del bug per consentire agli utilizzatori di implementare le misure di mitigazione più opportune.
Tutto bene, quindi? Non proprio. Alcune vulnerabilità, infatti, non sono semplicissime da correggere e i casi in cui il mancato rispetto dei termini si è scontrato con una rigida intransigenza da parte di chi li ha segnalati non sono mancati. I più celebri attriti hanno interessato il team Google Project Zero, Microsoft e Apple. In almeno un paio di occasioni (i dettagli qui e qui), infatti, gli esperti di Google hanno rilasciato i dettagli su bug che non erano stati tempestivamente corretti.
Quando le regole saltano
Il caso di Nightmare Eclipse, che da qualche mese sta appassionando il ristretto settore dei commentatori della cybersecurity, si colloca al di fuori di quanto finora illustrato. Dopo le prime tre vulnerabilità, il fantomatico ricercatore di sicurezza ha infatti sparato a raffica una serie di ulteriori bug. Alla fine, l’elenco completo comprende: YellowKey, GreenPlasma, MiniPlasma, GreenPlanet, GreatXML, LegacyHive e ShieldBreak. In tutto, Nightmare Eclipse ha pubblicato i dettagli di ben dieci vulnerabilità che interessano diversi prodotti Microsoft.
Non solo: la scelta dei tempi di pubblicazione sembra essere stata accuratamente pianificata per rendere particolarmente difficile a Microsoft distribuire con puntualità gli aggiornamenti di sicurezza ai propri clienti. Per Windows, infatti, l’azienda di Satya Nadella concentra normalmente il rilascio degli aggiornamenti di sicurezza nel secondo martedì di ogni mese, il cosiddetto Patch Tuesday. Una modalità che consente di raggruppare le correzioni e che, soprattutto per le aziende, offre il vantaggio di poter pianificare gli aggiornamenti con un certo grado di prevedibilità.
Tra aprile e agosto, Nightmare Eclipse ha pubblicato le vulnerabilità con una tempistica apparentemente studiata per mettere Microsoft in difficoltà: almeno quattro sono state rese pubbliche il giorno stesso o immediatamente dopo il Patch Tuesday. In questo modo, se Microsoft avesse mantenuto la normale cadenza mensile degli aggiornamenti, i sistemi Windows sarebbero potuti rimanere esposti per quasi un mese. Un modus operandi diabolico, orientato a provocare il massimo disagio possibile e che, in alcuni casi, ha spinto Microsoft a distribuire correzioni al di fuori del normale ciclo mensile.
A contribuire a massimizzare il danno reputazionale subito dall’azienda, per la verità, ha contribuito anche la sorte. La pubblicazione di BlueHammer, la prima vulnerabilità di Windows Defender, è quasi coincisa con l’improvvida pubblicazione di un articolo sul sito ufficiale di Microsoft (poi apparentemente rimosso) che promuoveva il suo antivirus dicendo esplicitamente che per la maggior parte degli utenti “non serve un antivirus di terze parti”, pubblicizzandone quindi l’affidabilità proprio mentre finiva nel mirino di Nightmare Eclipse.
L’ingestibile vendetta dell’ex
Il vero problema nell’intera vicenda di Nigthmare Eclipse è che Microsoft si è scoperta estremamente vulnerabile nei confronti di quella che potrebbe essere stata soltanto la vendetta di un ex collaboratore che non ha gradito il trattamento che ha ricevuto da parte dell’azienda.
Una ricostruzione puntuale e verificabile di quanto sia accaduto precedentemente alle comunicazioni pubbliche è pressoché impossibile. Anche perché il protagonista della vicenda ha dimostrato più volte di essere piuttosto “ondivago”, inviando messaggi contraddittori sui suoi canali social. Le rivendicazioni più esplicite riguardano il fatto che Microsoft avrebbe cancellato il suo account sul Microsoft Security Response Center (MSRC), il portale che permette ai ricercatori di sottoporre le segnalazioni di nuove vulnerabilità e attiva i processi di bug bounty.
Nel corso di una conversazione su Discord riportata da uno dei partecipanti, Nightmare Eclipse avrebbe affermato di essere addirittura un ex dipendente della filiale tedesca di Microsoft. Un’ipotesi che era già circolata nel settore, ma che l’azienda non ha mai confermato.
Una certa familiarità con i processi di sicurezza adottati da Microsoft e l’evidente buona conoscenza dell’antivirus di Windows (la metà delle vulnerabilità pubblicate interessavano proprio Defender) sono indizi che confermerebbero questa pista. Tanto più che, in alcuni casi, Nightmare Eclipse ha dimostrato una discreta abilità nell’aggirare gli aggiornamenti messi a punto da Microsoft per mitigare le falle di sicurezza. Insomma, il ricercatore aderisce piuttosto bene al profilo di un “insider” che sta sfruttando tutte le sue conoscenze per massimizzare il danno.
Botta e risposta
Le reazioni di Microsoft non contribuiscono particolarmente a fare chiarezza sulla vicenda. Il 23 maggio ha sospeso l’account di Nightmare Eclipse su GitHub rimuovendo in seguito i contenuti. In un comunicato ufficiale del 27 maggio, l’azienda ha poi usato toni piuttosto duri, criticando senza mezzi termini il rilascio “non coordinato” delle vulnerabilità, pur senza minacciare direttamente azioni legali contro il ricercatore.
Le contromisure adottate da Microsoft non hanno portato a grandi risultati. Nightmare Eclipse ha infatti prima aperto un repository autogestito per continuare la sua opera di pubblicazione e poi – a metà giugno, quando ormai la vicenda stava facendo parecchio rumore nell’ambiente – ha abbandonato il suo blog ufficiale su Blogspot, sostenendo che Google, proprietaria della piattaforma, avrebbe censurato ingiustamente i suoi contenuti e creandone uno nuovo sulla sua piattaforma personale.
Al di là delle speculazioni su come si sia arrivati a questa sorta di “duello rusticano” e a quali siano i reali retroscena di tutta la vicenda Nightmare Eclipse, quello che emerge è il quadro terribilmente fragile di un sistema pieno di contraddizioni. Il comportamento dell’ormai famigerato ricercatore di sicurezza, infatti, non viola direttamente nessuna legge.
Il concetto di responsible disclosure è basato su consuetudini e le normative presenti negli Stati Uniti e in Europa, pur avendo progressivamente introdotto regole e procedure per la divulgazione coordinata delle vulnerabilità, non disciplinano in maniera puntuale tutti gli aspetti del rapporto tra ricercatori e aziende. Una parte importante del sistema continua quindi a fare riferimento alle “buone pratiche” sviluppatesi negli anni sulla base dei principi dell’hacking etico e a una visione un po’ romantica di una community che collabora per un bene comune superiore.
Insomma: tutto il sistema si basa sostanzialmente su un rapporto basato su fiducia, etica e correttezza di tutte le parti coinvolte. In un settore in cui si intrecciano giganteschi interessi economici, crescenti tensioni geopolitiche e la variabile impazzita rappresentata dall’impatto dell’intelligenza artificiale, gli scricchiolii sono sempre più evidenti.
P.S: Nel corso della stesura di questo articolo, sul repository di Nightmare Eclipse sono state rilasciate nuove vulnerabilità zero-day. L’elenco delle “vittime” comprende anche Nvidia, Kaspersky, Crowdstrike e Avast.
| # | Data | Exploit | Bersaglio | Impatto |
|---|---|---|---|---|
| 1 | 3 aprile | BlueHammer | Microsoft Defender | Ottenimento di privilegi di amministratore sul sistema |
| 2 | 12 aprile | RedSun | Microsoft Defender | Ottenimento di privilegi di amministratore sul sistema |
| 3 | 15 aprile | UnDefend | Microsoft Defender | Disabilitazione/blocco degli aggiornamenti Defender |
| 4 | 12 maggio | YellowKey | BitLocker / WinRE | Accesso a dati cifrati con Bitlocker |
| 5 | 12 mag. | GreenPlasma | CTFMON / CTF | Ottenimento di privilegi di amministratore sul sistema |
| 6 | 15 mag. | MiniPlasma | Cloud Files Mini Filter Driver | Ottenimento di privilegi di amministratore sul sistema |
| 7 | 9 giugno | RoguePlanet | Microsoft Defender | Ottenimento di privilegi di amministratore sul sistema |
| 8 | 10 giugno | GreatXML | BitLocker / WinRE | Accesso a dati cifrati con Bitlocker |
| 9 | 14 luglio | LegacyHive | Windows User Profile Service | LPE / manipolazione degli hive di altri utenti |
| 10 | 11 agosto | ShieldBreak | Microsoft Defender | Bypass della patch di RoguePlanet. Ottenimento di privilegi di amministratore sul sistema |
| 11 | 26 agosto | HardBreacher | Kaspersky Endpoint Security | Ottenimento di privilegi di amministratore sul sistema |
| 12 | 30 agosto | GreenSection | NVIDIA Vulkan driver | Crash |
| 13 | 30 agosto | PrettyPrague | AVAST Antivirus | Ottenimento di privilegi di amministratore sul sistema |
| 14 | 3 settembre | FalconFlank | Crowdstrike Falcon EDR | Ottenimento di privilegi di amministratore sul sistema |
| 15 | 9 settembre | ShieldCrash | Microsoft Defender | Bypass della patch di ShieldBreak. Ottenimento di privilegi di amministratore sul sistema |
L'articolo Il fragile patto di fiducia della cybersecurity proviene da Guerre di Rete.
Riceviamo e diffondiamo. Scarica il programma:
Il 22 settembre GARR e Cubbit presentano in un webinar Edustorage, la sperimentazione di una rete di storage federata e geograficamente distribuita per la comunità dell’istruzione e della ricerca.
Microsoft Corp. today issued updates to plug at least 974 security holes in its Windows operating systems and other software, by far its biggest single patch batch ever. Microsoft says artificial intelligence is helping to speed the discovery of vulnerabilities, but security experts warn that many organizations already are struggling to prioritize the more human-intensive endeavor of testing and deploying so many fixes each month.

Image: Shutterstock.com, Kirill Makarov.
This month’s patch bundle obliterates the software giant’s previous record set in July, when it released updates for at least 570 security vulnerabilities. September’s Patch Tuesday brings this year’s total to more than 2,600, more than twice Microsoft’s previous record-setting patch year in 2020 (1,245) and with three more months to go.
There are two “zero-day” flaws fixed this month that are being actively exploited: both CVE-2026-81963 and CVE-2026-85880 allow an attacker to elevate their privileges on Windows system.
Fully 113 of the bugs addressed today earned Microsoft’s “critical” rating, meaning they could be abused by malware or miscreants to seize control over a vulnerable Windows machine with little or no help from the user.
Among the more serious critical flaws this month is CVE-2026-69730, a DNS weakness present in Windows Server 2012 onward and on Windows 10. Microsoft warns that an unauthenticated attacker could leverage this weakness simply by sending a specially crafted packet to an affected system, and that it is likely to be exploited.
Also scary is CVE-2026-69829, a critical, remote code execution flaw in the Windows Shell. This vulnerability has a CVSS base score of 9.8 (10 is the most severe), and can be exploited with low attack complexity, no privileges, and no user interaction.

Microsoft’s summary of the security updates released today. Image: msrc.microsoft.com.
Microsoft is hardly alone in shipping monster patch bundles lately. Many other large software companies, including Adobe, Cisco, Google, Mozilla and Oracle, all have recently credited AI-assisted research with increasing their patch cadence and volume (Google said today it is now going to ship security updates every two weeks).
Tyler Reguly, associate director of security research and development at Fortra, said one core challenge with deploying Windows updates is that they need to be tested before being installed across an organization because not all third-party software works seamlessly in the face of changes to the underlying operating system.
“It’s time to put our CISOs and CSOs on notice,” Reguly said. “How are you helping your teams through these difficult times? Do you have your teams deploy after hours and on weekends to avoid disruption to the business environment? Do you reward them for that effort? Time to dig into your budget and buy dinner for your teams that are working on Saturday to get patches rolled out before users return to work on Monday.”
Satnam Narang is senior staff research engineer at Tenable. Narang said it’s important to recognize that while the number of vulnerabilities being patched by Microsoft is rising, the number of flaws that can and will affect most organizations remains quite low.
“AI-assisted vulnerability discovery in 2026 is creating larger haystacks, but it isn’t finding more needles,” he said. “It’s critical that organizations understand which vulnerabilities actually apply to them, whether they pose a threat by being reachable and exploitable, and prioritize remediation based on this risk context.”
Of course, regular Windows users don’t need to test patches before deploying them, but they still need to open Windows Update periodically or else assent to the program’s nag notices about pending updates. And at the rate these Windows patch releases are ballooning in size, it’s probably best not to let them pile up month after month.
Enterprise Windows admins will want to keep an eye on askwoody.com for news of any updates that appear to be causing problems. As always, the SANS Internet Storm Center has a per-patch breakdown ordered by severity and urgency.
Brazilian patent BRPI0109962B1 has expired, which means that DivX and Xvid are no longer problematic for Linux, but it doesn’t mean that video is all of a sudden fully unleashed.
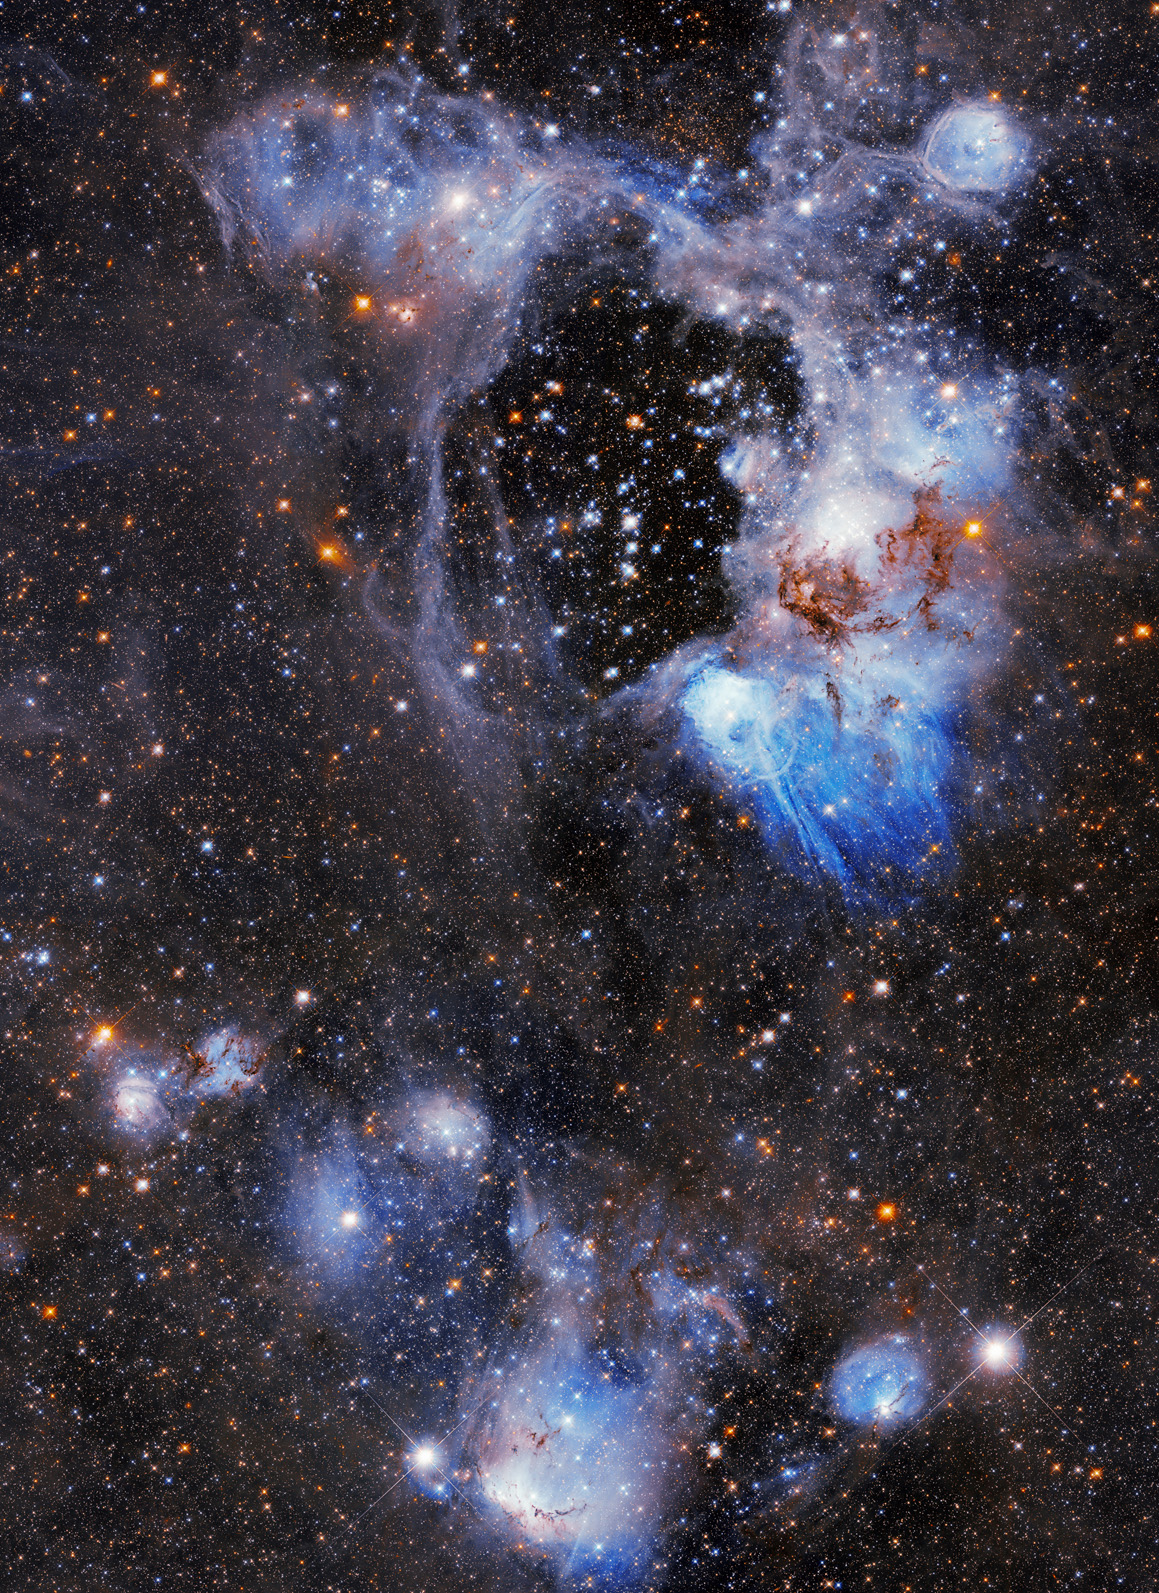

Die Antennen sind abgebaut, die QSOs im Kasten. Aber Hand aufs Herz: Wer liest vor einem Contest schon das ganze Reglement von A bis Z? Genau deshalb haben wir für den SSB Field Day 2026 ein paar Punkte herausgepickt, die unbedingt zu beachten sind, damit es keine bösen Überraschungen gibt.
8 Tage – und die Uhr läuft
Nach dem Field Day habt ihr 8 Tage Zeit, Euer Log einzureichen. Nicht 9, nicht «wenn ich am Wochenende dazu komme» und auch nicht «ich dachte, der Kollege macht das». Die Logs müssen zwingend über das webbasierte User-Interface der USKA eingereicht werden: https://contestlog.uska.ch. Ausnahme für unsere SWLs: SWL-Logs dürfen per E-Mail an contest@uska.ch gesandt werden.
Abgeschickt ist noch nicht angekommen
Euer Log gilt erst dann als akzeptiert, wenn ihr vom Auswerter eine Eingangsbestätigung per E-Mail erhalten habt. Keine Bestätigung? Dann bitte auch einmal dort nachsehen, wo sich gelegentlich wichtige E-Mails zwischen «Sie haben 12 Millionen geerbt» und «Ihr Paket konnte nicht zugestellt werden» verirren: Im Spam-Ordner.
Cabrillo – und nichts anderes
Akzeptiert wird ausschliesslich das Cabrillo-Format. PDF, Excel, Word, ein Foto des Logbuchs oder eine kunstvoll beschriftete Serviette vom Field-Day-Grill mögen durchaus ihren Charme haben – für die Auswertung helfen sie uns leider nicht weiter. Für Einmannstationen gilt zusätzlich: Die vorgeschriebenen Ruhezeiten müssen im Log unter SOAPBOX: oder OFFTIME: aufgeführt sein.
Soapbox: Hier darf es dafür richtig menschlich werden
Nicht nur QSOs interessieren uns. Berichte und Fotos von Euren Field-Day-Erlebnissen könnt Ihr ebenfalls über die Soapbox einreichen. Ob perfekte Antennenanlage, improvisierter Mast, Regen, Sonnenschein, kulinarische Meisterleistung oder die Geschichte darüber, warum genau dieses eine Kabel natürlich zu Hause lag – wir freuen uns über Eure Eindrücke.
Rufzeichen drauf – Auswerter glücklich
Bitte benennt Eure Dateien mit eurem Rufzeichen, zum Beispiel: HB9A.CBR, HB9A.ALL, HB9A.LOG Das erleichtert die Zuordnung erheblich und verhindert spannende Ratespiele in der Contest-Auswertung.
Keine zusätzliche Unterschrift nötig
Mit der elektronischen Einreichung des Logs erklärt Ihr automatisch, dass Ihr das Wettbewerbsreglement und die Konzessionsvorschriften eingehalten habt. Eine zusätzliche schriftliche Erklärung ist nicht erforderlich.
Und die wichtigste Empfehlung zum Schluss: Lest bitte trotzdem das vollständige und überarbeitete Field-Day-Reglement 2026. Denn dieser Beitrag ersetzt das Reglement ungefähr so gut wie ein Dummy Load eine gute DX-Antenne.
Dominik HB9CZF freut sich auf Dein/Euer Cabrillo-Log, das innerhalb von 8 Tagen seinen Weg zu ihm findet.
73 und viel Erfolg beim SSB Field Day 2027!
Andy, HB9JOE
Leiter Radiosports der USKA
Published: HB9HGH 2026-09-08 06:37:31
qmHandle è un semplice programma che consente di visualizzare e di gestire la coda dei messaggi.
pgrep as a fallback when pidof is unavailableenv in Perl shebang for portability-x and -X parametr for remove email by To/Cc/Bcc by @Stetinac in #1start/stop qmail command changed to daemontools svcScaricare da sourceforge e installare il binario:
wget https://github.com/sagredo-dev/qmHandle/archive/refs/tags/v1.3.5.tar.gz
tar xzf v1.3.5.tar.gz
cd qmHandle-1.3.5
chown -R root:root .
cp qmHandle /usr/local/bin
sei hai Debian GNU/Linux con il suo pacchetto qmail edita qmHandle e decommenta
#my ($stopqmail) = '/etc/init.d/qmail stop';
# qmHandle --help

qmHandle v1.3.5
Copyright 1998-2003 Michele Beltrame

Available parameters:
  -a       : try to send queued messages now (qmail must be running)
  -l       : list message queues
  -L       : list local message queue
  -R       : list remote message queue
  -s       : show some statistics
  -mN      : display message number N
  -dN      : delete message number N
  -fsender : delete message from sender
  -F're'   : delete message from senders matching regular expression re
  -Stext   : delete all messages that have/contain text as Subject
  -h're'   : delete all messages with headers matching regular expression re (case insensitive)
  -b're'   : delete all messages with body matching regular expression re (case insensitive)
  -H're'   : delete all messages with headers matching regular expression re (case sensitive)
  -B're'   : delete all messages with body matching regular expression re (case sensitive)
  -xaddr   : delete all messages where recipient address matches 'addr' (To/Cc/Bcc)
  -X're'   : delete all messages where recipient address (To/Cc/Bcc) matching regular expression re
  -t're'   : flag messages with recipients in regular expression 're' for earlier retry (note: this lengthens the time message can stay in queue)
  -D       : delete all messages in the queue (local and remote)
  -V       : print program version

Additional (optional) parameters:
  -c       : display colored output
  -N       : list message numbers only
           (to be used either with -l, -L or -R)

You can view/delete multiple message i.e. -d123 -v456 -d567
Riceviamo e diffondiamo
Riceviamo e diffondiamo:
DUE INIZIATIVE IN SOLIDARIETÀ CON UN COMPAGNO DELL’ASSEMBLEA CONTRO IL CARCERE E LA REPRESSIONE DEL FRIULI E DI TRIESTE.
DUE INIZIATIVE CONTRO IL REGIME DI TORTURA DEMOCRATICA DEL 41 BIS.
DUE INIZIATIVE CONTRO IL SISTEMA AUTORITARIO, PREVARICATORE, SFRUTTATORE E VIOLENTO CHE PRODUCE LA SOCIETÀ BASATA SUI PRIVILEGI.
Il prossimo 21 settembre, lunedì mattina alle h 9:00, si svolgerà a Trieste, presso il tribunale, l’udienza di appello per un procedimento che vede imputato un nostro compagno.
Saremo davanti al tribunale per manifestare la nostra solidarietà e ribadire che il regime di carcerazione del 41 bis è una tortura autorizzata dallo Stato democratico verso i soggetti che non accettano di piegarsi. È il tentativo di blindare questa situazione per accelerare il processo di criminalizzazione del conflitto e portarci alla guerra.
L’11 settembre, venerdì sera alle h 20:00, a Udine, allo Spazio autogestito (via de Rubeis), verrà proiettato il documentario autoprodotto 181 giorni contro il 41 bis. Lo sciopero della fame di Alfredo Cospito, che ripercorre e rievoca le mobilitazioni e le piazze “agitate” dell’inverno 2022-’23, al fianco del prigioniero rivoluzionario anarchico Alfredo Cospito, tutt’ora rinchiuso al regime infame del 41 bis. Sarà anche un’occasione di approfondimento e discussione sul recente passato, sulla gestione autoritaria della pandemia covid-19, sulla risposta repressiva dello Stato alle richieste, a volte molto lucide e coscienti, dei detenuti, sull’imposizione del bavaglio a chiunque abbia osato schierarsi al loro fianco. Sulla necessità di non dimenticare e continuare la lotta!
liberetutti [at] autistiche.org
zardinsmagneticsradio.noblogs.org
t.me/zardins
Associazione “Senza Sbarre”
casella postale 129
34121 TRIESTE
—
Assemblea permanente
contro il carcere e la repressione
del Friuli e di Trieste
Associazione “Senza sbarre”
c.p.129, 34121 Trieste
zardinsmagneticsradio.noblogs.org
Riceviamo e diffondiamo


Internet Society Italia (Società Internet), di cui GARR è socio e sostenitore, ha espresso forte preoccupazione per la disattivazione del dominio autistici.org da parte del Public Interest Registry (PIR).

Guix system and Guix home introduce the concept of services. These provide users
with a way to control background processes, commonly refereed as
daemons, as well as ways of
controlling the setup of files. For example,
openssh-service-type
is a service which controls a SSH
daemon. In contrast,
etc-service-type
is a service that populates the contents of the /etc directory.
One peculiarity of Guix services is that it's customary to provide Scheme bindings for the different fields. By that I mean that the different fields of the configuration of most services will be a type. The benefit of this is that users get a uniform configuration language for their services, at the cost of additional complexity when developing the service. Which is why, for a long time, Guix users seem to struggle with defining complex configurations. There are a number of reasons for this, we will try to close the gap today by going through defining a configuration for Goimapnotify.
This blog post assumes that the reader is somewhat familiar with Guix and knows how to setup a development environment for it. If that's not the case, read The Perfect Setup and Using Guix interactively.
A Goimapnotify configuration is written in
YAML. Therefore, we will need to serialize
the different Guile Scheme fields to this format. Let's take the example
configuration that the author gives in the project's
README.md:
configurations:
  - host: example.com
    port: 143
    tls: true
    tlsOptions:
        rejectUnauthorized: false
        starttls: true
    idleLogoutTimeout: 15
    username: USERNAME
    alias: ExampleCOM
    password: PASSWORD
    xoAuth2: false
    boxes:
      - mailbox: INBOX
        onNewMail: 'mbsync examplecom:INBOX'
        onChangedMail: 'mbsync examplenet:INBOX'
        onChangedMailPost: SKIP
        onNewMailPost: SKIP
  - hostCMD: COMMAND_TO_RETRIEVE_HOST
      port: 993
      tls: true
      tlsOptions:
        rejectUnauthorized: true
        starttls: true
      username: ''
      usernameCMD: ''
      password: ''
      passwordCMD: ''
      xoAuth2: false
      onNewMail: ''
      onNewMailPost: ''
      onChangedMail: ''
      onChangedMailPost: ''
      onDeletedMail: ''
      onDeletedMailPost: ''
      boxes:
        - mailbox: INBOX
          onNewMail: 'mbsync examplenet:INBOX'
          onNewMailPost: SKIP
          onChangedMail: 'mbsync examplenet:INBOX'
        - mailbox: Junk
          onNewMail: 'mbsync examplenet:Junk'
          onNewMailPost: SKIP
Just by looking at the hierarchy we can already envision how to organize our scheme records. We will need the following:
home-goimapnotify-configuration-fieldsgoimapnotify-configurationgoimapnotify-box-configurationgoimapnotify-tls-options-configurationThe final configuration that the service for Goimapnotify will rely on, will be
home-goimapnotify-configuration-fields. It will contain a configurations
field where each item will be a goimapnotify-configuration; each box in those
configurations will be a goimapnotify-box-configuration. Additionally, each of
those configurations will have an optional
goimapnotify-tls-options-configuration.
The (gnu services configuration) module provides us with the API that we need
to define these configurations. The most important helpers for defining
configurations are:
define-configuration: For configurations that need to serialize fields into
a different format, generally configuration files.
define-configuration/no-serialization: For configurations that do not need
to emit any files. Generally all the fields are consumed by the Shepherd
services that rely on the configuration but no translation from Scheme to a
different format is needed.
In our case, we need to translate the different configuration fields to YAML, so
we will need to use define-configuration.
The following sections are written so you can follow along, you are encouraged to drop into a REPL (short for read-eval-print loop) and import the required module:
,use (gnu services configuration)goimapnotify-tls-options-configurationTo make it easy for ourselves, we will start form the in-out, after all, you wouldn't want to build a house from the rooftop, would you?
(define-configuration goimapnotify-tls-options-configuration
  (reject-unauthorized?
   (boolean #f)
   "Whether to reject unauthorized TLS certificates.")

  (starttls?
   (boolean #f)
   "Whether to use STARTTLS.")

  (prefix goimapnotify-))
evaluating the above snippet will throw an unbound variable exception, bear with me.
Refer to the
manual
for an in-depth explanation of the syntax of define-configuration.
The first argument is the name of the configuration object,
goimapnotify-tls-options-configuration in this case. After it, we define the
different typed fields. We are defining boolean fields that are, by default, set
to false. The biggest source of confusion when defining configurations comes
because define-configuration is a macro that introduces identifiers that do
not appear in the source code—it's an unhygienic
macro. That
means that the macro will expand to code which defines symbols that are not
visible when reading the source file.
One can inspect the expansion of the macro by using the ,expand REPL command. It will be quite verbose, so don't try to read all of it, instead search through it; you will find some revealing things, such as:
scheme@(gnu home services mail)> ,expand (define-configuration goimapnotify-tls-options-configuration
  (reject-unauthorized?
   (boolean #f)
   "Whether to reject unauthorized TLS certificates.")
  (starttls?
   (boolean #f)
   "Whether to use STARTTLS.")
  (prefix goimapnotify-))
$20 = (begin ...
        (define goimapnotify-tls-options-configuration? ...)
        (define goimapnotify-tls-options-configuration-reject-unauthorized? ...)
        (define goimapnotify-tls-options-configuration-starttls? ...)
        ...
        (define <goimapnotify-tls-options-configuration> ...)
        ...
        (define goimapnotify-tls-options-configuration ...)
        (define goimapnotify-tls-options-configuration-fields
          ((@@ (gnu services configuration) list)
           (let* ((name (let ((x 'reject-unauthorized?)) x)) ...
                  (serializer (let ((x goimapnotify-serialize-boolean)) x)) ...)
             ...)
           (let* ((name (let ((x 'starttls?)) x)) ...
                  (serializer (let ((x goimapnotify-serialize-boolean)) x)) ...)
             ...))))
In the previous snippet, ... represents omitted code. As you can see from the
macro expansion, define-configuration introduces quite a few identifiers. You
may recognize the shared prefix in those identifiers, that's right, it's the
prefix specified by that last field that we didn't explain from the
configuration definition, (prefix goimapnotify-).
By inspecting the macro expansion, it's easy to understand what happens under the hood. When a prefix is specified, we instruct the macro to append that prefix to all the generated identifiers. This is useful to avoid naming collisions; for example, when defining the configuration in a module with other configuration records that serialize to different formats. After all, it's not the same to serialize to YAML than to INI, or any other format a tool may require.
Remember that unbound variable problem I mentioned before? If you paid close
attention to the macro expansion, you may have noticed those references to
goimapnotify-serialize-boolean, those are our unbound variables. The macro
expects us to define these serialization procedures, let's do that.
Since the configuration machinery knows nothing about the output format, we must
define how this translation happens. In our case, we are translating to YAML. By
looking at the example configuration provided by the Goimapnotify developers, we
can see that the field names are written in camel case, and their respective
values are separated from the names through the : character.
Let's start by making a function that takes a symbol and transforms it into a
string that's a camelized version of that symbol. We will use
object->camel-case-string from the (gnu home services utils) module:
,use (gnu home services utils)(define (camelize-field-name field-name)
(let ((str (object->camel-case-string field-name)))
(if (string-suffix? "?" str)
(string-drop-right str 1)
str)))
;; Usage: (camelize-field-name 'reject-unauthorized?) => "rejectUnauthorized"In YAML, there is no convention of suffixing booleans with a ?, so our
camelizer drops it when found.
camelize-field-name gives us a field name, but we want to serialize the value
too. Let's define a field serialization procedure to help us:
(define (goimapnotify-serialize-field field-name val)
  "The mapping is used to serialize certain FIELD-NAMES specially."
  (let* ((field-name-mapping '((host-command . hostCmd)
                               (user-name . username)
                               (user-name-command . usernameCmd)
                               (password-command . passwordCmd)))
         (field-name* (or (assq-ref field-name-mapping field-name)
                          field-name)))
    (format #f "~a: ~s~%"
              (camelize-field-name field-name*)
              val)))
;; Usage: (goimapnotify-serialize-field 'reject-unauthorized? 'true) => "rejectUnauthorized: true\n"
Notice how we introduced field-name-mapping to tailor the field name passed to
camelize-field-name to emit the specific naming that Goimapnotify expects. In
Guix, we have a specific naming convention, so we want fields like user-name
to map to username (instead of userName) and fields like password-command
to map to passwordCmd (instead of passwordCommand).
That's enough to serialize most values to YAML, but there's an extra Guix-specific feature we should make use of to make the service more convenient to users: G-Expressions.
Are you familiar with them? If not, I encourage you to read this wonderful trilogy of blog posts: Dissecting Guix. It took me some time to wrap my head around these concepts, but once you do, I think you will like them too. In any case, that serializer is using those expressions because we want users of our configuration to be able to intermingle packages and other file-like objects in their fields. Since this is a blog post about writing configurations, I won't dive deep into G-Expressions, but let's try to get you a sense for them.
You will need to import (guix gexp) for the following snippet to work.
(define (goimapnotify-serialize-field field-name val)
  "The mapping is used to serialize certain FIELD-NAMES specially."
  (let* ((field-name-mapping '((host-command . hostCmd)
                               (user-name . username)
                               (user-name-command . usernameCmd)
                               (password-command . passwordCmd)))
         (field-name* (or (assq-ref field-name-mapping field-name)
                          field-name)))
    #~(format #f "~a: ~s~%"
              #$(camelize-field-name field-name*)
              #$val)))
That's not so bad, is it? What was that? 6 more characters? Surely you wouldn't be scared of that, but just in case, let me give you some extra reassurance on what's happening here. This G-Expression thing, also known as gexp, is just the way you let Guix know that this code is for later. "When is later?", you may wonder. Simplifying it, that "later" is when Guix knows where file-like objects will be located in your disk; that long path on the store you may have seen before.
For example, a package is a file-like object, so when you build the package Guix will tell you where it was stored:
$ guix build cowsay
/gnu/store/gz170ppi2hxssp4h3yw5jh4gdw6x9ws0-cowsay-3.8.4
Preceding an expression with #~ (or gexp), one effectively tells Guix "don't
evaluate this code until you know what this expression should expand to". And
that other syntax, #$ (or ungexp), is telling Guix to replace the file-like
object for its lowered representation, usually a path in the store. For a
package like cowsay, that would be that
/gnu/store/gz170ppi2hxssp4h3yw5jh4gdw6x9ws0-cowsay-3.8.4 paths we saw before.
With that said, if you are like me, you won't be comfortable if you cannot debug this expressions, so let me give you some supper powers.
In your REPL, import the (guix) module. This will augment the REPL with some
additional commands that will simplify our life:
scheme@(guile-user)> ,use (guix)
scheme@(guile-user)> ,help guix
Guix Commands [abbrev]:

 ,run-in-store EXP                 - Run EXP through the store monad.
 ,verbosity LEVEL                  - Change build verbosity to LEVEL.
 ,lower OBJECT                     - Lower OBJECT into a derivation or store file and return it.
 ,build OBJECT [BUILD-MODE]        - Lower OBJECT and build it, returning its output file name(s).
 ,build-options OPTIONS            - Set build options to OPTIONS.  Print previous value (to allow easy restore).
 ,build-graft GRAFT?               - Set whether grafts should be performed.
 ,enter-store-monad                - Enter a REPL for values in the store monad.
 ,phases                           - Return the build phases of the package defined by FORM.
 ,configure-flags                  - Return the configure flags of the package defined by FORM.
 ,make-flags                       - Return the make flags of the package defined by FORM.
Let's see what that gexp is up to:
scheme@(gnu home services mail)> (goimapnotify-serialize-field 'reject-unauthorized? ''true)
$6 = #<gexp (format #f "~a: ~s\n" #<gexp-input "rejectUnauthorized":out> #<gexp-input (quote true):out>) gnu/home/services/mail.scm:252:2 7f4c7d9deb40>
There is a little helper to approximate a gexp to it's output:
scheme@(gnu home services mail)> (gexp->approximate-sexp $6)
$7 = (format #f "~a: ~s\n" "rejectUnauthorized" (quote true))
scheme@(gnu home services mail)> (primitive-eval $7)
$8 = "rejectUnauthorized: true\n"
That gets us an idea of what will be emitted to disk, but for more complex procedures, this is not going to cut it, specially if there are multiple gexps combined. So let's build that gexp:
;; 'gexp->file' comes from the '(guix gexp)' module. You can ask the REPL more
;; information about a symbol through ',a SYMBOL'.
scheme@(gnu home services mail)> ,a gexp->file
(guix gexp): gexp->file #<procedure gexp->file (name exp #:key guile set-load-path? module-path splice? system target)>

scheme@(gnu home services mail)> (gexp->file "test.scm" $6)
$8 = #<procedure 7f3f7d456ea0 at guix/gexp.scm:2098:2 (state)>
In order for Guix to build a value, it needs to be something Guix can lower—an
object that can be "compiled" down to a file in the store (these are referred to
as file-like objects, because they can be inserted in any piece of code that
expects a file name). A gexp cannot be built by itself, because there is nowhere
to output it to. The above snippet creates a file-like object that will be
emitted to a file named test.scm in the store. That file will contain our
expression. As you see, we've got a procedure. The REPL printer tells us that
this procedure needs some state; this is just a way of indicating you that
this is a monadic procedure that can only be run in the context of a store
connection. Read The Store
Monad for
more information.
I will build it manually just once for demonstration purposes, don't blink:
scheme@(gnu home services mail)> ,use (guix store)
scheme@(gnu home services mail)> (run-with-store (open-connection)
                                   $8)
$9 = #<derivation /gnu/store/gq71r3sgilfvsicfnifln8n0wfksam13-test.scm.drv => /gnu/store/c3hxw7pgnxchw1zldnc9nrb8iwwrqf78-test.scm 7f3f7e2de000>
Where we are saying "run the procedure we got in the context of a store
connection", we opened that connection through open-connection. Let's not do
that again... Fortunately we have those useful REPL commands I just told you
about, so we can archive the same result by doing this:
scheme@(gnu home services mail)> ,run-in-store $8
$10 = #<derivation /gnu/store/gq71r3sgilfvsicfnifln8n0wfksam13-test.scm.drv => /gnu/store/c3hxw7pgnxchw1zldnc9nrb8iwwrqf78-test.scm 7fcd92f7f0f0>
That's better, isn't it?
Now, this is a derivation. That's something Guix can build:
scheme@(gnu home services mail)> ,build $10
building /gnu/store/gq71r3sgilfvsicfnifln8n0wfksam13-test.scm.drv...
$11 = "/gnu/store/c3hxw7pgnxchw1zldnc9nrb8iwwrqf78-test.scm"
What's that? You don't want this magic command? Okay, the same thing can be done with:
scheme@(gnu home services mail)> (run-with-store (open-connection)
                                   (built-derivations (list $10)))
$12 = #t
scheme@(gnu home services mail)> (derivation->output-path $10)
$13 = "/gnu/store/c3hxw7pgnxchw1zldnc9nrb8iwwrqf78-test.scm"
At last, a file! What's in there?
$ cat /gnu/store/c3hxw7pgnxchw1zldnc9nrb8iwwrqf78-test.scm
(format #f "~a: ~a\n" "rejectUnauthorized" "true")
Okay that seems about right. We can even run it:
scheme@(gnu home services mail)> (call-with-input-file $13
                                   (lambda (port)
                                     (primitive-eval (read port))))
$14 = "rejectUnauthorized: true\n"
You've seen the secret sauce, let's continue with what brought us here.
(define (goimapnotify-serialize-boolean field-name val)
  (goimapnotify-serialize-field field-name (if val ''true ''false)))
With this our configuration won't complain about the missing serializer. Let's continue.
One last thing, notice how, after moving to the gexp version of
goimapnotify-serialize-field, we started double quoting the symbols true and
false, this is because the #$ syntax will replace the value in place, and
the value of 'true is true, without the quote. If we didn't double quote,
the staged code after expansion would look like this:
(format #f "~a: ~s\n" "rejectUnauthorized" true)When what we really want is to expand to this:
(format #f "~a: ~s\n" "rejectUnauthorized" 'true)The reason for this is that we want users to be able to write staged code on the different fields. If one of the values of a field where to be something like this:
(goimapnotify-serialize-field 'favorite-game #~(string-append #$cowsay "/bin/cowsay"))The expansion would be this:
(format #f "~a: ~s\n" "favoriteGame" (string-append "/gnu/store/gz170ppi2hxssp4h3yw5jh4gdw6x9ws0-cowsay-3.8.4" "/bin/cowsay"))The string-append procedure is evaluated right before the format call, not
when the gexp is getting lowered.
The (gnu services configuration) module we imported earlier provides us with
serialize-configuration, it takes two arguments, a configuration object and the
fields that compose that configuration.
The define-configuration macro defined the
goimapnotify-tls-options-configuration constructor for us, we can create a
configuration with the default values like this:
scheme@(gnu home services mail)> (goimapnotify-tls-options-configuration)
$10 = #<<goimapnotify-tls-options-configuration> reject-unauthorized?: #f starttls?: #f %location: #f>
Then, we can serialize it like this:
scheme@(gnu home services mail)> (serialize-configuration $10 goimapnotify-tls-options-configuration-fields)
$11 = #<gexp  gnu/services/configuration.scm:165:2 7ff1fd2cbf60>
If you recall form the macro expansion we saw earlier,
goimapnotify-tls-options-configuration-fields, was one of those identifiers
that got generated.
You should already know how to build that gexp we've got:
scheme@(gnu home services mail)> (gexp->file "test.yaml" $11)
$12 = #<procedure 7efd8b10c2d0 at guix/gexp.scm:2098:2 (state)>
scheme@(gnu home services mail)> ,use (guix)
scheme@(gnu home services mail)> ,run-in-store $12
$13 = #<derivation /gnu/store/z59sf3nhh80668z8njljfxcymgi071pr-test.yaml.drv => /gnu/store/xam1210yl1vdxix0bgpfalf6drpv6xbx-test.yaml 7efd8a80fd70>
scheme@(gnu home services mail)> ,build $13
$14 = "/gnu/store/xam1210yl1vdxix0bgpfalf6drpv6xbx-test.yaml"
scheme@(gnu home services mail)> (call-with-input-file $14
                                   (lambda (port)
                                     (display (primitive-eval (read port)))))
rejectUnauthorized: false
starttls: false
That's some nice YAML syntax... We better speed up the pace or I will retire before finishing up this blog post.
goimapnotify-box-configurationNext in line is goimapnotify-box-configuration, you know the drill. We start
by declaring the configuration with define-configuration, specifying each
field name, type and docstring:
(define-configuration goimapnotify-box-configuration
  (mailbox
   string
   "The mailbox to monitor.")

  (on-new-mail
   maybe-string-or-gexp
   "The command to execute when new mail arrives.")

  (on-new-mail-post
   maybe-string-or-gexp
   "The command to execute after the new-mail command.")

  (on-changed-mail
   maybe-string-or-gexp
   "The command to execute when mail is changed.")

  (on-changed-mail-post
   maybe-string-or-gexp
   "The command to execute after the changed-mail command.")

  (on-deleted-mail
   maybe-string-or-gexp
   "The command to execute when mail is deleted.")

  (on-deleted-mail-post
   maybe-string-or-gexp
   "The command to execute after the deleted-mail command.")

  (prefix goimapnotify-))
You may have noticed that we have two new types. strings, easy enough, and
maybe-string-or-gexp, not so easy; right? Worry not, here comes the
explanation.
Let's start by defining the string type:
(define-maybe string (prefix msmtp-configuration-))You may be very confused right now. What has msmtp-configuration to do with
our goimapnotify-configuration example? Well, I want this blog post to get you
ready for the real world, and in the wild, you will make configurations in
modules that contain other configurations. The example we are looking up today
is a narration of my adventures making the Goimapnotify service from the (gnu services mail) module, in that module, there is already a configuration for
msmtp.
With that said, if we tried to do this:
(define-maybe string (prefix goimapnotify-))We would be surprised with a warning that looks something like this:
$ make
...
[ 94%] GUILEC   gnu/home/services/mail.go
gnu/home/services/mail.scm:67:0: warning: shadows previous definition of `maybe-string?' at gnu/home/services/mail.scm:63:0
gnu/home/services/mail.scm:278:0: warning: shadows previous definition of `goimapnotify-serialize-maybe-string' at gnu/home/services/mail.scm:67:0
That's unexpected, isn't it? Nothing we've seen so far points to a
maybe-string? procedure, let's look at what is going under the hood of that
define-maybe macro:
scheme@(gnu home services mail)> ,expand (define-maybe string (prefix msmtp-configuration-))
$15 = (begin
        (define (maybe-string? val)
          (or ((@@ (gnu services configuration) not)
               ((@@ (gnu services configuration) maybe-value-set?) val))
              (string? val)))
        (define (msmtp-configuration-serialize-maybe-string field-name val)
          (if (string? val)
              (msmtp-configuration-serialize-string field-name val)
              "")))
Do you see it? The macro is expanding to some code that introduces two new
procedures into the module, one following the prefix, that would be
msmtp-configuration-serialize-maybe-string, and one that just declares the
predicate for the maybe type.
Given that, the warning is now apparent. If we call again that macro with a
string as the first argument, we will get the same predicate after the
expansion, leading to the redefinition warning.
So, for this particular case, instead of using the macro, we will define manually the two procedures required for our configuration:
;; The module already had this helper defined.
(define (string-or-gexp? obj)
  (or (string? obj)
      (gexp? obj)))

;; ... omitted lines ...

(define (goimapnotify-serialize-string field-name val)
  (goimapnotify-serialize-field field-name val))

(define (goimapnotify-serialize-maybe-string field-name val)
  (if (maybe-value-set? val)
      (goimapnotify-serialize-string field-name val)
      ""))

(define goimapnotify-serialize-string-or-gexp
  goimapnotify-serialize-string)

(define (goimapnotify-serialize-maybe-string-or-gexp field-name val)
  (if (and (maybe-value-set? val)
           (string-or-gexp? val))
      (goimapnotify-serialize-string-or-gexp field-name val)
      ""))
The above snippet defines all the serializers we need for the new types. Notice
that they are just some simple wrappers around the
goimapnotify-serialize-field helper. That procedure is doing all the heavy
lifting here, and fortunately for us, it already handles gexps. Therefore, the
fields that have a type that accepts a gexp are straightforward to declare.
That would be it for the goimapnotify-box-configuration declaration. As showed
in the previous section, the REPL is your friend. I had never written such a
complex configuration before, but thanks to this "elegant weapon for a more
civilized age", I could find my way by poking things
around.
Let's continue!
goimapnotify-configurationYou know the drill, we start by defining the fields we need. Again, I'm doing this just by looking at the README example provided by the developers of Goimapnotify:
(define-configuration goimapnotify-configuration
  (host
   string
   "The IMAP server hostname.")

  (host-command
   maybe-string-or-gexp
   "The command to retrieve the IMAP server hostname.")

  (port
   (integer 993)
   "The port that the IMAP server listens on.")

  (tls?
   (boolean #f)
   "Enable or disable TLS.")

  (tls-options
   maybe-goimapnotify-tls-options-configuration
   "TLS options for the IMAP connection."
   (serializer serialize-maybe-goimapnotify-tls-options-configuration))

  (idle-logout-timeout
   maybe-integer
   "The idle logout timeout in minutes.")

  (user-name
   maybe-string
   "The user-name for authentication.")

  (user-name-command
   maybe-string-or-gexp
   "The command to retrieve the user-name.")

  (alias
   maybe-string
   "An alias for the account.")

  (password
   maybe-string
   "The password for authentication.")

  (password-command
   maybe-string-or-gexp
   "The command to retrieve the password.")

  (xo-auth2?
   (boolean #f)
   "Enable or disable XOAUTH2 authentication.")

  (wait
   maybe-integer
   "The delay in seconds before the mail syncing is triggered.")

  (boxes
   list-of-goimapnotify-boxes-configurations
   "The mailboxes to monitor."
   (serializer serialize-list-of-goimapnotify-boxes-configurations))

  (prefix goimapnotify-))
You are already familiar with most of those types, but there are some new things here:
integer and maybe-integermaybe-goimapnotify-tls-options-configurationlist-of-goimapnotify-boxes-configurationsLet's start with the obvious ones first.
integerThe module already had a maybe definition for the integer. If you recall from
the macro expansion earlier, that means that there is already a symbol for the
predicate maybe-integer?:
(define-maybe integer (prefix msmtp-configuration-))We still need a serializer that follows our prefix:
(define (goimapnotify-serialize-integer field-name val)
  (goimapnotify-serialize-field field-name val))

(define (goimapnotify-serialize-maybe-integer field-name val)
  (if (maybe-value-set? val)
      (goimapnotify-serialize-integer field-name val)
      ""))
Simple enough. Moving on!
maybe-goimapnotify-tls-options-configuration(define (serialize-goimapnotify-tls-options-configuration field-name val)
(let ((serialization (serialize-configuration val goimapnotify-tls-options-configuration-fields)))
#~(begin
(use-modules (ice-9 format) (ice-9 string-fun))
(format #f "~a:
~a~%"
'#$(camelize-field-name field-name)
(string-replace-substring #$serialization "\n" "\n ")))))
(define-maybe goimapnotify-tls-options-configuration)You are already familiar with the define-maybe macro. The serializer is also
quite simple. Since we already defined a record that contains within all the
required information to serialize it, we just need to make a simple wrapper
around serialize-configuration.
Before moving forward, notice how the serializers from this section doesn't
contain that goimapnotify- prefix. This is an arbitrary decision, but since
there is already goimapnotify in the symbol name, I think it's a bit redundant
to add it. For the configuration definition to know which serializer to use, we
have to be specific in the serializer argument of the fields, that's why in the
configuration we had this declaration specifying a (serializer ...) for the
field:
(define-configuration goimapnotify-configuration
  ;; ... omitted lines ...
  (tls-options
   maybe-goimapnotify-tls-options-configuration
   "TLS options for the IMAP connection."
   (serializer serialize-maybe-goimapnotify-tls-options-configuration))
  ;; ... omitted lines ...
(prefix goimapnotify-))list-of-goimapnotify-boxes-configurationsFirst we need a prefix to know if we have a list of
goimapnotify-box-configuration objects, that one is simple:
(define (list-of-goimapnotify-boxes-configurations? lst)
  (and (not (null? lst))
       (every goimapnotify-box-configuration? lst)))
Now we need a serializer that knows how to handle a list of these objects:
(define (serialize-list-of-goimapnotify-boxes-configurations field-name value)
  (let ((serializations (cons 'list
                              (map (cut serialize-configuration <>
                                        goimapnotify-box-configuration-fields)
                                   value))))
    #~(begin
        (use-modules (ice-9 format) (ice-9 string-fun))
        (format #f "~a:
~{  - ~a~%~}"
                '#$(camelize-field-name field-name)
                (map (lambda (s)
                       (string-replace-substring s "\n" "\n    "))
                     #$serializations)))))
Looks a bit daunting, but it's just staged code, remember our earlier explanation of gexps. This code is only constructing a string with the shape we need.
As a reminder, we are serializing to YAML, that means that lists are prefixed by
a - character. Following the Goimapnotify README, the indentation would be
something like this:
boxes:
  - mailbox: INBOX
    onNewMail: 'mbsync examplenet:INBOX'
    onNewMailPost: SKIP
    onChangedMail: 'mbsync examplenet:INBOX'
  - mailbox: Junk
    onNewMail: 'mbsync examplenet:Junk'
    onNewMailPost: SKIP
This is what that format call is doing. Refer to
Formatted-Output
for more information.
We are only lacking a way to generate a complete configuration, remember that
goimapnotify-configuration is an object for a single configuration. According
to the README of Goimapnotify, the configuration file can take a list of
configurations.
home-goimapnotify-configurationThis is the last configuration we will need, it will be used directly by the service:
(define-configuration home-goimapnotify-configuration
  (goimapnotify
   (file-like goimapnotify)
   "The @code{goimapnotify} package to use."
   empty-serializer)
  (configurations
   (list-of-goimapnotify-configurations)
   "A list of @code{goimapnotify-configuration} records which contain
information about all your accounts configurations."))
Simple enough, the first field is the Guix package that provides the
goimapnotify program. This one is used by the service to start the
process. Since it doesn't need to appear in any configuration file, we don't
need to serialize it, hence the empty-serializer.
On last serializer:
(define (serialize-list-of-goimapnotify-configurations field-name value)
  (let ((serializations (cons 'list
                              (map (cut serialize-configuration <>
                                        goimapnotify-configuration-fields)
                                   value))))
    #~(begin
        (use-modules (ice-9 format) (ice-9 string-fun))
        (format #f "~a:
~{  - ~a~%~}"
                '#$(camelize-field-name field-name)
                (map (lambda (s)
                       (string-replace-substring s "\n" "\n    "))
                     #$serializations)))))
The rationale for this code is the same as the one explained for
list-of-goimapnotify-boxes-configurations.
The service definition; at last!
(define (home-goimapnotify-shepherd-service config)
  (let ((log-file #~(string-append %user-log-dir "/goimapnotify.log")))
    (list
     (shepherd-service
       (provision '(goimapnotify))
       (modules '((shepherd support)))   ;for '%user-log-dir'
       (documentation "Run a goimapnotify process")
       (start #~(make-forkexec-constructor
                 (list
                  #$(file-append
                     (home-goimapnotify-configuration-goimapnotify config)
                     "/bin/goimapnotify")
                  "-conf" #$(mixed-text-file "goimapnotify.yaml"
                                             (serialize-configuration config
                                                                      home-goimapnotify-configuration-fields)))
                 #:log-file #$log-file))
       (stop #~(make-kill-destructor))))))
Refer to Shepherd Services for more information on how to write Shepherd services. I will only highlight how to handle the configuration we just wrote.
We have already done all the hard work, the configuration declaration contains
all the information needed to perform the serialization of the different fields
to YAML, we just need to call serialize-configuration. For example:
scheme@(gnu home services mail)> (define test-config
  (home-goimapnotify-configuration
   (configurations
    (list
     (goimapnotify-configuration
      (host "test.example.com")
      (boxes
       (list
        (goimapnotify-box-configuration
         (mailbox "Test")))))))))

scheme@(gnu home services mail)> (serialize-configuration test-config home-goimapnotify-configuration-fields)
$6 = #<gexp  gnu/services/configuration.scm:165:2 7f3448e678a0>
That serialization gives a gexp ready to be wrapped in a file-like so it can be
lowered to the store. That's what mixed-text-file is doing:
scheme@(gnu home services mail)> (mixed-text-file "goimapnotify.yaml"
                 (serialize-configuration test-config
                                          home-goimapnotify-configuration-fields))
$7 = #<<computed-file> name: "goimapnotify.yaml" gexp: #<gexp  guix/gexp.scm:2171:6 7f343915ef60> guile: #f options: (#:local-build? #t)>
scheme@(gnu home services mail)>
We've got ourselves a service, but there is one last thing before we go!
As mentioned in the previous section, refer to Defining Services for what's going on here. The last thing we need do is declare the relation that this service has with respect to others:
(define home-goimapnotify-service-type
  (service-type
    (name 'home-goimapnotify)
    (extensions
     (list (service-extension home-shepherd-service-type
                              home-goimapnotify-shepherd-service)))
    (description "Configures the @code{goimapnotify} IMAP Mailbox notifier.")))
We did it!
Still here? That was long... But here we are, we defined our complex configuration.
Congratulations on reading till the end, by this time you should already be an expert on defining Guix configurations.
We acknowledge that there are some improvements to do on the API for defining configurations. We would like to have a way to specify symbol mapping for field names in the declaration, so that serializers can be generalized better. It would also be nice if we could refactor some of our configuration definitions so the serializers that can be generalized are reused between declarations. After all, there are many configuration files in similar formats.
For all of these improvements, we are counting on you! I wrote this blog post to empower you to participate in the development. If this is something that resonates with you, come join the fun!
Call for talks aperta il 31 agosto 2026. Ventiquattresimo anno del gruppo, dodicesimo Linux Day irpino documentato.
[IT]
Non appena abbiamo scoperto di essere finite sulla lista delle organizzazioni terroristiche globali, abbiamo scritto, dichiarato e promesso che avremmo cercato di resistere fino a che fosse stato possibile, che non ci saremmo arrese finché avessimo intravisto delle possibilità legali. Abbiamo mantenuto e difeso con orgoglio un’infrastruttura libera, riservata, autonoma e soprattutto partigiana.
Per noi restare umani non è un semplice slogan.
Significa che, prima di tutto, sono le utenti, le persone che costruiscono le reti umane a cui ci appoggiamo e le comunità che ci hanno inondato di messaggi e di amore e solidarietà, che devono essere tutelate.
Non possiamo accettare uno scontro o prestarci a strumentalizzazioni che mettano in pericolo le loro vite, le vite dei loro cari, lasciandole alla mercé di autocrati, fascisti e agenzie che agiscono per vie extra-legali.La concreta possibilità di poter essere la causa di conseguenze penali o finanziarie per qualcuno che ci è vicino, o che anche solo interagisce con noi non ci permette altre scelte.
A/I chiude. Il collettivo Autistici/Inventati chiude e sospenderà tutti i servizi a breve termine.
Non c’è un modo facile per dirlo o per spiegarlo.
Ogni giorno in cui siamo rimaste online a partire dal 26 agosto è stata una vittoria, ma noi dobbiamo fermarci oggi.
Nessuna di noi ha simpatia per i gesti eroici e men che meno per i martiri, quindi non ne faremo e non ne chiederemo. In questo clima continuare a offrire i nostri servizi è solo un pericolo in più per le nostre utenti, e per tutte le persone che fanno parte delle nostre comunità. In un mondo di accuse slegate dai fatti non possiamo che aspettarci un’ulteriore repressione sproporzionata. Questo ci mette di fronte all’impossibilità di mantenere il nostro progetto originario: offrire strumenti sicuri e non mercificati.
Sono stati 25 anni bellissimi. Sono stati una “bella storia”.
Ora mollate il pc, uscite, lottate, abbracciatevi e non perdete il sorriso. Perché noi ci fermiamo. Ma la resistenza e le idee no. Restiamo umani.
A brevissimo spiegheremo come salvare il contenuto dei blog, mail, siti e altri suggerimenti di tipo tecnico. Tenete comunque sempre presente che, così come è stato chiuso senza alcun preavviso il dominio autistici.org, nel frattempo potrebbero esserci altri problemi del genere che non siamo in grado di prevedere.
Collettivo Autistici/Inventati
[EN]
The day we discovered we had been designated a global terrorist organization, we promised that we would try to resist as long as this was possible, that we would not back down as long as we could see options to stand our ground. For years, we have proudly maintained and defended a free, privacy-friendly, autonomous and politically committed infrastructure.
“Stay human” is not an empty phrase to us.
It means, above all, that we have a responsibility to protect our users, those who build the human networks we rely, and for the communities who flooded us with messages of support and solidarity.
We cannot engage in a fight or expose ourselves to manipulations that threaten the lives of these people and their loved ones, leaving them at the mercy of autocrats, fascists and agencies that take extra-legal courses of action. The possibility that our work may cause legal and financial consequences to those who are close to us – or even only have something to do with us – leaves us no choice.
A/I is shutting down. The Autistici/Inventati collective is shutting down and will soon discontinue all of the services we provide.
There is no easy way to announce or explain this.
Every day we stayed online after August 26, 2026, has been a victory, but now we are forced to stop.
None of us holds eroic gestures and martyrs in high esteem, therefore we will demand no sacrifices. Not from us, not from anyone else. In this political climate, continuing to offer our services endangers our users and anyone who is part of our communities. In a world where allegations are disconnected from reality, we can only expect repression to be increasingly disproportionate. Under these circumstances, we are no longer able to maintain our original mission – offering secure and non-commercial digital tools.
These 25 years have been amazing. It’s been an “incredible ride”.
Now turn off your PCs, get out of your homes, struggle, hug each other and keep on smiling. We are stopping, but the Resistance and ideas do not stop. Stay human.
We will soon send instructions on how to back up the content of your blogs, mailboxes and websites, along with more technical recommendations. But keep in mind that, just as the autistici.org domain was made unreachable without previous notice, in the next few days we might suffer similar issues that we may not be able to predict.
Autistici/Inventati Collective
[IT]
Venerdì 4 settembre Banca Etica ci ha comunicato in una riunione che eserciterà l’opzione di rescissione unilaterale dal contratto con l’Associazione AI ODV e che i fondi attualmente presenti sul conto frutto delle donazioni di migliaia di persone, associazioni e collettivi non saranno nella disponibilità dell’Associazione.
Al di là delle molte parole spese dai dirigenti della Banca per lavarsi la coscienza, i fatti dicono che Banca Etica non solo si adegua al diktat dell’autocrate statunitense, ma ne rincara la dose mettendosi al suo stesso livello.
E tutto questo senza alcun preavviso e senza darci alcuna possibilità di disporre dei fondi dell’Associazione in maniera adeguata o di trovare una soluzione condivisa.
La decisione di Banca Etica di fatto ci mette nell’impossibilità di onorare i nostri impegni amministrativi, pagare i nostri fornitori ed erogare i servizi che le persone che hanno scelto A/I si aspettano.
L’Associazione non ha altra soluzione che adire tutte le vie legali a nostra disposizione contro questa decisione, che riteniamo illegittima e immotivata (allo stato attuale delle cose), per fare in modo che le donazioni che le persone ci hanno affidato possano tornare a nostra disposizione.
[EN]
On Friday, September 4th, Banca Etica met the AI ODV association in a videocall and told us that they are going to shut down our bank account unilaterally, thus terminating our contract for good, and that the funds still on the account, which we raised through donations from thousands of people, organizations and collectives, will not be at the association’s disposal.
Banca Etica has been spending many words to justify their actions and pretend they are on our side, but their actions counter all of their statements, clearly showing how they are just faithful servants of the US autocrat.
And this has happened without us being notified or allowed to adequately use our funds or agree upon some kind of solution.
Banca Etica’s decision has made it impossible for us to honour our administrative committments, to pay our service providers and to provide our users with the services they have chosen us for.
The AI ODV association has no other option than to pursue all the legal tools available to counter this decision, which we deem illegitimate and unmotivated (at least as things stand at the present moment), so as to be able to access the funds people donated to us.
[IT]
Dal 26 agosto, quando il Dipartimento del Tesoro statunitense, tramite OFAC, ci ha sanzionato come “Specially Designated Global Terrorist” (SDGT), sono successe tante cose, tanto si è mosso. Ed è solo l’inizio.
Il 28 agosto il dominio autistici.org è sparito dalla faccia del globo terracqueo.
Tutto questo, è bene sottolinearlo ogni volta, nonostante A/I non abbia compiuto alcun reato, né negli USA e tanto meno in Italia, e nonostante nessun giudice, USA o italiano, ci abbia mai contestato alcunché.
Non siamo e mai saremo una struttura “neutra”. Siamo un collettivo antifascista e anticapitalista, che usa la tecnologia per rendere possibile una comunicazione libera in cui la privacy non sia un mero dato di marketing, ma un fatto reale.
Abbiamo deciso di creare uno spazio unico per raccogliere quello che sta avvenendo dopo il 26 agosto, per permettere a tutta quella imprevedibile, caotica, magnifica comunità solidale di restare aggiornata più facilmente sulle conseguenze della decisione del governo USA e su quello che stiamo facendo.
Su #KeepItFree troverete comunicati, aggiornamenti tecnici, rassegna stampa, solidarietà, campagne, lettere aperte, banner, petizioni e speriamo molto di più.
Sono stati giorni convulsi, e i prossimi non saranno più leggeri. Per questo vi chiediamo di continuare a sostenerci e a costruire con noi una comunicazione resistente. Perché comunicare non è terrorismo. Perché noi siamo la Resistenza.
Perché crediamo in infrastrutture solidali, antifasciste, ma soprattutto libere. KEEP THE INTERNET FREE!
https://keepitfree.ai/it/announcements/presentiamo-https/keepitfree.ai/
[EN]
Many things happened since August 26, 2026, when the Office of Foreign Assets Control (OFAC) at the US Department of the Treasury included us in their list of “Specially Designated Global Terrorists” (SDGT). This is just the beginning.
On August 28 our autistici.org domain was wiped from the face of Earth.
Bear in mind: all of this happened without A/I committing any crime, neither in Italy nor in the US, and without any prosecutor ever indicting us either for felonies or for misdemeanors.
We are not a “neutral” structure, and we will never be. We are an anti-fascist and anti-capitalist collective, we use technology to enable independent communications and we believe privacy is not a mere marketing claim, but an actual value.
We have now created a dedicated space to document what has been unfolding since August 26, to empower our unpredictable, chaotic and magnificent solidarity network by keeping it up to date with the consequences of the US government designation and our responses.
On #KeepItFree you will find press releases, technical updates, news articles, expressions of solidarity, support campaigns, open letters, banners, petitions, and much more.
These days have been crazy, and the next to come won’t be calmer. So we ask you to keep supporting us and stand with us in building a communication infrastructure that speaks Truth to Power. Speech is not terrorism. Expect resistance.
KEEP THE INTERNET FREE!
https://keepitfree.ai/announcements/announcing-https/keepitfree.ai/
ARI Fidenza ci informa che sabato 7 e domenica 8 giugno 2025 verrà attivato il cimelio del panfilo “Elettra“ con il nominativo speciale di Stazione Commemorativa Marconiana con il nominativo IY4RXO ("RX Oscillator") valido per il diploma radioamatoriale "MARCONI - PATENTED BY".
Tutte le informazioni sulla pagina di ARI Fidenza.
Il giorno 8 maggio abbiamo fatto un incontro con le seconde medie della scuola Mazzini di Livorno, per divulgare e dimostrare la "radio" in alcuni dei suoi aspetti.
Le parole di Fabrizio IU5GEZ sintetizzano quello che si siamo portati a casa dall'incontro: «Quando senti dire "posso provare ancora a parlare alla radio?" vuol dire che qualcosa ha funzionato!»
L'incontro ha avuto eco sulla stampa locale: https://www.quilivorno.it/news/scuola/le-mazzini-a-scuola-di-radio/
Ecco due momenti dell'incontro:


La scuola Mazzini sta facendo un bel percorso di preparazione allo School Contact e lo stanno documentando su una bacheca virtuale https://padlet.com/tincanid/scuola-mazzini-chiama-spazio-4az1cqf3wbs024cj


Attacco incendiario contro il parco auto dell’Istituto federale per le attività immobiliari, contro la NATO, contro la Bundeswehr, contro la guerra (Pinneberg, Germania, 16 agosto 2026)
Ciao, oggi vogliamo presentarvi l’Istituto federale per le attività immobiliari (BImA). Non lo conoscete? Sembra noioso? Anche noi la pensavamo così fino a poco tempo fa. Ma la collaborazione tra il settore civile e quello militare sta dando risultati sorprendenti.
Per questo motivo, nella notte tra il 15 e il 16 agosto 2026, abbiamo dato fuoco al parco auto della BImA a Pinneberg (Schleswig-Holstein), al numero 1 di Eggerstedtstraße.
La BImA si occupa della gestione e della valorizzazione di tutte le caserme e gli immobili dell’esercito federale tedesco. Il compito principale della BImA è garantire gli spazi e i terreni di cui hanno bisogno varie istituzioni federali, in particolare l’esercito federale, la polizia federale e la dogana.
Inoltre, la BImA organizza programmi edilizi, ad esempio per la costruzione di nuovi alloggi per le forze armate. La BImA è coinvolta anche in numerose strutture della NATO, ad esempio nella gestione dei beni immobili delle truppe NATO e nella gestione della rete di condutture di quest’ultima.
Come potete vedere, quindi, ci sono molti motivi per interessarsi all’“Istituto federale per la gestione immobiliare”. La cooperazione civile-militare offre inoltre diverse opportunità…
Sabotiamo la Bundeswehr, sabotiamo ogni manovra della NATO, sabotiamo la guerra!
Contro ogni Stato, ogni nazione e il servizio militare obbligatorio!
Per la vita, l’auto-organizzazione e l’azione diretta!
[Pubblicato in tedesco in https://de.indymedia.org/node/858133 | Tradotto in italiano e pubblicato in https://lanemesi.noblogs.org/post/2026/08/17/attacco-incendiario-contro-il-parco-auto-dellistituto-federale-per-le-attivita-immobiliari-contro-la-nato-contro-la-bundeswehr-contro-la-guerra-pinneberg-germania-16-agosto-2026/]
Comunicato di rivendicazione per l’attacco alla residenza di Dominic MacDuff-Auger, fondatore di Munera Intelligence, azienda produttrice di droni IA, e per il lancio di bottiglie molotov contro una sede Microsoft da parte di Fronte Rivoluzionario Anarchico di Liberazione (Montreal, Canada, 5 agosto 2026)
Visita a domicilio a uno sviluppatore di droni AI e attacco con bottiglie Molotov contro Microsoft
Nella notte di mercoledì 5 agosto, sono state sfondate le finestre e la porta di un’abitazione e una sede di Microsoft è stata presa di mira con delle bombe molotov.
L’azione era diretta contro la residenza ufficiale del fondatore e la sede centrale di Munera Intelligence. Munera sviluppa droni basati sull’intelligenza artificiale che, grazie alla tecnologia AI, sorveglieranno le nostre strade, come previsto da un accordo con il Comune di Montreal annunciato a giugno. Le finestre e la porta dell’abitazione di Dominic MacDuff-Auger sono state distrutte.
Il Comune ha dichiarato che i droni verranno utilizzati esclusivamente nelle zone di cantiere. Tuttavia, come qualsiasi sistema di videosorveglianza, i dati raccolti non faranno altro che rafforzare il sistema di controllo che la polizia sta implementando per coprire l’intera città. Il programma sui droni fa parte di un progetto più ampio che include l’installazione, recentemente annunciata, di telecamere alimentate dall’intelligenza artificiale e gestite dalla polizia in tutta la città. L’obiettivo è normalizzare le crescenti intrusioni nelle nostre vite e condurre una guerra costante contro la nostra capacità di vivere in libertà. Se si consentirà al Comune di sviluppare l’uso dei droni con intelligenza artificiale, non c’è dubbio che il nostro futuro assomiglierà sempre più a un mondo in cui il cielo sarà pieno di robot che effettuano consegne per Amazon e vigilano sulla nostra totale obbedienza a governi sempre più autoritari.
La stessa notte, sono state lanciate bottiglie molotov contro una sede della Microsoft. Questo attacco è una risposta alla silenziosa espansione dei data center, settore in cui Microsoft riveste un ruolo di primo piano. I data center rappresentano un elemento fondamentale del potere capitalista contemporaneo. Sono al centro dell’ascesa dell’intelligenza artificiale che, da un lato, sta distruggendo il pianeta e, dall’altro, sta creando nuovi strumenti di sorveglianza. La tecnologia di Microsoft, tra le altre, è utilizzata dal governo israeliano nella sua campagna di genocidio contro il popolo palestinese. Durante l’attacco si sono verificate delle difficoltà nell’accendere le bottiglie molotov, difficoltà che non si erano presentate durante le prove. State certi che in futuro queste difficoltà verranno risolte.
Ci era stato detto che ci attendeva un futuro migliore, un futuro in cui le persone avrebbero avuto tutto ciò di cui avevano bisogno, in cui l’acqua e il cibo sarebbero stati abbondanti e sani e l’aria perfettamente respirabile, in cui il lavoro sarebbe stato ridotto al minimo e le persone avrebbero vissuto senza padroni né dei. Che fine ha fatto questo futuro? Dobbiamo forse aspettare che la fantascienza di 1984, Mad Max o Blade Runner diventi realtà, mentre facciamo da cavie per le sette tecnologiche? No, finché una rivoluzione è ancora possibile, potete contarci: andremo fino in fondo!
Niente più pietà. È ora di dichiarare guerra all’intelligenza artificiale, alla sorveglianza e ai loro sviluppatori! I metodi che adotteremo dovranno essere all’altezza della gravità della nostra situazione: bombe molotov, attacchi alle abitazioni e altro ancora. Non possiamo più rimandare il momento di combattere, lottare e attaccare fino alla vittoria totale. La vittoria totale della rivoluzione sociale. La vittoria totale della vita. L’IA deve essere distrutta!
Giorni migliori ci attendono. Viva la rivoluzione anarchica!
Revolutionary Anarchist Liberation Front [Fronte Rivoluzionario Anarchico di Liberazione]
[Pubblicato in inglese in https://mtlcounterinfo.org/house-visit-for-ai-drone-developer-and-molotov-attack-on-microsoft/ | Pubblicato in francese in https://mtlcontreinfo.org/attaque-residentielle-contre-le-developpeur-des-drones-ia-et-attaque-molotov-contre-microsoft/ | Tradotto in italiano e pubblicato in https://lanemesi.noblogs.org/post/2026/08/13/comunicato-di-rivendicazione-per-lattacco-alla-residenza-di-dominic-macduff-auger-fondatore-di-munera-intelligence-azienda-produttrice-di-droni-ia-e-per-il-lancio-di-bottiglie-molotov-contro-una/]
Riceviamo e diffondiamo questo importante testo e appuntamento:
Scarica la chiamata in pdf: testo su 9 (rev REV)
Resistenza a Oltranza
I fronti di guerra si allargano sempre di più e il genocidio in Palestina continua senza sosta. L’Italia è in prima fila in ogni massacro. È in prima fila in Asia occidentale con la guida della missione Aspides, con l’invio di ben 700 soldati in Arabia Saudita e con l’utilizzo delle basi militari in territorio italiano, nonché con l’uso di radar per i bombardamenti. È in prima fila in Ucraina, fornendo materiale bellico, supporto logistico e politico, inviando addestratori e dando appoggio incondizionato al governo fantoccio di Kiev. È da sempre in prima fila nel sostenere il genocidio del popolo palestinese, fornendo copertura politica, economica e cooperazione a tutti i livelli all’entità sionista, arrivando addirittura a lucrare sul massacro stesso, riuscendo, ad esempio, ad accaparrarsi lo sfruttamento del gas di fronte alle coste di Gaza tramite Eni. Per permettere che questa carneficina continui indisturbata, lo Stato italiano deve blindare sempre di più il fronte interno e quindi portare la guerra alle classi subalterne e a tutte le forme di opposizione e resistenza, anche potenziali, alla macchina da guerra. Da qui nasce l’esigenza di varare una lunga serie di provvedimenti liberticidi che hanno preso la forma di decreti o pacchetti sicurezza. Anche il disegno di Legge Romeo si inserisce in questo apparato repressivo ed è rivolto in particolare al movimento in sostegno alla Palestina nato per opporsi al genocidio in corso. Come Coordinamento di solidarietà col popolo palestinese ci siamo subito resi conto della pericolosità di questo ennesimo attacco e insieme alla Rete Liberi di Lottare abbiamo prodotto un’opuscolo “da battaglia” che spiega nel dettaglio i contenuti nonché la genesi di questo ddl e lo abbiamo presentato in decine di spazi e contesti sociali. Per questo non approfondiremo qui i contenuti specifici ma ci limiteremo a dire che il DDL mira ad equiparare l’antisemitismo all’antisionismo, adottando la faziosa definizione formulata dall’International Holocaust Remebrance Alliance (IHRA, organizzazione governativa costituita dai Paesi NATO, a cui si aggiungono Argentina ed Israele). Ci teniamo invece a sottolineare come nella Commissione Parlamentare dedicata, tutti i partiti dell’arco parlamentare abbiano partecipato attivamente alla stesura del testo. La cosiddetta opposizione si è spinta addirittura a proporre varie altre formulazioni perfettamente sovrapponibili a quella votata al Senato (es. Del Rio). Il decreto è stato approvato al Senato anche con i voti del PD e la ridicola opposizione di M5S e AVS. Infatti, se da un lato il M5S è responsabile insieme al PD dell’adozione della definizione di antisemitismo dell’IHRA sotto il 2° governo Conte, dall’altro ricordiamo tutti le scomposte e imbarazzanti prese di distanza dei vertici di AVS da Hannoun e compagni che continuano a restare in galera accusati di terrorismo. Sono tutti complici. Quindi a chi parla di difesa della democrazia facciamo presente che il regime democratico capitalista e genocidario occidentale è la causa di tutte le guerre e i massacri a cui stiamo assistendo e non può essere riformato ma solo combattuto con tutte le forze di cui disponiamo. A chi si spinge a suggerire allo Stato forme alternative e più sostenibili di repressione (ad es. la Dichiarazione di Gerusalemme), ricordiamo che le barricate hanno solo due lati: o si sta con l’imperialismo occidentale o si sta con le popolazioni martoriate e oppresse da esso. L’illusione di poter riformare il sistema è sepolta sotto un cumulo di macerie insanguinate. Per noi esiste un’unica risposta possibile a questo ennesimo attacco repressivo: Resistenza a Oltranza! Continueremo a difendere la gloriosa resistenza del popolo palestinese in tutte le sue forme! Continueremo a gridare “Palestina libera dal fiume fino al mare!” Continueremo a difendere i prigionieri politici, palestinesi e non, perseguitati dallo Stato! Continueremo a sostenere che il 7 ottobre è stato un atto di legittima resistenza! Continueremo a dire che Israele è un’entità coloniale, suprematista e genocida!
Per questo il 9 settembre saremo sotto il Parlamento italiano dove avrà inizio la discussione sul ddl “salva-sionismo” che rappresenta una intollerabile forma di censura che di fatto istituisce il “terrorismo della parola” per chi non si allinea con il sionismo.
E continueremo poi, il 17 settembre alle 16:30 in aula Majorana al dipartimento di Fisica, dove abbiamo convocato una assemblea a cui invitiamo a partecipare tutti coloro che non vogliono rassegnarsi al silenzio o al collaborazionismo per organizzarci e reagire insieme alla deriva repressiva. Avremo anche i contributi di Georges Abdallah e dei compagni della rivista francese Supernova.


L'Amerigo Vespucci al largo di Livorno nel settembre del 2016, foto di Luca Aless - Opera propria, CC BY-SA 4.0, Collegamento
Come sappiamo la nave Amerigo Vespucci è partita dal porto di Genova il 1° luglio del 2023 per compiere il giro del mondo circumnavigando il globo toccando 28 paesi e i 5 continenti.
Nella parte finale del viaggio è arrivata in Italia circumnavigando la penisola toccando vari porti del nostro paese, per concludere il suo viaggio il 10 giugno 2025 a Genova.
Tra questi porti la Vespucci si è fermata anche nel porto di Livorno dal 4 al 8 giugno 2025 dove è stata accolta dai locali e dai numerosi turisti che volevano visitarla con grande entusiasmo.
Fatta questa doverosa premessa, alcuni mesi fa il nostro socio Alessandro Landi IW5ELA, essendo in buoni rapporti con l’Associazione, è stato contattato dall'Associazione Radioamatori Marinai d'Italia (ARMI) affinché la nostra Sezione partecipasse all'evento che avrebbe organizzato per ogni porto toccato dalla nave, la Sezione ARI della città in cui sarebbe attraccata, con un nominativo speciale sarebbe uscita in aria omaggiando così la presenza della nave stessa nel porto.
Alessandro ha girato la richiesta al CD di Sezione che con entusiasmo ha accettato, è partito così l'iter burocratico per la richiesta del nominativo speciale al Ministero competente, che è stata espletata dal buon IW5ELA. Il nominativo assegnatoci è stato II5IABJ.
A questo punto siamo partiti con la ricerca degli operatori ed hanno dato la loro disponibilità:
IZ5CMI IK5SRF I5KOV IU5HWS IK5PYM IU5LCL per la nostra Sezione e IK5JWQ e IU5PBT delle Sezioni VERSILIA e CECINA che ci hanno dato una grossa mano.
Quindi......pronti via!!!!!
Il 4 giugno siamo usciti in aria col nostro nominativo speciale nelle varie bande e modi e chi più e chi meno ci siamo "scatenati", ci sono state delle difficoltà iniziali con la piattaforma QSOHUNTER dove dovevamo scaricare i QSO, ma poi è andato via tutto liscio fino alla fine.
L'ultimo giorno domenica 8 abbiamo operato dalla nostra Sezione dando la possibilità ai nuovi patentati di poter operare col nominativo speciale e qui sono stati protagonisti IU5SDG Rossano operatore radio e IU5HKX Daniele assistente alla registrazione dei QSO.
Ciliegina sulla torta la partecipazione di Ale IW5ELA come operatore CW, che ha messo a segno un cospicuo numero di collegamenti.
Risultato finale: 1668 QSO di cui 1247 SSB--325CW--87 FT8--9 RTTY
Giunti alla fine di questa attività volevo ringraziare coloro che hanno messo a disposizione un po' del loro tempo affinché la cosa andasse a buon fine, e così è stato.
Mi auguro che la cosa sia stata divertente al di là del risultato ottenuto, un ringraziamento particolare a IW5ELA Alessandro per il suo impegno nella richiesta del nominativo, la costruzione del sito su QRZ.COM e per la stampa delle cartoline QSL.
GRAZIE DI CUORE A TUTTI IZ5CMI ALESSANDRO


Per approfondire:
Nell’ambito dell’attività ludico formativa di giovani atleti rugbysti U10, la società LIONS AMARANTO RUGBY, della quale faccio parte, ha invitato la sezione ARI di Livorno per un incontro di avvicinamento dei bambini al mondo della radio.
La giornata si è tenuta allo stadio societario Priami di Stagno durante la cosi detta “24 ORE da LEONI”, ovvero un giorno intero dedicato a giochi, incontri formativi con altre realtà cittadine e condivisione di spazi e momenti per creare quello spirito di squadra e sostegno proprio della disciplina sportiva del rugby.
Grazie alla disponibilità dei soci sono state installate: una stazione VHF sintonizzata sul nostro ripetitore R1 ed una radio HF.
Dopo una bellissima introduzione del nostro segretario Carlo IK5FTL che ha spaziato dalla storia di Marconi e della radio, passando dalla telegrafia fino ad arrivare ad Internet è giunto il momento di far parlare i bambini.
Superato il cosi detto “micro panico” si sono subito adoprati, con l’aiuto di un OM, a sommergere di domande il nostro Ivo I5XX e Gino IU5RUZ su: esperienze, modalità operative, collegamento più distante, tipologia di antenna usata e curiosità varie, non comuni per dei bambini che molto probabilmente fino a poco tempo prima non conoscevano assolutamente il nostro mondo.
Per finire è stato fatto un QSO in cw, incuriosendo questa volta gli adulti presenti.
L’incontro si è concluso con il più bel classico saluto rugbistico, ovvero abbracciati tutti in cerchio urlando il motto della squadra U10: “RISPETTO PER TUTTI, PAURA DI NESSUNO”.
Ringrazio tutti i soci della sezione di Livorno che hanno dato la propria disponibilità presenziando la manifestazione: IK5PYM, IW5BUX, IU5TSW, quelli che si sono fatti presenti via radio: I5XX, IU5RUZ, IU5TRK e tutti quelli che solo pensandoci si sono messi all’ascolto sull’R1.
Il nostro futuro passa anche attraverso queste manifestazioni, il seme è stato gettato, chissà che non attecchisca! 73 de IW5ELA....ALE
{gallery}24_ORE_DA_LEONI_LIONS_AMARANTO_RUGBY_2025/{/gallery}
Today marks the day of soft-launching of my Debian derivative, which I’ve been using on several of my own machines for the past year or so. This is still work in progress, but I wanted to establish a launch date of the project so below is the DiffOS manifesto as motivation for continued work.
DiffOS is For Freedom! DiffOS is the Debian Increment For Freedom Operating System.
Happy Hacking!
L’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno, l’ANPI Provinciale di Livorno e di Piombino, con il patrocinio del Comune di Piombino, promuovono due incontri di studio dedicati ai mesi che, dall’8 settembre 1943, segnarono il passaggio dalla crisi dello Stato alla nascita della Resistenza, con particolare attenzione alla vicenda piombinese e alle origini della Battaglia.
Giovedì 10 settembre – Centro Giovani “F. De Andrè”
La resa incondizionata dell’8 settembre e i CLN
Interventi di Giovanni Brunetti (Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno) ed Emanuele Vannucci (Istituto Storico della Resistenza e dell’Età Contemporanea di Pistoia).
Sabato 12 settembre – Area del Rivellino
La Battaglia di Piombino e la nascita della Resistenza
Saluti delle Istituzioni. Intervento di Davide Conti (storico e consulente delle Procure di Bologna e Brescia).
Gli incontri sono a ingresso libero e aperti alla cittadinanza.
L'articolo GPT-6 Astra è arrivato: OpenAI apre l’era dell’AGI? proviene da FullPress.
Thanks to AI bug hunters, the Linux kernel is seeing record numbers of vulnerabilities, and it's overwhelming developers.


GARR cerca quattro NOC Specialist con esperienza da inserire nel team responsabile del monitoraggio e della gestione operativa della rete GARR. Le persone selezionate saranno assunte con contratto a tempo indeterminato nella sede di Roma.

Giro di vite contro gli hacker, edizione 2026
Solidarietà a Autistici/Inventati per la designazione speciale di terrorismo globale da parte del Dipartimento di Stato americano in collaborazione speciale con la tesoreria yankee.
"Specially Designated Global Terrorist" significa letteralmente: "decidiamo noi chi è terrorista" in barba alle liste ONU o …

GNU Parallel 20260822 ('Ceuta') has been released. It is available for download at: lbry://@GnuParallel:4
Quote of the month:
Parallel has an option for almost everything, it's almost too much.
-- tester457@ycombinator
New in this release:
GNU Parallel - For people who live life in the parallel lane.
If you like GNU Parallel record a video testimonial: Say who you are, what you use GNU Parallel for, how it helps you, and what you like most about it. Include a command that uses GNU Parallel if you feel like it.
GNU Parallel is a shell tool for executing jobs in parallel using one or more computers. A job can be a single command or a small script that has to be run for each of the lines in the input. The typical input is a list of files, a list of hosts, a list of users, a list of URLs, or a list of tables. A job can also be a command that reads from a pipe. GNU Parallel can then split the input and pipe it into commands in parallel.
If you use xargs and tee today you will find GNU Parallel very easy to use as GNU Parallel is written to have the same options as xargs. If you write loops in shell, you will find GNU Parallel may be able to replace most of the loops and make them run faster by running several jobs in parallel. GNU Parallel can even replace nested loops.
GNU Parallel makes sure output from the commands is the same output as you would get had you run the commands sequentially. This makes it possible to use output from GNU Parallel as input for other programs.
For example you can run this to convert all jpeg files into png and gif files and have a progress bar:
parallel --bar convert {1} {1.}.{2} ::: *.jpg ::: png gif
Or you can generate big, medium, and small thumbnails of all jpeg files in sub dirs:
find . -name '*.jpg' |
parallel convert -geometry {2} {1} {1//}/thumb{2}_{1/} :::: - ::: 50 100 200
You can find more about GNU Parallel at: http://www.gnu ... rg/s/parallel/
You can install GNU Parallel in just 10 seconds with:
$ (wget -O - pi.dk/3 || lynx -source pi.dk/3 || curl pi.dk/3/ || \
fetch -o - http://pi.dk/3 ) > install.sh
$ sha1sum install.sh | grep c555f616391c6f7c28bf938044f4ec50
12345678 c555f616 391c6f7c 28bf9380 44f4ec50
$ md5sum install.sh | grep 707275363428aa9e9a136b9a7296dfe4
70727536 3428aa9e 9a136b9a 7296dfe4
$ sha512sum install.sh | grep b24bfe249695e0236f6bc7de85828fe1f08f4259
83320d89 f56698ec 77454856 895edc3e aa16feab 2757966e 5092ef2d 661b8b45
b24bfe24 9695e023 6f6bc7de 85828fe1 f08f4259 6ce5480a 5e1571b2 8b722f21
$ bash install.sh
Watch the intro video on http://www.youtub ... L284C9FF2488BC6D1
Walk through the tutorial (man parallel_tutorial). Your command line will love you for it.
When using programs that use GNU Parallel to process data for publication please cite:
O. Tange (2018): GNU Parallel 2018, March 2018, https://doi.org/1 ... 81/zenodo.1146014.
If you like GNU Parallel:
If you use programs that use GNU Parallel for research:
If GNU Parallel saves you money:
GNU sql aims to give a simple, unified interface for accessing databases through all the different databases' command line clients. So far the focus has been on giving a common way to specify login information (protocol, username, password, hostname, and port number), size (database and table size), and running queries.
The database is addressed using a DBURL. If commands are left out you will get that database's interactive shell.
When using GNU SQL for a publication please cite:
O. Tange (2011): GNU SQL - A Command Line Tool for Accessing Different Databases Using DBURLs, ;login: The USENIX Magazine, April 2011:29-32.
GNU niceload slows down a program when the computer load average (or other system activity) is above a certain limit. When the limit is reached the program will be suspended for some time. If the limit is a soft limit the program will be allowed to run for short amounts of time before being suspended again. If the limit is a hard limit the program will only be allowed to run when the system is below the limit.
o Fix minor groff warnings in manpages.
o Fix portability of building manpages.
o Fix minor bugs found by code analysis:
- bmc-watchdog: Fix bug with --arp-response command line parsing.
- ipmi/rmcpping: Fix bug with finding an IPv6 interface.
- ipmidetect: fix bug in which hostname configs not used properly
- ipmi-oem intelnm: fix parsing of hours/minutes error
- ipmi-oem: Correct Dell CMC IPv6 autoconfiguration output.
- ipmi-oem: Correct Dell iDRAC web server control output.
- libipmidetect: Isolate partial results between fallback servers.
- libipmidetect: Honor caller-provided hostnames over configured defaults.
- common: Preserve stream state when finishing buffered output.
- common: Fix buffer-output configuration parse issue.
- common: Parse UTC offset configuration as an integer.
- ipmiconsole: Monitor both console descriptors.
- ipmiconsole: Check valid payload instance range correctly.
- ipmi-sel: Honor post-clear after full tail output.
- ipmi-fru: Report DIMM capacities in megabytes.
- ipmi-chassis: Apply the Power-On Hours scale correctly.
- libipmimonitoring: fix mem-leak on SEL iterator
- libipmimonitoring: allow cipher suite 0 in configs
- libipmimonitoring: report NO_SEL_RECORDS instead of
NO_SENSOR_READINGS cut and paste errors in some functions.
o Fix potential stack overflows found by code analysis in ipmi-oem dell get-system-info command (specifically idrac-info, cmc-info, cmc-ipv6-info subcommands) and ipmi-oem fujitsu get-sel-entry-long-text.
o Fix potential stack overflow in libfreeipmi also related to Fujitsu long SEL entries.
https://ftp.gnu.o ... pmi-1.6.19.tar.gz
This is to announce automake-1.18.92, a beta release in preparation for automake-1.19. Announcement:
https://lists.gnu ... -08/msg00000.html
unrtf 0.21.12 is released, fixing a serious recently submitted security issue.
Dear community
We have included in the GNU Health Code of Conduct the strict NO Generative Artificial Intelligence policy.
The current version reads:
GNU Health Strict No Generative Artificial Intelligence Policy
GNU Health is social project made by humans and for humans. We DO NOT accept any code, artwork, review, documentation or issues created by generative Artifical Intelligence (GenAI) / Large Language Models (LLMs).
The GNU Health no-AI policy is because we strongly believe that:
* GenAI is bad for Mother Nature
* GenAI is bad for human rights, especially for underserved and marginalized communities.
* GenAI is bad for the Free Software and Free Culture communities.
* GenAI is bad for you
Last but not least, GNU Health manages critical health information both at personal and population level. There must be a reasoning behind every single line of code. We make all the effort to minimize bugs that can jeopardize the integrity and security of the system, and we can not risk the project by putting it in hands of stochastic parrots.
Let’s keep the art and science of computing a human virtue.
You can read the entire, most current version of GNU Health Code of conduct here:
https://docs.gnuh ... ndix/conduct.html
[IT]
Cominciamo dai fatti.
A seguito dell’iscrizione del Collettivo A/I e dell’Associazione AI ODV nella lista delle organizzazioni terroristiche globali, dopo alcune telefonate informali Banca Etica ha limitato l’operatività del conto bancario dell’Associazione nella giornata di martedì 1 settembre 2026 alle 9 di mattina. La comunicazione rispetto a tale limitazione cautelativa in attesa di verifiche è avvenuta in forma scritta solo alle 13. Alle 16 dello stesso giorno si è svolta una riunione tra rappresentanti della Banca e team legale dell’Associazione AI ODV.
Durante questo incontro Banca Etica ha confermato che la limitazione del conto rimarrà operativa quantomeno fino all’esito delle richieste interpretative formulate dalla Banca al MEF, a ABI e ad Assopopolari, nonché a consulenti legali esterni. A oggi, pertanto, Banca Etica non ha comunicato nessuna disponibilità a riattivare il conto.
La nostra posizione in merito non cambia: riteniamo che la scelta di Banca Etica (che ha scelto e non è stata obbligata a limitare il conto) sia eccessiva in termini di zelo e nemmeno rientri in quanto previsto dal provvedimento statunitense. Chiediamo quindi che venga ripristinata immediatamente l’operatività del conto.
Banca Etica e le istituzioni economico-finanziario-politiche di suo riferimento intendono adeguarsi alla prepotenza delle decisioni extragiudiziarie e al bullismo politico di un paese terzo che non ha su di esse alcuna giurisdizione? Noi pensiamo sia ora che alle parole di solidarietà seguano fatti concreti e azioni che vi corrispondano. Oppure si può scegliere di essere subordinati agli Stati Uniti come dimostrato in questi giorni.
Collettivo Autistici/Inventati
[EN]
Let’s start from the beginning.
Following the designation of A/I Collective and Associazione AI ODV [ODV: nonprofit organization legally recognized in Italy] as Specially Designated Global Terrorist, Banca Etica, through a series of phone calls, communicated the temporarily suspension of the Association’s bank account, effective from Tuesday, September 9, 2026, at 9:00 AM (Italian time). The follow-up formal communication regarding the precautionary suspension of the account pending verification was delivered in written form only at 1:00 PM. Later on the same day, at 4:00 PM, the bank representatives met with Associazione AI ODV legal team.
During this meeting, Banca Etica confirmed that the temporary suspension of the account will stay in place at least until they receive a response to the inquiries they forwarded to the Italian Ministry of Economy and Finance (MEF), the Italian Banking Association (ABI), and the Italian National Association of Cooperative Banks (Assopopolari), as well as to external legal consultants. Thus far, Banca Etica did not communicate any intention to reinstate the account.
Our position on this matter does not change: Banca Etica’s decision to restrict the account in the absence of a legally binding request is excessive both in terms of over-compliance and with respect to the US designation itself. We thus demand our account to be immediately reinstated in full.
Are Banca Etica and associated financial, economic, and political institutions willing to submit to the arrogance of extra-judiciary decisions and political bullying of a third country that bears no jurisdiction over them? This is the time for words of solidarity to be matched by concrete actions. The alternative is to choose to be subordinated to the United States.
Autistici/Inventati Collective
Immagine in evidenza generata con intelligenza artificiale
Più siamo obbedienti, più il traffico si concentra su poche strade: non è un effetto collaterale, ma una caratteristica strutturale dei navigatori satellitari. Succede ogni volta che milioni di automobilisti interrogano nello stesso momento Google Maps o TomTom e ricevono in risposta le stesse indicazioni, quelle che l’algoritmo giudica migliori: una convergenza che nessun singolo utente ha scelto. A piena adozione, mostra un nuovo studio intitolato Traffic Concentration Effect of Urban Navigation Services, la varietà delle strade effettivamente usate cala anche del 14%: un conformismo algoritmico che può emergere quando si ottimizzano i singoli tragitti senza coordinare le scelte dell’insieme degli automobilisti.
Il numero chiave è 60%. È la soglia di adozione (la quota di automobilisti che segue fedelmente il navigatore) oltre la quale – secondo lo studio condotto dal team di Luca Pappalardo, ricercatore del CNR e della Scuola Normale Superiore, applicando dati reali di mobilità e le API dei principali navigatori a Milano, Roma e Firenze – le emissioni totali di CO2 tornano spesso a salire, aumentando la disuguaglianza tra chi vive in centro e chi vive in periferia. Fino a quella soglia, seguire il navigatore nelle ore di punta continua a essere vantaggioso; superata, il beneficio collassa. Restano due domande aperte, che riguardano amministratori e cittadini insieme: quanto è forte questo effetto fuori dalle simulazioni? E quanto viene amplificato dal feedback continuo tra il traffico che l’algoritmo genera e le nuove raccomandazioni che ne derivano?
Il meccanismo di base è semplice. Ogni navigatore applica un “algoritmo di cammino minimo” – ovvero cerca il percorso più veloce – su un grafo (la rete stradale) in cui ogni tratto ha un costo, tipicamente il tempo di percorrenza. Tra un’origine e una destinazione i percorsi davvero convenienti sono pochi, quindi utenti diversi finiscono per ricevere in gran parte le stesse indicazioni. È quello che i ricercatori chiamano traffic concentration effect: la stessa dinamica che da anni riversa le auto dirette al Brennero nei paesini di montagna, o che nel 2018 aveva paralizzato una cittadina del New Jersey.
Il team di Pappalardo ha misurato l’effetto facendo variare il tasso di adozione dallo 0 al 100%, in tre città e in due condizioni di traffico. A basso carico i navigatori generalmente hanno un effetto positivo: chi li segue fa il percorso più breve possibile, e questo riduce le emissioni indipendentemente da quante altre persone fanno lo stesso. Nelle ore di punta il quadro cambia: il beneficio regge solo a bassa adozione, e superata la soglia del 60% le emissioni non solo smettono di calare ma arrivano, in alcuni casi, a superare quelle dello scenario senza navigatori.
Le mappe prodotte dallo studio mostrano anche dove va a finire il traffico spostato: dalle strade interne dei quartieri centrali verso le grandi arterie di scorrimento, tipicamente periferiche. “Il problema è quando quelle strade non sono in grado di accomodare questi grandi volumi”, spiega Giuliano Cornacchia, ricercatore del Cnr e primo autore dello studio. A Firenze, dove la tangenziale è in grado di assorbire ulteriore traffico, la redistribuzione avviene senza troppi danni. A Roma no: il traffico extra si scarica sul Grande Raccordo Anulare, già saturo, ed è per questo che lì le emissioni peggiorano invece di migliorare.
C’è poi un effetto sociale che lo studio non misura direttamente, ma che i dati geografici suggeriscono con chiarezza. “A vivere in centro sono tipicamente le persone benestanti, a vivere in prossimità delle arterie sono invece mediamente le persone di medio-basso reddito”, osserva Pappalardo. “I navigatori sembrano quindi favorire i primi, creando ulteriore disagio agli altri”. È un’ipotesi plausibile più che un risultato dimostrato, precisa il ricercatore, ma coerente con quanto osservato in tutte e tre le città: spostando il traffico dal centro alla periferia, cambia anche chi respira smog e sopporta il rumore.
Per arrivare a questi numeri, i ricercatori hanno incrociato dati reali sulla domanda di mobilità – chi si sposta da dove a dove, con una granularità molto più fine del singolo quartiere – con le indicazioni ottenute interrogando le API di Google Maps, TomTom, Bing Maps e Mapbox. I flussi risultanti sono stati fatti circolare in SUMO, un simulatore di traffico sviluppato dal Centro aerospaziale tedesco, capace di riprodurre semafori, incroci e code come se le auto viaggiassero realmente insieme sulla rete stradale.
Due elementi rendono il risultato più solido. Il primo riguarda la pluralità dei provider: non sappiamo esattamente quali parametri usino Google, TomTom, Bing Maps o Mapbox nei loro algoritmi, ma le raccomandazioni si sovrappongono in media per oltre il 76%. “Per come sono conformati creano una concentrazione del traffico e lo spostano verso l’arteria”, dice Cornacchia: l’effetto non dipende dal singolo provider, è strutturale. Vale anche per il routing “eco”, che attenua ma non elimina il problema: “Se tutti prendiamo la stessa eco-route il vantaggio individuale collassa su se stesso”. Ottimizzare il singolo viaggio, insomma, non produce un ottimo di sistema. Il secondo elemento è un modello matematico di una città stilizzata, che riproduce lo stesso fenomeno a prescindere dalla forma reale della rete stradale. “I meccanismi individuati nelle tre città test non dipendono dalle loro strutture, ma dalla forza di concentrazione esercitata dai navigatori”, riassume Pappalardo. “Quindi qualsiasi altra città si prenda, accadrà qualcosa di simile”.
Per chi amministra una città, questo non significa restare a guardare, ma lavorare sulla diversificazione delle rotte disponibili. Una ricerca ancora in corso dello stesso gruppo mostra che alcune città hanno margine per farlo – possono quindi creare alternative valide alle arterie più battute – mentre altre, come Roma con la sua dipendenza dal raccordo anulare, ne hanno molto meno.
Le piattaforme potrebbero, tecnicamente, ottimizzare non solo il singolo tragitto, ma il sistema nel suo complesso. Lo dimostra Google stessa in uno studio pubblicato su Nature Cities nel giugno 2026: modificando l’algoritmo per penalizzare leggermente il passaggio su un centinaio di tratti stradali congestionati per ciascuna di dieci città americane, gli autori hanno ottenuto un aumento mediano della velocità del 2% su quei tratti, con un risparmio potenziale stimato in oltre mille tonnellate di CO2 equivalente l’anno per città. “Dimostrano che hanno il potere di definire dove va il traffico, e che si può ancora migliorare”, commenta Pappalardo. “Il paper di Google suggerisce che, di default, quella visione di rete non viene applicata”.
Nessuna norma, oggi, le obbliga a farlo. Il Digital Services Act classifica Google Maps come very large online platform – unica piattaforma del settore urbano a rientrarvi – e la sottopone a obblighi di valutazione del rischio. Ma il regolamento non menziona esplicitamente gli effetti collettivi prodotti dagli algoritmi di ottimizzazione urbana. “Non si parla esplicitamente di rischio collettivo, ma di un approccio basato sui rischi sistemici”, dice Pappalardo, che lo considera “un difetto un po’ generale” delle normative europee sulle piattaforme: non affrontano in modo specifico gli impatti aggregati che algoritmi come quelli dei navigatori possono produrre sul territorio. Per una piattaforma, aggiungere una funzione di ottimizzazione collettiva è uno sforzo in più che, senza un obbligo di legge, semplicemente non conviene.
Non è una lacuna casuale: politicamente, il disagio prodotto da navigatori che concentrano smog e traffico su certe strade, amplificando le disuguaglianze tra centro e periferia, è troppo diffuso e indiretto per essere percepito come un problema urgente. “La gente vede facilmente il proprio tornaconto, è difficile vedere il collettivo”, dice Pappalardo.
Il margine per intervenire, comunque, si sta restringendo. Con un settore automotive sempre più orientato alla guida autonoma, l’unico elemento che oggi tiene il tasso di adozione sotto il 100% – la mediazione umana, fatta di disobbedienze, distrazioni, scelte personali – è destinato a sparire: un’auto a guida autonoma non ha altra scelta che seguire l’algoritmo. Il tasso di obbedienza salirà vertiginosamente, e senza alternativa. L’effetto di concentrazione già capace di ribaltare i benefici ambientali a Roma diventerebbe, a quel punto, pressoché strutturale.
L'articolo Google Maps peggiora il traffico? proviene da Guerre di Rete.
A new identity theft service launched on the dark web this week is selling digital scans of more than 153 million drivers licenses from people in the United States and Canada. Based on interviews with individuals whose licenses are available for purchase on this service, it appears to be siphoning images collected by a widely-used identity verification company based in Louisiana. KrebsOnSecurity also has learned that the New Orleans field office of the Federal Bureau of Investigation (FBI) today launched an official inquiry into the source of the images.

A record available at this identity theft service that includes the drivers license for U.S. Defense Secretary Pete Hegseth, one of several high-ranking U.S. government officials whose drivers licenses can be found for sale.
On Monday, Aug. 31, a source alerted KrebsOnSecurity to a service advertised by a new user on the Russian cybercrime forum Exploit, offering access to digital scans of identity documents on more than 170 million people in North America. The source brought it to my attention because the proprietor of this identity theft service offered my Virginia drivers license as a free sample in their initial sales thread on Exploit.
The service, dubbed Nexus, claims to have more than 153 million drivers licenses for people in the United States and Canada, as well as more than 10 million identification cards; more than three million travel documents and/or international IDs; and at least 579,000 medical cards.
A quick look around Nexus finds they are likely not exaggerating about that 153 million number: Running a blank search in Nexus (with no search parameters entered) returns approximately 11.5 million pages of results, with roughly 15 results displayed per page. It includes documents from people in both Canada and the United States, but the bulk of these records are on Americans: searching for just Canadian drivers licenses returns approximately 1.1 million results, with the largest concentration from Ontario (473,673 records).
Curiously, the identity records include not only drivers licenses but also marijuana dispensary cards. Some of the records list their “source” as “CDL,” presumably short for “commercial drivers license.” Other records carry the source notation of “CAC,” which may refer to Common Access Cards, government issued identity cards that grant physical access to government buildings and secure rooms.
The people behind Nexus claim the license images are coming from an active breach at “a major identity verification company” whose customers include multiple Fortune 500 companies.

The record totals listed by the Nexus identity theft service. The number of drivers license records increased by nearly 400,000 in the span of just 24 hours.
“We have been continuously exfiltrating new data for over a year into our private database,” the service enthused in its introductory post on Exploit. “Records are available to preview before purchase with pertinent information redacted. Customer photos are displayed if available.”
Indeed, over the past 24 hours, the number of drivers license records listed as available in Nexus has increased by nearly 400,000, suggesting that freshly stolen license data is being harvested and uploaded to this service on a semi-regular basis.
The record featuring my drivers license includes six image files: three pairs of photos of the license’s front and back, a basic image scan, as well as infrared and ultraviolet versions of the same images. A date and timestamp is appended to each image file, and the timestamp on my license scan corresponds to a date in June 2025 when I took a flight to the midwest United States to attend a family funeral.

Some of the 153 million+ license scans — including mine — feature six image files with date and timestamps appended to the filenames. Not all records include photos, and some that do feature photos do not display the associated filenames.
Intent on discovering the source of this data, KrebsOnSecurity asked more than a dozen friends and family members for permission to search for their licenses in this service. Each person whose license could be found (nine of them) confirmed having traveled on or very close to the dates in the timestamps attached to their images. It is unclear what timezone these timestamps are in, but from reviewing car rental records shared by several people who helped with this research, it appears the timezone is set to Greenwich Mean Time (GMT).
At first, I thought the source of the data might have something to do with airports. However, that theory went out the window when it became apparent there were no passports in this data set. Also, only some of those who helped with this research said they showed their drivers license at the airport on the day of their travel. One person whose license was in Nexus hadn’t flown at all recently, but was renting a car from Hertz for several months around the date of their timestamp.
Two of those who agreed to help are federal employees who said they shared other forms of government identification when passing through airport security. However, those individuals each said they shared their state-issued drivers licenses later that day when renting vehicles at their respective destinations, and that both rented their cars from Hertz.
After finding a note in my calendar for the day of my June 2025 flight reminding me to bring my passport, I remembered that I also never actually shared my drivers license when I went through security at Reagan National Airport on that day because I did not yet have a Real ID, a security-enhanced drivers license that is now required by the Transportation Security Administration (TSA) for all domestic travel. Instead, I showed the TSA agent my government-issued U.S. passport.
Here’s where it gets interesting: I was able to find my mother’s drivers license in this service as well, and the timestamps for her images are just a few seconds apart from mine. That’s notable because we both handed our licenses to the Hertz rental car representative at the same time.
According to my mom, the only place she gave her drivers license to that day was the rental car company, and if memory serves that is also true for me. I don’t recall if the rental car representative inserted our licenses into any kind of machine, but I remember they held onto them for several minutes behind the counter while we were signing various forms. KrebsOnSecurity sought comment from Hertz and will update this story in the event they reply.
Zach Edwards is a well-known security and privacy researcher who recently launched a service called DecryptAds to help people better understand how online advertisers are tracking them. A scan of Edwards’s drivers license is available for purchase on this identity theft service, and Edwards said the timestamp on his record corresponds to the middle of a trip last month to Las Vegas for the annual DEFCON security conference.
Edwards told KrebsOnSecurity that although he did not rent a car in Vegas, he did hand over his license at the TSA checkpoint, at a marijuana dispensary in Vegas, and at his hotel (the Aria). But he said the only one of those three that for sure scanned his ID in some kind of device was the dispensary.

To enter Planet13’s weed dispensary in Las Vegas, one must pass through a red telephone booth. Image: Zach Edwards.
Edwards said the dispensary he visited that day was Planet13, a multi-state chain with stores in California, Florida, Illinois and Nevada. In 2022, the New Orleans-based identity provider idscan.net published a press release announcing an exclusive identity verification agreement with Planet13’s dispensaries nationally. IDScan says it processes ID verification for more than 1,000 marijuana dispensaries in 19 U.S. states.
The “trust” page of idscan.net states that the company provides identity verification services for numerous big brands, including Hertz, Target, Fedex, Motorola Solutions, the financial services giant Jack Henry, and Caesars Entertainment. And as idscan.net’s own documentation states, the technology scans IDs with both infrared and ultraviolet light. Idscan.net says the company’s systems and technology perform more than 21 million verifications monthly, at more than 20,000 locations around the world.

Image: idscan.net.
Contacted by KrebsOnSecurity, idscan.net said it was investigating the matter, but the company has not yet shared an official statement or a substantive reply to specific questions sent via email.
“At this point I’m not able to share any additional information, but the updates you have provided have been welcome, and helpful to our team’s investigation,” wrote Jillian Kossman, a marketing and operations leader at idscan.net.
During the course of my research for this story, word got around to the FBI that I was poking at the apparent source of this new identity theft service’s data. Probably they were tipped off when I shared with a trusted source that Nexus also is selling the drivers license information for the assistant director of the FBI (I did not find FBI Director Kash Patel’s license in Nexus).
Earlier this afternoon, I was added to a conference call with a half-dozen FBI agents, including senior leaders from the agency’s cyber division. During that call, the FBI shared that earlier today their New Orleans field office opened an official investigation into an apparent breach involving idscan.net.
Edwards said that as more in-person and online experiences require sharing drivers licenses, vendors who collect this sensitive data need to be held to a higher standard.
“This episode should further strengthen the resolve for people who are fighting back against online ID schemes which are requiring countless providers to ask for drivers licenses in order to access services under the guise of protecting kids,” Edwards told KrebsOnSecurity. “These systems are putting sensitive data into more and more 3rd party vendors, and we don’t have nearly the oversight to ensure they are safe.”
Larry Baldwin is principal intelligence researcher at the cybersecurity firm Cybera. Baldwin said a front and back scan of his drivers license available at Nexus contains timestamps that correspond to the date of a car rental from Hertz on a recent vacation.
Baldwin said the Nexus identity theft service presents multiple serious security and privacy threats, noting that state-issued drivers licenses are commonly used as proof of one’s identity when opening new lines of credit. Baldwin said the service could also dangerously expose many people who do not wish to be found but who cannot meaningfully change their appearance (or at least not enough to fool today’s AI-based image matching tools).
This category of people, he said, includes those fleeing domestic violence, and even people who have been assigned a whole new life and identity as part of the federal government’s witness protection program, which is generally reserved for criminal defendants in racketeering and conspiracy investigations who agree to cooperate with federal authorities.
“Just when it seems like we’re making some headway in improving authentication controls through drivers license verification systems, this happens and the very thing those improvements are dependent on are compromised,” Baldwin said.
Update, Sept. 8: IDscan.net published a brief notice saying it has “determined that an unauthorized third party may have accessed and/or copied certain customer information, including full names and drivers license or other government-issued identification numbers.” The statement said IDscan.net is notifying affected individuals and offering credit protection services.
Update, Sept. 2, 6:05 p.m. ET: A spokesperson for Caesars Entertainment said Caesars has not been a client of IDScan.net and has not used VeriScan since February 2025, despite IDScan.net listing them as a client on their website. That person said Caesars had no active VeriScan accounts at the time of the incident and did not authorize IDScan.net to retain data from its accounts, and that IDScan.net said the incident should have no impact on Caesars Entertainment.
Update, 8:56 p.m. ET: Shortly after this story was published, the Nexus identity theft service website vanished from the darkweb, replacing its login page with a plain text message that reads, “This service is no longer available.”
This is a potentially fast-moving story. Any changes or updates will be noted here along with a timestamp.
So long as Linux is distributed under the GPL, MIT, BSD, and Apache licenses, the OS is exempt from being required to verify the age of its users in California.
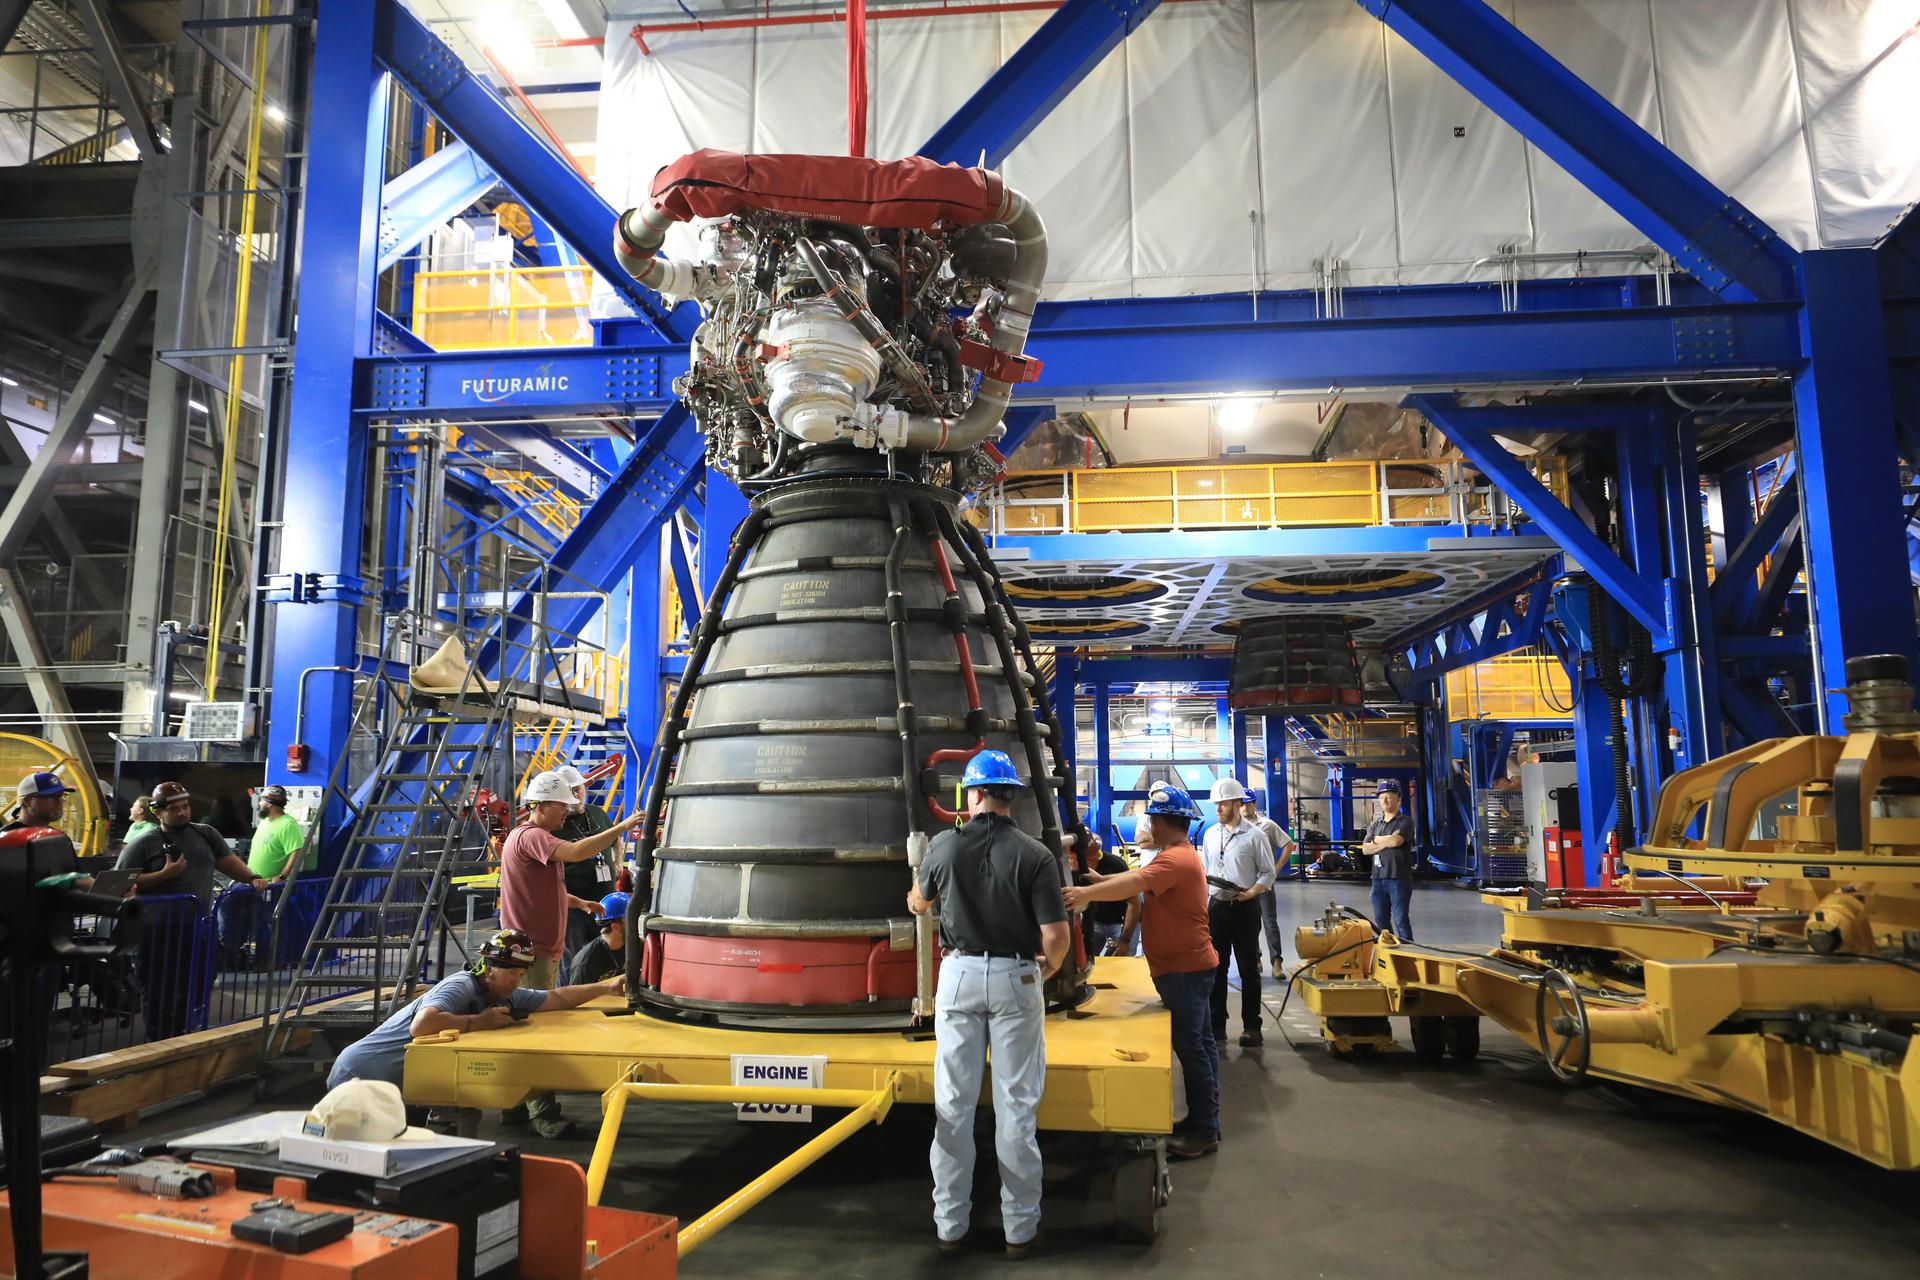
L'articolo Google Search Console misura la visibilità nell’AI: il nuovo report è globale proviene da FullPress.
Flet lets you easily build real-time, cross-platform GUI apps using Python. We walk you through installing Flet to building your first interactive graphical application.
This month, we explore Hannah Montana Linux v26.0, RakuOS 2026.07.03, ArchBang Linux 010726, and Galactic Mandate Linux v00.
The flexibility of FOSS – and its open source nature – means it can address a number of issues, even beyond programming.
This month, we explore the top FOSS, including a stripped-down version of Brave, a lightweight audio player, and a command-line search utility.
A GUI application written in Go helps Mike Schilli select videos from his phone using animated thumbnails and get rid of the clutter.
This month in Linux Voice.
Use Octave to plot and run statistics on CSV files in as little as one line of code.
Object detection is easier than it used to be. We'll show you how to build an app that finds objects in medical images using the YOLOv8 model architecture.
The news gets weirder every day. It isn't hard to find something weird to write about, but the problem is that weird is the new normal, so the same old dystopian topics are starting to sound monotonous.
The powerful Opera GX browser has now come to Linux: Should gamers rejoice, or was this one port we could do without?
Despite its current bad rap, AI does have its uses. We'll show you how to best use some practical AI features in popular KDE apps.
Vosk lets you embed a simple voice decoder into your homegrown applications.
Install the KernelUNO firmware on your Arduino UNO R3 and get a Linux-like shell that lets you access files and talk to the GPIO pins. You can even extend the current feature set.
Running a shell on your Raspberry Pi Pico lets you use it like a classic Unix or MS-DOS workstation. All you need are basic filesystem commands – no C/C++ or Python skills required.
This innovative Linux distribution combines virtualization with the Tor network to deliver out-of-the-box privacy you won't find with the mainstream distros.
The AsteroidOS is designed to run on smartwatches, including several devices that are no longer supported by the original vendor.
In the news: The Linux Kernel Dev Staging Area Now Rejects AI-Generated Patches; Linux Surpasses Double-Digit Market Share; AI Helped Develop a Linux Exploit; Yet Another Linux Kernel Vulnerability Discovered; Ubuntu 26.10 to Include Ubuntu Certified Hardware Check; Substantial Update to IPFire Now Available; Gnome Working on Test Center App to Make Testing Easier; and New Vulnerability Discovered in Linux Kernel.
L'articolo ChatGPT Ads Manager disponibile in Italia e in Europa: come fare pubblicità su ChatGPT proviene da FullPress.

bullseyesupport has reached its end-of-life today, 31 August 2026, five years after its initial release on 14 August 2021.

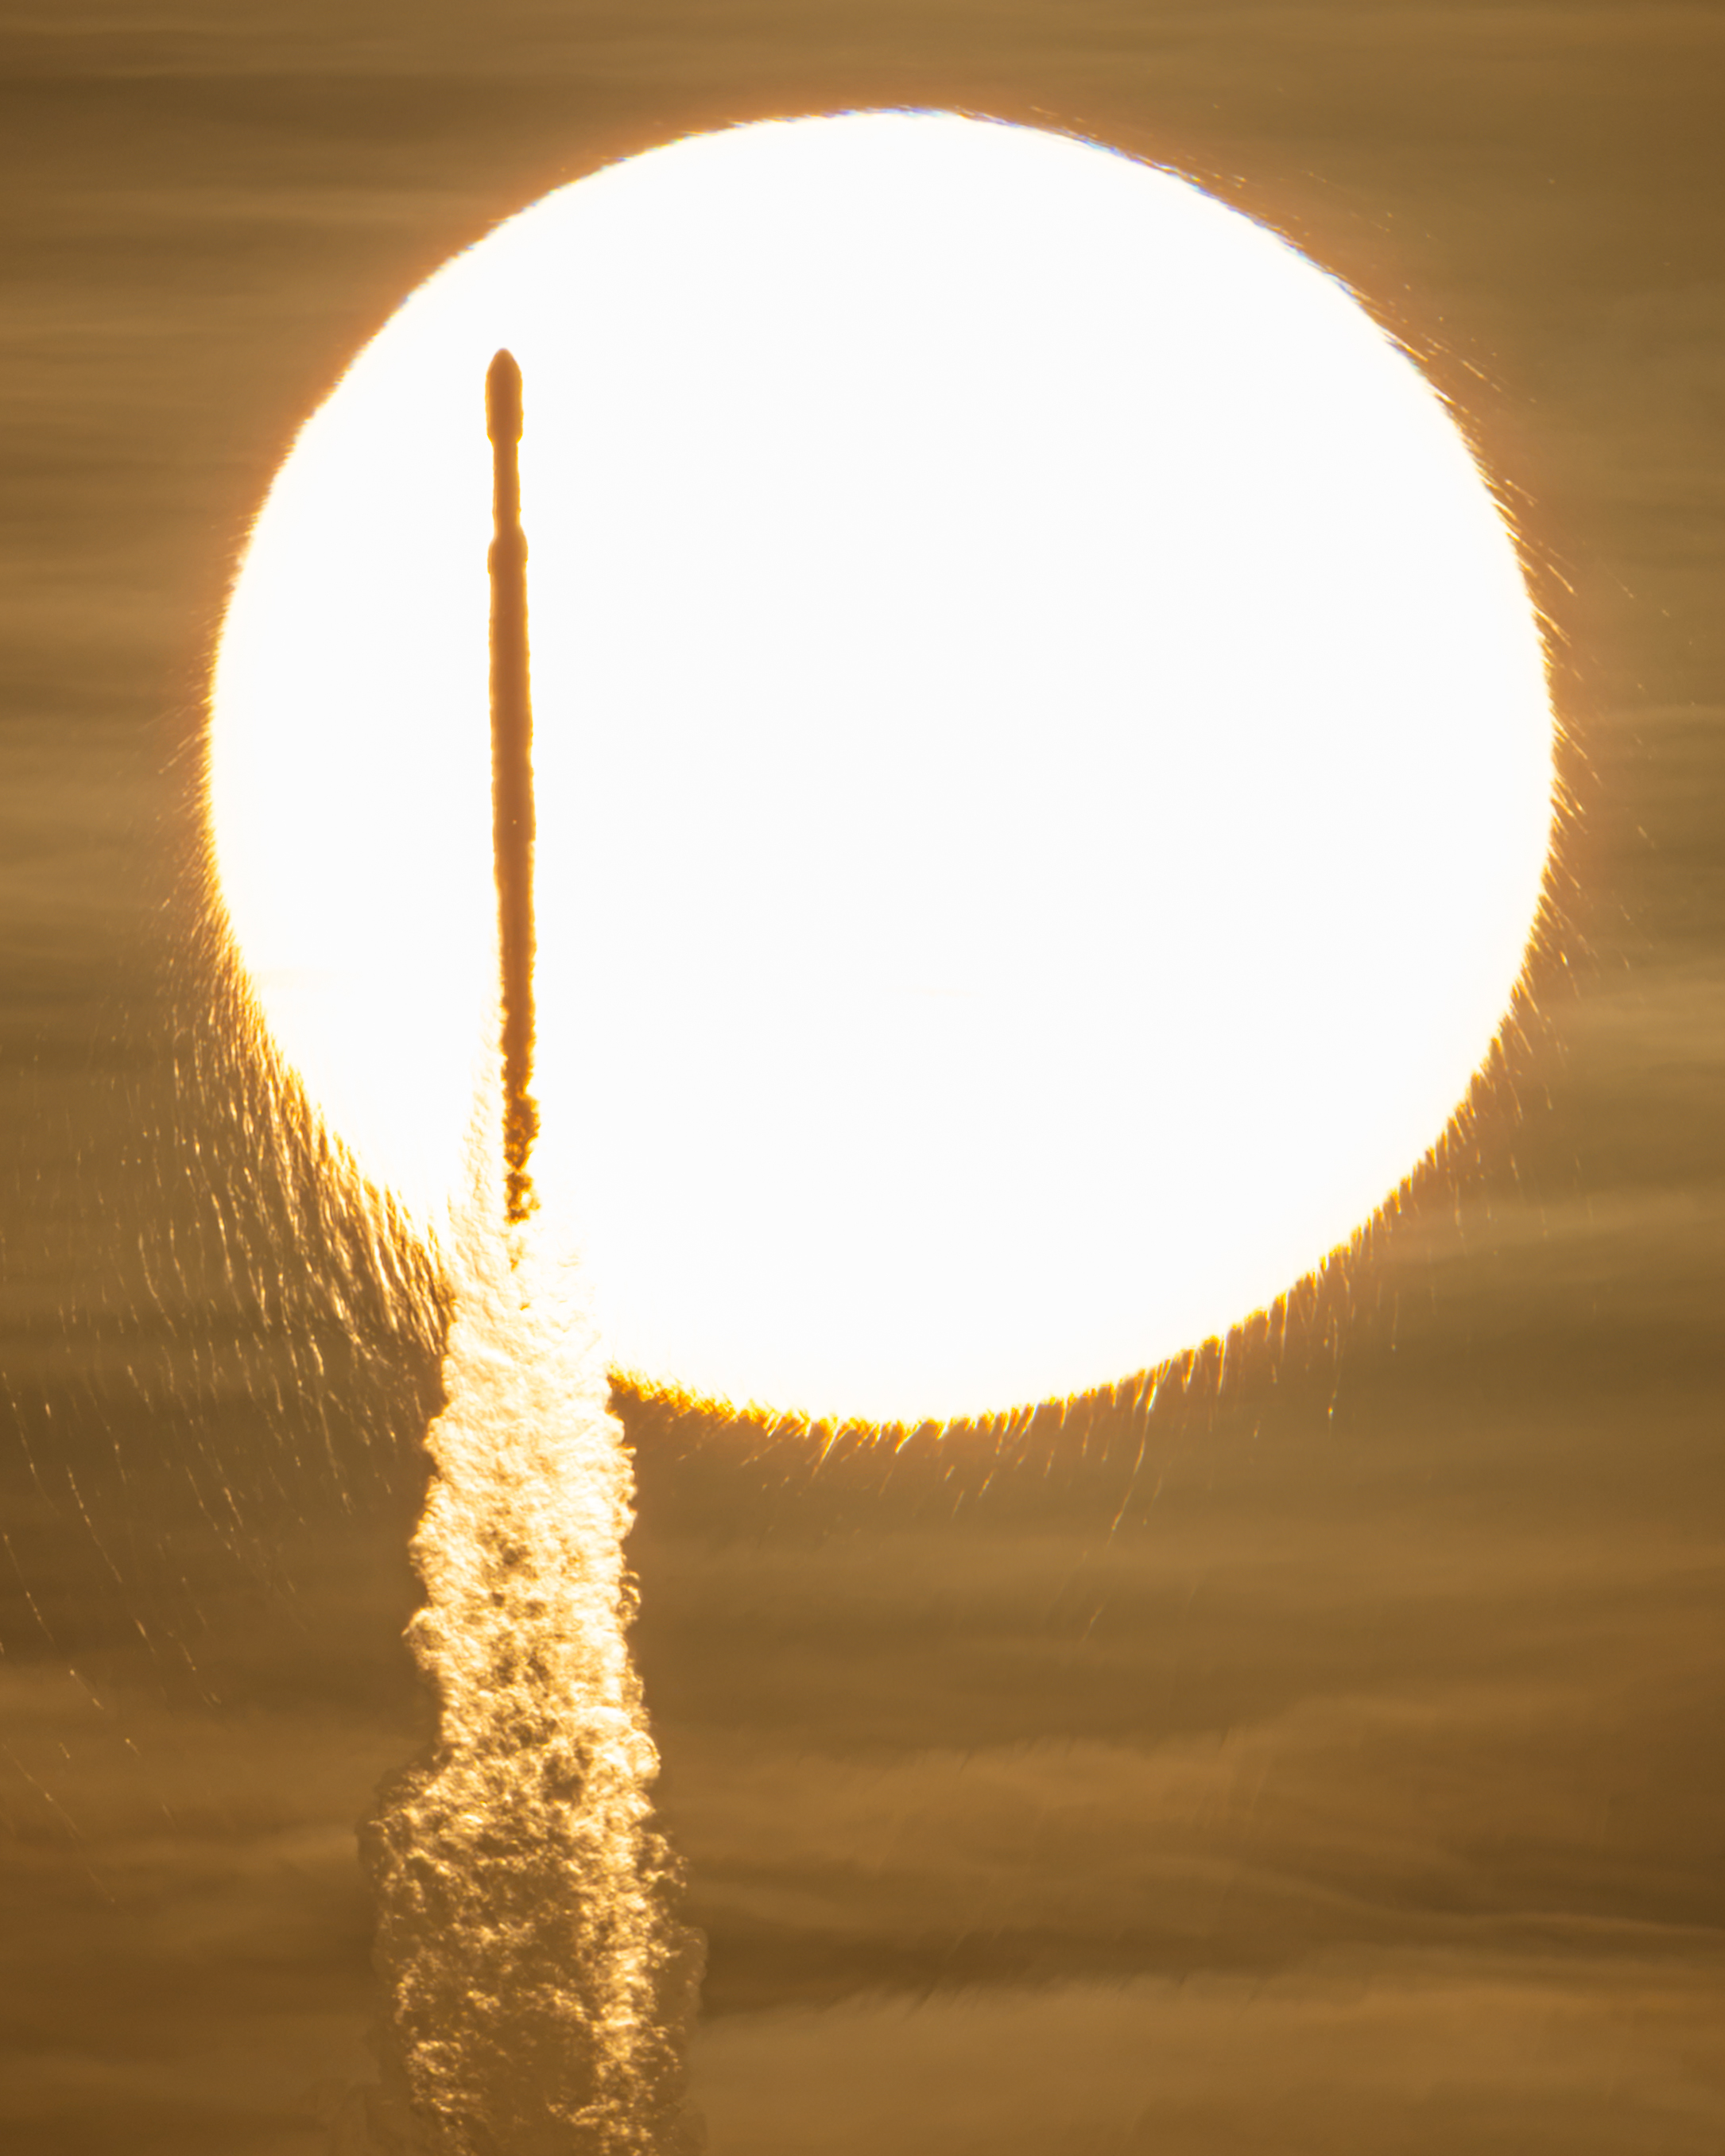

Ecco il nuovo fascicolo con tutte le proposte didattiche che l’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno rivolge alle scuole del territorio.
Anche quest’anno abbiamo provato a costruire percorsi che non si limitino a ripercorrere il Novecento, ma che aiutino a leggere il presente attraverso le sue radici. Sono sei moduli tematici, tre itinerari di urban trekking e un programma di formazione per docenti.
Cosa si trova nel fascicolo:
Formazione docenti. Corsi e seminari riconosciuti sul portale SOFIA del MIM, aperti anche a cittadini e studenti interessati. Quest’anno: il ciclo di presentazioni “La Repubblica dei partiti” e i seminari con l’Archivio di Stato “Gli Archivi raccontano”.
Come funziona:
Tutti i percorsi sono gratuiti, ma subordinati alla disponibilità dell’Istituto: ogni classe può accedere a un massimo di due moduli, e i progetti realizzati con l’Archivio di Stato di Livorno accolgono al massimo 4 classi. Siamo sempre disponibili al confronto con gli insegnanti per calibrare i percorsi sulla classe e sulla programmazione: se avete un’ idea, parliamone!
Per aderire scrivete a didattica.istoreco.li@gmail.com, indicando scuola, classi coinvolte, percorso di interesse e un recapito telefonico.
Volles Haus auf der SSA Sichern.
Die Regenwolken machten einen Bogen um Liestal. Auf dem Areal der SSA Sichern herrschte am Sonntag, 30. August 2026, dichter Betrieb. Der Funkamateurclub Basel (FACB) hatte zu seinem 1. Funkfest geladen. OM und YLs trafen auf neugierige Gäste, packten Messgeräte aus und fachsimpelten über Antennenformen.
Nachwuchs-Hams im Einsatz
Am Löttisch im 1. Stock rauchten die Kolben. Kinder setzten Bauteile auf Platinen, zogen Lötpunkte und bauten kleine Schaltungen. Bei der Schnitzeljagd rannten die Nachwuchskräfte mit Peilempfängern, um die versteckten Sender aufzuspüren. «Hier begreifen die Jugendlichen HF-Technik sofort», meinte ein sichtlich zufriedener Helfer an der Station.
USKA mit eigenem Stand
Auch die USKA war mit einem eigenen Stand vertreten, an dem unter anderem Lora-Geräte vorgestellt wurden. Zusammen mit Abordnungen befreundeter Clubs und Organisationen aus der Region diskutierten die Vorstandsmitglieder aktuelle Vereinsthemen bei Grilladen und Risotto.
Grossartiges Event
Happy Radio Basel begleitete das Treffen von früh bis spät. Das mobile Studio übertrug den ganzen Tag live über den DAB+-Sender St. Chrischona und fing Stimmen direkt am Festplatz ein. Die Mischung aus Funkbetrieb, SCBO-Präsenz, Flohmarkt und Verpflegung machte das 1. Funkfest zu einem grossartigen Event für den FACB.
Published: HB9HGH 2026-08-30 20:21:30
[EN]
Some hours ago the domain autistici.org became unreachable. Together with it, we also lost the mail server address mail.autistici.org and of course you won’t be able to receive any further emails on your @autistici.org email account.
But not all is lost!
We are trying to survive this apocalypse (as well as possible). Keep tight! We will keep updating you step by step on our blog.
[IT]
Stanotte il dominio autistici.org è andato giù. Per questo, il server di posta mail.autistici.org è diventato irraggiungibile e le mail dirette agli indirizzi @autistici.org non possono venire recapitate.
Ma non tutto è perduto!
Stiamo cercando di fare del nostro meglio per sopravvivere a questa apocalisse. Tieni duro e abbi fiducia! Continueremo a pubblicare aggiornamenti via via che ne abbiamo.
Il 26 agosto 2026 il Dipartimento del Tesoro statunitense, tramite OFAC – il settore che gestisce e applica sanzioni economiche e finanziarie -, ha sanzionato Autistici/Inventati (A/I), collettivo italiano che dal 2001 fornisce infrastrutture digitali a movimenti e attivisti. Washington lo ha designato come Specially Designated Global Terrorist (SDGT) accusandolo di aver fornito supporto finanziario, materiale o tecnologico a terrorismo e a organizzazioni già sanzionate. A/I respinge le accuse e sostiene che la propria attività consiste nell’offrire strumenti per l’autodifesa digitale e infrastruttura per la libertà di comunicazione.
La designazione statunitense non equivale automaticamente a una messa al bando di A/I in Italia o nell’Unione Europea. USA, UE e singoli stati dispongono di sistemi giuridici e liste antiterrorismo distinti. L’inserimento nella lista OFAC produce però una forte pressione sugli operatori che hanno rapporti con il soggetto designato: banche, piattaforme e fornitori di servizi si trovano costretti a interrompere rapporti con chi riceve sanzioni dell’OFAC per evitare ripercussioni penali.
Così, a meno di 48 ore dalla pubblicazione della notizia, il 28 agosto, il dominio autistici.org è risultato non normalmente raggiungibile. Il collettivo ha ricondotto il problema al livello DNS e al registry del dominio .org, Public Interest Registry (PIR). Nonostante i server che ospitano i servizi legati al dominio autistici.org fossero attivi, il dominio stesso era stato reso irraggiungibile in quanto il sistema DNS (Domain Name System), che traduce il nome leggibile di tutti i siti e di tutti i servizi internet nell’indirizzo numerico dei relativi server, aveva smesso di funzionare per il dominio autistici.org. Così sono diventate irraggiungibili sia le migliaia di caselle di posta gestite da Autistici/Inventati che molti altri servizi forniti da A/I.
Poche ore dopo, anche Noblogs.org, la piattaforma di blogging gestita dal collettivo Autistici/Inventati, è stata esposta a un problema di sicurezza che ha costretto i gestori di A/I a metterla temporaneamente offline per risolvere il problema tecnico.
Oltre a intessere una fitta comunicazione con utenti, giornalisti e avvocati, il collettivo A/I si è subito messo all’opera per ripristinare tutti i servizi, e ieri a fine giornata il servizio di posta era nuovamente accessibile per quasi tutti gli utenti e la piattaforma Noblogs.org è tornata online anche se solo in lettura, vale a dire che i blog si possono leggere ma che i loro gestori non sono ancora in grado di pubblicare nuovi post. I tecnici di A/i sono ancora all’opera per ripristinare completamente i servizi il prima possibile, mettendoli ulteriormente in sicurezza.
Le conseguenze della designazione americana non riguardano solo internet. Ieri sera, poco prima della chiusura degli uffici, Banca Etica ha comunicato al collettivo l’intenzione di chiudere il rapporto bancario in seguito all’inserimento di A/I nella lista OFAC. È un passaggio significativo perché mostra come una decisione presa da un’autorità statunitense possa produrre conseguenze concrete anche nei rapporti finanziari di un’organizzazione italiana., che ha considerato troppo rischioso mantenere i rapporti con A/I.
Le conseguenze riferite dal collettivo non riguardano solo il conto bancario: anche PayPal ha deciso immediatamente di bloccare l’account di Autistici/Inventati.
Il quadro complessivo è quindi quello di una possibile interruzione a cascata di servizi diversi: infrastruttura web, nomi a dominio, posta elettronica e strumenti finanziari. È proprio questa moltiplicazione dei punti di dipendenza che rende la vicenda diversa dal semplice oscuramento di una pagina web.
Collettivo Autistici / Inventati
Mail ufficio stampa: ai-press@squat.net
Telefono: +4915730233591
[IT]
Il 28 agosto 2026 qualcuno è riuscito ad avere accesso come utente privilegiato alla piattaforma noblogs.org, sfruttando una vulnerabilità del software che usiamo per fornire la piattaforma.
L’accesso è durato per circa due ore, durante le quali è stata cambiata la homepage di noblogs.org e non possiamo escludere che l’autore possa aver avuto accesso al database delle utenti, che contiene la lista delle mail di chi gestisce i blog e le loro password (non in chiaro).
Nessun indirizzo IP, né di chi scrive né di chi legge, è conservato nel server.
Il nostro blog Cavallette pubblica in automatico sul nostro profilo Mastodon e quindi un post scritto dall’attaccante è stato ripubblicato anche lì.
Consigliamo a chiunque avesse il plugin di Mastodon Autopost attivo sul blog, come noi, di cambiarsi immediatamente le password dell’account social, e di revocare l’autorizzazione di Noblogs da Impostazioni Profilo->Account->Authorized Apps.
Per ora noblogs.org é UP ed online in sola lettura.
Stiamo lavorando per ripristinare al più presto ed al meglio tutte le funzionalità di Noblogs!
Stay tuned!
Website: https://inventati.org
Blog: https://cavallette.noblogs.org
Social: https://mastodon.bida.im/@cavallette
[EN]
On August 28, 2026, someone managed to gain access to the noblogs.org platform as a privileged user, exploiting a vulnerability in the software we use to provide the platform.
The access lasted for about two hours, during which the homepage of noblogs.org was changed, and we cannot rule out that the attacker may have had access to the users’ database, which contains the list of email addresses of the people who manage the blogs and their passwords (not in plain text).
No IP addresses, neither of those who write nor of those who read, are stored on the server.
Our blog Cavallette automatically publishes to our Mastodon profile, so a post written by the attacker was also reposted there.
We recommend that anyone with the Mastodon Autopost plugin enabled on their blog, as we do, immediately change the password of their social account and revoke Noblogs’ authorization from Profile Settings → Account → Authorized Apps.
For now, noblogs.org is UP and online in read-only mode.
We are working to restore all of Noblogs’ functionalities as soon as possible and in the best possible way!
Stay tuned!
Website: https://inventati.org
Blog: https://cavallette.noblogs.org
Social: https://mastodon.bida.im/@cavallette