❌

Modalità di lettura

Narrazioni mutanti del XXI secolo

di Paolo Lago
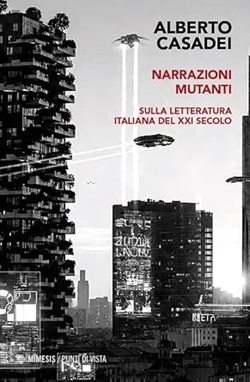
Alberto Casadei, Narrazioni mutanti. Sulla letteratura italiana del XXI secolo, Mimesis, Milano-Udine, 2026, pp. 263, euro 24,00.

Sono svariate le definizioni utilizzate negli ultimi anni dalla critica letteraria per inquadrare molti romanzi contemporanei che formalmente si presentano come ibridi, multiformi, ipertrofici, ambiziosamente onnicomprensivi: opera mondo, romanzo massimalista, romanzo globale, romanzo-saggio, metaromanzo sterniano, metaromanzo menippeo, romanzo-reportage, romanzo dell’Antropocene e via di seguito. Alberto Casadei, nel suo recente saggio uscito per Mimesis, parla in modo suggestivo di “narrazioni mutanti” per sondare, tramite la sua rigorosa lente critica, alcune narrazioni italiane contemporanee che, indubbiamente, si presentano come forme ibride, cioè aperte non solo a una pluralità di stili e di registri ma anche a svariati generi assai diversi fra loro. L’ibridazione formale riflette anche una importante ibridazione contenutistica che lo studioso inquadra soprattutto nella categoria del weird. Se, generalmente, si è sempre ascritto il weird al territorio del “fantastico-soprannaturale”, è soprattutto grazie all’analisi di Mark Fisher che lo si può riconoscere anche in opere che indagano aspetti del tutto realistici, al di fuori di una ristretta categoria di genere. È in questo solco che si inscrive la ricerca di Casadei: indagare il weird fuori dalla ristrettezza etichettatoria dei generi per poterlo ritrovare in narrazioni di impianto realistico. È così che si può parlare, come fa lo studioso, di “realismo weird e sincretico”.

Leggendo le pagine del saggio emerge, a mio avviso, un altro aspetto importante della narrativa contemporanea: quello, cioè, di apparire “ibrida” e “mutante” anche perché si pone, rispetto a trenta o quarant’anni fa, in una relazione assai più stretta con l’universo audiovisivo. La contemporanea pervasività di quest’ultimo fa sì che la narrativa odierna tragga spunto in maniera significativa da film e serie TV in cui si ritrova questo stesso “realismo weird e sincretico” di cui parla lo studioso. Casadei cita i film di Yorgos Lanthimos, Twin Peaks di David Lynch o una serie come Black Mirror “che rappresentano, nella loro eterogeneità, un campionario di «stranezze» classificabili secondo una scalarità” (p. 10). Certo, gli autori contemporanei non traggono ispirazione soltanto dal cinema e dalle serie TV degli ultimi anni ma anche da opere ormai considerate dei ‘classici’ del cinema come i film di Tarkovskij, di Herzog, di Fassbinder, quelli comico-surreali dei Monty Python o quelli pulp di Tarantino. Discutendo di romanzi italiani contemporanei lo studioso fa spesso riferimento a questa e ad altra cinematografia; i confini fra cinema e letteratura perciò oggi sono più labili che in passato: film e serie TV possono essere fonti di ispirazione per chi scrive nello stesso identico modo in cui può esserlo un romanzo, più o meno ‘classico’ che sia. Quindi, è diventato assai più frequente incontrare nella struttura narrativa di un romanzo un ‘montaggio’ di tipo cinematografico o dei personaggi e situazioni che rimandano inestricabilmente all’universo audiovisivo. Le narrazioni sono “mutanti” anche per questo: perché tendono sempre di più a possedere caratteristiche di tipo cinematografico senza per forza appartenere al classico genere della sceneggiatura.

Prima di addentrarsi nell’analisi di alcuni romanzi (iper)contemporanei, Casadei traccia una cronistoria dello spaccato letterario e sociale italiano degli ultimi anni chiedendosi, dapprima, se esiste un “Grande romanzo italiano contemporaneo”. A partire dal dopoguerra fino a oggi gli esempi sono svariati. Si può pensare a Il Gattopardo (postumo, 1958) di Giuseppe Tomasi di Lampedusa, un grande romanzo che offre personaggi e frasi memorabili ma anche al Partigiano Johnny (postumo, 1968) di Beppe Fenoglio che fonde cronaca e modalità epiche. Altrimenti si può pensare a un efficace affresco dell’Italia del boom economico come Fratelli d’Italia (da leggersi nella prima versione del 1963) di Alberto Arbasino, a diversi romanzi di Paolo Volponi o a La Storia (1974) di Elsa Morante ma anche all’opera mondo (seguendo una definizione offerta da Franco Moretti) Horcinus Orca (1975) di Stefano D’Arrigo. Eppure – osserva Casadei – l’esempio più significativo di Grande romanzo italiano di quegli anni si può trovare in Petrolio di Pier Paolo Pasolini, pubblicato postumo nel 1992, in un momento estremamente diverso da quei primi anni Settanta in cui era stato concepito e scritto. In esso, l’incompiutezza programmatica si fonde a quella accidentale, dovuta al tragico assassinio dell’autore, e delinea un metaromanzo di matrice menippea che aspira ad affrescare, anche per mezzo dell’allegoria, la realtà sociopolitica degli anni Settanta, un “Satyricon moderno”, secondo la stessa definizione di Pasolini, che si riallaccia in modo diretto al grande affresco dell’età neroniana delineato da Petronio. Vista poi la sempre maggiore importanza del cinema e dei film nella società non solo italiana del dopoguerra, si può pensare che alcune significative opere cinematografiche possano svolgere la funzione di un “Grande romanzo italiano” nella rappresentazione del paese e della contemporaneità. Lo studioso ricorda allora giustamente capolavori come La dolce vita (1959) di Federico Fellini o Il sorpasso (1962) di Dino Risi fino a prendere in considerazione, negli ultimi anni, il cinema di Bernardo Bertolucci, Nanni Moretti, Gianni Amelio, Marco Bellocchio, Marco Tullio Giordana e Paolo Sorrentino.

L’analisi di Casadei abbraccia anche lo spaccato sociale italiano sondando il terreno che dovrebbe preparare i lettori, vale a dire la scuola. Bisognerebbe “procedere a una drastica selezione dei contenuti formativi essenziali per saper leggere consapevolmente qualunque tipo di testo, esaltando le capacità di confronto” (p. 65) in un universo in cui si abbia piena consapevolezza della multietnicità, vista come una “condizione irreversibile”; ma ciò comporterebbe un “cambiamento di mentalità, che deriva dalla piena comprensione dei diritti e dei doveri, personali e collettivi” (p. 66), un cambiamento dal quale siamo oggi purtroppo assai lontani in questo paese, visti anche i recenti provvedimenti del governo in merito a scuola e immigrati. In un momento in cui i booktoker, cioè gli influencer nel settore dei libri, sono assai più seguiti di qualsiasi sito letterario tradizionale, i giovani “nativi digitali” sono sempre meno propensi a leggere ciò che gli viene proposto da “voci autoritative di vecchio stampo” (fra cui la scuola) e sempre più pronti a crearsi un proprio canone personale. Neppure i modelli plasmati dai premi letterari sono più di tanto autorevoli in una contemporaneità dominata da una “cultura crossmediale costante” che viene rafforzata dai social; ormai, il circuito editoria-critica /ricezione-scuola, che poteva valere fino agli anni Settanta, è entrato definitivamente in crisi.

Prima di passare alla seconda parte del suo lavoro, in cui centrale appare l’analisi del weird, lo studioso passa in rassegna alcune forme narrative ibride contemporanee distinguendo tra “forme semplici” e “forme stratificate”. Le prime sono tutte le elaborazioni artistiche che non ibridano componenti eterogenee ma si mantengono entro lo stesso ambito stilistico-compositivo (ad esempio una canzone, composta di testo e musica). In ambito letterario sono forme che coinvolgono generi e sottogeneri consolidati e quindi facilmente replicabili, anche dall’IA, e non problematizzano l’etica dei personaggi ponendo in maniera netta valori e disvalori (un certo tipo di fantasy, il romance, il poliziesco). Le “forme stratificate” possono essere costituite da integrazioni di forme semplici (ad esempio il video per una canzone) o da forme che si ibridano al loro interno in modo tale da non poter più essere incluse con facilità in schemi pre-esistenti. Da un punto di vista letterario si tratta di testi intrinsecamente ibridati perché nascono dalla complessa percezione del mondo mediatizzato: possono essere senz’altro “opere mondo”, cioè testi narrativi di amplissimo sviluppo che propongono una prospettiva weird in un sistema dalle connotazioni realistiche. Un peculiare caso di ibridazione nella narrativa contemporanea è offerto dalle opere di Walter Siti, romanzi-saggi o saggi ibridi che tratteggiano la società occidentale come una categoria sociologica della condizione umana, votata alla sua autodistruzione entro l’orizzonte capitalistico.

Sono diverse le narrazioni italiane contemporanee che tratteggiano situazioni assimilabili alla categoria weird inserita in un contesto realistico. Ad esempio, Le ripetizioni (2021) di Giulio Mozzi, un testo in cui, come in diverse altre sue opere, incontriamo una caratteristica tipica del realismo weird, cioè la sconnessione: le frasi e i periodi di Mozzi sono perfetti ma l’accostamento delle parti, in molti testi, risulta forzato e anche ingiustificato; come nota lo studioso, Mozzi è adesso “lo scrittore forse più radicale nel proporre testi «eterogenei» e insieme nell’invitare il lettore a confrontare le storie fittizie con le sue personali «ipotesi di realtà»” (p. 168). In Il tempo materiale (2008) di Giorgio Vasta si può riscontrare una “realtà anamorfica”, con diversi livelli di lettura, nella quale si dipana la storia dell’undicenne Nimbo e dei suoi amici sullo sfondo della Palermo del 1978, un anno significativo e potente nella formazione di molti giovani, l’anno, tra l’altro, del rapimento e dell’uccisione di Aldo Moro. Non si tratta di un romanzo sul terrorismo e neppure di un romanzo sul 1978; quest’ultimo costituisce la base metaforica della narrazione incentrata sulle avventure di Nimbo e compagni che immaginano piccoli attentati e il rapimento di un loro compagno di classe. D’altronde, anche Wu Ming, con Ufo 78 (2022), realizza un affresco sullo sfondo di quel particolare anno, un periodo, durante il sequestro Moro, caratterizzato da una militarizzazione e da una chiusura ossessiva della società in preda al delirio della sicurezza, tanto da spingere le persone a crearsi una sorta di realtà alternativa nel cielo affollato di Ufo, un “desiderio di altrove” per fuggire dalla prigione della realtà. Un altro romanzo analizzato dall’autore, La mischia (2020) di Valentina Maini, un racconto che riguarda eventi accaduti intorno al 2007 a due gemelli figli di genitori baschi appartenenti all’ETA, appare come assemblaggio-montaggio di sequenze che non aspira a un ordine; l’ibridazione serve a creare una concezione del reale non solo fluida ma al di fuori di qualsiasi paradigma interpretativo e la narrazione deve apparire come incomprensibile. Il focus dello studioso si sposta poi non su un romanzo in particolare ma sull’intera produzione narrativa di Laura Pugno in cui si elaborano i collegamenti fra percezione conscia e lavorio subliminale in quanto il fantastico-weird, in questa autrice, riguarda in primo piano l’ambito del subliminale. Viene altresì presa in considerazione, in un excursus, l’intera produzione narrativa di Giuseppe Genna, anche se una particolare analisi viene dedicata a History (2017). L’opera di Genna offre una “rappresentazione disgregata e a volte allucinata della realtà quotidiana” (p. 210) e mira a comprendere lembi di storia recente italiana in una dimensione onnicomprensiva da “opera mondo” in cui la stessa Storia umana appare attraversata da una violenza inarrestabile.

Quali sono, allora, le “opere mondo 2.0”? Come si può estendere alla contemporaneità letteraria il concetto forgiato da Franco Moretti nel 1994 (l’ultimo testo che prende in esame è Cent’anni di solitudine del 1967)? Molti romanzi di Don DeLillo, David Foster Wallace, Roberto Bolaño, Mircea Cărtărescu possono senz’altro rientrare in questa categoria: infatti, le “opere mondo attuali sono quelle che mantengono un forte legame con la grande tradizione letteraria, ormai mondiale e non solo occidentale, ma operano per proporre una visione della realtà il più possibile sincretica, che spesso si fonda sulle acquisizioni più avanzate delle scienze […], sull’erudizione a volte illimitata, sulla ricerca degli assurdi più attraenti e inquietanti, ecc.” (p. 220). Franz Kafka e Laurence Sterne appaiono come due paradigmi importanti per le attuali opere mondo: se Solenoide (2015) di Mircea Cărtărescu, un romanzo di oltre novecento pagine, può essere considerato come un’“opera mondo kafkiana” in quanto acquisisce da Kafka e da Borges degli elementi che consentono l’oltrepassamento di una realtà decodificata attraverso l’horror, Digressione (2025) di Gian Marco Griffi appare un’ “opera mondo sterniana”, dal momento che la “digressione” stessa, nel Tristram Shandy, è uno dei modi fondamentali del racconto. Le stranezze, le incongruenze, le digressioni, le visioni di cui sono infarcite queste narrazioni non provocano una fuoriuscita metafisica dalla realtà ma una sua disgregazione in quanto unicità irreversibile. In esse, il conscio e l’inconscio, il plausibile e l’improbabile si trasformano in territori equivalenti e financo i rapporti biologico-naturali divengono weird e innaturale è perfino la stessa natura. Sono forse allora queste narrazioni, analizzate con precisione dal saggio di Casadei, a rappresentare al meglio la realtà contemporanea, che sempre più spesso ci appare irreale e frammentata all’interno di comunicazioni mediatiche in cui le atrocità più terribili sfilano di fronte ai nostri occhi come se niente fosse. L’orrore e il weird, in fin dei conti, si annidano in una quotidianità preda di una comunicazione digitale in cui – parafrasando Calvino – non si riesce più a distinguere che cosa è inferno e che cosa non lo è.
  •  

NASA to Help Unlock Mysteries of Mars’ Moons in Upcoming Mission

NASA is playing an important role in JAXA’s (Japan Aerospace Exploration Agency) MMX (Martian Moons eXploration) mission, to advance our understanding of Mars’ moons and build on the agency’s long history of exploring the Red Planet.

The mission aims to characterize and determine the origin of Mars’ moons Phobos and Deimos and deliver a sample of Phobos to Earth. The MMX spacecraft is targeting launch from JAXA’s Tanegashima Space Center in Japan at 3:41 p.m. EDT on Monday, Oct. 19 (4:41 a.m. JST on Tuesday, Oct. 20).

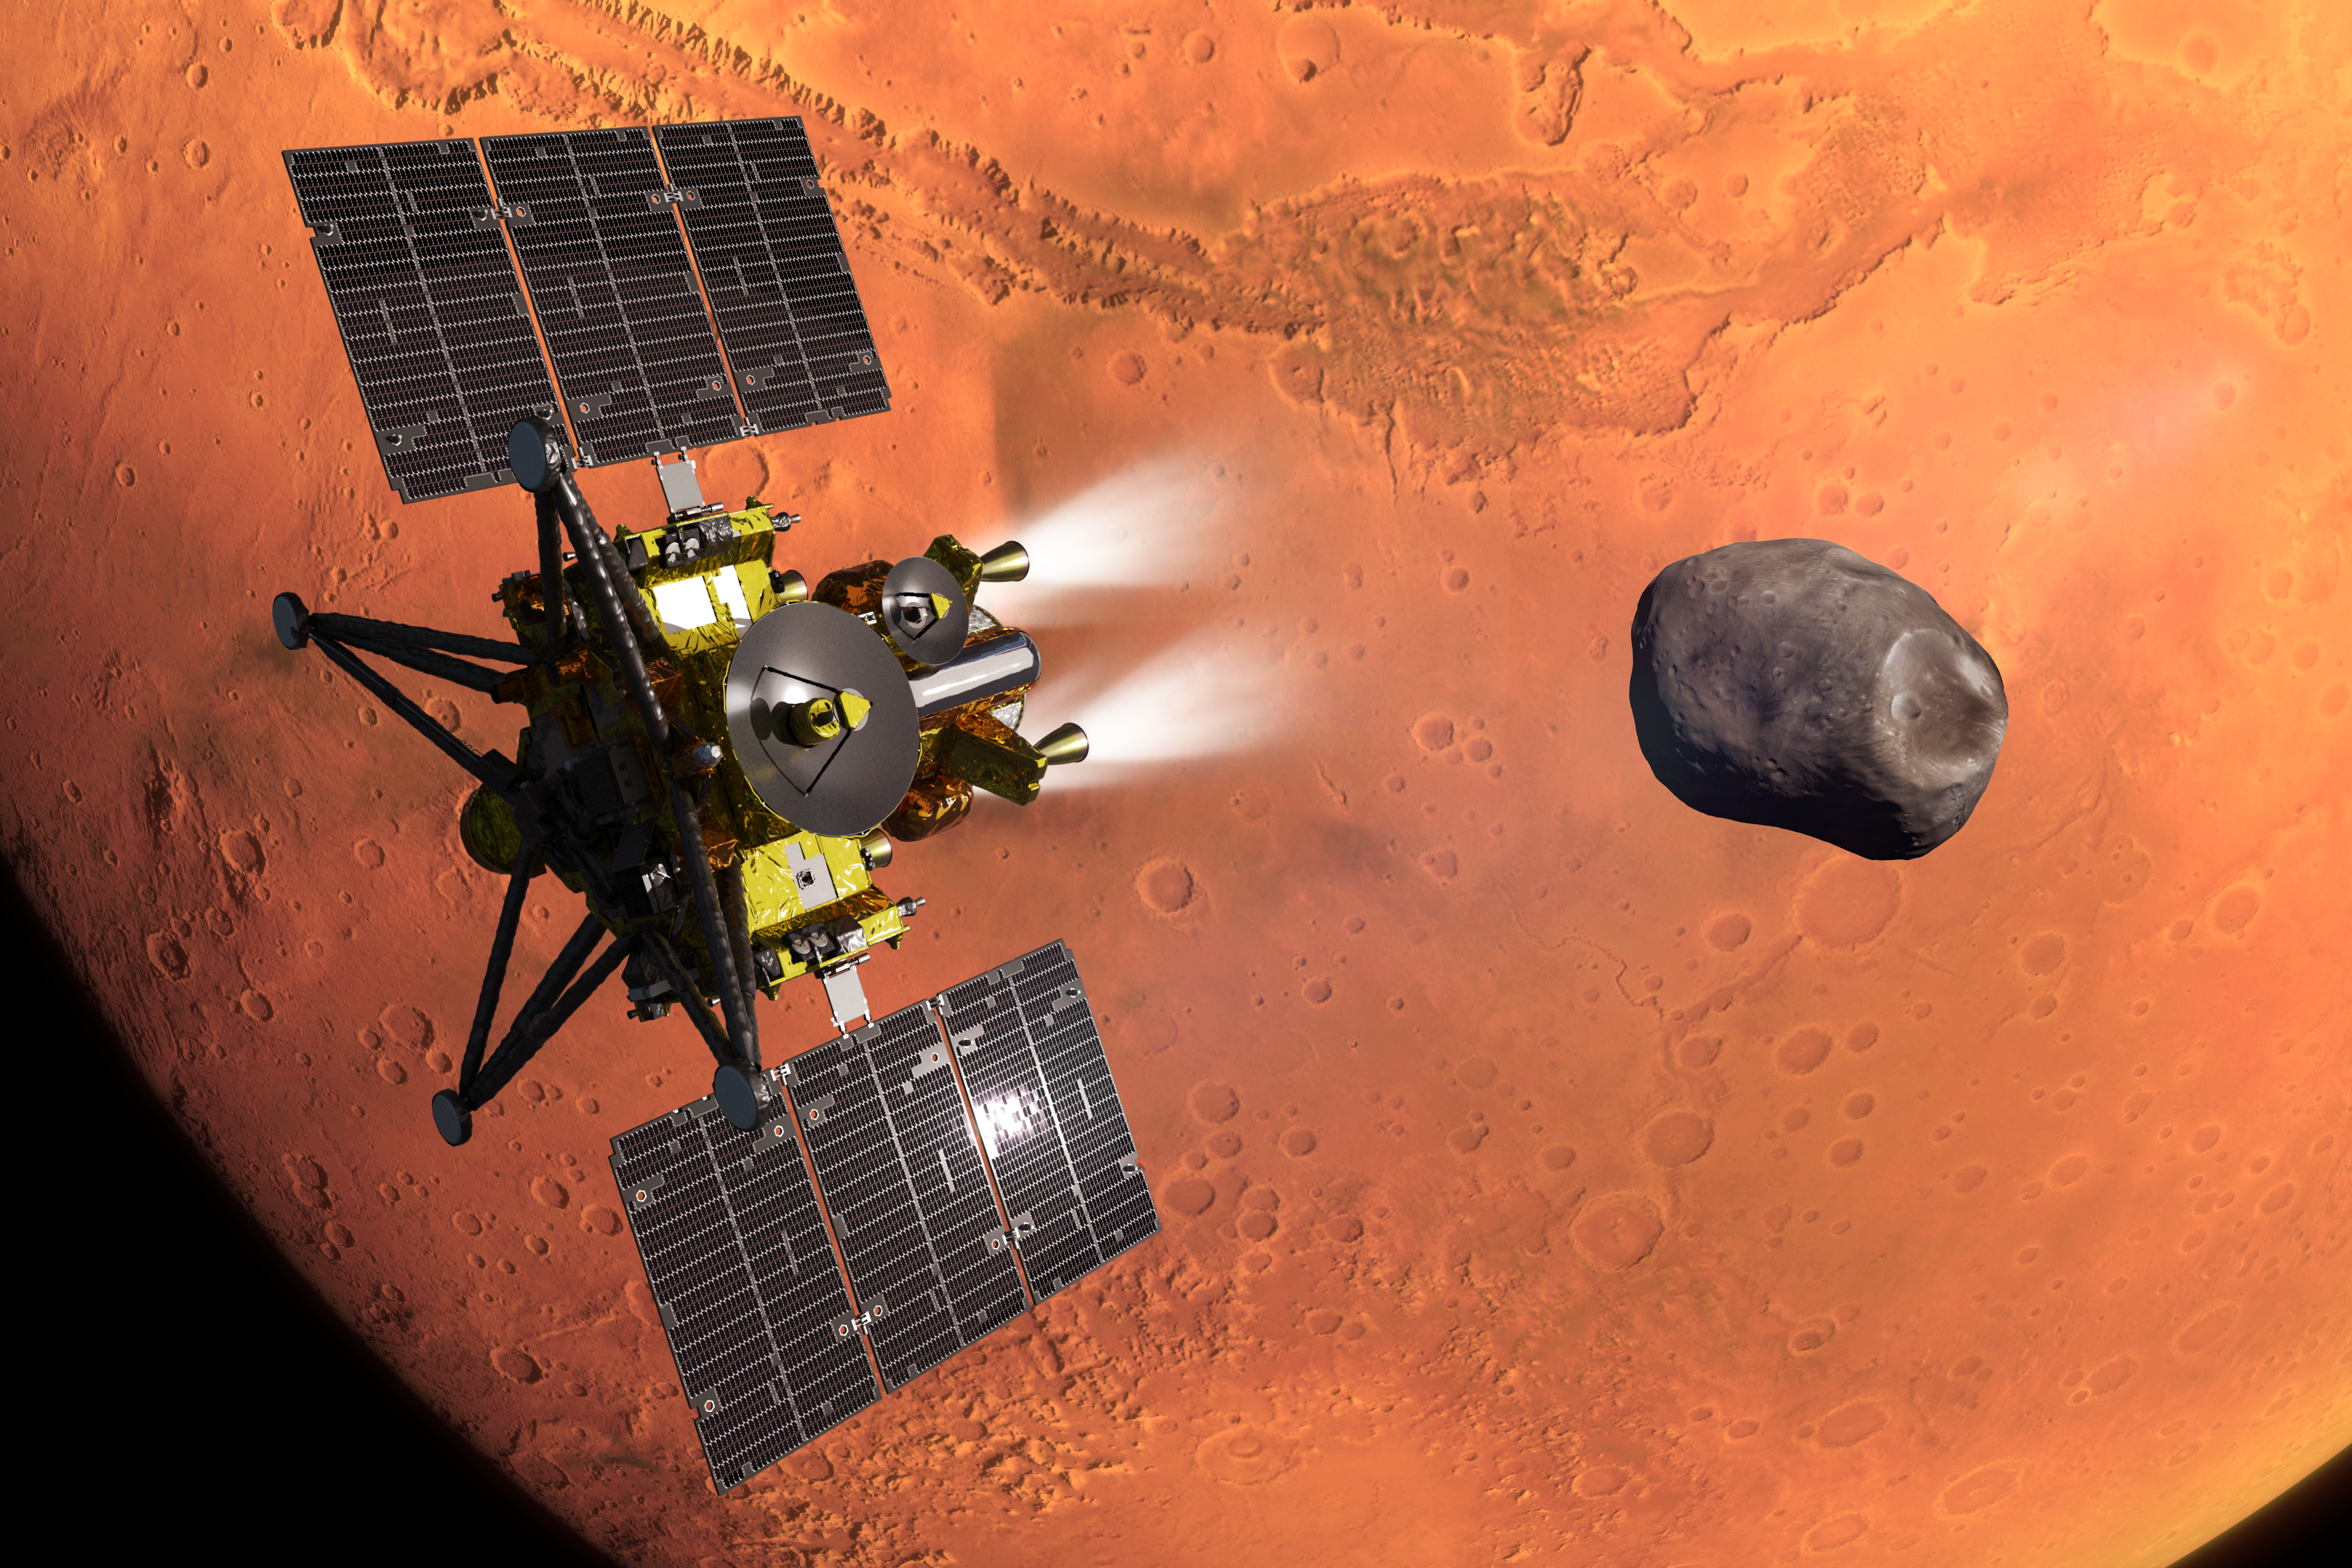
Artist's concept of JAXA's MMX spacecraft with the Martian moon Phobos and planet Mars in the background
An artist’s concept of JAXA’s MMX spacecraft during its Mars’ orbit insertion. The Martian moon Phobos, which MMX will explore and sample, is in the background.
JAXA

“The samples from MMX will bring forth paradigm-shifting science on the Mars system for generations to come, especially as NASA prepares to send the first humans to Mars,” said Nicky Fox, associate administrator, Science Mission Directorate, NASA Headquarters in Washington. “The NASA-JAXA sample curation partnership is extremely valuable, and I am proud that NASA Science is supporting MMX sample curation and will be sharing portions of these samples for study as we continue to expand humanity’s understanding of the universe for the benefit of all.”

NASA’s contributions to the mission include the Mars-moon Exploration with Gamma rays and Neutrons (MEGANE) spectrograph instrument, the Pneumatic Sampler (P-Sampler) technology demonstration, and communications and navigation support from the agency’s Deep Space Network, as well as funding United States scientists participating on the MMX science team.

Scientists have long debated the origin of Mars’ two moons. The data and samples collected by the MMX mission will help answer essential questions about the origins of these moons and the history of the solar system.

“Phobos and Deimos may be the remains of a massive impact on Mars that sent material into orbit around the planet, or they could be ancient asteroids that were captured by Mars’ gravity billions of years ago,” said Tom Statler, MMX program executive and program scientist at NASA Headquarters. “Having the answer will help illuminate that early era when Earth and the other inner planets may have been acquiring much of their water and organic compounds.”

The MEGANE (pronounced meh-GAH-nay, the Japanese word for eyeglasses) spectrograph will help scientists “see” what Phobos is made of by measuring neutrons and gamma rays emitted from the moon’s surface and determining its chemical elemental composition, which will provide important clues about its origin.

Mounted on one of the spacecraft’s landing legs, the P-Sampler is designed to collect a ground sample from Phobos. The system gathers surface material using bursts of high-pressure nitrogen gas, complementing JAXA’s C-Sampler, which will extract cores from a few inches deeper. NASA will obtain and curate about 15% of the total returned sample at the agency’s Johnson Space Center Astromaterials Lab in Houston, making it available for research for decades.

Another key part of NASA’s contribution to MMX is its scientific partnership with JAXA. NASA-supported researchers are working alongside international colleagues to help reveal the story of Phobos and will use mission data and returned samples to uncover new clues about the moon’s origin and the evolution of the Mars system.

The MMX spacecraft will arrive at Mars in August 2027 to begin its survey of the Red Planet’s two moons. After surveying Phobos in detail, the spacecraft will collect a sample of the moon’s surface no earlier than December 2028 and deliver it to Earth in 2031.

The MEGANE instrument was developed by the Johns Hopkins Applied Physics Laboratory. Honeybee Robotics, a Blue Origin company, developed the spacecraft’s pneumatic sampler mechanism. NASA’s contributions to the MMX mission were developed under the agency’s Discovery Program. The Discovery Program is managed by NASA’s Marshall Space Flight Center in Huntsville, Alabama, for the agency’s Science Mission Directorate in Washington.

For more information about the MMX mission, visit:

https://science.nasa.gov/mission/mmx

Karen Fox / Alana Johnson
Headquarters, Washington
240-285-5155 / 202-672-4780
karen.c.fox@nasa.gov / alana.r.johnson@nasa.gov

  •  

Martian moons exploration è sulla rampa di lancio

La missione Martian Moons eXploration (Mmx) è pronta a partire a bordo di un razzo H3 dal Tanegashima Space Center, in Giappone, alle 4:41 ora locale del 20 ottobre 2026 (in Italia, le 21:41 del 19 ottobre 2026). Mmx – una missione guidata dalla Japan Aerospace Exploration Agency (Jaxa), in collaborazione con la Nasa, l’agenzia spaziale francese (Cnes), il Centro aerospaziale tedesco (Dlr) e l’Agenzia spaziale europea (Esa) – sarà la prima a raccogliere un campione dalla luna marziana Phobos e a riportarlo sulla Terra.

Marte ha due lune: Phobos (“paura” in lingua greca, con diametro medio di 22,2 km e massa circa un milionesimo di quella della Luna) e Deimos (“terrore” in lingua greca, con diametro medio di 12,4 km e quasi dieci volte più leggero di Phobos). Nonostante il gran numero di missioni inviate verso il Pianeta rosso, le sue lune rimangono ancora pressoché inesplorate e sollevano ancora grandi interrogativi su come si siano formate e sulla loro composizione. Nessun veicolo spaziale ha mai sostato a lungo nelle loro vicinanze, e le conoscenze raccolte finora si basano essenzialmente su ciò che è stato possibile osservare durante alcuni sorvoli.

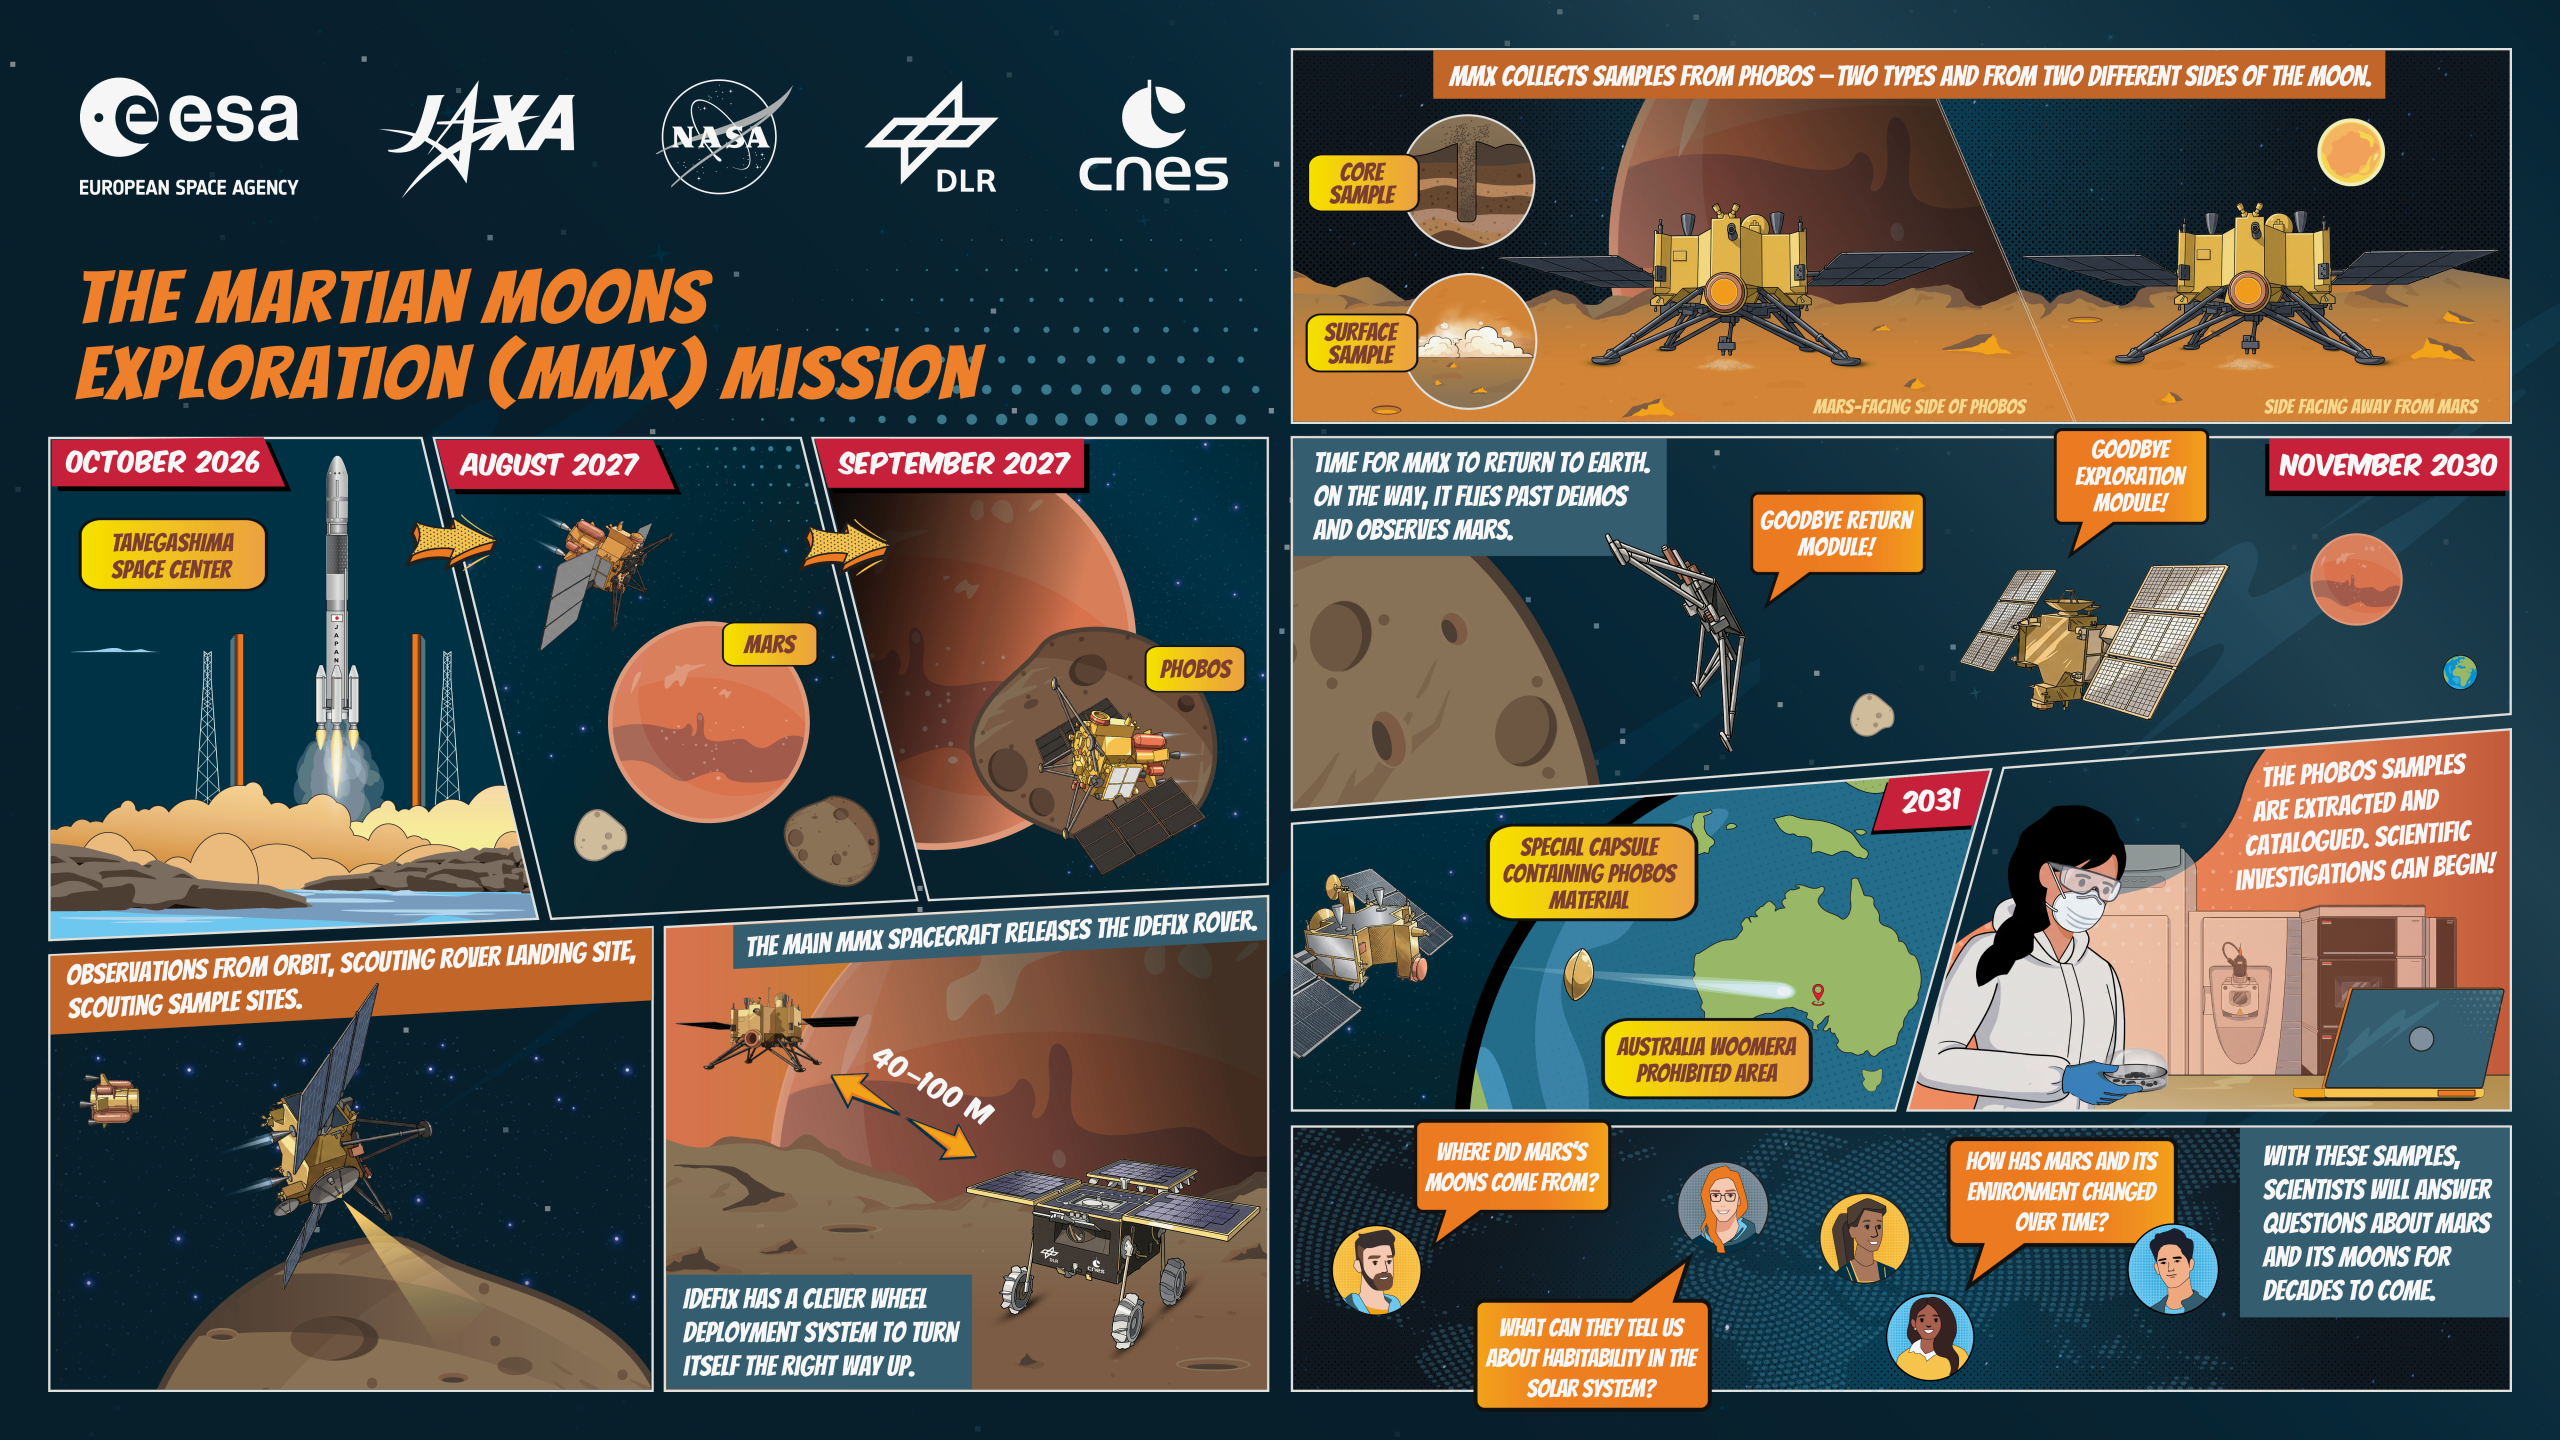
Infografica in stile fumetto intitolata «La missione Martian Moons eXploration (Mmx)». I riquadri illustrano le diverse fasi della missione: «Ottobre 2026», Mmx parte dal Tanegashima Space Center, in Giappone; «Agosto 2027», Mmx entra in orbita attorno a Marte; «Settembre 2027», Mmx entra in orbita attorno a Phobos; Mmx osserva Marte dall’orbita, individuando il sito di atterraggio del rover e i siti di campionamento; la sonda principale di Mmx rilascia il rover Idefix, che atterra su Phobos; Mmx raccoglie campioni da Phobos, di due tipi diversi e da due zone differenti della luna; «Novembre 2030», il modulo di ritorno di Mmx inizia il viaggio verso la Terra, sorvolando Deimos e Marte lungo il percorso; «2031», Mmx raggiunge la Terra e rilascia la capsula per il ritorno dei campioni, che atterra nella Woomera Prohibited Area, in Australia; i campioni di Phobos vengono estratti e catalogati, pronti per le indagini scientifiche. Nei decenni a venire, gli scienziati studieranno questi campioni per rispondere a domande come: «Da dove provengono le lune di Marte?», «Che cosa possono rivelarci sull’abitabilità nel Sistema solare?» e «Come sono cambiati Marte e il suo ambiente nel corso del tempo?». Crediti: Esa

Non conosciamo, ad esempio, la loro origine. Potrebbero essere asteroidi catturati dall’attrazione gravitazionale di Marte e rimasti in orbita attorno al pianeta, oppure i resti dei detriti scagliati in orbita in seguito a una gigantesca collisione sulla superficie marziana. Per scoprirlo, Mmx sarà il primo veicolo spaziale a orbitare attorno a Phobos, seguendo un’orbita di tipo “quasi-satellite”, e il primo a raccogliere campioni dalla superficie di una luna diversa dalla nostra. Per consentire l’atterraggio, le manovre e la raccolta robotizzata dei campioni (circa 10 grammi, secondo i piani) nella gravità estremamente ridotta di Phobos, sono state sviluppate tecnologie specifiche.

Mmx impiegherà circa un anno per raggiungere Marte. L’ingresso in orbita attorno al Pianeta rosso è previsto per agosto 2027, mentre l’inizio delle operazioni in orbita attorno a Phobos è previsto a partire da settembre dello stesso anno. Dopo aver studiato Phobos (e Deimos) a distanza, all’inizio del 2029 Mmx rilascerà un rover chiamato Idefix, per poi atterrare essa stessa sulla superficie della luna per raccoglierne i campioni. La missione è dotata complessivamente di 11 strumenti scientifici: sette a bordo della sonda principale e quattro sul rover. La sonda principale è inoltre dotata di un monitor per le radiazioni, due fotocamere ad alta risoluzione e due diversi dispositivi per il campionamento: una carotatrice, che consentirà di raccogliere campioni fino a una profondità di due centimetri, e un campionatore pneumatico, che utilizza gas pressurizzato per sollevare il materiale dalla superficie e convogliarlo in un contenitore. Il rover Idefix, del peso di 25 kg, ha due compiti principali: fornire informazioni utili a preparare l’atterraggio della sonda principale per la raccolta dei campioni e analizzare la composizione e la consistenza della superficie di Phobos. La gravità su questa luna è così debole che, sulla sua superficie, Idefix peserà l’equivalente di appena 15 grammi.

Una volta raggiunto Marte, Mmx potrà anche contare sul supporto di una vera veterana del Pianeta rosso: la sonda Mars Express dell’Esa, operativa dal 2003. L’atterraggio della sonda principale su Phobos per la raccolta dei campioni è previsto per il 2030: il materiale raccolto verrà inserito in un modulo di rientro destinato al viaggio verso la Terra. Il modulo raggiungerà il nostro pianeta nel 2031 e rilascerà una capsula contenente almeno dieci grammi di materiale proveniente da Phobos. La capsula ha un diametro di circa 60 centimetri ed è dotata di uno scudo termico che le permetterà di resistere al rientro nell’atmosfera terrestre. Atterrerà in Australia e verrà trasferita subito all’Istituto di scienze spaziali e astronautiche (Isas) della Jaxa, a Sagamihara, vicino a Tokyo. Qui verrà smontata all’interno di un laboratorio specializzato e i campioni saranno estratti, catalogati e messi a disposizione per le indagini scientifiche. A poterli analizzare, ci sono anche gli scienziati europei: L’Esa sta infatti collaborando con Cnes, Dlr e Jaxa per pubblicare bandi che consentano ai ricercatori di candidarsi a studiare il materiale raccolto.

«Portare i campioni nei nostri laboratori più sofisticati sulla Terra moltiplica le possibilità di fare nuove scoperte, perché i nostri strumenti più precisi sono troppo grandi, complessi o sensibili per essere inviati nello spazio», dice Elliot Sefton-Nash, Project Scientist della missione Mmx all’Esa. «Anche dopo la conclusione della missione, le generazioni future di scienziati potranno studiare i campioni di Phobos con strumenti ancora più avanzati: i campioni riportati sulla Terra sono un dono che continua a dare i suoi frutti».

Guarda il servizio video su MediaInaf Tv:


  •  

Microsoft Patches More Than 1,400 Security Flaws

Microsoft today issued updates to fix more than 1,400 security vulnerabilities in its Windows operating systems and other software. Today’s epic patch batch dwarfs September’s record of nearly 1,000 fixes, which was already about ten times the normal monthly patch load from Redmond.

Just one of the weaknesses patched this week is considered a “zero day,” or already exploited in the wild. CVE-2026-96951 is a security feature bypass in the Windows Shell that affects Windows 10 and 11 systems, as well as some Server versions.

Windows 10 users might be wondering if they can still expect security updates after this month. Microsoft had been slated to stop shipping updates for Windows 10 systems in October 2025, but ended up adding another year of free updates after considerable pushback. A few months ago, Microsoft quietly extended that support for another year (until October 2027).

At least 78 of the flaws fixed this month are rated “critical,” meaning they could be exploited with little or no action by the user, and most of those critical bugs allow an attacker to execute code of their choice on the vulnerable system.

While Microsoft said there are no signs anyone is exploiting it yet, a security feature bypass in the .NET Framework (CVE-2026-108398) was publicly disclosed prior to today, potentially giving attackers advance time to work out how to exploit the bug.

Satnam Narang at Tenable said the number of flaws fixed this month far surpasses the previous record-setting year 2020, when Microsoft patched 1,261 CVEs.

“We’ve now crossed the 4,000 CVE mark with two months left to go,” he said.

Microsoft credits large language models for the high volume of bug discovery, and presumably AI gets credit for many of the patches used to fix these flaw. Meanwhile, security experts have been warning that these unusually large patch volleys from Microsoft are placing extra strain on corporate security teams, which often have to test individual updates before deploying them across a network to ensure the fixes don’t cause problems for other software.

Tyler Reguly, associate director of security research and development at Fortra, notes that just 26 Microsoft vulnerabilities appeared in the “Known Exploited Vulnerabilities” (KEV) catalog maintained by the U.S. Cybersecurity & Infrastructure Security Agency (CISA) so far this year, and security teams would do well to prioritize patching those 26 vulnerabilities first.

“Security leaders should focus on exploitable risk, and ask whether their teams have the clarity, capacity and support to act,” Reguly said.

Which vulnerabilities deserve the most scrutiny in your organization? The folks at Cisco Talos have a useful roundup of the more noteworthy flaws that Microsoft fixed today, and of course the SANS Internet Storm Center has a reliable roundup that indexes vulnerabilities by severity, CVE number and affected software.

  •  

Il nuovo disordine mondiale / 40 – Terra, mare e colli di bottiglia

di Sandro Moiso

Antonio Leone, Geopolitica degli stretti. Tra guerra e (nuovo) ordine globale, Diarkos editore, Reggio Emilia 2026, pp. 254, 19 euro

Non poteva esserci momento migliore per fare uscire un saggio come quello di Antonio Leone, capitano di lungo corso e comandante navale, ma anche studioso di filosofia politica e geopolitica, appena pubblicato da Diarkos. Infatti, gli stretti di Hormuz e Bab el-Mandeb che da mesi costituiscono un grave rischio economico, ancor prima che militare, a livello planetario o almeno per quella parte di pianeta che interessa maggiormente l’ordine occidentale del mondo, sembrano rappresentare, alla luce di una analisi dettagliata come quella condotta dall’autore, soltanto la superficie di un problema che nel prossimo futuro potrebbe ulteriormente ampliarsi ed aggravarsi.

Così Suez, Gibilterra, Panama, Malacca, oltre ai due già citati, sono gli altri stretti e canali strategici, autentici passaggi obbligati, attraverso i quali transitano merci, energia, interessi militari e rapporti di forza. Fattori determinanti per lo sviluppo delle economie e delle prospettive degli Stati. Sia dell’Occidente e del Nord che dell’Oriente e del Sud. Soprattutto in un sistema di relazioni internazionali segnate dal ritorno dello scontro tra potenze, dalla vulnerabilità delle catene logistiche e dalla crescente centralità delle rotte marittime. Oltre tutto, a ben guardare, il numero di passaggi ristretti tra mare e terra, i cosiddetti chokepoints o colli di bottiglia, sono molti di più di quelli appena elencati, come ci ricorda lo stesso autore.

Se gli stretti consistono in passaggi naturali in cui lo specchio d’acqua si restringe in corrispondenza di due coste prospicienti, i canali marittimi sono vie di comunicazione tracciate attraverso il territorio di uno o più Stati per unire due mari o due oceani separati e consentire così un collegamento diretto, via mare, fra di essi. Gli stretti e i canali presentano, quindi, le stesse caratteristiche e svolgono le stesse funzioni, ma si differenziano per il fatto che i primi sono di origine naturale, mentre i secondi, sono frutto dell’opera dell’uomo.
I principali stretti si collocano nell’area mediorientale ed europea del mondo. Al di fuori dello stretto di Malacca, un corridoio d’acqua dell’oceano Indiano che separa l’isola di Sumatra dalla costa occidentale della penisola malese, e quello di Bering tra Russia e Alaska, le altre strettoie naturali si trovano infatti nella penisola arabica (lo stretto di Hormuz tra Oman e Iran e quello di Bab el-Mandeb tra Gibuti e Yemen), in Europa (gli Stretti Danesi, il canale di Corinto e Gibilterra) e a cavallo tra Europa e Asia (i Dardanelli e il Bosforo). […] I canali, a differenza degli stretti, si possono distinguere in nazionali e internazionali, a seconda che la navigazione attraverso essi sia regolata solo dal diritto interno o da norme di diritto internazionale. Canali marittimi interni sono quello di Corinto (inaugurato nel 1893) che congiunge il mar Ionio e il mar Egeo, e il canale di Kiel in funzione, fra il mar Baltico e il mar del Nord, dal 1895. Il canale di Suez, fra il Mediterraneo e il mar Rosso, e il canale di Panama fra gli oceani Atlantico e Pacifico (uno inaugurato nel 1869, l’altro aperto al traffico nel 1914), sono invece canali marittimi internazionali: il primo sulla base della convenzione di Costantinopoli del 1888; il secondo in forza dei trattati anglo-statunitensi (1901) e Stati Uniti-Panama (1903) che ne regolano il regime internazionale1.

Sulla base di quanto appena visto, occorre poi ancora rilevare, come sottolinea l’autore, che:

Una parte rilevante del commercio intercontinentale ha luogo lungo le rotte oceaniche, mettendo in collegamento i diversi continenti mediante un flusso continuo di spedizioni. I percorsi delle grandi navi da carico seguono, quasi esclusivamente, i percorsi di alto mare, dal momento che questi itinerari, essendo soggetti solo ai rischi meteorologici, vengono considerati più sicuri. Gli spazi aperti costituiscono un evidente fattore di sicurezza, tanto che le stesse compagnie di assicurazione prevedono incrementi notevoli delle polizze in caso di cabotaggio delle coste. In alcune circostanze, peraltro, i percorsi del commercio internazionale non possono prescindere dall’utilizzo dei passaggi “sotto costa” costituiti dagli stretti o dai canali. Questi itinerari permettono, infatti, di accorciare notevolmente i percorsi marittimi e consentono quindi una rilevante riduzione dei costi di trasporto2.

Facendo sì che il passaggio delle merci, considerato che quasi l’80% del commercio mondiale avviene principalmente via mare, a ridosso delle coste rappresenti, anche in assenza di guerre o minacce militari, come oggi a Hormuz o Bab el-Mandeb, un aumento dei costi di trasporto e trasferimento delle stesse. Costi ulteriormente aggravati, oggi, in termini assicurativi dal pericolo “concreto” che le navi, indifferentemente dal fatto che si tratti di petroliere, cargo o porta-container, possano essere severamente danneggiate, se non affondate, da chi controlla militarmente e politicamente gli stretti e i canali.

Se si considera infine che Cina e Asia rappresentano il baricentro dei trasporti marittimi poiché sette dei primi dieci porti mondiali per movimentazione container sono in Cina (il primo è Shanghai), mentre il primo porto non asiatico è in Europa (Rotterdam, al decimo posto)3, si capirà chiaramente come, al di là delle mire imperialistiche o espansive delle singole potenze, il passaggio per tali vie diventi obbligatorio, pena il rallentamento della circolazione delle merci e delle materie prime a causa dell’allungamento, talvolta esponenziale, delle rotte percorse.

Però sarebbe davvero inutile qui dilungarsi ancora sugli aspetti odierni del problema, parlando approfonditamente della guerra di Hormuz tra Iran e Stati Uniti oppure della missione Aspides per difendere le navi europee che transitano per la Porta delle lacrime che mette in collegamento il Mar Rosso con l’oceano Indiano, oppure anche soltanto sullo scontro tra Houti yemeniti e Arabia Saudita. Mentre può essere interessante analizzare il problema, come fa Leone, a partire da quanto scrisse il politologo e giurista tedesco Carl Schmitt (1888-1985), in particolare nel saggio Terra e mare del 19424.

Scritto nel totale isolamento della Berlino in guerra, il saggio di Schmitt rilegge la storia del mondo nella prospettiva di una opposizione fondamentale, quella tra terra e mare; cercando di mostrare come la terra e il mare, nella loro polarità, siano le componenti di uno dei segreti motori della storia. Per fare questo ripercorre millenni di storia, fino ad approdare all’evento decisivo: quella «rivoluzione spaziale planetaria» da cui è nato il nomos5 dell’Europa moderna, cercando di preconizzare gli scenari del mondo futuro.

In Terra e mare Carl Schmitt prende in esame l’iniziale prevalenza dell’elemento terrestre, all’origine della statualità, e la successiva ascesa del mare come fattore spaziale, così le ultime pagine del testo sono dedite alle riflessioni sulla trasformazione di questo elemento all’indomani della Prima guerra mondiale, come riassume Leone nel suo testo.

Nei quattro secoli precedenti, l’Inghilterra era stata in grado di trasformarsi, da isola marginale e fondata su un’economia terrestre basata sull’allevamento, in un «puro aggregato marino, in una nave o, ancora più chiaramente, in un pesce». Progressivamente, essa si rivelò in grado di creare un disegno imperiale mondiale in gran parte autonomo rispetto alla madrepatria terrestre, configurandosi come il «centro mobile di uno sconnesso impero mondiale esteso su tutti i continenti». Un’analoga trasformazione, per cui è il mare che guarda la terra e questa viene vista solo come una costa con un retroterra, ha caratterizzato gli Stati Uniti dopo la Prima guerra mondiale. La sostituzione della pax britannica con la successiva pax americana è l’esito di un analogo processo di spostamento del baricentro operativo verso il mare. Anche gli Stati Uniti cominciarono così a essere considerati come «un vasto intermezzo insulare stretto tra due possenti oceani, più che un blocco di terraferma i cui litorali si affacciano su due mari».6.

Va qui annotato che fin dall’antichità le maggiori potenze e imperi dell’Occidente avevano basato una parte considerevole della loro forza militare ed economica sulla capacità di controllare porzioni di mare sempre più ampie: dal mar Egeo per Atene al Mediterraneo o Mare Nostrum di Roma oppure dal controllo delle rotte atlantiche e dell’oceano indiano, del Portogallo, della Spagna, che tentò però di spingersi fino al Pacifico, e dell’Olanda fino a quello esercitato più stabilmente dall’impero britannico su tutti gli oceani. Ma furono proprio gli Stati Uniti a cambiare il modo di guardare la Terra e il Mare.

Carl Schmitt considera gli Stati Uniti come un’isola. Il politologo tedesco condivide la visione di Mahan che, all’inizio del Novecento, prevede il passaggio di egemonia da un’isola ormai troppo piccola come il Regno Unito a una nuova entità, gli Stati Uniti. Questi ultimi si rivelano in grado di inaugurare un nuovo grande spazio dell’emisfero occidentale e, con la loro discesa in guerra dopo l’attacco giapponese a Pearl Harbor nel 1941, pongono le premesse per conquistare, all’indomani del 1945, il monopolio dell’ordine mondiale senza più limiti geografici.
Schmitt, essendo un fautore della politica dei grandi spazi, condivide i princìpi della politica statunitense tra le due guerre mondiali, considerandola in linea con l’evoluzione dei rapporti geopolitici. È invece più critico sulla vocazione universalista e di egemonia planetaria manifestate dagli Stati Uniti nel corso del secondo conflitto mondiale. Secondo Schmitt, questa strategia è l’esito di «travisamenti imperialistici» della dottrina Monroe iniziati a fine Ottocento. Lo studioso risulta consapevole, peraltro, che «il passaggio di consegne tra Inghilterra e Stati Uniti era una conseguenza delle dinamiche di egemonia che hanno accompagnato la storia mondiale dei due ultimi millenni»7.

Da un controllo territoriale diretto della Terra, si passa dunque, in nome del business e della libertà dei commerci, come ben dimostra ogni dichiarazione di Donald Trump, ad un suo controllo parzialmente indiretto, ma fondamentalmente basato sull’egemonia marittima di un’unica potenza. Uno strumento fondamentale per la globalizzazione delle economie, dei commerci e della superiorità militare e politica dell’Occidente, ma sostanzialmente garantita dalle navi della marina statunitense.

Schmitt prende atto, peraltro, come nel Novecento si verifichi una rottura decisiva nella «sicurezza della moderna navigazione tecnicizzata». In primo luogo, diventa possibile localizzare dalla terra, con dispositivi di rilevazione radar, la presenza di una nave nell’alto mare oceanico. Ciò determina il superamento della netta separazione tra la terra e il mare su cui si fondava il nomos della prima globalizzazione marittima. In secondo luogo, l’apertura dello spazio aereo, attraversato non solo da velivoli ma anche da onde radio, modifica le modalità di esercitare la marineria civile e militare.
Una terza rottura della sicurezza della moderna navigazione è rappresentata dal ruolo assunto dal controllo degli stretti e dei canali. Schmitt rileva, infatti, che «non vi può essere un’economia pianificata a livello locale», dal momento che solo i grandi spazi risultano «adatti alla misura intrinseca del controllo e della pianificazione degli umani». La gestione dei grandi spazi marittimi trova un ostacolo, peraltro, nel fatto che alcuni passaggi chiave della navigazione sono controllati da Paesi spesso in competizione o apertamente ostili 8.

In queste ultime osservazioni, tratte ancora dal testo di Schmitt e riassunte da Leone, si cela uno dei maggiori problemi da cui è scaturita, nel corso degli ultimi decenni e i cui frutti iniziano a cogliersi oggi, l’attuale perdita di egemonia sia degli Stati Uniti che dell’Occidente, che a partire da ciò, come si è già detto in passato, inizia a rivelarsi piuttosto diviso al suo interno.

Infatti, se a quanto previsto da Schmitt si aggiunge l’attuale “semplificazione” delle tecnologie militari più avanzate che, con l’utilizzo dei droni, può mettere a disposizione di avversari meno dotati di capitali e tecnologie la possibilità di colpire duramente anche coloro che si ritenevano garantiti dalla propria supremazia economica e tecnologica, e soltanto in ultima istanza, anche se decisiva, militare, si giungerà a comprendere l’attuale allarme statunitense per il controllo degli stretti e dei mari di cui non possono più farsi carico esclusivo per la difesa dell’ordine occidentale del mondo.

Diventa dunque indispensabile comprendere tutto questo in termini estremamente materiali e concreti e non soltanto attraverso gli scarsi strumenti forniti dall’ideologia, per capire a fondo le origini sia del tentativo di Trump di trarre qualche vantaggio economico dalla situazione venutasi a creare sul fronte della disponibilità di gas e petrolio, di cui la svolta intervenuta nelle relazioni tra Stati Uniti ed Europa costituisce allo stesso tempo un sintomo e una conseguenza, e, più in generale, l’apparente “novità” rappresentata dalla postura assunta dal governo americano nei confronti della Russia di Putin e della Cina di Xi. Destinata a contenere o cercare di mantenere ancora a vantaggio degli Stati Uniti l’attuale evolversi di quello che anche l’autore tende a definire come nuovo ordine mondiale, soprattutto se si considera che:

cinque degli otto chokepoints marittimi principali si collocano nell’area europea-arabica. Le aree dell’Asia sud-orientale e caraibica ospitano gli altri nodi fondamentali del traffico globale, caratterizzati sia da grandi corridoi naturali posizionati a ridosso di complessi insulari, sia da vie d’acqua artificiali di primaria importanza strategica.
La localizzazione geografica e la natura di stretti e canali evidenziano come si tratti di passaggi caratterizzati da un’importanza strategica diversa dal punto di vista commerciale. L’impossibilità di percorrere gli stretti insulari asiatici o caraibici determina un allungamento solo relativo delle tratte navali. […] Una decina di stretti e canali, al contrario, risultano fondamentali per garantire che il commercio internazionale avvenga con tempi e costi sostenibili. Una chiusura del canale di Panama, ad esempio, richiederebbe la circumnavigazione dell’America Latina, così come un blocco a Gibilterra, Suez o dei Dardanelli precluderebbe l’accesso ai mari interni (il Mediterraneo e il mar Nero), rendendo impossibile raggiungere i porti localizzati sulle loro sponde.
[…] i quattro principali chokepoints a livello mondiale, per ammontare del traffico giornaliero, siano lo stretto di Hormuz, quello di Malacca, il canale di Suez e lo stretto di Bab el-Mandeb. […] Il trasporto del petrolio e del gas avviene per il 60 per cento via mare e interessa otto principali chokepoints. Due di questi passaggi, lo stretto di Hormuz e lo stretto di Malacca, sono fondamentali per il transito globale dei combustibili, il primo perché permette di accedere ai giacimenti petroliferi del Medio Oriente, mentre il secondo perché opera come punto di transito commerciale tra l’India e la Cina 9.

A tutto questo va poi ancora aggiunta la crescita del trasporto via mare dei prodotti alimentari che ha fatto sì che, nel 2018, 2,8 miliardi di persone siano state nutrite per mezzo del sistema di trasporto marittimo globale. Così, come la guerra in Ucraina col blocco del porto di Odessa e dei traffici tra il mar Nero e il mar Mediterraneo ha dimostrato, con il possibile blocco del mais, del riso e del grano coltivati nei grandi granai russi, asiatici e americani, che costituiscono le fondamenta della sicurezza alimentare globale, insieme a quello della soia prodotta in America Latina e in Asia che rappresenta tre quarti dell’alimentazione del bestiame. Un fatto che potrebbe rappresentare non soltanto un calo drastico dei proventi derivanti dall’agricoltura condotta su larga scala, ma anche un probabilissimo motore per rivolte e ampi sommovimenti sociali.

Occorre dunque sottolineare come l’ennesimo intervento militare americano nel Medio Oriente non derivi soltanto dai timori per il business, dall’ego smisurato e bellicista di un Trump sempre sospeso tra sale da ballo faraoniche e piscine coperte destinate a silenziare i media considerati nemici, o dai possibili ricatti di Netanyhau e di Israele sul presidente americano, ma anche, e forse soprattutto, dalle conseguenze derivanti da un sempre più ampio controllo delle vie marittime in prossimità dei checkpoints più importanti da parte di paesi e potenze economiche e militari non appartenenti allo schieramento occidentale. In grado, oltre tutto, di chiuderli, bloccarli o controllarli attraverso ben modulate tattiche politico-militari e l’utilizzo di tecnologie relativamente a basso costo, realizzabili anche sul territorio nazionale o nelle sue vicinanze.

Così, se da un lato il gioco di Trump sul possesso statunitense della Groenlandia mira a creare un possibile chokepoint nel mare Artico per rendere meno “libere” le nuove rotte apertesi per cinesi e russi in conseguenza del riscaldamento globale, oppure per mantenere libero a favore delle navi e delle merci statunitensi il transito nello stretto di Bering, dall’altro la chiamata alle armi di Trump per i paesi “alleati” sembra rispondere ancor più alla impossibilità americana di gestire, come unico body guard dell’interesse economico e politico occidentale, una rete di trasporti e traffici commerciali che avvolge ormai l’intero pianeta.

Un problema per cui, come è solito fare un certo fantasma già evocato da Marx nel 1848, l’assenza di rivolte sociali su scala globale potrebbe ben presto essere sostituito dal loro esplodere a Ovest come a Est e a Nord come a Sud. Cosicché la guerra, per il capitalismo non soltanto americano, potrebbe ancora rappresentare una possibile via di uscita, se non l’unica, come il riarmo europeo e l’allarmismo sulle iniziative russe ai confini d’Europa e in Germania sembra voler rilanciare quotidianamente.

Tutto questo per dire che oggi, in un contesto economico mondiale allo stesso tempo enormemente differenziato e unificato, la volontà dei singoli individui o di unici settori economici, ad esempio quello degli armamenti, non sono più bastevoli, ammesso che mai lo siano stati, a determinare il corso della Storia e l’avvento, o meno, di nuove guerre, mentre l’insofferenza sociale diffusa, dovuta a difficoltà di ordine economico, alimentare e lavorativo, può ancora rappresentare una forza capace di determinare o impedire nuovi devastanti conflitti. Tutto il resto è meglio che lo si lasci dire al Papa e alle anime belle del suo seguito.

Chi scrive, certamente, si è spinto ben al di là degli intenti dell’autore, ma ciò non toglie che il suo saggio, ricchissimo di dati e considerazioni, sia di carattere geografico e militare che economico e tecnico, possa rivelarsi utilissimo per tutti coloro che vogliano imbastire un ragionamento o anche solo un discorso sulle ragioni dei conflitti in corso e, soprattutto, del loro inarrestabile allargamento.


  1. A. Leone, Geopolitica degli stretti. Tra guerra e (nuovo) ordine globale, Diarkos editore, Reggio Emilia 2026, pp. 116-118.  ↩

  2. A. Leone, op. cit., p. 116.  ↩

  3. Si veda: D. Vecchioni, Suez: il canale che ha cambiato la geografia del mondo, Santarcangelo di Romagna, Maggioli 2023.  ↩

  4. Oggi: C. Schmitt, Terra e mare. Una riflessione sulla storia del mondo, Adelphi, Milano 2002.  ↩

  5. Nell’antica Grecia, la legge, l’usanza vigente nelle comunità umane. Un tema cui avrebbe dedicato nel 1950 una delle sue opere più celebri e forse la più importante: C. Schmitt, Il nomos della terra nel diritto internazionale dello «jus publicum europaeum», Adelphi, Milano 1991.  ↩

  6. A. Leone, op. cit., p. 136.  ↩

  7. Ivi, p. 137.  ↩

  8. ibidem, pp. 137-138.  ↩

  9. ibid., pp. 119-125.  ↩

  •  

Thunderbird per iOS: primo sguardo all’app nativa per iPhone

Mozilla ha svelato i primi dettagli di Thunderbird per iOS, l'app nativa da poco in fase di sviluppo per iPhone. Sviluppata da zero, offrirà configurazione rapida, sincronizzazione efficiente e architettura aperta. Ecco le caratteristiche principali e quando sarà disponibile la prima versione beta.

L'articolo Thunderbird per iOS: primo sguardo all’app nativa per iPhone proviene da Marco's Box.

  •  

DIO È? QUANDO LA LINGUA CAMBIA IL DIVINO

LINGUAGGIO E FILOSOFIA — Il verbo “essere” tra Grecia, Israele, India, Cina e mondo islamico.DIO E L’ESSERE — Parmenide, Esodo, Upaniṣad, Dao e Avicenna: cinque modi di pensare l’Assoluto.UNA SCORRIBANDA TRA LE LINGUE — Che cosa accade alla nostra idea di Dio quando cambia la lingua nella quale lo pensiamo? «Dio è». Due parole soltanto. […]

  •  

DUE GIOVANNI, DUE MONDI | Il Vangelo canonico e l’Apocrifo di Giovanni

Giovanni canonico e Apocrifo di Giovanni a confronto: due testi, due cosmologie, due modi di pensare Dio, uomo e salvezza.Dal Logos alla gnosi: come parole e immagini comuni possano generare visioni del mondo profondamente differenti.Un viaggio filologico nel cristianesimo delle origini tra luce, conoscenza, rivelazione, materia e dialogo. 🎬 Premiere📅 Data: 11/09/2026🕰️ Ora: 14.00🔗https://youtu.be/rkxWfVnGK8I Qualche […]

  •  

[REPOST] The Server Called Paranoia: Defend Autistici/Inventati Before September 25

Ripubblichiamo (in inglese) un bel post di Sabot Media che ripercorre la nostra storia e la collega a quanto sta avvenendo con la nostra iscrizione nella lista delle organizzazioni globali terroristiche da parte dell’amministrazione americana. Ringraziamo Sabot Media perché ha fatto un lavoro eccellente e che ci aiuta a rispamiare tempo ed energie per la battaglia.

We are re-posting a post by Sabot Media summarizing our history and connecting it to our recent designation as global terrorist organization by the US administration. We thank Sabot Media for the excellent job and for sparing us some time and energy that we will use to fight back.


  •  

Two Alleged ‘TeamPCP’ Hackers Arrested in Australia

Authorities in Australia have arrested two men believed to be members of TeamPCP, a prolific cybercrime and data extortion group blamed for perpetrating the longest running spree of software supply chain attacks ever.

In a statement released today, the Australian Federal Police (AFP) said two men from Western Australia, aged 21 and 23, were arrested in connection with a “sophisticated cybercrime syndicate that allegedly created malicious open-source software to rob thousands of global businesses.”

The AFP did not name the defendants, but KrebsOnSecurity learned the 21-year-old suspect’s real identity in June, and has been communicating with him ever since. This story includes interviews with TeamPCP’s self-described spokesperson, and examines clues left behind by the TeamPCP leader that likely led to his undoing.

TeamPCP vaulted onto the cybercrime scene in late 2025, embedding malicious code in hundreds of open source software tools and extorting victims for profit. Members of the group made headlines by compromising corporate cloud environments using a self-propagating worm dubbed Shai-Hulud, which added malicious code to open source programs maintained by developers whose credentials at public code repositories like GitHub or NPM were phished or stolen.

Writing for Wired, journalist Andy Greenberg described TeamPCP’s core tactic as a kind of cyclical exploitation of software developers.

“The hackers gain access to a network where an open source tool commonly used by coders is being developed,” Greenberg wrote in May. “The hackers plant malware in the tool that ends up on other software developers’ machines, including some who are writing other tools intended to be used by coders. The malware allows TeamPCP’s hackers to steal credentials that let them publish malicious versions of those software development tools, too. The cycle repeats, and TeamPCP’s collection of breached networks grows.”

TeamPCP also has practiced something akin to cyclical recruitment. In May, the source code for the third iteration of Shai-Hulud was published online, and TeamPCP soon after launched a contest offering $1,000 in virtual currency to whichever participant could conduct the largest supply chain operation using the worm’s code. According to the contest rules, participants were scored based on the number of weekly and monthly downloads of packages they compromised — directly incentivizing them to target the most popular code libraries.

A screenshot of a message from TeamPCP’s Telegram account, announcing the supply chain hacking contest. Image: dataminr.com.

“TeamPCP has stated the competition is a recruiting opportunity and they intend to purchase all meaningful access harvested from participants’ campaigns,” the security firm Dataminr wrote. “The $1,000 XMR (Monero) prize is a recruitment floor and has been dismissed by the actor as ‘just like participation trophy,’ adding ‘if you find something good you will be paid way more,’ confirming the contest’s true function as talent identification and malicious access acquisition at scale.”

In March, TeamPCP executed a supply chain attack targeting AI infrastructure by compromising the code for LiteLLM, an open source AI gateway that connects users to more than 100 different large language models. A recent analysis by the security firm CloudSEK found TeamPCPs attack on LiteLLM harvested cloud service keys and other secrets from more than 2,500 organizations, including many of the world’s top technology companies.

In May, TeamPCP claimed credit for compromising at least 3,800 code repositories at the Microsoft-owned GitHub, after a GitHub developer installed a code extension that was compromised by TeamPCP’s malware.

MEET THE CYBERCATS

Security experts say TeamPCP is less of a hacker group than an amalgamation of threat actors from multiple cybercriminal gangs who sometimes work together toward similar goals.

“It is not a structured criminal crew with a single operator,” said Austin Larsen, a principal threat analyst with the Google Threat Intelligence Group. “It is a peer community of individually-skilled actors, with one clear center of gravity.”

That center of gravity is George Prepakis, an accomplished security researcher and self-described exploit developer who operates the Twitter/X profile @kernelstub. Earlier this year, @kernelstub tweeted a public invite link to a Matrix chat server he created and dubbed “Cybercats,” and TeamPCP and several other cybercrime entities have been using this server to communicate daily for the past several months.

A screenshot of the Matrix chat server “Cybercats,” whose members used hacker handles associated with multiple distinct cybercrime groups that have occasionally collaborated on a series of supply chain and data ransom attacks over the past nine months.

Kernelstub, like other administrators in the Cybercats chat, has been using his Twitter/X profile name as his handle in these Matrix communications, frequently tweeting references to other members and to conversations taking place in the Cybercats chat. In a number of cases, the corresponding X accounts for members of the Cybercats chat taunted cybercrime victims publicly before the incidents were reported in the news media.

The Cybercats administrator listed at the top of the screenshot above — “Boxturtle” — is a close associate of TeamPCP who has been tweeting about the group’s conquests under the name @xpl0itrsturtle. This handle corresponds to a data breach broker active on Breachforums and Darkforums who has been selling data stolen in a wave of recent breaches at automobile manufacturers, including BMW Group, Audi, Honda, Mercedes-Benz, Volvo and Toyota, as well as data allegedly taken from Snapchat and SportRadar.

The data leak site for the extortion group or handle “xpl0itrs.”

The Cybercats administrator “SeesawSec” in the screenshot above is the alias of whoever is behind the cybercrime group known as Fulcrumsec, which recently claimed credit for data extortion attacks against the pharmaceutical giant Novo Nordisk, the data broker LexisNexis, and Avnet, a Fortune 500 distributor of electronic components.

The data leak site of Fulcrum Security, a.k.a. Fulcrumsec.

The Cybercats administrator “@pcpcasper” also has been using a similar name on X to discuss TeamPCP’s attacks and victims. This person has an extensive message history on Telegram, where their messages and shared videos show @pcpcasper is an active and vocal member of the National Socialist Network, a neo-Nazi political organization based in Australia.

At one point in these chats, @pcpcasper shared videos and images of what they claimed was their cat, and several of those videos place this user in Western Australia. One source close to the investigation told KrebsOnSecurity that @pcpcasper was one of the two arrested, a claim supported by messages that @kernelstub posted online this morning.

The Cybercats member roster pictured above also features an administrator with the username “T,” which is short for the now-banned Twitter/X profile @pcpcats, the account operated by the self-described TeamPCP spokesperson who was arrested today. As we’ll see in a moment, @pcpcats also is from Western Australia.

By the time @kernelstub tweeted a public invite link to the Cybercats Matrix server, T/@pcpcats was posting only infrequently to the group chat, with other members often inquiring as to his whereabouts and well-being. The group’s collective concern related to @pcpcats’s tendency to blame his increasingly extended absences on the use of hallucinogens and other narcotics that kept him awake for days on end, but also caused him to crash in bed for several days after the highs wore off.

WHO IS THE TEAMPCP LEADER?

The Cybercats member @pcpcats has used multiple nicknames on the cybercrime forums, including EllisD25/LSD on Darkforums, BulkDMT on Breachstars, and Express on Breachforums. These accounts are linked because they all advertised the same Tox ID and/or Session ID as instant message contact handles in their cybercrime forum posts. BulkDMT was also known on the forums as DMT Host, which was a virtual private server (VPS) hosting service that was peddled on Darkforums and Breachstars.

DMT Host/EllisD25, posting on the English-language cybercrime community DarkForums in September 2025. Image: ke-la.com.

According to the cyber intelligence firm Intel 471, Express registered on Breachforums using the email address shitstickpp@gmail.com. Intel 471 finds Express posted on Breachforums across a two-month period in 2025 using four different Internet addresses located in South Africa. On July 30, 2025, Express announced on Breachforums they were selling access to 14 gigabytes of data stolen from South Africa’s State Information Technology Agency.

The threat intelligence platform Flashpoint recorded more than a year’s worth of messages from the TeamPCP leader’s alter ego on Telegram — Persy_PCP —  who claimed they split their life living between two countries [full disclosure: Flashpoint is an advertiser on this blog]. “I have these [files] as well, problem is these are in another country,” Persy_PCP explained to another user inquiring about a stolen data set in November 2025.

Later that month, Persy_PCP complained, “My whole country is racist and they want people like me dead.” Flashpoint records show BulkDMT shared in September 2025 that “this country is going to fucking starve when they take the farmers land,” a likely reference to white landowners in South Africa who claim to be targeted by an ongoing genocide campaign.

This tracks with public reporting on TeamPCP. Cyberscoop reported in June that Google had traced TeamPCP’s residential and mobile Internet address connections to South Africa, “indicating the primary operator was located there during at least some of its attacks.”

BulkDMT also shared on the group chat at Breachforums that they were recovering from an addiction to methamphetamine. “My life is kinda fucked rn [right now], but that’s fine and there isn’t really a point in pouring so much emotional energy into that fact, my parents had money but I unfortunately got really addicted to some things so I don’t get to benefit from that. As long as I continue to survive, stay sober, and move closer towards my goals that’s enough drive and meaning.”

The identity threat protection company SpyCloud finds shitstickpp@gmail.com shows up in the registration of an account called ChristmasSnow on the cybercrime community Raidforums in 2022. Nearly all of the Internet addresses used to access that account came from ISPs in Perth, Australia, SpyCloud found.

KrebsOnSecurity looked up all of those Perth IP addresses in passive DNS records maintained by DomainTools.com, and found one of them — 211.27.196.111 — for several years was used as a private file server by a family in Perth with the last name of Thomson. Those records show at least three hosts — ithomson.direct.quickconnect.to (a remote Synology server), kthomson0061.direct.quickconnect.to, and joshuawthomson39.myqnapcloud.com (a QNAP network storage device) — persisted at that address between 2022 and 2025.

Searching on “joshuathomson39” in the breach tracking service Constella Intelligence reveals an account at the freight forwarding company kwe.com created in the name of Joshua Thomson from Perth, Australia. The open source intelligence platform Epieos finds the phone number attached to that kwe.com account was used to register a Facebook profile for Josh Thomson, which says his family includes a brother named Ruben, his father Ian, and his mom Cindy.

That Facebook profile also says Josh and his family are originally from Pietermaritzburg, in KwaZulu-Natal, South Africa, but currently living in Cottesloe, a beach-side suburb of Perth. A search in DomainTools for Ian Thomson and Australia unearthed five domains by the same registrant, including securecomputing.au, thomson.org.au, and thomsonfamily.net.au. Ian Thomson is a dentist in Cottesloe, and a biography says he graduated from The University of the Witwatersrand in Johannesburg, South Africa.

Constella finds a joshua@thomson.org.au registered a number of accounts online, but Josh doesn’t seem to have much of a connection to dodgy cybercrime forums. His brother Ruben, on the other hand, has quite the presence on these communities, dating back to at least 2018. Constella reports ruben@thomson.org.au frequently reused the password “joshuathomson1,” and Constella further finds that password was used by just a handful of accounts, including yolosolo17@gmail.com and surfinup8@gmail.com.

According to Intel 471, surfinup8@gmail.com was used to register the user Yolosolo17 on the crime forum Altenen in 2018, and that user account was registered from the Perth address 110.141.230.15. On Altenen, Yolosolo17 advertised free web proxies, as well as the domain rubenthomson.com, which was at one point used to sell steeply discounted iPhones. DomainTools says rubenthomson.com was hosted at 110.141.230.15 and registered to surfinup8@gmail.com.

A cached copy of the domain rubenthomson.com from 2017 shows a login page underneath a banded stack of money. Image: archive.org.

SpyCloud reports 10.141.230.15 was used by the email address sheepstealing@gmail.com on Raidforums and surfinup8@gmail.com on Nulled, and that the same IP was used by the email addresses ian@thomsonfamily.net.au, jasper@yakuza.cc, and rubenthomson1@gmail.com. SpyCloud also shows that sheepstealing Gmail address is tied to the accounts Sheep420, YoloSolo117 and Yakuza.cc on Raidforums, and to the account “Sheep Stealing” on Hackforums. Intel 471 says sheepstealing@gmail.com was used to register the account DingoFlour on Breachforums in October 2023, as well Sheepx on Altenen.

Epieos reports that ruben@securecomputing.au is tied to an Airbnb account for Ruben, who described himself as a Web developer who went to school at the University of Western Australia and was living outside the country. “Hey, I’m Ruben, my friends call me Ellis. I’m a Perth creative who occasionally books rooms when visiting family and for photography.”

Epieos also finds sheepstealing@gmail.com registered an upwork.com profile under the name Ruben, who said his main skills are setting up secure server hosting solutions and PHP full-stack Web development.

“I’m familiar with Linux, working with relational databases (SQL),” the Upwork profile reads. “I also script in Python mainly for writing social media bots.”

The Upwork profile for Ruben Thomson in Cottesloe, Australia.

Epieos further discovered sheepstealing@gmail.com is connected to a Microsoft account for Ruben Thomson, and to a now-defunct GitHub account called XmasSnow/XmasSnowisBack that scammed people on the forums in 2022 by claiming to sell exclusive exploits for recently-released software patches (recall that shitstickpp@gmail.com was used to register a forum account named ChristmasSnow).

This same sheepstealing email address registered a Twitter/X account in 2026 called “Gone Fishing” that lists its location as South Africa. That Gmail account also left several reviews for businesses listed on Google Maps over the past seven years, but all of those establishments are located on the west coast of Australia.

Business reviews in Western Australia left by the Google account sheepstealing at gmail.com.

The people search service Pipl finds a 21-year-old Ruben Thomson in Western Australia who has a phone number ending in 979. A lookup on that number at Epieos reveals it is connected to a TikTok account under the name Ellis, and to a PayPal account in the name of Ruben Thomson.

Finally, a search on the name Ruben Thomson from Cottesloe at the Australian government’s record of registered businesses finds he has incorporated or served as an official in multiple companies created since 2024, including Secure Computing Solutions, Tensor Industries, and another entity ironically named OPSEC Express. Recall that Express was BulkDMT’s nickname on Breachforums.

Australian companies connected to Ruben Thomson. Image: abr.business.gov.au.

It’s ironic because OPSEC is short for the term “operational security,” which refers to techniques and behaviors used to obfuscate and compartmentalize one’s real-life identity online, and using your cybercrime handle as part of your own company name is very much the antithesis of that practice.

There is at least one other major opsec failure by Ruben that exposed a link to TeamPCP. In June 2025, someone using the name Ruben Thomson registered on HackerOne, a popular “bug bounty” program that seeks to reward and recognize researchers who agree to work with affected software vendors to help fix the flaws before publishing about their findings. What was Ruben Thomson’s chosen HackerOne username? Deadcatx3, a nickname that has been flagged by multiple security firms as an alias used by TeamPCP.

The HackerOne profile for “Ruben Thomson” uses the nickname Deadcatx3, which multiple security firms have concluded is an alias used by TeamPCP. Image credit: flare.io.

INTERVIEW WITH ELLIS

In early July 2026, not long after having discovered clues about Ellis’s real life identity, KrebsOnSecurity interviewed the TeamPCP leader via Signal, where he was remarkably open about his activities and personal struggles [for the sake of simplicity, the TeamPCP spokesperson will be referred to from here on as Ellis].

Ellis claims he stopped doing cybercrime for TeamPCP in March 2026 — just before the attacks that compromised LiteLLM — and that at least one other individual has taken over the group’s leadership since then. Ellis shared that a year earlier he had just completed the latest in a series of detox and sobriety programs, and was two months sober when he reconnected with some old friends from the malware development scene.

“One year ago I needed help monetizing some [GitHub credentials], I was two months sober and needed a distraction and something to keep busy as well as people to speak to,” Ellis said. “I had largely disconnected from my old circle, they had become very toxic and I needed to get away from the substances. Previously I had done some mass exploitation campaigns and grew up doing [malware development] and [capture the flag] contests. There were some friends who were also vending but had stopped a while, and one of them introduced me to some chats where I posted access for sale.”

Prior to that, Ellis said, he was homeless and hopping between “some very unstable places.”

“Blackhatting is fun,” he said. “There are actual rewards and incentives to learn and you grow with your team. Without qualifications, no employer will even take the time to hear you out.”

Ellis claims he’s earned a grand total of about $20,000 for his activities with TeamPCP, and that it was never about the money or fame for him. Asked whether his experiences with TeamPCP might prepare him for gainful employment in a legitimate IT job, Ellis said he doubted it.

“I am nowhere close to a skill level where I am comfortable, and this would take maybe half a decade of further experience,” he said. “I no longer have to choose between rent and food for that I’m grateful and so are the team members.”

Ellis expressed no remorse over his cybercrime activities, and said he was grateful for the friendships and relationships built throughout his engagement with TeamPCP. The young hacker also seemed resigned to his fate, and told KrebsOnSecurity that he’ll accept the consequences if he’s ever arrested.

“If I’ve already been found out then its out of my control, I’ll make peace with that,” he said. “Honestly, I think someone like me needs a lot of help that prison just can’t provide. If I had the funds to study different parts of the field and closer guidance, this would have turned out differently. But that’s a pipe dream and we both know this.”

It is clear from reading Ellis’s posts to the group’s Matrix server chats that his struggles with sobriety are ongoing. On Thursday, June 25, Ellis told @kernelstub he was about to “trip” with his “homie.”

“What kind,” @kernelstub inquired.

“Ketty and some DMT,” Ellis replied, referring to the dissociative anesthetic ketamine and dimethyltryptamine (DMT), a powerful psychedelic compound that is found naturally in some plants but is also synthetically produced in underground lab environments. “There’s a little 2cb so we might throw that in the mix,” he continued, referring to another psychedelic compound by its chemical shorthand.

Roughly two weeks before his arrest, Ellis told KrebsOnSecurity he was ready to leave his life of crime behind and was prepared to turn himself in, but that in the meantime he was making plans to tie up loose ends.

Less than 24 hours later, the TeamPCP leader posted an image on Telegram showing a yellowish powdered substance in a baggie and on a scale, possibly synthetic DMT. The image shows the powder being weighed next to a series of small vape cartridges, two of which are open on the table in front of the photographer.

An image posted by the TeamPCP leader to Telegram, advertising his acquisition of some type of psychoactive substance, most likely a synthetic version of the powerful hallucinogen known as DMT.

The two defendants were arrested Wednesday morning. The AFP said the men face a combined 14 cybercrime offenses and are scheduled to appear in Perth Magistrates Court today.

Charlie Eriksen is a security researcher at Aikido Security who has closely followed TeamPCP’s cybercrime campaigns. Eriksen said TeamPCP are a good example of a new kind of threat actor that does not fit neatly into the usual categories.

“They are not a state actor, not quite organized cybercrime, and not purely ideological,” he said. “Their motivations seem to mix money, disruption, attention, and ideology.”

Eriksen said that historically there has always been a meaningful gap between reading about an attack technique and being able to reliably turn it into an operational campaign, but that large language models (LLMs) and artificial intelligence increasingly are helping threat actors to bypass that knowledge gap.

“You had to understand the research, adapt the code, troubleshoot it, build infrastructure around it, and then repeat that process across different targets,” he said. “LLMs have compressed that gap significantly.”

According to Eriksen, this creates an environment where threat actors suddenly have the ability to operate at significant scale without having developed the operational discipline that traditionally accompanies that level of capability. Put another way, it sets the stage for cybercriminals who are capable enough to cause significant damage, but not necessarily careful enough to understand or care about the consequences.

“They can be noisy, they can make mistakes,” he said. “They can leave evidence everywhere. They can take risks that a professional criminal group or intelligence service would consider completely unacceptable. But that does not necessarily make them less dangerous. In some ways, it can make them more dangerous.”

In a recent blog post, Eriksen called TeamPCP’s Shai-Hulud worm the “best thing to happen to supply chain security,” because it forced GitHub and other public coding platforms to erect new security safeguards.

In direct response to TeamPCP’s broad success at pushing poisoned versions of popular software packages, GitHub in late July introduced a three-day “cooldown” mechanism for Dependabot, the platform’s tool for auto-fetching newly shipped updates for any package dependencies. Cooldown periods are designed to help buy time for security tools and package maintainers to identify and remove any compromised versions. Other coding ecosystems like Python and various JavaScript platforms also added support for cooldown periods this year amid growing calls from security experts about the need for more widespread adoption of the safety feature.

Eriksen said TeamPCP’s legacy is that they achieved in the span of a few months what the supply chain security community has been unable to do for years.

“They managed to wake up Microsoft to the fact that they had become negligent in terms of security,” Eriksen said. “By compromising GitHub and stealing their source code, they humiliated Microsoft into action, making them finally act on what we had been asking them to do and take seriously for a while now.”

Update, 10:08 a.m. ET: A story this morning from ABC News in Australia confirms Ruben Ian Thomson of Cottesloe was one of the two arrested. The 23-year-old suspect thought to be @pcpcasper, Michael Gaebler, also was arrested in Perth. ABC News reports that Thomson was denied bail (Mr. Gaebler’s attorney reportedly did not request bail for his client), and that both men will be held in custody until their next court appearance on September 18.

  •  

IL VANGELO DI GIOVANNI | Il testo che ha cambiato la filosofia occidentale

Vangelo di Giovanni e filosofia: il Logos, la parola che unisce Bibbia e pensiero greco.Da Eraclito agli Stoici, da Filone all’Incarnazione: Logos, verità, vita, conoscenza e amore.Una lettura storico-filosofica del quarto Vangelo tra ragione, fede, spiritualità e ricerca del senso. 🎬 Premiere📅 Data: 23/08/2026🕰️ Ora: 14.00🔗https://youtu.be/8J5MLiKFfnA Il Vangelo di Giovanni è forse il testo del […]

  •  

Claude evade (di nuovo) e attacca tre aziende reali

Sembra proprio che tenere a bada i modelli IA sia complicatissimo e Anthropic sta accumulando una certa esperienza nel settore. L’azienda ha infatti rivelato che alcuni modelli della famiglia Claude sono riusciti ad accedere ai sistemi di tre organizzazioni reali durante esercitazioni di sicurezza, trasformando test che avrebbero dovuto svolgersi in ambienti controllati in vere […]

L'articolo Claude evade (di nuovo) e attacca tre aziende reali proviene da Securityinfo.it.

  •  
❌