Accedi

KDE Sets Ambitious Goals for 2026 and Beyond
KDE Connect reveals the goals for the Linux desktop darling, with one of those goals long overdue.

KDE Connect reveals the goals for the Linux desktop darling, with one of those goals long overdue.
Ubuntu administrators running containerized workloads have a new Linux kernel security problem to watch closely. Public exploit code is now available for CVE-2026-80521, a Linux kernel use-after-free vulnerability that can allow an unprivileged process inside a container to escape and obtain root privileges on the underlying host.
Security firm DepthFirst published its research and exploit on September 22, 2026, demonstrating the attack against Ubuntu 26.04 LTS. The underlying Linux kernel vulnerability had already been fixed upstream on August 6, but as of September 23, Ubuntu's security tracker still lists the main kernel package in Ubuntu 26.04 LTS as "Vulnerable, work in progress," while Ubuntu 24.04 LTS is also listed as vulnerable.
The situation is particularly important for Docker, Kubernetes, cloud infrastructure, and other environments that run potentially untrusted workloads because the vulnerable kernel functionality can be reached through ordinary operations available inside standard containers.
There is currently no confirmed evidence that CVE-2026-80521 is being actively exploited in real-world attacks, and the vulnerability isn't listed in CISA's Known Exploited Vulnerabilities catalog. The availability of working public exploit code nevertheless makes the patch gap considerably more important.
Although Ubuntu is receiving much of the attention because the newly published exploit specifically targets it, CVE-2026-80521 is fundamentally a Linux kernel vulnerability.
The problem exists in the kernel's AF_UNIX socket subsystem, specifically within its garbage collection mechanism.
AF_UNIX sockets, commonly called Unix-domain sockets, provide local inter-process communication between applications running on the same system.
Unlike conventional network sockets, they don't need to communicate across a network. They are widely used by Linux applications and services for fast communication between local processes.
They also support passing file descriptors between processes through SCM_RIGHTS messages, and it is the kernel's management of these references that creates the conditions for CVE-2026-80521.
At the technical level, CVE-2026-80521 involves a race condition inside the AF_UNIX garbage collector.
The kernel needs to track references between Unix sockets when file descriptors are passed between processes. Circular references can develop, where one socket effectively references another while that socket references something else in the same group.
Linux represents these relationships internally and periodically determines which references can safely be removed.


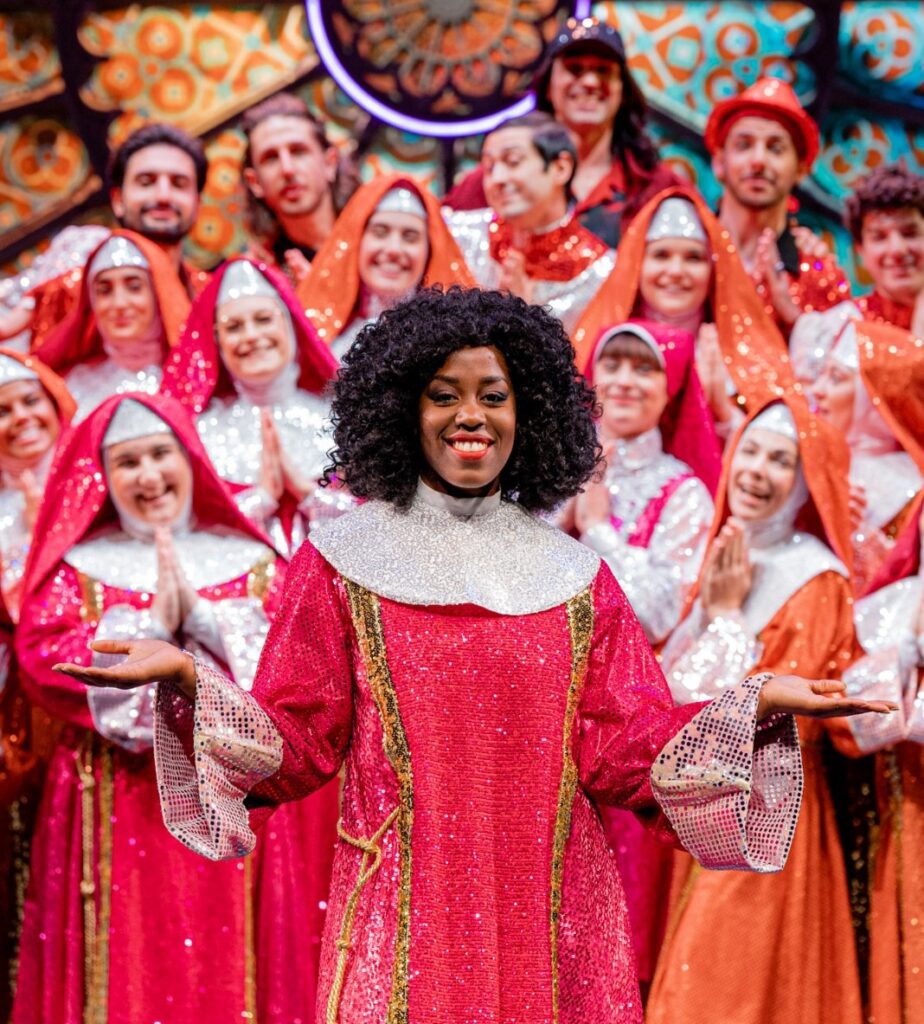
Dopo il successo dell’edizione 2022, Sister Act Il Musical illuminerà l’apertura della stagione 2026/2027 del Teatro Nazionale – Italiana Assicurazioni di Milano!
Deloris Van Cartier, cantante di night club costretta a nascondersi sotto protezione della polizia, troverà rifugio nel posto più inaspettato: un convento. Sotto le spoglie di Suor Maria Claretta, porterà una ventata di energia travolgente… mettendo a rischio la sua stessa sicurezza
 Dall’8 ottobre 2026 al 16 gennaio 2027
 Teatro Nazionale – Italiana Assicurazioni, Milano
Tratto dall’iconico film del 1992, il musical racconta la storia di Deloris Van Cartier, cantante di night club costretta a nascondersi sotto protezione della polizia dopo aver assistito a un omicidio. Il suo rifugio? Un convento, fatto di regole rigide e guidato da una severa Madre Superiora. Qui, sotto le spoglie di Suor Maria Claretta, Deloris porterà una ventata di energia travolgente, trasformando un coro un po’ stonato in un fenomeno capace di attirare l’attenzione persino del Papa… ma mettendo a rischio la sua stessa sicurezza.
A firmare il ritorno è lo stesso team creativo che ne ha decretato il successo: la regia di Chiara Noschese guida nuovamente l’adattamento italiano del musical di Cheri Steinkellner e Bill Steinkellner, con i testi originali di Glenn Slater e le musiche dell’otto volte Premio Oscar Alan Menken, nella traduzione di Franco Travaglio.
A completare questo ritorno di eccellenza sono le coreografie di Nadia Scherani e la direzione musicale di Andrea Calandrini, per riportare in scena lo stesso standard qualitativo che ha conquistato il pubblico.
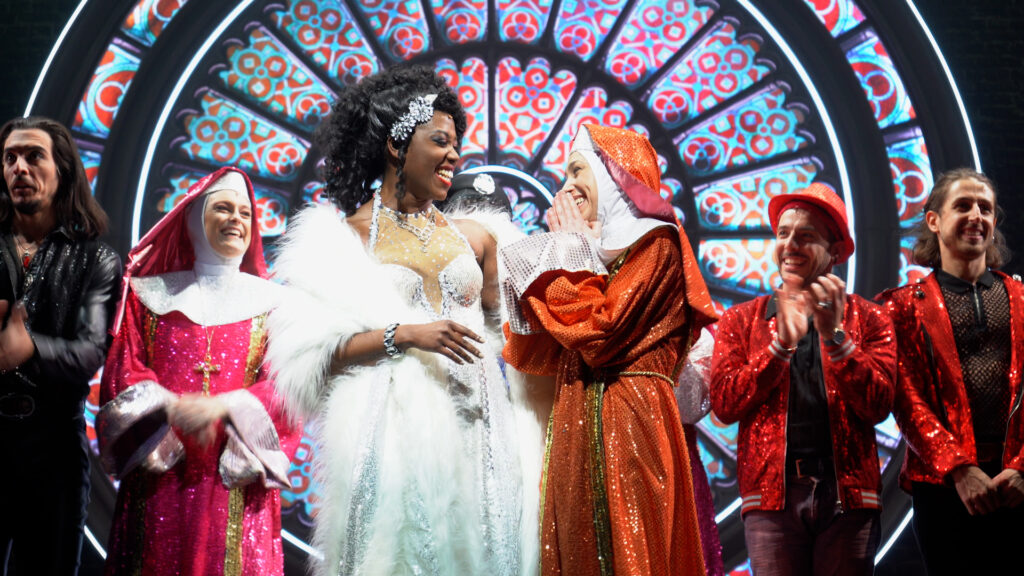
Tra scenografie spettacolari che spaziano dal convento al night club e una colonna sonora irresistibile che mescola soul, funk e disco, Sister Act – Il Musical si conferma uno show travolgente, capace di conquistare il pubblico di tutte le età con risate, emozione e pura energia.
NOTE DI REGIA
Sono molto felice di poter riportare in scena ‘Sister Act’ perché è una storia che parla di noi, di quanto ancora abbiamo bisogno di riscatto, di accoglienza, di sentirci parte di qualcosa. Sono temi che non passano mai di moda, anzi: più il tempo va avanti, più sembrano urgenti. Sul palco ci saranno musiche bellissime e un cast che ha lavorato con tutto il cuore. Il pubblico si troverà a ridere e poi, senza accorgersene, a commuoversi. Le scenografie ci conducono dentro la città e nel silenzio del convento, un mondo con regole che Deloris non avrebbe mai immaginato di dover affrontare. È una storia che vive sul palco grazie a chi la interpreta ogni sera. Ogni parola, ogni nota, ogni passo di danza è un pezzo del cammino di Deloris verso sé stessa, e il pubblico fa quel cammino insieme a lei, scoprendo insieme a noi tutto quello che ‘Sister Act’ ha ancora da dire.
Chiara Noschese
Ticket :
https://teatronazionale.it/produzione/sister-act-il-musical-2
L'articolo SISTER ACT – IL MUSICAL proviene da InfoMilano.news.