❌

Modalità di lettura

Dal quantum allo spazio, l’Italia ha bisogno di investire sulla tecnologia. L’appello di Crosetto

La tecnologia è ormai diventata stabilmente una componente cruciale del potere degli Stati e della loro sicurezza e, per l’Italia, questo significa dover mettere a sistema le competenze scientifiche e industriali e coltivare capacità autonome nei settori strategici. Questo il messaggio lanciato dal ministro della Difesa Guido Crosetto in occasione dell’inaugurazione del primo sistema quantistico in Italia, il supercomputer Volta B1.

“Il quantum non può essere considerato una singola tecnologia, deve essere visto come una nuova dimensione della politica industriale, della competitività nazionale e della sicurezza”, ha dichiarato il ministro. In questa ottica, il calcolo quantistico si inserisce in una trasformazione più ampia, che coinvolge la ricerca, l’industria e la difesa. “La tecnologia sta diventando una delle principali espressioni del potere degli Stati e il quantum si colloca al centro di questa trasformazione”, ha aggiunto, richiamando ambiti che vanno anche oltre i soli sistemi di calcolo e che includono anche sensoristica, comunicazioni, materiali, sicurezza e gestione dei modelli complessi.

Per la Difesa, ha spiegato Crosetto, queste tecnologie possono aprire nuove possibilità nella gestione delle informazioni, nelle comunicazioni e nello sviluppo di capacità operative. Il loro impatto richiederà però un coordinamento più stretto tra i soggetti che lavorano allo sviluppo e all’applicazione dell’innovazione scientifica. “Il quantum rende sempre meno sostenibili le tradizionali separazioni tra ricerca scientifica, innovazione industriale, sviluppo economico e anche sicurezza e difesa. Il futuro non rispetterà queste divisioni”. Ed è proprio nella frammentazione che Crosetto ravvisa uno dei principali problemi da affrontare. L’Italia, come è noto, dispone di competenze scientifiche e industriali nei settori più avanzati, ma manca ancora di un ecosistema in grado di creare sinergie strutturali di lungo periodo o, per dirla con le parole del ministro, “trasformare le proprie eccellenze in un sistema”. 

Il tema non riguarda solo la valorizzazione dei talenti e delle eccellenze nazionali – la cui fuga verso l’estero rimane comunque una delle maggiori criticità del Paese –, ma tocca da vicino anche i temi della sicurezza e della sovranità. Una condizione che lo stesso Crosetto ha ben sintetizzato: “Vogliamo essere un Paese che utilizza le tecnologie sviluppate altrove, oppure un Paese capace di contribuire a determinare l’evoluzione, l’applicazione e le regole?”. Il punto non è tanto quello di rincorrere la chimera della completa autarchia tecnologica, quanto più quello di mettere il Paese nella condizione di essere un contributore centrale nello sviluppo delle nuove tecnologie e, di conseguenza, anche della definizione delle regole che ne accompagneranno l’impiego. 

Da oggi, l’Italia fa il suo primo passo concreto nell’implementazione delle tecnologie quantistiche, confermandosi tra i Paesi che da subito ne hanno colto l’enorme potenziale. Ma, se il primo passo serve a partire, molti altri sono necessari per arrivare al traguardo. Lo sviluppo tecnologico continua a dimostrarsi una leva impareggiabile per la competitività dei Paesi e per la loro sicurezza – che si parli di quantum, robotica, spazio, batterie, IA ecc. –, e per questo, se l’Italia intende contare, non potrà fare a meno di impostare una seria discussione al riguardo. Una maggiore coordinazione tra i soggetti interessati, tanto pubblici quanto privati, resta la via maestra da perseguire sul piano organizzativo, ma il nodo centrale rimane quello delle risorse, senza le quali anche le migliori menti possono fare ben poco, se non portare le loro competenze altrove. Un patrimonio, quello della ricerca, da preservare, sostenere e incentivare e senza il quale il Paese rischierà sempre di trovarsi a rincorrere altri. Nelle parole di Crosetto: “La prima infrastruttura strategica di una nazione tecnologica non è la macchina, è il capitale umano capace di comprenderla, trasformarla e governarla”.

  •  

Stress test, così il G7 mette alla prova l’AI per evitare una crisi finanziaria

Uno stress test per il settore finanziario. È quello che il G7 pensa di fare per verificare la pericolosità dell’intelligenza artificiale. A Bangkok, dove sono riuniti i ministri delle Finanze e i governatori delle banche centrali, è emersa la volontà di mettete a punto esercitazioni “teoriche” per capire fino a che punto possono stare tranquilli di fronte alle minacce rappresentate dagli agenti di AI di frontiera. L’obiettivo è studiare la risposta più efficace per difendersi.

A scriverlo è il Financial Times, secondo cui l’esercitazione potrebbe coinvolgere le banche. Come sottolinea il ministro delle Finanze olandese, “stiamo tutti fissando la stessa scatola nera. Vediamo i rischi, ma come affrontarli?”, si chiede Eelco Heinen. “Se pochi Paesi possiedono la tecnologia, ma il mondo interno può esserne vittima, la cooperazione internazionale è fondamentale. È proprio qui che risiede la preoccupazione”. L’idea arriva d’altronde in un momento topico. L’AI viene continuamente descritta come uno strumento rivoluzionario, ma a due facce. Quella negativa potrebbe comportare delle conseguenze ancora poco quantificabili, ma sicuramente drammatiche. Una di queste è che gli agenti di AI possano autonomamente impossessarsi di altri sistemi, sdoppiandosi ed infiltrandosi. Ad esempio, in una banca.

Lo afferma anche il Fondo Monetario Internazionale in un suo rapporto, in cui si legge che “gravi incidenti informatici potrebbero minare la fiducia del mercato e interrompere le infrastrutture e le operazioni critiche dei mercati finanziari”.

Se e quando i test partiranno, si potrà capire meglio a che livello sono le difese. Nel tempo si sono prese delle precauzioni e ci sono dei manuali di risposta già stilati. Ma il pericolo è cambiato, si presenta sotto forme diverse. Per cui bisogna vedere se il sistema architettato possa reggere all’urto. “La situazione può diventare davvero molto difficile”, ammette Caio Ferreia, vice presidente del reparto global markets analysis dell’Fmi. Non è solo una questione operativa. “La perdita di fiducia potrebbe di per sé rappresentare un evento sistemico”.

Resta da capire quando e come si svolgeranno le esercitazioni. Sicuramente il messaggio che invia il G7 è chiaro: con l’AI tutti devono fare i conti, perché nessuno ne è immune. C’è però un dettaglio, neanche troppo piccolo, sottolineato anche dal ministro dell’Economia italiano Giancarlo Giorgetti. I grandi assenti al tavolo di Bangkok erano gli americani. “Il punto di partenza, sinceramente va detto, è che qui non è venuto Scott Bessent“, dice riferendosi al segretario del Tesoro. Al suo posto c’era un sottosegretario. “Evidentemente questo mette in una luce diversa sia le riunioni del G20 sia del G7, sia in qualche modo l’Fmi. Una situazione di grande incertezza, instabilità geopolitica con conseguenze economiche e finanziarie evidenti, con gli Stati Uniti un po’ protagonisti di tutto, che qua sono presenti in tono minore”. In sintesi, conclude Giorgetti, ci troviamo in “un mondo in cerca di equilibrio in cui gli Usa giocano una partita d’isolamento”.

  •  

Guerra, cyberspazio e tecnologie emergenti. Come cambia la leadership secondo il gen. Mannino

L’attuale scenario internazionale è caratterizzato da instabilità, incertezza e imprevedibilità, condizioni che rendono sempre più difficile comprendere l’evoluzione degli eventi e assumere decisioni efficaci. La rapidità dei cambiamenti e l’interdipendenza tra fenomeni politici, economici, tecnologici e sociali hanno trasformato la complessità in una condizione strutturale del mondo contemporaneo. Una realtà che impone di ripensare gli strumenti attraverso cui interpretare i fenomeni, esercitare la leadership e preparare le future classi dirigenti.

La definizione di una nuova normalità, richiamata dalla presidente della Commissione europea Ursula von der Leyen, restituisce la dimensione di questo cambiamento. Crisi apparentemente distanti producono conseguenze che attraversano settori e aree geografiche differenti, rendendo sempre meno efficaci gli schemi interpretativi tradizionali. È la condizione della policrisi, nella quale eventi di natura diversa si manifestano simultaneamente e amplificano reciprocamente i propri effetti.

Sullo sfondo si colloca la competizione geopolitica tra Stati Uniti e Cina, accompagnata dall’affermazione delle tecnologie emergenti e dirompenti. La tecnologia ha progressivamente superato la funzione di semplice strumento a supporto del cambiamento, diventandone uno dei principali fattori trainanti. La capacità di sviluppare e controllare queste innovazioni rappresenta ormai una componente essenziale del potere geopolitico.

A modificare gli equilibri contribuisce anche la crescente influenza di attori non statuali. Organizzazioni terroristiche, reti criminali transnazionali, grandi gruppi finanziari e compagnie tecnologiche dispongono in alcuni casi di risorse paragonabili, o superiori, a quelle di Stati di media potenza. I governi si trovano così a operare in un sistema nel quale non detengono più il controllo esclusivo delle dinamiche che incidono sulla sicurezza e sull’economia.

Anche la natura delle minacce è cambiata. Ai tradizionali domini terrestre, marittimo e aereo si sono aggiunti lo spazio, il cyberspazio e la dimensione informativa e cognitiva. Le minacce ibride attraversano questi ambienti, producendo effetti che possono trasferirsi da un settore all’altro. Un attacco informatico o una campagna di disinformazione possono incidere sulle istituzioni, sulle attività economiche e sulla percezione collettiva della realtà. La sicurezza richiede pertanto una capacità di lettura multidimensionale, in grado di riconoscere le connessioni tra fenomeni differenti.

La stessa geopolitica ha conosciuto una trasformazione profonda. Alla dimensione tradizionale, legata al territorio e alla sovranità degli Stati, si è affiancata quella economica, alimentata dalla globalizzazione, e successivamente una dimensione digitale sempre più rilevante. Il controllo dei dati e delle infrastrutture fisiche e virtuali costituisce oggi una leva fondamentale di influenza. Parallelamente, la guerra in Ucraina ha riportato in primo piano il valore del territorio e della forza militare convenzionale, mostrando come le nuove forme di competizione convivano con dinamiche strategiche tradizionali.

A rendere il quadro più articolato contribuisce la trasformazione delle alleanze internazionali. Accanto ai rapporti fondati su valori condivisi emergono forme di cooperazione a geometria variabile, nelle quali le convergenze si modificano in funzione degli interessi contingenti. La rilevanza delle identità religiose nelle dinamiche politiche, gli squilibri economici, le pressioni demografiche e le questioni legate alla sostenibilità rappresentano ulteriori fattori di instabilità, le cui conseguenze si intrecciano con quelle delle altre trasformazioni.

Questo scenario incide direttamente sulla capacità decisionale. Gli Stati incontrano difficoltà crescenti nel governare fenomeni che superano i confini nazionali, mentre la velocità degli avvenimenti riduce il tempo disponibile per comprenderli e intervenire. In assenza di informazioni complete, i decisori politici, militari e istituzionali possono essere indotti a rinviare scelte che comportano rischi e responsabilità. Anche la mancata decisione, tuttavia, produce conseguenze, lasciando che siano gli eventi a determinare l’evoluzione delle situazioni.

In questo contesto assume particolare rilievo il rapporto tra essere umano e tecnologia. Le capacità di elaborazione dei dati offerte dall’intelligenza artificiale rappresentano una risorsa importante per affrontare scenari complessi, ma l’efficienza tecnologica non può sostituire la responsabilità umana. Gli strumenti possono sostenere l’analisi e accelerare i processi, mentre il giudizio sulle conseguenze e sulle implicazioni etiche delle decisioni deve rimanere affidato alle persone.

La questione investe anche i fondamenti della convivenza sociale. Dignità della persona, bene comune e solidarietà costituiscono riferimenti essenziali in un contesto nel quale gli interessi economici e le trasformazioni tecnologiche assumono un peso crescente. Le difficoltà attraversate dalle tradizionali agenzie educative, a partire dalla famiglia e dalla scuola, pongono inoltre interrogativi sulla capacità di trasmettere alle nuove generazioni valori, strumenti critici e senso di appartenenza alla comunità. Una sfida che coinvolge anche istituzioni come le Forze armate e le organizzazioni religiose.

La risposta a queste trasformazioni passa dall’investimento sul capitale umano. È il principio che orienta l’attività del Centro alti studi per la difesa, concepito come luogo di formazione e confronto aperto ai dirigenti militari italiani, ai rappresentanti di Paesi alleati e amici, alle istituzioni, all’industria e alla società civile. Una dimensione internazionale e intersettoriale che permette di mettere in relazione esperienze differenti, contribuendo alla preparazione delle attuali e future classi dirigenti.

Il percorso si sviluppa attraverso due dimensioni complementari, formazione ed educazione. La prima riguarda l’acquisizione di conoscenze e competenze professionali, alle quali devono affiancarsi capacità trasversali come la visione strategica, il lavoro di gruppo, la gestione dello stress e l’adattamento al cambiamento. In questa direzione opera anche la Leadership and Soft Skills Academy, dedicata al rafforzamento delle competenze necessarie per agire in ambienti complessi.

L’educazione riguarda invece la dimensione dell’essere, attraverso la costruzione di un patrimonio culturale e valoriale. La competenza tecnica deve accompagnarsi all’integrità personale, alla responsabilità e alla consapevolezza del ruolo esercitato nella collettività. L’obiettivo è preparare persone capaci di affrontare problemi articolati senza perdere di vista le conseguenze delle proprie decisioni e il riferimento al bene comune.

Questo approccio richiede una concezione della leadership fondata sull’apprendimento continuo, sulla capacità di adattamento e sul coraggio di decidere. La rapidità delle trasformazioni rende necessario aggiornare costantemente le proprie conoscenze e rimettere in discussione convinzioni consolidate. Nelle situazioni più complesse raramente esistono risposte perfette o informazioni complete, ma chi esercita funzioni di comando deve comunque assumere decisioni ponderate. È una responsabilità particolarmente significativa nell’ambito militare, dove le conseguenze delle scelte possono incidere direttamente sulla vita delle persone.

Altrettanto importanti sono inclusività e umiltà. Nessun individuo possiede da solo tutte le conoscenze necessarie per affrontare problemi multidimensionali. Il confronto tra competenze ed esperienze differenti permette di costruire valutazioni più solide, mentre il lavoro di squadra e il coinvolgimento dell’intero Sistema Paese rappresentano condizioni essenziali per affrontare sfide che nessuna istituzione può governare isolatamente.

Pace e sicurezza si inseriscono in questa prospettiva come responsabilità collettive. La prima richiede un impegno quotidiano, mentre la seconda costituisce una condizione necessaria per lo sviluppo della società. Entrambe dipendono dalla capacità di coltivare conoscenza, integrità e senso di responsabilità, mantenendo al centro la persona.

Per le nuove generazioni, la sfida sarà imparare a interpretare una realtà in continua trasformazione senza rinunciare alla capacità di agire. Preparazione, curiosità, adattabilità e rigore morale costituiscono gli strumenti per affrontare l’incertezza. Le tecnologie continueranno a modificare i processi decisionali, ma la qualità delle scelte dipenderà dalla capacità delle persone di utilizzarle con consapevolezza. La formazione e l’educazione rimangono quindi fondamentali per governare la complessità e preservare il valore delle istituzioni.

  •  

Theory of Victory, cosa c’è davvero di nuovo nella strategia Nato. Parla Gilli

“La mia Theory of Victory è semplice”. Così il generale Alexus Grynkewich, comandante supremo alleato in Europa, ha presentato al Warsaw Security Forum lo schema con cui la Nato intende rispondere a un’eventuale aggressione russa. Lo schema prevede tre fasi: bloccare l’attacco iniziale, logorarne la spinta e infine spezzare le forze nemiche, negando a Mosca la possibilità di conquistare e mantenere territorio alleato. Ma è davvero così semplice? Quanto c’è di nuovo in questa impostazione, l’Alleanza ha le capacità per sostenerla e quale peso avrebbero l’assenza degli Stati Uniti o la tenuta politica dei 32 alleati? Per trovare una risposta a queste domande, Formiche.net si è rivolta ad Andrea Gilli, docente di Studi Strategici presso l’Università di St Andrews, che ha accettato di rispondere alle nostre domande.

La Theory of Victory esposta da Grynkewich sembra scostarsi ulteriormente dalla logica del “tripwire”, a favore di una vera e propria deterrence by denial, volta a difendere il territorio nella sua integrità. È la scelta giusta?

Va ricordato che la deterrence by denial è sempre stata la teoria della deterrenza della Nato, più che una sua theory of victory, più o meno da quando è stata abbandonata la Massive Retaliation di Eisenhower. Il tripwire rispondeva a un’esigenza precisa, quella di evitare un rischio di escalation senza esporre troppe truppe al fuoco avversario, e avere comunque un meccanismo che funzionasse. Se si guardano la Nato Command Structure e la Nato Force Structure, non cambia nulla. Grynkewich non dice che bisognerebbe fare di più. Espone, in modo più o meno chiaro, qualcosa che c’era già. La vera domanda è se questa sia una theory of victory o semplicemente un approccio operativo. Una theory of victory dovrebbe spiegare anche come l’avversario modifica le proprie percezioni e le proprie azioni in base a ciò che facciamo noi. Nel discorso di Grynkewich questo elemento manca.

Ad oggi l’Alleanza dispone delle capacità necessarie (potenza di fuoco, ISR, difesa aerea, attacco a lungo raggio, scorte di munizioni) per tradurre in pratica la struttura indicata dalla Theory of Victory? E le avrebbe anche senza gli Stati Uniti, in particolare negli abilitatori su cui oggi l’Europa dipende da Washington, (intelligence satellitare, rifornimento in volo, Sead, ecc.)?

Grynkewich sostiene, in sostanza, che la Nato è pronta. Resta da verificare se disponga davvero di tutte le capacità necessarie, per esempio in termini di scorte di munizioni o di guerra elettronica. Probabilmente oggi questa theory of victory è applicabile. Bisogna però capire per quanto tempo e con quale intensità, visti questi limiti. Sul piano convenzionale e su quello nucleare l’Alleanza è certamente forte, ma lo è grazie al ruolo degli Stati Uniti. Senza Washington sarebbe molto difficile, proprio per gli abilitatori che citi. A cambiare non sarebbe necessariamente l’esito finale, ma il livello di attrito da sopportare.

Considerando le prossime tornate elettorali, da cui potrebbero uscire vincitrici forze politiche poco favorevoli alla coesione dell’Alleanza, il fatto che 32 nazioni si uniscano per organizzare questo sistema di difesa, che Grynkewich presenta come un punto di forza, non potrebbe rivelarsi piuttosto un punto di debolezza?

La Nato funziona per consenso e, con tutte le critiche che possiamo e vogliamo fare alla Nato, è comunque un framework politico-diplomatico che alla fine ha funzionato, nel senso che si riesce a trovare l’accordo tra queste 32 nazioni che si impegnano. È ovvio che dei cambi di governo possono portare a dei cambiamenti, però ci sono anche 32 alleati. È ovvio che alcuni Paesi pesano più di altri, però il meccanismo è pensato in maniera funzionale. Altro discorso è se tanti Paesi si tirano indietro. Però, se guardiamo alle alternanze di governo che ci sono state in vari Paesi nel corso degli anni, il dissenso spesso è stato su alcune politiche, alcuni atteggiamenti, alcune posizioni. Sul lato militare non c’è nessun Paese che non voglia contribuire alla sicurezza collettiva, almeno finora, e questo ci fa realisticamente pensare che potrebbe continuare ad essere così anche in futuro.

Il Saceur sottolinea la “reattività” di questo approccio, specificando che all’eventuale invasore viene lasciato l’onere dell’escalation. Ma così non gli si lascia anche l’iniziativa, e l’opportunità di trovare un modo per aggirare il sistema difensivo o di manipolarlo a proprio vantaggio? (Sia in modo convenzionale, con uno scenario alla “fronte occidentale 1940”, sia sfruttando operazioni “sotto soglia”).

Il problema di fondo delle risposte militari, come osserva il Saceur, è che non si vuole essere costretti a rispondere in modo sempre più duro, perché questo può provocare un’ulteriore reazione. Serve quindi un approccio che lasci l’avversario con il cerino in mano, costretto a scegliere se incassare il colpo o rilanciare. Grynkewich lo considera un punto di forza perché lascia all’altro il burden of escalation, e la cosa ha senso. D’altro canto, è vero come suggerisci tu che si lascia anche l’iniziativa. Ma la questione non è soltanto relativa a questa theory of victory, ma alla natura stessa della Nato. Essendo un’alleanza difensiva, non vuole, e non può, adottare una postura intrinsecamente più aggressiva che riduca la gamma di scelte dell’avversario. È oggettivamente una criticità, ed è legata alle 32 nazioni di cui parlavamo. Una postura più aggressiva avrebbe forse più senso sul piano militare, ma non sarebbe sostenibile politicamente. Si tratta di un trade-off tra efficacia e consenso, che la Nato risolve in modo non perfetto ma quantomeno accettabile. O almeno, io la vedo così.

Tra l’altro in questa formulazione si può leggere tra le righe una rinuncia al first use nucleare, il beneficio politico c’è, ma il beneficio strategico quanto è pesante?

È giusto sollevare la questione, ma Grynkewich non ne parla, perché il suo discorso resta principalmente sul piano convenzionale. Bisognerebbe guardare alla questione del NC3 americano e capire fino a che punto l’impiego di armi nucleari passi dal Saceur e dal Nuclear Planning Group. Resta quindi una questione aperta di ambiguità, anche sul no first use, e la risposta si trova probabilmente in un documento classificato che la Nato non pubblicherà. Su due piedi direi che la rinuncia non c’è stata, soprattutto con Trump. Il no first use è stato un dibattito più legato agli anni di Obama.

  •  

Dagli attacchi in pochi minuti all’AI. Come cambia la cybersecurity secondo Campora (Leonardo)

La velocità degli attacchi informatici, l’impiego dell’intelligenza artificiale e la necessità di rafforzare la cooperazione europea stanno trasformando la cybersecurity. Temi al centro di Cybertech Europe 2026, a Roma, dove Andrea Campora, managing director della Divisione cyber & security solutions di Leonardo e presidente della European cyber security organisation (Ecso), ha approfondito con Airpress l’evoluzione delle minacce, le strategie di difesa e le prospettive dell’industria europea.

La velocità con cui evolvono le minacce informatiche sta diventando un fattore sempre più determinante nella cybersecurity. In che modo il fattore tempo è diventato una variabile centrale nel confronto tra attaccanti e difensori e come Leonardo affronta questa sfida?

Il tempo è diventato uno degli elementi che meglio rappresentano il cambiamento della cybersecurity. Da vent’anni raccontiamo il fenomeno attraverso il volume degli attacchi, ma oggi a cambiare è soprattutto la loro natura. Viviamo in una società caratterizzata da sistemi digitali autonomi, capaci di interagire con l’ambiente e prendere decisioni. La cybersecurity non è più un’attività di confronto tra specialisti umani supportati dalla tecnologia, ma tra sistemi intelligenti supervisionati da umani.

Nel 2018, secondo alcune statistiche, tra la pubblicazione di una vulnerabilità nel registro Cve (Common vulnerabilities and exposures) e il suo primo sfruttamento passavano in media oltre due anni. Oggi parliamo di ore, talvolta di minuti. I large language model utilizzati come agenti possono individuare vulnerabilità, correlarne diverse di minore entità e sfruttarle prima ancora che siano conosciute, in alcuni casi con un’efficacia notevolmente superiore rispetto ai migliori sistemi specializzati. È quello che definiamo tempo negativo.

C’è poi la corsa contro il tempo nella risposta, che coinvolge tecnologia, procedure e persone. Leonardo oltre 200 clienti nel mondo. Quando individuiamo una vulnerabilità presso uno di loro, dobbiamo capire rapidamente quali altri utilizzino tecnologie esposte allo stesso rischio, valutarne gli impatti e aggiornare le procedure operative.

Per questo parliamo di un “sistema immunitario” della cybersecurity. Individuata una minaccia, occorre distribuire immediatamente le contromisure ai clienti e alle istituzioni. La cooperazione oggi è indispensabile e non riguarda soltanto le informazioni, ma anche le capacità. Chi rimane fuori da questo sistema di fiducia rischia di non riuscire più a difendersi efficacemente.

L’intelligenza artificiale sta assumendo un ruolo crescente nella cybersecurity, sia nello sviluppo delle minacce sia nelle capacità di difesa. Come sta cambiando concretamente gli strumenti di protezione e quali vantaggi offre nell’individuazione e nella risposta agli attacchi?

L’introduzione dell’intelligenza artificiale è stata progressiva. Nel nostro Global Cybersec Center utilizziamo da molti anni il machine learning per individuare le minacce. Il vero salto di qualità è stato passare dall’impiego dell’IA per singole funzioni, come la rilevazione o l’automazione della risposta, a un approccio multiagente.

Oggi possiamo avere sistemi composti da agenti intelligenti, ciascuno dedicato a una funzione, che interagiscono per rendere più efficace l’intero processo. Collegare queste attività permette agli agenti di analizzare l’ambiente e coordinare le risposte.

Questo cambia anche l’architettura dei sistemi. Non possiamo più affidarci a molteplici prodotti specialistici che operano separatamente. Serve un’unica piattaforma connessa, nella quale le diverse funzioni dialoghino costantemente. È quello che definiamo piattaformizzazione, ormai fondamentale per garantire una difesa efficace.

Lo Zero trust è uno dei modelli sempre più utilizzati per la protezione dei sistemi informatici. Qual è l’approccio di Leonardo e come si inserisce nel più ampio tema della sovranità tecnologica e della sicurezza europea?

In Leonardo adottiamo quello che Forrester definisce un “approccio di sovranità pragmatica”. Non riteniamo necessario reinventare tutto, ma è fondamentale mantenere il controllo sulle capacità e sulle tecnologie dalle quali dipende realmente la nostra sovranità. Per anni abbiamo discusso della sovranità delle infrastrutture in un contesto nel quale queste ospitavano prevalentemente dati passivi e software dal comportamento deterministico. Oggi, con la diffusione degli agenti intelligenti, il governo del dato assume un’importanza ancora maggiore.

Sul fronte dello Zero Trust abbiamo accelerato lo sviluppo tecnologico anche attraverso operazioni societarie, tra cui l’acquisizione della svedese Axiomatics, specializzata nell’autorizzazione, e l’ingresso nel capitale della finlandese SSH, attiva nell’autenticazione e nella sicurezza, di cui Leonardo è diventata il maggiore azionista con il 24,55%.

Lo Zero Trust rappresenta una risposta all’evoluzione delle minacce. Se consideriamo la possibilità di una violazione come un presupposto, dobbiamo abbandonare la fiducia implicita e verificare costantemente identità e dispositivi. Ma anche questo modello deve evolvere. Quando migliaia di agenti possono attaccare contemporaneamente alla velocità delle macchine, lo Zero trust deve utilizzare l’intelligenza artificiale per garantire verifiche altrettanto rapide.

Un altro elemento fondamentale è l’observability, cioè la capacità di valutare i comportamenti. Come possiamo stabilire se un agente con credenziali legittime stia agendo correttamente, soprattutto quando non c’è una persona dietro le sue azioni? Occorre confrontarne il comportamento con criteri e policy prestabiliti.

Se, per esempio, io accedessi nel cuore della notte al file system di un server senza avere responsabilità tecniche che lo giustifichino, il sistema dovrebbe riconoscere un comportamento potenzialmente anomalo. È questa l’evoluzione dello Zero trust in un mondo nel quale, usando una metafora, il nuovo perimetro della sicurezza è l’identità.

Nel contesto di sicurezza attuale, segnato anche dalle tensioni ai confini europei, gli attacchi informatici rappresentano una minaccia sempre più rilevante. Quanto è importante rafforzare il coordinamento tra Paesi, istituzioni e aziende europee per costruire una risposta comune e accrescere la consapevolezza dei rischi cyber?

Riprendo una riflessione dell’ex presidente finlandese Sauli Niinistö, autore di un rapporto sulla preparazione europea in materia di sicurezza e difesa. Le minacce non si fermano ai confini nazionali. La responsabilità della sicurezza appartiene ai singoli Stati, ma questo si concilia difficilmente con la natura transfrontaliera degli attacchi. Condividere le risposte significa renderle più efficaci.

Un esempio riguarda la proposta della Commissione europea di introdurre un single entry point per la segnalazione degli incidenti. Se una multinazionale opera in tutti i 27 Paesi dell’Unione e subisce un attacco, non dovrebbe presentare 27 comunicazioni separate alle rispettive autorità nazionali. Basterebbe un’unica segnalazione, condivisa secondo criteri prestabiliti.

La proposta ha incontrato l’opposizione di diversi Paesi. È un esempio degli ostacoli non soltanto tecnologici, ma anche culturali e organizzativi. Anche come European cyber security organisation (Ecso), che presiedo, abbiamo sostenuto la necessità di superare queste frammentazioni.

C’è poi la competitività industriale. In un mercato globale, la massa critica degli investimenti è determinante. In alcuni comparti tecnologici l’Europa ha perso terreno, mentre nella cybersecurity siamo ancora competitivi. Per mantenere questa posizione servono investimenti condivisi e alleanze europee. Altrimenti, la marginalizzazione diventerà una certezza. La questione sarà soltanto capire in quanti anni.

Guardando all’Italia e all’Europa, quanto siamo realmente preparati a difenderci dagli attacchi informatici? Qual è il livello di protezione raggiunto dalle istituzioni, dalle grandi imprese e dalle aziende più piccole della filiera, considerando anche le conseguenze che un attacco a un’infrastruttura pubblica può avere sull’intero sistema?

La direttiva Nis2 ha rappresentato un importante salto di qualità. Uno dei suoi meriti è aver chiarito ai consigli di amministrazione che la responsabilità della sicurezza informatica non può essere semplicemente delegata, ma rimane in capo agli organi di governo delle imprese. Questo principio, insieme alle altre misure, ha accelerato il cambiamento. Rimane il problema di un’applicazione disomogenea tra i Paesi europei, ma il bilancio è positivo.

Anche l’esperienza di Leonardo dimostra che l’Europa dispone ancora di capacità importanti. Penso al nostro coinvolgimento nel programma Gcap (Global combat air programme) per il caccia di sesta generazione, dove ci occupiamo non soltanto di cybersecurity, ma anche della gestione del dato. Queste esperienze hanno rafforzato la nostra posizione nelle gare europee, presso la Commissione e le altre istituzioni, fino al programma Protected business network della Nato, al quale partecipiamo insieme ad Accenture per accompagnare la trasformazione dell’infrastruttura digitale  per circa 29.000 utenti dell’Alleanza verso il cloud.

La cybersecurity non è soltanto tecnologia. Comprende una componente significativa di servizi e competenze umane, un ambito nel quale l’Europa e le sue università mantengono una posizione di forza. Abbiamo degli svantaggi, ma la competizione è ancora aperta. Sul fronte della protezione, la semplificazione rimane fondamentale.

Resta una preoccupazione legata al nuovo European competitiveness fund, che, a differenza del precedente strumento, non prevede una voce di finanziamento autonoma per la cybersecurity. La sicurezza informatica potrà trovare spazio in programmi più ampi, ma quando viene messa in competizione con altre priorità non è detto che ottenga risorse sufficienti.

Su questo tema abbiamo scritto una lettera aperta alla Commissione europea e contiamo di proseguire il confronto. Non si tratta soltanto di budget, ma della necessità di riconoscere alla protezione cyber una propria autonomia progettuale.

  •  

AGILE: l’UE accelera sull’innovazione difensiva

Lunedì 12 ottobre 2026 il Consiglio dell’Unione europea ha dato luce verde definitiva al regolamento che istituisce il Programme for Agile and Rapid Defence Innovation (AGILE), un nuovo strumento da 115 milioni di euro pensato per portare le tecnologie difensive dirompenti “dal laboratorio al campo” a velocità finora mai vista negli iter di finanziamento europeo. L’adozione conclude un percorso legislativo insolitamente rapido per gli standard dell’Unione: meno di sette mesi dalla proposta al voto finale, che riflette l’urgenza politica di questo momento storico. Infatti, la guerra in Ucraina ha dimostrato che sul campo di battaglia la velocità di innovazione conta quanto l’innovazione stessa.

AGILE si inserisce nel più ampio quadro di ricostituzione delle capacità difensive europee, avviato dopo la Dichiarazione di Versailles del marzo 2022 e consolidato dal Libro Bianco per la Preparazione alla Difesa Europea 2030 presentato dalla Commissione e dall’Alto Rappresentante nel marzo 2025. Ma mentre strumenti come il Fondo Europeo per la Difesa (EDF) premiano grandi progetti collaborativi e pluriennali, AGILE nasce per fare ciò che Bruxelles non ha mai fatto troppo bene: muoversi in fretta, con procedure snelle, a favore di piccole imprese e start-up.

L’iter di sviluppo: dalla proposta all’adozione

La proposta di regolamento è stata presentata dalla Commissione europea il 25 marzo 2026, su impulso del Commissario per la Difesa e lo Spazio Andrius Kubilius, tra i più convinti fautori di un’Europa della difesa più reattiva. Kubilius ha riassunto la filosofia del programma in una frase: “le guerre e i campi di battaglia stanno cambiando in modo molto drammatico; gli eserciti hanno bisogno di nuove tecnologie, consegne rapide e prezzi molto competitivi”. La logica era chiara già nel testo originario: lo European Defence Fund è strutturato per consorzi complessi e cicli lunghi, mentre EUDIS, lo schema per l’innovazione che assorbe circa il 20% del bilancio annuale dell’EDF, non basta a colmare la cosiddetta “valle della morte” tra prototipo e capacità operativa in cui molte piccole imprese innovative soccombono. La proposta è arrivata in un contesto politico favorevole: la triade irlandese-lituana-greca per la presidenza di turno del Consiglio dell’UE aveva fatto della prontezza difensiva una priorità, e l’eco dell’esperienza ucraina, dove le start-up consegnano droni e sistemi d’intercettazione in settimane e non in anni, ha creato un consenso trasversale piuttosto raro.

Il sostegno, infatti, è andato ben oltre i fautori abituali dell’integrazione difensiva. Al Consiglio, il Coreper ha approvato il mandato di negoziazione il 3 giugno 2026. Al Parlamento, la posizione è stata adottata il 25 giugno nelle Commissioni Industria (ITRE) e Sicurezza e Difesa (SEDE) con 76 voti favorevoli, 8 contrari e 7 astenuti, insieme a un forte mandato negoziale approvato con 83 voti. Persino il gruppo dei Conservatori e Riformisti Europei (ECR, di cui fa parte l’italiano Fratelli d’Italia), tradizionalmente cauto su ogni nuovo strumento comunitario, ha plaudito a un meccanismo “più operativo e più orientato all’industria”, sottolineando la complementarità con le iniziative NATO come DIANA e il NATO Innovation Fund. La vicepresidente esecutiva Henna Virkkunen ha parlato di un’Europa che “ha il talento e la tecnologia per guidare l’innovazione difensiva”. Il negoziato si è chiuso il 15 luglio 2026, in un unico round negoziale di trilogo (termine tecnico della bolla brussellese per indicare i colloqui tra le tre istituzioni europee maggiori) sotto la presidenza irlandese. Questo è molto raro per una nuova iniziativa in materia di difesa: i precedenti strumenti o sono stati approvati con misure di emergenza (come ASAP ed EDIRPA) o hanno richiesto anni prima di essere approvati, come l’EDIP.

L’opposizione, pur minoritaria, non è mancata. Essa si è concentrata più sulla collocazione del programma che sul suo merito. Il primo ordine di critica riguarda lo stanziamento di risorse: 115 milioni sono una cifra molto inferiore a quelle di programmi come l’EDIP (1,5 miliardi) o l’EDF (7,3 miliardi) e alcuni hanno denunciato il rischio di uno strumento puramente simbolico. Il secondo è politico: al voto finale del 6 ottobre la plenaria del Parlamento ha approvato il testo con 536 favorevoli, ma 101 europarlamentari hanno votato contro e 16 si sono astenuti, con i gruppi più euroscettici e pacifisti critici verso una militarizzazione crescente del bilancio comunitario. Tra questi il gruppo di estrema sinistra The Left (di cui fa parte il Movimento Cinque Stelle) e quello di estrema destra e ultraconservatore L’Europa delle Nazioni Sovrane (di cui fa parte Futuro Nazionale). La terza critica è tecnica: il timore di sovrapposizioni con EUDIS e il rischio che il finanziamento rapido, con minori verifiche, esponga a sprechi.

Nessuna di queste resistenze ha però rallentato l’iter. Dopo il voto del Parlamento del 6 ottobre, il Consiglio ha completato l’iter il 12 ottobre. Il regolamento sarà firmato dai presidenti delle due istituzioni, pubblicato in Gazzetta ufficiale ed entrerà in vigore 20 giorni dopo la pubblicazione, quindi indicativamente a novembre 2026.

Come funziona e quanto è applicabile

AGILE è un quindi programma pilota a ciclo corto, pensato per essere pienamente operativo dal 1° gennaio 2027, con un primo bando atteso all’inizio dell’anno. I destinatari sono le PMI, le start-up e le scale-up che sviluppano prodotti difensivi emergenti e dirompenti, incluse le imprese di origine civile che adattano tecnologie a doppio uso al settore militare. I settori nel mirino sono quelli in cui il tempo di iterazione è più breve e l’impatto potenziale più alto: intelligenza artificiale, tecnologie quantistiche, sistemi senza pilota, sensori specializzati, comunicazioni e contromisure alle nuove minacce sul campo.

Ciò che distingue AGILE dagli strumenti europei finora noti è che la velocità non è un obiettivo, ma è inscritta nella sua architettura giuridica. Le imprese dovrebbero ricevere decisioni di finanziamento entro quattro mesi dalla chiusura del bando, con la possibilità di rifondere spese sostenute fino a tre mesi prima della scadenza. Secondo EU Business, questo è stato pensato per non costringere le piccole imprese a sostenere i costi senza liquidità durante l’attesa. Le tecnologie finanziate devono poter arrivare nelle forze armate entro uno-tre anni, un orizzonte impensabile per i cicli tradizionali degli appalti difensivi, e il programma finanzierà un numero volutamente limitato di venti-trenta progetti selezionati per il loro potenziale operativo più che per la dimensione.

Il programma di lavoro copre due attività strettamente concatenate. Da un lato lo sviluppo di prodotti e tecnologie orientati a missioni specifiche, dirompenti, con le sfide tecniche definite insieme agli Stati Membri in modo che l’innovazione risponda a bisogni operativi reali e non a curiosità di laboratorio. Dall’altro l’accesso accelerato alle strutture di test e certificazione, incontri con i grandi appaltatori della difesa e un ponte verso il mercato, senza il quale anche la migliore tecnologia resta un prototipo ben finanziato.

Quanto alla reale applicabilità, il modello di riferimento è esplicitamente quello ucraino: squadre ingegneristiche collegate direttamente agli utilizzatori operativi, con droni da ricognizione, intercettori e robot terrestri sviluppati sul campo in tempo reale. L’UE cerca di replicare quell’agilità attraverso le capacità di collaudo collettive e i collegamenti tra start-up e appaltatori principali. Il programma è deliberatamente piccolo rispetto ai grandi fondi per gli armamenti anche per quanto riguarda l’oggetto di finanziamento: non svilupperà aerei da combattimento o missili avanzati, ma tecnologie emergenti con costi di sviluppo iniziali contenuti come i sistemi senza pilota, sensori, applicazioni di comunicazione. L’idea è che poi queste possano essere acquistate in grandi quantità. Restano tuttavia i vincoli strutturali: la burocrazia comunitaria, la frammentazione dei mercati nazionali della difesa e la lentezza dei processi di approvvigionamento restano il tallone d’Achille di ogni iniziativa europea nel settore. Quindi AGILE completa EDF, EUDIS, EDIP, ed è affiancato dall’Hub for EU Defence Innovation dell’Agenzia Europea per la Difesa.

Opportunità e rischi

Le opportunità che AGILE apre sono reali e vanno ben oltre i 115 milioni stanziati. Il problema cronico dell’Europa difensiva non è tanto l’innovazione (che resta importante), ma i tempi di produzione: il ciclo che oggi separa un prototipo promettente da una capacità in servizio può durare sette-dieci anni, e AGILE attacca esattamente questa lentezza, comprimendo il periodo a tre anni. In secondo luogo, il programma apre l’industria della difesa a nuovi attori: le barriere all’ingresso del settore come certificazioni, contatti, e capitali hanno finora tenuto fuori le imprese tecnologiche civili che pure possiedono le competenze più avanzate in IA, quantistica e robotica. In terzo luogo, un percorso rapido verso il primo contratto militare è il segnale che il capitale di rischio europeo attende da tempo per investire nel difensivo, oggi sottocapitalizzato rispetto agli Stati Uniti: anche pochi milioni distribuiti con intelligenza possono infatti catalizzare flussi privati ben superiori. Infine, la Commissione ha già indicato che il Fondo Europeo per la Competitività, ovvero la probabile colonna portante dei fondi europei per il periodo 2028-2034 (in gergo tecnico chiamati Quadro Finanziario Pluriennale dell’UE) dovrebbe assicurare continuità ed espansione oltre la fase pilota, facendo di AGILE l’incubatore di un modello permanente di finanziamento difensivo rapido.

I rischi, tuttavia, sono altrettanto concreti. Il primo è la dimensione: resta il dubbio che 115 milioni per il numero di progetti indicati, seppur consistenti per delle piccole imprese o start-up, non siano comunque abbastanza per permettere alle PMI di superare la fase di prototipazione. Senza un aumento di scala, il pericolo è quindi che AGILE resti un precursore di facciata, incapace di cambiare le dinamiche di settore. Il secondo è speculare alla sua principale virtù: le procedure accelerate, rimborsi retroattivi e tempi di valutazione ridotti significano infatti meno verifiche, e quindi più rischi di selezioni affrettate, sprechi o fallimenti scoperti tardi. Proprio per questo il regolamento prevede che l’attuazione sia monitorata da Consiglio e Parlamento. Il terzo riguarda il mercato: favorire start-up “prescelte” nei collegamenti con i grandi appaltatori rischia di creare rendite di posizione e di insediare una logica di favoritismo industriale europea che distorce la competizione. Il quarto, e forse il più serio, è quello della domanda: con i bilanci difensivi europei in crescita ma appalti ancora rigidamente nazionale, le tecnologie finanziate da AGILE potrebbero non trovare acquirenti, replicando il destino dei progetti EDF validi ma mai schierati. La velocità di sviluppo, senza una velocità equivalente di adozione, produce solo prototipi più rapidi.

In conclusione, si potrebbe dire che AGILE è per ora un esperimento culturale più che un programma. L’Unione europea mette in discussione il proprio modello procedurale per adattarsi a una minaccia che evolve a ciclo continuo. La rapidità dell’adozione dimostra che quando c’è volontà politica Bruxelles sa correre. Come ha sintetizzato la rappresentante politica della Presidenza di turno incaricata del negoziato interistituzionale Helen McEntee, “l’Ucraina ci ha mostrato che l’innovazione può essere decisiva per la preparazione e la resilienza difensiva, e AGILE dà alle PMI uno strumento per fare ciò che sanno fare meglio: innovare, solo più in fretta e su scala maggiore”. Il banco di prova verrà nel 2027, con i primi bandi: se consegneranno tecnologie operative alle forze armate nel giro di pochi mesi, AGILE diventerà il modello di finanziamento difensivo europeo. Altrimenti, resterà la dimostrazione del costo di muoversi veloci in un sistema che ai margini resta lento.

  •  

Il caso RAF Fairford e la presenza militare statunitense nel Regno Unito: questioni legali, politiche e strategiche.

Il 27 settembre 2026, la polizia britannica ha ricevuto una chiamata riguardante la presenza di tre furgoni sospetti nelle vicinanze della base RAF Fairford. La chiamata ha fatto scattare un’ampia operazione antiterroristica; l’area attorno ai veicoli è stata evacuata, comprese più di 80 abitazioni nel vicino villaggio di Whelford. Le attività degli artificieri non hanno tuttavia rilevato la presenza di ordigni esplosivi. Cinque cittadini britannici sono stati arrestati sul posto, con l’accusa iniziale di reati previsti dall’Explosives Act e successivamente con il sospetto di preparazione di atti terroristici ai sensi della Sezione 5 del Terrorism Act del 2006, altri due individui con doppia cittadinanza britannica  e iraniana sono stati arrestati in seguito. Al momento tutti gli indagati sono stati rilasciati sotto cauzione.

Al momento dell’allarme, la base del Gloucestershire ospitava una dozzina di bombardieri strategici B-1 dell’Aeronautica statunitense, attivamente impiegati nel conflitto contro l’Iran. L’amministrazione statunitense ha affermato che l’obiettivo dei potenziali attentatori era di creare “grossi danni,” e che fosse stato implicato attore straniero. Il governo britannico ha quindi affermato di avere “forti indizi” di un coinvolgimento iraniano nel presunto complotto. Dal canto suo, Tehran ha respinto ogni accusa. Il 5 ottobre, il presidente Trump ha annunciato il ridispiegamento dei bombardieri statunitensi presenti nella base britannica, citando potenziali rischi per la sicurezza dei velivoli. Al momento, tuttavia, le indagini sono ancora in corso e non è chiara l’effettiva gravità della minaccia nei confronti della base.

Aspetti legali della presenza militare statunitense nel Regno Unito da Fairford a Diego Garcia

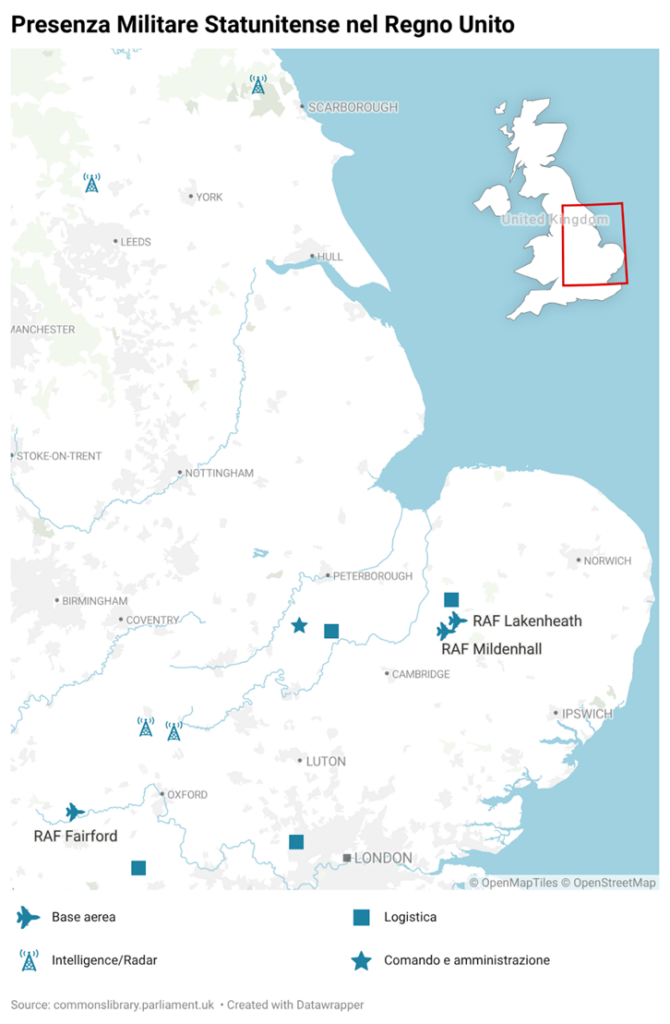
RAF Fairford è una delle principali basi che ospita truppe statunitensi sul suolo britannico. Le forze armate statunitensi di stanza nel Regno Unito sono schierate su 13 basi della Royal Air Force (RAF). Queste installazioni comprendono tre basi aeree (Lakenheath, Mildenhall e Fairford), installazioni di comunicazione e radar, depositi di munizioni e centri di comando e amministrativi. Le forze statunitensi sono presenti nel Regno Unito con il consenso di Londra, non sono previste tuttavia restrizioni numeriche al personale schierato, che si attesta generalmente attorno alle 11.000 unità. Lo status giuridico di questa presenza è definito dal NATO Status of Forces Agreement del 1951, incorporato nel Regno Unito con il Visiting Forces Act del 1952.

Dal punto di vista finanziario, le basi rimangono formalmente di proprietà del Ministero della Difesa (MOD) di Londra, mentre i costi operativi sono a carico degli Stati Uniti. La sicurezza delle basi è coordinata tra Stati Uniti e Regno Unito sulla base di un Memorandum del 2007. Le forze di polizia britanniche sono responsabili della sicurezza esterna al perimetro della base, mentre la sicurezza interna delle basi è affidata ai militari statunitensi.

A livello operativo, Il Churchill-Truman Communiqué del 1952 stabilisce che le basi sul territorio del Regno Unito possano essere impiegate in tempo di emergenza dagli Stati Uniti solo a seguito di una decisone congiunta da parte del governo statunitense e britannico. I protocolli che definiscono questo processo decisionale sono contenuti in accordi che rimangono riservati, è tuttavia prevista una valutazione caso per caso da parte di Londra delle richieste di Washington.

Oltre alle basi sul suolo della Gran Bretagna, gli Stati Uniti mantengono inoltre una presenza nella base Diego Garcia nell’arcipelago delle Isole Chagos, con lo status di Territorio Britannico dell’Oceano Indiano (BIOT). Le isole, originariamente territorio dipendente della colonia di Mauritius furono separate come BIOT Indiano nel 1965. Nel 1966 gli Stati Uniti hanno siglato un accordo con il Regno Unito per l’utilizzo dell’isola a fini militari. La base è stata costruita e ampliata nel corso degli anni ’70. La realizzazione dell’installazione militare ha comportato la rimozione forzata della popolazione locale.

L’accordo del 1966, emendato a più riprese tra il 1972 e il 1999, garantisce la sovranità britannica sulla base. Aerei e navi di entrambi gli Stati possono entrare liberamente all’interno della base in circostanze ordinarie, in altre circostanze l’uso della base è anche qui sottoposto alla decisone congiuntadei due governi. Era prevista una durata iniziale dell’accordo di 50 anni, estendibile automaticamente per 20 anni in caso di mancato preavviso di disdetta. Il trattato è stato così rinnovato nel 2016, sebbene la Camera dei Comuni avesse evidenziato gravi criticità sulla trasparenza delle attività statunitensi all’interno della base, legate in particolare alle inchieste sui trasferimenti non autorizzati di detenuti durante la Guerra al Terrore.

A seguito dell’indipendenza nel 1968, la nuova Repubblica delle Mauritius ha chiesto la restituzione dell’arcipelago, scontrandosi con forti resistenze britanniche. Solo a seguito dell’intervento della Corte Internazionale di Giustizia e dell’aumentare della pressione internazionale, Londra ha avviato una negoziazione per il passaggio della sovranità delle isole. Il risultato è stato un accordo siglato nel 2025, che prevede la cessione alle Mauritius della sovranità dell’arcipelago. È previsto che la base rimanga sotto la giurisdizione e la responsabilità britannica per un periodo di 99 anni, estendibile di 40 anni. Il disegno di legge per l’implementazione è stato tuttavia messo in pausa a seguito delle pressioni statunitensi e il governo Burnham ha dichiarato l’intenzione di rivedere l’accordo.

Il ruolo delle basi britanniche in Epic Fury

Le basi britanniche, in particolare Fairford e Diego Garcia hanno un alto valore strategico per gli Stati Uniti, in particolare nel contesto del conflitto contro l’Iran. Queste garantiscono infatti una piattaforma per la proiezione militare statunitense al di fuori della portata di eventuali controattacchi iraniani.  

Nei giorni precedenti all’inizio di Epic Fury, a febbraio, il governo Starmer aveva inizialmente negato l’autorizzazione all’uso delle basi per un attacco preventivo contro l’Iran. Tale decisione era stata presa in un contesto di tensione tra Regno Unito e Stati Uniti proprio per la questione delle Isole Chagos. Negli stessi giorni, Il presidente Trump aveva infatti nuovamente criticato l’accordo siglato da Londra, ribadendo l’importanza della base per contrastare la minaccia iraniana.

Il 1° marzo, Starmer ha tuttavia autorizzato l’uso di Fairford e Diego Garcia per operazioni di natura “difensiva”. Il cambiamento di posizione è stato giustificato sulla base dei pesanti contrattacchi iraniani che avevano messo a rischio civili e personale britannico nel Golfo.

I giorni seguenti hanno visto l’arrivo di un numero senza precedenti di bombardieri strategici B-1 e B-52 presso RAF Fairford (si stima che 29 velivoli diversi abbiano transitato per la base durante l’operazione). L’uso della base permette di ridurre notevolmente la durata delle missioni, che, dagli Stati Uniti, possono durare fino a 37 ore. Fairford è una Forward Operating Location del Global Strike Command, ed è dotata quindi delle necessarie infrastrutture per ospitare bombardieri pesanti, tra cui anche i velivoli stealth B-2 Spirit, che per il conflitto hanno tuttavia operato solo da basi sul suolo statunitense.

Analogamente, anche Diego Garcia ha avuto un ruolo chiave nelle operazioni statunitensi nell’Oceano Indiano. La Naval Support Facility sull’isola serve infatti da importante hub logistico per le forze navali statunitensi, inoltre è anch’essa in grado di ospitare bombardieri strategici.

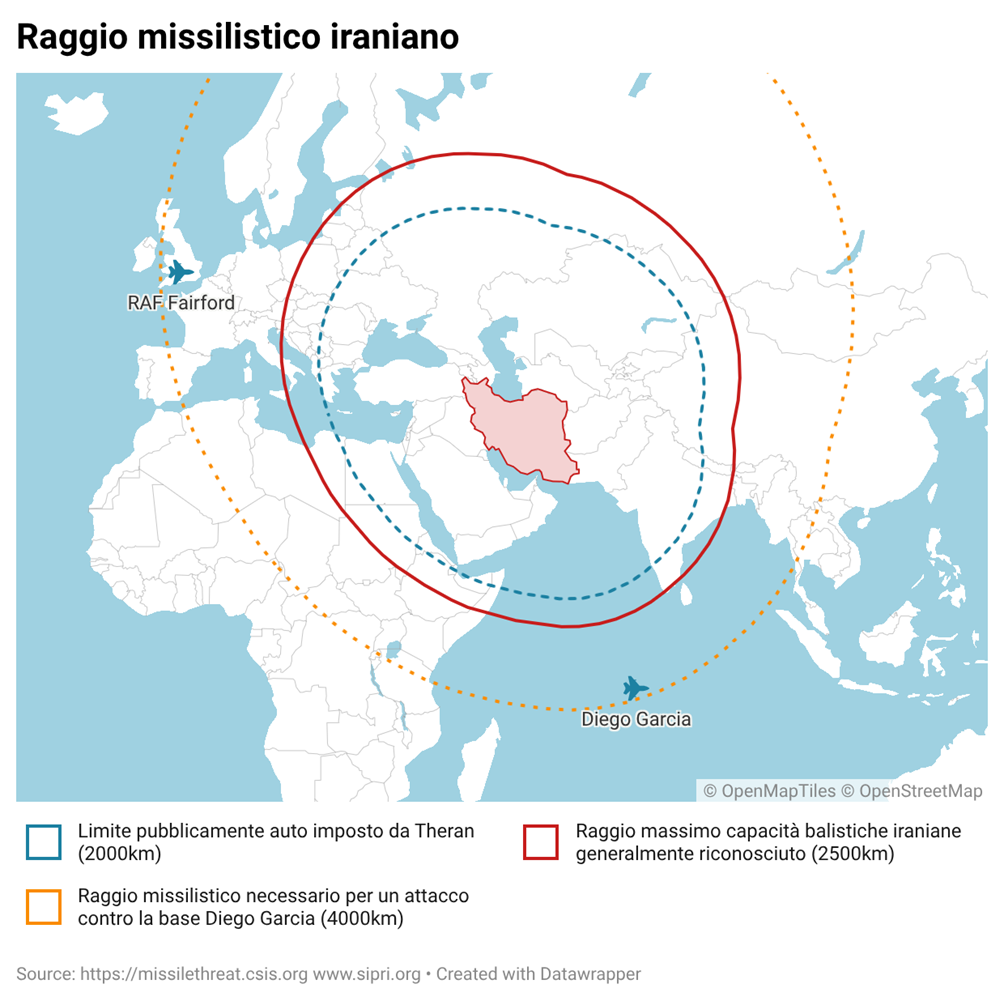
Sia Fairford che Diego Garcia si trovano a circa 4000 km dal territorio iraniano, ciò le rende sicure per schierare asset ad alto valore al di fuori della portata di eventuali contrattacchi, come quelli verificatisi per le basi nel Golfo. Tehran ha recentemente cercato di ampliare le proprie capacità missilistiche oltre i 2500 km attualmente stimati. Il fallito attacco contro Diego Garcia sembra tuttavia suggerire che l’Iran non sia ancora in grado di esprimere una minaccia credibile sotto questo aspetto. In questa azione sono stati infatti impiegati missili Khorramshahr, modificati per raggiungere Diego Garcia al costo di unadrastica riduzionedella carica esplosiva e della precisione.

Sebbene al momento le principali basi britanniche rimangano relativamente al sicuro da attacchi convenzionali, l’allarme a Fairford e il conseguente ritiro dei bombardieri sarebbe frutto di una preoccupazione per eventuali azioni asimmetriche con l’impiego di droni. Lo scenario è quindi analogo a quello dell’Operazione Spider’s Web, condotta nel giugno 2025 dalle forze armate ucraine contro una serie di basi aeree russe, con l’impiego di droni esplosivi occultati all’interno di rimorchi di camion. Dal canto suo, Londra ha invece riaffermato la sicurezza delle basi sul suo territorio, mentre il segretario di Stato Rubio ha negato il legame tra il fallito attentato e il ridispiegamento dei bombardieri, sostenendo di ritenere il livello di sicurezza delle basi britanniche soddisfacente.

Le basi sul suolo britannico rimangono comunque di particolare rilevanza per la proiezione globale statunitense. Il ritiro dei bombardieri da Fairford non può che limitare la prontezza operativa del Global Strike Command e la capacità di condurre sortite in tempi brevi. Ciò ridurrebbe in maniera limitata il livello di minaccia militare esercitato contro l’Iran, anche in vista di una eventuale ripresa degli attacchi dopo le midtermsdi novembre.

La vicenda Fairford va tuttavia letta alla luce di un contesto più ampio che vede la special relationship tra Londra e Washington sotto pressione a causa de conflitto in Iran. Dopo aver criticato la gestione della sovranità delle Chagos e l’iniziale rifiuto di autorizzare l’uso delle basi, gli Stati Uniti hanno espresso una crescente frustrazione anche per la poca propensione di Londra ad assumere un ruolo proattivo nella campagna contro l’Iran. Dal canto suo, Londra sembra al momento aver adottato una politica di cauto allineamento nei confronti degli Stati Uniti, come dimostrato dall’autorizzazione all’uso delle basi e dal congelamento dell’accordo con le Mauritius. Nonostante le frizioni, per il Regno Unito, gli Stati Uniti rimangono infatti un pilastro irrinunciabileper la propria architettura di sicurezza nazionale.

  •  
❌