❌

Modalità di lettura

FACCIAMO STORIA! L’offerta formativa ISTORECO per l’anno scolastico 2026/2027

FACCIAMO STORIA! L'offerta formativa ISTORECO per l’anno scolastico 2026/2027

Ecco il nuovo fascicolo con tutte le proposte didattiche che l’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno rivolge alle scuole del territorio.

Anche quest’anno abbiamo provato a costruire percorsi che non si limitino a ripercorrere il Novecento, ma che aiutino a leggere il presente attraverso le sue radici. Sono sei moduli tematici, tre itinerari di urban trekking e un programma di formazione per docenti.

Cosa si trova nel fascicolo:

  • Carte che parlano. Cos’è davvero un archivio? Una mattinata in Istituto, con le mani sui documenti.
  • Il regime scende in campo. Sport e fascismo: lo stadio dove siete già stati mille volte è anche un documento politico.
  • Chi scrive le notizie. La stampa livornese durante il Ventennio, e cosa succede quando qualcuno decide cosa si può scrivere.
  • Le intenzioni e le idee. La sorveglianza politica nelle dittature, fra Italia e DDR. In collaborazione con l’Archivio di Stato di Livorno.
  • Il giorno del voto. 2 giugno 1946: diritti e doveri di una democrazia. In collaborazione con l’Archivio di Stato di Livorno.
  • Un percorso pieno di contraddizioni. L’emancipazione delle donne in Italia: una storia che non procede in linea retta, e che non è ancora finita.
  • Urban trekking. Per tre ore la città diventa un’aula. E a spiegarla sono gli studenti stessi,formati dal nostro personale: sulle tracce delle Pietre d’Inciampo, nei luoghi del Novecento politico livornese, fra i segni della guerra e della ricostruzione.

Formazione docenti. Corsi e seminari riconosciuti sul portale SOFIA del MIM, aperti anche a cittadini e studenti interessati. Quest’anno: il ciclo di presentazioni “La Repubblica dei partiti” e i seminari con l’Archivio di Stato “Gli Archivi raccontano”.

Come funziona:

Tutti i percorsi sono gratuiti, ma subordinati alla disponibilità dell’Istituto: ogni classe può accedere a un massimo di due moduli, e i progetti realizzati con l’Archivio di Stato di Livorno accolgono al massimo 4 classi. Siamo sempre disponibili al confronto con gli insegnanti per calibrare i percorsi sulla classe e sulla programmazione: se avete un’ idea, parliamone!

Per aderire scrivete a didattica.istoreco.li@gmail.com, indicando scuola, classi coinvolte, percorso di interesse e un recapito telefonico.

  •  

Two Alleged ‘TeamPCP’ Hackers Arrested in Australia

Authorities in Australia have arrested two men believed to be members of TeamPCP, a prolific cybercrime and data extortion group blamed for perpetrating the longest running spree of software supply chain attacks ever.

In a statement released today, the Australian Federal Police (AFP) said two men from Western Australia, aged 21 and 23, were arrested in connection with a “sophisticated cybercrime syndicate that allegedly created malicious open-source software to rob thousands of global businesses.”

The AFP did not name the defendants, but KrebsOnSecurity learned the 21-year-old suspect’s real identity in June, and has been communicating with him ever since. This story includes interviews with TeamPCP’s self-described spokesperson, and examines clues left behind by the TeamPCP leader that likely led to his undoing.

TeamPCP vaulted onto the cybercrime scene in late 2025, embedding malicious code in hundreds of open source software tools and extorting victims for profit. Members of the group made headlines by compromising corporate cloud environments using a self-propagating worm dubbed Shai-Hulud, which added malicious code to open source programs maintained by developers whose credentials at public code repositories like GitHub or NPM were phished or stolen.

Writing for Wired, journalist Andy Greenberg described TeamPCP’s core tactic as a kind of cyclical exploitation of software developers.

“The hackers gain access to a network where an open source tool commonly used by coders is being developed,” Greenberg wrote in May. “The hackers plant malware in the tool that ends up on other software developers’ machines, including some who are writing other tools intended to be used by coders. The malware allows TeamPCP’s hackers to steal credentials that let them publish malicious versions of those software development tools, too. The cycle repeats, and TeamPCP’s collection of breached networks grows.”

TeamPCP also has practiced something akin to cyclical recruitment. In May, the source code for the third iteration of Shai-Hulud was published online, and TeamPCP soon after launched a contest offering $1,000 in virtual currency to whichever participant could conduct the largest supply chain operation using the worm’s code. According to the contest rules, participants were scored based on the number of weekly and monthly downloads of packages they compromised — directly incentivizing them to target the most popular code libraries.

A screenshot of a message from TeamPCP’s Telegram account, announcing the supply chain hacking contest. Image: dataminr.com.

“TeamPCP has stated the competition is a recruiting opportunity and they intend to purchase all meaningful access harvested from participants’ campaigns,” the security firm Dataminr wrote. “The $1,000 XMR (Monero) prize is a recruitment floor and has been dismissed by the actor as ‘just like participation trophy,’ adding ‘if you find something good you will be paid way more,’ confirming the contest’s true function as talent identification and malicious access acquisition at scale.”

In March, TeamPCP executed a supply chain attack targeting AI infrastructure by compromising the code for LiteLLM, an open source AI gateway that connects users to more than 100 different large language models. A recent analysis by the security firm CloudSEK found TeamPCPs attack on LiteLLM harvested cloud service keys and other secrets from more than 2,500 organizations, including many of the world’s top technology companies.

In May, TeamPCP claimed credit for compromising at least 3,800 code repositories at the Microsoft-owned GitHub, after a GitHub developer installed a code extension that was compromised by TeamPCP’s malware.

MEET THE CYBERCATS

Security experts say TeamPCP is less of a hacker group than an amalgamation of threat actors from multiple cybercriminal gangs who sometimes work together toward similar goals.

“It is not a structured criminal crew with a single operator,” said Austin Larsen, a principal threat analyst with the Google Threat Intelligence Group. “It is a peer community of individually-skilled actors, with one clear center of gravity.”

That center of gravity is George Prepakis, an accomplished security researcher and self-described exploit developer who operates the Twitter/X profile @kernelstub. Earlier this year, @kernelstub tweeted a public invite link to a Matrix chat server he created and dubbed “Cybercats,” and TeamPCP and several other cybercrime entities have been using this server to communicate daily for the past several months.

A screenshot of the Matrix chat server “Cybercats,” whose members used hacker handles associated with multiple distinct cybercrime groups that have occasionally collaborated on a series of supply chain and data ransom attacks over the past nine months.

Kernelstub, like other administrators in the Cybercats chat, has been using his Twitter/X profile name as his handle in these Matrix communications, frequently tweeting references to other members and to conversations taking place in the Cybercats chat. In a number of cases, the corresponding X accounts for members of the Cybercats chat taunted cybercrime victims publicly before the incidents were reported in the news media.

The Cybercats administrator listed at the top of the screenshot above — “Boxturtle” — is a close associate of TeamPCP who has been tweeting about the group’s conquests under the name @xpl0itrsturtle. This handle corresponds to a data breach broker active on Breachforums and Darkforums who has been selling data stolen in a wave of recent breaches at automobile manufacturers, including BMW Group, Audi, Honda, Mercedes-Benz, Volvo and Toyota, as well as data allegedly taken from Snapchat and SportRadar.

The data leak site for the extortion group or handle “xpl0itrs.”

The Cybercats administrator “SeesawSec” in the screenshot above is the alias of whoever is behind the cybercrime group known as Fulcrumsec, which recently claimed credit for data extortion attacks against the pharmaceutical giant Novo Nordisk, the data broker LexisNexis, and Avnet, a Fortune 500 distributor of electronic components.

The data leak site of Fulcrum Security, a.k.a. Fulcrumsec.

The Cybercats administrator “@pcpcasper” also has been using a similar name on X to discuss TeamPCP’s attacks and victims. This person has an extensive message history on Telegram, where their messages and shared videos show @pcpcasper is an active and vocal member of the National Socialist Network, a neo-Nazi political organization based in Australia.

At one point in these chats, @pcpcasper shared videos and images of what they claimed was their cat, and several of those videos place this user in Western Australia. One source close to the investigation told KrebsOnSecurity that @pcpcasper was one of the two arrested, a claim supported by messages that @kernelstub posted online this morning.

The Cybercats member roster pictured above also features an administrator with the username “T,” which is short for the now-banned Twitter/X profile @pcpcats, the account operated by the self-described TeamPCP spokesperson who was arrested today. As we’ll see in a moment, @pcpcats also is from Western Australia.

By the time @kernelstub tweeted a public invite link to the Cybercats Matrix server, T/@pcpcats was posting only infrequently to the group chat, with other members often inquiring as to his whereabouts and well-being. The group’s collective concern related to @pcpcats’s tendency to blame his increasingly extended absences on the use of hallucinogens and other narcotics that kept him awake for days on end, but also caused him to crash in bed for several days after the highs wore off.

WHO IS THE TEAMPCP LEADER?

The Cybercats member @pcpcats has used multiple nicknames on the cybercrime forums, including EllisD25/LSD on Darkforums, BulkDMT on Breachstars, and Express on Breachforums. These accounts are linked because they all advertised the same Tox ID and/or Session ID as instant message contact handles in their cybercrime forum posts. BulkDMT was also known on the forums as DMT Host, which was a virtual private server (VPS) hosting service that was peddled on Darkforums and Breachstars.

DMT Host/EllisD25, posting on the English-language cybercrime community DarkForums in September 2025. Image: ke-la.com.

According to the cyber intelligence firm Intel 471, Express registered on Breachforums using the email address shitstickpp@gmail.com. Intel 471 finds Express posted on Breachforums across a two-month period in 2025 using four different Internet addresses located in South Africa. On July 30, 2025, Express announced on Breachforums they were selling access to 14 gigabytes of data stolen from South Africa’s State Information Technology Agency.

The threat intelligence platform Flashpoint recorded more than a year’s worth of messages from the TeamPCP leader’s alter ego on Telegram — Persy_PCP —  who claimed they split their life living between two countries [full disclosure: Flashpoint is an advertiser on this blog]. “I have these [files] as well, problem is these are in another country,” Persy_PCP explained to another user inquiring about a stolen data set in November 2025.

Later that month, Persy_PCP complained, “My whole country is racist and they want people like me dead.” Flashpoint records show BulkDMT shared in September 2025 that “this country is going to fucking starve when they take the farmers land,” a likely reference to white landowners in South Africa who claim to be targeted by an ongoing genocide campaign.

This tracks with public reporting on TeamPCP. Cyberscoop reported in June that Google had traced TeamPCP’s residential and mobile Internet address connections to South Africa, “indicating the primary operator was located there during at least some of its attacks.”

BulkDMT also shared on the group chat at Breachforums that they were recovering from an addiction to methamphetamine. “My life is kinda fucked rn [right now], but that’s fine and there isn’t really a point in pouring so much emotional energy into that fact, my parents had money but I unfortunately got really addicted to some things so I don’t get to benefit from that. As long as I continue to survive, stay sober, and move closer towards my goals that’s enough drive and meaning.”

The identity threat protection company SpyCloud finds shitstickpp@gmail.com shows up in the registration of an account called ChristmasSnow on the cybercrime community Raidforums in 2022. Nearly all of the Internet addresses used to access that account came from ISPs in Perth, Australia, SpyCloud found.

KrebsOnSecurity looked up all of those Perth IP addresses in passive DNS records maintained by DomainTools.com, and found one of them — 211.27.196.111 — for several years was used as a private file server by a family in Perth with the last name of Thomson. Those records show at least three hosts — ithomson.direct.quickconnect.to (a remote Synology server), kthomson0061.direct.quickconnect.to, and joshuawthomson39.myqnapcloud.com (a QNAP network storage device) — persisted at that address between 2022 and 2025.

Searching on “joshuathomson39” in the breach tracking service Constella Intelligence reveals an account at the freight forwarding company kwe.com created in the name of Joshua Thomson from Perth, Australia. The open source intelligence platform Epieos finds the phone number attached to that kwe.com account was used to register a Facebook profile for Josh Thomson, which says his family includes a brother named Ruben, his father Ian, and his mom Cindy.

That Facebook profile also says Josh and his family are originally from Pietermaritzburg, in KwaZulu-Natal, South Africa, but currently living in Cottesloe, a beach-side suburb of Perth. A search in DomainTools for Ian Thomson and Australia unearthed five domains by the same registrant, including securecomputing.au, thomson.org.au, and thomsonfamily.net.au. Ian Thomson is a dentist in Cottesloe, and a biography says he graduated from The University of the Witwatersrand in Johannesburg, South Africa.

Constella finds a joshua@thomson.org.au registered a number of accounts online, but Josh doesn’t seem to have much of a connection to dodgy cybercrime forums. His brother Ruben, on the other hand, has quite the presence on these communities, dating back to at least 2018. Constella reports ruben@thomson.org.au frequently reused the password “joshuathomson1,” and Constella further finds that password was used by just a handful of accounts, including yolosolo17@gmail.com and surfinup8@gmail.com.

According to Intel 471, surfinup8@gmail.com was used to register the user Yolosolo17 on the crime forum Altenen in 2018, and that user account was registered from the Perth address 110.141.230.15. On Altenen, Yolosolo17 advertised free web proxies, as well as the domain rubenthomson.com, which was at one point used to sell steeply discounted iPhones. DomainTools says rubenthomson.com was hosted at 110.141.230.15 and registered to surfinup8@gmail.com.

A cached copy of the domain rubenthomson.com from 2017 shows a login page underneath a banded stack of money. Image: archive.org.

SpyCloud reports 10.141.230.15 was used by the email address sheepstealing@gmail.com on Raidforums and surfinup8@gmail.com on Nulled, and that the same IP was used by the email addresses ian@thomsonfamily.net.au, jasper@yakuza.cc, and rubenthomson1@gmail.com. SpyCloud also shows that sheepstealing Gmail address is tied to the accounts Sheep420, YoloSolo117 and Yakuza.cc on Raidforums, and to the account “Sheep Stealing” on Hackforums. Intel 471 says sheepstealing@gmail.com was used to register the account DingoFlour on Breachforums in October 2023, as well Sheepx on Altenen.

Epieos reports that ruben@securecomputing.au is tied to an Airbnb account for Ruben, who described himself as a Web developer who went to school at the University of Western Australia and was living outside the country. “Hey, I’m Ruben, my friends call me Ellis. I’m a Perth creative who occasionally books rooms when visiting family and for photography.”

Epieos also finds sheepstealing@gmail.com registered an upwork.com profile under the name Ruben, who said his main skills are setting up secure server hosting solutions and PHP full-stack Web development.

“I’m familiar with Linux, working with relational databases (SQL),” the Upwork profile reads. “I also script in Python mainly for writing social media bots.”

The Upwork profile for Ruben Thomson in Cottesloe, Australia.

Epieos further discovered sheepstealing@gmail.com is connected to a Microsoft account for Ruben Thomson, and to a now-defunct GitHub account called XmasSnow/XmasSnowisBack that scammed people on the forums in 2022 by claiming to sell exclusive exploits for recently-released software patches (recall that shitstickpp@gmail.com was used to register a forum account named ChristmasSnow).

This same sheepstealing email address registered a Twitter/X account in 2026 called “Gone Fishing” that lists its location as South Africa. That Gmail account also left several reviews for businesses listed on Google Maps over the past seven years, but all of those establishments are located on the west coast of Australia.

Business reviews in Western Australia left by the Google account sheepstealing at gmail.com.

The people search service Pipl finds a 21-year-old Ruben Thomson in Western Australia who has a phone number ending in 979. A lookup on that number at Epieos reveals it is connected to a TikTok account under the name Ellis, and to a PayPal account in the name of Ruben Thomson.

Finally, a search on the name Ruben Thomson from Cottesloe at the Australian government’s record of registered businesses finds he has incorporated or served as an official in multiple companies created since 2024, including Secure Computing Solutions, Tensor Industries, and another entity ironically named OPSEC Express. Recall that Express was BulkDMT’s nickname on Breachforums.

Australian companies connected to Ruben Thomson. Image: abr.business.gov.au.

It’s ironic because OPSEC is short for the term “operational security,” which refers to techniques and behaviors used to obfuscate and compartmentalize one’s real-life identity online, and using your cybercrime handle as part of your own company name is very much the antithesis of that practice.

There is at least one other major opsec failure by Ruben that exposed a link to TeamPCP. In June 2025, someone using the name Ruben Thomson registered on HackerOne, a popular “bug bounty” program that seeks to reward and recognize researchers who agree to work with affected software vendors to help fix the flaws before publishing about their findings. What was Ruben Thomson’s chosen HackerOne username? Deadcatx3, a nickname that has been flagged by multiple security firms as an alias used by TeamPCP.

The HackerOne profile for “Ruben Thomson” uses the nickname Deadcatx3, which multiple security firms have concluded is an alias used by TeamPCP. Image credit: flare.io.

INTERVIEW WITH ELLIS

In early July 2026, not long after having discovered clues about Ellis’s real life identity, KrebsOnSecurity interviewed the TeamPCP leader via Signal, where he was remarkably open about his activities and personal struggles [for the sake of simplicity, the TeamPCP spokesperson will be referred to from here on as Ellis].

Ellis claims he stopped doing cybercrime for TeamPCP in March 2026 — just before the attacks that compromised LiteLLM — and that at least one other individual has taken over the group’s leadership since then. Ellis shared that a year earlier he had just completed the latest in a series of detox and sobriety programs, and was two months sober when he reconnected with some old friends from the malware development scene.

“One year ago I needed help monetizing some [GitHub credentials], I was two months sober and needed a distraction and something to keep busy as well as people to speak to,” Ellis said. “I had largely disconnected from my old circle, they had become very toxic and I needed to get away from the substances. Previously I had done some mass exploitation campaigns and grew up doing [malware development] and [capture the flag] contests. There were some friends who were also vending but had stopped a while, and one of them introduced me to some chats where I posted access for sale.”

Prior to that, Ellis said, he was homeless and hopping between “some very unstable places.”

“Blackhatting is fun,” he said. “There are actual rewards and incentives to learn and you grow with your team. Without qualifications, no employer will even take the time to hear you out.”

Ellis claims he’s earned a grand total of about $20,000 for his activities with TeamPCP, and that it was never about the money or fame for him. Asked whether his experiences with TeamPCP might prepare him for gainful employment in a legitimate IT job, Ellis said he doubted it.

“I am nowhere close to a skill level where I am comfortable, and this would take maybe half a decade of further experience,” he said. “I no longer have to choose between rent and food for that I’m grateful and so are the team members.”

Ellis expressed no remorse over his cybercrime activities, and said he was grateful for the friendships and relationships built throughout his engagement with TeamPCP. The young hacker also seemed resigned to his fate, and told KrebsOnSecurity that he’ll accept the consequences if he’s ever arrested.

“If I’ve already been found out then its out of my control, I’ll make peace with that,” he said. “Honestly, I think someone like me needs a lot of help that prison just can’t provide. If I had the funds to study different parts of the field and closer guidance, this would have turned out differently. But that’s a pipe dream and we both know this.”

It is clear from reading Ellis’s posts to the group’s Matrix server chats that his struggles with sobriety are ongoing. On Thursday, June 25, Ellis told @kernelstub he was about to “trip” with his “homie.”

“What kind,” @kernelstub inquired.

“Ketty and some DMT,” Ellis replied, referring to the dissociative anesthetic ketamine and dimethyltryptamine (DMT), a powerful psychedelic compound that is found naturally in some plants but is also synthetically produced in underground lab environments. “There’s a little 2cb so we might throw that in the mix,” he continued, referring to another psychedelic compound by its chemical shorthand.

Roughly two weeks before his arrest, Ellis told KrebsOnSecurity he was ready to leave his life of crime behind and was prepared to turn himself in, but that in the meantime he was making plans to tie up loose ends.

Less than 24 hours later, the TeamPCP leader posted an image on Telegram showing a yellowish powdered substance in a baggie and on a scale, possibly synthetic DMT. The image shows the powder being weighed next to a series of small vape cartridges, two of which are open on the table in front of the photographer.

An image posted by the TeamPCP leader to Telegram, advertising his acquisition of some type of psychoactive substance, most likely a synthetic version of the powerful hallucinogen known as DMT.

The two defendants were arrested Wednesday morning. The AFP said the men face a combined 14 cybercrime offenses and are scheduled to appear in Perth Magistrates Court today.

Charlie Eriksen is a security researcher at Aikido Security who has closely followed TeamPCP’s cybercrime campaigns. Eriksen said TeamPCP are a good example of a new kind of threat actor that does not fit neatly into the usual categories.

“They are not a state actor, not quite organized cybercrime, and not purely ideological,” he said. “Their motivations seem to mix money, disruption, attention, and ideology.”

Eriksen said that historically there has always been a meaningful gap between reading about an attack technique and being able to reliably turn it into an operational campaign, but that large language models (LLMs) and artificial intelligence increasingly are helping threat actors to bypass that knowledge gap.

“You had to understand the research, adapt the code, troubleshoot it, build infrastructure around it, and then repeat that process across different targets,” he said. “LLMs have compressed that gap significantly.”

According to Eriksen, this creates an environment where threat actors suddenly have the ability to operate at significant scale without having developed the operational discipline that traditionally accompanies that level of capability. Put another way, it sets the stage for cybercriminals who are capable enough to cause significant damage, but not necessarily careful enough to understand or care about the consequences.

“They can be noisy, they can make mistakes,” he said. “They can leave evidence everywhere. They can take risks that a professional criminal group or intelligence service would consider completely unacceptable. But that does not necessarily make them less dangerous. In some ways, it can make them more dangerous.”

In a recent blog post, Eriksen called TeamPCP’s Shai-Hulud worm the “best thing to happen to supply chain security,” because it forced GitHub and other public coding platforms to erect new security safeguards.

In direct response to TeamPCP’s broad success at pushing poisoned versions of popular software packages, GitHub in late July introduced a three-day “cooldown” mechanism for Dependabot, the platform’s tool for auto-fetching newly shipped updates for any package dependencies. Cooldown periods are designed to help buy time for security tools and package maintainers to identify and remove any compromised versions. Other coding ecosystems like Python and various JavaScript platforms also added support for cooldown periods this year amid growing calls from security experts about the need for more widespread adoption of the safety feature.

Eriksen said TeamPCP’s legacy is that they achieved in the span of a few months what the supply chain security community has been unable to do for years.

“They managed to wake up Microsoft to the fact that they had become negligent in terms of security,” Eriksen said. “By compromising GitHub and stealing their source code, they humiliated Microsoft into action, making them finally act on what we had been asking them to do and take seriously for a while now.”

Update, 10:08 a.m. ET: A story this morning from ABC News in Australia confirms Ruben Ian Thomson of Cottesloe was one of the two arrested. The 23-year-old suspect thought to be @pcpcasper, Michael Gaebler, also was arrested in Perth. ABC News reports that Thomson was denied bail (Mr. Gaebler’s attorney reportedly did not request bail for his client), and that both men will be held in custody until their next court appearance on September 18.

  •  

Claude evade (di nuovo) e attacca tre aziende reali

Sembra proprio che tenere a bada i modelli IA sia complicatissimo e Anthropic sta accumulando una certa esperienza nel settore. L’azienda ha infatti rivelato che alcuni modelli della famiglia Claude sono riusciti ad accedere ai sistemi di tre organizzazioni reali durante esercitazioni di sicurezza, trasformando test che avrebbero dovuto svolgersi in ambienti controllati in vere […]

L'articolo Claude evade (di nuovo) e attacca tre aziende reali proviene da Securityinfo.it.

  •  

Radio DARC berichtet über USKA-Widerstand

Radiomacher Wolf-Dieter, DL2MCD, hat auf Radio DARC berichtet, wie sich die USKA gegen die im Ernstfall drohende Beschlagnahmung der Funkanlagen der Schweizer Funkamateure wehrt.

Der Bund greift nach den Funkgeräten der Schweizer Funkamateurinnen und Funkamateure. Am 26.7.2026 schilderte Wolf-Dieter, DL2MCD, auf Radio DARC (KW: 6070 kHz und 9670 kHz) die Pläne des Eidgenössischen Departements für Verteidigung, Bevölkerungsschutz und Sport (VBS).

Die geplante Requisitionsverordnung erlaubt der Armee im Ernstfall den Zugriff auf technische Anlagen. Das VBS will die Ausrüstung im Krisenfall schlicht abholen. In ihrer Vernehmlassung fordert die USKA Kooperation statt Enteignung.

Beitrag von Radio DARC hören (MP3)

Zum Bericht der USKA

USKA Eingabe Vernehmlassung Requisition

Published: HB9HGH 2026-07-26 13:41:24

  •  

Prolusione del prof. Paolo Corsini per l’82° anniversario della Liberazione di Livorno

In occasione dell’82° anniversario della Liberazione di Livorno, il prof. Paolo Corsini, Presidente dell’Istituto Nazionale “Ferruccio Parri”, è stato invitato dal Comune di Livorno a tenere la prolusione per ricordare l’evento. L’intervento ha chiuso una serata particolarmente intensa ed importante per la vita di ISTORECO, alla quale hanno preso parte le principali autorità politiche del territorio.

Ecco il testo dell’intervento:

Ho accolto di buon grado l’invito rivoltomi dal collega Claudio Seriacopi, presidente dell’Istoreco, nell’occasione della ricorrenza della liberazione della città di Livorno, avvenuta esattamente 82 anni fa. Non si poteva scegliere data migliore per inaugurare la nuova sede dell’Istituto, generosamente resa disponibile da parte dell’Amministrazione comunale, cui rivolgo un caloroso ringraziamento nella persona del signor Sindaco , dottor Luca Salvetti. L’Istituto infatti deve la propria origine, dispiega il proprio impegno, coltiva la sua vocazione attraverso una vasta gamma di iniziative , sviluppando la ricerca storica e alimentando la memoria di quanto l’antifascismo e la Resistenza hanno rappresentato e continuano a rappresentare per la vita pubblica di questa città e per il Paese. Mi riprometto di svolgere alcune considerazioni lungo due direttrici: l’evocazione di quel 19 luglio 1944, che ha posto fine all’occupazione nazista e il valore attuale della Resistenza come esperienza dalla quale scaturisce la nuova Italia repubblicana e democratica.

1. La liberazione di Livorno riveste un significato tutt’affatto particolare : un caso che si distingue per differenza da un lato e per esemplarità dall’altro rispetto a vicende di altre città italiane. Stiamo dunque ad una descrizione in presa diretta dell’evento, alla testimonianza di quel giovinetto, partigiano appena diciassettenne, poi autorevole esponente del giornalismo italiano, Mario Lenzi, autore di O miei compagni, lo straordinario “romanzo di formazione” -così Enrico Iozzelli- che , per approcciare la giornata dell’ingresso in città delle avanguardie della Quinta armata statunitense del generale Clark e dei partigiani della Terza brigata “Val di Cecina”, prende le mosse dal 28 maggio 1943: il primo bombardamento a tappeto cui altri seguirono in giugno e in luglio: “migliaia di case furono distrutte, saltarono le centrali della luce, del gas e dell’acquedotto, tutti fuggirono e intorno alle macerie deserte fu poi esteso il filo spinato. La chiamarono zona nera. Per quasi un anno la città fu morta”. Non è questa la sede per delineare caratteristiche e vicende dell’opposizione antifascista livornese e del movimento resistenziale. Come annota Enrico Acciai, lo studioso oggi membro del Consiglio direttivo dell’Istituto nazionale “Ferruccio Parri”, una presenza tutt’altro che marginale, ampiamente articolata sul piano organizzativo e dell’ispirazione politico-ideale, plurale quanto alle stesse basi sociali, con particolare insediamento nel mondo operaio e portuale, capace di molteplici iniziative -scioperi, produzione di stampa clandestina, sabotaggi, assistenza agli sfollati-, oltre che ben radicata: 200 livornesi schedati nel casellario politico centrale, trenta volontari labronici nella guerra civile spagnola e tra di essi una figura leggendaria come quella di Ilio Barontini, capo di stato maggiore della XII brigata “Garibaldi” combattente a Yarama, a Guadalajara , a Huesca. Una esperienza altresì assai combattiva se, come si evince dal saggio di Stefano Gallo, pubblicato in Spaesamenti, un lavoro edito dal nostro Istituto, oltre alle decine di azioni compiute dalle formazioni partigiane a partire dal settembre del 1943, tra giugno e luglio 1944 si annoverano ben cento episodi che vedono le “bande” agire con grande determinazione, tanto lungo direttrici “orizzontali” -l’entroterra- quanto lungo la “dorsale”- cito testualmente – che “verso l’interno segue la costa” in direzione nord-sud. E questo nel quadro di “un rinnovato sforzo da parte delle strutture militari regionali di coordinare l’azione e di prepararsi per il momento della liberazione in maniera unitaria”, nella previsione di una sollecita avanzata degli Alleati. Dunque le dramatis personae: i partigiani che hanno mappato campi minati e difese tedesche, gli Alleati, operazioni complesse tenuto conto l’intensificarsi dei bombardamenti -tra maggio e giugno del 1944 viene praticamente raso al suolo il centro storico- e delle operazioni antipartigiane. Il 9 giugno il comando tedesco infatti emana l’ordine di scatenare offensive ad ampio raggio ed appena una settimana dopo il feldmaresciallo Kesserling emette nuove e severe direttive al fine – l’osservazione è di Paolo Pezzino – di “prendere in ostaggio l’intera popolazione civile” che è stata costretta ad abbandonare la città. Un panorama di devastazione, una somma di fattori che rendono Livorno -così un soldato americano- “una città fantasma che giace in rovina, polverizzata dai bombardamenti”, stretta dal progressivo assedio di Alleati e partigiani. Torniamo a Mario Lenzi: “dalla città che c’era una volta ora si alzavano pigramente nell’aria colonne di fumo. I tedeschi facevano saltare le ultime mine” -il riferimento è al porto, a Torretta, Fanale, via Roma. “Percorsi la città morta. Forse quel mondo non era mai esistito e se era esistito poi è scomparso”. Agli occhi del giovane partigiano -una fotografia lo ritrae in primo piano mentre sfila lungo l’attuale via Gramsci, “le rovine del porto, decine di navi affondate” -le carcasse di 150 piroscafi- “che emergevano dall’acqua bassa, le macerie della piazza Grande, il Duomo sventrato” e poi lungo il cammino “via Ricasoli, via Roma, piazza Magenta, il cannocchiale assegnatogli dagli americani puntato “dove era villa Medina, ma la mia scuola non c’era più, un baratro si era aperto, ingoiando per sempre […] le strade, i miei compagni. Erano andati via tutti e con loro se ne era andato anche il ragazzo che io ero stato”. L’ingresso dei partigiani in città è al seguito delle guide della 34a divisione “Red Bull” che avanza lentamente; due pattuglie in tuta mimetica attrezzate in azioni di commando si incaricano di individuare le mine , mentre l’artiglieria americana batte a nord di Livorno e nella città “da tempo abbandonata e deserta [sono] rimasti gruppi di guastatori”. La città deve essere rastrellata anche dalle forze tedesche che “continuavano” -così la narrazione di Mario Lenzi- “ad aggirarsi tra le case diroccate. Ancora qualche cecchino, votato alla morte era appostato sui tetti”. Poi l’inizio della “più strana guerra mai raccontata”: la lenta avanzata degli Alleati verso Lucca e Pisa, il raggiungimento dell’Arno 4 giorni dopo il 19 luglio. Questa in estrema sintesi la cronaca dei fatti. Nessun cedimento alla retorica, piuttosto la consapevolezza di una tragedia consumata. Come Luigi Comencini , in Tutti a casa del 1960 , fa dire ad un soldato americano “Livorno boom…boom, tutto finito, non c’è più Livorno”. E così pure Cesare Ciano parla di una città “morta ed impraticabile”, distrutta come è da bombardamenti sganciati anche in funzione di diversivi, secondo una strategia volta a far mantenere sulla costa toscana una grande quantità di truppe tedesche e a far credere all’imminenza di uno sbarco navale che invece avviene ad Anzio nel gennaio del 1944. Dunque nessuna esultanza di popolo il giorno della liberazione, nessuna folla entusiasta e festante ad accogliere le truppe alleate e i partigiani delle varie formazioni. Il 19 luglio la quasi totalità degli abitanti di Livorno si trova a decine se non a centinaia di kilometri lontana dalle proprie case. Livorno non è solo la città più devastata d’Italia, è anche “una città in fuga”.La città che ha conosciuto il massiccio esodo della sua popolazione civile a partire dall’ottobre del 1943 e che solo dall’autunno del 1944, dopo l’autorizzazione concessa dagli Alleati vede succedere allo sfollamento un processo di rientro. Esso si accompagna alla ricostituzione del tessuto comunitario cui una personalità di grande statura politica e intellettuale come Furio Diaz, a partire dal 29 luglio sindaco su designazione del Cln, offre uno straordinario contributo di idee e di opere, avviando pochi mesi dopo la commissione che lavora alla rinascita sulla base di una larga convergenza tra le diverse forze politiche democratiche. Esemplare la collaborazione tra comunisti e cattolici, democristiani e cristiano-sociali durata sino al 1951, dunque ben oltre la rottura del 1947 avvenuta sul piano nazionale e successivamente nei termini di una opposizione costruttiva della Dc protrattasi sino al 1953, cioè ad un anno prima della conclusione della giunta Diaz. Una sorta di mito fondativo della Livorno postbellica e un’ulteriore peculiarità della vicenda pubblica locale tra guerra e immediato dopoguerra. La ricostruzione dalle macerie materiali e morali prodotte dal conflitto a maggior ragione è impegnativa e faticosa per quanto lo sfollamento -attorno ai novantamila cittadini, grosso modo l’80% della popolazione urbana- ha costituito: un vero e proprio collasso sociale, nonché un fenomeno di massa di precarizzazione delle vite. Una vicenda da ricondurre ad una più generale strategia di guerra ai civili e che in Toscana conosce una drammatica contabilità con 807 eccidi e 4413 vittime. E’ lo sfollamento, con le sue dimensioni, con il cumulo di problemi che suscita e le conseguenze che determina -angosciante ricerca della sopravvivenza, dell’approvvigionamento di viveri, caduta verticale dell’occupazione, pendolarismo rischioso tra città e campagna, sconvolgimento dei rapporti col territorio, conflitti con le autorità, contrasti con le popolazioni del luogo di rifugio, scontri all’interno degli stessi gruppi di fuoriusciti-, a rendere la specificità, accanto alle distruzioni subite, della situazione livornese. Essa vede però anche la costruzione di reti informali di solidarietà, collegamenti con le formazioni partigiane, la possibilità di aderire alle bande armate, di rinsaldare le organizzazioni clandestine attorno ad alcune figure che già hanno assunto o vengono assumendo ruoli di direzione del movimento di liberazione. In questo quadro un prezzo assai alto è pagato dalla comunità ebraica, la quinta per importanza nel Paese che, oltre a cercare riparo dai bombardamenti, si trova alle prese con la caccia all’uomo scatenata dalle forze nazifasciste, pagando un alto tributo di morte e di deportazione: ebrei perseguitati in quanto tali , a maggior ragione se di provenienza straniera, se “sovversivi” e promotori di scioperi, ulteriormente penalizzati se in precarie condizioni economiche e di lavoro. Sono questi sostanzialmente i temi sui quali si è cimentata la storiografia, sia quella che fa capo al nostro Istituto, sia quella accademica : la ricerca storica come condizione e alimento della memoria.

2. La memoria come ethos condiviso, come patrimonio pubblico consente ad una comunità di riconoscersi in un sistema di valori , oltre il vissuto di ciascuno. L’evocazione della liberazione della città e della Resistenza non costituisce un rito stanco e imbalsamato, ma esprime la volontà di fare memoria, di custodire pubblicamente ciò che va mantenuto vivo perché rappresenta un giacimento che non può essere dissipato: la Resistenza inizio fondativo della nuova Italia democratica disegnata nei principi di fondo e nelle regole organizzative della Carta costituzionale antifascista e repubblicana. E neppure una semplice celebrazione dei sacrifici consumati che comunque costituiscono un esemplare paradigma da consegnare alle giovani generazioni. La Resistenza non solo fatto storico , ma come fonte di prospettive progettuali, di una tradizione generativa, come modo di vita, come esperienza esistenziale che contrassegna il nostro stare al mondo, il nostro stesso essere nella sua disposizione a resistere contro ogni forma di sopraffazione e di ingiustizia. Resistere: insurrezione di ogni giorno che mobilita energie, che offre linfa all’indignazione e motiva i no della coscienza. C’è tutto questo all’origine della scelta partigiana che porta giovani cresciuti alla retorica del regime, ai miti di una diseducazione volta ad irregimentarli, a schierarsi dalla parte giusta, a rifiutare la guerra, a negarsi all’arruolamento fascista , cercando le vie della montagna o il riparo nelle campagne della pianura , a irrobustire le file della cospirazione antifascista nelle realtà urbane, a vivere il rifiuto del fascismo come afflato di libertà fino a maturare una scelta politica che si collega e recupera lotte, idealità, esperienze dei partiti e delle formazioni politiche estromesse dalla vita pubblica ad opera della dittatura mussoliniana e dei suoi manutengoli. Da qui il patto resistenziale –come scrive Piero Calamandrei rivolgendosi al “camerata Kesserling”- “giurato fra uomini liberi che volentieri si adunarono per dignità e non per odio , decisi a riscattare la vergogna e il terrore del mondo”. Uomini e donne di diversa ispirazione ideale –liberali, monarchici, cattolici, democratici cristiani, cristiano sociali, comunisti, socialisti, azionisti- ed estrazione sociale –operai, contadini, studenti, intellettuali, borghesi delle libere professioni, un fenomeno in precedenza sconosciuto di partecipazione, di mobilitazione popolare – che si organizzano per bande, scendono in lotta, imbracciano le armi attaccando il nemico, dando vita ad inedite esperienze istituzionali –le repubbliche partigiane- , elaborando avanzati programmi di rinnovamento politico e di ardite palingenesi sociali. Una Resistenza plurale, quella armata, e quella senz’armi, quella civile, delle donne -non solo staffette- che non esitano a manifestare e sostengono , attraverso un inedito maternage , le formazioni alla macchia, dei contadini che rifiutano l’ammasso obbligatorio, dei sacerdoti cattolici o dei credenti in altre fedi che in nome di un’insorgenza spirituale-religiosa, affiancano e partecipano al movimento di liberazione. Una Resistenza che si fa forte attingendo pure a sacche di dissenso dal nazifascismo dovuto ad un sentimento antitedesco talora riconducibile anche alla tutela di precisi interessi, quelli degli industriali che proteggono i propri stabilimenti e con essi i propri operai dalle sottrazioni naziste. Il movimento partigiano insomma come soggetto che rivendica una rinnovata identità della nazione, una nuova idea di patria, la riunificazione degli italiani e che non si lascia imbrigliare in una pratica “agra e stentata” di cobelligeranza , che non esita a scontrarsi col fascismo di quegli italiani fascisti colpevoli di aver trascinato il Paese in una guerra civile : non solo lo scontro tra la civiltà e l’anticiviltà della barbarie, della persecuzione razziale e della Shoah, ma pure il conflitto che vede contrapporsi sino all’estremo i cittadini di uno stesso Paese. Ebbene, a decenni di distanza noi possiamo guardare a quanti sono caduti nel corso della guerra civile con cristiana pietà o laica commiserazione. Sappiamo, come scrive Italo Calvino, che “bastava un soffio, un impennamento dell’anima” per stare con gli uni o con gli altri, da una parte o dall’altra ,ma fermamente crediamo che non può essere in alcun modo offuscato il giudizio sulle vite vissute e perse in nome di un indistinto paradigma vittimario nel quale, alla fine, viene meno ogni criterio di giudizio, ogni possibile identificazione della parte giusta rispetto a quella ingiusta, ingiusta e non semplicemente sbagliata: chi si è battuto per la libertà e la democrazia, chi invece a sostegno di un regime dittatoriale , chi ha attribuito una solida legittimazione ad un disegno che ha poi trovato compimento nella Carta costituzionale, “la fonte battesimale della nuova Italia”, e chi invece, con la Repubblica sociale italiana ha sostenuto l’orrore nazista, lo Stato dei campi di sterminio, lo Stato della disumanità. C’è un nesso inscindibile tra Resistenza, Liberazione e Costituzione: dalla morte della patria , dovuta alla dominazione fascista , alla sua rinascita, dalla sovranità autoritaria dello Stato etico alla sovranità democratica del popolo, nelle “forme e nei limiti della Costituzione” di uno Stato di diritto che assume il dovere verso i suoi cittadini, non più sudditi, di rimuovere “gli ostacoli di ordine economico e sociale che limitano di fatto la libertà e l’uguaglianza […] e impediscono il pieno sviluppo della persona umana, l’effettiva partecipazione dei lavoratori all’organizzazione politica, economica e sociale del Paese”, come recita l’articolo 3. La Resistenza va, dunque, celebrata in rapporto all’antifascismo di ieri e di oggi, una festa della libertà perché guadagnata con la Liberazione, una festa per tutti quanti si riconoscono nel patriottismo della Costituzione. E con la Costituzione non è compatibile una memoria indulgente e, a essere benevoli, afascista, secondo la quale il fascismo “ha fatto anche cose buone”. Una vera idiozia ed una memoria in definitiva anti-antifascista. In realtà, come il Presidente Sergio Mattarella ha più volte ribadito, irremovibile non può che essere una interpretazione della Resistenza quale approdo di un processo di cui l’antifascismo costituisce la premessa, la condizione della democratizzazione delle istituzioni e della società. E questo vale ancor oggi, allorché da talune parti si propone di sostituire all’antifascismo l’antitotalitarismo come cardine portante della vita democratica, facendo così scomparire il fascismo come fenomeno reale e riconducendolo ad una manifestazione astratta , confinata nel passato . Un passato che purtroppo definitivamente non passa e che ritorna con le nefaste esibizioni delle marce su Bologna o ad Acca Larentia sino alla profanazione di quella piazza della Loggia a Brescia -la mia città- in cui nel maggio del 1974 si è consumata un’orribile strage fascista come ormai acclarato da definitive sentenze giudiziarie. Ebbene netta e incomponibile è la divaricazione tra il patriottismo nazionalista e bellicista del regime e il patriottismo democratico, solidale, europeista –noi non dimentichiamo Altiero Spinelli, Ernesto Rossi ed Eugenio Colorni – propugnato dal movimento di liberazione nazionale. Esattamente per questo la Resistenza è attuale. Perché pulsioni nazionalistiche sono di nuovo all’ordine del giorno, perché il nazionalismo, che ha costituito la malattia mortale del secolo scorso , di nuovo infesta il nostro tempo su entrambe le sponde dell’Atlantico, facendo balenare i lugubri fantasmi dell’alterazione dello Stato di diritto, alimentando le esperienze autoritarie proprie di quelle democrature che vedono intaccata la libertà di stampa e l’espressione della volontà popolare messa in discussione, sottoposta al rischio di essere revocata come avvenuto nell’attacco a Capitol Hill in un Paese dalle indubbie tradizioni democratiche. Un neonazionalismo sovranista che attraverso politiche protezionistiche produce guerre commerciali, penalizza i Paesi più deboli, incrementa il divario tra nord e sud del mondo e le distorsioni proprie dello scambio ineguale, fino a puntare ad una progressiva erosione dell’ordine geopolitico retto sul diritto internazionale e su trattati multilaterali. E ancora: un neonazionalismo che punta ad uno sfiguramento plebiscitario e populistico della democrazia, facendo leva su di una ideologia che orienta l’opinione pubblica verso modelli illiberali e persino reazionari, un sovranismo forte del sostegno di imprenditori globali che gestiscono direttamente gangli dello Stato, secondo i quali la democrazia non sarebbe compatibile con la libertà. La Resistenza è attuale perché la Costituzione non va solo predicata, ma va attuata e strenuamente difesa contro ogni tentativo di sbrego a colpi di maggioranza come purtroppo racconta la storia parlamentare più e meno recente a carico di ambedue i versanti dello schieramento politico. Centralità del Parlamento come argine alla verticalizzazione del potere , equilibri e meccanismi di contrappeso a garanzia delle necessarie limitazioni nell’esercizio delle funzioni di governo per evitare il rischio che la democrazia si snaturi in capocrazia con una esorbitante concentrazione di poteri , salvaguardia dell’unità della Repubblica e valorizzazione del sistema delle autonomie , la magistratura autonoma e indipendente, meccanismi elettorali in grado di rispecchiare fedelmente la volontà popolare: questo il disegno dei padri costituenti . La Resistenza è attuale perché l’ideale di un’Europa unita, degli Stati Uniti d’Europa -una tra le visioni più appassionanti elaborata negli anni della seconda guerra mondiale nell’isola di confino di Ventotene – sta scontando enormi contraddizioni e l’Unione europea si ritrova in preda a laceranti contrasti , inabilitata a promuovere una politica estera e di sicurezza comune adeguata a fronteggiare le sfide di un’epoca di cambiamenti e grandi trasformazioni. La crisi che l’Europa vive a tutti i livelli -politico, sociale, culturale, economico, militare-, la fase discendente che sta attraversando, le difficoltà ad esercitare una leadership autorevole e all’altezza, la subalternità a logiche volte a ridimensionare pesantemente il welfare, l’ossessione militarista che la attraversa, si accompagnano all’incapacità di costruire un’architettura diplomatica retta sulla cooperazione, su pratiche di dialogo, di rafforzamento di quella integrazione comunitaria che renderebbe l’Europa forte di potenzialità di attrazione e di condizionamento. L’identità europea è oggi profondamente offuscata . È dunque legittimo chiedersi : dove è finita l’Europa umanistica, paladina dei diritti dell’uomo, della libertà , della democrazia, del progresso sociale? Quest’Europa, non in grado di far sentire la propria voce , si inabissa nelle acque del Mediterraneo, dove a migliaia sono le vittime di un gretto egoismo, di una colpevole e irresponsabile indifferenza. Questa Europa disconosce sé stessa al cospetto di quanto tragicamente è stato consumato in Palestina, dall’attacco terroristico di Hamas a inermi cittadini israeliani alla ritorsione contro i civili attraverso efferati massacri perpetrati dal governo di Netanyahu nel tentativo di porre fine alla questione palestinese. Un disegno che ha prodotto e continua a produrre orrori e determina una vera e propria catastrofe umanitaria. L’Europa nega sé stessa quando si ritrova incapacitata a promuovere concrete iniziative di pace a fronte del conflitto ucraino-russo, a far pesare la sua presenza rispetto ad una guerra che è tornata entro i suoi confini e che , oltre a determinare centinaia di migliaia di morti, ulteriormente incrementa il fenomeno della emigrazione di intere popolazioni alla ricerca della loro stessa sopravvivenza. Questa Europa è incapace di assumere un ruolo da grande potenza in modo da prevenire iniziative di guerra illegittime come è avvenuto e sta avvenendo in Iran. La Resistenza è attuale perché l’invocazione “mai più la guerra” suggella la conclusione del conflitto mondiale, quando i superstiti di Mauthausen il 16 maggio del 1945 proclamano ad alta voce con un solenne giuramento che “solo la pace e la libertà sono garanti della libertà dei popoli” e che “la ricostruzione del mondo su nuove basi di giustizia sociale e nazionale è la sola via per la collaborazione pacifica tra Stati e popoli”. Dunque la pace come il messaggio oggi più pregnante e denso di significati , la pace, -nelle parole di Leone XIV, “disarmata e disarmante, umile e perseverante”-, inseparabile dalla giustizia – la distinzione tra aggredito e aggressore – , come l’invocazione più coinvolgente e pressante che si trasmette a noi da quanti si sono sacrificati in Italia e in Europa per donarci la libertà e si sono immolati per conquistare la democrazia: l’eredità della Resistenza.

Paolo Corsini

  •  

Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati

Per anni l’idea di un attacco informatico condotto interamente da un agente di Intelligenza Artificiale è rimasta confinata ai laboratori di ricerca e alle presentazioni dei vendor. Oggi non è più così. La piattaforma Hugging Face, punto di riferimento mondiale per lo sviluppo e la distribuzione di modelli AI open source, ha confermato di essere […]

L'articolo Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati proviene da Securityinfo.it.

  •  

Gli assistenti AI di coding sono sicuri? Il caso xAI

Gli strumenti di AI per lo sviluppo software promettono di aumentare la produttività degli sviluppatori, ma una recente analisi indipendente riaccende il dibattito sulla sicurezza dei dati affidati agli assistenti di coding. Al centro della vicenda c’è Grok Build, il tool a riga di comando di xAI, accusato di aver trasmesso (in chiaro) ai server […]

L'articolo Gli assistenti AI di coding sono sicuri? Il caso xAI proviene da Securityinfo.it.

  •  

Chiusura estiva 2026

L’Istituto Storico della Resistenza e della Società Contemporanea di Livorno rimarrà chiuso al pubblico, in tutti i suoi servizi (archivio, biblioteca, didattica e uffici) dal 14 al 24 agosto compresi.

Auguriamo a tutti buon riposo e vi aspettiamo per le nostre numerose iniziative a partire da settembre!

  •  

La guerra ucraina cambia la sicurezza delle infrastrutture critiche

La guerra in Ucraina non si combatte solo sul terreno, nel mare o nello spazio aereo. Il cyberspazio è uno degli scenari più attivi, dove vengono perpetrati quotidianamente decine di attacchi mirati alle infrastrutture civili e militari. Il continuo bersagliamento di infrastrutture energetiche, reti di comunicazione e servizi pubblici ha praticamente trasformato l’intero Paese in […]

L'articolo La guerra ucraina cambia la sicurezza delle infrastrutture critiche proviene da Securityinfo.it.

  •  

Building Autonomous ML Experimentation with Tangle and Tangent

By Alexey Volkov, Bo Li, Ben Chen, Maksym Yezhov, Pete Luferenko, and Volv Grebennikov – Shopify

Machine learning work is full of loops: form a hypothesis, build a pipeline, run it, read the metrics, adjust, repeat. Tangle is already where Shopify’s ML experiments run, giving engineers a shared platform to build and execute pipelines.

Tangent is an autonomous agent that orchestrates ML experimentation workflows on top of Tangle, deciding what to run, running it, and reporting back. Around Tangent we built a Linux-based platform for hosting these agents securely so they can persist, work remotely, and reach the services they need without ever holding a credential. This is done using containerized isolation, a certificate-issuing proxy, and per-instance persistent storage (details below).

What is Tangle?

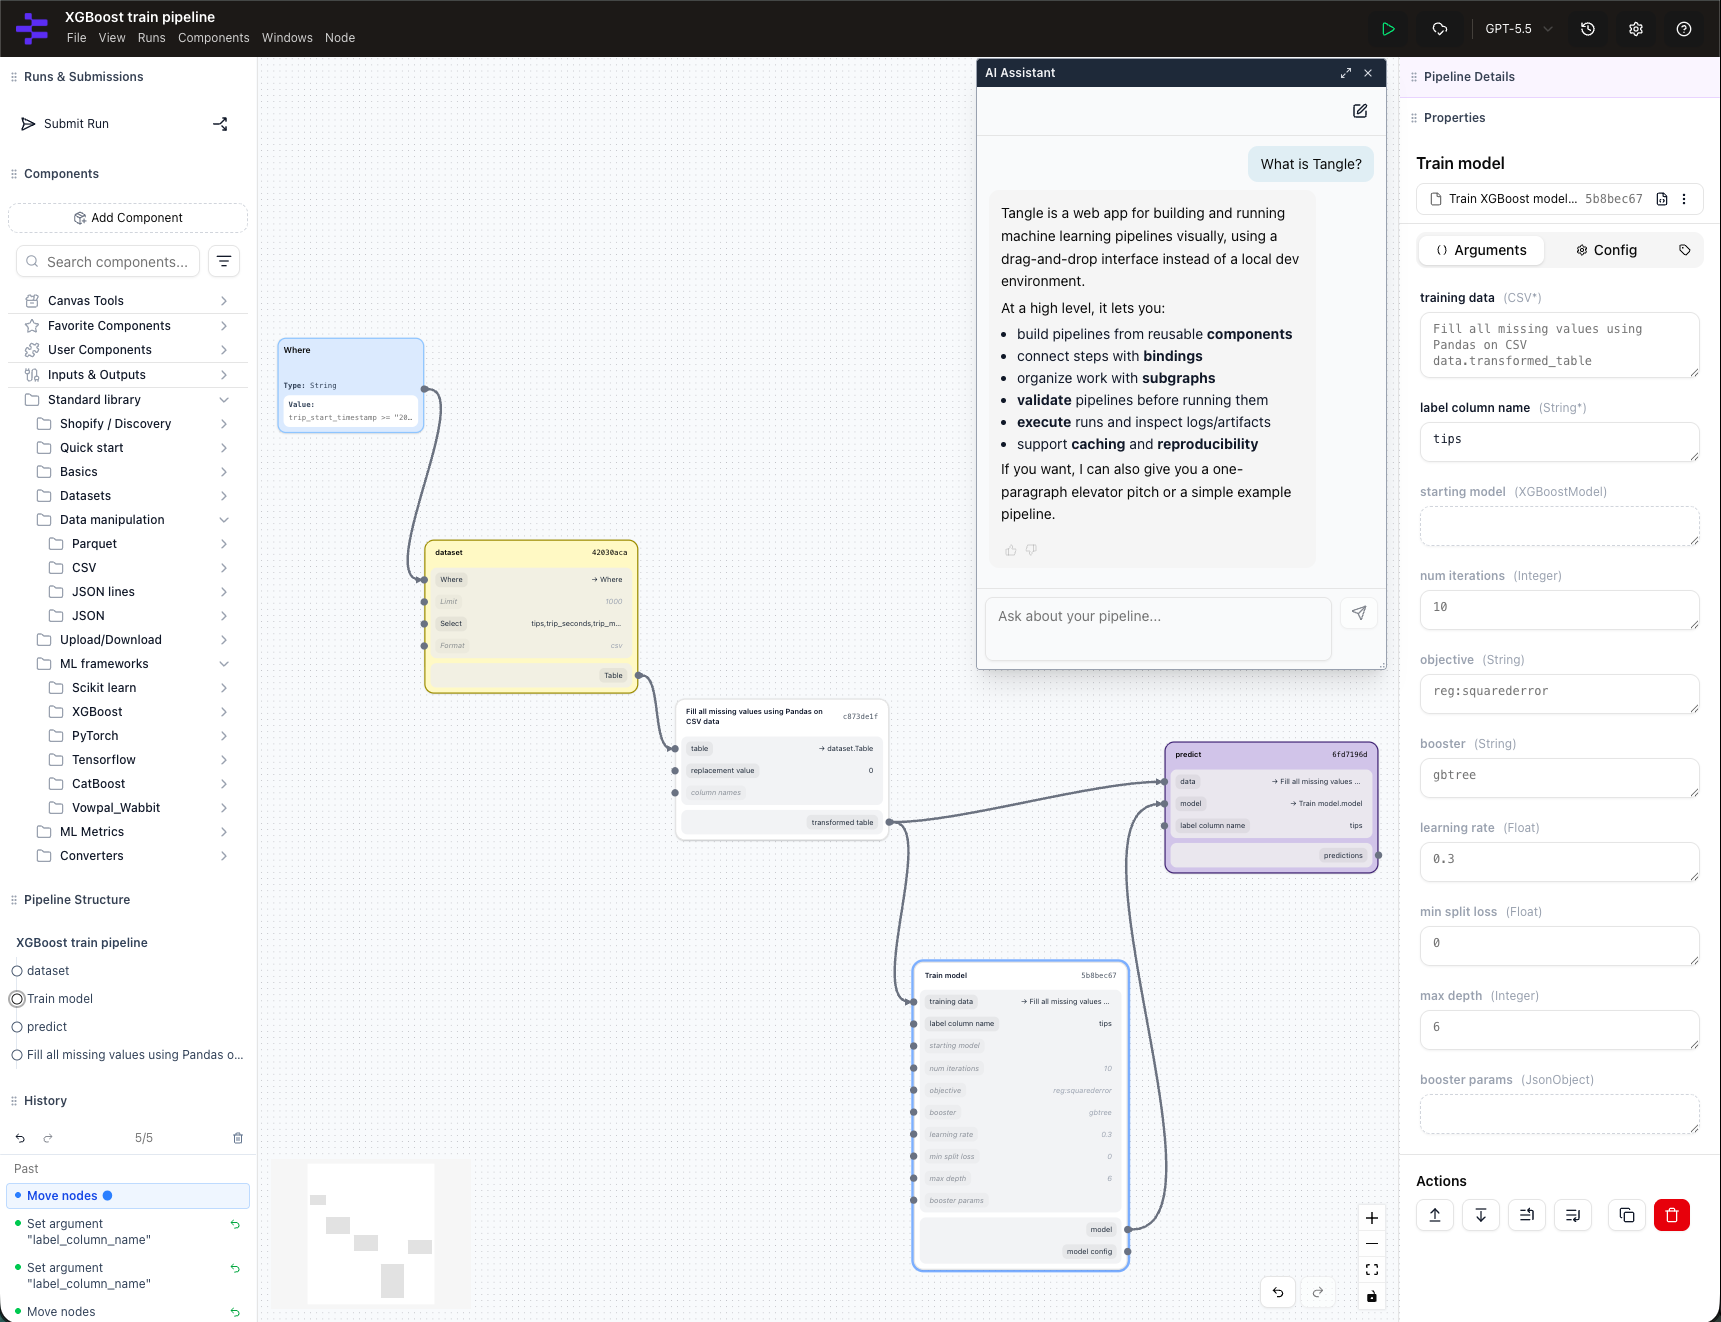
Tangle is an open source, platform-agnostic ML experimentation platform with a powerful drag-and-drop visual editor. Users drag components onto a canvas, wire outputs to inputs to form a pipeline graph, and submit it for execution locally or in the cloud. A caching layer skips or reuses previously executed steps, including steps still in flight, so iteration is fast and cheap. All pipeline runs are stored forever (including graphs, components, and logs), making pipelines reproducible even after years have passed.

Because runs and caches are shared, teammates can inspect, copy, and modify each other’s pipelines in seconds, with no cloning a private notebook and hoping the environment matches. Tangle has similarities with other OSS tools like Airflow and Kubeflow Pipelines; its caching model and visual editor are what make fast experimentation loops possible. Any containerized CLI program written in any language can be used as a Tangle component, and those components exchange data as files in any format (CSV, Parquet, JSON, etc.).

Tangle composes components the way shell scripts, makefiles, and *nix pipes do. More information about Tangle is available at tangleml.com and you can immediately try it out.

Tangle's pipeline canvas and architecture
Tangle’s pipeline canvas and architecture.

What is Tangent?

Tangent is an autonomous ML engineering agent designed to accelerate your Tangle experimentation workflows. It follows the pattern Andrej Karpathy recently popularized as autoresearch. Tangent takes that idea from a single training script on one GPU to full experiment pipelines running on Tangle, with a fleet of specialized subagents, gated checkpoints, and persistent memory. You point it at a scenario, a model, a metric to improve, a dataset, and it iterates: it analyzes results, forms hypotheses, modifies pipelines, submits runs, monitors them, and synthesizes what it learned. How much you delegate is up to you. Tangent works interactively, so you can hand it a single step (build this component, debug this failed run, analyze these metrics), or you can hand off the entire loop with one command and let it run:

tangent auto
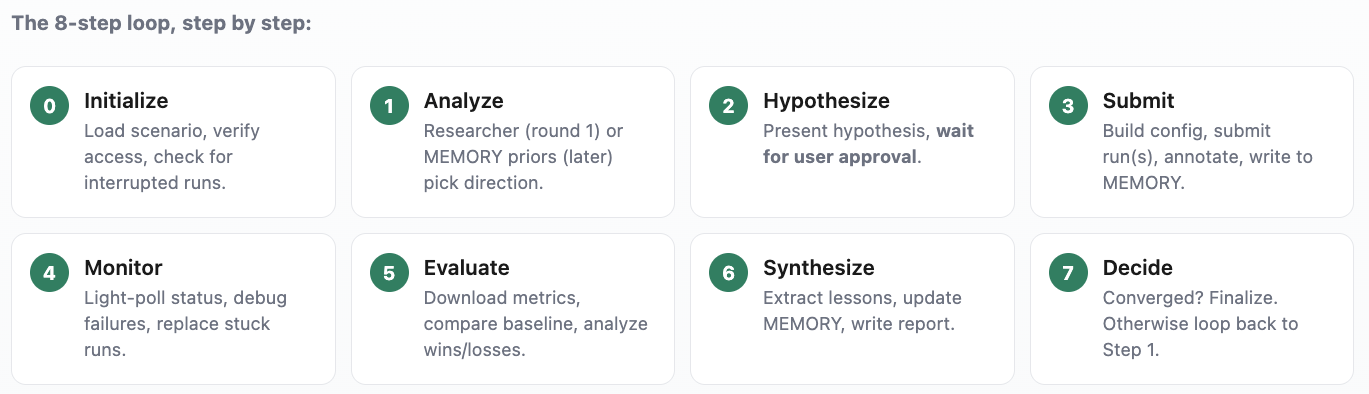
Screenshot of the eight-step loop progressing
Screenshot of the eight-step loop progressing.

Under the hood is an eight-step loop with gated checkpoints. The agent won’t advance until every item on a step’s checklist passes, and it reloads its instructions and context at each gate so it doesn’t drift over a long run. Memory is persistent and plain-text: a MEMORY.md holds the best-known configuration and hard-won lessons; daily session logs capture the play-by-play, and per-run learnings are archived to object storage.

The Tangent Skill

Tangent’s brain is a skill, written in Markdown. The entry point is a single SKILL.md, backed by a fleet of subagent skills: a researcher, a builder, a debugger, a reviewer, and more. Because skills are just files, they’re portable, reviewable in a pull request, and harness-agnostic, the same skill drives whichever coding agent you prefer.

That portability matters because Tangent runs on open agent harnesses instead of one proprietary client. To add a capability, you write a Markdown file and commit it. There is no binary to build or ship. Markdown was chosen deliberately over a config format or DSL: it’s diffable in a normal PR, requires no schema or parser to validate, and both humans and the coding agent read it natively. The skill file doubles as its own documentation.

# Tangent
A skill is just Markdown. This file is the entry point; each subagent is
its own Markdown file, loaded on demand.

## Commands
tangent <subagent>   Read agents/<subagent>.md and follow it.
tangent auto          Run the autonomous 8-step experiment loop.

## Subagents                Agent file
tangent builder             agents/builder.md
tangent debugger            agents/debugger.md
tangent researcher          agents/researcher.md
tangent reviewer             agents/reviewer.md
tangent reporter            agents/reporter.md

## Auto Mode - the loop
0 Initialize -> 1 Analyze -> 2 Hypothesize -> 3 Submit ->
4 Monitor -> 5 Evaluate -> 6 Synthesize -> 7 Decide -> (loop)

Each step has a gate. The agent won't advance until every item on the
step's checklist passes - and it re-reads its instructions at each
gate so it doesn't drift over a long run.

Tangent Agent Hosting Platform

Our Tangent Agent Hosting Platform helps users deploy persistent Tangent instances that communicate with Tangle, cloud providers, and other external services. Each Tangent instance is a multi-agent space: a Linux-based VM/container that can host multiple agentic apps (TUI, API, WebUI). Because every Tangent component runs as a standard Linux process inside a container, Tangent inherits mature Linux networking, storage, and isolation primitives instead of introducing a custom runtime. Instance data (like agent sessions and memories) is persisted across restarts. There are also cross-instance shared memories.

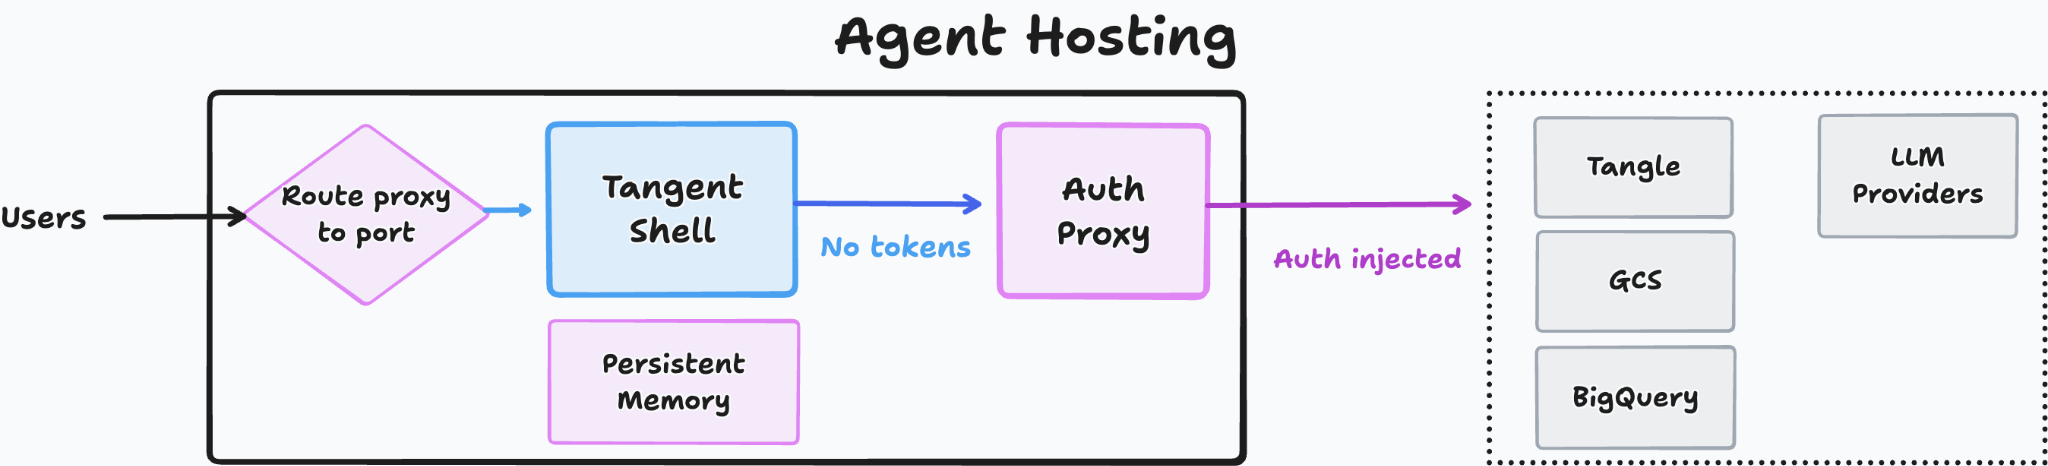
Agent Hosting architecture diagram
Agent Hosting architecture: Tangent Shell and Auth Proxy routing requests without exposing tokens.

Auth Proxy

Agents need access to services, but there is always a risk of agents reading the credentials and leaking them to AI providers. Tangent solves this by adding a system-wide proxy which lives in a separate container. The proxy intercepts and modifies HTTP requests coming from the agentic tools. Auth proxy automatically adds auth headers and can modify request URLs (e.g. redirect api.aicompany.com to some AI proxy). To modify HTTPS requests, auth proxy creates new SSL certificates on the fly. The agent container’s OS and programs are configured to trust those certificates via a generated certificate authority.

Implementation details

In the Kubernetes version, each instance is a StatefulSet: a container Pod running agents, apps, and proxies, backed by a per-instance PersistentVolume and a shared memory volume mount.

Tangent Shell

To work natively with Tangle, we built a custom Agent Host image. The Tangent Shell is an environment where agents run remotely, keep their memory and sessions across restarts, and keep working long after you close your laptop. Tangent Shell orchestrates multiple agents: it splits a request into slices, delegates them to parallel sub-agents, and coordinates results through a Prime agent that owns the session.

Tangent Shell is built to meet the ML expert’s needs. Each session boots pre-loaded with the Tangent skill toolkit and Tangle API tools, instructed to assist with Tangle-based ML experiments: building and optimizing ML training pipelines, testing hypotheses, ablation studies, hyperparameter optimization, etc. With the help of triggers (like webhooks, timers, and schedules), Tangent Shell is able to monitor pipeline executions and implement deep experimentation plans. The agent knows how to operate inside the rich UI, and how to render visual artifacts (Markdown, PNG, HTML).

The Shell is open source. Agent Bundles (packaged sets of prompts, tools, skills, workflows, and triggers) extend it without touching core code.

A real use case

We used Tangent to rebuild a large reranking model end to end. An engineer set the direction (which features to try, what training data to add) and reviewed results at each step. Tangent built, ran, and analyzed the experiments. Working through the loop, it tried a sequence of changes and measured each one against the previous best:

StepWhat the agent changedR@90% prec.R@95% prec.R@97% prec.
Previous pipelinePrior distillation training, standard features & data67.3%54.4%33.6%
+ Standardized pipelineMigrated onto a reproducible trainer (on par; enables fast iteration)69.5%51.9%35.2%
+ Richer product featuresAdded structured metadata, taxonomy, text descriptions, and predicted attributes (biggest single lift)71.3%58.7%48.5%
+ More & harder training dataAdded search-derived, sampled, and hard-negative pairs75.6%60.2%43.9%

Open source and contributing

Tangle, the Tangent skills, the Hosting Platform, and Tangent Shell are all released under Apache 2.0. Development happens in the open on GitHub, and the projects accept pull requests for new subagent skills, Agent Bundles, and core fixes. Tangle is maintained by its creator, Alexey Volkov, with Shopify as the project’s initial sponsor and infrastructure steward. If you build a subagent skill or Agent Bundle you think others would find useful, we welcome the PR.

Where to find Tangle and Tangent

The post Building Autonomous ML Experimentation with Tangle and Tangent appeared first on Linux.com.

  •  

Sondaggi politici elettorali: chi vogliono gli italiani come Presidente della Repubblica, l’identikit e i partiti nell’ultima indagine

Quale profilo, quali caratteristiche dovrebbe avere il prossimo Presidente della Repubblica? Quale provenienza politica dovrebbe vantare nel curriculum? Sicuramente non dovrà essere una figura divisiva per gli italiani intervistati nel sondaggio SWG dopo che la Presidente del Consiglio Giorgia Meloni ha letteralmente aperto la campagna per il Quirinale verso il 2029 mentre già è aperta quella per le politiche in programma nel 2027 e si discute della legge elettorale che sarà impiegata l’anno prossimo.

Prima caratteristica, dunque, per il 56% degli italiani, è che il futuro Capo dello Stato non dovrà essere una figura divisiva. Per il 54% dovrebbe vantare prestigio internazionale, per il 32% dovrebbe vantare una lunga esperienza politica. E in pole position, nel toto-nomi, spicca il nome dell’ex Presidente del Consiglio Mario Draghi, con il 48% degli italiani che lo trovano adeguato. Seguono l’attuale premier Meloni (38%), Pierluigi Bersani (35%), Paolo Gentiloni (28%). In fondo alle preferenze il quotatissimo Pier Ferdinando Casini (25%) e Romano Prodi (24%).

Per il 32% degli italiani non avrà importanza lo schieramento politico del nuovo Presidente della Repubblica, l’importante è che sia una figura adatta alla carica. Per il 22% dovrebbe provenire dal centrodestra, per 13% dovrebbe essere un politico mai schierato né da una parte né dall’altra, per appena il 12% dovrebbe arrivare dal centrosinistra, per l’11% dovrebbe essere una figura esterna alla politica.


Mario Draghi è ritenuto il futuro Presidente della Repubblica più adeguato (48%). Seguono Giorgia Meloni (38%) e Pier Luigi Bersani (35%) pic.twitter.com/WFQjJsfkXc

— SWG (@swg_research) July 7, 2026


A richiamare l’attenzione negli orientamenti di voto rilevati per il TgLa7 il segno di crescita che riguarda Futuro Nazionale, in salita dello 0,4%, fino al 6%. Sempre in vantaggio sulla Lega scavalcata che pure guadagna uno 0,2%, il Carroccio è al 5,6%. Segno negativo invece sia per la Presidente Meloni, con Fratelli d’Italia che scivola al 27,1%, che per la segretaria Elly Schlein, Partito Democratico al 21,5%, che per l’ex premier Giuseppe Conte, Movimento 5 Stelle al 13,1%.

Seguono Forza Italia e Alleanza Verdi Sinistra, in lieve risalita al 7,4% e al 6,5%. Azione di Carlo Calenda è al 3,4%, Italia Viva al 2,5%, +Europa all’1,4%, Noi Moderati all’1,1% Stabili in fondo al listone Sud Chiama Nord all’1% e Avanti – PSI all’1%. Alla generica voce “altro partito” il 2,4%. Non si esprime il 27% degli intervistati, a conferma degli alti tassi di astensionismo nell’elettorato italiano a ogni appuntamento alle urne.


Intenzioni di voto SWG per @TgLa7 pic.twitter.com/BtHPRg9PRS

— SWG (@swg_research) July 6, 2026

  •  

Ritrovata morta a 59 anni in casa, si indaga per omicidio: interrogato il figlio della vittima

Si propende per la pista dell’omicidio a Sanremo, dove una donna di circa 59 anni è stata trovata morta nella serata di ieri. Sul corpo della donna i segni delle violenze: in particolare sul collo e sui polsi. Potrebbe esser stata strangolata. Al vaglio degli inquirenti anche la posizione del figlio della vittima. Accertamenti in corso, in corso le indagini condotte dai Carabinieri coordinati dalla Procura di Imperia.

L’omicidio si sarebbe consumato in un’abitazione in via Hope. Il cadavere della donna è stato scoperto intorno alle 22:00, quando i Vigili del Fuoco sono intervenuti sul posto su richiesta del figlio ventenne della vittima. Aveva riferito di non riuscire più a entrare in casa, la porta dell’appartamento era chiusa dall’interno e i pompieri sono entrati passando da un balcone e aprendo dall’interno.

Il figlio avrebbe raccontato agli investigatori di essere uscito di casa intorno alle 19:15 per andare a mangiare una pizza. Fonti della Procura di Imperia hanno confermato all’AdnKronos che il figlio sarà interrogato in mattinata dal pm Enrico Cinnella Della Porta, che coordina le indagini affidate ai Carabinieri. Stando ai primi accertamenti medico-legali, la morte risalirebbe ad almeno tre ore prima del ritrovamento. Il padre si trovava fuori casa.

  •  

USA fuori dai Mondiali, nella partita del caso Balogun il Belgio dilaga ed esulta con la Trump Dance: “Ribalta questo”

A niente è servito tutto il polverone, il caso più clamoroso scoppiato ai Mondiali di calcio in corso tra USA, Canada e Messico, sollevato soltanto incidentalmente dal campo quanto piuttosto dalla Casa Bianca: da Donald Trump che in spregio a ogni pudore e formalità aveva telefonato alla FIFA per chiedere conto dell’espulsione del capocannoniere statunitense Folarin Balogun. E la FIFA aveva eseguito: squalifica sospesa all’attaccante americano per un anno, abile e arruolabile per gli ottavi di finale. E Belgio esterrefatto, UEFA all’attacco, ogni appassionato sconvolto, anche in Italia tra l’altro nei giorni dello scontro frontale con la Presidente del Consiglio Giorgia Meloni. 4 a 1 è finita ieri sera a favore dei Diables Rouges. Con Folarin in campo. USA fuori.

Poche ore prima della partita, dalla Casa Bianca, Trump aveva ammesso di aver telefonato alla FIFA per il cartellino rosso rimediato da Balogun per un intervento involontario ma pericoloso e scomposto nella partita contro la Bosnia Erzegovina. “Ho visto la partita, e capisco davvero bene lo sport. Quello non era un fallo; non era nemmeno un’infrazione. Erano due ragazzi che correvano a tutta velocità e che sono capitati a sbattere l’uno contro l’altro. Non puoi prendere il tuo piede e posizionarlo correttamente sul piede di qualcun altro. Questo arbitro è un po’ sospetto: se controlli il suo passato, non voglio dirlo perché non mi piace creare controversie, ma è molto sospetto”.

Anche Gianni Infantino, il presidente della FIFA, ieri aveva respinto le polemiche e aveva spiegato che ogni decisione presa dagli organi giudiziari della FIFA sono indipendenti, che “la loro indipendenza è essenziale per la credibilità e l’integrità del calcio”, che parla abitualmente con Trump e con altri Capi di Stato, funzionari governativi e stakeholder e che “quello che faccio sempre, però, è rispettare quelle decisioni e l’autonomia degli organi che le prendono. Che ci piaccia personalmente una decisione o no è irrilevante. Il rispetto per le istituzioni indipendenti e il rispetto della legge sono ciò che protegge l’integrità delle nostre competizioni e la credibilità della FIFA in ogni momento”. Aveva confermato la telefonata ma negato che abbia influito in qualche modo sulla decisione di sospendere la squalifica dell’attaccante.


Visualizza questo post su Instagram


Un post condiviso da Belgian Red Devils (@belgianreddevils)


La FIFA aveva così respinto il ricorso del Belgio, giudicato “inammissibile” in quanto la Nazionale “non è parte del procedimento e, pertanto, non ha titolo per impugnare la decisione” proprio mentre Trump spiegava e argomentava le ragioni della sua telefonata, ammettendo tra le altre cose che non conosceva il significato di un cartellino rosso nel gioco del calcio. “Non sapevo cosa significasse, non pensavo significasse molto. Poi ho iniziato a sentire che non può giocare nella prossima partita, almeno nella prossima partita. Quando prendono il tuo miglior giocatore e dicono che non puoi giocare è molto ingiusto. Un conto è penalizzare qualcuno per la partita, ma come fai a penalizzare per una partita che non è ancora stata giocata? È molto ingiusto. Quindi, sì, ho chiesto una revisione alla FIFA. Ho parlato con un uomo molto rispettato, per cui il livello di rispetto è aumentato di dieci volte”.

Alcuni avevano lanciato un appello all’allenatore degli USA, Mauricio Pochettino, affinché non schierasse Balogun che, nella notte italiana, alla fine ha giocato e non ha brillato. È stato giudicato come uno dei peggiori in campo. Due gol e un assist per Charles De Ketelaere, terzo gol di Hans Vanaen, nei minuti di recupero il quarto gol di Romelu Lukaku, attaccante del Napoli, ex Inter e Roma, che ha esultato con la “Trump Dance”. L’unico gol degli USA è stato segnato da Malik Tillman. “Ribalta questo”, ha postato l’account ufficiale del Belgio che ai quarti di finale giocherà contro la Spagna, il 10 luglio al Los Angeles Stadium, in California. Con l’uscita degli Stati Uniti tutte le nazionali dei Paesi organizzatori sono fuori dai Mondiali.

  •  

AI, il nuovo fronte della sicurezza: il red teaming diventa indispensabile

L’intelligenza artificiale sta entrando nelle aziende con una velocità che non ha precedenti, ma la sua diffusione sta facendo emergere una realtà che molti responsabili della sicurezza stanno iniziando a sperimentare direttamente: i tradizionali strumenti di difesa non sono stati progettati per proteggere sistemi che ragionano attraverso il linguaggio naturale. Firewall, Web Application Firewall e […]

L'articolo AI, il nuovo fronte della sicurezza: il red teaming diventa indispensabile proviene da Securityinfo.it.

  •  

Inaugurazione dell’Edificio dell’Orologio

Il prossimo 19 luglio, Anniversario della Liberazione di Livorno, a partire dalle 18.30, sarà l’occasione per presentare alla cittadinanza la nuova sede dell’ISTORECO.

Grazie alla disponibilità del Comune, del Sindaco e alla riconosciuta rilevanza della nostra attività in città sul fronte della conservazione della memoria, della divulgazione di una conoscenza critica del nostro passato, della promozione costante di ricerche di qualità che hanno attirato l’attenzione di studiosi, siamo stati individuati come il soggetto adatto a entrare in questa sede prestigiosa contrassegnata dagli avvenimenti più importanti degli ultimi due secoli passati.

La nuova sede è l’Edificio dell’Orologio, ex ingresso del Cantiere Navale di Livorno, un pezzo della storia del Novecento livornese.

Il presidente nazionale dell’Istituto Nazionale “Ferruccio Parri”, Senatore Paolo Corsini, terrà la commemorazione ufficiale, accompagnato dagli interventi della direttrice Catia Sonetti e di due nostri giovani collaboratori. Il tutto sarà allietato dalla banda cittadina.

Come Istoreco abbiamo deciso di presentarla alla cittadinanza in un momento di festa importante, con ospiti illustri. Naturalmente la piena operatività della sede sarà rinviata di qualche mese per le necessità legate al trasloco e per alcuni accorgimenti per poter accogliere cittadini e studenti. Motivo per cui gli uffici fino all’autunno saranno in Via Marradi. 

Vi aspettiamo numerosi!

  •  

Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI

La rapida diffusione degli Agenti AI sta creando un ecosistema sempre più complesso nel quale modelli linguistici, strumenti esterni e componenti aggiuntivi collaborano per svolgere attività operative. Questa architettura modulare, però, sta aprendo una nuova superficie di attacco che ricorda da vicino le vulnerabilità già viste nel mondo open source e nei marketplace di applicazioni. […]

L'articolo Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI proviene da Securityinfo.it.

  •  

Zscaler porta la Zero Trust nell’era degli agenti AI

Sebbene il numero di casi d’uso nel nostro Paese sia ancora molto basso, le previsioni di tutti gli esperti dicono che gli agenti AI diventeranno i veri “operatori” dell’automazione dei processi in azienda. Il problema è che chi dovrà gestirne la sicurezza non ha ancora l’esperienza necessaria per farsi un quadro chiaro di come questi […]

L'articolo Zscaler porta la Zero Trust nell’era degli agenti AI proviene da Securityinfo.it.

  •  

Eternit abbandonato sul Romito: intervengono gli Ispettori Ambientali

La Polizia Municipale avvia le indagini per risalire all’autore dello scempio prefigurandosi un reato di natura penale

Non potevano certamente passare inosservati agli operatori di AAMPS/Retiambiente due “big bag” in polietilene di grosse dimensioni contenenti materiale di risulta da lavorazioni edili abbandonati nelle ore notturne accanto ad un cassonetto stradale per la raccolta dei rifiuti in località Le Vaschette sul Romito a ridosso della scogliera.

Sul posto sono prontamente intervenuti gli Ispettori Ambientali che, prima di nastrare il materiale rinvenuto per impedirne il contatto con i passanti, hanno constatato che in buona parte si tratta di eternit e, quindi, di un rifiuto speciale-pericoloso.
.
L’abbandono è stato segnalato alla Polizia Municipale che ha avviato le indagini per risalire all’autore prefigurandosi un reato di natura penale ai sensi del D.L. n. 105 del 2023.  Il materiale verrà poi rimosso da una ditta specializzata nel trattamento di tale tipologia di rifiuti allertata da AAMPS/Retiambiente.
.
Per le segnalazioni a contrasto del degrado urbano: segnalali@comune.livorno.it
Per le segnalazioni sugli abbandoni dei rifiuti: centraleoperativapm@comune.livorno.it; ispettori@aamps.livorno.it, info@aamps.livorno.it; numero verde 800-031.266, pagine facebook/instagram “Aamps Livorno”.

L'articolo Eternit abbandonato sul Romito: intervengono gli Ispettori Ambientali proviene da Aamps Livorno.

  •  

Centro Ambientale Temporaneo (CAT) 06/06/26 aperto in orario mattutino.

Centro Ambientale Temporaneo (CAT) 06/06/26 aperto in orario mattutino.

Informiamo i cittadini che sabato 6 giugno il Centro Ambientale Temporaneo di Via dei Cordai effettuerà apertura con orario  9:00 – 12:00.

Il servizio sarà regolarmente attivo per il conferimento delle varie tipologie di rifiuto, nel rispetto delle normative vigenti.

Ricordiamo che i quantitativi e le tipologie di rifiuti accettati saranno quelli previsti dalla tabella.

Per ulteriori informazioni: 800-031.266, info@aamps.livorno.it, facebook/instagram/APP (“AAMPS Livorno”).

L'articolo Centro Ambientale Temporaneo (CAT) 06/06/26 aperto in orario mattutino. proviene da Aamps Livorno.

  •  

“Straborgo”: servizi di pulizia e raccolta rifiuti efficaci e puntuali

Iacomelli: “Ha funzionato il patto di collaborazione con i cittadini e gli esercenti”. Salvetti: “AAMPS/Retiambiente indispensabile per il successo di tutti i nostri eventi”.

In mezzo alla gente, ma con discrezione ed efficienza. Gli operatori di AAMPS/Retiambiente hanno contribuito alla riuscita dell’evento Straborgo che da venerdì 29 maggio a sabato 1 giugno ha visto migliaia di persone, tra cittadini e turisti, affollare le strade del quartiere. Una presenza continuativa per garantire la pulizia di Piazza Mazzini e delle strade limitrofe e realizzare la raccolta dei rifiuti sia con la vuotatura dei contenitori stradali sia con la raccolta dei materiali differenziati prodotti con quantitativi ingenti dagli esercenti della zona.

“Questa tipologia di manifestazione – commenta Aldo Iacomelli, Amministratore Unico AAMPS/Retiambiente – risulta per noi sempre particolarmente impegnativa soprattutto nel periodo estivo che prevede un’articolazione complessa dei nostri servizi di raccolta e spazzamento. Dobbiamo operare h24 e, allo stesso tempo, districarci tra la folla garantendo sempre le opportune condizioni di sicurezza per i nostri lavoratori e i cittadini. Siamo particolarmente soddisfatti nell’essere riusciti a dare il nostro contributo. Ho il piacere di sottolineare – conclude Iacomelli – la cooperazione che abbiamo riscontrato da parte degli organizzatori, degli abitanti del quartiere e degli esercenti che si sono prodigati per rispettare le regole straordinarie di conferimento dei rifiuti differenziati”.

“Lo dico da sempre – afferma Luca Salvetti, Sindaco di Livorno.  AAMPS/Retiambiente è un’azienda che funziona egregiamente nell’erogazione dei servizi resi alla cittadinanza e questi eventi ne sono la riprova. Senza i puntuali servizi di spazzamento e raccolta dei rifiuti non saremmo qui a parlare del successo di Straborgo. Ringrazio i lavoratori per il consueto impegno profuso, gli abitanti del quartiere per la disponibilità concessa e gli esercenti per avere collaborato al meglio delle rispettive possibilità. Ora sotto con le altre kermesse in programma per la lunga stagione estiva”.

L'articolo “Straborgo”: servizi di pulizia e raccolta rifiuti efficaci e puntuali proviene da Aamps Livorno.

  •  

AAMPS/Retiambiente: ancora un bilancio in utile

Approvato il bilancio 2025, è il settimo consecutivo. Il Sindaco: “AAMPS orgoglio della città”

Ratificando un utile di 252.000 € l’Assemblea dei Soci di AAMPS ha approvato nei giorni scorsi il bilancio aziendale 2025. Un risultato in linea con quanto registrato negli anni precedenti, comprendendo anche quelli relativi all’uscita anticipata dal concordato preventivo in continuità, con i bilanci che avevano ottenuto analoghi risultati (965.202€ nel 2019, 2.2912.441€ nel 2020, 515.035€ nel 2021, 94.835€ nel 2022, 131.270€ nel 2023 e 145.704 € nel 2024).

La notizia era stata anticipata nei giorni scorsi durante una conferenza stampa dedicata ai bilanci di tutte le aziende partecipate del Comune di Livorno, ma il Sindaco di Livorno Luca Salvetti, affiancato dall’Amministratore Unico Aldo Iacomelli e dalle assessore Viola Ferroni e Giovanna Cepparello, ha tenuto ad aprire un faro su AAMPS/Retiambiente.

Luca Salvetti, Sindaco di Livorno

“Sono orgoglioso di questa azienda, dei servizi che eroga e di tutti i suoi lavoratori. Nel 2019 abbiamo trovato AAMPS in concordato preventivo, con un futuro a dir poco incerto e il rischio concreto di vederla soccombere sotto il peso di conti sballati e servizi alla cittadinanza inadeguati. Ora registriamo l’ennesimo bilancio in utile consecutivo, con il personale incrementato e stabilizzato e prospettive di consolidamento e sviluppo prima impensabili. In tale percorso siamo riusciti a traghettarla in RetiAmbiente consolidandone la vocazione industriale e riuscendo a contenere la TARI senza aumentarla per cinque anni e allineandola agli importi degli altri capoluoghi di provincia della Toscana. Sono i fatti che ci permettono di respingere al mittente le accuse sollevate recentemente da alcuni esponenti dell’opposizione in consiglio comunale ammantate di macroscopiche inesattezze e castronerie indecifrabili sia riconducibili all’azienda sia alla sua holding”.

Viola Ferroni, assessora alle Società Partecipate

“AAMPS ha fatto un incontrovertibile cambio di passo tornando ad essere un’azienda in salute con un ruolo di primo piano sia nell’erogazione dei servizi alla cittadinanza sia tra le società operative locali dell’Ato Toscana Costa che compongono la galassia Retiambiente e dove l’azienda riveste un ruolo di primo piano assoluto. Il cammino è stato impervio con ostacoli che sembravano insormontabili. Oggi siamo invece nella possibilità di guardare al futuro con grande ottimismo e rinnovate prospettive di consolidamento sia sul versante economico-finanziario sia su quello dello sviluppo industriale”.

Giovanna Cepparello, assessora alla Gestione dei rifiuti e Igiene ambientale

“I numeri sono dalla nostra parte e ci dicono che AAMPS può cogliere risultati importanti inerenti la vocazione ambientale che è chiamata a rappresentare ed esprimere. Nonostante mesi di particolare difficoltà, dovuti a contingenze operative affrontate con impegno e sacrificio da parte di tutti, oggi l’azienda può guardare in avanti con rinnovato entusiasmo e approssimarsi ad innovare e introdurre importanti cambiamenti nella gestione dei rifiuti a livello locale in linea con le strategie condivise con le altre SOL del gruppo Retiambiente. Chiederemo ai cittadini la consueta collaborazione con l’obiettivo di aumentare le percentuali di raccolta differenziata, conferendo materiali di maggiore qualità, e allo stesso tempo continuare a diminuire la produzione dei rifiuti nelle rispettive abitazioni”.

Aldo Iacomelli, Amministratore Unico

AAMPS è un fiore all’occhiello di Livorno. Una società interamente pubblica che eroga servizi ambientali a favore della città fin dal 1949 con grande efficacia ed efficienza impegnando 421 lavoratori in moto perpetuo nella raccolta dei rifiuti, nella pulizia delle strade e nei servizi cimiteriali e commerciali. Tutto questo con i conti sotto controllo suffragati anche dall’assenza di debiti e avendo comunque effettuato importanti investimenti, attingendo a finanziamenti dedicati, senza fare ricorso al credito bancario. Il tutto nella massima trasparenza richiesta ad una società in house providing in affiancamento alla sua holding con la quale condividere strategie industriali ben ponderate”.

L'articolo AAMPS/Retiambiente: ancora un bilancio in utile proviene da Aamps Livorno.

  •  

Rifiuti: quali servizi nella festività del 2 giugno

Alla raccolta solo alcune modifiche nelle aree Livorno Est e Picchianti-Porta a Terra

In vista della festività di martedì 2 giugno AAMPS/Retiambiente conferma che il servizio di raccolta dei rifiuti si svolgerà regolarmente. Sono previsti solo alcuni cambiamenti negli itinerari di interesse per gli abitanti delle aree Livorno Est e Picchianti-Porta a Terra.

Ecco il dettaglio suddiviso per Aree valido per la raccolta nel giorno della Festa della Repubblica:

Area Livorno Nord
Indifferenziato: servizio attivo con esposizione del materiale dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta.

Area Sant’Jacopo Marradi
Il calendario ordinario non prevede il servizio di raccolta il lunedì.

Area Vittoria Stazione Zola
Carta-cartone: servizio attivo con esposizione del materiale dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta.

Area Livorno est
Organico: servizio anticipato alla mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta).

Area Picchianti – Porta a Terra
Organico: servizio anticipato alla mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta).

Area Ardenza – La Rosa
Organico: servizio attivo la mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta).

Livorno Sud
Carta-cartone: servizio attivo con esposizione del materiale dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta.

Pentagono

Multimateriale: servizio attivo con esposizione del materiale dalle ore 19.30 alle 20.00 del giorno di raccolta.

Aree Pentagono e Centro Allargato
Tutti i contenitori stradali presenti nelle aree “Pentagono” e “Centro Allargato” saranno regolarmente vuotati. Il Centro di raccolta “Livorno Sud” e il “Centro del riuso creativo” saranno chiusi martedì e riapriranno il giorno seguente. Servizio di raccolta pannolini/pannoloni: non effettuato nei giorni festivi.

Ringraziamo i cittadini per la consueta collaborazione. Per ulteriori informazioni: 800-031.266, info@aamps.livorno.it, facebook/instagram/APP (“AAMPS Livorno”).


L'articolo Rifiuti: quali servizi nella festività del 2 giugno proviene da Aamps Livorno.

  •  

Raccolta rifiuti: servizi attivi nella festività del 22 maggio

Prevista solo una modifica nell’area Livorno Est

AAMPS conferma che in occasione della festività di venerdì 22 maggio prossimo il servizio di raccolta dei rifiuti si svolgerà regolarmente. È previsto solo un cambiamento negli itinerari di interesse per gli abitanti dell’area Livorno Est.

Ecco il dettaglio suddiviso per Aree valido per la raccolta nel giorno di Santa Giulia:

Area Livorno Nord
Il calendario ordinario non prevede il servizio di raccolta il venerdì.

Area Sant’Jacopo Marradi
Carta-cartone: servizio attivo la mattina (esposizione del materiale dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).

Area Vittoria Stazione Zola
Indifferenziato: servizio attivo la mattina (esposizione del materiale dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).

Area Livorno est
Organico: servizio anticipato alla mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).

Area Picchianti – Porta a Terra
Il calendario ordinario non prevede il servizio di raccolta il venerdì.

Area Ardenza – La Rosa
Organico: servizio attivo la mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).

Livorno Sud
Multimateriale: servizio attivo la mattina (esposizione del materiale dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).

Area Pentagono
Carta-cartone: servizio attivo la sera (esposizione del materiale dalle ore 19.30 alle 20.00).

Tutti i contenitori stradali presenti nelle aree “Pentagono” e “Centro Allargato” saranno regolarmente vuotati.

Il Centro di raccolta “Livorno Sud” e il “Centro del riuso creativo” saranno chiusi venerdì e riapriranno il giorno seguente.

Ringraziamo i cittadini per la consueta collaborazione. Per ulteriori informazioni: 800-031.266, info@aamps.livorno.it, facebook/instagram/APP (“AAMPS Livorno”).

L'articolo Raccolta rifiuti: servizi attivi nella festività del 22 maggio proviene da Aamps Livorno.

  •  

Deiezioni liquide: da domani obbligo di rimuoverle

Comunicato a cura dell’uff. Stampa del Comune di Livorno.

Livorno, 19 maggio 2026 – Da domani, mercoledì 20 maggio, sarà in vigore a Livorno l’ordinanza che obbliga i proprietari e i detentori di cani a rimuovere con acqua le deiezioni  liquide degli animali nelle aree pubbliche e di uso pubblico.

L’ordinanza, della quale ha parlato la stampa italiana e straniera, avrà una durata di cinque mesi e terminerà il 31 ottobre in vista poi di introdurre questo provvedimento all’interno di regolamento comunale che estenderà l’obbligo a tutto l’anno.
In pratica sarà obbligo munirsi di appositi contenitori d’acqua da utilizzare per l’immediata rimozione delle deiezioni liquide depositate su superfici pavimentate e su altri spazi di arredo urbano, e sui mezzi di locomozione (ad esempio ruote di macchine o di scooter) parcheggiati sulla pubblica via.

È inoltre fatto assoluto divieto di consentire ai cani di urinare a ridosso di portoni e vetrine ed accessi ad abitazioni, uffici e negozi.
Lo ha stabilito appunto l’Amministrazione comunale con l’ordinanza sindacale n. 135 del 28 aprile 2026, emanata a seguito delle numerose segnalazioni pervenute da parte di cittadini che evidenziano il disagio determinato dalle maleodoranze e gli inconvenienti igienico-sanitari derivanti dalla presenza di deiezioni liquide animali sugli spazi destinati alla socializzazione di adulti e bambini, visto anche il notevole e crescente numero di animali d’affezione, in particolare cani, presenti sul territorio comunale.
Il provvedimento è stato al centro di una conferenza stampa alla quale hanno partecipato: la vicesindaca con delega alla Tutela Animali Libera Camici, l’assessora con Delega al Decoro Urbano Giovanna Cepparello, la garante degli animali Elisa Amato, la dirigente del Settore Manutenzioni e Cura della Città Silvia Borgo, la dirigente settore Istruzione, Giovani, Partecipazione e Tutela Animale Michela Casarosa,  la responsabile dei Servizi Territoriali della Polizia Municipale Michela Pedini, la funzionaria Barbara Saliva, il responsabile del Decoro Urbano di Aamps/Retiambiente Andrea Valenti, la guardia zoofila dell’Oipa Giuliano Morelli.

Per quanto riguarda le deiezioni solide, gli articoli 31 e 32 del vigente Regolamento Comunale sulla Tutela degli Animali (la cui ultima modifica risale al 2018) prescrivono l’obbligo di rimuoverle immediatamente a chi accompagna i cani nelle zone pedonali e nelle aree verdi, comprese quelle di libera circolazione dei cani, nei giardini e nei parchi, negli esercizi pubblici, commerciali e nei locali ed uffici aperti al pubblico, utilizzando mezzi idonei alla rimozione, da mostrare su richiesta del Pubblico Ufficiale, a pena di sanzione secondo quanto previsto dall’art. 42 dello stesso Regolamento.
Il Regolamento attuale non prevede però analoga norma per quanto attiene alle deiezioni liquide.
Nelle more di una modifica alla regolamentazione comunale vigente, l’ordinanza 135/2026 adotta misure atte a prevenire e contenere tali fenomeni, per tutto il periodo più critico dal punto di vista climatico. Il significativo aumento delle temperature che si verifica in primavera-estate, associato a una diminuzione delle precipitazioni, incide infatti anche sulla salubrità e sul decoro degli spazi urbani, anche in conseguenza della maggiore evaporazione di liquidi organici dalle superfici pavimentate.
Nello specifico, il testo integrale dell’ordinanza n. 135 impone, dal 20 maggio al 31 ottobre, a tutti i possessori o detentori a qualsiasi titolo di cani, anche se incaricati temporaneamente della loro custodia o conduzione:
• di munirsi, durante l’accompagnamento dei cani, di apposite bottigliette, spruzzatori o altri contenitori d’acqua, senza aggiunta di sostanze chimiche o detergenti, da versare all’occorrenza;
• di riversare una congrua quantità di acqua in corrispondenza del punto interessato dalle deiezioni liquide dei cani ai fini della loro diluizione e della ripulitura delle superfici interessate, su tutte le aree urbane pubbliche o ad uso pubblico e relativi manufatti e sulle aree private che si affacciano su aree pubbliche o ad uso pubblico, nonché sui mezzi di locomozione parcheggiati sulla pubblica via;
• è fatto divieto assoluto di consentire ai cani di urinare a ridosso dei portoni di ingresso e degli accessi ad abitazioni, uffici e negozi e vetrine.
L’inosservanza di queste disposizioni comporta l’applicazione di una sanzione amministrativa pecuniaria da 25 a 500 euro, ai sensi dell’art. 7-bis del D. Lgs. 267/2000.
Rimane comunque a carico del trasgressore il ripristino dei luoghi.

Gli interventi

La Vicesindaca ha introdotto l’ordinanza sottolineando la sua grande risonanza mediatica, anche a livello internazionale.
“Lo scopo principale non è punitivo, ma mira a elevare lo standard di igiene e decoro delle strade, dei marciapiedi e degli arredi urbani. Livorno conta circa 20.000 cani, un numero consistente che richiede responsabilità da parte dei proprietari per garantire una convivenza civile. La mancanza di rispetto delle regole da parte di una minoranza danneggia il lavoro degli operatori, dei proprietari responsabili e limita la fruibilità degli spazi pubblici, come i parchi, specialmente per i bambini”.
La Vicesindaca ha inoltre ricordato che l’Amministrazione ha rimosso i divieti di accesso ai cani in molti parchi per favorire le famiglie, ma avverte che, “se le segnalazioni di sporcizia e cani senza guinzaglio continueranno, potrebbero essere reintrodotte limitazioni”.
Ha inoltre ricordato il protocollo d’intesa con le guardie zoofile dell’OIPA, che hanno il potere di elevare sanzioni insieme alla Polizia Locale.

L’Assessora  Cepparello ha parlato degli aspetti pratici e sociali del provvedimento sottolineando come l’ordinanza nasca anche per tutelare le persone con disabilità motoria, che spesso sporcano i propri ausili (sedie a rotelle) sui marciapiedi non puliti, portando poi lo sporco in casa. “I proprietari dei cani devono munirsi di bottigliette o spruzzatori con semplice acqua (senza sapone) da usare sui punti interessati dalle deiezioni liquide”. Ha ricordato il divieto assoluto di far urinare i cani ridosso di portoni, accessi ad abitazioni. “Si è optato per un’ordinanza, per agire tempestivamente prima dell’estate, quando il calore accentua i cattivi odori. L’ordinanza prevede una scadenza, ma recepiremo questo provvedimento all’interno di un regolamento in modo che l’obbligo delle bottigliette diventi permanente in tutte le stagioni e i mesi dell’anno. Il Comune non può lavare quotidianamente centinaia di chilometri di strade e  la collaborazione dei cittadini è strategica”.

La Garante degli Animali ha posto l’accento sulla salute pubblica e sulla sicurezza nei parchi. Ha evidenziato che le deiezioni non raccolte contengono batteri e parassiti pericolosi per gli animali e soprattutto per i bambini che giocano nei prati. Ha citato situazioni di particolare degrado riscontrate nella zona di San Jacopo e vicino alla Baracchina Bianca, “dove i muri sono sporchi e i marciapiedi pieni di deiezioni solide”. Ha richiamato l’obbligo del guinzaglio nei luoghi pubblici, denunciando episodi di maleducazione subiti quando ha cercato di far rispettare questa norma. Infine ha esortato i cittadini a un maggiore rispetto per l’ambiente e per la città, sottolineando che il decoro urbano è un dovere di ogni proprietario.

Andrea Valenti, responsabile Decoro Urbano AAMPS/Retiambiente ha affermato: “Aamps si muove su due versanti: pulizia e sensibilizzazione al cittadino. In entrambi i casi abbiamo favorito un potenziamento dei servizi, pertanto forniamo un contributo determinante alla cura della città anche per contrastare il fenomeno dell’abbandono delle deiezioni canine. Siamo anche prossimi all’acquisto di 100 contenitori dedicati che avranno una bocca di ingresso dei sacchini molto piccola e, pertanto, non potranno essere utilizzati impropriamente per l’inserimento di sacchi invece destinati alla raccolta dei rifiuti. Nel mese di giugno provvederemo all’installazione presso le aree di sgambatura dei cani, i parchi pubblici e nelle zone che, dalle segnalazioni pervenute, risultano più soggetto a questa tipologia di abbandono”.

L'articolo Deiezioni liquide: da domani obbligo di rimuoverle proviene da Aamps Livorno.

  •  

Bilanci in utile delle cinque aziende partecipate del Comune di Livorno

Comunicato a cura dell’uff. Stampa del Comune di Livorno.

Raggiunge i 208 milioni il valore totale della
produzione

Livorno, 18 maggio 2021 – Negli ultimi anni le società partecipate del Comune
di Livorno hanno consolidato risultati positivi sotto il profilo economico,
gestionale e della qualità dei servizi erogati ai cittadini, confermando il valore
strategico del sistema pubblico locale e la capacità delle aziende di affrontare le
sfide dell’innovazione, della sostenibilità e dell’efficienza amministrativa.

Il quadro che emerge dai bilanci evidenzia una crescita costante della solidità
patrimoniale e organizzativa di realtà fondamentali per il territorio come
Esteem Srl, Casalp Spa, AAMPS Spa, Farma.Li Srl e ASA Spa. I bilanci 2025,
alcuni dei quali in corso di approvazione in questi giorni ed entro il 30 giugno,
come previsto dal Codice Civile, non fanno eccezione, ma anzi confermano
questo trend positivo.

In particolare, AAMPS Spa ha registrato bilanci in utile negli ultimi cinque
esercizi, confermando il raggiungimento di un equilibrio economico e
finanziario stabile dopo il percorso di risanamento completato negli anni
precedenti.

Anche Casalp Spa ha dimostrato un consolidamento del ruolo operativo svolto
per i Comuni dell’area livornese ed in particolare si è distinta in questi anni per
le azioni di recupero delle morosità e per la capacità di guidare, su un tema
complesso ed attuale come quello dell’abitare, politiche finalizzate a gestire un
ambito che è sempre più lontano dalla gestione patrimoniale e sempre più
vicino a quello sociale.

Positivi anche i segnali provenienti da ASA Spa, che continua a rappresentare
un presidio essenziale per lo sviluppo infrastrutturale e ambientale del
territorio, mantenendo elevati standard di servizio e una struttura societaria
solida.

Crescita significativa anche per Esteem Srl, realtà attiva nei servizi informatici,
nel supporto alla gestione dei tributi comunali e nella gestione della sosta a
pagamento, che negli ultimi esercizi ha registrato un incremento del fatturato e
dell’occupazione, rafforzando il proprio ruolo di supporto tecnologico alla
pubblica amministrazione locale, confermando di essere una struttura in
espansione e capace di innovare i servizi digitali rivolti ai cittadini.

Importanti risultati sono stati raggiunti inoltre da Farma.Li Srl, con i propri
bilanci che negli ultimi anni evidenziano una gestione economica positiva e un
progressivo rafforzamento della capacità finanziaria dell’azienda. Farma.Li ha
proseguito il percorso di ammodernamento delle farmacie comunali, puntando
sulla qualità dell’assistenza, sulla prossimità territoriale e sull’innovazione dei
servizi sanitari e socioassistenziali.

Nel complesso, il sistema delle partecipate del Comune di Livorno conferma
dunque una traiettoria positiva, caratterizzata da investimenti, equilibrio
economico e miglioramento della qualità dei servizi pubblici locali. Un
patrimonio amministrativo e industriale che rappresenta un elemento
strategico per la crescita della città, per la tutela dell’interesse pubblico e per la
capacità del territorio di affrontare con solidità le sfide future.

Il sindaco Luca Salvetti ha aperto l’incontro sottolineando come le società
partecipate siano uno strumento imprescindibile per la gestione della città e dei
servizi ai cittadini. “Abbiamo lavorato sette anni sulla riorganizzazione e
l’aumento del personale, presentando numeri eloquenti, lo dimostrano i bilanci
in utile. Tutte e cinque le società principali (ASA, AMS, Farmali, Casalp e
Steam) hanno chiuso l’anno in positivo.
Il valore complessivo della produzione è di 208 milioni di euro, con un
incremento di 29 milioni rispetto al 2019.
Le aziende hanno raggiunto quota 1143 di personale con un aumento di 193
unità rispetto al 2019, diventando la terza realtà lavorativa del territorio dopo
l’ASL e il Comune stesso”.

L’Assessora al Bilancio con delega alle Società Partecipate Viola Ferroni ha
ringraziato l’Ufficio Società Partecipate, che ha definito la “spina dorsale” dei
risultati ottenuti. “Ribadisco l’importanza della governance pubblica per
perseguire obiettivi di interesse collettivo, andando oltre il semplice dato di
bilancio. Farmali ha concentrato il focus sulla vicinanza ai cittadini ed alla
ristrutturazione delle farmacie. Casalp ha ottenuto buoni risultati nel recupero
crediti e nell’efficientamento degli alloggi. Esteem ha incrementato i servizi,
inclusa la recente gestione della sosta a pagamento. Aamps ha raggiunto la
stabilità dopo un passato complicato che ha fatto “tribolare”
l’Amministrazione”.

Il direttore generale del Comune Nicola Falleni ha evidenziato il superamento
delle storiche criticità finanziarie delle partecipate: “che in passato
rappresentavano un “neo” nel bilancio comunale” ed ha fornito i dati del
bilancio consolidato 2024.

“Il “gruppo” (Comune + aziende) conta oltre 2.200 dipendenti. Valore della
produzione totale: quasi 570 milioni di euro. Utile consolidato: circa 14 milioni
di euro. Patrimonio netto: 763 milioni di euro”.

Aldo Iacomelli, Amministratore Unico AAMPS/Retiambiente ha dichiarato:
“Presenti e affidabili: con questi due aggettivi e in estrema sintesi sono nella
possibilità di descrivere la nostra azienda nel panorama delle municipalizzate
locali. Ogni giorno contribuiamo al decoro urbano con grande impegno e sforzo
da parte dei nostri operatori garantendo l’erogazione di servizi efficienti fin
dalle primissime ore della mattina sia sul versante della raccolta sia su quello
dello spazzamento. É importante sottolineare che per l’anno 2025 ci avvaliamo
di un utile di bilancio di 252mila euro. Un risultato che reputiamo importante
da affiancare all’evidenza di non avere registrato debiti. Siamo quindi orgogliosi
per quanto stiamo riuscendo complessivamente a fare, con uno sguardo di
ulteriore fiducia anche sul versante operativo essendo prossimi a realizzare,
avvalendoci anche di finanziamenti da parte della Regione Toscana, di due
ulteriori centri di raccolta per il corretto conferimento dei rifiuti dei cittadini. A
breve lanceremo anche una campagna di comunicazione rivolta a tutta la
cittadinanza per stringere ulteriormente il patto con i cittadini nel contrastare il
fenomeno degli abbandoni e aumentare le migliori azioni per la riduzione nella
produzione dei rifiuti indifferenziati, per la quale stiamo già registrando risultati
lusinghieri”.

Claudio Puccetti, amministratore unico di Farmali ha definito l’azienda con gli
aggettivi “tranquillo” e “partecipativo”.
Ha sottolinea il buon clima lavorativo tra i 60 dipendenti distribuiti su 9
farmacie. Ha messo in risalto la totale autonomia finanziaria della società, “che
permette di autofinanziare gli investimenti (come le ristrutturazioni di varie
farmacie) senza ricorrere a finanziamenti esterni.L’obiettivo futuro è spostare
la missione del farmacista sempre più verso i servizi di telemedicina”.

Marcello Canovaro presidente di Casalp ha utilizzato gli aggettivi “rigoroso” e
“partecipato” per definire il bilancio della società.
“La società ha superato pesanti difficoltà iniziate nel 2019 e ora chiude il
bilancio in positivo. Casalp non punta all’utile, ma a reinvestire ogni risorsa nel
mantenimento del patrimonio e in nuovi edifici.
Negli ultimi tre anni sono stati investiti oltre 50 milioni di euro nella provincia e
messi a disposizione degli assegnatari 592 appartamenti precedentemente
sfitti”.

Stefano Taddia presidente di Asa sceglie gli aggettivi “collettivo” e “sostenibile”.
Esprime orgoglio per i 56,7 milioni di euro di investimenti effettuati nell’ultimo
anno, segnando un +150% rispetto al 2020.
Sottolinea come l’efficienza delle società di servizio pubblico sia un elemento
fondamentale per la sostenibilità e il benessere del territorio.

Antonio Paladini amministratore unico di Esteem descrive l’azienda come
“consolidata” e “visionaria”.
Riporta una crescita enorme negli ultimi 12 anni: “il personale è passato da 9 a
40 dipendenti e il fatturato è salito da circa 450.000 euro a quasi 2 milioni di
euro. L’azienda si è evoluta accettando servizi nuovi e diversi, come la gestione
dei parcheggi, mantenendo però un’anima orientata all’innovazione informatica
per il futuro dei servizi ai cittadini”.

Il Sindaco ha concluso la conferenza stampa ringraziando gli Uffici Comunali e i
due assessori che si sono succeduti nella gestione delle partecipate, Gianfranco Simoncini e Viola Ferroni.

L'articolo Bilanci in utile delle cinque aziende partecipate del Comune di Livorno proviene da Aamps Livorno.

  •  

Sette italiani su dieci si informano usando i reel

(ANSA) - ROMA, 28 APR - Sette italiani su dieci tra quanti usano i social includono anche i reel nell'universo dell'informazione: il 23,6% li considera intrinsecamente superficiali e per il 21,3% sono distrazioni che solo raramente producono conoscenza autentica, ma per il 18,6% sono più...

  •  

Wsj, 'OpenAI non ha centrato obiettivi su ricavi e utenti'

(ANSA) - ROMA, 28 APR - OpenAI non ha centrato i suoi obiettivi recenti in termini di nuovi utenti e ricavi, un asso falso che sta suscitando timori fra alcuni manager dell'azienda sulla capacito' di sostenere le significative spese per i centri dati. Lo riporta il Wall Street Journal citando...

  •  

Dall'Ue nuove misure per Google, IA concorrenti operino su Android

(ANSA) - BRUXELLES, 27 APR - La Commissione Europea ha inviato a Google le proprie conclusioni preliminari nell'ambito del procedimento di definizione delle specifiche avviato il 27 gennaio 2026 ai sensi della legge sui mercati digitali (Dma). Nelle conclusioni si delineano le misure che Google...

  •  

Musk sfida WhatsApp e Telegram e lancia XChat

(ANSA) - MILANO, 27 APR - Nessuna 'everything app', come annunciato da Elon Musk oltre tre anni fa, qualche mese dopo l'acquisto di Twitter, ma vari software separati. Dopo Grok, l'imprenditore ha lanciato anche XChat, un'applicazione dedicata alla messaggistica istantanea basata sulla rete social...

  •  

Videogame, in Italia il mercato vale quasi 2,4 miliardi di euro

(ANSA) - CAGLIARI, 25 APR - In Italia il mercato dei videogiochi vale quasi 2,4 miliardi di euro, con una crescita del 3% rispetto all'anno precedente. Le imprese attive nel settore dello sviluppo hanno superato quota 200 — erano 48 nel 2012 — con un fatturato tra i 180 e i 200 milioni di euro...

  •  

La cinese DeepSeek annuncia il lancio di un nuovo modello di IA

(ANSA) - ROMA, 24 APR - La startup cinese DeepSeek ha lanciato un nuovo modello di intelligenza artificiale, a più di un anno di distanza da quando aveva stupito il mondo con un chatbot a basso costo in grado di eguagliare le capacità dei rivali statunitensi. Il tanto atteso DeepSeek-V4...

  •  

Celebrating the Second Year of Linux Man-Pages Maintenance Sponsorship

Sustaining a Core Part of the Linux Ecosystem

The Linux Foundation has announced a second year of sponsorship for the ongoing maintenance of the Linux manual pages (man-pages) project, led by Alejandro (Alex) Colomar. This critical initiative is made possible through the continued support of Google, Hudson River Trading, and Meta, who have renewed their sponsorship to ensure the long-term health of one of the most fundamental resources in the Linux ecosystem.

Since 2020, Alex Colomar has been the lead maintainer of the man-pages, providing detailed documentation for system calls, library functions, and other core aspects of the Linux API. While Alex initially maintained the project voluntarily, sponsorship beginning in 2024—supported by Google, Hudson River Trading, Meta, and others—has enabled him to dedicate more time and focus to improving the quality, accessibility, and accuracy of the Linux man-pages.

Expanding and Modernizing the Man-Pages

Over the last year, Alex’s work has resulted in major improvements that benefit both developers and maintainers across the Linux ecosystem. Highlights include:

  • Enhanced readability and structure: The SYNOPSIS sections of many pages now include clearer parameter names and array bounds, while large pages such as fcntl(2), futex(2), and keyctl(2) have been refactored into more focused, maintainable units.
  • Build system improvements: Updates make packaging easier for distributions and introduce new diagnostic checks that help identify inconsistencies across pages.
  • New documentation for GCC and Clang attributes: These additions reduce the documentation burden on the LLVM project while helping developers better understand compiler-specific features.
  • Coverage of POSIX.1-2024 and ISO C23 updates: Nearly all recent standard changes have been documented, with more updates in progress.
  • Developer tools and scripts: Utilities such as diffman-git(1), mansect(1), and pdfman(1) help developers compare versions, extract specific sections, and generate printable documentation. Some are now included by default in major Linux distributions.
  • Historical preservation: Documentation now includes guidance for producing PDF books of manual pages and the ongoing project of recreating original Unix manuals to compare modern APIs against historical references.
  • Upstream fixes and contributions: Beyond man-pages, Alex has submitted patches to groff, the Linux kernel, and GCC, and contributed to improving the spatial memory safety of C through the ISO C Committee, including by adding the new _Countof()operator which will continue to evolve in the coming years.

Enabling Sustainability Through Collaboration

The man-pages project continues to be one of the most relied-upon open documentation resources in computing, providing millions of developers with accurate and accessible information directly from the command line. Its continued maintenance is vital to the long-term health of Linux and open source software at large.

The post Celebrating the Second Year of Linux Man-Pages Maintenance Sponsorship appeared first on Linux.com.

  •  

Grazie di tutto: Androidiani.com chiude

Ciao Community,
se stai leggendo queste righe, è perché siamo arrivati al momento che nessuno voleva scrivere: Androidiani.com chiude, sia come blog che come forum.

La nascita

Il 24 Novembre 2008 nasce androidiani.com: un’idea di Sebastiano Montino e Andrea Baccega che credono in Google e Android.

In Italia il primo vero dispositivo Android e’ l’HTC Dream marchiato TIM. I lettori storici si ricorderanno che TIM aveva pero’ rimosso l’intero comparto Google e che, di fatto, il telefono era castrato:  niente Android Market (l’attuale Play Store) e assenza di molte applicazioni che rendevano Android interessante.

Nottate insonni portarono al primo root e firmware partorito da Androidiani.com. Fu probabilmente quello che diede il giusto slancio al sito che nei suoi  17 anni di vita, si è affermato come la piattaforma con la più grande community attiva nel panorama nazionale con circa 700.000 utenti attualmente iscritti al forum, 38.000 articoli pubblicati sul blog e 400.000 visitatori unici al giorno nei suoi momenti di picco.

Sono risultati pazzeschi, e non li ha fatti “un brand”: li ha fatti una community ostinata, curiosa, competente e spesso pure troppo avanti per i tempi.

Lo spirito di androidiani

Il logo in testata del sito racchiude gran parte dello spirito di Androidiani. L’idea era quella di creare un’isola, un miraggio, un luogo in cui appassionati e nerd di Android potessero ritrovarsi per scambiare opinioni, hack o semplicemente chiacchierare.

Mantenendo una gestione estremamente snella, ci è sempre piaciuta l’idea di permettere a chiunque di esprimersi nel forum o di scrivere sul blog. Dopo i primissimi anni, Androidiani aveva raggiunto un equilibrio stabile: noi fondatori intervenivamo sempre più raramente e i contenuti continuavano ad arrivare senza difficoltà.

Lo “spirito di androidiani” ha ben piu che funzionato. Basta dare uno sguardo al forum per rendersi conto dell’enorme archivio di thread, guide, risposte, fix, esperienze, confronti, litigi e paci fatte…

La Trasformazione di Android e di Internet

Mentre Androidiani si trasformava, anche il mondo Android evolveva. Se inizialmente la sua natura open source e fortemente “smanettona” ne rappresentava l’essenza, col tempo il sistema operativo del robottino verde è diventato sempre più stabile, riducendo progressivamente la necessità di interventi invasivi come il root o l’installazione di firmware modificati.

È la fine di un’era perché l’ecosistema Android, quello che ci ha fatto innamorare all’inizio, si è in buona parte… rovinato: si è “normalizzato”, sterilizzato, incastrato in dinamiche dove il divertimento tecnico e il gusto di smanettare contano molto meno di prima.

Nel 2008 i forum rappresentavano il culmine della condivisione della conoscenza. Sopravvivere per 17 anni nel digitale significa attraversare vere e proprie epoche di cambiamento.

Per dare un’idea del contesto, androidiani esisteva prima di WhatsApp, Instagram, Twitch, Tinder o Telegram. Questi servizi, insieme a molti altri, hanno profondamente trasformato il modo in cui i contenuti vengono prodotti, distribuiti e consumati su Internet. Non è quindi difficile comprendere come tutto il cosiddetto “vecchio Internet” si sia progressivamente trovato in difficoltà.

La chiusura

Le motivazioni che ci hanno portato a questa decisione sono diverse.
Ci assumiamo la nostra parte di responsabilità: in alcuni passaggi storici il progetto avrebbe potuto essere indirizzato meglio.

Allo stesso tempo, la trasformazione di Internet e del panorama Android, unita a una burocrazia tutt’altro che snella, ci ha costretti a interrogarci sul senso stesso della sua prosecuzione.

Tutto rimarrà online: creeremo una versione statica e disponibile ai posteri. Distruggere un archivio digitale così enorme come questo è un crimine all’umanità.

Grazie

In 17 anni hanno contribuito attivamente decine se non centinaia di persone, alle quali va il nostro più sentito ringraziamento. Tra queste vogliamo ricordare in modo particolare:

  • Enrico Andreoli
  • Stefano Volponi
  • Luca Viscito
  • Lorenzo della Morte
  • Francesco Rigamonti
  • Antonio Inuso
  • Alessandro Novara
  • Jacopo
  • iLuke
  • Agnese Carluccio
  • Luciano Gerace
  • Nico Petilli
  • nk02
  • “Array”

A tutti loro va un ringraziamento sincero per la passione e il tempo dedicati. È doveroso ringraziare anche tutti voi… i lettori e gli iscritti al forum, che hanno reso Androidiani un progetto vivo e reale. (se ci siamo dimenticati di te, sì, proprio di te, segnalacelo che ti aggiungiamo, son passati davvero troppi anni)

Un enorme grazie alla community. In tutti questi anni ci avete dato tempo, fiducia, energia e pazienza. Avete commentato, corretto, aiutato perfetti sconosciuti alle 2 di notte, condiviso guide, ROM, kernel, trick, “non mi si accende più”, “bootloop”, “aiuto ho brickato”, e sì: anche flame inutili (ma senza quelli non sarebbe stato un vero forum).

E proprio perché è una chiusura vera, ci teniamo a dirlo bene: GRAZIE. Davvero.

Grazie ancora per aver condiviso questo progetto con noi. Buona vita a tutti/e

Andrea e Sebastiano

  •  

come trasferire un dominio

✇unit
di: Unit

Come trasferire un dominio

  • Controlla che tuo nome e contatto corrispondano su Registrar-1 e Registrar-2.
  • Registrar-1: Remove domain lock (deve esistere da +60 giorni).
  • Registrar-1: Ottieni il codice di trasferimento (auth-code o anche codice EPP).
  • Registrar-2: Avvia e paga la procedura di trasferimento. (eventualmente spunta il mantenimento della zona) - Aspetta …
  •  

Gemini 3 è ufficiale: tutte le novità del modello più intelligente di Google tra AGI e agenti AI

A quasi due anni dall’introduzione della famiglia Gemini, Google entra in una nuova fase del suo percorso nell’intelligenza artificiale con il debutto di Gemini 3.

Nel corso degli anni, ogni generazione di Gemini ha ampliato le capacità del modello precedente, fino ad arrivare oggi a un punto di svolta con Gemini 3, progettato per combinare tutte le funzioni della piattaforma in un modello più intelligente, più naturale da guidare e soprattutto più capace nel ragionamento avanzato.

Le novità principali riguardano la capacità di Gemini 3 di cogliere sfumature, intenti e indizi sottili nelle richieste dell’utente. Il modello è stato progettato per comprendere meglio il contesto, riducendo la necessità di prompt complessi e interazioni ripetitive e Google sottolinea come, in soli due anni, l’AI sia passata dal semplice riconoscimento di testi e immagini alla comprensione dell’ambiente circostante, con un livello di percezione molto più vicino a quello umano.

Gemini 3 debutta fin da subito in prodotti come AI Mode nella Ricerca, che introduce risultati dinamici e visualizzazioni più interattive generate al volo, e nell’app Gemini, ora potenziata dal modello di nuova generazione. Parallelamente, sviluppatori e aziende possono iniziare a utilizzarlo in AI Studio, Vertex AI e nella nuova piattaforma Google Antigravity, pensata per il paradigma degli agenti AI.

Le novità tecniche: Pro, Deep Think e i benchmark

Gemini 3 rappresenta un passo significativo verso l’AGI (Artificial General Intelligence) grazie alla sua capacità di ragionare, pianificare e interagire in modo coerente attraverso più modalità: testo, immagini, video, audio e codice.

Sul fronte dei benchmark, Gemini 3 Pro registra risultati superiori rispetto a Gemini 2.5 Pro in ogni categoria. Tra i punteggi più rilevanti troviamo:

  • 1501 Elo su LMArena, primo al mondo

  • 91,9% in GPQA Diamond

  • 23,4% in MathArena Apex, nuovo stato dell’arte

  • 81% su MMMU-Pro e 87,6% su Video-MMMU per il ragionamento multimodale

  • 72,1% su SimpleQA Verified, con un miglioramento sostanziale nell’accuratezza dei fatti

Le risposte risultano più concise, meno ridondanti e più orientate a un ragionamento autentico, un approccio che Google descrive come la volontà di dire ciò che serve sapere, non ciò che l’utente vuole sentirsi dire.

Accanto al modello principale, Google introduce anche Gemini 3 Deep Think, una modalità progettata per spingere ulteriormente il ragionamento complesso. Nei test interni supera perfino Gemini 3 Pro, con risultati come:

  • 41% in Humanity’s Last Exam

  • 93,8% in GPQA Diamond

  • 45,1% in ARC-AGI, ad oggi uno dei punteggi più alti mai registrati

Questa modalità, dedicata alle attività più difficili, sarà resa disponibile inizialmente ai tester di sicurezza e successivamente agli abbonati Google AI Ultra.

Un assistente per imparare, creare e programmare

Uno degli aspetti più rilevanti della nuova generazione è la capacità di Gemini 3 di aiutare l’utente a imparare in modo personalizzato. Il modello può sintetizzare informazioni provenienti da fonti diverse, come documenti manoscritti, video didattici o articoli scientifici, trasformandole in flashcard, visualizzazioni, spiegazioni guidate o interi percorsi di studio.

L’integrazione con la Ricerca Google consente ora di generare layout interattivi, simulazioni e contenuti dinamici direttamente dalla query, sfruttando la multimodalità nativa del modello.

Sul fronte dello sviluppo, Gemini 3 si conferma come uno dei modelli più potenti per il vibe coding e la programmazione agentica superando i precedenti record su benchmark come WebDev Arena e SWE-bench Verified e supporta nuovi ambienti di sviluppo come Google Antigravity, una piattaforma che trasforma l’AI da semplice assistente a vero co-sviluppatore.

Gli agenti di Antigravity possono accedere direttamente all’editor, al terminale e al browser, pianificando e realizzando interi flussi software in autonomia, convalidando il codice durante il processo. Il sistema è integrato anche con Gemini 2.5 Computer Use per il controllo del browser e con il modello di editing visivo Nano Banana.

Rispetto ai modelli precedenti, Gemini 3 migliora anche la capacità di pianificare attività complesse in più passaggi. Il modello guida ora workflow di lungo periodo in modo più coerente, come dimostrato dai risultati su Vending-Bench 2, benchmark dedicato alla pianificazione a orizzonte esteso.

Questo permette a Gemini 3 di gestire autonomamente operazioni come la pulizia della casella Gmail, l’organizzazione di itinerari di viaggio o la coordinazione di attività multi-step, sempre con supervisione dell’utente.

Google afferma inoltre che Gemini 3 è il modello più sicuro mai realizzato dall’azienda, grazie a un numero record di valutazioni interne ed esterne. Il modello riduce l’inclinazione a seguire ciecamente richieste rischiose e presenta maggiore resistenza alle tecniche di prompt injection e agli abusi tramite strumenti informatici.

Diverse organizzazioni indipendenti — tra cui Apollo, Vaultis e Dreadnode — hanno condotto test autonomi, mentre enti pubblici come l’AISI britannica hanno partecipato alle verifiche preliminari.

Disponibilità 

A partire da oggi, Gemini 3 è disponibile da ora nell’app Gemini, per gli abbonati AI Pro e AI Ultra in AI Mode nella Ricerca, per gli sviluppatori tramite API Gemini, AI Studio, Google Antigravity e Gemini CLI e per le aziende tramite Vertex AI e Gemini Enterprise

La modalità Deep Think, dopo i test di sicurezza, sarà disponibile nelle prossime settimane agli abbonati Ultra.

  •  

vivo X300 e X300 Pro arrivano in Italia: fotografia professionale anche su smartphone

Dopo la presentazione a Vianna, vivo porta ufficialmente in Italia la nuova serie flagship X300, composta da X300 e X300 Pro. Il lancio è accompagnato da due giornate di workshop organizzate in collaborazione con l’Istituto Italiano di Fotografia (IIF), dedicate al mondo dell’imaging mobile e rivolte a professionisti e appassionati del settore.

Durante le due Masterclass, i partecipanti hanno potuto sperimentare da vicino le nuove tecnologie fotografiche sviluppate da vivo insieme a ZEISS, marchio storico nel settore ottico. I workshop hanno offerto sessioni teoriche e pratiche, con set fotografici allestiti ad hoc per mettere alla prova le capacità del comparto fotografico della serie X300.

La novità più importante è la fotocamera Teleobiettivo APO ZEISS da 200 MP, disponibile su vivo X300 Pro. È la prima volta che la tecnologia APO ZEISS, tipica delle lenti professionali per fotografia naturalistica o astronomica, viene integrata su uno smartphone.

Grazie a una miniaturizzazione ingegneristica avanzata, vivo è riuscita a mantenere gli standard ottici APO in un modulo compatto, eliminando le aberrazioni cromatiche e garantendo scatti nitidi, definiti e fedeli nei colori anche in condizioni di luce difficili.

Per arricchire ulteriormente l’esperienza fotografica, vivo X300 Pro è compatibile con due accessori dedicati: il Kit Teleobiettivo ZEISS esterno 2,35x, che amplia le possibilità creative garantendo un bokeh naturale e una resa più dettagliata, e l’Imaging Grip Kit, pensato per offrire una presa più stabile e un controllo manuale più preciso durante gli scatti professionali.

le principali novità

La serie X300 introduce anche una fotocamera frontale Ultra Wide-Angle ZEISS da 50 MP con Auto Focus, che insieme all’algoritmo proprietario vivo Portrait Engine promette ritratti ad alta risoluzione e scatti nitidi da qualsiasi distanza.

Le modalità fotografiche si arricchiscono con funzioni come ZEISS Natural Portrait, che punta a restituire toni della pelle realistici e sfumature delicate; Night Portrait, ottimizzata per scatti notturni più luminosi e definiti; e Portrait Snapshot, che migliora la resa a tutte le lunghezze focali.
Sul fronte video, la serie vivo X300 mira a raggiungere un livello tecnico di fascia professionale: entrambi i modelli supportano la registrazione 4K a 120 fps, mentre X300 Pro introduce video Dolby Vision e registrazione Log 4K a 10 bit, portando un look cinematografico anche sui contenuti girati da smartphone. I video ritratto 4K a 60 fps, con stabilizzazione avanzata e resa cromatica naturale, rendono X300 Pro un dispositivo ideale anche per i creator e i vlogger.

Con il nuovo AI Image Studio, vivo punta a semplificare l’esperienza di scatto grazie a strumenti intelligenti. L’AI One-Shot Multi-ritaglio genera automaticamente diverse composizioni fotografiche di una stessa immagine, mentre AI Landscape Master riconosce le condizioni atmosferiche e ottimizza i parametri per migliorare la resa dei paesaggi o applicare stili creativi.

Sotto il profilo tecnico, vivo X300 Pro è equipaggiato con un display AMOLED LTPO da 6,78 pollici con risoluzione QHD+, refresh rate dinamico fino a 120 Hz e luminosità di picco superiore a 3000 nit, ideale per una visione ottimale anche sotto luce diretta. A muovere il dispositivo c’è il chipset Snapdragon 8 Gen 3, accompagnato da 16 GB di RAM LPDDR5X e 512 GB di memoria interna UFS 4.0, per prestazioni di fascia premium. La batteria da 5400 mAh supporta la ricarica rapida da 90W, garantendo tempi di ricarica estremamente ridotti.

Il più “compatto” vivo X300 condivide buona parte delle caratteristiche del fratello maggiore, ma adotta un display AMOLED da 6,78 pollici Full HD+ sempre a 120 Hz e lo stesso livello di luminosità di picco. È alimentato dal chip Dimensity 9300+, realizzato da MediaTek, e mantiene 16 GB di RAM e 512 GB di storage UFS 4.0. Anche in questo caso la batteria è da 5400 mAh con supporto alla ricarica rapida da 90W. Entrambi i modelli integrano un sistema di raffreddamento a camera di vapore, audio stereo potenziato e un set completo di sensori di ultima generazione, tra cui lettore d’impronte ultrasonico sotto il display e sensori di luce ambientale a doppio canale.

il software: OriginOS 6

Insieme alla serie X300, arriva sul mercato italiano il nuovo OriginOS 6, basato su Ultra-core Computing, Memory Fusion e Dual Rendering. L’interfaccia offre un’esperienza più fluida, con design moderno e funzioni intelligenti per la produttività quotidiana.

L’interfaccia Origin Design introduce un linguaggio visivo rinnovato e animazioni più dinamiche, mentre Origin Island rende la navigazione più intuitiva grazie a suggerimenti contestuali e funzioni adattive. Con vivo Office Kit, gli utenti possono collegare il telefono al PC e utilizzare lo schermo del computer come estensione del dispositivo. Il sistema include inoltre strumenti basati su intelligenza artificiale come AI Creation, per riscrittura e traduzione dei testi, e l’integrazione con Google Gemini per un’assistenza avanzata su più dispositivi.

Per la sicurezza, vivo Security centralizza le funzioni di protezione e privacy in un framework unificato, rendendo più semplice il controllo dei dati personali.

Prezzi e disponibilità

La serie vivo X300 è già disponibile in Italia con le seguenti configurazioni:

  • vivo X300 (16 GB + 512 GB): 1.099 €

  • vivo X300 Pro (16 GB + 512 GB): 1.399 €

Entrambi i modelli sono acquistabili anche in bundle con caricabatterie da 90W e cuffie wireless TWS 3e, con sconti dedicati su accessori come il Kit Teleobiettivo ZEISS esterno 2,35x e l’Imaging Grip Kit.

Sono previste promozioni esclusive con MediaWorld, Euronics e WINDTRE, inclusa la possibilità di acquisto a rate a tasso zero e offerte tariffarie dedicate con GIGA illimitati in 5G.

Infine, vivo offre un anno di garanzia estesa, cinque anni di copertura sulla batteria e una riparazione gratuita del display per i modelli X300 Pro acquistati entro il 4 gennaio 2026 tramite i canali ufficiali.

Scheda tecnica

vivo X300

  • Display: AMOLED 6,78” Full HD+ (2800×1260), refresh rate 120 Hz, luminosità di picco 3000 nit

  • Processore: MediaTek Dimensity 9300+

  • RAM: 16 GB LPDDR5X

  • Memoria interna: 512 GB UFS 4.0

  • Fotocamere posteriori:

    • Principale ZEISS 200 MP (sensore Ultra-Sensing HPB, OIS CIPA 4.5)

    • Ultra-wide 50 MP

    • Teleobiettivo 50 MP

  • Fotocamera frontale: 50 MP Ultra Wide-Angle ZEISS con Auto Focus

  • Batteria: 5400 mAh, ricarica rapida 90W

  • Audio: stereo, Hi-Res

  • Sistema operativo: OriginOS 6 basato su Android 15

  • Connettività: 5G, Wi-Fi 7, Bluetooth 5.4, NFC, USB-C

  • Altro: lettore d’impronte ultrasonico sotto il display, IP68

vivo X300 Pro

  • Display: AMOLED LTPO 6,78” QHD+ (3200×1440), refresh rate variabile 1–120 Hz, luminosità 3000 nit

  • Processore: Qualcomm Snapdragon 8 Gen 3

  • RAM: 16 GB LPDDR5X

  • Memoria interna: 512 GB UFS 4.0

  • Fotocamere posteriori:

    • Principale ZEISS Gimbal-Grade 50 MP

    • Teleobiettivo APO ZEISS 200 MP (OIS, 2,35x ottico)

    • Ultra-wide 50 MP

  • Fotocamera frontale: 50 MP Ultra Wide-Angle ZEISS con Auto Focus

  • Batteria: 5400 mAh, ricarica rapida 90W

  • Video: fino a 4K 120 fps, Dolby Vision, Log 10-bit

  • Audio: stereo, Hi-Res, supporto Dolby Atmos

  • Sistema operativo: OriginOS 6 basato su Android 15

  • Connettività: 5G, Wi-Fi 7, Bluetooth 5.4, NFC, USB-C

  • Altro: lettore d’impronte ultrasonico, IP68, supporto Imaging Grip Kit e Kit Teleobiettivo ZEISS

  •  

Nova Launcher è tornato con un secondo aggiornamento inaspettato

Qualche settimana fa, i fan del popolare Nova Launcher hanno ricevuto una brutta notizia. A settembre, lo sviluppatore Kevin Barry ha annunciato di aver finalmente lasciato Branch Metrics, l’azienda che ha acquisito il launcher nel 2022. Sebbene sembrasse la fine per Nova Launcher, la scorsa settimana gli utenti hanno iniziato a notare un nuovo aggiornamento 8.1.3 sui loro dispositivi, a cui ora si è già aggiunta una nuova release.

Quando è uscito l’aggiornamento 8.1.3, un altro ex sviluppatore di Nova, Rob Wainwright, ha pubblicato un post per condividere una piccola panoramica delle novità introdotte. Secondo lui, si trattava in gran parte di vecchi lavori che non erano ancora stati distribuiti agli utenti:

Si prega di notare che nessuno del team originale di Nova Launcher lavora più presso Branch Metrics. Sebbene la maggior parte delle modifiche in questo aggiornamento siano state apportate dal team originale più di un anno fa, non possiamo garantire nulla in merito alla raccolta o all’analisi dei dati.
NovaLauncher

Ieri, sul subreddit di Nova Launcher, l’utente Dankees98 ha notato un nuovo aggiornamento 8.1.4 in arrivo per i beta tester. Come probabilmente potrete intuire tutti dalla rapidità dell’update, non sembra che ci siano nuove funzionalità, e la versione è invece focalizzata sulla stabilità e sulla correzione di bug. La domanda più importante riguarda ora come potrebbe evolversi la situazione dell’app e se sia ancora sicuro utilizzare questo launcher rispetto ad altre alternative ancora attive e controllate.

  •  

Google Maps riceverà presto nuove funzioni di intelligenza artificiale

Negli ultimi due anni, Google ha infuso l’intelligenza artificiale di Gemini in ogni aspetto dei suoi dispositivi e servizi. Ora, secondo le ultime notizie provenienti proprio dal colosso americano, anche la più famosa app di navigazione, Google Maps, riceverà numerosi funzioni legate all’intelligenza artificiale.

Tra le funzioni più amate c’è il controllo vocale di Maps tramite Assistant, che consente di avere le mani libere e di pianificare e modificare i percorsi al volo. Ora però con Gemini, Google promette di portare questa esperienza ad un livello superiore.

Gemini Gemini

Se non si sa esattamente dove si vuole andare, si potrà semplicemente descrivere il tipo di posto e lasciare che Gemini faccia tutto il lavoro sporco. Un’altra novità molto interessante riguarda l’integrazione con Lens: si potrà infatti usare la fotocamera del proprio dispositivo e far sì che Maps risponda alle domande sui luoghi che vede, ottenendo maggiori informazioni su ciò che offrono, proprio come una vera e propria guida turistica.

Alcune di queste novità sono già attive da ieri, mentre l’integrazione con Lens sarà disponibile poco più avanti nel corso del mese e la stessa tempistica sembra valere per la navigazione basata su Gemini, prevista entro le prossime settimane.

  •  

Google esplora il caos quantistico sul suo più potente chip per computer quantistici

Gli "echi quantistici" che attraversano il chip Willow del computer quantistico di Google, pur in un clima di cautela da parte di alcuni osservatori, potrebbero avvicinare i ricercatori alla realizzazione di calcolatori in grado di superare le prestazioni dei computer classici....

  •  

Google porta in Italia AI Mode, la ricerca potenziata dall’intelligenza artificiale

Da oggi AI Mode, la modalità di Ricerca Google basata su intelligenza artificiale, è disponibile in 36 nuove lingue, tra cui l’italiano, e in quasi 50 nuovi Paesi e territori, per un totale di oltre 200 aree coperte in tutto il mondo. L’espansione include gran parte dell’Europa e segna il debutto ufficiale di questa funzione anche in Italia, sia nella pagina dei risultati di ricerca sia nell’app Google per Android e iOS.

AI Mode rappresenta la forma più avanzata di ricerca mai proposta da Google: una modalità progettata per gestire domande complesse, articolate e multidimensionali, grazie a una versione personalizzata dei modelli Gemini ottimizzati per la Ricerca.

Rispetto alla ricerca tradizionale, AI Mode consente di formulare richieste più lunghe e dettagliate, che in passato avrebbero richiesto più interrogazioni separate. Gli utenti che l’hanno provata per primi, spiega Google, tendono a porre query due o tre volte più estese rispetto alla media.

Un esempio pratico? È possibile chiedere:

“Vorrei capire i diversi metodi di preparazione del caffè. Crea una tabella che confronti gusto, facilità d’uso e attrezzatura necessaria.”
A questo punto, l’utente può continuare con una seconda domanda, ad esempio:
“Qual è la macinatura migliore per ciascun metodo?”

Dietro le quinte, AI Mode sfrutta una tecnologia definita query fan-out, che scompone la domanda in sottotemi ed esegue ricerche parallele per ciascuno. In questo modo, la piattaforma è in grado di esplorare il web più in profondità e proporre contenuti più ricchi, pertinenti e aggiornati.

Un altro aspetto distintivo di AI Mode è la multimodalità: l’utente può porre domande non solo tramite testo, ma anche con la voce o con un’immagine.
Basta toccare l’icona del microfono per chiedere qualcosa a voce, oppure scattare o caricare una foto per ottenere informazioni visive contestuali — una funzione utile, ad esempio, per riconoscere oggetti, prodotti o monumenti.

Nonostante la crescente integrazione dell’IA, Google ribadisce che l’obiettivo di AI Mode resta quello di facilitare la scoperta di contenuti provenienti dal web, fornendo sempre link diretti alle fonti.

Secondo l’azienda, strumenti come AI Overview (la panoramica automatica di risultati basata su IA) stanno già mostrando che, dopo aver visualizzato i suggerimenti dell’IA, le persone visitano una varietà più ampia di siti web e trattano i contenuti con maggiore attenzione, trascorrendo più tempo sulle pagine visitate.

AI Mode si basa inoltre sugli stessi sistemi di ranking e qualità usati per la Ricerca classica, ma introduce nuovi approcci per valutare l’affidabilità delle informazioni. Quando il sistema non è sufficientemente sicuro della risposta, vengono mostrati i risultati web tradizionali, garantendo trasparenza e controllo.

  •  

WhatsApp si sta preparando a introdurre gli username come Telegram e Signal

WhatsApp continua a espandere e rinnovare le proprie funzionalità per mantenere la piattaforma competitiva nel panorama delle app di messaggistica istantanea. Tradizionalmente, l’app si è sempre basata sul numero di telefono per identificare e collegare gli account, ma questa impostazione potrebbe presto cambiare: nei più recenti aggiornamenti beta, infatti, è comparsa un’opzione per la prenotazione dei nomi utente (username).

L’introduzione di questa funzione avvicinerebbe WhatsApp a concorrenti come Telegram e Signal, che da tempo offrono la possibilità di comunicare senza condividere il proprio numero di telefono, semplicemente tramite un identificatore univoco.

La novità è stata individuata nella versione 2.25.28.12 della beta di WhatsApp per Android, dove tra le impostazioni è comparsa una nuova sezione dedicata proprio alla prenotazione del nome utente. Questo suggerisce che l’azienda stia preparando il terreno per un lancio pubblico della funzione, permettendo agli utenti di scegliere e registrare in anticipo il proprio username.

Questa fase preliminare servirebbe a garantire equità nella distribuzione dei nomi, evitando che gli utenti più rapidi possano accaparrarsi i nomi più popolari o riconoscibili prima dell’attivazione ufficiale. Inoltre, consentirebbe a Meta di testare il sistema su larga scala, verificandone stabilità e sicurezza.

Oltre a rappresentare un’evoluzione tecnica, l’introduzione dei nomi utente ha anche implicazioni importanti in termini di privacy. Attualmente, per contattare qualcuno su WhatsApp è necessario conoscere il suo numero di telefono, il che può essere percepito come un’informazione piuttosto sensibile. Con l’arrivo degli username, invece, sarà possibile interagire con altri utenti senza rivelare il proprio numero personale, aumentando la riservatezza nelle conversazioni, in particolare con nuovi contatti o in contesti pubblici.

Regole per la scelta del nome utente

Secondo le informazioni contenute nella versione beta, WhatsApp ha già stabilito alcune linee guida tecniche per la creazione degli username:

  • Il nome non può iniziare con “www.”

  • Deve contenere almeno una lettera

  • Sono ammessi solo caratteri minuscoli, numeri (0-9), punti e trattini bassi

  • Spazi o caratteri speciali non sono consentiti

Queste restrizioni mirano a garantire uniformità e compatibilità tra le diverse piattaforme e dispositivi, oltre a prevenire abusi o tentativi di phishing legati all’uso di nomi simili a domini web o marchi noti.

Al momento non è stato comunicato un calendario ufficiale per l’implementazione pubblica della funzione. Tuttavia, la presenza dell’opzione di prenotazione nella beta suggerisce che lo sviluppo sia già in una fase avanzata e che il rollout potrebbe iniziare nei prossimi mesi.

Come di consueto, WhatsApp procederà con un rilascio graduale, così da poter monitorare il comportamento del sistema, correggere eventuali bug e ottimizzare la gestione dei nomi duplicati o delle collisioni di username.

  •  

OnePlus conferma la data di lancio di OxygenOS 16 basata su Android 16

Android 16 è disponibile già da tempo per gli utenti Pixel e, più recentemente, per alcuni dispositivi Samsung, Motorola e Sony. A brevissimo si aggiungerà alla lista anche OnePlus, che ha annunciato ufficialmente la disponibilità di OxygenOS 16 a partire dal 16 ottobre 2025.

La nuova versione del sistema, basata su Android 16, porta con sé il motto “Intelligently Yours”, che sembra alludere all’integrazione sempre più profonda dell’intelligenza artificiale all’interno dell’esperienza utente. Un indizio arriva dalla conferma che Gemini, l’assistente AI di Google, sarà parte integrante della funzione Mind Space. Quest’ultima rappresenta un ambiente personale dove raccogliere appunti, articoli, screenshot e altri contenuti: grazie a Gemini, sarà possibile non solo recuperarli con facilità, ma anche elaborarli in maniera proattiva.

Un esempio mostrato da OnePlus riguarda proprio la pianificazione di un viaggio: un semplice comando a Gemini consente all’assistente di attingere alle informazioni già salvate in Mind Space e trasformarle in un piano organizzato, senza bisogno di richieste puntuali e frammentate.

Al momento, oltre alla data e a questa anticipazione sulle funzionalità AI, non sono stati forniti ulteriori dettagli ufficiali. Sarà quindi necessario attendere il 16 ottobre per capire meglio quali dispositivi riceveranno l’aggiornamento e in quali tempi, con la speranza che il rollout sia rapido e ampio, evitando le lunghe attese che spesso caratterizzano il mondo Android.

  •  

Samsung rifinisce One UI 8.5: icone, app e menu più curati nell’ultima build

Lo sviluppo di One UI 8.5 sta procedendo rapidamente, con i primi firmware trapelati che hanno già svelato diverse novità in arrivo sui dispositivi Galaxy. Dopo la prima build non definitiva, che presentava elementi grafici incompleti e qualche imperfezione, è ora disponibile un nuovo firmware che mostra ulteriori affinamenti dell’interfaccia e diverse migliorie.

La prima versione trapelata di One UI 8.5 mostrava icone non rifinite e dettagli grafici provvisori. Nella nuova build, Samsung ha già corretto alcuni di questi aspetti. Ad esempio, i pulsanti della lista widget nel pannello rapido, che inizialmente risultavano poco curati, ora presentano un aspetto coerente con il resto dell’interfaccia.

Oltre ai ritocchi estetici, il nuovo firmware introduce diversi cambiamenti funzionali e stilistici:

  • Digital Wellbeing ha ricevuto un piccolo restyling, con pulsanti più grandi che ne semplificano l’utilizzo.

  • Nella schermata di personalizzazione della lockscreen, toccando l’icona di un’app nei collegamenti rapidi si apre un pop-up con l’intera lista delle app disponibili.

  • L’app Telefono utilizza ora una barra inferiore composta solo da icone. Nella nuova build questa barra si estende per tutta la larghezza dello schermo, anche se i pulsanti effettivi restano concentrati al centro.

  • L’app Meteo segue l’approccio di Impostazioni, spostando la barra di ricerca in basso quando si attiva la funzione di ricerca. Inoltre, il nome della località viene messo in evidenza con un riquadro nella parte alta dello schermo.

  • Nel menu di modifica foto con Galaxy AI presente in Galleria, la grafica è stata aggiornata, mentre la barra di navigazione inferiore mostra ora tutte le schede disponibili senza richiedere lo scorrimento laterale.

  • In app come Meteo, Impostazioni e Galleria compare un effetto gradiente nella parte superiore e inferiore della schermata: un accorgimento che anticipa visivamente l’elemento successivo quando si scorre.

  • Il menu del registratore dello schermo è stato ridisegnato con pulsanti più grandi e icone dedicate che chiariscono la funzione di ogni opzione.

Va ricordato che One UI 8.5 è ancora in una fase di sviluppo iniziale. Le modifiche viste in questi firmware trapelati rappresentano soltanto una parte delle novità che Samsung introdurrà con la release finale. Come spesso accade, ulteriori cambiamenti potrebbero arrivare nelle prossime build interne, con affinamenti sia grafici che funzionali.

Samsung non ha ancora annunciato una data precisa per il debutto di One UI 8.5, ma è probabile che il rollout inizi in concomitanza con i prossimi top di gamma della serie Galaxy S26, per poi estendersi gradualmente anche ad altri modelli.

  •  

Questa novità della One UI 8.5 proviene direttamente dall’era Touchwiz di Samsung

Lo sviluppo del prossimo importante aggiornamento Samsung per dispositivi mobili è in pieno svolgimento. Un flusso incontrollato di novità dalle build trapelate di One UI 8.5 ha già rivelato numerose nuove funzionalità che possiamo aspettarci dall’aggiornamento. Il mese scorso, abbiamo visto indizi che Samsung si stesse preparando a modifiche di design ispirate a iOS nell’app Impostazioni, ed oggi scopriamo le modifiche alle icone dell’app.

[ad#ad-celli]

Abbandonando il design piatto che ha caratterizzato One UI per diversi anni, Samsung sta passando ad un aspetto 3D per le icone. Il leaker Ice Universe ha presentato oggi su Weibo delle immagini aggiornate delle icone delle app.

One UI One UI

Questa modifica è in linea con i recenti  aggiornamenti dell’app Impostazioni, in cui le bolle contenenti le diverse opzioni di menu appaiono leggermente in rilievo. Sebbene le app di sistema abbiano un aspetto notevolmente diverso, sembra che Samsung stia applicando lo stesso effetto anche alle icone di altre app popolari, tra cui YouTube e Google Play Store, nonché a una serie di app di terze parti.

In particolare, questa non è la prima volta che Samsung sperimenta con le icone 3D. Se siete utenti Samsung di lunga data, ricorderete subito allora le versioni successive dell’interfaccia TouchWiz di Samsung.

  •  

La schermata iniziale di Gemini potrebbe ricevere un restyling

Come quasi tutti i chatbot basati sull’intelligenza artificiale, Gemini ha coltivato fin dall’inizio un aspetto minimalista. All’apertura dell’app, si presenta una schermata iniziale ordinata e, negli ultimi mesi, Google ha testato piccole modifiche all’interfaccia utente. Tuttavia, secondo le ultime indiscrezioni sembra che Google stia considerando un cambio più radicale del modo in cui gli utenti interagiscono con l’app.

[ad#ad-celli]

Nella versione 16.38.62.sa.arm64 dell’app Google è stata individuata una schermata iniziale Gemini riprogettata durante i test. Il layout attuale accoglie l’utente con un messaggio di benvenuto e scorciatoie per gli strumenti principali, come “Crea immagine” e “Ricerca approfondita“. Nel nuovo design, questi pulsanti si spostano verso l’alto per far spazio a un feed scorrevole di suggerimenti.

I suggerimenti visualizzati fungono da spunti di conversazione con un solo tocco. Alcuni evidenziano le capacità di Gemini in fatto di immagini, come “Datemi un look vintage”. Altri mettono in risalto abilità diverse, come l’invio di un notiziario quotidiano, un quiz di biologia di base o la programmazione di un piccolo gioco. Ovviamente essendo queste versioni ancora beta e non pensate per il pubblico, non si sa ancora quando e se questa nuova interfaccia farà capolinea su tutti gli smartphone nella versione stabile.

  •  

Linee guida RRP Rete Radio Prepper

Buongiorno a tutti, come annunciato nei giorni precedenti RRP si rinnova e abbandona le segnalazioni online.

RRP continuerà la sua attività ma sarà incentrata su tematiche più radiotecniche e meno social.

Una rete nata per dare supporto amatoriale in caso di necessità non può appoggiarsi a internet, oggi più che mai sentiamo la necessità di avvicinarci alla classica comunicazione via etere.

Qui di seguito troverete le linee guida per le comunicazioni, potete scaricarle, stamparle e volendo plastificare per renderlo impermeabile.

Ricordiamo inoltre il nostro gruppo per le vostre segnalazioni sul territorio su Telegram all’indirizzo: http://t.me/reteradio

e il nostro gruppo Gestione emergenze all’indirizzo http://t.me/prepper_italia

Grazie a tutti.

RETE_RADIO_PREPPER_RRP-Linee_guida_comunicazioni


  •  

Solidarietà a "Riconvertiamo SeaFuture"

✇unit
di: Unit

Solidarietà a "Riconvertiamo SeaFuture"

Unit hacklab Milano si unisce alle voci che si alzano contro la militarizzazione dell'industria marittima. SeaFuture, nata come mostra di tecnologie nautiche civili, negli ultimi anni è stata trasformata in una vetrina per le tecnologie di guerra e di morte.

Solidarietà a Riconvertiamo SeaFuture per la …

  •  

Corso Python

✇unit
di: Unit

9, 16, 23 aprile e 7 maggio 2025 ore 19 - ZAM Milano

Corso introduttivo alla programmazione in Python

Unit Hacklab per Università Popolare ZAM.


Il corso si svolge in quattro lezioni, con quattro insegnanti.

Scopo del corso: avvicinarsi alla programmazione, usando un linguaggio amichevole.

Segnalare la partecipazione con una mail …

  •  

Visioni libere: Stare into the lights my pretties

✇unit
di: Unit

Settima visione libera del ciclo di proiezioni a cura di Unit hacklab.

Lunedì 20 maggio 2019

Stare into the lights my pretties, Jordan Brown, 2017

ENG sub ITA

pic

Cinemacello Macao, viale Molise 68, Milano.

Inizio proiezioni ore 20:30, inizio film ore 21:00.

Viviamo in un mondo di schermi …
  •  

Al via la Terza Maratona delle TLC (l’agenda e dove seguirla)

Un’occasione di confronto sui temi caldi delle TLC, appuntamento 21 novembre ore 15:30 Dopo il seguito delle prime due edizioni, torna la Maratona delle TCL, un’iniziativa ideata da Assoprovider che punta a mettere a confronto gli operatori delle TLC. L’evento, aperto a tutti, si terrà il 21 novembre e sarà visibile  sulle piattaforme Linkedin e […]

L'articolo Al via la Terza Maratona delle TLC (l’agenda e dove seguirla) proviene da Assoprovider.

  •  

Piracy Shield: Assoprovider presenta un esposto alla Corte dei Conti per possibile danno erariale

Roma, 22 novembre L'Associazione Assoprovider ha presentato un esposto alla Procura regionale della Corte dei Conti di Roma riguardante il sistema Piracy Shield, adottato dall'Autorità per le garanzie nelle comunicazioni (Agcom). L'esposto chiede di accertare la sussistenza di un eventuale danno erariale e la congruità dell'azione dell'Agcom nella gestione delle risorse economiche relative al Piracy […]

L'articolo Piracy Shield: Assoprovider presenta un esposto alla Corte dei Conti per possibile danno erariale proviene da Assoprovider.

  •  

Assoprovider, 19 anni dalla liberalizzazione del Wi-Fi, una nuova battaglia cruciale per il settore delle telecomunicazioni

Nell'ottobre del 2024, a 19 anni esatti dalla storica vittoria che liberalizzò l'uso del Wi-Fi in Italia, Assoprovider si trova nuovamente in prima linea per difendere il futuro del settore delle telecomunicazioni. Con l'approvazione del decreto Omnibus, ora legge dello Stato, affrontiamo una delle sfide più critiche della nostra storia. 2005-2024: Dal trionfo alla nuova […]

L'articolo Assoprovider, 19 anni dalla liberalizzazione del Wi-Fi, una nuova battaglia cruciale per il settore delle telecomunicazioni proviene da Assoprovider.

  •  

TLC, Assoprovider: Allarme per il rischio carcere agli ISP nel DL Omnibus sulla pirateria

Il rischio di carcerazione per gli Internet Service Provider (ISP) rappresenta una minaccia senza precedenti per il settore delle telecomunicazioni in Italia Assoprovider, l'associazione rappresentativa dei piccoli e medi fornitori di servizi Internet in Italia, lancia un forte allarme riguardo agli emendamenti recentemente approvati dalle Commissioni Bilancio e Finanze del Senato nell'ambito del DL Omnibus […]

L'articolo TLC, Assoprovider: Allarme per il rischio carcere agli ISP nel DL Omnibus sulla pirateria proviene da Assoprovider.

  •  

NIS2, cos’è e come impatta sugli operatori di prossimità

La NIS2 è la direttiva sulla sicurezza informatica dell’Unione Europea. I Paesi membri hanno tempo fino al 17 ottobre 2024 per recepirla. Ma cosa cambia? Acronimo di Network and Information Security 2, la NIS2 è la direttiva emanata dall’Unione Europea, allo scopo di rafforzare la sicurezza informatica e la resilienza delle infrastrutture critiche in tutti […]

L'articolo NIS2, cos’è e come impatta sugli operatori di prossimità proviene da Assoprovider.

  •  

Linux.dev mailing list service

We are pleased to announce the availability of a new mailing list service running under the new lists.linux.dev domain. The goal of this deployment is to offer a subscription service that:

  • prioritizes mail delivery to public-inbox archives available via lore.kernel.org
  • conforms to DMARC requirements to ensure subscriber delivery
  • makes minimal changes to email headers and no changes to the message body content for the purposes of preserving patch attestation

If you would like to host a Linux development mailing list on this platform, please see further details on the subspace.kernel.org site.

Why another mailing list service?

Linux development started in 1991 and has been ongoing for the past 30 years at an ever-increasing pace. Many popular code collaboration platforms have risen throughout these three decades -- and while some of them are still around, many others have shut down and disappeared without offering any way to preserve the history of the projects they used to host.

Development via mailed-in patches remains the only widely used mechanism for code collaboration that does not rely on centralized infrastructure maintained by any single entity. The Linux developer community sees transparency, independence and decentralization as core guiding principles behind Linux development, so it has deliberately chosen to continue using email for all its past and ongoing collaboration efforts.

What about vger.kernel.org?

The infrastructure behind lists.linux.dev supports multiple domains, so all mailing lists hosted on vger.kernel.org will be carefully migrated to the same platform while preserving current addresses, subscribers, and list ids. The only thing that will noticeably change is the procedure to subscribe and unsubscribe from individual lists. As majordomo is no longer maintained, we will instead switch to using separate subscribe/unsusbscribe addresses per each list.

There are no firm ETAs for this migration, but if you are currently subscribed to any mailing list hosted on vger.kernel.org, you will receive a message when the migration date is approaching.

  •  

Git mirror available in Beijing

If you are a developer located around Beijing, or if your connection to Beijing is faster and more reliable than to locations outside of China, then you may benefit from the new git.kernel.org mirror kindly provided by Code Aurora Forum at https://kernel.source.codeaurora.cn/. This is a full mirror that is updated just as frequently as other git.kernel.org nodes (in fact, it is managed by the same team as the rest of kernel.org infrastructure, since CAF is part of Linux Foundation IT projects).

To start using the Beijing mirror, simply clone from that location or add a separate remote to your existing checkouts, e.g.:

git remote add beijing git://kernel.source.codeaurora.cn/pub/scm/.../linux.git
git fetch beijing master

You may also use http:// and https:// protocols if that makes it easier behind corporate firewalls.

  •  

Get notifications for your patches

We are trialing out a new feature that can send you a notification when the patches you send to the LKML are applied to linux-next or to the mainline git trees. If you are interested in trying it out, here are the details:

  • The patches must be sent to the LKML (linux-kernel@vger.kernel.org).
  • One of the cc's must be notify@kernel.org (Bcc will not work).
  • Alternatively, there should be a "X-Patchwork-Bot: notify" email header.
  • The patches must not have been modified by the maintainer(s).
  • All patches in the series must have been applied, not just some of them.

The last two points are important, because if there are changes between the content of the patch as it was first sent to the mailing list, and how it looks like by the time it is applied to linux-next or mainline, the bot will not be able to recognize it as the same patch. Similarly, for series of multiple patches, the bot must be able to successfully match all patches in the series in order for the notification to go out.

If you are using git-format-patch, it is best to add the special header instead of using the Cc notification address, so as to avoid any unnecessary email traffic:

--add-header="X-Patchwork-Bot: notify"

You should receive one notification email per each patch series, so if you send a series of 20 patches, you will get a single email in the form of a reply to the cover letter, or to the first patch in the series. The notification will be sent directly to you, ignoring any other addresses in the Cc field.

The bot uses our LKML patchwork instance to perform matching and tracking, and the source code for the bot is also available if you would like to suggest improvements.

  •  

List archives on lore.kernel.org

You may access the archives of many Linux development mailing lists on lore.kernel.org. Most of them include a full archive of messages going back several decades.

If you would like to suggest another kernel development mailing list to be included in this list, please follow the instructions on the following wiki page:

Archiving software

The software managing the archive is called Public Inbox and offers the following features:

  • Fast, searchable web archives
  • Atom feeds per list or per individual thread
  • Downloadable mbox archives to make replying easy
  • Git-backed archival mechanism you can clone and pull
  • Read-only nntp gateway

We collected many list archives going as far back as 1998, and they are now all available to anyone via a simple git clone. We would like to extend our thanks to everyone who helped in this effort by donating their personal archives.

Obtaining full list archives

Git clone URLs are provided at the bottom of each page. Note, that due mailing list volume, list archives are sharded into multiple repositories, each roughly 1GB in size. In addition to cloning from lore.kernel.org, you may also access these repositories on erol.kernel.org.

Mirroring

You can continuously mirror the entire mailing list archive collection by using the grokmirror tool. The following repos.conf file should get you all you need:

[lore.kernel.org]
site = https://lore.kernel.org
manifest = https://lore.kernel.org/manifest.js.gz
toplevel = /path/to/your/local/folder
mymanifest = /path/to/your/local/folder/manifest.js.gz
pull_threads = 4

Please note, that you will require at least 20+ GB of local storage. The mirroring process only replicates the git repositories themselves -- if you want to use public-inbox with them, you will need to run "public-inbox-init" and "public-inbox-index" to create the database files required for public-inbox operation.

Linking to list discussions from commits

If you need to reference a mailing list discussion inside code comments or in a git commit message, please use the "permalink" URL provided by public-inbox. It is available in the headers of each displayed message or thread discussion. Alternatively, you can use a generic message-id redirector in the form:

That should display the message regardless in which mailing list archive it's stored.

  •  

Minor changes to kernel tarball releases

We'd like to announce several small changes to the way Linux tarballs are produced.

Mainline release tarball signatures

Starting with the 4.18 final release, all mainline tarball PGP signatures will be made by Greg Kroah-Hartman instead of Linus Torvalds. The main goal behind this change is to simplify the verification process and make all kernel tarball releases available for download on kernel.org be signed by the same developer.

Linus Torvalds will continue to PGP-sign all tags in the mainline git repository. They can be verified using the git verify-tag command.

Sunsetting .gz tarball generation

We stopped creating .bz2 copies of tarball releases 5 years ago, and the time has come to stop producing .gz duplicate copies of all our content as well, as XZ tools and libraries are now available on all major platforms. Starting September 1st, 2018, all tarball releases available via /pub download locations will only be available in XZ-compressed format.

If you absolutely must have .gz compressed tarballs, you may obtain them from git.kernel.org by following snapshot download links in the appropriate repository view.

No future PGP signatures on patches and changelogs

For legacy purposes, we will continue to provide pre-generated changelogs and patches (both to the previous mainline and incremental patches to previous stable). However, from now on they will be generated by automated processes and will no longer carry detached PGP signatures. If you require cryptographically verified patches, please generate them directly from the stable git repository after verifying the PGP signatures on the tags using git verify-tag.

  •  

Best way to do linux clones for your CI

If you are in charge of CI infrastructure that needs to perform frequent full clones of kernel trees from git.kernel.org, we strongly recommend that you use the git bundles we provide instead of performing a full clone directly from git repositories.

It is better for you, because downloading the bundle from CDN is probably going to be much faster for you than cloning from our frontends due to the CDN being more local. You can even copy the bundle to a fileserver on your local infrastructure and save a lot of repeated external traffic.

It is better for us, because if you first clone from the bundle, you only need to fetch a handful of newer objects directly from git.kernel.org frontends. This not only uses an order of magnitude less bandwidth, but also results in a much smaller memory footprint on our systems -- git daemon needs a lot of RAM when serving full clones of linux repositories.

Here is a simple script that will help you automate the process of first downloading the git bundle and then fetching the newer objects:

Thank you for helping us keep our systems fast and accessible to all.

  •  

Nitrokey digital tokens for kernel developers

The Linux Foundation IT team has been working to improve the code integrity of git repositories hosted at kernel.org by promoting the use of PGP-signed git tags and commits. Doing so allows anyone to easily verify that git repositories have not been altered or tampered with no matter from which worldwide mirror they may have been cloned. If the digital signature on your cloned repository matches the PGP key belonging to Linus Torvalds or any other maintainer, then you can be assured that what you have on your computer is the exact replica of the kernel code without any omissions or additions.

To help promote the use of PGP signatures in Linux kernel development, we now offer a detailed guide within the kernel documentation tree:

Nitrokey logo

Further, we are happy to announce a new special program sponsored by The Linux Foundation in partnership with Nitrokey -- the developer and manufacturer of smartcard-compatible digital tokens capable of storing private keys and performing PGP operations on-chip. Under this program, any developer who is listed as a maintainer in the MAINTAINERS file, or who has a kernel.org account can qualify for a free digital token to help improve the security of their PGP keys. The cost of the device, including any taxes, shipping and handling will be covered by The Linux Foundation.

To participate in this program, please access the special store front on the Nitrokey website:

Who qualifies for this program?

To qualify for the program, you need to have an account at kernel.org or have your email address listed in the MAINTAINERS file (following the "M:" heading). If you do not currently qualify but think you should, the easiest course of action is to get yourself added to the MAINTAINERS file or to apply for an account at kernel.org.

Which devices are available under this program?

The program is limited to Nitrokey Start devices. There are several reasons why we picked this particular device among several available options.

First of all, many Linux kernel developers have a strong preference not just for open-source software, but for open hardware as well. Nitrokey is one of the few companies selling GnuPG-compatible smartcard devices that provide both, since Nitrokey Start is based on Gnuk cryptographic token firmware developed by Free Software Initiative of Japan. It is also one of the few commercially available devices that offer native support for ECC keys, which are both faster computationally than large RSA keys and generate smaller digital signatures. With our push to use more code signing of git objects themselves, both the open nature of the device and its support for fast modern cryptography were key points in our evaluation.

Additionally, Nitrokey devices (both Start and Pro models) are already used by open-source developers for cryptographic purposes and they are known to work well with Linux workstations.

What is the benefit of digital smartcard tokens?

With usual GnuPG operations, the private keys are stored in the home directory where they can be stolen by malware or exposed via other means, such as poorly secured backups. Furthermore, each time a GnuPG operation is performed, the keys are loaded into system memory and can be stolen from there using sufficiently advanced techniques (the likes of Meltdown and Spectre).

A digital smartcard token like Nitrokey Start contains a cryptographic chip that is capable of storing private keys and performing crypto operations directly on the token itself. Because the key contents never leave the device, the operating system of the computer into which the token is plugged in is not able to retrieve the private keys themselves, therefore significantly limiting the ways in which the keys can be leaked or stolen.

Questions or problems?

If you qualify for the program, but encounter any difficulties purchasing the device, please contact Nitrokey at shop@nitrokey.com.

For any questions about the program itself or with any other comments, please reach out to info@linuxfoundation.org.

  •  

RC tarballs and patches starting with 4.12-rc1

As you may be aware, starting with 4.12-rc1 Linus will no longer provide signed tarballs and patches for pre-release ("-rc") kernels. Reasons for this are multiple, but largely this is because people who are most interested in pre-release tags -- kernel developers -- do not rely on patches and tarballs to do their work.

Obtaining tarballs on your own

Here is how you can generate the tarball from a pre-release tag using the "git archive" command (we'll use 4.12-rc1 in these examples):

git clone git://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git
cd linux
git verify-tag v4.12-rc1
git archive --format=tar.gz --prefix=linux-4.12-rc1/ \
  -o linux-4.12-rc1.tar.gz v4.12-rc1

The upside of this method is that during the "git verify-tag" step you will check the PGP signature on the tag to make sure that what you cloned is exactly the same tree as on Linus Torvalds's computer.

The downside of this method is that you will need to download about 1 GiB of data -- the entire git history of the Linux kernel -- just to get the latest tag. Notably, when -rc2 is tagged, all you'll need to do is run a quick "git pull" to get the latest objects and it will be dramatically less data to download, so cloning the whole tree may be worth it to you in the long run if you plan to do this again in the future.

If you do not want to download the whole git repository and just want to get the latest tarball, you can download the version automatically generated by cgit at the following (or similar URL):

wget https://git.kernel.org/torvalds/t/linux-4.12-rc1.tar.gz

Please note that you will not be able to cryptographically verify the integrity of this archive, but the download will be about 10 times less in size than the full git tree.

Obtaining patches to the previous mainline

If you would like to get just the patch to the previous mainline release, you can get it from cgit as well:

wget -O patch-4.12-rc1 https://git.kernel.org/torvalds/p/v4.12-rc1/v4.11

Unfortunately, cgit does not currently offer an easy way to get gzip-compressed patches, but if you would like to reduce the amount of data you download, you can use http-level gzip compression:

wget -O patch-4.12-rc1.gz --header="accept-encoding: gzip" \
  https://git.kernel.org/torvalds/p/v4.12-rc1/v4.11

The links to these patches are available on the front page of https://www.kernel.org/.

Why not provide these at their old locations?

We intentionally did not provide these automatically generated tarballs and patches in locations previously used by Linus (/pub/linux/kernel/v4.x/testing), even if this meant potentially breaking automated scripts relying on contents published there. Anything placed in the /pub tree is signed and curated directly by developers and all patches and software archives published there invariably come with a PGP signature provided directly by the developer of that software (or one of the developers).

Patches and tarballs automatically generated by git.kernel.org are NOT a replacement for this stringent process, but merely a convenience service that comes with very different trust implications. By providing these at different URLs we wanted all users of these services to make a conscious decision on whether they want to trust these automatically generated tarballs and patches, or whether they want to change their process to continue to use PGP-verifiable tags directly from the git tree.

  •  

If you got "BAD Signature" this morning

The XZ tarballs for the following kernel releases did not initially pass signature verification due to benign changes to the tarball structure done by the pixz compression tool:

  • 4.11.1
  • 4.10.16
  • 4.9.28
  • 4.4.68

These changes would have resulted in GPG returning "Bad Signature" if you tried to verify their integrity. Once we identified the problem, we generated new XZ tarballs without tar header modifications and now they should all pass PGP signature verification.

We preserved the original .xz tarballs as -badsig files in the archives in case you wanted to verify that there was nothing malicious in them, merely tar header changes. You can find them in the same v4.x directory:

Our apologies for this problem and thanks to Brad Spengler and everyone else who alerted us about this issue.

  •  

Fast new frontends with Packet

Packet logo

We are extremely happy to announce that Packet has graciously donated the new hardware systems providing read-only public access to the kernel.org git repositories and the public website (git.kernel.org and www.kernel.org, respectively). We have avoided using cloud providers in the past due to security implications of sharing hypervisor memory with external parties, but Packet's hardware-based single-tenant approach satisfies our security requirements while taking over the burden of setting up and managing the physical hardware in multiple worldwide datacenters.

As of March 11, 2017, the four new public frontends are located in the following geographical locations:

  • San Jose, California, USA
  • Parsippany, New Jersey, USA
  • Amsterdam, Netherlands
  • Tokyo, Japan

We have changed our DNS configuration to support GeoDNS, so your requests should be routed to the frontend nearest to you.

Each Packet-hosted system is significantly more powerful than our previous generation frontends and have triple the amount of available RAM, so they should be a lot more responsive even when a lot of people are cloning linux.git simultaneously.

Our special thanks to the following organizations who have graciously donated hosting for the previous incarnation of kernel.org frontends:

If you notice any problems with the new systems, please email helpdesk@kernel.org.

  •  

Shutting down FTP services

Those of you who have been around for a while may remember a time when you used to be able to mount kernel.org directly as a partition on your system using NFS (or even SMB/CIFS). The Wayback Machine shows that this was still advertised some time in January 1998, but was removed by the time the December 1998 copy was made.

Let's face it -- while kinda neat and convenient, offering a public NFS/CIFS server was a Pretty Bad Idea, not only because both these protocols are pretty terrible over high latency connections, but also because of important security implications.

Well, 19 years later we're thinking it's time to terminate another service that has important protocol and security implications -- our FTP servers. Our decision is driven by the following considerations:

  • The protocol is inefficient and requires adding awkward kludges to firewalls and load-balancing daemons
  • FTP servers have no support for caching or accelerators, which has significant performance impacts
  • Most software implementations have stagnated and see infrequent updates

All kernel.org FTP services will be shut down by the end of this year. In hopes to minimise the potential disruption, we will be doing it in two stages:

  1. ftp://ftp.kernel.org/ service will be terminated on March 1, 2017
  2. ftp://mirrors.kernel.org/ service will be terminated on December 1, 2017

If you have any concerns, please feel free to contact ftpadmin@kernel.org (ah, the irony).

  •  

Gandi.net TLS certificates

Gandi logo

If your browser alerted you that the site certificates have changed, that would be because we replaced our StartCOM, Ltd certificates with those offered by our DNS registrar, Gandi. We are very thankful to Gandi for this opportunity.

A common question is why we aren't using the certificates offered by the Let's Encrypt project, and the answer is that there are several technical hurdles (on our end) that currently make it complicated. Once we resolve them, we will most likely switch to using certificates issued by our fellow Linux Foundation project.

  •  

Cloning Linux from a bundle

If you find yourself on an unreliable Internet connection and need to perform a fresh clone of Linux.git, you may find it tricky to do so if your connection resets before you are able to complete the clone. There is currently no way to resume a git clone using git, but there is a neat trick you can use instead of cloning directly -- using git bundle files.

Here is how you would do it.

  1. Start with "wget -c", which tells wget to continue interrupted downloads. If your connection resets, just rerun the same command while in the same directory, and it will pick up where it left off:

    wget -c https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/clone.bundle
    
  2. Next, clone from the bundle:

    git clone clone.bundle linux
    
  3. Now, point the origin to the live git repository and get the latest changes:

    cd linux
    git remote remove origin
    git remote add origin https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git
    git pull origin master
    

Once this is done, you can delete the "clone.bundle" file, unless you think you will need to perform a fresh clone again in the future.

The "clone.bundle" files are generated weekly on Sunday, so they should contain most objects you need, even during kernel merge windows when there are lots of changes committed daily.

  •  

Introducing Fastly CDN

Fastly logo

We are happy to announce that Fastly has offered their worldwide CDN network to provide fast download services for Linux kernel releases, which should improve download speeds for those of you located outside North America. We have modified the front page to offer CDN-powered download links, but all the existing URLs should continue to work.

If you would like to avoid using Fastly, you can simply change the URL to have "www.kernel.org" instead of "cdn.kernel.org". As always, please use PGP Signature Verification for all downloaded files regardless of where you got them.

  •  

Hurr, Durr Im'a Sheep

Linus named the upcoming 4.0 release of the kernel "Hurr Durr I'ma Sheep" (see his git commit), so we are celebrating this April Fool's day with a minor prank. If you've been redirected to imasheep.hurrdurr.org, do not panic. It's all part of the joke.

We've also restored all FTP and Rsync access to the mirrors.kernel.org servers, as we seem to have resolved our SSD and dm_cache problems. If you're still using FTP, however, please consider switching to HTTP. FTP is a protocol designed for a different era -- these days everyone should be avoiding it for multiple reasons.

  •  

FTP limited on mirrors.kernel.org

We've had to temporarily limit FTP access to mirrors.kernel.org due to high IO load.

We have recently upgraded our hardware in order to increase capacity -- 16TB was no longer nearly sufficient enough to host all the distro mirrors and archives. We chose larger but slower disks and offset the loss of performance by heavily utilizing SSD IO caching using dm-cache.

While it was performing very well, we have unfortunately run across an FS data corruption bug somewhere along this stack:

megaraid_sas + dm_cache + libvirt/virtio + xfs

We've temporarily removed dm-cache from the picture and switched to Varnish on top of SSD for http object caching. Unfortunately, as Varnish does not support FTP, we had to restrict FTP protocol to a limited number of concurrent sessions in order to reduce disk IO. If you are affected by this, simply switch to HTTP protocol that does not have such restrictions.

This is a temporary measure until we identify the dm-cache problem that was causing data corruption, at which point we will restore unrestricted FTP access.

  •  

Heartbleed statement

Since we rely on the OpenSSL library for serving most of our websites, we, together with most of the rest of the open-source world, were vulnerable to the HeartBleed vulnerability. We have switched to the patched version of OpenSSL within hours of it becoming available, plus have performed the following steps to mitigate any sensitive information leaked via malicious SSL heartbeat requests:

  • Replaced all SSL keys across all kernel.org sites.
  • Expired all active sessions on Bugzilla, Patchwork, and Mediawiki sites, requiring everyone to re-login.
  • Changed all passwords used for admin-level access to the above sites.

As kernel.org developers do not rely on SSL to access git repositories, there is no need to replace any SSH or PGP keys used for developer authentication.

If you have any questions or concerns, please email us at webmaster@kernel.org for more information.

  •  

Happy new year and good-bye bzip2

Good-bye bzip2

We started listing xz-compressed versions of kernel archives in all our announcements back in March 2013, and the time has come to complete the switch. Effective immediately, we will no longer be providing bzip2-compressed versions for new releases of the Linux kernel and other software. Any previously released .tar.bz2 archives will continue to be available without change, and we will also continue to provide gzip-compressed versions of all new releases for the foreseeable future.

So, from now on, all releases will be offered as both .tar.gz and .tar.xz, but not as .tar.bz2. We apologize if this interferes with any automated tools.

Happy new year!

Happy new year to all kernel.org users and visitors. The Linux Foundation and Linux Kernel Archives teams extend their warmest wishes to you all, and we hope that 2014 proves to be just as awesome (or awesomer) for the Linux kernel.

  •  

New frontend and googlesource.com

Montreal frontend

We have added another official frontend for serving the kernel content, courtesy of Vexxhost, Inc. There is now a total of three frontends, one in Palo Alto, California, one in Portland, Oregon, and one in Montreal, Quebec. This should allow for better geographic dispersion of official mirrors, as well as better fault tolerance.

Kernel.googlesource.com

We are happy to announce that kernel.googlesource.com is now relying on grokmirror manifest data to efficiently mirror git.kernel.org, which means that if accessing git.kernel.org is too high latency for you due to your geographical location (EMEA, APAC), kernel.googlesource.com should provide you with a fast local mirror that is at most 5 minutes behind official sources.

We extend our thanks to Google for making this available to all kernel hackers and enthusiasts worldwide.

TLS 1.2 and PFS

With the latest round of upgrades, we are now serving TLS 1.2 with PFS across all kernel.org sites, offering higher protection against eavesdropping.

  •  

Mirroring kernel.org repositories

If you would like to mirror all or a subset of kernel.org git repositories, please use a tool we wrote for this purpose, called grokmirror. Grokmirror is git-aware and will create a complete mirror of kernel.org repositories and keep them automatically updated with no further involvement on your part.

Grokmirror works by keeping track of repositories being updated by downloading and comparing the master manifest file. This file is only downloaded if it's newer on the server, and only the repositories that have changed will be updated via "git remote update".

You can read more about grokmirror by reading the README file.

Obtaining grokmirror

If grokmirror is not yet packaged for your distribution, you can obtain it from a git repository:

git clone git://git.kernel.org/pub/scm/utils/grokmirror/grokmirror.git

In additon to git, you will need to install the following python dependencies on your mirror server:

Setting up a kernel.org mirror

It is recommended that you create a dedicated "mirror" user that will own all the content and run all the cron jobs. It is generally discouraged to run this as user "root".

The default repos.conf already comes pre-configured for kernel.org. We reproduce the minimal configuration here:

[kernel.org]
site = git://git.kernel.org
manifest = http://git.kernel.org/manifest.js.gz
default_owner = Grokmirror User
#
# Where are we going to put the mirror on our disk?
toplevel = /var/lib/git/mirror
#
# Where do we store our own manifest? Usually in the toplevel.
mymanifest = /var/lib/git/mirror/manifest.js.gz
#
# Where do we put the logs?
log = /var/log/mirror/kernelorg.log
#
# Log level can be "info" or "debug"
loglevel = info
#
# To prevent multiple grok-pull instances from running at the same
# time, we first obtain an exclusive lock.
lock = /var/lock/mirror/kernelorg.lock
#
# Use shell-globbing to list the repositories you would like to mirror.
# If you want to mirror everything, just say "*". Separate multiple entries
# with newline plus tab. Examples:
#
# mirror everything:
#include = *
#
# mirror just the main kernel sources:
#include = /pub/scm/linux/kernel/git/torvalds/linux.git
#          /pub/scm/linux/kernel/git/stable/linux-stable.git
#          /pub/scm/linux/kernel/git/next/linux-next.git
#
# mirror just git:
#include = /pub/scm/git/*
include = *
#
# This is processed after the include. If you want to exclude some specific
# entries from an all-inclusive globbing above. E.g., to exclude all
# linux-2.4 git sources:
#exclude = */linux-2.4*
exclude =

Install this configuration file anywhere that makes sense in your environment. You'll need to make sure that the following directories (or whatever you changed them to) are writable by the "mirror" user:

  • /var/lib/git/mirror
  • /var/log/mirror
  • /var/lock/mirror

Mirroring kernel.org git repositories

Now all you need to do is to add a cronjob that will check the kernel.org mirror for updates. The following entry in /etc/cron.d/grokmirror.cron will check the mirror every 5 minutes:

# Run grok-pull every 5 minutes as "mirror" user
*/5 * * * * mirror /usr/bin/grok-pull -p -c /etc/grokmirror/repos.conf

(You will need to adjust the paths to the grok-pull command and to repos.conf accordingly to reflect your environment.)

The initial run will take many hours to complete, as it will need to download about 50 GB of data.

Mirroring a subset of repositories

If you are only interested in carrying a subset of git repositories instead of all of them, you are welcome to tweak the include and exclude parameters.

  •  

Fifty shades of Tux

Special thanks to Benoît Monin for donating a MIT-licensed CSS theme to the kernel.org project to replace the one we hastily put together. Though the Pelican authors have since obtained a free-license commitment from the copyright owners of the CSS files shipping with Pelican, we wanted to have something that looked a bit less like the default theme anyway.

If anyone else wants to participate, full sources of the kernel.org website are available from the git repository.

  •  

/pub tree resync-ing

Due to a failure in one of the rsync scripts during the maintenance window, the mirrors of /pub hierarchy on www.kernel.org got erased. We are resyncing them now from the master storage, but in the meantime you will probably get an occasional "Forbidden". The entirety of the archive should be rsync'ed in a few hours.

We apologize profusely for the problem and will fix the script to make sure this doesn't happen again.

Contents of git.kernel.org are unaffected.

  •  

Cleanroom styles

You are probably wondering what happened to the site's look. Unfortunately, we've been alerted that the default theme shipped by Pelican (which we largely adapted) has an unclear license. Until this is cleared up, we've put together a quick-and-dirty cleanroom CSS reimplementation that preserves the functional aspects of the site, but sacrifices a lot of the bells and whistles.

If you are a CSS designer and would like to donate your own cleanroom style, please let us know at webmaster@kernel.org.

Our apologies, and we promise to keep a keener eye on licensing details of various templates distributed with open-source products.

  •  

Pelican

Welcome to the reworked kernel.org website. We have switched to using Pelican in order to statically render our site content, which simplifies mirroring and distribution. You can view the sources used to build this website in its own git repository.

Additionally, we have switched from using gitweb-caching to using cgit for browsing git repositories. There are rewrite rules in place to forward old gitweb URLs to the pages serviced by cgit, so there shouldn't be any broken links, hopefully. If you notice that something that used to work with gitweb no longer works for you with cgit, please drop us a note at webmaster@kernel.org.

  •  

Assoprovider ricorre al TAR contro la multa di AGCOM

L’associazione dei provider di servizi internet contesta la sanzione amministrativa comminata da AGCOM, nel caso del Piracy Shield e sceglie di impugnare la decisione davanti al Tribunale Amministrativo Assoprovider, l’associazione che tutela i diritti dei provider indipendenti di servizi Internet, si rivolge al Tar contro la multa che AGCOM le ha comminato nello scorso aprile […]

L'articolo Assoprovider ricorre al TAR contro la multa di AGCOM proviene da Assoprovider.

  •  

Rete Radio Prepper – RRP

Negli ultimi avvenimenti meteo dell’autunno 2019 ci si è resi conto di quanto fragili siano i sistemi di comunicazione che necessitano di un’accesso alla rete per funzionare, la radio fa parte di uno di quei pochi sistemi di comunicazione che non necessità di internet.

In caso di blocco della rete le radio sono indispensabili, sono state utili in passato e lo sono tutt’ora e nonostante la tecnologia avanzi non c’è nulla che possa sostituirle.

Meteonuvola è un progetto amatoriale, nato su Telegram, fatto di soli appassionati che hanno l’intento di creare un sistema di informazione culturale e di sostegno emergenziale, per questo, per rendere ancora più efficace il progetto, abbiamo creato dato vita ad un nuovo servizio, la Rete Radio Prepper.

In caso di necessità (o per semplici prove radio) l’utente si collega al bot telegram http://t.me/meteonuvolabot e manda la propria segnalazione (radio, meteo, eventi sociopolitici ecc..)  seguendo le istruzioni a schermo ( è molto semplice ), una volta inviata quest’ultima comparirà nella mappa interattiva che contiene anche altre informazioni, automaticamente la notifica arriverà nel canale http://t.me/radiosegnalazioni , gli utenti del canale quindi riceveranno una notifica e si potranno mettere in contatto con il segnalatore più vicino a lui.

Gli utenti che vogliono entrare a fare parte della nostra rete non devono fare altro che collegarsi al bot Telegram meteonuvolabot, seguire le istruzioni per ricevere un nominativo e segnalare la propria stazione fissa.

La Rete Radio Prepper usa il canale 2 PMR/CB (am o fm), 145.300 FM e 7190 LSB HF.

In caso di rete fuori uso la mappa non sarà accessibile ovviamente ma è possibile scaricare i file KMZ per poterla caricare su altre mappe utilizzate su cellulare o google earth, consigliamo comunque di fare una stampa della propria zona.

Le segnalazioni meteo vengono raccolte nel gruppo telegram http://t.me/italiameteo,

Quelle degli eventi estremi sul gruppo prepper_italia

I PMR sono ricetrasmittenti che soffrono degli ostacoli, in città difficilmente si arriverà a coprire oltre il km, fuori città in area esposta circa 5-7 km, in altura si possono superare anche i 20km, con alcuni casi particolari di oltre 100 km, i CB permettono di raggiungere distanze notevoli ma hanno bisogno di antenne più impegnative, sono più indicati per essere montati sull’autovettura o in casa.

Ricapitolando:

Rete Radio Prepper, canale 2 PMR e canale 2 CB in am o fm, 145.300 FM e 7190 LSB solo per radioamatori.

Bot telegram per aderire e per segnalarsi : http://t.me/meteonuvolabot

Canale segnalazioni ( dove giungono le proprie segnalazioni radio..) : http://t.me/radiosegnalazioni

Gruppo emergenze e segnalazioni eventi avversi http://t.me/prepper_italia

Gruppo semplici segnalazioni meteo : http://t.me/italiameteo

Vogliamo precisare che non c’è alcuna intenzione di prendere iniziative al di fuori della competenza amatoriale, la rete “potrebbe servire in caso di…”  ma non si sostituisce in nessun caso agli Organi Ufficiali, si tratta di un progetto volontario e di libero uso.

Vi aspettiamo dunque nel canale Canale Radiosegnalazioni

Contatto Amministratore su Telegram

Amministratore


Visualizza a schermo intero

  •  

Nuovo servizio avvisi meteo via radio HF

Buongiorno a tutti, è in fase di sperimentazione un servizio di avvisi condizioni meteo avverse in modalità MFSK32 sulla banda dei 20 metri, frequenza 14.310 mhz.

Gli avvisi verranno emessi in caso di effettiva necessità quindi senza un orario ben preciso.

Zona di emissione 1 Torino, potenza 20w.

Zona di emissione 2 Cagliari, potenza 20w

Per l’ascolto su windows consigliamo il programma fldigi, per Android andflmsg

Servizio a cura di IW1GHG e IS0AGS.


Per chi volesse la QSL di ascolto si prega di contattarci fornendo il nominativo SWL o radioamatoriale , l’ora, il giorno e l’RST.

[contact-form-7]


  •  

MALTEMPO 

Dalla tarda serata è previsto l’arrivo di nevicate deboli diffuse su parte del nord ovest in spostamento verso est nel corso della notte. Maggiormente coinvolti i settori a sud del Po, in particolare Liguria, Piemonte meridionale, Emilia, Appennino Tosco-Emiliano, Lombardia meridionale e da domattina tutto il nord Est la Romagna. Prestare particolare attenzione nella guida stante le temperature negative e le possibili condizioni critiche della rete viaria per presenza di neve e ghiaccio.

  •  

Assoprovider ricevuta dal Sottosegretario all’Innovazione Tecnologica Butti al Dipartimento per Trasformazione Digitale

Il 16.5 u.s. il Presidente dell’associazione Assoprovider Giovanbattista Frontera e il Consulente Giuridico Fulvio Sarzana sono stati ricevuti dal Sottosegretario all’innovazione tecnologica Sen. Alessio Butti, al Dipartimento per la Trasformazione Digitale. L’incontro sui temi caldi della digitalizzazione è stato molto proficuo vista la notevole identità di vedute su molti argomenti. Si è delineata anche una […]

L'articolo Assoprovider ricevuta dal Sottosegretario all’Innovazione Tecnologica Butti al Dipartimento per Trasformazione Digitale proviene da Assoprovider.

  •  

Piracy Shield: Assoprovider si rivolge al Consiglio di Stato contro la piattaforma AGCOM

Roma, 22 aprile. Assoprovider, l’associazione di operatori di TLC indipendenti, continua la sua battaglia di legalità sulla piattaforma dell’AGCOM, Piracy shield, ed impugna le disposizioni regolamentari davanti al Consiglio di Stato, attraverso lo Studio Legale Sarzana di Roma. Le decine di segnalazioni di utenti, imprese ed associazioni, ingiustamente lese nei propri diritti, hanno convinto l’Associazione […]

L'articolo Piracy Shield: Assoprovider si rivolge al Consiglio di Stato contro la piattaforma AGCOM proviene da Assoprovider.

  •  

Piracy Shield: AGCOM multa Assoprovider per ostacolo ad attività di vigilanza

L’Autorità per le Garanzie nelle Comunicazioni (AGCOM) ha multato l’Associazione Assoprovider per ostacolo all’attività di vigilanza nel caso Piracy Shield. Roma, 4 aprile. Assoprovider, l’associazione degli Internet Service Provider, è stata multata da AGCOM per ostacolo ad attività di vigilanza nel contesto dell’attività della piattaforma Piracy Shield. Il provvedimento giunge dopo il rifiuto da parte […]

L'articolo Piracy Shield: AGCOM multa Assoprovider per ostacolo ad attività di vigilanza proviene da Assoprovider.

  •  

“La nuova ZES UNICA SUD danneggia le PMI”, la denuncia di Antonella Oliviero

Sono due i grandi limiti della Zona Zes Unica Sud, l’esclusione della banda larga e di tutti i progetti di investimento di importo inferiore a 200 mila euro, come spiega il vice presidente di Assoprovider in quest’intervista.  «Dobbiamo farci sentire, chiudere i nostri servizi per qualche giorno, per far comprendere a questo governo quanto le […]

L'articolo “La nuova ZES UNICA SUD danneggia le PMI”, la denuncia di Antonella Oliviero proviene da Assoprovider.

  •  

Benefit Mafalda

✇unit
di: Unit

Domenica 8 Ottobre 2023, ore 16-21

Acheritivo di autofinanziamento unit hacklab per server autogestito "Mafalda".

Ore 16:00 Email / Thunderbird
Ore 17:00 Torrent
Ore 18:00 Parla Radio Z-AM
Ore 19:00 Chill out live Dj-set by unit electric assembly

Banchetto libretti autoprodotti, PirateBox
e il //ritorno del MAME …

  •  

LOST - FOGS OF WAR

✇unit
di: Unit

LOST - FOGS OF WAR

FOGS OF WAR

Sabato 25 giugno 2022 alle ore 18.00 @Cox18 - via Conchetta 18 - Milano

Aggiornamento: per motivi termici indipendenti dalla nostra volontà l'incontro inizialmente previsto per le ore 16 è stato posticipato di due ore. L'inizio sarà alle ore 18.00.

La guerra tra Russia e Ucraina, oltre …

  •  

Labyrinthus

✇unit
di: Unit

5 maggio 2022 ore 21 - FOA Boccaccio, Monza

Parteciperemo giovedì 5 maggio a LABYRINTHUS 2.0 / Forme di resistenza nello spazio digitale. Dal Web 3.0 al Metaverso, dalle blockchain agli NFT.

La nostra prima reazione è stata: preferiremmo di no, perché siamo contro. "Sì ok, ma per favore potreste …

  •  

Campagna di autofinanziamento per abbiamoundominio.org di unit hacklab

✇unit
di: Unit

logo-unit-arancione

Campagna di autofinanziamento per abbiamoundominio.org di unit hacklab.

C'è/Abbiamo bisogno, come ogni anno, di pagare il server e anche il dominio.

Stiamo anche ragionando di allargarci e prendere un server più capace, perchè quello che stiamo usando, pagato attraverso iniziative di autofinanziamento, è arrivato a tappo.

Tutto questo …

  •  

bitume decodifiche binarie diretta

✇unit
di: Unit

logo-bitume

Lunedì 27 gennaio 2020 ore 21

Quarta puntata di Bitume: trasmissione radiofonica aperiodica a cura di unit hacklab di Milano.

L'approfondimento satirico della rivoluzione digitale.

Bitume parla di diritti digitali, di nuove forme di protesta incentrate sulla tecnologia, di media caldi e freddi, di server liberi, di hacking, di sicurezza …

  •  

bitume antropocene diretta

✇unit
di: Unit

logo-bitume

Mercoledì 25 dicembre 2019 ore 22

Terza puntata di Bitume: trasmissione radiofonica aperiodica a cura di unit hacklab di Milano.

L'approfondimento satirico della rivoluzione digitale.

Bitume parla di diritti digitali, di nuove forme di protesta incentrate sulla tecnologia, di media caldi e freddi, di server liberi, di hacking, di sicurezza …

  •  

unit con ghiaccio

✇unit
di: Unit

Venerdì 13 dicembre 2019 dalle 18.30 alle 22.30

unit con ghiaccio

acheritivo di autofinanziamento unit hacklab: rooting libero del telefono, elettronica usata a offerta libera. Hai bisogno di un lettore dvd? Di uno scanner? Noi di fare spazio e pagare il server.

spritz'n'lazz

live music by unit electric …

  •  

bitume meme-stupendo diretta

✇unit
di: Unit

logo-bitume

Lunedì 09 dicembre 2019 ore 21

Seconda puntata di Bitume: trasmissione radiofonica aperiodica a cura di unit hacklab di Milano.

L'approfondimento satirico della rivoluzione digitale.

Bitume parla di diritti digitali, di nuove forme di protesta incentrate sulla tecnologia, di media caldi e freddi, di server liberi, di hacking, di sicurezza …

  •  

bitume datajustice diretta

✇unit
di: Unit

logo-bitume

Lunedì 18 novembre 2019 ore 21

Prima puntata di bitume, trasmissione radiofonica aperiodica a cura di unit hacklab di Milano.

L'approfondimento satirico della rivoluzione digitale.

Bitume parla di diritti digitali, di nuove forme di protesta incentrate sulla tecnologia, di media caldi e freddi, di server liberi, di hacking, di sicurezza …

  •  

Visioni libere: Stare into the lights my pretties

✇unit
di: Unit

Update: la proiezione non è successa

Settima visione libera del ciclo di proiezioni a cura di Unit hacklab.

Lunedì 20 maggio 2019

Stare into the lights my pretties, Jordan Brown, 2017

ENG sub ITA

pic

Cinemacello Macao, viale Molise 68, Milano.

Inizio proiezioni ore 20:30, inizio film ore 21:00 …

  •  

Visioni libere: The internet own boy

✇unit
di: Unit

Durante Connessioni Caotiche 2019 proiezione del documentario su Aaron Swartz.

Sabato 4 maggio 2019

The Internet’s own boy, Brian Knappenberg, 2014

ENG sub ITA

Cinemacello Macao, viale Molise 68, Milano.

Ore 21:00

Il Ragazzo di internet è Aaron Swartz, attivista
dei diritti in rete accusato di frode informatica …
  •  

Visioni libere: I am a cyborg but that's OK

✇unit
di: Unit

Sesta visione libera del ciclo di proiezioni a cura di Unit hacklab.

Lunedì 6 maggio 2019

I'm a Cyborg, but that's OK, Park Chan-wook, 2006

KOR sub ITA

Cinemacello Macao, viale Molise 68, Milano.

Inizio proiezioni ore 20:30, inizio film ore 21:00.

Young-goon è una cyborg e ha …
  •  

Visioni libere: The young Karl Marx

✇unit
di: Unit

Quinta visione libera del ciclo di proiezioni a cura di Unit hacklab.

Lunedì 29 aprile 2019

Il giovane Karl Marx, Raoul Peck, 2017

FRA sub ITA

Cinemacello Macao, viale Molise 68, Milano.

Inizio proiezioni ore 20:30, inizio film ore 21:00.

I comunisti rifiutano di nascondere le loro opinioni …
  •  

Visioni libere: Life of Brian

✇unit
di: Unit

Quarta visione libera del ciclo di proiezioni a cura di Unit hacklab.

Life of Brian, Monty Python, 1979

ENG sub ITA

... gli unici che odiamo più dei romani
sono il Fronte del Popolo Giudeo.

E il Fronte Popolare dei Giudei.

Ah, sì.
Separatisti.

E il Fronte Popolare della Giudea.
Già …
  •  

Visioni libere: Risk

✇unit
di: Unit

Terza visione libera del ciclo di proiezioni a cura di Unit hacklab.

Risk, Laura Poitras, 2016

Documentario su Julian Assange, fondatore di Wikileaks.

Motivazioni e contraddizioni su Assange e le sue cerchie, con un occhio in particolare sui rischi che sono stati presi. Il documentario copre il periodo dal 2010 …

  •  

Visioni libere: Operazione Vega

✇unit
di: Unit

Seconda visione libera del ciclo di proiezioni a cura di Unit hacklab.

Operazione Vega, RAI, 1962

Sceneggiato di fantascienza RAI tratto dal radiodramma di Friedrich Dürrenmatt.

Vega è il nome della nave spaziale che porta i rappresentanti di un certo blocco di Stati terrestri sul pianeta Venere dove sono confinati …

  •  

Benvenuto pellicano

✇unit
di: Unit

Il sito e' stato convertito a pelican, un software per generare siti statici in html.

  •  

Visioni libere: Nirvana

✇unit
di: Unit

Prima visione libera del ciclo di proiezioni a cura di Unit hacklab.

Nirvana, Salvatores, 1997

Film cyberpunk girato a Milano (e nei sotterranei di Macao). Fortemente influenzato dai romanzi di Gibson e sua volta ritenuto tra le fonti di ispirazione della trilogia di Matrix. Affronta il tema dell'esistenza autonoma o …

  •  

Ancora Warmup Hackmeeting 0x14

Vi invitiamo questo sabato 25 febbraio dalle 16 al Salone Polivalente di Bussoleno per un evento preparatorio ad Hackmeeting 0x14 (che ricordiamo quest'anno si terrá qui vicino in Val Susa, in particolare a Venaus, dal 15 al 18 giugno).

Ci sará il collettivo Ippolita che parlerá di social network e tecnologie del dominio, a seguire un avvocato fará una panoramica sull'utilizzo dei captatori informatici, mentre noi come _TO hacklab mostreremo nella pratica l'utilizzo di un captatore informatico.

A seguire domande, chiacchiere e condivisione di idee in preparazione di Hackmeeting.

locandina

Vi aspettiamo

  •  

Open Hacklab

Volevamo un hacklab più aperto, ma non in questo senso.

#refugeewall

Durante la perquisizione al CSOA Gabrio di ieri le divise blu hanno deciso di accanirsi anche contro _TO*hacklab, tentando di forzare la porta blindata per poi distruggere il muro a fianco, entrare e constatare che quello spazio era un'officina per computer come effettivamente poteva sembrare dalla breccia nella finestra.

Per giustificare l'impegno speso nel distruggere questo muro è stata staccata la spina all'armadio hub/gateway; come conseguenza un alimentatore si è sentito male ed è stato soccorso nelle ore successive, quando tutto è tornato operativo.

Ci fa sorridere la miseria di queste indagini e di questi piccoli personaggi ancora a cavalcare un modello proibizionista che nessuno più intende perseguire perché ampiamente fallimentare, decidendo di colpire una delle poche esperienze di autoproduzione nello stesso giorno in cui un magistrato di rilevo occupa le prime pagine dei quotidiani schierandosi a favore della legalizzazione.

Siamo solidali con i due compagni colpiti dalla repressione, continueremo ad essere complici del CSOA Gabrio nell'antiproibizionismo come nelle diverse lotte.

_TO*hacklab

Altre informazioni:

#perquisa #perquisa #perquisa #perquisa #perquisa #perquisa #perquisa #perquisa #perquisa #perquisa

  •  

Ciao Danny

Danny

Android ArchLinux Anime Basket Breaking Cinema DannyTheBBoy Darkspirit Debian Dungeons&Dragons FreeBSD Gadgets HipHop IRC Kodi Linoleum LordSkylark MIUI Odroid outoforder Raspberry remorhaz.underto.mil Snapbacks Vegetarian Xiaomi ZSH

  •  

Work In Progress

Stiamo ricostruendo l'hacklab (e il sito, e tutto quanto). Se vuoi darci una mano ci trovi al primo piano del CSOA Gabrio, in Via F. Millio 42 a Torino. Non c'è (ancora) un orario stabilito, la cosa migliore è contattarci con una mail a underscore[at]autistici[dot]org . A presto!

  •  
❌