❌

Vista elenco

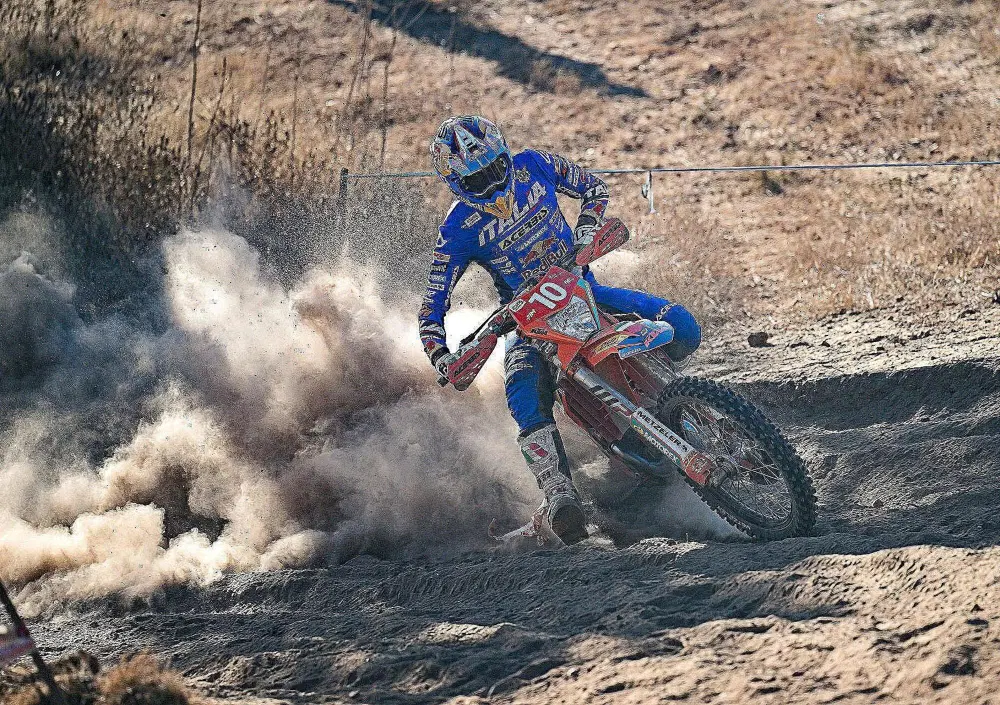
100th 6Days FIM Enduro Of Nations. D3. Lasciamo respirare i cavalli, la corsa è ancora lunga [VIDEO]

14 Ottobre 2026 ore 22:34
L’Italia World Trophy di Cristian Rossi morde il freno e scorre la terza giornata (accorciata) in controllo. I francesi non riescono ad approfittarne e restano a 3 minuti e mezzo. I ragazzi del Trofeo Junior a 40 secondi dalla vetta, il Team Italy sempre al comando nel Club Team Award. Il duello Garcia-Verona esalta l’Evento

Nearly Half of Organisations Report Unauthorised AI Agent Actions, Research Finds

14 Ottobre 2026 ore 16:21

Nearly half (49.8%) of organisations have confirmed or suspected that an AI agent took an unintended, unexpected or unauthorised action in the past year, according to new research from Salt Security.

The findings, published in the company’s State of Agentic AI and API Security 2H 2026 report, highlight growing concerns around the security of autonomous AI systems as enterprises increasingly integrate agents into everyday operations.

Based on a survey of more than 380 security and technology professionals, alongside Salt Labs production telemetry from hundreds of customer environments, the research suggests that AI adoption is outpacing organisations’ ability to monitor, govern and contain agent activity.

Among respondents who reported confirmed or suspected unintended agent actions, more than half experienced an unauthorised external API call or transaction, while over 40% reported an agent modifying or deleting data.

The research also found that AI agents are now firmly embedded in enterprise environments, with 86.4% of respondents reporting at least one operating within their organisation and 59.5% running more than ten. Furthermore, 76.8% reported agents capable of chaining actions across other agents, tools and APIs, creating complex sequences that may not have been anticipated by individual teams.

Despite this widespread adoption, visibility remains limited. Just 12.5% of organisations can consistently trace an agent’s complete journey, from its initial instruction through the tools and APIs it accesses to the final outcome. More than 60% would require hours or days of manual investigation to reconstruct an agent’s activity from the previous day.

The ability to respond to unexpected behaviour is similarly concerning. Only 17.5% of respondents said their organisation could automatically stop an AI agent behaving unexpectedly in production. For the majority, intervention remains a manual process, potentially requiring an application to be taken offline.

“The data shows a gap that is already producing real operational consequences,” said Roey Eliyahu, CEO of Salt Security. “Organisations are deploying agents and granting them access to enterprise data, APIs, and services before they can trace what those agents are doing or stop them automatically when something goes wrong.”

Shadow AI Infrastructure and AI-Generated Code Raise Further Concerns

The report also identified emerging risks associated with Model Context Protocol (MCP) infrastructure, which enables AI systems to interact with external tools and data sources.

Nearly a third (32.9%) of respondents reported discovering an unauthorised, shadow or misconfigured MCP server in the past year, while 54.3% had either confirmed or suspected encountering one.

Salt Labs’ own telemetry revealed that MCP-related infrastructure was detected in 21.6% of customer environments in August 2026, compared with 16.7% in January, representing a relative increase of approximately 30%.

Meanwhile, AI-generated code is introducing additional application security challenges. Some 83.5% of respondents estimated that AI-generated or AI-assisted code contributed to at least some of their application security findings.

However, just 6.8% reported resolving these issues directly within coding assistants at the point of generation, leaving vulnerabilities to be identified during subsequent code reviews, testing or after deployment.

Recent Manus Vulnerability Highlights Agentic AI Risks

The findings follow recent research from Salt Labs, which demonstrated how a single malicious email could be used to hijack the Manus agentic AI platform and potentially access a user’s connected email, cloud storage and code repository accounts.

The attack did not require a stolen password or the victim to click a malicious link. Although the platform’s guardrails detected the malicious activity, they were unable to prevent the code from executing.

The vulnerability was responsibly disclosed and has since been remediated.

According to Salt Security, the incident demonstrates how traditional detection mechanisms may struggle to keep pace with autonomous systems capable of executing multiple actions before human intervention is possible.

“The Manus research and this survey data are two views of the same problem,” said Yaniv Balmas, Head of Research at Salt Security.

“In the field, we showed how an agent can be weaponised through a single malicious email, how the guardrail detected the attack at exactly the right moment, and still could not stop the code from running. The survey quantifies how widespread that architecture is.”

The findings underline the need for organisations to strengthen visibility into agent activity, establish appropriate governance controls and develop automated containment capabilities as AI agents gain greater autonomy and access to critical enterprise systems.

The full State of Agentic AI and API Security 2H 2026 report includes sector-specific findings, recommendations for CISOs and further analysis of Salt Labs production telemetry.

The post Nearly Half of Organisations Report Unauthorised AI Agent Actions, Research Finds appeared first on IT Security Guru.

Fake WatchGuard VPN site steals credentials, then serves the genuine signed client

14 Ottobre 2026 ore 12:50

Huntress researchers have uncovered an SEO-poisoning campaign that harvests SSL VPN credentials through a lookalike WatchGuard download page, then hands victims the real, validly signed installer from WatchGuard’s own CDN, leaving endpoint tools with nothing to detect.

The activity, detailed by the Huntress SOC on 13 October, centres on watchguard-vpn[.]net, a lookalike domain posing as a download page for WatchGuard’s Mobile VPN with SSL client. Unlike earlier waves of the campaign, which relied on trojanised installers, this iteration strips the malware out entirely.

A typo and a search result

The incident Huntress investigated began on 7 October, when an administrator at a managed service provider searched Bing for “watchguard vpn sll download”. Eight seconds later they had clicked through to the fake site via a standard Bing result redirect, which Huntress says points to SEO poisoning rather than malvertising.

Two bites at the password

Clicking any download option on the site opens a pop-up asking for the VPN server address, username and password, the same three values the legitimate client requests. The logic sits in roughly 150 lines of unobfuscated JavaScript (popup.js), which posts the entries as JSON to a separate collection domain, watchguard-ssl[.]online.

The first submission is always rejected with an “incorrect data” message, prompting victims to retype carefully or try a different password. That gives the operators a second, likely more accurate, set of credentials, along with the server address they need to log in.

The payload is the real thing

After the second submission, the script triggers a download of WatchGuard’s genuine Mobile VPN with SSL installer (version 12.11.5) direct from cdn.watchguard.com. Huntress verified the file’s Authenticode signature from WatchGuard Technologies and confirmed the binary had not been altered.

With no trojanised MSI or sideloaded DLL in the chain, there is nothing for EDR to flag, and the victim gets exactly the install they expected. Detection was thin across the board: as of 8 October only seven VirusTotal vendors flagged the lure domain and two flagged the collector.

Old domain, new backend

WatchGuard’s Secplicity team first reported watchguard-vpn[.]net in January as part of a wider credential-harvesting campaign spoofing WatchGuard, F5, Fortinet, SonicWall and Sophos clients, though at that point the domain had no working backend. Microsoft later attributed related activity to Storm-2561, a financially motivated actor active since May 2025. WHOIS data shows the domain was registered again on 22 August, with the collector domain following on 14 September. Huntress says it cannot establish whether the same operators controlled both registrations.

In the case investigated, Huntress flagged the activity 21 seconds after the site loaded, and browser history suggests the user did not complete both rounds. The domain was offline as of 13 October, and Huntress has shared infrastructure details with WatchGuard.

Recommendations

  • Reset passwords for any account entered on the site and treat the associated VPN endpoint as known to the attacker.
  • Enforce MFA on SSL VPN access.
  • Monitor for VPN logins from hosting providers, unfamiliar ASNs or new countries.
  • Block watchguard-vpn[.]net, watchguard-ssl[.]online, 80.249.132[.]140 and 158.94.209[.]19.
  • Publish and bookmark official download links such as software.watchguard.com.

Full research: https://www.huntress.com/blog/fake-watchguard-vpn-credential-phishing

The post Fake WatchGuard VPN site steals credentials, then serves the genuine signed client appeared first on IT Security Guru.

Certes wins Frost & Sullivan PQC recognition for decoupling encryption from infrastructure

14 Ottobre 2026 ore 11:57

Certes has received Frost & Sullivan’s 2026 Global Enabling Technology Leadership Recognition in post-quantum cryptography (PQC), following an independent evaluation of vendors in the market.

The recognition centres on a problem most security teams are now facing: migrating embedded cryptography across legacy applications, cloud environments and critical infrastructure will take years, but “harvest now, decrypt later” attacks mean data intercepted today could be exposed once sufficiently powerful quantum computers arrive. Frost & Sullivan notes that the risk is greatest for data with long regulatory, legal or commercial lifespans, and that protecting it needs to run in parallel with the longer migration effort rather than wait for it to finish.

Separating cryptography from the stack

At the heart of Certes’ platform is its Cryptographic Abstraction Layer (CAL), which sits between applications and infrastructure and lifts cryptographic protection out of the underlying technology stack. Rather than waiting for each vendor to ship a quantum-safe update and then managing disruptive upgrades, security teams can manage cryptographic change centrally and apply it to data flowing between systems.

The platform comprises the Certes Enforcement Point (CEP), which encrypts and decrypts within the data path, and the Certes Policy Manager (CPM), which manages policies and cryptographic controls centrally. Frost & Sullivan singled out its policy-specific key architecture as a key differentiator: each policy-controlled application or data flow can have its own key material, separate rotation schedules and customer-controlled key components. This is combined with quantum-based random number generation and customer-owned keys to support data sovereignty.

Certes’ patented Layer 4 payload protection encrypts the payload while preserving original network headers, so routing, QoS, monitoring, SD-WAN and flow visibility tools continue to work without applications being rewritten or networks re-architected. Deployment options span physical appliances, virtual machines on VMware ESXi, KVM, Red Hat and Nutanix AHV, and Windows and Linux client agents. Version 7 extends enforcement closer to workloads and users through expanded agent and cloud deployment options, reducing unprotected segments in the data’s journey.

Beyond quantum

The report also highlights uses beyond PQC migration. Cryptographic segmentation can separate IT and OT environments and limit lateral movement in flat networks, while a virtual air gap capability can dynamically isolate critical applications, data flows and backups during an active attack while preserving recovery. Certes’ encryption can also stop sensitive data being exposed to internal or external LLMs, giving organisations tighter governance over AI adoption.

Ozgun Pelit, Senior Industry Analyst at Frost & Sullivan, said: “Certes stands out in the emerging post-quantum security market through its focus on protecting data independently of the applications and infrastructure around it. Its combination of cryptographic abstraction, crypto-agility and centralized policy enforcement provides organisations with a practical way to reduce near-term quantum risk while navigating what will inevitably be a complex, multi-year migration.”

Paul German, CEO at Certes, said: “The next cryptographic revolution could arrive before many organizations have finished implementing the last one. Post-quantum cryptography is only the beginning. As AI and quantum technologies advance, cryptographic change will accelerate, and organisations cannot afford to rebuild their applications, networks and security infrastructure every time it happens.”

He added: “In a world where cryptography must constantly evolve, the ability to change it without changing everything else isn’t a luxury. It’s a necessity.”

The full Frost & Sullivan report is available HERE

The post Certes wins Frost & Sullivan PQC recognition for decoupling encryption from infrastructure appeared first on IT Security Guru.

Quel treno fermato dal Sole, 178 anni fa

14 Ottobre 2026 ore 18:00

18 ottobre 1841. Nella stazione ferroviaria di Exeter, in Inghilterra, un treno con partenza prevista alle 22:05 rimane fermo per 16 minuti. A causare il ritardo è un’improvvisa anomalia del sistema telegrafico utilizzato dagli operatori per comunicare il “via libera” al transito dei treni. Per oltre un secolo, questo episodio, descritto in un articolo pubblicato nel 1871 su Nature, è stato considerato il più antico caso documentato di interferenza del meteo spaziale sulle infrastrutture tecnologiche umane.
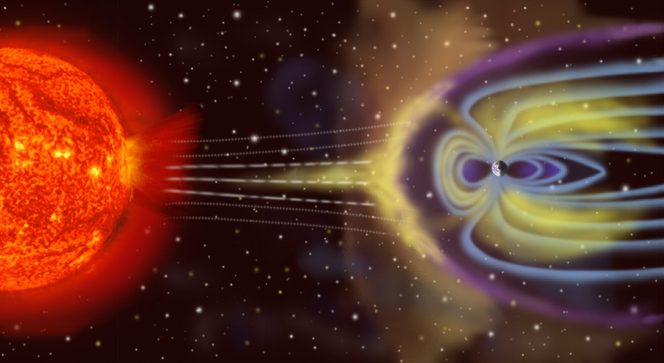
Rappresentazione artistica di una tempesta solare in viaggio verso la Terra. Crediti: Nasa

Una nuova indagine condotta da un team di ricerca della Lancaster University ha ora dimostrato che la ricostruzione riportata in quella pubblicazione contiene un errore fondamentale: nel 1841 quella linea ferroviaria non esisteva ancora. Incrociando documenti d’archivio, orari d’epoca dei treni riportati nei giornali locali e registrazioni geomagnetiche, i ricercatori hanno scoperto che l’evento si verificò in realtà il 18 ottobre del 1848, esattamente sette anni dopo rispetto alla data riportata sulla rivista scientifica britannica, probabilmente a causa di un refuso tipografico. I risultati sono pubblicati nella rivista Space Weather.

La meteorologia spaziale studia le condizioni ambientali nello spazio vicino alla Terra, con particolare attenzione ai fenomeni generati dall’attività solare – come i brillamenti e le espulsioni di massa coronali – e ai loro effetti sul campo magnetico terrestre. Negli ultimi due secoli, l’impatto di questi fenomeni sulla società è cresciuto di pari passo con il progresso tecnologico e con lo sviluppo delle infrastrutture moderne. Per millenni, l’attività solare ha influenzato la Terra, manifestandosi soprattutto attraverso le spettacolari e innocue aurore polari. La nascita delle prime infrastrutture elettriche e di comunicazione nell’Ottocento ha però cambiato radicalmente questo scenario.

È celebre ed emblematico, in questo ambito, l’evento di Carrington-Hodgson del 1859, considerato una delle tempeste geomagnetiche più intense documentate nella letteratura scientifica. È stato associato al brillamento solare più potente mai registrato. Sebbene all’epoca la tempesta solare abbia causato diffuse interruzioni del funzionamento dei sistemi telegrafici elettrici, l’evento non fu il primo caso documentato di interferenza tra l’attività solare e le infrastrutture tecnologiche. Sulla base delle testimonianze storiche disponibili, fino a oggi si riteneva che il primato spettasse all’evento di Exeter del 1841. La nuova indagine condotta dal team di ricerca guidato da James A. Wild, ricercatore alla Lancaster University, ha però messo in luce numerose incongruenze.

La vicenda trae origine da un articolo anonimo pubblicato nel numero di Nature del 5 ottobre 1871. Secondo quanto riportato nel documento, la sera del 18 ottobre 1841 il treno espresso delle 22:05 in partenza da Exeter verso Starcross, nel sud-ovest dell’Inghilterra, sarebbe stato trattenuto per 16 minuti a causa di intense perturbazioni magnetiche che hanno impedito ai controllori di verificare se il binario fosse libero. Il racconto includeva perfino una nota del capostazione, convinto che «qualcuno stesse giocando uno scherzo agli strumenti, impedendo loro di funzionare».
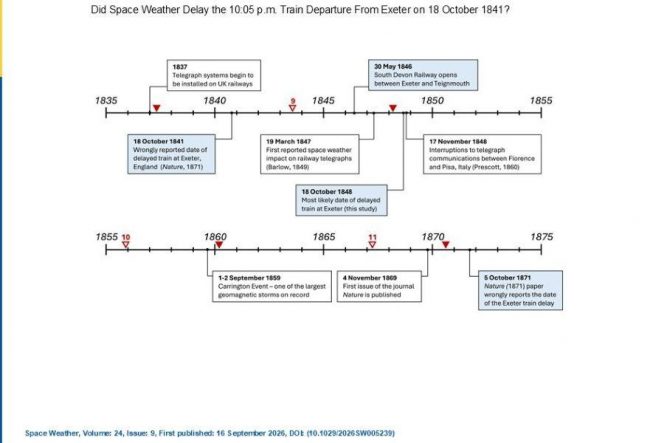
Cronologia delle principali date comprese tra il 1835 e il 1875 rilevanti per l’indagine. Le voci evidenziate si riferiscono agli eventi più significativi per ricostruire il ritardo di 16 minuti del treno di Exeter, come descritto nell’articolo di Nature. I triangoli vuoti e pieni indicano, rispettivamente, i minimi e i massimi dell’attività solare. I minimi sono identificati con il numero del ciclo solare successivo. Crediti: James A. Wild, Space Weather, 2026

Come anticipato, se fosse veritiero, l’episodio rappresenterebbe il primo caso documentato di interferenza del meteo spaziale con un sistema tecnologico. Tuttavia, il riesame della documentazione storica da parte del gruppo di ricerca ha dimostrato che la data riportata nell’articolo è errata.

«Questa ricerca evidenzia che il meteo spaziale non è una minaccia nuova, ma un rischio naturale presente da molto tempo», dice Jim Wild, ricercatore alla Lancaster University e primo autore dello studio. «La società sperimenta gli effetti della meteorologia spaziale sulla tecnologia fin dall’epoca in cui esistono le tecnologie elettriche. Il ritardo del treno a Exeter è una vicenda affascinante, perché si colloca proprio nel momento in cui le tecnologie emergenti cominciarono a confrontarsi con le condizioni dell’ambiente spaziale. Combinando documenti d’archivio e osservazioni scientifiche, siamo riusciti a dimostrare che l’evento si verificò quasi certamente nel 1848, anziché nel 1841».

Vediamo più nel dettaglio come si è arrivati a questa conclusione. Il primo indizio è emerso dai documenti relativi alla costruzione della linea ferroviaria. La ferrovia che collegava le cittadine di Exeter e Plymouth, spiegano i ricercatori, fu originariamente costruita e gestita dalla South Devon Railway Company. All’epoca della sua costruzione, la linea impiegava un innovativo sistema di propulsione che utilizzava aria compressa per spingere i treni. Dalle indagini documentali, risulta che la legge del Parlamento per la costruzione della ferrovia ottenne l’approvazione solo nel luglio del 1844 (South Devon Railway Act, 1844). Inoltre, la ferrovia fu costruita a tappe: il primo tratto della linea, tra la città di Exeter e la cittadina di Teignmouth, fu inaugurato e aperto al pubblico il 30 maggio del 1846. Nel 1841, dunque, la linea non esisteva e nessun treno avrebbe potuto percorrerla. Il treno citato nella pubblicazione non avrebbe potuto circolare in quell’anno. Pertanto, l’articolo di Nature non può essere accurato.

Un’ulteriore conferma che l’evento non si è verificato nel 1841 arriva dall’analisi degli orari ferroviari. Per risalire alla data corretta, i ricercatori hanno infatti consultato i quadri orari pubblicati sui quotidiani locali dell’epoca, individuando un’incongruenza nella datazione originaria. Le 22:05 erano infatti l’orario di partenza del treno serale da Exeter verso Starcross solo in un intervallo temporale ben preciso, compreso tra l’11 marzo 1848 e il 26 luglio 1849.

Ma è dall’esame dei magnetogrammi d’epoca dell’Osservatorio di Greenwich che emerge la prova decisiva della data effettiva dell’evento. Esaminati dai ricercatori, i tracciati rivelano una violenta tempesta geomagnetica proprio nella fascia oraria compresa tra le 22:00 e le 22:20, ora locale, del 18 ottobre 1848. I taccuini dell’astronomo e matematico Temple Chevallier, custoditi dalla Royal Astronomical Society, documentano che, nello stesso giorno, lo scienziato osservò e disegnò un imponente gruppo di macchie solari situato sotto l’equatore solare. Nelle stesse settimane, inoltre, diversi quotidiani riferirono di aurore boreali visibili in tutta Europa, compresa l’Italia, dove il fisico Carlo Matteucci registrò interruzioni delle comunicazioni telegrafiche tra Firenze e Pisa.

Utilizzando le informazioni contestuali e gli orari ferroviari per circoscrivere l’indagine a un periodo di quattro mesi del 1848, i ricercatori hanno individuato osservazioni solari, registrazioni geomagnetiche e testimonianze riportate dalla stampa dell’epoca che indicano un periodo di intensa attività meteorologica spaziale nel Regno Unito intorno al 18 ottobre 1848. Data, questa, che corrisponde esattamente al giorno e al mese indicati nell’articolo di Nature, ma sette anni più tardi. Tutte queste evidenze porterebbero a concludere che l’evento di Exeter non si verificò nel 1841, bensì nel 1848. Secondo gli autori dello studio, la data riportata nell’articolo di Nature sarebbe frutto di un refuso tipografico nel testo originale, che trasformò il “1848” in “1841”. Un errore non raro nelle pubblicazioni dell’epoca.

La rettifica della data dell’episodio di Exeter modifica la cronologia del primo caso documentato di interferenza tra la meteorologia spaziale e la tecnologia. Il primato passa ora a un evento del 19 marzo 1847 –  descritto da nella rivista Philosophical Transactions of the Royal Society, nel numero 139 del 1849 –  durante il quale le perturbazioni geomagnetiche bloccarono il sistema telegrafico della Midland Railway nei pressi di Derby, in Inghilterra. Ciononostante, l’episodio di Exeter rimane uno dei più antichi esempi conosciuti degli effetti della meteorologia spaziale sulle infrastrutture tecnologiche, verificatosi oltre un decennio prima del celebre evento di Carrington del 1859, che provocò diffuse interruzioni dei sistemi telegrafici.

Questo studio evidenzia l’importanza di utilizzare un’ampia varietà di fonti documentali e bibliografiche per valutare e confrontare le testimonianze storiche sugli eventi di meteorologia spaziale e sui loro effetti sulla società, concludono i ricercatori. Nei casi in cui la letteratura scientifica dell’epoca si è rivelata poco attendibile – e non mancano gli esempi – le testimonianze  pubblicate sui giornali locali dell’epoca si sono dimostrate preziosissime, soprattutto se confrontate con le osservazioni scientifiche conservate negli archivi.

Per saperne di più:

U.K. Sanctions Cryptomus for RU Money Laundering

14 Ottobre 2026 ore 16:22

The United Kingdom has issued economic sanctions against Cryptomus, a chameleonic cryptocurrency platform that experts say serves as a major conduit for payments related to ransomware, narcotics, darknet markets, fraud and cybercrime services that are helping Russia circumvent existing financial restrictions.

Heleket’s support agent on Telegram claims, despite all evidence to the contrary, that it is not affiliated with Cryptomus. Image: Richard Sanders.

On October 8, the U.K. issued sanctions (PDF) against Cryptomus — previously known as Certa Payments and Xeltox Enterprises — for processing payments that benefit the Russian government and its financial institutions. The sanctions freeze any Cryptomus assets at U.K. banks, and bar British companies from offering it any business, virtual or otherwise. Also targeted in these sanctions were the virtual payment platforms VexPay, TokenSpot, and the Tsunami Payments service.

As explained in our December 2024 investigation, “How Cryptocurrency Turns to Cash in Russian Banks,” Cryptomus has been a key payment processor for dozens of Russian cryptocurrency exchanges and websites hawking cybercrime services. The company has changed its name several times since emerging in 2022, most recently to “Heleket” last year after Canada levied a record CAD $176 million fine against the platform for anti-money laundering violations.

The blockchain data-crunching firm Chainalysis said the U.K. sanctions target the broader infrastructure supporting Russia’s wartime economy.

“Cryptomus and Heleket have emerged as major payment hubs for illicit activity,” Chainalysis wrote in an October 8 blog post. “Together, these services received more illicit funds across tracked categories than the mixers in our dataset and the number of illicit counterparties surged to more than 900 in a single month in late 2025.”

The Cryptomus support bot on Telegram, responding on Oct. 8 to an inquiry by saying the platform was suddenly unable to process transactions.

In April 2026, the blockchain analysis firm TRM Labs found Cryptomus had processed more than $7 billion in transactions since its inception in 2022, including transactions associated with child sexual abuse material vendors, terrorist financing networks, and human trafficking operations.

TRM noted that Cryptomus’s transaction volume cratered after the platform instituted new “know your customer” or KYC rules, and that the cryptocurrency platform responded to the Canadian fines by launching Heleket as a parallel service that continued to offer no-KYC payment processing.

Richard Sanders is a blockchain analyst and investigator who spent months mapping out Cryptomus’s payment infrastructure and transacting with its customers. Sanders said the U.K. sanctions on Cryptomus are important because Canada’s fine against the platform was ultimately unenforceable and uncollectible.

“A fine doesn’t stop a cryptocurrency payment processor from processing payments,” Sanders wrote on LinkedIn. “Sanctions kill the operation. The distinction matters.”

As our 2024 investigation noted, Cryptomus shared a Vancouver address with dozens of other foreign currency dealers and money transfer businesses — none of which appeared to be physically located there. Following the CAD $176 million fine for alleged money laundering violations, Cryptomus appealed the penalty, launched Heleket as a parallel service, and kept on processing large volumes of sketchy transactions, Sanders said.

Sanders said the sanctions also are notable because they are the first known instance of a “Five Eyes” country (referring to the Australia, Canada, New Zealand, the U.K. and the U.S.) sanctioning a cryptocurrency operation incorporated in another Five Eyes jurisdiction.

Where do entities like Cryptomus and Heleket derive their authority to offer international financial services? The answer appears to involve fake financial institutions overseen by a phony regulatory body positioned in a country that is not widely recognized as a sovereign nation.

Our 2024 investigation found the sole shareholder of Cryptomus’s parent company Certa Payments was a 25-year-old Ukrainian woman who also headed several other firms, including the WS Management and Advisory Corporation, which bills itself as the regulatory body that exclusively oversees licenses for cryptocurrency, foreign exchange and online gaming businesses incorporated in the disputed region in northwest Africa known as the Western Sahara.

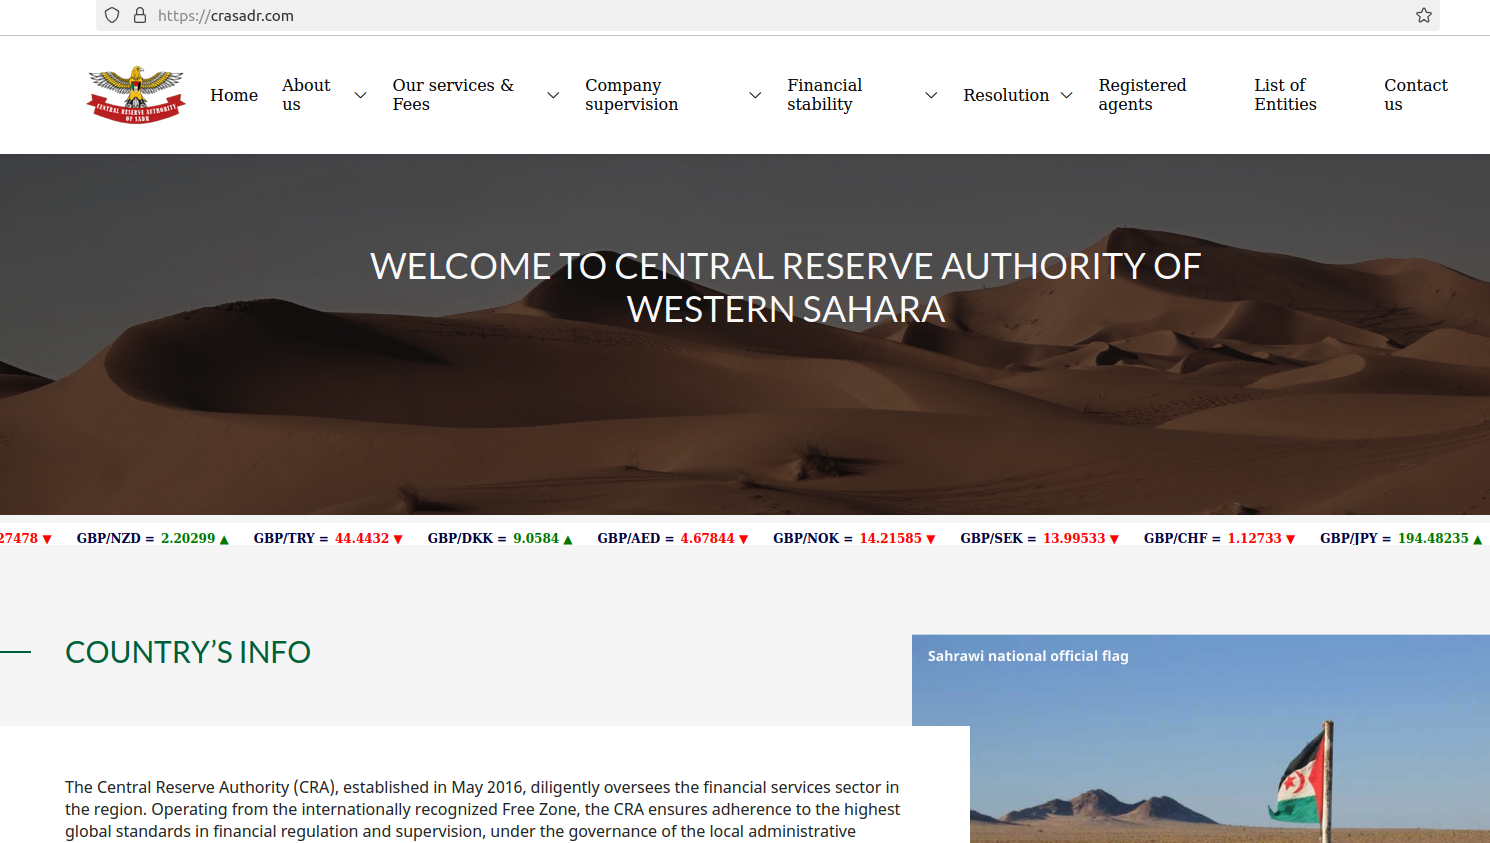
That entity’s website — crasadr.com — says it assists applicants with bank setup and formation, online gaming licenses, and the creation and licensing of foreign exchange brokers. One of Certa Payments’ former sites — certa[.]website — also shared a server with 12 other domains, including rasd-state[.]ws, a website for the Central Reserve Authority of the Western Sahara.

The website crasadr dot com, the official website of the Central Reserve Authority of Western Sahara, which lists the entities awarded licenses for cryptocurrencies, gaming and foreign exchange services.

Chiave di violino cosmica dietro alla Via Lattea

14 Ottobre 2026 ore 16:00

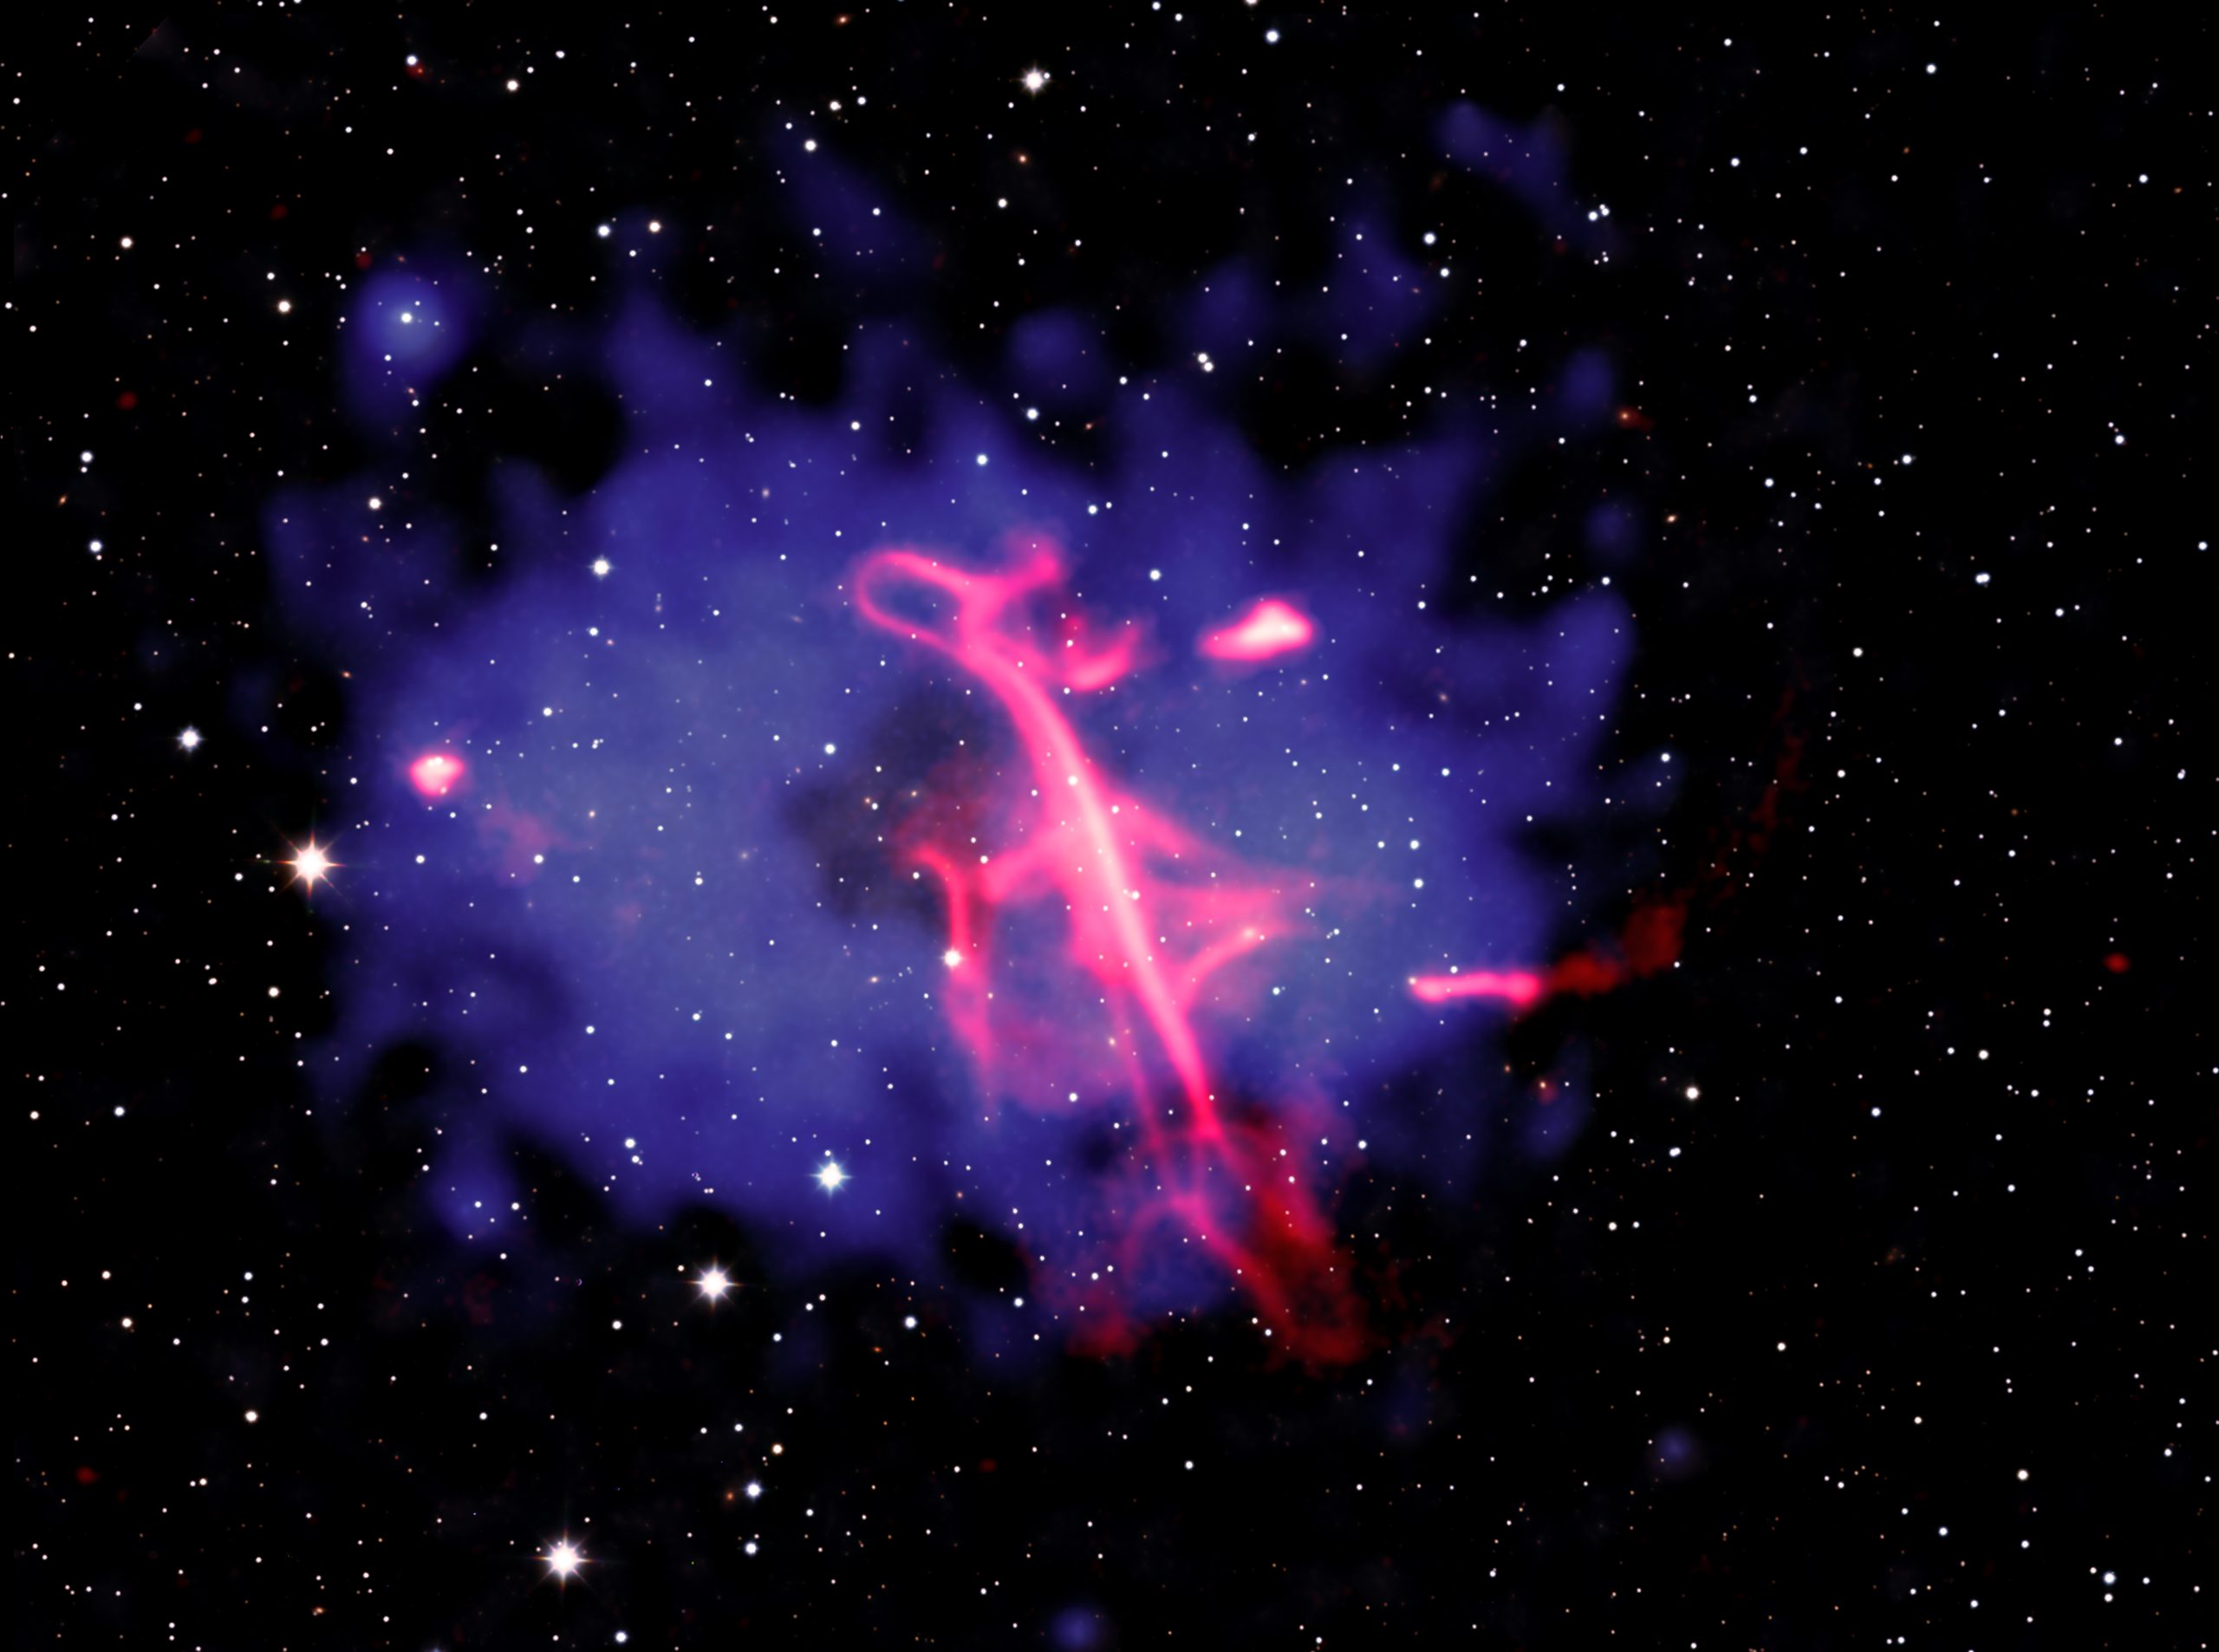
Una chiave di violino cosmica è al centro della nuova immagine composita rilasciata dall’osservatorio a raggi X Chandra della Nasa. A disegnarne la forma del caratteristico simbolo musicale sono le onde radio osservate da Lofar (Low Frequency Array), una rete di decine di migliaia di antenne distribuite in Europa, mentre i raggi X dei telescopi spaziali Chandra ed eRosita rivelano il gas caldo dell’ammasso di galassie che la ospita. Completano l’immagine le osservazioni nell’infrarosso.

La radiosorgente Treble Clef. Crediti: Raggi X: Nasa/Cxc/Inaf-Ira/A. Botteon et al.; Infrarosso: Ukidss-Gps; Radio: Astron/Lofar; Elaborazione dell’immagine: Nasa/Cxc/Sao/N. Wolk

La nuova immagine composita si basa sulle osservazioni analizzate nello studio pubblicato recentemente su Astronomy & Astrophysics e guidato da Andrea Botteon, con Marisa Brienza come seconda autrice, entrambi dell’Istituto di radioastronomia (Ira) dell’Inaf di Bologna. Il lavoro è firmato da un gruppo internazionale e comprende anche contributi di altri membri dell’Ira e dell’Istituto di astrofisica spaziale e fisica cosmica dell’Inaf di Milano.

Il lavoro combina dati radio delle survey Lofar LoTss-Dr3 e LoLss-Dr2, quest’ultima di prossima pubblicazione, con nuove osservazioni del radiotelescopio indiano uGmrt e nei raggi X di Chandra. A questi si aggiungono dati nei raggi X di eRosita e nel vicino infrarosso di UkIrt, alle Hawaii. Il gruppo ha così caratterizzato per la prima volta l’ammasso che ospita la radiosorgente e ha indagato l’origine di quest’ultima, soprannominata Treble Clef, “chiave di violino”, appunto.

Operazione non facile questa, a causa della sua posizione: la sorgente si trova in una direzione in cui il nostro sguardo attraversa il disco della Via Lattea: stelle, gas e polveri presenti lungo questa linea di vista ostacolano fortemente le osservazioni dalla Terra e in particolare nella luce visibile. È stato quindi fondamentale combinare le osservazioni radio della sorgente con quelle spaziali nell’infrarosso, utili a individuare le galassie dell’ammasso, e nei raggi X, che ne rivelano il gas caldo.

Chandra e il telescopio tedesco per raggi X eRosita (Extended Röntgen Survey with an Imaging Telescope Array) hanno rilevato gas caldo e diffuso in corrispondenza della Treble Clef, confermandone l’associazione con un ammasso di galassie. L’analisi ha inoltre stabilito che il sistema è in realtà composto da due ammassi in fase di fusione (merging). Gli ammassi di galassie sono tra le più grandi strutture dell’universo: possono contenere centinaia o migliaia di galassie e immense riserve di gas a temperature di milioni di gradi.

La nuova immagine composita mostra in blu il gas a temperature di milioni di gradi rilevato nei raggi X dai telescopi spaziali Chandra ed eRosita. Una parte dei dati di Chandra è stata elaborata con una tecnica specifica per mettere in risalto alcune caratteristiche dell’emissione. In rosso sono invece rappresentate le osservazioni radio di Lofar. Completano l’immagine, i dati nell’infrarosso dello United Kingdom Infrared Telescope, rappresentati prevalentemente in bianco.

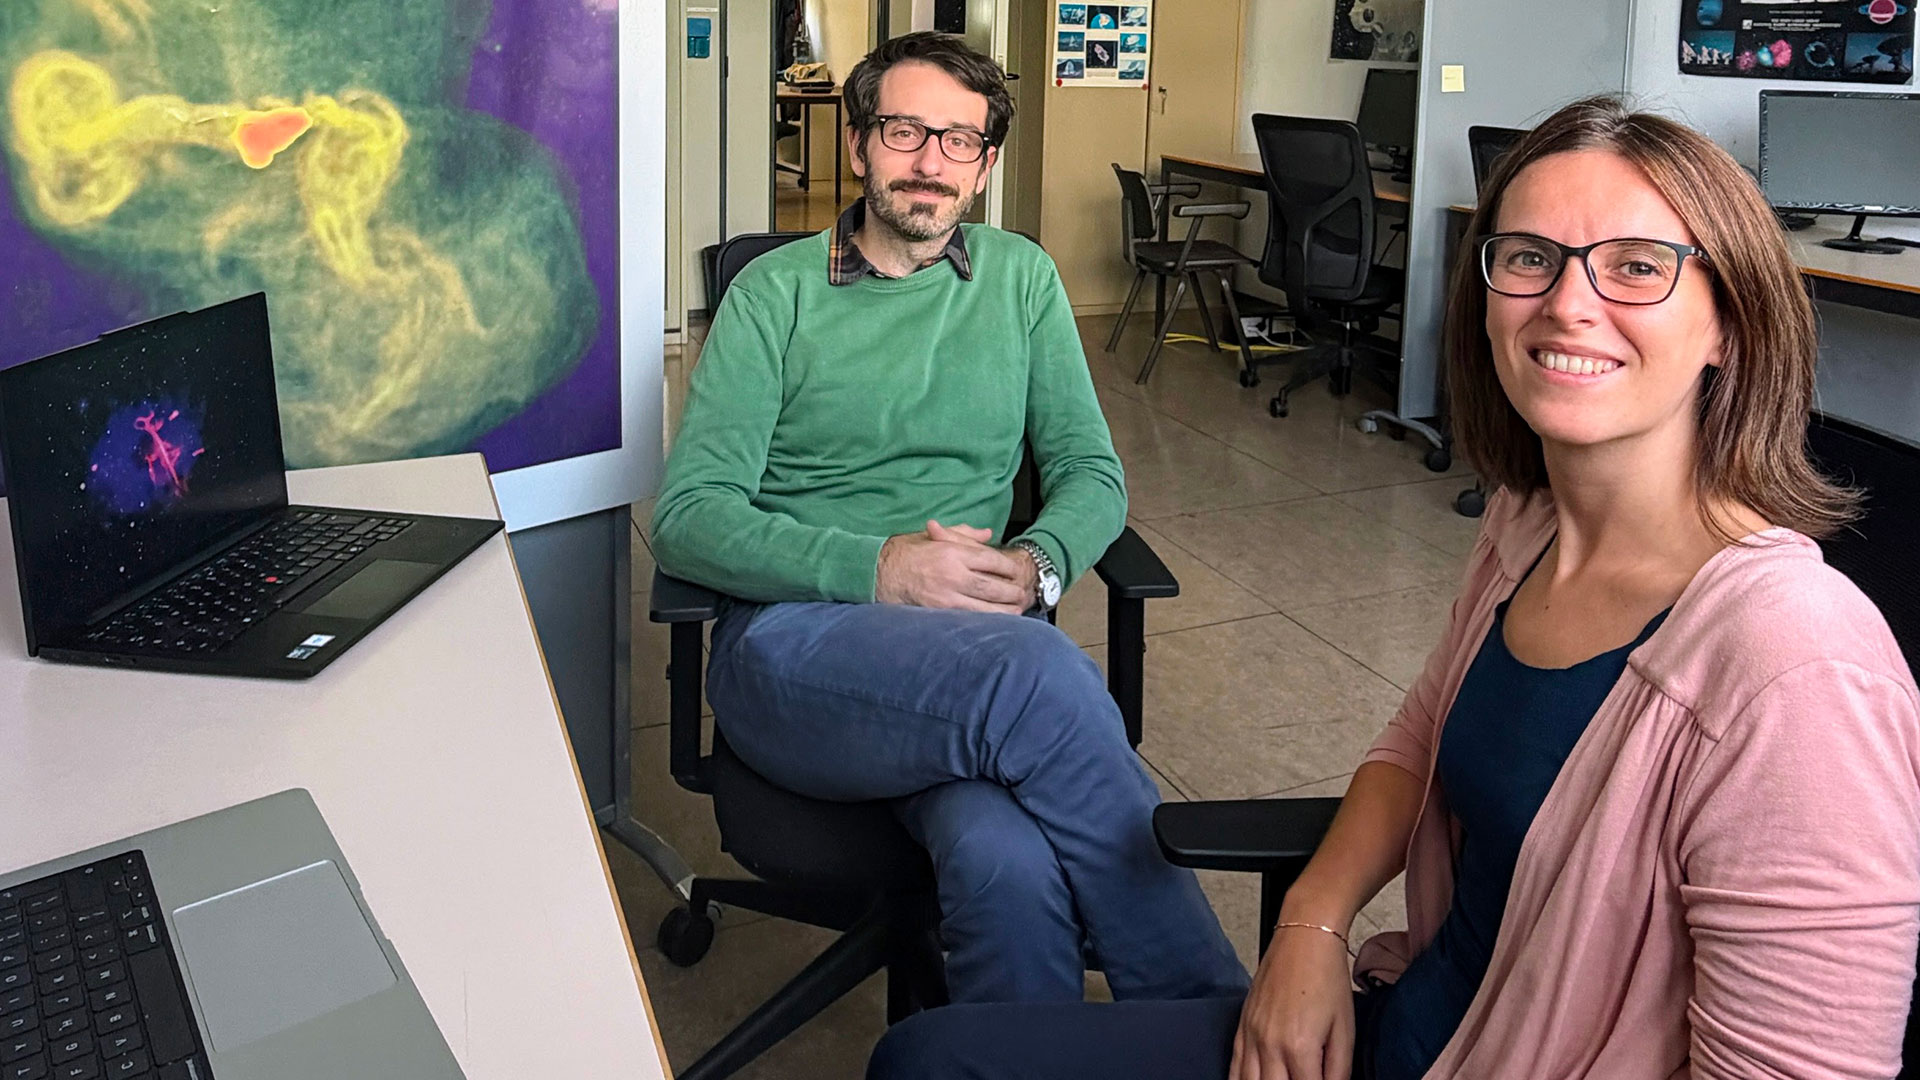
Andrea Botteon e Marisa Brienza dell’Istituto di Radioastronomia (Ira) dell’Inaf di Bologna

L’indagine è partita proprio dall’insolita struttura radio della sorgente. «Mentre esaminavamo i dati della survey LoTss-Dr3, ha attirato la nostra attenzione una sorgente brillante e ricca di filamenti», racconta Andrea Botteon. «Comprenderne l’origine, però, era difficile perché mancavano osservazioni complementari. Il primo passo è stato quindi proporre nuove osservazioni con il radiotelescopio uGmrt. La proposta è stata accettata e i nuovi dati hanno mostrato che l’emissione radio diminuisce rapidamente al crescere della frequenza: una caratteristica che descriviamo come uno spettro radio ripido. Insieme alla sua forma particolare, questo suggeriva che la sorgente fosse una “fenice radio” in un ammasso di galassie, un’interpretazione che abbiamo confermato analizzando nuove osservazioni nei raggi X».

Il nome “fenice radio” richiama un’emissione che torna a brillare dopo essersi affievolita. Secondo lo scenario proposto nello studio, la Treble Clef si sarebbe infatti formata in due fasi. Inizialmente, un buco nero supermassiccio, probabilmente ospitato nella galassia più brillante dell’ammasso, avrebbe espulso plasma a velocità prossime a quella della luce. Le particelle cariche del plasma, muovendosi nei campi magnetici, avrebbero prodotto emissione radio di sincrotrone, poi affievolitasi man mano che perdevano energia.

Successivamente, la collisione dell’ammasso che ospita la sorgente con un altro ammasso di galassie avrebbe “ravvivato” l’emissione radio, fornendo nuova energia alle particelle e/o amplificando i campi magnetici. Anche le onde d’urto generate dalla collisione — simili a quelle che producono i boati degli aerei supersonici — potrebbero aver contribuito a questo processo.

Per cercare indizi della collisione, il gruppo ha analizzato le irregolarità nella distribuzione del gas caldo osservato da Chandra. Dall’immagine nei raggi X è stato sottratto un modello ovale e simmetrico che descrive la distribuzione della maggior parte del gas dell’ammasso. Nell’immagine residua emergono così due zone di emissione più intensa, a sinistra e a destra di una regione centrale più debole. Questa disposizione suggerisce che la collisione sia avvenuta prevalentemente lungo la direzione destra-sinistra nell’immagine. Secondo lo scenario proposto, lo scontro tra i due ammassi risalirebbe a qualche centinaio di milioni di anni fa e i due sistemi starebbero ora allontanandosi l’uno dall’altro.

Se le osservazioni permettono di ricostruire la storia fisica della sorgente, la sua forma lascia spazio anche all’immaginazione. La chiave di violino che le ha dato il soprannome non è l’unica figura riconoscibile: nella stessa struttura radio si può intravedere anche un drago gallese visto di profilo. Entrambe le somiglianze sono esempi di pareidolia, il fenomeno che ci porta a riconoscere figure familiari in ciò che osserviamo.

Per saperne di più:

  • Leggi su Astronomy & Astrophysics l’articolo “The Treble Clef radio phoenix and its old nonthermal filaments”, di A. Botteon, M. Brienza, K. Rajpurohit, N. Lyskova, E. Churazov, I. Khabibullin, T. Pasini, E. O’Sullivan, G. Brunetti, F. De Gasperin, E. De Rubeis, F. Gastaldello, D. N. Hoang, R. Kraft, G. Schellenberger, R. Sunyaev, R. J. van Weeren e F. Vazza


STUDIO LANCIA ALLARME SU INFRASTRUTTURE ITALIANE A RISCHIO CLIMATICO

14 Ottobre 2026 ore 15:24

Entro il 2050 cresce l’esposizione delle infrastrutture italiane al rischio climatico; Liguria regione più critica. Sono tra i principali risultati della ricerca ‘Adattiva – Scenari di rischio climatico e resilienza infrastrutturale’, presentata ieri sera in anteprima alla Camera dei Deputati dalla climate tech Eoliann, in occasione della Giornata internazionale per la riduzione del rischio dei disastri naturali. L’analisi, realizzata con la piattaforma di climate risk analytics Airis, incrocia 18 categorie di infrastrutture italiane con 6 pericoli climatici e proietta i dati al 2050. L’evento, promosso dall’onorevole Luca Squeri, è stato patrocinato dal ministero dell’Ambiente e della Sicurezza energetica (Mase) e dall’Associazione InfrastruttureSostenibili, con il supporto tecnico-scientifico di World Energy Council (Wec) Italia. Nel corso dell’evento istituzioni, aziende di infrastrutture ed esperti internazionali hanno dialogato su come proteggere reti, territori e servizi essenziali dagli impatti della crisi climatica. Attraverso Airis, piattaforma proprietaria di climate risk analytics che incrocia dati geospaziali, modelli fisici e Ai, la Società Benefit Eoliann ha provato a immaginare come potrebbe evolvere il rischio climatico per le infrastrutture del Paese da qui al 2050 e che cosa questo potrebbe significare per la vita quotidiana di chi quei territori li abita. L’analisi parte dai dati reali sulle infrastrutture italiane, così come sono geolocalizzate su OpenStreetMap (una mappa digitale open e collaborativa che permette di sapere esattamente dove si trovano elettrodotti, ferrovie, autostrade, aeroporti e reti di telecomunicazione sul territorio), raggruppandole in 18 categorie, chiamate ‘portafogli infrastrutturali’, ciascuna corrispondente a una tipologia di rete o impianto, per esempio, le linee elettriche ad alta tensione, quelle a media e bassa tensione, i tratti ferroviari, autostradali, ecc…. Per ciascuna di queste 18 categorie, si è valutato quanto esse siano esposte a 6 diversi tipi di pericoli climatici, come alluvioni, frane, vento estremo e incendi; incrociando le 18 categorie di infrastrutture con i 6 pericoli si ottengono 108 combinazioni possibili, che rappresentano la base numerica su cui si costruiscono i risultati della ricerca.

The post STUDIO LANCIA ALLARME SU INFRASTRUTTURE ITALIANE A RISCHIO CLIMATICO appeared first on nelcuore.org.

AL BANDO LE PELLICCE: ANCHE IL MARCHIO WOOLRICH EUROPE SI ASSOCIA

14 Ottobre 2026 ore 15:18

Il marchio di abbigliamento Woolrich Europe ha annunciato ufficialmente il proprio impegno a rinunciare all’utilizzo di pellicce. L’annuncio – che arriva dopo l’invio all’azienda di oltre 200.000 e-mail e lo svolgimento di manifestazioni pubbliche davanti ai suoi negozi in tutta Europa – è stato dato in collaborazione con la Fur Free Alliance, una coalizione composta da 45 organizzazioni per la protezione degli animali. “È particolarmente significativo – commenta Joh Vinding, Presidente della Fur Free Alliance – che un marchio nato producendo cappotti bordati di pelliccia per i cacciatori di animali da pelliccia scelga oggi di rinunciarvi”. Un cambiamento di passo dovuto alla nuova proprietà, BasicNet, che ha acquisito Woolrich Europe da L-Gam, un fondo d’investimento con sede in Lussemburgo. Nell’ambito dell’accordo, l’azienda cesserà la produzione di nuovi capi contenenti pellicce animali entro il 31 dicembre 2026. Di conseguenza, dal 2027, tutte le nuove collezioni di Woolrich Europe saranno prive di pellicce. La decisione arriva in un momento cruciale per il futuro dell’industria della pellicceria in Europa. La Commissione Europea sta infatti valutando come rispondere all’Iniziativa dei Cittadini Europei (ICE) “Fur Free Europe”, che ha raccolto oltre 1,5 milioni di firme a favore dell’introduzione di un divieto di allevamento di animali da pelliccia e di commercializzazione di prodotti di pellicceria in tutta l’Unione Europea.

The post AL BANDO LE PELLICCE: ANCHE IL MARCHIO WOOLRICH EUROPE SI ASSOCIA appeared first on nelcuore.org.

Ma che ci fanno Tony Effe e Tony Cairoli insieme in pista? I retroscena del "test" di motocross [GALLERY]

14 Ottobre 2026 ore 15:18
Dalle comodità delle supercar alle ruote tassellate: il trapper romano si mette alla prova con il Campionissimo Tony Cairoli: consigli tecnici e inevitabili scivolate. Ecco come è andato l'inedito "Tony vs Tony" che sta facendo parlare i social

ALLARME MICROPLASTICHE: LIBERE NELL’ACQUA DIVENTANO PERICOLOSISSIME

14 Ottobre 2026 ore 15:14

Le materie plastiche dovrebbero essere chimicamente inerti, ma quando si frantumano in microplastiche e nanoplastiche le cose cambiano: quando queste particelle entrano a contatto con l’acqua, generano i cosiddetti radicali liberi, molecole altamente reattive che danneggiano le cellule di animali ed esseri umani. Lo indica lo studio pubblicato sulla rivista Nature, guidato da Columbia University e Università della California a Berkeley, che mette in discussione la visione comune della plastica come materiale passivo e sicuro. La scoperta potrebbe portare alla riprogettazione delle plastiche di largo consumo, come quelle usate per confezionare alimenti, imbottigliare acqua e realizzare giocattoli, in modo da ridurre gli effetti tossici sulla salute e sull’ambiente. Grazie a esperimenti condotti in laboratorio e simulazioni effettuate al computer, i ricercatori coordinati da Wei Min della Columbia e Teresa Head-Gordon dell’Università della California hanno osservato ciò che succede quando le microplastiche interagiscono con l’acqua, come avviene nelle bottiglie o quando vengono assorbite nel flusso sanguigno e nelle cellule. Le molecole d’acqua diventano chimicamente attive quando entrano in contatto con la plastica: si crea, così, un ambiente che favorisce il trasferimento di elettroni tra le molecole, portando alla formazione di radicali liberi. “Man mano che la plastica si frammenta in particelle sempre più piccole – affermano i ricercatori – la sua superficie aumenta enormemente. Qui l’acqua svolge un ruolo attivo fondamentale, anziché limitarsi a fare da spettatrice: è essenziale per rendere reattive queste microplastiche”.

The post ALLARME MICROPLASTICHE: LIBERE NELL’ACQUA DIVENTANO PERICOLOSISSIME appeared first on nelcuore.org.

VALLE D’AOSTA: TRE NUOVI CONSULTORI VETERINARI PER I PET

14 Ottobre 2026 ore 15:08

In Valle d’Aosta nascono tre nuovi servizi veterinari per gli animali da compagnia, promossi dall’assessorato regionale alla Sanità e realizzato dall’azienda Usl. Si tratta dello sportello animali da compagnia, che avrà in compito di dare informazioni e supportare le persone a una convivenza sana e responsabile con il proprio animale, del consultorio comportamentale per gli animali da compagnia, che aiuterà i proprietari a prevenire ed eventualmente affrontare le difficoltà emerse e infine dell’ambulatorio veterinario sociale destinato alle persone con fragilità. In questo caso, saranno i servizi sociali ad attivarlo, e sono già sei le persone che ne hanno usufruito e i veterinari hanno preso in carico sette cani e un gatto. La sede dei tutti e tre i servizi si trova in località Amérique a Quart, presso il dipartimento di prevenzione. In Valle d’Aosta ci sono 20 mila cani ”chippati”, ovvero iscritti all’anagrafe canina dei vari comuni, che è obbligatoria per legge. Mentre i gatti sono poco meno di sei mila quelli censiti. Si tratta di un dato sottostimato. “Si tratta di tre nuovi strumenti complementari tra loro – spiega la veterinaria Enrica Muraro – e l’obiettivo è quello di lavorare sulla prevenzione, prima che possano insorgere criticità”. Negli anni, infatti, le segnalazioni all’AUsl, relative a problemi igienico-sanitari o di benessere animali sono passata da 17 del 2020 a 49 dello scorso anno. Quest’anno, nei primi nove mesi sono state 38. Le morsicature lo scorso anno sono state 118, un dato in diminuzione rispetto al 2021 quando erano state 166. La direttrice della struttura di igiene degli alimenti e delle produzioni zootecniche, Sandra Ganio sottolinea: “Il nostro obiettivo è quello di rafforzare la prevenzione per aiutare a creare una sana relazione persone-animali e offrire risposte appropriate ai padroni”.

The post VALLE D’AOSTA: TRE NUOVI CONSULTORI VETERINARI PER I PET appeared first on nelcuore.org.

BOLZANO: PARERE FAVOREVOLE IN CONSIGLIO PROVINCIALE PER NUOVO RIFUGIO PER ANIMALI

14 Ottobre 2026 ore 15:07

Il consiglio provinciale di Bolzano ha approvato con 15 voti favorevoli, 14 contrari ed un’astensione una mozione di Jürgen Wirth Anderlan (JWA Wirth Anderlan) che impegna la giunta provinciale a “verificare tempestivamente la disponibilità di un’eventuale sede per un rifugio per animali nella parte occidentale della provincia, particolarmente in zona Tisner Auen”, nel Burgraviato. La proposta prevede, inoltre, “in caso di esito positivo di elaborare, d’intesa con le associazioni animaliste della provincia e con esperti, un progetto per le aree e le costruzioni necessarie per la realizzazione di un rifugio per animali in zona Tisner Auen”; di “finanziare con fondi provinciali la costruzione d’idonee strutture” da mettere a disposizione, “gratuitamente o a condizioni agevolate, di un’associazione in grado di gestire un rifugio per animali” e “di valutare, dopo la costruzione del rifugio, la possibilità di un finanziamento continuativo sul modello di altri rifugi per animali esistenti in provincia”.

The post BOLZANO: PARERE FAVOREVOLE IN CONSIGLIO PROVINCIALE PER NUOVO RIFUGIO PER ANIMALI appeared first on nelcuore.org.

Nuovo Codice della Strada: le news importanti per chi va in moto e scooter [GALLERY]

14 Ottobre 2026 ore 12:54
Il via libera del Governo cambia le regole del gioco per chi guida moto e scooter: dalla corsia d’emergenza legale durante le code ai bonus sulle contravvenzioni per chi indossa paraschiena e airbag. Ecco tutto quello che c’è da sapere prima dell’entrata in vigore

Via libera al nuovo Codice della Strada: ecco cosa sapere sui tagli alle multe e le novità in arrivo [GALLERY]

14 Ottobre 2026 ore 11:58
Il Consiglio dei Ministri dà il via libera preliminare alla storica riforma stradale: sanzioni alleggerite per le infrazioni minori, stop all'adeguamento all'inflazione, stretta durissima contro chi circola senza assicurazione e addio alla patente fisica. Ma l'effettiva entrata in vigore slitta

Su Westerlund 1 il bozzo d’uno scontro galattico

14 Ottobre 2026 ore 11:47

Gli ammassi stellari sono sistemi dinamici estremamente complessi e affascinanti. Cosa li rende così complicati? Innanzitutto, l’evoluzione sia dinamica sia fisica delle loro stelle. Stelle di massa diversa hanno tempi di vita differenti: quelle più massicce possono terminare la propria evoluzione esplodendo come supernove, mentre quelle di piccola massa stanno ancora evolvendo verso la “maturità” della sequenza principale. Inoltre, le stelle si muovono rapidamente all’interno dell’ammasso scambiando energia, precipitando verso il centro o “evaporando” man mano che si allontanano. A complicare il quadro interviene l’interazione tra gli ammassi e il loro ambiente circostante: altri ammassi stellari, nebulose e l’intera Via Lattea con il suo potenziale gravitazionale.

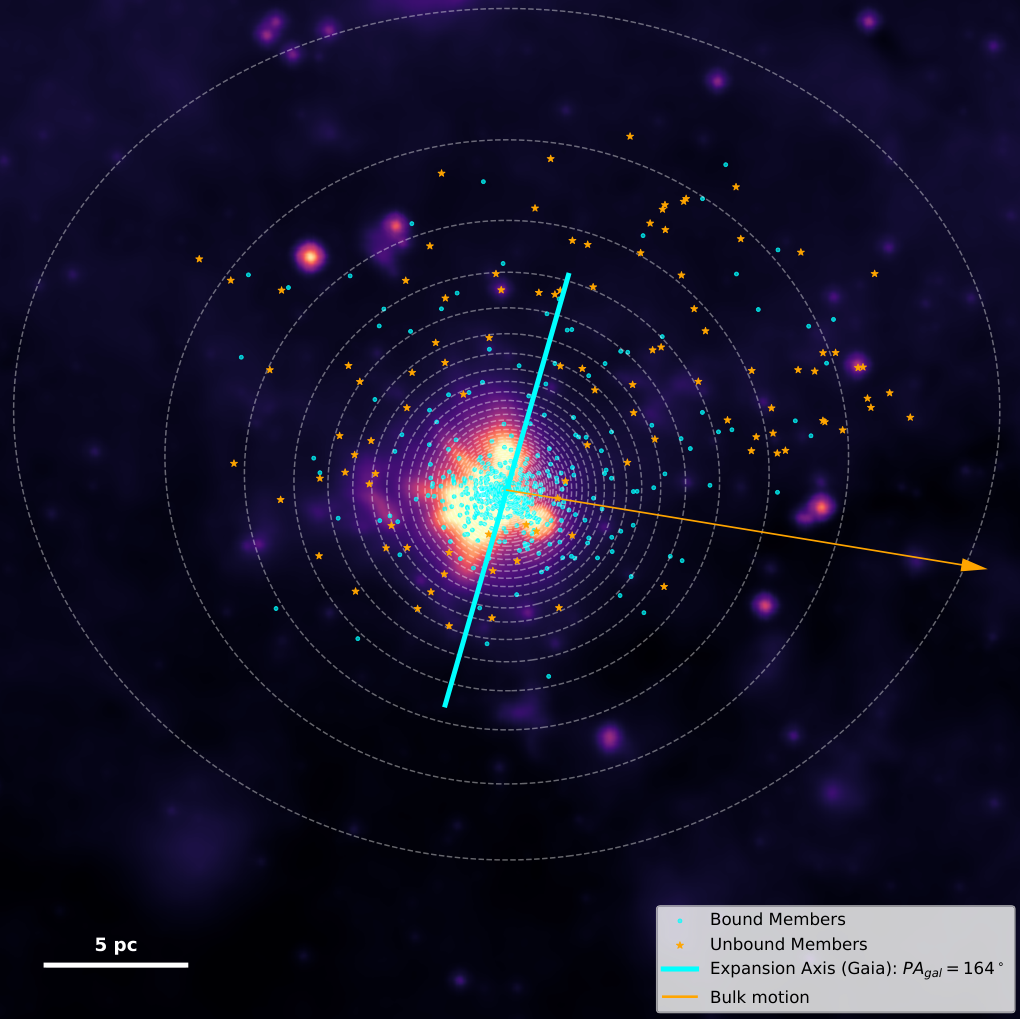
Distribuzione delle stelle di Westerlund 1 analizzate nello studio in uscita su A&A. Nel grafico si distinguono quelle ancora legate all’ammasso e quelle non legate, nonché la direzione di espansione e del moto di Westerlund 1, su un’immagine in medio infrarosso ottenuta dal satellite Wise. Le linee mostrano la configurazione del potenziale gravitazionale della Via Lattea. Crediti: L. Prisinzano et al., A&A, 2026

Tutto questo lascia impronte indelebili nella configurazione spaziale e dinamica che osserviamo oggi negli ammassi. Impronte che in questi anni siamo in grado di analizzare con grande precisione grazie al satellite Gaia dell’Agenzia spaziale europea. Il catalogo di osservazioni di Gaia contiene infatti informazioni accurate sulla posizione e sulla dinamica delle stelle, integrate da dati spettroscopici che permettono di risalire alla natura delle stelle. Analizzati con cura, i dati di Gaia permettono di ottenere un quadro completo della struttura e della dinamica degli ammassi e delle singole stelle che li compongono.

Un team di ricercatori guidato dall’astrofisica Loredana Prisinzano dell’Inaf di Palermo ha analizzato i dati di Gaia relativi alle stelle nella regione del superammasso Westerlund 1, oggetto del progetto Ewocs, guidato da Mario Guarcello. I ricercatori hanno isolato un campione di 559 stelle dell’ammasso con massa superiore a sette masse solari.

Queste stelle formano due gruppi cinematici distinti: 421 stelle sono ancora gravitazionalmente legate al nucleo dell’ammasso, mentre 103 se ne stanno allontanando (tra cui 14 “walk-away stars” con una velocità di allontanamento maggiore delle altre). I due gruppi si muovono con velocità diverse: la dispersione delle loro velocità è di circa 5 km/s per il primo gruppo e di 10-14 km/s per il secondo.

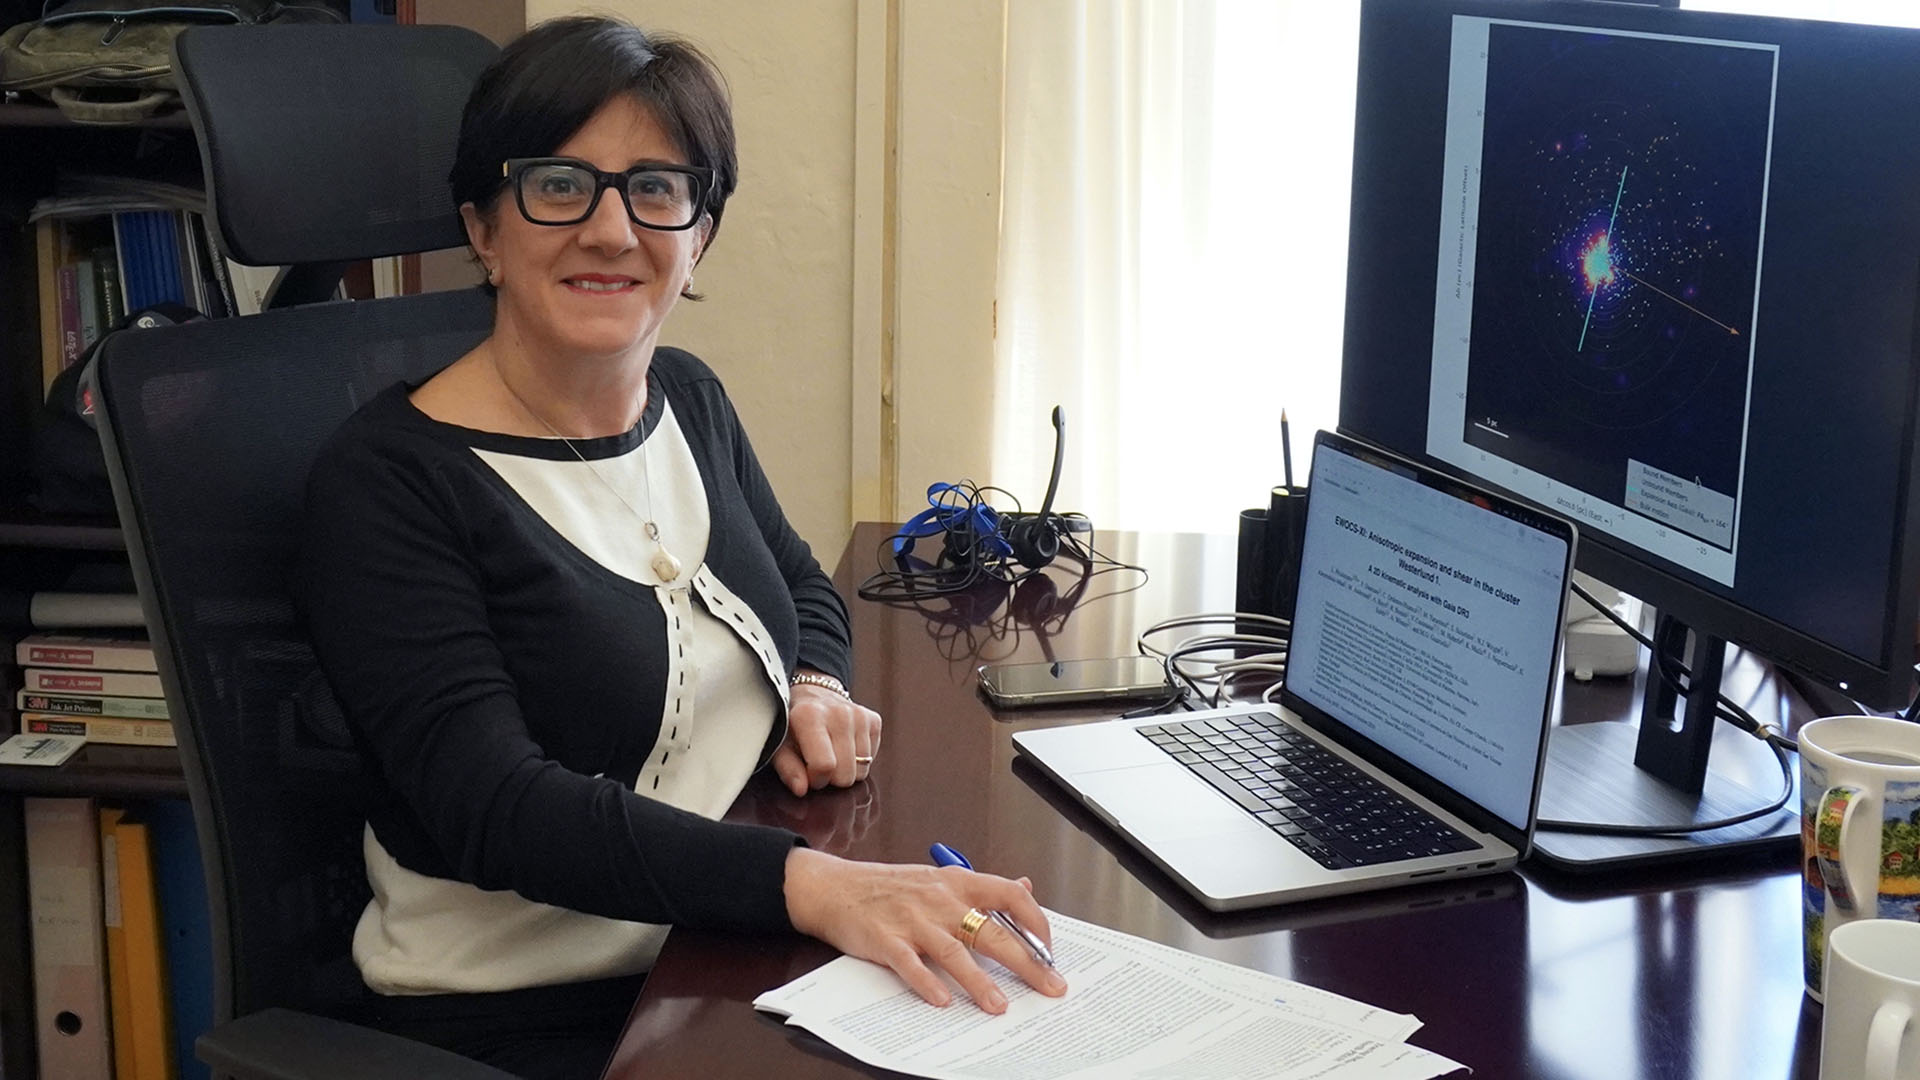
Loredana Prisinzano (Inaf Oa Palermo), prima autrice dello studio in uscita su A&A

L’espansione dell’ammasso è asimmetrica, come già dimostrato in altri studi pubblicati di recente. Tuttavia, l’analisi dei dati di Gaia ha permesso di stabilire che la regione esterna di Westerlund 1 è allungata in direzione perpendicolare al piano della Via Lattea, subendo una distorsione probabilmente causata dalle forze mareali della nostra galassia. Inoltre, il suo tempo di espansione cinematica (2.08 milioni di anni) corrisponde al momento in cui Westerlund 1 ha attraversato il piano galattico (2.1 milioni di anni fa). Tra i diversi fattori che potrebbero spiegare tale evoluzione dinamica, questa coincidenza temporale suggerisce una possibile conseguenza dell’interazione avvenuta circa due milioni di anni fa tra Westerlund 1 e la materia (stelle e nebulose) che popola il piano della Via Lattea.

«Questo studio è la dimostrazione lampante di come il satellite Gaia sia una vera e propria “macchina da guerra” per lo studio dei moti propri stellari», dice Prisinzano, «e Westerlund 1 ne rappresenta un banco di prova estremo. Situato a oltre 13mila anni luce di distanza e pesantemente oscurato dalle polveri interstellari, è un oggetto per il quale le parallassi misurate da Gaia presentano incertezze troppo elevate per fornire distanze precise. Tuttavia, la qualità dei moti propri rimane impressionante. È proprio grazie a queste piccolissime incertezze nei movimenti trasversali delle stelle che abbiamo potuto identificare i membri dell’ammasso e condurre un’analisi cinematica estremamente accurata. Questo ci ha permesso di svelare non solo le complesse dinamiche di espansione e distorsione di questo superammasso, ma anche di trovare prove evidenti di un processo di dissoluzione in atto».

Per saperne di più:


Cina sfida Starlink con una videochiamata tra i poli terrestri

14 Ottobre 2026 ore 10:11
Cina sfida Starlink con una videochiamata tra i poli terrestri

La Cina ha lanciato una sfida tecnologica senza precedenti a Starlink, il progetto di Elon Musk per una rete internet satellitare globale. L’obiettivo? Stabilire una videochiamata tra i due poli terrestri: l’Artico e l’Antartide. Un traguardo che dimostra come Pechino stia superando i limiti delle connessioni tradizionali, entrando in diretta competizione con SpaceX.

In questo articolo analizziamo come la Cina sia riuscita a raggiungere questo risultato, il ruolo di Starlink nella sfida e le possibili implicazioni geopolitiche e tecnologiche di questa mossa strategica.

La sfida della Cina a Starlink per il controllo delle comunicazioni globali

La Cina non è nuova a progetti ambiziosi nel settore delle telecomunicazioni. Con il lancio del satellite Guowang, Pechino mirava a colmare il divario con Starlink, che già contava migliaia di satelliti in orbita.

Ma quali sono gli obiettivi di questa sfida? Da un lato, la Cina vuole ridurre la dipendenza dalle tecnologie occidentali. Dall’altro, punta a garantire connessioni stabili anche nelle regioni più remote, come i poli. Una strategia che potrebbe ridefinire gli equilibri nel settore delle telecomunicazioni a livello mondiale.

Come funziona Guowang e la rete satellitare cinese

Il sistema Guowang si basa su una costellazione di satelliti in orbita bassa (LEO), simili a quelli di Starlink. Tuttavia, la Cina ha adottato un approccio diverso: invece di concentrarsi esclusivamente sulla copertura globale, ha sviluppato tecnologie per assicurare connessioni a bassa latenza anche in condizioni estreme. Per questo la videochiamata tra Artico e Antartide rappresenta un test fondamentale. Nonostante le difficoltà legate al clima e alla distanza, i ricercatori cinesi sono riusciti a stabilire una connessione stabile, confermando la validità del sistema.

Starlink: la risposta occidentale alla provocazione cinese

Starlink, già operativo in numerose aree del pianeta come la foresta amazzonica, continua a espandere la sua rete con l’obiettivo di fornire internet a banda larga anche nelle zone più isolate.

Quali sono i suoi vantaggi competitivi? Innanzitutto, la rete di SpaceX è già attiva e offre servizi commerciali. Inoltre, l’azienda di Elon Musk vanta una capacità di lancio eccezionale, con centinaia di satelliti messi in orbita in tempi record.

Tuttavia, la Cina non sta a guardare. Grazie a investimenti massicci e una pianificazione strategica, Pechino potrebbe presto colmare il divario, soprattutto nei settori della difesa e delle telecomunicazioni strategiche.

Le implicazioni geopolitiche della sfida tecnologica

La competizione tra Cina e Starlink va oltre la tecnologia: è una questione di potere. Chi controllerà le comunicazioni satellitari avrà un vantaggio strategico in termini di informazione, sicurezza ed economia globale.

La Cina, con il progetto Guowang, ha già ridotto la dipendenza dagli Stati Uniti e dai loro alleati, creando un’alternativa alle tecnologie occidentali. Questo scenario potrebbe portare a una frammentazione del mercato delle telecomunicazioni, con conseguenze imprevedibili.

D’altra parte, Starlink rappresenta per l’Occidente un’arma strategica per contrastare l’influenza cinese. Una rete internet globale sotto il controllo di un’azienda privata americana potrebbe avere implicazioni anche in termini di sicurezza nazionale.

Qual è il futuro della sfida tra Cina e Starlink?

Il confronto tra Cina e Starlink è solo all’inizio. Nei prossimi anni assisteremo a una corsa tecnologica senza precedenti, con investimenti miliardari e innovazioni costanti.

Ma chi vincerà? Dipenderà da diversi fattori: la capacità di innovazione, la velocità di sviluppo e, soprattutto, l’adattamento alle esigenze globali. Una cosa è certa: il futuro delle telecomunicazioni sarà sempre più legato allo spazio.

L'articolo Cina sfida Starlink con una videochiamata tra i poli terrestri proviene da sicurezza.net.

Torna la Targa Florio Classica

14 Ottobre 2026 ore 09:30

Palermo si prepara ad accogliere dal 15 al 18 ottobre 2026 l'edizione annuale della Targa Florio Classica, un evento che è molto più di una semplice competizione automobilistica: è una celebrazione della storia, della cultura e del paesaggio affascinante della Sicilia.

La corsa più vecchia del mondo

Nata nel 1906 dalla mente visionaria dell'imprenditore palermitano Vincenzo Florio, la Targa Florio è la corsa automobilistica più antica del mondo, un'epopea di motori e ardimento che ha visto correre sulle tortuose strade delle Madonie i più grandi piloti e le più iconiche vetture della storia. Hanno corso e vinto sullo storico “Circuito delle Madonie” piloti del calibro di Albert Divo, Achille Varzi, Tazio Nuvolari, Stirling Moss, Vic Elford, Graham Hill e Nino Vaccarella solo per citarne alcuni. Oggi, la Targa Florio Classica rievoca quei fasti, portando in scena un'esclusiva gara di regolarità per auto d'epoca che richiama collezionisti e appassionati da tutto il mondo. 

La nuova edizione

L'edizione 2026 si preannuncia come un appuntamento imperdibile del Campionato Italiano Grandi Eventi per vetture storiche e moderne, di cui costituisce l’atto decisivo del Tricolore, con un programma che coniuga la passione per i motori con la scoperta delle bellezze dell'isola. Duecento equipaggi provenienti da tutti i continenti porteranno in Sicilia auto classiche e supercar, in gara nelle categorie Legend e Gran Turismo. La Targa Florio Classica sarà inoltre appuntamento privilegiato del Ferrari Tribute to Targa Florio. Organizzata da Automobile Club d’Italia, ACI Sport e Automobile Club Palermo, la manifestazione, che rientra nell’ambito delle attività del Club ACI Storico, rappresenta ogni anno un incontro unico tra sport, cultura automobilistica, patrimonio storico e valorizzazione del territorio. Tre giornate di gara: la prima nel trapanese, la seconda sulle Madonie e, in chiusura, il “Trofeo Monreale” nella giornata di domenica, che precede la cerimonia di premiazione al Palermo Marina Yachting. Dopo la scenografica partenza da piazza Verdi davanti al Teatro Massimo di Palermo, nel pomeriggio di giovedì 15 ottobre, gli equipaggi, nella prima giornata di gara di venerdì 16, si muoveranno alla volta del trapanese dove, oltre ad attraversare luoghi dalla grande suggestione storica e culturale, faranno tappa anche a Campobello di Mazara, considerato uno dei luoghi simbolo della disciplina della regolarità italiana. 

Le tappe fondamentali

La prima tappa di gara prevede inoltre lo svolgimento della Power Stage Classic, l’avvincente prova spettacolo su tre rilevamenti cronometrici, allestita all’interno dell’abitato di Partanna, davanti al Castello Grifeo, antica fortezza araba del 1300. La seconda tappa del sabato ripercorrerà le mitiche strade del circuito stradale della Targa Florio di un tempo tra le Madonie che è stato nel corso degli anni il teatro delle gesta dei piloti più famosi dell’intero panorama automobilistico internazionale. Al via della Targa Florio Classica, tra le duecento auto provenienti da tutto il mondo, vi saranno tutti i top driver italiani in corsa per il titolo tricolore.      

Targa Florio Classica 2026 (preview) - 1Ruoteclassiche
Targa Florio Classica 2026 (preview) - 2Ruoteclassiche
Targa Florio Classica 2026 (preview) - 3Ruoteclassiche
Targa Florio Classica 2026 (preview) - 4Ruoteclassiche

WhatsApp Image 2026-10-13 at 15.35.55 (4)

AFRICA, NASCE IL PRIMO FONDO SU IMPATTO SULLA NATURA

13 Ottobre 2026 ore 19:53

Africa, il primo fondo su impatto sulla natura vuole raccogliere 100 mln dollari Africa, il primo fondo su impatto sulla natura vuole raccogliere 100 mln dollari (Energia Oltre) Roma, 13/10/2026 – Finance Earth ha collaborato con altri investitori britannici per creare il primo veicolo finanziario africano dedicato alla conservazione, in un contesto di espansione dei mercati del carbonio. L’Africa Nature Impact Fund – che sarà costituito insieme a FSD Africae FSD Africa Investments – punta a raccogliere 100 milioni di dollari per progetti legati alla natura e al carbonio basati su soluzioni naturali, come hanno dichiarato le società in un comunicato congiunto via e-mail. La piattaforma di finanziamento “mira a raggiungere una prima chiusura a quota 20 milioni di dollari nel 2027, con un impegno di 6,6 milioni di dollari da parte di FSD Africa Investments per colmare il deficit di investimenti”, hanno affermato le aziende. “L’Africa ospita un quarto della biodiversità del pianeta; tuttavia, i progetti basati sulla natura in tutto il continente incontrano notevoli difficoltà nell’accedere al capitale ‘paziente’ e strutturato in modo equo di cui hanno bisogno per avere successo”, ha affermato Ann-Marie Chidzero, Chief Investment Officer di FSD Africa Investments. “Sebbene oltre il 62% del PIL africano dipenda dalla natura e dalle sue risorse – hanno osservato le società -, gli investimenti in progetti volti a proteggere gli ecosistemi e ridurre le emissioni di carbonio rimangono ben al di sotto del fabbisogno, lasciando molte iniziative ad alto potenziale prive dei finanziamenti e del supporto necessari per crescere”.

Grand View Research prevede che il mercato globale del carbonio raggiungerà i 1.200 miliardi di dollari entro il 2026, per poi crescere fino a 6.000 miliardi di dollari entro il 2033. Il fondo a impatto mira a proteggere o rigenerare una superficie stimata di 4,5 milioni di ettari, sequestrando o evitando l’emissione di oltre 100 milioni di tonnellate di CO2 equivalente nell’arco di vita dei progetti, e a migliorare le condizioni di vita di 1,4 milioni di persone di cui la metà donne. Punta inoltre a preservare oltre 60 specie vegetali e animali e investirà esclusivamente in progetti dotati di accordi di condivisione dei benefici, concepiti per destinare una quota sostanziale del valore lordo del carbonio alle comunità ospitanti, con l’obiettivo di generare per esse circa 450 milioni di dollari. Il fondo non ha ancora ottenuto le autorizzazioni normative e la sottoscrizione di quote sarà possibile solo dopo l’ottenimento della licenza.

The post AFRICA, NASCE IL PRIMO FONDO SU IMPATTO SULLA NATURA appeared first on nelcuore.org.

❌