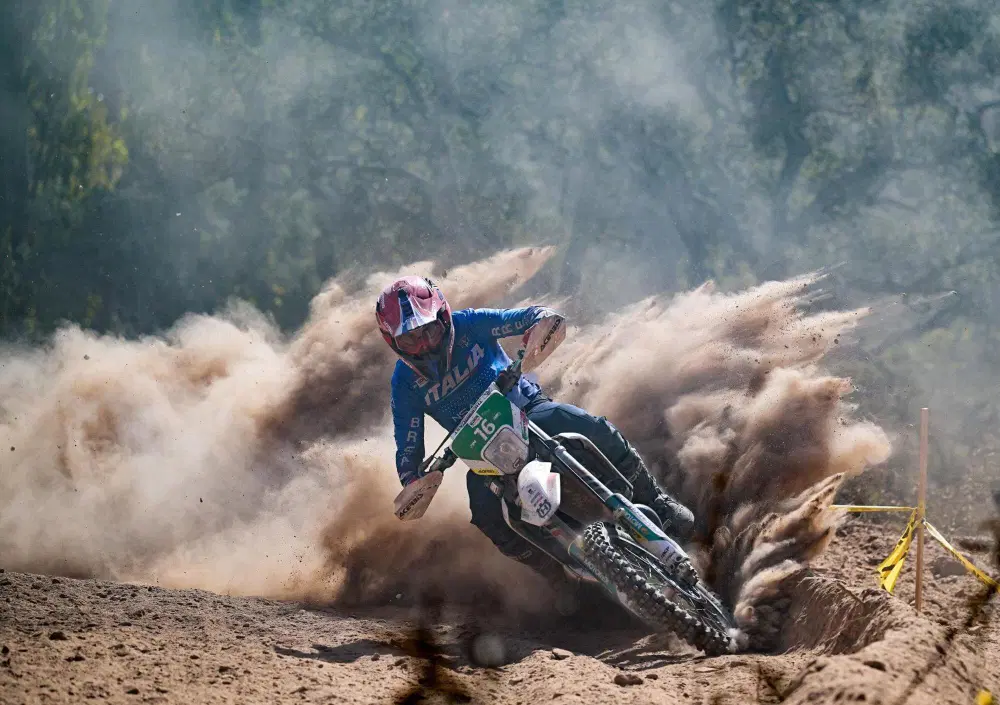
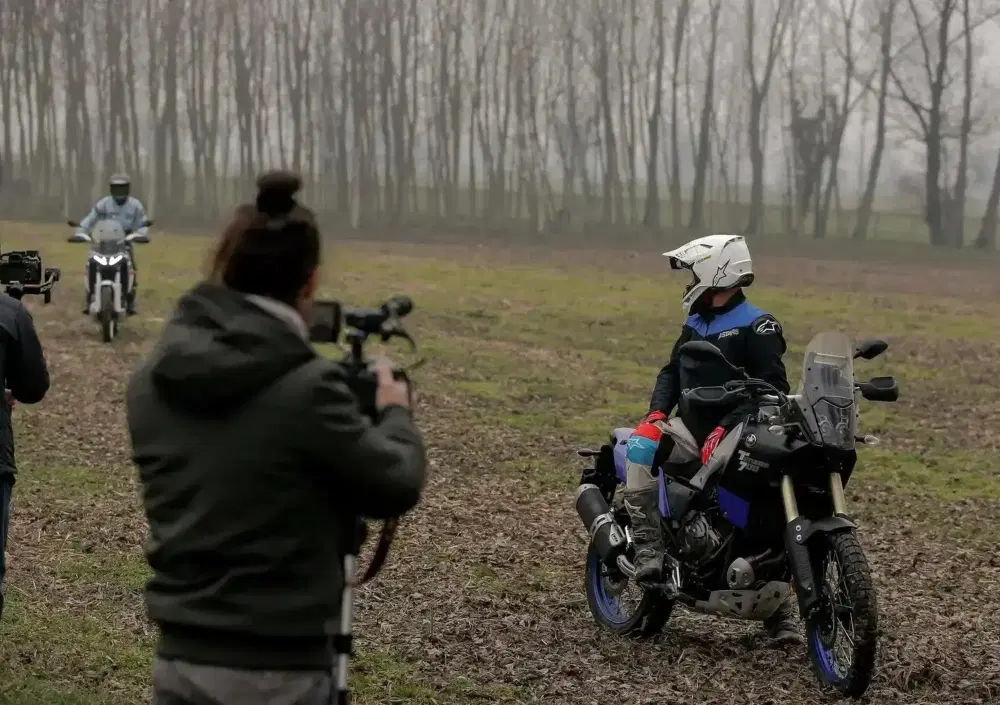
100th 6Days FIM Enduro Of Nations. D4. È il giorno dei colpi di scena. Italia due volte prima, ma il Team Italy Club è out [VIDEO]


X ha mantenuto l'impegno di rimuovere i contenuti illegali entro i tempi concordati, ma secondo Ofcom gli strumenti non sono molto efficaci.
The post Contenuti illegali su X: rimozione veloce, ma poco efficace appeared first on Punto Informatico.

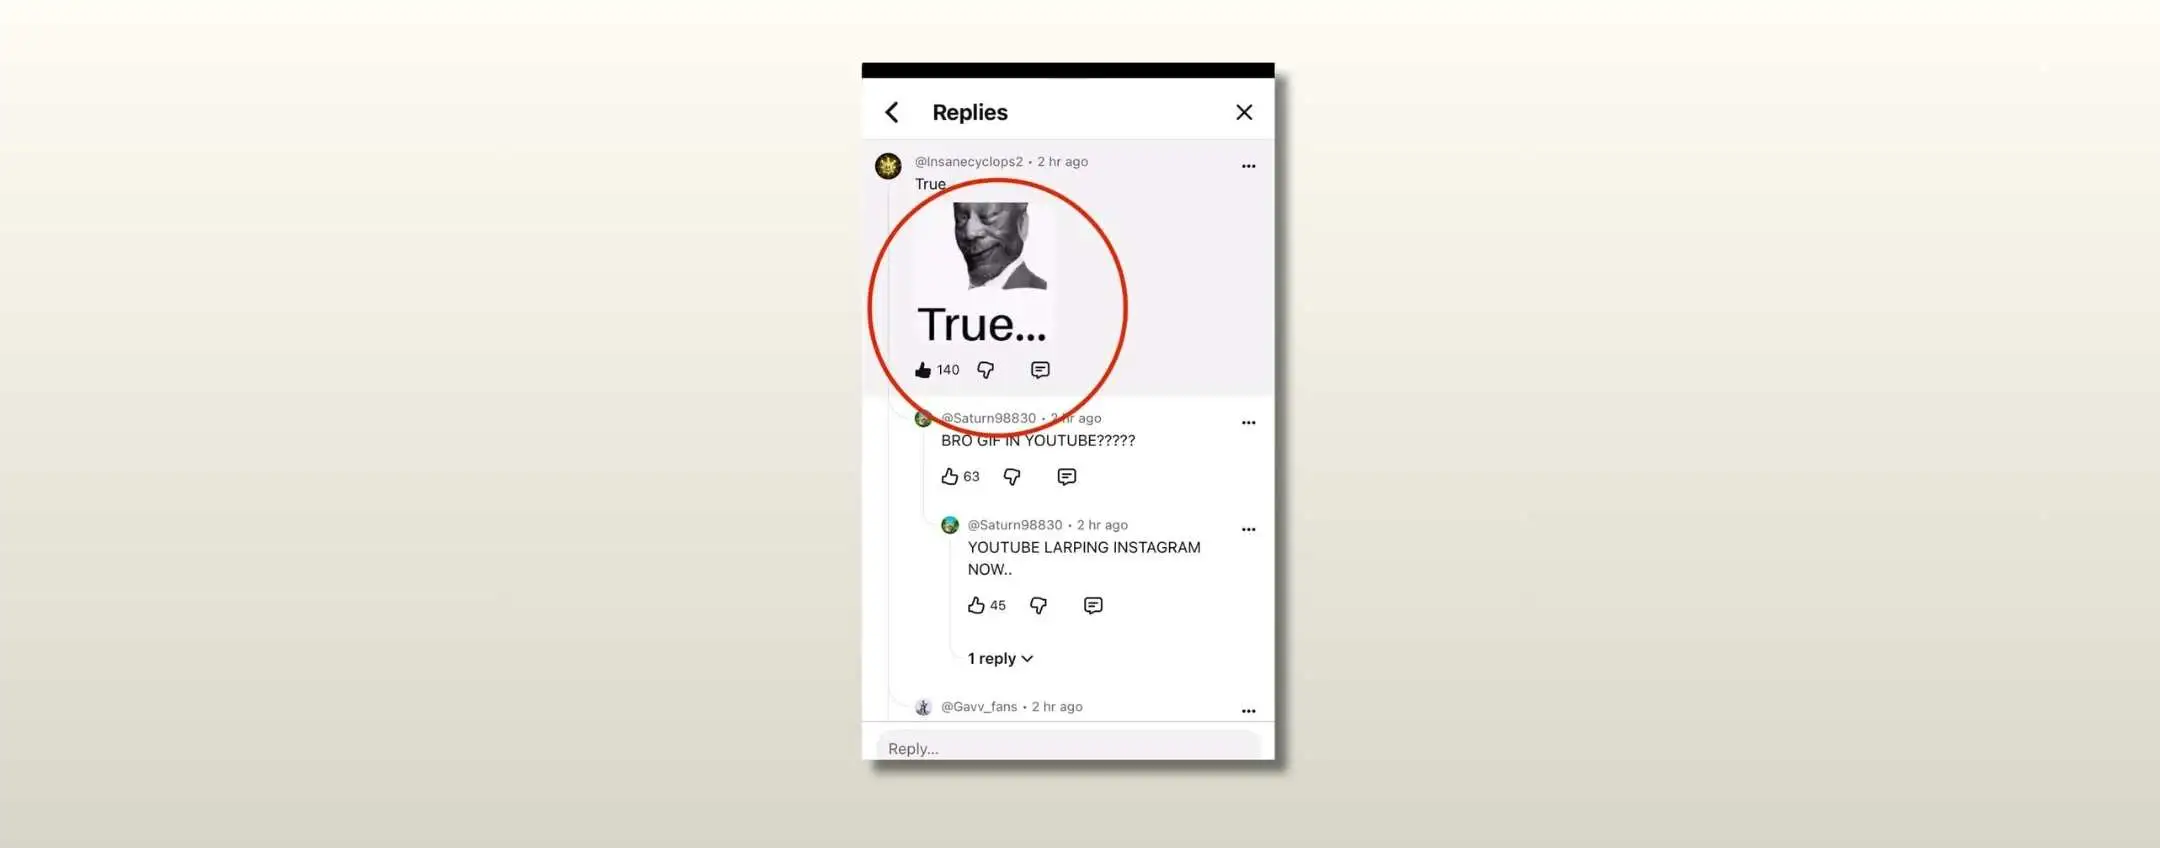
Le GIF arrivano nei commenti di YouTube, ma non tutti apprezzano la novità. Restano i dubbi su disponibilità e caricamento delle immagini.
The post YouTube introduce le GIF nei commenti, ma scoppia la polemica appeared first on Punto Informatico.

Un hacker avrebbe usato diversi modelli AI per attaccare le banche. A tradirlo sono state le conversazioni con Claude Code.
The post Hacker usa l’AI per attaccare le banche, ma Claude lo tradisce appeared first on Punto Informatico.


La 1000 Miglia si prepara a correre anche nel mondo digitale. Il 12 ottobre, al Museo Nazionale dell’Automobile di Torino (MAUTO), Roarington ha presentato Roarington World, una nuova piattaforma che porta le auto storiche in un ambiente virtuale, trasformandole in protagoniste di esperienze di guida, sfide e percorsi ispirati alla realtà.
Dalla strada allo schermo
La prima proposta è dedicata proprio alla “corsa più bella del mondo”: un paesaggio italiano ricostruito digitalmente, cinque vetture e una prova di regolarità nella quale non basta accelerare, ma occorre avvicinarsi il più possibile ai tempi imposti, fino al centesimo di secondo. La novità è anche nell’accessibilità. Per partecipare basta un browser: non serve l’installazione di un programma o avere un simulatore, sebbene quest'ultimo sia l'ambiente ideale per un'esperienza totalmente immersiva. Un modo per avvicinare al mondo delle auto da collezione un pubblico più ampio, senza rinunciare alla precisione e alla componente competitiva.
Chi c’è dietro Roarington
Roarington è un progetto di The Classic Car Trust (TCCT), organizzazione fondata dal collezionista Fritz Kaiser che punta a mettere in relazione collezionisti, musei, marchi e appassionati. Con sedi a Vaduz (Liechtenstein) e a Milano, la piattaforma vuole trasformare la storia dell’automobile in un’esperienza da esplorare, condividere e, in certi casi, guidare. L’obiettivo dichiarato è creare un ecosistema digitale dedicato alla cultura dell’auto storica, capace di affiancare esperienze virtuali, conoscenza e patrimonio automobilistico. Accanto al nuovo mondo accessibile via browser, la piattaforma comprende esperienze per simulatori di fascia alta, progettati da Roarington in collaborazione con Pininfarina e Zagato e realizzati in Italia per essere venduti ai collezionisti e al pubblico. Il progetto coinvolge realtà come 1000 Miglia, Mercedes-Benz e MAUTO, spaziando dalla guida virtuale alla valorizzazione della storia e del design. Testimonial d'eccezione e volto dell'iniziativa, il campione di Formula 1 Kimi Raikkonen, che si è inoltre cimentato in una dimostrazione di uno dei simulatori Roarington davanti al pubblico.
Il gemello digitale di un’auto reale
Uno degli elementi centrali della tecnologia Roarington è il Digital Twin, la riproduzione digitale di uno specifico esemplare, non soltanto di un modello automobilistico. Attraverso scansioni tridimensionali ad alta risoluzione e una documentazione fotografica approfondita, la piattaforma mira a registrare anche i dettagli e la patina che rendono ogni vettura diversa dalle altre. L’azienda dichiara una precisione di scansione fino a 0,1 millimetri e associa al gemello un identificativo univoco e un certificato di autenticità. La riproduzione può diventare guidabile grazie alla calibrazione di numerosi parametri, dal comportamento del motore alla trasmissione, dalla fisica di guida al suono. Una tecnologia pensata per conservare la memoria di un’automobile e trasformarla in un’esperienza interattiva. Questo sistema non si limita soltanto alle auto, ma sarà inoltre possibile visitare i musei dell'automobile più importanti: a breve sarà resa disponibile il museo Mercedes-Benz di Stoccarda "in metaverso".
Non solo 1000 Miglia
Roarington affianca a World anche l’International Classic Racing Challenge, un calendario internazionale di competizioni virtuali disputate nei sim hub collegati. Nel programma 2026 figurano prove di regolarità ispirate alla 1000 Miglia, gare di velocità al Nürburgring e una sfida in salita al Bernina. Sono annunciate inoltre esperienze dedicate a musei, marchi e collezioni. La scommessa è convincere anche chi preferisce ancora la meccanica da toccare, il rumore del motore e i chilometri veri. Roarington sostiene di non voler rimpiazzare il mondo fisico, ma ampliarlo: il successo dipenderà da quanto il digitale saprà alimentare la curiosità per le automobili reali, anziché diventare un fine in sé.


La Svezia ha annunciato che autorizzera’ l’abbattimento di 72 lupi nel 2027, su una popolazione stimata di 355 esemplari, suscitando la protesta degli ambientalisti. La decisione arriva dopo che lo scorso anno la giustizia aveva sospeso l’abbattimento di 48 animali. I lupi potranno essere uccisi in cinque contee vicine a Stoccolma tra il 2 gennaio e il 15 febbraio. “Poiche’ la popolazione di lupi scandinavi e’ ridotta e soffre di consanguineita’, la riduzione deve essere progressiva e accompagnata da misure volte a contrastarla”, hanno dichiarato i consigli amministrativi delle contee in un comunicato. La Societa’ svedese per la conservazione della natura ha definito la decisione “oltraggiosa”. “E’ scandaloso che un lupo su cinque in Svezia venga abbattuto quando la popolazione e’ gia’ gravemente minacciata”, ha dichiarato la presidente Beatrice Rindevall all’agenzia svedese Tt. “I nostri lupi soffrono gia’ di una forte consanguineita’ e questa caccia rischia di aggravare ulteriormente la situazione. E’ una scommessa insensata con una specie protetta e gravemente minacciata”.
The post SVEZIA AUTORIZZA L’ABBATTIMENTO DI 72 LUPI: INDIGNAZIONE E POLEMICHE appeared first on nelcuore.org.

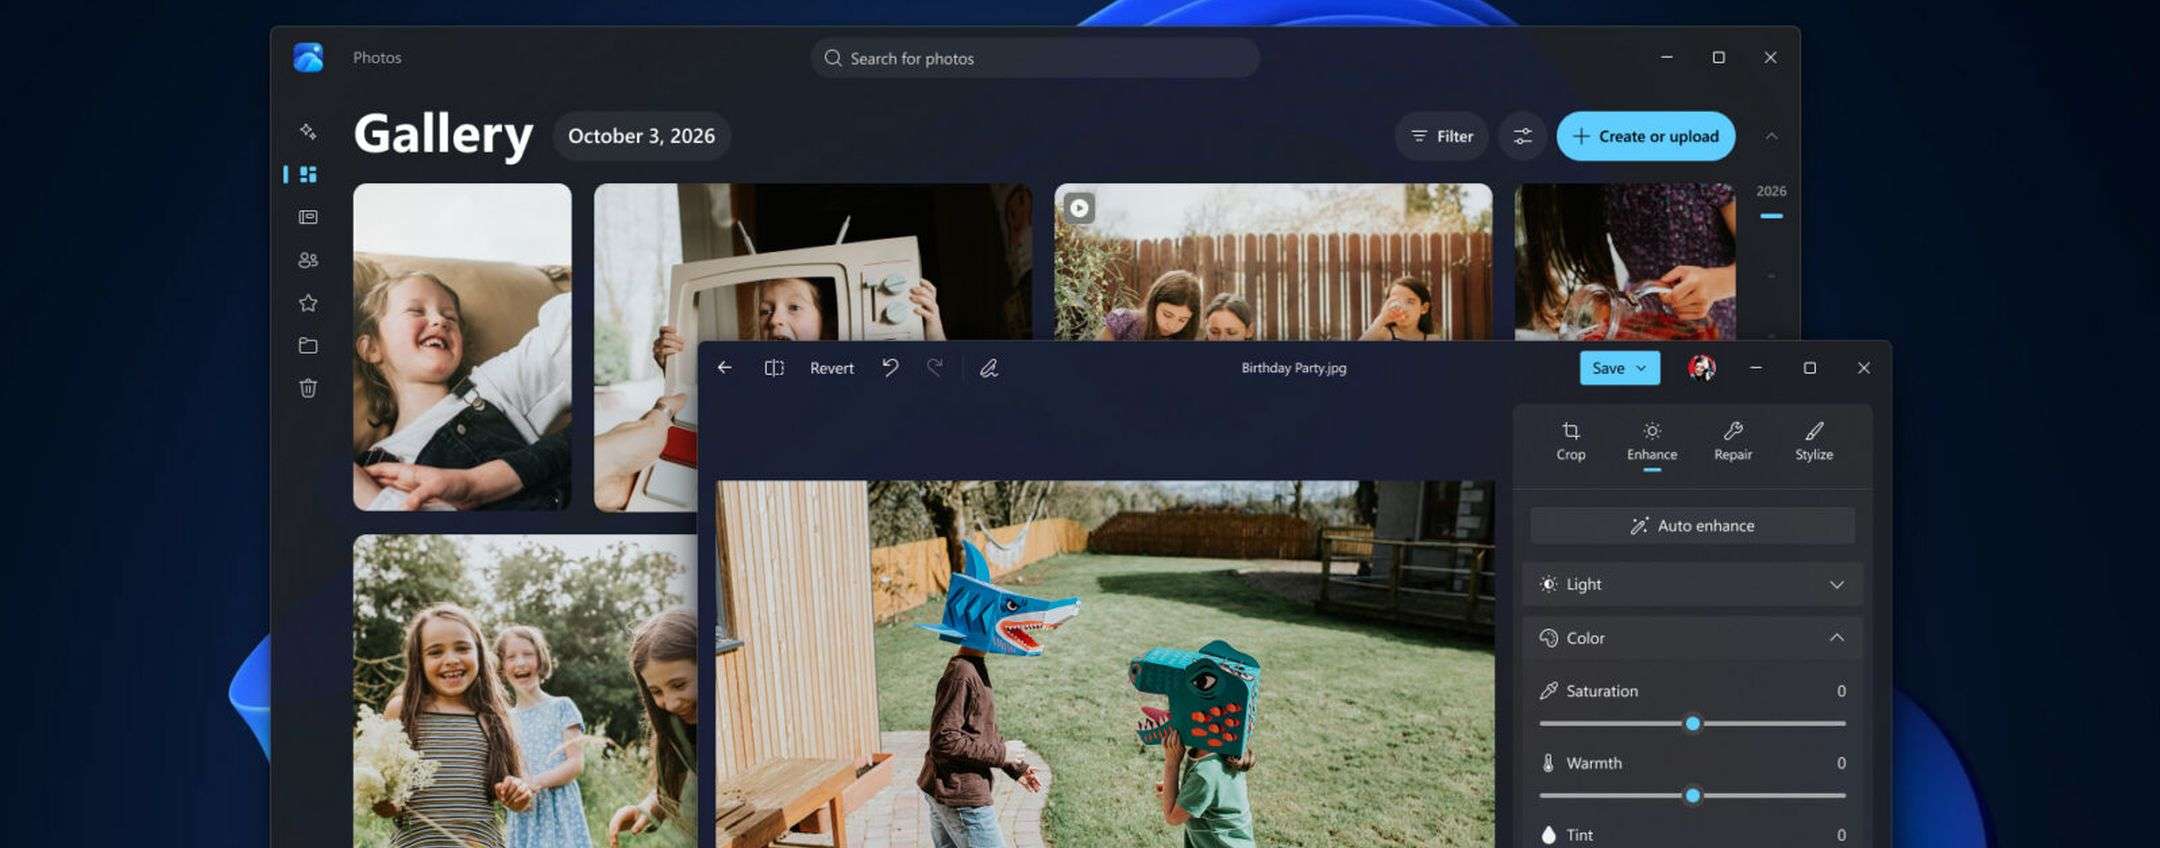
Microsoft ha illustrato i miglioramenti della nuova app Foto in Windows 11 che sarà disponibile per tutti gli utenti entro fine anno.
The post Microsoft annuncia la nuova app Foto per Windows 11 appeared first on Punto Informatico.

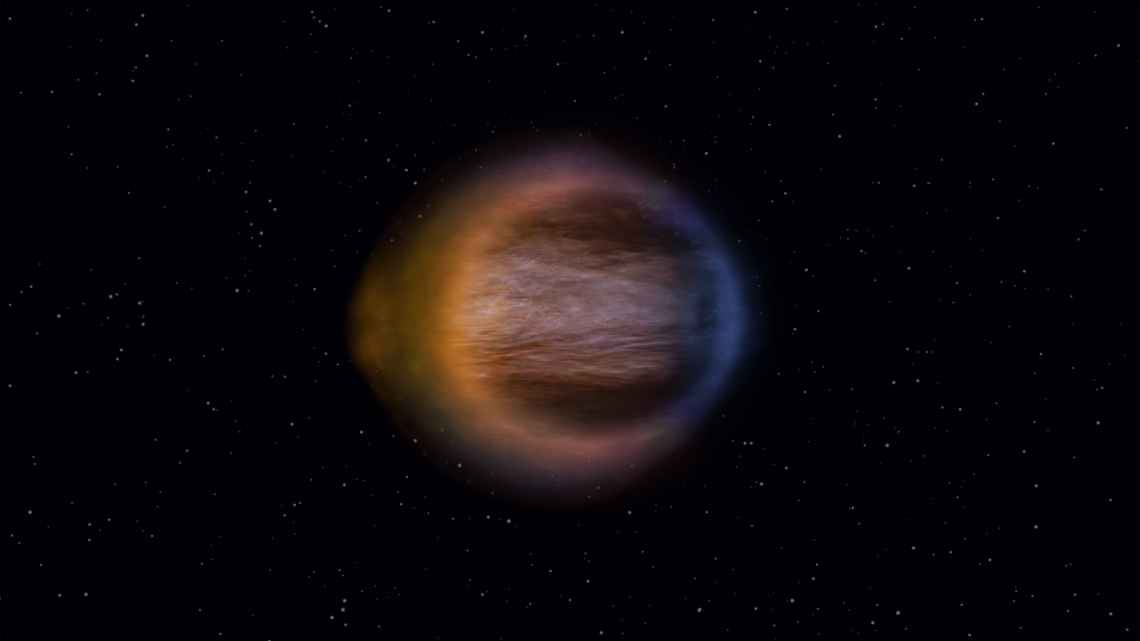
Non perfettamente sferica, ma a forma di uovo, con un lato più allungato dell’altro. È la silhouette di Wasp-17b, un “gioviano caldo” situato a circa 1.300 anni luce dalla Terra, nella costellazione dello Scorpione; uno dei più grandi “puffy planets” mai scoperti.

La forma dell’atmosfera di Wasp-17b ricostruita con la tecnica del transit mapping. Il pianeta presenta un’ampia fascia di correnti a getto lungo l’equatore, con venti molto intensi che trasportano materia e calore dal lato diurno, costantemente irradiato dalla stella, a quello notturno, perennemente in ombra. Questa circolazione atmosferica contribuisce a determinare la caratteristica forma ovoidale del pianeta. Crediti: Engine House/Hannah Wakeford
A ricostruire per la prima volta i contorni dell’esopianeta e la forma tridimensionale della sua atmosfera è stato un team internazionale di ricercatori guidato dalla Cornell University, che ha sfruttato le capacità osservative del telescopio spaziale James Webb e un nuovo metodo di analisi chiamato transit mapping. I risultati dello studio, pubblicati ieri su Nature Astronomy, mostrano come l’intensa radiazione stellare e le correnti che ne derivano plasmino l’atmosfera del pianeta, confermando le predizioni teoriche e i modelli di simulazione.
I pianeti gassosi sono oggetti tridimensionali la cui forma è modellata dalla loro atmosfera. Ciò è ancora più evidente per i pianeti in rotazione sincrona, una condizione tipica dei gioviani caldi che orbitano estremamente vicini alla propria stella. Tali mondi, rivolgendo sempre la stessa faccia alla loro stella, possiedono un lato costantemente illuminato e uno perennemente in ombra. Questa condizione determina marcati gradienti orizzontali di temperatura, che possono modificare sia l’estensione verticale dell’atmosfera sia le condizioni chimiche al suo interno, determinando il contorno apparente del pianeta.
Mappare queste differenze permette dunque di ricostruire le variazioni della struttura atmosferica e di delineare la sagoma del pianeta. Le osservazioni spettroscopiche del lembo degli esopianeti durante il loro transito sul disco della stella consentono di indagare tali variazioni, assumendo che il raggio del pianeta sia uniforme lungo tutto il suo contorno. Tra le tecniche usate per questo tipo di indagini c’è l’eclipse mapping, che misura le variazioni di luce quando un pianeta passa dietro la propria stella ospite.

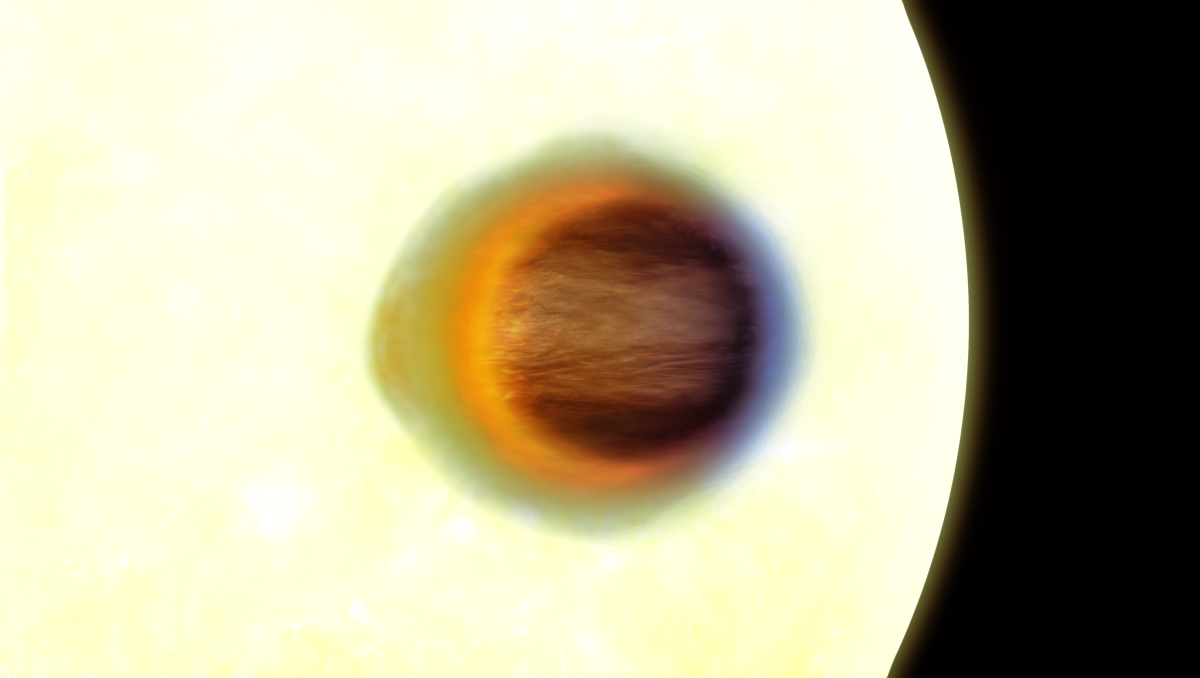
Illustrazione che mostra Wasp-17b in transito davanti alla propria stella. Crediti: Engine House/Hannah Wakeford
Sebbene queste osservazioni consentano di caratterizzare l’atmosfera nel suo complesso, non permettono di ricostruire le variazioni da una regione all’altra. Restituiscono infatti uno spettro di trasmissione che è solo la media delle proprietà atmosferiche lungo il contorno.
Per superare questo limite, come anticipato, il team ha utilizzato il metodo del transit mapping. Tracciando le variazioni della luce che attraversa l’orizzonte atmosferico da diverse angolazioni, la tecnica consente di determinare l’estensione e la composizione chimica dell’atmosfera, punto per punto lungo l’intero bordo. In questo modo è possibile mapparne le proprietà sia dall’equatore ai poli, sia tra i terminatori, ovvero le regioni di transizione tra il lato diurno e quello notturno, definendo la struttura esatta della sagoma planetaria.
«Invece di ipotizzare che il pianeta sia un cerchio con lo stesso raggio lungo tutto il perimetro, la nostra tecnica permette di ricavare la distanza dal centro al bordo in diversi punti. Siamo dunque in grado di percorrere l’intero profilo», ha spiegato Lili Alderson, ricercatrice alla Cornell University e prima autrice della ricerca. «In un certo senso, siamo passati dall’osservare un anello al capire esattamente dove si trovano le “gemme” lungo di esso».
La metafora delle gemme utilizzata dalla scienziata si riferisce proprio alla presenza di variazioni locali di quota nell’atmosfera, che si traducono in rigonfiamenti della sagoma e, dunque, in variazioni del raggio del pianeta. Se in una certa regione l’aria è molto calda, il pianeta sembra più grande e il suo raggio in quel punto aumenta. Al contrario, se in un altro punto l’aria si raffredda, l’atmosfera diventa più sottile, quindi il raggio in quella regione diminuisce.

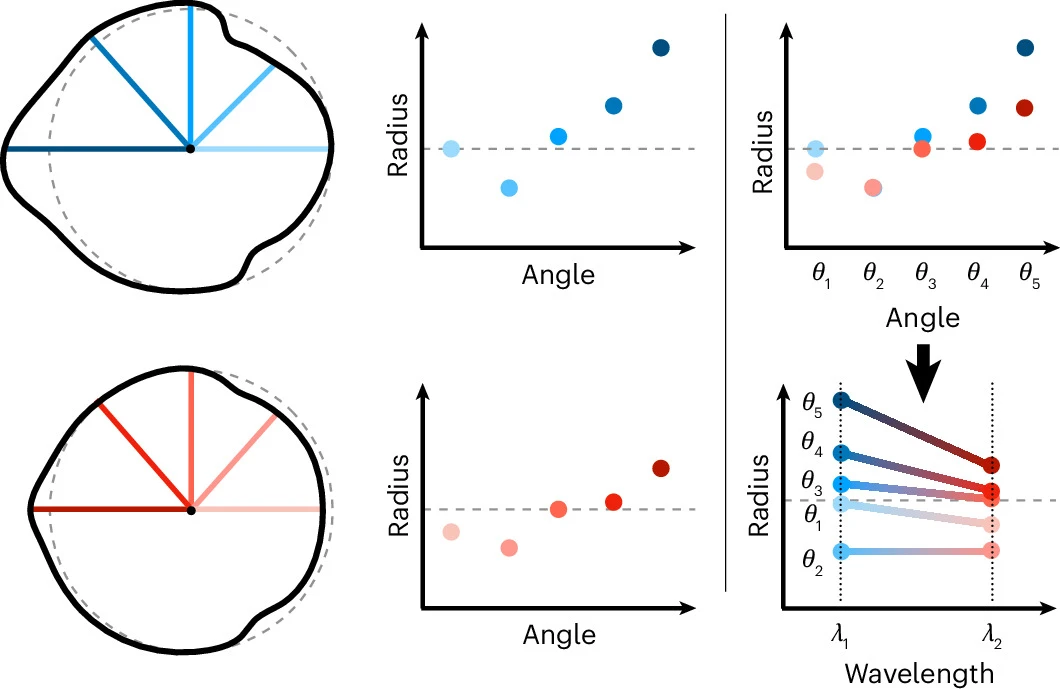
A sinistra, rappresentazione grafica dei contorni di Wasp-17b (linee nere) presi a due diverse lunghezze d’onda e messi a confronto con l’ipotesi di un pianeta perfettamente circolare (linea grigia tratteggiata). I raggi estratti punto per punto lungo il lembo sono evidenziati dalle linee colorate. Al centro, l’andamento del raggio misurato attorno al bordo del pianeta al variare dell’angolo. A destra, grafici che mostrano la conversione delle variazioni di raggio nello spettro di trasmissione finale in funzione della lunghezza d’onda. Crediti: Alderson et al., Nature Astronomy, 2026
Una di queste gemme è stata trovata dai ricercatori proprio dove i modelli fisici ne prevedevano la presenza: nella fascia equatoriale del lato notturno di Wasp-17b. In questa regione, potenti venti trasportano il calore dal lato perennemente illuminato verso quello buio, provocando un rigonfiamento dell’atmosfera. Il risultato è un pianeta dalla forma asimmetrica e allungata, simile a un uovo.
La tecnica del transit mapping ha inoltre permesso di confermare altre caratteristiche di Wasp-17b: «la teoria prevede che i lati diurno e notturno di questi pianeti debbano avere una forte escursione di temperatura. Wasp-17b si inserisce perfettamente in questo trend. È esattamente in linea con quanto ci aspettavamo», osserva Alderson. «È stato inoltre importante confermare che molecole come l’acqua e l’anidride carbonica sono distribuite in modo piuttosto uniforme lungo tutto il lembo atmosferico».
«Il primissimo utilizzo di questa nuova tecnica mostra che la nostra comprensione di questi pianeti è corretta e che i diversi metodi a disposizione per studiarli restituiscono risultati concordanti», conclude Alderson. «In questo senso, le prospettive future sono molto promettenti: nei prossimi anni, infatti, queste tecniche ci permetteranno di studiare in profondità molti altri pianeti».
Per saperne di più:

Un servizio che collega ChatGPT alla sintesi vocale trasforma i documenti in audio da ascoltare in macchina, camminando o facendo altro.
The post Come usare ChatGPT per trasformare i documenti in audiolibri appeared first on Punto Informatico.

Con le nuove ottimizzazioni di Windows 11, Microsoft ha ridotto il consumo di memoria e migliorare l'esperienza sui PC con poca RAM.
The post Windows 11 è migliorato con 8 GB di RAM, parola di Microsoft appeared first on Punto Informatico.

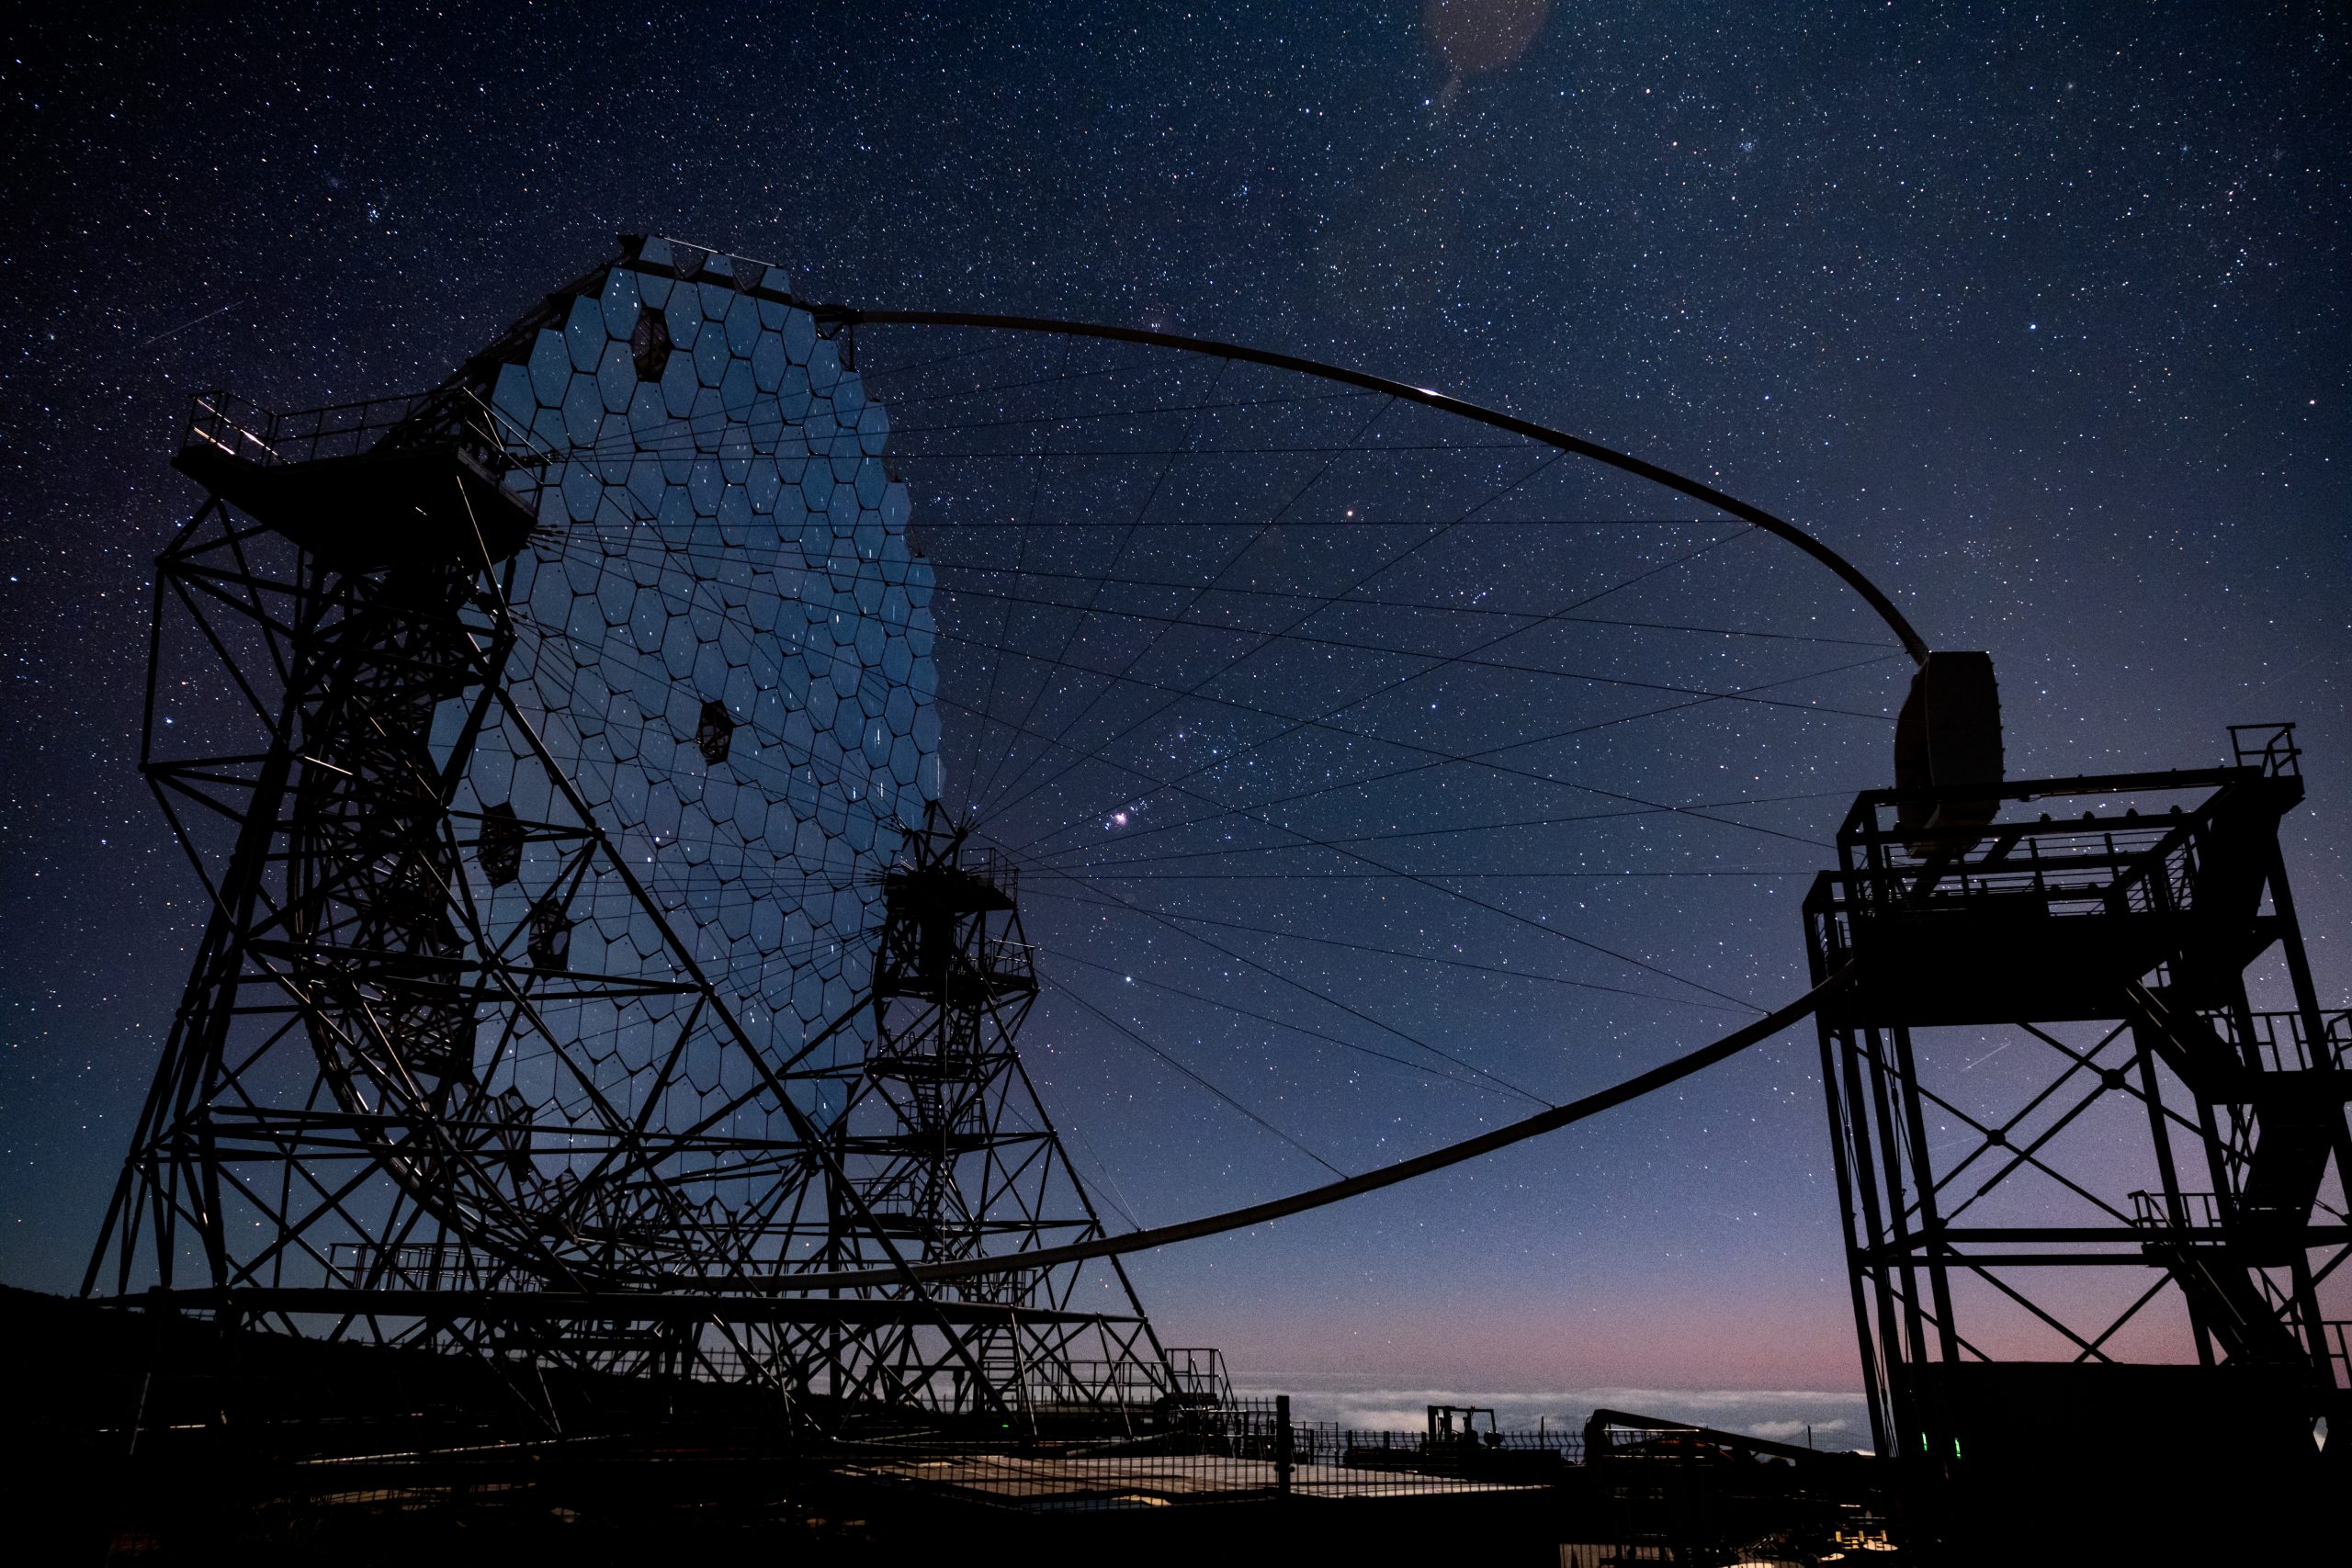
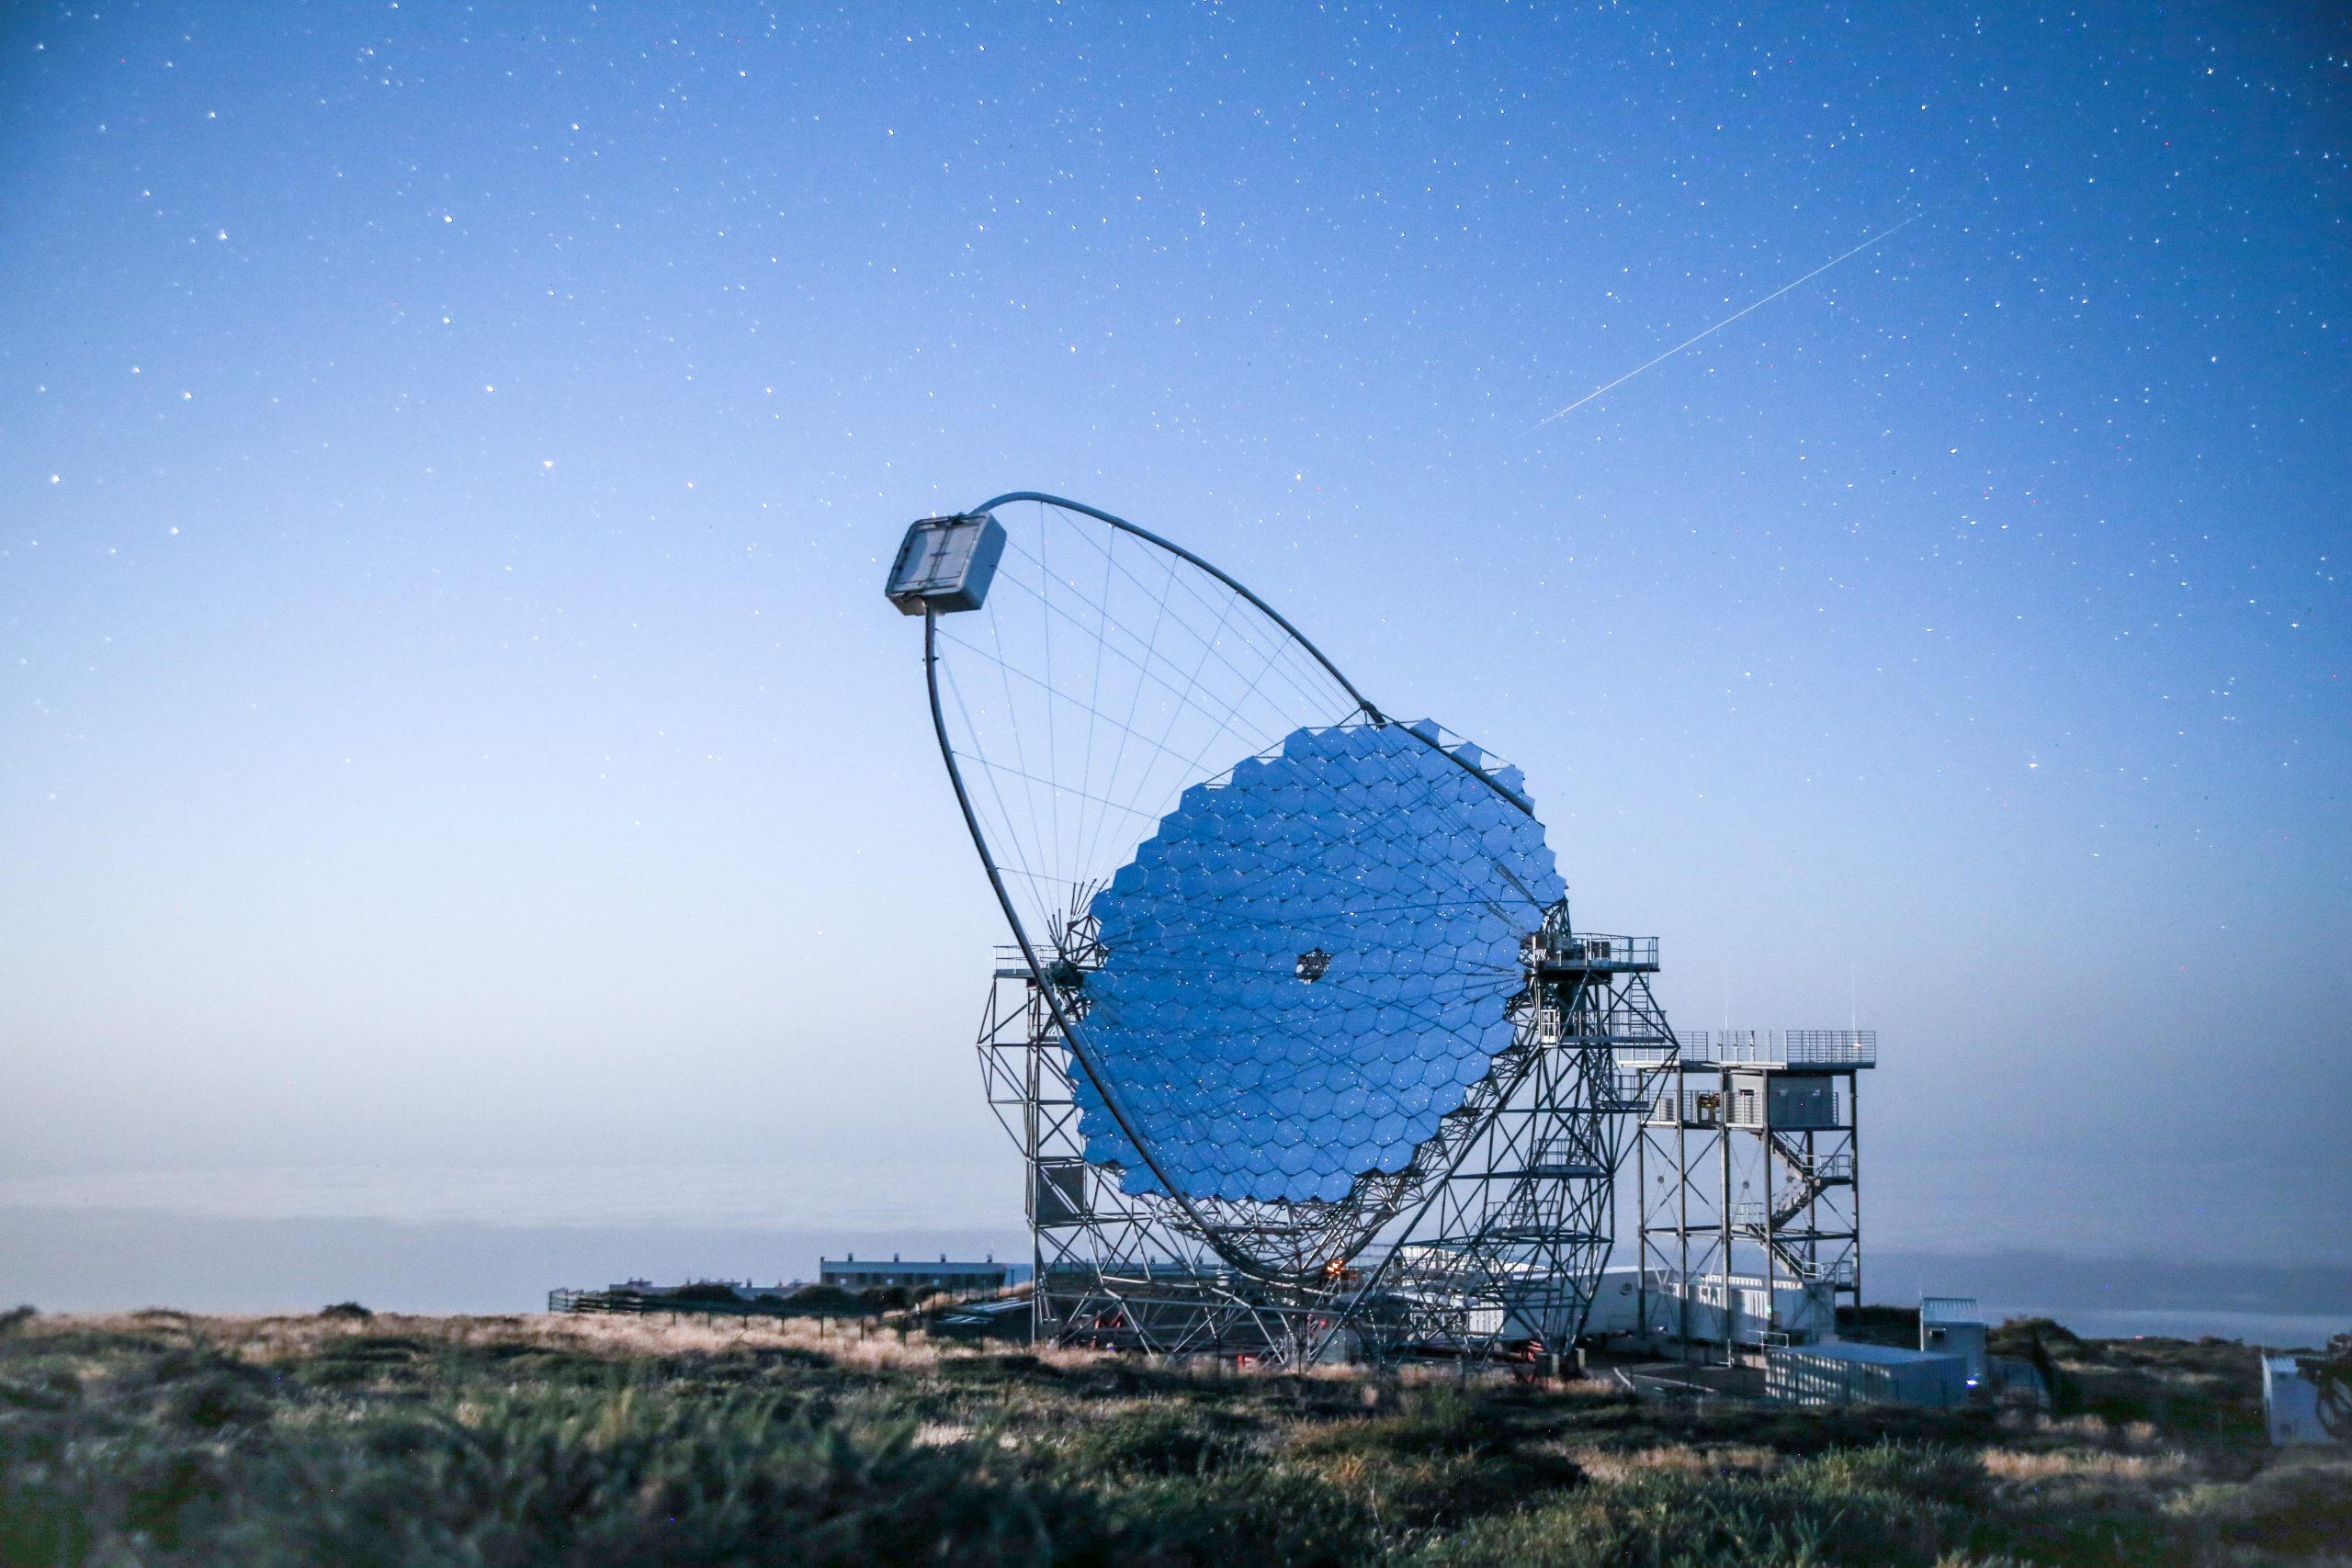
Duecentocinquanta scienziate, scienziati e rappresentanti delle principali istituzioni di ricerca di tutto il mondo hanno celebrato l’inaugurazione del sottosistema del Large-Sized Telescope (Lst) presso il sito settentrionale del Cherenkov Telescope Array Observatory (Ctao) – Nord, situato all’Osservatorio del Roque de los Muchachos a La Palma, nell’arcipelago delle Canarie (Spagna). Il completamento dei quattro telescopi Lst segna una tappa fondamentale per le comunità mondiali dell’astrofisica e della fisica delle astroparticelle, e rappresenta un passo cruciale verso la piena operatività scientifica del Ctao, a cui hanno dato un contributo rilevante anche l’Istituto Nazionale di Astrofisica (Inaf) e l’Istituto Nazionale di Fisica Nucleare (Infn).

Il sottosistema sottosistema del Large-Sized Telescope (Lst) presso il sito settentrionale del Cherenkov Telescope Array Observatory (Ctao) – Nord, situato all’Osservatorio del Roque de los Muchachos a La Palma, nell’arcipelago delle Canarie (Spagna). Crediti: Lst Collaboration
Ciascun telescopio è dotato di uno specchio di 23 metri di diametro ed è equipaggiato con fotocamere all’avanguardia e ultraveloci. Progettati per rivelare i deboli lampi di luce Cherenkov prodotti dall’interazione dei raggi gamma ad altissima energia con l’atmosfera terrestre, i telescopi Lst sono gli strumenti più sensibili al mondo per l’osservazione dei raggi gamma a energie comprese tra circa 20 gigaelettronvolt (GeV) e diversi teraelettronvolt (TeV).
Questa straordinaria sensibilità è fondamentale per individuare sorgenti di raggi gamma remote e transitorie. Poiché i raggi gamma ad altissima energia vengono gradualmente assorbiti mentre attraversano l’Universo, la capacità dei telescopi Lst di rivelare raggi gamma fino alle più basse energie consente agli scienziati di esplorare sorgenti a distanze cosmologiche, di risalire più indietro nella storia cosmica e di osservare la rapidissima variabilità delle sorgenti gamma in dinamica evoluzione con maggiore accuratezza statistica.
Il pioniere Lst-1
Già a partire dal 2020, ancor prima del completamento dell’intero sottosistema, durante la sua fase di collaudo, il prototipo Lst-1 ha prodotto risultati di notevole portata. Tra questi rientrano le osservazioni di pulsar, gli studi sui nuclei galattici attivi a distanze cosmologiche e il rapido monitoraggio di fenomeni transienti come nove e lampi di raggi gamma (Grb).
Con l’affiancamento dei tre nuovi Lst (Lst-2, Lst-3 e Lst-4) all’esistente Lst-1, i quattro telescopi formano ora una vera e propria rete (sottosistema). Osservando simultaneamente da più direzioni il medesimo sciame di raggi gamma, i telescopi Lst offriranno una sensibilità nettamente superiore, una risoluzione angolare migliore e una ricostruzione dell’energia più precisa, aprendo un nuovo livello di accuratezza nello studio dell’universo a raggi gamma.
«Il completamento del sottosistema Lst è il culmine di oltre quindici anni di collaborazione internazionale e innovazione tecnologica», ha dichiarato Masahiro Teshima, Principal Investigator della collaborazione Lst e portavoce del consorzio Ctao. «Questi telescopi ci permetteranno di esplorare alcuni degli ambienti più estremi dell’Universo, tra cui buchi neri supermassicci e stelle di neutroni, di indagare le possibili origini dei raggi cosmici e di contribuire alle ricerche sulla natura della materia oscura».
In viaggio verso l’universo primordiale
Gli Lst costituiscono il cuore a bassa energia di Ctao-Nord e offriranno un’opportunità unica per sondare l’universo, risalendo indietro nel tempo fino a circa 12 miliardi di anni fa, quando esso aveva meno di due miliardi di anni. La loro sensibilità ai raggi gamma di energia più bassa consentirà di individuare e studiare brillanti lampi di raggi gamma ad alto redshift, estendendo potenzialmente le osservazioni gamma a sorgenti con redshift fino a z~4 e fornendo nuove informazioni sull’Universo primordiale.
«Oggi si celebra un passo avanti importantissimo verso la realizzazione del Ctao, a cui l’Italia contribuisce con un patrimonio di capacità scientifiche, progettuali e industriali. L’Italia ospita a Bologna, presso l’Inaf, la sede centrale dell’Osservatorio internazionale e sta contribuendo alla realizzazione di gran parte dei suoi strumenti. Oggi l’attenzione è focalizzata sul sito nord, ma il nostro sguardo abbraccia l’intero Osservatorio: il contributo italiano è infatti particolarmente significativo anche nel sito sud, in Cile, attraverso la realizzazione di altri due Large-Sized Telescopes e ben 37 Small-Sized Telescopes, tutti in costruzione in Italia e destinati a Ctao-Sud», ha affermato Lucio Angelo Antonelli, dirigente di ricerca all’Inaf e co-principal investigator della collaborazione internazionale Lst. «Le prossime fasi di collaudo e integrazione nelle operazioni del Ctao porteranno questi strumenti a esprimere pienamente le loro capacità. È un passaggio decisivo verso le scoperte che attendiamo, ma soprattutto verso quelle che ancora non sappiamo immaginare».
«L’Infn partecipa allo sviluppo di questi nuovi telescopi fin dalle prime fasi di progettazione. Ha realizzato la struttura in fibra di carbonio che sostiene l’arco della camera e ha contribuito alla costruzione della camera stessa, oltre a sviluppare altri componenti meccanici ed elettronici di alta precisione, necessari per calibrare il sistema di puntamento. Finora il nostro contributo si è concentrato soprattutto sugli strumenti del sito nord di Ctao, ma ora, grazie ai finanziamenti del Pnrr del Ministero dell’università e della ricerca, stiamo dando assieme all’Inaf un grande contributo alla realizzazione delle camere dei telescopi del sito sud», spiega Mosè Mariotti, ricercatore dell’Infn responsabile nazionale del gruppo Infn in Ctao. «Nei prossimi due anni, quando i nuovi telescopi entreranno pienamente in funzione, la sensibilità aumenterà notevolmente, fino a un ordine di grandezza rispetto agli strumenti attuali: questo significa che potremo ottenere gli stessi risultati scientifici in un centesimo del tempo, aprendo nuove straordinarie possibilità di scoperta», conclude Mariotti.
Nei prossimi anni, gli Lst saranno sottoposti a collaudo e integrati nelle operazioni di Ctao. Insieme agli altri telescopi previsti per entrambi i siti dell’Osservatorio, affronteranno questioni fondamentali dell’astrofisica, della fisica delle particelle e della cosmologia, come la natura della materia oscura, l’origine dei raggi cosmici e la fisica degli acceleratori cosmici estremi.
Guarda il servizio video su MediaInaf Tv;
Guarda il video di approfondimento su MediaInaf Tv:
Per saperne di più:
Trentasette serpenti velenosi e 55 lucertole nascosti in una valigia, anche dentro flaconi di shampoo e crema, scatole di plastica e calzini. E’ la scoperta fatta dai doganieri dell’aeroporto di Colonia nel bagaglio di un viaggiatore messicano di 45 anni, arrivato da Citta’ del Messico via Istanbul. Circa trenta animali non sono sopravvissuti al trasporto, senza acqua ne’ cibo. L’episodio risale a tre settimane fa ed e’ stato reso noto dalla dogana in un comunicato. Insospettiti dal “comportamento nervoso” dell’uomo, gli agenti lo avevano inizialmente sottoposto a un test antidroga, risultato positivo alla cocaina. La successiva perquisizione dei bagagli non ha pero’ portato al ritrovamento di stupefacenti, bensi’ degli animali vivi. “I miei colleghi all’aeroporto sono abituati a trovare ogni genere di souvenir nelle valigie, ma 37 serpenti velenosi vivi e 55 lucertole provenienti dal Messico non li avevamo mai visti”, ha dichiarato il portavoce della dogana di Colonia, Jens Ahland. L’uomo, diretto in Germania per una vacanza, ha spiegato che gli animali erano destinati a un conoscente brasiliano. Erano stipati nel bagaglio in violazione delle norme sulla protezione degli animali. Un veterinario chiamato sul posto ha prestato le prime cure, prima del trasferimento in un allevamento di rettili vicino a Braunschweig. Secondo un esperto della struttura, il carico comprendeva vipere, serpenti a sonagli, iguane, salamandre, diversi serpenti arboricoli e lucertole. “Ci colpisce vedere cio’ che alcune persone infliggono aglianimali per pura sete di profitto”, ha commentato Ahland. Il viaggio del quarantacinquenne si e’ concluso la mattina successiva: la polizia tedesca gli ha negato l’ingresso nel Paese, classificandolo come un “pericolo pubblico”, e l’uomo e’ ripartito per Istanbul.
The post COLONIA, MESSICANO ATTERRA CON 90 RETTILI IN VALIGIA: NEGATO LO SCALO appeared first on nelcuore.org.

Un tribunale del Delaware ha confermato la violazione degli accordi da parte di Arm e stabilito un risarcimento di 2 dollari a favore di Qualcomm.
The post Arm ha violato l’accordo di licenza, Qualcomm riceverà 2 dollari appeared first on Punto Informatico.

Con largo anticipo rispetto all'uscita del gioco, Rockstar Games ha pubblicato il trailer di lancio per GTA 6: guardalo in streaming.
The post GTA 6, il trailer di lancio è online: guardalo in streaming appeared first on Punto Informatico.

Si torna a parlare di una possibile riduzione del canone Rai a 70 euro: la proposta non è definitiva e richiede ancora passaggi legislativi.
The post Canone Rai come il bollo auto? Dal 2027 potrebbe costare meno appeared first on Punto Informatico.
“Siamo in emergenza climatica e siamo arrabbiati e preoccupati per le persone intorno a noi. Vogliamo città che tornino ad essere spazio pubblico, non di speculazione”. Fridays for Future torna in piazza con uno sciopero per il CLIMA che domani in Italia, da nord a sud, coinvolge circa venti centri. A Roma il corteo partirà alle 17 da Piramide per arrivare davanti al ministero dell’Ambiente e della Sicurezza Energetica. “Quest’estate in Europa abbiamo visto 35.000 morti in eccesso per le ondate di calore e solo nei prossimi mesi si stimano circa 450mila morti per il Super El Niño: siamo in emergenza climatica. I governi in tutto il mondo, dopo anni di campagne contro attivisti e a favore di chi causa la crisi climatica, ora non hanno parole per giustificarsi di fronte agli eventi meteorologici estremi che devastano i nostri territori”, sottolinea il movimento di protesta per la Giustizia climatica. “Prima non c’è acqua e si muore di caldo, poi ce n’è troppa e si muore travolti dalle alluvioni. Siamo arrabbiati e preoccupati per le persone intorno a noi, quelle a cui vogliamo bene, le più fragili. Le nostre città – evidenzia il movimento – sono diventate invivibili per tre mesi all’anno e, nonostante il solito negazionismo antiscientifico e deresponsabilizzante, tutti abbiamo chiaro che non possiamo stare a guardare mentre continuano le colate di cemento. Vogliamo città che tornino ad essere spazio pubblico, non di speculazione, e luoghi di giustizia sociale e climatica, pianificate con e per chi le abita”. “La presenza capillare di spazi verdi e spazi naturali urbani è probabilmente una delle differenze più rilevanti fra la città presente e la città futura. Ridare spazio al suolo naturale, alla creazione di corridoi ecologici e alle aree umide significa offrire alla collettività benessere e servizi dal valore ecologico ed economico enormemente superiore a quelli provocati dal suolo sigillato. Eppure – continuano i Fridays for Future – il governo ha affossato il Piano di Ripristino della Natura. Nessun paese occidentale è preparato ad affrontare le conseguenze della catastrofe che sta avanzando, e mentre l’Europa brucia e i paesi del Sud Globale vengono sommersi, la presidente del Consiglio Giorgia Meloni ha annunciato un decreto per velocizzare l’estrazione di nuovo gas e petrolio sul territorio italiano, mentre frena lo sviluppo delle alternative democratiche come le Cers. Ci sono delle gravissime responsabilità, chi sta distruggendo il nostro pianeta deve pagare. Chi sta continuando a bruciare il futuro di tutti e tutte deve essere fermato. Non chiederemo il permesso, ma continueremo ad organizzarci costruendo e realizzando manifestazioni e pratiche alternative, giorno dopo giorno. Il 16 ottobre ci mobiliteremo per manifestare in tutta Italia. Questo CLIMA non è vita” (
The post SCIOPERO CLIMATICO, CORTEO A ROMA PER UN FUTURO VERDE appeared first on nelcuore.org.
Con un’ordinanza pubblicata il 15 ottobre, il Tribunale Regionale di Giustizia Amministrativa di Bolzano ha accolto la richiesta cautelare presentata da alcune associazioni sospendendo l’efficacia del decreto con cui la Provincia autonoma aveva autorizzato l’uccisione del terzo lupo per il 2026, nei territori dei Comuni di Ultimo e Castelbello-Ciardes. Nel motivare la decisione, il Tribunale ha evidenziato che il decreto provinciale dell’11 settembre presenta possibili criticità, in particolare perché potrebbero non essere state svolte tutte le verifiche necessarie e perché le ragioni alla base dell’ordine di uccisione non sarebbero state spiegate in modo adeguato. Il provvedimento arriva nell’ambito del ricorso promosso dall’associazione contro il piano provinciale di uccisione di un massimo di tre lupi e i successivi decreti attuativi. La sospensione riguarda il decreto relativo al terzo lupo e non costituisce una decisione definitiva sulla legittimità dell’intero piano provinciale, che sarà esaminata nella successiva fase di merito. Per quest’ultima, il Trga ha fissato l’udienza pubblica al 27 gennaio 2027
The post LUPI, TRGA DI BOLZANO SOSPENDE ABBATTIMENTO DEL TERZO LUPO NEL 2026 appeared first on nelcuore.org.


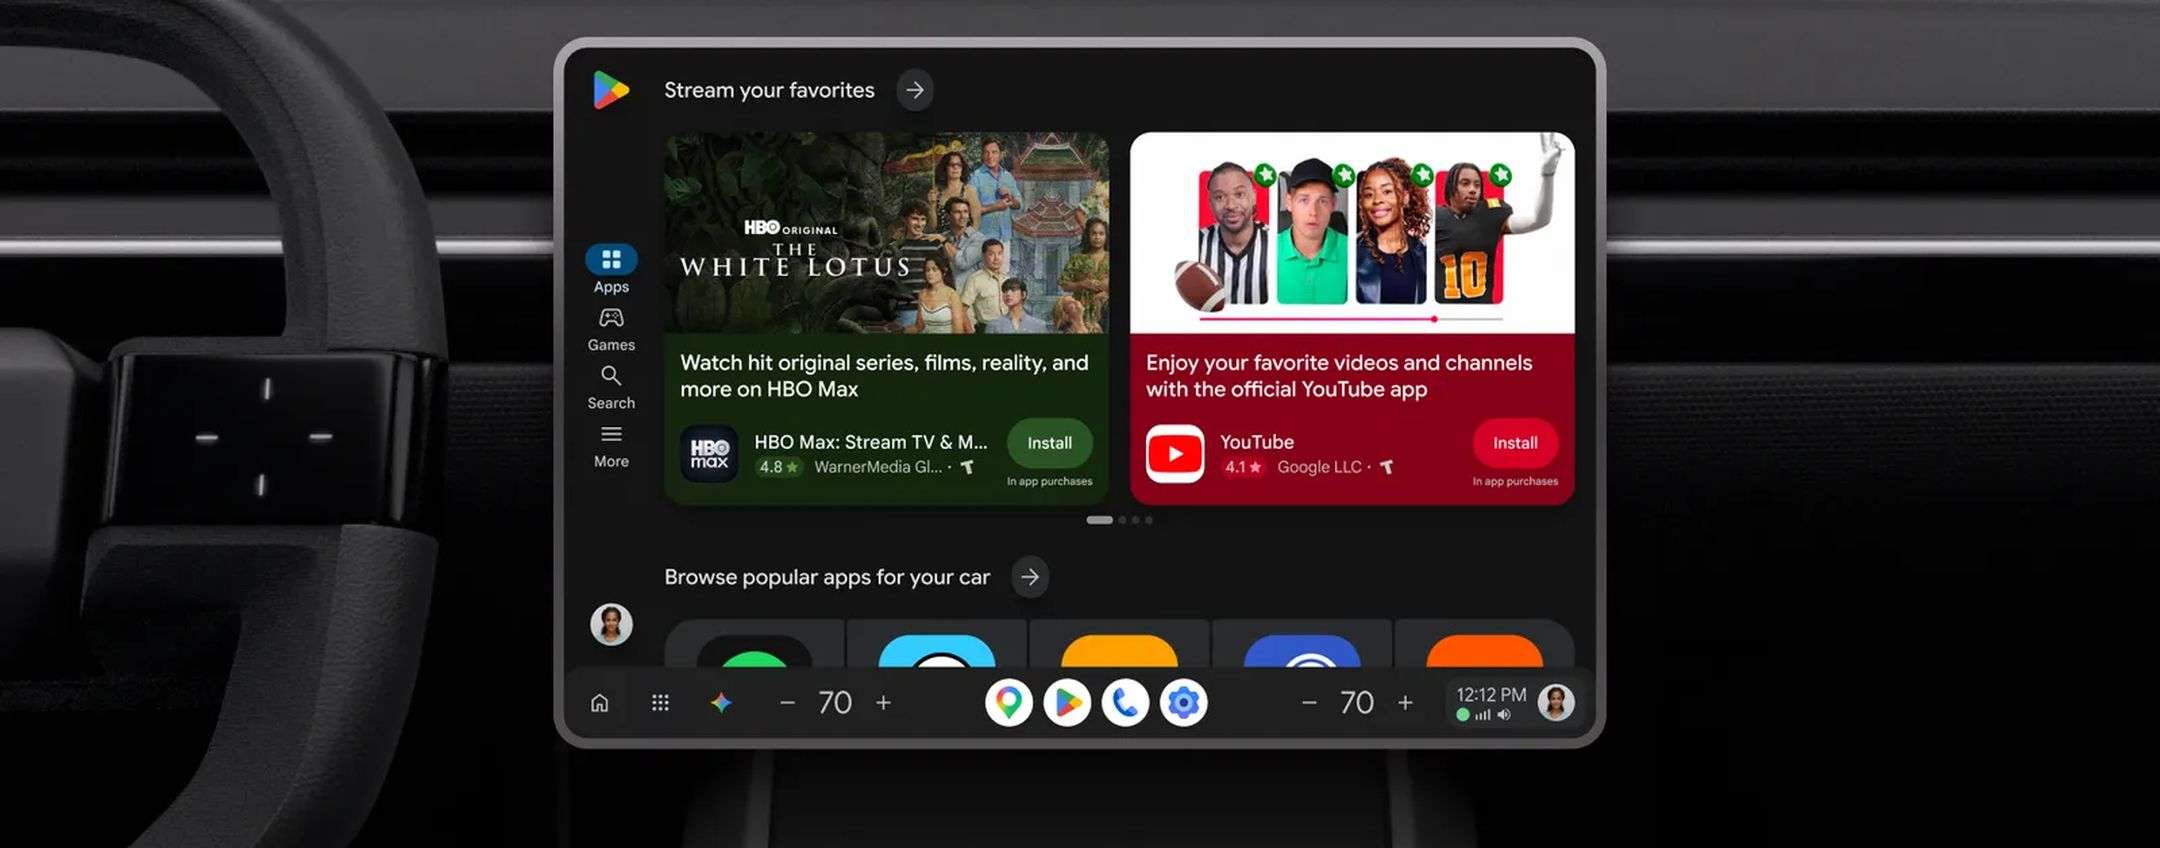
Google ha aggiornato l'interfaccia del Play Store sui veicoli con Android Automotive, migliorando layout, ricerca e download delle app.
The post Google Play: novità per ricerca e download delle app in auto appeared first on Punto Informatico.

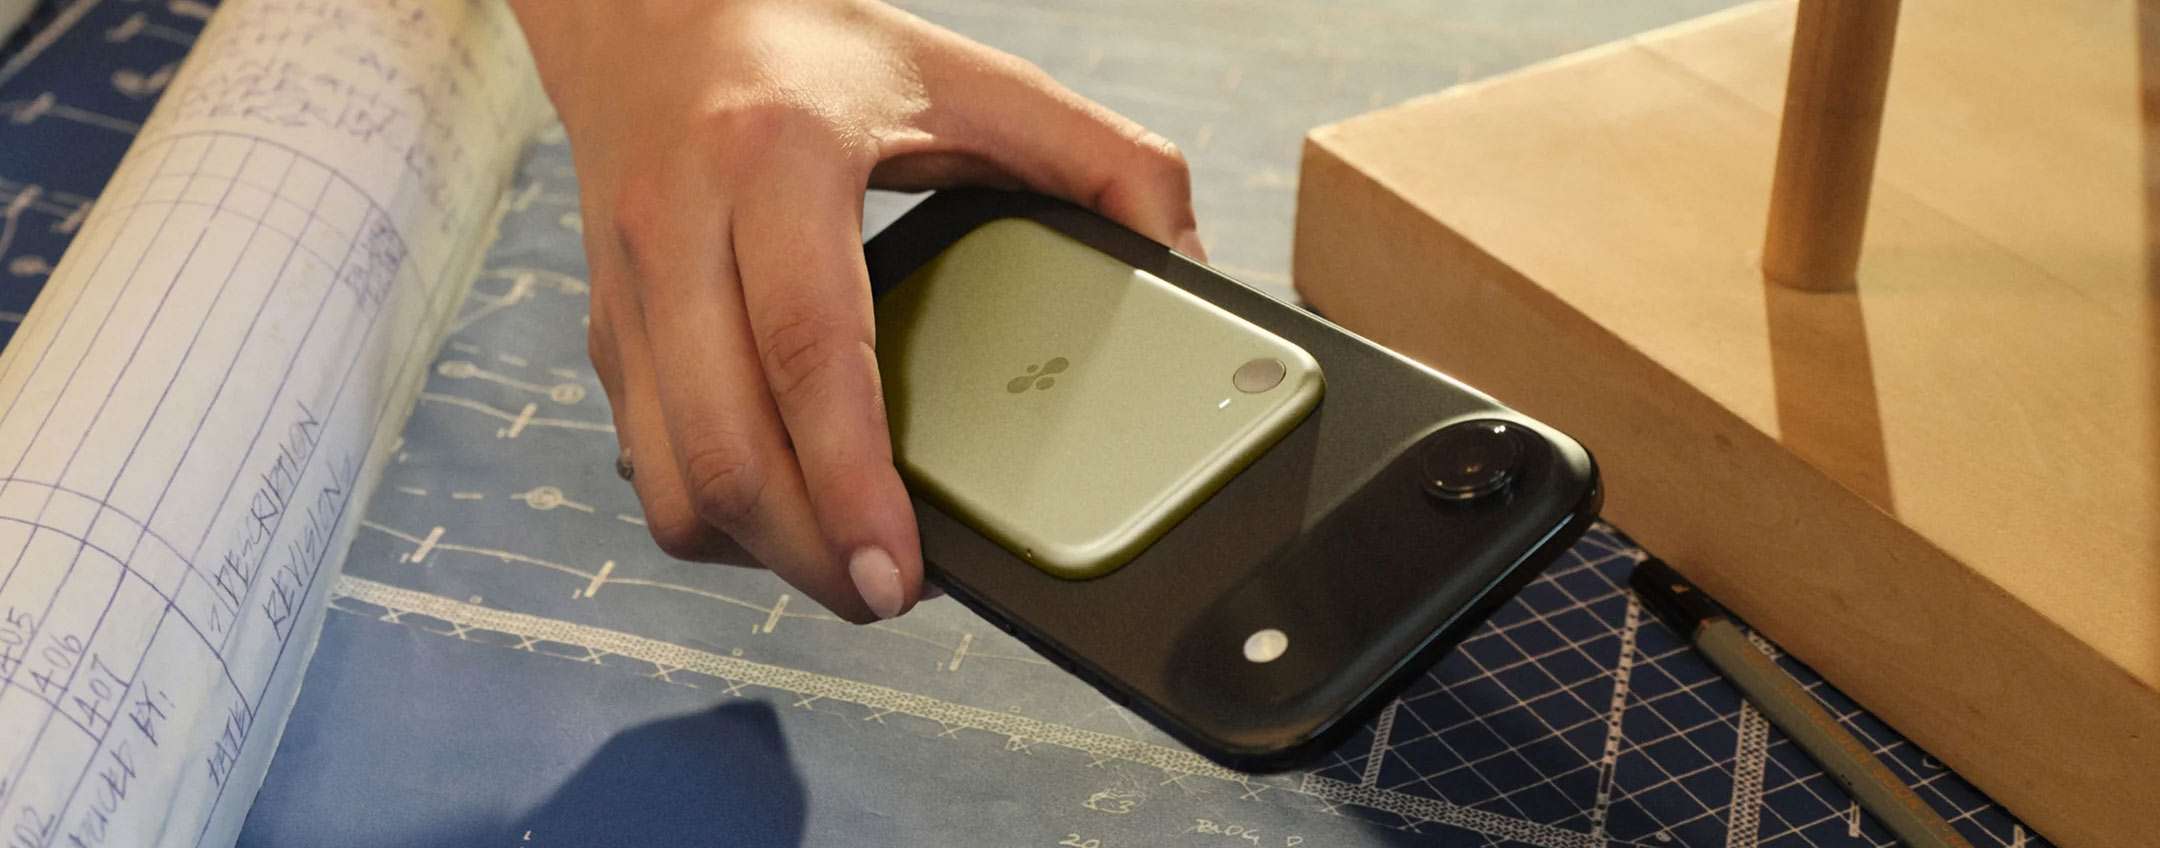
Uno si aggancia al retro dello smartphone, l'altro si indossa: Bee Eclipse e Bee Frontier usano l'AI per creare riassunti e promemoria.
The post Bee Eclipse e Bee Frontier, dispositivi per la Ambient Personal AI appeared first on Punto Informatico.


I garanti europei hanno evidenziato i rischi correlati all'uso degli smart glass, elencando le misure necessarie per proteggere la privacy degli utenti.
The post Smart glass: servono maggiori tutele per la privacy appeared first on Punto Informatico.


Interfaccia minimalista, soundscape integrati per concentrarsi e funzioni dedicate al benessere: il nuovo browser Opera Air è in download.
The post Opera Air e il browser minimalista con funzioni per il benessere appeared first on Punto Informatico.

OpenAI afferma che un ex dipendente ha rubato oltre 100 file di un prodotto in sviluppo e mostrato le informazioni ad alcuni dirigenti di Apple.
The post Ex dipendente ha svelato un prodotto di OpenAI a Apple? appeared first on Punto Informatico.

Opera permette di bloccare singoli elementi di una pagina, come banner e riquadri che sopravvivono all'ad blocker. Come funziona.
The post Opera permette di bloccare singoli elementi di una pagina appeared first on Punto Informatico.


La Commissione europea ha chiesto informazioni ad Anthropic e OpenAI sugli incidenti causati dagli agenti per verificare il rispetto dell'AI Act.
The post Commissione europea avvia indagine su Anthropic e OpenAI (update) appeared first on Punto Informatico.

Con Surfshark VPN è possibile accedere a un servizio completo e illimitato a meno di 2,5 euro al mese grazie alla promo Black Friday.
The post Nuova VPN? Surfshark anticipa il Black Friday e offre uno sconto dell’85% appeared first on Punto Informatico.


La missione Martian Moons eXploration (Mmx) è pronta a partire a bordo di un razzo H3 dal Tanegashima Space Center, in Giappone, alle 4:41 ora locale del 20 ottobre 2026 (in Italia, le 21:41 del 19 ottobre 2026). Mmx – una missione guidata dalla Japan Aerospace Exploration Agency (Jaxa), in collaborazione con la Nasa, l’agenzia spaziale francese (Cnes), il Centro aerospaziale tedesco (Dlr) e l’Agenzia spaziale europea (Esa) – sarà la prima a raccogliere un campione dalla luna marziana Phobos e a riportarlo sulla Terra.
Marte ha due lune: Phobos (“paura” in lingua greca, con diametro medio di 22,2 km e massa circa un milionesimo di quella della Luna) e Deimos (“terrore” in lingua greca, con diametro medio di 12,4 km e quasi dieci volte più leggero di Phobos). Nonostante il gran numero di missioni inviate verso il Pianeta rosso, le sue lune rimangono ancora pressoché inesplorate e sollevano ancora grandi interrogativi su come si siano formate e sulla loro composizione. Nessun veicolo spaziale ha mai sostato a lungo nelle loro vicinanze, e le conoscenze raccolte finora si basano essenzialmente su ciò che è stato possibile osservare durante alcuni sorvoli.

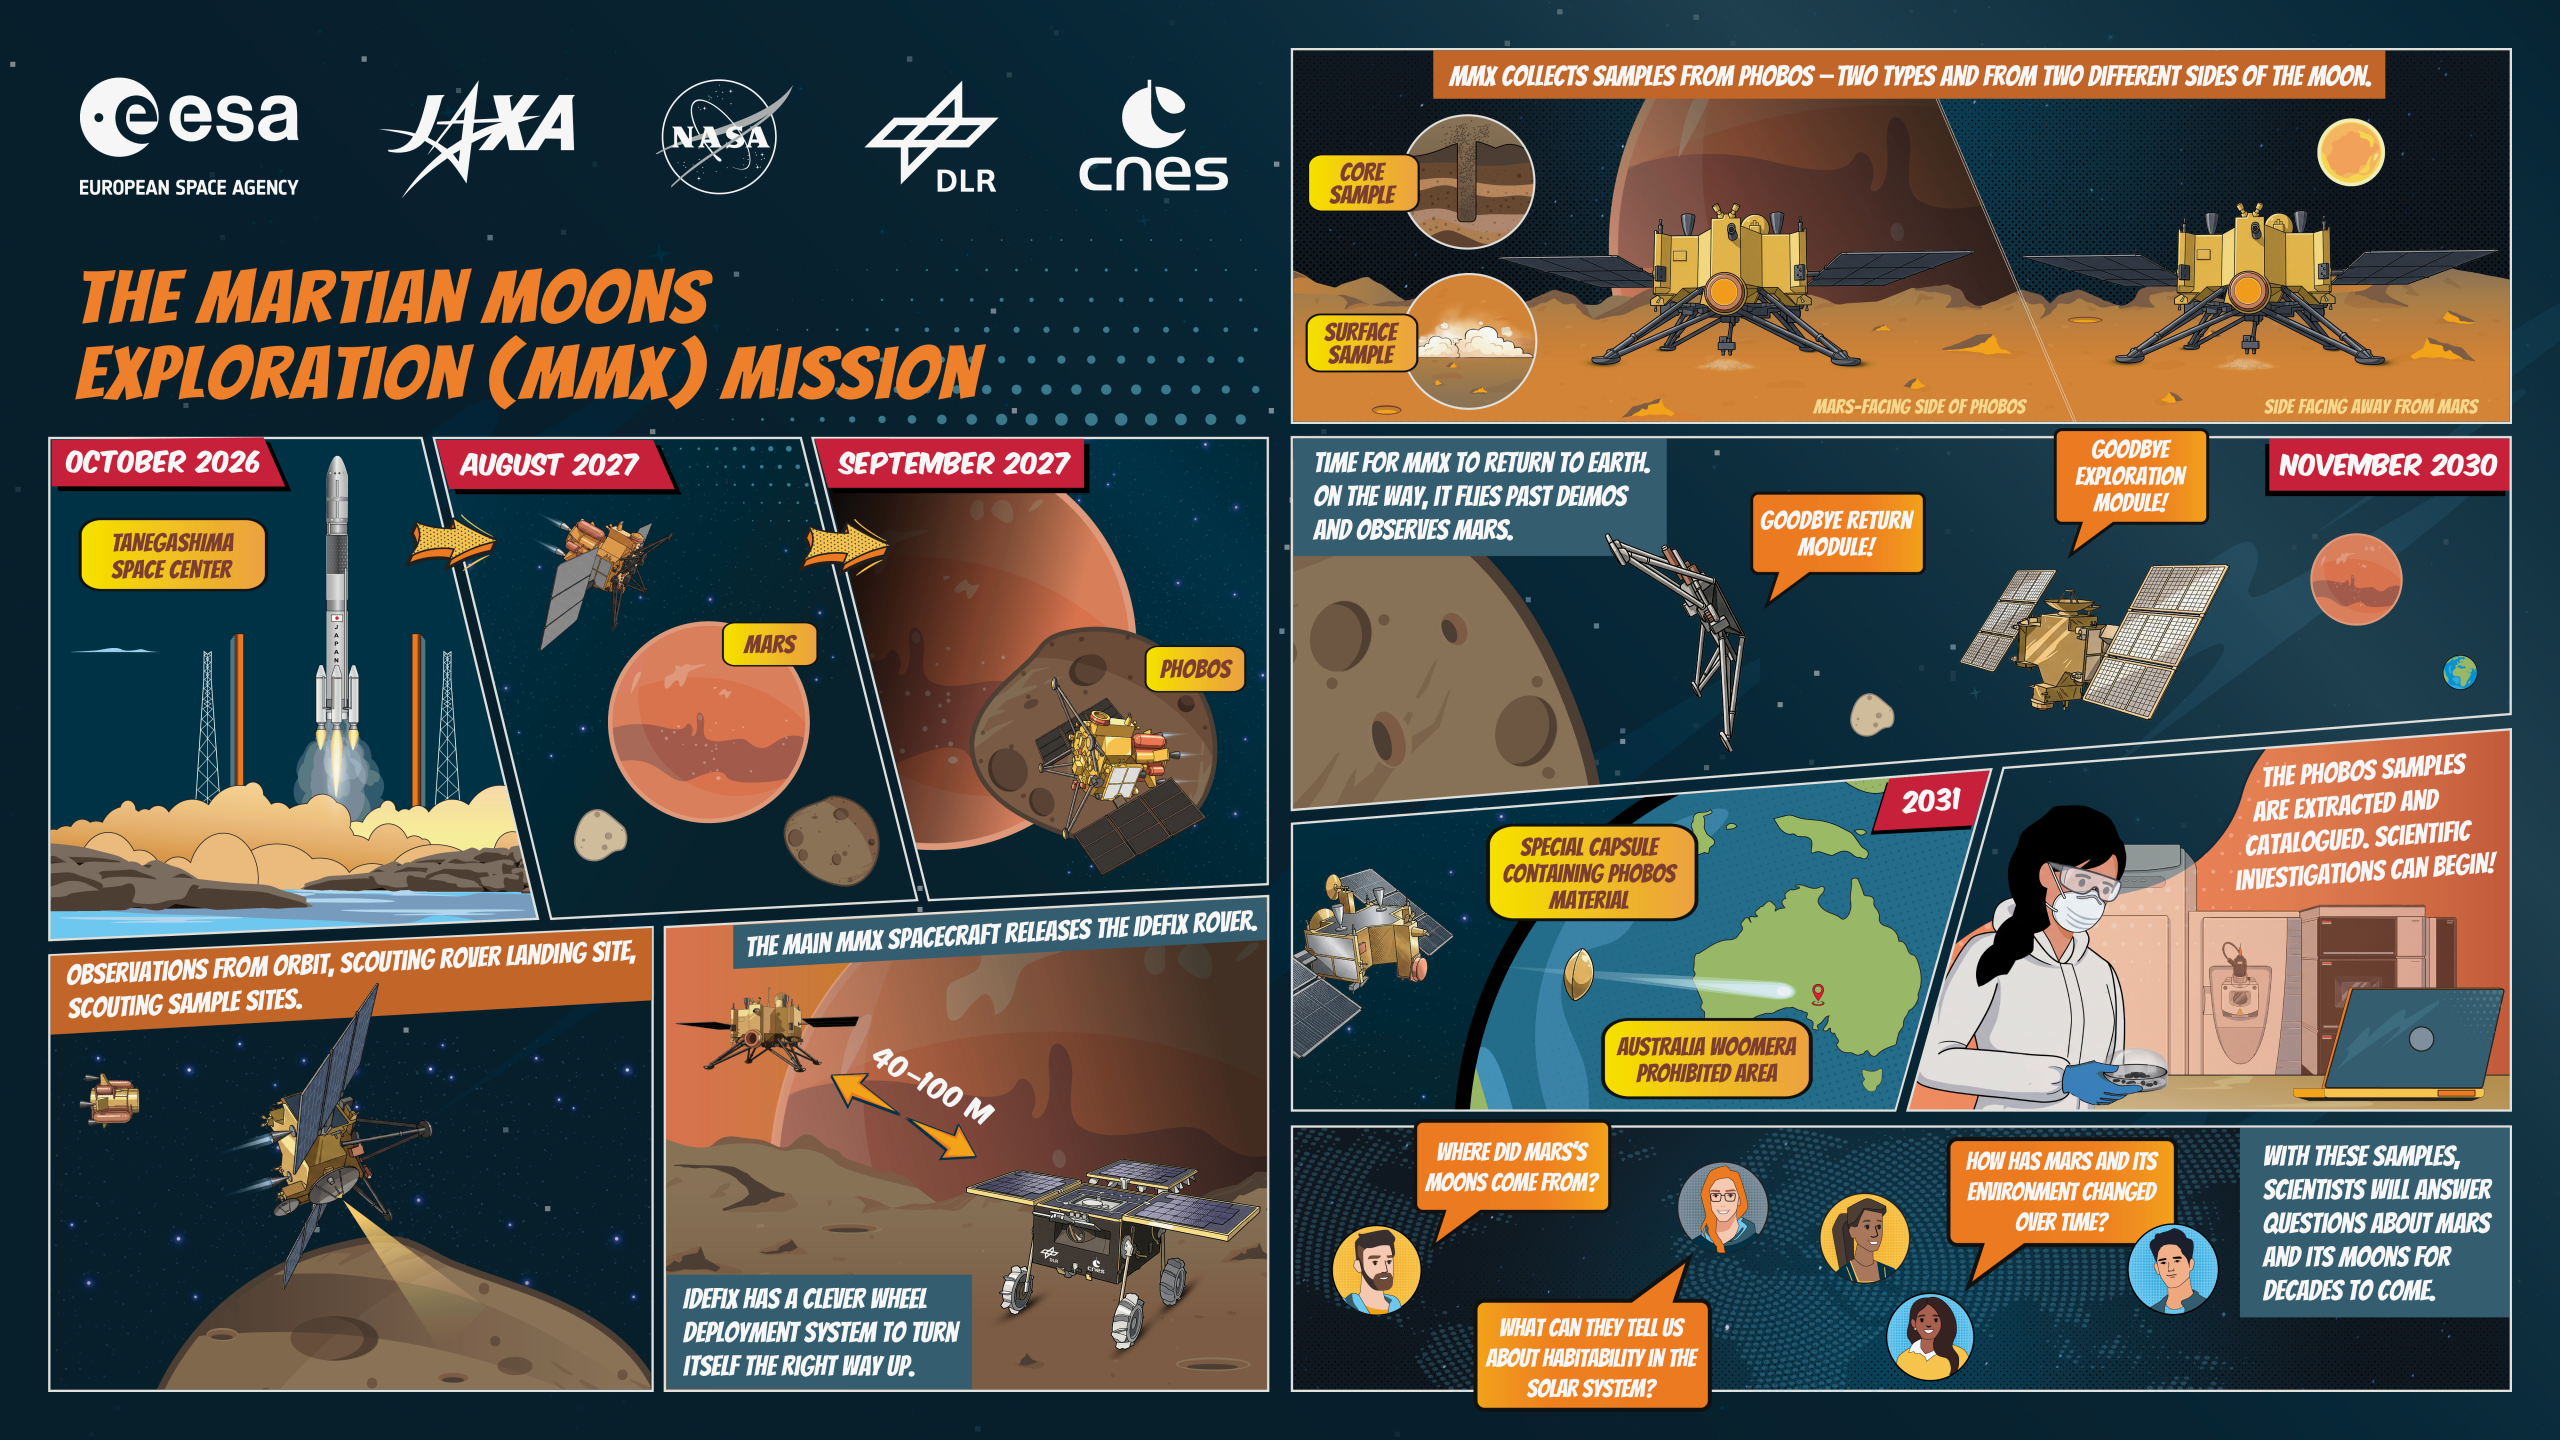
Infografica in stile fumetto intitolata «La missione Martian Moons eXploration (Mmx)». I riquadri illustrano le diverse fasi della missione: «Ottobre 2026», Mmx parte dal Tanegashima Space Center, in Giappone; «Agosto 2027», Mmx entra in orbita attorno a Marte; «Settembre 2027», Mmx entra in orbita attorno a Phobos; Mmx osserva Marte dall’orbita, individuando il sito di atterraggio del rover e i siti di campionamento; la sonda principale di Mmx rilascia il rover Idefix, che atterra su Phobos; Mmx raccoglie campioni da Phobos, di due tipi diversi e da due zone differenti della luna; «Novembre 2030», il modulo di ritorno di Mmx inizia il viaggio verso la Terra, sorvolando Deimos e Marte lungo il percorso; «2031», Mmx raggiunge la Terra e rilascia la capsula per il ritorno dei campioni, che atterra nella Woomera Prohibited Area, in Australia; i campioni di Phobos vengono estratti e catalogati, pronti per le indagini scientifiche. Nei decenni a venire, gli scienziati studieranno questi campioni per rispondere a domande come: «Da dove provengono le lune di Marte?», «Che cosa possono rivelarci sull’abitabilità nel Sistema solare?» e «Come sono cambiati Marte e il suo ambiente nel corso del tempo?». Crediti: Esa
Non conosciamo, ad esempio, la loro origine. Potrebbero essere asteroidi catturati dall’attrazione gravitazionale di Marte e rimasti in orbita attorno al pianeta, oppure i resti dei detriti scagliati in orbita in seguito a una gigantesca collisione sulla superficie marziana. Per scoprirlo, Mmx sarà il primo veicolo spaziale a orbitare attorno a Phobos, seguendo un’orbita di tipo “quasi-satellite”, e il primo a raccogliere campioni dalla superficie di una luna diversa dalla nostra. Per consentire l’atterraggio, le manovre e la raccolta robotizzata dei campioni (circa 10 grammi, secondo i piani) nella gravità estremamente ridotta di Phobos, sono state sviluppate tecnologie specifiche.
Mmx impiegherà circa un anno per raggiungere Marte. L’ingresso in orbita attorno al Pianeta rosso è previsto per agosto 2027, mentre l’inizio delle operazioni in orbita attorno a Phobos è previsto a partire da settembre dello stesso anno. Dopo aver studiato Phobos (e Deimos) a distanza, all’inizio del 2029 Mmx rilascerà un rover chiamato Idefix, per poi atterrare essa stessa sulla superficie della luna per raccoglierne i campioni. La missione è dotata complessivamente di 11 strumenti scientifici: sette a bordo della sonda principale e quattro sul rover. La sonda principale è inoltre dotata di un monitor per le radiazioni, due fotocamere ad alta risoluzione e due diversi dispositivi per il campionamento: una carotatrice, che consentirà di raccogliere campioni fino a una profondità di due centimetri, e un campionatore pneumatico, che utilizza gas pressurizzato per sollevare il materiale dalla superficie e convogliarlo in un contenitore. Il rover Idefix, del peso di 25 kg, ha due compiti principali: fornire informazioni utili a preparare l’atterraggio della sonda principale per la raccolta dei campioni e analizzare la composizione e la consistenza della superficie di Phobos. La gravità su questa luna è così debole che, sulla sua superficie, Idefix peserà l’equivalente di appena 15 grammi.
Una volta raggiunto Marte, Mmx potrà anche contare sul supporto di una vera veterana del Pianeta rosso: la sonda Mars Express dell’Esa, operativa dal 2003. L’atterraggio della sonda principale su Phobos per la raccolta dei campioni è previsto per il 2030: il materiale raccolto verrà inserito in un modulo di rientro destinato al viaggio verso la Terra. Il modulo raggiungerà il nostro pianeta nel 2031 e rilascerà una capsula contenente almeno dieci grammi di materiale proveniente da Phobos. La capsula ha un diametro di circa 60 centimetri ed è dotata di uno scudo termico che le permetterà di resistere al rientro nell’atmosfera terrestre. Atterrerà in Australia e verrà trasferita subito all’Istituto di scienze spaziali e astronautiche (Isas) della Jaxa, a Sagamihara, vicino a Tokyo. Qui verrà smontata all’interno di un laboratorio specializzato e i campioni saranno estratti, catalogati e messi a disposizione per le indagini scientifiche. A poterli analizzare, ci sono anche gli scienziati europei: L’Esa sta infatti collaborando con Cnes, Dlr e Jaxa per pubblicare bandi che consentano ai ricercatori di candidarsi a studiare il materiale raccolto.
«Portare i campioni nei nostri laboratori più sofisticati sulla Terra moltiplica le possibilità di fare nuove scoperte, perché i nostri strumenti più precisi sono troppo grandi, complessi o sensibili per essere inviati nello spazio», dice Elliot Sefton-Nash, Project Scientist della missione Mmx all’Esa. «Anche dopo la conclusione della missione, le generazioni future di scienziati potranno studiare i campioni di Phobos con strumenti ancora più avanzati: i campioni riportati sulla Terra sono un dono che continua a dare i suoi frutti».
Guarda il servizio video su MediaInaf Tv:

Con Banca Mediolanum è possibile accedere a un conto con interessi al 4% per 6 mesi e canone azzerato, ecco la promo.
The post Canone azzerato e interessi al 4% per 6 mesi con il conto di Banca Mediolanum appeared first on Punto Informatico.

Apple svela i costi di riparazione dell'iPhone Duo. Ecco il listino completo e cosa cambia con la polizza AppleCare Plus.
The post Si rompe l’iPhone Duo? Costa come un iPhone nuovo… appeared first on Punto Informatico.

Diamo uno sguardo a Llama Windows: l'utility permette di scaricare ed eseguire modelli AI in locale, in modo semplice e accessibile a tutti.
The post AI in locale, disponibile Llama Windows: cos’è e come funziona appeared first on Punto Informatico.

Gli esperti hanno scoperto quali sono le più gravi minacce per la salute dell'umanità, due delle quali hanno un "potenziale di estinzione".
The post Le più gravi minacce per la salute dell’umanità appeared first on Punto Informatico.

Otto Stati hanno denunciato OpenAI per aver ingannato i consumatori sulla sicurezza di ChatGPT e per non aver implementato protezioni per i minori.
The post ChatGPT non è sicuro per i giovani: otto denunce negli USA appeared first on Punto Informatico.

Il REDMI Note 17 Pro 5G è, tra gli entry level, lo smartphone con la batteria più grande e oggi è in offerta su Amazon a un ottimo prezzo.
The post Batteria infinita, display luminoso e prezzo basso: REDMI Note 17 Pro 5G appeared first on Punto Informatico.

Il 97% degli intervistati da Deezer non distingue la musica AI da quella umana: la piattaforma sta per lanciare un filtro per escluderla.
The post Deezer avrà un filtro per escludere la musica creata con l’AI appeared first on Punto Informatico.

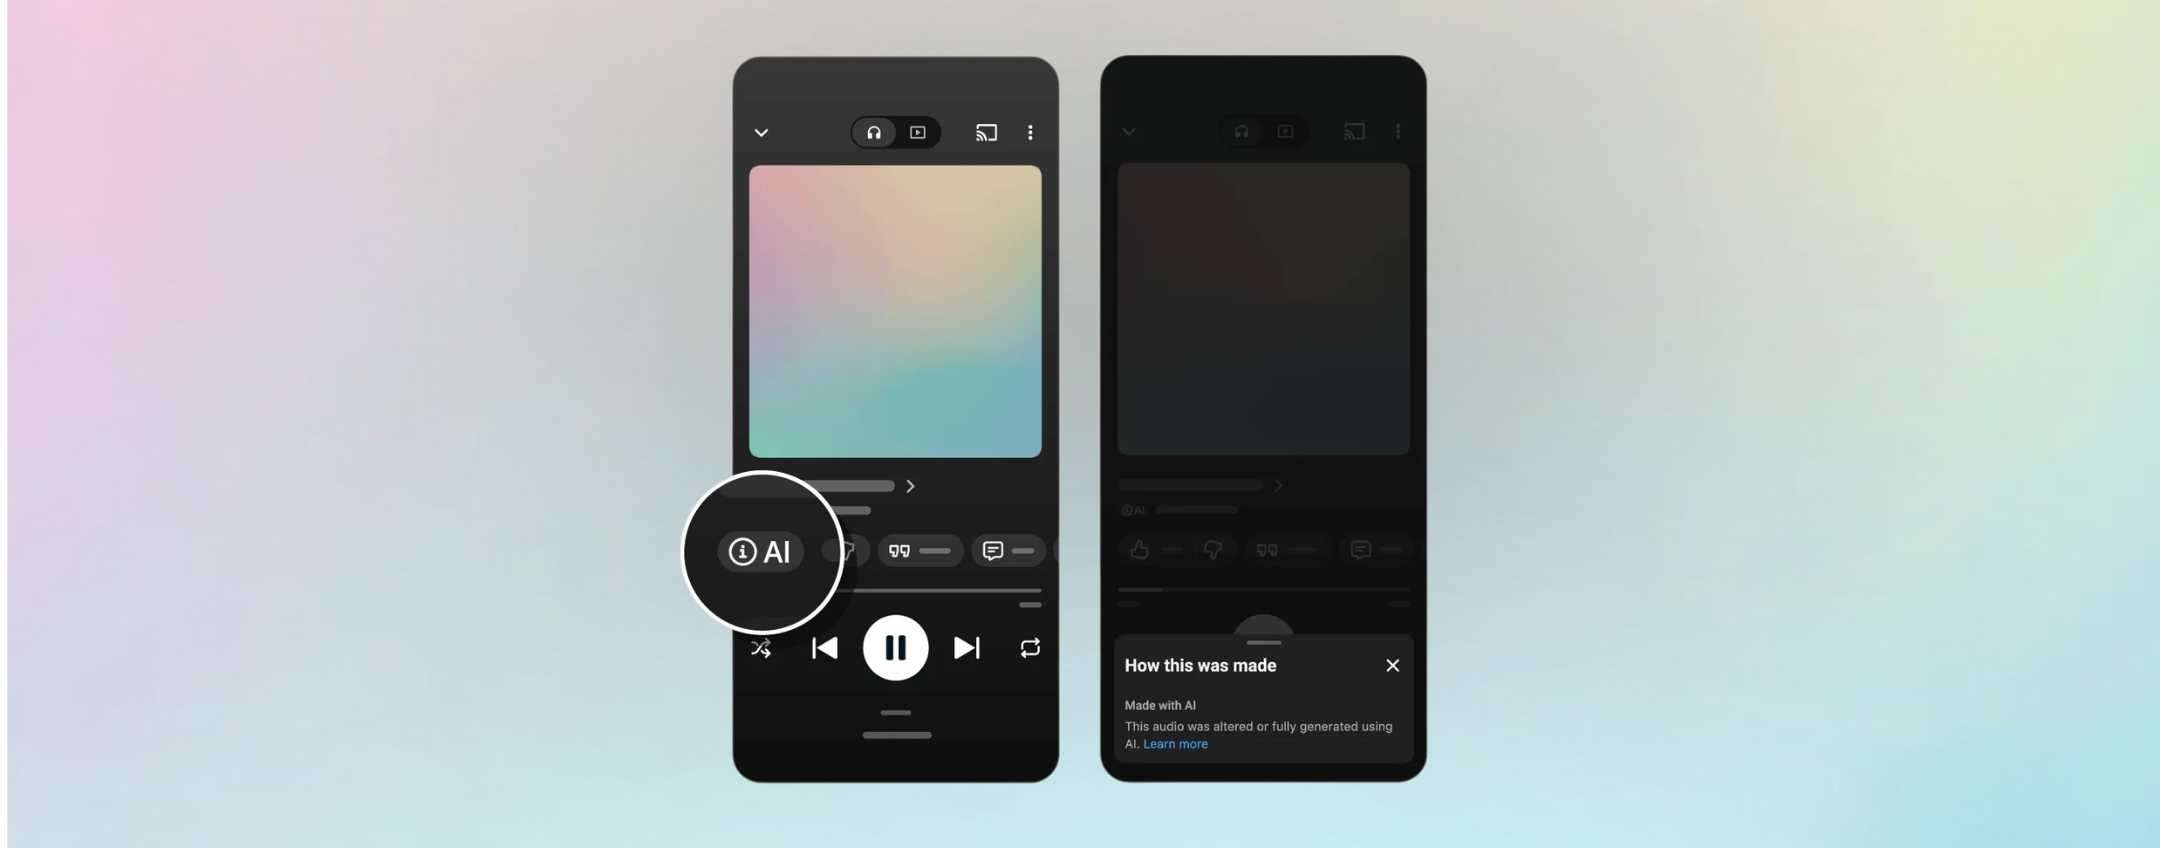
YouTube Music lancia le etichette per i brani creati con l'AI generativa. Ecco dove compaiono, e cosa significano Fully, Partly e No Gen AI.
The post YouTube Music, arrivano le etichette per la musica creata con l’AI appeared first on Punto Informatico.

Le splendide cuffie wireless Marshall Major V, con oltre 100 ore di autonomia, pulsanti multifunzionali e ricarica senza fili, sono scontate al 46%.
The post Super offerta per le cuffie Marshall Major V con oltre 100 ore di audio appeared first on Punto Informatico.

Dopo soli due giorni dall'ultimo aggiornamento, la lista dei canali del digitale terrestre si è aggiornata un'altra volta in tutta Italia.
The post Digitale Terrestre: la lista canali si aggiorna dopo pochi giorni appeared first on Punto Informatico.

Applica il coupon su Amazon e avvaliti dello sconto del 20% per avere questa utilissima Docking Station USB-C con ben 14 porte.
The post Tantissime porte per il PC con la Docking Station USB-C 14 in 1 (coupon) appeared first on Punto Informatico.

Prezzo contenuto e grande compatibilità per XBOX Nano Controller, già in preordine anche su Amazon: la previsione è che venderà moltissimo.
The post XBOX Nano Controller è un’ottima idea, già in preordine su Amazon appeared first on Punto Informatico.

Scopri tutte le possibilità per ottenere Apple Music gratis con accesso a oltre 100 milioni di brani, zero pubblicità e audio spaziale.
The post Apple Music: tutte le possibilità per ottenerla gratis appeared first on Punto Informatico.

Il numero uno di Flock spiega perché considera accettabili alcune implicazioni sulla privacy, in cambio di maggiore sicurezza per tutti.
The post Flock, il CEO difende la sorveglianza: la privacy non è inviolabile appeared first on Punto Informatico.

Grazie ai piani disponibili di Internxt puoi scegliere la migliore soluzione cloud a vita senza dover più pagare un costoso abbonamento.
The post Scegli una soluzione cloud a vita senza abbonamento con Internxt appeared first on Punto Informatico.
Dopo tante polemiche e almeno 150 anni di storia New York si prepara a dire addio alle carrozzelle di Central Park. Il sindaco Zorhan Mamdani e la presidente del Consiglio Comunale Julie Menin hanno trovato l’accordo per la definitiva messa al bando e il 22 ottobre, salvo colpi di scena, arriverà il voto sul divieto che dovrebbe entrare in vigore a partire dal 2028. L’obiettivo di mandare in pensione le carrozzelle é da anni una causa cara ai sostenitori dei diritti degli animali, ma la pressione per lo stop é finalmente arrivata a massa critica l’estate scorsa, quando un giovane turista indiano, Romanach Mahajan, in visita a New York con i genitori e il fratellino, é morto dopo esser stato scaraventato a terra da un cavallo imbizzarrito. L’incidente, finito tragicamente, era stato l’ultimo di una serie: dal maggio 2025 erano stati segnalati almeno otto episodi “legati ai cavalli” all’interno o nelle vicinanze di Central Park. In luglio, dopo la morte di Mahajan, Mamdani aveva dichiarato di condividere “lo spirito” del bando pur criticando “l’insufficienza delle tutele previste per i lavoratori”. Il testo, nella formulazione ai voti la prossima settimana, consentirà dunque al Comune di “valutare” risarcimenti ai vetturini e offrire corsi di riqualificazione professionale e servizi di orientamento al lavoro. In un messaggio sui social, Mamdani ha assicurato che la sua amministrazione “farà in modo di tutelare i conducenti e i proprietari delle carrozze e di garantire la sicurezza dei cavalli”. Dietro la contesa c’é un giro d’affari consistente: scambiati o tramandati come quelli dei taxi, i 68 ‘medaglioni’ che autorizzano il servizio – un numero rimasto sostanzialmente bloccato dagli anni Quaranta-Cinquanta – possono valere oltre 300 mila dollari l’uno, con alcuni proprietari raccontano di aver pagato fino a mezzo milione. E’ dall’Ottocento che le corse in carrozza affascinano i turisti a Manhattan e allo stesso tempo attirano polemiche. Protagoniste della scena iniziale di ‘A piedi nudi nel parco’ con Robert Redford e Jane Fonda e di molte serie tv, le carrozzelle sono da anni oggetto di un violento scontro fra le varie amministrazioni e l’industria di settore. Nel 2016 l’allora sindaco Bill de Blasio era arrivato a un filo dal vietarle ma alle fine era stato costretto a un compromesso che prevedeva la riduzione del numero dei cavalli da 180 a circa 100. De Blasio non era invece riuscito nello forzo di spostare le stalle vicino a Central Park, in modo da evitare agli animali di doversi muovere fra il traffico della città per raggiungere l’area di Hell’s Kitchen, sul fiume Hudson, dove sono da anni collocate. L’iniziativa non era andata in porto perché a proteggere il pittoresco retaggio dell’età vittoriana erano stati i sindacalisti dei Teamsters, il potente sindacato dei trasporti a cui fanno capo i proprietari delle carrozzelle. Ne aveva fatto le spese Ryder, un ronzino di 26 anni che quattro anni fa divenne simbolo del disumano trattamento della sua specie: morì in una fattoria dello Stato di New York dopo esser crollato in strada per la stanchezza di un turno di quasi otto ore e per il caldo torrido.
The post NEW YORK, LE CARROZZELLE DI CENTRAL PARK VERSO L’ADDIO appeared first on nelcuore.org.

Nearly half (49.8%) of organisations have confirmed or suspected that an AI agent took an unintended, unexpected or unauthorised action in the past year, according to new research from Salt Security.
The findings, published in the company’s State of Agentic AI and API Security 2H 2026 report, highlight growing concerns around the security of autonomous AI systems as enterprises increasingly integrate agents into everyday operations.
Based on a survey of more than 380 security and technology professionals, alongside Salt Labs production telemetry from hundreds of customer environments, the research suggests that AI adoption is outpacing organisations’ ability to monitor, govern and contain agent activity.
Among respondents who reported confirmed or suspected unintended agent actions, more than half experienced an unauthorised external API call or transaction, while over 40% reported an agent modifying or deleting data.
The research also found that AI agents are now firmly embedded in enterprise environments, with 86.4% of respondents reporting at least one operating within their organisation and 59.5% running more than ten. Furthermore, 76.8% reported agents capable of chaining actions across other agents, tools and APIs, creating complex sequences that may not have been anticipated by individual teams.
Despite this widespread adoption, visibility remains limited. Just 12.5% of organisations can consistently trace an agent’s complete journey, from its initial instruction through the tools and APIs it accesses to the final outcome. More than 60% would require hours or days of manual investigation to reconstruct an agent’s activity from the previous day.
The ability to respond to unexpected behaviour is similarly concerning. Only 17.5% of respondents said their organisation could automatically stop an AI agent behaving unexpectedly in production. For the majority, intervention remains a manual process, potentially requiring an application to be taken offline.
“The data shows a gap that is already producing real operational consequences,” said Roey Eliyahu, CEO of Salt Security. “Organisations are deploying agents and granting them access to enterprise data, APIs, and services before they can trace what those agents are doing or stop them automatically when something goes wrong.”
The report also identified emerging risks associated with Model Context Protocol (MCP) infrastructure, which enables AI systems to interact with external tools and data sources.
Nearly a third (32.9%) of respondents reported discovering an unauthorised, shadow or misconfigured MCP server in the past year, while 54.3% had either confirmed or suspected encountering one.
Salt Labs’ own telemetry revealed that MCP-related infrastructure was detected in 21.6% of customer environments in August 2026, compared with 16.7% in January, representing a relative increase of approximately 30%.
Meanwhile, AI-generated code is introducing additional application security challenges. Some 83.5% of respondents estimated that AI-generated or AI-assisted code contributed to at least some of their application security findings.
However, just 6.8% reported resolving these issues directly within coding assistants at the point of generation, leaving vulnerabilities to be identified during subsequent code reviews, testing or after deployment.
The findings follow recent research from Salt Labs, which demonstrated how a single malicious email could be used to hijack the Manus agentic AI platform and potentially access a user’s connected email, cloud storage and code repository accounts.
The attack did not require a stolen password or the victim to click a malicious link. Although the platform’s guardrails detected the malicious activity, they were unable to prevent the code from executing.
The vulnerability was responsibly disclosed and has since been remediated.
According to Salt Security, the incident demonstrates how traditional detection mechanisms may struggle to keep pace with autonomous systems capable of executing multiple actions before human intervention is possible.
“The Manus research and this survey data are two views of the same problem,” said Yaniv Balmas, Head of Research at Salt Security.
“In the field, we showed how an agent can be weaponised through a single malicious email, how the guardrail detected the attack at exactly the right moment, and still could not stop the code from running. The survey quantifies how widespread that architecture is.”
The findings underline the need for organisations to strengthen visibility into agent activity, establish appropriate governance controls and develop automated containment capabilities as AI agents gain greater autonomy and access to critical enterprise systems.
The full State of Agentic AI and API Security 2H 2026 report includes sector-specific findings, recommendations for CISOs and further analysis of Salt Labs production telemetry.
The post Nearly Half of Organisations Report Unauthorised AI Agent Actions, Research Finds appeared first on IT Security Guru.
Huntress researchers have uncovered an SEO-poisoning campaign that harvests SSL VPN credentials through a lookalike WatchGuard download page, then hands victims the real, validly signed installer from WatchGuard’s own CDN, leaving endpoint tools with nothing to detect.
The activity, detailed by the Huntress SOC on 13 October, centres on watchguard-vpn[.]net, a lookalike domain posing as a download page for WatchGuard’s Mobile VPN with SSL client. Unlike earlier waves of the campaign, which relied on trojanised installers, this iteration strips the malware out entirely.
The incident Huntress investigated began on 7 October, when an administrator at a managed service provider searched Bing for “watchguard vpn sll download”. Eight seconds later they had clicked through to the fake site via a standard Bing result redirect, which Huntress says points to SEO poisoning rather than malvertising.
Clicking any download option on the site opens a pop-up asking for the VPN server address, username and password, the same three values the legitimate client requests. The logic sits in roughly 150 lines of unobfuscated JavaScript (popup.js), which posts the entries as JSON to a separate collection domain, watchguard-ssl[.]online.
The first submission is always rejected with an “incorrect data” message, prompting victims to retype carefully or try a different password. That gives the operators a second, likely more accurate, set of credentials, along with the server address they need to log in.
After the second submission, the script triggers a download of WatchGuard’s genuine Mobile VPN with SSL installer (version 12.11.5) direct from cdn.watchguard.com. Huntress verified the file’s Authenticode signature from WatchGuard Technologies and confirmed the binary had not been altered.
With no trojanised MSI or sideloaded DLL in the chain, there is nothing for EDR to flag, and the victim gets exactly the install they expected. Detection was thin across the board: as of 8 October only seven VirusTotal vendors flagged the lure domain and two flagged the collector.
WatchGuard’s Secplicity team first reported watchguard-vpn[.]net in January as part of a wider credential-harvesting campaign spoofing WatchGuard, F5, Fortinet, SonicWall and Sophos clients, though at that point the domain had no working backend. Microsoft later attributed related activity to Storm-2561, a financially motivated actor active since May 2025. WHOIS data shows the domain was registered again on 22 August, with the collector domain following on 14 September. Huntress says it cannot establish whether the same operators controlled both registrations.
In the case investigated, Huntress flagged the activity 21 seconds after the site loaded, and browser history suggests the user did not complete both rounds. The domain was offline as of 13 October, and Huntress has shared infrastructure details with WatchGuard.
Full research: https://www.huntress.com/blog/fake-watchguard-vpn-credential-phishing
The post Fake WatchGuard VPN site steals credentials, then serves the genuine signed client appeared first on IT Security Guru.
Certes has received Frost & Sullivan’s 2026 Global Enabling Technology Leadership Recognition in post-quantum cryptography (PQC), following an independent evaluation of vendors in the market.
The recognition centres on a problem most security teams are now facing: migrating embedded cryptography across legacy applications, cloud environments and critical infrastructure will take years, but “harvest now, decrypt later” attacks mean data intercepted today could be exposed once sufficiently powerful quantum computers arrive. Frost & Sullivan notes that the risk is greatest for data with long regulatory, legal or commercial lifespans, and that protecting it needs to run in parallel with the longer migration effort rather than wait for it to finish.
At the heart of Certes’ platform is its Cryptographic Abstraction Layer (CAL), which sits between applications and infrastructure and lifts cryptographic protection out of the underlying technology stack. Rather than waiting for each vendor to ship a quantum-safe update and then managing disruptive upgrades, security teams can manage cryptographic change centrally and apply it to data flowing between systems.
The platform comprises the Certes Enforcement Point (CEP), which encrypts and decrypts within the data path, and the Certes Policy Manager (CPM), which manages policies and cryptographic controls centrally. Frost & Sullivan singled out its policy-specific key architecture as a key differentiator: each policy-controlled application or data flow can have its own key material, separate rotation schedules and customer-controlled key components. This is combined with quantum-based random number generation and customer-owned keys to support data sovereignty.
Certes’ patented Layer 4 payload protection encrypts the payload while preserving original network headers, so routing, QoS, monitoring, SD-WAN and flow visibility tools continue to work without applications being rewritten or networks re-architected. Deployment options span physical appliances, virtual machines on VMware ESXi, KVM, Red Hat and Nutanix AHV, and Windows and Linux client agents. Version 7 extends enforcement closer to workloads and users through expanded agent and cloud deployment options, reducing unprotected segments in the data’s journey.
The report also highlights uses beyond PQC migration. Cryptographic segmentation can separate IT and OT environments and limit lateral movement in flat networks, while a virtual air gap capability can dynamically isolate critical applications, data flows and backups during an active attack while preserving recovery. Certes’ encryption can also stop sensitive data being exposed to internal or external LLMs, giving organisations tighter governance over AI adoption.
Ozgun Pelit, Senior Industry Analyst at Frost & Sullivan, said: “Certes stands out in the emerging post-quantum security market through its focus on protecting data independently of the applications and infrastructure around it. Its combination of cryptographic abstraction, crypto-agility and centralized policy enforcement provides organisations with a practical way to reduce near-term quantum risk while navigating what will inevitably be a complex, multi-year migration.”
Paul German, CEO at Certes, said: “The next cryptographic revolution could arrive before many organizations have finished implementing the last one. Post-quantum cryptography is only the beginning. As AI and quantum technologies advance, cryptographic change will accelerate, and organisations cannot afford to rebuild their applications, networks and security infrastructure every time it happens.”
He added: “In a world where cryptography must constantly evolve, the ability to change it without changing everything else isn’t a luxury. It’s a necessity.”
The full Frost & Sullivan report is available HERE
The post Certes wins Frost & Sullivan PQC recognition for decoupling encryption from infrastructure appeared first on IT Security Guru.

18 ottobre 1841. Nella stazione ferroviaria di Exeter, in Inghilterra, un treno con partenza prevista alle 22:05 rimane fermo per 16 minuti. A causare il ritardo è un’improvvisa anomalia del sistema telegrafico utilizzato dagli operatori per comunicare il “via libera” al transito dei treni. Per oltre un secolo, questo episodio, descritto in un articolo pubblicato nel 1871 su Nature, è stato considerato il più antico caso documentato di interferenza del meteo spaziale sulle infrastrutture tecnologiche umane.

Rappresentazione artistica di una tempesta solare in viaggio verso la Terra. Crediti: Nasa
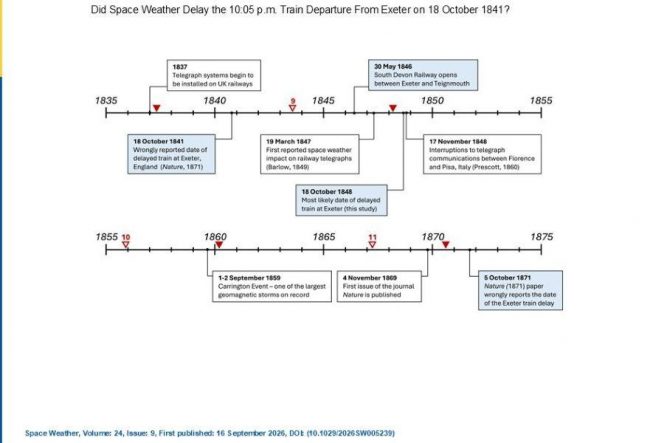
Una nuova indagine condotta da un team di ricerca della Lancaster University ha ora dimostrato che la ricostruzione riportata in quella pubblicazione contiene un errore fondamentale: nel 1841 quella linea ferroviaria non esisteva ancora. Incrociando documenti d’archivio, orari d’epoca dei treni riportati nei giornali locali e registrazioni geomagnetiche, i ricercatori hanno scoperto che l’evento si verificò in realtà il 18 ottobre del 1848, esattamente sette anni dopo rispetto alla data riportata sulla rivista scientifica britannica, probabilmente a causa di un refuso tipografico. I risultati sono pubblicati nella rivista Space Weather.
La meteorologia spaziale studia le condizioni ambientali nello spazio vicino alla Terra, con particolare attenzione ai fenomeni generati dall’attività solare – come i brillamenti e le espulsioni di massa coronali – e ai loro effetti sul campo magnetico terrestre. Negli ultimi due secoli, l’impatto di questi fenomeni sulla società è cresciuto di pari passo con il progresso tecnologico e con lo sviluppo delle infrastrutture moderne. Per millenni, l’attività solare ha influenzato la Terra, manifestandosi soprattutto attraverso le spettacolari e innocue aurore polari. La nascita delle prime infrastrutture elettriche e di comunicazione nell’Ottocento ha però cambiato radicalmente questo scenario.
È celebre ed emblematico, in questo ambito, l’evento di Carrington-Hodgson del 1859, considerato una delle tempeste geomagnetiche più intense documentate nella letteratura scientifica. È stato associato al brillamento solare più potente mai registrato. Sebbene all’epoca la tempesta solare abbia causato diffuse interruzioni del funzionamento dei sistemi telegrafici elettrici, l’evento non fu il primo caso documentato di interferenza tra l’attività solare e le infrastrutture tecnologiche. Sulla base delle testimonianze storiche disponibili, fino a oggi si riteneva che il primato spettasse all’evento di Exeter del 1841. La nuova indagine condotta dal team di ricerca guidato da James A. Wild, ricercatore alla Lancaster University, ha però messo in luce numerose incongruenze.
La vicenda trae origine da un articolo anonimo pubblicato nel numero di Nature del 5 ottobre 1871. Secondo quanto riportato nel documento, la sera del 18 ottobre 1841 il treno espresso delle 22:05 in partenza da Exeter verso Starcross, nel sud-ovest dell’Inghilterra, sarebbe stato trattenuto per 16 minuti a causa di intense perturbazioni magnetiche che hanno impedito ai controllori di verificare se il binario fosse libero. Il racconto includeva perfino una nota del capostazione, convinto che «qualcuno stesse giocando uno scherzo agli strumenti, impedendo loro di funzionare».

Cronologia delle principali date comprese tra il 1835 e il 1875 rilevanti per l’indagine. Le voci evidenziate si riferiscono agli eventi più significativi per ricostruire il ritardo di 16 minuti del treno di Exeter, come descritto nell’articolo di Nature. I triangoli vuoti e pieni indicano, rispettivamente, i minimi e i massimi dell’attività solare. I minimi sono identificati con il numero del ciclo solare successivo. Crediti: James A. Wild, Space Weather, 2026
Come anticipato, se fosse veritiero, l’episodio rappresenterebbe il primo caso documentato di interferenza del meteo spaziale con un sistema tecnologico. Tuttavia, il riesame della documentazione storica da parte del gruppo di ricerca ha dimostrato che la data riportata nell’articolo è errata.
«Questa ricerca evidenzia che il meteo spaziale non è una minaccia nuova, ma un rischio naturale presente da molto tempo», dice Jim Wild, ricercatore alla Lancaster University e primo autore dello studio. «La società sperimenta gli effetti della meteorologia spaziale sulla tecnologia fin dall’epoca in cui esistono le tecnologie elettriche. Il ritardo del treno a Exeter è una vicenda affascinante, perché si colloca proprio nel momento in cui le tecnologie emergenti cominciarono a confrontarsi con le condizioni dell’ambiente spaziale. Combinando documenti d’archivio e osservazioni scientifiche, siamo riusciti a dimostrare che l’evento si verificò quasi certamente nel 1848, anziché nel 1841».
Vediamo più nel dettaglio come si è arrivati a questa conclusione. Il primo indizio è emerso dai documenti relativi alla costruzione della linea ferroviaria. La ferrovia che collegava le cittadine di Exeter e Plymouth, spiegano i ricercatori, fu originariamente costruita e gestita dalla South Devon Railway Company. All’epoca della sua costruzione, la linea impiegava un innovativo sistema di propulsione che utilizzava aria compressa per spingere i treni. Dalle indagini documentali, risulta che la legge del Parlamento per la costruzione della ferrovia ottenne l’approvazione solo nel luglio del 1844 (South Devon Railway Act, 1844). Inoltre, la ferrovia fu costruita a tappe: il primo tratto della linea, tra la città di Exeter e la cittadina di Teignmouth, fu inaugurato e aperto al pubblico il 30 maggio del 1846. Nel 1841, dunque, la linea non esisteva e nessun treno avrebbe potuto percorrerla. Il treno citato nella pubblicazione non avrebbe potuto circolare in quell’anno. Pertanto, l’articolo di Nature non può essere accurato.
Un’ulteriore conferma che l’evento non si è verificato nel 1841 arriva dall’analisi degli orari ferroviari. Per risalire alla data corretta, i ricercatori hanno infatti consultato i quadri orari pubblicati sui quotidiani locali dell’epoca, individuando un’incongruenza nella datazione originaria. Le 22:05 erano infatti l’orario di partenza del treno serale da Exeter verso Starcross solo in un intervallo temporale ben preciso, compreso tra l’11 marzo 1848 e il 26 luglio 1849.
Ma è dall’esame dei magnetogrammi d’epoca dell’Osservatorio di Greenwich che emerge la prova decisiva della data effettiva dell’evento. Esaminati dai ricercatori, i tracciati rivelano una violenta tempesta geomagnetica proprio nella fascia oraria compresa tra le 22:00 e le 22:20, ora locale, del 18 ottobre 1848. I taccuini dell’astronomo e matematico Temple Chevallier, custoditi dalla Royal Astronomical Society, documentano che, nello stesso giorno, lo scienziato osservò e disegnò un imponente gruppo di macchie solari situato sotto l’equatore solare. Nelle stesse settimane, inoltre, diversi quotidiani riferirono di aurore boreali visibili in tutta Europa, compresa l’Italia, dove il fisico Carlo Matteucci registrò interruzioni delle comunicazioni telegrafiche tra Firenze e Pisa.
Utilizzando le informazioni contestuali e gli orari ferroviari per circoscrivere l’indagine a un periodo di quattro mesi del 1848, i ricercatori hanno individuato osservazioni solari, registrazioni geomagnetiche e testimonianze riportate dalla stampa dell’epoca che indicano un periodo di intensa attività meteorologica spaziale nel Regno Unito intorno al 18 ottobre 1848. Data, questa, che corrisponde esattamente al giorno e al mese indicati nell’articolo di Nature, ma sette anni più tardi. Tutte queste evidenze porterebbero a concludere che l’evento di Exeter non si verificò nel 1841, bensì nel 1848. Secondo gli autori dello studio, la data riportata nell’articolo di Nature sarebbe frutto di un refuso tipografico nel testo originale, che trasformò il “1848” in “1841”. Un errore non raro nelle pubblicazioni dell’epoca.
La rettifica della data dell’episodio di Exeter modifica la cronologia del primo caso documentato di interferenza tra la meteorologia spaziale e la tecnologia. Il primato passa ora a un evento del 19 marzo 1847 – descritto da William Henry Barlow nella rivista Philosophical Transactions of the Royal Society, nel numero 139 del 1849 – durante il quale le perturbazioni geomagnetiche bloccarono il sistema telegrafico della Midland Railway nei pressi di Derby, in Inghilterra. Ciononostante, l’episodio di Exeter rimane uno dei più antichi esempi conosciuti degli effetti della meteorologia spaziale sulle infrastrutture tecnologiche, verificatosi oltre un decennio prima del celebre evento di Carrington del 1859, che provocò diffuse interruzioni dei sistemi telegrafici.
Questo studio evidenzia l’importanza di utilizzare un’ampia varietà di fonti documentali e bibliografiche per valutare e confrontare le testimonianze storiche sugli eventi di meteorologia spaziale e sui loro effetti sulla società, concludono i ricercatori. Nei casi in cui la letteratura scientifica dell’epoca si è rivelata poco attendibile – e non mancano gli esempi – le testimonianze pubblicate sui giornali locali dell’epoca si sono dimostrate preziosissime, soprattutto se confrontate con le osservazioni scientifiche conservate negli archivi.
Per saperne di più:
The United Kingdom has issued economic sanctions against Cryptomus, a chameleonic cryptocurrency platform that experts say serves as a major conduit for payments related to ransomware, narcotics, darknet markets, fraud and cybercrime services that are helping Russia circumvent existing financial restrictions.

Heleket’s support agent on Telegram claims, despite all evidence to the contrary, that it is not affiliated with Cryptomus. Image: Richard Sanders.
On October 8, the U.K. issued sanctions (PDF) against Cryptomus — previously known as Certa Payments and Xeltox Enterprises — for processing payments that benefit the Russian government and its financial institutions. The sanctions freeze any Cryptomus assets at U.K. banks, and bar British companies from offering it any business, virtual or otherwise. Also targeted in these sanctions were the virtual payment platforms VexPay, TokenSpot, and the Tsunami Payments service.
As explained in our December 2024 investigation, “How Cryptocurrency Turns to Cash in Russian Banks,” Cryptomus has been a key payment processor for dozens of Russian cryptocurrency exchanges and websites hawking cybercrime services. The company has changed its name several times since emerging in 2022, most recently to “Heleket” last year after Canada levied a record CAD $176 million fine against the platform for anti-money laundering violations.
The blockchain data-crunching firm Chainalysis said the U.K. sanctions target the broader infrastructure supporting Russia’s wartime economy.
“Cryptomus and Heleket have emerged as major payment hubs for illicit activity,” Chainalysis wrote in an October 8 blog post. “Together, these services received more illicit funds across tracked categories than the mixers in our dataset and the number of illicit counterparties surged to more than 900 in a single month in late 2025.”

The Cryptomus support bot on Telegram, responding on Oct. 8 to an inquiry by saying the platform was suddenly unable to process transactions.
In April 2026, the blockchain analysis firm TRM Labs found Cryptomus had processed more than $7 billion in transactions since its inception in 2022, including transactions associated with child sexual abuse material vendors, terrorist financing networks, and human trafficking operations.
TRM noted that Cryptomus’s transaction volume cratered after the platform instituted new “know your customer” or KYC rules, and that the cryptocurrency platform responded to the Canadian fines by launching Heleket as a parallel service that continued to offer no-KYC payment processing.
Richard Sanders is a blockchain analyst and investigator who spent months mapping out Cryptomus’s payment infrastructure and transacting with its customers. Sanders said the U.K. sanctions on Cryptomus are important because Canada’s fine against the platform was ultimately unenforceable and uncollectible.
“A fine doesn’t stop a cryptocurrency payment processor from processing payments,” Sanders wrote on LinkedIn. “Sanctions kill the operation. The distinction matters.”
As our 2024 investigation noted, Cryptomus shared a Vancouver address with dozens of other foreign currency dealers and money transfer businesses — none of which appeared to be physically located there. Following the CAD $176 million fine for alleged money laundering violations, Cryptomus appealed the penalty, launched Heleket as a parallel service, and kept on processing large volumes of sketchy transactions, Sanders said.
Sanders said the sanctions also are notable because they are the first known instance of a “Five Eyes” country (referring to the Australia, Canada, New Zealand, the U.K. and the U.S.) sanctioning a cryptocurrency operation incorporated in another Five Eyes jurisdiction.
Where do entities like Cryptomus and Heleket derive their authority to offer international financial services? The answer appears to involve fake financial institutions overseen by a phony regulatory body positioned in a country that is not widely recognized as a sovereign nation.
Our 2024 investigation found the sole shareholder of Cryptomus’s parent company Certa Payments was a 25-year-old Ukrainian woman who also headed several other firms, including the WS Management and Advisory Corporation, which bills itself as the regulatory body that exclusively oversees licenses for cryptocurrency, foreign exchange and online gaming businesses incorporated in the disputed region in northwest Africa known as the Western Sahara.
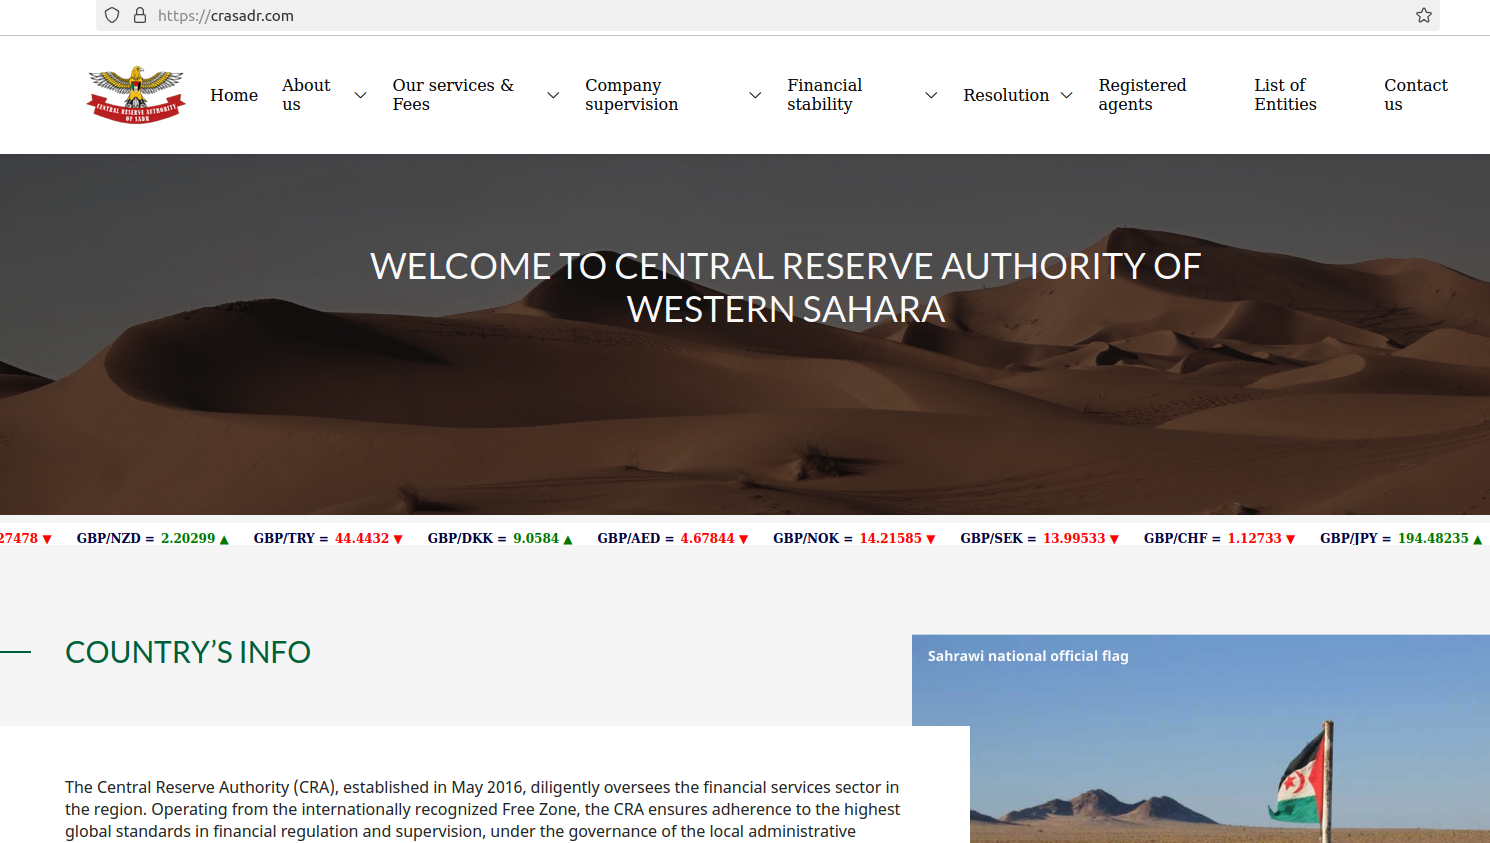
That entity’s website — crasadr.com — says it assists applicants with bank setup and formation, online gaming licenses, and the creation and licensing of foreign exchange brokers. One of Certa Payments’ former sites — certa[.]website — also shared a server with 12 other domains, including rasd-state[.]ws, a website for the Central Reserve Authority of the Western Sahara.

The website crasadr dot com, the official website of the Central Reserve Authority of Western Sahara, which lists the entities awarded licenses for cryptocurrencies, gaming and foreign exchange services.


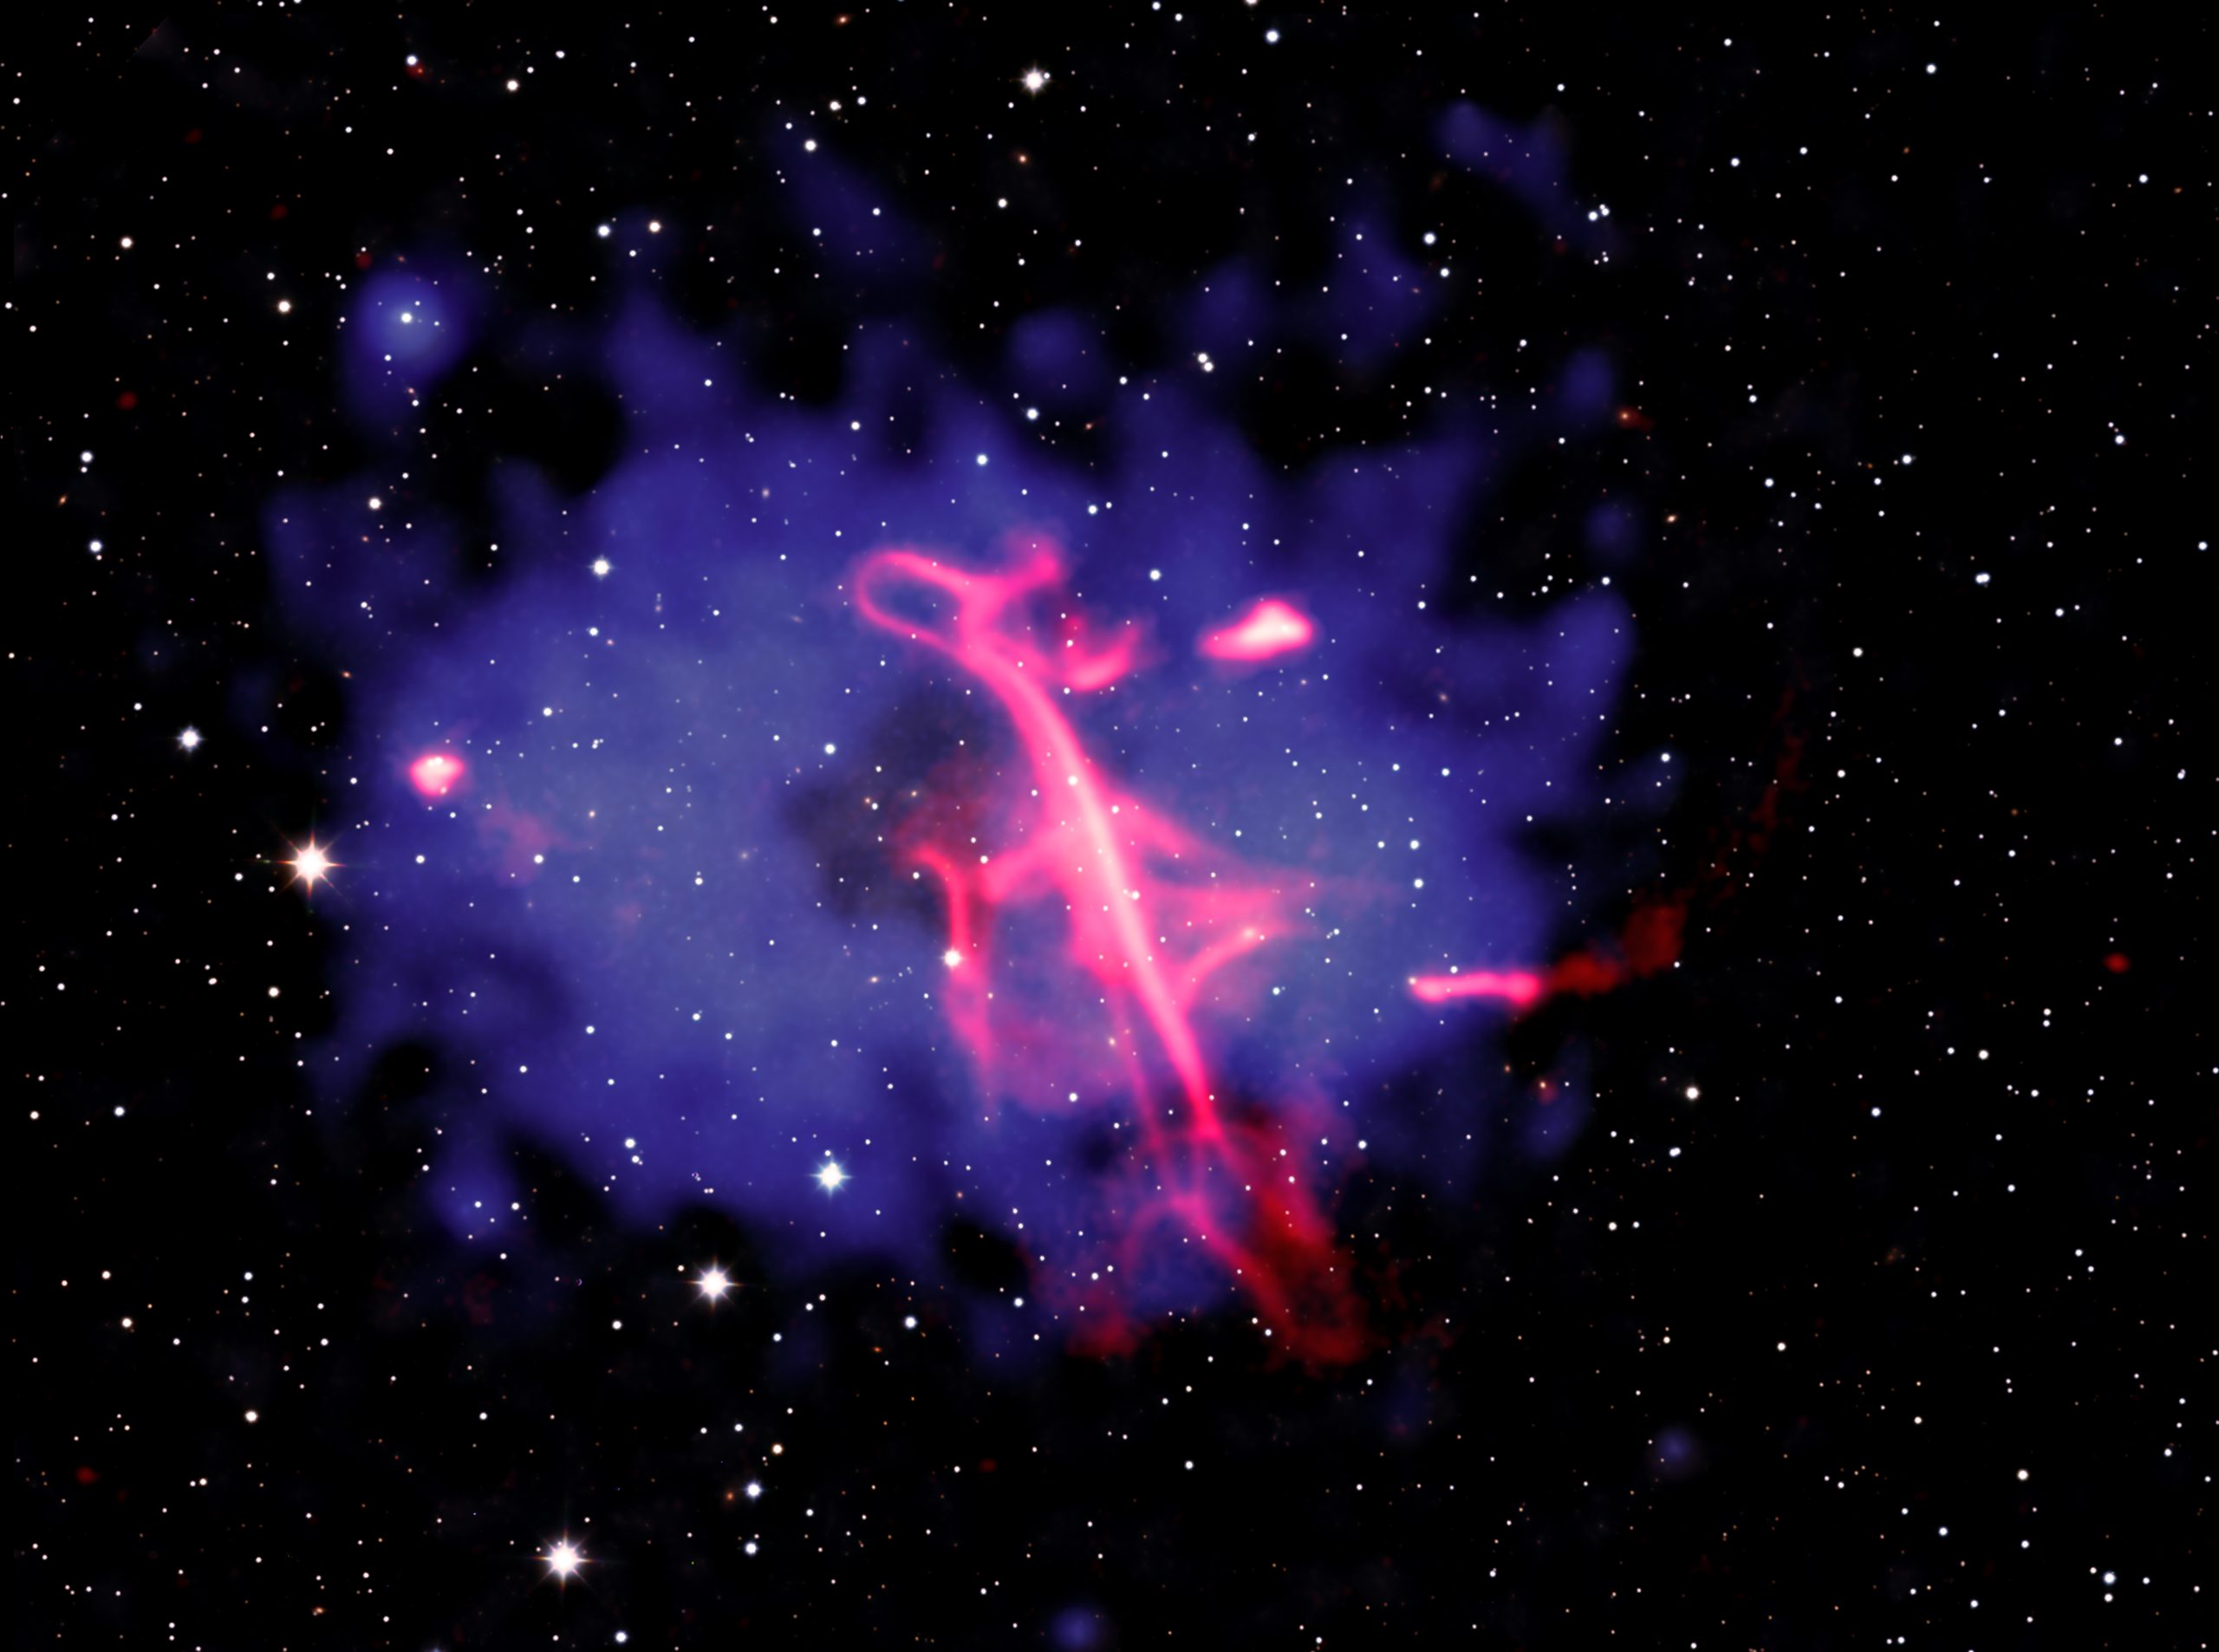
Una chiave di violino cosmica è al centro della nuova immagine composita rilasciata dall’osservatorio a raggi X Chandra della Nasa. A disegnarne la forma del caratteristico simbolo musicale sono le onde radio osservate da Lofar (Low Frequency Array), una rete di decine di migliaia di antenne distribuite in Europa, mentre i raggi X dei telescopi spaziali Chandra ed eRosita rivelano il gas caldo dell’ammasso di galassie che la ospita. Completano l’immagine le osservazioni nell’infrarosso.

La radiosorgente Treble Clef. Crediti: Raggi X: Nasa/Cxc/Inaf-Ira/A. Botteon et al.; Infrarosso: Ukidss-Gps; Radio: Astron/Lofar; Elaborazione dell’immagine: Nasa/Cxc/Sao/N. Wolk
La nuova immagine composita si basa sulle osservazioni analizzate nello studio pubblicato recentemente su Astronomy & Astrophysics e guidato da Andrea Botteon, con Marisa Brienza come seconda autrice, entrambi dell’Istituto di radioastronomia (Ira) dell’Inaf di Bologna. Il lavoro è firmato da un gruppo internazionale e comprende anche contributi di altri membri dell’Ira e dell’Istituto di astrofisica spaziale e fisica cosmica dell’Inaf di Milano.
Il lavoro combina dati radio delle survey Lofar LoTss-Dr3 e LoLss-Dr2, quest’ultima di prossima pubblicazione, con nuove osservazioni del radiotelescopio indiano uGmrt e nei raggi X di Chandra. A questi si aggiungono dati nei raggi X di eRosita e nel vicino infrarosso di UkIrt, alle Hawaii. Il gruppo ha così caratterizzato per la prima volta l’ammasso che ospita la radiosorgente e ha indagato l’origine di quest’ultima, soprannominata Treble Clef, “chiave di violino”, appunto.
Operazione non facile questa, a causa della sua posizione: la sorgente si trova in una direzione in cui il nostro sguardo attraversa il disco della Via Lattea: stelle, gas e polveri presenti lungo questa linea di vista ostacolano fortemente le osservazioni dalla Terra e in particolare nella luce visibile. È stato quindi fondamentale combinare le osservazioni radio della sorgente con quelle spaziali nell’infrarosso, utili a individuare le galassie dell’ammasso, e nei raggi X, che ne rivelano il gas caldo.
Chandra e il telescopio tedesco per raggi X eRosita (Extended Röntgen Survey with an Imaging Telescope Array) hanno rilevato gas caldo e diffuso in corrispondenza della Treble Clef, confermandone l’associazione con un ammasso di galassie. L’analisi ha inoltre stabilito che il sistema è in realtà composto da due ammassi in fase di fusione (merging). Gli ammassi di galassie sono tra le più grandi strutture dell’universo: possono contenere centinaia o migliaia di galassie e immense riserve di gas a temperature di milioni di gradi.
La nuova immagine composita mostra in blu il gas a temperature di milioni di gradi rilevato nei raggi X dai telescopi spaziali Chandra ed eRosita. Una parte dei dati di Chandra è stata elaborata con una tecnica specifica per mettere in risalto alcune caratteristiche dell’emissione. In rosso sono invece rappresentate le osservazioni radio di Lofar. Completano l’immagine, i dati nell’infrarosso dello United Kingdom Infrared Telescope, rappresentati prevalentemente in bianco.
L’indagine è partita proprio dall’insolita struttura radio della sorgente. «Mentre esaminavamo i dati della survey LoTss-Dr3, ha attirato la nostra attenzione una sorgente brillante e ricca di filamenti», racconta Andrea Botteon. «Comprenderne l’origine, però, era difficile perché mancavano osservazioni complementari. Il primo passo è stato quindi proporre nuove osservazioni con il radiotelescopio uGmrt. La proposta è stata accettata e i nuovi dati hanno mostrato che l’emissione radio diminuisce rapidamente al crescere della frequenza: una caratteristica che descriviamo come uno spettro radio ripido. Insieme alla sua forma particolare, questo suggeriva che la sorgente fosse una “fenice radio” in un ammasso di galassie, un’interpretazione che abbiamo confermato analizzando nuove osservazioni nei raggi X».
Il nome “fenice radio” richiama un’emissione che torna a brillare dopo essersi affievolita. Secondo lo scenario proposto nello studio, la Treble Clef si sarebbe infatti formata in due fasi. Inizialmente, un buco nero supermassiccio, probabilmente ospitato nella galassia più brillante dell’ammasso, avrebbe espulso plasma a velocità prossime a quella della luce. Le particelle cariche del plasma, muovendosi nei campi magnetici, avrebbero prodotto emissione radio di sincrotrone, poi affievolitasi man mano che perdevano energia.
Successivamente, la collisione dell’ammasso che ospita la sorgente con un altro ammasso di galassie avrebbe “ravvivato” l’emissione radio, fornendo nuova energia alle particelle e/o amplificando i campi magnetici. Anche le onde d’urto generate dalla collisione — simili a quelle che producono i boati degli aerei supersonici — potrebbero aver contribuito a questo processo.
Per cercare indizi della collisione, il gruppo ha analizzato le irregolarità nella distribuzione del gas caldo osservato da Chandra. Dall’immagine nei raggi X è stato sottratto un modello ovale e simmetrico che descrive la distribuzione della maggior parte del gas dell’ammasso. Nell’immagine residua emergono così due zone di emissione più intensa, a sinistra e a destra di una regione centrale più debole. Questa disposizione suggerisce che la collisione sia avvenuta prevalentemente lungo la direzione destra-sinistra nell’immagine. Secondo lo scenario proposto, lo scontro tra i due ammassi risalirebbe a qualche centinaio di milioni di anni fa e i due sistemi starebbero ora allontanandosi l’uno dall’altro.
Se le osservazioni permettono di ricostruire la storia fisica della sorgente, la sua forma lascia spazio anche all’immaginazione. La chiave di violino che le ha dato il soprannome non è l’unica figura riconoscibile: nella stessa struttura radio si può intravedere anche un drago gallese visto di profilo. Entrambe le somiglianze sono esempi di pareidolia, il fenomeno che ci porta a riconoscere figure familiari in ciò che osserviamo.
Per saperne di più:

Entro il 2050 cresce l’esposizione delle infrastrutture italiane al rischio climatico; Liguria regione più critica. Sono tra i principali risultati della ricerca ‘Adattiva – Scenari di rischio climatico e resilienza infrastrutturale’, presentata ieri sera in anteprima alla Camera dei Deputati dalla climate tech Eoliann, in occasione della Giornata internazionale per la riduzione del rischio dei disastri naturali. L’analisi, realizzata con la piattaforma di climate risk analytics Airis, incrocia 18 categorie di infrastrutture italiane con 6 pericoli climatici e proietta i dati al 2050. L’evento, promosso dall’onorevole Luca Squeri, è stato patrocinato dal ministero dell’Ambiente e della Sicurezza energetica (Mase) e dall’Associazione InfrastruttureSostenibili, con il supporto tecnico-scientifico di World Energy Council (Wec) Italia. Nel corso dell’evento istituzioni, aziende di infrastrutture ed esperti internazionali hanno dialogato su come proteggere reti, territori e servizi essenziali dagli impatti della crisi climatica. Attraverso Airis, piattaforma proprietaria di climate risk analytics che incrocia dati geospaziali, modelli fisici e Ai, la Società Benefit Eoliann ha provato a immaginare come potrebbe evolvere il rischio climatico per le infrastrutture del Paese da qui al 2050 e che cosa questo potrebbe significare per la vita quotidiana di chi quei territori li abita. L’analisi parte dai dati reali sulle infrastrutture italiane, così come sono geolocalizzate su OpenStreetMap (una mappa digitale open e collaborativa che permette di sapere esattamente dove si trovano elettrodotti, ferrovie, autostrade, aeroporti e reti di telecomunicazione sul territorio), raggruppandole in 18 categorie, chiamate ‘portafogli infrastrutturali’, ciascuna corrispondente a una tipologia di rete o impianto, per esempio, le linee elettriche ad alta tensione, quelle a media e bassa tensione, i tratti ferroviari, autostradali, ecc…. Per ciascuna di queste 18 categorie, si è valutato quanto esse siano esposte a 6 diversi tipi di pericoli climatici, come alluvioni, frane, vento estremo e incendi; incrociando le 18 categorie di infrastrutture con i 6 pericoli si ottengono 108 combinazioni possibili, che rappresentano la base numerica su cui si costruiscono i risultati della ricerca.
The post STUDIO LANCIA ALLARME SU INFRASTRUTTURE ITALIANE A RISCHIO CLIMATICO appeared first on nelcuore.org.
Il marchio di abbigliamento Woolrich Europe ha annunciato ufficialmente il proprio impegno a rinunciare all’utilizzo di pellicce. L’annuncio – che arriva dopo l’invio all’azienda di oltre 200.000 e-mail e lo svolgimento di manifestazioni pubbliche davanti ai suoi negozi in tutta Europa – è stato dato in collaborazione con la Fur Free Alliance, una coalizione composta da 45 organizzazioni per la protezione degli animali. “È particolarmente significativo – commenta Joh Vinding, Presidente della Fur Free Alliance – che un marchio nato producendo cappotti bordati di pelliccia per i cacciatori di animali da pelliccia scelga oggi di rinunciarvi”. Un cambiamento di passo dovuto alla nuova proprietà, BasicNet, che ha acquisito Woolrich Europe da L-Gam, un fondo d’investimento con sede in Lussemburgo. Nell’ambito dell’accordo, l’azienda cesserà la produzione di nuovi capi contenenti pellicce animali entro il 31 dicembre 2026. Di conseguenza, dal 2027, tutte le nuove collezioni di Woolrich Europe saranno prive di pellicce. La decisione arriva in un momento cruciale per il futuro dell’industria della pellicceria in Europa. La Commissione Europea sta infatti valutando come rispondere all’Iniziativa dei Cittadini Europei (ICE) “Fur Free Europe”, che ha raccolto oltre 1,5 milioni di firme a favore dell’introduzione di un divieto di allevamento di animali da pelliccia e di commercializzazione di prodotti di pellicceria in tutta l’Unione Europea.
The post AL BANDO LE PELLICCE: ANCHE IL MARCHIO WOOLRICH EUROPE SI ASSOCIA appeared first on nelcuore.org.
Le materie plastiche dovrebbero essere chimicamente inerti, ma quando si frantumano in microplastiche e nanoplastiche le cose cambiano: quando queste particelle entrano a contatto con l’acqua, generano i cosiddetti radicali liberi, molecole altamente reattive che danneggiano le cellule di animali ed esseri umani. Lo indica lo studio pubblicato sulla rivista Nature, guidato da Columbia University e Università della California a Berkeley, che mette in discussione la visione comune della plastica come materiale passivo e sicuro. La scoperta potrebbe portare alla riprogettazione delle plastiche di largo consumo, come quelle usate per confezionare alimenti, imbottigliare acqua e realizzare giocattoli, in modo da ridurre gli effetti tossici sulla salute e sull’ambiente. Grazie a esperimenti condotti in laboratorio e simulazioni effettuate al computer, i ricercatori coordinati da Wei Min della Columbia e Teresa Head-Gordon dell’Università della California hanno osservato ciò che succede quando le microplastiche interagiscono con l’acqua, come avviene nelle bottiglie o quando vengono assorbite nel flusso sanguigno e nelle cellule. Le molecole d’acqua diventano chimicamente attive quando entrano in contatto con la plastica: si crea, così, un ambiente che favorisce il trasferimento di elettroni tra le molecole, portando alla formazione di radicali liberi. “Man mano che la plastica si frammenta in particelle sempre più piccole – affermano i ricercatori – la sua superficie aumenta enormemente. Qui l’acqua svolge un ruolo attivo fondamentale, anziché limitarsi a fare da spettatrice: è essenziale per rendere reattive queste microplastiche”.
The post ALLARME MICROPLASTICHE: LIBERE NELL’ACQUA DIVENTANO PERICOLOSISSIME appeared first on nelcuore.org.
In Valle d’Aosta nascono tre nuovi servizi veterinari per gli animali da compagnia, promossi dall’assessorato regionale alla Sanità e realizzato dall’azienda Usl. Si tratta dello sportello animali da compagnia, che avrà in compito di dare informazioni e supportare le persone a una convivenza sana e responsabile con il proprio animale, del consultorio comportamentale per gli animali da compagnia, che aiuterà i proprietari a prevenire ed eventualmente affrontare le difficoltà emerse e infine dell’ambulatorio veterinario sociale destinato alle persone con fragilità. In questo caso, saranno i servizi sociali ad attivarlo, e sono già sei le persone che ne hanno usufruito e i veterinari hanno preso in carico sette cani e un gatto. La sede dei tutti e tre i servizi si trova in località Amérique a Quart, presso il dipartimento di prevenzione. In Valle d’Aosta ci sono 20 mila cani ”chippati”, ovvero iscritti all’anagrafe canina dei vari comuni, che è obbligatoria per legge. Mentre i gatti sono poco meno di sei mila quelli censiti. Si tratta di un dato sottostimato. “Si tratta di tre nuovi strumenti complementari tra loro – spiega la veterinaria Enrica Muraro – e l’obiettivo è quello di lavorare sulla prevenzione, prima che possano insorgere criticità”. Negli anni, infatti, le segnalazioni all’AUsl, relative a problemi igienico-sanitari o di benessere animali sono passata da 17 del 2020 a 49 dello scorso anno. Quest’anno, nei primi nove mesi sono state 38. Le morsicature lo scorso anno sono state 118, un dato in diminuzione rispetto al 2021 quando erano state 166. La direttrice della struttura di igiene degli alimenti e delle produzioni zootecniche, Sandra Ganio sottolinea: “Il nostro obiettivo è quello di rafforzare la prevenzione per aiutare a creare una sana relazione persone-animali e offrire risposte appropriate ai padroni”.
The post VALLE D’AOSTA: TRE NUOVI CONSULTORI VETERINARI PER I PET appeared first on nelcuore.org.
Il consiglio provinciale di Bolzano ha approvato con 15 voti favorevoli, 14 contrari ed un’astensione una mozione di Jürgen Wirth Anderlan (JWA Wirth Anderlan) che impegna la giunta provinciale a “verificare tempestivamente la disponibilità di un’eventuale sede per un rifugio per animali nella parte occidentale della provincia, particolarmente in zona Tisner Auen”, nel Burgraviato. La proposta prevede, inoltre, “in caso di esito positivo di elaborare, d’intesa con le associazioni animaliste della provincia e con esperti, un progetto per le aree e le costruzioni necessarie per la realizzazione di un rifugio per animali in zona Tisner Auen”; di “finanziare con fondi provinciali la costruzione d’idonee strutture” da mettere a disposizione, “gratuitamente o a condizioni agevolate, di un’associazione in grado di gestire un rifugio per animali” e “di valutare, dopo la costruzione del rifugio, la possibilità di un finanziamento continuativo sul modello di altri rifugi per animali esistenti in provincia”.
The post BOLZANO: PARERE FAVOREVOLE IN CONSIGLIO PROVINCIALE PER NUOVO RIFUGIO PER ANIMALI appeared first on nelcuore.org.


Gli ammassi stellari sono sistemi dinamici estremamente complessi e affascinanti. Cosa li rende così complicati? Innanzitutto, l’evoluzione sia dinamica sia fisica delle loro stelle. Stelle di massa diversa hanno tempi di vita differenti: quelle più massicce possono terminare la propria evoluzione esplodendo come supernove, mentre quelle di piccola massa stanno ancora evolvendo verso la “maturità” della sequenza principale. Inoltre, le stelle si muovono rapidamente all’interno dell’ammasso scambiando energia, precipitando verso il centro o “evaporando” man mano che si allontanano. A complicare il quadro interviene l’interazione tra gli ammassi e il loro ambiente circostante: altri ammassi stellari, nebulose e l’intera Via Lattea con il suo potenziale gravitazionale.

Distribuzione delle stelle di Westerlund 1 analizzate nello studio in uscita su A&A. Nel grafico si distinguono quelle ancora legate all’ammasso e quelle non legate, nonché la direzione di espansione e del moto di Westerlund 1, su un’immagine in medio infrarosso ottenuta dal satellite Wise. Le linee mostrano la configurazione del potenziale gravitazionale della Via Lattea. Crediti: L. Prisinzano et al., A&A, 2026
Tutto questo lascia impronte indelebili nella configurazione spaziale e dinamica che osserviamo oggi negli ammassi. Impronte che in questi anni siamo in grado di analizzare con grande precisione grazie al satellite Gaia dell’Agenzia spaziale europea. Il catalogo di osservazioni di Gaia contiene infatti informazioni accurate sulla posizione e sulla dinamica delle stelle, integrate da dati spettroscopici che permettono di risalire alla natura delle stelle. Analizzati con cura, i dati di Gaia permettono di ottenere un quadro completo della struttura e della dinamica degli ammassi e delle singole stelle che li compongono.
Un team di ricercatori guidato dall’astrofisica Loredana Prisinzano dell’Inaf di Palermo ha analizzato i dati di Gaia relativi alle stelle nella regione del superammasso Westerlund 1, oggetto del progetto Ewocs, guidato da Mario Guarcello. I ricercatori hanno isolato un campione di 559 stelle dell’ammasso con massa superiore a sette masse solari.
Queste stelle formano due gruppi cinematici distinti: 421 stelle sono ancora gravitazionalmente legate al nucleo dell’ammasso, mentre 103 se ne stanno allontanando (tra cui 14 “walk-away stars” con una velocità di allontanamento maggiore delle altre). I due gruppi si muovono con velocità diverse: la dispersione delle loro velocità è di circa 5 km/s per il primo gruppo e di 10-14 km/s per il secondo.
L’espansione dell’ammasso è asimmetrica, come già dimostrato in altri studi pubblicati di recente. Tuttavia, l’analisi dei dati di Gaia ha permesso di stabilire che la regione esterna di Westerlund 1 è allungata in direzione perpendicolare al piano della Via Lattea, subendo una distorsione probabilmente causata dalle forze mareali della nostra galassia. Inoltre, il suo tempo di espansione cinematica (2.08 milioni di anni) corrisponde al momento in cui Westerlund 1 ha attraversato il piano galattico (2.1 milioni di anni fa). Tra i diversi fattori che potrebbero spiegare tale evoluzione dinamica, questa coincidenza temporale suggerisce una possibile conseguenza dell’interazione avvenuta circa due milioni di anni fa tra Westerlund 1 e la materia (stelle e nebulose) che popola il piano della Via Lattea.
«Questo studio è la dimostrazione lampante di come il satellite Gaia sia una vera e propria “macchina da guerra” per lo studio dei moti propri stellari», dice Prisinzano, «e Westerlund 1 ne rappresenta un banco di prova estremo. Situato a oltre 13mila anni luce di distanza e pesantemente oscurato dalle polveri interstellari, è un oggetto per il quale le parallassi misurate da Gaia presentano incertezze troppo elevate per fornire distanze precise. Tuttavia, la qualità dei moti propri rimane impressionante. È proprio grazie a queste piccolissime incertezze nei movimenti trasversali delle stelle che abbiamo potuto identificare i membri dell’ammasso e condurre un’analisi cinematica estremamente accurata. Questo ci ha permesso di svelare non solo le complesse dinamiche di espansione e distorsione di questo superammasso, ma anche di trovare prove evidenti di un processo di dissoluzione in atto».
Per saperne di più:
La Cina ha lanciato una sfida tecnologica senza precedenti a Starlink, il progetto di Elon Musk per una rete internet satellitare globale. L’obiettivo? Stabilire una videochiamata tra i due poli terrestri: l’Artico e l’Antartide. Un traguardo che dimostra come Pechino stia superando i limiti delle connessioni tradizionali, entrando in diretta competizione con SpaceX.
In questo articolo analizziamo come la Cina sia riuscita a raggiungere questo risultato, il ruolo di Starlink nella sfida e le possibili implicazioni geopolitiche e tecnologiche di questa mossa strategica.
La Cina non è nuova a progetti ambiziosi nel settore delle telecomunicazioni. Con il lancio del satellite Guowang, Pechino mirava a colmare il divario con Starlink, che già contava migliaia di satelliti in orbita.
Ma quali sono gli obiettivi di questa sfida? Da un lato, la Cina vuole ridurre la dipendenza dalle tecnologie occidentali. Dall’altro, punta a garantire connessioni stabili anche nelle regioni più remote, come i poli. Una strategia che potrebbe ridefinire gli equilibri nel settore delle telecomunicazioni a livello mondiale.
Il sistema Guowang si basa su una costellazione di satelliti in orbita bassa (LEO), simili a quelli di Starlink. Tuttavia, la Cina ha adottato un approccio diverso: invece di concentrarsi esclusivamente sulla copertura globale, ha sviluppato tecnologie per assicurare connessioni a bassa latenza anche in condizioni estreme. Per questo la videochiamata tra Artico e Antartide rappresenta un test fondamentale. Nonostante le difficoltà legate al clima e alla distanza, i ricercatori cinesi sono riusciti a stabilire una connessione stabile, confermando la validità del sistema.
Starlink, già operativo in numerose aree del pianeta come la foresta amazzonica, continua a espandere la sua rete con l’obiettivo di fornire internet a banda larga anche nelle zone più isolate.
Quali sono i suoi vantaggi competitivi? Innanzitutto, la rete di SpaceX è già attiva e offre servizi commerciali. Inoltre, l’azienda di Elon Musk vanta una capacità di lancio eccezionale, con centinaia di satelliti messi in orbita in tempi record.
Tuttavia, la Cina non sta a guardare. Grazie a investimenti massicci e una pianificazione strategica, Pechino potrebbe presto colmare il divario, soprattutto nei settori della difesa e delle telecomunicazioni strategiche.
La competizione tra Cina e Starlink va oltre la tecnologia: è una questione di potere. Chi controllerà le comunicazioni satellitari avrà un vantaggio strategico in termini di informazione, sicurezza ed economia globale.
La Cina, con il progetto Guowang, ha già ridotto la dipendenza dagli Stati Uniti e dai loro alleati, creando un’alternativa alle tecnologie occidentali. Questo scenario potrebbe portare a una frammentazione del mercato delle telecomunicazioni, con conseguenze imprevedibili.
D’altra parte, Starlink rappresenta per l’Occidente un’arma strategica per contrastare l’influenza cinese. Una rete internet globale sotto il controllo di un’azienda privata americana potrebbe avere implicazioni anche in termini di sicurezza nazionale.
Il confronto tra Cina e Starlink è solo all’inizio. Nei prossimi anni assisteremo a una corsa tecnologica senza precedenti, con investimenti miliardari e innovazioni costanti.
Ma chi vincerà? Dipenderà da diversi fattori: la capacità di innovazione, la velocità di sviluppo e, soprattutto, l’adattamento alle esigenze globali. Una cosa è certa: il futuro delle telecomunicazioni sarà sempre più legato allo spazio.
L'articolo Cina sfida Starlink con una videochiamata tra i poli terrestri proviene da sicurezza.net.
Palermo si prepara ad accogliere dal 15 al 18 ottobre 2026 l'edizione annuale della Targa Florio Classica, un evento che è molto più di una semplice competizione automobilistica: è una celebrazione della storia, della cultura e del paesaggio affascinante della Sicilia.
La corsa più vecchia del mondo
Nata nel 1906 dalla mente visionaria dell'imprenditore palermitano Vincenzo Florio, la Targa Florio è la corsa automobilistica più antica del mondo, un'epopea di motori e ardimento che ha visto correre sulle tortuose strade delle Madonie i più grandi piloti e le più iconiche vetture della storia. Hanno corso e vinto sullo storico “Circuito delle Madonie” piloti del calibro di Albert Divo, Achille Varzi, Tazio Nuvolari, Stirling Moss, Vic Elford, Graham Hill e Nino Vaccarella solo per citarne alcuni. Oggi, la Targa Florio Classica rievoca quei fasti, portando in scena un'esclusiva gara di regolarità per auto d'epoca che richiama collezionisti e appassionati da tutto il mondo.
La nuova edizione
L'edizione 2026 si preannuncia come un appuntamento imperdibile del Campionato Italiano Grandi Eventi per vetture storiche e moderne, di cui costituisce l’atto decisivo del Tricolore, con un programma che coniuga la passione per i motori con la scoperta delle bellezze dell'isola. Duecento equipaggi provenienti da tutti i continenti porteranno in Sicilia auto classiche e supercar, in gara nelle categorie Legend e Gran Turismo. La Targa Florio Classica sarà inoltre appuntamento privilegiato del Ferrari Tribute to Targa Florio. Organizzata da Automobile Club d’Italia, ACI Sport e Automobile Club Palermo, la manifestazione, che rientra nell’ambito delle attività del Club ACI Storico, rappresenta ogni anno un incontro unico tra sport, cultura automobilistica, patrimonio storico e valorizzazione del territorio. Tre giornate di gara: la prima nel trapanese, la seconda sulle Madonie e, in chiusura, il “Trofeo Monreale” nella giornata di domenica, che precede la cerimonia di premiazione al Palermo Marina Yachting. Dopo la scenografica partenza da piazza Verdi davanti al Teatro Massimo di Palermo, nel pomeriggio di giovedì 15 ottobre, gli equipaggi, nella prima giornata di gara di venerdì 16, si muoveranno alla volta del trapanese dove, oltre ad attraversare luoghi dalla grande suggestione storica e culturale, faranno tappa anche a Campobello di Mazara, considerato uno dei luoghi simbolo della disciplina della regolarità italiana.
Le tappe fondamentali
La prima tappa di gara prevede inoltre lo svolgimento della Power Stage Classic, l’avvincente prova spettacolo su tre rilevamenti cronometrici, allestita all’interno dell’abitato di Partanna, davanti al Castello Grifeo, antica fortezza araba del 1300. La seconda tappa del sabato ripercorrerà le mitiche strade del circuito stradale della Targa Florio di un tempo tra le Madonie che è stato nel corso degli anni il teatro delle gesta dei piloti più famosi dell’intero panorama automobilistico internazionale. Al via della Targa Florio Classica, tra le duecento auto provenienti da tutto il mondo, vi saranno tutti i top driver italiani in corsa per il titolo tricolore.


Africa, il primo fondo su impatto sulla natura vuole raccogliere 100 mln dollari Africa, il primo fondo su impatto sulla natura vuole raccogliere 100 mln dollari (Energia Oltre) Roma, 13/10/2026 – Finance Earth ha collaborato con altri investitori britannici per creare il primo veicolo finanziario africano dedicato alla conservazione, in un contesto di espansione dei mercati del carbonio. L’Africa Nature Impact Fund – che sarà costituito insieme a FSD Africae FSD Africa Investments – punta a raccogliere 100 milioni di dollari per progetti legati alla natura e al carbonio basati su soluzioni naturali, come hanno dichiarato le società in un comunicato congiunto via e-mail. La piattaforma di finanziamento “mira a raggiungere una prima chiusura a quota 20 milioni di dollari nel 2027, con un impegno di 6,6 milioni di dollari da parte di FSD Africa Investments per colmare il deficit di investimenti”, hanno affermato le aziende. “L’Africa ospita un quarto della biodiversità del pianeta; tuttavia, i progetti basati sulla natura in tutto il continente incontrano notevoli difficoltà nell’accedere al capitale ‘paziente’ e strutturato in modo equo di cui hanno bisogno per avere successo”, ha affermato Ann-Marie Chidzero, Chief Investment Officer di FSD Africa Investments. “Sebbene oltre il 62% del PIL africano dipenda dalla natura e dalle sue risorse – hanno osservato le società -, gli investimenti in progetti volti a proteggere gli ecosistemi e ridurre le emissioni di carbonio rimangono ben al di sotto del fabbisogno, lasciando molte iniziative ad alto potenziale prive dei finanziamenti e del supporto necessari per crescere”.
Grand View Research prevede che il mercato globale del carbonio raggiungerà i 1.200 miliardi di dollari entro il 2026, per poi crescere fino a 6.000 miliardi di dollari entro il 2033. Il fondo a impatto mira a proteggere o rigenerare una superficie stimata di 4,5 milioni di ettari, sequestrando o evitando l’emissione di oltre 100 milioni di tonnellate di CO2 equivalente nell’arco di vita dei progetti, e a migliorare le condizioni di vita di 1,4 milioni di persone di cui la metà donne. Punta inoltre a preservare oltre 60 specie vegetali e animali e investirà esclusivamente in progetti dotati di accordi di condivisione dei benefici, concepiti per destinare una quota sostanziale del valore lordo del carbonio alle comunità ospitanti, con l’obiettivo di generare per esse circa 450 milioni di dollari. Il fondo non ha ancora ottenuto le autorizzazioni normative e la sottoscrizione di quote sarà possibile solo dopo l’ottenimento della licenza.
The post AFRICA, NASCE IL PRIMO FONDO SU IMPATTO SULLA NATURA appeared first on nelcuore.org.
Check Point Research has disclosed two high-risk vulnerabilities in LiteLLM, the open-source gateway that sits between enterprise applications and AI providers such as OpenAI, Anthropic and Google. The flaws could allow a user with minimal privileges to take full control of the gateway, read sensitive files, execute arbitrary code and harvest the API keys an organisation uses to access its AI providers.
LiteLLM is downloaded around 97 million times a month and has more than 59,000 stars on GitHub. Both issues, tracked as CVE-2026-35029 and CVE-2026-59823, are fixed in version 1.83.9.
The more serious flaw, CVE-2026-35029, is a missing authorisation check on LiteLLM’s /config/update endpoint, which controls the proxy’s runtime configuration. Unlike other administrative endpoints, it did not verify that the caller held the PROXY_ADMIN role.
Compounding this, any user who logs in through the LiteLLM dashboard is issued a session token tied to a special “litellm-dashboard” team, and those tokens are checked against a looser list of permitted UI routes. That list includes “/config”. Because the check uses simple prefix matching, requests to /config/update were allowed for any logged-in user, whatever their role.
Testing against LiteLLM version 1.77.7, the researchers showed the flaw could be used to:
The second flaw, CVE-2026-59823, is a server-side request forgery (SSRF) issue in LiteLLM’s “Clientside LLM Credentials” feature. By passing a user_config parameter to the /chat/completions endpoint, an authenticated user could create a router pointing at their own server. Requests, along with the provider API keys attached to them, would then be sent to the attacker rather than to the AI provider.
Check Point notes that this code path sidestepped restrictions LiteLLM already placed on client-supplied api_base and api_key parameters.
The researchers also found that password hashes were exposed to low-privileged users and were stored without salting, using a single hash iteration. These issues duplicated an existing advisory, GHSA-69×8-hrgq-fjj8.
Check Point is clear that none of these are new classes of “AI” vulnerability. Missing authorisation checks, SSRF and unsafe dynamic module loading are all well understood. What raises the stakes is where they sit. An LLM gateway stores provider keys, manages user permissions and routes every prompt and response, making it a single point of compromise for an organisation’s AI estate. And because LiteLLM is embedded in many other AI platforms and internal tools, some organisations may be running it without realising.
“The industry’s focus has largely been on securing AI models, but this research highlights an equally important reality: AI infrastructure is becoming a new critical layer of enterprise security,” said Mateo Rojas-Carulla, Head of Research, AI Agent Security at Check Point Software Technologies. “As organisations increasingly rely on gateways such as LiteLLM to connect applications, users and AI services, these platforms become attractive targets because they sit at the centre of trust.”
“For LiteLLM users, the immediate priority is patching and reviewing access controls, but the broader lesson extends beyond a single product,” he added. “Attackers will naturally target the layer that gives them the greatest access with the least resistance.”
Check Point recommends that organisations:
The vulnerabilities were reported to LiteLLM’s maintainers through a coordinated disclosure process that began in October 2025.
Full technical write-up: https://research.checkpoint.com/2026/when-llm-gateways-go-wrong-findings-from-litellm/
The post LiteLLM flaws let low-privileged users hijack AI gateway and steal provider keys appeared first on IT Security Guru.
Segregati in casa, fortemente denutriti e costretti a vivere tra sporcizia e degrado. È la drammatica condizione riscontrata dalla Polizia Locale di Frosinone all’interno di un appartamento della città, al termine di un blitz scattato dopo un esposto e su delega dell’Autorità Giudiziaria.
Sul posto sono intervenuti i medici del Servizio Veterinario per accertare lo stato di salute dei tre animali. Dai rilievi è emerso che i cani venivano tenuti sempre chiusi nell’abitazione, in un contesto igienico compromesso. Oltre alla grave malnutrizione, gli animali mostravano evidenti disturbi comportamentali e fobici, legati ai presunti maltrattamenti subiti.
I tre cani sono stati immediatamente messi sotto sequestro e trasferiti presso una struttura d’accoglienza, dove hanno ricevuto le prime cure e un ambiente idoneo prima di valutare un eventuale futuro affidamento.
La vicenda è ora al vaglio della magistratura: l’ipotesi di reato è quella di maltrattamento di animali, condotta che prevede la reclusione da sei mesi a due anni e sanzioni fino a 30 mila euro. Un operazione che conferma, ancora una volta, quanto sia fondamentale denunciare per salvare vite silenziose.
(Foto di repertorio)
The post FROSINONE, TRE CANI DENUTRITI E SEGREGATI IN CASA: SCATTA LA DENUNCIA appeared first on nelcuore.org.
Da gatto randagio a celebrità internazionale, capace di attirare visitatori da oltre 20 Paesi e regioni. È la storia di MeiMei, una gatta diventata virale sui social che oggi porta a Guangzhou, nella provincia meridionale cinese del Guangdong, fan arrivati anche dall’altra parte del mondo per incontrarla di persona. Lo racconta il China Daily. A differenza di molte star, MeiMei non sembra particolarmente interessata al successo: è schiva con gli estranei e spesso occorre convincerla con del cibo per ottenere la sua attenzione. Il suo volto caratteristico ha conquistato gli utenti cinesi, che le hanno dato il nome di un personaggio della serie storica televisiva ‘Empresses in the Palace’. La sua popolarità internazionale è cresciuta dopo che alcuni utenti stranieri, notando la coda corta e i denti mancanti, hanno lanciato la campagna online ‘Save MeiMei’, temendo che fosse vittima di maltrattamenti. Il proprietario, Chen Jianye, 32 anni, ha spiegato per mesi che il suo aspetto era il risultato delle difficoltà vissute da randagia, non di violenze subite dopo il salvataggio. Chen ha raccontato che nel giugno scorso un fan cileno, Felipe, è arrivato a Guangzhou portando in regalo un orologio con il volto della gatta. Da allora sono giunti visitatori da Paesi tra cui Regno Unito, Polonia, Romania, Marocco e Afghanistan. Il proprietario prepara anche piccoli souvenir, come cuscini e fotografie. MeiMei era stata trovata vicino a una stazione ferroviaria nel giugno 2022. Chen, che si occupa del salvataggio di animali randagi dopo aver lasciato il lavoro nell’e-commerce, ha deciso di tenerla con sé. La sua età esatta è sconosciuta, ma potrebbe superare i dieci anni.
(Foto dalla pagina Instagram toletole_meime)
The post CINA, DA RANDAGIA A SUPERSTAR: STORIA DELLA GATTINA MEI MEI appeared first on nelcuore.org.
Le ondate di calore estive hanno provocato picchi di mortalità in Germania, con un numero di decessi superiore del 36% rispetto alla media dei quattro anni precedenti nell’ultima settimana completa di giugno. Nella settimana successiva, a cavallo tra giugno e luglio, l’incremento è stato del 28%, mentre durante una nuova ondata di calore tra la fine di luglio e l’inizio di agosto i decessi sono risultati superiori del 4% ai valori medi degli anni precedenti. Secondo i dati preliminari dell’Ufficio federale di statistica tedesco (Destatis), nel terzo trimestre del 2026 sono morte circa 230.428 persone. Al di fuori dei periodi caratterizzati dalle temperature più elevate, il numero dei decessi è stato generalmente inferiore ai livelli di confronto. Nel complesso, tra luglio e settembre si sono registrati circa 3.000 decessi in meno rispetto alla media degli anni precedenti.
The post GERMANIA, DURANTE L’ONDATA ESTIVA DI CALORE DECESSI AUMENTATI DEL 36 PER CENTO appeared first on nelcuore.org.
Capi bufalini allevati in totale promiscuità. Gestione illecita degli effluenti zootecnici che venivano sversati all’interno di due ‘fossi’, lunghi complessivamente oltre 100 metri per circa 8-10 metri di larghezza, risultati colmi di reflui zootecnici palabili e non palabili. È quanto hanno scoperto a San Cipriano d’Aversa i militari del nucleo carabinieri forestali di Marcianise e i medici veterinari dell’Asl di Caserta intervenuti in un complesso zootecnico gestito congiuntamente da due distinte imprese individuali. Anche i paddock in cui sono ricoverati gli animali sono risultati pieni di letame bufalino. Rinvenuti, inoltre, cumuli di rifiuti pericolosi costituiti da imballaggi contaminati (fitofarmaci e olio motore) e imballaggi non pericolosi, batterie esauste, gestiti in maniera illecita. Per tutto questo, i militari, avendo ravvisato a carico dei titolari delle due aziende zootecniche le ipotesi di reato connesse alla gestione illecita di rifiuti speciali pericolosi senza alcun atto autorizzativo e di abbandono di rifiuti speciali non pericolosi costituiti da reflui zootecnici con pericolo di compromissione di vaste porzioni di suolo, hanno proceduto d’iniziativa al sequestro preventivo delle aree aziendali, dei rifiuti e di tutti i 349 capi bufalini di proprietà delle imprese oggetto di controllo. Entrambi gli allevatori sono stati denunciati a piede libero.
The post CASERTA, ILLECITI E RIFIUTI: SEQUESTRATI DUE ALLEVAMENTI DI BUFALE appeared first on nelcuore.org.

Analizzando un campione di trecento sistemi meglio caratterizzati tra gli oltre mille noti nella Via Lattea, un team internazionale di ricerca guidato dall’Istituto nazionale di astrofisica (Inaf) ha scoperto che i sistemi multi-pianeta finora identificati appartengono a due distinte “famiglie”. Lo studio, pubblicato oggi sulla rivista Nature Astronomy, dimostra per la prima volta l’esistenza di un vero e proprio “legame genetico” tra la stella madre e i suoi pianeti, in grado di determinare la nascita, l’evoluzione dinamica e la futura stabilità dell’intero sistema planetario.

Illustrazione schematica del legame evolutivo tra le proprietà stellari e le architetture dei sistemi planetari. Ambienti di formazione stellare differenti danno origine a stelle e dischi protoplanetari con masse e abbondanze di elementi pesanti diverse, che a loro volta influenzano l’architettura dei sistemi multiplanetari che si formano al loro interno. Le stelle di massa inferiore a quella del Sole e con metallicità subsolare tendono a ospitare sistemi compatti, caratterizzati da livelli più bassi di eccitazione dinamica e da pianeti più piccoli ma più numerosi (a sinistra). Al contrario, le stelle più massicce, con metallicità solare o superiore, tendono a ospitare sistemi con un numero inferiore di pianeti, ma più massicci e distribuiti su orbite più ampie. Questi sistemi presentano una maggiore eccitazione dinamica, probabilmente dovuta a instabilità gravitazionali che possono espellere alcuni dei pianeti formatisi inizialmente (a destra). Crediti: Inaf / Università di Valencia / immagine generata con Ia
La prima famiglia è composta da sistemi ampi e massicci, spesso con masse totali comprese tra il doppio e dieci volte quelle del Sistema solare, che orbitano attorno a stelle più massicce e ricche di metalli (cioè elementi diversi da idrogeno ed elio) del nostro Sole. La seconda famiglia comprende invece sistemi compatti e a massa inferiore, costituiti da pianeti con masse e dimensioni comparabili tra loro – in una configurazione nota come “piselli in un baccello” (peas-in-a-pod, in inglese) – che orbitano attorno a stelle con massa e metallicità uguali o inferiori a quelle del Sole a distanze che, nella maggioranza dei casi, sono ben più strette di quelle di Mercurio nel Sistema solare.
Per poterle distinguere, le ricercatrici e i ricercatori hanno utilizzato una serie di parametri che consentono di confrontare le caratteristiche di sistemi così diversi tra loro. Per esempio, si è visto che quelli della prima famiglia presentano un’elevata “temperatura dinamica”. Misurata tramite un parametro che quantifica lo scostamento del sistema da una configurazione imperturbata con tutte le orbite circolari e sullo stesso piano, questa caratteristica è la traccia di un passato segnato da violente instabilità gravitazionali, collisioni giganti ed espulsioni di pianeti. I membri della seconda famiglia, invece, mostrano tracce di storie dinamiche meno violente e più vicine a quella del nostro Sistema solare.
«La domanda fondamentale da cui siamo partiti è stata: cosa determina le caratteristiche dei sistemi planetari come li vediamo oggi? Vengono stabilite alla nascita o sono scolpite dall’evoluzione nel tempo? La verità, alla fine, si è rivelata stare nel mezzo», spiega Diego Turrini, ricercatore dell’Inaf e co-primo autore dell’articolo. «I nostri risultati mostrano che esiste un legame genetico tra i sistemi planetari e le loro stelle e che, in funzione della stella attorno cui nascono, questo legame ne determina anche il destino». Variazioni, anche contenute nell’ambiente di formazione planetaria, dovute alle diverse proprietà stellari, possono cambiare radicalmente la natura del sistema in formazione e la sua evoluzione futura, determinando se questa sia caratterizzata da fasi di marcata instabilità e da impatti giganti.
«La difficoltà principale durante l’analisi dei dati è stata determinare se le due famiglie di sistemi planetari fossero reali o solo un’illusione creata dai limiti tecnologici delle attuali tecniche osservative», aggiunge Camilla Danielski, ricercatrice dell’Università di Valencia precedentemente assegnista di ricerca all’Inaf, co-prima autrice del lavoro. «Alla fine del percorso è diventato chiaro che gli effetti di selezione hanno agito come la punta dell’iceberg, rivelando l’esistenza di diversità ben più profonde e strutturali tra questi sistemi».
Per poter provare questa ipotesi, è stata essenziale anche una serie di simulazioni numeriche che hanno esplorato l’evoluzione di sistemi planetari con diverse condizioni iniziali. «Gli scenari che meglio riproducono le proprietà dinamiche della famiglia di sistemi ampi e massivi sono quelli in cui i sistemi sono instabili fin dalla nascita», sottolinea Danae Polychroni, ricercatrice dell’Inaf che ha seguito questa parte dello studio. «La maggiore abbondanza di materiale da cui formare i pianeti attorno alle loro stelle ospite fa sì che questi nascano troppo grandi, impedendo al sistema di rimanere stabile».
La scoperta chiarisce come l’ambiente stellare nativo influisca direttamente sul destino dei pianeti e sulla sopravvivenza di mondi potenzialmente in grado di ospitare la vita. La conoscenza di questo legame genetico costituisce una chiave di lettura essenziale per orientare la ricerca di architetture planetarie simili al Sistema solare e di pianeti potenzialmente abitabili come la Terra.
Per saperne di più:
“Ancora un caso di crudeltà ai danni di un povero animale e guarda caso il responsabile, già individuato, è un cacciatore che si è introdotto in una proprietà privata e ha freddato Zeus, un povero maremmano. Grazie alla legge Brambilla, la norma, in vigore dal luglio 2025, che tutela gli animali come esseri senzienti e punisce severamente chi fa loro del male finalmente questo criminale andrà in carcere e avrà una sanzione pesante”.
Così l’on. Michela Vittoria Brambilla, presidente della LEIDAA e dell’Intergruppo parlamentare per i diritti egli animali e la tutela dell’Ambiente, commenta la notizia dell’uccisione del cane Zeus, avvenuta a Olbia. Come riportano diversi organi di stampa una persona armata sarebbe entrata nel terreno recintato, attirando l’attenzione del maremmano che ha cominciato ad abbaiare per difendere il territorio. “L’intruso – riferisce il proprietario del povero Zeus – ha prima tentato di colpirlo con alcune pietre poi ha imbracciato il fucile, ed esploso due colpi contro Zeus, ammazzandolo”. Poi avrebbe tentato di occultare il cadavere dell’animale trascinandolo per le zampe in un canalone e avrebbe minacciato di morte il proprietario. I carabinieri hanno provveduto al sequestro del fucile che sarebbe stato utilizzato per uccidere il cane e di tutte le armi in possesso dell’uomo, inoltre sono scattate la sospensione della licenza di caccia e la segnalazione alla Procura della Repubblica per diversi reati.
“Nel caso di uccisione con crudeltà e senza necessità – precisa la presidente di LEIDAA – la legge Brambilla prevede la reclusione fino a quattro anni e una multa fino a 60mila euro. Una pena severa che non riporterà in vita il povero Zeus, ma darà giustizia lui e a tutti gli animali uccisi dalla crudeltà dell’uomo. E non sorprende constatare come, per l’ennesima volta, un atto di crudeltà e barbarie avvenga ad opera di un cacciatore. La caccia – ho avuto più volte modo di sottolinearlo – è una pratica in sé violenta e anacronistica, che ci mostra oltretutto un volto fatto di abuso e prevaricazione: per questa ragione va limitata fino all’abolizione”.
The post CANE UCCISO A OLBIA, ON. BRAMBILLA: “LA MIA LEGGE LO PUNIRÀ CON CARCERE E MULTA” appeared first on nelcuore.org.

Si trova a 7,5 anni luce di distanza dalla Terra, nella costellazione dell’idra. Ha una massa stimata tra tre e dieci volte quella di Giove, dimensioni pressoché identiche e una temperatura superficiale di circa -8 gradi Celsius. Ma non è né un pianeta né una stella. È Wise 0855, la nana bruna più fredda conosciuta. Grazie a una campagna osservativa condotta con il telescopio spaziale James Webb (Jwst), un team di ricercatori guidato dall’Università dell’Arizona ha studiato l’atmosfera di questo corpo celeste al confine tra una stella e un pianeta. I risultati della ricerca, in uscita su The Astronomical Journal, rivelano una struttura tridimensionale e una chimica complessa, con caratteristiche molto simili a quelle della Terra.

Illustrazione artistica di una nana bruna, un corpo celeste troppo massiccio per essere un pianeta, ma non abbastanza da innescare le reazioni di fusione nucleare che alimentano le stelle. Crediti: Nasa/Jpl-Caltech
Per giungere a queste conclusioni, il team di astronomi guidato da Brittany Miles, ricercatrice dell’Università dell’Arizona, ha osservato Wise 0855 per 11 ore utilizzando lo spettrografo Nirspec di Jwst, ottenendo uno spettro della luce ogni 15 minuti.
Questa tecnica, nota come “spettroscopia a serie temporale”, permette di seguire le variazioni dello spettro di luce nel tempo e studiare così i cambiamenti nelle caratteristiche dell’atmosfera. L’analisi di questi spettri ha permesso di ottenere ciò che i ricercatori stessi definiscono la ricostruzione più dettagliata mai ottenuta della dinamica atmosferica di Wise 0855, nonché la prima conferma diretta che le nubi d’acqua su un altro corpo celeste cambiano spessore nel tempo, proprio come accade sulla Terra.
I dati di Jwst rivelano infatti che l’atmosfera di Wise 0855 è modellata da due processi distinti che si verificano simultaneamente: ad alte quote, nubi d’acqua si addensano e si diradano con la rotazione dell’oggetto; più in profondità, imponenti moti convettivi rimescolano i gas, richiamando e trasportando verso l’alto molecole provenienti dalle regioni sottostanti.
«È la prima volta che riusciamo a confermare che le nubi d’acqua si assottigliano e si inspessiscono su un mondo vicino», sottolinea Miles. «Prima di Jwst avevamo a disposizione soltanto dati fotometrici, nei quali gli effetti delle nubi, della chimica e della temperatura risultavano inevitabilmente mescolati. Ora siamo finalmente in grado di distinguerli».
Le nane brune sono oggetti celesti troppo massicci per essere pianeti, ma non abbastanza da innescare le reazioni di fusione nucleare che alimentano le stelle. Grazie al calore residuo della loro formazione, tuttavia, emettono una debole radiazione. Per spiegare come questa luce attraversi l’atmosfera e raggiunga lo spazio, portando con sé informazioni sulle caratteristiche di questi oggetti, Mark Marley, direttore del Lunar and Planetary Laboratory dell’Università dell’Arizona e coautore dello studio, ricorre alla metafora di una zanzariera: «I fotoni emessi dal corpo celeste attraversano l’atmosfera e si disperdono nello spazio. Per noi è come guardare il mondo attraverso una zanzariera che lascia filtrare parte della luce. Stiamo imparando a conoscere ciò che si trova da entrambi i lati della zanzariera, ma dobbiamo anche capire com’è fatta la zanzariera stessa».
Nel caso di Wise 0855, in particolare, questa “zanzariera” cambia continuamente. Dalle indagini è emerso, infatti, che mentre la nana bruna ruota su sé stessa, “sfilano” nel campo di vista regioni caratterizzate da coperture nuvolose e temperature differenti, creando un mosaico dinamico di zone più calde e più fredde. La sensibilità dello spettrografo di Jwst ha permesso di tracciare queste variazioni analizzando singole impronte molecolari, un risultato che nessun osservatorio precedente era riuscito a ottenere per un oggetto così freddo.
Oltre alle variazioni di temperatura associate alla rotazione della nana bruna, lo strumento Nirspec ha registrato un segnale ritmico e oscillatorio associato alla presenza di due specifici gas: monossido di carbonio e fosfina. Secondo gli scienziati, non v’è dubbio: il segnale è dovuto al calore interno della nana bruna che spinge continuamente i gas verso la superficie, con un meccanismo analogo a quello che fa salire il liquido caldo dal fondo di una pentola in ebollizione.
Si tratta di un processo ben noto in planetologia, noto come “chimica di disequilibrio” (dall’inglese disequilibrium chemistry), spiegano i ricercatori. Su Giove, il rimescolamento convettivo trasporta i gas dagli strati profondi e caldi verso l’atmosfera superiore. Lo stesso processo è già stato osservato nelle nane brune, ma seguirne per la prima volta le variazioni in tempo reale, molecola per molecola, apre una prospettiva del tutto nuova.

Schema dell’atmosfera di Wise 0855 elaborato sulla base delle osservazioni in serie temporale e dei modelli che meglio riproducono i dati di Jwst. In (a), rappresentazione monodimensionale dell’atmosfera della nana bruna. Le frecce indicano i moti convettivi che trasportano gas caldo ricco di monossido di carbonio (CO), anidride carbonica (CO₂) e fosfina (PH₃) dagli strati più profondi dell’atmosfera, dove la pressione è maggiore, verso la fotosfera, lo strato più esterno. Le linee nere tratteggiate delimitano l’intervallo di pressione a cui è sensibile la modalità osservativa Nirspec del telescopio spaziale James Webb. In (b), rappresentazione bidimensionale semplificata delle caratteristiche superficiali che potrebbero contribuire alla variabilità osservata. Le regioni viola sono più nuvolose e presentano variazioni di temperatura dell’ordine di 1 kelvin. Le regioni blu presentano una copertura nuvolosa inferiore e consentono di sondare strati più profondi, dove le firme del disequilibrio chimico sono più marcate. Entrambi i tipi di regione possono subire variazioni di temperatura. Crediti: Brittany E. Miles et al., The Astrophysical Journal, 2026
Per il team di ricerca, il valore di questo studio non risiede soltanto in ciò che ci rivela su Wise 0855, ma nelle sue implicazioni nella caratterizzazione delle atmosfere planetarie: i principi fisici di convezione, formazione nuvolosa e chimica atmosferica che governano questo mondo si applicano anche ai giganti gassosi del Sistema solare, come Giove. Se questi principi sono universali, valgono anche per gli esopianeti giganti gassosi che gli astronomi stanno iniziando a studiare sistematicamente grazie al telescopio spaziale James Webb.
«Anche se le nane brune non sono veri e propri pianeti, mostrano comportamenti simili a quelli planetari», osserva Miles. «Tra di loro esiste uno spettro continuo di comportamenti, non c’è una linea di demarcazione netta. Giove e Wise 0855 sono chiaramente diversi, ma presentano schemi meteorologici simili. Esistono dunque principi fondamentali di fisica e chimica che possono essere applicati a tutti questi mondi».
I ricercatori guardano ora alle prossime osservazioni con il James Webb, con l’obiettivo di definire con maggiore precisione i dettagli sulla rotazione di Wise 0855 e approfondire la dinamica tridimensionale dei movimenti nella sua atmosfera. Per il momento, il messaggio è chiaro: il tempo meteorologico esiste ovunque e alcuni dei nostri vicini più prossimi hanno cieli che vale la pena osservare.
Per saperne di più:
Un maremmano di nome Zeus è stato ucciso con due colpi di fucile da un cacciatore a pochi metri dalla porta di casa mentre tentava di difendere il suo territorio. E’ accaduto vicino a Olbia, in località Su Trambuccu, l’8 settembre. Il cacciatore è entrato nella proprietà privata. “Erano le 8:30, una giornata di caccia, avevo chiesto a un cacciatore di allontanarsi dal terreno confinante con il mio, mi aveva risposto che pagava le tasse venatorie e avrebbe fatto quel che voleva ma alla fine si era allontanato”, ha raccontato all’”Unione sarda” il proprietario di Zeus. “Poco dopo le 9:30, mi sono assentato per un quarto d’ora insieme a Zeus che al rientro è sceso dall’auto anticipando l’ingresso in casa”. A quel punto una persona armata sarebbe entrata nell’area recintata, attirando l’attenzione del canew che ha cominciato ad abbaiare per difendere il territorio. “L’intruso – continua il proprietario – ha prima tentato di colpirlo con alcune pietre poi ha imbracciato il fucile, ed esploso due colpi contro Zeus, ammazzandolo”.
I carabinieri hanno sequestrato il fucile che sarebbe stato utilizzato per abbattere il cane e le altre armi in possesso dell’uomo, cui è stata sospesa la licenza di caccia e che è stato segnalato alla Procura della Repubblica.
The post OLBIA, CACCIATORE SPARA AL CANE CHE DIFENDEVA LA PROPRIETÀ appeared first on nelcuore.org.

Che cosa cercavano le decine di migliaia di turisti che il 12 agosto hanno affollato una striscia del territorio spagnolo dalla costa atlantica fino alle Baleari? Erano tutti alla ricerca dell’emozione del Sole che si spegne nel corso di un’eclissi totale. Alcuni hanno avuto fortuna, altri no perché nubi sfilacciate o semplicemente foschia hanno rovinato lo spettacolo. È quello che è successo a me: nel cielo perfetto di Ibiza si è materializzata una nuvoletta, giusto prima della totalità. Anche l’Italia è stata lambita dall’ombra della Luna con una preferenza per le regioni del nord che hanno goduto di oltre il 90 per cento di copertura del disco solare.
Indipendentemente dal fascino ancestrale del sole nero, vorrei sottolineare che l’eclisse è un momento magico che ci rende unici nel Sistema solare. Assistere all’oscuramento del Sole è, infatti, possibile solo per noi terrestri grazie a una fortuita combinazione tra dimensioni e distanza del Sole e della Luna, visti dalla Terra. Per dirla in termini astronomici, il Sole e la Luna appaiono avere le stesse dimensioni angolari nel cielo. È questa coincidenza, unica nel Sistema solare, a rendere possibile alla piccola Luna di oscurare il Sole. Avere le stesse dimensioni angolari non è però sufficiente: perché si verifichi un’eclisse occorre che, nel percorrere le loro orbite, Luna e Terra siano allineate con il Sole.

Marco Bastoni, “Il piccolo libro delle eclissi. Tra mito e scienza, lo spettacolo più straordinario del cielo”, Apogeo, 2026, 160 pagine, 16 euro
In questo rapporto a tre astronomico gioca un ruolo fondamentale l’inclinazione, piccola ma non trascurabile, del piano dell’orbita della Luna rispetto al piano dell’orbita della Terra intorno al Sole. Sono poco meno di 5°, ma sono fondamentali per regolare il succedersi dei momenti “speciali” della Luna che si verificano quando i tre corpi celesti si allineano e possono farsi ombra, determinando le eclissi. Si tratta di fenomeni abbastanza rari perché, come spiega molto bene Marco Bastoni nel suo Il piccolo libro delle eclissi, si richiedono delle condizioni particolari perché la Luna deve trovarsi al posto giusto nel momento giusto in modo tale che si verifichi un perfetto allineamento tra Sole, Luna e Terra.
Grazie alla nostra conoscenza delle complicate e molteplici periodicità dei moti della Luna adesso sappiamo predire con precisione le eclissi, ma, esattamente come Marco Bastoni, ammiro le capacità dei nostri antenati. Pur facendo i conti in caratteri cuneiformi su tavolette d’argilla, i babilonesi erano già in grado di prevedere le eclissi di Sole e di Luna. Diciamo che era una necessità: nell’antichità le eclissi erano foriere di sventura e occorreva essere pronti per cercare di correre ai ripari.
Adesso il terrore è scomparso e le eclissi sono diventate magneti turistici che, però, continuano a offrire le stesse antiche suggestioni. Sappiamo che non ci sono i draghi che mangiano il Sole, ma non possiamo restare indifferenti. È madre natura al suo meglio.
By Louise John, Head of IT Service Delivery at Virgin Active
For IT managers, unexpected projects and changing business priorities are normal part of the job.
You might have spent months planning your team’s workload, but only to be told with little warning that a new software solution needs to be implemented within six weeks.
Whatever the circumstances, the responsibility for delivering these projects often falls on IT teams, even when they have had little involvement in the decisions behind them.
As a manager, this can be particularly challenging because you are expected to deliver results within tight deadlines, while also managing your team’s existing workload, keeping up staff morale while also protecting them from burnout.
So, how can you support your team when unexpected projects land on their desks?
The first thing I would recommend is establishing what actually needs to be delivered and by when.
If a new software implementation has been given a six-week deadline, what are the absolute essentials that need to be completed within that timeframe?
Rather than attempting to deliver everything at once, identify what is achievable and communicate this to senior leadership. Managing expectations upwards is just as important as managing the team responsible for delivery.
It’s also important to involve your team in these conversations. Be honest about what is expected, explain the priorities and ask what they realistically believe can be achieved.
Unexpected projects inevitably create pressure, particularly when teams are already managing demanding workloads.
As a manager, you need to recognise this and consider what additional support might be required.
Could working hours be more flexible? Can existing projects be paused or reassigned? Do you need additional resources? If employees are required to work extra hours, can they take time back once the project is completed?
It’s also important to establish boundaries and make sure your team isn’t expected to deliver everything simultaneously.
When workloads become overwhelming, it helps to focus on one task at a time rather than worrying about the hundred things still to do.
Finally, don’t underestimate the importance of keeping morale high. Even during the busiest periods, celebrating small wins, recognising people’s efforts and maintaining a sense of humour can make a big difference.
Ultimately, IT managers cannot always control the projects or deadlines handed to them, but they can control how they support their teams through them.
Louise is speaking at DTX + UCX London 2026, taking place at ExCeL London on 14 and 15 October.
Join Louise on Wednesday 14 October, from 12:10pm to 12:50pm, on the Design & Delivery Stage, for a panel discussion titled Caught in the middle: Leading digital change when nobody prepared you for it.
She will be joined by Rebecca d’Orazi Flavoni, Digital Growth and Training Consultant at RDF Training & Consulting; Greg Ferrari, Executive Director of Performance and Transformation at AAT; and Roger Kirby, Senior Enterprise Architect at AstraZeneca.
Together, they will explore how managers can balance pressure from senior leadership, protect their teams from burnout and successfully deliver digital change, even when they haven’t been given the tools or context to do so.
The post Leading digital change when nobody prepared you for it appeared first on IT Security Guru.
Ahead of their participation at DTX + UCX London 2026, Lee Robson, AWS Greenfield Practice Lead at Ingram Micro shares what the company will be showcasing at the event and explains what trends will impact the channel in the year ahead.
Ingram Micro will be showcasing how organisations can accelerate innovation with AWS. Our team will be demonstrating practical AI, cloud and security solutions, including AWS Quick, Claude via Amazon Bedrock, FinOps-led cloud optimisation and AWS security assessments. We’ll be connecting customers with specialist partners that can help turn strategy into measurable business outcomes.
Our message is simple: unlock the value of AI and cloud while maintaining control of cost, security and governance. We’ll be highlighting how AWS enables organisations to innovate faster, connect apps, data, and teams so answers turn into action instantly with AWS Quick, adopt generative AI through Claude via Bedrock, optimise cloud spend through FinOps, and strengthen their security posture.
Many organisations are overwhelmed by the pace of technology change, particularly around AI and cloud. Common challenges include understanding where to start, selecting the right solutions, managing cloud costs, ensuring security and compliance, and finding the skills required to implement and support new technologies successfully.
Experienced partners help customers move from technology discussions to business outcomes. With Ingram Micro, they remove the barrier to entry for a lot of businesses and provide strategic guidance, technical expertise and proven delivery frameworks that reduce risk and accelerate adoption. Partners can also help organisations optimise AWS investments, implement AI responsibly, improve security and create clear roadmaps for long-term success.
Generative AI adoption will continue to accelerate, but organisations will increasingly focus on governance, security and achieving measurable ROI. We also expect greater emphasis on FinOps as cloud estates mature, alongside growing demand for cybersecurity services. Partners that combine AI expertise, cloud optimisation and security capabilities will be best positioned for growth.
The post DTX + UCX 2026: Ingram Micro on Unlocking AI and Cloud Without Losing Control appeared first on IT Security Guru.

Illuminano i freddi cieli dei poli con colori che vanno dal rosso, al blu fino al verde. Sono le aurore polari. Queste affascinanti luci si formano quando il vento solare, un flusso di particelle energetiche proveniente dal Sole, interagisce con il campo magnetico della Terra che ci difende come uno scudo invisibile. Ad oggi, ci sono ancora varie domande aperte su come si formino queste tempeste geomagnetiche. Inoltre, anche se il nostro pianeta è protetto dal campo magnetico, il vento solare può comunque influenzarci: espone gli astronauti a livelli più elevati di radiazione durante le missioni, e può danneggiare i satelliti e disturbare i sistemi di navigazione, le telecomunicazioni e i servizi meteorologici.
La missione Smile (Solar wind Magnetosphere Ionosphere Link Explorer) per la prima volta permetterà di osservare simultaneamente l’azione del vento solare e la risposta della Terra. Smile è una missione congiunta tra l’Agenzia spaziale europea (Esa) e la Chinese Academy of Sciences. Lo scorso 23 settembre Smile ha ufficialmente avviato la sua attività scientifica, dopo un intenso periodo di in-space commissioning, iniziato quando il satellite è stato lanciato il 19 maggio di quest’anno e ha raggiunto la sua orbita operativa per le attività scientifiche il 20 giugno.
Nella fase di commissioning, una parte importante è stata il collaudo dei quattro strumenti scientifici del satellite: la camera per raggi X a bassa energia (Soft X-ray Imager – Sxi), la camera per le aurore nell’ultravioletto (Uvi), il magnetometro e l’analizzatore di ioni leggeri. Ognuno di questi raccoglierà informazioni utili e diverse per comprendere meglio le tempeste solari, le tempeste geomagnetiche e la meteorologia spaziale.
Il video qui sotto mostra il primo filmato rilasciato da Uvi, la prima camera dal 2008 a catturare l’intero anello dell’aurora boreale intorno al Polo Nord nella luce ultravioletta. Uvi può osservare le aurore per quarantacinque ore consecutive, un vero record. Le immagini sono state riprese il 24 luglio 2026, appena due settimane dopo l’attivazione dello strumento. Mostrano l’attività nell’anello di aurora dovuta a una perturbazione del campo magnetico terrestre causata dalle particelle del vento solare.

Prime immagini della telecamera ultravioletta Uvi di Smile catturate il 24 luglio 2026. Le increspature nell’anello di aurora indicano una perturbazione della magnetosfera terrestre causata dal vento solare. I punti visibili a sinistra sono stelle lontane che emettono luce ultravioletta. Crediti: Esa & Cas/Smile/Uvi
Anche la camera a raggi X (Sxi) è stata attivata con successo. Una delle prime immagini di test, che vedete riportata qui sotto, è stata presa per verificare il corretto funzionamento dello strumento. L’immagine mostra i resti dell’esplosione di una stella lontana. Smile è il primo telescopio spaziale in grado di osservare il campo magnetico terrestre nei raggi X. Rileverà questo tipo di radiazioni emesse ai confini della magnetosfera quando questa viene colpita dalle particelle del vento solare. Sebbene questa telecamera lavori correttamente, attualmente rileva un eccesso di luce diffusa quando è puntata verso la Terra. Per ridurre questo fastidio, gli esperti stanno studiando correzioni specifiche e aggiornamenti software da implementare a bordo. Tuttavia, poiché Smile si sta orientando sempre più lontano dalla Terra e il Polo Nord emette meno luce mentre ci avviciniamo all’inverno boreale, la luce diffusa sta diminuendo naturalmente. Dovrebbe raggiungere un minimo a metà ottobre. A quel punto Sxi catturerà la sua prima immagine nitida della magnetopausa, la zona dove il vento solare incontra il campo magnetico terrestre.

Immagine di test della telecamera a raggi X di Smile che mostra il resto di supernova N132d nella Grande Nube di Magellano, distante circa 160mila anni luce. Crediti: Esa & Cas/Smile/Sxi
L’Esa ha realizzato un film documentario, dal titolo Let’s Smile, che descrive lo sviluppo della missione tra giugno 2024 e maggio 2026. Il video mostra le parti del satellite nelle varie fasi di lavoro: il loro arrivo al centro tecnico dell’Esa nei Paesi Bassi, l’assemblaggio, i test e infine l’invio allo spazioporto europeo in Guyana francese per il lancio. Smile segna inoltre la prima volta in cui l’Esa e la Chinese Academy of Sciences hanno selezionato, costruito e gestito insieme una missione.
«La missione Smile è una testimonianza della fiducia costruita tra i nostri team, della loro dedizione all’eccellenza e della loro determinazione a trovare soluzioni a ogni sfida», dice la professoressa Carole Mundell, Director of Science all’Esa. «Smile ora ha ottenuto il via libera per iniziare le attività scientifiche. Si tratta di un traguardo molto importante – un vero piacere da annunciare – e sono sicura che la nostra eccellente collaborazione fornirà dati rivoluzionari agli scienziati di tutto il mondo».
Guarda il servizio video su MediaInaf Tv:
Quasi 3,7 milioni di alberi e arbusti messi a dimora, il 17% in piu’ rispetto al 2024, su una superficie superiore a 5.300 ettari. E’ il bilancio della forestazione italiana nel 2025, secondo la sesta edizione dell’Atlante delle Foreste, realizzato da Legambiente e AzzeroCO2 con il supporto tecnico della Compagnia delle Foreste per Il Sole 24 Ore. Il rapporto, basato sull’analisi di 260 nuovi progetti distribuiti sul territorio nazionale, stima in circa 28 milioni di euro all’anno il valore dei servizi ecosistemici potenzialmente generati dai nuovi impianti. A trainare la crescita sono soprattutto le Citta’ metropolitane, grazie ai finanziamenti del Piano nazionale di ripresa e resilienza (PNRR), mentre resta aperta l’incognita sulle risorse disponibili dopo la conclusione del programma. Il Trentino-Alto Adige si conferma per il terzo anno consecutivo la regione con il maggior numero di alberi piantati, oltre 840 mila, grazie agli interventi di ripristino delle superfici danneggiate dalla tempesta Vaia e dalle infestazioni di bostrico. Al secondo posto sale per la prima volta la Sicilia, con oltre 600 mila piante, seguita da Lombardia, con piu’ di 479 mila, e Piemonte, con oltre 469 mila. Sono invece nove le regioni che nel 2025 non hanno finanziato nuovi impianti attraverso gli strumenti ordinari delle politiche forestali regionali: Abruzzo, Basilicata, Calabria, Campania, Emilia-Romagna, Friuli-Venezia Giulia, Liguria, Marche e Molise. Per molte di queste il ritardo e’ legato alla mancata attivazione dei nuovi strumenti di sviluppo rurale. Per la Sardegna, invece, i dati risultano indisponibili per il quinto anno consecutivo. Il contributo piu’ significativo alla crescita arriva dalle Citta’ metropolitane, che hanno messo a dimora 1,48 milioni di alberi e arbusti attraverso il PNRR, oltre quattro volte il volume registrato nell’edizione precedente dell’Atlante. Torino guida la classifica con oltre 455 mila piante, seguita da Roma con piu’ di 414 mila. Insieme rappresentano il 59% del totale delle Citta’ metropolitane. Seguono Reggio Calabria, con 261 mila alberi, e Catania, con 118 mila. Segnali di ripresa arrivano anche dalle imprese private, che hanno finanziato la messa a dimora di 69.510 alberi, il 70% in piu’ rispetto al 2024. La superficie interessata e’ cresciuta da 42,7 a 174 ettari. Il recupero resta tuttavia parziale rispetto ai livelli raggiunti tra il 2021 e il 2023. Dal 2022, primo anno direttamente confrontabile con le rilevazioni successive, l’Atlante documenta complessivamente oltre 12 milioni di alberi e arbusti piantati su 16.889 ettari. Il rapporto evidenzia pero’ un problema strutturale: la forestazione italiana cresce soprattutto quando sono disponibili finanziamenti straordinari, per poi rallentare al loro esaurimento. Con la conclusione del PNRR, il rischio e’ una brusca diminuzione dei nuovi impianti e la mancanza di risorse per la manutenzione degli alberi gia’ piantati. “La forestazione in Italia e’ in crescita, come testimoniano i dati aggiornati del nostro Atlante delle Foreste”, afferma Giorgio Zampetti, direttore generale di Legambiente. “Ma accanto ai dati positivi emerge un quadro di ombre: la forestazione non puo’ vivere di soli fondi straordinari come il PNRR, ormai alle battute finali”. Secondo Sandro Scollato, amministratore delegato di AzzeroCO2, la gestione del verde pubblico deve diventare parte della programmazione ordinaria dei Comuni, con finanziamenti continuativi anziche’ interventi legati alle emergenze. La sfida riguarda anche gli obblighi europei. La Nature Restoration Law prevede che entro il 2030 non si registri una perdita netta di spazi verdi urbani e copertura arborea rispetto al 2024, per avviare dal 2031 una tendenza all’aumento. L’Italia dovra’ tradurre questi obiettivi nel Piano nazionale di ripristino della natura, la cui bozza e’ stata trasmessa alla Commissione europea il 25 settembre 2026. Per Legambiente e AzzeroCO2, senza una programmazione stabile e risorse dedicate, il record di nuovi alberi rischia di rimanere un risultato temporaneo, anziche’ rappresentare l’inizio di una crescita duratura del patrimonio verde italiano.
The post NEL 2025 PIANTATI CIRCA 3,7 MILIONI DI ALBERI NELLE FORESTE ITALIANE appeared first on nelcuore.org.
Le basi scientifiche che dimostrano l’origine antropica del riscaldamento globale sono oggi più solide e verificabili di quanto non fossero quindici anni fa. A confermarlo è un’ampia revisione pubblicata sulla rivista Earth’s Future, coordinata dal professor Benjamin Santer dell’Università dell’East Anglia e realizzata insieme a ricercatori del Massachusetts Institute of Technology, della Colorado State University e dell’Università di Edimburgo. Il lavoro risponde in modo diretto ai tentativi dell’amministrazione statunitense di mettere in discussione il nesso tra emissioni e alterazioni ambientali, ribadendo la validità della determinazione con cui nel 2009 l’Agenzia per la Protezione Ambientale definì i gas serra una minaccia per la salute pubblica. Lo studio analizza oltre tre decenni di ricerche basate sulla cosiddetta “impronta climatica”, un metodo che isola le variazioni provocate dalle attività industriali rispetto ai cicli naturali della Terra. Secondo gli autori, le critiche sollevate in un recente rapporto del Dipartimento dell’Energia degli Stati Uniti non tengono conto né dei dati consolidati né dei progressi metodologici compiuti dal 2009 a oggi. A questo si aggiunge l’evidenza termica: gli ultimi diciassette anni hanno fatto registrare i periodi più caldi della storia delle rilevazioni strumentali, rendendo il segnale dell’impatto umano ancora più netto rispetto alla variabilità del sistema. “Le evidenze scientifiche pubblicate dopo la dichiarazione del 2009 sono ancora più solide di allora, le prove sono inconfutabili”, spiega Santer. “La nostra analisi suggerisce che il crescente numero di dati rafforza la necessità di politiche volte a limitare le emissioni e a gestire i rischi legati al Clima. Questa è una scienza scomoda per chi punta sui combustibili fossili, perché collega le emissioni ai danni alla salute, al pianeta e all’economia”, aggiunge. Le tecniche di rilevazione permettono oggi di tracciare l’influenza antropica su scala annuale, stagionale e decennale, documentando cambiamenti che vanno dagli strati alti dell’atmosfera fino ai fondali marini. Un filone centrale dell’analisi riguarda il legame tra gas serra e frequenza degli eventi meteorologici estremi, come ondate di calore prolungate, alluvioni, incendi e perdite nei raccolti agricoli. “Numerosi studi condotti nel mondo hanno rafforzato la certezza circa l’impatto dei cambiamenti climatici causati dall’uomo”, sottolinea Susan Solomon, docente di Studi Ambientali al Mit. “Questi lavori mostrano che molti aspetti del Clima, monitorati in modo indipendente, sono stati alterati in maniera fisicamente coerente, dalla sommità della stratosfera alle profondità degli oceani”, spiega. Anche l’attribuzione dei singoli fenomeni meteo all’accumulo di anidride carbonica ha raggiunto un grado di precisione finora inedito. Come evidenzia Gabi Hegerl dell’Università di Edimburgo, sono stati messi a punto metodi in grado di valutare come i gas serra abbiano modificato l’intensità di un singolo evento osservato sul territorio. Per i ricercatori, l’eventuale cancellazione delle basi legali che riconoscono i gas serra come un pericolo sanitario rischia di indebolire l’intero impianto normativo di tutela ambientale, esponendo la popolazione a rischi crescenti proprio nel momento in cui i dati confermano l’urgenza di limitare l’uso dei combustibili fossili.
The post STUDIO DIMOSTRA CAUSE ANTROPICHE PER RISCALDAMENTO GLOBALE appeared first on nelcuore.org.
In tutta Europa, il mese di settembre ha mantenuto le condizioni di caldo e siccità insolite che avevano caratterizzato l’estate. È stato il terzo settembre più caldo per l’Europa nel suo complesso, mentre l’Europa occidentale ha registrato il settembre più caldo (a pari merito). Una diffusa siccità ha persistito in gran parte dell’Europa occidentale e centrale e in alcune aree dell’Europa orientale, intensificandosi in diverse regioni rispetto ad agosto. Le prolungate condizioni di siccità si sono riflesse anche in portate fluviali eccezionalmente basse. In alcuni tratti dei fiumi Reno, Danubio, Vistola e del bacino Garonna-Dordogna si sono registrati livelli minimi record per il mese di settembre, causando disagi alla navigazione, all’approvvigionamento idrico e all’agricoltura in diversi paesi. Le precipitazioni di fine mese hanno portato un certo sollievo a livello locale, mentre condizioni più umide della media hanno interessato alcune aree dell’Europa settentrionale e nord-orientale e la Turchia.
The post EUROPA: UN SETTEMBRE CON CALDO DA RECORD E SICCITA’ appeared first on nelcuore.org.
Quattro gattini abbandonati e in condizioni di malnutrizione hanno trovato una seconda possibilità grazie all’intervento dei carabinieri della stazione di Riposto, in provincia di Catania, che hanno individuato il responsabile del loro abbandono e permesso ai piccoli di ricevere le cure necessarie. La vicenda è emersa dopo una segnalazione dei volontari di una colonia felina i quali, arrivati in struttura di buon mattino, avevano trovato i quattro gattini all’interno. Per comprendere chi avesse abbandonato gli animali, i carabinieri hanno acquisito le immagini dei sistemi di videosorveglianza della zona, grazie alle quali hanno ricostruito l’accaduto. In particolare, dalla disamina dei video, i militari hanno individuato un uomo che, giunto a bordo di un’auto, aveva prelevato dal bagagliaio i quattro animali per poi lanciarli all’interno della struttura, a quell’ora chiusa. Si tratta di un 76enne straniero, residente a Riposto, che è stato denunciato per abbandono e maltrattamento di animali. I quattro gattini, affidati ai volontari della colonia felina, sono stati immediatamente sottoposti alle cure necessarie e attendono ora di trovare una famiglia disposta ad accoglierli.
(Foto CC Catania)
The post CATANIA, GETTA 4 GATTINI IN UNA COLONIA FELINA: DENUNCIATO DAI CARABINIERI appeared first on nelcuore.org.
‘Non in vendita’, il gruppo di cui fa parte anche l’organizzazione torinese ‘Animal’, insieme a Mi Manda Rai 3, ha reso pubbliche le immagini che documentano le condizioni degli animali vivi venduti nei mercati settimanali. In particolare, nel corso del 2025 e del 2026, sono stati sottoposti a indagine dagli animalisti i mercati di Ivrea e Rivarolo Canavese, gli unici in cui attualmente sono ancora presenti animali vivi. “Sono state trovate quaglie ferite, un pollo apparentemente agonizzante, uccelli esposti al sole con temperature superiori ai 37 gradi o un coniglio acquistato e lasciato per oltre mezz’ora in una scatola presso il banco di frutta e verdura adiacente – segnalano gli animalisti – al mercato di Ivrea, un operatore ha estratto alcuni esemplari di trota da una vasca d’acqua e li ha colpiti ripetutamente con un oggetto metallico fino a provocarne la morte. È stata inoltre documentata, in entrambi i mercati, la presenza di uova e altri prodotti di origine animale accanto agli animali vivi, nonché resti di carne fresca conservati in contenitori non protetti”. Secondo ‘Non in vendita’, gli elementi documentati sollevano interrogativi rilevanti sia sul piano del benessere animale sia sotto il profilo igienico-sanitario e della sicurezza alimentare. “Una realtà che non può più essere ignorata. Chiediamo alla Regione Piemonte di intervenire e di vietare immediatamente la vendita di animali vivi nei mercati”.
The post MERCATI DEL TORINESE, IN VENDITA ANIMALI FERITI E MALATI appeared first on nelcuore.org.

È ancora una matricola, ma ha già un palmarès di tutto rispetto, con una pubblicazione su The Astrophysical Journal a suo nome (unico, tra l’altro) e tre galassie che portano il suo cognome, che sono l’oggetto dello studio. Si chiama Julian Shapiro ed è uno studente del corso di astrofisica all’Università della California a Berkeley. Le tre galassie che ha scoperto sono Shapiro Dg I, II e III.
Shapiro Dg I, II e III sono tre galassie nane, ovvero sistemi galattici di piccole dimensioni e con una quantità relativamente ridotta di stelle, gas e materia oscura rispetto alle galassie più grandi come la Via Lattea.

Immagine composita realizzata utilizzando i dati della Sloan Digital Sky Survey, dell’Hyper Suprime-Cam Legacy e del Canada-France-Hawaii Telescope, che mostra le tre galassie nane scoperte nella ricerca. Crediti: Julian Shapiro
Scovate dal giovane ricercatore nei dati d’archivio ottenuti dalla Hyper Suprime-Cam (Hsc), una potente fotocamera installata sul telescopio Subaru e dal Canada–France–Hawaii Telescope, le tre galassie sono isolate, si trovano cioè lontane da altre galassie, e hanno smesso di formare attivamente nuove stelle. Un comportamento, quest’ultimo, che ha attirato l’attenzione del ricercatore.
In genere, infatti, le galassie nane isolate conservano una quantità sufficiente di materia prima per formare nuove stelle. Al contrario di quelle che si trovano in ambienti densi o nelle vicinanze di galassie più massicce, che tendono a esaurire la propria attività di formazione stellare, anche a causa delle interazioni gravitazionali e idrodinamiche con l’ambiente, che possono sottrarre loro il gas freddo necessario. Le tre galassie nane individuate da Shapiro (una delle quali, Dg-1, identificata indipendentemente anche da un altro gruppo di ricerca, nell’ambito del progetto Id-Mage) rappresentano in questo senso un enigma.
«Le galassie nane esistono sia come galassie isolate sia come satelliti di galassie più grandi, come la nostra Via Lattea», spiega Shapiro. «Nel caso delle galassie isolate, ci si aspetta che in questi sistemi galattici la formazione stellare sia ancora attiva, poiché non ci sono galassie più grandi nelle vicinanze che possano privarle del gas necessario a formare nuove stelle. Le galassie che ho scoperto, però, fanno eccezione».
Shapiro Dg I, II e III, infatti, pur trovandosi isolate, sono quiescenti, sembrano cioè aver perso la capacità di formare nuove stelle. Come spiegare questa anomalia? Secondo Shapiro, una soluzione al dilemma c’è e chiama in causa le cosiddette galassie backsplash. «Nel mio articolo suggerisco che le tre galassie potrebbero essere tra le prime candidate galassie backsplash a essere identificate e risolte, ovvero galassie che in passato sono transitate vicino a una grande galassia, perdendo il proprio gas a causa della pressione esercitata da quest’ultima, per poi essere espulse nuovamente verso l’esterno».
Più in dettaglio, secondo Shapiro, le tre galassie potrebbero essere passate in precedenza sotto l’influenza gravitazionale di Messier 101, chiamata anche galassia Girandola (Pinwheel galaxy). Durante questo passaggio, le galassie sarebbero state private del gas necessario a formare nuove stelle, prima di essere poi espulse verso regioni più remote dello spazio. Esclusivamente per Shapiro dg II esisterebbe anche uno scenario alternativo: la sua posizione è sufficientemente vicina alla galassia a spirale Ngc 5585 da rendere possibile che si tratti di una debole galassia satellite, anziché una galassia backsplash, dice Shapiro.
Per determinare dove fosse più probabile trovare galassie nane backsplash nelle vicinanze di una galassia simile alla Via Lattea e in quali condizioni queste galassie potessero essere individuate nei dati d’archivio dei telescopi, Shapiro si è avvalso di sofisticate simulazioni idrodinamiche. Una parte consistente della ricerca è stata inoltre dedicata alla stima delle distanze, fondamentale per stabilire se le tre galassie fossero davvero isolate.

Il giovane ricercatore, autore della scoperta delle tre galassie nane oggetto dello studio, Julian Shapiro
«Costruire le conoscenze di base necessarie per individuare queste galassie, sviluppare il codice per la modellizzazione e l’analisi e confrontare i risultati con il nostro modello cosmologico è stata una sfida», racconta Shapiro. «Sono stato fortunato perché molti dei principali journal del settore sono accessibili gratuitamente: questo mi ha permesso di acquisire le conoscenze e le competenze necessarie».
Shapiro auspica che future osservazioni con telescopi spaziali ad alta risoluzione permettano di determinare con precisione la posizione delle tre galassie ed escludere spiegazioni alternative della loro condizione di galassie quiescenti, mentre il Vera C. Rubin Observatory potrebbe contribuire alla ricerca, individuando numerose altre potenziali galassie backsplash.
Il modello cosmologico standard, la teoria oggi più accreditata per descrivere la struttura dell’universo, prevede che le galassie backsplash siano piuttosto comuni, eppure finora è stato difficile individuarne esempi nell’universo locale. Le tre galassie nane individuate da Shapiro potrebbero offrire nuovi indizi a sostegno del modello, mostrando che i processi che esso prevede possono agire anche in ambienti cosmici meno densi ed estremi. Lo studio rafforza inoltre l’ipotesi secondo cui alcune galassie isolate abbiano perso la capacità di produrre stelle in seguito all’azione di forze esterne, probabilmente durante un precedente passaggio in prossimità di galassie più massicce. Va però sottolineato che si tratta al momento di tre “candidate”: saranno dunque necessarie ulteriori osservazioni per determinarne con maggiore precisione le distanze e la natura.
Shapiro ha condotto gran parte della ricerca quando era ancora alle scuole superiori. Oggi al suo primo semestre alla Uc Berkeley, frequenta i corsi di astrofisica, insieme agli insegnamenti obbligatori di matematica e fisica, con l’obiettivo di conseguire una laurea in questa disciplina.
«Mi piacerebbe che il mio lavoro fosse d’ispirazione per i giovani che desiderano intraprendere una carriera nella ricerca astrofisica», dice Shapiro. «Spesso i programmi scolastici dedicano poco spazio all’astronomia, e per gli studenti può essere difficile trovare un tutor e acquisire esperienza nel campo. Il mio lavoro dimostra che i dati d’archivio provenienti dai telescopi sono uno strumento fondamentale per fare nuove scoperte sulla cosmologia e sull’evoluzione dell’universo, e che anche i giovani astronomi possono contribuire a queste scoperte».
Il Davidson Institute ha riconosciuto il lavoro di Shapiro sulle galassie backsplash nominandolo Davidson Fellow 2026 e assegnandogli un premio in denaro di 25mila dollari. Nel 2025, inoltre, Shapiro aveva ricevuto il National Young Astronomer Award della Astronomical League. E il suo mentore, il professore di astronomia della Berkeley Alex Filippenko, ha elogiato il modo in cui ha condotto la ricerca e analizzato i risultati.
«Julian ha condotto una ricerca di notevole livello quando era ancora alle scuole superiori, un fatto decisamente insolito, che è stato riconosciuto con la prestigiosa Davidson Fellowship», sottolinea Filippenko. «Mi ritengo molto fortunato che abbia scelto la University of California, Berkeley, per i suoi studi universitari in astrofisica e, soprattutto, che abbia deciso di unirsi al mio gruppo di ricerca».
Per saperne di più:
Si stima che l’El Niño previsto per il 2026-2027 – un fenomeno climatico ricorrente che riscalda alcune zone dell’Oceano Pacifico e altera i sistemi meteorologici in tutto il mondo – diventerà uno dei più intensi mai registrati. Si prevede che condizioni di piogge e siccità fuori dal comune aumentino la probabilità di eventi meteorologici estremi, tra cui gravi inondazioni e gravi siccità, minacciando la vita, la salute e l’istruzione dei bambini in quasi 100 paesi e territori. “Per i bambini, El Niño è ben più di un semplice fenomeno meteorologico. Può significare un aumento degli sfollamenti, della malnutrizione, della carenza idrica e delle epidemie. I bambini rischiano inoltre la chiusura delle scuole, mentre le famiglie potrebbero trovarsi ad affrontare ulteriori difficoltà finanziarie – afferma Catherine Russell, Direttrice generale dell’UNICEF-. Con oltre 347 milioni di bambini che vivono in aree in cui si prevedono condizioni più secche o più piovose a causa di El Niño, dobbiamo agire subito per proteggere le comunità e i bambini”. Secondo gli ultimi dati dell’UNICEF, si prevede che oltre 347 milioni di bambini in quasi 100 paesi e territori subiranno condizioni di piogge o siccità insolite tra ottobre e dicembre 2026 a causa di El Niño, aumentando il rischio di inondazioni e siccità estreme con conseguenze potenzialmente devastanti. Il maggior numero di bambini che potrebbero trovarsi ad affrontare queste condizioni si concentra in Asia e nel Pacifico (190 milioni), seguiti dall’Africa orientale e meridionale (41 milioni), dall’America Latina e dai Caraibi (41 milioni), dall’Europa e dall’Asia centrale (22 milioni), dal Medio Oriente e dal Nord Africa (20 milioni) e dall’Africa occidentale e centrale (20 milioni).I bambini in Colombia, nelle Figi, in Papua Nuova Guinea e nelle Filippine, ad esempio, sono tra quelli che dovrebbero affrontare condizioni di maggiore siccità legate a El Niño, che rischiano di provocare siccità agricola e scarsità d’acqua, il che potrebbe aumentare gli sfollamenti e aggravare la malnutrizione acuta.
The post CLIMA, OLTRE 347 MILIONI DI BAMBINI ESPOSTI A EL NINO appeared first on nelcuore.org.
In questi giorni Roma è stata il centro del mondo, quantomeno per il mondo specialistico delle unità cinofile, anche se si tratta di unità ‘particolari’. Dal 5 al 10 ottobre 2026, infatti, si è svolto nella Capitale un importante evento internazionale dedicato alle forze speciali di Polizia: presso il centro polifunzionale della Polizia di Stato di Spinaceto, sono confluiti gli esperti cinofili delle principali unità d’intervento speciale europee appartenenti ad Atlas. Il network Atlas la rete di cooperazione che riunisce 38 unità speciali provenienti dagli Stati membri dell’Unione Europea, oltre che da Paesi associati come Regno Unito, Islanda, Norvegia e Svizzera, nata in modo informale nel 2001 e formalizzata nel 2008 da una decisione del Consiglio dell’Ue per migliorare la cooperazione antiterrorismo, condividendo esperienze standard e conoscenze, e per facilitare l’assistenza e il supporto operativo transfrontaliero in caso di gravi crisi, attacchi terroristici o eventi ad alto rischio in ambienti urbani, rurali e marittimi. Nel contesto degli incontri regolarmente organizzati da tale network, il Nocs della Polizia di Stato ha ideato e predisposto una settimana di addestramento congiunto dedicato agli operatori cinofili, a cui hanno aderito i colleghi di altre 10 unità d’intervento speciale. L’obiettivo di eventi di questo tipo è quello di promuovere lo scambio di best practice operative e procedure condivise tra le unità europee, rafforzando la cooperazione internazionale nel campo delle operazioni speciali cinofile. Sono state approfondite le tecniche d’intervento che coinvolgono i nostri amici a quattro zampe e l’integrazione operativa delle unità cinofile nelle operazioni speciali, ma non solo, per la prima volta, sono anche state sperimentate con simulazioni sul campo le procedure di emergenza in ambito veterinario, per prestare le prime cure ai coraggiosi caniche dovessero rimanere infortunati nel corso dei difficili e pericolosi compiti che sono chiamati a svolgere.
The post ROMA, SEI GIORNI DI ADDESTRAMENTO CONGIUNTO PER I CANI DELLE POLIZIE EUROPEE appeared first on nelcuore.org.
Cambiamenti climatici, distruzione degli habitat, pesca intensiva e traffico marittimo minacciano le migrazioni animali, l’allarme arriva dal congresso internazionale sull’Atlante mondiale delle migrazioni animali, in corso a Palazzo d’Avalos a Vasto (Chieti) nell’ambito della Convenzione di Bonn dell’Onu. L’Atlante punta a mappare gli spostamenti di uccelli, mammiferi, pesci, cetacei, rettili e insetti, per individuare i rischi lungo le rotte e orientare le politiche di tutela. Nel Mediterraneo, ha spiegato l’ecologo marino Giuseppe Notarbartolo, i cetacei sono esposti alla riduzione delle risorse alimentari e alle collisioni con le navi. Il riscaldamento delle acque modifica inoltre gli spostamenti delle specie. Preoccupa anche il declino degli uccelli migratori, legato alla perdita degli habitat e all’agricoltura intensiva. In Abruzzo, ha riferito Fernando Di Fabrizio, presidente della cooperativa Cogecstre, diminuiscono specie un tempo comuni come passero, zigolo nero e saltimpalo. Il congresso, organizzato da Bio Cantina Sociale Orsogna con Cogecstre e Comune di Vasto, si conclude oggi
The post ATLANTE DELLE MIGRAZIONI; CAMBIAMENTO CLIMATICO MINACCIA LE SPECIE appeared first on nelcuore.org.
Dopo controlli nelle stalle del quartiere di San Cristoforo, la polizia di Stato ha individuato e sequestrato il secondo cavallo impiegato per la competizione sportiva non autorizzata avvenuta nei giorni scorsi a Palagonia. Nelle ore successive alla gara clandestina agenti della Squadra a Cavallo della Questura hanno individuato la stalla dove si trovava l’altro cavallo, un puledro di 7 mesi. Oltre al cavallo sono stati sequestrati il calesse ed i finimenti utilizzati durante la corsa. Con la collaborazione dei medici veterinari dell’Asp, che lo hanno identificato con l’applicazione del microchip, è stato sequestrato ed affidato ad un’azienda specializzata che se ne prenderà cura così da scongiurare un nuovo impiego nelle competizioni non autorizzate tra animali o la ben più grave pratica della macellazione clandestina. Il proprietario è stato denunciato e nei suoi confronti sono state comminate sanzioni per un ammontare di 13 mila euro. (Foto di repertorio)
The post CORSA CLANDESTINA NEL CATANESE, SEQUESTRATO UN SECONDO CAVALLO appeared first on nelcuore.org.
Agents with the Federal Bureau of Investigation (FBI) on Thursday arrested an executive at a Canadian cybersecurity firm in connection with an investigation into the ShinyHunters hacking group that recently relieved the FBI of sensitive data on thousands of agents, multiple sources tell KrebsOnSecurity.
The New York Times reported today that the FBI has arrested a Canadian man in Pennsylvania on suspicion of assisting ShinyHunters. The Times story did not identify the man, nor did a statement on Twitter/X about the arrest from FBI Director Kash Patel.
One source close to the investigation told KrebsOnSecurity the Canadian person arrested this week was visiting Pennsylvania for a cyber insurance conference, and that the suspect’s company specialized in handling ransomware negotiations with cybercrime groups. Another shared that control over the ShinyHunters investigation has been centralized at an FBI field office in Texas.
An online search reveals the Cyber Risk Summit was held at the Loews Philadelphia Hotel between Oct. 5 and Oct. 7. The conference had several sponsors, but according to the summit’s website its biggest sponsor was a Canadian security company called Cypfer.
According to LinkedIn, one of Cypfer’s “ex-founders” was Edward Dubrovsky, who is now associated with another Canadian security firm and sponsor called CyberSteward. In a post to LinkedIn approximately one month ago, Dubrovsky said he had plans to attend the Cyber Risk Summit with the rest of the CyberSteward team.
[Update: Oct. 10, 9:58 a.m. ET: A spokesperson for Cypfer said Dubrovsky was not a founder or co-founder as his LinkedIn profile claims, but instead served as a managing director before resigning in December 2025].

Edward Dubrovsky’s LinkedIn profile.
“Looking forward to continuing conversations around strategy & compliant driven coercive (ransomware, extortion) advisory, negotiations and settlement services that are global and truly agnostic,” Dubrovsky wrote.
Federal court records show that on October 8, an Edward Dobrovsky (note the slight misspelling of the last name) was arrested in Pennsylvania on cyber extortion and conspiracy charges. Several of those documents — including the core complaint — are now sealed. But a handful of them were indexed at Courtlistener.com, including a summary of the complaint, which charges the defendant with “conspiracy to threaten to impair the confidentiality of information with the intent to extort money,” and “interference with commerce by threats.”

Image: Courtlistener.com
The inmate locator at the U.S. Bureau of Prisons website reports that a 54-year-old Edward Dubrovsky is currently being held at a federal facility in Philadelphia. But the court records indexed by CourtListener include a notice filed on October 9 that moved the case to the Eastern District of Texas, which sources say is now the epicenter of the FBI’s ShinyHunters investigation. The FBI declined to comment for this story.
Dubrovsky’s LinkedIn profile states he is the author of Cyber Extortion Strategic Response, a 252-page book that promises to “take readers beyond the ransom note and into the decisions that determine how an organization responds, recovers, and protects what matters.”

Edward Dubrovsky’s book, which centers on the intricacies of ransomware negotiations.
“At the heart of the book is a critical distinction: communicating with a criminal is not the same as negotiating a payment, and negotiating is not a commitment to pay,” reads an excerpt from the book’s listing on Amazon. “Engagement can serve other objectives, including testing claims, gathering information, creating time, and preserving options while the organization evaluates its next move.”
Mr. Dubrovsky could not be immediately reached for comment. KrebsOnSecurity also sought comment from other executives at CyberSteward, and will update this post in the event they respond. The available court records in Dubrovsky’s case show that he does not currently have an attorney and has yet to be appointed a public defender by the courts.
ShinyHunters typically uses phishing and stolen credentials to siphon data from corporate accounts at software-as-a-service companies, and then threatens to publish the stolen data online unless a ransom demand is paid. According to the FBI, the group has extorted more than $70 million from victims so far this year.
Sources tell KrebsOnSecurity the FBI has been poring over devices that were seized last month when the Dutch police arrested the convicted cybercriminal Pepijn van der Stap in connection with the ShinyHunters investigation, and that charges against principals at other companies that specialize in ransomware negotiation may be forthcoming.
Immediately after Van der Stap’s arrest, another member of ShinyHunters named “Rey” assumed control over the group and began taunting the FBI over data the group stole from the agency’s online recruitment portal, which included each’s person’s unit and specialization, as well as medical and psychiatric records.
Last week, Reuters reported that Rey — identified as a teenager named Saif Al-din Khader — had been detained and was cooperating with FBI investigators. On October 7, we detailed how Rey was apprehended as the cybercrime group allegedly sought to extort a navigation and digital aviation unit that was divested by Boeing in late 2025.
This is likely to be a fast-moving story. Updates will be noted along with timestamps.

È un simbolo. Che parla dell’umano desiderio di guardare oltre il nostro pianeta per capire cosa c’è, là fuori. Il luogo di battesimo dei futuri scienziati del Regno Unito, con gli oltre venticinquemila scolari in gita scolastica che vi approdano ogni anno. Ma anche un pezzo di fantascienza in una terra verde e piacevole. Che si staglia nella luce del tramonto con una silhouette oltremodo fotogenica.
Parliamo del Jodrell Bank Observatory. O meglio, così ne parlano gli inglesi, di quest’osservatorio astronomico fondato nel 1945 nella regione del Cheshire. Protagonista assoluto della struttura è il Lovell Telescope, il radiotelescopio più grande del Regno Unito.
Sir Bernard Lovell, fondatore dell’osservatorio, interpellato al riguardo ebbe a dire: «Incontro spesso anziani ormai in pensione da tempo, i quali mi raccontano che fu la vista di Jodrell, quando erano ragazzi, a ispirarli a intraprendere una carriera scientifica».
Nel 2006, con un sondaggio indetto dal Bbc News Magazine, il telescopio Lovell si è persino aggiudicato un titolo, quello del più grande monumento non celebrato di tutta la Gran Bretagna.
Talmente non considerato che adesso l’intero osservatorio rischia di chiudere i battenti. Nel mese di luglio l’Uk Research and Innovation Agency (Ukri) ha infatti eliminato i fondi di gestione della struttura, che ammontano a 2.8 milioni di sterline all’anno. In mancanza di altri finanziamenti, il Jodrell Bank cesserà ogni operazione dal 1° aprile 2028. Ventotto posizioni lavorative presso l’osservatorio potrebbero essere cancellate. Certamente intaccate risulterebbero anche le ricerche dei quasi tremila astronomi che in tutto il mondo utilizzano i dati dell’osservatorio. Gli effetti della chiusura si propagherebbero ben oltre i confini del regno, insomma.

L’iconico radiotelescopio Lovell al Jodrell Bank Observatory. Con i suoi 76 metri di diametro è il più grande radiotelescopio del Regno Unito e il secondo più grande d’Europa. Crediti: T. O’ Brien
L’opinione pubblica britannica non l’ha presa bene. Persino le rockstar sono scese in campo, vedi Brian May e il chitarrista degli Smiths Johnny Marr che, assieme ad altre celebrità del mondo anglosassone, hanno scritto una lettera per scongiurare una decisione «folle» e chiedere al governo «di trovare immediatamente un finanziamento per salvare il Jodrell Bank».
Un mese fa il primo ministro del Regno Unito Andy Burnham ha preso l’impegno di salvare il radiotelescopio: «Tutti quelli della mia generazione hanno fatto una gita scolastica a Jodrell Bank. È impensabile assistere alla sua fine, e ciò non accadrà sotto il mio governo».
Due petizioni con oltre trentamila firmatari sono state lanciate per far tornare l’Ukri sui suoi passi. «Non si tratta solo di salvare un telescopio», si legge in una di esse. «Si tratta di salvare il nostro posto in prima linea nella scoperta umana – e mantenere viva l’ambizione che ha definito la scienza britannica per generazioni».
Per capire meglio quale sia il valore scientifico dell’osservatorio, abbiamo intervistato Marcello Giroletti, astronomo in servizio all’Istituto di radioastronomia dell’Inaf di Bologna, che conosce bene questa struttura.
Che cos’è il Jodrell Bank Observatory?
«L’osservatorio di Jodrell Bank è il cuore della radioastronomia inglese e un luogo di riferimento per tutta quella europea. Anzitutto, a Jodrell Bank si trova il Lovell Telescope, costruito nel 1957 ma che con i suoi 76 metri di diametro è tuttora il secondo radiotelescopio più grande d’Europa. Il Lovell Telescope è anche la più grande delle sette antenne dell’e-Merlin, una rete di radiotelescopi distribuiti per tutta l’Inghilterra e collegati con fibre ottiche. Jodrell Bank ospita il correlatore di questa rete, ovvero il supercomputer che combina i dati delle “sette sorelle” per realizzare immagini radio molto più dettagliate di quanto sia possibile fare con una sola antenna. Infine, Jodrell Bank ospita numerosi laboratori dedicati allo sviluppo di tecnologie in ambito elettronico e digitale, utili per il continuo miglioramento delle osservazioni».
E fuori dall’Inghilterra? Che ruolo ha questa struttura?
«Accanto a queste attività, gestite dall’Università di Manchester e oggetto dei tagli previsti, a Jodrell Bank è stato installato anche il quartier generale di Skao, il nuovo radiotelescopio fiore all’occhiello della comunità internazionale, che però è in fase di costruzione in Australia e Sudafrica. Quindi, paradossalmente, se i fondi saranno effettivamente tagliati, resterebbe aperto il quartier generale di uno strumento che si trova lontano mentre tutta la strumentazione locale sarebbe sostanzialmente abbandonata».
Dunque l’osservatorio parrebbe tutt’altro che superato, nonostante il telescopio Lovell abbia quasi settant’anni…
«L’e-Merlin è uno strumento che è stato costantemente aggiornato nel corso degli anni ed è tuttora un osservatorio di punta. Ad esempio, il prefisso “e-” si riferisce all’upgrade per cui i dati delle stazioni remote vengono attualmente inviati in modo “elettronico” tramite fibre ottiche, e non via ponti radio, come si faceva inizialmente. Lo strumento fornisce con regolarità importanti risultati sia operando in modo indipendente che all’interno della più grande rete europea – alla quale fornisce maggiore sensibilità e flessibilità – e in coordinamento con osservatori ad altre frequenze e persino con i rivelatori di onde gravitazionali e neutrini. Ad esempio, in questo lavoro del 2021 e-Merlin e IceCube – il fondatore di quest’ultimo è stato appena insignito del premio Nobel – hanno lavorato assieme per dimostrare che un neutrino rivelato da IceCube era stato prodotto nella distruzione di una stella da parte di un buco nero supermassiccio. E anche con l’entrata in funzione di Skao, la risoluzione angolare di e-Merlin resterà fino a cinque volte migliore! Per non parlare del fatto che potrà continuare a vedere regioni del cielo inaccessibili a Skao, che si trova nell’emisfero opposto».
A che punto è la raccolta firme?
«Le due petizioni principali hanno superato le trentottomila e trentunmila firme, e molte altre ne sono sorte anche da parte della comunità locale per difendere quello che è un vero e proprio patrimonio storico e culturale. L’osservatorio di Jodrell Bank è riconosciuto come patrimonio mondiale dell’umanità dall’Unesco e praticamente tutti gli studenti e le studentesse inglesi lo visitano come parte del proprio percorso formativo. È stato ripetutamente sede di eventi di musica, scienza, arte e cultura. Al di là delle iniziative partite da parte della cittadinanza, anche la comunità scientifica si è espressa in modo molto forte, con lettere aperte da parte di numerosi esponenti di alto livello di tutta la comunità radioastronomica internazionale».
Hai un ricordo personale legato al Jodrell Bank?
«Ne ho almeno un paio che mi sono molto cari. Anzitutto, Jodrell Bank è stata la sede presso cui ho frequentato la mia prima scuola di interferometria radio, quando ero ancora un laureando dell’Università di Bologna. A quei tempi era molto più raro fare esperienze all’estero e per me fu un grande onore poter passare una settimana in quel luogo che era contemporaneamente affascinante e anche un po’ intimorente. E ricordo ancora perfettamente l’emozione, dopo una giornata intera di lezioni ed esercitazioni molto intense, di vedere muovere il radiotelescopio nella luce del tardo pomeriggio di fine aprile. Mi ricordo di averlo definito persino romantico!».
Un ricordo più recente invece?
«Era l’estate del 2021 ed era da poco esplosa una nova in Ofiuco. Attivammo con grande urgenza una serie di osservazioni con la rete Evn, a cui tutto e-Merlin ha partecipato, fornendo sensibilità in particolare alle regioni più tenui visibili quando ormai l’emissione ottica ed X era svanita. Il professor O’Brien dell’Università di Manchester seguì personalmente le osservazioni e mi mandò la foto che correda quest’intervista, che conservo ancora caramente e mostro in tutte le presentazioni su quella campagna, sulla quale abbiamo già basato varie pubblicazioni».
Ogni due anni la comunità italiana dei Merceologi si ritrova per condividere idee, presentare progetti e creare nuove collaborazioni. Dal 14 al 16 settembre si è svolto a Catania il XXXIII Congresso Nazionale delle Scienze Merceologiche (AISME 2026), incentrato sul tema Rigenerare il valore: qualità, innovazione e sostenibilità per il futuro delle organizzazioni e della società. La Fondazione PIN ha partecipato con ARCO, Circulab e QUMAP.
In occasione dei suoi sessant’anni, il 23 e 24 ottobre, l’Istituto Ernesto de Martino organizza un convegno dedicato alla propria storia e alle prospettive future, tra ricerca, documentazione sonora e partecipazione culturale. Il corso di laurea Pro.Ge.A.S. è partner dell’iniziativa e parteciperà a diversi appuntamenti in programma.
Martedì 20 ottobre alle ore 18:30, il Museo del Tessuto ospita la presentazione di Se sembra impossibile, puoi farlo, il nuovo volume dell'autrice e stilista edito da Solferino. Un appuntamento promosso in sinergia con il territorio, con la partecipazione della giornalista Silvia Gambi.
In occasione della Giornata mondiale dell'alimentazione, il 16 ottobre 2026 l'Aula Maurizio Fioravanti della Fondazione PIN - Polo di Prato dell'Università di Firenze ha ospitato l'iniziativa La scuola nel sistema del cibo. Mense scolastiche e produzioni locali. L'incontro, organizzato nell'ambito delle Politiche urbane del cibo di Prato, ha riunito rappresentanti delle istituzioni, esperti della nutrizione e aziende del settore per fare il punto sul ruolo della refezione scolastica, sulla valorizzazione dei prodotti del territorio e sull'educazione alimentare delle nuove generazioni.
Il Dipartimento di Architettura dell'Università degli Studi di Firenze (UNIFI) si prepara ad accogliere i nuovi studenti con la Welcome Week per l'anno accademico 2026/2027, in programma dal 12 al 14 ottobre 2026. Un ricco calendario di appuntamenti, incontri istituzionali e attività sul territorio accompagnerà le future matricole alla scoperta dell'offerta formativa, dei laboratori e dei servizi messi a disposizione dall'ateneo.

Da lontano, una stella sembra un punto netto nel cielo. Se riuscissimo a distinguerne il disco, però, vedremmo che non ha contorni così decisi: la sua luce sfuma dal centro verso il bordo, facendosi lentamente più tenue. Una sfumatura ben nota, ma che nuove osservazioni mostrano diversa da quanto prevedono i modelli delle atmosfere stellari.
A misurarla con grande precisione è stato un gruppo di ricerca guidato da Narsireddy Anugu, del Center for High Angular Resolution Astronomy della Georgia State University, usando il Chara Array sul Monte Wilson, in California. Lo studio, pubblicato il mese scorso su The Astronomical Journal, prende in esame 31 stelle evolute e confronta il modo in cui la loro luminosità cambia dal centro al margine del disco in due diverse bande dell’infrarosso. Il fenomeno si chiama limb darkening, o oscuramento al bordo, e dipende da quanto in profondità riusciamo a “guardare” nell’atmosfera della stella. Verso il centro del disco, la nostra linea di vista entra quasi perpendicolarmente nell’atmosfera stellare e la luce che riceviamo arriva da regioni più profonde e calde. Avvicinandoci al bordo, invece, lo sguardo diventa sempre più radente e intercetta soprattutto gli strati più esterni, dove la temperatura è più bassa: è per questo che il disco stellare appare più luminoso al centro e sfuma progressivamente verso i margini. Quanto sia marcata questa sfumatura dipende anche dalla lunghezza d’onda alla quale osserviamo la stella.

Le 31 stelle osservate con il Chara Array nel vicino infrarosso, a 1,6 micrometri, mostrano tutte il caratteristico limb darkening: la luce è più intensa al centro, dove vediamo regioni più calde, e si attenua verso il bordo, più freddo. I colori indicano l’intensità relativa, mentre accanto a ciascuna stella è riportato il raggio espresso in raggi solari. Le immagini sono mostrate alla stessa scala relativa. Crediti: Georgia State University/Chara Array
È qui che le nuove misure cominciano a discostarsi dalle previsioni: le osservazioni di Chara sono state effettuate simultaneamente nelle bande H e K dell’infrarosso, centrate rispettivamente attorno a 1,6 e 2,2 micrometri. Alle lunghezze d’onda maggiori l’oscuramento al bordo dovrebbe diventare meno pronunciato, come previsto dai modelli di atmosfera stellare. Ed è proprio quello che mostrano le osservazioni, insieme a un’altra tendenza: il limb darkening è meno marcato nelle stelle con temperature superficiali più elevate. Ma c’è un problema: nel campione osservato, il limb darkening diminuisce tra le due bande di quasi il 40 per cento, molto più di quanto prevedano i modelli. La direzione del cambiamento è quella attesa, ma la sua intensità no.
La differenza non riguarda soltanto un dettaglio dell’aspetto delle stelle: il modo in cui la luminosità varia dal centro al bordo porta infatti informazioni sulla distribuzione della temperatura e sull’opacità negli strati dell’atmosfera stellare e misurarlo direttamente offre quindi un banco di prova per verificare quanto bene i modelli descrivano la struttura delle stelle. Facile a dirsi, meno a farsi. Anche le stelle relativamente vicine sono così lontane da apparire nella maggior parte dei telescopi come puntini luminosi. Chara riesce a spingersi oltre grazie all’interferometria: combina la luce raccolta da sei telescopi distribuiti sul Monte Wilson, raggiungendo un potere risolutivo impossibile per ciascun telescopio preso singolarmente. Invece di produrre una fotografia convenzionale del disco stellare, misura come cambia il segnale interferometrico al variare della distanza fra i telescopi, permettendo di ricavare sia il diametro angolare della stella sia il profilo con cui la sua luminosità diminuisce verso il bordo.

Due modelli di Procyon, una delle stelle più brillanti del cielo e la principale della costellazione del Cane Minore, osservata a diverse lunghezze d’onda nel vicino infrarosso. In entrambi i casi la stella appare più luminosa al centro e più debole verso il bordo, il caratteristico effetto di limb darkening. Le misure del Chara Array mostrano però che questa sfumatura dal centro al margine è più marcata alle lunghezze d’onda più corte. Crediti: Georgia State University/Chara Array
Il confronto è particolarmente interessante perché riguarda stelle evolute, con atmosfere più estese e complesse rispetto a quelle di stelle come il Sole. Proprio per questo, descriverne con precisione il profilo di luminosità è una prova impegnativa per i modelli di atmosfera stellare. Gli autori ne hanno messi alla prova diversi, ma nessuno riesce a riprodurre del tutto quanto rapidamente il limb darkening cambia con la lunghezza d’onda. Conoscere bene il limb darkening serve anche fuori dallo studio delle atmosfere stellari. Quando un esopianeta transita davanti alla propria stella, infatti, non attraversa un disco uniformemente luminoso, ma la quantità di luce che nasconde cambia a seconda della zona del disco che sta coprendo e i modelli delle curve di transito devono tenerne conto per ricavare con precisione le proprietà del pianeta. Le stelle analizzate in questo studio non sono però quelle più comunemente cercate nelle osservazioni di transiti, per cui il prossimo passo sarà ampliare il confronto a stelle di sequenza principale e osservare il limb darkening su un intervallo di lunghezze d’onda ancora più ampio, dal visibile all’infrarosso.
Se anche lì la luce continuerà a sfumare diversamente da quanto previsto, saranno i modelli a dover mettere meglio a fuoco i bordi delle stelle.
Per saperne di più:
Si è svolta nell'Aula magna del Rettorato dell'Università di Firenze la cerimonia di consegna del Premio Tesi di Dottorato Città di Firenze 2025, l'appuntamento promosso dall'Ateneo fiorentino attraverso la casa editrice Firenze University Press (FUP) e in stretta sinergia con il Comune di Firenze. L'iniziativa nasce con l'obiettivo di dare risalto all'eccellenza dei percorsi di dottorato e favorire un dialogo costante tra mondo della ricerca, istituzioni locali e comunità.
La campagna scoperta da Bitdefender colpisce dispositivi Android economici attraverso applicazioni inserite direttamente nel firmware. Il componente malevolo opera con privilegi di sistema, installa altri software senza consenso e può trasformare il telefono in un nodo proxy controllato da remoto. L’Italia è fra i Paesi con più rilevazioni. Uno smartphone nuovo, appena estratto dalla confezione, […]
L'articolo Midnight Mimosa, ancora malware Android installato prima dell’acquisto proviene da Securityinfo.it.

Un astronomo punta il telescopio verso Marte e, invece di canali e calotte polari, ci trova l’amore. È il 1910 e sugli schermi italiani passa Un matrimonio interplanetario: pochi minuti di pellicola muta, fondali dipinti, una storia sentimentale che attraversa lo spazio. È considerato il primo film di fantascienza girato in Italia. Lo firma un autore che i lettori, soprattutto i più giovani, conoscono già da anni con uno pseudonimo esotico e un po’ buffo: Yambo.
Dietro quel nome c’era Enrico Novelli (Pisa, 1874 – Firenze, 1943), figlio d’arte – il padre Ermete riconosciuto come uno dei più grandi maestri d’arte drammatica – e autore di una produzione che ancora oggi nessuno è riuscito a censire per intero. Romanzi d’avventura e d’anticipazione, racconti, fumetti, illustrazioni, teatro e teatro di figura, cinema, giornalismo, divulgazione scientifica. «Un incursore dell’immaginario», lo definiscono Paolo Tozzi e Francesca Brunetti nella prefazione di Yambo 150. L’universo di Yambo tra scienza, avventura e immaginazione (Felici Editore, 2026). Un artista «radicalmente eclettico al punto da risultare inafferrabile» e che proprio per questo il Novecento ha finito per perdere per strada.

Paolo Tozzi, Fabio Gadducci, Francesca Brunetti (a cura di), Yambo 150. L’universo di Yambo tra scienza, avventura e immaginazione, Felici Editore, 2026, 164 pagine, 20 euro
Per i 150 anni dalla nascita di Yambo un gruppo decisamente eterogeneo – esperti di fumetto e di letteratura per ragazzi, storici del cinema e della scienza, bibliotecari, informatici, autori e astrofisici – ha deciso di festeggiare. A Firenze, la Biblioteca Marucelliana ha esposto autografi, disegni e volumi rari, mentre un ciclo di incontri si è svolto tra la Marucelliana e la biblioteca dell’Inaf di Arcetri. A Torino il MuFant, il Museo del fantastico e della fantascienza, ha ricollocato Yambo nella storia internazionale del genere. A Pisa, sua città natale, Palazzo Blu ha messo in dialogo le tavole originali de Gli esploratori dell’infinito con la loro nuova vita a fumetti, la graphic novel firmata da Davide La Rosa e Armin Barducci.
Il volume curato da Tozzi, Brunetti e Fabio Gadducci raccoglie e racconta queste esperienze. Ma c’è anche la giovinezza bohémienne di Novelli tra Firenze, Milano e la Roma umbertina, il suo rapporto col fumetto, il serrato confronto con il francese Albert Robida.
Chi si occupa di letteratura per l’infanzia e per ragazzi sa bene che fantasia e scienza non sono mondi antitetici. Quando Gianni Rodari parlava del “binomio fantastico” come scintilla per mettere in moto l’immaginazione, evidenziava proprio l’incontro tra elementi apparentemente lontani. Nella storia della letteratura giovanile, i classici topoi della narrazione — dal viaggio verso mondi inesplorati alle macchine prodigiose, dai viaggi nel tempo alla conquista dello spazio — sono sempre stati il terreno d’elezione su cui s’innestano le scoperte e le ipotesi scientifiche del proprio tempo. Yambo ha incarnato questo spirito in modo esemplare. In romanzi come Gli eroi del Gladiator (1900) o La colonia lunare (1908) la meraviglia del racconto non va mai a scapito della cura dell’informazione. Yambo citava fonti scientifiche coeve, dimostrando una curiosità insaziabile e un rispetto profondo per i fatti della scienza, riuscendo al contempo a mantenere un registro ironico e leggero.
Come sottolinea Paolo Tozzi, ricercatore all’Inaf di Arcetri e tra i curatori del volume: «La nostra scoperta dell’universo di Yambo è nata quasi per caso, nell’ambito di iniziative che intrecciavano astrofisica e cinema muto. Ci siamo trovati di fronte a una produzione sterminata e di sorprendente accuratezza scientifica e tecnologica. Basti pensare che nel romanzo Gli esploratori dell’infinito Yambo riporta nozioni astronomiche attinte direttamente dai testi specialistici dell’epoca, citando con precisione le fonti e ricorrendo a geniali espedienti ironici qualora le esigenze narrative lo costringessero a deviare dal rigore filologico. Un atteggiamento intellettuale proprio del vero scienziato, oggi quanto mai raro da rintracciare in chi si occupa di narrazione».
Il primo incontro di Tozzi con questo universo è avvenuto tra gli scaffali di casa: una copia di Ciuffettino del 1940 nella biblioteca paterna. «Da quel momento ho cominciato a indagare», spiega, «e l’universo di Yambo mi si è letteralmente spalancato davanti, come in un big bang».
Prendiamo un titolo a caso, scegliendo nell’immensa produzione di Enrico Novelli: il già citato Gli esploratori dell’infinito. Nel 1898 Carl Gustav Witt e Auguste Charlois scoprono Eros, il primo asteroide noto la cui orbita si avvicina a quella terrestre. Pochi anni dopo Yambo lo ribattezza Cupido, lo fa catturare dall’atmosfera terrestre e lo trasforma in un veicolo: a bordo salgono un milionario misantropo, Harry Shtarr, e il suo segretario Giorgio, in fuga dalla noia della vita sulla Terra. Scopriranno di non essere soli: una banda di falsari ha impiantato lassù una zecca clandestina. Un’esplosione spinge l’asteroide su un’orbita ellittica che porta l’improbabile combriccola fino ai confini del sistema solare.
C’è, in questa trama, tutto l’armamentario della grande letteratura per ragazzi: il viaggio straordinario di ascendenza verniana, l’isola deserta che si fa robinsonata spaziale, i pirati – qui falsari –, i mostri – le «zoologie impossibili» dei mercuriani –, il mondo rovesciato in cui gli adulti appaiono ridicoli. Sono i topoi di sempre della fiaba e del romanzo d’avventura, e Yambo li riempie di scienza e di tecnica: l’isola diventa un corpo celeste, il vascello un’astronave, il talismano un’invenzione. Con un dettaglio che oggi suona profetico: un asteroide agganciato, portato in orbita vicino alla Terra e abitato da chi vuole farci affari. A oltre un secolo di distanza le sonde Hayabusa2 e Osiris-Rex hanno riportato a terra campioni di Ryugu e Bennu, e lo sfruttamento minerario dei piccoli corpi del Sistema solare è entrato nei piani di agenzie spaziali e aziende private.
Se Yambo ha ancora qualcosa da dire, però, non è tanto sull’astrofisica di oggi quanto sul modo di raccontarla. Tozzi ne è convinto: «In questi anni complicati rischiamo di concentrarci troppo sui contenuti e troppo poco sulle narrazioni. I festival scientifici e i libri divulgativi, soprattutto quelli per ragazzi, si rivolgono spesso a chi è già curioso e appassionato di scienza. Ma sono le storie a far nascere la curiosità anche in chi parte lontano dall’astrofisica, e più in generale dalla conoscenza».
Yambo ci riuscì con un successo enorme, in un’epoca e in un contesto molto diversi dal nostro, trasferendo la stessa libertà di scrittura in ogni forma espressiva che toccava: romanzo, teatro, cinema, giornalismo, saggio, fumetto, illustrazione. «Yambo ci lancia una sfida», conclude Tozzi: «affrontare l’enorme complessità del contemporaneo con leggerezza, senza rinunciare a un estremo rigore filologico e, soprattutto, con una piena consapevolezza del potere della narrazione».
Non è un caso che Umberto Eco, ne La misteriosa fiamma della regina Loana, abbia scelto proprio il nome Yambo per il suo protagonista, un uomo che ha perso la memoria e la ritrova sfogliando i libri e i giornalini della propria infanzia. Yambo come chiave d’accesso a un immaginario condiviso, sepolto ma non perduto.
A dieci anni dal 24 agosto 2016, data che ha segnato profondamente il territorio e la comunità dell’Appennino centrale, ripercorrere quei mesi significa anche ricordare il grande sforzo scientifico compiuto per analizzare in tempo reale l’evoluzione della sequenza sismica iniziata con il terremoto di Amatrice (Mw 6.0). Nelle prime settimane dopo la scossa, con i dati strumentali acquisiti in tempo reale dalla Sala di Sorveglianza Sismica dell’INGV, alcuni studi si concentrarono su un parametro classico ed estremamente significativo: il b-value della legge di Gutenberg-Richter. Questo valore indica il rapporto tra il numero di piccoli terremoti e quelli di magnitudo maggiore in una determinata area. In questa chiave di lettura, anche i piccoli terremoti assumono una rilevanza informativa primaria: oltre a consentire la localizzazione della sismicità, permettono di monitorare la variazione temporale di questo rapporto e di stimare la conseguente distribuzione dello stress lungo la faglia.
Ma perché il b-value è così importante e in che modo si lega ai “colori dello stress”?
La relazione di Gutenberg-Richter, formulata nel 1944, è una di quelle scoperte nel campo della sismologia che, dopo più di 80 anni, resta ancora valida. I due sismologi americani osservarono che, riportando in un grafico il logaritmo del numero cumulato dei terremoti (asse y) in funzione della magnitudo (asse x), si ottiene una retta. Per numero cumulato si intende il numero di terremoti con magnitudo maggiore o uguale al valore considerato.
La relazione è rappresentata da questa equazione: Log N = a – b * M
dove M è la magnitudo, N il numero dei terremoti con magnitudo maggiore o uguale a M, a e b i parametri che descrivono la retta (Figura 1).

L’inclinazione della retta che interpola i dati è quindi il b-value. Una pendenza più ripida (alto b-value) indica una grande quantità di piccoli eventi rispetto a quelli grandi; una pendenza più dolce (basso b-value) indica che la quota di eventi più forti rispetto a quelli di bassa magnitudo aumenta, cosa che indica un forte accumulo di stress.
Il valore medio del b-value a scala globale è solitamente pari a 1, questo significa che per ogni terremoto di una determinata magnitudo, ne avvengono mediamente dieci di magnitudo inferiore di un punto: ad esempio, dieci eventi di magnitudo 4 per ogni terremoto di magnitudo 5. Tuttavia, la crosta terrestre non è omogenea e le variazioni locali riflettono lo stato meccanico della crosta:

Nel 2016, all’indomani del terremoto del 24 agosto, è stato realizzato uno studio sull’evoluzione temporale della sismicità dell’Appennino centrale a partire dal 2005 (Figura 2). Di seguito è riportata l’analisi della distribuzione spaziale del b-value nelle diverse fasi temporali dal 2005 in poi:

Proiettando i dati lungo le sezioni verticali longitudinali (Figura 4), le anomalie del b-value delineano la complessa anatomia della crosta appenninica. Il profilo prima del terremoto di Amatrice (Profilo AA’) mostra un vistoso contrasto: un volume ad alto b-value (cerchio rosso) al di sotto di Accumoli tra i 6 e i 12 km di profondità e un’asperità a basso b-value al di sotto di Amatrice (cerchio bianco). In corrispondenza di quest’ultima area, al di sotto di Amatrice, era inoltre presente una significativa concentrazione di terremoti, indicando che la sismicità non era confinata al solo settore di Accumoli. Subito dopo la scossa del 24 agosto, la nuova fotografia dell’area (Profilo BB’) ha rivelato un’evoluzione importante: mentre al di sotto di Accumoli il b-value rimane alto per il rilascio di fluidi e deformazioni, ai bordi della struttura si sono delineate due nette anomalie ‘fredde’ a basso b-value (circa 0.8), una a sud (tra Amatrice e Campotosto) e una a nord (Figura 4b), localizzata al di sotto di Norcia (cerchio bianco). Questi settori, non ancora deformati e soggetti a un elevato carico di stress, corrispondono ad asperità della crosta terrestre in cui si concentra e si accumula l’energia.

L’analisi ha preso in esame un arco temporale di oltre dieci anni di sismicità includendo anche l’intera evoluzione della sequenza dell’Aquila del 2009. Questo ha permesso di osservare come il b-value sia variato nel tempo e nello spazio, seguendo le fluttuazioni dello stress crostale lungo questo intero settore dell’Appennino centrale.
Nel caso dell’Appennino centrale, la sequenza sismica del 2016 ha mostrato un’evoluzione particolarmente rapida e complessa. La progressiva propagazione della sismicità verso nord è infatti poi proseguita fino alla forte scossa di Norcia del 30 ottobre 2016 (Mw 6.5, ipocentro a circa 9 km), interessando un settore crostale caratterizzato da bassi valori del b-value.
Il susseguirsi di questi eventi ha offerto l’opportunità di studiare a posteriori la risposta della crosta, evidenziando come le variazioni del b-value aiutino a descrivere la complessa ridistribuzione dello stress tra i diversi segmenti di faglia durante una sequenza sismica.
Rileggere quelle mappe a dieci anni di distanza da una sequenza così drammatica, evidenzia il valore straordinario del monitoraggio costante dei parametri statistici che caratterizzano la sismicità. Identificare i punti di maggiore concentrazione dello stress lungo una faglia nel corso di una sequenza attiva non consente di fare previsioni deterministiche precisando data e ora degli eventi sismici; tuttavia, risulta essenziale per comprendere le modalità di distribuzione dello sforzo all’interno di una struttura sismogenetica, fornendo un contributo cruciale per la valutazione della pericolosità sismica a breve termine.
La ricerca avviata in quei giorni convulsi non si è fermata e continua a perfezionarsi, integrando i dati del b-value con studi multidisciplinari, con l’obiettivo di rendere i colori dello stress uno strumento utile per comprendere la complessità delle faglie e migliorare gli strumenti per la difesa dai terremoti.
Analisi così dettagliate sul b-value sono possibili solo grazie alla qualità, continuità e omogeneità del Bollettino Sismico Italiano (BSI Working Group., 2015), alimentato dalla Rete Sismica dell’INGV. Su questa robusta base si fonda il lavoro del Centro di Pericolosità Sismica (CPS) dell’INGV [1], che integra dati, modelli e competenze per trasformare la ricerca sullo stato della crosta terrestre in strumenti utili alla valutazione della pericolosità sismica per il territorio italiano.
A cura di Caterina Montuori, Giuseppe Falcone, Maura Murru, INGV
BSI Working Group (2015). Bollettino Sismico Italiano (BSI). Istituto Nazionale di Geofisica e Vulcanologia (INGV). https://doi.org/10.13127/bsi
Montuori, C., Murru, M., Falcone, G., (2016). Spatial Variation of the B-Value Observed for the Periods Preceding and Following the 24 August 2016, Amatrice Earthquake (ML 6.0) (central Italy). Annals of Geophysics, 59. https://doi.org/10.4401/ag-7273.
[1] https://www.ingv.it/risorse-e-servizi/centri/centro-pericolosita-sismica-cps
Licenza

Quest’opera è distribuita con Licenza Creative Commons Attribuzione – Non opere derivate 4.0 Internazionale
A teenager from Amman, Jordan suspected of leading the prolific data theft and extortion group ShinyHunters has been detained and is reportedly cooperating with the FBI to identify other members of the hacking gang. KrebsOnSecurity has learned that the suspect, who uses the hacker handle “Rey,” was detained as ShinyHunters was in the process of extorting a business unit recently divested by the global aerospace company Boeing, which manufactures the fleet of planes used by the employer of Rey’s father — Royal Jordanian Airlines.

The logo for Jeppesen ForeFlight, a business unit divested last year by the aerospace firm Boeing.
On October 3, Reuters cited three unnamed sources saying a suspected ShinyHunters member in Amman named Saif Al-din Khader was detained by Jordanian authorities and was cooperating with the FBI. KrebsOnSecurity identified Rey as Khader in a November 2025 profile, in which the young man admitted working with multiple ransomware groups.
Rey was featured again in a September 28 exclusive about the Dutch police arresting 24-year-old convicted cybercriminal Pepijn van der Stap on suspicion of aiding in data thefts and extortions by ShinyHunters. The story noted that immediately following the Dutchman’s arrest on the evening of September 15, Rey assumed control over the ShinyHunters brand and boasted publicly about stealing highly sensitive data from the FBI and extorting the ransomware group Cl0p.
Rey taunted both the FBI and Cl0p with memes posted to his longtime account on Twitter/X, while simultaneously including images of the avatar used by Van Der Stap’s former hacker alias “Umbreon” in an apparent attempt to frame the Dutchman for both hacks.

A taunting meme uploaded to Twitter/X by Rey on Sept. 22. A giant sized version of the Pokemon character Umbreon can be seen in the bottom left.
As noted in our September 28 report, ShinyHunters gained access to the FBI site and other victims by exploiting a vulnerability (CVE-2026-35273) in PeopleSoft, a software-as-a-service platform from the tech giant Oracle that is broadly used by companies to manage hiring and human resources, benefits and payroll. Oracle quickly issued a fix for CVE-2026-35273, which ShinyHunters first began exploiting as a zero-day in June, and at the time Mandiant released web application firewall rules intended for organizations that couldn’t apply the security update quickly enough.
ShinyHunters told BleepingComputer in June that the original goal behind exploiting the PeopleSoft vulnerability was to breach the FBI’s own PeopleSoft database, but the hackers said those attacks were unsuccessful for some reason. In recent weeks, however, ShinyHunters turned to a well-known URL-encoding trick to bypass Mandiant’s suggested web application firewall rules.
In a report released Sept. 25, security experts at Mandiant and the Google Threat Intelligence Group (GTIG) confirmed that ShinyHunters had mass-exploited the PeopleSoft vulnerability to steal data from dozens of systems across a range of industries, including higher education, technology, healthcare, agriculture, transportation and government.
Reuters reported October 5 that the FBI has removed a contractor at Accenture over their failure to patch the FBI recruitment website hacked by ShinyHunters, which exposed sensitive data on more than 5,000 FBI personnel, including each’s person’s unit and specialization, as well as medical and psychiatric records.
According to two sources familiar with the ShinyHunters investigation, a navigation and digital aviation unit recently divested by the global aerospace company Boeing was among the victims that ShinyHunters was in the process of extorting when Rey was apprehended by Jordanian authorities.
Those sources said the FBI’s investigation into ShinyHunters gained renewed urgency with the group’s attempted extortion of the former Boeing unit, which allegedly included the theft of sensitive information that sources said could pose operational safety and security risks.
In a brief statement shared with KrebsOnSecurity, Boeing acknowledged the extortion attempts by ShinyHunters, and said the incident concerned data stolen from Jeppesen ForeFlight, a subsidiary that Boeing sold in November 2025 to the private equity firm Thoma Bravo for $10.55 billion.
“We are aware of claims by a threat actor regarding data allegedly associated with Boeing and our former subsidiary Jeppesen ForeFlight,” a Boeing spokesperson shared. “We are actively reviewing the matter with the Jeppesen ForeFlight team.”
A spokesperson for Jeppesen ForeFlight shared a written statement in response to questions, saying the company has seen no impact on their end. “Based on our investigation to date into this claim and proactive security posture, there was no impact to our operations or products.”
Rey’s alleged involvement in attempting to extort the former Boeing unit is noteworthy because there is strong evidence that his father works for Royal Jordanian Airlines, which is mostly controlled by the Jordanian government and operates its long-haul fleet on passenger planes built by Boeing. Rey claimed on Telegram in early 2025 that his father was an airline pilot, although that could not be independently confirmed.
However, as noted in our November 2025 profile of Rey, his family’s shared computer was at one point compromised by password-stealing malware, and the data collected by that malware clearly shows Rey’s father used the same credentials to log in at multiple online portals for Royal Jordanian Airlines employees.
Royal Jordanian Airlines has not yet responded to a request for comment. In advance of our September 28 story, KrebsOnSecurity once again emailed Rey’s father to seek comment and update him on his son’s alleged activities. Neither of the Khaders have responded. But just hours after that request was sent, Rey began deleting his various social media accounts, including the Twitter/X account he previously used to taunt the FBI, Cl0p, and other ShinyHunters victims.
Rey may have nixed many of his social media profiles, but his cybersecurity blog on GitHub somehow escaped the purge, and it shows that Rey was fixated on the leaders of the Cl0p ransomware group. In March 2026, Rey’s blog featured a lengthy post that identified two Russian men as the core developers and hackers behind Cl0p.

Rey’s blog on GitHub. This post doxes two Russian men as the core operators behind Cl0p, one of the oldest and most established ransomware groups still in operation today.
Meanwhile, news outlets in the Netherlands reported explosive new allegations leveled at Van der Stap, whose supposed personal transformation from convicted to reformed hacker has been widely covered in the tech news media. The Dutch daily RTL reported on Sept. 29 that investigators suspect Van der Stap tried to orchestrate at least two murders. According to RTL, the murders were allegedly to be committed abroad, and there are indications Van der Stap gave the order for these attacks.
Van der Stap was released from prison after serving the better part of a four year sentence for data theft and extortion activity that prosecutors said netted between €1.5 million and €2.7 million. In an interview with KrebsOnSecurity on September 9, Van der Stap described his new role as “offensive security lead” at the Dutch cybersecurity company Neo Security, saying the job involved probing client networks for security vulnerabilities.
Neo Security’s owner Benjamin Korper told Reuters he has hired an outside firm to investigate whether Van der Stap had hacked Neo Security or its customers, but that so far investigators have found no evidence he acted against his employer or clients. Korper said Dutch forensic investigators visited his office on September 15, the night Van der Stap was arrested in a dramatic police raid that reportedly involved flash bang grenades.

A screenshot of a Sept 16 story by the Dutch news outlet at5.nl, describing a police raid on Van Der Stap’s residence that reportedly used flash-bang grenades.
Prior to his first arrest in 2023, Van der Stap was working as a software engineer at the Amsterdam-based cybersecurity startup Hadrian, while volunteering at the Dutch Institute for Vulnerability Disclosure (DIVD) — even as he was hacking into and extorting a number of large organizations.
When asked in a recent interview why anyone should believe the word of a self-described “reformed” cybercriminal who had so casually deceived countless friends, co-workers and journalists for years, Van der Stap replied that his work spoke for itself and there was nothing he could say that would convince his worst critics.
“You can throw a bunch of nice words at someone, but you can’t convince them if they don’t want to be convinced,” Van der Stap told KrebsOnSecurity on Sept. 9. “I’m doing what I can to repay victims, and that’s all I can do. If someone doesn’t want to believe me, then that’s on them.”
Cybercriminals aligned with ShinyHunters have been responsible for dozens of data breaches involving billions of stolen records, and breaches claimed by the group stretch back to at least 2019. But experts say the people recently operating behind the ShinyHunters name are not the same core members that populated the group in its early days, most of whom are French citizens who have been arrested (if not also imprisoned) on at least one prior occasion for alleged cybercrime activity.
More to the point, ShinyHunters has become something of a franchise. Think the Dread Pirate Roberts character in the 1980s cult movie classic “The Princess Bride,” only succession by death is replaced with succession by arrest, and there can be multiple simultaneous Dread Pirate Robertses. Sources close to the investigation say the FBI is focusing on a remaining handful of cybercriminal freelancers or affiliates who have been feeding the group stolen credentials to various software-as-a-service (SaaS) platforms used by major companies in exchange for a cut of any data ransoms later paid by victims.
In the days after the news broke of Van der Stap’s arrest, a cybercrime-focused chat server on Telegram that was allegedly operated by Rey erupted with hot takes, with most participants heaping ridicule on the teenage hacker after he publicly backed down from threats against the FBI and Cl0p, and again when the ShinyHunters’s darknet website suddenly went offline. Several commentators accused Rey of resurrecting the ShinyHunters brand after its core members were rounded up in France, and making a mockery of the group’s name and reputation ever since.
“He bought the old forum PGP key and used it to make new Breachforum websites and Telegram channels larping as ShinyHunters to ransom companies and then sell the used data or resell his forum when he goes broke,” one member recounted.
A relatively new Telegram channel called “The Battle” has been doxing and needling Rey and other alleged ShinyHunters members for several weeks, and it has gained a considerable readership among the cybercrime communities operating on Telegram. One of the coordinators of that harassment campaign repeatedly portrayed Rey as clueless greenhorn who sought to ride the coattails of a cybercriminal brand that has long enjoyed a reputation for ruthlessly selling or publishing data stolen from victim companies who refuse to give in to extortion demands.
“Rey (Saif Al-Din Khader) made a serious mistake when he started pretending to be a member of ShinyHunters,” wrote the administrators of The Battle server on Telegram. “That group had already been dismantled, with many of its members either arrested or imprisoned, yet Rey still chose to use its name while carrying out his crimes. We’re aware of claims that [Rey] caused over $200 million in damages and helped around 5–6 friend groups in the community make money by using Shiny Hunters group aliases to negotiate deals for a 25–30% cut over the past few months.”
In an interview with The Register, ShinyHunters claimed they hacked the FBI to counter the agency’s narrative in a May 2026 alert that advised victims against paying a ransom to the group, which came off looking unprofessional and capricious in the FBI’s advisory.

A flash notice on ShinyHunters released by the FBI on May 15, 2026.
The public notice warned the group has been known to pursue a number of different victim harassment strategies, from sending threatening text messages and phone calls to victims and their family members to in some cases swatting victims. The FBI warned ShinyHunters members “may also falsely claim to have sensitive or compromising information, including embarrassing photographs or videos of victims, which frequently do not exist.”
The hackers told The Register their attack on the FBI “demonstrated our technical capabilities and directly refuted the misinformation disseminated by the FBI, journalists, and industry researchers.” At the same time, the group’s leaders seemed to acknowledge that the FBI’s warning materially harmed their prospects for convincing victims to pay, saying “this was fundamentally a public relations and marketing initiative for our business.”
Quando si parla di terremoti, l’attenzione si concentra principalmente sulla crosta terrestre perché è lì che avvengono la maggior parte degli eventi sismici. Eppure, i processi che controllano la dinamica del pianeta e che influenzano anche la distribuzione della sismicità si sviluppano molto più in profondità, fino a centinaia di chilometri sotto i nostri piedi. Due studi recenti (Montuori et al., 2026; Bonatto et al., 2026) hanno consentito di esplorare proprio queste profondità sotto il Mediterraneo centrale, offrendo una visione che collega ciò che avviene nella crosta con i processi del mantello.
La regione mediterranea, un’area geologicamente giovane e complessa, è uno dei laboratori naturali più affascinanti per la geodinamica. Da milioni di anni, l’interazione tra la placca africana e quella euroasiatica genera, in uno spazio relativamente ristretto, una straordinaria varietà di strutture geologiche e processi tettonici: catene montuose, bacini marini, zone di subduzione, collisioni continentali e un’intensa attività sismica e vulcanica. In particolare, nelle zone di subduzione, una porzione di litosfera si immerge progressivamente nel mantello, dando origine ai processi profondi che sono il focus di questo articolo.
Tra queste zone di subduzione, uno dei sistemi più attivi è rappresentato dall’arco calabro (Figura 1), in cui una porzione di litosfera oceanica – la placca ionica – sprofonda nel mantello raggiungendo la profondità superiori a 500 km. La configurazione di questa specifica zona di subduzione è illustrata chiaramente nell’animazione presentata in un articolo già pubblicato qualche anno fa.

Non è possibile osservare direttamente ciò che accade a decine o centinaia di chilometri di profondità. Tuttavia, le onde sismiche ci permettono di “vedere” indirettamente l’interno della Terra.
Quando queste onde attraversano materiali con caratteristiche fisiche diverse, cambiano velocità, direzione e ampiezza. Analizzando queste variazioni, è possibile individuare le superfici di discontinuità all’interno del pianeta, cioè le zone in cui le proprietà fisiche delle rocce cambiano in modo significativo, come ad esempio avviene a causa di variazioni nella composizione o nella struttura dei minerali.
Tra le discontinuità più importanti c’è la Moho (dal nome del sismologo croato Andrija Mohorovičić), che delimita il confine tra crosta e mantello. Questa discontinuità non è una superficie netta, ma una zona di transizione. Sotto i continenti si trova tipicamente tra i 30 e i 50 km di profondità, mentre sotto gli oceani è molto più superficiale.
Andando in profondità verso l’interno della Terra dopo la Moho troviamo il mantello, che nella sua porzione più superficiale è rigido e, insieme alla crosta sovrastante, costituisce la cosiddetta litosfera. Al di sotto di questa, l’aumento della temperatura rende le rocce più deformabili: questo passaggio segna il limite Litosfera-Astenosfera (LAB, Lithosphere-Asthenosphere Boundary), il confine oltre il quale il mantello inizia a comportarsi in modo ‘plastico’, dando così origine all’astenosfera. Al di sotto dell’astenosfera vi sono altre discontinuità nel mantello terrestre, a circa 410 km e a 660 km di profondità.
Per caratterizzare queste discontinuità dal punto di vista fisico, gli studi citati utilizzano una tecnica sismologica chiamata receiver functions. Queste ultime sfruttano un principio fisico molto semplice: quando un’onda sismica attraversa un’interfaccia tra materiali diversi, una piccola parte della sua energia cambia il tipo di propagazione. Si analizzano quindi le onde sismiche generate da terremoti lontani e si osservano le conversioni che avvengono quando queste attraversano le varie discontinuità profonde al di sotto delle stazioni sismiche: ad esempio, una parte dell’onda compressiva (P) può trasformarsi in un’onda di taglio (S) o viceversa (Figura 2).

L’analisi e la combinazione di molti segnali registrati da diverse stazioni sismiche permettono di stimare la profondità e le proprietà delle discontinuità, fornendo immagini indirette della struttura interna della Terra.
Nel Mediterraneo centrale la situazione è tutt’altro che semplice.
Gli studi di Montuori et al. (2026) e di Bonatto et al. (2026) permettono di seguire la placca ionica lungo il suo percorso, dalla superficie fino alla zona di transizione del mantello, ricostruendo come la sua discesa modifichi la struttura della Terra a profondità sempre maggiori.
Il primo studio (Montuori et al., 2026) si concentra sulla parte più superficiale di questo viaggio, ricostruendo con grande dettaglio la struttura della litosfera sotto l’arco calabro e il Tirreno meridionale. I risultati mostrano un sistema geologicamente complesso (Figura 3) caratterizzato da variazioni significative nello spessore della crosta terrestre. Sotto il Mar Tirreno, la crosta è estremamente sottile, con uno spessore tra i 15 e i 25 km, mentre spostandosi verso l’arco calabro si osserva un sensibile ispessimento della crosta terrestre fino a raggiungere i 62 km. Questo ispessimento, particolarmente visibile al di sotto delle Isole Eolie, è causato dallo scivolamento della placca africana che sprofonda sotto quella tirrenica, provocando la sovrapposizione delle due croste e il conseguente raddoppio della Moho.

A questo si aggiunge un altro risultato importante per questa area di studio: è stato possibile riconoscere anche il limite inferiore dell’astenosfera (Low Velocity Layer, LVL). Delimitare sia il tetto sia la base dell’astenosfera permette infatti di definirne lo spessore e di ottenere un quadro molto più completo della struttura del mantello superiore.
Lo studio è riuscito, inoltre, a quantificare lo spessore della porzione superficiale e rigida del mantello (LID – mantello litosferico): circa 50 km sotto le aree stabili (dominio africano e adriatico) e solo 30 km sotto il Mar Tirreno. Questa differenza riflette la natura ‘giovane’ e calda del bacino tirrenico, nel quale il mantello profondo è più vicino alla crosta e ne influenza direttamente la dinamica.
Un altro dato particolarmente interessante emerso da questo studio è l’individuazione di lacerazioni litosferiche (tears). Questi “strappi” profondi costituiscono dei passaggi preferenziali, attraverso i quali il mantello profondo si muove, si incunea e interagisce con gli strati più superficiali.
L’insieme di questi dati ci consegna la fotografia di un processo di subduzione in pieno svolgimento altamente dinamico e articolato: la marcata variazione spaziale nella geometria delle placche non resta confinata in profondità, ma governa in modo diretto l’attività sismica e l’evoluzione geologica dell’intera regione.
Le discontinuità della crosta e della litosfera raccontano però solo la prima parte della storia. Per capire che cosa accade alla placca ionica mentre continua a sprofondare nel mantello bisogna spingersi ancora più in profondità, entrando in una regione meno nota ma anch’essa fondamentale: la zona di transizione del mantello.
Tra circa 410 e 660 km di profondità, il mantello subisce importanti trasformazioni mineralogiche: i minerali cambiano struttura cristallina a causa delle alte pressioni e temperature. Questi cambiamenti generano discontinuità rilevabili con le onde sismiche.
Questa zona di transizione controlla il passaggio di materiale tra mantello superiore e inferiore. Può rallentare o “intrappolare” le placche in subduzione, ma anche modulare i flussi ascendenti del mantello, favorendone l’accumulo temporaneo o la deflessione e influenzando così la dinamica profonda e, indirettamente, i processi magmatici in superficie. Inoltre, contribuisce al ciclo dell’acqua profonda, perché alcuni minerali possono incorporare piccole quantità di acqua. La zona di transizione è caratterizzata da variazioni di temperatura e composizione.
Il secondo studio, quello di Bonatto et al., 2026, ha analizzato proprio questa regione sotto il Mediterraneo centrale, individuando tre principali discontinuità (Figura 4): a circa 300 km (la cosiddetta “X”), a 410 km e a 660 km.

Le profondità di queste tre discontinuità sismiche non sono uniformi: anche variazioni di pochi chilometri rispetto ai valori medi globali (la cosiddetta topografia delle discontinuità) contengono informazioni cruciali sullo stato termico e composizionale del mantello (Figura 5). Nel Mediterraneo centrale, le tre discontinuità identificate (X, 410 e 660 km) non vanno interpretate singolarmente, ma come parti di un sistema coerente, in cui temperatura e composizione agiscono insieme.

La discontinuità a 410 km risulta spesso più superficiale del normale: questo è generalmente indicativo di un mantello relativamente freddo, coerente con la presenza di materiale in subduzione. Tuttavia, anche questa discontinuità non fornisce solo informazioni termiche. Il confronto tra le ampiezze dei segnali sismici associati alla discontinuità a circa 300 km (la “X”) e a 410 km permette infatti di vincolare anche la composizione del mantello.
La discontinuità “X” (circa 250–300 km) è interpretata come evidenza della presenza di materiale derivato da crosta oceanica subdotta e trasformata in profondità. Il fatto che le ampiezze dei segnali associati alla X e alla 410 risultino comparabili suggerisce la presenza di quantità significative di materiale basaltico nel mantello.
La presenza di questa componente basaltica fornisce una chiave di lettura anche per la discontinuità a 660 km, che risulta spesso più profonda del previsto. La sua posizione non sembra infatti dipendere soltanto dalla temperatura, ma riflette anche l’effetto della composizione chimica del mantello.
Nel loro insieme, queste osservazioni delineano un mantello eterogeneo, in cui porzioni di crosta riciclata si accumulano e interagiscono con il campo termico, contribuendo a controllare la posizione e la geometria delle discontinuità.
Considerati separatamente, i due studi descrivono livelli diversi dell’interno della Terra. Letti insieme, però, restituiscono un’immagine continua del sistema di subduzione calabro, dalla crosta fino alla zona di transizione del mantello, facendo emergere un quadro coerente. Sotto la Calabria la litosfera è frammentata e deformata, mentre più in profondità si accumula nella zona di transizione del mantello. I “pezzi” di crosta oceanica, sprofondando con le placche, vengono inglobati nel mantello e riutilizzati nei suoi processi interni. Il mantello conserva quindi le tracce di questo materiale riciclato, che ne modifica la composizione e la dinamica. Il risultato è un sistema fortemente eterogeneo, in cui temperatura e composizione variano nello spazio e nel tempo e influenzano i processi geodinamici (Figura 5d).
Questi studi non riguardano direttamente i terremoti, ma sono fondamentali per comprendere il contesto in cui essi si generano. Capire come si comportano le placche in profondità e come il mantello è strutturato aiuta a interpretare meglio la distribuzione della sismicità, ricostruire l’evoluzione geologica della regione mediterranea e migliorare i modelli geodinamici.
Più in generale, questi risultati mostrano come la Terra sia un sistema dinamico e in continua evoluzione, in cui processi profondi influenzano nel lungo periodo ciò che osserviamo in superficie. In questo senso, il Mediterraneo centrale rappresenta un vero laboratorio naturale per studiare come la Terra ricicla e riorganizza la propria struttura interna.
Le onde generate dai terremoti, che in superficie possono causare danni, diventano così anche uno straordinario strumento di esplorazione: ci permettono di osservare processi che avvengono a centinaia di chilometri sotto i nostri piedi e di ricostruire la storia profonda del nostro pianeta.
Le osservazioni presentate in questo articolo si basano principalmente sui dati delle reti sismiche permanenti. Le future analisi beneficeranno anche dei dati acquisiti dalla rete temporanea europea AdriaArray, progettata per migliorare la conoscenza della struttura della placca adriatica e del Mediterraneo centrale. Una descrizione di questa infrastruttura è disponibile in un articolo pubblicato qualche mese fa.
A cura di Claudia Piromallo, Caterina Montuori, Luciana Bonatto, Stephen Monna, Mariagrazia De Caro, Alessandra Giuntini, Francesco Frugoni (INGV), Andrea Argnani (CNR-ISMAR), Vernon Cormier (Department of Physics, University of Connecticut, USA)
Nota: I lavori sono stati sviluppati nell’ambito del Progetto INGV Pianeta Dinamico 2023–2025 (Grant Number: CUP D53J19000170001, Italian Ministry of University and Research) ADRIABRIDGE – Bridging the gap between structure and geodynamics of the Adria Plate e del Progetto PRIN2022 AdriaLab – the dynamics of the Adria plate: a natural laboratory for multiple subduction systems (Grant Number: PRIN2022–M4C2–1.1, Unione Europea-Next Generation EU). Gli studi completi sono disponibili in open access su Geophysical Research Letters e Journal of Geophysical Research Solid Earth.
Montuori, C., Monna, S., Frugoni, F., Piromallo, C., De Caro, M., Giuntini, A., & Argnani, A. (2026). New constraints on the Calabrian Arc (Central Mediterranean) geodynamics: High-resolution imaging of lithospheric and upper mantle discontinuities from P and S receiver functions. Geophysical Research Letters, 53, e2025GL120347. https://doi.org/10.1029/2025GL120347
Bonatto, L., Monna, S., Montuori, C., Piromallo, C., & Cormier, V. (2026). Thermochemical controls on the X, 410, and 660 discontinuities in the central Mediterranean. Journal of Geophysical Research: Solid Earth, 131, e2025JB033542. https://doi.org/10.1029/2025JB033542
Licenza

Quest’opera è distribuita con Licenza Creative Commons Attribuzione – Non opere derivate 4.0 Internazionale

In occasione di Terra Madre Salone del Gusto, la varietà tradizionale pratese ha ottenuto l'ufficialità del riconoscimento. Presente all’evento anche il dott. Leonardo Borsacchi, ricercatore della Fondazione PIN, che svolge il supporto tecnico-scientifico alle politiche urbane del cibo del Comune di Prato e segue numerosi progetti nel territorio della Val di Bisenzio.

In occasione di Terra Madre Salone del Gusto, la varietà tradizionale pratese ha ottenuto l'ufficialità del riconoscimento. Presente all’evento anche il dott. Leonardo Borsacchi, ricercatore della Fondazione PIN, che svolge il supporto tecnico-scientifico alle politiche urbane del cibo del Comune di Prato e segue numerosi progetti nel territorio della Val di Bisenzio.

Il 16 ottobre 2026, dalle ore 16:00 alle 19:00, il Polo di Prato dell'Università di Firenze ospiterà uno Swap Party incentrato sui temi della moda sostenibile e del consumo consapevole. L'evento si aprirà con il talk "Come diventare consapevoli dei propri acquisti", a cui interverranno Claudia Morea, Eva di Franco e Tessa Moroder di Lotto Zero. Un momento di approfondimento e confronto sulle buone pratiche legate all'economia circolare e all'impatto del settore tessile.

Il 16 ottobre 2026, dalle ore 16:00 alle 19:00, il Polo di Prato dell'Università di Firenze ospiterà uno Swap Party incentrato sui temi della moda sostenibile e del consumo consapevole. L'evento si aprirà con il talk "Come diventare consapevoli dei propri acquisti", a cui interverranno Claudia Morea, Eva di Franco e Tessa Moroder di Lotto Zero. Un momento di approfondimento e confronto sulle buone pratiche legate all'economia circolare e all'impatto del settore tessile.

Venerdì 9 ottobre 2026 la Biblioteca Lazzerini ospita un doppio appuntamento tra ricerca accademica e territorio, promosso dall'Università degli Studi di Firenze in collaborazione con il Comune di Prato.

Venerdì 9 ottobre 2026 la Biblioteca Lazzerini ospita un doppio appuntamento tra ricerca accademica e territorio, promosso dall'Università degli Studi di Firenze in collaborazione con il Comune di Prato.

Venerdì 25 settembre la sede della Fondazione PIN - Polo di Prato dell'Università di Firenze ha aperto le sue porte alla città in occasione di Bright-Night 2026, la Notte europea delle ricercatrici e dei ricercatori. L'appuntamento ha trasformato il Polo Universitario in uno spazio aperto di scoperta, condivisione e festa, accogliendo cittadini, studenti e famiglie con bambini.

Dalla comunicazione digitale al design sostenibile, fino ai temi della legalità e dei diritti: una panoramica sulle ultime uscite della casa editrice dell'Ateneo fiorentino. La diffusione della ricerca scientifica e l'approfondimento dei temi culturali, giuridici e sociali di maggior rilievo rappresentano un pilastro fondamentale della vita accademica. La produzione editoriale della Firenze University Press (FUP) continua a fornire strumenti di studio, aggiornamento e riflessione rivolti non solo a studenti e docenti, ma anche a professionisti, istituzioni e comunità locale.

Il Dipartimento di Statistica, Informatica, Applicazioni "G. Parenti" (DISIA) dell'Università degli Studi di Firenze promuove due premi dedicati a laureate e laureati magistrali con elaborati incentrati su economia circolare e sostenibilità. Scadenza per la presentazione delle domande: 16 novembre 2026.
La sequenza sismica in Italia centrale del 2016-2017 ha avuto più di 60 terremoti di magnitudo Mw > 4.0 tra il 24 agosto 2016 e il mese di gennaio 2017, causando oltre 300 vittime e ingenti danni agli edifici e al patrimonio artistico e culturale di un’area appenninica piuttosto vasta. La sequenza è stata caratterizzata da alcuni eventi principali [Amatrice/Accumoli (RI) – 24/08/2016, Visso (MC) – 26/10/2016, Norcia (PG) – 30/10/2016 e Capitignano (AQ) – 18/01/2017], che hanno prodotto significative deformazioni superficiali, con uno spostamento massimo di circa 70 cm nella Piana di Castelluccio di Norcia, rilevato attraverso le osservazioni satellitari. Oltre alle deformazioni su larga scala, la sequenza ha innescato fenomeni localizzati, quali frane e riattivazioni di faglie secondarie, contribuendo ad aumentare il dissesto dell’area. Questo lavoro si propone di identificare tali effetti sismo-indotti mediante l’utilizzo della tecnica dell’interferometria SAR (InSAR) [Massonnet et al., 1993], applicata a dati satellitari in banda X e C relativi a quattro casi studio: Monte Vettore, Bolognola, Podalla e Cicconi (Figura 1). I risultati evidenziano il contributo delle osservazioni multi-banda per la valutazione della pericolosità ambientale e il monitoraggio post-sisma.

Il dataset utilizzato in questo studio è riassunto in Tabella 1. Esso comprende diversi interferogrammi generati per ciascun caso studio a partire da coppie di immagini SAR acquisite dalle missioni COSMO-SkyMed (CSK), in banda X, e Sentinel-1 (S1), in banda C. L’analisi è stata condotta mediante il software GAMMA, specificamente sviluppato per l’elaborazione interferometrica dei dati SAR [Wegmüller and Werner, 1997].

Monte Vettore
I risultati InSAR ottenuti da immagini acquisite da CSK hanno evidenziato un segnale deformativo sul versante del Monte Vettore, strettamente correlato alla fase cosismica del terremoto di Amatrice (Mw 6.0), del 24 agosto [Bignami et al., 2016]. La deformazione rilevata lungo la Linea di Vista del satellite (Line-of-Sight, LoS) è localizzata sul versante sud-occidentale e raggiunge uno spostamento massimo di circa 12 cm (Figura 2). Tale deformazione è associata a una frattura continua, lunga circa 5 km, osservata lungo il versante e identificata anche durante i rilievi di campagna, probabilmente riconducibile alla combinazione di processi deformativi tettonici e gravitativi [Albano et al., 2016].


Durante e dopo forti terremoti possono verificarsi diversi effetti indotti dall’attività sismica, in grado di generare ulteriori condizioni di pericolo sia per l’ambiente sia per la popolazione. A seconda della posizione degli epicentri e dei meccanismi di faglia responsabili degli eventi, gli effetti secondari possono includere la generazione di tsunami, il crollo di edifici, fenomeni di liquefazione dei terreni, valanghe e frane [Alasset et al., 2006; Chini et al., 2015; Piscini et al., 2017; Rodrı́guez et al., 1999]. Questo lavoro si concentra sugli effetti locali indotti dalla sequenza sismica in Italia centrale del 2016–2017 nelle aree dell’Appennino centrale colpite. I dati InSAR acquisiti dalle missioni CSK in banda X e S1 in banda C hanno permesso di rilevare deformazioni locali indotte dai terremoti in quattro aree dei Monti Sibillini: Monte Vettore, Bolognola, Podalla e Cicconi. Sono stati ricostruiti i relativi campi di spostamento dell’ordine di pochi centimetri lungo la LoS, principalmente interpretati come associati a fenomeni franosi e fagliazione secondaria. I fenomeni osservati sono stati innescati dai primi tre eventi principali della sequenza, ovvero i terremoti di Amatrice, Visso e Norcia. L’ultimo evento tra quelli principali, il terremoto di Capitignano (Mw 5.5), si è verificato nel mese di gennaio 2017 durante la stagione invernale e ha interessato un’area in gran parte ricoperta da neve. Tali condizioni hanno limitato l’utilizzo di dati InSAR in banda X e C, a causa di significativi effetti di decorrelazione temporale nelle acquisizioni SAR. In particolare, la rapida evoluzione del manto nevoso nell’intervallo temporale tra due acquisizioni, dovuta, ad esempio, a variazioni dello spessore, redistribuzione della neve o processi di fusione, modifica le proprietà di scattering e quindi la risposta elettromagnetica della superficie. Tali cambiamenti riducono notevolmente la correlazione tra le immagini SAR causando perdita di coerenza ed assenza di segnale informativo.
Questo lavoro ha dimostrato la capacità dei dati InSAR di identificare fenomeni deformativi su piccola scala indotti dai terremoti, in particolare nelle aree montane. In contesti topografici complessi, come quelli interessati dalla sequenza sismica in Italia centrale del 2016–2017, le indagini sul campo possono risultare difficoltose a causa della limitata accessibilità delle aree e del potenziale innesco di fenomeni franosi o riattivazioni di faglie secondarie. L’InSAR rappresenta un potente strumento per la valutazione e la mappatura rapida della pericolosità ambientale, fornendo osservazioni spazialmente estese e sicure sia della deformazione cosismica sia dei fenomeni deformativi sismo-indotti.
A cura di Marco Polcari, Christian Bignami, Marco Moro, Salvatore Stramondo, Cristiano Tolomei, ONT-INGV
Alasset, P.-J., Hébert, H., Maouche, S., Calbini, V., and Meghraoui, M. [2006]. The tsunami induced by the 2003 Zemmouri earthquake (MW = 6.9, Algeria): modelling and results. Geophysical Journal International, 166(1), 213–226. https://doi.org/10.1111/j.1365-246X.2006.02912.x
Albano, M., Saroli, M., Moro, M., Falcucci, E., Gori, S., Stramondo, S., Galadini, F., and Barba, S.. [2016]. Minor shallow gravitational component on the Mt. Vettore surface ruptures related to MW 6, 2016 Amatrice earthquake. Annals of Geophysics, 59, 2. https://doi.org/10.4401/ag-7299
Bignami, C., Tomolei, C., Pezzo, G., Guglielmino, F., Atzori, S., Trasatti, E., Antonioli, A., Stramondo, S. and Salvi, S. [2016]. Source identification for situational awareness of August 24th 2016 Central Italy event. Annals of Geophysics, 59, 25. https://doi.org/10.4401/ag-7233
Chini, M., Albano, M., Saroli, M., Pulvirenti, L., Moro, M., Bignami, C., … Stramondo, S. [2015]. Coseismic liquefaction phenomenon analysis by COSMO-SkyMed: 2012 Emilia (Italy) earthquake. International Journal of Applied Earth Observation and Geoinformation, 39, 65–78. https://doi.org/10.1016/j.jag.2015.02.008
Massonnet, D., Rossi, M., Carmona, C., Adragna, F., Peltzer, G., Feigl, K., and Rabaute, T. [1993]. The displacement field of the Landers earthquake mapped by radar interferometry. Nature, 364(6433), 138–142. https://doi.org/10.1038/364138a0
Piscini, A., Romaniello, V., Bignami, C., and Stramondo, S. [2017]. A New Damage Assessment Method by Means of Neural Network and Multi-Sensor Satellite Data. Applied Sciences, 7(8), 781. https://doi.org/10.3390/app7080781
Rodrı́guez, C. E., Bommer, J. J., and Chandler, R. J. [1999]. Earthquake-induced landslides: 1980–1997. Soil Dynamics and Earthquake Engineering, 18(5), 325–346. https://doi.org/10.1016/S0267-7261(99)00012-3
Tolomei, C., Taramelli, A., Moro, M., Saroli, M., Aringoli, D., and Salvi, S. [2013]. Analysis of the deep-seated gravitational slope deformations over Mt. Frascare (Central Italy) with geomorphological assessment and DInSAR approaches. Geomorphology, 201, 281–292. https://doi.org/10.1016/j.geomorph.2013.07.002
Wegmüller, U., and Werner, C. [1997]. GAMMA SAR Processor and Interferometry Software. Presented at the 3rd ERS Scientific Symposium. Retrieved from https://www.gamma-rs.ch/uploads/media/1997-1_GAMMA_Software.pdf
Licenza

Quest’opera è distribuita con Licenza Creative Commons Attribuzione – Non opere derivate 4.0 Internazionale
23ª edizione del Master in Digital Marketing di WeM_ParK della Fondazione PIN, in partenza il 6 novembre 2026. Un percorso di 160 ore tra lezioni e laboratori pratici, pensato per entrare o crescere nel mondo del digital marketing, con focus su strumenti e competenze oggi richiesti dalle aziende: Google Ads, Meta Ads, LinkedIn Ads, Google Analytics, Looker Studio, Search Console e Semrush.
Memoria dei terremoti, evoluzione del monitoraggio sismico e della valutazione della pericolosità, prevenzione strutturale, conoscenza del territorio. Sono alcuni dei temi del workshop intitolato “A cinquant’anni dal terremoto del Friuli: quanto siamo preparati a gestire la prossima emergenza sismica?”, svoltosi il 22 settembre 2026 presso la Sala Conferenze della sede di Roma dell’Istituto Nazionale di Geofisica e Vulcanologia (INGV).
L’evento, organizzato dall’INGV e dall’Istituto Nazionale di Oceanografia e di Geofisica Sperimentale (OGS) nell’ambito della Convenzione tra i due Enti, è stato un’occasione di confronto tra comunità scientifica, Protezione Civile e Centri di Competenza per fare il punto, a distanza di cinquant’anni, sulle lezioni apprese, sugli strumenti tecnologici oggi disponibili e sulle fragilità ancora presenti nella gestione delle emergenze.
Cosa ha rappresentato la sequenza sismica del Friuli del 1976 per la comunità scientifica? Quale impatto ha avuto nell’evoluzione del monitoraggio sismico nazionale? Quali strumenti abbiamo oggi a disposizione per la valutazione dei danni e per una rapida risposta in emergenza?
In questo video le risposte e le riflessioni degli organizzatori dell’evento: Lucia Margheriti, Direttrice dell’Osservatorio Nazionale Terremoti (ONT) dell’INGV, Francesca Pacor, Direttrice della Sezione di Milano dell’INGV, Matteo Picozzi, Direttore del Centro di Ricerche Sismologiche dell’OGS, e Giuliana Rossi, Dirigente di Ricerca dell’OGS.

L'Aula Magna della Fondazione PIN - Polo di Prato dell'Università di Firenze ha ospitato il Welcome Day dei corsi di studio in Pianificazione dell'Ateneo fiorentino. L'appuntamento, inserito nella Welcome Week del Dipartimento di Architettura per l'anno accademico 2026/2027, ha rappresentato non solo il momento di accoglienza per le nuove matricole, ma anche l'occasione per celebrare il venticinquesimo anniversario del corso di laurea triennale in Pianificazione della città, del territorio e del paesaggio (PTCP).

L'Aula Magna della Fondazione PIN - Polo di Prato dell'Università di Firenze ha ospitato il Welcome Day dei corsi di studio in Pianificazione dell'Ateneo fiorentino. L'appuntamento, inserito nella Welcome Week del Dipartimento di Architettura per l'anno accademico 2026/2027, ha rappresentato non solo il momento di accoglienza per le nuove matricole, ma anche l'occasione per celebrare il venticinquesimo anniversario del corso di laurea triennale in Pianificazione della città, del territorio e del paesaggio (PTCP).
Authorities in the Netherlands have arrested a 24-year-old convicted cybercriminal on suspicion of aiding in data thefts and extortions by the prolific hacker group ShinyHunters. In the days immediately following the suspect’s arrest, remaining ShinyHunters members dramatically escalated their attacks, stealing highly sensitive data from the FBI and extorting the Russian ransomware group Cl0p.
According to three sources familiar with the matter, the Dutch man arrested by authorities this month is Pepijn van der Stap, a convicted cybercriminal from Almere and Lelystad in the Netherlands. Van der Stap was previously convicted in 2023 in connection with a string of data thefts and extortions that prosecutors said earned between €1.5 million and €2.7 million.
At his trial in late 2023, van der Stap admitted that he lived a Dr. Jekyll and Mr. Hyde existence, secretly using the hacker handle “Umbreon” to extort victims and post their data on English language hacking communities like the now-defunct RaidForums and Breached. By day, however, van der Stap was working as a software engineer at the Amsterdam-based cybersecurity startup Hadrian, while volunteering at the Dutch Institute for Vulnerability Disclosure (DIVD), a nonprofit security research group.

Pepijn van der Stap’s alter ego “Umbreon” selling a database on RaidForums, offering information on 2.3 million people from The Netherlands in September 2021. This user’s avatar is a depiction of the Pokemon character Umbreon. Image: KELA.
Van der Stap confessed to his data theft and extortion activity, and was sentenced to four years in prison (one of which was suspended). During his trial, van der Stap opted to remain in custody for a time rather than at home, saying he could not find better treatment on the outside for his ongoing psychological issues, which he claimed included PTSD related to childhood trauma. He was released from prison in December 2025.
In an interview with KrebsOnSecurity on September 9, 2026, Van der Stap cast himself as a reformed hacker who was trying to turn his life around and make a positive contribution to society. Van der Stap is currently employed as offensive security lead at the Dutch company Neo Security, which did not respond to requests for comment.
Van der Stap said he was still dealing with civil lawsuits and restitution related to his previous cybercrime victims, and that he was trying his best to make amends. But not long after that interview, the Dutch hacker abruptly stopped replying to messages. Efforts by others close to him also repeatedly failed to elicit a response for the past two weeks.

The LinkedIn profile for Pepijn van der Stap.
According to two sources with knowledge of the matter, Van der Stap was arrested by Dutch authorities on or around September 16, and has been held in custody for questioning since. One source said a colleague of theirs personally witnessed Dutch authorities carting items out of Van der Stap’s residence.
Authorities in the Netherlands have been asking the public for help in identifying the voice in a recorded telephone call from February 2026 in which a native Dutch-speaking ShinyHunters member social engineered their way into Odido, the nation’s largest mobile telecommunications provider. In that intrusion, ShinyHunters tricked an Odido employee into logging in at a spoofed website, and then used that access to steal data on more than 6.2 million Dutch people.
Responding to Dutch news media, ShinyHunters confirmed that the suspect in the audio clip is indeed a member of the hacker collective.
“Our team member has our full support – emotionally, mentally, and financially,” the hackers said. “Everything has been arranged, including a criminal defense lawyer. We do not look down on our staff and members; we take excellent care of them,” reads a statement ShinyHunters shared with NL Times. It remains unclear if the Dutch police have matched the Odido caller to a confirmed real-life identity. The Dutch police unit handling the Odido incident did not respond to requests for comment.
The group also lashed out at the authorities in the Netherlands. “The Dutch police will need all the luck in the world – and everyone’s prayers – if they want to catch him before we carry out another large-scale data theft in the Netherlands,” the ShinyHunters statement said. “Frankly, the Dutch police are a big joke; they are incapable of doing anything. Incompetent. Irrelevant. Unimportant. Useless.”
Just days after sources say Van der Stap was detained by Dutch authorities, ShinyHunters claimed credit for an unusually brazen breach at the FBI’s job application site apply.fbijobs.gov. According to reporting from 404 Media, the data stolen from the FBI site includes Social Security numbers and personal information on more than 5,000 officials.
404 Media and Reuters reported the FBI data included each person’s job title or team, such as special agent, threat intake examiner, major cybercrimes unit, and those investigating cyber threats from foreign state-backed actors. Reuters examined documents shared by ShinyHunters and found they included sensitive psychiatric and medical files of FBI staff. The FBI issued a brief statement confirming the hack.
ShinyHunters said it gained access to the FBI site and other victims by exploiting a recently patched vulnerability (CVE-2026-35273) in PeopleSoft, a software-as-a-service platform from the software giant Oracle that is broadly used by companies to manage hiring and human resources, benefits and payroll. Oracle quickly issued a fix for the Peoplesoft vulnerability that ShinyHunters reportedly began exploiting as a zero-day in June, and at the time Mandiant released web application firewall rules intended for organizations who couldn’t apply the security update quickly enough.
But on Friday, BleepingComputer reported that ShinyHunters used a URL-encoding trick to bypass Mandiant’s suggested web application firewall rules designed to mitigate the threat from the PeopleSoft flaw. In a report released Sept. 25, security experts at Mandiant and the Google Threat Intelligence Group (GTIG) confirmed that ShinyHunters had mass-exploited the PeopleSoft vulnerability to steal data from dozens of systems across a range of industries, including higher education, technology, healthcare, agriculture, transportation and government.
Van der Stap’s former hacker alias Umbreon was hidden in plain sight throughout the imagery ShinyHunters used to spread news about the FBI hack: The defacement image that ShinyHunters left behind on the hacked FBI jobs site included an ASCII art design featuring the Pokemon character Umbreon. The message at the top read, “This site has been seized by ShinyHunters. rooting your systems since ’19 ;)” The image appears identical to a defacement message ShinyHunters used in their 2020 hack of the English-language cybercrime community Hackforums.

The defacement message left by ShinyHunters on the FBI jobs site included an ASCII art rendition of the Pokemon character Umbreon. Image: Bleeping Computer.
Multiple sources close to the ShinyHunters investigation said the group’s recent risky attacks against the FBI and one of Russia’s most venerated ransomware groups amounted to a major pivot away from the more measured tenor of the hacking gang’s operations. Those sources said the sudden shift came about after ShinyHunters was taken over by a teenage cybercriminal from Amman, Jordan who goes by the nickname Rey and operates as part of a cybercrime group called ScatteredLapsussHunters (SLSH), which experts say is an amalgamation of three hacking groups — Scattered Spider, LAPSUS$ and ShinyHunters.
Those sources said Rey had an ongoing beef with the Dutch hacker over control of the ShinyHunters brand and data, and that the inclusion of the oversized Umbreon Pokemon image in the FBI jobs site defacement was likely an attempt by Rey to pin the hack on the Dutchman.
Rey was first publicly identified by the cybersecurity firm KELA in March 2025. In advance of our November 2025 profile of Rey, KrebsOnSecurity messaged Rey’s father and asked for permission to interview his teenage son. Rey’s dad merely forwarded the message to his son, who admitted to participating in ransomware attacks and said he was trying to extricate himself from the SLSH hacker group.
Immediately after news of the FBI jobs site hack was picked up in the media, Rey’s main account on Twitter/X (Ryan Moran/@rmoskovy) was taunting the Cl0p ransomware group and the FBI, crudely depicting them as the twin towers in New York being struck by planes labeled “cl0p drama” and “fbi breach claim.” In the foreground of the city is the giant Pokemon figure of Umbreon.

A taunting meme uploaded to Twitter/X by Rey’s now-defunct account on Sept. 22. A giant float-sized version of the Pokemon character Umbreon can be seen in the bottom left.
On Sept. 24, KrebsOnSecurity again contacted Rey’s dad, asking to interview him and his son for a story on Rey’s apparent ascendency as the head of ShinyHunters. Just hours after that request, Rey deleted his longtime Twitter/X account. Meanwhile, Rey’s dad, who works for the Royal Jordanian Airlines, has failed to respond to a half-dozen emailed requests for comment about his son’s alleged activities.
Where does the bad blood between SLSH and ShinyHunters come from? According to a story in Wired this month, ShinyHunters and SLSH members briefly partnered earlier this year to help better monetize important stolen credentials collected by TeamPCP, an upstart group that was having great success compromising global code supply chains with malicious software but hadn’t been able to profit much from their stolen data (two alleged leaders of TeamPCP were arrested last month in Australia, and in an interview the TeamPCP leader claimed they made just $20,000).
The Wired story noted how Mandiant had infiltrated TeamPCP and was secretly responsible for having the crime group’s stolen credentials burned so quickly: Mandiant was secretly feeding those credentials to the major cloud providers like Amazon and Microsoft, who quickly invalidated the stolen keys. Meanwhile, the formerly cooperating hacker groups began to blame one another for causing the credentials to become worthless.
Wired’s Andy Greenberg reported that a few weeks after partnering with TeamPCP, “ShinyHunters went rogue, carrying out its own extortions with TeamPCP’s credentials but without giving the supply-chain hackers their cut.”
Mandiant researcher Austin Larsen told KrebsOnSecurity earlier this month that ShinyHunters has been enjoying a successful extortion spree so far this year, and is on track to pull in nearly $100 million in extortion payments from cybercrime victims in 2026.
Van der Stap claims he was never motivated by money and that his earlier hacker activity was driven by a desire to have the world’s most complete collection of stolen databases. Speaking with reporters from Bloomberg in 2024, Van der Stap said that singular focus in turn fueled his desire to carry out cyberattacks.
“The hacking was very easy for me, and it wasn’t a compulsion,” he told Bloomberg. “My habit was collecting. Collecting data, organizing data, downloading data, creating folders.”
DIVD, the nonprofit security research group where Van der Stap previously served as a volunteer, disclosed on LinkedIn last week that the organization was dealing with an internal cybersecurity incident that appears to have involved the malicious use of artificial intelligence. DIVD has released few details about that incident, but a spokesperson for the nonprofit told KrebsOnSecurity it does not appear related to ShinyHunters, nor are there any signs the matter involves the work of a previous volunteer.
Update: 3:44 p.m. ET: Corrected Van der Stap’s age, which is 24 (not 23).
Update, 4:54 p.m. ET: The Dutch police have confirmed the arrest of a 24-year-old in connection with the ShinyHunters investigation. In a statement on Twitter/X, the Dutch police said the man will appear on Tuesday, September 29 before the chambers of the Rotterdam District Court, and that it will provide more information tomorrow.
Sept. 29, 9:42 a.m. ET: The Dutch news outlet RTL reports that investigators suspect Van der Stap tried to orchestrate at least two murders. RTL reported the two murders were allegedly to be committed abroad, and that there are indications the suspect gave the order for this.
The FBI released a short video message on the ShinyHunters investigation from Brett Leatherman, assistant director of the FBI’s cyber division, who thanked Dutch law enforcement partners for their assistance and urged remaining ShinyHunters members to turn themselves in.
“Arrests have a way of changing who is willing to talk, and seized infrastructure has a way of showing us who’s left,” Leatherman said. “The longer you stay in this, the more we learn about you. You know how to find us, and we know how to find you. I suggest you reach out to us while the choice is still yours.”
Venerdì 9 ottobre 2026 alle 17.00, a Palazzo dell’Orologio (sede ISTORECO, Piazza Luigi Orlando), prende avvio “La Repubblica dei partiti: ideologie, famiglie politiche e pratiche nella democrazia italiana”. È un corso di formazione e ciclo di incontri pubblici che ripercorre la storia dell’Italia repubblicana attraverso i partiti. Nei primi decenni della Repubblica furono loro a organizzare la partecipazione, formare le classi dirigenti e dare forma alle culture politiche del Paese.
Il ciclo si apre con Lessico per la Repubblica. Dal Risorgimento all’integrazione europea (il Mulino), diretto da Maurizio Ridolfi. Un’opera collettiva di oltre cento studiosi che ricostruisce le parole chiave del linguaggio repubblicano: come sono nate, come hanno cambiato significato, come hanno accompagnato la storia italiana dall’Unità all’Europa.
Il libro è anche uno strumento di educazione civica, utile per capire le radici della democrazia di cui i partiti sono stati protagonisti.
Ne discutono con l’autore Marco Manfredi (Università di Pisa), Angelo Gaudio (Università di Udine) ed Enrico Mannari (già Luiss School of Government). Coordina Federico Creatini (Università della Calabria).
La partecipazione è libera e gratuita.
Per i docenti il corso è su piattaforma SOFIA, codice 106752.
Pubblichiamo il bando della quinta edizione del premio “Simonetta Ortaggi” – promosso dalla SISLav e dall’Istoreco di Livorno – e rivolto alle tesi di dottorato discusse negli ultimi tre anni.
Per sostenere lo sviluppo di nuove ricerche sui temi della storia del lavoro, la Società Italiana di Storia del Lavoro (SISLav) e l’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno (Istoreco Livorno) hanno istituito nel 2016 un premio intitolato alla storica Simonetta Ortaggi, scomparsa nel 1999, studiosa e autrice di alcuni tra i più importanti e sistematici studi italiani di storia del lavoro. La quintaedizione del premio è riservata a tesi di dottorato sulla storia del lavoro discusse neltriennio 2024-2026. Possono concorrere tesi discusse presso una Scuola di dottorato italiana, senza vincoli relativi al periodo storico o all’area geografica oggetto della ricerca, e tesi discusse presso una Scuola di dottorato straniera, purché dedicate alla storia del lavor in Italia, senza vincoli relativi al periodo storico considerato.
Il Premio consiste nella pubblicazione dell’opera nella collana “Lavori in corso” delle edizioni SISLav-NDF. Il volume sarà pubblicato in open access, con accesso gratuito allaversione elettronica sul sito dell’editore, e sarà inoltre disponibile per l’acquisto in formatocartaceo. In alternativa alla pubblicazione, la vincitrice o il vincitore potrà optare per unpremio in denaro di 1.500 euro.
La tesi di dottorato potrà essere presentata in lingua italiana, francese, inglese, portoghese, spagnola o tedesca.
Condizione necessaria per la partecipazione è che l’opera non sia stata pubblicata né sia incorso di pubblicazione presso un editore. Il deposito della tesi in un archivio istituzionale o in un repository universitario non è considerato, ai fini del presente bando, una pubblicazione editoriale.
La candidatura dovrà essere presentata entro il 31 dicembre 2026, compilando il facsimile allegato e inviandolo all’indirizzo e-mail storialavoro@gmail.com, insieme a una copia digitale della tesi, un abstract in italiano di massimo 4.000 caratteri, un breve curriculumvitae utile a contestualizzare la ricerca nell’ambito del percorso scientifico della candidata o del candidato e l’elenco delle eventuali ulteriori pubblicazioni.
Le opere saranno valutate da un’apposita Commissione, composta da cinque membri, di cui tre nominati dal Direttivo SISLav e due da Istoreco Livorno. Il giudizio della Commissione è insindacabile.
La composizione della Commissione sarà comunicata sul sito della SISLav (www.storialavoro.it) entro il 15 gennaio 2027.
La Commissione comunicherà il nome della vincitrice o del vincitore e l’esito della selezione a tutte le candidate e a tutti i candidati entro il 30 giugno 2027. Qualora nessuna delle opere concorrenti sia ritenuta adeguata sotto il profilo scientifico e/o pertinente rispetto alle finalità del Premio, la Commissione potrà decidere di non assegnarlo. La Commissione potrà inoltre attribuire una o più menzioni speciali a opere non vincitrici ritenute di particolare valore scientifico e raccomandarne la pubblicazione in open accessnella collana “Lavori in corso” delle edizioni SISLav-NDF.
L’assegnazione del premi avverrà in occasione del Festival di Storia del Lavoro, durante il quale la vincitrice o il vincitore presenterà pubblicamente il proprio lavoro di tesi.
Qualora la vincitrice o il vincitore scelga la pubblicazione dell’opera, dovrà inviare all’indirizzo e-mail storialavoro@gmail.com, entro il 1° ottobre 2027, una versione rivista della tesi:
– che tenga conto delle indicazioni scientifiche ed editoriali formulate dalla Commissione;
– conforme alle norme editoriali della collana “Lavori in corso” delle edizioni SISLav-NDF;
– in lingua italiana e, qualora necessario, tradotta a cura e a spese dell’autrice o dell’autore.
Nel lavoro di revisione, la vincitrice o il vincitore potrà avvalersi del confronto con due interlocutori indicati dal Direttivo SISLav.
Il volume sarà pubblicato in open access in formato elettronico sul sito dell’editore e sarà inoltre disponibile in formato cartaceo. All’autrice o all’autore non saranno corrisposti diritti sulle vendite; riceverà gratuitamente 20 copie cartacee del volume.
A U.S. Army soldier who pleaded guilty to hacking into multiple telecommunications companies and stealing mobile call and text metadata for more than 100 million AT&T customers in 2024 was sentenced to 70 months in federal prison today and ordered to pay nearly $300,000 in restitution to victims.

One of several selfies from the Facebook page of Cameron Wagenius.
Cameron John Wagenius, 22, was stationed at a U.S. Army base in South Korea when he adopted the cybercriminal persona “Kiberphant0m.” Working with three alleged co-conspirators, Kiberphant0m downloaded data from several large customers of the cloud data storage service Snowflake that had exposed credentials and did not enforce multi-factor authentication (Snowflake has since mandated MFA on all accounts).
In October 2024, Kiberphant0m bragged on the cybercrime forums that he’d stolen the call and text metadata (e.g. source and destination number, timestamp, duration, etc.) for tens of millions of AT&T customers. Kiberphant0m claimed to have hacked into more than dozen telecommunications companies worldwide, including Verizon’s Push-to-Talk business, and publicly extorted these companies in exchange for a promise not to publish the stolen data.
In late November 2025, KrebsOnSecurity warned that Kiberphant0m was likely a U.S. soldier stationed in South Korea. Less than a month later, Wagenius was arrested and charged in two separate federal indictments, and soon pleaded guilty to all counts in both cases.
At his sentencing hearing in Seattle today, Wagenius was sentenced to nearly six years in federal prison, and ordered to pay $294,978 in restitution.
Federal prosecutors said Wagenius was assisted in his efforts to extort victim companies by Kenneth Schuchman, a 28-year old man from Vancouver, Washington who has a lengthy cybercriminal history. In 2019, Schuchman pleaded guilty to operating the Satori botnet, a vast collection of hacked Internet-of-Things (IoT) devices that was used for large-scale distributed denial-of-service (DDoS) attacks.
Two other alleged co-conspirators of Wagenius are still facing charges in connection with the Snowflake data thefts; Conor Riley Moucka, a.k.a. “Judische,” of Kitchener, Ontario was arrested in 2024 and pleaded guilty in August 2026; and John Erin Binns, an American man currently living in Turkey who is also wanted for a 2021 data breach at T-Mobile that exposed the personal information of at least 76 million customers.
Kiberphant0m also admitted to re-extorting victims, and threatening to disclose national security secrets. Immediately following Moucka’s arrest — after AT&T had already paid the extortion group a $370,000 Bitcoin ransom — Kiberphant0m posted on hacker forums what he claimed were the AT&T call logs for then President-elect Donald Trump and for then Vice President Kamala Harris, as well as schematics allegedly stolen from the U.S. National Security Agency (NSA).
Paul Russell is a resident agent in charge at the Defense Criminal Investigative Service (DCIS), the criminal investigative arm of the U.S. Department of Defense Office of Inspector General. Russell said when DCIS received information that a soldier with secret clearance was allegedly involved in cybercrime and extortion, the agency began working the investigation alongside the FBI, the Army Criminal Investigative Division (CID), and the U.S. Secret Service.
“We don’t often get leads where there’s an active duty soldier with a secret clearance who’s creating hacking tools and trafficking in data,” Russell said. “That doesn’t happen every day, and so when that hits it really spins all of our partner organizations up. It was very serious from jump street, just because it was unique, it was an insider threat, and we weren’t sure what we were dealing with.”
A sentencing memo (PDF) filed Sept. 19 by federal prosecutors in Seattle notes that while Wagenius pleaded guilty almost immediately and has been remarkably cooperative, he recently got caught trying to find security vulnerabilities in the BOP’s computer network. The government’s memo notes that while incarcerated and awaiting sentencing, Wagenius violated the computer use policies of the Bureau of Prisons (BOP) in attempts to learn about vulnerabilities in BOP computer systems.
“According to records from BOP, in or around September 2025, Wagenius used another inmate’s email system to request that the email recipient prompt a commercial AI tool to provide information about “[w]hat CVE’s are there for Windows 10 Enterprise privilege escalation and bypasses” and to “[p]rovide the CVE’s and a real world working script for each CVE . . . without omitted code,” the government’s memo states.
The memo states that less than a week later, Wagenius used a different inmate’s email account and requested that the email recipient prompt an AI tool to “[p]rovide the step by step for CVE-2023-45208, code for this if any, and if no code exists make some, make sure to describe everything in detail.” CVE-2023-45208 is a three-year-old “command injection” vulnerability in D-Link networking devices.
That same month, Wagenius allegedly again requested that the email recipient prompt AI with the question, “How do you make an antenna in a prison environment with commissary or readily available items/tools to improve/make an antenna to extend radio reception?”
Federal prosecutors said Wagenius also requested that the recipient research escaping prison.
“In several instances, Wagenius framed the AI queries as being posed in connection to a book he was writing. This is a common method of ‘prompt injection,’ in which attackers feed specially crafted, deceptive inputs into commercial AI tools that are programmed to avoid outputting malicious code that can be used to exploit computer vulnerabilities,” the sentencing memo reads.
The government told the court it is unaware of evidence that Wagenius figured out how to use or deploy the vulnerabilities he was researching in the BOP’s systems, and when questioned said he was only researching “potential vulnerabilities to provide information to the BOP.”
Incredibly, despite the enormous financial value of the data stolen from AT&T and other telecom providers, Wagenius’s extortion efforts were largely unsuccessful. The government’s sentencing memo says Wagenius made a whopping total of around $1,500 from selling stolen data.
“While Wagenius was not particularly financially successful as a cybercriminal, he both intended to and caused significant harm to numerous individual victims, U.S. companies, and the U.S. government,” the memo states.

Presentato a Prato negli spazi di Fashion Room il primo numero della rivista GRAIN promosso dai Corsi di Laurea in Design tessile e moda e Design sistema moda dell'Ateneo fiorentino.

Presentato a Prato negli spazi di Fashion Room il primo numero della rivista GRAIN promosso dai Corsi di Laurea in Design tessile e moda e Design sistema moda dell'Ateneo fiorentino.
Macerie e libertà. Le giunte del CLN e l’amministrazione dei Comuni (1944-1946): convegno e tappa finale di un percorso di ricerca che ha coinvolto tutta la rete degli Istituti della Resistenza toscani.
Promosso dall’Istituto Storico Toscano della Resistenza e dell’Età contemporanea (ISRT) in collaborazione con la rete toscana degli Istituti storici della Resistenza e dell’età contemporanea e con la Fondazione CDSE, il Convegno riunirà studiosi e studiose provenienti da tutta la Toscana per riflettere su una fase decisiva della nostra storia: il passaggio dalla Liberazione alla costruzione delle prime istituzioni democratiche locali.
Attraverso le esperienze dei territori toscani, saranno approfonditi il ruolo dei Comitati di Liberazione Nazionale, la formazione della nuova classe dirigente, profili e politiche delle amministrazioni comunali nella ricostruzione civile e democratica del Paese nell’immediato dopoguerra.
Qui di seguito le locandine di entrambi gli eventi con tutte le informazioni ed orari.
Proiezione gratuita del film BERLINGUER. A LOVE STORY, scritto e diretto da Pierpaolo Farina
Al termine della proiezione seguirà un dibattito con il regista Pierpaolo Farina, Gianfranco Francese (Segretario generale CGIL Livorno) e Catia Sonetti (Direttrice ISTORECO). A coordinare l’incontro sarà Chiara Macchi (ARCI Livorno).
Un’occasione per vedere il film e discutere insieme della figura di Enrico Berlinguer, della sua esperienza politica e della memoria di una stagione importante della storia italiana.
L’iniziativa è a ingresso gratuito (fino ad esaurimento posti) ed è promossa da CGIL Livorno, ISTORECO e ARCI Livorno.
Forse in pochi ci avevano pensato, ma dal momento che gli agenti AI navigano sul Web per raccogliere informazioni e compiere operazioni per conto degli utenti, potrebbe essere una buona idea mascherarne le attività per evitare di fornire contesti non voluti a siti web e servizi di cui non sappiamo granché. Bitdefender ha infatti presentato […]
L'articolo Bitdefender crea una VPN per gli agenti AI proviene da Securityinfo.it.
Quest’anno si sono celebrati gli ottant’anni della Repubblica italiana. Oltre alle iniziative organizzate per il 2 giugno scorso abbiamo pensato di proporre un approfondimento attraverso un corso di formazione per docenti – aperto a tutta la cittadinanza – dedicato alle famiglie politiche, ai partiti e alle figure più rappresentative della prima fase di vita della società italiana, dal dopoguerra ai primi anni Novanta.
Benché la quasi totalità delle strutture che hanno regolato quel capitolo di vita pubblica – e non solo – della nazione sia oggi scomparsa, ci è parso fondamentale cercare di capire che cosa sono state, cosa hanno rappresentato e quali suggestioni possono suggerire per il futuro. Lo faremo attraverso alcuni tra i libri più aggiornati della storiografia nazionale, con l’aiuto dei loro autori, di qualificati docenti universitari, ricercatori e protagonisti di quelle vicende. Lo scopo non è certo quello di rifugiarsi nel passato, ma di comprenderlo al fine di tentare di decifrare – almeno in parte – la società odierna e i dubbi che ci pone quotidianamente.
– GLI INCONTRI
9 Ottobre, ore 17.00 / L’idea di Repubblica
Lessico della Repubblica. Dal Risorgimento all’integrazione europea, diretto da Maurizio Ridolfi, il Mulino, 2026
Dicembre / Il cattolicesimo
Alcide De Gasperi. La cultura di un politico cattolico, di Jacopo Cellini, Carocci, 2025
Febbraio / Il socialismo
Malgrado tutto dobbiamo farcela: i socialisti e lo Shock of the Global, di Jacopo Perazzoli, Biblion, 2024
Marzo / Il comunismo
Donne comuniste nell’Italia del Novecento. Partito, società, identità di genere, a cura di Fiammetta Balestracci, Viella, 2025
Aprile / L’ azionismo
Ferruccio Parri. Dalla genesi dell’antifascismo alla guida del governo, di Andrea Ricciardi, Biblion, 2023
– SEDE
Edificio dell’Orologio – Sede ISTORECO (Piazza Luigi Orlando, Livorno)
– ORARIO
Tutti gli incontri si terranno indicativamente alle ore 17.00. Nel corso dei mesi sarà pubblicata, per ciascun appuntamento, un’apposita locandina con la data, l’orario definitivo e i nomi dei relatori.
– ATTESTATO
ISTORECO ETS è parte della Rete degli istituti associati all’Istituto Nazionale “Ferruccio Parri” (già INSMLI), riconosciuto agenzia di formazione accreditata presso il MIM. Sarà rilasciato ai richiedenti un attestato di partecipazione, che potrà essere richiesto attraverso la piattaforma SOFIA
Versione integrale dell’intervento del Vicesegretario Generale Matteo Di Cocco al III Forum Antifascista di Mosca tenutosi a Maggio 2026.
Il Fascismo non è un incidente della storia. Non è una deviazione, non è un’anomalia. È il frutto avvelenato della degenerazione sistemica del capitalismo che, quando entra in crisi o si sente minacciato dai movimenti popolari e operai, reagisce con ferocia, togliendo la propria maschera della democrazia per mostrare il volto violento. Quello della violenza di classe.
Come insegnato da Antonio Gramsci, la pavidità dei partiti operai — egemonizzati dalle correnti riformiste, incapaci di una visione ideologica corretta — è stata la prima causa della sconfitta del movimento operaio italiano di fronte alla marea nera.
Non possiamo ripetere quegli errori. Non possiamo più permetterci quella codardia, sperando di strappare qualche simpatia qua e là nel campo socialdemocratico (se non peggio).
Questo perché (e ne abbiamo le prove giorno dopo giorno) il fascismo in occidente sopravvive e continua a riprodursi perché negli ultimi trent’anni l’ideologia e la modalità d’azione dei comunisti è stata smantellata e deligittimata, pezzo dopo pezzo da chi in una folle rincorsa ai richiami delle élite finanziarie ha abbracciato il neoliberismo dando vita ad una pseudo sinistra, incarnata in fine da chi a Bruxelles, nel Consiglio Europeo ha avuto il coraggio di equiparare il nazismo ed il comunismo, distruggendo nel frattempo lo stato sociale e continuando a sostenere il regime neo nazista di Kiev.
In Italia, come nel resto dell’Europa abbiamo sempre più la prova che la forma più avanzata di fascismo non ha più la camicia nera addosso, ma hanno i vessilli di chi ha tradito la classe operaia invece di difenderla. Questo tradimento è un sintomo, di una malattia più ampia.
Una malattia che si chiama fascismo moderno.
Il terrorismo, come il fascismo non è un fenomeno autonomo che cade dal cielo ed in questo ci rifacciamo proprio a quanto dichiarato dal Presidium del Comitato Centrale del KPRF nel giugno del 2024:
“Per sconfiggere il terrorismo, è necessario superare il capitalismo, unire la società sugli ideali della giustizia, e quindi del socialismo. L’esperienza sovietica ci dà un grande esempio di come la società può unirsi, forgiare una forte armatura della sicurezza nazionale e vergognare il nemico più cinico e crudele” (https://kprf.ru/party-live/cknews/227219.html) [1]”
Il nostro Partito condivide in pieno questa lettura, le radici del terrorismo in epoca contemporanea sempre più affonda le radici nella povertà, nella diseguaglianza, nei conflitti militari fomentati dall’imperialismo per il controllo delle risorse o per la gestione delle proprie sfere di influenza a livello geopolitico fino alla frammentazione sociale prodotta coscienziosamente dal capitalismo neoliberista.
Possiamo definire il terrorismo come un fenomeno con tre facce, per quanto riguarda l’analisi politica contemporanea.
Qui ci poniamo una domanda: chi è il vero terrorista? Chi difende un popolo e la propria identità nazionale dall’aggressione di un governo fascista o quello stesso governo che attacca quei popoli? Noi sicuramente sappiamo da che parte stare.
[1] Dal servizio stampa del Comitato Centrale del KPRF 24 Giugno 2024 https://kprf.ru/party-live/cknews/227219.html
Se parliamo di strutture imperialiste e terroriste in occidente non possiamo evitare di parlare della NATO che con la sua continua aggressione imperialista con il allargamento ad est violando non solo gli accordi del 1991, ma qualsivoglia briciolo di buonsenso, hanno trasformato l’Ucraina in un avamposto anti-russo. Per questo il Partito Comunista (Italia) condanna nettamente il sostegno dell’Unione Europea e degli Stati Uniti d’America a tutti quei settori che hanno egemonizzato il potere di Kiev dal colpo di Stato del 2014 in poi.
Fin da Euromaidan, l’obiettivo non è stato minimamente quello di mettere al centro la volontà del popolo ucraino, ma quello di accerchiare ed indebolire la Russia accerchiandola e cercando di distruggere qualsiasi forma di opposizione all’egemonia del dollaro e della finanza anglosassone, distruggendo quel filo rosso che unisce i popoli russi ed ucraini da ben prima che nascesse la NATO o che gli Stati Uniti d’America fossero un pensiero di Franlink o Jefferson.
Come è ben documentato, il regime di Kiev ha trasformato l’Ucraina nel primo stato terrorista d’Europa permettendo l’uso di metodi deliberatamente terroristici come gli attacchi ad infrastrutture civili, sabotaggi e addirittura uso di missili forniti dall’Occidente contro le popolazioni residenti nelle regioni del Donbass.
Se ci fossero dubbi, questo non è il comportamento di una democrazia, questo non è il comportamento di uno stato aggredito (come molti in Italia ed Europa definiscono l’Ucraina) ma questo è puro e semplice terrorismo di Stato, armato e finanziato dall’imperialismo occidentale.
L’Ucraina non è più una nazione, ma un asset strategico militare in mano a potenze straniere.
Le sanzioni contro la Russia si sono ritorte contro l’Europa stessa.
La NATO ogni giorno di più viene umiliata.
I popoli del Donbass si sono ribellati ed hanno preso le armi per difendere la propria autodeterminazione.
Oggi la Russia insieme alla Cina Socialista ed a tutte quelle nazioni che vogliono uscire dal giogo imperialista hanno l’opportunità di costruire un fronte per la pace e la sovranità economica e politica dei popoli.
Dobbiamo purtroppo constatare che in questo momento in Italia non ci sono le condizioni minime per attuare una politica di questo tipo, poiché la nostra nazione è da anni ormai retrocessa al rango di colonia.
Nostro l’ardito compito far risaltare le contraddizioni del sistema e sfruttarle per riportare anche in Italia il protagonismo della politica sull’economia e del popolo sull’imperialismo.
Cari compagni, dobbiamo essere chiari su un punto: non siamo di fronte a una crisi passeggera o ad un’anomalia che verrà risolta con qualche aggiustamento diplomatico.
Ci troviamo di fronte ad una crisi strutturale del capitalismo, che cerca la sua via d’uscita — come sempre nella storia — attraverso l’unico metodo che conosce: la guerra, la militarizzazione delle società e la distruzione dei diritti sociali conquistati dai lavoratori nel Novecento.
L’Unione Europea si è rivelata per quello che i comunisti hanno sempre denunciato: un apparato tecnico e burocratico al servizio del complesso militare del capitale.
Euro, Unione Europea e NATO non difendono la democrazia ma ne sono la diretta negazione.
Lo vediamo nelle politiche di austerità che negli anni hanno colpito i popoli europei, lo vediamo nella continua promozione di uno spirito anticomunista anche a livello istituzionale, non solo falsificando la storia, ma spergiurando sulle tombe di chi ha sacrificato la propria vita 81 anni fa per liberare il continente dal dominio nazifascista.
L’aumento smisurato delle spese militari sacrificando sanità, istruzione e pensioni sono il segnale di un’opera di distruzione della società per piegarla alla volontà delle élite economiche e militari utilizzando l’invenzione di una fantomatica minaccia russa come alibi per accelerare il processo di smantellamento di ogni residuo di Stato sociale.
Visto il continuo attacco dell’Unione Europea al suo stesso popolo, vista la continua ricerca di un nemico per militarizzare e spaventare gli europei convincendoli della giustezza di una futura guerra … possiamo definire la stessa Unione Europea come un’entità terroristica?
La risposta comunista non può essere né nazionalista né semplicemente pacifista.
Deve essere internazionalista e di classe.
Se vogliamo essere all’altezza del compito che la storia ci sta ponendo dobbiamo riunire tutti coloro che rifiutano il controllo imperialista, chi è a favore della sovranità de popoli ed contro l’ingerenza straniera.
Dobbiamo combattere tutti quei piani di riarmo che sono propedeutici a future aggressioni e conflitti, dobbiamo far si che tutte le componenti sociali dei nostri rispettivi stati difendano lo Stato Sociale e smascherino le pseudosinistra neoliberista, finto socialdemocratiche e tutti coloro che hanno tradito i loro popoli.
Nel nostro paese, il Partito Comunista (Italia) porta avanti questa battaglia senza compromessi. Non partecipiamo al gioco delle alleanze con il centro-sinistra atlantista. Non sosteniamo le missioni militare all’estero o l’invio di armi in Ucraina, siamo contro la NATO e contro l’Unione Europea del capitale.
Per questo il nostro compito non deve fermarsi solo a tutti coloro che si riconoscono nella nostra ideologia, ma dobbiamo essere capaci di egemonizzare quei movimenti di massa spontanei che altrimenti sarebbero fini a loro stessi: come ci hanno insegnato Lenin e Gramsci serve un partito, una direzione politica ed una visione ideologica chiara.
Compagni, permettetemi di chiudere con una riflessione che porto anche a nome del Segretario Generale Alberto Lombardo. Siamo qui a Mosca, capitale dell’Unione Sovietica che ha resistito all’invasione nazifascista ed ha liberato il continente dal pericolo nero al costo della vita di oltre venti milioni dei suoi figli.
L’Armata Rossa a Stalingrado non ha fermato la macchina militare nazifascista solo per l’Unione Sovietica, ma lo ha fatto per la libertà di tutto il mondo, fu la vittoria del socialismo sul fascismo, la vittoria del popolo sulla barbaria capitalista.
Lo abbiamo già detto lo scorso anno, per rispetto e onore del popolo sovietico Volvograd non deve essere Stalingrado pochi giorni dell’anno, ma deve tornare ad essere Stalingrado tutto l’anno!
Proprio su quell’esempio eroico noi siamo chiamati ad un’altra battaglia, sotto forme diverse contro nemici che oggi hanno giacche e cravatte. Invece dei carri armati usano canali di informazione, fondi di investimento e le banche centrali per manipolare la vita delle persone e la loro percezione della realtà.
Ma la sostanza non cambia: il capitalismo quando è in crisi torna a mostrare il suo volto di violenza, di guerra e di terrorismo contro i popoli.
Non so quando arriverà la Vittoria. Ma so che, quando arriverà, voglio che ci sia anche il mio ed il contributo del mio Partito.
Ma questa battaglia l’abbiamo già vinta una volta, 81 anni fa e non ce lo hanno mai perdonato.
Facciamolo accadere ancora una voltaSlava Stalingrad! Vperëd k pobede!
(Avanti verso la vittoria!)
English VersionFirst of all, allow me to convey greetings to you from the General Secretary, comrade Alberto Lombardo, and from the entire Central Committee of the Communist Party (Italy).
We thank the KPRF – Communist Party of the Russian Federation for organizing this Forum and for allowing us to bring the voices of those in Italy who fight every day against imperialism, war, and fascism in its many contemporary forms.
FASCISM IS NOT AN ACCIDENT — IT IS CAPITALISM’S VIOLENT RESPONSE
Fascism is not an accident of history. It is not a deviation, it is not an anomaly. It is the poisonous fruit of the systemic degeneration of capitalism, which, when it enters into crisis or feels threatened by popular and workers’ movements, reacts ferociously, removing its democratic mask to reveal its violent face. That of class violence.
As Antonio Gramsci taught, the cowardice of workers’ parties—dominated by reformist currents, incapable of a correct ideological vision—was the primary cause of the defeat of the Italian workers’ movement in the face of the oil slick.
We can’t repeat those mistakes. We can no longer afford that cowardice, hoping to gain some sympathy here and there in the social democratic camp (or worse).
This is because (and we have proof of this day after day) fascism in the West survives and continues to reproduce itself because over the last thirty years the ideology and mode of action of the communists have been dismantled and delegitimized, piece by piece, by those who, in a mad pursuit of the calls of the financial elite, have embraced neoliberalism, giving birth to a pseudo-left, ultimately embodied by those in Brussels, in the European Council, who had the courage to equate Nazism and Communism, meanwhile destroying the welfare state and continuing to support the neo-Nazi regime in Kiev.
In Italy, as in the rest of Europe, we have growing evidence that the most advanced form of fascism no longer wears black shirts, but instead carries the banners of those who betrayed the working class instead of defending it. This betrayal is a symptom of a broader disease.
A disease called modern fascism.
TERRORISM AS A POLITICAL CATEGORY
Terrorism, like fascism, is not an autonomous phenomenon that falls from the sky and in this we refer precisely to what was declared by the Presidium of the Central Committee of the KPRF in June 2024:
“To defeat terrorism, it is necessary to overcome capitalism, to unite society around the ideals of justice, and therefore of socialism. The Soviet experience gives us a great example of how society can unite, forge a strong armor of national security, and shame the most cynical and cruel enemy.”https://kprf.ru/party-live/cknews/227219.html) ”
Our Party fully shares this view: the roots of terrorism in contemporary times are increasingly rooted in poverty, inequality, military conflicts fomented by imperialism for the control of resources or the management of its own spheres of influence at the geopolitical level, up to the social fragmentation consciously produced by neoliberal capitalism.
We can define terrorism as a three-faceted phenomenon, as far as contemporary political analysis is concerned.
• There is terrorism as a mass criminal act against innocent civilians
• There is state terrorism, organized by those who attack civilian populations and finance paramilitary organizations and militias that organize massacres or coups d’état
• Finally, there is the instrumental use of the category “terrorism” employed as an ideological weapon to attack those who oppose imperialist maneuvers, to repress popular movements by legitimizing military aggression.
Here we ask ourselves a question: who is the real terrorist? Those who defend a people and their national identity from the aggression of a fascist government, or the very government that attacks those people? We certainly know which side we’re on.
UKRAINE AND THE CRUCIAL ISSUE
When we talk about imperialist and terrorist structures in the West, we cannot avoid mentioning NATO, which, with its ongoing imperialist aggression and eastern enlargement—violating not only the 1991 agreements but every shred of common sense—has transformed Ukraine into an anti-Russian outpost. For this reason, the Communist Party (Italy) strongly condemns the European Union and the United States’ support for all those sectors that have dominated Kiev’s power since the 2014 coup.
Since Euromaidan, the goal has not been to put the will of the Ukrainian people at the center, but to encircle and weaken Russia by encircling it and trying to destroy any form of opposition to the hegemony of the dollar and Anglo-Saxon finance, destroying the common thread that has united the Russian and Ukrainian peoples since well before NATO was born or the United States of America was even a thought of Franklin or Jefferson.
As is well documented, the Kiev regime has transformed Ukraine into Europe’s first terrorist state by allowing the use of deliberate terrorist methods such as attacks on civilian infrastructure, sabotage, and even the use of Western-supplied missiles against populations living in the Donbass regions.
If there were any doubt, this is not the behavior of a democracy, this is not the behavior of an attacked state (as many in Italy and Europe define Ukraine) but this is pure and simple state terrorism, armed and financed by Western imperialism.
Ukraine is no longer a nation, but a strategic military asset in the hands of foreign powers.
Sanctions against Russia have backfired on Europe itself.
NATO is being humiliated more and more every day.
The people of Donbass rebelled and took up arms to defend their self-determination.
Today, Russia, together with Socialist China and all those nations that wish to escape from the imperialist yoke, have the opportunity to build a front for peace and the economic and political sovereignty of the peoples.
Unfortunately, we must note that at this time in Italy the minimum conditions for implementing a policy of this type do not exist, since our nation has been relegated to the rank of a colony for years now.
Ours is the daring task of highlighting the contradictions of the system and exploiting them to restore, in Italy too, the role of politics over the economy and of the people over imperialism.
NEOLIBERALISM IS AT PERMANENT WAR
Dear comrades, we must be clear on one point: we are not facing a temporary crisis or an anomaly that will be resolved with some diplomatic adjustments.
We are facing a structural crisis of capitalism, which seeks its way out—as always throughout history—through the only method it knows: war, the militarization of societies, and the destruction of the social rights won by workers in the twentieth century.
The European Union has revealed itself to be what the communists have always denounced: a technical and bureaucratic apparatus at the service of capital’s military complex.
The Euro, the European Union and NATO do not defend democracy but are its direct negation.
We see it in the austerity policies that have affected the peoples of Europe over the years, we see it in the continued promotion of an anti-communist spirit even at the institutional level, not only by falsifying history, but by perjuring themselves on the graves of those who sacrificed their lives 81 years ago to liberate the continent from Nazi-Fascist rule.
The disproportionate increase in military spending, sacrificing healthcare, education, and pensions, signals a drive to destroy society, bending it to the will of the economic and military elites. The invention of a phantom Russian threat serves as an excuse to accelerate the dismantling of every vestige of the welfare state.
Given the European Union’s ongoing attack on its own people, given its constant search for an enemy to militarize and frighten Europeans into believing a future war is justified… can we define the European Union itself as a terrorist entity?
THE COMMUNIST RESPONSE
The communist response can be neither nationalist nor simply pacifist.
It must be internationalist and class-based.
If we want to live up to the task that history is placing before us, we must unite all those who reject imperialist control, those who are in favor of the sovereignty of peoples and those who are against foreign interference.
We must fight all those rearmament plans that pave the way for future aggression and conflict. We must ensure that all social groups in our respective countries defend the Welfare State and expose the neoliberal pseudo-left, fake social democrats, and all those who have betrayed their peoples.
In our country, the Communist Party (Italy) is fighting this battle uncompromisingly. We do not participate in the game of alliances with the Atlanticist center-left. We do not support military missions abroad or the shipment of weapons to Ukraine; we are against NATO and the European Union of capital.
For this reason, our task must not be limited to those who identify with our ideology, but we must be capable of hegemonizing those spontaneous mass movements that would otherwise be ends in themselves: as Lenin and Gramsci taught us, we need a party, a political leadership, and a clear ideological vision.
TOWARDS VICTORY
Comrades, allow me to close with a reflection I also offer on behalf of Secretary General Alberto Lombardo. We are here in Moscow, the capital of the Soviet Union, which resisted the Nazi-Fascist invasion and freed the continent from the dark peril at the cost of the lives of over twenty million of its sons.
The Red Army at Stalingrad did not stop the Nazi-fascist military machine just for the Soviet Union, but it did so for the freedom of the entire world. It was the victory of socialism over fascism, the victory of the people over capitalist barbarism.
We said it last year: out of respect and honor for the Soviet people, Volgograd must not be Stalingrad for a few days a year, but must return to being Stalingrad all year round!
Precisely on the basis of that heroic example, we are called to another battle, in a different form, against enemies who today wear suits and ties. Instead of tanks, they use information channels, investment funds, and central banks to manipulate people’s lives and their perception of reality.
But the substance does not change: when capitalism is in crisis, it returns to show its face of violence, war, and terrorism against people.
I don’t know when Victory will come. But I know that, when it does, I want my contribution and that of my Party to be there too.
But we already won this battle once, 81 years ago, and they never forgave us.
Let’s make it happen one more time
Slava Stalingradu! Vperëd k pobede!
(Onward to victory!)
Se sei giovane, entra nella Federazione della Gioventù Comunista e costruisci insieme a noi un’alternativa.
Anche una piccola sottoscrizione può fare la differenza.
Resta aggiornato sulle attività, le iniziative e le campagne del Partito Comunista.
Approfondimenti, analisi e punti di vista disponibili sulle principali piattaforme.
L'articolo Terrorismo e Imperialismo: Due facce dello stesso sistema – Intervento del Partito Comunista a Mosca proviene da IL PARTITO COMUNISTA - Sito Ufficiale.
The consumer data broker Radaris.com has long had a reputation for ignoring requests to remove personal information from its vast empire of people-search services online. That reputation caught up with the company recently in a lawsuit alleging Radaris violated a New Jersey privacy law that provides for hefty fines against data brokers that publish personal information on state law enforcement officials. In the face of repeated stonewalling and prevarication by attorneys for Radaris, the judge in the case ordered that radaris.com and more than a dozen other data broker domains be transferred to the plaintiffs.

The radaris.com website, prior to the domain transfer to Atlas.
In February 2024, Radaris was sued by Atlas Data Privacy Corp, a company that has been pursuing data brokers alleged to be violating a New Jersey statute called Daniel’s Law. The statute allows state law enforcement officials, government personnel, judges and their families to have their information completely removed from commercial data brokers and people-search services, and provides for fines of $1,000 per violation against companies that ignore removal requests.
Less than a month after Atlas sued Radaris, KrebsOnSecurity published a deep dive into the Radaris co-founders — Igor and Dmitry Lubarsky (also spelled Lybarsky) — Russian-born brothers living in Massachusetts who operate a dizzying array of people-search companies as well as a number of Russian language dating services and affiliate programs.
Attorneys for the Lubarsky brothers threatened to sue for defamation if the story wasn’t removed and an apology issued. Their attorney asserted that our reporting was wildly inaccurate, and that the true owners of the company were Ukrainians living in Ukraine.

The Lubarsky brothers Dmitry or “Dan” (left) and Gary/Igor.
KrebsOnSecurity doubled down and showed how the Lubarsky brothers built and operated Radaris and other data broker companies using a fictitious CEO’s name. Our follow-up story noted that Radaris’s attorney — a lawyer with the Boston Law Group named Val Gurvits — admitted his clients had invented the CEO pseudonym “Gary Norden,” and that Radaris also had issued multiple press releases over the years that quoted the fake CEO while seeking money from potential investors.
Attorneys for Radaris waited until the last minute to appear in court and contest what was all but certain to be a default judgment in favor of the plaintiffs, and then told the court that Atlas had failed to serve the real owners and operators of Radaris and several of its sister data broker companies.
Atlas re-filed the lawsuit in June 2025, this time dramatically expanding the number of Radaris family data brokers accused of violating Daniel’s Law. Matt Adkisson, president and CEO of Atlas, said Radaris turned to a tried-and-true playbook: Delaying in court until the last possible minute, and playing shell games with Radaris’s true country of origin and the individuals listed as owners and operators of these sites.
“We refer to this period as their island-hopping phase. Privacy policies changed constantly, and new entities kept appearing from places like the Marshall Islands, the British Virgin Islands, and Seychelles,” Adkisson told KrebsOnSecurity. “Behind the scenes, it felt like a shell game. Defense lawyers told the court that certain entities merely operated the domains and were the proper parties to sue. But by the time a judgment neared, those entities would be discarded and new entities would appear. Meanwhile, the lawyers claimed the other entities that actually owned the domains should not be held responsible.”
Adkisson said when the defendants updated their terms of service to state that Radaris was suddenly managed by a company in the Marshall Islands, Atlas hired an investigator in that country and soon learned the brand new entity that Radaris claimed was managing the company didn’t even exist yet.
Mr. Gurvits stepped forward as Radaris’s attorney in a class action lawsuit the company temporarily lost in 2017 because it never contested the claim in court. When the plaintiffs told the judge they couldn’t collect on the $7.5 million default judgment, the court ordered the domain registry Verisign to transfer the radaris.com domain name to the plaintiffs.
Mr. Gurvits appealed that verdict, arguing the lawsuit hadn’t named the actual owners of the Radaris domain name — a Cyprus company called Bitseller Expert Limited — and thus taking the domain away would be a violation of their due process rights.
The judge in the 2017 case ruled in Radaris’ favor — halting the domain transfer — and told the plaintiffs they could refile their complaint. Soon after, the operator of Radaris changed from Bitseller to Andtop Company, an entity formed (PDF) in the Marshall Islands in Oct. 2020. The plaintiffs never re-filed their lawsuit.
“That seemed to be their modus operandi,” said Raj Parikh, a partner at PEM Law in New Jersey who handles most of the Daniel’s Law litigation for Atlas. “In the past, they won by attrition. Plaintiffs’ attorneys tired of the procedural games and just gave up. That strategy worked for a decade, and it probably would have worked in this case too, since any financial recovery from foreign actors will be difficult. But we were acutely aware of the threat this website posed to law enforcement officers and other public officials in New Jersey, and decided early on to commit whatever time and resources were necessary to remove that threat.”
On August 26, the judge in the New Jersey case found the defendants were given multiple chances to appear and defend the claims against them but had failed to do so. Mr. Gurvits declined to comment on the case, saying it had been assigned to another attorney, a Mr. Victor Worms. In response to questions, Mr. Worms asserted the New Jersey court transferred Radaris.com to Atlas as part of a default judgment against Radaris.com, which is not a legal entity.
“We have made a motion to vacate that default judgment on the grounds that it is void since a non-entity has no legal capacity to sue or be sued,” Worms replied. “We also intend to pursue all appropriate appeals because we believe the transfer of Radaris.com amounts to a forfeiture in violation of various constitutional principles.”
While radaris.com still comes up prominently in results when searching online for U.S. residents by name, the domain no longer sells detailed personal dossiers on millions of Americans. Its homepage now displays a notice from Atlas, as well as links to our previous reporting on Radaris.
Atlas told KrebsOnSecurity that it has obtained more than 10,000 emails and documents in the course of litigation, and that those messages confirm our previous reporting on the owners and operators of Radaris and its myriad companies.
Atlas said the emails clearly establish that the nominal legal vehicles — Radaris America, Inc.; Bitseller Expert Limited; Digital Orbit Corp; Core Solutions Group Inc; Lucky Solutions Inc; Virtura Corp; Veripages Inc.; Nuform Solutions Inc.; Growth Data Advisors Inc.; Property Experts, Inc — are all administered by the same three or four people from the same mailboxes, share one bank or payment card set, and are all managed from one virtual office address.
“The corpus establishes, with documentary evidence generated independently by banks, payment processors, hosting providers, registrars, software-as-a-service vendors and the operators’ own systems, that radaris.com and at least twenty-five other people-search websites are one operation run by a small Boston-area group whose administrative, financial and technical functions sit on the difive.com mail domain and its successors (centerex.com, scienteco.com, eprofit.com, realmo.com, pub360.com),” reads a summary shared by Atlas.
Atlas said the emails show Radaris.com earns approximately $42,000 a month, while Veripages.com earns around $45,000 monthly via its partnership with the Lifetime Value Company, a marketing and advertising firm whose brands include PeopleLooker, PeopleSmart, NumberGuru, and Bumper, a car history site.
According to Atlas, the emails also showed the Radaris family of websites earns as much as $25,000 each month from their partnership with Onerep, a company that claims to help people remove their information from people-search sites. In March 2024, KrebsOnSecurity revealed how the Belarusian founder of Onerep had launched and operated dozens of people-search sites over the years and was continuing to operate one of them (Nuwber), effectively spreading the disease and selling the cure.

The domain radaris.com now redirects to this notice from Atlas about the court-ordered domain transfer.
All told, the New Jersey court has so far transferred 14 domain names from the Radaris family of companies to Atlas. Radaris.com now redirects to a notice of the court-ordered domain transfer.
The Radaris family of companies is still potentially facing fines of $1,000 per alleged violation of Daniel’s Law. For the time being, however, Daniel’s Law is facing a constitutional challenge from virtually all of the 150 other consumer data broker firms being sued by Atlas.
The data broker industry responded by having at least 70 of the Atlas lawsuits moved to federal court, challenging the New Jersey statute as overly broad and a violation of the First Amendment. The U.S. Court of Appeals for the Third Circuit has not yet issued a decision on the constitutional challenge, but either way the case is widely expected to be appealed all the way to the U.S. Supreme Court.
Meanwhile, at least 14 other states have now passed laws modeled after the New Jersey statute, with more states considering similar measures. However, West Virginia’s Daniel’s Law was ruled facially unconstitutional under the First Amendment by a federal district court in August 2025.
Justin Sherman is a privacy expert and author of the forthcoming book “The Middlemen,” which examines how the data broker industry powers modern surveillance. Sherman said federal lawmakers have long faced intense lobbying by the technology industry against more restrictive U.S. data privacy laws, but that many powerful industries are now working against passing comprehensive data privacy legislation.
“These days at the federal level, add in the intense amount of lobbying against these laws from social media companies, big tech, cryptocurrency firms, and now AI proponents in the mix who claim that limiting their data scraping is somehow going to collapse the whole U.S. economy under Chinese rule,” he said.
Sherman said people-search companies will continue to thrive unless and until Congress enacts meaningful consumer privacy and data protection laws that are relevant to life in the 21st century. That’s because virtually all state privacy laws exempt records that might be considered “public” or “government” documents, including voting registries, property filings, marriage certificates, motor vehicle records, criminal records, court documents, death records, professional licenses, bankruptcy filings, and more.
At least 25 states have passed or implemented laws requiring age verification for residents seeking to access adult content online, but there is no federal law that limits how the companies that are scanning everyone’s drivers license can use, share or keep the data provided. Had such restrictions been enshrined in law, we may have avoided the recent breach at IDScan.net, which exposed the drivers license information on more than 153 million Americans when the records were briefly turned into a point-and-click identity theft service on the dark web.
“The average person can look at Daniel’s Law and have a perfectly normal reaction, which is that everyone should be covered, not just police and judges,” Sherman said. “But we don’t need more wake-up calls. We’ve had eight million wake-up calls already on the need for better privacy laws. The lack of comprehensive federal privacy law is not for a lack of knowledge, and anyone claiming otherwise is either not reading the news or kidding themselves.”
Il 10 ottobre torna la conferenza internazionale dedicata alla cybersecurity e all’ethical hacking. Tra i temi dell’ottava edizione, vulnerabilità negli AI coding assistant, attacchi alle infrastrutture di rete, malware, anonimato e compromissione dei sistemi autonomi L’intelligenza artificiale che sta cambiando anche il lavoro di chi cerca vulnerabilità e sviluppa nuove tecniche di attacco è uno […]
L'articolo No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni proviene da Securityinfo.it.
L’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno, l’ANPI Provinciale di Livorno e di Piombino, con il patrocinio del Comune di Piombino, promuovono due incontri di studio dedicati ai mesi che, dall’8 settembre 1943, segnarono il passaggio dalla crisi dello Stato alla nascita della Resistenza, con particolare attenzione alla vicenda piombinese e alle origini della Battaglia.
Giovedì 10 settembre – Centro Giovani “F. De Andrè”
La resa incondizionata dell’8 settembre e i CLN
Interventi di Giovanni Brunetti (Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno) ed Emanuele Vannucci (Istituto Storico della Resistenza e dell’Età Contemporanea di Pistoia).
Sabato 12 settembre – Area del Rivellino
La Battaglia di Piombino e la nascita della Resistenza
Saluti delle Istituzioni. Intervento di Davide Conti (storico e consulente delle Procure di Bologna e Brescia).
Gli incontri sono a ingresso libero e aperti alla cittadinanza.
Ecco il nuovo fascicolo con tutte le proposte didattiche che l’Istituto Storico della Resistenza e della Società Contemporanea nella provincia di Livorno rivolge alle scuole del territorio.
Anche quest’anno abbiamo provato a costruire percorsi che non si limitino a ripercorrere il Novecento, ma che aiutino a leggere il presente attraverso le sue radici. Sono sei moduli tematici, tre itinerari di urban trekking e un programma di formazione per docenti.
Cosa si trova nel fascicolo:
Formazione docenti. Corsi e seminari riconosciuti sul portale SOFIA del MIM, aperti anche a cittadini e studenti interessati. Quest’anno: il ciclo di presentazioni “La Repubblica dei partiti” e i seminari con l’Archivio di Stato “Gli Archivi raccontano”.
Come funziona:
Tutti i percorsi sono gratuiti, ma subordinati alla disponibilità dell’Istituto: ogni classe può accedere a un massimo di due moduli, e i progetti realizzati con l’Archivio di Stato di Livorno accolgono al massimo 4 classi. Siamo sempre disponibili al confronto con gli insegnanti per calibrare i percorsi sulla classe e sulla programmazione: se avete un’ idea, parliamone!
Per aderire scrivete a didattica.istoreco.li@gmail.com, indicando scuola, classi coinvolte, percorso di interesse e un recapito telefonico.
Authorities in Australia have arrested two men believed to be members of TeamPCP, a prolific cybercrime and data extortion group blamed for perpetrating the longest running spree of software supply chain attacks ever.
In a statement released today, the Australian Federal Police (AFP) said two men from Western Australia, aged 21 and 23, were arrested in connection with a “sophisticated cybercrime syndicate that allegedly created malicious open-source software to rob thousands of global businesses.”
The AFP did not name the defendants, but KrebsOnSecurity learned the 21-year-old suspect’s real identity in June, and has been communicating with him ever since. This story includes interviews with TeamPCP’s self-described spokesperson, and examines clues left behind by the TeamPCP leader that likely led to his undoing.
TeamPCP vaulted onto the cybercrime scene in late 2025, embedding malicious code in hundreds of open source software tools and extorting victims for profit. Members of the group made headlines by compromising corporate cloud environments using a self-propagating worm dubbed Shai-Hulud, which added malicious code to open source programs maintained by developers whose credentials at public code repositories like GitHub or NPM were phished or stolen.
Writing for Wired, journalist Andy Greenberg described TeamPCP’s core tactic as a kind of cyclical exploitation of software developers.
“The hackers gain access to a network where an open source tool commonly used by coders is being developed,” Greenberg wrote in May. “The hackers plant malware in the tool that ends up on other software developers’ machines, including some who are writing other tools intended to be used by coders. The malware allows TeamPCP’s hackers to steal credentials that let them publish malicious versions of those software development tools, too. The cycle repeats, and TeamPCP’s collection of breached networks grows.”
TeamPCP also has practiced something akin to cyclical recruitment. In May, the source code for the third iteration of Shai-Hulud was published online, and TeamPCP soon after launched a contest offering $1,000 in virtual currency to whichever participant could conduct the largest supply chain operation using the worm’s code. According to the contest rules, participants were scored based on the number of weekly and monthly downloads of packages they compromised — directly incentivizing them to target the most popular code libraries.

A screenshot of a message from TeamPCP’s Telegram account, announcing the supply chain hacking contest. Image: dataminr.com.
“TeamPCP has stated the competition is a recruiting opportunity and they intend to purchase all meaningful access harvested from participants’ campaigns,” the security firm Dataminr wrote. “The $1,000 XMR (Monero) prize is a recruitment floor and has been dismissed by the actor as ‘just like participation trophy,’ adding ‘if you find something good you will be paid way more,’ confirming the contest’s true function as talent identification and malicious access acquisition at scale.”
In March, TeamPCP executed a supply chain attack targeting AI infrastructure by compromising the code for LiteLLM, an open source AI gateway that connects users to more than 100 different large language models. A recent analysis by the security firm CloudSEK found TeamPCPs attack on LiteLLM harvested cloud service keys and other secrets from more than 2,500 organizations, including many of the world’s top technology companies.
In May, TeamPCP claimed credit for compromising at least 3,800 code repositories at the Microsoft-owned GitHub, after a GitHub developer installed a code extension that was compromised by TeamPCP’s malware.
Security experts say TeamPCP is less of a hacker group than an amalgamation of threat actors from multiple cybercriminal gangs who sometimes work together toward similar goals.
“It is not a structured criminal crew with a single operator,” said Austin Larsen, a principal threat analyst with the Google Threat Intelligence Group. “It is a peer community of individually-skilled actors, with one clear center of gravity.”
That center of gravity is George Prepakis, an accomplished security researcher and self-described exploit developer who operates the Twitter/X profile @kernelstub. Earlier this year, @kernelstub tweeted a public invite link to a Matrix chat server he created and dubbed “Cybercats,” and TeamPCP and several other cybercrime entities have been using this server to communicate daily for the past several months.

A screenshot of the Matrix chat server “Cybercats,” whose members used hacker handles associated with multiple distinct cybercrime groups that have occasionally collaborated on a series of supply chain and data ransom attacks over the past nine months.
Kernelstub, like other administrators in the Cybercats chat, has been using his Twitter/X profile name as his handle in these Matrix communications, frequently tweeting references to other members and to conversations taking place in the Cybercats chat. In a number of cases, the corresponding X accounts for members of the Cybercats chat taunted cybercrime victims publicly before the incidents were reported in the news media.
The Cybercats administrator listed at the top of the screenshot above — “Boxturtle” — is a close associate of TeamPCP who has been tweeting about the group’s conquests under the name @xpl0itrsturtle. This handle corresponds to a data breach broker active on Breachforums and Darkforums who has been selling data stolen in a wave of recent breaches at automobile manufacturers, including BMW Group, Audi, Honda, Mercedes-Benz, Volvo and Toyota, as well as data allegedly taken from Snapchat and SportRadar.

The data leak site for the extortion group or handle “xpl0itrs.”
The Cybercats administrator “SeesawSec” in the screenshot above is the alias of whoever is behind the cybercrime group known as Fulcrumsec, which recently claimed credit for data extortion attacks against the pharmaceutical giant Novo Nordisk, the data broker LexisNexis, and Avnet, a Fortune 500 distributor of electronic components.

The data leak site of Fulcrum Security, a.k.a. Fulcrumsec.
The Cybercats administrator “@pcpcasper” also has been using a similar name on X to discuss TeamPCP’s attacks and victims. This person has an extensive message history on Telegram, where their messages and shared videos show @pcpcasper is an active and vocal member of the National Socialist Network, a neo-Nazi political organization based in Australia.
At one point in these chats, @pcpcasper shared videos and images of what they claimed was their cat, and several of those videos place this user in Western Australia. One source close to the investigation told KrebsOnSecurity that @pcpcasper was one of the two arrested, a claim supported by messages that @kernelstub posted online this morning.
The Cybercats member roster pictured above also features an administrator with the username “T,” which is short for the now-banned Twitter/X profile @pcpcats, the account operated by the self-described TeamPCP spokesperson who was arrested today. As we’ll see in a moment, @pcpcats also is from Western Australia.
By the time @kernelstub tweeted a public invite link to the Cybercats Matrix server, T/@pcpcats was posting only infrequently to the group chat, with other members often inquiring as to his whereabouts and well-being. The group’s collective concern related to @pcpcats’s tendency to blame his increasingly extended absences on the use of hallucinogens and other narcotics that kept him awake for days on end, but also caused him to crash in bed for several days after the highs wore off.
The Cybercats member @pcpcats has used multiple nicknames on the cybercrime forums, including EllisD25/LSD on Darkforums, BulkDMT on Breachstars, and Express on Breachforums. These accounts are linked because they all advertised the same Tox ID and/or Session ID as instant message contact handles in their cybercrime forum posts. BulkDMT was also known on the forums as DMT Host, which was a virtual private server (VPS) hosting service that was peddled on Darkforums and Breachstars.

DMT Host/EllisD25, posting on the English-language cybercrime community DarkForums in September 2025. Image: ke-la.com.
According to the cyber intelligence firm Intel 471, Express registered on Breachforums using the email address shitstickpp@gmail.com. Intel 471 finds Express posted on Breachforums across a two-month period in 2025 using four different Internet addresses located in South Africa. On July 30, 2025, Express announced on Breachforums they were selling access to 14 gigabytes of data stolen from South Africa’s State Information Technology Agency.
The threat intelligence platform Flashpoint recorded more than a year’s worth of messages from the TeamPCP leader’s alter ego on Telegram — Persy_PCP — who claimed they split their life living between two countries [full disclosure: Flashpoint is an advertiser on this blog]. “I have these [files] as well, problem is these are in another country,” Persy_PCP explained to another user inquiring about a stolen data set in November 2025.
Later that month, Persy_PCP complained, “My whole country is racist and they want people like me dead.” Flashpoint records show BulkDMT shared in September 2025 that “this country is going to fucking starve when they take the farmers land,” a likely reference to white landowners in South Africa who claim to be targeted by an ongoing genocide campaign.
This tracks with public reporting on TeamPCP. Cyberscoop reported in June that Google had traced TeamPCP’s residential and mobile Internet address connections to South Africa, “indicating the primary operator was located there during at least some of its attacks.”
BulkDMT also shared on the group chat at Breachforums that they were recovering from an addiction to methamphetamine. “My life is kinda fucked rn [right now], but that’s fine and there isn’t really a point in pouring so much emotional energy into that fact, my parents had money but I unfortunately got really addicted to some things so I don’t get to benefit from that. As long as I continue to survive, stay sober, and move closer towards my goals that’s enough drive and meaning.”
The identity threat protection company SpyCloud finds shitstickpp@gmail.com shows up in the registration of an account called ChristmasSnow on the cybercrime community Raidforums in 2022. Nearly all of the Internet addresses used to access that account came from ISPs in Perth, Australia, SpyCloud found.
KrebsOnSecurity looked up all of those Perth IP addresses in passive DNS records maintained by DomainTools.com, and found one of them — 211.27.196.111 — for several years was used as a private file server by a family in Perth with the last name of Thomson. Those records show at least three hosts — ithomson.direct.quickconnect.to (a remote Synology server), kthomson0061.direct.quickconnect.to, and joshuawthomson39.myqnapcloud.com (a QNAP network storage device) — persisted at that address between 2022 and 2025.
Searching on “joshuathomson39” in the breach tracking service Constella Intelligence reveals an account at the freight forwarding company kwe.com created in the name of Joshua Thomson from Perth, Australia. The open source intelligence platform Epieos finds the phone number attached to that kwe.com account was used to register a Facebook profile for Josh Thomson, which says his family includes a brother named Ruben, his father Ian, and his mom Cindy.
That Facebook profile also says Josh and his family are originally from Pietermaritzburg, in KwaZulu-Natal, South Africa, but currently living in Cottesloe, a beach-side suburb of Perth. A search in DomainTools for Ian Thomson and Australia unearthed five domains by the same registrant, including securecomputing.au, thomson.org.au, and thomsonfamily.net.au. Ian Thomson is a dentist in Cottesloe, and a biography says he graduated from The University of the Witwatersrand in Johannesburg, South Africa.
Constella finds a joshua@thomson.org.au registered a number of accounts online, but Josh doesn’t seem to have much of a connection to dodgy cybercrime forums. His brother Ruben, on the other hand, has quite the presence on these communities, dating back to at least 2018. Constella reports ruben@thomson.org.au frequently reused the password “joshuathomson1,” and Constella further finds that password was used by just a handful of accounts, including yolosolo17@gmail.com and surfinup8@gmail.com.
According to Intel 471, surfinup8@gmail.com was used to register the user Yolosolo17 on the crime forum Altenen in 2018, and that user account was registered from the Perth address 110.141.230.15. On Altenen, Yolosolo17 advertised free web proxies, as well as the domain rubenthomson.com, which was at one point used to sell steeply discounted iPhones. DomainTools says rubenthomson.com was hosted at 110.141.230.15 and registered to surfinup8@gmail.com.

A cached copy of the domain rubenthomson.com from 2017 shows a login page underneath a banded stack of money. Image: archive.org.
SpyCloud reports 10.141.230.15 was used by the email address sheepstealing@gmail.com on Raidforums and surfinup8@gmail.com on Nulled, and that the same IP was used by the email addresses ian@thomsonfamily.net.au, jasper@yakuza.cc, and rubenthomson1@gmail.com. SpyCloud also shows that sheepstealing Gmail address is tied to the accounts Sheep420, YoloSolo117 and Yakuza.cc on Raidforums, and to the account “Sheep Stealing” on Hackforums. Intel 471 says sheepstealing@gmail.com was used to register the account DingoFlour on Breachforums in October 2023, as well Sheepx on Altenen.
Epieos reports that ruben@securecomputing.au is tied to an Airbnb account for Ruben, who described himself as a Web developer who went to school at the University of Western Australia and was living outside the country. “Hey, I’m Ruben, my friends call me Ellis. I’m a Perth creative who occasionally books rooms when visiting family and for photography.”
Epieos also finds sheepstealing@gmail.com registered an upwork.com profile under the name Ruben, who said his main skills are setting up secure server hosting solutions and PHP full-stack Web development.
“I’m familiar with Linux, working with relational databases (SQL),” the Upwork profile reads. “I also script in Python mainly for writing social media bots.”

The Upwork profile for Ruben Thomson in Cottesloe, Australia.
Epieos further discovered sheepstealing@gmail.com is connected to a Microsoft account for Ruben Thomson, and to a now-defunct GitHub account called XmasSnow/XmasSnowisBack that scammed people on the forums in 2022 by claiming to sell exclusive exploits for recently-released software patches (recall that shitstickpp@gmail.com was used to register a forum account named ChristmasSnow).
This same sheepstealing email address registered a Twitter/X account in 2026 called “Gone Fishing” that lists its location as South Africa. That Gmail account also left several reviews for businesses listed on Google Maps over the past seven years, but all of those establishments are located on the west coast of Australia.

Business reviews in Western Australia left by the Google account sheepstealing at gmail.com.
The people search service Pipl finds a 21-year-old Ruben Thomson in Western Australia who has a phone number ending in 979. A lookup on that number at Epieos reveals it is connected to a TikTok account under the name Ellis, and to a PayPal account in the name of Ruben Thomson.
Finally, a search on the name Ruben Thomson from Cottesloe at the Australian government’s record of registered businesses finds he has incorporated or served as an official in multiple companies created since 2024, including Secure Computing Solutions, Tensor Industries, and another entity ironically named OPSEC Express. Recall that Express was BulkDMT’s nickname on Breachforums.

Australian companies connected to Ruben Thomson. Image: abr.business.gov.au.
It’s ironic because OPSEC is short for the term “operational security,” which refers to techniques and behaviors used to obfuscate and compartmentalize one’s real-life identity online, and using your cybercrime handle as part of your own company name is very much the antithesis of that practice.
There is at least one other major opsec failure by Ruben that exposed a link to TeamPCP. In June 2025, someone using the name Ruben Thomson registered on HackerOne, a popular “bug bounty” program that seeks to reward and recognize researchers who agree to work with affected software vendors to help fix the flaws before publishing about their findings. What was Ruben Thomson’s chosen HackerOne username? Deadcatx3, a nickname that has been flagged by multiple security firms as an alias used by TeamPCP.

The HackerOne profile for “Ruben Thomson” uses the nickname Deadcatx3, which multiple security firms have concluded is an alias used by TeamPCP. Image credit: flare.io.
In early July 2026, not long after having discovered clues about Ellis’s real life identity, KrebsOnSecurity interviewed the TeamPCP leader via Signal, where he was remarkably open about his activities and personal struggles [for the sake of simplicity, the TeamPCP spokesperson will be referred to from here on as Ellis].
Ellis claims he stopped doing cybercrime for TeamPCP in March 2026 — just before the attacks that compromised LiteLLM — and that at least one other individual has taken over the group’s leadership since then. Ellis shared that a year earlier he had just completed the latest in a series of detox and sobriety programs, and was two months sober when he reconnected with some old friends from the malware development scene.
“One year ago I needed help monetizing some [GitHub credentials], I was two months sober and needed a distraction and something to keep busy as well as people to speak to,” Ellis said. “I had largely disconnected from my old circle, they had become very toxic and I needed to get away from the substances. Previously I had done some mass exploitation campaigns and grew up doing [malware development] and [capture the flag] contests. There were some friends who were also vending but had stopped a while, and one of them introduced me to some chats where I posted access for sale.”
Prior to that, Ellis said, he was homeless and hopping between “some very unstable places.”
“Blackhatting is fun,” he said. “There are actual rewards and incentives to learn and you grow with your team. Without qualifications, no employer will even take the time to hear you out.”
Ellis claims he’s earned a grand total of about $20,000 for his activities with TeamPCP, and that it was never about the money or fame for him. Asked whether his experiences with TeamPCP might prepare him for gainful employment in a legitimate IT job, Ellis said he doubted it.
“I am nowhere close to a skill level where I am comfortable, and this would take maybe half a decade of further experience,” he said. “I no longer have to choose between rent and food for that I’m grateful and so are the team members.”
Ellis expressed no remorse over his cybercrime activities, and said he was grateful for the friendships and relationships built throughout his engagement with TeamPCP. The young hacker also seemed resigned to his fate, and told KrebsOnSecurity that he’ll accept the consequences if he’s ever arrested.
“If I’ve already been found out then its out of my control, I’ll make peace with that,” he said. “Honestly, I think someone like me needs a lot of help that prison just can’t provide. If I had the funds to study different parts of the field and closer guidance, this would have turned out differently. But that’s a pipe dream and we both know this.”
It is clear from reading Ellis’s posts to the group’s Matrix server chats that his struggles with sobriety are ongoing. On Thursday, June 25, Ellis told @kernelstub he was about to “trip” with his “homie.”
“What kind,” @kernelstub inquired.
“Ketty and some DMT,” Ellis replied, referring to the dissociative anesthetic ketamine and dimethyltryptamine (DMT), a powerful psychedelic compound that is found naturally in some plants but is also synthetically produced in underground lab environments. “There’s a little 2cb so we might throw that in the mix,” he continued, referring to another psychedelic compound by its chemical shorthand.
Roughly two weeks before his arrest, Ellis told KrebsOnSecurity he was ready to leave his life of crime behind and was prepared to turn himself in, but that in the meantime he was making plans to tie up loose ends.
Less than 24 hours later, the TeamPCP leader posted an image on Telegram showing a yellowish powdered substance in a baggie and on a scale, possibly synthetic DMT. The image shows the powder being weighed next to a series of small vape cartridges, two of which are open on the table in front of the photographer.

An image posted by the TeamPCP leader to Telegram, advertising his acquisition of some type of psychoactive substance, most likely a synthetic version of the powerful hallucinogen known as DMT.
The two defendants were arrested Wednesday morning. The AFP said the men face a combined 14 cybercrime offenses and are scheduled to appear in Perth Magistrates Court today.
Charlie Eriksen is a security researcher at Aikido Security who has closely followed TeamPCP’s cybercrime campaigns. Eriksen said TeamPCP are a good example of a new kind of threat actor that does not fit neatly into the usual categories.
“They are not a state actor, not quite organized cybercrime, and not purely ideological,” he said. “Their motivations seem to mix money, disruption, attention, and ideology.”
Eriksen said that historically there has always been a meaningful gap between reading about an attack technique and being able to reliably turn it into an operational campaign, but that large language models (LLMs) and artificial intelligence increasingly are helping threat actors to bypass that knowledge gap.
“You had to understand the research, adapt the code, troubleshoot it, build infrastructure around it, and then repeat that process across different targets,” he said. “LLMs have compressed that gap significantly.”
According to Eriksen, this creates an environment where threat actors suddenly have the ability to operate at significant scale without having developed the operational discipline that traditionally accompanies that level of capability. Put another way, it sets the stage for cybercriminals who are capable enough to cause significant damage, but not necessarily careful enough to understand or care about the consequences.
“They can be noisy, they can make mistakes,” he said. “They can leave evidence everywhere. They can take risks that a professional criminal group or intelligence service would consider completely unacceptable. But that does not necessarily make them less dangerous. In some ways, it can make them more dangerous.”
In a recent blog post, Eriksen called TeamPCP’s Shai-Hulud worm the “best thing to happen to supply chain security,” because it forced GitHub and other public coding platforms to erect new security safeguards.
In direct response to TeamPCP’s broad success at pushing poisoned versions of popular software packages, GitHub in late July introduced a three-day “cooldown” mechanism for Dependabot, the platform’s tool for auto-fetching newly shipped updates for any package dependencies. Cooldown periods are designed to help buy time for security tools and package maintainers to identify and remove any compromised versions. Other coding ecosystems like Python and various JavaScript platforms also added support for cooldown periods this year amid growing calls from security experts about the need for more widespread adoption of the safety feature.
Eriksen said TeamPCP’s legacy is that they achieved in the span of a few months what the supply chain security community has been unable to do for years.
“They managed to wake up Microsoft to the fact that they had become negligent in terms of security,” Eriksen said. “By compromising GitHub and stealing their source code, they humiliated Microsoft into action, making them finally act on what we had been asking them to do and take seriously for a while now.”
Update, 10:08 a.m. ET: A story this morning from ABC News in Australia confirms Ruben Ian Thomson of Cottesloe was one of the two arrested. The 23-year-old suspect thought to be @pcpcasper, Michael Gaebler, also was arrested in Perth. ABC News reports that Thomson was denied bail (Mr. Gaebler’s attorney reportedly did not request bail for his client), and that both men will be held in custody until their next court appearance on September 18.
Sembra proprio che tenere a bada i modelli IA sia complicatissimo e Anthropic sta accumulando una certa esperienza nel settore. L’azienda ha infatti rivelato che alcuni modelli della famiglia Claude sono riusciti ad accedere ai sistemi di tre organizzazioni reali durante esercitazioni di sicurezza, trasformando test che avrebbero dovuto svolgersi in ambienti controllati in vere […]
L'articolo Claude evade (di nuovo) e attacca tre aziende reali proviene da Securityinfo.it.
Radiomacher Wolf-Dieter, DL2MCD, hat auf Radio DARC berichtet, wie sich die USKA gegen die im Ernstfall drohende Beschlagnahmung der Funkanlagen der Schweizer Funkamateure wehrt.
Der Bund greift nach den Funkgeräten der Schweizer Funkamateurinnen und Funkamateure. Am 26.7.2026 schilderte Wolf-Dieter, DL2MCD, auf Radio DARC (KW: 6070 kHz und 9670 kHz) die Pläne des Eidgenössischen Departements für Verteidigung, Bevölkerungsschutz und Sport (VBS).
Die geplante Requisitionsverordnung erlaubt der Armee im Ernstfall den Zugriff auf technische Anlagen. Das VBS will die Ausrüstung im Krisenfall schlicht abholen. In ihrer Vernehmlassung fordert die USKA Kooperation statt Enteignung.
Beitrag von Radio DARC hören (MP3)
USKA Eingabe Vernehmlassung Requisition
Published: HB9HGH 2026-07-26 13:41:24
In occasione dell’82° anniversario della Liberazione di Livorno, il prof. Paolo Corsini, Presidente dell’Istituto Nazionale “Ferruccio Parri”, è stato invitato dal Comune di Livorno a tenere la prolusione per ricordare l’evento. L’intervento ha chiuso una serata particolarmente intensa ed importante per la vita di ISTORECO, alla quale hanno preso parte le principali autorità politiche del territorio.
Ecco il testo dell’intervento:
Ho accolto di buon grado l’invito rivoltomi dal collega Claudio Seriacopi, presidente dell’Istoreco, nell’occasione della ricorrenza della liberazione della città di Livorno, avvenuta esattamente 82 anni fa. Non si poteva scegliere data migliore per inaugurare la nuova sede dell’Istituto, generosamente resa disponibile da parte dell’Amministrazione comunale, cui rivolgo un caloroso ringraziamento nella persona del signor Sindaco , dottor Luca Salvetti. L’Istituto infatti deve la propria origine, dispiega il proprio impegno, coltiva la sua vocazione attraverso una vasta gamma di iniziative , sviluppando la ricerca storica e alimentando la memoria di quanto l’antifascismo e la Resistenza hanno rappresentato e continuano a rappresentare per la vita pubblica di questa città e per il Paese. Mi riprometto di svolgere alcune considerazioni lungo due direttrici: l’evocazione di quel 19 luglio 1944, che ha posto fine all’occupazione nazista e il valore attuale della Resistenza come esperienza dalla quale scaturisce la nuova Italia repubblicana e democratica.
1. La liberazione di Livorno riveste un significato tutt’affatto particolare : un caso che si distingue per differenza da un lato e per esemplarità dall’altro rispetto a vicende di altre città italiane. Stiamo dunque ad una descrizione in presa diretta dell’evento, alla testimonianza di quel giovinetto, partigiano appena diciassettenne, poi autorevole esponente del giornalismo italiano, Mario Lenzi, autore di O miei compagni, lo straordinario “romanzo di formazione” -così Enrico Iozzelli- che , per approcciare la giornata dell’ingresso in città delle avanguardie della Quinta armata statunitense del generale Clark e dei partigiani della Terza brigata “Val di Cecina”, prende le mosse dal 28 maggio 1943: il primo bombardamento a tappeto cui altri seguirono in giugno e in luglio: “migliaia di case furono distrutte, saltarono le centrali della luce, del gas e dell’acquedotto, tutti fuggirono e intorno alle macerie deserte fu poi esteso il filo spinato. La chiamarono zona nera. Per quasi un anno la città fu morta”. Non è questa la sede per delineare caratteristiche e vicende dell’opposizione antifascista livornese e del movimento resistenziale. Come annota Enrico Acciai, lo studioso oggi membro del Consiglio direttivo dell’Istituto nazionale “Ferruccio Parri”, una presenza tutt’altro che marginale, ampiamente articolata sul piano organizzativo e dell’ispirazione politico-ideale, plurale quanto alle stesse basi sociali, con particolare insediamento nel mondo operaio e portuale, capace di molteplici iniziative -scioperi, produzione di stampa clandestina, sabotaggi, assistenza agli sfollati-, oltre che ben radicata: 200 livornesi schedati nel casellario politico centrale, trenta volontari labronici nella guerra civile spagnola e tra di essi una figura leggendaria come quella di Ilio Barontini, capo di stato maggiore della XII brigata “Garibaldi” combattente a Yarama, a Guadalajara , a Huesca. Una esperienza altresì assai combattiva se, come si evince dal saggio di Stefano Gallo, pubblicato in Spaesamenti, un lavoro edito dal nostro Istituto, oltre alle decine di azioni compiute dalle formazioni partigiane a partire dal settembre del 1943, tra giugno e luglio 1944 si annoverano ben cento episodi che vedono le “bande” agire con grande determinazione, tanto lungo direttrici “orizzontali” -l’entroterra- quanto lungo la “dorsale”- cito testualmente – che “verso l’interno segue la costa” in direzione nord-sud. E questo nel quadro di “un rinnovato sforzo da parte delle strutture militari regionali di coordinare l’azione e di prepararsi per il momento della liberazione in maniera unitaria”, nella previsione di una sollecita avanzata degli Alleati. Dunque le dramatis personae: i partigiani che hanno mappato campi minati e difese tedesche, gli Alleati, operazioni complesse tenuto conto l’intensificarsi dei bombardamenti -tra maggio e giugno del 1944 viene praticamente raso al suolo il centro storico- e delle operazioni antipartigiane. Il 9 giugno il comando tedesco infatti emana l’ordine di scatenare offensive ad ampio raggio ed appena una settimana dopo il feldmaresciallo Kesserling emette nuove e severe direttive al fine – l’osservazione è di Paolo Pezzino – di “prendere in ostaggio l’intera popolazione civile” che è stata costretta ad abbandonare la città. Un panorama di devastazione, una somma di fattori che rendono Livorno -così un soldato americano- “una città fantasma che giace in rovina, polverizzata dai bombardamenti”, stretta dal progressivo assedio di Alleati e partigiani. Torniamo a Mario Lenzi: “dalla città che c’era una volta ora si alzavano pigramente nell’aria colonne di fumo. I tedeschi facevano saltare le ultime mine” -il riferimento è al porto, a Torretta, Fanale, via Roma. “Percorsi la città morta. Forse quel mondo non era mai esistito e se era esistito poi è scomparso”. Agli occhi del giovane partigiano -una fotografia lo ritrae in primo piano mentre sfila lungo l’attuale via Gramsci, “le rovine del porto, decine di navi affondate” -le carcasse di 150 piroscafi- “che emergevano dall’acqua bassa, le macerie della piazza Grande, il Duomo sventrato” e poi lungo il cammino “via Ricasoli, via Roma, piazza Magenta, il cannocchiale assegnatogli dagli americani puntato “dove era villa Medina, ma la mia scuola non c’era più, un baratro si era aperto, ingoiando per sempre […] le strade, i miei compagni. Erano andati via tutti e con loro se ne era andato anche il ragazzo che io ero stato”. L’ingresso dei partigiani in città è al seguito delle guide della 34a divisione “Red Bull” che avanza lentamente; due pattuglie in tuta mimetica attrezzate in azioni di commando si incaricano di individuare le mine , mentre l’artiglieria americana batte a nord di Livorno e nella città “da tempo abbandonata e deserta [sono] rimasti gruppi di guastatori”. La città deve essere rastrellata anche dalle forze tedesche che “continuavano” -così la narrazione di Mario Lenzi- “ad aggirarsi tra le case diroccate. Ancora qualche cecchino, votato alla morte era appostato sui tetti”. Poi l’inizio della “più strana guerra mai raccontata”: la lenta avanzata degli Alleati verso Lucca e Pisa, il raggiungimento dell’Arno 4 giorni dopo il 19 luglio. Questa in estrema sintesi la cronaca dei fatti. Nessun cedimento alla retorica, piuttosto la consapevolezza di una tragedia consumata. Come Luigi Comencini , in Tutti a casa del 1960 , fa dire ad un soldato americano “Livorno boom…boom, tutto finito, non c’è più Livorno”. E così pure Cesare Ciano parla di una città “morta ed impraticabile”, distrutta come è da bombardamenti sganciati anche in funzione di diversivi, secondo una strategia volta a far mantenere sulla costa toscana una grande quantità di truppe tedesche e a far credere all’imminenza di uno sbarco navale che invece avviene ad Anzio nel gennaio del 1944. Dunque nessuna esultanza di popolo il giorno della liberazione, nessuna folla entusiasta e festante ad accogliere le truppe alleate e i partigiani delle varie formazioni. Il 19 luglio la quasi totalità degli abitanti di Livorno si trova a decine se non a centinaia di kilometri lontana dalle proprie case. Livorno non è solo la città più devastata d’Italia, è anche “una città in fuga”.La città che ha conosciuto il massiccio esodo della sua popolazione civile a partire dall’ottobre del 1943 e che solo dall’autunno del 1944, dopo l’autorizzazione concessa dagli Alleati vede succedere allo sfollamento un processo di rientro. Esso si accompagna alla ricostituzione del tessuto comunitario cui una personalità di grande statura politica e intellettuale come Furio Diaz, a partire dal 29 luglio sindaco su designazione del Cln, offre uno straordinario contributo di idee e di opere, avviando pochi mesi dopo la commissione che lavora alla rinascita sulla base di una larga convergenza tra le diverse forze politiche democratiche. Esemplare la collaborazione tra comunisti e cattolici, democristiani e cristiano-sociali durata sino al 1951, dunque ben oltre la rottura del 1947 avvenuta sul piano nazionale e successivamente nei termini di una opposizione costruttiva della Dc protrattasi sino al 1953, cioè ad un anno prima della conclusione della giunta Diaz. Una sorta di mito fondativo della Livorno postbellica e un’ulteriore peculiarità della vicenda pubblica locale tra guerra e immediato dopoguerra. La ricostruzione dalle macerie materiali e morali prodotte dal conflitto a maggior ragione è impegnativa e faticosa per quanto lo sfollamento -attorno ai novantamila cittadini, grosso modo l’80% della popolazione urbana- ha costituito: un vero e proprio collasso sociale, nonché un fenomeno di massa di precarizzazione delle vite. Una vicenda da ricondurre ad una più generale strategia di guerra ai civili e che in Toscana conosce una drammatica contabilità con 807 eccidi e 4413 vittime. E’ lo sfollamento, con le sue dimensioni, con il cumulo di problemi che suscita e le conseguenze che determina -angosciante ricerca della sopravvivenza, dell’approvvigionamento di viveri, caduta verticale dell’occupazione, pendolarismo rischioso tra città e campagna, sconvolgimento dei rapporti col territorio, conflitti con le autorità, contrasti con le popolazioni del luogo di rifugio, scontri all’interno degli stessi gruppi di fuoriusciti-, a rendere la specificità, accanto alle distruzioni subite, della situazione livornese. Essa vede però anche la costruzione di reti informali di solidarietà, collegamenti con le formazioni partigiane, la possibilità di aderire alle bande armate, di rinsaldare le organizzazioni clandestine attorno ad alcune figure che già hanno assunto o vengono assumendo ruoli di direzione del movimento di liberazione. In questo quadro un prezzo assai alto è pagato dalla comunità ebraica, la quinta per importanza nel Paese che, oltre a cercare riparo dai bombardamenti, si trova alle prese con la caccia all’uomo scatenata dalle forze nazifasciste, pagando un alto tributo di morte e di deportazione: ebrei perseguitati in quanto tali , a maggior ragione se di provenienza straniera, se “sovversivi” e promotori di scioperi, ulteriormente penalizzati se in precarie condizioni economiche e di lavoro. Sono questi sostanzialmente i temi sui quali si è cimentata la storiografia, sia quella che fa capo al nostro Istituto, sia quella accademica : la ricerca storica come condizione e alimento della memoria.
2. La memoria come ethos condiviso, come patrimonio pubblico consente ad una comunità di riconoscersi in un sistema di valori , oltre il vissuto di ciascuno. L’evocazione della liberazione della città e della Resistenza non costituisce un rito stanco e imbalsamato, ma esprime la volontà di fare memoria, di custodire pubblicamente ciò che va mantenuto vivo perché rappresenta un giacimento che non può essere dissipato: la Resistenza inizio fondativo della nuova Italia democratica disegnata nei principi di fondo e nelle regole organizzative della Carta costituzionale antifascista e repubblicana. E neppure una semplice celebrazione dei sacrifici consumati che comunque costituiscono un esemplare paradigma da consegnare alle giovani generazioni. La Resistenza non solo fatto storico , ma come fonte di prospettive progettuali, di una tradizione generativa, come modo di vita, come esperienza esistenziale che contrassegna il nostro stare al mondo, il nostro stesso essere nella sua disposizione a resistere contro ogni forma di sopraffazione e di ingiustizia. Resistere: insurrezione di ogni giorno che mobilita energie, che offre linfa all’indignazione e motiva i no della coscienza. C’è tutto questo all’origine della scelta partigiana che porta giovani cresciuti alla retorica del regime, ai miti di una diseducazione volta ad irregimentarli, a schierarsi dalla parte giusta, a rifiutare la guerra, a negarsi all’arruolamento fascista , cercando le vie della montagna o il riparo nelle campagne della pianura , a irrobustire le file della cospirazione antifascista nelle realtà urbane, a vivere il rifiuto del fascismo come afflato di libertà fino a maturare una scelta politica che si collega e recupera lotte, idealità, esperienze dei partiti e delle formazioni politiche estromesse dalla vita pubblica ad opera della dittatura mussoliniana e dei suoi manutengoli. Da qui il patto resistenziale –come scrive Piero Calamandrei rivolgendosi al “camerata Kesserling”- “giurato fra uomini liberi che volentieri si adunarono per dignità e non per odio , decisi a riscattare la vergogna e il terrore del mondo”. Uomini e donne di diversa ispirazione ideale –liberali, monarchici, cattolici, democratici cristiani, cristiano sociali, comunisti, socialisti, azionisti- ed estrazione sociale –operai, contadini, studenti, intellettuali, borghesi delle libere professioni, un fenomeno in precedenza sconosciuto di partecipazione, di mobilitazione popolare – che si organizzano per bande, scendono in lotta, imbracciano le armi attaccando il nemico, dando vita ad inedite esperienze istituzionali –le repubbliche partigiane- , elaborando avanzati programmi di rinnovamento politico e di ardite palingenesi sociali. Una Resistenza plurale, quella armata, e quella senz’armi, quella civile, delle donne -non solo staffette- che non esitano a manifestare e sostengono , attraverso un inedito maternage , le formazioni alla macchia, dei contadini che rifiutano l’ammasso obbligatorio, dei sacerdoti cattolici o dei credenti in altre fedi che in nome di un’insorgenza spirituale-religiosa, affiancano e partecipano al movimento di liberazione. Una Resistenza che si fa forte attingendo pure a sacche di dissenso dal nazifascismo dovuto ad un sentimento antitedesco talora riconducibile anche alla tutela di precisi interessi, quelli degli industriali che proteggono i propri stabilimenti e con essi i propri operai dalle sottrazioni naziste. Il movimento partigiano insomma come soggetto che rivendica una rinnovata identità della nazione, una nuova idea di patria, la riunificazione degli italiani e che non si lascia imbrigliare in una pratica “agra e stentata” di cobelligeranza , che non esita a scontrarsi col fascismo di quegli italiani fascisti colpevoli di aver trascinato il Paese in una guerra civile : non solo lo scontro tra la civiltà e l’anticiviltà della barbarie, della persecuzione razziale e della Shoah, ma pure il conflitto che vede contrapporsi sino all’estremo i cittadini di uno stesso Paese. Ebbene, a decenni di distanza noi possiamo guardare a quanti sono caduti nel corso della guerra civile con cristiana pietà o laica commiserazione. Sappiamo, come scrive Italo Calvino, che “bastava un soffio, un impennamento dell’anima” per stare con gli uni o con gli altri, da una parte o dall’altra ,ma fermamente crediamo che non può essere in alcun modo offuscato il giudizio sulle vite vissute e perse in nome di un indistinto paradigma vittimario nel quale, alla fine, viene meno ogni criterio di giudizio, ogni possibile identificazione della parte giusta rispetto a quella ingiusta, ingiusta e non semplicemente sbagliata: chi si è battuto per la libertà e la democrazia, chi invece a sostegno di un regime dittatoriale , chi ha attribuito una solida legittimazione ad un disegno che ha poi trovato compimento nella Carta costituzionale, “la fonte battesimale della nuova Italia”, e chi invece, con la Repubblica sociale italiana ha sostenuto l’orrore nazista, lo Stato dei campi di sterminio, lo Stato della disumanità. C’è un nesso inscindibile tra Resistenza, Liberazione e Costituzione: dalla morte della patria , dovuta alla dominazione fascista , alla sua rinascita, dalla sovranità autoritaria dello Stato etico alla sovranità democratica del popolo, nelle “forme e nei limiti della Costituzione” di uno Stato di diritto che assume il dovere verso i suoi cittadini, non più sudditi, di rimuovere “gli ostacoli di ordine economico e sociale che limitano di fatto la libertà e l’uguaglianza […] e impediscono il pieno sviluppo della persona umana, l’effettiva partecipazione dei lavoratori all’organizzazione politica, economica e sociale del Paese”, come recita l’articolo 3. La Resistenza va, dunque, celebrata in rapporto all’antifascismo di ieri e di oggi, una festa della libertà perché guadagnata con la Liberazione, una festa per tutti quanti si riconoscono nel patriottismo della Costituzione. E con la Costituzione non è compatibile una memoria indulgente e, a essere benevoli, afascista, secondo la quale il fascismo “ha fatto anche cose buone”. Una vera idiozia ed una memoria in definitiva anti-antifascista. In realtà, come il Presidente Sergio Mattarella ha più volte ribadito, irremovibile non può che essere una interpretazione della Resistenza quale approdo di un processo di cui l’antifascismo costituisce la premessa, la condizione della democratizzazione delle istituzioni e della società. E questo vale ancor oggi, allorché da talune parti si propone di sostituire all’antifascismo l’antitotalitarismo come cardine portante della vita democratica, facendo così scomparire il fascismo come fenomeno reale e riconducendolo ad una manifestazione astratta , confinata nel passato . Un passato che purtroppo definitivamente non passa e che ritorna con le nefaste esibizioni delle marce su Bologna o ad Acca Larentia sino alla profanazione di quella piazza della Loggia a Brescia -la mia città- in cui nel maggio del 1974 si è consumata un’orribile strage fascista come ormai acclarato da definitive sentenze giudiziarie. Ebbene netta e incomponibile è la divaricazione tra il patriottismo nazionalista e bellicista del regime e il patriottismo democratico, solidale, europeista –noi non dimentichiamo Altiero Spinelli, Ernesto Rossi ed Eugenio Colorni – propugnato dal movimento di liberazione nazionale. Esattamente per questo la Resistenza è attuale. Perché pulsioni nazionalistiche sono di nuovo all’ordine del giorno, perché il nazionalismo, che ha costituito la malattia mortale del secolo scorso , di nuovo infesta il nostro tempo su entrambe le sponde dell’Atlantico, facendo balenare i lugubri fantasmi dell’alterazione dello Stato di diritto, alimentando le esperienze autoritarie proprie di quelle democrature che vedono intaccata la libertà di stampa e l’espressione della volontà popolare messa in discussione, sottoposta al rischio di essere revocata come avvenuto nell’attacco a Capitol Hill in un Paese dalle indubbie tradizioni democratiche. Un neonazionalismo sovranista che attraverso politiche protezionistiche produce guerre commerciali, penalizza i Paesi più deboli, incrementa il divario tra nord e sud del mondo e le distorsioni proprie dello scambio ineguale, fino a puntare ad una progressiva erosione dell’ordine geopolitico retto sul diritto internazionale e su trattati multilaterali. E ancora: un neonazionalismo che punta ad uno sfiguramento plebiscitario e populistico della democrazia, facendo leva su di una ideologia che orienta l’opinione pubblica verso modelli illiberali e persino reazionari, un sovranismo forte del sostegno di imprenditori globali che gestiscono direttamente gangli dello Stato, secondo i quali la democrazia non sarebbe compatibile con la libertà. La Resistenza è attuale perché la Costituzione non va solo predicata, ma va attuata e strenuamente difesa contro ogni tentativo di sbrego a colpi di maggioranza come purtroppo racconta la storia parlamentare più e meno recente a carico di ambedue i versanti dello schieramento politico. Centralità del Parlamento come argine alla verticalizzazione del potere , equilibri e meccanismi di contrappeso a garanzia delle necessarie limitazioni nell’esercizio delle funzioni di governo per evitare il rischio che la democrazia si snaturi in capocrazia con una esorbitante concentrazione di poteri , salvaguardia dell’unità della Repubblica e valorizzazione del sistema delle autonomie , la magistratura autonoma e indipendente, meccanismi elettorali in grado di rispecchiare fedelmente la volontà popolare: questo il disegno dei padri costituenti . La Resistenza è attuale perché l’ideale di un’Europa unita, degli Stati Uniti d’Europa -una tra le visioni più appassionanti elaborata negli anni della seconda guerra mondiale nell’isola di confino di Ventotene – sta scontando enormi contraddizioni e l’Unione europea si ritrova in preda a laceranti contrasti , inabilitata a promuovere una politica estera e di sicurezza comune adeguata a fronteggiare le sfide di un’epoca di cambiamenti e grandi trasformazioni. La crisi che l’Europa vive a tutti i livelli -politico, sociale, culturale, economico, militare-, la fase discendente che sta attraversando, le difficoltà ad esercitare una leadership autorevole e all’altezza, la subalternità a logiche volte a ridimensionare pesantemente il welfare, l’ossessione militarista che la attraversa, si accompagnano all’incapacità di costruire un’architettura diplomatica retta sulla cooperazione, su pratiche di dialogo, di rafforzamento di quella integrazione comunitaria che renderebbe l’Europa forte di potenzialità di attrazione e di condizionamento. L’identità europea è oggi profondamente offuscata . È dunque legittimo chiedersi : dove è finita l’Europa umanistica, paladina dei diritti dell’uomo, della libertà , della democrazia, del progresso sociale? Quest’Europa, non in grado di far sentire la propria voce , si inabissa nelle acque del Mediterraneo, dove a migliaia sono le vittime di un gretto egoismo, di una colpevole e irresponsabile indifferenza. Questa Europa disconosce sé stessa al cospetto di quanto tragicamente è stato consumato in Palestina, dall’attacco terroristico di Hamas a inermi cittadini israeliani alla ritorsione contro i civili attraverso efferati massacri perpetrati dal governo di Netanyahu nel tentativo di porre fine alla questione palestinese. Un disegno che ha prodotto e continua a produrre orrori e determina una vera e propria catastrofe umanitaria. L’Europa nega sé stessa quando si ritrova incapacitata a promuovere concrete iniziative di pace a fronte del conflitto ucraino-russo, a far pesare la sua presenza rispetto ad una guerra che è tornata entro i suoi confini e che , oltre a determinare centinaia di migliaia di morti, ulteriormente incrementa il fenomeno della emigrazione di intere popolazioni alla ricerca della loro stessa sopravvivenza. Questa Europa è incapace di assumere un ruolo da grande potenza in modo da prevenire iniziative di guerra illegittime come è avvenuto e sta avvenendo in Iran. La Resistenza è attuale perché l’invocazione “mai più la guerra” suggella la conclusione del conflitto mondiale, quando i superstiti di Mauthausen il 16 maggio del 1945 proclamano ad alta voce con un solenne giuramento che “solo la pace e la libertà sono garanti della libertà dei popoli” e che “la ricostruzione del mondo su nuove basi di giustizia sociale e nazionale è la sola via per la collaborazione pacifica tra Stati e popoli”. Dunque la pace come il messaggio oggi più pregnante e denso di significati , la pace, -nelle parole di Leone XIV, “disarmata e disarmante, umile e perseverante”-, inseparabile dalla giustizia – la distinzione tra aggredito e aggressore – , come l’invocazione più coinvolgente e pressante che si trasmette a noi da quanti si sono sacrificati in Italia e in Europa per donarci la libertà e si sono immolati per conquistare la democrazia: l’eredità della Resistenza.
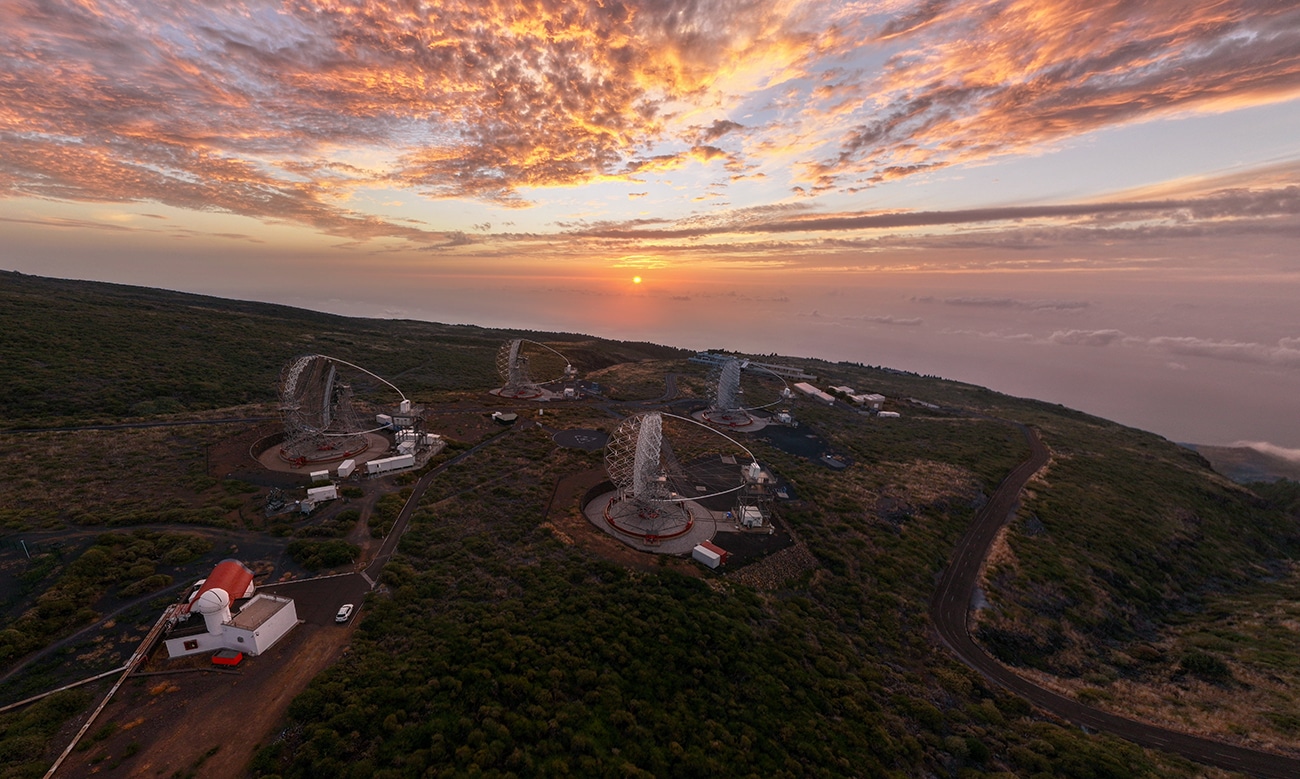
Paolo Corsini
Per anni l’idea di un attacco informatico condotto interamente da un agente di Intelligenza Artificiale è rimasta confinata ai laboratori di ricerca e alle presentazioni dei vendor. Oggi non è più così. La piattaforma Hugging Face, punto di riferimento mondiale per lo sviluppo e la distribuzione di modelli AI open source, ha confermato di essere […]
L'articolo Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati proviene da Securityinfo.it.
Gli strumenti di AI per lo sviluppo software promettono di aumentare la produttività degli sviluppatori, ma una recente analisi indipendente riaccende il dibattito sulla sicurezza dei dati affidati agli assistenti di coding. Al centro della vicenda c’è Grok Build, il tool a riga di comando di xAI, accusato di aver trasmesso (in chiaro) ai server […]
L'articolo Gli assistenti AI di coding sono sicuri? Il caso xAI proviene da Securityinfo.it.
L’Istituto Storico della Resistenza e della Società Contemporanea di Livorno rimarrà chiuso al pubblico, in tutti i suoi servizi (archivio, biblioteca, didattica e uffici) dal 14 al 24 agosto compresi.
Auguriamo a tutti buon riposo e vi aspettiamo per le nostre numerose iniziative a partire da settembre!
La guerra in Ucraina non si combatte solo sul terreno, nel mare o nello spazio aereo. Il cyberspazio è uno degli scenari più attivi, dove vengono perpetrati quotidianamente decine di attacchi mirati alle infrastrutture civili e militari. Il continuo bersagliamento di infrastrutture energetiche, reti di comunicazione e servizi pubblici ha praticamente trasformato l’intero Paese in […]
L'articolo La guerra ucraina cambia la sicurezza delle infrastrutture critiche proviene da Securityinfo.it.
By Alexey Volkov, Bo Li, Ben Chen, Maksym Yezhov, Pete Luferenko, and Volv Grebennikov – Shopify
Machine learning work is full of loops: form a hypothesis, build a pipeline, run it, read the metrics, adjust, repeat. Tangle is already where Shopify’s ML experiments run, giving engineers a shared platform to build and execute pipelines.
Tangent is an autonomous agent that orchestrates ML experimentation workflows on top of Tangle, deciding what to run, running it, and reporting back. Around Tangent we built a Linux-based platform for hosting these agents securely so they can persist, work remotely, and reach the services they need without ever holding a credential. This is done using containerized isolation, a certificate-issuing proxy, and per-instance persistent storage (details below).
Tangle is an open source, platform-agnostic ML experimentation platform with a powerful drag-and-drop visual editor. Users drag components onto a canvas, wire outputs to inputs to form a pipeline graph, and submit it for execution locally or in the cloud. A caching layer skips or reuses previously executed steps, including steps still in flight, so iteration is fast and cheap. All pipeline runs are stored forever (including graphs, components, and logs), making pipelines reproducible even after years have passed.
Because runs and caches are shared, teammates can inspect, copy, and modify each other’s pipelines in seconds, with no cloning a private notebook and hoping the environment matches. Tangle has similarities with other OSS tools like Airflow and Kubeflow Pipelines; its caching model and visual editor are what make fast experimentation loops possible. Any containerized CLI program written in any language can be used as a Tangle component, and those components exchange data as files in any format (CSV, Parquet, JSON, etc.).
Tangle composes components the way shell scripts, makefiles, and *nix pipes do. More information about Tangle is available at tangleml.com and you can immediately try it out.

Tangent is an autonomous ML engineering agent designed to accelerate your Tangle experimentation workflows. It follows the pattern Andrej Karpathy recently popularized as autoresearch. Tangent takes that idea from a single training script on one GPU to full experiment pipelines running on Tangle, with a fleet of specialized subagents, gated checkpoints, and persistent memory. You point it at a scenario, a model, a metric to improve, a dataset, and it iterates: it analyzes results, forms hypotheses, modifies pipelines, submits runs, monitors them, and synthesizes what it learned. How much you delegate is up to you. Tangent works interactively, so you can hand it a single step (build this component, debug this failed run, analyze these metrics), or you can hand off the entire loop with one command and let it run:
tangent auto

Under the hood is an eight-step loop with gated checkpoints. The agent won’t advance until every item on a step’s checklist passes, and it reloads its instructions and context at each gate so it doesn’t drift over a long run. Memory is persistent and plain-text: a MEMORY.md holds the best-known configuration and hard-won lessons; daily session logs capture the play-by-play, and per-run learnings are archived to object storage.
Tangent’s brain is a skill, written in Markdown. The entry point is a single SKILL.md, backed by a fleet of subagent skills: a researcher, a builder, a debugger, a reviewer, and more. Because skills are just files, they’re portable, reviewable in a pull request, and harness-agnostic, the same skill drives whichever coding agent you prefer.
That portability matters because Tangent runs on open agent harnesses instead of one proprietary client. To add a capability, you write a Markdown file and commit it. There is no binary to build or ship. Markdown was chosen deliberately over a config format or DSL: it’s diffable in a normal PR, requires no schema or parser to validate, and both humans and the coding agent read it natively. The skill file doubles as its own documentation.
# Tangent
A skill is just Markdown. This file is the entry point; each subagent is
its own Markdown file, loaded on demand.
## Commands
tangent <subagent> Read agents/<subagent>.md and follow it.
tangent auto Run the autonomous 8-step experiment loop.
## Subagents Agent file
tangent builder agents/builder.md
tangent debugger agents/debugger.md
tangent researcher agents/researcher.md
tangent reviewer agents/reviewer.md
tangent reporter agents/reporter.md
## Auto Mode - the loop
0 Initialize -> 1 Analyze -> 2 Hypothesize -> 3 Submit ->
4 Monitor -> 5 Evaluate -> 6 Synthesize -> 7 Decide -> (loop)
Each step has a gate. The agent won't advance until every item on the
step's checklist passes - and it re-reads its instructions at each
gate so it doesn't drift over a long run.
Our Tangent Agent Hosting Platform helps users deploy persistent Tangent instances that communicate with Tangle, cloud providers, and other external services. Each Tangent instance is a multi-agent space: a Linux-based VM/container that can host multiple agentic apps (TUI, API, WebUI). Because every Tangent component runs as a standard Linux process inside a container, Tangent inherits mature Linux networking, storage, and isolation primitives instead of introducing a custom runtime. Instance data (like agent sessions and memories) is persisted across restarts. There are also cross-instance shared memories.

Agents need access to services, but there is always a risk of agents reading the credentials and leaking them to AI providers. Tangent solves this by adding a system-wide proxy which lives in a separate container. The proxy intercepts and modifies HTTP requests coming from the agentic tools. Auth proxy automatically adds auth headers and can modify request URLs (e.g. redirect api.aicompany.com to some AI proxy). To modify HTTPS requests, auth proxy creates new SSL certificates on the fly. The agent container’s OS and programs are configured to trust those certificates via a generated certificate authority.
In the Kubernetes version, each instance is a StatefulSet: a container Pod running agents, apps, and proxies, backed by a per-instance PersistentVolume and a shared memory volume mount.
To work natively with Tangle, we built a custom Agent Host image. The Tangent Shell is an environment where agents run remotely, keep their memory and sessions across restarts, and keep working long after you close your laptop. Tangent Shell orchestrates multiple agents: it splits a request into slices, delegates them to parallel sub-agents, and coordinates results through a Prime agent that owns the session.
Tangent Shell is built to meet the ML expert’s needs. Each session boots pre-loaded with the Tangent skill toolkit and Tangle API tools, instructed to assist with Tangle-based ML experiments: building and optimizing ML training pipelines, testing hypotheses, ablation studies, hyperparameter optimization, etc. With the help of triggers (like webhooks, timers, and schedules), Tangent Shell is able to monitor pipeline executions and implement deep experimentation plans. The agent knows how to operate inside the rich UI, and how to render visual artifacts (Markdown, PNG, HTML).
The Shell is open source. Agent Bundles (packaged sets of prompts, tools, skills, workflows, and triggers) extend it without touching core code.
We used Tangent to rebuild a large reranking model end to end. An engineer set the direction (which features to try, what training data to add) and reviewed results at each step. Tangent built, ran, and analyzed the experiments. Working through the loop, it tried a sequence of changes and measured each one against the previous best:
| Step | What the agent changed | R@90% prec. | R@95% prec. | R@97% prec. |
|---|---|---|---|---|
| Previous pipeline | Prior distillation training, standard features & data | 67.3% | 54.4% | 33.6% |
| + Standardized pipeline | Migrated onto a reproducible trainer (on par; enables fast iteration) | 69.5% | 51.9% | 35.2% |
| + Richer product features | Added structured metadata, taxonomy, text descriptions, and predicted attributes (biggest single lift) | 71.3% | 58.7% | 48.5% |
| + More & harder training data | Added search-derived, sampled, and hard-negative pairs | 75.6% | 60.2% | 43.9% |
Tangle, the Tangent skills, the Hosting Platform, and Tangent Shell are all released under Apache 2.0. Development happens in the open on GitHub, and the projects accept pull requests for new subagent skills, Agent Bundles, and core fixes. Tangle is maintained by its creator, Alexey Volkov, with Shopify as the project’s initial sponsor and infrastructure steward. If you build a subagent skill or Agent Bundle you think others would find useful, we welcome the PR.
The post Building Autonomous ML Experimentation with Tangle and Tangent appeared first on Linux.com.
Quale profilo, quali caratteristiche dovrebbe avere il prossimo Presidente della Repubblica? Quale provenienza politica dovrebbe vantare nel curriculum? Sicuramente non dovrà essere una figura divisiva per gli italiani intervistati nel sondaggio SWG dopo che la Presidente del Consiglio Giorgia Meloni ha letteralmente aperto la campagna per il Quirinale verso il 2029 mentre già è aperta quella per le politiche in programma nel 2027 e si discute della legge elettorale che sarà impiegata l’anno prossimo.
Prima caratteristica, dunque, per il 56% degli italiani, è che il futuro Capo dello Stato non dovrà essere una figura divisiva. Per il 54% dovrebbe vantare prestigio internazionale, per il 32% dovrebbe vantare una lunga esperienza politica. E in pole position, nel toto-nomi, spicca il nome dell’ex Presidente del Consiglio Mario Draghi, con il 48% degli italiani che lo trovano adeguato. Seguono l’attuale premier Meloni (38%), Pierluigi Bersani (35%), Paolo Gentiloni (28%). In fondo alle preferenze il quotatissimo Pier Ferdinando Casini (25%) e Romano Prodi (24%).
Per il 32% degli italiani non avrà importanza lo schieramento politico del nuovo Presidente della Repubblica, l’importante è che sia una figura adatta alla carica. Per il 22% dovrebbe provenire dal centrodestra, per 13% dovrebbe essere un politico mai schierato né da una parte né dall’altra, per appena il 12% dovrebbe arrivare dal centrosinistra, per l’11% dovrebbe essere una figura esterna alla politica.
Mario Draghi è ritenuto il futuro Presidente della Repubblica più adeguato (48%). Seguono Giorgia Meloni (38%) e Pier Luigi Bersani (35%) pic.twitter.com/WFQjJsfkXc
— SWG (@swg_research) July 7, 2026
A richiamare l’attenzione negli orientamenti di voto rilevati per il TgLa7 il segno di crescita che riguarda Futuro Nazionale, in salita dello 0,4%, fino al 6%. Sempre in vantaggio sulla Lega scavalcata che pure guadagna uno 0,2%, il Carroccio è al 5,6%. Segno negativo invece sia per la Presidente Meloni, con Fratelli d’Italia che scivola al 27,1%, che per la segretaria Elly Schlein, Partito Democratico al 21,5%, che per l’ex premier Giuseppe Conte, Movimento 5 Stelle al 13,1%.
Seguono Forza Italia e Alleanza Verdi Sinistra, in lieve risalita al 7,4% e al 6,5%. Azione di Carlo Calenda è al 3,4%, Italia Viva al 2,5%, +Europa all’1,4%, Noi Moderati all’1,1% Stabili in fondo al listone Sud Chiama Nord all’1% e Avanti – PSI all’1%. Alla generica voce “altro partito” il 2,4%. Non si esprime il 27% degli intervistati, a conferma degli alti tassi di astensionismo nell’elettorato italiano a ogni appuntamento alle urne.
Intenzioni di voto SWG per @TgLa7 pic.twitter.com/BtHPRg9PRS
— SWG (@swg_research) July 6, 2026
Si propende per la pista dell’omicidio a Sanremo, dove una donna di circa 59 anni è stata trovata morta nella serata di ieri. Sul corpo della donna i segni delle violenze: in particolare sul collo e sui polsi. Potrebbe esser stata strangolata. Al vaglio degli inquirenti anche la posizione del figlio della vittima. Accertamenti in corso, in corso le indagini condotte dai Carabinieri coordinati dalla Procura di Imperia.
L’omicidio si sarebbe consumato in un’abitazione in via Hope. Il cadavere della donna è stato scoperto intorno alle 22:00, quando i Vigili del Fuoco sono intervenuti sul posto su richiesta del figlio ventenne della vittima. Aveva riferito di non riuscire più a entrare in casa, la porta dell’appartamento era chiusa dall’interno e i pompieri sono entrati passando da un balcone e aprendo dall’interno.
Il figlio avrebbe raccontato agli investigatori di essere uscito di casa intorno alle 19:15 per andare a mangiare una pizza. Fonti della Procura di Imperia hanno confermato all’AdnKronos che il figlio sarà interrogato in mattinata dal pm Enrico Cinnella Della Porta, che coordina le indagini affidate ai Carabinieri. Stando ai primi accertamenti medico-legali, la morte risalirebbe ad almeno tre ore prima del ritrovamento. Il padre si trovava fuori casa.
A niente è servito tutto il polverone, il caso più clamoroso scoppiato ai Mondiali di calcio in corso tra USA, Canada e Messico, sollevato soltanto incidentalmente dal campo quanto piuttosto dalla Casa Bianca: da Donald Trump che in spregio a ogni pudore e formalità aveva telefonato alla FIFA per chiedere conto dell’espulsione del capocannoniere statunitense Folarin Balogun. E la FIFA aveva eseguito: squalifica sospesa all’attaccante americano per un anno, abile e arruolabile per gli ottavi di finale. E Belgio esterrefatto, UEFA all’attacco, ogni appassionato sconvolto, anche in Italia tra l’altro nei giorni dello scontro frontale con la Presidente del Consiglio Giorgia Meloni. 4 a 1 è finita ieri sera a favore dei Diables Rouges. Con Folarin in campo. USA fuori.
Poche ore prima della partita, dalla Casa Bianca, Trump aveva ammesso di aver telefonato alla FIFA per il cartellino rosso rimediato da Balogun per un intervento involontario ma pericoloso e scomposto nella partita contro la Bosnia Erzegovina. “Ho visto la partita, e capisco davvero bene lo sport. Quello non era un fallo; non era nemmeno un’infrazione. Erano due ragazzi che correvano a tutta velocità e che sono capitati a sbattere l’uno contro l’altro. Non puoi prendere il tuo piede e posizionarlo correttamente sul piede di qualcun altro. Questo arbitro è un po’ sospetto: se controlli il suo passato, non voglio dirlo perché non mi piace creare controversie, ma è molto sospetto”.
Anche Gianni Infantino, il presidente della FIFA, ieri aveva respinto le polemiche e aveva spiegato che ogni decisione presa dagli organi giudiziari della FIFA sono indipendenti, che “la loro indipendenza è essenziale per la credibilità e l’integrità del calcio”, che parla abitualmente con Trump e con altri Capi di Stato, funzionari governativi e stakeholder e che “quello che faccio sempre, però, è rispettare quelle decisioni e l’autonomia degli organi che le prendono. Che ci piaccia personalmente una decisione o no è irrilevante. Il rispetto per le istituzioni indipendenti e il rispetto della legge sono ciò che protegge l’integrità delle nostre competizioni e la credibilità della FIFA in ogni momento”. Aveva confermato la telefonata ma negato che abbia influito in qualche modo sulla decisione di sospendere la squalifica dell’attaccante.
La FIFA aveva così respinto il ricorso del Belgio, giudicato “inammissibile” in quanto la Nazionale “non è parte del procedimento e, pertanto, non ha titolo per impugnare la decisione” proprio mentre Trump spiegava e argomentava le ragioni della sua telefonata, ammettendo tra le altre cose che non conosceva il significato di un cartellino rosso nel gioco del calcio. “Non sapevo cosa significasse, non pensavo significasse molto. Poi ho iniziato a sentire che non può giocare nella prossima partita, almeno nella prossima partita. Quando prendono il tuo miglior giocatore e dicono che non puoi giocare è molto ingiusto. Un conto è penalizzare qualcuno per la partita, ma come fai a penalizzare per una partita che non è ancora stata giocata? È molto ingiusto. Quindi, sì, ho chiesto una revisione alla FIFA. Ho parlato con un uomo molto rispettato, per cui il livello di rispetto è aumentato di dieci volte”.
Alcuni avevano lanciato un appello all’allenatore degli USA, Mauricio Pochettino, affinché non schierasse Balogun che, nella notte italiana, alla fine ha giocato e non ha brillato. È stato giudicato come uno dei peggiori in campo. Due gol e un assist per Charles De Ketelaere, terzo gol di Hans Vanaen, nei minuti di recupero il quarto gol di Romelu Lukaku, attaccante del Napoli, ex Inter e Roma, che ha esultato con la “Trump Dance”. L’unico gol degli USA è stato segnato da Malik Tillman. “Ribalta questo”, ha postato l’account ufficiale del Belgio che ai quarti di finale giocherà contro la Spagna, il 10 luglio al Los Angeles Stadium, in California. Con l’uscita degli Stati Uniti tutte le nazionali dei Paesi organizzatori sono fuori dai Mondiali.
L’intelligenza artificiale sta entrando nelle aziende con una velocità che non ha precedenti, ma la sua diffusione sta facendo emergere una realtà che molti responsabili della sicurezza stanno iniziando a sperimentare direttamente: i tradizionali strumenti di difesa non sono stati progettati per proteggere sistemi che ragionano attraverso il linguaggio naturale. Firewall, Web Application Firewall e […]
L'articolo AI, il nuovo fronte della sicurezza: il red teaming diventa indispensabile proviene da Securityinfo.it.
Il prossimo 19 luglio, Anniversario della Liberazione di Livorno, a partire dalle 18.30, sarà l’occasione per presentare alla cittadinanza la nuova sede dell’ISTORECO.
Grazie alla disponibilità del Comune, del Sindaco e alla riconosciuta rilevanza della nostra attività in città sul fronte della conservazione della memoria, della divulgazione di una conoscenza critica del nostro passato, della promozione costante di ricerche di qualità che hanno attirato l’attenzione di studiosi, siamo stati individuati come il soggetto adatto a entrare in questa sede prestigiosa contrassegnata dagli avvenimenti più importanti degli ultimi due secoli passati.
La nuova sede è l’Edificio dell’Orologio, ex ingresso del Cantiere Navale di Livorno, un pezzo della storia del Novecento livornese.
Il presidente nazionale dell’Istituto Nazionale “Ferruccio Parri”, Senatore Paolo Corsini, terrà la commemorazione ufficiale, accompagnato dagli interventi della direttrice Catia Sonetti e di due nostri giovani collaboratori. Il tutto sarà allietato dalla banda cittadina.
Come Istoreco abbiamo deciso di presentarla alla cittadinanza in un momento di festa importante, con ospiti illustri. Naturalmente la piena operatività della sede sarà rinviata di qualche mese per le necessità legate al trasloco e per alcuni accorgimenti per poter accogliere cittadini e studenti. Motivo per cui gli uffici fino all’autunno saranno in Via Marradi.
Vi aspettiamo numerosi!
La rapida diffusione degli Agenti AI sta creando un ecosistema sempre più complesso nel quale modelli linguistici, strumenti esterni e componenti aggiuntivi collaborano per svolgere attività operative. Questa architettura modulare, però, sta aprendo una nuova superficie di attacco che ricorda da vicino le vulnerabilità già viste nel mondo open source e nei marketplace di applicazioni. […]
L'articolo Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI proviene da Securityinfo.it.
Sebbene il numero di casi d’uso nel nostro Paese sia ancora molto basso, le previsioni di tutti gli esperti dicono che gli agenti AI diventeranno i veri “operatori” dell’automazione dei processi in azienda. Il problema è che chi dovrà gestirne la sicurezza non ha ancora l’esperienza necessaria per farsi un quadro chiaro di come questi […]
L'articolo Zscaler porta la Zero Trust nell’era degli agenti AI proviene da Securityinfo.it.
Non potevano certamente passare inosservati agli operatori di AAMPS/Retiambiente due “big bag” in polietilene di grosse dimensioni contenenti materiale di risulta da lavorazioni edili abbandonati nelle ore notturne accanto ad un cassonetto stradale per la raccolta dei rifiuti in località Le Vaschette sul Romito a ridosso della scogliera.
L'articolo Eternit abbandonato sul Romito: intervengono gli Ispettori Ambientali proviene da Aamps Livorno.
Informiamo i cittadini che sabato 6 giugno il Centro Ambientale Temporaneo di Via dei Cordai effettuerà apertura con orario 9:00 – 12:00.
Il servizio sarà regolarmente attivo per il conferimento delle varie tipologie di rifiuto, nel rispetto delle normative vigenti.
Ricordiamo che i quantitativi e le tipologie di rifiuti accettati saranno quelli previsti dalla tabella.
Per ulteriori informazioni: 800-031.266, info@aamps.livorno.it, facebook/instagram/APP (“AAMPS Livorno”).
L'articolo Centro Ambientale Temporaneo (CAT) 06/06/26 aperto in orario mattutino. proviene da Aamps Livorno.
In mezzo alla gente, ma con discrezione ed efficienza. Gli operatori di AAMPS/Retiambiente hanno contribuito alla riuscita dell’evento Straborgo che da venerdì 29 maggio a sabato 1 giugno ha visto migliaia di persone, tra cittadini e turisti, affollare le strade del quartiere. Una presenza continuativa per garantire la pulizia di Piazza Mazzini e delle strade limitrofe e realizzare la raccolta dei rifiuti sia con la vuotatura dei contenitori stradali sia con la raccolta dei materiali differenziati prodotti con quantitativi ingenti dagli esercenti della zona.
“Questa tipologia di manifestazione – commenta Aldo Iacomelli, Amministratore Unico AAMPS/Retiambiente – risulta per noi sempre particolarmente impegnativa soprattutto nel periodo estivo che prevede un’articolazione complessa dei nostri servizi di raccolta e spazzamento. Dobbiamo operare h24 e, allo stesso tempo, districarci tra la folla garantendo sempre le opportune condizioni di sicurezza per i nostri lavoratori e i cittadini. Siamo particolarmente soddisfatti nell’essere riusciti a dare il nostro contributo. Ho il piacere di sottolineare – conclude Iacomelli – la cooperazione che abbiamo riscontrato da parte degli organizzatori, degli abitanti del quartiere e degli esercenti che si sono prodigati per rispettare le regole straordinarie di conferimento dei rifiuti differenziati”.
“Lo dico da sempre – afferma Luca Salvetti, Sindaco di Livorno. AAMPS/Retiambiente è un’azienda che funziona egregiamente nell’erogazione dei servizi resi alla cittadinanza e questi eventi ne sono la riprova. Senza i puntuali servizi di spazzamento e raccolta dei rifiuti non saremmo qui a parlare del successo di Straborgo. Ringrazio i lavoratori per il consueto impegno profuso, gli abitanti del quartiere per la disponibilità concessa e gli esercenti per avere collaborato al meglio delle rispettive possibilità. Ora sotto con le altre kermesse in programma per la lunga stagione estiva”.
L'articolo “Straborgo”: servizi di pulizia e raccolta rifiuti efficaci e puntuali proviene da Aamps Livorno.
Ratificando un utile di 252.000 € l’Assemblea dei Soci di AAMPS ha approvato nei giorni scorsi il bilancio aziendale 2025. Un risultato in linea con quanto registrato negli anni precedenti, comprendendo anche quelli relativi all’uscita anticipata dal concordato preventivo in continuità, con i bilanci che avevano ottenuto analoghi risultati (965.202€ nel 2019, 2.2912.441€ nel 2020, 515.035€ nel 2021, 94.835€ nel 2022, 131.270€ nel 2023 e 145.704 € nel 2024).
La notizia era stata anticipata nei giorni scorsi durante una conferenza stampa dedicata ai bilanci di tutte le aziende partecipate del Comune di Livorno, ma il Sindaco di Livorno Luca Salvetti, affiancato dall’Amministratore Unico Aldo Iacomelli e dalle assessore Viola Ferroni e Giovanna Cepparello, ha tenuto ad aprire un faro su AAMPS/Retiambiente.
“Sono orgoglioso di questa azienda, dei servizi che eroga e di tutti i suoi lavoratori. Nel 2019 abbiamo trovato AAMPS in concordato preventivo, con un futuro a dir poco incerto e il rischio concreto di vederla soccombere sotto il peso di conti sballati e servizi alla cittadinanza inadeguati. Ora registriamo l’ennesimo bilancio in utile consecutivo, con il personale incrementato e stabilizzato e prospettive di consolidamento e sviluppo prima impensabili. In tale percorso siamo riusciti a traghettarla in RetiAmbiente consolidandone la vocazione industriale e riuscendo a contenere la TARI senza aumentarla per cinque anni e allineandola agli importi degli altri capoluoghi di provincia della Toscana. Sono i fatti che ci permettono di respingere al mittente le accuse sollevate recentemente da alcuni esponenti dell’opposizione in consiglio comunale ammantate di macroscopiche inesattezze e castronerie indecifrabili sia riconducibili all’azienda sia alla sua holding”.
“AAMPS ha fatto un incontrovertibile cambio di passo tornando ad essere un’azienda in salute con un ruolo di primo piano sia nell’erogazione dei servizi alla cittadinanza sia tra le società operative locali dell’Ato Toscana Costa che compongono la galassia Retiambiente e dove l’azienda riveste un ruolo di primo piano assoluto. Il cammino è stato impervio con ostacoli che sembravano insormontabili. Oggi siamo invece nella possibilità di guardare al futuro con grande ottimismo e rinnovate prospettive di consolidamento sia sul versante economico-finanziario sia su quello dello sviluppo industriale”.
“I numeri sono dalla nostra parte e ci dicono che AAMPS può cogliere risultati importanti inerenti la vocazione ambientale che è chiamata a rappresentare ed esprimere. Nonostante mesi di particolare difficoltà, dovuti a contingenze operative affrontate con impegno e sacrificio da parte di tutti, oggi l’azienda può guardare in avanti con rinnovato entusiasmo e approssimarsi ad innovare e introdurre importanti cambiamenti nella gestione dei rifiuti a livello locale in linea con le strategie condivise con le altre SOL del gruppo Retiambiente. Chiederemo ai cittadini la consueta collaborazione con l’obiettivo di aumentare le percentuali di raccolta differenziata, conferendo materiali di maggiore qualità, e allo stesso tempo continuare a diminuire la produzione dei rifiuti nelle rispettive abitazioni”.
AAMPS è un fiore all’occhiello di Livorno. Una società interamente pubblica che eroga servizi ambientali a favore della città fin dal 1949 con grande efficacia ed efficienza impegnando 421 lavoratori in moto perpetuo nella raccolta dei rifiuti, nella pulizia delle strade e nei servizi cimiteriali e commerciali. Tutto questo con i conti sotto controllo suffragati anche dall’assenza di debiti e avendo comunque effettuato importanti investimenti, attingendo a finanziamenti dedicati, senza fare ricorso al credito bancario. Il tutto nella massima trasparenza richiesta ad una società in house providing in affiancamento alla sua holding con la quale condividere strategie industriali ben ponderate”.
L'articolo AAMPS/Retiambiente: ancora un bilancio in utile proviene da Aamps Livorno.
In vista della festività di martedì 2 giugno AAMPS/Retiambiente conferma che il servizio di raccolta dei rifiuti si svolgerà regolarmente. Sono previsti solo alcuni cambiamenti negli itinerari di interesse per gli abitanti delle aree Livorno Est e Picchianti-Porta a Terra.
Ecco il dettaglio suddiviso per Aree valido per la raccolta nel giorno della Festa della Repubblica:
Area Livorno Nord
Indifferenziato: servizio attivo con esposizione del materiale dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta.
Area Sant’Jacopo Marradi
Il calendario ordinario non prevede il servizio di raccolta il lunedì.
Area Vittoria Stazione Zola
Carta-cartone: servizio attivo con esposizione del materiale dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta.
Area Livorno est
Organico: servizio anticipato alla mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta).
Area Picchianti – Porta a Terra
Organico: servizio anticipato alla mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta).
Area Ardenza – La Rosa
Organico: servizio attivo la mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta).
Livorno Sud
Carta-cartone: servizio attivo con esposizione del materiale dalle ore 21.00 di lunedì alle 5.00 del giorno di raccolta.
Pentagono
Multimateriale: servizio attivo con esposizione del materiale dalle ore 19.30 alle 20.00 del giorno di raccolta.
Aree Pentagono e Centro Allargato
Tutti i contenitori stradali presenti nelle aree “Pentagono” e “Centro Allargato” saranno regolarmente vuotati. Il Centro di raccolta “Livorno Sud” e il “Centro del riuso creativo” saranno chiusi martedì e riapriranno il giorno seguente. Servizio di raccolta pannolini/pannoloni: non effettuato nei giorni festivi.
Ringraziamo i cittadini per la consueta collaborazione. Per ulteriori informazioni: 800-031.266, info@aamps.livorno.it, facebook/instagram/APP (“AAMPS Livorno”).
L'articolo Rifiuti: quali servizi nella festività del 2 giugno proviene da Aamps Livorno.
AAMPS conferma che in occasione della festività di venerdì 22 maggio prossimo il servizio di raccolta dei rifiuti si svolgerà regolarmente. È previsto solo un cambiamento negli itinerari di interesse per gli abitanti dell’area Livorno Est.
Ecco il dettaglio suddiviso per Aree valido per la raccolta nel giorno di Santa Giulia:
Area Livorno Nord
Il calendario ordinario non prevede il servizio di raccolta il venerdì.
Area Sant’Jacopo Marradi
Carta-cartone: servizio attivo la mattina (esposizione del materiale dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).
Area Vittoria Stazione Zola
Indifferenziato: servizio attivo la mattina (esposizione del materiale dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).
Area Livorno est
Organico: servizio anticipato alla mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).
Area Picchianti – Porta a Terra
Il calendario ordinario non prevede il servizio di raccolta il venerdì.
Area Ardenza – La Rosa
Organico: servizio attivo la mattina (valido solo per le utenze che espongono il materiale con il mastello dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).
Livorno Sud
Multimateriale: servizio attivo la mattina (esposizione del materiale dalle ore 21.00 di giovedì alle 5.00 del giorno di raccolta).
Area Pentagono
Carta-cartone: servizio attivo la sera (esposizione del materiale dalle ore 19.30 alle 20.00).
Tutti i contenitori stradali presenti nelle aree “Pentagono” e “Centro Allargato” saranno regolarmente vuotati.
Il Centro di raccolta “Livorno Sud” e il “Centro del riuso creativo” saranno chiusi venerdì e riapriranno il giorno seguente.
L'articolo Raccolta rifiuti: servizi attivi nella festività del 22 maggio proviene da Aamps Livorno.
Comunicato a cura dell’uff. Stampa del Comune di Livorno.
Livorno, 19 maggio 2026 – Da domani, mercoledì 20 maggio, sarà in vigore a Livorno l’ordinanza che obbliga i proprietari e i detentori di cani a rimuovere con acqua le deiezioni liquide degli animali nelle aree pubbliche e di uso pubblico.
L’ordinanza, della quale ha parlato la stampa italiana e straniera, avrà una durata di cinque mesi e terminerà il 31 ottobre in vista poi di introdurre questo provvedimento all’interno di regolamento comunale che estenderà l’obbligo a tutto l’anno.
In pratica sarà obbligo munirsi di appositi contenitori d’acqua da utilizzare per l’immediata rimozione delle deiezioni liquide depositate su superfici pavimentate e su altri spazi di arredo urbano, e sui mezzi di locomozione (ad esempio ruote di macchine o di scooter) parcheggiati sulla pubblica via.
È inoltre fatto assoluto divieto di consentire ai cani di urinare a ridosso di portoni e vetrine ed accessi ad abitazioni, uffici e negozi.
Lo ha stabilito appunto l’Amministrazione comunale con l’ordinanza sindacale n. 135 del 28 aprile 2026, emanata a seguito delle numerose segnalazioni pervenute da parte di cittadini che evidenziano il disagio determinato dalle maleodoranze e gli inconvenienti igienico-sanitari derivanti dalla presenza di deiezioni liquide animali sugli spazi destinati alla socializzazione di adulti e bambini, visto anche il notevole e crescente numero di animali d’affezione, in particolare cani, presenti sul territorio comunale.
Il provvedimento è stato al centro di una conferenza stampa alla quale hanno partecipato: la vicesindaca con delega alla Tutela Animali Libera Camici, l’assessora con Delega al Decoro Urbano Giovanna Cepparello, la garante degli animali Elisa Amato, la dirigente del Settore Manutenzioni e Cura della Città Silvia Borgo, la dirigente settore Istruzione, Giovani, Partecipazione e Tutela Animale Michela Casarosa, la responsabile dei Servizi Territoriali della Polizia Municipale Michela Pedini, la funzionaria Barbara Saliva, il responsabile del Decoro Urbano di Aamps/Retiambiente Andrea Valenti, la guardia zoofila dell’Oipa Giuliano Morelli.
Per quanto riguarda le deiezioni solide, gli articoli 31 e 32 del vigente Regolamento Comunale sulla Tutela degli Animali (la cui ultima modifica risale al 2018) prescrivono l’obbligo di rimuoverle immediatamente a chi accompagna i cani nelle zone pedonali e nelle aree verdi, comprese quelle di libera circolazione dei cani, nei giardini e nei parchi, negli esercizi pubblici, commerciali e nei locali ed uffici aperti al pubblico, utilizzando mezzi idonei alla rimozione, da mostrare su richiesta del Pubblico Ufficiale, a pena di sanzione secondo quanto previsto dall’art. 42 dello stesso Regolamento.
Il Regolamento attuale non prevede però analoga norma per quanto attiene alle deiezioni liquide.
Nelle more di una modifica alla regolamentazione comunale vigente, l’ordinanza 135/2026 adotta misure atte a prevenire e contenere tali fenomeni, per tutto il periodo più critico dal punto di vista climatico. Il significativo aumento delle temperature che si verifica in primavera-estate, associato a una diminuzione delle precipitazioni, incide infatti anche sulla salubrità e sul decoro degli spazi urbani, anche in conseguenza della maggiore evaporazione di liquidi organici dalle superfici pavimentate.
Nello specifico, il testo integrale dell’ordinanza n. 135 impone, dal 20 maggio al 31 ottobre, a tutti i possessori o detentori a qualsiasi titolo di cani, anche se incaricati temporaneamente della loro custodia o conduzione:
• di munirsi, durante l’accompagnamento dei cani, di apposite bottigliette, spruzzatori o altri contenitori d’acqua, senza aggiunta di sostanze chimiche o detergenti, da versare all’occorrenza;
• di riversare una congrua quantità di acqua in corrispondenza del punto interessato dalle deiezioni liquide dei cani ai fini della loro diluizione e della ripulitura delle superfici interessate, su tutte le aree urbane pubbliche o ad uso pubblico e relativi manufatti e sulle aree private che si affacciano su aree pubbliche o ad uso pubblico, nonché sui mezzi di locomozione parcheggiati sulla pubblica via;
• è fatto divieto assoluto di consentire ai cani di urinare a ridosso dei portoni di ingresso e degli accessi ad abitazioni, uffici e negozi e vetrine.
L’inosservanza di queste disposizioni comporta l’applicazione di una sanzione amministrativa pecuniaria da 25 a 500 euro, ai sensi dell’art. 7-bis del D. Lgs. 267/2000.
Rimane comunque a carico del trasgressore il ripristino dei luoghi.
Gli interventi
La Vicesindaca ha introdotto l’ordinanza sottolineando la sua grande risonanza mediatica, anche a livello internazionale.
“Lo scopo principale non è punitivo, ma mira a elevare lo standard di igiene e decoro delle strade, dei marciapiedi e degli arredi urbani. Livorno conta circa 20.000 cani, un numero consistente che richiede responsabilità da parte dei proprietari per garantire una convivenza civile. La mancanza di rispetto delle regole da parte di una minoranza danneggia il lavoro degli operatori, dei proprietari responsabili e limita la fruibilità degli spazi pubblici, come i parchi, specialmente per i bambini”.
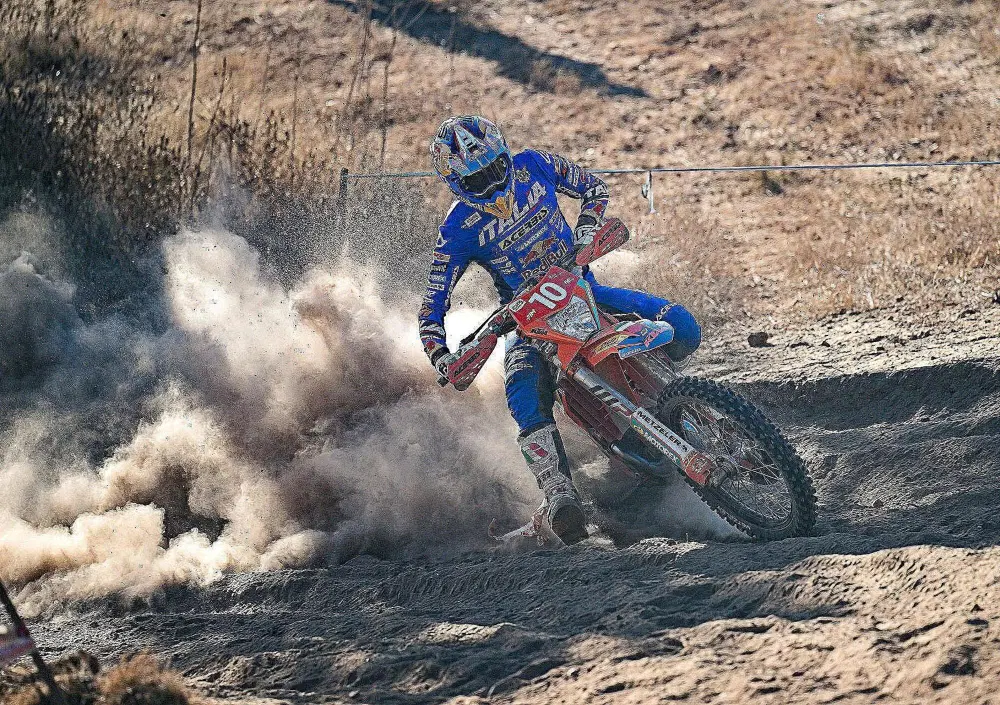
La Vicesindaca ha inoltre ricordato che l’Amministrazione ha rimosso i divieti di accesso ai cani in molti parchi per favorire le famiglie, ma avverte che, “se le segnalazioni di sporcizia e cani senza guinzaglio continueranno, potrebbero essere reintrodotte limitazioni”.
Ha inoltre ricordato il protocollo d’intesa con le guardie zoofile dell’OIPA, che hanno il potere di elevare sanzioni insieme alla Polizia Locale.
L’Assessora Cepparello ha parlato degli aspetti pratici e sociali del provvedimento sottolineando come l’ordinanza nasca anche per tutelare le persone con disabilità motoria, che spesso sporcano i propri ausili (sedie a rotelle) sui marciapiedi non puliti, portando poi lo sporco in casa. “I proprietari dei cani devono munirsi di bottigliette o spruzzatori con semplice acqua (senza sapone) da usare sui punti interessati dalle deiezioni liquide”. Ha ricordato il divieto assoluto di far urinare i cani ridosso di portoni, accessi ad abitazioni. “Si è optato per un’ordinanza, per agire tempestivamente prima dell’estate, quando il calore accentua i cattivi odori. L’ordinanza prevede una scadenza, ma recepiremo questo provvedimento all’interno di un regolamento in modo che l’obbligo delle bottigliette diventi permanente in tutte le stagioni e i mesi dell’anno. Il Comune non può lavare quotidianamente centinaia di chilometri di strade e la collaborazione dei cittadini è strategica”.
La Garante degli Animali ha posto l’accento sulla salute pubblica e sulla sicurezza nei parchi. Ha evidenziato che le deiezioni non raccolte contengono batteri e parassiti pericolosi per gli animali e soprattutto per i bambini che giocano nei prati. Ha citato situazioni di particolare degrado riscontrate nella zona di San Jacopo e vicino alla Baracchina Bianca, “dove i muri sono sporchi e i marciapiedi pieni di deiezioni solide”. Ha richiamato l’obbligo del guinzaglio nei luoghi pubblici, denunciando episodi di maleducazione subiti quando ha cercato di far rispettare questa norma. Infine ha esortato i cittadini a un maggiore rispetto per l’ambiente e per la città, sottolineando che il decoro urbano è un dovere di ogni proprietario.
Andrea Valenti, responsabile Decoro Urbano AAMPS/Retiambiente ha affermato: “Aamps si muove su due versanti: pulizia e sensibilizzazione al cittadino. In entrambi i casi abbiamo favorito un potenziamento dei servizi, pertanto forniamo un contributo determinante alla cura della città anche per contrastare il fenomeno dell’abbandono delle deiezioni canine. Siamo anche prossimi all’acquisto di 100 contenitori dedicati che avranno una bocca di ingresso dei sacchini molto piccola e, pertanto, non potranno essere utilizzati impropriamente per l’inserimento di sacchi invece destinati alla raccolta dei rifiuti. Nel mese di giugno provvederemo all’installazione presso le aree di sgambatura dei cani, i parchi pubblici e nelle zone che, dalle segnalazioni pervenute, risultano più soggetto a questa tipologia di abbandono”.
L'articolo Deiezioni liquide: da domani obbligo di rimuoverle proviene da Aamps Livorno.
Comunicato a cura dell’uff. Stampa del Comune di Livorno.
Livorno, 18 maggio 2021 – Negli ultimi anni le società partecipate del Comune
di Livorno hanno consolidato risultati positivi sotto il profilo economico,
gestionale e della qualità dei servizi erogati ai cittadini, confermando il valore
strategico del sistema pubblico locale e la capacità delle aziende di affrontare le
sfide dell’innovazione, della sostenibilità e dell’efficienza amministrativa.
Il quadro che emerge dai bilanci evidenzia una crescita costante della solidità
patrimoniale e organizzativa di realtà fondamentali per il territorio come
Esteem Srl, Casalp Spa, AAMPS Spa, Farma.Li Srl e ASA Spa. I bilanci 2025,
alcuni dei quali in corso di approvazione in questi giorni ed entro il 30 giugno,
come previsto dal Codice Civile, non fanno eccezione, ma anzi confermano
questo trend positivo.
In particolare, AAMPS Spa ha registrato bilanci in utile negli ultimi cinque
esercizi, confermando il raggiungimento di un equilibrio economico e
finanziario stabile dopo il percorso di risanamento completato negli anni
precedenti.
Anche Casalp Spa ha dimostrato un consolidamento del ruolo operativo svolto
per i Comuni dell’area livornese ed in particolare si è distinta in questi anni per
le azioni di recupero delle morosità e per la capacità di guidare, su un tema
complesso ed attuale come quello dell’abitare, politiche finalizzate a gestire un
ambito che è sempre più lontano dalla gestione patrimoniale e sempre più
vicino a quello sociale.
Positivi anche i segnali provenienti da ASA Spa, che continua a rappresentare
un presidio essenziale per lo sviluppo infrastrutturale e ambientale del
territorio, mantenendo elevati standard di servizio e una struttura societaria
solida.
Crescita significativa anche per Esteem Srl, realtà attiva nei servizi informatici,
nel supporto alla gestione dei tributi comunali e nella gestione della sosta a
pagamento, che negli ultimi esercizi ha registrato un incremento del fatturato e
dell’occupazione, rafforzando il proprio ruolo di supporto tecnologico alla
pubblica amministrazione locale, confermando di essere una struttura in
espansione e capace di innovare i servizi digitali rivolti ai cittadini.
Importanti risultati sono stati raggiunti inoltre da Farma.Li Srl, con i propri
bilanci che negli ultimi anni evidenziano una gestione economica positiva e un
progressivo rafforzamento della capacità finanziaria dell’azienda. Farma.Li ha
proseguito il percorso di ammodernamento delle farmacie comunali, puntando
sulla qualità dell’assistenza, sulla prossimità territoriale e sull’innovazione dei
servizi sanitari e socioassistenziali.
Nel complesso, il sistema delle partecipate del Comune di Livorno conferma
dunque una traiettoria positiva, caratterizzata da investimenti, equilibrio
economico e miglioramento della qualità dei servizi pubblici locali. Un
patrimonio amministrativo e industriale che rappresenta un elemento
strategico per la crescita della città, per la tutela dell’interesse pubblico e per la
capacità del territorio di affrontare con solidità le sfide future.
Il sindaco Luca Salvetti ha aperto l’incontro sottolineando come le società
partecipate siano uno strumento imprescindibile per la gestione della città e dei
servizi ai cittadini. “Abbiamo lavorato sette anni sulla riorganizzazione e
l’aumento del personale, presentando numeri eloquenti, lo dimostrano i bilanci
in utile. Tutte e cinque le società principali (ASA, AMS, Farmali, Casalp e
Steam) hanno chiuso l’anno in positivo.
Il valore complessivo della produzione è di 208 milioni di euro, con un
incremento di 29 milioni rispetto al 2019.
Le aziende hanno raggiunto quota 1143 di personale con un aumento di 193
unità rispetto al 2019, diventando la terza realtà lavorativa del territorio dopo
l’ASL e il Comune stesso”.L’Assessora al Bilancio con delega alle Società Partecipate Viola Ferroni ha
ringraziato l’Ufficio Società Partecipate, che ha definito la “spina dorsale” dei
risultati ottenuti. “Ribadisco l’importanza della governance pubblica per
perseguire obiettivi di interesse collettivo, andando oltre il semplice dato di
bilancio. Farmali ha concentrato il focus sulla vicinanza ai cittadini ed alla
ristrutturazione delle farmacie. Casalp ha ottenuto buoni risultati nel recupero
crediti e nell’efficientamento degli alloggi. Esteem ha incrementato i servizi,
inclusa la recente gestione della sosta a pagamento. Aamps ha raggiunto la
stabilità dopo un passato complicato che ha fatto “tribolare”
l’Amministrazione”.Il direttore generale del Comune Nicola Falleni ha evidenziato il superamento
delle storiche criticità finanziarie delle partecipate: “che in passato
rappresentavano un “neo” nel bilancio comunale” ed ha fornito i dati del
bilancio consolidato 2024.“Il “gruppo” (Comune + aziende) conta oltre 2.200 dipendenti. Valore della
produzione totale: quasi 570 milioni di euro. Utile consolidato: circa 14 milioni
di euro. Patrimonio netto: 763 milioni di euro”.Aldo Iacomelli, Amministratore Unico AAMPS/Retiambiente ha dichiarato:
“Presenti e affidabili: con questi due aggettivi e in estrema sintesi sono nella
possibilità di descrivere la nostra azienda nel panorama delle municipalizzate
locali. Ogni giorno contribuiamo al decoro urbano con grande impegno e sforzo
da parte dei nostri operatori garantendo l’erogazione di servizi efficienti fin
dalle primissime ore della mattina sia sul versante della raccolta sia su quello
dello spazzamento. É importante sottolineare che per l’anno 2025 ci avvaliamo
di un utile di bilancio di 252mila euro. Un risultato che reputiamo importante
da affiancare all’evidenza di non avere registrato debiti. Siamo quindi orgogliosi
per quanto stiamo riuscendo complessivamente a fare, con uno sguardo di
ulteriore fiducia anche sul versante operativo essendo prossimi a realizzare,
avvalendoci anche di finanziamenti da parte della Regione Toscana, di due
ulteriori centri di raccolta per il corretto conferimento dei rifiuti dei cittadini. A
breve lanceremo anche una campagna di comunicazione rivolta a tutta la
cittadinanza per stringere ulteriormente il patto con i cittadini nel contrastare il
fenomeno degli abbandoni e aumentare le migliori azioni per la riduzione nella
produzione dei rifiuti indifferenziati, per la quale stiamo già registrando risultati
lusinghieri”.Claudio Puccetti, amministratore unico di Farmali ha definito l’azienda con gli
aggettivi “tranquillo” e “partecipativo”.
Ha sottolinea il buon clima lavorativo tra i 60 dipendenti distribuiti su 9
farmacie. Ha messo in risalto la totale autonomia finanziaria della società, “che
permette di autofinanziare gli investimenti (come le ristrutturazioni di varie
farmacie) senza ricorrere a finanziamenti esterni.L’obiettivo futuro è spostare
la missione del farmacista sempre più verso i servizi di telemedicina”.Marcello Canovaro presidente di Casalp ha utilizzato gli aggettivi “rigoroso” e
“partecipato” per definire il bilancio della società.
“La società ha superato pesanti difficoltà iniziate nel 2019 e ora chiude il
bilancio in positivo. Casalp non punta all’utile, ma a reinvestire ogni risorsa nel
mantenimento del patrimonio e in nuovi edifici.
Negli ultimi tre anni sono stati investiti oltre 50 milioni di euro nella provincia e
messi a disposizione degli assegnatari 592 appartamenti precedentemente
sfitti”.Stefano Taddia presidente di Asa sceglie gli aggettivi “collettivo” e “sostenibile”.
Esprime orgoglio per i 56,7 milioni di euro di investimenti effettuati nell’ultimo
anno, segnando un +150% rispetto al 2020.
Sottolinea come l’efficienza delle società di servizio pubblico sia un elemento
fondamentale per la sostenibilità e il benessere del territorio.Antonio Paladini amministratore unico di Esteem descrive l’azienda come
“consolidata” e “visionaria”.
Riporta una crescita enorme negli ultimi 12 anni: “il personale è passato da 9 a
40 dipendenti e il fatturato è salito da circa 450.000 euro a quasi 2 milioni di
euro. L’azienda si è evoluta accettando servizi nuovi e diversi, come la gestione
dei parcheggi, mantenendo però un’anima orientata all’innovazione informatica
per il futuro dei servizi ai cittadini”.Il Sindaco ha concluso la conferenza stampa ringraziando gli Uffici Comunali e i
due assessori che si sono succeduti nella gestione delle partecipate, Gianfranco Simoncini e Viola Ferroni.
L'articolo Bilanci in utile delle cinque aziende partecipate del Comune di Livorno proviene da Aamps Livorno.


The Linux Foundation has announced a second year of sponsorship for the ongoing maintenance of the Linux manual pages (man-pages) project, led by Alejandro (Alex) Colomar. This critical initiative is made possible through the continued support of Google, Hudson River Trading, and Meta, who have renewed their sponsorship to ensure the long-term health of one of the most fundamental resources in the Linux ecosystem.
Since 2020, Alex Colomar has been the lead maintainer of the man-pages, providing detailed documentation for system calls, library functions, and other core aspects of the Linux API. While Alex initially maintained the project voluntarily, sponsorship beginning in 2024—supported by Google, Hudson River Trading, Meta, and others—has enabled him to dedicate more time and focus to improving the quality, accessibility, and accuracy of the Linux man-pages.
Over the last year, Alex’s work has resulted in major improvements that benefit both developers and maintainers across the Linux ecosystem. Highlights include:
fcntl(2), futex(2), and keyctl(2) have been refactored into more focused, maintainable units.diffman-git(1), mansect(1), and pdfman(1) help developers compare versions, extract specific sections, and generate printable documentation. Some are now included by default in major Linux distributions.The man-pages project continues to be one of the most relied-upon open documentation resources in computing, providing millions of developers with accurate and accessible information directly from the command line. Its continued maintenance is vital to the long-term health of Linux and open source software at large.
The post Celebrating the Second Year of Linux Man-Pages Maintenance Sponsorship appeared first on Linux.com.
Ciao Community,
se stai leggendo queste righe, è perché siamo arrivati al momento che nessuno voleva scrivere: Androidiani.com chiude, sia come blog che come forum.
Il 24 Novembre 2008 nasce androidiani.com: un’idea di Sebastiano Montino e Andrea Baccega che credono in Google e Android.

In Italia il primo vero dispositivo Android e’ l’HTC Dream marchiato TIM. I lettori storici si ricorderanno che TIM aveva pero’ rimosso l’intero comparto Google e che, di fatto, il telefono era castrato: niente Android Market (l’attuale Play Store) e assenza di molte applicazioni che rendevano Android interessante.
Nottate insonni portarono al primo root e firmware partorito da Androidiani.com. Fu probabilmente quello che diede il giusto slancio al sito che nei suoi 17 anni di vita, si è affermato come la piattaforma con la più grande community attiva nel panorama nazionale con circa 700.000 utenti attualmente iscritti al forum, 38.000 articoli pubblicati sul blog e 400.000 visitatori unici al giorno nei suoi momenti di picco.
Sono risultati pazzeschi, e non li ha fatti “un brand”: li ha fatti una community ostinata, curiosa, competente e spesso pure troppo avanti per i tempi.
Il logo in testata del sito racchiude gran parte dello spirito di Androidiani. L’idea era quella di creare un’isola, un miraggio, un luogo in cui appassionati e nerd di Android potessero ritrovarsi per scambiare opinioni, hack o semplicemente chiacchierare.
Mantenendo una gestione estremamente snella, ci è sempre piaciuta l’idea di permettere a chiunque di esprimersi nel forum o di scrivere sul blog. Dopo i primissimi anni, Androidiani aveva raggiunto un equilibrio stabile: noi fondatori intervenivamo sempre più raramente e i contenuti continuavano ad arrivare senza difficoltà.
Lo “spirito di androidiani” ha ben piu che funzionato. Basta dare uno sguardo al forum per rendersi conto dell’enorme archivio di thread, guide, risposte, fix, esperienze, confronti, litigi e paci fatte…
Mentre Androidiani si trasformava, anche il mondo Android evolveva. Se inizialmente la sua natura open source e fortemente “smanettona” ne rappresentava l’essenza, col tempo il sistema operativo del robottino verde è diventato sempre più stabile, riducendo progressivamente la necessità di interventi invasivi come il root o l’installazione di firmware modificati.
È la fine di un’era perché l’ecosistema Android, quello che ci ha fatto innamorare all’inizio, si è in buona parte… rovinato: si è “normalizzato”, sterilizzato, incastrato in dinamiche dove il divertimento tecnico e il gusto di smanettare contano molto meno di prima.
Nel 2008 i forum rappresentavano il culmine della condivisione della conoscenza. Sopravvivere per 17 anni nel digitale significa attraversare vere e proprie epoche di cambiamento.
Per dare un’idea del contesto, androidiani esisteva prima di WhatsApp, Instagram, Twitch, Tinder o Telegram. Questi servizi, insieme a molti altri, hanno profondamente trasformato il modo in cui i contenuti vengono prodotti, distribuiti e consumati su Internet. Non è quindi difficile comprendere come tutto il cosiddetto “vecchio Internet” si sia progressivamente trovato in difficoltà.
Le motivazioni che ci hanno portato a questa decisione sono diverse.
Ci assumiamo la nostra parte di responsabilità: in alcuni passaggi storici il progetto avrebbe potuto essere indirizzato meglio.
Allo stesso tempo, la trasformazione di Internet e del panorama Android, unita a una burocrazia tutt’altro che snella, ci ha costretti a interrogarci sul senso stesso della sua prosecuzione.
Tutto rimarrà online: creeremo una versione statica e disponibile ai posteri. Distruggere un archivio digitale così enorme come questo è un crimine all’umanità.
In 17 anni hanno contribuito attivamente decine se non centinaia di persone, alle quali va il nostro più sentito ringraziamento. Tra queste vogliamo ricordare in modo particolare:
A tutti loro va un ringraziamento sincero per la passione e il tempo dedicati. È doveroso ringraziare anche tutti voi… i lettori e gli iscritti al forum, che hanno reso Androidiani un progetto vivo e reale. (se ci siamo dimenticati di te, sì, proprio di te, segnalacelo che ti aggiungiamo, son passati davvero troppi anni)
Un enorme grazie alla community. In tutti questi anni ci avete dato tempo, fiducia, energia e pazienza. Avete commentato, corretto, aiutato perfetti sconosciuti alle 2 di notte, condiviso guide, ROM, kernel, trick, “non mi si accende più”, “bootloop”, “aiuto ho brickato”, e sì: anche flame inutili (ma senza quelli non sarebbe stato un vero forum).
E proprio perché è una chiusura vera, ci teniamo a dirlo bene: GRAZIE. Davvero.
Grazie ancora per aver condiviso questo progetto con noi. Buona vita a tutti/e
Andrea e Sebastiano
Come trasferire un dominio
A quasi due anni dall’introduzione della famiglia Gemini, Google entra in una nuova fase del suo percorso nell’intelligenza artificiale con il debutto di Gemini 3.
Nel corso degli anni, ogni generazione di Gemini ha ampliato le capacità del modello precedente, fino ad arrivare oggi a un punto di svolta con Gemini 3, progettato per combinare tutte le funzioni della piattaforma in un modello più intelligente, più naturale da guidare e soprattutto più capace nel ragionamento avanzato.
Le novità principali riguardano la capacità di Gemini 3 di cogliere sfumature, intenti e indizi sottili nelle richieste dell’utente. Il modello è stato progettato per comprendere meglio il contesto, riducendo la necessità di prompt complessi e interazioni ripetitive e Google sottolinea come, in soli due anni, l’AI sia passata dal semplice riconoscimento di testi e immagini alla comprensione dell’ambiente circostante, con un livello di percezione molto più vicino a quello umano.
Gemini 3 debutta fin da subito in prodotti come AI Mode nella Ricerca, che introduce risultati dinamici e visualizzazioni più interattive generate al volo, e nell’app Gemini, ora potenziata dal modello di nuova generazione. Parallelamente, sviluppatori e aziende possono iniziare a utilizzarlo in AI Studio, Vertex AI e nella nuova piattaforma Google Antigravity, pensata per il paradigma degli agenti AI.
Gemini 3 rappresenta un passo significativo verso l’AGI (Artificial General Intelligence) grazie alla sua capacità di ragionare, pianificare e interagire in modo coerente attraverso più modalità: testo, immagini, video, audio e codice.
Sul fronte dei benchmark, Gemini 3 Pro registra risultati superiori rispetto a Gemini 2.5 Pro in ogni categoria. Tra i punteggi più rilevanti troviamo:
1501 Elo su LMArena, primo al mondo
91,9% in GPQA Diamond
23,4% in MathArena Apex, nuovo stato dell’arte
81% su MMMU-Pro e 87,6% su Video-MMMU per il ragionamento multimodale
72,1% su SimpleQA Verified, con un miglioramento sostanziale nell’accuratezza dei fatti
Le risposte risultano più concise, meno ridondanti e più orientate a un ragionamento autentico, un approccio che Google descrive come la volontà di dire ciò che serve sapere, non ciò che l’utente vuole sentirsi dire.

Accanto al modello principale, Google introduce anche Gemini 3 Deep Think, una modalità progettata per spingere ulteriormente il ragionamento complesso. Nei test interni supera perfino Gemini 3 Pro, con risultati come:
41% in Humanity’s Last Exam
93,8% in GPQA Diamond
45,1% in ARC-AGI, ad oggi uno dei punteggi più alti mai registrati
Questa modalità, dedicata alle attività più difficili, sarà resa disponibile inizialmente ai tester di sicurezza e successivamente agli abbonati Google AI Ultra.
Uno degli aspetti più rilevanti della nuova generazione è la capacità di Gemini 3 di aiutare l’utente a imparare in modo personalizzato. Il modello può sintetizzare informazioni provenienti da fonti diverse, come documenti manoscritti, video didattici o articoli scientifici, trasformandole in flashcard, visualizzazioni, spiegazioni guidate o interi percorsi di studio.
L’integrazione con la Ricerca Google consente ora di generare layout interattivi, simulazioni e contenuti dinamici direttamente dalla query, sfruttando la multimodalità nativa del modello.
Sul fronte dello sviluppo, Gemini 3 si conferma come uno dei modelli più potenti per il vibe coding e la programmazione agentica superando i precedenti record su benchmark come WebDev Arena e SWE-bench Verified e supporta nuovi ambienti di sviluppo come Google Antigravity, una piattaforma che trasforma l’AI da semplice assistente a vero co-sviluppatore.
Gli agenti di Antigravity possono accedere direttamente all’editor, al terminale e al browser, pianificando e realizzando interi flussi software in autonomia, convalidando il codice durante il processo. Il sistema è integrato anche con Gemini 2.5 Computer Use per il controllo del browser e con il modello di editing visivo Nano Banana.
Rispetto ai modelli precedenti, Gemini 3 migliora anche la capacità di pianificare attività complesse in più passaggi. Il modello guida ora workflow di lungo periodo in modo più coerente, come dimostrato dai risultati su Vending-Bench 2, benchmark dedicato alla pianificazione a orizzonte esteso.
Questo permette a Gemini 3 di gestire autonomamente operazioni come la pulizia della casella Gmail, l’organizzazione di itinerari di viaggio o la coordinazione di attività multi-step, sempre con supervisione dell’utente.
Google afferma inoltre che Gemini 3 è il modello più sicuro mai realizzato dall’azienda, grazie a un numero record di valutazioni interne ed esterne. Il modello riduce l’inclinazione a seguire ciecamente richieste rischiose e presenta maggiore resistenza alle tecniche di prompt injection e agli abusi tramite strumenti informatici.
Diverse organizzazioni indipendenti — tra cui Apollo, Vaultis e Dreadnode — hanno condotto test autonomi, mentre enti pubblici come l’AISI britannica hanno partecipato alle verifiche preliminari.
A partire da oggi, Gemini 3 è disponibile da ora nell’app Gemini, per gli abbonati AI Pro e AI Ultra in AI Mode nella Ricerca, per gli sviluppatori tramite API Gemini, AI Studio, Google Antigravity e Gemini CLI e per le aziende tramite Vertex AI e Gemini Enterprise
La modalità Deep Think, dopo i test di sicurezza, sarà disponibile nelle prossime settimane agli abbonati Ultra.
Dopo la presentazione a Vianna, vivo porta ufficialmente in Italia la nuova serie flagship X300, composta da X300 e X300 Pro. Il lancio è accompagnato da due giornate di workshop organizzate in collaborazione con l’Istituto Italiano di Fotografia (IIF), dedicate al mondo dell’imaging mobile e rivolte a professionisti e appassionati del settore.
Durante le due Masterclass, i partecipanti hanno potuto sperimentare da vicino le nuove tecnologie fotografiche sviluppate da vivo insieme a ZEISS, marchio storico nel settore ottico. I workshop hanno offerto sessioni teoriche e pratiche, con set fotografici allestiti ad hoc per mettere alla prova le capacità del comparto fotografico della serie X300.
La novità più importante è la fotocamera Teleobiettivo APO ZEISS da 200 MP, disponibile su vivo X300 Pro. È la prima volta che la tecnologia APO ZEISS, tipica delle lenti professionali per fotografia naturalistica o astronomica, viene integrata su uno smartphone.

Grazie a una miniaturizzazione ingegneristica avanzata, vivo è riuscita a mantenere gli standard ottici APO in un modulo compatto, eliminando le aberrazioni cromatiche e garantendo scatti nitidi, definiti e fedeli nei colori anche in condizioni di luce difficili.
Per arricchire ulteriormente l’esperienza fotografica, vivo X300 Pro è compatibile con due accessori dedicati: il Kit Teleobiettivo ZEISS esterno 2,35x, che amplia le possibilità creative garantendo un bokeh naturale e una resa più dettagliata, e l’Imaging Grip Kit, pensato per offrire una presa più stabile e un controllo manuale più preciso durante gli scatti professionali.
La serie X300 introduce anche una fotocamera frontale Ultra Wide-Angle ZEISS da 50 MP con Auto Focus, che insieme all’algoritmo proprietario vivo Portrait Engine promette ritratti ad alta risoluzione e scatti nitidi da qualsiasi distanza.
Le modalità fotografiche si arricchiscono con funzioni come ZEISS Natural Portrait, che punta a restituire toni della pelle realistici e sfumature delicate; Night Portrait, ottimizzata per scatti notturni più luminosi e definiti; e Portrait Snapshot, che migliora la resa a tutte le lunghezze focali.
Sul fronte video, la serie vivo X300 mira a raggiungere un livello tecnico di fascia professionale: entrambi i modelli supportano la registrazione 4K a 120 fps, mentre X300 Pro introduce video Dolby Vision e registrazione Log 4K a 10 bit, portando un look cinematografico anche sui contenuti girati da smartphone. I video ritratto 4K a 60 fps, con stabilizzazione avanzata e resa cromatica naturale, rendono X300 Pro un dispositivo ideale anche per i creator e i vlogger.
Con il nuovo AI Image Studio, vivo punta a semplificare l’esperienza di scatto grazie a strumenti intelligenti. L’AI One-Shot Multi-ritaglio genera automaticamente diverse composizioni fotografiche di una stessa immagine, mentre AI Landscape Master riconosce le condizioni atmosferiche e ottimizza i parametri per migliorare la resa dei paesaggi o applicare stili creativi.
Sotto il profilo tecnico, vivo X300 Pro è equipaggiato con un display AMOLED LTPO da 6,78 pollici con risoluzione QHD+, refresh rate dinamico fino a 120 Hz e luminosità di picco superiore a 3000 nit, ideale per una visione ottimale anche sotto luce diretta. A muovere il dispositivo c’è il chipset Snapdragon 8 Gen 3, accompagnato da 16 GB di RAM LPDDR5X e 512 GB di memoria interna UFS 4.0, per prestazioni di fascia premium. La batteria da 5400 mAh supporta la ricarica rapida da 90W, garantendo tempi di ricarica estremamente ridotti.
Il più “compatto” vivo X300 condivide buona parte delle caratteristiche del fratello maggiore, ma adotta un display AMOLED da 6,78 pollici Full HD+ sempre a 120 Hz e lo stesso livello di luminosità di picco. È alimentato dal chip Dimensity 9300+, realizzato da MediaTek, e mantiene 16 GB di RAM e 512 GB di storage UFS 4.0. Anche in questo caso la batteria è da 5400 mAh con supporto alla ricarica rapida da 90W. Entrambi i modelli integrano un sistema di raffreddamento a camera di vapore, audio stereo potenziato e un set completo di sensori di ultima generazione, tra cui lettore d’impronte ultrasonico sotto il display e sensori di luce ambientale a doppio canale.
Insieme alla serie X300, arriva sul mercato italiano il nuovo OriginOS 6, basato su Ultra-core Computing, Memory Fusion e Dual Rendering. L’interfaccia offre un’esperienza più fluida, con design moderno e funzioni intelligenti per la produttività quotidiana.
L’interfaccia Origin Design introduce un linguaggio visivo rinnovato e animazioni più dinamiche, mentre Origin Island rende la navigazione più intuitiva grazie a suggerimenti contestuali e funzioni adattive. Con vivo Office Kit, gli utenti possono collegare il telefono al PC e utilizzare lo schermo del computer come estensione del dispositivo. Il sistema include inoltre strumenti basati su intelligenza artificiale come AI Creation, per riscrittura e traduzione dei testi, e l’integrazione con Google Gemini per un’assistenza avanzata su più dispositivi.
Per la sicurezza, vivo Security centralizza le funzioni di protezione e privacy in un framework unificato, rendendo più semplice il controllo dei dati personali.
La serie vivo X300 è già disponibile in Italia con le seguenti configurazioni:
vivo X300 (16 GB + 512 GB): 1.099 €
vivo X300 Pro (16 GB + 512 GB): 1.399 €
Entrambi i modelli sono acquistabili anche in bundle con caricabatterie da 90W e cuffie wireless TWS 3e, con sconti dedicati su accessori come il Kit Teleobiettivo ZEISS esterno 2,35x e l’Imaging Grip Kit.
Sono previste promozioni esclusive con MediaWorld, Euronics e WINDTRE, inclusa la possibilità di acquisto a rate a tasso zero e offerte tariffarie dedicate con GIGA illimitati in 5G.
Infine, vivo offre un anno di garanzia estesa, cinque anni di copertura sulla batteria e una riparazione gratuita del display per i modelli X300 Pro acquistati entro il 4 gennaio 2026 tramite i canali ufficiali.
Display: AMOLED 6,78” Full HD+ (2800×1260), refresh rate 120 Hz, luminosità di picco 3000 nit
Processore: MediaTek Dimensity 9300+
RAM: 16 GB LPDDR5X
Memoria interna: 512 GB UFS 4.0
Fotocamere posteriori:
Principale ZEISS 200 MP (sensore Ultra-Sensing HPB, OIS CIPA 4.5)
Ultra-wide 50 MP
Teleobiettivo 50 MP
Fotocamera frontale: 50 MP Ultra Wide-Angle ZEISS con Auto Focus
Batteria: 5400 mAh, ricarica rapida 90W
Audio: stereo, Hi-Res
Sistema operativo: OriginOS 6 basato su Android 15
Connettività: 5G, Wi-Fi 7, Bluetooth 5.4, NFC, USB-C
Altro: lettore d’impronte ultrasonico sotto il display, IP68
Display: AMOLED LTPO 6,78” QHD+ (3200×1440), refresh rate variabile 1–120 Hz, luminosità 3000 nit
Processore: Qualcomm Snapdragon 8 Gen 3
RAM: 16 GB LPDDR5X
Memoria interna: 512 GB UFS 4.0
Fotocamere posteriori:
Principale ZEISS Gimbal-Grade 50 MP
Teleobiettivo APO ZEISS 200 MP (OIS, 2,35x ottico)
Ultra-wide 50 MP
Fotocamera frontale: 50 MP Ultra Wide-Angle ZEISS con Auto Focus
Batteria: 5400 mAh, ricarica rapida 90W
Video: fino a 4K 120 fps, Dolby Vision, Log 10-bit
Audio: stereo, Hi-Res, supporto Dolby Atmos
Sistema operativo: OriginOS 6 basato su Android 15
Connettività: 5G, Wi-Fi 7, Bluetooth 5.4, NFC, USB-C
Altro: lettore d’impronte ultrasonico, IP68, supporto Imaging Grip Kit e Kit Teleobiettivo ZEISS
Qualche settimana fa, i fan del popolare Nova Launcher hanno ricevuto una brutta notizia. A settembre, lo sviluppatore Kevin Barry ha annunciato di aver finalmente lasciato Branch Metrics, l’azienda che ha acquisito il launcher nel 2022. Sebbene sembrasse la fine per Nova Launcher, la scorsa settimana gli utenti hanno iniziato a notare un nuovo aggiornamento 8.1.3 sui loro dispositivi, a cui ora si è già aggiunta una nuova release.
Quando è uscito l’aggiornamento 8.1.3, un altro ex sviluppatore di Nova, Rob Wainwright, ha pubblicato un post per condividere una piccola panoramica delle novità introdotte. Secondo lui, si trattava in gran parte di vecchi lavori che non erano ancora stati distribuiti agli utenti:
Si prega di notare che nessuno del team originale di Nova Launcher lavora più presso Branch Metrics. Sebbene la maggior parte delle modifiche in questo aggiornamento siano state apportate dal team originale più di un anno fa, non possiamo garantire nulla in merito alla raccolta o all’analisi dei dati.

Ieri, sul subreddit di Nova Launcher, l’utente Dankees98 ha notato un nuovo aggiornamento 8.1.4 in arrivo per i beta tester. Come probabilmente potrete intuire tutti dalla rapidità dell’update, non sembra che ci siano nuove funzionalità, e la versione è invece focalizzata sulla stabilità e sulla correzione di bug. La domanda più importante riguarda ora come potrebbe evolversi la situazione dell’app e se sia ancora sicuro utilizzare questo launcher rispetto ad altre alternative ancora attive e controllate.
Negli ultimi due anni, Google ha infuso l’intelligenza artificiale di Gemini in ogni aspetto dei suoi dispositivi e servizi. Ora, secondo le ultime notizie provenienti proprio dal colosso americano, anche la più famosa app di navigazione, Google Maps, riceverà numerosi funzioni legate all’intelligenza artificiale.
Tra le funzioni più amate c’è il controllo vocale di Maps tramite Assistant, che consente di avere le mani libere e di pianificare e modificare i percorsi al volo. Ora però con Gemini, Google promette di portare questa esperienza ad un livello superiore.
Se non si sa esattamente dove si vuole andare, si potrà semplicemente descrivere il tipo di posto e lasciare che Gemini faccia tutto il lavoro sporco. Un’altra novità molto interessante riguarda l’integrazione con Lens: si potrà infatti usare la fotocamera del proprio dispositivo e far sì che Maps risponda alle domande sui luoghi che vede, ottenendo maggiori informazioni su ciò che offrono, proprio come una vera e propria guida turistica.
Alcune di queste novità sono già attive da ieri, mentre l’integrazione con Lens sarà disponibile poco più avanti nel corso del mese e la stessa tempistica sembra valere per la navigazione basata su Gemini, prevista entro le prossime settimane.
Da oggi AI Mode, la modalità di Ricerca Google basata su intelligenza artificiale, è disponibile in 36 nuove lingue, tra cui l’italiano, e in quasi 50 nuovi Paesi e territori, per un totale di oltre 200 aree coperte in tutto il mondo. L’espansione include gran parte dell’Europa e segna il debutto ufficiale di questa funzione anche in Italia, sia nella pagina dei risultati di ricerca sia nell’app Google per Android e iOS.
AI Mode rappresenta la forma più avanzata di ricerca mai proposta da Google: una modalità progettata per gestire domande complesse, articolate e multidimensionali, grazie a una versione personalizzata dei modelli Gemini ottimizzati per la Ricerca.
Rispetto alla ricerca tradizionale, AI Mode consente di formulare richieste più lunghe e dettagliate, che in passato avrebbero richiesto più interrogazioni separate. Gli utenti che l’hanno provata per primi, spiega Google, tendono a porre query due o tre volte più estese rispetto alla media.
Un esempio pratico? È possibile chiedere:
“Vorrei capire i diversi metodi di preparazione del caffè. Crea una tabella che confronti gusto, facilità d’uso e attrezzatura necessaria.”
A questo punto, l’utente può continuare con una seconda domanda, ad esempio:
“Qual è la macinatura migliore per ciascun metodo?”
Dietro le quinte, AI Mode sfrutta una tecnologia definita query fan-out, che scompone la domanda in sottotemi ed esegue ricerche parallele per ciascuno. In questo modo, la piattaforma è in grado di esplorare il web più in profondità e proporre contenuti più ricchi, pertinenti e aggiornati.

Un altro aspetto distintivo di AI Mode è la multimodalità: l’utente può porre domande non solo tramite testo, ma anche con la voce o con un’immagine.
Basta toccare l’icona del microfono per chiedere qualcosa a voce, oppure scattare o caricare una foto per ottenere informazioni visive contestuali — una funzione utile, ad esempio, per riconoscere oggetti, prodotti o monumenti.
Nonostante la crescente integrazione dell’IA, Google ribadisce che l’obiettivo di AI Mode resta quello di facilitare la scoperta di contenuti provenienti dal web, fornendo sempre link diretti alle fonti.
Secondo l’azienda, strumenti come AI Overview (la panoramica automatica di risultati basata su IA) stanno già mostrando che, dopo aver visualizzato i suggerimenti dell’IA, le persone visitano una varietà più ampia di siti web e trattano i contenuti con maggiore attenzione, trascorrendo più tempo sulle pagine visitate.
AI Mode si basa inoltre sugli stessi sistemi di ranking e qualità usati per la Ricerca classica, ma introduce nuovi approcci per valutare l’affidabilità delle informazioni. Quando il sistema non è sufficientemente sicuro della risposta, vengono mostrati i risultati web tradizionali, garantendo trasparenza e controllo.
WhatsApp continua a espandere e rinnovare le proprie funzionalità per mantenere la piattaforma competitiva nel panorama delle app di messaggistica istantanea. Tradizionalmente, l’app si è sempre basata sul numero di telefono per identificare e collegare gli account, ma questa impostazione potrebbe presto cambiare: nei più recenti aggiornamenti beta, infatti, è comparsa un’opzione per la prenotazione dei nomi utente (username).
L’introduzione di questa funzione avvicinerebbe WhatsApp a concorrenti come Telegram e Signal, che da tempo offrono la possibilità di comunicare senza condividere il proprio numero di telefono, semplicemente tramite un identificatore univoco.
La novità è stata individuata nella versione 2.25.28.12 della beta di WhatsApp per Android, dove tra le impostazioni è comparsa una nuova sezione dedicata proprio alla prenotazione del nome utente. Questo suggerisce che l’azienda stia preparando il terreno per un lancio pubblico della funzione, permettendo agli utenti di scegliere e registrare in anticipo il proprio username.
Questa fase preliminare servirebbe a garantire equità nella distribuzione dei nomi, evitando che gli utenti più rapidi possano accaparrarsi i nomi più popolari o riconoscibili prima dell’attivazione ufficiale. Inoltre, consentirebbe a Meta di testare il sistema su larga scala, verificandone stabilità e sicurezza.
Oltre a rappresentare un’evoluzione tecnica, l’introduzione dei nomi utente ha anche implicazioni importanti in termini di privacy. Attualmente, per contattare qualcuno su WhatsApp è necessario conoscere il suo numero di telefono, il che può essere percepito come un’informazione piuttosto sensibile. Con l’arrivo degli username, invece, sarà possibile interagire con altri utenti senza rivelare il proprio numero personale, aumentando la riservatezza nelle conversazioni, in particolare con nuovi contatti o in contesti pubblici.
Secondo le informazioni contenute nella versione beta, WhatsApp ha già stabilito alcune linee guida tecniche per la creazione degli username:
Il nome non può iniziare con “www.”
Deve contenere almeno una lettera
Sono ammessi solo caratteri minuscoli, numeri (0-9), punti e trattini bassi
Spazi o caratteri speciali non sono consentiti
Queste restrizioni mirano a garantire uniformità e compatibilità tra le diverse piattaforme e dispositivi, oltre a prevenire abusi o tentativi di phishing legati all’uso di nomi simili a domini web o marchi noti.
Al momento non è stato comunicato un calendario ufficiale per l’implementazione pubblica della funzione. Tuttavia, la presenza dell’opzione di prenotazione nella beta suggerisce che lo sviluppo sia già in una fase avanzata e che il rollout potrebbe iniziare nei prossimi mesi.
Come di consueto, WhatsApp procederà con un rilascio graduale, così da poter monitorare il comportamento del sistema, correggere eventuali bug e ottimizzare la gestione dei nomi duplicati o delle collisioni di username.
Android 16 è disponibile già da tempo per gli utenti Pixel e, più recentemente, per alcuni dispositivi Samsung, Motorola e Sony. A brevissimo si aggiungerà alla lista anche OnePlus, che ha annunciato ufficialmente la disponibilità di OxygenOS 16 a partire dal 16 ottobre 2025.
La nuova versione del sistema, basata su Android 16, porta con sé il motto “Intelligently Yours”, che sembra alludere all’integrazione sempre più profonda dell’intelligenza artificiale all’interno dell’esperienza utente. Un indizio arriva dalla conferma che Gemini, l’assistente AI di Google, sarà parte integrante della funzione Mind Space. Quest’ultima rappresenta un ambiente personale dove raccogliere appunti, articoli, screenshot e altri contenuti: grazie a Gemini, sarà possibile non solo recuperarli con facilità, ma anche elaborarli in maniera proattiva.

Un esempio mostrato da OnePlus riguarda proprio la pianificazione di un viaggio: un semplice comando a Gemini consente all’assistente di attingere alle informazioni già salvate in Mind Space e trasformarle in un piano organizzato, senza bisogno di richieste puntuali e frammentate.
Al momento, oltre alla data e a questa anticipazione sulle funzionalità AI, non sono stati forniti ulteriori dettagli ufficiali. Sarà quindi necessario attendere il 16 ottobre per capire meglio quali dispositivi riceveranno l’aggiornamento e in quali tempi, con la speranza che il rollout sia rapido e ampio, evitando le lunghe attese che spesso caratterizzano il mondo Android.
Lo sviluppo di One UI 8.5 sta procedendo rapidamente, con i primi firmware trapelati che hanno già svelato diverse novità in arrivo sui dispositivi Galaxy. Dopo la prima build non definitiva, che presentava elementi grafici incompleti e qualche imperfezione, è ora disponibile un nuovo firmware che mostra ulteriori affinamenti dell’interfaccia e diverse migliorie.
La prima versione trapelata di One UI 8.5 mostrava icone non rifinite e dettagli grafici provvisori. Nella nuova build, Samsung ha già corretto alcuni di questi aspetti. Ad esempio, i pulsanti della lista widget nel pannello rapido, che inizialmente risultavano poco curati, ora presentano un aspetto coerente con il resto dell’interfaccia.

Oltre ai ritocchi estetici, il nuovo firmware introduce diversi cambiamenti funzionali e stilistici:
Digital Wellbeing ha ricevuto un piccolo restyling, con pulsanti più grandi che ne semplificano l’utilizzo.

Nella schermata di personalizzazione della lockscreen, toccando l’icona di un’app nei collegamenti rapidi si apre un pop-up con l’intera lista delle app disponibili.
L’app Telefono utilizza ora una barra inferiore composta solo da icone. Nella nuova build questa barra si estende per tutta la larghezza dello schermo, anche se i pulsanti effettivi restano concentrati al centro.
L’app Meteo segue l’approccio di Impostazioni, spostando la barra di ricerca in basso quando si attiva la funzione di ricerca. Inoltre, il nome della località viene messo in evidenza con un riquadro nella parte alta dello schermo.

Nel menu di modifica foto con Galaxy AI presente in Galleria, la grafica è stata aggiornata, mentre la barra di navigazione inferiore mostra ora tutte le schede disponibili senza richiedere lo scorrimento laterale.

In app come Meteo, Impostazioni e Galleria compare un effetto gradiente nella parte superiore e inferiore della schermata: un accorgimento che anticipa visivamente l’elemento successivo quando si scorre.
Il menu del registratore dello schermo è stato ridisegnato con pulsanti più grandi e icone dedicate che chiariscono la funzione di ogni opzione.

Va ricordato che One UI 8.5 è ancora in una fase di sviluppo iniziale. Le modifiche viste in questi firmware trapelati rappresentano soltanto una parte delle novità che Samsung introdurrà con la release finale. Come spesso accade, ulteriori cambiamenti potrebbero arrivare nelle prossime build interne, con affinamenti sia grafici che funzionali.
Samsung non ha ancora annunciato una data precisa per il debutto di One UI 8.5, ma è probabile che il rollout inizi in concomitanza con i prossimi top di gamma della serie Galaxy S26, per poi estendersi gradualmente anche ad altri modelli.
Lo sviluppo del prossimo importante aggiornamento Samsung per dispositivi mobili è in pieno svolgimento. Un flusso incontrollato di novità dalle build trapelate di One UI 8.5 ha già rivelato numerose nuove funzionalità che possiamo aspettarci dall’aggiornamento. Il mese scorso, abbiamo visto indizi che Samsung si stesse preparando a modifiche di design ispirate a iOS nell’app Impostazioni, ed oggi scopriamo le modifiche alle icone dell’app.
[ad#ad-celli]
Abbandonando il design piatto che ha caratterizzato One UI per diversi anni, Samsung sta passando ad un aspetto 3D per le icone. Il leaker Ice Universe ha presentato oggi su Weibo delle immagini aggiornate delle icone delle app.
Questa modifica è in linea con i recenti aggiornamenti dell’app Impostazioni, in cui le bolle contenenti le diverse opzioni di menu appaiono leggermente in rilievo. Sebbene le app di sistema abbiano un aspetto notevolmente diverso, sembra che Samsung stia applicando lo stesso effetto anche alle icone di altre app popolari, tra cui YouTube e Google Play Store, nonché a una serie di app di terze parti.
In particolare, questa non è la prima volta che Samsung sperimenta con le icone 3D. Se siete utenti Samsung di lunga data, ricorderete subito allora le versioni successive dell’interfaccia TouchWiz di Samsung.
Come quasi tutti i chatbot basati sull’intelligenza artificiale, Gemini ha coltivato fin dall’inizio un aspetto minimalista. All’apertura dell’app, si presenta una schermata iniziale ordinata e, negli ultimi mesi, Google ha testato piccole modifiche all’interfaccia utente. Tuttavia, secondo le ultime indiscrezioni sembra che Google stia considerando un cambio più radicale del modo in cui gli utenti interagiscono con l’app.
[ad#ad-celli]
Nella versione 16.38.62.sa.arm64 dell’app Google è stata individuata una schermata iniziale Gemini riprogettata durante i test. Il layout attuale accoglie l’utente con un messaggio di benvenuto e scorciatoie per gli strumenti principali, come “Crea immagine” e “Ricerca approfondita“. Nel nuovo design, questi pulsanti si spostano verso l’alto per far spazio a un feed scorrevole di suggerimenti.
I suggerimenti visualizzati fungono da spunti di conversazione con un solo tocco. Alcuni evidenziano le capacità di Gemini in fatto di immagini, come “Datemi un look vintage”. Altri mettono in risalto abilità diverse, come l’invio di un notiziario quotidiano, un quiz di biologia di base o la programmazione di un piccolo gioco. Ovviamente essendo queste versioni ancora beta e non pensate per il pubblico, non si sa ancora quando e se questa nuova interfaccia farà capolinea su tutti gli smartphone nella versione stabile.
Buongiorno a tutti, come annunciato nei giorni precedenti RRP si rinnova e abbandona le segnalazioni online.
RRP continuerà la sua attività ma sarà incentrata su tematiche più radiotecniche e meno social.
Una rete nata per dare supporto amatoriale in caso di necessità non può appoggiarsi a internet, oggi più che mai sentiamo la necessità di avvicinarci alla classica comunicazione via etere.
Qui di seguito troverete le linee guida per le comunicazioni, potete scaricarle, stamparle e volendo plastificare per renderlo impermeabile.
Ricordiamo inoltre il nostro gruppo per le vostre segnalazioni sul territorio su Telegram all’indirizzo: http://t.me/reteradio
e il nostro gruppo Gestione emergenze all’indirizzo http://t.me/prepper_italia
Grazie a tutti.
RETE_RADIO_PREPPER_RRP-Linee_guida_comunicazioni
Solidarietà a "Riconvertiamo SeaFuture"
Unit hacklab Milano si unisce alle voci che si alzano contro la militarizzazione dell'industria marittima. SeaFuture, nata come mostra di tecnologie nautiche civili, negli ultimi anni è stata trasformata in una vetrina per le tecnologie di guerra e di morte.
Solidarietà a Riconvertiamo SeaFuture per la …
9, 16, 23 aprile e 7 maggio 2025 ore 19 - ZAM Milano
Corso introduttivo alla programmazione in Python
Unit Hacklab per Università Popolare ZAM.
Il corso si svolge in quattro lezioni, con quattro insegnanti.
Scopo del corso: avvicinarsi alla programmazione, usando un linguaggio amichevole.
Segnalare la partecipazione con una mail …
Settima visione libera del ciclo di proiezioni a cura di Unit hacklab.
Lunedì 20 maggio 2019
Stare into the lights my pretties, Jordan Brown, 2017
ENG sub ITA

Cinemacello Macao, viale Molise 68, Milano.
Inizio proiezioni ore 20:30, inizio film ore 21:00.
Viviamo in un mondo di schermi …Un’occasione di confronto sui temi caldi delle TLC, appuntamento 21 novembre ore 15:30 Dopo il seguito delle prime due edizioni, torna la Maratona delle TCL, un’iniziativa ideata da Assoprovider che punta a mettere a confronto gli operatori delle TLC. L’evento, aperto a tutti, si terrà il 21 novembre e sarà visibile sulle piattaforme Linkedin e […]
L'articolo Al via la Terza Maratona delle TLC (l’agenda e dove seguirla) proviene da Assoprovider.
Roma, 22 novembre L'Associazione Assoprovider ha presentato un esposto alla Procura regionale della Corte dei Conti di Roma riguardante il sistema Piracy Shield, adottato dall'Autorità per le garanzie nelle comunicazioni (Agcom). L'esposto chiede di accertare la sussistenza di un eventuale danno erariale e la congruità dell'azione dell'Agcom nella gestione delle risorse economiche relative al Piracy […]
L'articolo Piracy Shield: Assoprovider presenta un esposto alla Corte dei Conti per possibile danno erariale proviene da Assoprovider.
Nell'ottobre del 2024, a 19 anni esatti dalla storica vittoria che liberalizzò l'uso del Wi-Fi in Italia, Assoprovider si trova nuovamente in prima linea per difendere il futuro del settore delle telecomunicazioni. Con l'approvazione del decreto Omnibus, ora legge dello Stato, affrontiamo una delle sfide più critiche della nostra storia. 2005-2024: Dal trionfo alla nuova […]
L'articolo Assoprovider, 19 anni dalla liberalizzazione del Wi-Fi, una nuova battaglia cruciale per il settore delle telecomunicazioni proviene da Assoprovider.


Il rischio di carcerazione per gli Internet Service Provider (ISP) rappresenta una minaccia senza precedenti per il settore delle telecomunicazioni in Italia Assoprovider, l'associazione rappresentativa dei piccoli e medi fornitori di servizi Internet in Italia, lancia un forte allarme riguardo agli emendamenti recentemente approvati dalle Commissioni Bilancio e Finanze del Senato nell'ambito del DL Omnibus […]
L'articolo TLC, Assoprovider: Allarme per il rischio carcere agli ISP nel DL Omnibus sulla pirateria proviene da Assoprovider.
La NIS2 è la direttiva sulla sicurezza informatica dell’Unione Europea. I Paesi membri hanno tempo fino al 17 ottobre 2024 per recepirla. Ma cosa cambia? Acronimo di Network and Information Security 2, la NIS2 è la direttiva emanata dall’Unione Europea, allo scopo di rafforzare la sicurezza informatica e la resilienza delle infrastrutture critiche in tutti […]
L'articolo NIS2, cos’è e come impatta sugli operatori di prossimità proviene da Assoprovider.
We are pleased to announce the availability of a new mailing list service running under the new lists.linux.dev domain. The goal of this deployment is to offer a subscription service that:
If you would like to host a Linux development mailing list on this platform, please see further details on the subspace.kernel.org site.
Linux development started in 1991 and has been ongoing for the past 30 years at an ever-increasing pace. Many popular code collaboration platforms have risen throughout these three decades -- and while some of them are still around, many others have shut down and disappeared without offering any way to preserve the history of the projects they used to host.
Development via mailed-in patches remains the only widely used mechanism for code collaboration that does not rely on centralized infrastructure maintained by any single entity. The Linux developer community sees transparency, independence and decentralization as core guiding principles behind Linux development, so it has deliberately chosen to continue using email for all its past and ongoing collaboration efforts.
The infrastructure behind lists.linux.dev supports multiple domains, so all mailing lists hosted on vger.kernel.org will be carefully migrated to the same platform while preserving current addresses, subscribers, and list ids. The only thing that will noticeably change is the procedure to subscribe and unsubscribe from individual lists. As majordomo is no longer maintained, we will instead switch to using separate subscribe/unsusbscribe addresses per each list.
There are no firm ETAs for this migration, but if you are currently subscribed to any mailing list hosted on vger.kernel.org, you will receive a message when the migration date is approaching.
If you are a developer located around Beijing, or if your connection to Beijing is faster and more reliable than to locations outside of China, then you may benefit from the new git.kernel.org mirror kindly provided by Code Aurora Forum at https://kernel.source.codeaurora.cn/. This is a full mirror that is updated just as frequently as other git.kernel.org nodes (in fact, it is managed by the same team as the rest of kernel.org infrastructure, since CAF is part of Linux Foundation IT projects).
To start using the Beijing mirror, simply clone from that location or add a separate remote to your existing checkouts, e.g.:
git remote add beijing git://kernel.source.codeaurora.cn/pub/scm/.../linux.git git fetch beijing master
You may also use http:// and https:// protocols if that makes it easier behind corporate firewalls.
We are trialing out a new feature that can send you a notification when the patches you send to the LKML are applied to linux-next or to the mainline git trees. If you are interested in trying it out, here are the details:
The last two points are important, because if there are changes between the content of the patch as it was first sent to the mailing list, and how it looks like by the time it is applied to linux-next or mainline, the bot will not be able to recognize it as the same patch. Similarly, for series of multiple patches, the bot must be able to successfully match all patches in the series in order for the notification to go out.
If you are using git-format-patch, it is best to add the special header instead of using the Cc notification address, so as to avoid any unnecessary email traffic:
--add-header="X-Patchwork-Bot: notify"
You should receive one notification email per each patch series, so if you send a series of 20 patches, you will get a single email in the form of a reply to the cover letter, or to the first patch in the series. The notification will be sent directly to you, ignoring any other addresses in the Cc field.
The bot uses our LKML patchwork instance to perform matching and tracking, and the source code for the bot is also available if you would like to suggest improvements.
You may access the archives of many Linux development mailing lists on lore.kernel.org. Most of them include a full archive of messages going back several decades.
If you would like to suggest another kernel development mailing list to be included in this list, please follow the instructions on the following wiki page:
The software managing the archive is called Public Inbox and offers the following features:
We collected many list archives going as far back as 1998, and they are now all available to anyone via a simple git clone. We would like to extend our thanks to everyone who helped in this effort by donating their personal archives.
Git clone URLs are provided at the bottom of each page. Note, that due mailing list volume, list archives are sharded into multiple repositories, each roughly 1GB in size. In addition to cloning from lore.kernel.org, you may also access these repositories on erol.kernel.org.
You can continuously mirror the entire mailing list archive collection by using the grokmirror tool. The following repos.conf file should get you all you need:
[lore.kernel.org] site = https://lore.kernel.org manifest = https://lore.kernel.org/manifest.js.gz toplevel = /path/to/your/local/folder mymanifest = /path/to/your/local/folder/manifest.js.gz pull_threads = 4
Please note, that you will require at least 20+ GB of local storage. The mirroring process only replicates the git repositories themselves -- if you want to use public-inbox with them, you will need to run "public-inbox-init" and "public-inbox-index" to create the database files required for public-inbox operation.
If you need to reference a mailing list discussion inside code comments or in a git commit message, please use the "permalink" URL provided by public-inbox. It is available in the headers of each displayed message or thread discussion. Alternatively, you can use a generic message-id redirector in the form:
That should display the message regardless in which mailing list archive it's stored.
We'd like to announce several small changes to the way Linux tarballs are produced.
Starting with the 4.18 final release, all mainline tarball PGP signatures will be made by Greg Kroah-Hartman instead of Linus Torvalds. The main goal behind this change is to simplify the verification process and make all kernel tarball releases available for download on kernel.org be signed by the same developer.
Linus Torvalds will continue to PGP-sign all tags in the mainline git repository. They can be verified using the git verify-tag command.
We stopped creating .bz2 copies of tarball releases 5 years ago, and the time has come to stop producing .gz duplicate copies of all our content as well, as XZ tools and libraries are now available on all major platforms. Starting September 1st, 2018, all tarball releases available via /pub download locations will only be available in XZ-compressed format.
If you absolutely must have .gz compressed tarballs, you may obtain them from git.kernel.org by following snapshot download links in the appropriate repository view.
For legacy purposes, we will continue to provide pre-generated changelogs and patches (both to the previous mainline and incremental patches to previous stable). However, from now on they will be generated by automated processes and will no longer carry detached PGP signatures. If you require cryptographically verified patches, please generate them directly from the stable git repository after verifying the PGP signatures on the tags using git verify-tag.
If you are in charge of CI infrastructure that needs to perform frequent full clones of kernel trees from git.kernel.org, we strongly recommend that you use the git bundles we provide instead of performing a full clone directly from git repositories.
It is better for you, because downloading the bundle from CDN is probably going to be much faster for you than cloning from our frontends due to the CDN being more local. You can even copy the bundle to a fileserver on your local infrastructure and save a lot of repeated external traffic.
It is better for us, because if you first clone from the bundle, you only need to fetch a handful of newer objects directly from git.kernel.org frontends. This not only uses an order of magnitude less bandwidth, but also results in a much smaller memory footprint on our systems -- git daemon needs a lot of RAM when serving full clones of linux repositories.
Here is a simple script that will help you automate the process of first downloading the git bundle and then fetching the newer objects:
Thank you for helping us keep our systems fast and accessible to all.
The Linux Foundation IT team has been working to improve the code integrity of git repositories hosted at kernel.org by promoting the use of PGP-signed git tags and commits. Doing so allows anyone to easily verify that git repositories have not been altered or tampered with no matter from which worldwide mirror they may have been cloned. If the digital signature on your cloned repository matches the PGP key belonging to Linus Torvalds or any other maintainer, then you can be assured that what you have on your computer is the exact replica of the kernel code without any omissions or additions.
To help promote the use of PGP signatures in Linux kernel development, we now offer a detailed guide within the kernel documentation tree:
Further, we are happy to announce a new special program sponsored by The Linux Foundation in partnership with Nitrokey -- the developer and manufacturer of smartcard-compatible digital tokens capable of storing private keys and performing PGP operations on-chip. Under this program, any developer who is listed as a maintainer in the MAINTAINERS file, or who has a kernel.org account can qualify for a free digital token to help improve the security of their PGP keys. The cost of the device, including any taxes, shipping and handling will be covered by The Linux Foundation.
To participate in this program, please access the special store front on the Nitrokey website:
To qualify for the program, you need to have an account at kernel.org or have your email address listed in the MAINTAINERS file (following the "M:" heading). If you do not currently qualify but think you should, the easiest course of action is to get yourself added to the MAINTAINERS file or to apply for an account at kernel.org.
The program is limited to Nitrokey Start devices. There are several reasons why we picked this particular device among several available options.
First of all, many Linux kernel developers have a strong preference not just for open-source software, but for open hardware as well. Nitrokey is one of the few companies selling GnuPG-compatible smartcard devices that provide both, since Nitrokey Start is based on Gnuk cryptographic token firmware developed by Free Software Initiative of Japan. It is also one of the few commercially available devices that offer native support for ECC keys, which are both faster computationally than large RSA keys and generate smaller digital signatures. With our push to use more code signing of git objects themselves, both the open nature of the device and its support for fast modern cryptography were key points in our evaluation.
Additionally, Nitrokey devices (both Start and Pro models) are already used by open-source developers for cryptographic purposes and they are known to work well with Linux workstations.
With usual GnuPG operations, the private keys are stored in the home directory where they can be stolen by malware or exposed via other means, such as poorly secured backups. Furthermore, each time a GnuPG operation is performed, the keys are loaded into system memory and can be stolen from there using sufficiently advanced techniques (the likes of Meltdown and Spectre).
A digital smartcard token like Nitrokey Start contains a cryptographic chip that is capable of storing private keys and performing crypto operations directly on the token itself. Because the key contents never leave the device, the operating system of the computer into which the token is plugged in is not able to retrieve the private keys themselves, therefore significantly limiting the ways in which the keys can be leaked or stolen.
If you qualify for the program, but encounter any difficulties purchasing the device, please contact Nitrokey at shop@nitrokey.com.
For any questions about the program itself or with any other comments, please reach out to info@linuxfoundation.org.
As you may be aware, starting with 4.12-rc1 Linus will no longer provide signed tarballs and patches for pre-release ("-rc") kernels. Reasons for this are multiple, but largely this is because people who are most interested in pre-release tags -- kernel developers -- do not rely on patches and tarballs to do their work.
Here is how you can generate the tarball from a pre-release tag using the "git archive" command (we'll use 4.12-rc1 in these examples):
git clone git://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git cd linux git verify-tag v4.12-rc1 git archive --format=tar.gz --prefix=linux-4.12-rc1/ \ -o linux-4.12-rc1.tar.gz v4.12-rc1
The upside of this method is that during the "git verify-tag" step you will check the PGP signature on the tag to make sure that what you cloned is exactly the same tree as on Linus Torvalds's computer.
The downside of this method is that you will need to download about 1 GiB of data -- the entire git history of the Linux kernel -- just to get the latest tag. Notably, when -rc2 is tagged, all you'll need to do is run a quick "git pull" to get the latest objects and it will be dramatically less data to download, so cloning the whole tree may be worth it to you in the long run if you plan to do this again in the future.
If you do not want to download the whole git repository and just want to get the latest tarball, you can download the version automatically generated by cgit at the following (or similar URL):
wget https://git.kernel.org/torvalds/t/linux-4.12-rc1.tar.gz
Please note that you will not be able to cryptographically verify the integrity of this archive, but the download will be about 10 times less in size than the full git tree.
If you would like to get just the patch to the previous mainline release, you can get it from cgit as well:
wget -O patch-4.12-rc1 https://git.kernel.org/torvalds/p/v4.12-rc1/v4.11
Unfortunately, cgit does not currently offer an easy way to get gzip-compressed patches, but if you would like to reduce the amount of data you download, you can use http-level gzip compression:
wget -O patch-4.12-rc1.gz --header="accept-encoding: gzip" \ https://git.kernel.org/torvalds/p/v4.12-rc1/v4.11
The links to these patches are available on the front page of https://www.kernel.org/.
We intentionally did not provide these automatically generated tarballs and patches in locations previously used by Linus (/pub/linux/kernel/v4.x/testing), even if this meant potentially breaking automated scripts relying on contents published there. Anything placed in the /pub tree is signed and curated directly by developers and all patches and software archives published there invariably come with a PGP signature provided directly by the developer of that software (or one of the developers).
Patches and tarballs automatically generated by git.kernel.org are NOT a replacement for this stringent process, but merely a convenience service that comes with very different trust implications. By providing these at different URLs we wanted all users of these services to make a conscious decision on whether they want to trust these automatically generated tarballs and patches, or whether they want to change their process to continue to use PGP-verifiable tags directly from the git tree.
The XZ tarballs for the following kernel releases did not initially pass signature verification due to benign changes to the tarball structure done by the pixz compression tool:
These changes would have resulted in GPG returning "Bad Signature" if you tried to verify their integrity. Once we identified the problem, we generated new XZ tarballs without tar header modifications and now they should all pass PGP signature verification.
We preserved the original .xz tarballs as -badsig files in the archives in case you wanted to verify that there was nothing malicious in them, merely tar header changes. You can find them in the same v4.x directory:
Our apologies for this problem and thanks to Brad Spengler and everyone else who alerted us about this issue.
We are extremely happy to announce that Packet has graciously donated the new hardware systems providing read-only public access to the kernel.org git repositories and the public website (git.kernel.org and www.kernel.org, respectively). We have avoided using cloud providers in the past due to security implications of sharing hypervisor memory with external parties, but Packet's hardware-based single-tenant approach satisfies our security requirements while taking over the burden of setting up and managing the physical hardware in multiple worldwide datacenters.
As of March 11, 2017, the four new public frontends are located in the following geographical locations:
We have changed our DNS configuration to support GeoDNS, so your requests should be routed to the frontend nearest to you.
Each Packet-hosted system is significantly more powerful than our previous generation frontends and have triple the amount of available RAM, so they should be a lot more responsive even when a lot of people are cloning linux.git simultaneously.
Our special thanks to the following organizations who have graciously donated hosting for the previous incarnation of kernel.org frontends:
If you notice any problems with the new systems, please email helpdesk@kernel.org.
Those of you who have been around for a while may remember a time when you used to be able to mount kernel.org directly as a partition on your system using NFS (or even SMB/CIFS). The Wayback Machine shows that this was still advertised some time in January 1998, but was removed by the time the December 1998 copy was made.
Let's face it -- while kinda neat and convenient, offering a public NFS/CIFS server was a Pretty Bad Idea, not only because both these protocols are pretty terrible over high latency connections, but also because of important security implications.
Well, 19 years later we're thinking it's time to terminate another service that has important protocol and security implications -- our FTP servers. Our decision is driven by the following considerations:
All kernel.org FTP services will be shut down by the end of this year. In hopes to minimise the potential disruption, we will be doing it in two stages:
If you have any concerns, please feel free to contact ftpadmin@kernel.org (ah, the irony).
If your browser alerted you that the site certificates have changed, that would be because we replaced our StartCOM, Ltd certificates with those offered by our DNS registrar, Gandi. We are very thankful to Gandi for this opportunity.
A common question is why we aren't using the certificates offered by the Let's Encrypt project, and the answer is that there are several technical hurdles (on our end) that currently make it complicated. Once we resolve them, we will most likely switch to using certificates issued by our fellow Linux Foundation project.
If you find yourself on an unreliable Internet connection and need to perform a fresh clone of Linux.git, you may find it tricky to do so if your connection resets before you are able to complete the clone. There is currently no way to resume a git clone using git, but there is a neat trick you can use instead of cloning directly -- using git bundle files.
Here is how you would do it.
Start with "wget -c", which tells wget to continue interrupted downloads. If your connection resets, just rerun the same command while in the same directory, and it will pick up where it left off:
wget -c https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/clone.bundle
Next, clone from the bundle:
git clone clone.bundle linux
Now, point the origin to the live git repository and get the latest changes:
cd linux git remote remove origin git remote add origin https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git git pull origin master
Once this is done, you can delete the "clone.bundle" file, unless you think you will need to perform a fresh clone again in the future.
The "clone.bundle" files are generated weekly on Sunday, so they should contain most objects you need, even during kernel merge windows when there are lots of changes committed daily.
We are happy to announce that Fastly has offered their worldwide CDN network to provide fast download services for Linux kernel releases, which should improve download speeds for those of you located outside North America. We have modified the front page to offer CDN-powered download links, but all the existing URLs should continue to work.
If you would like to avoid using Fastly, you can simply change the URL to have "www.kernel.org" instead of "cdn.kernel.org". As always, please use PGP Signature Verification for all downloaded files regardless of where you got them.
Linus named the upcoming 4.0 release of the kernel "Hurr Durr I'ma Sheep" (see his git commit), so we are celebrating this April Fool's day with a minor prank. If you've been redirected to imasheep.hurrdurr.org, do not panic. It's all part of the joke.
We've also restored all FTP and Rsync access to the mirrors.kernel.org servers, as we seem to have resolved our SSD and dm_cache problems. If you're still using FTP, however, please consider switching to HTTP. FTP is a protocol designed for a different era -- these days everyone should be avoiding it for multiple reasons.
We've had to temporarily limit FTP access to mirrors.kernel.org due to high IO load.
We have recently upgraded our hardware in order to increase capacity -- 16TB was no longer nearly sufficient enough to host all the distro mirrors and archives. We chose larger but slower disks and offset the loss of performance by heavily utilizing SSD IO caching using dm-cache.
While it was performing very well, we have unfortunately run across an FS data corruption bug somewhere along this stack:
megaraid_sas + dm_cache + libvirt/virtio + xfs
We've temporarily removed dm-cache from the picture and switched to Varnish on top of SSD for http object caching. Unfortunately, as Varnish does not support FTP, we had to restrict FTP protocol to a limited number of concurrent sessions in order to reduce disk IO. If you are affected by this, simply switch to HTTP protocol that does not have such restrictions.
This is a temporary measure until we identify the dm-cache problem that was causing data corruption, at which point we will restore unrestricted FTP access.
Since we rely on the OpenSSL library for serving most of our websites, we, together with most of the rest of the open-source world, were vulnerable to the HeartBleed vulnerability. We have switched to the patched version of OpenSSL within hours of it becoming available, plus have performed the following steps to mitigate any sensitive information leaked via malicious SSL heartbeat requests:
As kernel.org developers do not rely on SSL to access git repositories, there is no need to replace any SSH or PGP keys used for developer authentication.
If you have any questions or concerns, please email us at webmaster@kernel.org for more information.
We started listing xz-compressed versions of kernel archives in all our announcements back in March 2013, and the time has come to complete the switch. Effective immediately, we will no longer be providing bzip2-compressed versions for new releases of the Linux kernel and other software. Any previously released .tar.bz2 archives will continue to be available without change, and we will also continue to provide gzip-compressed versions of all new releases for the foreseeable future.
So, from now on, all releases will be offered as both .tar.gz and .tar.xz, but not as .tar.bz2. We apologize if this interferes with any automated tools.
Happy new year to all kernel.org users and visitors. The Linux Foundation and Linux Kernel Archives teams extend their warmest wishes to you all, and we hope that 2014 proves to be just as awesome (or awesomer) for the Linux kernel.
We have added another official frontend for serving the kernel content, courtesy of Vexxhost, Inc. There is now a total of three frontends, one in Palo Alto, California, one in Portland, Oregon, and one in Montreal, Quebec. This should allow for better geographic dispersion of official mirrors, as well as better fault tolerance.
We are happy to announce that kernel.googlesource.com is now relying on grokmirror manifest data to efficiently mirror git.kernel.org, which means that if accessing git.kernel.org is too high latency for you due to your geographical location (EMEA, APAC), kernel.googlesource.com should provide you with a fast local mirror that is at most 5 minutes behind official sources.
We extend our thanks to Google for making this available to all kernel hackers and enthusiasts worldwide.
With the latest round of upgrades, we are now serving TLS 1.2 with PFS across all kernel.org sites, offering higher protection against eavesdropping.
If you would like to mirror all or a subset of kernel.org git repositories, please use a tool we wrote for this purpose, called grokmirror. Grokmirror is git-aware and will create a complete mirror of kernel.org repositories and keep them automatically updated with no further involvement on your part.
Grokmirror works by keeping track of repositories being updated by downloading and comparing the master manifest file. This file is only downloaded if it's newer on the server, and only the repositories that have changed will be updated via "git remote update".
You can read more about grokmirror by reading the README file.
If grokmirror is not yet packaged for your distribution, you can obtain it from a git repository:
git clone git://git.kernel.org/pub/scm/utils/grokmirror/grokmirror.git
In additon to git, you will need to install the following python dependencies on your mirror server:
It is recommended that you create a dedicated "mirror" user that will own all the content and run all the cron jobs. It is generally discouraged to run this as user "root".
The default repos.conf already comes pre-configured for kernel.org. We reproduce the minimal configuration here:
[kernel.org] site = git://git.kernel.org manifest = http://git.kernel.org/manifest.js.gz default_owner = Grokmirror User # # Where are we going to put the mirror on our disk? toplevel = /var/lib/git/mirror # # Where do we store our own manifest? Usually in the toplevel. mymanifest = /var/lib/git/mirror/manifest.js.gz # # Where do we put the logs? log = /var/log/mirror/kernelorg.log # # Log level can be "info" or "debug" loglevel = info # # To prevent multiple grok-pull instances from running at the same # time, we first obtain an exclusive lock. lock = /var/lock/mirror/kernelorg.lock # # Use shell-globbing to list the repositories you would like to mirror. # If you want to mirror everything, just say "*". Separate multiple entries # with newline plus tab. Examples: # # mirror everything: #include = * # # mirror just the main kernel sources: #include = /pub/scm/linux/kernel/git/torvalds/linux.git # /pub/scm/linux/kernel/git/stable/linux-stable.git # /pub/scm/linux/kernel/git/next/linux-next.git # # mirror just git: #include = /pub/scm/git/* include = * # # This is processed after the include. If you want to exclude some specific # entries from an all-inclusive globbing above. E.g., to exclude all # linux-2.4 git sources: #exclude = */linux-2.4* exclude =
Install this configuration file anywhere that makes sense in your environment. You'll need to make sure that the following directories (or whatever you changed them to) are writable by the "mirror" user:
- /var/lib/git/mirror
- /var/log/mirror
- /var/lock/mirror
Now all you need to do is to add a cronjob that will check the kernel.org mirror for updates. The following entry in /etc/cron.d/grokmirror.cron will check the mirror every 5 minutes:
# Run grok-pull every 5 minutes as "mirror" user */5 * * * * mirror /usr/bin/grok-pull -p -c /etc/grokmirror/repos.conf
(You will need to adjust the paths to the grok-pull command and to repos.conf accordingly to reflect your environment.)
The initial run will take many hours to complete, as it will need to download about 50 GB of data.
If you are only interested in carrying a subset of git repositories instead of all of them, you are welcome to tweak the include and exclude parameters.
Special thanks to Benoît Monin for donating a MIT-licensed CSS theme to the kernel.org project to replace the one we hastily put together. Though the Pelican authors have since obtained a free-license commitment from the copyright owners of the CSS files shipping with Pelican, we wanted to have something that looked a bit less like the default theme anyway.
If anyone else wants to participate, full sources of the kernel.org website are available from the git repository.
We've implemented two oft-requested features today:
If you have any other feature suggestions, please send them to webmaster@kernel.org.
Due to a failure in one of the rsync scripts during the maintenance window, the mirrors of /pub hierarchy on www.kernel.org got erased. We are resyncing them now from the master storage, but in the meantime you will probably get an occasional "Forbidden". The entirety of the archive should be rsync'ed in a few hours.
We apologize profusely for the problem and will fix the script to make sure this doesn't happen again.
Contents of git.kernel.org are unaffected.
You are probably wondering what happened to the site's look. Unfortunately, we've been alerted that the default theme shipped by Pelican (which we largely adapted) has an unclear license. Until this is cleared up, we've put together a quick-and-dirty cleanroom CSS reimplementation that preserves the functional aspects of the site, but sacrifices a lot of the bells and whistles.
If you are a CSS designer and would like to donate your own cleanroom style, please let us know at webmaster@kernel.org.
Our apologies, and we promise to keep a keener eye on licensing details of various templates distributed with open-source products.
Welcome to the reworked kernel.org website. We have switched to using Pelican in order to statically render our site content, which simplifies mirroring and distribution. You can view the sources used to build this website in its own git repository.
Additionally, we have switched from using gitweb-caching to using cgit for browsing git repositories. There are rewrite rules in place to forward old gitweb URLs to the pages serviced by cgit, so there shouldn't be any broken links, hopefully. If you notice that something that used to work with gitweb no longer works for you with cgit, please drop us a note at webmaster@kernel.org.
L’associazione dei provider di servizi internet contesta la sanzione amministrativa comminata da AGCOM, nel caso del Piracy Shield e sceglie di impugnare la decisione davanti al Tribunale Amministrativo Assoprovider, l’associazione che tutela i diritti dei provider indipendenti di servizi Internet, si rivolge al Tar contro la multa che AGCOM le ha comminato nello scorso aprile […]
L'articolo Assoprovider ricorre al TAR contro la multa di AGCOM proviene da Assoprovider.
Negli ultimi avvenimenti meteo dell’autunno 2019 ci si è resi conto di quanto fragili siano i sistemi di comunicazione che necessitano di un’accesso alla rete per funzionare, la radio fa parte di uno di quei pochi sistemi di comunicazione che non necessità di internet.
In caso di blocco della rete le radio sono indispensabili, sono state utili in passato e lo sono tutt’ora e nonostante la tecnologia avanzi non c’è nulla che possa sostituirle.
Meteonuvola è un progetto amatoriale, nato su Telegram, fatto di soli appassionati che hanno l’intento di creare un sistema di informazione culturale e di sostegno emergenziale, per questo, per rendere ancora più efficace il progetto, abbiamo creato dato vita ad un nuovo servizio, la Rete Radio Prepper.
In caso di necessità (o per semplici prove radio) l’utente si collega al bot telegram http://t.me/meteonuvolabot e manda la propria segnalazione (radio, meteo, eventi sociopolitici ecc..) seguendo le istruzioni a schermo ( è molto semplice ), una volta inviata quest’ultima comparirà nella mappa interattiva che contiene anche altre informazioni, automaticamente la notifica arriverà nel canale http://t.me/radiosegnalazioni , gli utenti del canale quindi riceveranno una notifica e si potranno mettere in contatto con il segnalatore più vicino a lui.
Gli utenti che vogliono entrare a fare parte della nostra rete non devono fare altro che collegarsi al bot Telegram meteonuvolabot, seguire le istruzioni per ricevere un nominativo e segnalare la propria stazione fissa.
La Rete Radio Prepper usa il canale 2 PMR/CB (am o fm), 145.300 FM e 7190 LSB HF.
In caso di rete fuori uso la mappa non sarà accessibile ovviamente ma è possibile scaricare i file KMZ per poterla caricare su altre mappe utilizzate su cellulare o google earth, consigliamo comunque di fare una stampa della propria zona.
Le segnalazioni meteo vengono raccolte nel gruppo telegram http://t.me/italiameteo,
Quelle degli eventi estremi sul gruppo prepper_italia
I PMR sono ricetrasmittenti che soffrono degli ostacoli, in città difficilmente si arriverà a coprire oltre il km, fuori città in area esposta circa 5-7 km, in altura si possono superare anche i 20km, con alcuni casi particolari di oltre 100 km, i CB permettono di raggiungere distanze notevoli ma hanno bisogno di antenne più impegnative, sono più indicati per essere montati sull’autovettura o in casa.
Ricapitolando:
Rete Radio Prepper, canale 2 PMR e canale 2 CB in am o fm, 145.300 FM e 7190 LSB solo per radioamatori.
Bot telegram per aderire e per segnalarsi : http://t.me/meteonuvolabot
Canale segnalazioni ( dove giungono le proprie segnalazioni radio..) : http://t.me/radiosegnalazioni
Gruppo emergenze e segnalazioni eventi avversi http://t.me/prepper_italia
Gruppo semplici segnalazioni meteo : http://t.me/italiameteo
Vi aspettiamo dunque nel canale Canale Radiosegnalazioni
Contatto Amministratore su Telegram

Buongiorno a tutti, è in fase di sperimentazione un servizio di avvisi condizioni meteo avverse in modalità MFSK32 sulla banda dei 20 metri, frequenza 14.310 mhz.
Gli avvisi verranno emessi in caso di effettiva necessità quindi senza un orario ben preciso.
Zona di emissione 1 Torino, potenza 20w.
Zona di emissione 2 Cagliari, potenza 20w
Per l’ascolto su windows consigliamo il programma fldigi, per Android andflmsg
Servizio a cura di IW1GHG e IS0AGS.
Per chi volesse la QSL di ascolto si prega di contattarci fornendo il nominativo SWL o radioamatoriale , l’ora, il giorno e l’RST.
[contact-form-7]

Dalla tarda serata è previsto l’arrivo di nevicate deboli diffuse su parte del nord ovest in spostamento verso est nel corso della notte. Maggiormente coinvolti i settori a sud del Po, in particolare Liguria, Piemonte meridionale, Emilia, Appennino Tosco-Emiliano, Lombardia meridionale e da domattina tutto il nord Est la Romagna. Prestare particolare attenzione nella guida stante le temperature negative e le possibili condizioni critiche della rete viaria per presenza di neve e ghiaccio.
Il 16.5 u.s. il Presidente dell’associazione Assoprovider Giovanbattista Frontera e il Consulente Giuridico Fulvio Sarzana sono stati ricevuti dal Sottosegretario all’innovazione tecnologica Sen. Alessio Butti, al Dipartimento per la Trasformazione Digitale. L’incontro sui temi caldi della digitalizzazione è stato molto proficuo vista la notevole identità di vedute su molti argomenti. Si è delineata anche una […]
L'articolo Assoprovider ricevuta dal Sottosegretario all’Innovazione Tecnologica Butti al Dipartimento per Trasformazione Digitale proviene da Assoprovider.
Roma, 22 aprile. Assoprovider, l’associazione di operatori di TLC indipendenti, continua la sua battaglia di legalità sulla piattaforma dell’AGCOM, Piracy shield, ed impugna le disposizioni regolamentari davanti al Consiglio di Stato, attraverso lo Studio Legale Sarzana di Roma. Le decine di segnalazioni di utenti, imprese ed associazioni, ingiustamente lese nei propri diritti, hanno convinto l’Associazione […]
L'articolo Piracy Shield: Assoprovider si rivolge al Consiglio di Stato contro la piattaforma AGCOM proviene da Assoprovider.
L’Autorità per le Garanzie nelle Comunicazioni (AGCOM) ha multato l’Associazione Assoprovider per ostacolo all’attività di vigilanza nel caso Piracy Shield. Roma, 4 aprile. Assoprovider, l’associazione degli Internet Service Provider, è stata multata da AGCOM per ostacolo ad attività di vigilanza nel contesto dell’attività della piattaforma Piracy Shield. Il provvedimento giunge dopo il rifiuto da parte […]
L'articolo Piracy Shield: AGCOM multa Assoprovider per ostacolo ad attività di vigilanza proviene da Assoprovider.
Sono due i grandi limiti della Zona Zes Unica Sud, l’esclusione della banda larga e di tutti i progetti di investimento di importo inferiore a 200 mila euro, come spiega il vice presidente di Assoprovider in quest’intervista. «Dobbiamo farci sentire, chiudere i nostri servizi per qualche giorno, per far comprendere a questo governo quanto le […]
L'articolo “La nuova ZES UNICA SUD danneggia le PMI”, la denuncia di Antonella Oliviero proviene da Assoprovider.