❌

Vista elenco

Il nuovo disordine mondiale / 40 – Terra, mare e colli di bottiglia

7 Ottobre 2026 ore 22:00

di Sandro Moiso

Antonio Leone, Geopolitica degli stretti. Tra guerra e (nuovo) ordine globale, Diarkos editore, Reggio Emilia 2026, pp. 254, 19 euro

Non poteva esserci momento migliore per fare uscire un saggio come quello di Antonio Leone, capitano di lungo corso e comandante navale, ma anche studioso di filosofia politica e geopolitica, appena pubblicato da Diarkos. Infatti, gli stretti di Hormuz e Bab el-Mandeb che da mesi costituiscono un grave rischio economico, ancor prima che militare, a livello planetario o almeno per quella parte di pianeta che interessa maggiormente l’ordine occidentale del mondo, sembrano rappresentare, alla luce di una analisi dettagliata come quella condotta dall’autore, soltanto la superficie di un problema che nel prossimo futuro potrebbe ulteriormente ampliarsi ed aggravarsi.

Così Suez, Gibilterra, Panama, Malacca, oltre ai due già citati, sono gli altri stretti e canali strategici, autentici passaggi obbligati, attraverso i quali transitano merci, energia, interessi militari e rapporti di forza. Fattori determinanti per lo sviluppo delle economie e delle prospettive degli Stati. Sia dell’Occidente e del Nord che dell’Oriente e del Sud. Soprattutto in un sistema di relazioni internazionali segnate dal ritorno dello scontro tra potenze, dalla vulnerabilità delle catene logistiche e dalla crescente centralità delle rotte marittime. Oltre tutto, a ben guardare, il numero di passaggi ristretti tra mare e terra, i cosiddetti chokepoints o colli di bottiglia, sono molti di più di quelli appena elencati, come ci ricorda lo stesso autore.

Se gli stretti consistono in passaggi naturali in cui lo specchio d’acqua si restringe in corrispondenza di due coste prospicienti, i canali marittimi sono vie di comunicazione tracciate attraverso il territorio di uno o più Stati per unire due mari o due oceani separati e consentire così un collegamento diretto, via mare, fra di essi. Gli stretti e i canali presentano, quindi, le stesse caratteristiche e svolgono le stesse funzioni, ma si differenziano per il fatto che i primi sono di origine naturale, mentre i secondi, sono frutto dell’opera dell’uomo.
I principali stretti si collocano nell’area mediorientale ed europea del mondo. Al di fuori dello stretto di Malacca, un corridoio d’acqua dell’oceano Indiano che separa l’isola di Sumatra dalla costa occidentale della penisola malese, e quello di Bering tra Russia e Alaska, le altre strettoie naturali si trovano infatti nella penisola arabica (lo stretto di Hormuz tra Oman e Iran e quello di Bab el-Mandeb tra Gibuti e Yemen), in Europa (gli Stretti Danesi, il canale di Corinto e Gibilterra) e a cavallo tra Europa e Asia (i Dardanelli e il Bosforo). […] I canali, a differenza degli stretti, si possono distinguere in nazionali e internazionali, a seconda che la navigazione attraverso essi sia regolata solo dal diritto interno o da norme di diritto internazionale. Canali marittimi interni sono quello di Corinto (inaugurato nel 1893) che congiunge il mar Ionio e il mar Egeo, e il canale di Kiel in funzione, fra il mar Baltico e il mar del Nord, dal 1895. Il canale di Suez, fra il Mediterraneo e il mar Rosso, e il canale di Panama fra gli oceani Atlantico e Pacifico (uno inaugurato nel 1869, l’altro aperto al traffico nel 1914), sono invece canali marittimi internazionali: il primo sulla base della convenzione di Costantinopoli del 1888; il secondo in forza dei trattati anglo-statunitensi (1901) e Stati Uniti-Panama (1903) che ne regolano il regime internazionale1.

Sulla base di quanto appena visto, occorre poi ancora rilevare, come sottolinea l’autore, che:

Una parte rilevante del commercio intercontinentale ha luogo lungo le rotte oceaniche, mettendo in collegamento i diversi continenti mediante un flusso continuo di spedizioni. I percorsi delle grandi navi da carico seguono, quasi esclusivamente, i percorsi di alto mare, dal momento che questi itinerari, essendo soggetti solo ai rischi meteorologici, vengono considerati più sicuri. Gli spazi aperti costituiscono un evidente fattore di sicurezza, tanto che le stesse compagnie di assicurazione prevedono incrementi notevoli delle polizze in caso di cabotaggio delle coste. In alcune circostanze, peraltro, i percorsi del commercio internazionale non possono prescindere dall’utilizzo dei passaggi “sotto costa” costituiti dagli stretti o dai canali. Questi itinerari permettono, infatti, di accorciare notevolmente i percorsi marittimi e consentono quindi una rilevante riduzione dei costi di trasporto2.

Facendo sì che il passaggio delle merci, considerato che quasi l’80% del commercio mondiale avviene principalmente via mare, a ridosso delle coste rappresenti, anche in assenza di guerre o minacce militari, come oggi a Hormuz o Bab el-Mandeb, un aumento dei costi di trasporto e trasferimento delle stesse. Costi ulteriormente aggravati, oggi, in termini assicurativi dal pericolo “concreto” che le navi, indifferentemente dal fatto che si tratti di petroliere, cargo o porta-container, possano essere severamente danneggiate, se non affondate, da chi controlla militarmente e politicamente gli stretti e i canali.

Se si considera infine che Cina e Asia rappresentano il baricentro dei trasporti marittimi poiché sette dei primi dieci porti mondiali per movimentazione container sono in Cina (il primo è Shanghai), mentre il primo porto non asiatico è in Europa (Rotterdam, al decimo posto)3, si capirà chiaramente come, al di là delle mire imperialistiche o espansive delle singole potenze, il passaggio per tali vie diventi obbligatorio, pena il rallentamento della circolazione delle merci e delle materie prime a causa dell’allungamento, talvolta esponenziale, delle rotte percorse.

Però sarebbe davvero inutile qui dilungarsi ancora sugli aspetti odierni del problema, parlando approfonditamente della guerra di Hormuz tra Iran e Stati Uniti oppure della missione Aspides per difendere le navi europee che transitano per la Porta delle lacrime che mette in collegamento il Mar Rosso con l’oceano Indiano, oppure anche soltanto sullo scontro tra Houti yemeniti e Arabia Saudita. Mentre può essere interessante analizzare il problema, come fa Leone, a partire da quanto scrisse il politologo e giurista tedesco Carl Schmitt (1888-1985), in particolare nel saggio Terra e mare del 19424.

Scritto nel totale isolamento della Berlino in guerra, il saggio di Schmitt rilegge la storia del mondo nella prospettiva di una opposizione fondamentale, quella tra terra e mare; cercando di mostrare come la terra e il mare, nella loro polarità, siano le componenti di uno dei segreti motori della storia. Per fare questo ripercorre millenni di storia, fino ad approdare all’evento decisivo: quella «rivoluzione spaziale planetaria» da cui è nato il nomos5 dell’Europa moderna, cercando di preconizzare gli scenari del mondo futuro.

In Terra e mare Carl Schmitt prende in esame l’iniziale prevalenza dell’elemento terrestre, all’origine della statualità, e la successiva ascesa del mare come fattore spaziale, così le ultime pagine del testo sono dedite alle riflessioni sulla trasformazione di questo elemento all’indomani della Prima guerra mondiale, come riassume Leone nel suo testo.

Nei quattro secoli precedenti, l’Inghilterra era stata in grado di trasformarsi, da isola marginale e fondata su un’economia terrestre basata sull’allevamento, in un «puro aggregato marino, in una nave o, ancora più chiaramente, in un pesce». Progressivamente, essa si rivelò in grado di creare un disegno imperiale mondiale in gran parte autonomo rispetto alla madrepatria terrestre, configurandosi come il «centro mobile di uno sconnesso impero mondiale esteso su tutti i continenti». Un’analoga trasformazione, per cui è il mare che guarda la terra e questa viene vista solo come una costa con un retroterra, ha caratterizzato gli Stati Uniti dopo la Prima guerra mondiale. La sostituzione della pax britannica con la successiva pax americana è l’esito di un analogo processo di spostamento del baricentro operativo verso il mare. Anche gli Stati Uniti cominciarono così a essere considerati come «un vasto intermezzo insulare stretto tra due possenti oceani, più che un blocco di terraferma i cui litorali si affacciano su due mari».6.

Va qui annotato che fin dall’antichità le maggiori potenze e imperi dell’Occidente avevano basato una parte considerevole della loro forza militare ed economica sulla capacità di controllare porzioni di mare sempre più ampie: dal mar Egeo per Atene al Mediterraneo o Mare Nostrum di Roma oppure dal controllo delle rotte atlantiche e dell’oceano indiano, del Portogallo, della Spagna, che tentò però di spingersi fino al Pacifico, e dell’Olanda fino a quello esercitato più stabilmente dall’impero britannico su tutti gli oceani. Ma furono proprio gli Stati Uniti a cambiare il modo di guardare la Terra e il Mare.

Carl Schmitt considera gli Stati Uniti come un’isola. Il politologo tedesco condivide la visione di Mahan che, all’inizio del Novecento, prevede il passaggio di egemonia da un’isola ormai troppo piccola come il Regno Unito a una nuova entità, gli Stati Uniti. Questi ultimi si rivelano in grado di inaugurare un nuovo grande spazio dell’emisfero occidentale e, con la loro discesa in guerra dopo l’attacco giapponese a Pearl Harbor nel 1941, pongono le premesse per conquistare, all’indomani del 1945, il monopolio dell’ordine mondiale senza più limiti geografici.
Schmitt, essendo un fautore della politica dei grandi spazi, condivide i princìpi della politica statunitense tra le due guerre mondiali, considerandola in linea con l’evoluzione dei rapporti geopolitici. È invece più critico sulla vocazione universalista e di egemonia planetaria manifestate dagli Stati Uniti nel corso del secondo conflitto mondiale. Secondo Schmitt, questa strategia è l’esito di «travisamenti imperialistici» della dottrina Monroe iniziati a fine Ottocento. Lo studioso risulta consapevole, peraltro, che «il passaggio di consegne tra Inghilterra e Stati Uniti era una conseguenza delle dinamiche di egemonia che hanno accompagnato la storia mondiale dei due ultimi millenni»7.

Da un controllo territoriale diretto della Terra, si passa dunque, in nome del business e della libertà dei commerci, come ben dimostra ogni dichiarazione di Donald Trump, ad un suo controllo parzialmente indiretto, ma fondamentalmente basato sull’egemonia marittima di un’unica potenza. Uno strumento fondamentale per la globalizzazione delle economie, dei commerci e della superiorità militare e politica dell’Occidente, ma sostanzialmente garantita dalle navi della marina statunitense.

Schmitt prende atto, peraltro, come nel Novecento si verifichi una rottura decisiva nella «sicurezza della moderna navigazione tecnicizzata». In primo luogo, diventa possibile localizzare dalla terra, con dispositivi di rilevazione radar, la presenza di una nave nell’alto mare oceanico. Ciò determina il superamento della netta separazione tra la terra e il mare su cui si fondava il nomos della prima globalizzazione marittima. In secondo luogo, l’apertura dello spazio aereo, attraversato non solo da velivoli ma anche da onde radio, modifica le modalità di esercitare la marineria civile e militare.
Una terza rottura della sicurezza della moderna navigazione è rappresentata dal ruolo assunto dal controllo degli stretti e dei canali. Schmitt rileva, infatti, che «non vi può essere un’economia pianificata a livello locale», dal momento che solo i grandi spazi risultano «adatti alla misura intrinseca del controllo e della pianificazione degli umani». La gestione dei grandi spazi marittimi trova un ostacolo, peraltro, nel fatto che alcuni passaggi chiave della navigazione sono controllati da Paesi spesso in competizione o apertamente ostili 8.

In queste ultime osservazioni, tratte ancora dal testo di Schmitt e riassunte da Leone, si cela uno dei maggiori problemi da cui è scaturita, nel corso degli ultimi decenni e i cui frutti iniziano a cogliersi oggi, l’attuale perdita di egemonia sia degli Stati Uniti che dell’Occidente, che a partire da ciò, come si è già detto in passato, inizia a rivelarsi piuttosto diviso al suo interno.

Infatti, se a quanto previsto da Schmitt si aggiunge l’attuale “semplificazione” delle tecnologie militari più avanzate che, con l’utilizzo dei droni, può mettere a disposizione di avversari meno dotati di capitali e tecnologie la possibilità di colpire duramente anche coloro che si ritenevano garantiti dalla propria supremazia economica e tecnologica, e soltanto in ultima istanza, anche se decisiva, militare, si giungerà a comprendere l’attuale allarme statunitense per il controllo degli stretti e dei mari di cui non possono più farsi carico esclusivo per la difesa dell’ordine occidentale del mondo.

Diventa dunque indispensabile comprendere tutto questo in termini estremamente materiali e concreti e non soltanto attraverso gli scarsi strumenti forniti dall’ideologia, per capire a fondo le origini sia del tentativo di Trump di trarre qualche vantaggio economico dalla situazione venutasi a creare sul fronte della disponibilità di gas e petrolio, di cui la svolta intervenuta nelle relazioni tra Stati Uniti ed Europa costituisce allo stesso tempo un sintomo e una conseguenza, e, più in generale, l’apparente “novità” rappresentata dalla postura assunta dal governo americano nei confronti della Russia di Putin e della Cina di Xi. Destinata a contenere o cercare di mantenere ancora a vantaggio degli Stati Uniti l’attuale evolversi di quello che anche l’autore tende a definire come nuovo ordine mondiale, soprattutto se si considera che:

cinque degli otto chokepoints marittimi principali si collocano nell’area europea-arabica. Le aree dell’Asia sud-orientale e caraibica ospitano gli altri nodi fondamentali del traffico globale, caratterizzati sia da grandi corridoi naturali posizionati a ridosso di complessi insulari, sia da vie d’acqua artificiali di primaria importanza strategica.
La localizzazione geografica e la natura di stretti e canali evidenziano come si tratti di passaggi caratterizzati da un’importanza strategica diversa dal punto di vista commerciale. L’impossibilità di percorrere gli stretti insulari asiatici o caraibici determina un allungamento solo relativo delle tratte navali. […] Una decina di stretti e canali, al contrario, risultano fondamentali per garantire che il commercio internazionale avvenga con tempi e costi sostenibili. Una chiusura del canale di Panama, ad esempio, richiederebbe la circumnavigazione dell’America Latina, così come un blocco a Gibilterra, Suez o dei Dardanelli precluderebbe l’accesso ai mari interni (il Mediterraneo e il mar Nero), rendendo impossibile raggiungere i porti localizzati sulle loro sponde.
[…] i quattro principali chokepoints a livello mondiale, per ammontare del traffico giornaliero, siano lo stretto di Hormuz, quello di Malacca, il canale di Suez e lo stretto di Bab el-Mandeb. […] Il trasporto del petrolio e del gas avviene per il 60 per cento via mare e interessa otto principali chokepoints. Due di questi passaggi, lo stretto di Hormuz e lo stretto di Malacca, sono fondamentali per il transito globale dei combustibili, il primo perché permette di accedere ai giacimenti petroliferi del Medio Oriente, mentre il secondo perché opera come punto di transito commerciale tra l’India e la Cina 9.

A tutto questo va poi ancora aggiunta la crescita del trasporto via mare dei prodotti alimentari che ha fatto sì che, nel 2018, 2,8 miliardi di persone siano state nutrite per mezzo del sistema di trasporto marittimo globale. Così, come la guerra in Ucraina col blocco del porto di Odessa e dei traffici tra il mar Nero e il mar Mediterraneo ha dimostrato, con il possibile blocco del mais, del riso e del grano coltivati nei grandi granai russi, asiatici e americani, che costituiscono le fondamenta della sicurezza alimentare globale, insieme a quello della soia prodotta in America Latina e in Asia che rappresenta tre quarti dell’alimentazione del bestiame. Un fatto che potrebbe rappresentare non soltanto un calo drastico dei proventi derivanti dall’agricoltura condotta su larga scala, ma anche un probabilissimo motore per rivolte e ampi sommovimenti sociali.

Occorre dunque sottolineare come l’ennesimo intervento militare americano nel Medio Oriente non derivi soltanto dai timori per il business, dall’ego smisurato e bellicista di un Trump sempre sospeso tra sale da ballo faraoniche e piscine coperte destinate a silenziare i media considerati nemici, o dai possibili ricatti di Netanyhau e di Israele sul presidente americano, ma anche, e forse soprattutto, dalle conseguenze derivanti da un sempre più ampio controllo delle vie marittime in prossimità dei checkpoints più importanti da parte di paesi e potenze economiche e militari non appartenenti allo schieramento occidentale. In grado, oltre tutto, di chiuderli, bloccarli o controllarli attraverso ben modulate tattiche politico-militari e l’utilizzo di tecnologie relativamente a basso costo, realizzabili anche sul territorio nazionale o nelle sue vicinanze.

Così, se da un lato il gioco di Trump sul possesso statunitense della Groenlandia mira a creare un possibile chokepoint nel mare Artico per rendere meno “libere” le nuove rotte apertesi per cinesi e russi in conseguenza del riscaldamento globale, oppure per mantenere libero a favore delle navi e delle merci statunitensi il transito nello stretto di Bering, dall’altro la chiamata alle armi di Trump per i paesi “alleati” sembra rispondere ancor più alla impossibilità americana di gestire, come unico body guard dell’interesse economico e politico occidentale, una rete di trasporti e traffici commerciali che avvolge ormai l’intero pianeta.

Un problema per cui, come è solito fare un certo fantasma già evocato da Marx nel 1848, l’assenza di rivolte sociali su scala globale potrebbe ben presto essere sostituito dal loro esplodere a Ovest come a Est e a Nord come a Sud. Cosicché la guerra, per il capitalismo non soltanto americano, potrebbe ancora rappresentare una possibile via di uscita, se non l’unica, come il riarmo europeo e l’allarmismo sulle iniziative russe ai confini d’Europa e in Germania sembra voler rilanciare quotidianamente.

Tutto questo per dire che oggi, in un contesto economico mondiale allo stesso tempo enormemente differenziato e unificato, la volontà dei singoli individui o di unici settori economici, ad esempio quello degli armamenti, non sono più bastevoli, ammesso che mai lo siano stati, a determinare il corso della Storia e l’avvento, o meno, di nuove guerre, mentre l’insofferenza sociale diffusa, dovuta a difficoltà di ordine economico, alimentare e lavorativo, può ancora rappresentare una forza capace di determinare o impedire nuovi devastanti conflitti. Tutto il resto è meglio che lo si lasci dire al Papa e alle anime belle del suo seguito.

Chi scrive, certamente, si è spinto ben al di là degli intenti dell’autore, ma ciò non toglie che il suo saggio, ricchissimo di dati e considerazioni, sia di carattere geografico e militare che economico e tecnico, possa rivelarsi utilissimo per tutti coloro che vogliano imbastire un ragionamento o anche solo un discorso sulle ragioni dei conflitti in corso e, soprattutto, del loro inarrestabile allargamento.


  1. A. Leone, Geopolitica degli stretti. Tra guerra e (nuovo) ordine globale, Diarkos editore, Reggio Emilia 2026, pp. 116-118.  ↩

  2. A. Leone, op. cit., p. 116.  ↩

  3. Si veda: D. Vecchioni, Suez: il canale che ha cambiato la geografia del mondo, Santarcangelo di Romagna, Maggioli 2023.  ↩

  4. Oggi: C. Schmitt, Terra e mare. Una riflessione sulla storia del mondo, Adelphi, Milano 2002.  ↩

  5. Nell’antica Grecia, la legge, l’usanza vigente nelle comunità umane. Un tema cui avrebbe dedicato nel 1950 una delle sue opere più celebri e forse la più importante: C. Schmitt, Il nomos della terra nel diritto internazionale dello «jus publicum europaeum», Adelphi, Milano 1991.  ↩

  6. A. Leone, op. cit., p. 136.  ↩

  7. Ivi, p. 137.  ↩

  8. ibidem, pp. 137-138.  ↩

  9. ibid., pp. 119-125.  ↩

Le leggi non scritte che condizionano l’economia italiana

7 Ottobre 2026 ore 18:45

Esistono regole non scritte radicate nel tessuto sociale italiano che hanno impatti sulla condizione economica del nostro paese. Con Alberto Bisin affrontiamo questo ulteriore aspetto che può aver contribuito al declino italiano.

L'articolo Le leggi non scritte che condizionano l’economia italiana proviene da Lavoce.info.

Trump celebró la compra de Warner/Discovery por Paramount, dirigida por su amigo David Ellison

7 Ottobre 2026 ore 17:30

El presidente Donald Trump celebró la unión de Paramount Skydance y Warner Bros. Discovery, una operación protagonizada por los estudios y medios informativos más importantes de Estados Unidos, ahora bajo el liderazgo único de su amigo David Ellison. El presidente estadounidense elogió al nuevo grupo empresarial durante una jornada en la que su principal ejecutivo también respondió preguntas sobre sus relaciones políticas y las dudas que despierta la compra en Hollywood.

«La cercanía de Trump con la familia Ellison recibió atención durante la revisión del acuerdo, en especial por el futuro de CNN. La cadena forma parte de los activos que pasan al control de la compañía resultante, Skydance Corporation, y algunos sectores demócratas temen que comience a ser parcial con el presidente», comenta la periodista Sofía Torres.

Consultado por periodistas este martes 6 de octubre, Trump declaró: «Será una gran compañía». Después agregó: «Son personas magníficas y será una gran compañía», esto último en relación a David Ellison y a su padre, Larry, cofundador de Oracle y miembro del Consejo de Asesores sobre Ciencia y Tecnología creado por el actual gobierno norteamericano.

Ante las críticas de la comunidad cinematográfica, Ellison reconoció que la compra dejó tensiones: «Este fue un proceso turbulento y, por momentos, un proceso desagradable», dijo durante el encuentro con medios que compartió con Ynon Kreiz, codirector ejecutivo de Skydance.

A fines de 2025 se conoció que Jared Kushner, yerno de Donald Trump, había canalizado fondos financieros para que Paramount comprara Warner Bros. Discovery.

ShinyHunters Extorted Boeing Spin-off Prior to Arrests

7 Ottobre 2026 ore 15:48

A teenager from Amman, Jordan suspected of leading the prolific data theft and extortion group ShinyHunters has been detained and is reportedly cooperating with the FBI to identify other members of the hacking gang. KrebsOnSecurity has learned that the suspect, who uses the hacker handle “Rey,” was detained as ShinyHunters was in the process of extorting a business unit recently divested by the global aerospace company Boeing, which manufactures the fleet of planes used by the employer of Rey’s father — Royal Jordanian Airlines.

The logo for Jeppesen ForeFlight, a business unit divested last year by the aerospace firm Boeing.

On October 3, Reuters cited three unnamed sources saying a suspected ShinyHunters member in Amman named Saif Al-din Khader was detained by Jordanian authorities and was cooperating with the FBI. KrebsOnSecurity identified Rey as Khader in a November 2025 profile, in which the young man admitted working with multiple ransomware groups.

Rey was featured again in a September 28 exclusive about the Dutch police arresting 24-year-old convicted cybercriminal Pepijn van der Stap on suspicion of aiding in data thefts and extortions by ShinyHunters. The story noted that immediately following the Dutchman’s arrest on the evening of September 15, Rey assumed control over the ShinyHunters brand and boasted publicly about stealing highly sensitive data from the FBI and extorting the ransomware group Cl0p.

Rey taunted both the FBI and Cl0p with memes posted to his longtime account on Twitter/X, while simultaneously including images of the avatar used by Van Der Stap’s former hacker alias “Umbreon” in an apparent attempt to frame the Dutchman for both hacks.

A taunting meme uploaded to Twitter/X by Rey on Sept. 22. A giant sized version of the Pokemon character Umbreon can be seen in the bottom left.

As noted in our September 28 report, ShinyHunters gained access to the FBI site and other victims by exploiting a vulnerability (CVE-2026-35273) in PeopleSoft, a software-as-a-service platform from the tech giant Oracle that is broadly used by companies to manage hiring and human resources, benefits and payroll. Oracle quickly issued a fix for CVE-2026-35273, which ShinyHunters first began exploiting as a zero-day in June, and at the time Mandiant released web application firewall rules intended for organizations that couldn’t apply the security update quickly enough.

ShinyHunters told BleepingComputer in June that the original goal behind exploiting the PeopleSoft vulnerability was to breach the FBI’s own PeopleSoft database, but the hackers said those attacks were unsuccessful for some reason. In recent weeks, however, ShinyHunters turned to a well-known URL-encoding trick to bypass Mandiant’s suggested web application firewall rules.

In a report released Sept. 25, security experts at Mandiant and the Google Threat Intelligence Group (GTIG) confirmed that ShinyHunters had mass-exploited the PeopleSoft vulnerability to steal data from dozens of systems across a range of industries, including higher education, technology, healthcare, agriculture, transportation and government.

Reuters reported October 5 that the FBI has removed a contractor at Accenture over their failure to patch the FBI recruitment website hacked by ShinyHunters, which exposed sensitive data on more than 5,000 FBI personnel, including each’s person’s unit and specialization, as well as medical and psychiatric records.

‘REY’ MEANS KING, AS IN ROYAL

According to two sources familiar with the ShinyHunters investigation, a navigation and digital aviation unit recently divested by the global aerospace company Boeing was among the victims that ShinyHunters was in the process of extorting when Rey was apprehended by Jordanian authorities.

Those sources said the FBI’s investigation into ShinyHunters gained renewed urgency with the group’s attempted extortion of the former Boeing unit, which allegedly included the theft of sensitive information that sources said could pose operational safety and security risks.

In a brief statement shared with KrebsOnSecurity, Boeing acknowledged the extortion attempts by ShinyHunters, and said the incident concerned data stolen from Jeppesen ForeFlight, a subsidiary that Boeing sold in November 2025 to the private equity firm Thoma Bravo for $10.55 billion.

“We are aware of claims by a threat actor regarding data allegedly associated with Boeing and our former subsidiary Jeppesen ForeFlight,” a Boeing spokesperson shared. “We are actively reviewing the matter with the Jeppesen ForeFlight team.”

A spokesperson for Jeppesen ForeFlight shared a written statement in response to questions, saying the company has seen no impact on their end. “Based on our investigation to date into this claim and proactive security posture, there was no impact to our operations or products.”

Rey’s alleged involvement in attempting to extort the former Boeing unit is noteworthy because there is strong evidence that his father works for Royal Jordanian Airlines, which is mostly controlled by the Jordanian government and operates its long-haul fleet on passenger planes built by Boeing. Rey claimed on Telegram in early 2025 that his father was an airline pilot, although that could not be independently confirmed.

However, as noted in our November 2025 profile of Rey, his family’s shared computer was at one point compromised by password-stealing malware, and the data collected by that malware clearly shows Rey’s father used the same credentials to log in at multiple online portals for Royal Jordanian Airlines employees.

Royal Jordanian Airlines has not yet responded to a request for comment. In advance of our September 28 story, KrebsOnSecurity once again emailed Rey’s father to seek comment and update him on his son’s alleged activities. Neither of the Khaders have responded. But just hours after that request was sent, Rey began deleting his various social media accounts, including the Twitter/X account he previously used to taunt the FBI, Cl0p, and other ShinyHunters victims.

Rey may have nixed many of his social media profiles, but his cybersecurity blog on GitHub somehow escaped the purge, and it shows that Rey was fixated on the leaders of the Cl0p ransomware group. In March 2026, Rey’s blog featured a lengthy post that identified two Russian men as the core developers and hackers behind Cl0p.

Rey’s blog on GitHub. This post doxes two Russian men as the core operators behind Cl0p, one of the oldest and most established ransomware groups still in operation today.

MURDER FOR HIRE?

Meanwhile, news outlets in the Netherlands reported explosive new allegations leveled at Van der Stap, whose supposed personal transformation from convicted to reformed hacker has been widely covered in the tech news media. The Dutch daily RTL reported on Sept. 29 that investigators suspect Van der Stap tried to orchestrate at least two murders. According to RTL, the murders were allegedly to be committed abroad, and there are indications Van der Stap gave the order for these attacks.

Van der Stap was released from prison after serving the better part of a four year sentence for data theft and extortion activity that prosecutors said netted between €1.5 million and €2.7 million. In an interview with KrebsOnSecurity on September 9, Van der Stap described his new role as “offensive security lead” at the Dutch cybersecurity company Neo Security, saying the job involved probing client networks for security vulnerabilities.

Neo Security’s owner Benjamin Korper told Reuters he has hired an outside firm to investigate whether Van der Stap had hacked Neo Security or its customers, but that so far investigators have found no evidence he acted against his employer or clients. Korper said Dutch forensic investigators visited his office on September 15, the night Van der ⁠Stap was arrested in a dramatic police raid that reportedly involved flash bang grenades.

A screenshot of a Sept 16 story by the Dutch news outlet at5.nl, describing a police raid on Van Der Stap’s residence that reportedly used flash-bang grenades.

Prior to his first arrest in 2023, Van der Stap was working as a software engineer at the Amsterdam-based cybersecurity startup Hadrian, while volunteering at the Dutch Institute for Vulnerability Disclosure (DIVD) — even as he was hacking into and extorting a number of large organizations.

When asked in a recent interview why anyone should believe the word of a self-described “reformed” cybercriminal who had so casually deceived countless friends, co-workers and journalists for years, Van der Stap replied that his work spoke for itself and there was nothing he could say that would convince his worst critics.

“You can throw a bunch of nice words at someone, but you can’t convince them if they don’t want to be convinced,” Van der Stap told KrebsOnSecurity on Sept. 9. “I’m doing what I can to repay victims, and that’s all I can do. If someone doesn’t want to believe me, then that’s on them.”

FRANCHISING AND BURNING A BRAND

Cybercriminals aligned with ShinyHunters have been responsible for dozens of data breaches involving billions of stolen records, and breaches claimed by the group stretch back to at least 2019. But experts say the people recently operating behind the ShinyHunters name are not the same core members that populated the group in its early days, most of whom are French citizens who have been arrested (if not also imprisoned) on at least one prior occasion for alleged cybercrime activity.

More to the point, ShinyHunters has become something of a franchise. Think the Dread Pirate Roberts character in the 1980s cult movie classic “The Princess Bride,” only succession by death is replaced with succession by arrest, and there can be multiple simultaneous Dread Pirate Robertses. Sources close to the investigation say the FBI is focusing on a remaining handful of cybercriminal freelancers or affiliates who have been feeding the group stolen credentials to various software-as-a-service (SaaS) platforms used by major companies in exchange for a cut of any data ransoms later paid by victims.

In the days after the news broke of Van der Stap’s arrest, a cybercrime-focused chat server on Telegram that was allegedly operated by Rey erupted with hot takes, with most participants heaping ridicule on the teenage hacker after he publicly backed down from threats against the FBI and Cl0p, and again when the ShinyHunters’s darknet website suddenly went offline. Several commentators accused Rey of resurrecting the ShinyHunters brand after its core members were rounded up in France, and making a mockery of the group’s name and reputation ever since.

“He bought the old forum PGP key and used it to make new Breachforum websites and Telegram channels larping as ShinyHunters to ransom companies and then sell the used data or resell his forum when he goes broke,” one member recounted.

A relatively new Telegram channel called “The Battle” has been doxing and needling Rey and other alleged ShinyHunters members for several weeks, and it has gained a considerable readership among the cybercrime communities operating on Telegram. One of the coordinators of that harassment campaign repeatedly portrayed Rey as clueless greenhorn who sought to ride the coattails of a cybercriminal brand that has long enjoyed a reputation for ruthlessly selling or publishing data stolen from victim companies who refuse to give in to extortion demands.

“Rey (Saif Al-Din Khader) made a serious mistake when he started pretending to be a member of ShinyHunters,” wrote the administrators of The Battle server on Telegram. “That group had already been dismantled, with many of its members either arrested or imprisoned, yet Rey still chose to use its name while carrying out his crimes. We’re aware of claims that [Rey] caused over $200 million in damages and helped around 5–6 friend groups in the community make money by using Shiny Hunters group aliases to negotiate deals for a 25–30% cut over the past few months.”

In an interview with The Register, ShinyHunters claimed they hacked the FBI to counter the agency’s narrative in a May 2026 alert that advised victims against paying a ransom to the group, which came off looking unprofessional and capricious in the FBI’s advisory.

A flash notice on ShinyHunters released by the FBI on May 15, 2026.

The public notice warned the group has been known to pursue a number of different victim harassment strategies, from sending threatening text messages and phone calls to victims and their family members to in some cases swatting victims. The FBI warned ShinyHunters members “may also falsely claim to have sensitive or compromising information, including embarrassing photographs or videos of victims, which frequently do not exist.”

The hackers told The Register their attack on the FBI “demonstrated our technical capabilities and directly refuted the misinformation disseminated by the FBI, journalists, and industry researchers.” At the same time, the group’s leaders seemed to acknowledge that the FBI’s warning materially harmed their prospects for convincing victims to pay, saying “this was fundamentally a public relations and marketing initiative for our business.”

9 e 10 ottobre a Verona, due giornate nel segno della pace

7 Ottobre 2026 ore 14:25

Ancora una volta Verona si fa centro attivo per la pace e la nonviolenza, proseguendo idealmente il cammino iniziato con il convegno su Alexander Langer che ha aperto il 2026. Al Langer “facitore di pace” si affiancano altre tre figure di riferimento per il pacifismo, di cui si sono celebrati gli anniversari: San Francesco, Mahatma [...]

L'articolo 9 e 10 ottobre a Verona, due giornate nel segno della pace proviene da Movimento Nonviolento.

Homeless Shelters Around Phoenix Are Full. His Phone Is the Unofficial Hotline for Struggling Families.

7 Ottobre 2026 ore 11:00
A group of people converse outdoors in a park at dusk.
Austin Davis, center, a 26-year-old poet and advocate for homeless people, has become a point of last resort for families who are experiencing homelessness in the Phoenix area.

For about a year, Austin Davis’ phone has been flooded with hundreds of pleas for help from across the Phoenix metropolitan area.

A school employee wanted to help a homeless family but couldn’t find space at a shelter. Could Davis pay for a hotel room?

A mother of five living in a storage unit contacted a homeless services organization for help. They told her to call Davis.

A mother panhandling with her six children said passersby gave her Davis’ phone number, telling her he might be able to provide shelter. “I feel like the worst mother in the world,” she texted him.

Nearly every person who’s reached out to Davis, a 26-year-old poet and advocate for homeless people, says they’d first called 211, seeking help through the official channel, only to learn it could be months before they’d get shelter or a housing placement. His phone has become the unofficial hotline for emergency shelter.

Caseworkers, teachers, social workers, police and hospital workers have called and texted to see if Davis can help people without a place to go. Even workers from the official channel — 211 and the Family Housing Hub — have sent people to him.

Davis’ path to becoming the de facto advocate of last resort illustrates how the system set up to care for families who are homeless in Maricopa County is failing them. ProPublica found that calling and visiting the official channel to address family homelessness rarely leads to offers of help, leaving families feeling hopeless.

Volunteers serve warm food and sides to people standing in line under an outdoor shelter.
People gather around a picnic table at an outdoor park event offering free meals and water bottles to attendees.
Davis’ nonprofit, AZ Hugs, holds daily food distributions at “The Hill” for homeless people in Phoenix.

In January, I started coming to Tempe’s Moeur Park, known as “The Hill,” to meet the families Davis was assisting. I was struck by the scene of desperate parents, some of whom had recently been evicted, lost a job or fled domestic violence, surrounding Davis to tell him about their situation. As he listened, he played with their children, always with an energy drink in hand.

The scene was both heartening and disconcerting. Davis was helping families stay off the street, which was good. But why, I wondered, in a county of nearly 5 million people, was a man in a park their best chance at getting help? And why were government agencies and multimillion-dollar nonprofits, some tasked with helping the very same homeless families, sending people to him?

Davis, who runs a small nonprofit called AZ Hugs, is known for working outside the system. With the help of volunteers, he hosts a nightly meal for homeless people at a suburban Phoenix park. This has drawn the ire of Tempe officials and led to 35 citations against him for trespassing and holding picnics without permits. (In 2024, he reached a deal to plead guilty to one permit violation, and the city dismissed the other citations, according to court documents. He’s spent three nights in jail.) In 2025, Davis and two other advocates for homeless people filed a lawsuit against Tempe, alleging it had violated their free speech protections by citing them for feeding people in parks. The city revised its permit ordinance, and Davis withdrew the lawsuit.

In recent months, he has tried to draw attention to what he calls the “family homelessness crisis,” raising money on social media to pay for hotel rooms for families, many with young children, who would otherwise sleep on the street or in their cars. Davis said he cannot assist everyone who asks for help. A much bigger effort is needed, he added, involving nonprofits and local and state officials, but he sees little evidence that it’s happening.

The number of people in homeless families in Maricopa County reached 2,103 this year, its highest level since 2015, according to the latest figures that are compiled locally and reported to the federal government. And those numbers are considered an undercount because the tally is taken on a single night by volunteers who can miss people who are trying to stay out of sight. In late September, nearly 200 families were on the waitlist for shelter in the county. It doesn’t include those who couldn’t get on; were kicked off because they weren’t considered homeless; or those who called 211, found it unhelpful and never called back. (Solari, a nonprofit that runs the statewide 211 line, said that the Family Housing Hub, which is run by UMOM, a nonprofit, sets the eligibility criteria for placement on the shelter waitlist.)

I spoke to more than 30 families searching for shelter. Parents told me they worried how their situation was affecting their children. Research shows homelessness harms children, disrupting brain development and growth and leading to permanent changes in the brain and body.

A close-up view shows a smartphone screen displaying text notifications requesting help with food and shelter.
Davis’ phone is flooded daily with pleas for help from people who are homeless across Maricopa County. Blurred for privacy by ProPublica

Candice Ortiz had tried since spring to find stable shelter and housing. As the months dragged on, she noticed the toll on her 8-year-old son. He was hospitalized for heat exhaustion after spending the day outside, and she worried about the school he missed.

Davis helped Ortiz as she hit dead ends in her search for a place to stay, according to text messages reviewed by ProPublica.

She said she had called 211 over and over, answering the same questions about her living situation, only to receive information she could have found through a simple internet search. She said a worker with the Family Housing Hub told her that since she and her children were sleeping in her car, she wasn’t actually homeless. Another told her the waitlist was full.

In June, she spent the day at a Phoenix cooling center to escape the heat. A representative told her to go to UMOM, which runs an emergency shelter for families. She said she used her last $20 on a rideshare to the shelter. They took her information again and told her she wasn’t “in the system.” Nothing was available. UMOM said to protect the privacy of clients, it does not comment on individual families.

At the end of August, she connected with the Phoenix Rescue Mission, a nonprofit that offers programs for homeless people. The group sent Ortiz to a local apartment complex where she viewed an apartment. Later, a worker with the Phoenix Rescue Mission told her that it ran out of funding to pay for it, text messages reviewed by ProPublica show. Phoenix Rescue Mission did not respond to requests for comment.

UMOM, which during the last fiscal year received more than $7 million in government grants, set aside 23 units of shelter and about a dozen tents for families this summer, as temperatures reached 117 degrees. The program, which is part of the city of Phoenix’s heat relief effort, has helped nearly 300 households so far but is winding down this month.

In early April, Davis had tried to force a broader effort to address the crisis by launching an online petition. It called on Arizona Gov. Katie Hobbs, a Democrat, to declare a state of emergency to address family homelessness. The petition has more than 5,000 signatures.

In June, a volunteer with Davis’ organization attended a fundraiser for Hobbs, who is running for reelection, to hand her a letter about the petition. The letter suggested such a declaration could unlock funding for emergency shelter and recommended making it easier to access the Family Housing Hub.

“I implore you to consider the children who endure extreme heat without safe shelter,” the letter stated. “No parent should be told to wait months for assistance while temperatures reach life-threatening levels.”

A close-up portrait of a man with long hair, round glasses and a gray baseball hat featuring handwritten text.
Davis said he wishes that the leaders of nonprofits and government agencies would do more to address the difficulties faced by families in need of shelter.

Davis told me he hasn’t heard from the governor’s office or from other nonprofit leaders about joining his effort — only from caseworkers hoping he might help them find shelter for families. He wished that other organizations would at least acknowledge the problem and called their silence “frustrating” and a “disservice” to those in crisis.

The governor’s press secretary, Liliana Soto, told me emergency declarations are reserved for natural disasters, and using one to address homelessness might not be appropriate. Soto added that the governor is “deeply aware” of these challenges. Since taking office in 2023, Hobbs has allocated at least $245 million statewide on efforts such as eviction prevention, affordable housing, emergency shelter and rapidly rehousing people experiencing housing insecurity. “The governor believes no family, especially families with infants or young children, should be left without a safe place to go during the summer heat,” Soto said in a statement.

Davis sees families in that situation daily. And he spends most nights pleading for money on social media to put them in hotel rooms. Some nights he has raised thousands of dollars, posting updates at 2 a.m.

In September, Davis’ organization started hosting an overnight shelter at the First United Methodist Church of Mesa. It has space for at least six families. Davis said he knows it’s a Band-Aid on a much bigger problem.

At the church on a recent evening, some families arrived in vehicles packed with their belongings. Inside a large air-conditioned room, a volunteer had set up canopy tents with cots, pillows and blankets. She offered them a dinner of chicken penne pasta.

A mother and her two children showered, then got in their tent and zipped it up. Gradually, others, some with toddlers, settled in, and the room became quiet.

They’d need to be gone by 6 a.m.

A young girl reaches up toward a water bottle set inside a public park hydration station while another child plays nearby.
In Maricopa County, the number of people with children who are homeless is at its highest point since 2015, according to a regional count.

The post Homeless Shelters Around Phoenix Are Full. His Phone Is the Unofficial Hotline for Struggling Families. appeared first on ProPublica.

I’ve Covered Death Row Cases for Nearly a Decade. What Happened to Christa Pike Wasn’t an Anomaly.

6 Ottobre 2026 ore 20:55
An execution chamber features a lethal injection gurney fitted with leather restraint straps and a white pillow, set against green brick walls.
The death chamber in Huntsville, Texas Joe Raedle/Getty Images

Over the course of two hours, witnesses watched and listened as Christa Pike cried, whimpered and snored through Tennessee’s attempt to execute her. By the end of it, executioners had given her two doses of the state’s lethal injection drugs. Her arms were swollen and blistered, and one had turned purple, her attorneys said. And she was still alive, marking what legal experts say is the first time a prisoner in the U.S. has survived one dose — let alone two — of lethal injection drugs. 

Even if the outcome was unprecedented, what went wrong was not. Pike’s was the third Tennessee execution in 14 months to go awry. But as a reporter who has covered death row for nearly a decade and witnessed several executions, I know the state is not alone. The factors behind the breakdowns in Tennessee have popped up again and again across the country — and show how easily another botched execution could occur, even as soon as the ones planned Wednesday in Texas and next week in Florida.

Here’s what we know about Tennessee’s attempt to execute Pike: The procedure started more than nine hours late, delayed by last-minute legal fights. Then, inside the death house, executioners struggled to find a vein, jabbing Pike with at least seven needles, according to her lawyers, one of whom watched in dismay. As the caustic barbiturate finally started flowing into the IV lines, Pike did not fall into sedation quickly. Instead, witnesses said, she sang with her spiritual adviser. Then she said her arm felt like it was about to burst open. “Does this happen like that?” she asked. 

Like Pike, many aging death row prisoners have medical problems that can complicate efforts to kill them, potentially turning what are supposed to be relatively quick deaths into agonizing, drawn-out procedures. Even when prisoners are healthy, several states have faced questions about the competence of their execution teams, as both the American Medical Association and American Nurses Association have strongly opposed their members taking part in death penalty procedures. And death penalty states across the country shroud their executions in such secrecy that it is often difficult or impossible to confirm the age, source or sterility of the drugs.

“The types of failures that went into this botch happen all the time,” said Robert Dunham, director of the Death Penalty Policy Project. “There is nothing in the execution process that states are incapable of getting wrong.”

The Tennessee Department of Correction declined to comment, though hours after the attempted execution the agency said in a statement that it had “followed every step” of the state’s established protocol, which “has been consistently effective.” On Saturday, the head of the agency resigned. Meanwhile, Gov. Bill Lee said in a statement that he had ordered “a comprehensive, third-party review to determine exactly what occurred” and that the execution previously scheduled for December would no longer take place this year. His office didn’t respond to a request for comment.

On Friday, Pike’s lawyers filed a motion asking a court to order the agency to preserve any evidence related to the state’s failed effort to kill their client. In a statement, they said the filing “details the serious complications that occurred during the execution attempt, many of which Christa and her attorneys had warned the State and the courts about months earlier.”

Pike remains in the hospital where she is receiving critical medical care, they said. After several days on a ventilator, intubated and unconscious, on Tuesday afternoon her attorneys said she was awake and speaking. “Her prognosis remains unclear but, at a minimum, we expect a long recovery,” they wrote in a statement. “We continue to ask the Governor of Tennessee to commute Christa Pike’s sentence to life imprisonment without the possibility of parole.”

Unhealthy Prisoners

By the time the Tennessee Department of Correction strapped her to the gurney last week, Pike had been on death row for 30 years. She had been sentenced to death for the 1995 murder of 19-year-old Colleen Slemmer, a fellow Job Corps student in Knoxville. Pike was 18 at the time and, like many people on death row, had a history of mental illness and childhood sexual abuse. 

Now 50 years old, Pike has faced an array of health problems, which her legal team had repeatedly warned could lead to a bungled execution. During a three-day hearing in August, Pike’s attorneys argued that her small veins and a blood disorder would make it harder and more painful to put in the IV lines to administer the lethal dose. The Tennessee Supreme Court did not agree, calling their arguments “speculative” and rejecting their request for a stay.

Tennessee’s execution protocol relies on pentobarbital, a caustic barbiturate that slows down breathing and has been used to treat seizures, sedate people before surgery and euthanize animals. But its use in putting to death humans has drawn scrutiny. After relying on the drug for all 13 federal executions during the first Trump administration, the Justice Department under President Joe Biden said there was too much uncertainty about whether it would cause “unnecessary pain and suffering” and decided to stop using it “unless and until that uncertainty is resolved.” This year, President Donald Trump’s DOJ reversed course and readopted its use.

Despite supply difficulties and repeated lawsuits from death row prisoners arguing that using pentobarbital is cruel and unusual, several states still use it, including Georgia, Missouri, South Carolina and Texas, where I witnessed five executions in the late 2010s as a reporter for the Houston Chronicle. Four of the condemned prisoners said the drug burned. Two said they could taste it. One said he could “hear it going through the vein.” But all of them stopped moving within minutes and were declared dead in under an hour. 

Tennessee prison officials have not offered an explanation as to why Pike’s attempted execution was so drastically different. Initially, Pike’s attorneys and several death penalty experts raised the possibility that the drugs may have been too old or degraded to work as intended. Yet in Friday’s legal filings, Pike’s lawyers focused on the way the drug was administered, saying it was “abundantly clear” that Tennessee prison officials either didn’t know that the IV lines were out of place or didn’t realize her veins had been so badly damaged that the highly alkaline liquid started leaking out into the surrounding tissue of her arm. Joel Zivot, a professor of anesthesiology in Atlanta and one of Pike’s medical experts, said that meant there wasn’t enough of the drug in her bloodstream at once to kill her. “It just got into her arms, and most of it stopped there,” he said.  

Like Pike, many people on death rows nationwide have significant health problems often compounded by old age. As the appeals process has drawn out, condemned prisoners are spending longer awaiting execution. People put to death in 1988 had spent an average of less than seven years on death row, federal data shows. By 2023, the most recent year with data, that figure had ballooned to more than 23 years. That means more people reaching the execution chamber are old, ill, worn down by decades of poor prison medical care and potentially harder to put to death. One analysis, by the nonprofit human rights group Reprieve, found that the odds of a botched lethal injection increased 6% on average with each additional year of age. Some of the most notorious failed executions of the past decade involved prisoners whose bodies were failing them.

In 2017, Ohio halted the execution of Alva Campbell after the execution team couldn’t find a usable vein. His attorneys had warned in legal filings beforehand that his medical problems — including lung cancer, COPD, prostate cancer and pneumonia — could make for an exceptionally painful execution. The 69-year-old died on his own in prison three months later. The following year, Alabama failed to kill 61-year-old Doyle Hamm, a terminally ill cancer patient. Executioners spent more than two hours trying to find a vein, possibly puncturing his bladder before giving up. He died three years later from cancer complications. And in 2024, Idaho called off the execution of 73-year-old Thomas Creech after trying to find a vein for nearly an hour. He’s still alive and on death row. 

Last year, Tennessee put to death Byron Black, a 69-year-old with dementia and congestive heart failure who used a wheelchair and had a defibrillator implanted in his chest. The defense team warned the device could cause painful shocks and prolong the execution, but Tennessee’s highest court refused to intervene and prison officials left it on. After the drugs started flowing, witnesses said Black lifted his head up, groaned and said, “It’s hurting so bad.”  

Defense attorneys worry similar problems could surface again as soon as next week, when the state of Florida plans to execute William Lee Thompson for a 1976 murder in Miami-Dade County. Since August, the 74-year-old — who has dementia and does not always remember that he is facing execution — has suffered from sepsis, pneumonia, blood clots in his lungs, a severe sacral wound and an array of other debilitating conditions. Bri Lacy, the lead attorney on Thompson’s case, told ProPublica her client is also malnourished and dehydrated, which could make it even harder for executioners to access his “hard, fragile veins.” She said Thompson had been in an outside hospital until the night before Gov. Ron DeSantis signed a warrant for his execution, after which prison officials put him in death watch, the section for people with scheduled executions. 

Last week, DeSantis issued an executive order temporarily staying the execution and requiring that Thompson be evaluated by a panel of three psychiatrists to determine whether he is competent to be executed. The results are still outstanding. DeSantis and the Florida Department of Corrections did not immediately respond to a request for comment.

“Unscrupulous Actors”

If the prisoner’s health is not a problem, sometimes the execution team is. 

In May, Tennessee tried to execute Tony Carruthers, who’d been sent to death row in connection with a 1994 triple murder for which he has long maintained his innocence. Executioners jabbed his hands and feet more than a dozen times trying to find a working vein, according to Maria DeLiberato, senior counsel at the American Civil Liberty Union’s Capital Punishment Project, a member of his defense team who was there as a witness. Eventually, a physician — who DeLiberato said had introduced himself as Dr. Mark Fowler — decided to try placing a central line, an invasive procedure that involves puncturing the neck, chest or groin to insert a deep IV near the heart. 

DeLiberato objected, saying Fowler wasn’t qualified. Less than a year earlier, he’d admitted in a deposition that he didn’t have hospital privileges and hadn’t placed a central line in about 12 years. “His hands were shaking, and it appeared to me he didn’t know what he was doing,” DeLiberato told ProPublica. By the time Fowler gave up trying to put one in Carruthers, DiLiberato could hear her client moaning and see blood oozing out of his puncture wounds. After more than an hour, the governor called off the execution and gave Carruthers a one-year reprieve. 

“Placing a central line is like riding a bicycle. You don’t forget,” Fowler said in a text message to ProPublica. “My hands were not shaking and the process requires deliberation. I stopped because it was uncomfortable for Carruthers.” He added that his lack of hospital privileges was “irrelevant.”

It’s not clear whether Fowler took part in Pike’s attempted execution last week. Though he previously told local media that he would, neither the state nor the defense team confirmed his participation. He declined to comment on the matter to ProPublica.  

After the failed attempt to execute Carruthers, several dozen Tennessee doctors and nurses wrote to the governor urging a moratorium on the death penalty. They said medical providers who take part in executions “are those willing to set aside their professional ethics” and that bungled executions “are the predictable result of working with such unscrupulous actors.”

For years, the physician overseeing executions in Missouri was a surgeon who’d been disciplined by the state board and sued about 20 times for malpractice, he estimated in a deposition, according to the St. Louis Post-Dispatch. At least five of those cases ended in settlements, and one ended in a court judgment that he appealed and lost, the paper reported. In court testimony in the mid-2000s, he admitted that he sometimes confused names of different drugs and said he’d decided on his own to halve the amount of anesthetic given to condemned prisoners. A court eventually banned him from taking part in executions in Missouri — though federal officials later put him on the execution team at the federal death chamber in Indiana. He did not respond to phone calls and an email seeking a comment.

After Oklahoma executed Clayton Lockett in 2014 in a drawn-out and bloody procedure, a paramedic involved later testified that it took a long time because “Black people have smaller veins than white people.” 

Death penalty experts compared what happened last week in Tennessee to a 2006 Florida execution, where the first dose of drugs failed to kill 55-year-old Ángel Díaz. He struggled for about half an hour, and executioners eventually dosed him a second time. It turned out the needles had gone through his veins and the drugs had seeped into the surrounding tissue, leaving footlong burns on his arms. An investigation found the state hadn’t provided adequate training or followed its own protocols, and the lead executioner later testified he had “no medical training and no qualifications.” Following a short moratorium, the state revised its procedures and resumed executions in 2008. 

Shrouded in Secrecy

Cases like these come to light largely by accident. Secrecy laws generally shield the names of execution team members, so it’s almost impossible to know whether they have a troubled history.

Secrecy laws likewise conceal information about the drugs themselves, as well as their effects. Maya Foa, who heads up Reprieve, said that states have “gotten more secretive over time” and that some hide aspects of executions that could shed light on the effects of lethal injection drugs. Some states do not allow witnesses to watch the placement of the IV lines, and in Florida, she said, officials “tape [prisoners’]  fingers so you can’t see if they’re wiggling or still conscious.”

Various states withhold everything from the supplier name to sterility testing results to purchase dates — all of which could help determine if the drugs have degraded or become tainted. When executions go badly, that lack of information can make it difficult to know whether the age of the drugs or inadequate testing could have played a role.

Tennessee’s record gives little reason for confidence. In 2022, citing a “technical oversight,” the governor called off the execution of Oscar Smith, then paused future executions and ordered an investigation that ultimately found the state hadn’t been testing its death drugs for bacterial toxins as required by its own rules. After a three-year hiatus, the state resumed executions last year.

It’s not clear how old the drugs were that Tennessee used in Pike’s execution, though records obtained by ProPublica suggest the state purchased some earlier this year. An email from the corrections department to the state comptroller, turned over in response to a public records request regarding payments for lethal injection drugs, showed that the prison agency spent $650,000 this year on execution-related expenses. Legal experts said it’s still not clear where the drug supplies came from, when they were made or even whether they were manufactured by a pharmaceutical company or mixed in a compounding pharmacy.

Prisoners across the country have repeatedly sued over this kind of secrecy, demanding to know more about the drugs used to kill them. Right now, that’s happening in Tennessee, where six condemned men are suing for information about the age, origin and expiration dates of the state’s pentobarbital supplies. One of the lawyers involved in the lawsuit — Kit Thomas, a deputy chief in the Middle District of Tennessee’s federal public defender office — said state officials have resisted providing basic details such as whether the drug was manufactured by a pharmaceutical company or mixed in a compounding pharmacy. The case is ongoing. The state attorney general did not offer a comment on the lawsuit.

“Without public accountability or transparency,” Thomas said, “we should expect to see more people strapped to gurneys and tortured for hours at a time.”

That is what Jamaal Howard’s attorneys fear could happen Wednesday in Texas. The 46-year-old is scheduled for execution in connection with the May 2000 shooting of a convenience store clerk in Hardin County. On Saturday, his legal team asked Gov. Greg Abbott for a 30-day reprieve — not because their client is innocent, but because they want more information about the drugs Texas plans to use. In the past, the state has routinely turned over testing results and other records. But in recent months, that’s changed — and after the botched execution in Tennessee, Howard’s attorneys say they want more proof the drugs are still good.  “We expect [the Texas Department of Criminal Justice] will assure you that its drugs are sound,” Don Bailey and Jeff Newberry wrote. “Tennessee gave the same assurance.”

Abbott’s office didn’t immediately respond to requests for comment. Amanda Hernandez, a Texas prison spokesperson, said the state has successfully put to death more than 600 people since 1976 and “stands ready to carry out the execution scheduled for Oct. 7.”


Do You Know More About Lethal Injections?

I’m still reporting. If you are involved in preparing or carrying out lethal injections, I want to hear from you.

Keri Blakinger

I welcome any tips leading to tough accountability stories about the legal system. Right now, I’m particularly interested in hearing from federal prison employees and federal prisoners with information about untold and revelatory stories.


The post I’ve Covered Death Row Cases for Nearly a Decade. What Happened to Christa Pike Wasn’t an Anomaly. appeared first on ProPublica.

More Than 500 U.S. Citizens Have Been Detained, Including Handcuffed or Held at Gunpoint, in Trump’s Immigration Crackdown

A photo grid displays multiple video thumbnails showing law enforcement officers detaining, arresting and apprehending individuals in various indoor and outdoor settings.

Experts have long warned that immigration dragnets and the erosion of civil rights for immigrants will inevitably result in the erosion of rights for citizens.

Since the start of this Trump administration, we’ve watched those warnings come true.

The Trump administration says none of this is happening.

“DHS is NOT arresting U.S. citizens by mistake.” “There are no ‘indiscriminate’ stops.” Allegations of “racial profiling are disgusting, reckless and categorically FALSE.” “The pattern is NOT of law enforcement using force.” “ICE does not zip tie or restrain children.”

But that is precisely what is happening, and at a far larger scale than previously reported.

We know because we have once again done what the government hasn’t:

We have tallied and cataloged every case we can find of an immigration agent holding a citizen during the current administration.

More than 500 cases. That includes:

  • More than a hundred Americans held after agents questioned their citizenship. Nearly all were people of color.
  • At least 70 American children and teens detained, some of whom were handcuffed.
  • Of the more than 300 Americans we tracked as detained for allegedly assaulting or obstructing agents, we found fewer than half were actually charged in federal court, and many of those cases were dropped or dismissed.
  • At least 63 Americans detained while recording.
  • 36 Americans held for at least a day without being able to contact a lawyer or their family.
  • Roughly a dozen citizens deported, mostly children.

Collectively, these cases show that as the administration has relentlessly pursued immigrants, federal agents have run roughshod over the constitutional rights of citizens too.

We’re showing you every case — the reality that the administration denies — along with the receipts.

Explore our list of incidents where 506 citizens were detained.

In January 2025, agents held a 21-year-old citizen at gunpoint and put him in handcuffs during a raid at the Philadelphia car wash where he worked.

In April, a 20-year-old was held in a Florida jail for more than 24 hours, despite having proof of his citizenship.

In June, a dual citizen of Mexico and the U.S. was detained while working in California. He was held for four days without access to a lawyer or his family.

During the enforcement surge in Chicago last fall, known as Operation Midway Blitz, there were “no administrative arrests of U.S. citizens,” according to the Department of Homeland Security. “ICE has significant protections in place to ensure U.S. citizens are not arrested, detained, or mistakenly removed.” But we found that federal agents detained more than 120 citizens in Illinois during the height of the surge.

In November, agents took an 18-year-old citizen off the street, eventually dumping him in the woods.

In December, an American in Baltimore was picked up and held for 25 days, unable to see her 5-year-old son over Christmas.

In January, hours after Renee Good’s killing, agents tackled and handcuffed a school staffer in Minneapolis. He was terrified, he recalled: “I feel lucky to be alive.”

In April, when agents stopped a man in Texas, he told them, “I’m a citizen, it’s fine.” He was deported four days later.

In May, a New York teen was thrown to the ground, bloodied and then dumped in an unfamiliar neighborhood. “He just grabbed me and threw me on the floor,” the teen recalled.

In September, agents detained and injured an Illinois man they thought was someone else.

We shared details and footage of many of the incidents with former immigration officials. They reacted with anger and disbelief.

“This is just terrible,” said Eric Balliet, who spent more than two decades at Homeland Security Investigations and Border Patrol, both agencies under DHS, including in President Donald Trump’s first administration.

“I’ve never seen so many U.S. citizen encounters in all my years,” said Darius Reeves, who oversaw the Immigration and Customs Enforcement agency’s Baltimore office before retiring last year. “It’s an embarrassment.”

In tallying these detentions, we included anyone who authorities held against their will for any period of time — whether they were handcuffed, held at gunpoint or otherwise prevented from leaving by immigration agents. The courts consider someone detained if they aren’t free to leave.

Immigration agents do have authority to detain Americans in limited circumstances: if they can reasonably suspect they are in the country illegally, or if they allegedly interfered with or assaulted officers.

ProPublica shared its findings and information on each case with DHS. 

The department defended agents’ conduct. “DHS enforcement operations are highly targeted. We do our due diligence,” the agency said in a statement. It added that anyone who obstructs agents “will of course face consequences which include arrest.”

We compiled our list by scouring social media, court records and local media to confirm and compile incidents.

Our work doesn’t include all of agents’ problematic interactions with citizens. We didn’t count incidents where, say, an agent shot but didn’t detain a citizen. And as with the tally we did last year, the new list is an undercount. For instance, witnesses estimate that more than 200 citizens were detained in an Idaho raid last fall, but we only included the 30 citizens who we were able to identify.

Willy Wender Aceituno, a naturalized citizen who voted for Trump twice, said he never imagined that the immigration crackdown he supported would entangle him.

Then, last November, Border Patrol agents broke his truck window, yanked Aceituno out and threw him onto the pavement of a parking lot, where one agent knelt on his back. (DHS says he “refused to comply” with agents’ commands.)

“ICE isn’t looking for criminals,” Aceituno said. “They’re looking for Latinos. Having papers in this country does not protect you.”

“Upon Probable Cause”

Under the Fourth Amendment, law enforcement generally must have probable cause to arrest someone. But there’s a lower bar, reasonable suspicion, for stopping someone to question them.

The Trump administration has repeatedly said its agents are just questioning citizens, not detaining them — even when they’re in handcuffs or held for hours. DHS also cites a concurring opinion issued last year by Supreme Court Justice Brett Kavanaugh stating that agents can consider factors like “apparent ethnicity” when making stops. Citizens around the country have been detained because, they’ve said, of their skin color, accents or jobs.

Willy Wender Aceituno was stopped twice by federal agents who broke his window, pulled him from the car and detained him, even as he and bystanders protested that he had already proved he was a citizen to other agents. The Charlotte Observer

Ever since his arrest in November, Aceituno said his U.S.-born daughter carries her passport at college. “She has a Latino face,” he said, adding, “My daughter’s white friends aren’t carrying their passports.”

“Secure in Their Persons, Houses, Papers and Effects”

The Fourth Amendment of the Constitution also prohibits officers from entering homes without a judge’s warrant.

An ICE memo revealed by a whistleblower this year showed that agents had been doing it anyway. The agency asserted that administrative warrants that didn’t involve a judge gave agents the ostensible authority to force their way into homes looking for someone with a final deportation order. Some of those incidents have also resulted in Americans being detained.

Jeyli Salguero, 20, said in a lawsuit that agents broke into her family’s home in a Minnesota suburb without a judicial warrant to arrest her brother, who didn’t live there. In a video, an agent can be heard saying, “It’s OK, it’s OK,” as a woman screams. Provided to ProPublica

In January, Jeyli Salguero, her parents and her sister were asleep at home when armed federal agents broke through the front door and rushed inside.

“The first thing I yelled when I stepped out of my room was that I was a U.S. citizen and I had the right to record,” Salguero recalled. “That’s when they snatched my phone.”

The agents told Salguero’s family they were looking for her brother, who does not live there. After half an hour, the agents released Salguero and her mother, but detained her father, who had temporary protected status, and her sister, who was undocumented. The sister was eventually deported to El Salvador, and her father was later released from detention.

Salguero told us that agents left her and her mom alone in their wrecked house with the Minneapolis winter air coming in through a broken door.

Salguero is one of several plaintiffs who have filed a lawsuit against the government for going into homes without a judicial warrant. DHS has moved to dismiss the lawsuit, saying it has “paused” the policy.

“Against Unreasonable Searches and Seizures”

The Fourth Amendment is also intended to protect people from “unreasonable” use of force during arrests. Previously, we’ve documented how agents have used chokeholds that DHS banned other than when deadly force is authorized. We’ve also documented how immigration agents have broken car windows while pursuing people they believe are in the country illegally. But they’ve been doing it to citizens, too. Many of those citizens have filed lawsuits.

During the enforcement surge in Chicago in October 2025, workers at a Christian cemetery in Illinois filmed agents cutting open the cemetery gate. The agents then shot pepper balls at the workers and detained them. WGN TV

Darren Eichler was working at a Christian cemetery in a Chicago suburb last October when he and his coworkers moved to help a man who was wading in the nearby river. They soon realized — too late — that the man was running from immigration agents, who emerged from the brush near the river and demanded access to a gated area of the cemetery. When the men refused and started filming, agents used bolt cutters to cut open the gate, then fired pepper balls and tackled the men.

Explore incidents where citizens were subjected to crowd control weapons.

Eichler said his face felt like it was on fire and he had trouble breathing. “I pleaded with them for an hour to please call an ambulance.” Eichler told ProPublica. He was eventually brought to a hospital, still handcuffed, while the agents stood over his bed. Eichler’s co-workers were held for several hours at a nearby federal office. No one was charged.

DHS did not respond to ProPublica’s request for comment about the incident.

“The Right of the People Peaceably to Assemble”

The First Amendment protects protesters and those documenting agents’ conduct. The amendment guarantees the freedom to assemble — in other words, to protest peacefully — and the freedom of speech, which courts have interpreted to include recording in public.

The Trump administration has, however, aggressively pursued the arrest and prosecution of citizens who were protesting, often claiming the protesters were assaulting officers or interfering with enforcement activities. We counted more than 300 people accused of assaulting or obstructing officers, about 130 of them at protests.

Top DHS officials, including former Secretary Kristi Noem, went further, claiming that filming ICE agents was interfering with arrests. Last summer, three siblings driving in Texas were detained after they stopped to film an immigration arrest. One of the siblings was a young teen. “They tackled me down and an agent put one knee behind my knee, where I felt a sharp pain,” he told ProPublica. He was separated from his mother, who has a green card. “They were saying my mom wasn’t a U.S. citizen, and I was scared they were gonna take her away.”

The siblings have filed claims for damages with the government. Asked about the incident, DHS said it respects “the First Amendment rights of individuals to observe and express themselves. However, if such actions interfere with or obstruct our operations, ICE will take necessary steps to address the situation.”

Three siblings in Brownsville, Texas, had stopped to film an immigration arrest when agents tried to take their phones, then detained all three citizens, including a 14-year-old. In the video, an agent can be heard saying that the phones are evidence in an investigation. “I’m taking that phone and I’m taking that phone,” he says while pointing to two devices before grabbing at one of them. The agent’s face was already blurred in this video when ProPublica received it. Provided to ProPublica

Our review did uncover instances that appear to show some protesters or other civilians assaulting officers. One person pleaded guilty to throwing pieces of cinder block at an agent. A woman in California pleaded guilty to pulling off an officer’s mask.

Many protesters were accused of crimes but never actually charged. We found 137 instances of citizens who were charged with federal crimes, most of whom were charged with assaulting or obstructing federal agents. In nearly half of those instances, the charges were dropped or dismissed. Three dozen citizens have been sentenced to prison or probation, and another three dozen cases are pending, as of September 15.

Explore incidents where citizens were detained while recording.

Some of those arrested, like clarinet player Oriana Korol, were initially charged with felony assault before pleading guilty to a misdemeanor — in Korol’s case, for trying to kick an officer. She said she did so after officers shoved her and pepper-sprayed her twice in the face. Just moments before, the band had been playing the “Ghostbusters” theme song as part of a peaceful protest.

Video footage shows agents leading Korol away, handcuffed, while one pulls her tear-gas-soaked mask over her mouth. “Please pull it down,” Korol tells the agents in the video. “I’m going to have an asthma attack. I have asthma. Why are you doing this to me? Please.”

The Rights of Children

Unlike earlier administrations, Trump has detained significant numbers of immigrant children living far from the border. Citizen kids have been swept up too — at least 70 of them. We’ve found about 20 kids who were handcuffed or zip-tied.

DHS said that ICE doesn’t zip-tie or restrain children, or separate families. But agents handcuffed a 15-year-old with disabilities outside a school in Los Angeles in 2025. The agents said they mistook the teen for an alleged gang member. A few months later, officers detained more than a dozen American children during a raid on an Idaho horse track. Anabel Romero said her children are still deeply shaken by their detention.

Romero told us how her 7-year-old son warned his older sister about going to another race this month: “He said, ‘Watch out for ICE, make sure you have your phone to film — I’ll come save you.’”

A 17-year-old was on his lunch break in Oregon when agents broke his car window and detained him. DHS said he was obstructing officers. In the video, the teen is heard saying, “I’m a U.S. citizen,” as an agent responds, “I don’t care.” The Oregonian

“Without Due Process of Law”

As the government has rushed to deport people as quickly as possible, Americans have also been swept up and removed from the country too. About a dozen American kids have been deported with their parents, allegedly over their parents’ objections.

DHS said: “Parents are asked if they want to be removed with their children or ICE will place the children with a safe person the parent designates.”

One American adult in Texas was also deported this spring.

The car Brian Morales Garcia was in was pulled over earlier this year in central Texas. Officers didn’t believe him when he said he was a citizen. And they wouldn’t let him get his birth certificate. Morales Garcia was held for four days without being able to call his lawyer or anyone else. Then he was deported to Mexico.

After suing, Morales Garcia was allowed back into the country just last month using his birth certificate.

DHS did not respond to ProPublica’s questions about Morales Garcia’s deportation. In earlier court filings, officials disputed Morales Garcia’s citizenship and claimed he had admitted to being born in Mexico.

“I couldn’t process what they were doing to me.” Morales Garcia told ProPublica. When he was first stopped in Texas, he had told officers, “I’m a citizen, it’s fine.”

Explore more video evidence compiled by ProPublica and our list of incidents where 506 citizens were detained.

How We Reported This Story

How We Counted Incidents

We found and vetted cases from a number of sources, including English- and Spanish-language social media, DHS statements, court records and local news reports, in addition to our own reporting. We included an incident in our dataset only if we could find at least two sources for it. For additional details about the incident, like whether crowd control weapons were used, we accepted one source in some cases.

When DHS provided a response specific to an incident — including about whether it happened or the circumstances under which it happened — we noted that response in cases in our full list for which we offered detail beyond a simple count of detained citizens. DHS responses that generically denied ever detaining citizens or that are proven inaccurate by our reporting were not included.

As with our count a year ago, most of the detained Americans on our list fell into two broad categories. The first is Americans who were held because agents questioned their citizenship. This time, we found more than a hundred such cases. The second category is Americans arrested by immigration agents after being accused of assaulting or impeding officers at protests or during immigration arrests of others. In that category, we tallied roughly 300 Americans. 

In many of these cases, the government accused but never charged these individuals with assault. Sometimes agents detained people because of questions about their citizenship but later accused them of crimes. While public attention often focuses on ICE, the immigration dragnet often relied on officers from agencies across the government.

Since the government itself does not track these cases, our list is almost certainly an undercount. Except in a few cases in which DHS itself confirmed detentions, we only counted citizens we were able to individually identify. So, for example, while witnesses estimate as many as 200 citizens were detained in an Idaho raid last fall, we were only able to identify 30 individuals by time of publication. We encountered the same issues for many smaller raids and protests, such as a raid of a food plant in Cato, New York; protesters detained by ICE at Delaney Hall in Newark, New Jersey; and a raid of a Hyundai-LG plant in Ellabell, Georgia.

ICE itself occasionally has stated higher numbers than we were able to confirm: It told Congress that 131 citizens were arrested for assaulting, obstructing or interfering this year in Minnesota’s Metro Surge. It didn’t name them. We cataloged fewer than a hundred.

We tagged each case with details like whether a minor was detained or a citizen was held after filming. Another trend we tracked was citizens held for more than a day without access to a lawyer or their family. When multiple citizens were detained in one incident or sometimes on the same day and city, we grouped them together.

Because we focused on the expanded presence of immigration agents in American communities, we restricted our count to warrantless arrests that took place outside of airports and away from the borders, where immigration agents have long had more authority. We also excluded cases of Americans who were arrested after a judicial warrant.

We did not include incidents where an agent shot, tackled or pepper-sprayed a citizen but didn’t detain them.

We also did not include immigration protesters arrested by police who were only enforcing local laws. We did, however, include some cases involving police working with immigration agents. We still have little visibility into how many citizens have been detained by police deputized to act as immigration agents.

We also found reports of more than 30 Americans who felt racially profiled by immigration agents, but we did not include them in our database because it was not clear they were held against their will.

How We Counted and Reviewed Court Cases

We searched every named adult in our list to see if they were charged with a federal crime in relation to their detention. We conducted searches, using several name combinations for people with double names or compound names, in federal district courts through the online platform PACER. We looked for a criminal case filed within two months of the noted date of a person’s detention in the judicial district in which the detention happened. We then noted whether we found charges, what the charges were, and whether the person involved was sentenced or had their case dismissed or discharged.

How We Chose the Videos in This Report

We reviewed hundreds of videos of federal agents detaining American citizens across the country. While that included body camera footage, news clippings and helicopter footage, the vast majority of videos were made by bystanders and shared over social media. Many of the videos went viral and were recirculated across the internet by a range of third-party accounts. They touch on everyday American life in a range of settings, including workplaces, homes, protests, car washes, suburban sidewalks and the interiors of vehicles.

We tagged each video with how clearly it shows the incident and whether the citizen detained was clearly visible. We then categorized the videos by the kind of conduct they show, such as citizens being detained after recording. We provided DHS an opportunity to respond to each of the videos we included.

We did not alter videos, nor did we add watermarks, blur faces or overlay captions on videos unless otherwise noted. Videos that include captions or watermarks are shown as they were obtained.

The post More Than 500 U.S. Citizens Have Been Detained, Including Handcuffed or Held at Gunpoint, in Trump’s Immigration Crackdown appeared first on ProPublica.

NASA Testing Aims at Supercooled Large Droplet Aviation Safety

5 Ottobre 2026 ore 17:27
3 Min Read

NASA Testing Aims at Supercooled Large Droplet Aviation Safety

Ice collection seen on un-heated sections of the 1D2D-X ice drop detection probe in the test section of the IRT (Icing Research Tunnel). Drop Size Probe testing – SFD (Subsonic Flight Demonstrator) of SLD (Supercooled Large Drop) Instrumentation Test in IRT (Icing Research Tunnel) – Particle Size Distribution Entry, June 8-11, 2026 Large Drop Testing in IRT
Credits: NASA/Quentin Schwinn

NASA is leveraging its expertise and enhancing its test facilities to help address a rare but persistent aviation hazard: icing that occurs when aircraft encounter unusually large, very cold water droplets in clouds.  

The problem, known as “supercooled large droplet icing,” occurs when aircraft fly through clouds containing unusually large drops of water that are very cold but remain liquid. When a plane passes through those drops, they can rapidly freeze to surfaces that are not protected from ice buildup.  

With a series of tests in the Icing Research Tunnel at Glenn Research Center in Cleveland, NASA researchers are helping U.S. industry better understand the phenomenon. 

SFD (Subsonic Flight Demonstrator) of SLD (Supercooled Large Drop) Instrumentation Test – Particle Size Measurement in the IRT (Icing Research Tunnel), June 8-11, 2026. Drop size shown on computer from Drop Sizing Probe seen in the IRT test section.
NASA/Quentin Schwinn

Supercooled water is common in clouds – droplets can go below 32 degrees Farenheit but not freeze unless they encounter dust or other tiny particles around which they can crystalize. Aircraft are designed to encounter typical icing conditions where droplets range from 2 to 100 microns in diameter (for comparison, a human hair is about 70 microns wide). But in rarer cases, clouds can contain supercooled large drops up to 2,000 microns in diameter (if you’ve ever been caught in freezing rain, you’ve encountered these droplets at ground level). These much larger droplets can hit or splash to the aft of an aircraft, including areas behind conventional ice protection systems.  

The aviation industry relies on engineering tools to help design their aircraft. Current tools work well for typical clouds, but engineers have questions about how well they account for the physics of supercooled large drops. To help answer those questions, NASA is working to enhance the equipment it uses to generate and measure experimental clouds for testing in the Icing Research Tunnel.  

Ice collection seen on un-heated sections of the ice drop detection probe in the test section of the IRT (Icing Research Tunnel). Drop Size Probe testing – SFD (Subsonic Flight Demonstrator) of SLD (Supercooled Large Drop) Instrumentation Test in IRT (Icing Research Tunnel) – Particle Size Distribution Entry, June 8-11, 2026
NASA/Quentin Schwinn

NASA researchers have experimented with brand new probes that help calibrate the sizes of the drops in the clouds the tunnel produces. The probes can “see” drops larger than 45 microns and perform a real-time analysis of their sizes. NASA will compare these results, a laborious technique of post-processing droplet size image data from the tunnel. The results will be mated to results from a different probe that measures droplets smaller than 45 microns. With this, the complete droplet size spectrum is known. 

The test campaign marks an important milestone for the Subsonic Flight Demonstrator project, part of NASA’s Research and Technology Mission Directorate. Detailed analysis of the collected data continues, and NASA’s project team will share results with the broader aerospace community once complete.

Keep Exploring

Discover More Topics From NASA

Ottobre di Pace a Verona

4 Ottobre 2026 ore 10:50

Programma denso di festeggiamenti e celebrazioni per il mese più pacifista dell’anno 2 ottobre, compleanno di Gandhi, Giornata internazionale della Nonviolenza. 4 ottobre, giorno di San Francesco, ottavo centenario del Transito. 9 ottobre, compleanno di John Lennon, suoi gli inni del movimento pacifista mondiale. Inoltre è festa per il risultato del quorum raggiunto e superato con [...]

L'articolo Ottobre di Pace a Verona proviene da Movimento Nonviolento.

IL RUMORE DEL MONDO, IL SILENZIO DELL’ALTRO

2 Ottobre 2026 ore 06:42
Il rumore contemporaneo non è soltanto quello che ci circonda: è anche la dispersione della nostra attenzione.Heidegger, Simone Weil, Byung-Chul Han e Hartmut Rosa ci aiutano a capire perché ascoltare sia diventato così difficile.Una riflessione filosofica su rumore, distrazione, accelerazione, attenzione e incontro con l’altro. Basta entrare in un bar per accorgersi di qualcosa che […]

Rusia después de las elecciones: consolidación de Rusia Unida y reordenamiento del sistema político – Por Marcelo Ramírez

30 Settembre 2026 ore 23:25

Por Marcelo Ramírez

Las legislativas de septiembre muestran un crecimiento significativo del oficialismo, un aumento de la participación y un retroceso del Partido Comunista. El sistema electoral mixto amplificó la ventaja de Rusia Unida en la Duma, mientras las fuerzas secundarias atraviesan una recomposición. La elección, primera desde el comienzo de la guerra en Ucrania, se desarrolló además bajo ataques con drones y ciberataques denunciados por las autoridades rusas.

Las elecciones legislativas celebradas en Rusia entre el 18 y el 20 de septiembre de 2026 dejaron un resultado que va bastante más allá de una nueva victoria de Rusia Unida. El partido dominante aumentó considerablemente su porcentaje respecto de 2021, la participación electoral creció, el Partido Comunista retrocedió y otras fuerzas parlamentarias, principalmente el Partido Liberal Democrático de Rusia (LDPR) y Nueva Gente, ampliaron su presencia electoral.

Con más del 95% de los votos procesados, la Comisión Electoral Central situaba a Rusia Unida en torno al 57,8%, frente al 13,8% del Partido Comunista de la Federación Rusa (PCFR), aproximadamente 9% del LDPR y cerca de 8% de Nueva Gente. Rusia Justa se encontraba prácticamente sobre el umbral del 5%, una situación que fue variando durante el escrutinio. La Comisión Electoral Central indicó, además, una participación del 59,32%, equivalente a más de 62,6 millones de electores. Los resultados deben considerarse todavía provisionales hasta su formalización definitiva, prevista no antes del 25 de septiembre.

El dato central, sin embargo, surge de la comparación con las elecciones legislativas de 2021. Entonces Rusia Unida había obtenido el 49,82% de los votos; el Partido Comunista, 18,93%; el LDPR, 7,55%; Rusia Justa, 7,46%; y Nueva Gente, 5,32%.

Cinco años después, Rusia Unida crece alrededor de ocho puntos porcentuales mientras el PCFR pierde aproximadamente cinco. Al mismo tiempo, la participación electoral pasa de alrededor del 51,7% en 2021 a más del 59% en 2026. Es la combinación de estos fenómenos, más participación, mayor porcentaje oficialista y debilitamiento de su principal competidor, lo que permite hablar de una modificación significativa del equilibrio político dentro de la Duma.

Para entender correctamente el resultado es necesario observar cómo se elige la Cámara baja rusa. La Duma Estatal está integrada por 450 diputados elegidos por cinco años mediante un sistema mixto. La mitad (225 bancas) se distribuye mediante representación proporcional según las listas nacionales de los partidos que superan el umbral del 5%. Los otros 225 diputados son elegidos en circunscripciones uninominales en razón de que Rusia está dividida en 225 distritos y cada uno elige un único representante. En estos distritos resulta electo simplemente el candidato que obtiene más votos que cada uno de sus adversarios. No necesita alcanzar la mayoría absoluta.

El mecanismo tiende a favorecer al partido más grande cuando los votos de sus adversarios están fragmentados entre varias fuerzas. Eso es precisamente lo que ocurrió en 2026, mientras Rusia Unida obtenía alrededor del 58% del voto proporcional, sus candidatos encabezaban más de 200 de las 225 circunscripciones uninominales durante el escrutinio. Con el 95,18% contabilizado, la presidenta de la Comisión Electoral Central, Ella Pamfilova, informaba que el partido había ganado 208 distritos de este tipo. En 2021 había conseguido 198.

La consecuencia es evidente, una mayoría electoral importante se convierte en una mayoría parlamentaria todavía mayor. En base en los resultados difundidos el 21 de septiembre, una proyección de 355 diputados para Rusia Unida sobre un total de 450, superando tanto los 324 que tenía en la Duma saliente como el máximo de 343 alcanzado en 2016.

El resultado permite comprender una característica central del sistema político ruso. Aproximadamente el 58% de los votos partidarios puede traducirse en alrededor de tres cuartas partes de la Cámara debido a la combinación entre representación proporcional y predominio territorial.

La consolidación de Rusia Unida tiene entonces tres dimensiones. Es electoral, porque aumenta su porcentaje de votos, es territorial porque domina la enorme mayoría de los distritos uninominales y es institucional porque amplía su control sobre la Duma.

El segundo dato relevante es el crecimiento de la participación.Según la Comisión Electoral Central, votó el 59,32% del padrón, más de 62,6 millones de personas. Se trata de una participación sensiblemente superior a la registrada en las legislativas anteriores., entonces la combinación con el crecimiento de Rusia Unida merece atención.

Una fuerza política puede aumentar porcentualmente incluso sin incrementar de manera significativa su base electoral si los votantes de sus adversarios se abstienen en mayor proporción. En ese escenario, un partido conserva aproximadamente sus votos pero aumenta su participación relativa dentro de un electorado más pequeño.

Sin embargo, en Rusia ocurrió algo diferente dado que aumentó el número relativo de ciudadanos que participaron y, dentro de ese electorado ampliado, aumentó también el porcentaje obtenido por Rusia Unida.

Si bien no sabemos automáticamente las motivaciones individuales de los votantes ni interpretar cada sufragio como un apoyo a la totalidad de las políticas gubernamentales, podemos inferir que una explicación basada exclusivamente en una desmovilización electoral generalizada de los adversarios del oficialismo no es la adecuada.

El aumento de la participación, de todos modos, también debe analizarse en relación con los cambios introducidos en la forma de votar. La elección se realizó durante tres jornadas y continuó expandiéndose el voto electrónico con más de 3,6 millones de ciudadanos participaron mediante el sistema federal de votación electrónica, al que se sumó el sistema utilizado específicamente en Moscú.

Estos mecanismos reducen el costo práctico de participación y probablemente constituyan una parte de la explicación del incremento. Por eso resulta difícil atribuir toda la suba a una movilización política y aún con esa precaución, una participación superior al 59% constituye uno de los elementos centrales de la elección.

Existe además una circunstancia que diferencia radicalmente estas elecciones de las anteriores que fueron las primeras legislativas rusas desde el comienzo de la guerra en Ucrania en febrero de 2022. Las tres jornadas de votación se desarrollaron, además, mientras continuaban los ataques sobre territorio ruso, durante el último día se produjo una ofensiva de gran escala con drones contra Moscú y otras regiones.

Las autoridades rusas informaron haber interceptado más de 1.600 drones desde el sábado, unos 450 dirigidos contra Moscú, inclusive algunos aparatos alcanzaron sus objetivos, se registraron víctimas y fue afectada infraestructura energética.

Paralelamente, las autoridades denunciaron ataques informáticos contra el sistema electoral. La Comisión Electoral y organismos gubernamentales informaron sobre ofensivas DDoS, intentos de alterar el voto electrónico e interrupciones de comunicaciones en distintas regiones. Las autoridades reportaron ataques contra los sistemas digitales durante la segunda jornada de votación.

La Comisión Electoral Central caracterizó posteriormente el proceso como una elección realizada bajo un nivel excepcional de amenazas externas y afirmó haber enfrentado una fuerte escalada de ataques cibernéticos.

El gobierno ruso presentó la continuidad de las elecciones y el incremento de la participación como una demostración de cohesión social. Vladimir Putin había colocado la elección dentro de una discusión más amplia sobre la unidad nacional durante la guerra y el Kremlin buscaba presentar los comicios como una medida del respaldo social a la orientación adoptada desde 2022.

El resultado electoral no puede trasladarse mecánicamente a una pregunta que los votantes nunca respondieron explícitamente, que el 57 o 58% obtenido por Rusia Unida no significa necesariamente que ese mismo porcentaje apruebe cada decisión militar, económica o diplomática adoptada durante la guerra.

Lo que sí puede afirmarse es más limitado, pero políticamente muy relevante porque después de más de cuatro años de conflicto, sanciones internacionales, presión económica y ataques dentro del territorio ruso, no se observa en estas elecciones un desplazamiento electoral masivo hacia fuerzas que propongan una ruptura frontal con la orientación estratégica del Estado.

Uno de los cambios más importantes se produjo en el Partido Comunista. El PCFR había conseguido en 2021 el 18,93%, uno de sus mejores resultados de las últimas décadas. Ese porcentaje le permitió convertirse claramente en la segunda fuerza política del país y concentrar una parte importante del electorado que buscaba expresar una alternativa a Rusia Unida.

En 2026 cae hasta aproximadamente el 13,8%, con una pérdida ronda los cinco puntos porcentuales, pero todavía es más significativa es la ampliación de la distancia con Rusia Unida.

En 2021 los separaban aproximadamente 31 puntos: 49,82% contra 18,93%, ahora la diferencia se aproxima a 44 puntos: alrededor de 58% frente a menos del 14%. La estructura partidaria se vuelve de esta manera más asimétrica.

El problema del PCFR tampoco se limita a la reducción de su representación proporcional. Su debilitamiento incide directamente sobre las circunscripciones uninominales. Durante años, los comunistas fueron en numerosos distritos la principal fuerza capaz de concentrar el voto de quienes buscaban derrotar a un candidato de Rusia Unida. Cuando ese espacio se fragmenta entre comunistas, LDPR, Nueva Gente, Rusia Justa y otras fuerzas, el candidato oficialista puede conservar la banca incluso obteniendo menos del 50%.

El retroceso comunista, por lo tanto, produce un doble efecto: reduce su propio peso parlamentario mientras facilita indirectamente el dominio territorial del partido gobernante. Sin embargo, los votos perdidos por el Partido Comunista no fueron absorbidos por una única fuerza alternativa.

El LDPR pasó del 7,55% registrado en 2021 a aproximadamente el 9%. Nueva Gente subió desde el 5,32% hasta cerca del 8%. Rusia Justa siguió una trayectoria diferente: cayó desde el 7,46% de 2021 hasta quedar prácticamente sobre el límite del 5%.

Nueva Gente merece atención particular. El partido había ingresado por primera vez a la Duma en 2021 y cinco años después aumenta claramente su porcentaje. El crecimiento indica que logró consolidar un espacio propio dentro del sistema, particularmente entre sectores que buscan reformas económicas, administrativas o sociales sin identificarse con el Partido Comunista.

También resulta significativo el desempeño del LDPR después de la muerte de su histórico fundador, Vladimir Zhirinovski, en 2022. Lejos de desaparecer con su dirigente, la fuerza conserva su base electoral e incluso mejora su porcentaje respecto de las legislativas anteriores.

Lo que aparece debajo de Rusia Unida es, por lo tanto, una reorganización del espacio secundario. El PCFR conserva el segundo lugar nacional, pero pierde capacidad para monopolizar el voto alternativo. LDPR y Nueva Gente crecen. Rusia Justa retrocede. El resultado es una mayor fragmentación de las fuerzas situadas detrás del oficialismo.

Es importante observar la relación entre estos resultados y la guerra, que requiere una interpretación particularmente cuidadosa. Los principales partidos con representación parlamentaria mantienen diferencias importantes en política económica, gasto social, inmigración, intervención estatal, administración pública y prioridades presupuestarias. Sin embargo, esas diferencias no se corresponden con una división equivalente respecto de las cuestiones estratégicas centrales vinculadas con Ucrania.

El Partido Comunista ha acompañado buena parte de las decisiones fundamentales adoptadas por el Estado ruso desde 2022. El LDPR sostiene posiciones nacionalistas y una línea dura respecto del conflicto. Rusia Justa también respaldó la orientación estratégica general. Nueva Gente presenta una posición comparativamente menos militarizada, pero tampoco estructuró su propuesta electoral alrededor de una retirada unilateral rusa.

Los medios occidentales señalaron durante la campaña que Yábloko constituía la principal fuerza registrada con una posición explícitamente contraria a la guerra, pero su lista federal quedó fuera de la elección después de una decisión judicial. El partido sí mantuvo algunas candidaturas y obtuvo una representación limitada en la legislatura regional de Nóvgorod. Este hecho introduce una limitación importante a cualquier lectura de los resultados como una medición directa de la opinión pública sobre la guerra, no obstante la popularidad de Yábloko es menor, dado que en las encuestas se ubica entre el 1 y el 3% de los votos, lo que le resta cualquier peso electoral real.

Como era de esperarse, sectores opositores rusos y gobiernos occidentales cuestionaron las condiciones de competencia, las restricciones a candidatos y organizaciones opositoras, el uso del voto electrónico y la realización de elecciones en territorios ucranianos ocupados y anexados por Rusia. Las autoridades rusas rechazan estas objeciones y sostienen que la elección se desarrolló de acuerdo con la legislación vigente; observadores de la Comunidad de Estados Independientes y de la Organización de Cooperación de Shanghái informaron no haber detectado irregularidades capaces de alterar los resultados en las mesas que supervisaron.

Por eso, si bien los comicios no pueden utilizarse como una encuesta directa sobre la guerra, tampoco corresponde separar completamente el resultado del contexto histórico en el que se produjo. Rusia Unida obtuvo en 2021 el 49,82%, cinco años después, luego de más de cuatro años de guerra, alcanza cerca del 58%. Simultáneamente aumenta la participación electoral y las principales fuerzas parlamentarias que respaldan la orientación estratégica del Estado conservan prácticamente todo el espacio político representado en la Duma. Ese dato tiene relevancia propia, aun cuando no permita conocer las motivaciones concretas de cada elector.

La paradoja principal de las elecciones de 2026 puede resumirse en dos movimientos simultáneos: aumenta la participación y aumenta la concentración parlamentaria. Más ciudadanos concurren a votar, pero el resultado final produce una Duma todavía más dominada por Rusia Unida.

Tres factores explican esa combinación. El primero es el crecimiento directo del partido gobernante, que pasa de menos del 50% en 2021 a cerca del 58%. El segundo es el retroceso del Partido Comunista, principal fuerza opositora parlamentaria y el tercero es el funcionamiento del sistema electoral mixto, donde la fragmentación de los adversarios permite al partido más grande imponerse en una proporción extraordinariamente alta de las circunscripciones uninominales. Por eso el dato del 58% explica sólo una parte del resultado.

La verdadera consecuencia política aparece al observar la composición de la Duma. Con ese porcentaje de votos, Rusia Unida se encamina a controlar alrededor de tres cuartas partes o más de la Cámara y conservar holgadamente la mayoría de dos tercios. La proyección de 355 de los 450 escaños, que constituiría un récord para el partido.

El sistema político ruso emerge así de las elecciones de 2026 con una característica reforzada: un partido dominante significativamente mayor que cualquiera de sus competidores y un segundo nivel partidario más fragmentado.

Rusia Unida crece electoralmente, amplía su dominio territorial y fortalece su control institucional. El Partido Comunista continúa siendo la segunda fuerza nacional, pero pierde una parte sustancial del terreno ganado cinco años atrás. LDPR y Nueva Gente avanzan, mientras Rusia Justa queda reducida a una posición mucho más frágil.

Todo esto ocurre bajo condiciones extraordinarias. Son las primeras legislativas desde febrero de 2022, se celebraron durante una guerra prolongada, con una economía sometida a sanciones y fuertes exigencias presupuestarias, y con ataques militares y cibernéticos coincidiendo con las jornadas electorales.

El resultado, por eso, representa algo más que la continuidad del esquema político existente antes de la guerra. Los datos disponibles muestran una profundización de la estructura de partido dominante que ya caracterizaba a Rusia, acompañada por una recomposición de las fuerzas que disputan el espacio situado detrás de Rusia Unida.

Queda abierta una cuestión que sólo podrá responderse con el desarrollo del próximo período político. ¿Hasta qué punto esta enorme concentración parlamentaria servirá para preservar el modelo construido durante los últimos años y hasta qué punto la reorganización que se está produciendo por debajo del oficialismo anticipa las disputas políticas, económicas y sociales de la Rusia posterior a la guerra?.

Por ahora, la señal electoral es clara en términos descriptivos: aumentó la participación, aumentó el porcentaje de Rusia Unida y se amplió la distancia que separa al partido gobernante de todos sus competidores parlamentarios. El resultado institucional de las legislativas de 2026 es, en consecuencia, una Duma más concentrada que la surgida de las elecciones de 2021.

NASA Armstrong Celebrates 80 Years of Flight Innovation

28 Settembre 2026 ore 21:20

On Sept. 30, 1946, five National Advisory Committee of Aeronautics (NACA) engineers arrived at Muroc Army Airfield in California’s high desert to achieve supersonic flight for the first time. In less than two years, NACA flew the X-1 aircraft faster than the speed of sound, marking an important milestone in aviation history.

Fast forward 80 years, and that former NACA outpost is now NASA’s Armstrong Flight Research Center in Edwards, California, flying the X-59 supersonic X-plane in the same skies to demonstrate that supersonic flight doesn’t have to come with a boom.

Over Armstrong’s 80-year history, the center has supported milestone missions ranging from space shuttle landings to SR-71 flights, shaping the evolution of science, aeronautics, and space research.

This Southern California NASA center is poised to lead the next era of aeronautics and human spaceflight, advancing technologies that will define the future of flight.

Fast facts

  • NASA Administrator Jared Isaacman recently named Armstrong as the agency’s Center of Excellence for Flight Test and Aircraft Operations, recognizing the center’s unmatched rigor in executing unique missions only NASA can fly.
  • To support NASA’s Artemis missions and return to the Moon, Armstrong uses research aircraft such as a 737 for astronaut suit testing, the G-III for Artemis II heat-shield data collection, and an F/A-18 aircraft that tested the autopilot for the SLS (Space Launch System) rocket.
  • NASA’s aeronautics centerpiece, the X-59, is undergoing rigorous testing and a series of flights at Armstrong to prepare for upcoming quiet supersonic demonstrations over U.S. communities.
  • NASA Armstrong has transformed commercial and military aviation — from early supersonic flight research to digital fly-by-wire — and continues working with other government agencies, industry, and academia to make flying safer, more autonomous, and more efficient.
  • The center plays a vital role in global science by flying aircraft like the ER-2, C-20A, and Gulfstream G-III/IV/V to collect critical data on wildfires, glacier melt, pollution, minerals, and more.

Behind these achievements are the engineers, pilots, technicians, and mission support teams who continue to push the boundaries of what’s possible.

For more about NASA Armstrong, visit:

https://www.nasa.gov/armstrong

-end-

Dede Dinius / Teresa Whiting
Armstrong Flight Research Center, Edwards, California
661-276-3449
darin.l.dinius@nasa.gov / teresa.whiting@nasa.gov

💾

Red, White, and Boom, the U.S. Air Force Test Center’s celebration of America’s 250th anniversary and NASA Armstrong’s commemoration of its 80th year, was Fr...

E SE IL MONDO NON FOSSE COME LO PENSIAMO? Nietzsche, Nāgārjuna, Wittgenstein

28 Settembre 2026 ore 19:06
Nietzsche, Nāgārjuna e Wittgenstein mettono in discussione il nostro modo abituale di pensare la realtà.Dalla «logicizzazione» del mondo alla vacuità buddhista, fino al limite del linguaggio e al mistico.E se i nostri concetti non fossero la realtà, ma soltanto il modo in cui riusciamo ad abitarla? 🎬 PREMIERE📅 29/09/2026 ore 14.00🔗https://youtu.be/OFzkZjW4Z4k E se il mondo […]

Dutch Police Arrest ‘Reformed’ Hacker in Shiny Hunters Investigation

28 Settembre 2026 ore 17:08

Authorities in the Netherlands have arrested a 24-year-old convicted cybercriminal on suspicion of aiding in data thefts and extortions by the prolific hacker group ShinyHunters. In the days immediately following the suspect’s arrest, remaining ShinyHunters members dramatically escalated their attacks, stealing highly sensitive data from the FBI and extorting the Russian ransomware group Cl0p.

According to three sources familiar with the matter, the Dutch man arrested by authorities this month is Pepijn van der Stap, a convicted cybercriminal from Almere and Lelystad in the Netherlands. Van der Stap was previously convicted in 2023 in connection with a string of data thefts and extortions that prosecutors said earned between €1.5 million and €2.7 million.

At his trial in late 2023, van der Stap admitted that he lived a Dr. Jekyll and Mr. Hyde existence, secretly using the hacker handle “Umbreon” to extort victims and post their data on English language hacking communities like the now-defunct RaidForums and Breached. By day, however, van der Stap was working as a software engineer at the Amsterdam-based cybersecurity startup Hadrian, while volunteering at the Dutch Institute for Vulnerability Disclosure (DIVD), a nonprofit security research group.

Pepijn van der Stap’s alter ego “Umbreon” selling a database on RaidForums, offering information on 2.3 million people from The Netherlands in September 2021. This user’s avatar is a depiction of the Pokemon character Umbreon. Image: KELA.

Van der Stap confessed to his data theft and extortion activity, and was sentenced to four years in prison (one of which was suspended). During his trial, van der Stap opted to remain in custody for a time rather than at home, saying he could not find better treatment on the outside for his ongoing psychological issues, which he claimed included PTSD related to childhood trauma. He was released from prison in December 2025.

In an interview with KrebsOnSecurity on September 9, 2026, Van der Stap cast himself as a reformed hacker who was trying to turn his life around and make a positive contribution to society. Van der Stap is currently employed as offensive security lead at the Dutch company Neo Security, which did not respond to requests for comment.

Van der Stap said he was still dealing with civil lawsuits and restitution related to his previous cybercrime victims, and that he was trying his best to make amends. But not long after that interview, the Dutch hacker abruptly stopped replying to messages. Efforts by others close to him also repeatedly failed to elicit a response for the past two weeks.

The LinkedIn profile for Pepijn van der Stap.

According to two sources with knowledge of the matter, Van der Stap was arrested by Dutch authorities on or around September 16, and has been held in custody for questioning since. One source said a colleague of theirs personally witnessed Dutch authorities carting items out of Van der Stap’s residence.

Authorities in the Netherlands have been asking the public for help in identifying the voice in a recorded telephone call from February 2026 in which a native Dutch-speaking ShinyHunters member social engineered their way into Odido, the nation’s largest mobile telecommunications provider. In that intrusion, ShinyHunters tricked an Odido employee into logging in at a spoofed website, and then used that access to steal data on more than 6.2 million Dutch people.

Responding to Dutch news media, ShinyHunters confirmed that the suspect in the audio clip is indeed a member of the hacker collective.

“Our team member has our full support – emotionally, mentally, and financially,” the hackers said. “Everything has been arranged, including a criminal defense lawyer. We do not look down on our staff and members; we take excellent care of them,” reads a statement ShinyHunters shared with NL Times. It remains unclear if the Dutch police have matched the Odido caller to a confirmed real-life identity. The Dutch police unit handling the Odido incident did not respond to requests for comment.

The group also lashed out at the authorities in the Netherlands. “The Dutch police will need all the luck in the world – and everyone’s prayers – if they want to catch him before we carry out another large-scale data theft in the Netherlands,” the ShinyHunters statement said. “Frankly, the Dutch police are a big joke; they are incapable of doing anything. Incompetent. Irrelevant. Unimportant. Useless.”

FBI, CL0P HACKS

Just days after sources say Van der Stap was detained by Dutch authorities, ShinyHunters claimed credit for an unusually brazen breach at the FBI’s job application site apply.fbijobs.gov. According to reporting from 404 Media, the data stolen from the FBI site includes Social Security numbers and personal information on more than 5,000 officials.

404 Media and Reuters reported the FBI data included each person’s job title or team, such as special agent, threat intake examiner, major cybercrimes unit, and those investigating cyber threats from foreign state-backed actors. Reuters examined documents shared by ShinyHunters and found they included sensitive psychiatric and medical files of FBI staff. The FBI issued a brief statement confirming the hack.

ShinyHunters said it gained access to the FBI site and other victims by exploiting a recently patched vulnerability (CVE-2026-35273) in PeopleSoft, a software-as-a-service platform from the software giant Oracle that is broadly used by companies to manage hiring and human resources, benefits and payroll. Oracle quickly issued a fix for the Peoplesoft vulnerability that ShinyHunters reportedly began exploiting as a zero-day in June, and at the time Mandiant released web application firewall rules intended for organizations who couldn’t apply the security update quickly enough.

But on Friday, BleepingComputer reported that ShinyHunters used a URL-encoding trick to bypass Mandiant’s suggested web application firewall rules designed to mitigate the threat from the PeopleSoft flaw. In a report released Sept. 25, security experts at Mandiant and the Google Threat Intelligence Group (GTIG) confirmed that ShinyHunters had mass-exploited the PeopleSoft vulnerability to steal data from dozens of systems across a range of industries, including higher education, technology, healthcare, agriculture, transportation and government.

Van der Stap’s former hacker alias Umbreon was hidden in plain sight throughout the imagery ShinyHunters used to spread news about the FBI hack: The defacement image that ShinyHunters left behind on the hacked FBI jobs site included an ASCII art design featuring the Pokemon character Umbreon. The message at the top read, “This site has been seized by ShinyHunters. rooting your systems since ’19 ;)” The image appears identical to a defacement message ShinyHunters used in their 2020 hack of the English-language cybercrime community Hackforums.

The defacement message left by ShinyHunters on the FBI jobs site included an ASCII art rendition of the Pokemon character Umbreon. Image: Bleeping Computer.

Multiple sources close to the ShinyHunters investigation said the group’s recent risky attacks against the FBI and one of Russia’s most venerated ransomware groups amounted to a major pivot away from the more measured tenor of the hacking gang’s operations. Those sources said the sudden shift came about after ShinyHunters was taken over by a teenage cybercriminal from Amman, Jordan who goes by the nickname Rey and operates as part of a cybercrime group called ScatteredLapsussHunters (SLSH), which experts say is an amalgamation of three hacking groups — Scattered Spider, LAPSUS$ and ShinyHunters.

Those sources said Rey had an ongoing beef with the Dutch hacker over control of the ShinyHunters brand and data, and that the inclusion of the oversized Umbreon Pokemon image in the FBI jobs site defacement was likely an attempt by Rey to pin the hack on the Dutchman.

Rey was first publicly identified by the cybersecurity firm KELA in March 2025. In advance of our November 2025 profile of Rey, KrebsOnSecurity messaged Rey’s father and asked for permission to interview his teenage son. Rey’s dad merely forwarded the message to his son, who admitted to participating in ransomware attacks and said he was trying to extricate himself from the SLSH hacker group.

BLAMING UMBREON

Immediately after news of the FBI jobs site hack was picked up in the media, Rey’s main account on Twitter/X (Ryan Moran/@rmoskovy) was taunting the Cl0p ransomware group and the FBI, crudely depicting them as the twin towers in New York being struck by planes labeled “cl0p drama” and “fbi breach claim.” In the foreground of the city is the giant Pokemon figure of Umbreon.

A taunting meme uploaded to Twitter/X by Rey’s now-defunct account on Sept. 22. A giant float-sized version of the Pokemon character Umbreon can be seen in the bottom left.

On Sept. 24, KrebsOnSecurity again contacted Rey’s dad, asking to interview him and his son for a story on Rey’s apparent ascendency as the head of ShinyHunters. Just hours after that request, Rey deleted his longtime Twitter/X account. Meanwhile, Rey’s dad, who works for the Royal Jordanian Airlines, has failed to respond to a half-dozen emailed requests for comment about his son’s alleged activities.

Where does the bad blood between SLSH and ShinyHunters come from? According to a story in Wired this month, ShinyHunters and SLSH members briefly partnered earlier this year to help better monetize important stolen credentials collected by TeamPCP, an upstart group that was having great success compromising global code supply chains with malicious software but hadn’t been able to profit much from their stolen data (two alleged leaders of TeamPCP were arrested last month in Australia, and in an interview the TeamPCP leader claimed they made just $20,000).

The Wired story noted how Mandiant had infiltrated TeamPCP and was secretly responsible for having the crime group’s stolen credentials burned so quickly: Mandiant was secretly feeding those credentials to the major cloud providers like Amazon and Microsoft, who quickly invalidated the stolen keys. Meanwhile, the formerly cooperating hacker groups began to blame one another for causing the credentials to become worthless.

Wired’s Andy Greenberg reported that a few weeks after partnering with TeamPCP, “ShinyHunters went rogue, carrying out its own extortions with TeamPCP’s credentials but without giving the supply-chain hackers their cut.”

Mandiant researcher Austin Larsen told KrebsOnSecurity earlier this month that ShinyHunters has been enjoying a successful extortion spree so far this year, and is on track to pull in nearly $100 million in extortion payments from cybercrime victims in 2026.

Van der Stap claims he was never motivated by money and that his earlier hacker activity was driven by a desire to have the world’s most complete collection of stolen databases. Speaking with reporters from Bloomberg in 2024, Van der Stap said that singular focus in turn fueled his desire to carry out cyberattacks.

“The hacking was very easy for me, and it wasn’t a compulsion,” he told Bloomberg. “My habit was collecting. Collecting data, organizing data, downloading data, creating folders.”

DIVD, the nonprofit security research group where Van der Stap previously served as a volunteer, disclosed on LinkedIn last week that the organization was dealing with an internal cybersecurity incident that appears to have involved the malicious use of artificial intelligence. DIVD has released few details about that incident, but a spokesperson for the nonprofit told KrebsOnSecurity it does not appear related to ShinyHunters, nor are there any signs the matter involves the work of a previous volunteer.

Update: 3:44 p.m. ET: Corrected Van der Stap’s age, which is 24 (not 23).

Update, 4:54 p.m. ET: The Dutch police have confirmed the arrest of a 24-year-old in connection with the ShinyHunters investigation. In a statement on Twitter/X, the Dutch police said the man will appear on Tuesday, September 29 before the chambers of the Rotterdam District Court, and that it will provide more information tomorrow.

Sept. 29, 9:42 a.m. ET: The Dutch news outlet RTL reports that investigators suspect Van der Stap tried to orchestrate at least two murders. RTL reported the two murders were allegedly to be committed abroad, and that there are indications the suspect gave the order for this.

The FBI released a short video message on the ShinyHunters investigation from Brett Leatherman, assistant director of the FBI’s cyber division, who thanked Dutch law enforcement partners for their assistance and urged remaining ShinyHunters members to turn themselves in.

“Arrests have a way of changing who is willing to talk, and seized infrastructure has a way of showing us who’s left,” Leatherman said. “The longer you stay in this, the more we learn about you. You know how to find us, and we know how to find you. I suggest you reach out to us while the choice is still yours.”

CAMALDOLI, SAN ROMUALDO E LO ZEN: L’ARTE DI EDUCARE LA MENTE

27 Settembre 2026 ore 07:12
San Romualdo e lo Zen: due tradizioni lontanissime, una domanda sorprendentemente vicina. Che cosa accade alla mente quando impariamo a tornare, ancora e ancora, alla parola, al silenzio, alla preghiera? Dai Salmi ai Sūtra, dalla cella di Camaldoli alla meditazione Zen: forse educare la mente significa prima di tutto imparare a non seguirne ogni movimento. […]

DIO È? QUANDO LA LINGUA CAMBIA IL DIVINO

27 Settembre 2026 ore 07:10
LINGUAGGIO E FILOSOFIA — Il verbo “essere” tra Grecia, Israele, India, Cina e mondo islamico.DIO E L’ESSERE — Parmenide, Esodo, Upaniṣad, Dao e Avicenna: cinque modi di pensare l’Assoluto.UNA SCORRIBANDA TRA LE LINGUE — Che cosa accade alla nostra idea di Dio quando cambia la lingua nella quale lo pensiamo? «Dio è». Due parole soltanto. […]

U.S. Soldier Gets 70 Months in Prison for AT&T, Verizon Extortions

25 Settembre 2026 ore 23:44

A U.S. Army soldier who pleaded guilty to hacking into multiple telecommunications companies and stealing mobile call and text metadata for more than 100 million AT&T customers in 2024 was sentenced to 70 months in federal prison today and ordered to pay nearly $300,000 in restitution to victims.

One of several selfies from the Facebook page of Cameron Wagenius.

Cameron John Wagenius, 22, was stationed at a U.S. Army base in South Korea when he adopted the cybercriminal persona “Kiberphant0m.” Working with three alleged co-conspirators, Kiberphant0m downloaded data from several large customers of the cloud data storage service Snowflake that had exposed credentials and did not enforce multi-factor authentication (Snowflake has since mandated MFA on all accounts).

In October 2024, Kiberphant0m bragged on the cybercrime forums that he’d stolen the call and text metadata (e.g. source and destination number, timestamp, duration, etc.) for tens of millions of AT&T customers. Kiberphant0m claimed to have hacked into more than dozen telecommunications companies worldwide, including Verizon’s Push-to-Talk business, and publicly extorted these companies in exchange for a promise not to publish the stolen data.

In late November 2025, KrebsOnSecurity warned that Kiberphant0m was likely a U.S. soldier stationed in South Korea. Less than a month later, Wagenius was arrested and charged in two separate federal indictments, and soon pleaded guilty to all counts in both cases.

At his sentencing hearing in Seattle today, Wagenius was sentenced to nearly six years in federal prison, and ordered to pay $294,978 in restitution.

Federal prosecutors said Wagenius was assisted in his efforts to extort victim companies by Kenneth Schuchman, a 28-year old man from Vancouver, Washington who has a lengthy cybercriminal history. In 2019, Schuchman pleaded guilty to operating the Satori botnet, a vast collection of hacked Internet-of-Things (IoT) devices that was used for large-scale distributed denial-of-service (DDoS) attacks.

Two other alleged co-conspirators of Wagenius are still facing charges in connection with the Snowflake data thefts; Conor Riley Moucka, a.k.a. “Judische,” of Kitchener, Ontario was arrested in 2024 and pleaded guilty in August 2026; and John Erin Binns, an American man currently living in Turkey who is also wanted for a 2021 data breach at T-Mobile that exposed the personal information of at least 76 million customers.

Kiberphant0m also admitted to re-extorting victims, and threatening to disclose national security secrets. Immediately following Moucka’s arrest — after AT&T had already paid the extortion group a $370,000 Bitcoin ransom — Kiberphant0m posted on hacker forums what he claimed were the AT&T call logs for then President-elect Donald Trump and for then Vice President Kamala Harris, as well as schematics allegedly stolen from the U.S. National Security Agency (NSA).

Paul Russell is a resident agent in charge at the Defense Criminal Investigative Service (DCIS), the criminal investigative arm of the U.S. Department of Defense Office of Inspector General. Russell said when DCIS received information that a soldier with secret clearance was allegedly involved in cybercrime and extortion, the agency began working the investigation alongside the FBI, the Army Criminal Investigative Division (CID), and the U.S. Secret Service.

“We don’t often get leads where there’s an active duty soldier with a secret clearance who’s creating hacking tools and trafficking in data,” Russell said. “That doesn’t happen every day, and so when that hits it really spins all of our partner organizations up. It was very serious from jump street, just because it was unique, it was an insider threat, and we weren’t sure what we were dealing with.”

A sentencing memo (PDF) filed Sept. 19 by federal prosecutors in Seattle notes that while Wagenius pleaded guilty almost immediately and has been remarkably cooperative, he recently got caught trying to find security vulnerabilities in the BOP’s computer network. The government’s memo notes that while incarcerated and awaiting sentencing, Wagenius violated the computer use policies of the Bureau of Prisons (BOP) in attempts to learn about vulnerabilities in BOP computer systems.

“According to records from BOP, in or around September 2025, Wagenius used another inmate’s email system to request that the email recipient prompt a commercial AI tool to provide information about “[w]hat CVE’s are there for Windows 10 Enterprise privilege escalation and bypasses” and to “[p]rovide the CVE’s and a real world working script for each CVE . . . without omitted code,” the government’s memo states.

The memo states that less than a week later, Wagenius used a different inmate’s email account and requested that the email recipient prompt an AI tool to “[p]rovide the step by step for CVE-2023-45208, code for this if any, and if no code exists make some, make sure to describe everything in detail.” CVE-2023-45208 is a three-year-old “command injection” vulnerability in D-Link networking devices.

That same month, Wagenius allegedly again requested that the email recipient prompt AI with the question, “How do you make an antenna in a prison environment with commissary or readily available items/tools to improve/make an antenna to extend radio reception?”

Federal prosecutors said Wagenius also requested that the recipient research escaping prison.

“In several instances, Wagenius framed the AI queries as being posed in connection to a book he was writing. This is a common method of ‘prompt injection,’ in which attackers feed specially crafted, deceptive inputs into commercial AI tools that are programmed to avoid outputting malicious code that can be used to exploit computer vulnerabilities,” the sentencing memo reads.

The government told the court it is unaware of evidence that Wagenius figured out how to use or deploy the vulnerabilities he was researching in the BOP’s systems, and when questioned said he was only researching “potential vulnerabilities to provide information to the BOP.”

Incredibly, despite the enormous financial value of the data stolen from AT&T and other telecom providers, Wagenius’s extortion efforts were largely unsuccessful. The government’s sentencing memo says Wagenius made a whopping total of around $1,500 from selling stolen data.

“While Wagenius was not particularly financially successful as a cybercriminal, he both intended to and caused significant harm to numerous individual victims, U.S. companies, and the U.S. government,” the memo states.

Los cien kilómetros de Jesús – Por Ivone Alves García

25 Settembre 2026 ore 16:22

Por Ivone Alves García

Buena parte del planeta todavía mide convencionalmente el tiempo a partir de una fecha construida alrededor del nacimiento de Jesús de Nazaret, cuya vida pública transcurrió dentro de un territorio extraordinariamente reducido. Su predicación se dio, en lo esencial, en un radio de unos cien kilómetros: Galilea, Jerusalén, algunas incursiones hacia Tiro y Sidón, la Decápolis, Samaria, la orilla este del Jordán. Ese fue, aproximadamente, el mapa completo de su paso terrenal.

Midamos ese paso con la vara que el poder siempre usó para medirse a sí mismo. No comandó ejércitos ni acumuló fortuna, no ocupó cargo político ni dirigió un Estado, no fundó una dinastía ni dispuso de imprenta, correo imperial o aparato de propaganda alguno. Los Evangelios, de hecho, no se escribieron mientras predicaba: nacieron después, de la memoria de quienes lo habían escuchado. Nació en una provincia periférica de un imperio que gobernaba el mundo conocido, y ahí mismo terminó crucificado bajo la autoridad romana, sometido a una muerte pública e infamante, pensada específicamente para quebrar al condenado y advertir a los demás.

Según todas las reglas humanas del poder, ahí debía terminar la historia. Pero los discípulos no se comportaron como los seguidores de un maestro derrotado. Pocos días después de la crucifixión, comenzaron a afirmar algo completamente inesperado: que Jesús había resucitado. En lugar de limitarse a difundir una filosofía o guardar un respetuoso recuerdo, anunciaron este hecho de forma directa. Fue esa convicción la que realmente puso en marcha la historia del cristianismo.

A partir de ahí, ese movimiento minúsculo se extendió por las ciudades del Mediterráneo oriental, atravesó las persecuciones imperiales y permaneció en pie cuando cayó el propio Imperio romano de Occidente, que en su momento debió de parecer bastante más sólido que cualquier fe. Echó raíces en el feudalismo, resistió el cisma de la Reforma, la crítica religiosa de la Ilustración, las lecturas críticas del siglo XIX y dos guerras mundiales, y llega al mundo tecnológico de hoy con hombres y mujeres que siguen rezando en su nombre, celebrando su muerte y su Resurrección y reconociéndolo como Cristo en todos los continentes.

Compárese esto con lo que puede hacer hoy cualquiera con poder real: un presidente que llega a media humanidad apenas abre la boca, un empresario que compra la plataforma entera donde discuten millones, un artista que acumula miles de millones de reproducciones en semanas. Nunca tuvimos tantos medios para hablarle a tantos. Y sin embargo casi todas esas voces se apagan de la memoria colectiva en el plazo de una generación. Un hombre que no dispuso de nada de esto sigue siendo, dos mil años después, más recordado que la mayoría de ellos.

Un historiador puede explicar buena parte de este proceso sin necesidad de apelar a la fe, y no hay por qué temerle a esa mirada: las rutas romanas, el griego común a todo el Mediterráneo oriental, la prédica de Pablo, la organización de las primeras comunidades, la conversión de Constantino tres siglos más tarde. Ese último dato importa más de lo que suele reconocerse: cuando el poder imperial por fin favoreció al cristianismo, el cristianismo ya llevaba trescientos años extendiéndose sin ese poder. La explicación sociológica cubre cómo se propagó una vez que ya existía algo capaz de propagarse. Lo que no cubre es la pregunta anterior: qué había en aquel hombre y en aquel mensaje para que existiera, en primer lugar, algo con esa capacidad. Roma crucificó a miles de personas antes y después de aquel viernes, y ninguna cambió la manera en que la humanidad cuenta los años. Judea produjo, en el mismo siglo, decenas de predicadores y mesías fracasados que hoy son apenas una nota al pie en algún historiador antiguo.

La fe cristiana no nació del éxito posterior del cristianismo. Nació del encuentro con Cristo, de sus palabras y sus obras, de su muerte y de la certeza proclamada por sus discípulos de que había resucitado. La expansión que vino después pertenece a otro orden: constituye una huella histórica de aquello que comenzó en un territorio diminuto y que ninguna explicación puramente material consigue agotar.

Jesús triunfó, además, con una lógica inversa a la que usa siempre el poder, que se expande con ejércitos, con acumulación, con organización partidaria o con propaganda. Él empezó con doce discípulos, caminos de tierra, aldeas sin importancia y parábolas contadas junto a un lago. La distancia entre esos medios iniciales y sus consecuencias históricas es enorme. Vivimos, hoy, obsesionados con el alcance inmediato —seguidores, reproducciones, capacidad instantánea de influencia— y medimos la importancia de algo por cuánta gente llega en las primeras horas. Jesús es casi la inversión exacta de ese criterio: un alcance inicial mínimo y una profundidad histórica que todavía no terminamos de medir.

Cristo no prometió comodidad ni poder terrenal. Prometió algo infinitamente mayor y mucho más difícil de convertir en propaganda: perdón, salvación, vida eterna, reconciliación con Dios. A cambio pedía conversión, amor al prójimo, misericordia hacia el enemigo y una vida entera puesta al servicio de algo superior al propio yo. Casi ninguna de las fórmulas que hoy garantizan viralidad estaba en aquel ofrecimiento. Y sin embargo sigue ahí, dos mil años después, más vivo que cualquiera de nuestros fenómenos de audiencia instantánea.

Un hombre recorrió apenas una pequeña franja del mundo antiguo. Desde la lógica humana carecía de todos los instrumentos necesarios para atravesar fronteras, generaciones e imperios. Fue crucificado, y según toda razón humana ahí debía terminar la historia. Sus discípulos proclamaron que había resucitado. Dos mil años después, Cristo sigue siendo adorado en lugares que ninguno de aquellos hombres sabía siquiera que existían. Para quien cree, esa historia no es una casualidad extraordinaria: pertenece exactamente a lo que Él dijo que había venido a hacer. ¿Cómo mirar todo esto desde el siglo XXI, con toda nuestra ciencia, nuestra tecnología y nuestra pretendida sofisticación, y concluir simplemente que se trató de un predicador exitoso de una pequeña provincia romana?

La tecnología consiguió, en dos mil años, lo que ningún imperio había logrado antes: hizo pequeño al planeta entero. Pero no consiguió volver pequeño a aquel hombre que caminó apenas un centenar de kilómetros a la redonda. Jesús recorrió un territorio pequeño. Fue el mundo el que terminó recorriendo el camino hacia él. El imperio bajo cuyo poder fue crucificado desapareció hace siglos. La Iglesia nacida de aquel pequeño grupo de discípulos continúa reuniéndose en su nombre, dos mil años después, en todos los continentes.

Por eso, en medio de los conflictos que sacuden al mundo y de las tempestades personales que a cada uno le toca atravesar, vale la pena volver la mirada a lo que ocurrió en aquella pequeña franja de tierra. Recordar lo que aquel hombre —y la obra del Padre, del Hijo y del Espíritu Santo— hizo por nosotros no es un refugio abstracto, sino una certeza viva. Si aquel comienzo tan humilde transformó la historia para siempre, hoy más que nunca, ante cualquier adversidad, tenemos un motivo profundo para no bajar los brazos y renovar la esperanza.

Bitdefender crea una VPN per gli agenti AI

21 Settembre 2026 ore 15:00

Forse in pochi ci avevano pensato, ma dal momento che gli agenti AI navigano sul Web per raccogliere informazioni e compiere operazioni per conto degli utenti, potrebbe essere una buona idea mascherarne le attività per evitare di fornire contesti non voluti a siti web e servizi di cui non sappiamo granché. Bitdefender ha infatti presentato […]

L'articolo Bitdefender crea una VPN per gli agenti AI proviene da Securityinfo.it.

Il glutine infiamma il cervello

21 Settembre 2026 ore 10:59
Siamo ancora qui, nel bel mezzo della solita, infinita diatriba esistenziale: il glutine fa bene o fa male?Non serve sterminare intere colonie di topi in laboratorio per comprendere una verità lapalissiana: il glutine non fa bene. Punto.E prima che iniziate a tirare fuori le vostre tessere dell'AIC, no, non mi riferisco soltanto ai celiaci. Parlo ...continua a leggere "Il glutine infiamma il cervello"

IL CHICCO DI RISO NON È MAI SOLO UN CHICCO DI RISO | Thich Nhat Hanh

21 Settembre 2026 ore 06:30
Thich Nhat Hanh: impermanenza, non-sé e vacuità.Perché nulla nasce e nulla muore?Il buddhismo come esperienza dell’interdipendenza. 🎬 PREMIERE📅 Data: 22/09/2026🕰️ Ora: ore 14:00🔗https://youtu.be/H8aeqHXWtXY Un chicco di riso non è mai soltanto un chicco di riso. A partire da questa immagine, Thich Nhat Hanh ci conduce al cuore di una delle intuizioni più radicali del buddhismo: […]

Il Segretario Generale Alberto Lombardo al Congresso Mondiale sulla Noonomia

Nessun ordine sociale viene mai distrutto prima che si siano sviluppate tutte le forze produttive per le quali esso è sufficiente, e i nuovi rapporti di produzione, superiori ai precedenti, non sostituiscono mai quelli più vecchi prima che le condizioni materiali della loro esistenza siano maturate nell’ambito della vecchia società. L’umanità si pone quindi inevitabilmente solo quei compiti che è in grado di risolvere, poiché un esame più attento mostrerà sempre che il problema stesso sorge solo quando le condizioni materiali per la sua soluzione sono già presenti o almeno in via di formazione

(Karl Marx, Contributo alla critica dell’economia politica, Prefazione, 1859).

1. L’impatto che l’Intelligenza artificiale avrà sulle nostre società è oggetto di discussione da diversi punti di vista. Qui vogliamo indagare sul cambiamento del valore che merci e servizi subiranno con la sua sempre più ampia diffusione e il prevedibile impatto sui rapporti sociali.

Partiamo dalla teoria del valore-lavoro che vede il valore di una merce (materiale o immateriale) nella quantità di lavoro umano incorporato (al di là dei problemi di conversione dei valori in prezzi).

L’ampio uso della gigantesca mole di dati accumulati e disponibile dall’IA, fa sì che vengano utilizzate e messe a profitto (al mero costo informatico) anche le ore di lavoro (produttivo, ma anche non produttivo) precedentemente prodotte nelle forme più disparate. Questo lavoro umano come può essere valutato? Esso viene appropriato dal capitale, anche se non viene pagato, sebbene vi siano dei costi di estrazione. L’assimilazione più immediata è quella alle risorse naturali che diventano una rendita per il capitale.

Marx (III Libro del Capitale e Teorie Del Plusvalore) distingue la rendita assoluta dalla rendita differenziale. La prima è quella che si genera perché esiste il monopolio della proprietà privata su certi fattori di produzione (per es. il possesso della terra coltivabile), la seconda è quella che nasce dal fatto che tali fattori hanno una redditività maggiore o minore (per es., diversa fertilità dei terreni). Marx distingue due tipi di rendita differenziale, la rendita differenziale I, derivante dalla diversa redditività di diversi lotti, e la rendita differenziale II, nascente da successivi investimenti di capitale nel medesimo lotto. Al momento ciò che viene messo a profitto non è tanto l’uso dell’AI (che potremmo assimilare alla rendita assoluta derivante dal mero possesso), quanto quei servizi di AI più performanti che vengono offerti a pagamento e quindi assimilabili alla rendita differenziale, in cui la redditività maggiore deriva non da una diversa “fertilità” della banca dati (che Marx chiamerebbe rendita differenziale I), ma dalla rendita differenziale II, nascente da successivi investimenti di capitale nel medesimo terreno.

D’altronde:

«Ogni “miglioramento” diminuisce il prezzo delle merci, [dei] mezzi di sussistenza. Il salario ossia il valore del lavoro, quindi, aumenta e diminuisce in proporzione inversa allo sviluppo della forza produttiva del lavoro, in quanto quest’ultima produca beni di prima necessità che entrano nel consumo medio della classe operaia. Il saggio del plusvalore (del profitto) diminuisce o aumenta, quindi, in rapporto diretto a come si sviluppa la forza produttiva del lavoro, perché questo sviluppo abbassa o eleva il salario.» (Marx, Teorie Del Plusvalore, Parte II).

Se ora l’AI è destinata a far aumentare a dismisura la produttività del lavoro, possiamo assistere a un’esplosione dei profitti e a un crollo dei salari.

2. Gli elementi fondamentali del processo produttivo, per come sono presentati da S. Bodrunov (Noonomia, P. 1, c. I, sez. 1.2), possono essere studiati nei rapporti e nelle contraddizioni che generano. Questi sono sì i pilastri fondamentali del processo produttivo, la cui caratterizzazione ne dipende, ma ne sono anche oggetto, in quanto ne vengono influenzati a loro volta.

La prima distinzione che si può individuare di questi quattro elementi è quella della loro genesi e del loro fine; se il lavoro umano e le materie prime sono generate esternamente dal processo produttivo, se sono cioè presupposti a questo, la stessa cosa non si può dire per le tecnologie e l’organizzazione della produzione, che invece ne sono i primi frutti.

In generale si può dire che le tecnologie e l’organizzazione del lavoro sono le caratteristiche del soggetto che vive il processo produttivo, sono caratteristiche della società che ne è influenzata o che le adopera, sono cioè frutti dell’astuzia della ragione. Il lavoro umano e le materie prime sono invece l’oggetto immediato del processo produttivo, la base materiale dalla quale questo scaturisce.

Pertanto, l’organizzazione del lavoro è la risposta dell’uomo al problema, posto dal processo produttivo, di come ottenere il massimo risultato dal lavoro umano potenziale disponibile. Così le tecnologie sono la risposta dell’uomo al problema, di simile origine, di come ottenere il massimo risultato dalle materie prime potenziali disponibili. Sono due problemi di ottimizzazione. Delle materie prime e del lavoro umano potenziali, perché il massimo del lavoro umano, che potrebbe confluire nel processo produttivo, considerato rispetto agli uomini totali che lo potrebbero generare, non è detto che sia raggiunto; la stessa cosa vale per le materie prime.

3. Il sistema di produzione capitalista ha attraversato nella sua storia numerosissime crisi; senza però mai esserne stato definitivamente travolto, ha saputo superarle sempre, anche rispetto agli assetti particolari che, sorti in situazioni di altrettanto fermento consolidatisi in anni più quieti, sono infine collassati a causa delle contraddizioni dalle quali erano emersi. Queste crisi sono conseguenze di dinamiche interne al sistema economico, ma presto hanno ricadute in altre sfere.

L’aspetto che primo tra tutti ne è influenzato è senz’altro quello sociale, cioè l’organizzazione del lavoro. Sono da considerarsi parte dell’organizzazione del lavoro anche tutti quei processi che mirano a riprodurre il lavoro umano o a disporne in quantità adeguata a quella richiesta e sostenibile dal sistema produttivo. Storicamente gli sviluppi di queste contraddizioni sono molteplici e generalmente sfociano in violenza politica volta ad evitare che il sistema economico subisca dei mutamenti strutturali, questa vi è accompagnata però da una buona dose di riforme, necessarie alla razionalizzazione del processo produttivo e al superamento della crisi. Un esempio di questo fenomeno è il fordismo, indagato già sotto questo aspetto da A. Gramsci nei suoi Quaderni del Carcere. Chiaramente a questa soluzione vi è un limite: per mantenere la situazione invariata, occorre sempre ricercare equilibrio tra le classi sociali, che ovviamente avvantaggerà la classe borghese, ma che persuaderà le altre classi a non ingaggiare una lotta per la conquista dei mezzi di produzione.

Una seconda sfera nella quale sono osservabili dei mutamenti è quella dei rapporti internazionali tra gli Stati, dalla necessità di distruggere parte del sistema produttivo esistente e di aprire nuovi mercati sorge l’imperialismo. Questa soluzione deve però scontrarsi ad oggi con dei limiti di natura tecnica, la guerra convenzionale ha ridotto drasticamente la sua portata, per via della capacità distruttiva delle armi cresciuta a dismisura che, in caso di utilizzo, non permetterebbero il raggiungimento sicuro dei risultati sperati. Ad oggi si impiegano dunque sistemi misti, i cui effetti risultano però trascurabili in molti casi, che non possono assorbire la totalità delle contraddizioni generate sul piano economico.

4. Lo sviluppo della tecnica appare quindi come l’ultima spiaggia ed è quello che l’AI dovrebbe incarnare. Generare, a parità di risorse impiegate, risultati maggiori, può essere la soluzione del problema.

Va sottolineato che qualunque mutamento in una delle sfere sopra elencate ha effetti su tutte le altre e su sé stessa, perciò, in questo contesto, si può affermare di essere entrati nella fase dei sistemi di produzione in cui l’organizzazione del lavoro si occupa prioritariamente dello sviluppo delle tecnologie.

Gli enormi progressi tecnologici che si sono raggiunti negli ultimi anni possono far pensare che il sapere sociale generale si innalzerà ad un ritmo sempre più elevato, lasciando a galla solo chi sarà in grado di rimanere al passo. Questo fenomeno apre al rischio di un accentramento dei capitali spaventoso e alla necessità di far partire una corsa allo sviluppo scientifico su scala mondiale, che genererà enormi sconquassi in ogni campo. Inoltre la necessità di impiego di forza lavoro sarà ridotta al minimo, se nel medio periodo si potrà vedere una tendenza maggiore all’impiego di forza lavoro specializzata questo potrebbe non perpetuarsi nel lungo periodo ed anzi si potrebbero raggiungere tassi di disoccupazione elevatissimi. Infatti, se le rivoluzioni industriali precedenti sono state capaci di assorbire nei nuovi settori produttivi tutta la manodopera espulsa da quelli vecchi e in dismissione, questo sembra del tutto precluso con la rivoluzione dell’AI. La diffusione sempre più capillare agirà come una droga che risolve il problema immediato e ne crea uno ancora più grande nell’immediato futuro.

Ciò ci porta a un’altra considerazione marxiana, ossia la caduta tendenziale del tasso di profitto, conseguenti alle crisi economiche, come le crisi di sovrapproduzione, la distruzione delle forze produttive e l’immane scontro tra i capitali a livello internazionale. Un’astrazione scientifica che si ripropone nella società capitalistica – in forme e modi odierni – ma nella sostanza del tutto simile a quella descritta da Marx. Si badi bene qui che si parla di caduta del saggio, ossia della percentuale, non della caduta assoluta, quindi non sono i profitti a diminuire, ma la loro redditività, ossia la quantità relativa di profitti rispetto all’enorme massa di capitali che è stata finora accumulata. Inoltre la caduta è tendenziale; ciò non implica in alcun modo la previsione di un crollo inevitabile, come hanno preconizzato le degenerazioni meccanicistiche e opportunistiche della II Internazionale socialdemocratica dopo la morte di Engels, proprio per togliere dall’ordine del giorno la rivoluzione proletaria.

Il capitalismo si dibatterà ancora una volta tra l’incudine di dover contrastare la caduta del saggio di profitto a fronte di una massa di capitali (soprattutto speculativi e fittizi) che richiedono voracemente sempre più profitti assoluti, e la necessità di distribuire reddito che possa acquistare produzioni sempre più vaste.  Il gioco dei rapporti ineguali a livello internazionale che ha per secoli estratto beni dal Sud del mondo e consentito le società benestanti del Nord sembra al tramonto. Sia per la saldatura dei Paesi intorno ai BRICS, sia per la rivoluzione tecnologica che il Sud, con in testa la Cina, sta compiendo uscendo dalla trappola delle produzioni a basso contenuto di valore aggiunto. D’altro lato nel Nord la voracità dell’assorbimento dei profitti ancora al di fuori di esso limita fortemente la capacità redistributiva che finora ha retto il patto sociale tra le classi nel Nord.

Una società in cui l’organizzazione del lavoro, la creatività, l’innovazione di prodotto più ancora che di processo saranno il discrimine tra vivere o soccombere dovrà necessariamente cambiare il paradigma dei rapporti di produzione.

Non ci si aspetta che questo possa avvenire senza sconquassi, come tutte le fine delle società pregresse, ma mai come oggi l’umanità potrà porsi concretamente il problema di riunificare la socializzazione della produzione e la socializzazione dei mezzi di produzione.

In una parola: Socialismo o barbarie

Condividi !

Shares

L'articolo Il Segretario Generale Alberto Lombardo al Congresso Mondiale sulla Noonomia proviene da IL PARTITO COMUNISTA - Sito Ufficiale.

BYUNG-CHUL HAN | TROPPO VIVI PER MORIRE, TROPPO MORTI PER VIVERE

18 Settembre 2026 ore 06:38
Non siamo soltanto stanchi: siamo diventati incapaci di fermarci.Quando il dolore diventa un problema da eliminare, che cosa perdiamo?Per Han, una società senza negatività rischia di trasformare la vita in semplice sopravvivenza. La società contemporanea ci chiede continuamente di funzionare, produrre e migliorarci. Ma che cosa accade quando anche il dolore diventa qualcosa da eliminare? […]

THOMAS MERTON: NESSUN UOMO È UN’ISOLA | Perché abbiamo paura di essere soli

17 Settembre 2026 ore 07:10
La solitudine non è sempre isolamento: può diventare il luogo nel quale impariamo a incontrare noi stessi.Thomas Merton ci conduce dentro il paradosso dell’esistenza: abbiamo bisogno degli altri, ma dobbiamo anche imparare a stare soli.Una lezione su solitudine, interiorità, libertà, amore e silenzio, tra Agostino, Pascal, Kierkegaard e Buber. 🎬 Premiere [Per Studenti attivi e […]

Passion Meets Precision at NASA’s Flight Research Lab

16 Settembre 2026 ore 23:06

4 min read

Preparations for Next Moonwalk Simulations Underway (and Underwater)

One man communicates with a hand-held radio, as two other men wait to the side for the go-ahead command to fly an experiment on a drone.
Derek Abramson, Dale Reed Subscale Flight Research Laboratory chief engineer, left, communicates with the Edwards Air Force Base air traffic control tower for approval to fly the Alta-X drone near NASA’s Armstrong Flight Research Center in Edwards, California, on Thursday, Aug. 27, 2026. Justin Link, small uncrewed aircraft pilot, second from left, and laboratory chief pilot Justin Hall await flight clearance. Researchers at NASA’s Johnson Space Center in Houston developed the advanced guidance and navigation system known as the Safe and Precise Landing – Integrated Capabilities Evolution (SPLICE) experiment, which is installed on the Alta-X. SPLICE will help spacecraft land precisely and detect and avoid potential hazards, which is critical for NASA missions to the Moon and to Mars.
NASA/Ryan Kline

Long before they helped shape NASA’s future aerospace breakthroughs, Derek Abramson, Justin Hall, and Justin Link were in their garages and homes building radio‑controlled aircraft, testing new ideas, and flying their creations at hobby events. That early passion now fuels the work of NASA’s Dale Reed Subscale Flight Research Laboratory at the agency’s Armstrong Flight Research Center in Edwards, California.

At NASA Armstrong’s subscale flight lab, the team turns that lifelong enthusiasm into mission-focused innovation. The laboratory supports research that ranges from advanced navigation systems for future landings on the Moon and Mars to emerging aeronautics concepts that need quick, low-cost evaluation. NASA’s small, remotely piloted and autonomous aircraft allow engineers to explore ideas that could be difficult, risky or expensive to test at full scale.

Skilled team

Abramson, Hall, and Link play key roles in that work. Abramson serves as the laboratory’s chief engineer. Hall is the chief pilot. Link is a drone pilot. Together, they integrate emerging aerospace technologies with the lab’s subscale aircraft fleet and, when needed, design and build aircraft or flight experiments to evaluate new concepts.

A boy holds a large radio-controlled black-and-yellow helicopter.
Derek Abramson, chief engineer at the Dale Reed Subscale Flight Research Laboratory at NASA’s Armstrong Flight Research Center in Edwards, California, is shown with his Kalt Cyclone radio-controlled helicopter in the mid-1980s. Abramson loved flying this aircraft as a child, and he has been an aviation enthusiast for as long as he can remember.
Derek Abramson

Abramson’s expertise, built through service in the U.S. Navy and the aerospace industry, centers on technical oversight, management, and system design. Hall is known for creative approaches to problem solving and uses practical methods to address technical challenges and maintain flight safety. Link specializes in designing and fabricating research vehicles and draws on extensive hands-on experience to understand what works, and what does not, in flight. 

On weekends, the team often tinkers in their garages or hangars building radio-control aircraft, researching hobby trends, or exploring new technologies. You might see them flying their creations at hobby events or attending trade shows. Their passion for flight brought Abramson, Hall, and Link together years before they one-by-one joined NASA more than a decade ago, though each discovered that spark in a different way.

Early influences

Abramson’s interest began as a child with rubber-band powered stick and tissue aircraft and radio-controlled models. His early aviation pursuits led to his first solo flight while in high school and a pilot’s license. In the Navy, he worked on multiple aircraft, including EA-6B and the F-18, as an avionics technician. As an engineer, he supported the B-1 and CV-22 Osprey aircraft flight tests. As an intern at NASA Armstrong, he used his operational and engineering experience on remotely piloted and autonomous aircraft.

Hall’s interest grew after seeing historic aircraft including the Mach 3 SR-71 fly over his elementary school playground and watching Space Shuttle Challenger land from above his dad’s shoulders. He has built and flown model and remotely piloted aircraft for as long as he can remember. His reputation flying radio-controlled hobby aircraft at fly-ins and trade events led to an offer to fly subscale aircraft at NASA.

Two men stand by a yellow and black radio-controlled aircraft.
Justin Hall, chief pilot at the Dale Reed Subscale Flight Research Laboratory at NASA’s Armstrong Flight Research Center in Edwards, California, stands in front of a radio-controlled aircraft with his dad, David Hall, in August 2020. David Hall built the Gee Bee aircraft years earlier but was unable to fly it due to his health. He asked his son to fly the aircraft so he could see it in the air, which Justin did the day of this photo. Shortly afterward, David Hall passed away.
Justin Hall
Two men hold a large radio-controlled aircraft. The aircraft is red with white and black stripes.
Justin link, drone pilot at the Dale Reed Subscale Flight Research Laboratory at NASA’s Armstrong Flight Research Center in Edwards, California, and his dad, Don Link, hold a Firebird radio-controlled aircraft on the day of its first flight in September 2023. It was a project they worked on together. Don Link reduced the dimensions of the original larger-scale model aircraft and drew the plans, while Justin Link manufactured composite molds and built the aircraft from scratch.
Justin Link

Link was five years old when he built balsa-wood aircraft with his dad and flew them in a field near their home. As he grew older, his hobby expanded to include radio-controlled cars, boats, helicopters, and aircraft. Aviation runs deep in Link’s family. His great grandfather served in the U.S. Army Air Corps, his grandfathers served in the U.S. Air Force, and his dad was an Air Force avionics technician. Link raced sailplanes, competed with scaled warbird aircraft, and was encouraged by family and friends to pursue an aviation profession. He has worked with large drones for more than 11 years, focusing on research and development, composite materials, and specialized fabrication methods.

Together, the team applies its experience and knowledge in rapid design, fabrication, integration and flight testing to bring new ideas to flight. Their work continues to support NASA’s missions across aeronautics, science, and exploration.

Data Broker Radaris Loses Domains in Privacy Fight

16 Settembre 2026 ore 20:14

The consumer data broker Radaris.com has long had a reputation for ignoring requests to remove personal information from its vast empire of people-search services online. That reputation caught up with the company recently in a lawsuit alleging Radaris violated a New Jersey privacy law that provides for hefty fines against data brokers that publish personal information on state law enforcement officials. In the face of repeated stonewalling and prevarication by attorneys for Radaris, the judge in the case ordered that radaris.com and more than a dozen other data broker domains be transferred to the plaintiffs.

The radaris.com website, prior to the domain transfer to Atlas.

In February 2024, Radaris was sued by Atlas Data Privacy Corp, a company that has been pursuing data brokers alleged to be violating a New Jersey statute called Daniel’s Law. The statute allows state law enforcement officials, government personnel, judges and their families to have their information completely removed from commercial data brokers and people-search services, and provides for fines of $1,000 per violation against companies that ignore removal requests.

Less than a month after Atlas sued Radaris, KrebsOnSecurity published a deep dive into the Radaris co-founders — Igor and Dmitry Lubarsky (also spelled Lybarsky) — Russian-born brothers living in Massachusetts who operate a dizzying array of people-search companies as well as a number of Russian language dating services and affiliate programs.

Attorneys for the Lubarsky brothers threatened to sue for defamation if the story wasn’t removed and an apology issued. Their attorney asserted that our reporting was wildly inaccurate, and that the true owners of the company were Ukrainians living in Ukraine.

The Lubarsky brothers Dmitry or “Dan” (left) and Gary/Igor.

KrebsOnSecurity doubled down and showed how the Lubarsky brothers built and operated Radaris and other data broker companies using a fictitious CEO’s name. Our follow-up story noted that Radaris’s attorney — a lawyer with the Boston Law Group named Val Gurvits — admitted his clients had invented the CEO pseudonym “Gary Norden,” and that Radaris also had issued multiple press releases over the years that quoted the fake CEO while seeking money from potential investors.

Attorneys for Radaris waited until the last minute to appear in court and contest what was all but certain to be a default judgment in favor of the plaintiffs, and then told the court that Atlas had failed to serve the real owners and operators of Radaris and several of its sister data broker companies.

Atlas re-filed the lawsuit in June 2025, this time dramatically expanding the number of Radaris family data brokers accused of violating Daniel’s Law. Matt Adkisson, president and CEO of Atlas, said Radaris turned to a tried-and-true playbook: Delaying in court until the last possible minute, and playing shell games with Radaris’s true country of origin and the individuals listed as owners and operators of these sites.

“We refer to this period as their island-hopping phase. Privacy policies changed constantly, and new entities kept appearing from places like the Marshall Islands, the British Virgin Islands, and Seychelles,” Adkisson told KrebsOnSecurity. “Behind the scenes, it felt like a shell game. Defense lawyers told the court that certain entities merely operated the domains and were the proper parties to sue. But by the time a judgment neared, those entities would be discarded and new entities would appear. Meanwhile, the lawyers claimed the other entities that actually owned the domains should not be held responsible.”

Adkisson said when the defendants updated their terms of service to state that Radaris was suddenly managed by a company in the Marshall Islands, Atlas hired an investigator in that country and soon learned the brand new entity that Radaris claimed was managing the company didn’t even exist yet.

Mr. Gurvits stepped forward as Radaris’s attorney in a class action lawsuit the company temporarily lost in 2017 because it never contested the claim in court. When the plaintiffs told the judge they couldn’t collect on the $7.5 million default judgment, the court ordered the domain registry Verisign to transfer the radaris.com domain name to the plaintiffs.

Mr. Gurvits appealed that verdict, arguing the lawsuit hadn’t named the actual owners of the Radaris domain name — a Cyprus company called Bitseller Expert Limited — and thus taking the domain away would be a violation of their due process rights.

The judge in the 2017 case ruled in Radaris’ favor — halting the domain transfer — and told the plaintiffs they could refile their complaint. Soon after, the operator of Radaris changed from Bitseller to Andtop Company, an entity formed (PDF) in the Marshall Islands in Oct. 2020. The plaintiffs never re-filed their lawsuit.

A mind map of various entities tied to Radaris and the company’s co-founders. Click to enlarge.

“That seemed to be their modus operandi,” said Raj Parikh, a partner at PEM Law in New Jersey who handles most of the Daniel’s Law litigation for Atlas. “In the past, they won by attrition. Plaintiffs’ attorneys tired of the procedural games and just gave up. That strategy worked for a decade, and it probably would have worked in this case too, since any financial recovery from foreign actors will be difficult. But we were acutely aware of the threat this website posed to law enforcement officers and other public officials in New Jersey, and decided early on to commit whatever time and resources were necessary to remove that threat.”

On August 26, the judge in the New Jersey case found the defendants were given multiple chances to appear and defend the claims against them but had failed to do so. Mr. Gurvits declined to comment on the case, saying it had been assigned to another attorney, a Mr. Victor Worms. In response to questions, Mr. Worms asserted the New Jersey court transferred Radaris.com to Atlas as part of a default judgment against Radaris.com, which is not a legal entity.

“We have made a motion to vacate that default judgment on the grounds that it is void since a non-entity has no legal capacity to sue or be sued,” Worms replied. “We also intend to pursue all appropriate appeals because we believe the transfer of Radaris.com amounts to a forfeiture in violation of various constitutional principles.”

While radaris.com still comes up prominently in results when searching online for U.S. residents by name, the domain no longer sells detailed personal dossiers on millions of Americans. Its homepage now displays a notice from Atlas, as well as links to our previous reporting on Radaris.

EMAIL CONFIRMATIONS

Atlas told KrebsOnSecurity that it has obtained more than 10,000 emails and documents in the course of litigation, and that those messages confirm our previous reporting on the owners and operators of Radaris and its myriad companies.

Atlas said the emails clearly establish that the nominal legal vehicles — Radaris America, Inc.; Bitseller Expert Limited; Digital Orbit Corp; Core Solutions Group Inc; Lucky Solutions Inc; Virtura Corp; Veripages Inc.; Nuform Solutions Inc.; Growth Data Advisors Inc.; Property Experts, Inc — are all administered by the same three or four people from the same mailboxes, share one bank or payment card set, and are all managed from one virtual office address.

“The corpus establishes, with documentary evidence generated independently by banks, payment processors, hosting providers, registrars, software-as-a-service vendors and the operators’ own systems, that radaris.com and at least twenty-five other people-search websites are one operation run by a small Boston-area group whose administrative, financial and technical functions sit on the difive.com mail domain and its successors (centerex.com, scienteco.com, eprofit.com, realmo.com, pub360.com),” reads a summary shared by Atlas.

Atlas said the emails show Radaris.com earns approximately $42,000 a month, while Veripages.com earns around $45,000 monthly via its partnership with the Lifetime Value Company, a marketing and advertising firm whose brands include PeopleLooker, PeopleSmart, NumberGuru, and Bumper, a car history site.

According to Atlas, the emails also showed the Radaris family of websites earns as much as $25,000 each month from their partnership with Onerep, a company that claims to help people remove their information from people-search sites. In March 2024, KrebsOnSecurity revealed how the Belarusian founder of Onerep had launched and operated dozens of people-search sites over the years and was continuing to operate one of them (Nuwber), effectively spreading the disease and selling the cure.

The domain radaris.com now redirects to this notice from Atlas about the court-ordered domain transfer.

The domain radaris.com now redirects to this notice from Atlas about the court-ordered domain transfer.

All told, the New Jersey court has so far transferred 14 domain names from the Radaris family of companies to Atlas. Radaris.com now redirects to a notice of the court-ordered domain transfer.

THE ROAD AHEAD

The Radaris family of companies is still potentially facing fines of $1,000 per alleged violation of Daniel’s Law. For the time being, however, Daniel’s Law is facing a constitutional challenge from virtually all of the 150 other consumer data broker firms being sued by Atlas.

The data broker industry responded by having at least 70 of the Atlas lawsuits moved to federal court, challenging the New Jersey statute as overly broad and a violation of the First Amendment. The U.S. Court of Appeals for the Third Circuit has not yet issued a decision on the constitutional challenge, but either way the case is widely expected to be appealed all the way to the U.S. Supreme Court.

Meanwhile, at least 14 other states have now passed laws modeled after the New Jersey statute, with more states considering similar measures. However, West Virginia’s Daniel’s Law was ruled facially unconstitutional under the First Amendment by a federal district court in August 2025.

Justin Sherman is a privacy expert and author of the forthcoming book “The Middlemen,” which examines how the data broker industry powers modern surveillance. Sherman said federal lawmakers have long faced intense lobbying by the technology industry against more restrictive U.S. data privacy laws, but that many powerful industries are now working against passing comprehensive data privacy legislation.

“These days at the federal level, add in the intense amount of lobbying against these laws from social media companies, big tech, cryptocurrency firms, and now AI proponents in the mix who claim that limiting their data scraping is somehow going to collapse the whole U.S. economy under Chinese rule,” he said.

Sherman said people-search companies will continue to thrive unless and until Congress enacts meaningful consumer privacy and data protection laws that are relevant to life in the 21st century. That’s because virtually all state privacy laws exempt records that might be considered “public” or “government” documents, including voting registries, property filings, marriage certificates, motor vehicle records, criminal records, court documents, death records, professional licenses, bankruptcy filings, and more.

At least 25 states have passed or implemented laws requiring age verification for residents seeking to access adult content online, but there is no federal law that limits how the companies that are scanning everyone’s drivers license can use, share or keep the data provided. Had such restrictions been enshrined in law, we may have avoided the recent breach at IDScan.net, which exposed the drivers license information on more than 153 million Americans when the records were briefly turned into a point-and-click identity theft service on the dark web.

“The average person can look at Daniel’s Law and have a perfectly normal reaction, which is that everyone should be covered, not just police and judges,” Sherman said. “But we don’t need more wake-up calls. We’ve had eight million wake-up calls already on the need for better privacy laws. The lack of comprehensive federal privacy law is not for a lack of knowledge, and anyone claiming otherwise is either not reading the news or kidding themselves.”

11 SETTEMBRE. 25 ANNI DI BUGIE. 25 ANNI DI CRIMINI

«… i nuovi documenti pubblicati dall’amministrazione di Zohran Mamdani hanno rivelato come le autorità di New York hanno ingannato il grande pubblico sulla qualità dell’aria a Ground Zero dopo gli attacchi dell’11 settembre dove, nonostante i proclami, si respirava amianto.» [1]


Sono 25 anni che la propaganda a reti unificate ci propina l’incredibile versione che le autorità statunitensi hanno accreditato: due aerei hanno abbattuto tre grattacieli, la fusoliera di un altro aereo ha bucato uno dei muri più blindati del Pentagono mentre i due motori non lo hanno nemmeno graffiato e un quarto aereo si è schiantato in un prato senza lasciare i più comuni rottami.

Ora finalmente comincia a sgretolarsi il muro di gomma, almeno per la parte che mette sotto accusa tutte le autorità precedenti di mancato allarme. Nel gioco delle parti della pseudodemocrazia americana non è consentito di più.

Era del tutto impossibile che l’enorme nuvola di detriti sollevatasi a Manhattan non fosse altamente nociva. Le Torri dovevano essere smantellate contenendo alte quantità di amianto. Più facile e infinitamente meno costoso buttarle giù. Il costo lo avrebbero pagato i cittadini di New York e in prima fila i suoi eroici pompieri.

Infatti, secondo quanto emerge dalle 170mila pagine di documenti sulla qualità dell’aria dopo gli attentati pubblicati dall’amministrazione della città, si mostra che l’amianto fu trovato “quasi dovunque” vicino all’area delle torri gemelle mentre le autorità rassicuravano la popolazione del contrario. In seguito le malattie legate a polveri e fumi hanno causato più morti degli attentati, ove morirono 2.977 persone.

La “Guerra al Terrorismo”, inaugurata allora contro un nemico perfetto che loro definiscono di volta in volta in base ai loro interessi, ha portato morte e distruzione in Afghanistan, Iraq, Yemen, Pakistan, Somalia, Libia, Siria, Venezuela, Nigeria e Iran.

Oltre 940.000 morti “diretti”. Di questi, più di 432.000 sarebbero civili. Poi ci sono le morti “indirette (crollo dei sistemi sanitari, fame, malattie, infrastrutture distrutte). Al Jazeera, citando il Watson Institute, indica un range di 3,6–3,8 milioni di morti indirette.

Al cittadino americano finora ciò è costato 5.800 miliardi di dollari a oggi. Coi costi futuri per i veterani: almeno 2,2 trilioni nei prossimi decenni.

Non ci sono le parole per commentare e forse non servono neanche.


[1] https://www.ansa.it/sito/notizie/topnews/2026/09/09/la-rabbia-dei-pompieri-di-new-york-per-lamianto-nellaria-dopo-l119_c7168942-f9b4-4ba2-ae57-31aad909399f.html

Condividi !

Shares

L'articolo 11 SETTEMBRE. 25 ANNI DI BUGIE. 25 ANNI DI CRIMINI proviene da IL PARTITO COMUNISTA - Sito Ufficiale.

Wichtig! Field Day 2026: Fristen und Spielregeln für die Logs

8 Settembre 2026 ore 06:37

Die Antennen sind abgebaut, die QSOs im Kasten. Aber Hand aufs Herz: Wer liest vor einem Contest schon das ganze Reglement von A bis Z? Genau deshalb haben wir für den SSB Field Day 2026 ein paar Punkte herausgepickt, die unbedingt zu beachten sind, damit es keine bösen Überraschungen gibt.

 8 Tage – und die Uhr läuft

Nach dem Field Day habt ihr 8 Tage Zeit, Euer Log einzureichen. Nicht 9, nicht «wenn ich am Wochenende dazu komme» und auch nicht «ich dachte, der Kollege macht das». Die Logs müssen zwingend über das webbasierte User-Interface der USKA eingereicht werden: https://contestlog.uska.ch. Ausnahme für unsere SWLs: SWL-Logs dürfen per E-Mail an contest@uska.ch gesandt werden.

Abgeschickt ist noch nicht angekommen

Euer Log gilt erst dann als akzeptiert, wenn ihr vom Auswerter eine Eingangsbestätigung per E-Mail erhalten habt. Keine Bestätigung? Dann bitte auch einmal dort nachsehen, wo sich gelegentlich wichtige E-Mails zwischen «Sie haben 12 Millionen geerbt» und «Ihr Paket konnte nicht zugestellt werden» verirren: Im Spam-Ordner.

Cabrillo – und nichts anderes

Akzeptiert wird ausschliesslich das Cabrillo-Format. PDF, Excel, Word, ein Foto des Logbuchs oder eine kunstvoll beschriftete Serviette vom Field-Day-Grill mögen durchaus ihren Charme haben – für die Auswertung helfen sie uns leider nicht weiter. Für Einmannstationen gilt zusätzlich: Die vorgeschriebenen Ruhezeiten müssen im Log unter SOAPBOX: oder OFFTIME: aufgeführt sein.

Soapbox: Hier darf es dafür richtig menschlich werden

Nicht nur QSOs interessieren uns. Berichte und Fotos von Euren Field-Day-Erlebnissen könnt Ihr ebenfalls über die Soapbox einreichen. Ob perfekte Antennenanlage, improvisierter Mast, Regen, Sonnenschein, kulinarische Meisterleistung oder die Geschichte darüber, warum genau dieses eine Kabel natürlich zu Hause lag – wir freuen uns über Eure Eindrücke.

Rufzeichen drauf – Auswerter glücklich

Bitte benennt Eure Dateien mit eurem Rufzeichen, zum Beispiel: HB9A.CBR, HB9A.ALL, HB9A.LOG Das erleichtert die Zuordnung erheblich und verhindert spannende Ratespiele in der Contest-Auswertung.

Keine zusätzliche Unterschrift nötig

Mit der elektronischen Einreichung des Logs erklärt Ihr automatisch, dass Ihr das Wettbewerbsreglement und die Konzessionsvorschriften eingehalten habt. Eine zusätzliche schriftliche Erklärung ist nicht erforderlich.

Und die wichtigste Empfehlung zum Schluss: Lest bitte trotzdem das vollständige und überarbeitete Field-Day-Reglement 2026. Denn dieser Beitrag ersetzt das Reglement ungefähr so gut wie ein Dummy Load eine gute DX-Antenne.

USKA Contests KW / USKA Contests HF

Dominik HB9CZF freut sich auf Dein/Euer Cabrillo-Log, das innerhalb von 8 Tagen seinen Weg zu ihm findet.

73 und viel Erfolg beim SSB Field Day 2027!

Andy, HB9JOE
Leiter Radiosports der USKA

Published: HB9HGH 2026-09-08 06:37:31

qmHandle

8 Settembre 2026 ore 04:31

qmHandle è un semplice programma che consente di visualizzare e di gestire la coda dei messaggi.

Changelog

  • Sep 7, 2026 (version 1.3.5)
    - Use pgrep as a fallback when pidof is unavailable
    - Use env in Perl shebang for portability
  • Jul 10, 2025
    - Add -x and -X parametr for remove email by To/Cc/Bcc by @Stetinac in #1
    - start/stop qmail command changed to daemontools svc
  • 13 Aprile 13 2025
    - il progetto risulta abbandonato, così ho copiato i sorgenti nel mio spazio github, applicato le piccole patch e rilasciato il tutto come versione 1.3.3
  • 17 febbraio 2024
    - applicata una patch per risolvere un refuso nell'uso dei parametri quando viene stampato l'help
    - unita la patch precedente con quella già usata per sostituire svc con qmailctl nei comandi stop/startqmail

Installazione

Scaricare da sourceforge e installare il binario:

wget https://github.com/sagredo-dev/qmHandle/archive/refs/tags/v1.3.5.tar.gz
tar xzf v1.3.5.tar.gz
cd qmHandle-1.3.5
chown -R root:root .
cp qmHandle /usr/local/bin

sei hai Debian GNU/Linux con il suo pacchetto qmail edita qmHandle e decommenta

#my ($stopqmail) = '/etc/init.d/qmail stop';

Utilizzo

# qmHandle --help

qmHandle v1.3.5
Copyright 1998-2003 Michele Beltrame

Available parameters:
  -a       : try to send queued messages now (qmail must be running)
  -l       : list message queues
  -L       : list local message queue
  -R       : list remote message queue
  -s       : show some statistics
  -mN      : display message number N
  -dN      : delete message number N
  -fsender : delete message from sender
  -F're'   : delete message from senders matching regular expression re
  -Stext   : delete all messages that have/contain text as Subject
  -h're'   : delete all messages with headers matching regular expression re (case insensitive)
  -b're'   : delete all messages with body matching regular expression re (case insensitive)
  -H're'   : delete all messages with headers matching regular expression re (case sensitive)
  -B're'   : delete all messages with body matching regular expression re (case sensitive)
  -xaddr   : delete all messages where recipient address matches 'addr' (To/Cc/Bcc) 
  -X're'   : delete all messages where recipient address (To/Cc/Bcc) matching regular expression re
  -t're'   : flag messages with recipients in regular expression 're' for earlier retry (note: this lengthens the time message can stay in queue)
  -D       : delete all messages in the queue (local and remote)
  -V       : print program version

Additional (optional) parameters:
  -c       : display colored output
  -N       : list message numbers only
           (to be used either with -l, -L or -R)

You can view/delete multiple message i.e. -d123 -v456 -d567

Husserl | Imparare a vedere di nuovo

6 Settembre 2026 ore 09:10
Che cosa significa davvero vedere la realtà? Husserl ci invita a sospendere gli automatismi e tornare «alle cose stesse». Epoché, intenzionalità e percezione: la fenomenologia come esercizio di attenzione e di libertà dello sguardo. Da Idee alla Crisi delle scienze: Husserl incontra Epitteto nella pratica del non precipitare nel giudizio. 🎬 Premiere📅 Data: 08/09/2026🕐 Ora: […]

Closing the IPv6 First-Packet Gap with GRAND

4 Settembre 2026 ore 15:32
There is a subtle asymmetry in IPv6 Neighbour Discovery: a host knows how to reach its router before the router necessarily knows how to reach the host. GRAND fixes that asymmetry by making the host proactively advertise its address, and I implemented that mechanism in FreeBSD.

When Traceroutes Lie: How TTL Jumps Can Give Us a False Impression of the Internet’s Topology

3 Settembre 2026 ore 14:03
Traceroute is a powerful tool for uncovering how packets travel across the Internet. However, as we recently discovered, some routers tamper with the TTL values in traceroute's probing packets, giving you a false view of how networks are actually interconnected.

FBI Probes Service Selling 153M+ Drivers Licenses

2 Settembre 2026 ore 00:40

A new identity theft service launched on the dark web this week is selling digital scans of more than 153 million drivers licenses from people in the United States and Canada. Based on interviews with individuals whose licenses are available for purchase on this service, it appears to be siphoning images collected by a widely-used identity verification company based in Louisiana. KrebsOnSecurity also has learned that the New Orleans field office of the Federal Bureau of Investigation (FBI) today launched an official inquiry into the source of the images.

A record available at this identity theft service that includes the drivers license for U.S. Defense Secretary Pete Hegseth, one of several high-ranking U.S. government officials whose drivers licenses can be found for sale.

On Monday, Aug. 31, a source alerted KrebsOnSecurity to a service advertised by a new user on the Russian cybercrime forum Exploit, offering access to digital scans of identity documents on more than 170 million people in North America. The source brought it to my attention because the proprietor of this identity theft service offered my Virginia drivers license as a free sample in their initial sales thread on Exploit.

The service, dubbed Nexus, claims to have more than 153 million drivers licenses for people in the United States and Canada, as well as more than 10 million identification cards; more than three million travel documents and/or international IDs; and at least 579,000 medical cards.

A quick look around Nexus finds they are likely not exaggerating about that 153 million number: Running a blank search in Nexus (with no search parameters entered) returns approximately 11.5 million pages of results, with roughly 15 results displayed per page. It includes documents from people in both Canada and the United States, but the bulk of these records are on Americans: searching for just Canadian drivers licenses returns approximately 1.1 million results, with the largest concentration from Ontario (473,673 records).

Curiously, the identity records include not only drivers licenses but also marijuana dispensary cards. Some of the records list their “source” as “CDL,” presumably short for “commercial drivers license.” Other records carry the source notation of “CAC,” which may refer to Common Access Cards, government issued identity cards that grant physical access to government buildings and secure rooms.

The people behind Nexus claim the license images are coming from an active breach at “a major identity verification company” whose customers include multiple Fortune 500 companies.

The record totals listed by the Nexus identity theft service. The number of drivers license records increased by nearly 400,000 in the span of just 24 hours.

“We have been continuously exfiltrating new data for over a year into our private database,” the service enthused in its introductory post on Exploit. “Records are available to preview before purchase with pertinent information redacted. Customer photos are displayed if available.”

Indeed, over the past 24 hours, the number of drivers license records listed as available in Nexus has increased by nearly 400,000, suggesting that freshly stolen license data is being harvested and uploaded to this service on a semi-regular basis.

The record featuring my drivers license includes six image files: three pairs of photos of the license’s front and back, a basic image scan, as well as infrared and ultraviolet versions of the same images. A date and timestamp is appended to each image file, and the timestamp on my license scan corresponds to a date in June 2025 when I took a flight to the midwest United States to attend a family funeral.

Some of the 153 million+ license scans — including mine — feature six image files with date and timestamps appended to the filenames. Not all records include photos, and some that do feature photos do not display the associated filenames.

Intent on discovering the source of this data, KrebsOnSecurity asked more than a dozen friends and family members for permission to search for their licenses in this service. Each person whose license could be found (nine of them) confirmed having traveled on or very close to the dates in the timestamps attached to their images. It is unclear what timezone these timestamps are in, but from reviewing car rental records shared by several people who helped with this research, it appears the timezone is set to Greenwich Mean Time (GMT).

At first, I thought the source of the data might have something to do with airports. However, that theory went out the window when it became apparent there were no passports in this data set. Also, only some of those who helped with this research said they showed their drivers license at the airport on the day of their travel. One person whose license was in Nexus hadn’t flown at all recently, but was renting a car from Hertz for several months around the date of their timestamp.

Two of those who agreed to help are federal employees who said they shared other forms of government identification when passing through airport security. However, those individuals each said they shared their state-issued drivers licenses later that day when renting vehicles at their respective destinations, and that both rented their cars from Hertz.

After finding a note in my calendar for the day of my June 2025 flight reminding me to bring my passport, I remembered that I also never actually shared my drivers license when I went through security at Reagan National Airport on that day because I did not yet have a Real ID, a security-enhanced drivers license that is now required by the Transportation Security Administration (TSA) for all domestic travel. Instead, I showed the TSA agent my government-issued U.S. passport.

Here’s where it gets interesting: I was able to find my mother’s drivers license in this service as well, and the timestamps for her images are just a few seconds apart from mine. That’s notable because we both handed our licenses to the Hertz rental car representative at the same time.

According to my mom, the only place she gave her drivers license to that day was the rental car company, and if memory serves that is also true for me. I don’t recall if the rental car representative inserted our licenses into any kind of machine, but I remember they held onto them for several minutes behind the counter while we were signing various forms. KrebsOnSecurity sought comment from Hertz and will update this story in the event they reply.

Zach Edwards is a well-known security and privacy researcher who recently launched a service called DecryptAds to help people better understand how online advertisers are tracking them. A scan of Edwards’s drivers license is available for purchase on this identity theft service, and Edwards said the timestamp on his record corresponds to the middle of a trip last month to Las Vegas for the annual DEFCON security conference.

Edwards told KrebsOnSecurity that although he did not rent a car in Vegas, he did hand over his license at the TSA checkpoint, at a marijuana dispensary in Vegas, and at his hotel (the Aria). But he said the only one of those three that for sure scanned his ID in some kind of device was the dispensary.

To enter Planet13’s weed dispensary in Las Vegas, one must pass through a red telephone booth. Image: Zach Edwards.

Edwards said the dispensary he visited that day was Planet13, a multi-state chain with stores in California, Florida, Illinois and Nevada. In 2022, the New Orleans-based identity provider idscan.net published a press release announcing an exclusive identity verification agreement with Planet13’s dispensaries nationally. IDScan says it processes ID verification for more than 1,000 marijuana dispensaries in 19 U.S. states.

The “trust” page of idscan.net states that the company provides identity verification services for numerous big brands, including Hertz, Target, Fedex, Motorola Solutions, the financial services giant Jack Henry, and Caesars Entertainment. And as idscan.net’s own documentation states, the technology scans IDs with both infrared and ultraviolet light. Idscan.net says the company’s systems and technology perform more than 21 million verifications monthly, at more than 20,000 locations around the world.

Image: idscan.net.

Contacted by KrebsOnSecurity, idscan.net said it was investigating the matter, but the company has not yet shared an official statement or a substantive reply to specific questions sent via email.

“At this point I’m not able to share any additional information, but the updates you have provided have been welcome, and helpful to our team’s investigation,” wrote Jillian Kossman, a marketing and operations leader at idscan.net.

During the course of my research for this story, word got around to the FBI that I was poking at the apparent source of this new identity theft service’s data. Probably they were tipped off when I shared with a trusted source that Nexus also is selling the drivers license information for the assistant director of the FBI (I did not find FBI Director Kash Patel’s license in Nexus).

Earlier this afternoon, I was added to a conference call with a half-dozen FBI agents, including senior leaders from the agency’s cyber division. During that call, the FBI shared that earlier today their New Orleans field office opened an official investigation into an apparent breach involving idscan.net.

Edwards said that as more in-person and online experiences require sharing drivers licenses, vendors who collect this sensitive data need to be held to a higher standard.

“This episode should further strengthen the resolve for people who are fighting back against online ID schemes which are requiring countless providers to ask for drivers licenses in order to access services under the guise of protecting kids,” Edwards told KrebsOnSecurity. “These systems are putting sensitive data into more and more 3rd party vendors, and we don’t have nearly the oversight to ensure they are safe.”

Larry Baldwin is principal intelligence researcher at the cybersecurity firm Cybera. Baldwin said a front and back scan of his drivers license available at Nexus contains timestamps that correspond to the date of a car rental from Hertz on a recent vacation.

Baldwin said the Nexus identity theft service presents multiple serious security and privacy threats, noting that state-issued drivers licenses are commonly used as proof of one’s identity when opening new lines of credit. Baldwin said the service could also dangerously expose many people who do not wish to be found but who cannot meaningfully change their appearance (or at least not enough to fool today’s AI-based image matching tools).

This category of people, he said, includes those fleeing domestic violence, and even people who have been assigned a whole new life and identity as part of the federal government’s witness protection program, which is generally reserved for criminal defendants in racketeering and conspiracy investigations who agree to cooperate with federal authorities.

“Just when it seems like we’re making some headway in improving authentication controls through drivers license verification systems, this happens and the very thing those improvements are dependent on are compromised,” Baldwin said.

Update, Sept. 8: IDscan.net published a brief notice saying it has “determined that an unauthorized third party may have accessed and/or copied certain customer information, including full names and drivers license or other government-issued identification numbers.” The statement said IDscan.net is notifying affected individuals and offering credit protection services.

Update, Sept. 2, 6:05 p.m. ET: A spokesperson for Caesars Entertainment said Caesars has not been a client of IDScan.net and has not used VeriScan since February 2025, despite IDScan.net listing them as a client on their website. That person said Caesars had no active VeriScan accounts at the time of the incident and did not authorize IDScan.net to retain data from its accounts, and that IDScan.net said the incident should have no impact on Caesars Entertainment.

Update, 8:56 p.m. ET: Shortly after this story was published, the Nexus identity theft service website vanished from the darkweb, replacing its login page with a plain text message that reads, “This service is no longer available.”

This is a potentially fast-moving story. Any changes or updates will be noted here along with a timestamp.

The IRR Landscape: What RPKI Can Replace

1 Settembre 2026 ore 14:20
In the third part of our IRR landscape series, we use traffic measurements from AMS-IX and DE-CIX to assess which parts of the IRR landscape can safely be replaced with RPKI. Third-party ROUTE(6) objects can largely be phased out, while third-party AS-SETs remain essential for BGP filter generation.

IL TEMPO NON È QUELLO CHE CREDI | Einstein, entropia e fine dell’universo

1 Settembre 2026 ore 07:13
E se per te passassero pochi anni mentre per l’universo passassero miliardi di anni?Einstein ha dimostrato che il tempo non scorre allo stesso modo per tutti.Poul Anderson, in Tau Zero, trasforma questa idea in un vertiginoso viaggio verso la fine dell’universo. 🎬 PREMIERE01/09/2026 ore 14:00👉https://youtu.be/1Bu7c0DBETI In Tau Zero Poul Anderson immagina un’astronave lanciata a velocità […]

Erfolgreiches 1. Funkfest des FACB

30 Agosto 2026 ore 20:21

Volles Haus auf der SSA Sichern.

Die Regenwolken machten einen Bogen um Liestal. Auf dem Areal der SSA Sichern herrschte am Sonntag, 30. August 2026, dichter Betrieb. Der Funkamateurclub Basel (FACB) hatte zu seinem 1. Funkfest geladen. OM und YLs trafen auf neugierige Gäste, packten Messgeräte aus und fachsimpelten über Antennenformen.

Nachwuchs-Hams im Einsatz

Am Löttisch im 1. Stock rauchten die Kolben. Kinder setzten Bauteile auf Platinen, zogen Lötpunkte und bauten kleine Schaltungen. Bei der Schnitzeljagd rannten die Nachwuchskräfte mit Peilempfängern, um die versteckten Sender aufzuspüren. «Hier begreifen die Jugendlichen HF-Technik sofort», meinte ein sichtlich zufriedener Helfer an der Station.

USKA mit eigenem Stand

Auch die USKA war mit einem eigenen Stand vertreten, an dem unter anderem Lora-Geräte vorgestellt wurden. Zusammen mit Abordnungen befreundeter Clubs und Organisationen aus der Region diskutierten die Vorstandsmitglieder aktuelle Vereinsthemen bei Grilladen und Risotto.

Grossartiges Event

Happy Radio Basel begleitete das Treffen von früh bis spät. Das mobile Studio übertrug den ganzen Tag live über den DAB+-Sender St. Chrischona und fing Stimmen direkt am Festplatz ein. Die Mischung aus Funkbetrieb, SCBO-Präsenz, Flohmarkt und Verpflegung machte das 1. Funkfest zu einem grossartigen Event für den FACB.

Published: HB9HGH 2026-08-30 20:21:30

Edith Stein e il mistero dell’empatia | Che cosa significa comprendere un’altra persona?

30 Agosto 2026 ore 07:51
Che cos’è davvero l’empatia? Edith Stein mostra che comprendere il dolore di un’altra persona non significa provarlo come nostro. Significa qualcosa di molto più profondo, e molto più difficile. 🎬 PREMIERE29/08/2026 ore 14:00 [riservata agli abbonati]👉https://www.youtube.com/watch?v=nqw8pra-wGU L’empatia è una delle parole più usate del nostro tempo. La troviamo nella psicologia, nella pedagogia, nella comunicazione, persino […]

Two Alleged ‘TeamPCP’ Hackers Arrested in Australia

27 Agosto 2026 ore 13:04

Authorities in Australia have arrested two men believed to be members of TeamPCP, a prolific cybercrime and data extortion group blamed for perpetrating the longest running spree of software supply chain attacks ever.

In a statement released today, the Australian Federal Police (AFP) said two men from Western Australia, aged 21 and 23, were arrested in connection with a “sophisticated cybercrime syndicate that allegedly created malicious open-source software to rob thousands of global businesses.”

The AFP did not name the defendants, but KrebsOnSecurity learned the 21-year-old suspect’s real identity in June, and has been communicating with him ever since. This story includes interviews with TeamPCP’s self-described spokesperson, and examines clues left behind by the TeamPCP leader that likely led to his undoing.

TeamPCP vaulted onto the cybercrime scene in late 2025, embedding malicious code in hundreds of open source software tools and extorting victims for profit. Members of the group made headlines by compromising corporate cloud environments using a self-propagating worm dubbed Shai-Hulud, which added malicious code to open source programs maintained by developers whose credentials at public code repositories like GitHub or NPM were phished or stolen.

Writing for Wired, journalist Andy Greenberg described TeamPCP’s core tactic as a kind of cyclical exploitation of software developers.

“The hackers gain access to a network where an open source tool commonly used by coders is being developed,” Greenberg wrote in May. “The hackers plant malware in the tool that ends up on other software developers’ machines, including some who are writing other tools intended to be used by coders. The malware allows TeamPCP’s hackers to steal credentials that let them publish malicious versions of those software development tools, too. The cycle repeats, and TeamPCP’s collection of breached networks grows.”

TeamPCP also has practiced something akin to cyclical recruitment. In May, the source code for the third iteration of Shai-Hulud was published online, and TeamPCP soon after launched a contest offering $1,000 in virtual currency to whichever participant could conduct the largest supply chain operation using the worm’s code. According to the contest rules, participants were scored based on the number of weekly and monthly downloads of packages they compromised — directly incentivizing them to target the most popular code libraries.

A screenshot of a message from TeamPCP’s Telegram account, announcing the supply chain hacking contest. Image: dataminr.com.

“TeamPCP has stated the competition is a recruiting opportunity and they intend to purchase all meaningful access harvested from participants’ campaigns,” the security firm Dataminr wrote. “The $1,000 XMR (Monero) prize is a recruitment floor and has been dismissed by the actor as ‘just like participation trophy,’ adding ‘if you find something good you will be paid way more,’ confirming the contest’s true function as talent identification and malicious access acquisition at scale.”

In March, TeamPCP executed a supply chain attack targeting AI infrastructure by compromising the code for LiteLLM, an open source AI gateway that connects users to more than 100 different large language models. A recent analysis by the security firm CloudSEK found TeamPCPs attack on LiteLLM harvested cloud service keys and other secrets from more than 2,500 organizations, including many of the world’s top technology companies.

In May, TeamPCP claimed credit for compromising at least 3,800 code repositories at the Microsoft-owned GitHub, after a GitHub developer installed a code extension that was compromised by TeamPCP’s malware.

MEET THE CYBERCATS

Security experts say TeamPCP is less of a hacker group than an amalgamation of threat actors from multiple cybercriminal gangs who sometimes work together toward similar goals.

“It is not a structured criminal crew with a single operator,” said Austin Larsen, a principal threat analyst with the Google Threat Intelligence Group. “It is a peer community of individually-skilled actors, with one clear center of gravity.”

That center of gravity is George Prepakis, an accomplished security researcher and self-described exploit developer who operates the Twitter/X profile @kernelstub. Earlier this year, @kernelstub tweeted a public invite link to a Matrix chat server he created and dubbed “Cybercats,” and TeamPCP and several other cybercrime entities have been using this server to communicate daily for the past several months.

A screenshot of the Matrix chat server “Cybercats,” whose members used hacker handles associated with multiple distinct cybercrime groups that have occasionally collaborated on a series of supply chain and data ransom attacks over the past nine months.

Kernelstub, like other administrators in the Cybercats chat, has been using his Twitter/X profile name as his handle in these Matrix communications, frequently tweeting references to other members and to conversations taking place in the Cybercats chat. In a number of cases, the corresponding X accounts for members of the Cybercats chat taunted cybercrime victims publicly before the incidents were reported in the news media.

The Cybercats administrator listed at the top of the screenshot above — “Boxturtle” — is a close associate of TeamPCP who has been tweeting about the group’s conquests under the name @xpl0itrsturtle. This handle corresponds to a data breach broker active on Breachforums and Darkforums who has been selling data stolen in a wave of recent breaches at automobile manufacturers, including BMW Group, Audi, Honda, Mercedes-Benz, Volvo and Toyota, as well as data allegedly taken from Snapchat and SportRadar.

The data leak site for the extortion group or handle “xpl0itrs.”

The Cybercats administrator “SeesawSec” in the screenshot above is the alias of whoever is behind the cybercrime group known as Fulcrumsec, which recently claimed credit for data extortion attacks against the pharmaceutical giant Novo Nordisk, the data broker LexisNexis, and Avnet, a Fortune 500 distributor of electronic components.

The data leak site of Fulcrum Security, a.k.a. Fulcrumsec.

The Cybercats administrator “@pcpcasper” also has been using a similar name on X to discuss TeamPCP’s attacks and victims. This person has an extensive message history on Telegram, where their messages and shared videos show @pcpcasper is an active and vocal member of the National Socialist Network, a neo-Nazi political organization based in Australia.

At one point in these chats, @pcpcasper shared videos and images of what they claimed was their cat, and several of those videos place this user in Western Australia. One source close to the investigation told KrebsOnSecurity that @pcpcasper was one of the two arrested, a claim supported by messages that @kernelstub posted online this morning.

The Cybercats member roster pictured above also features an administrator with the username “T,” which is short for the now-banned Twitter/X profile @pcpcats, the account operated by the self-described TeamPCP spokesperson who was arrested today. As we’ll see in a moment, @pcpcats also is from Western Australia.

By the time @kernelstub tweeted a public invite link to the Cybercats Matrix server, T/@pcpcats was posting only infrequently to the group chat, with other members often inquiring as to his whereabouts and well-being. The group’s collective concern related to @pcpcats’s tendency to blame his increasingly extended absences on the use of hallucinogens and other narcotics that kept him awake for days on end, but also caused him to crash in bed for several days after the highs wore off.

WHO IS THE TEAMPCP LEADER?

The Cybercats member @pcpcats has used multiple nicknames on the cybercrime forums, including EllisD25/LSD on Darkforums, BulkDMT on Breachstars, and Express on Breachforums. These accounts are linked because they all advertised the same Tox ID and/or Session ID as instant message contact handles in their cybercrime forum posts. BulkDMT was also known on the forums as DMT Host, which was a virtual private server (VPS) hosting service that was peddled on Darkforums and Breachstars.

DMT Host/EllisD25, posting on the English-language cybercrime community DarkForums in September 2025. Image: ke-la.com.

According to the cyber intelligence firm Intel 471, Express registered on Breachforums using the email address shitstickpp@gmail.com. Intel 471 finds Express posted on Breachforums across a two-month period in 2025 using four different Internet addresses located in South Africa. On July 30, 2025, Express announced on Breachforums they were selling access to 14 gigabytes of data stolen from South Africa’s State Information Technology Agency.

The threat intelligence platform Flashpoint recorded more than a year’s worth of messages from the TeamPCP leader’s alter ego on Telegram — Persy_PCP —  who claimed they split their life living between two countries [full disclosure: Flashpoint is an advertiser on this blog]. “I have these [files] as well, problem is these are in another country,” Persy_PCP explained to another user inquiring about a stolen data set in November 2025.

Later that month, Persy_PCP complained, “My whole country is racist and they want people like me dead.” Flashpoint records show BulkDMT shared in September 2025 that “this country is going to fucking starve when they take the farmers land,” a likely reference to white landowners in South Africa who claim to be targeted by an ongoing genocide campaign.

This tracks with public reporting on TeamPCP. Cyberscoop reported in June that Google had traced TeamPCP’s residential and mobile Internet address connections to South Africa, “indicating the primary operator was located there during at least some of its attacks.”

BulkDMT also shared on the group chat at Breachforums that they were recovering from an addiction to methamphetamine. “My life is kinda fucked rn [right now], but that’s fine and there isn’t really a point in pouring so much emotional energy into that fact, my parents had money but I unfortunately got really addicted to some things so I don’t get to benefit from that. As long as I continue to survive, stay sober, and move closer towards my goals that’s enough drive and meaning.”

The identity threat protection company SpyCloud finds shitstickpp@gmail.com shows up in the registration of an account called ChristmasSnow on the cybercrime community Raidforums in 2022. Nearly all of the Internet addresses used to access that account came from ISPs in Perth, Australia, SpyCloud found.

KrebsOnSecurity looked up all of those Perth IP addresses in passive DNS records maintained by DomainTools.com, and found one of them — 211.27.196.111 — for several years was used as a private file server by a family in Perth with the last name of Thomson. Those records show at least three hosts — ithomson.direct.quickconnect.to (a remote Synology server), kthomson0061.direct.quickconnect.to, and joshuawthomson39.myqnapcloud.com (a QNAP network storage device) — persisted at that address between 2022 and 2025.

Searching on “joshuathomson39” in the breach tracking service Constella Intelligence reveals an account at the freight forwarding company kwe.com created in the name of Joshua Thomson from Perth, Australia. The open source intelligence platform Epieos finds the phone number attached to that kwe.com account was used to register a Facebook profile for Josh Thomson, which says his family includes a brother named Ruben, his father Ian, and his mom Cindy.

That Facebook profile also says Josh and his family are originally from Pietermaritzburg, in KwaZulu-Natal, South Africa, but currently living in Cottesloe, a beach-side suburb of Perth. A search in DomainTools for Ian Thomson and Australia unearthed five domains by the same registrant, including securecomputing.au, thomson.org.au, and thomsonfamily.net.au. Ian Thomson is a dentist in Cottesloe, and a biography says he graduated from The University of the Witwatersrand in Johannesburg, South Africa.

Constella finds a joshua@thomson.org.au registered a number of accounts online, but Josh doesn’t seem to have much of a connection to dodgy cybercrime forums. His brother Ruben, on the other hand, has quite the presence on these communities, dating back to at least 2018. Constella reports ruben@thomson.org.au frequently reused the password “joshuathomson1,” and Constella further finds that password was used by just a handful of accounts, including yolosolo17@gmail.com and surfinup8@gmail.com.

According to Intel 471, surfinup8@gmail.com was used to register the user Yolosolo17 on the crime forum Altenen in 2018, and that user account was registered from the Perth address 110.141.230.15. On Altenen, Yolosolo17 advertised free web proxies, as well as the domain rubenthomson.com, which was at one point used to sell steeply discounted iPhones. DomainTools says rubenthomson.com was hosted at 110.141.230.15 and registered to surfinup8@gmail.com.

A cached copy of the domain rubenthomson.com from 2017 shows a login page underneath a banded stack of money. Image: archive.org.

SpyCloud reports 10.141.230.15 was used by the email address sheepstealing@gmail.com on Raidforums and surfinup8@gmail.com on Nulled, and that the same IP was used by the email addresses ian@thomsonfamily.net.au, jasper@yakuza.cc, and rubenthomson1@gmail.com. SpyCloud also shows that sheepstealing Gmail address is tied to the accounts Sheep420, YoloSolo117 and Yakuza.cc on Raidforums, and to the account “Sheep Stealing” on Hackforums. Intel 471 says sheepstealing@gmail.com was used to register the account DingoFlour on Breachforums in October 2023, as well Sheepx on Altenen.

Epieos reports that ruben@securecomputing.au is tied to an Airbnb account for Ruben, who described himself as a Web developer who went to school at the University of Western Australia and was living outside the country. “Hey, I’m Ruben, my friends call me Ellis. I’m a Perth creative who occasionally books rooms when visiting family and for photography.”

Epieos also finds sheepstealing@gmail.com registered an upwork.com profile under the name Ruben, who said his main skills are setting up secure server hosting solutions and PHP full-stack Web development.

“I’m familiar with Linux, working with relational databases (SQL),” the Upwork profile reads. “I also script in Python mainly for writing social media bots.”

The Upwork profile for Ruben Thomson in Cottesloe, Australia.

Epieos further discovered sheepstealing@gmail.com is connected to a Microsoft account for Ruben Thomson, and to a now-defunct GitHub account called XmasSnow/XmasSnowisBack that scammed people on the forums in 2022 by claiming to sell exclusive exploits for recently-released software patches (recall that shitstickpp@gmail.com was used to register a forum account named ChristmasSnow).

This same sheepstealing email address registered a Twitter/X account in 2026 called “Gone Fishing” that lists its location as South Africa. That Gmail account also left several reviews for businesses listed on Google Maps over the past seven years, but all of those establishments are located on the west coast of Australia.

Business reviews in Western Australia left by the Google account sheepstealing at gmail.com.

The people search service Pipl finds a 21-year-old Ruben Thomson in Western Australia who has a phone number ending in 979. A lookup on that number at Epieos reveals it is connected to a TikTok account under the name Ellis, and to a PayPal account in the name of Ruben Thomson.

Finally, a search on the name Ruben Thomson from Cottesloe at the Australian government’s record of registered businesses finds he has incorporated or served as an official in multiple companies created since 2024, including Secure Computing Solutions, Tensor Industries, and another entity ironically named OPSEC Express. Recall that Express was BulkDMT’s nickname on Breachforums.

Australian companies connected to Ruben Thomson. Image: abr.business.gov.au.

It’s ironic because OPSEC is short for the term “operational security,” which refers to techniques and behaviors used to obfuscate and compartmentalize one’s real-life identity online, and using your cybercrime handle as part of your own company name is very much the antithesis of that practice.

There is at least one other major opsec failure by Ruben that exposed a link to TeamPCP. In June 2025, someone using the name Ruben Thomson registered on HackerOne, a popular “bug bounty” program that seeks to reward and recognize researchers who agree to work with affected software vendors to help fix the flaws before publishing about their findings. What was Ruben Thomson’s chosen HackerOne username? Deadcatx3, a nickname that has been flagged by multiple security firms as an alias used by TeamPCP.

The HackerOne profile for “Ruben Thomson” uses the nickname Deadcatx3, which multiple security firms have concluded is an alias used by TeamPCP. Image credit: flare.io.

INTERVIEW WITH ELLIS

In early July 2026, not long after having discovered clues about Ellis’s real life identity, KrebsOnSecurity interviewed the TeamPCP leader via Signal, where he was remarkably open about his activities and personal struggles [for the sake of simplicity, the TeamPCP spokesperson will be referred to from here on as Ellis].

Ellis claims he stopped doing cybercrime for TeamPCP in March 2026 — just before the attacks that compromised LiteLLM — and that at least one other individual has taken over the group’s leadership since then. Ellis shared that a year earlier he had just completed the latest in a series of detox and sobriety programs, and was two months sober when he reconnected with some old friends from the malware development scene.

“One year ago I needed help monetizing some [GitHub credentials], I was two months sober and needed a distraction and something to keep busy as well as people to speak to,” Ellis said. “I had largely disconnected from my old circle, they had become very toxic and I needed to get away from the substances. Previously I had done some mass exploitation campaigns and grew up doing [malware development] and [capture the flag] contests. There were some friends who were also vending but had stopped a while, and one of them introduced me to some chats where I posted access for sale.”

Prior to that, Ellis said, he was homeless and hopping between “some very unstable places.”

“Blackhatting is fun,” he said. “There are actual rewards and incentives to learn and you grow with your team. Without qualifications, no employer will even take the time to hear you out.”

Ellis claims he’s earned a grand total of about $20,000 for his activities with TeamPCP, and that it was never about the money or fame for him. Asked whether his experiences with TeamPCP might prepare him for gainful employment in a legitimate IT job, Ellis said he doubted it.

“I am nowhere close to a skill level where I am comfortable, and this would take maybe half a decade of further experience,” he said. “I no longer have to choose between rent and food for that I’m grateful and so are the team members.”

Ellis expressed no remorse over his cybercrime activities, and said he was grateful for the friendships and relationships built throughout his engagement with TeamPCP. The young hacker also seemed resigned to his fate, and told KrebsOnSecurity that he’ll accept the consequences if he’s ever arrested.

“If I’ve already been found out then its out of my control, I’ll make peace with that,” he said. “Honestly, I think someone like me needs a lot of help that prison just can’t provide. If I had the funds to study different parts of the field and closer guidance, this would have turned out differently. But that’s a pipe dream and we both know this.”

It is clear from reading Ellis’s posts to the group’s Matrix server chats that his struggles with sobriety are ongoing. On Thursday, June 25, Ellis told @kernelstub he was about to “trip” with his “homie.”

“What kind,” @kernelstub inquired.

“Ketty and some DMT,” Ellis replied, referring to the dissociative anesthetic ketamine and dimethyltryptamine (DMT), a powerful psychedelic compound that is found naturally in some plants but is also synthetically produced in underground lab environments. “There’s a little 2cb so we might throw that in the mix,” he continued, referring to another psychedelic compound by its chemical shorthand.

Roughly two weeks before his arrest, Ellis told KrebsOnSecurity he was ready to leave his life of crime behind and was prepared to turn himself in, but that in the meantime he was making plans to tie up loose ends.

Less than 24 hours later, the TeamPCP leader posted an image on Telegram showing a yellowish powdered substance in a baggie and on a scale, possibly synthetic DMT. The image shows the powder being weighed next to a series of small vape cartridges, two of which are open on the table in front of the photographer.

An image posted by the TeamPCP leader to Telegram, advertising his acquisition of some type of psychoactive substance, most likely a synthetic version of the powerful hallucinogen known as DMT.

The two defendants were arrested Wednesday morning. The AFP said the men face a combined 14 cybercrime offenses and are scheduled to appear in Perth Magistrates Court today.

Charlie Eriksen is a security researcher at Aikido Security who has closely followed TeamPCP’s cybercrime campaigns. Eriksen said TeamPCP are a good example of a new kind of threat actor that does not fit neatly into the usual categories.

“They are not a state actor, not quite organized cybercrime, and not purely ideological,” he said. “Their motivations seem to mix money, disruption, attention, and ideology.”

Eriksen said that historically there has always been a meaningful gap between reading about an attack technique and being able to reliably turn it into an operational campaign, but that large language models (LLMs) and artificial intelligence increasingly are helping threat actors to bypass that knowledge gap.

“You had to understand the research, adapt the code, troubleshoot it, build infrastructure around it, and then repeat that process across different targets,” he said. “LLMs have compressed that gap significantly.”

According to Eriksen, this creates an environment where threat actors suddenly have the ability to operate at significant scale without having developed the operational discipline that traditionally accompanies that level of capability. Put another way, it sets the stage for cybercriminals who are capable enough to cause significant damage, but not necessarily careful enough to understand or care about the consequences.

“They can be noisy, they can make mistakes,” he said. “They can leave evidence everywhere. They can take risks that a professional criminal group or intelligence service would consider completely unacceptable. But that does not necessarily make them less dangerous. In some ways, it can make them more dangerous.”

In a recent blog post, Eriksen called TeamPCP’s Shai-Hulud worm the “best thing to happen to supply chain security,” because it forced GitHub and other public coding platforms to erect new security safeguards.

In direct response to TeamPCP’s broad success at pushing poisoned versions of popular software packages, GitHub in late July introduced a three-day “cooldown” mechanism for Dependabot, the platform’s tool for auto-fetching newly shipped updates for any package dependencies. Cooldown periods are designed to help buy time for security tools and package maintainers to identify and remove any compromised versions. Other coding ecosystems like Python and various JavaScript platforms also added support for cooldown periods this year amid growing calls from security experts about the need for more widespread adoption of the safety feature.

Eriksen said TeamPCP’s legacy is that they achieved in the span of a few months what the supply chain security community has been unable to do for years.

“They managed to wake up Microsoft to the fact that they had become negligent in terms of security,” Eriksen said. “By compromising GitHub and stealing their source code, they humiliated Microsoft into action, making them finally act on what we had been asking them to do and take seriously for a while now.”

Update, 10:08 a.m. ET: A story this morning from ABC News in Australia confirms Ruben Ian Thomson of Cottesloe was one of the two arrested. The 23-year-old suspect thought to be @pcpcasper, Michael Gaebler, also was arrested in Perth. ABC News reports that Thomson was denied bail (Mr. Gaebler’s attorney reportedly did not request bail for his client), and that both men will be held in custody until their next court appearance on September 18.

Kurzbericht 6. EMC-Level 1 Videokonferenz 2026

26 Agosto 2026 ore 19:18

Am Dienstag, 25. August 2026 fand die 6. EMC-Level 1 Videokonferenz 2026 statt.

Urs HB9BKT informierte über den Stand der Aktivitäten von der neuen USKA-Web-Seite durch Andreas HB9BLA und dem neuen Webeditor Tayfun HB3YPJ.

Weiter über die Traktanden der nächsten IARU-1 Konferenz in Wien im September 2026 und über die erfolgte Euroloop-Sanierung vom Bahnhof Davos. Er erläuterte den Stand betreffend den Aktivitäten zur Störungsbehebung vom Smart Meter L&G E450 in Menziken.

Armin HB9MFL berichtete über die Störungsbehebung im 137 kHz Band und über technische Aspekte vom BKW-Deitingen Smart Meter.

Matthias HB9BNO informierte, wie er mit Ferritkernen die Balkon-Solaranlage eines Nachbarn entstörte.

Manfred HB9RLZ meldete, dass seine Störung auf 80m verschwunden ist, ohne dass der Störer vorher klar lokalisiert, resp. gepeilt werden konnte.

Die nächste EMC-Videokonferenz findet am Dienstag, 29. September 2026 um 2015 HBT statt. Eine entsprechende Einladung folgt.

USKA-Mitglieder können die gezeigten Unterlagen und das Protokoll hier herunterladen.

Martin HB9GYF

6.-EMC-Level-1-Videokonferenz vom 25.8.2026

Published: HB9HGH 2026-08-26 19:18:10

Film e pedagogia anarchica – Terza Parte

di: iene
23 Agosto 2026 ore 22:54

Seconda Parte

Scena tratta da Jonas qui aura 25 ans en l’an 2000


Jonas qui aura 25 ans en l’an 2000 (trad.: Jonas che avrà 25 nel 2000, 1976) di Alain Tanner si distingue per una versione più apertamente libertaria di sinistra, seppur altrettanto riflessiva, della pedagogia cinematografica. Il film si apre con una panoramica circolare di una statua di Rousseau a Ginevra, accompagnata da una solenne voce fuori campo che cita una famosa osservazione del filosofo – “essere umano è essere incatenato dalle nostre istituzioni.” Questo frammento dell’Emile tralascia di informare il pubblico sul corteggiamento del grande romantico [illuminista] con i precetti autoritari: la sua teoria educativa contiene componenti quasi anarchiche che non coesistono facilmente con il credo secondo cui i bambini necessitano di un’ «identità nazionale» che possa infondere «valori patriottici nei suoi futuri cittadini.»1

L’omaggio affettuoso e, a tratti, delicatamente sarcastico di Tanner alla generazione del post-68 prende alla lettera le parole del riconosciuto padre dell’educazione progressista e considera la possibilità che gli individui siano effettivamente capaci di auto-liberarsi. Il film si incentra sulle attività di una comune che deve costantemente affrontare la minaccia della dissoluzione – e non è una coincidenza accidentale che molti dei protagonisti siano educatori. Ad esempio, il mix di militanza proletaria e competenze agricole pratiche che caratterizza Mathieu, uomo di estrazione operaia, gli conferisce uno status simile a quello dell’ “intellettuale organico” tanto agognato da Gramsci. Chiaramente la tradizione anarchica ha spesso esortato lo sviluppo dei talenti intellettuali e manuali, e la variante anarco-comunista dell’ “educazione integrale”di Kropotkin promuove questa idea con notevole fervore – «una società dove ciascun individuo produca sia lavoro manuale sia lavoro intellettuale; dove ciascun essere umano valido sia un lavoratore e ciascun lavoratore lavori sia nei campi sia nelle officine industriali; dove ogni agglomerato di individui, abbastanza grande da disporre di una certa varietà di risorse naturali – sia esso una nazione o una regione – produca e consumi in proprio la maggior parte del suo prodotto agricolo e industriale.»2

È significativo che Mathieu organizzi e tenga lezioni nella “scuola libera” della comune, e il suo entusiasmo nell’insegnare ai giovanissimi si allinea al credo di Ferrer – secondo cui la pedagogia radicale e la trasformazione sociale sono indissolubilmente intrecciate. Nonostante l’ovvia ammirazione per le iniziative educative di Mathieu, Tanner e lo sceneggiatore John Berger decidono di dedicare un considerevole e più lungo tempo sullo schermo alle lezioni liceali tenute da Marco, il più distratto dei compagni di Mathieu nella comune.

Anche se Jonah lascia intendere che Marco incarni un modello archetipico di Nuova Sinistra Marxista, la sua lezione sulla teoria della storia del “collegamento a catena” fonde il materialismo di un marxismo decisamente libertario con una diffidenza anarchica nei confronti del progresso e del lavoro alienante. La lezione di Marco unisce allegria e sobrietà; essa suggerisce che anche dei semplici pezzi di salsiccia, tagliati con un coltello da macellaio, possano smascherare l’ingenuità di chi crede in un progresso senza fine. Senza romanticizzare la visione della storia condivisa dalle società preindustriali, Marco osserva che il capitalismo industriale ha portato a “un nuovo tipo di violenza”, dove la concezione ciclica del tempo condiviso dalla società agricola è stata rimpiazzata da una nozione standardizzata e gerarchica del tempo – che ha plasmato la soggettività richiedendo di “timbrare l’entrata e l’uscita.”

La riflessione di Marco sulle discontinuità storiche richiama il passaggio di Fernand Braudel dall’enfasi sugli eventi storici ritenuti «fondamentali» all’attenzione per i modelli più quotidiani della vita di tutti i giorni,3 e ricorda anche la storiografia eterodossa del “progetto delle gallerie” di Walter Benjamin.4 Al contrario, l’approccio pedagogico dell’insegnante un po’ imbarazzato può essere ricondotto agli sforzi di Lev Tolstoj — educatore anarchico oltre che celebre romanziere — di imparare dai bambini contadini curiosi che frequentavano la sua scuola sperimentale di breve durata. Uno dei saggi educativi più rappresentativi di Tolstoj è intitolato Chi deve insegnare l’arte letteraria e a chi? L’insegneremo noi ai figli dei contadini o i figli dei contadini l’insegneranno a noi?5

Questa domanda, apparentemente retorica ma in realtà molto sentita, riassume alcune delle contraddizioni che devono affrontare i pedagoghi anti-autoritari come Marco. Gli educatori radicali devono risolvere il dilemma di rifiutarsi di fornire agli studenti informazioni già digerite, mantenendo al contempo un atteggiamento impegnato che resista alle banalità di un tiepido pluralismo. Come molti sostenitori contemporanei delle classi aperte, Tolstoj concepiva l’educazione come una «conversazione… un’avventura intellettuale non preparata.»6

Le finte lezioni di storia culinaria di Marco evocano le lacune – le fratture non assimilabili – all’interno della storia; come il materialismo idiosincratico di Benjamin, questo approccio ha il potenziale di favorire la riflessione critica, ma non è viziato da una stridenza autocratica.

Per Susan Buck-Morss, l’impegno di Benjamin verso una storiografia delle immagini dialettiche — «una rappresentazione grafica e concreta della verità» in cui la storia «si fa strada senza un quadro totalizzante» — è ispirato dal suo desiderio di formulare una «filosofia dalla storia» piuttosto che una «filosofia della storia.»7 Il desiderio benjaminiano di un metodo storico che eviti la certezza “teleologica” della visione del passato di Leopold von Ranke — «il narcotico più potente del XIX secolo»8 9— non è dissimile dalla tesi di Marco secondo cui l’identificazione delle lacune – o dei “buchi” – della storia richiede un processo di scavo paziente, poiché spesso “nessuno capiva” le trasformazioni storiche epocali.

L’intraprendente insegnante crede che “il capitalismo stia collassando,” ma non partecipa alla tentazione stantia di affermare come la rivoluzione sia dietro l’angolo. A questo proposito, il tono della lezione di Marco ricorda le ironie a più livelli che abbondano nei copioni delle trasmissioni radiofoniche di Benjamin pensate ai bambini. La disquisizione di Mathieu sulla crisi “pseudo-petrolifera” non offre rimedi; si domanda addirittura se gli studenti saranno “ancora vivi negli anni 2000.” La sua rassegnazione malinconica somiglia al millenarismo materialista di Benjamin: credere che esaminare la catastrofe possa aiutarci a percepire «un lampo devastante o un’illuminazione.»10

Mentre la lezione di storia di Marco e la versione lirica della teoria della crisi di Mathieu mettono entrambe in discussione i luoghi comuni liberali e conservatori, una sequenza successiva con protagonista la fidanzata di Marco, Marie, rielabora il modello suggestivo, seppur epistemologicamente traballante, di educazione anarchica proposto da Tolstoj. Sebbene molte delle tecniche impiegate da Tolstoj nella sua scuola di Yasnaya Polyana abbiano ispirato gli educatori anarchici contemporanei, la sua convinzione che gli insegnanti debbano riportare i bambini a uno stato di armonia – svanito a causa della civiltà -, ha una risonanza idealista che molti docenti radicali contemporanei faticano ad accettare con tutto il cuore. Gli sforzi di Marco per stimolare la partecipazione della classe, mettendo in relazione le sofferenze personali di Marie con questioni sociali più ampie, sono in linea con l’assunto tolstojano secondo cui l’educazione è essenzialmente dialogica – sebbene il suo spirito di dubbio radicale abbia ben poco in comune con l’atmosfera quasi teologica di Yasnaya Polyana.

Naturalmente, l’impegno di un insegnante verso un’educazione non gerarchica può essere facilmente vanificato dalla noia degli studenti: la propensione occasionale di Tanner a inquadrare i volti degli studenti di Marco rivela un coinvolgimento mentale tutt’altro che totale; durante la fondamentale lezione di storia, la telecamera mostra che alcuni studenti sono sinceramente assorti, mentre un altro gruppo sembra francamente annoiato. Ciononostante, la difficile situazione di Marie, una cassiera di un supermercato di Ginevra che viola sistematicamente la legge non attraversando il confine svizzero per andare a dormire in Francia al termine della giornata lavorativa, suscita sincera empatia negli studenti di Marco. Come molte classi radicali, quella di Marco oscilla tra le possibilità emancipatorie e la necessità di affrontare le preoccupazioni quotidiane.

Il giorno in cui Marie fa la sua apparizione in classe, Marco annuncia che, invece dell’esame in programma, la classe dovrebbe “collegare” la conoscenza del dilemma di Marie ai propri “desideri.” Sebbene sia un tentativo un po’ forzato di stabilire delle affinità tra le fatiche del lavoro, l’irrazionalità delle restrizioni legalistiche e il richiamo del desiderio erotico, la sostituzione, da parte di Marco, delle astrazioni pedagogiche con goffe riflessioni autobiografiche risponde almeno in parte all’appello di Roland Barthes a una pedagogia radicale che combatta la «tirannia del significato imposto.»11

Marie alla fine viene licenziata dal suo lavoro per aver fatto generosi e non autorizzati “sconti” agli anziani e indigenti del supermercato, e il film implicitamente appoggia la sua improvvisata forma di giustizia distributiva. La sua magnanimità può sembrare intuitiva; ma questo desiderio spontaneo di condividere la ricchezza corrisponde a una certa tendenza minoritaria all’interno dell’anarchismo ottocentesco, battezzata da Élisée Reclus come “la reprise individuelle” — il recupero individuale dei prodotti del lavoro.

Secondo la biografa di Reclus, Marie Fleming, il teorico e geografo anarchico riteneva che «ci fosse poca differenza tra il lavoro nel contesto della società borghese e ciò che la legge definiva furto, poiché entrambe le attività comportavano l’appropriazione di ricchezza… pertanto… recuperare in modo extragiudiziale i beni rubati era perfettamente giusto.»12

Sebbene alcuni compagni di Reclus (in particolare Peter Kropotkin e Jean Grave) ritenessero che ciò costituisse una distorsione insostenibile dei principi anarchici, Marie attualizza con fascino la “reprise individuelle” post-68, richiamando l’osservazione del situazionista Raoul Vaneigem secondo cui «l’appropriazione è una risposta normale alle provocazioni della merce.»13

Con uno spirito analogo, il breve film Barres (1984) di Luc Moullet esplora l’espropriazione creativa con brio comico. Barres, nonostante la sua spensieratezza ironica, può essere considerato un film pedagogico, poiché Moullet dimostra meticolosamente il modo migliore per evitare di pagare il biglietto della metropolitana di Parigi. Le lezioni che il pubblico riceve su come applicare la gomma da masticare ai tornelli (un “destabilizzatore”), eludere il personale di sicurezza e trasformare l’evasione del biglietto in uno sport competitivo sono intervallate da titoli faceti (si dice che superare in astuzia la sorveglianza della metropolitana rafforzi la “solidarietà tra le classi”) e persino da citazioni di Pascal inserite in un contesto davvero assurdo. Sebbene Barres possa sembrare uno scherzo insignificante, il film insegna al suo pubblico (nonostante una sana dose di bonaria ironia) una forma utile di resistenza collettiva. La giocosa rivisitazione di Jonah dei Lehrstücke brechtiani14 e la riformulazione da parte di Barres del motto di Proudhon, «la proprietà è un furto,» non si limitano a illustrare modalità pedagogiche che potrebbero essere etichettate come anarchiche. Funzionano anche come esercizi cinematografici pedagogici che, senza eccessiva pesantezza, indicano il superamento delle forme autoritarie scolastiche radicate. Entrambi i film hanno cercato di sostenere, e implicitamente insegnare, una resistenza concertata in un periodo dove le speranze radicali stavano svanendo. Jonah, il bambino che dà il titolo al film e che incarna le speranze utopiche di Tanner e Berger, funge da metafora ambigua della difficoltà di aderire a una politica e a un’etica anti-autoritaria in tempi bui. Sebbene il film colleghi, in modo piuttosto prevedibile, Jonah ai suoni rasserenanti della musica delle balene, esso costituisce un omaggio indiretto all’ Inside the Whale di George Orwell – il quale, a sua volta, attinge dall’eredità del Jonah biblico.

Inside the Whale è un’impresa virtuosistica di difesa del diavolo, una celebrazione perversa della sensibilità del tutto apolitica di Henry Miller. Eppure, con una manovra retorica inverosimile, Orwell, forse in modo piuttosto condiscendente, definì Miller «un romanziere proletario… perché la sua passività politica era vicina agli atteggiamenti reali degli uomini comuni.»15

Sebbene la sensibilità di Tanner e Berger abbia poco in comune con quella di Orwell, il radicalismo post-68 di Jonah mantiene un precario equilibrio tra la pedagogia anarchica di Marco e Mathieu e le inclinazioni New Age di personaggi come Madeleine e Max, le cui preoccupazioni principali — questioni abbastanza innocue come l’astrologia e il sesso tantrico — possono essere ricondotte alla disillusione di questi protagonisti nei confronti dell’impegno politico. La struttura pedagogica aperta del film lascia in sospeso la questione se Jonah stesso seguirà le orme di Marco e Mathieu o resisterà all’impegno politico rimanendo all’interno della balena. Per alcuni spettatori, il collegamento che Jonah fa tra pedagogia ed ethos contro-culturale può sembrare radicato in un’epoca ormai passata. Eppure, in un periodo in cui insegnanti e studenti negli Stati Uniti stanno combattendo una battaglia ostica contro le rigide priorità dei test standardizzati e del Common Core,16 una nuova generazione sta imparando che l’istruzione è spesso una forma di controllo sociale.

Come le aule autoritarie di Hard Times, le scuole pubbliche americane del ventunesimo secolo si concentrano sull’insegnamento esclusivo “dei fatti” e trattano gli studenti come contenitori vuoti da riempire di informazioni. Sebbene questo approccio possa essere appropriato per trasformare gli studenti in cittadini passivi e obbedienti, esso ignora l’importanza del gioco per i bambini e soffoca il loro potenziale creativo. Negli anni Sessanta, un vivace movimento di educazione alternativa si oppose alle ipocrisie della pedagogia autoritaria e lanciò un appello a favore delle “scuole libere” indipendenti. Gran parte del fermento esploso negli Stati Uniti ispirò l’insegnante di origini scozzesi A. S. Neil a pubblicare, nel 1960, Summerhill: A Radical Approach to Child Rearing. La Summerhill School, fondata nel 1921, è situata nella campagna inglese ed è diventata col tempo il simbolo del disprezzo della fiorente contro-cultura nei confronti dell’educazione autoritaria. In un’antologia intitolata Summerhill: For and Against (1970), i confini politici sono chiaramente delineati. Il defunto repubblicano Max Rafferty, famoso sovrintendente statale californiano all’istruzione pubblica (in carica dal 1963 al 1971), denunciò Summerhill per aver degradato «il vero apprendimento a favore di un’orgia disorganizzata.» Di contro, l’attivista degli anni Sessanta Michael Rossman, noto per la sua partecipazione al movimento per la libertà di parola di Berkeley, salutò l’esperimento di Summerhill come il precursore di un «nuovo ordine sociale.»17 Poichè Neill riconobbe che Summerhill non poteva permettersi di ammettere studenti poveri, il suo esperimento educativo venne accusato di rivolgersi esclusivamente ai ricchi.

Verso la fine degli anni Sessanta, Herbert Kohl, autore del saggio 36 Children (1967) – dove raccontava le sue esperienze di insegnante ad Harlem -, e Jonathan Kozol, l’educatore che si era fatto un nome con il libro di memorie Death at an Early Age: The Destruction of the Hearts and Minds of Negro Children in the Boston Public Schools (1967), divennero sostenitori delle Free Schools dei quartieri poveri – una rivisitazione dell’ideale pastorale di Neill. (Il libro di Kozol, Free Schools (1972) fornisce consigli agli educatori interessati a fondare le proprie scuole alternative).18 Naturalmente, pochi dei sostenitori delle scuole libere degli anni Sessanta conoscevano i principi educativi di Francisco Ferrer – anche se le idee di quest’ultimo si diffusero rapidamente negli Stati Uniti e ispirarono la nascita delle filiali della Escuela Moderna a New York e nel New Jersey durante i primi anni del ventesimo secolo. Secondo Paul Avrich, autore della storia definitiva del movimento americano della Modern School, i diplomati di queste scuole «sembrano aver interiorizzato una forte etica cooperativa e libertaria, uno spirito di mutuo soccorso e di sovranità individuale rimasti impressi per tutta la loro vita adulta, indipendentemente dalle loro idee politiche o dalla loro professione.»19 Questi precedenti storici influenzano sottilmente Approaching the Elephant di Amanda Rose Wilder, una cronaca dell’anno inaugurale della Teddy McArdle Free School (una scuola libera contemporanea a Little Falls, nel New Jersey). Chiamata così in onore del protagonista bambino-veggente del racconto Teddy di J. D. Salinger, alcuni titoli introduttivi del documentario mostrano il debito che ha la scuola verso gli ideali anti-autoritari di Ferrer e rivelano che, al momento della sua fondazione, era una delle poche scuole libere esistenti al mondo da quando la prima era apparsa sulla scena a Barcellona nel 1901 — la 262ª per la precisione.20

È tuttavia rivelatore come molti critici cinematografici, pur mostrandosi entusiasti dell’opera di Wilder, abbiano sottolineato il “caos nelle classi” e paragonato le buffonate relativamente innocue dei ragazzi della Teddy McArdle agli eventi macabri de Il signore delle mosche. Come esposto da Alexander Khost, direttore della scuola, «pochissime persone hanno una qualche conoscenza o esperienza della pedagogia anarchica. Si tratta di un argomento difficile per un documentario ed è un tema che viene facilmente estrapolato dal contesto.»21

Strappare l’argomento dal suo contesto è ovviamente possibile perché, nel periodo di massimo splendore delle Free Schools (anni Sessanta e Settanta), le scuole autoritarie hanno eclissato quelle alternative fino a diventare una norma monolitica. Dato che sia gli insegnanti sia gli studenti trovano difficile sfuggire al loro condizionamento autoritario, non sorprende che l’atmosfera in classe alla Teddy McArdle sia difficile. L’anarchismo in una singola classe non è un obiettivo facilmente raggiungibile; gli esperimenti utopici faticano a prosperare in mezzo a realtà distopiche.

Forse la disparità tra l’idealismo della pedagogia anarchica e le dure lotte quotidiane legate alla gestione di una scuola è una delle ragioni per cui il critico Matt Zoller Seitz si è chiesto se le Free Schools fossero una «correzione eccessiva e mal indirizzata» al «sistema scolastico quasi fascista» americano.22

Un aspetto sorprendente del documentario di Wilder, che rende implicitamente omaggio alle reality fiction23 di Frederick Wiseman e al direct cinema24 dei fratelli Maysles e di D. A. Pennebaker, è il modo in cui la suggestiva fotografia in bianco e nero e l’assenza di cellulari, computer e videogiochi ci convincono di essere tornati alla fine degli anni Sessanta o all’inizio degli anni Settanta. Secondo Seitz, il rifiuto del direct cinema di imporre un approccio didattico o guidare gli spettatori verso una conclusione specifica spiega probabilmente perché il documentario funzioni come un “test di Roschach.” Gli spettatori già inclini allo scetticismo nei confronti delle Free Schoools, vedranno probabilmente confermate le loro supposizioni, mentre coloro che simpatizzano per i modelli educativi anti-autoritari vedranno molto probabilmente le difficoltà di crescita della Teddy McArdle – che secondo Neil è dovuto alla «libertà che agisce lentamente; possono volerci diversi anni prima che un bambino impari cosa significa.»25

Le “riunioni democratiche” alla Teddy McArdle, che sembrano ispirarsi al modello auto-governativo di Summerhill, mettono in luce le difficoltà degli studenti e dei docenti nel confrontarsi con il significato di “autonomia” in una comunità educativa. Una vivace bambina di nome Lucy incarna le contraddizioni di una studentessa alle prese con le sfide poste dall’eliminazione delle lezioni obbligatorie e dalla necessità di confrontarsi con le realtà che gli anarchici definiscono “auto-attività” o “auto-liberazione.”26 All’inizio, Lucy è cauta e diplomatica. Esita a usare una sega durante il lavoro con il legno perché teme che sua madre possa non approvare e, piuttosto che criticare il disegno di un compagno, si limita a confessare che “non è il suo stile.” Successivamente esce dal suo guscio e sostiene che gli adulti stiano cercando di imporre unilateralmente le loro regole ai bambini. Che abbia ragione o torto è irrilevante; le minime “regole” servono, dopotutto, a garantire la sicurezza di tutti. È comunque rassicurante che lei confermi l’affermazione di Neill secondo cui «l’… Assemblea Generale della Scuola ha più valore di una settimana di programma scolastico.»27

La maggior parte dei critici si è concentrata sulla seconda metà del film, legata alla decisione della scuola di espellere Jiovanni, un ragazzo che, nonostante il suo notevole fascino, è considerato un bullo che disturba l’ordine. Per alcuni commentatori, l’incapacità della Teddy McArdle di rendere Jiovanni un membro produttivo della comunità è la prova del suo fallimento. Un altro modo, più sfumato, di interpretare il clamore suscitato dal comportamento turbolento di Jiovanni è comprendere che le Free Schools sono sempre progetti in evoluzione o, giusto per riprendere un termine utilizzato dagli anarchici contemporanei, “Zone Autonome Temporanee.”

Verso la fine del film, Khost ammette che, per certi aspetti, la Teddy McArdle è “molto simile” alla scuola che sognava quando era un ragazzo infelice nella scuola pubblica, mentre, per altri aspetti, è “molto diversa” da ciò che da bambino immaginava come antidoto alla scuola autoritaria.

Nella misura in cui è riuscito, almeno per un breve periodo, a contrastare i test e l’irreggimentazione che ancora dominano il sistema scolastico americano, il suo mandato nella scuola è stato più un successo che un fallimento.

È forse superfluo dire che, negli ultimi anni, il paradigma della scuola alternativa è stato cooptato dagli opinionisti neoliberisti e dalla destra religiosa. La prospettiva neoliberista, che spesso si maschera da interesse personale illuminato a nome di genitori disperati, è esemplificata dal documentario altamente fuorviante di Davis Guggenheim, Waiting for Superman. (2010)

Con una manovra piuttosto subdola volta a screditare l’istruzione pubblica e a promuovere le charter schools,28 il film esalta il successo di una manciata di questi istituti (come la Harlem Children’s Zone di Geoffrey Canada), mentre quelli che hanno fallito non vengono menzionati. Gli anarchici, certamente, hanno costantemente attaccato l’agenda conformista delle scuole pubbliche americane. Ciononostante, molte charter schools, spesso affiliate a catene aziendali o istituzioni religiose, sono delle imitazioni sotto-finanziate delle loro controparti pubbliche. Nel tentativo di liberare la pedagogia dalle false alternative offerte da questa dicotomia pubblico/privato, Joseph Todd suggerisce che la “descolarizzazione anarchica,” o l’istruzione domestica anarchica, possa essere inserita in una categoria denominata “contropubblico educativo,” ispirata dalla teoria politica di Nancy Fraser

Da questo punto di vista, le alternative radicali all’istruzione tradizionale si svincolano dalle sterili dicotomie tra ambito privato e pubblico ed emergono come una sfida sia alle scuole pubbliche repressive sia alle problematiche e quasi pubbliche charter schools.29


Continua…


Note

1Simon, Mass Enlightenment, p. 58.

2Peter Kropotkin, Fields Factories, and Workshops, edited by Colin Ward (London: Allen & Unwin, 1974), p. 26. Nota del blog. La citazione che abbiamo riportato è tratta da Petr Kropotkin, Campi, fabbriche, officine, a cura di Colin Ward, trad. it. a cura di Franco Marano,Eleuthera, Milano, 2015, Seconda Edizione, p. 26. Il pezzo in questione, seppur tradotto in modo diverso, si trova in Kropotkin P., Le industrie nazionali, trad. it. a cura di Libero Tancredi, Biblioteca della Rivista Novatore, New York, 1910, p. 14. L’opuscolo in questione rappresenta una prima e parziale traduzione in italiano degli articoli Fields, Factories and Workshop pubblicati tra il 1888 e il 1890 su Forum e The Nineteeth Century di Londra. Questi saggi, spiega il traduttore Tancredi nella prefazione dell’opuscolo, «non ebbero quasi nessuno eco nel campo anarchico e sovversivo: nonostante il nome dell’autore, poche e monche traduzioni ne furono fatte in lingua francese: una piccola parte soltanto vide la luce in un opuscolo intitolato Il Fallimento del Sistema Industriale, edito nel 1897 in Italia, apparso recentemente in America, dopo un seppellimento di circa tredici anni.» (op. cit., p. 5) L’edizione italiana menzionata da Tancredi era quella della Tipografia di Osvaldo Paggi a Pitigliano; l’introduzione venne scritta da Evening (pseudonimo di Pietro Raveggi) e pubblicata in parte su L’Avvenire Sociale. Periodico Settimanale, a. II, n. 2, 9 Gennaio 1897, pagg. 2-3. Oltre a rivedere una traduzione vecchia di tredici anni, Tancredi non solo sintetizzò il lavoro fatto da Kropotkin in questi saggi ma espose un futuro programma di traduzione e pubblicazione: «Seguiranno altri opuscoli contenenti i tre capitoli su L’avvenire dell’Agricoltura; quindi i due capitoli sulle Piccole industrie e Villaggi industriali; infine, gli ultimi due capitoli: Lavoro manuale e lavoro intellettuale, e Conclusione. Tutti formeranno la serie a cui poniamo nome, traducendo la frase del Kropotkin: Campi, Fabbriche ed Officine.» (ibidem, p. 7) Solo nel 1982 sarebbe stato tradotto e pubblicato per intero Campi, fabbriche, officine dalla casa editrice Antistato di Milano.

3Vedere Fernand Braudel, On History, trans. Sarah Matthews (Chicago: University of Chicago Press, 1983).

4Nota del blog. Ci si riferisce all’opera incompiuta di Walter Benjamin, I “passagges” di Parigi, Einaudi, Torino, 2000, 1218 p.. I passages erano le gallerie commerciali parigine coperte da strutture in ferro e vetro e illuminate a gas. All’interno c’erano ristoranti e negozi che vendevano profumi, gadget e vestiti. Benjamin considerava i passages come una manifestazione del capitalismo dove la merce, così esposta, appariva seducente e attrattiva per la clientela e, al contempo, nascondeva l’alienazione e l’inumanità produttiva. L’autore tedesco descriveva la nascita e l’evoluzione del capitalismo odierno attraverso la storia della Parigi ottocentesca, con i suoi cambiamenti urbani e personaggi più o meno famosi che lì sono nati e/o vissuti. Porton cita questo tema per sottolineare come la storia, secondo Benjamin, non sia una linea retta ma un intreccio di eventi e vite vissute.

5Nota del blog. Chi deve insegnare l’arte letteraria e a chi? L’insegneremo noi ai figli dei contadini o i figli dei contadini l’insegneranno a noi? in Lev Tolstoj, La scuola di Jasnaja Poljana e altri scritti pedagogici. A cura di Ugo Zanrino, Minerva Italica, Bergamo-Milano-Padova-Firenze-Roma-Napoli-Bari-Messina, Settembre 1970, pp. 150-155

6Alan Pinch, Tolstoy on Education: Tolstoy’s Educational Writings 1861–1862 (Rutherford, Madison e Teaneck, N.J.: Farleigh Dickinson University Press, 1982), p. 35. Caryl Emerson afferma in modo provocatorio che, sebbene Tolstoj possa «sostenere l’abolizione della gerarchia… non è significativo come il conte Tolstoj sia ora ai piedi dei contadini. L’asse non è cambiato. Vi è ancora l’onnipresente monologo kto kogo («chi fa cosa a chi») […] ancora incastonato in quello che Bachtin definirebbe un “dialogo pedagogico”: “Chi conosce e possiede la verità istruisce chi ne è ignaro e in errore.”» Sebbene vi sia indubbiamente del vero nella critica di Emerson, essa sembra confondere la pedagogia di Tolstoj con la sua agenda estetica di romanziere. Cfr. Emerson, The Tolstoy Connection in Bakhtin in Gary Saul Morson, Caryl Emerson, Rethinking Bakhtin: Extensions and Challenges (Evanston, Ill.: Northwestern University Press, 1989), p. 152.

7Susan Buck-Morss, The Dialectics of Seeing: Walter Benjamin and the Arcades Project (Cambridge, Mass. and London: MIT Press, 1989), p. 55.

8Ibid., p. 279.

9Nota del blog. È opportuno fare una specifica, seppur succinta. Il metodo proposto da Walter Benjamin nella ricerca storica «libera le immense energie della storia imprigionate nel «c’era una volta» della storiografia classica. La storia, che mostrava la cosa «come è stata veramente», è stata il più forte narcotico del secolo.» (Walter Benjamin, I “passagges”, op. cit., p. 518) L’autore tedesco cita lo storico Von Ranke in quanto quest’ultimo esponeva, nelle sue opere e lezioni all’università, la più rigorosa aderenza possibile alle fonti primarie storiche. La questione della certezza teleologica – una dottrina filosofica secondo cui ogni azione dell’essere umano, sia essa volontaria o involontaria, è orientata verso un fine o uno scopo preciso -, in Von Ranke si manifesta proprio in quel “la storia come è stata veramente.” Non vi è un principio di neutralità e di consultazioni di più fonti in quanto, secondo lo storico tedesco, è «la volontà di Dio all’opera nella Storia» (Jeremy Black, A brief history of history, Indiana University Press, 2023, p. 144-145) e l’utilizzo di questi materiali ha uno scopo politico specifico. Questi passaggi risultano palesi nelle pubblicazioni di Von Ranke sulla Germania e sul modo in cui essa, secondo lo storico vissuto nel periodo bismarckiano (seconda metà dell’Ottocento), sia diventata grande grazie alla guida prussiana. Il fine postulato o desiderato diventa, quindi, la variabile di controllo attraverso cui si interpreta il resto della narrazione.

10Jeffrey Mehlman, Walter Benjamin, for Children: An Essay on His Radio Years (Chicago and London: University of Chicago Press, 1993), p. 25.

11Roland Barthes, The Grain of the Voice: Interviews 1962–1980 (New York: Hill & Wang, 1985), p. 242.

12Marie Fleming, The Anarchist Way to Socialism (Totowa, N.J.: Roman & Littlefield, 1979), p. 195. Nota del blog. In Elisée Reclus, Natura e società. Scritti di geografia sovversiva, a cura di John P. Clark, Eleuthera, Milano, 1999, si riporta questa posizione di Reclus riguardo il «recupero parziale del prodotto collettivo attraverso la riappropriazione personale della quota che spetta ai singoli individui. […] Reclus è convinto che il furto sia un fatto grave, ma secondo lui chi ne rimane vittima dovrebbe prendersela con le istituzioni che hanno elevato il furto a sistema. In una lettera del 1887 scrive che, essendo la proprietà privata un furto, «se per rimettere le cose a posto, qualcuno la tocca, animato da uno spirito di giustizia e di solidarietà, io non ho niente in contrario.» Aggiunge di non avere l’inclinazione «per carattere, per abitudine, per tendenza personale» ad agire in questo modo, ma di non avere il diritto di chiedere agli altri di comportarsi come lui. Ai tanti che restavano sconcertati dai modi da gentiluomo con cui difendeva le attività di quel genere, egli replicava che la loro reazione era ingiustificata. Perché reiterare l’ipocrita condanna della cultura dominante nei confronti degli oppressi che tentano di rendere meno dura la propria condizione attraverso queste pratiche di riappropriazione? La forma davvero ripugnante di ladrocinio è quella praticata dai ricchi e dai potenti, che con risultati molto più consistenti sequestrano il prodotto del lavoro altrui. Il senso di giustizia di Reclus è scosso da un sistema che esalta i grandi e più efficienti ladri additandoli a modelli di virtù e di successo nella vita, mentre condanna alla miseria, al disprezzo e alla galera chi cerca di riprendersi al massimo una piccola percentuale di quello che gli è stato sottratto.»(op. cit., p. 83) Secondo Clark, questo pensiero del furto di Reclus mal coincideva col suo principio di giustizia sociale attraverso un processo collettivo e rischiava di andare verso derive più nichiliste che anarchiche: «se tutto è furto, tutto è inganno e tutto è sfruttamento (dato che noi facciamo parte di sistemi corrotti in cui questi mali sono presenti ovunque) allora «tutto è permesso». Per elevato che sia il criterio morale di Reclus, sotto questo aspetto diventa fautore di una sorta di laissez faire etico che disgraziatamente implica uno sfrenato egoismo al posto della pratica di liberazione sociale da lui auspicata.» (op. cit., p. 84)

13Ratgeb (Raoul Vaneigem), Contributions to the Revolutionary Struggle Intended to be Discussed, Corrected and Principally Put into Practice Without Delay, trans. Paul Sharkey (London: Elephant Editions, 1990), p. 14. Ratgeb osserva che «la riappropriazione individuale dei beni sottratti dallo Stato e dalla classe dei datori di lavoro non fa altro che alimentare il processo di mercificazione, a meno che non si trasformi in un’azione collettiva e porti alla liquidazione totale del sistema.»

14Nota del blog. Ci si riferisce a brevi opere teatrali sperimentali pensate come un atto di studio e educazione politico e sociale per i partecipanti.

15Alex Swerdling, Orwell and the Left (New Haven, Conn. and London: Yale University Press, 1974), p. 20.

16Nota del blog. Conosciuti come Common Core State Standards, indicano il grado di conoscenza della matematica e lingua inglese degli studenti (dall’asilo fino all’ultimo anno di scuola superiore). Tale sistema serve a preparare i giovani per l’università e il mondo del lavoro al termine del loro percorso scolastico.

17Harold Hart ed., Summerhill: For and Against (New York: Hart, 1970), pp. 24, 153.

18Vedere Jonathan Kozol, Death at an Early Age: The Destruction of the Hearts and Minds of Negro Children in the Boston Public Schools (New York: Houghton Mifflin Harcourt, 1967), e Jonathan Kozol, Free Schools (New York: Houghton Mifflin Harcourt, 1972).

19Paul Avrich, The Modern School Movement: Anarchism and Education in the United States (Princeton, N.J.: Princeton University Press, 1980), p. 352.

20Wilder cita sempre questa cifra – difficilmente da verificare -, nelle interviste e nei comunicati stampa. Si veda, ad esempio, la nota di programma relativa a Approaching the Elephant al Festival Internazionale del Cinema di Rotterdam del 2015. Link: https://iffr.com/en/2015/films/approaching-the-elephant.

21Email di Alexander Khost a Richard Porton, 13 Gennaio 2016.

22Matt Zoller Seitz, Approaching the Elephant, Rogerebert.com, 20 Febbraio 2015. Link: https://www.rogerebert.com/reviews/approaching-the-elephant-2014

23Nota del blog. Genere cinematografico che mescola le tecniche della finzione narrativa con l’apparenza della realtà documentaria. Vi si trovano storie inventate o derivanti da eventi reali.

24Nota del blog. Sottogenere documentaristico che si concentra sulla cattura della realtà in modo non intrusivo e il più possibile fedele.

25A. S. Neill, Summerhill (Harmondsworth, U.K.: Penguin, 1968), 115.

26Nota del blog. Come spiegato da Morpheus, Basic Principles of Anarchism, 2003, «gli anarchici credono nell’auto-liberazione. La liberazione degli oppressi può avvenire solo attraverso le azioni degli oppressi stessi (sia individualmente che collettivamente). Chi si trova ai margini della società deve ribellarsi contro chi sta al vertice e rifiutarsi di obbedirgli. Non si può costringere nessuno a essere libero. L’anarchia non può essere creata da un’avanguardia che prende il potere, ma solo attraverso l’auto-liberazione degli oppressi.» Link qui.

27Ibid., p. 62.

28Nota del blog. Strutture scolastiche che godono di un particolare statuto di autonomia, legato a un sistema di finanziamento misto al quale contribuiscono fondi pubblici e privati. Esse, infatti, oltre a donazioni private ricevono finanziamenti pubblici (inferiori rispetto a quelli delle scuole pubbliche) in cambio di un assoggettamento ad un minor numero di regole, leggi e vincoli statutari.

29Joseph Todd, From Deschooling to Unschooling: Rethinking Anarchopeda-gogy after Ivan Illich, in Robert Haworth, Anarchist Pedagogies: Collective Theories,Actions, and Critical Reflections on Education (Oakland, Calif. and Edinburgh: AKPress, 2012), p. 73.

Film e pedagogia anarchica – Terza Parte ©, .

Le religioni della geopolitica | Per capire il nuovo disordine mondiale

22 Agosto 2026 ore 07:27
Perché Russia, Stati Uniti, Israele, Iran, Cina ed Europa sembrano interpretare la storia in modi così diversi? Esiste una radice religiosa o culturale dietro le loro scelte geopolitiche? Seguendo il metodo di Max Weber proveremo a leggere il mondo multipolare attraverso le grandi immagini del tempo che abitano le civiltà. 🎬 Premiere25/08/2026 – ore 14.00👉https://youtu.be/4nKGpMMNZbk […]

Grosse Ehre der USKA durch die ETH Zürich

21 Agosto 2026 ore 18:33

Seit Dezember 2025 ist das HBradio ein fester Bestandteil der E-Periodica in der ETH-Bibliothek.

Nach rund 2-jähriger Vorarbeit war die ETH überzeugt, dass die Qualität des HBradio die hohen Ansprüche der Hochschule erfüllt. Das bedeutet eine grosse Ehre für die USKA, für ihr reichhaltiges Wissen und auch dasjenige ihrer Mitglieder. Nun wird dieses Wissen weltweit für jedermann kostenlos zugänglich gemacht.

Das HBradio ist ab Nr. 1/2008 bis 3/2026 im Tiff-Format aufgeschaltet; es können einzelne Seiten oder ganze Hefte heruntergeladen und wenn gewünscht ausgedruckt werden. Das neueste Heft bleibt jeweils für einen Monat gesperrt und ist in dieser Zeit nur für USKA-Mitglieder über www.uska.ch zugänglich.

Der Hefte des old man (1932 – 2007) ist in der E-Periodica nicht verfügbar, da wohl alle Hefte gescannt sind, deren Qualität aber nicht ausreichend ist. Für Interessenten sind sämtliche Hefte des old man im sog. USB-History-Stick enthalten, der im USKA-FanShop für CHF 48 Franken bei shop@uska.ch bezogen werden kann.

Dieser USB-Stick enthält zusätzlich zum old man auch sämtliche Hefte des HBradio; ist also ein Nachschlagewerk über mehr als 90 Jahre USKA-Geschichte.

Zum HBRadio-Archiv der ETH

Published: HB9HGH 2026-08-21 18:33:22

Perquisizioni a Berlino e Brandeburgo e un arresto in Spagna in relazione a una rapina in banca ad Aquisgrana del 2013 (12 agosto 2026)

17 Agosto 2026 ore 09:00
Perquisizioni a Berlino e Brandeburgo e un arresto in Spagna in relazione a una rapina in banca ad Aquisgrana del 2013 (12 agosto 2026) Mercoledì 12 agosto, a partire dalle…

Impostare il firewall con Fail2Ban

17 Agosto 2026 ore 04:30

Fail2ban ispeziona i log file (ad es. /var/log/apache/error_log) e banna IPs che mostrano un comportamento sospetto -- troppe password sbagliate, tentativi di  exploits, etc. Generalmente Fail2Ban è quindi usato per aggiornare le regole del  firewall al fine di rigettare gli indirizzi IP durante un intervallo di tempo settabile, benchè ogni altra azione (come l'invio di una mail di notifica) può anche altresì essere impostata. Tra le altre cose Fail2Ban mette a disposizione dei filtri per diversi servizi come apache, courier, ssh, etc.

Mostrerò brevemente come installare e configurare fail2ban per rigettare le connessioni di IP sospetti, specialmente quelli riguardanti la patch qmail-dnsrbl. Ciò evita di essere bannati noi stessi da spamhaus, che è gratuito solo fino a 100.000 query al giorno.

fail2ban richiede che si abbia un firewall come nftables o iptables attivo.

Changelog

  • Aug 16, 2026
    - Fail2Ban upgraded to v. 1.1.1 (changelog)
  • Nov 8, 2025
    - qmailadmin log file is now /home/vpopmail/log/qmailadmin-auth.log
  • Mar 14, 2025
    - dovecot filter updated for dovecot 2.4

Notfunk in Kolumbien: Bitte Frequenzen freihalten!

16 Agosto 2026 ore 15:13

Nach dem schweren Erdbeben in Kolumbien sichern Funkamateure die Notfallkommunikation. Die IARU bittet weltweit um Funkdisziplin.

Weil die kommerzielle Mobilfunk- und Datennetze in den betroffenen Regionen sofort zusammenbrachen, übernahmen Funkamateurinnen und Funkamateure die lebenswichtige Verbindung für Rettungsorganisationen in Kolumbien.

Relaisstationen mit Solarpanels

Faber Mosquera, HK6F, Notfunkkoordinator der Liga Colombiana de Radioaficionados (LCRA), koordiniert den Einsatz landesweit. Freiwillige der Liga Radio Quindío stiegen auf den 3600 Meter hohen Cerro Campanario, um Relaisstationen mit Solarpanels und Akkus wieder in Betrieb zu nehmen. Dieser Standort versorgt den Amateurfunk und die regionalen Katastrophenschutzbehörden.

Manuelle Umschaltung

Mitglieder der Asociación de Radioaficionados del Eje Cafetero waren während der Erdstösse direkt an ihrer Relaisstation vor Ort. Weil die Notstromautomatik versagte, schalteten die Techniker das Aggregat manuell zu. Nach 15 Minuten liefen die eigenen Relais sowie die Funktechnik der Partnerorganisationen wieder.

«Unverzichtbare Arbeit»

Carlos Alberto Santamaria González, CO2JC, Notfunkkoordinator der IARU-Region 2, lobt den Einsatz: «Die kolumbianische Amateurfunkgemeinschaft leistet unverzichtbare Arbeit. Sie stellt ihre Kommunikationssysteme und personellen Ressourcen für Rettung, Bergung und Personensuche bereit.»

Die IARU-Region 2 bittet Funkamateur/-innen weltweit, die folgenden Notfunkfrequenzen zwingend freizuhalten:

(3985 kHz)
7060 kHz
(7240 kHz)
(7275 kHz)
14300 kHz
21360 kHz
(sowie lokal 146.520 MHz).

Quelle: ARRL

Published: HB9HGH 2026-08-16 15:13:48

Film e pedagogia anarchica – Seconda Parte

di: iene
9 Agosto 2026 ore 21:20

Prima Parte

Il Cinema in classe: autorità, riforma e anarchia

La tesi di Philippe Ariès secondo cui la cultura occidentale “ha inventato” le istituzioni dell’infanzia e dell’adolescenza alla fine del Medioevo ha fornito un punto di partenza storico per numerosi pedagogisti e teorici radicali. L’affermazione di Ariès – contestata da alcuni storici ma non definitivamente smentita -, secondo cui il concetto stesso di “innocenza infantile” sarebbe uno sviluppo post-rinascimentale — alimentato dal passaggio dalla vita comunitaria a quella che oggi conosciamo come famiglia nucleare e dallo sviluppo di un complesso codice di comportamento specifico per ogni età1 —, è stata importante per una pedagogia anarchica che cerca di sfidare il potere esercitato sui bambini e sugli adolescenti.

La venerazione della cosiddetta innocenza infantile si rivelò un’arma a doppio taglio; il passaggio «dalla dottrina del peccato originale al culto della virtù originale nel bambino»2 non fu del tutto salutare. Il “bambino romantico” ispirò l’opera profondamente libertaria di William Blake,3 ma incoraggiò anche un’accettazione sentimentale e regressiva dell’inevitabilità della dipendenza e della sottomissione giovanile.

Nel diciannovesimo secolo, inoltre, i cliché sdolcinati del bambino romantico coesistevano con una stigmatizzazione verso i bambini poveri e di strada – etichettati come «selvaggi.» Hugh Cunningham ha dimostrato come il discorso razziale e imperialista della Gran Bretagna del diciannovesimo secolo coincidesse con gli atteggiamenti nei confronti dei giovani indigenti. I bambini delle “ragged schools”4 londinesi venivano definiti «barbari e coraggiosi come gli indiani d’America del Nord», mentre i bambini dei bassifondi, ritenuti ineducabili, venivano descritti come «arabi di strada», «kaffir inglesi»5 e «ottentotti.»6 7

La pedagogia riformista tende a mascherare il proprio paternalismo con atteggiamenti e terminologia più edulcoranti. Secondo Ian Hunter, la “nuova” pedagogia liberale del diciannovesimo secolo, plasmata da figure culturali come Matthew Arnold e burocrati dell’istruzione meno noti come James Kay-Shuttleworth, abbracciava una forma di controllo sociale la cui influenza è rilevabile nella scuola odierna.

Arnold, ispettore scolastico statale oltre che critico culturale, chiarì l’ethos contraddittorio della pedagogia riformista: la supervisione morale dei bambini, specialmente quelli della classe operaia (considerati poco migliori degli animali), era legata alla «correzione attraverso l’espressione di sé.»8

Una critica anarchica verso i “film sulle classi scolastiche” – che rappresentano, e spesso incarnano, i valori pedagogici dominanti -, deve tenere conto del fatto che l’educazione autoritaria è spesso accompagnata da un’attenzione, per quanto paternalistica, alla vita interiore e allo sviluppo morale degli studenti.

Se il principio guida dell’educazione anarchica è «rendere il desiderio dell’allievo, piuttosto che la volontà dell’insegnante, l’elemento motivante dell’apprendimento,»9 un’analisi dei film ambientati nelle classi può rivelare come le rappresentazioni di un finto libertarismo si alternino, spesso, a celebrazioni meno adulterate di scolarizzazione autoritaria.

Può sembrare presuntuoso mettere a confronto le narrazioni pedagogiche americane con i film dell’Europa occidentale – in quanto il sistema scolastico americano, relativamente decentralizzato, contrasta nettamente con le controparti centralizzate di paesi quali la Francia e la Gran Bretagna. Una certa omogeneità ideologica permea i film ambientati in classe: si potrebbe, seguendo Bachtin, parlare di un «cronotopo» scolastico, poiché la classe fornisce una «matrice transculturale, spazio-temporale»10 che plasma il genere e le sue propensioni narrative.

Hard Times di Charles Dickens è una narrazione scolastica fondamentale.

Il romanzo potrebbe essere considerato una risposta allegorica a varie leggi che rendevano l’istruzione sempre più obbligatoria per i bambini della classe operaia. Una forma di istruzione decisamente coercitiva, ma presumibilmente umana e pratica, sostituì gradualmente le difficoltà del lavoro minorile. Lo spettro del signor Gradgrind, l’insegnante assurdamente utilitarista che Dickens caricaturizza con gioia, aleggia su molte rappresentazioni cinematografiche di insegnanti autoritari. Il suo entusiasmo letterale per i soli fatti si può cogliere anche in rappresentazioni più moderate di insegnanti liberali e ben intenzionati. Hard Times mescola il reame banale e empirico dell’aula di Gradgrind con il demi-monde11 seducente e sensuale del circo di Sleary, la cui affascinante sfrontatezza è esaltata da un linguaggio colorito e decisamente non utilitaristico.

L’adattamento della BBC di Hard Times ha sottilmente alterato i ritmi del romanzo di Dickens, intrecciando il vitalismo grezzo del circo con le scene ambientate in classe che aprono la storia. L’unione tra la rigida celebrazione dei fatti di Gradgrind e la vitalità volgare del circo è riuscita così bene che, secondo un critico, l’opera di Dickens è stata migliorata.12 Anziché considerare l’aula e la sua innocua atmosfera carnevalesca come regni autonomi, questo adattamento lasciava intravedere la possibilità che l’aula stessa potesse essere trasformata in un luogo di festa.

Sebbene pochi tra gli insegnanti di Hollywood possedessero l’involontario brio comico di Gradgrind, molti di questi film abbracciavano solennemente quel messianismo educativo che Dickens derideva e sottolineavano lo scisma tra la sobrietà dell’aula e la cultura popolare con una stridente tendenziosità che avrebbe potuto divertire lo scrittore inglese.

Blackboard Jungle (1955) di Richard Brooks è un esempio paradigmatico di film in cui un insegnante viene ritratto come un redentore quasi santo.

In una rivisitazione umanistica e pseudo-liberale dell’opposizione ottocentesca tra pedagoghi crociati e studenti “selvaggi” da domare, Richard Dadier (interpretato da Glenn Ford) prende in mano una turbolenta classe dei quartieri poveri con la disinvoltura di un generale dai modi gentili — una versione più giovane e irsuta dell’allora presidente Eisenhower. Non ignaro delle nuove tecniche educative, Dadier. un giorno. decide di far ascoltare alcuni dei suoi amati dischi di Bix Beiderbecke alla sua classe turbolenta. La visione di Dadier di essere alla moda è troppo all’antica per la sua classe di emarginati urbani. Loro preferiscono il rock and roll e, con gioioso abbandono, distruggono senza pietà le sue registrazioni in vinile di jazz bianco. Mentre Dickens satirizzava il pragmatismo privo di immaginazione di Gradgrind, Brooks celebra acriticamente il liberalismo paternalistico di Dadier. Alla fine del film, molti studenti sembrano pentiti e sono apparentemente sulla buona strada per diventare dei cittadini noiosamente rispettosi della legge.13

Questa traiettoria narrativa rudimentale — ciò che si potrebbe definire un “modello redentore” di pedagogia — si ripete, con variazioni a volte eccentriche, in decine di film che hanno come protagonisti degli studenti indisciplinati delle grandi città: To Sir With Love (1967) (dove Sidney Poitier, che in The Blackboard Jungle interpretava un delinquente minorile, diventa l’incarnazione afroamericana di Richard Dadier), Up the Down Staircase (1967) di Alan Pakula, Io speriamo che me la cavo di Lina Wertmuller (1992; una versione siciliana14 di The Blackboard Jungle e altrettanto insopportabile) e Dangerous Minds (1995) di John N. Smith, sono tra i tanti film che appartengono a questo sottogenere altamente schematico.

The Blackboard Jungle e Dangerous Minds hanno, come protagonisti, dei personaggi con un’esperienza militare: ciò li renderebbe, in teoria, idonei all’insegnamento nei quartieri poveri. Ma l’umanesimo reazionario di questi film impallidisce se paragonato a Lean on Me (1985) di John Avildsen, un omaggio romanzato al preside di Newark, Joe Clark, la cui particolare visione della disciplina scolastica si avvicina, almeno retoricamente, a una sorta di fascismo pedagogico. L’ideologia di molti film autoritari ambientati in classe è sintetizzata in modo incisivo dal protagonista di Bigger Than Life (1956) di Nicholas Ray, un insegnante squilibrato che crede che «l’infanzia sia una malattia congenita e lo scopo dell’educazione sia curarla.»

Nell’epoca vittoriana si sviluppò un consenso unanime secondo cui anche i bambini delle classi superiori fossero dei piccoli selvaggi; la loro educazione, tuttavia, era concepita per renderli fedeli servitori dello Stato e amministratori dell’impero — un processo che raggiunse il suo apogeo nella scuola pubblica britannica.

Tom Brown’s Schooldays di Robert Stevenson (1940, un adattamento rispettoso del romanzo di Thomas Hughes) rende omaggio al preside di Rugby, il dottor Thomas Arnold (padre di Matthew Arnold, interpretato con severa benevolenza da Cedric Hardwicke), e questo esempio di anglofilia hollywoodiana tratta Arnold come una divinità pedagogica. Il preside di Rugby era considerato un importante riformatore dell’istruzione, poiché il suo regime eliminò di fatto gran parte del bullismo, del nonnismo e dell’ubriachezza che avevano spinto Arnold nella sua crociata per creare un ambiente educativo meno spietato. All’inizio del film, pronuncia un discorso chiave in cui promette che Rugby “non è più la scuola di barbari selvaggi ma di giovani timorati di Dio.” Arnold credeva che la scuola dovesse contribuire a domare le inclinazioni fondamentalmente malvagie dei ragazzini; l’istituzione non era tanto una comunità di scolari quanto una versione embrionale dello Stato che gli studenti avrebbero poi governato. Il nazionalismo moralizzatore di Arnold e la sua fervida difesa dei classici come fulcro del programma scolastico delle scuole private continuarono ben oltre il ventesimo secolo.

Eppure, quando Mike Figgis realizzò il remake dell’opera teatrale di Terence Rattigan, The Browning Version, nel 1995, l’interpretazione di Albert Finney nei panni del disilluso insegnante di lettere classiche finì per apparire come una parodia moderata dei valori arnoldiani. Probabilmente la campana a morto della cinematografica per le discipline, un tempo rispettate, come il latino e il greco, era suonata anni prima con Torment (1944) di Alf Sjöberg, in cui il professore di latino, Caligola, è ritratto come un surrogato di Hitler.

Anni dopo, guardando retrospettivamente a un periodo di vero fascismo, Amarcord (1974) di Fellini derideva le assurde pretese di Mussolini di invocare la grandezza dell’antica Roma nelle scuole: una serie di sequenze mostra scolari vivaci che, tra scoregge e rutti, si fanno strada attraverso lezioni futili.

L’autoritarismo insipido trasmesso dagli educatori protagonisti di High School (1968) di Frederick Wiseman è molto più vicino alle tendenze contemporanee dell’istruzione di massa rispetto alle cadenze altisonanti di Thomas Arnold o alle più recenti esortazioni sul valore redentore dell’espressione di sé. Il film comprime diversi mesi di noia scolastica attraverso un ritratto ingegnosamente montato di una tipica giornata scolastica, a tratti infernale e a tratti involontariamente comica. Diversi critici hanno notato come l’inquadratura di un camion del latte — su cui spicca il logo “Penn Made Product” — nella sequenza iniziale del film alluda sia alla missione della scuola di sfornare cittadini impeccabilmente solidi, sia alla sardonica «analisi del condizionamento sessuale e della definizione di genere» di Wiseman.15 Nonostante alcune esemplari analisi formali di High School, le implicazioni dei suoi subdoli pregiudizi anti-autoritari non sono state sufficientemente esaminate. Secondo la storia completa di Edward A. Krug sulle scuole superiori americane (divisa in due volumi), il trionfo di quella che è ormai conosciuta come la «teoria dell’investimento nell’istruzione» ha prodotto un’ideologia che esaltava la «necessità del controllo sociale» e promuoveva «il rigoroso adeguamento dell’individuo al gruppo».16 Eppure Krug ci fa notare che questa ideologia non si sia affermata senza difficoltà. Nel corso degli anni ’20, ad esempio, gli ideali pedagogici della Progressive Education Association (trad.: Associazione per l’Educazione Progressista) (un’organizzazione che, per la maggior parte, incarnava il programma riformista di John Dewey) contestavano, con successi occasionali, un’insidiosa enfasi della standardizzazione. I sostenitori della standardizzazione riuscirono a trarre sostegno ideologico da quella che Michael Katz definisce «l’ironia delle prime riforme scolastiche.»17 Katz racconta che nel diciannovesimo secolo i ricchi cittadini del Massachusetts promuovevano l’istruzione secondaria obbligatoria, incontrando però la resistenza dei membri della classe operaia – che mal sopportavano la generosità paternalistica dei magnati industriali. Alla fine, l’ideologia ufficiale trionfò: le scuole pubbliche divennero l’incarnazione di un egualitarismo idealmente concepito per appianare le differenze tra ricchi e poveri.

High School è ambientato in un contesto borghese dove gli insegnanti e amministratori vanno fieri dell’eccellenza del loro programma di preparazione all’università. Ma la sfilata di docenti e burocrati inefficaci che il film mette in scena, siano essi ferocemente autocratici o debolmente liberali, riflette la standardizzazione della conoscenza – che si può riscontrare, in misura variabile, anche nelle scuole della classe operaia o nei collegi d’élite. Wiseman alterna ripetutamente i primi piani dei docenti adulti con successive inquadrature larghe e medi primi piani degli studenti annoiati; si instaura così un ritmo in cui la “resistenza passiva” – forse inconsapevole – degli alunni sgonfia la pomposità dei loro insegnanti. Tuttavia, il film non si concentra su ritratti ad hominem dei personaggi: mette alla berlina la pedagogia autoritaria con una critica sistematica. Una sequenza prolungata in cui un’insegnante di inglese discute una canzone di Simon&Garfunkel con i suoi studenti indifferenti – un esercizio goffo, seppur commovente, di modernità malintesa – costituisce un’accusa altrettanto schiacciante contro l’impostazione gerarchica della scuola quanto le uscite di un preside responsabile della disciplina – che somiglia a un istruttore militare particolarmente feroce. In definitiva, le buone intenzioni del corpo docente devono essere liquidate come irrilevanti, poiché l’oppressività della Northeast High School non è generata solo da individui imperfetti. Una delle sequenze più emblematiche di High School mostra uno scambio tra il preside responsabile della disciplina e uno studente mite che insiste per essere esonerato dalla lezione di educazione fisica. Il fatto che la scuola debba imporre indiscriminatamente un regime che esige la sottomissione totale del corpo e della mente a leggi spesso irrazionali richiama alla mente le osservazioni fatte da Foucault in Sorvegliare e punire. Questa standardizzazione è entrata nella pedagogia del diciassettesimo secolo, quando le scuole hanno introdotto una serie di esami regolari volti a garantire una valutazione e sorveglianza continue. L’attenzione prestata da Wiseman sugli studenti ribelli che vagano per i corridoi senza permesso documenta la banalizzazione dei riti dell’umanesimo utilitaristico. Il divario tra l’idealismo liberale della scuola superiore e la realtà della sua noia schematica ricorda la sintesi di Raymond Williams sull’anti-utilitarismo di Hard Times: «l’affidarsi alla ragione, che nel breve termine era purificante e liberatorio, divenne in una società reale un’alienazione della ragione.»18 L’insidiosità della variante americana del “giudizio normalizzante” potrebbe benissimo costituire il tema centrale di Wiseman. Almeno in un contesto britannico o europeo, il riconoscimento delle sottili differenze di classe porta alla consapevolezza di come l’istruzione diventi una componente cruciale di una più generale stratificazione sociale. La distinzione fatta da Basil Bernstein,19 ad esempio, tra i codici linguistici “ristretti” condivisi dagli studenti della classe operaia a casa e quelli formali “elaborati” imposti dall’ambiente scolastico (per non parlare degli inevitabili vantaggi di cui godono gli studenti della classe media) offre una prospettiva che è, per la maggior parte, estranea alla sociologia americana dominante. Poiché l’ideologia americana prevalente abbraccia l’appiattimento delle differenze di classe e una fede implicita in un egualitarismo illusorio, la fusione tra gli obiettivi della scuola e dello Stato che High School afferma è forse più omogenea negli Stati Uniti che altrove. Quando, verso la fine del film, un funzionario scolastico legge una lettera di uno studente probabilmente caduto in Vietnam – evidenziando dei collegamenti tangibili tra i valori di cittadinanza della scuola superiore e il sacrificio militare -, diventa palese una diluizione forse inevitabile dell’altruismo pedagogico di John Dewey.

Nonostante alcuni radicali, come Henry Giroux, abbiano promosso una versione rivisitata del modello deweyano di “educazione alla cittadinanza,” l’educazione progressista difesa dallo stesso Dewey precede immediatamente quella che potrebbe essere definita una ritirata verso lo sciovinismo liberale — il suo sostegno alla Prima guerra mondiale dimostra che la riforma educativa liberale è costantemente vulnerabile alla cooptazione.20 Come proclamava Stirner, l’educazione non dovrebbe promuovere la produzione di “cittadini utili,” ma incoraggiare la formazione di individui autonomi che, ovviamente, non si distacchino dagli interessi dei propri concittadini.

High School II (1994), sequel del film di Wiseman, presenta le classi aperte della Central Park East di New York City: l’attenzione della scuola per le «relazioni personali tra docenti e studenti»21 è, almeno implicitamente, posta come un’alternativa empatica al lavoro scolastico alienante documentato in High School. Sebbene sia evidente che l’ambiente didattico sia meno opprimente alla Central Park East rispetto al precedente film, i gruppi di incontro pedagogici della scuola newyorkese facilitano la formazione di cittadini utili in modo più gentile e delicato. Il modello educativo terapeutico di Carl Rogers concepiva l’educazione non coercitiva come un mezzo per l’auto-trasformazione e non per il cambiamento sociale: «quando la minaccia al sé è ridotta al minimo, l’individuo si avvale delle occasioni di apprendere per arricchire sé stesso.»22 Una lunga riunione del corpo docente, che Wiseman riprende in tempo reale, abbina una discussione sui punteggi degli Advanced Placement23 con le battute dei docenti intrise di retorica auto-realizzante.24 La pedagogia liberale di High School II e del Central Park East richiama l’appello di Dewey a un «adeguamento flessibile» delle istituzioni sociali25 — un obiettivo che potrebbe portare a una maggiore autostima, ma che è ben lontano dalle aspirazioni della pedagogia anarchica.

Se High School II fa uso dei luoghi comuni dell’educazione progressista e, allo stesso tempo, riafferma lo status quo, Le Gai Savoir (1967) di Jean-Luc Godard spoglia l’ Émile di Rousseau della sua compiacenza romantica. Come nei film La Chinoise e Tout va bien, la “sinistra maoista” funge da anarchismo occulto che il regista si rifiuta categoricamente di riconoscere.

Le Gai Savoir incentra un dialogo sulle aporie della rappresentazione cinematografica, intervallato da frammenti mediatici citati in chiave parodistica. Il film vede Jean-Pierre Léaud nei panni del protagonista Émile, che fonde l’anomia della Nouvelle Vague con un radicalismo ingenuo, e Juliet Berto in quelli di Patricia, una militante di sinistra che lavora come modella di nascosto. A differenza della progressione lineare dei film tradizionali ambientati nelle aule scolastiche, l’opera di Godard non è un omaggio a un pedagogo messianico o a una tecnica educativa, ma funge esso stesso da forma esplorativa di pedagogia. Nonostante un inevitabile cenno quasi parodistico a Rousseau, la pedagogia cinematografica di Le Gai Savoir ricorda maggiormente i dialoghi filosofici dal tono caustico e comico di Denis Diderot, in particolare Il nipote di Rameau e Il sogno di D’Alembert. Un dialogo come quello de Il nipote di Rameau, caratterizzato da una forma di argomentazione stimolante e vertiginosa, promuove un salutare squilibrio filosofico ben diverso dal liberalismo schematico di Rousseau. Come osserva Elisabeth de Fontenay, Diderot «mina le pretese del soggetto maschile occidentale di imporre un fondamento della conoscenza neutra e del potere sovrano». Figure marginali come «la suora, il cieco, il nipote di Rameau… destabilizzano l’ordine vigente nelle sue cinque manifestazioni: politica, metafisica, religiosa, etica e matematica.»26 La destabilizzazione post-consumistica delle categorie estetiche fisse operata da Le Gai Savoir assomiglia molto di più al pionieristico «testo aperto» di Diderot che alle certezze conclusive dell’ Émile – una narrazione in cui il percorso intellettuale dell’eroe omonimo si conclude con un conforto domestico non dialettico. Il film di Godard è più vicino alle ironie dialettiche della «coscienza infelice» ironizzata da Hegel, un concetto profondamente influenzato da Il nipote di Rameau. L’esortazione di Patricia a “partire da zero… e vedere se ci sono tracce” evoca la tendenza di Diderot nell’oscillare tra la serietà intellettuale e quello che P. N. Furbank definisce cinismo «auto-sovvertente.» Il giocoso pseudo-rigore del film può essere interpretato come una scherzosa accusa alla brama di rigore effettivo del primo strutturalismo. La voce fuori campo sussurrata, marchio di fabbrica di Godard, ad esempio, ci informa che Émile è stato colpito al cuore durante una manifestazione, ma è stato salvato da una copia dei Cahiers du Cinéma infilata nel suo maglione. Godard rifiuta di scegliere tra la cinefilia e una critica politica più autolesionista e genuinamente didattica. Lo schema pedagogico di Émile e Patricia esemplifica questa tensione interna, poiché sintetizza sia una poetica che una politica della rappresentazione. Il primo anno del programma di studi della loro università alternativa sarebbe stato dedicato alla raccolta e alla valutazione di suoni e immagini; il secondo anno sarebbe proceduto alla scomposizione di tali suoni e immagini; il terzo si sarebbe concluso con una sintesi pseudo-hegeliana — una ricostituzione creativa del linguaggio cinematografico e televisivo.

Gli anarchici possono trovare molto da ammirare in questa rivisitazione di Émile. Il connubio operato da Godard tra leninismo e poetica modernista ricorda la singolare fusione di Julia Kristeva tra anarchismo estetico e maoismo dogmatico.27 Ciononostante, l’anti-stalinismo del film (in un’osservazione casuale, Patricia, una modella di lingerie, osserva che il quotidiano comunista L’Humanité e quello conservatore Le Figaro pubblicano le stesse insipide pubblicità che la ritraggono e le permettono di pagare l’affitto) e gli omaggi anti-autoritari (nella colonna sonora si sente la voce di Cohn-Bendit) rivelano che Godard non ha ceduto alle panacee autoritarie richieste dal maoismo.

A volte, i film ambientati in classe apparentemente anti-autoritari nascondono un pregiudizio conformista sommerso. Entre les murs (La classe, 2008) di Laurent Cantet, premiato all’unanimità con la Palma d’Oro al Festival di Cannes e definito un film “perfetto” dal presidente Sean Penn, è un’opera ambigua. Da un lato rafforza l’autoritarismo apparentemente benigno e il facile culto dell’eroe tipico di Blackboard Jungle; dall’altro critica senza troppa convinzione l’autorità carismatica dell’eroe-insegnante. Sebbene Justin Chang di Variety abbia definito Entre les murs «un gradito contrappeso» ai film «all’americana» come il già citato Dangerous Minds28 (e A. O. Scott del New York Times ha, a sua volta, stroncato il film commerciale con Michelle Pfeiffer e elogiato il lungometraggio francese in quanto sofisticato), l’opera di Cantet è una versione meno banale e più sottile del tanto vituperato modello americano. In altre parole: un film che piace al grande pubblico.

Certamente non è privo di fascino il film di Cantet: è intrigante soprattutto per le contraddizioni che incarna, così come per la sua visione ambivalente del sistema educativo francese e del consenso ideologico che esso rappresenta. Girato in quello che i critici pigri hanno definito uno «stile documentaristico» (ma con un’estetica patinata e in formato widescreen che corrisponde a pochissimi documentari), il film di Cantet si sforza di mantenere una distanza ironica sia dall’esperienza vissuta che dal materiale di partenza. Per evitare l’imbarazzante disparità tra l’idealismo documentaristico e l’avidità vecchio stile che spinse il gentile maestro della scuola rurale di Être et avoir (2002) a fare causa per ottenere una parte dei profitti del film,29 l’opera di Cantet è saldamente ancorata al regno della finzione.

Schivando abilmente lo stile alla James Frey,30 l’ex insegnante di scuola media (e collaboratore di Cahiers du Cinéma) François Bégaudeau interpreta una versione fittizia di sé stesso basata sul suo romanzo autobiografico. Con modestia (in un modo sospettosamente arrogante), Bégaudeau insiste nelle interviste di “non essere una star,” ma semplicemente il “personaggio principale” di un film estremamente democratico. E in una narrazione libera e diretta da un progressista non dogmatico, l’accento è posto principalmente sugli scambi tra l’intrepido, ma palesemente imperfetto, insegnante e gli studenti, interpretati da affascinanti non professionisti, nella sua classe sempre vivace e multiculturale. La spontaneità apparente delle scene in classe è il risultato di una preparazione meticolosa. Il cast ha partecipato a lunghi workshop dove, guidati dai consigli di Bégaudeau, le improvvisazioni hanno costituito la base della sceneggiatura finale. Molti degli intermezzi prevalentemente comici della prima metà del film smorzano con arguzia l’arroganza di Bégaudeau — nonostante sfoggi questa presunzione come un distintivo d’onore strategicamente ironico. A titolo esemplificativo, un lungo scambio sulle opinioni riguardanti il congiuntivo imperfetto ribadisce come la lingua rifletta la stratificazione di classe in una Francia ultra-gerarchica. Il dibattito su questo aspetto notoriamente spinoso della grammatica francese spinge gli studenti e il loro insegnante, notoriamente polemico, in una discussione dove le loro argomentazioni, e i ruoli sociali, sembrano quasi predeterminati. I ragazzi, com’era prevedibile, si lamentano che “nessuno parla così,” mentre Bégaudeau, forse in parte con ironia, difende con vigore il congiuntivo come parte dell’arsenale letterario francese. In un’altra scena cruciale, Khoumba, una studentessa intelligente ma irascibile, mette alla prova la pazienza del suo insegnante rifiutandosi di leggere ad alta voce in classe un brano tratto da Il diario di Anna Frank. È interessante notare due aspetti: il primo riguarda il disinteresse di un gruppo multietnico di studenti per la “rilevanza” di Anna Frank — in un contesto nordamericano, probabilmente, si sarebbe verificato il contrario —; il secondo è la scontrosità di Khoumba: la sua reazione nasce più dall’ostilità del suo insegnante che da una critica tangibile all’universalismo francese.

Sebbene Cantet non perda quasi nessuna occasione per sottolineare i difetti del suo protagonista, in Entre les murs traspare in definitiva una certa compiacenza che permette a Bégaudeau di trionfare – nonostante le sue uscite verbali infelici e la propensione all’auto-sabotaggio pedagogico. Mentre il film si avvia verso una conclusione che un piccolo gruppo di critici dissenzienti ha giustamente definito superficiale, la tensione melodrammatica si fa più intensa e la simpatia che Cantet si è guadagnato grazie ad alcune scene lievi ma affascinanti comincia a svanire. Una controversia inventata tra l’insegnante anticonformista, lo studente africano scontroso Souleymane e la ragazza algerina vivace Esmeralda indebolisce una possibile ed energica critica ai dogmi dell’istruzione francese. Esmeralda, in qualità di rappresentante degli studenti, partecipa a una riunione del corpo docente della scuola e si infuria quando Bégaudeau definisce Souleymane “limitato.” Colto alla sprovvista, liquida con stizza Esmeralda e una delle sue amiche con la frase: “vi comportate come delle sgualdrine.” Eppure, quando l’insegnante mortificato fa le sue scuse come da copione cinematografico (dopo aver inizialmente tentato, invano, di integrare la sua gaffe in un’altra lezione di grammatica), una discussione in classe che riassume i risultati dell’anno presenta l’omaggio, in forma colloquiale, di Esmeralda alla Repubblica di Platone. La goffaggine di questo colpo di grazia narrativo è davvero sbalorditiva: dopo aver ricevuto una semplice bacchettata sulle mani per la scorrettezza politica, lo sfortunato insegnante viene nuovamente incoronato come un eccentrico re filosofo e incarnazione del dialogo socratico. In ultima analisi, i difetti di Entre les murs – nonostante la finta umiltà del suo protagonista – possono essere attribuiti alla riluttanza di affrontare le radici sistemiche della disuguaglianza educativa.

Il fascino di L’esquive (2003) di Abdel Kechiche risiede negli sforzi dei ragazzi emarginati di origine nordafricana di appropriarsi della letteratura classica francese per le proprie esigenze. Mentre il loro anonimo insegnante bianco rimane al sicuro sullo sfondo, Bégaudeau monopolizza lo schermo ed emerge come un insopportabile magister ludi.31

Il defunto sociologo Pierre Bourdieu, forse il critico più incisivo del privilegio educativo francese, ha inconsapevolmente individuato il dilemma centrale di Entre les murs nella sua opera riguardante l’ «educazione e il dominio», affermando che «l’ideologia giacobina su cui si basa la critica tradizionale del sistema didattico, così come alcune critiche tradizionali alle riforme governative di questo sistema, giustifica in realtà il sistema con il pretesto di sfidarlo, oltre a difendere il conservatorismo pedagogico di molti di coloro che chiedono queste riforme, anche all’interno dell’università.»32 Nonostante le intenzioni indubbiamente buone, i metodi didattici innovativi di Bégaudeau finiscono per “giustificare” la disuguaglianza strutturale che cercano di contrastare. Una simile accusa farebbe senza dubbio infuriare l’insegnante sicuro di sé, dato che egli stesso invoca la terminologia di Bourdieu nell’opuscolo di presentazione del film, sostenendo in modo del tutto ragionevole che «una scuola […] è, in fin dei conti, discriminatoria, ineguale, favorisce la riproduzione, ecc.». Ciò che Bégaudeau ovviamente non può ammettere, tuttavia, è che la sua sceneggiatura lo pone sempre al centro della scena, come burattinaio del film. Come osserva Bourdieu, «la scuola ha anche una funzione di mistificazione […] convince coloro che elimina che il loro destino sociale […] è dovuto alla loro mancanza di doti naturali, e in questo modo contribuisce a impedire a costoro di scoprire che il loro destino individuale è un caso particolare di un destino collettivo.»33 Come innumerevoli film ambientati in classe, Entre les murs mistifica il processo educativo, sostenendo che le aule tetre e reazionarie possono essere trasformate grazie all’intervento empatico, seppur in ultima analisi condiscendente, di un insegnante eroico. Il fatto che Cantet sia più consapevole di queste insidie rispetto ai suoi numerosi precursori hollywoodiani non giustifica la fondamentale disonestà del suo film.

Continua nella Terza Parte

Note

1Philippe Ariès, Centuries of Childhood: A Social History of Family Life, trans. Robert Baldick (New York: Vintage Books, 1962). Ariès è citato, insieme ad altri, da Smith e Spring. Per una critica ad Aries, vedere Leonard Pollock, Forgotten Children: Parent–Child Relations from 1500 to 1900 (Cambridge, U.K.: Cambridge University Press, 1983).

2Peter Coveney, The Image of Childhood: The Individual and Society: A Study of the Theme in English Literature (Baltimore: Penguin Books, 1967), p. 33. Successivamente (p. 92), Coveney osserva che «per i grandi romantici […] il bambino era un’immagine attiva, un’espressione della potenza umana di fronte all’esperienza umana». Egli distingue questa concezione dal «concetto romantico, degradato e innocente vittoriano» esemplificato «dalle vacuità di Little Lord Fauntleroy» — che degenera in «qualcosa di staticamente giustapposto all’esperienza».

3Nota del blog. Porton si riferisce alla raccolta di poesie di Blake, Canti dell’innocenza e dell’esperienza. Che mostrano i due contrari stati dell’anima umana.

4Nota del blog. Tradotto come “scuole degli straccioni.” Nate nella prima metà del diciannovesimo secolo, le ragged schools erano sostenute da enti di beneficenza e offrivano vari servizi educativi e di altro tipo ai bambini poveri quali istruzione elementare, formazione professionale, catechismo, club per l’abbigliamento e gruppi di fattorini e lustrascarpe. Questi istituti chiusero i battenti nel 1902.

5Nota del blog. Kaffir deriva dall’arabo kāfir (كافر) (trad.: non credente o miscredente) e veniva utilizzato dalle popolazioni arabo-islamiche verso quelle non musulmane dell’Africa Orientale e Sud Orientale. Gli europei – prima i portoghesi, poi olandesi e inglesi – adottarono questo termine in modo dispregiativo e discriminatorio verso gli abitanti dell’Africa sub-sahariana e, più in generale, a tutti quelli non caucasici.

6Nota del blog. Ottentotti deriva dall’afrikaans hottentots (trad.: balbuziente) e ci si riferiva, in modo discriminatorio, alla popolazione Khoekhoe stanziata nell’odierno Sudafrica. Il termine dispregiativo, come Kaffir, venne esteso a tutte le popolazioni di origine africana.

7Hugh Cunningham, The Children of the Poor: Representations of Childhood Since the Seventeenth Century (Oxford, U.K.: Basil Blackwell, 1991), pp. 107–8. Cunningham osserva inoltre che Thomas Beggs riteneva i bambini dei quartieri poveri «orde predatrici della strada» che «sembravano “quasi appartenere a una razza a sé stante”.»

8Arnold è citato in Ian Hunter, Culture and Government (London: Macmillan, 1988), p. 115.

9Paul Avrich, The Modern School Movement: Anarchism and Education in the United States (Princeton, N.J.: Princeton University Press, 1980), p. 13.

10Vedere anche Michael Holquist, Dialogism: Bakhtin and his World (London and New York: Routledge, 1990), pp. 107–48. Per una specifica applicazione del concetto di Bakhtin alla produzione cinematografica, vedere l’osservazione di Robert Stam sul “chronotope . . . historicizes space and time,” in Robert Stam, Subversive Pleasures: Bakhtin, Cultural Criticism, and Film (Baltimore: Johns Hopkins University Press, 1989), p. 41.

11Nota del blog. Parola macedonia (demi e monde, traduzione letterale: mezzo mondo) che indica un ambiente sociale corrotto e che ostenta gli atteggiamenti di un ceto elevato.

12Per altre produzioni della BBC vedere il capitolo di George Ford “Dickens’s Hard Times on Television: Problems of Adaptation,” in George Ford e Sylvère Monod, ed., Hard Times: An Authoritative Text—Backgrounds, Sources and Contemporary Reactions, Criticism (New York: W.W. Norton, 1990), pp. 401–11.

13Per un interessante confronto tra The Blackboard Jungle e alcuni film più recenti ambientati in classe, si veda Gilles Gony, Le Prof et la horde: sur Blackboard Jungle, Mery per Sempre et Train of Dreams, Cahiers de la Cinémathèque*, dicembre 1990, pp. 67–73.

14Nota del blog. Il film di Wertmuller è ambientato a Napoli e non in Sicilia come scritto da Porton. La regista italiana mostra una realtà più dal punto di vista dei bambini e delle bambine che del protagonista interpretato da Paolo Villaggio: ciò lo si denota dal titolo stesso del film, “io speriamo che me la cavo,” che è la frase finale di un tema scritto da un alunno della classe diretta dal protagonista. La speranza invocata era quella di vivere decentemente in una realtà dove gli under 14 erano pedine iper-sfruttate e poi gettate via dal Capitale criminale e/o legale (clan camorristici o imprenditori). Lo stesso protagonista adulto, che interpreta un maestro, non ha velleità eccessivamente redentrici come invece accaduto a altri protagonisti di film italiani analoghi di quel periodo storico – si pensi a Mery per sempre o a Caro Maestro, giusto per citarne due. Lo spaccato mostrato da Wertmuller evidenzia un degrado fatto di corruzione e violenza dove a pagarne le conseguenze sono le soggettività più deboli (i bambini e le bambine), costrette fin da subito a seguire gli schemi di sopravvivenza violenta e asociale degli adulti.

15Barry K. Grant, Voyages of Discovery: The Cinema of Frederick Wiseman (Urbana and Chicago: University of Illinois Press, 1992), p. 57.

16Edward A. Krug, The Shaping of the American High School (Cambridge, Mass.: Harvard University Press, 1964).

17Michael Katz, The Irony of Early School Reform (Cambridge, Mass.: Harvard University Press, 1968).

18Raymond Williams, “Introduction,” in Charles Dickens, Hard Times (New York: Fawcett, 1966), p. 7.

19Vedere Basil Bernstein, Class, Codes, and Control (St Albans, U.K.: Paladin, 1973).

20Questa visione si contrappone alla visione generosa del liberalismo di Dewey delineata da Robert B. Westbrook in John Dewey and American Democracy (Ithaca, N.Y. and London: Cornell University Press, 1991).

21Questa è la descrizione che Wiseman stesso fa di Central Park East. Vedere Cynthia Lucia, Revisiting High School: An Interview with Frederick Wiseman, Cineaste, 20, n. 4 (1994): 6. Per una descrizione della politica educativa della scuola, vedere Deborah Meier, The Power of their Ideas: Lessons for America from a Small School in Harlem (Boston: Beacon Press, 1995).

22Carl R. Rogers, Freedom to Learn (Columbus, Ohio: Charles E. Merrill, 1969), p. 162. Nota del blog. C. R. Rogers, Libertà nell’apprendimento, trad. it. a cura di Roberto Tettucci, Giunti Barbera, Firenze, 1973, p. 193

23Nota del blog. L’Advanced Placement è un programma di corsi e di esami di livello universitario offerto agli studenti delle scuole superiori. Creato dall’organizzazione College Board, permette agli studenti di studiare materie avanzate, guadagnare crediti validi per l’università e migliorare il proprio curriculum accademico per l’ammissione ai college.

24Il film Stand and Deliver (1987) di Ramon Menendez presenta una versione hollywoodiana più cinica di questo approccio ai test standardizzati. Un esame di matematica del programma Advanced Placement viene utilizzato come espediente per rafforzare la tradizionale ideologia americana del successo sociale-economico.

25Questo passaggio del Democracy and Education di Dewey è citato in Andrew Delbanco, John Dewey’s America, Partisan Review 63, no. 3 (1996): 516

26De Fontenay è citato in P. N. Furbank, Diderot: A Critical Biography (New York: Alfred A. Knopf, 1992), p. 68.

27Vedere per esempio Julia Kristeva, Revolution in Poetic Language, trans. Margaret Waller (New York: Columbia University Press, 1984).

28Justin Chang, “The Class,” Variety, 23 Maggio 2008

29Nota del blog. Lopez, il personaggio principale del documentario, citò in giudizio i registi perché questi avevano sfruttato la sua immagine senza autorizzazione. Il tribunale rigettò la sua istanza. Fonti: French film star teacher sues, BBC, 13 Ottobre 2003. Link; Defeat for teacher who sued over film profits, The Guardian, 29 Settembre 2004. Link

30Nota del blog. Uno stile crudo, realistico e a ritmi serrati.

31Nota del blog. Il magister ludi è un gioco di parole che significa maestro di gioco o maestro di scuola. Con questa citazione, Porton si riferisce all’onorificenza massima della comunità isolata di Castalia del romanzo di Hermann Hesse, Il giuoco delle perle di vetro. Il paradosso che emerge dall’accostamento tra il protagonista del film di Cantet e quello del romanzo di Hesse è che quest’ultimo, divenuto magister ludi, a un certo punto mette in discussione l’isolamento stesso di Castalia e tutto l’impianto sociale e culturale su cui essa si fonda.

32Pierre Bourdieu, Political Interventions: Social Science and Political Action, trans. David Fernbach (London and New York: Verso Books, 2008), p. 34.

33Ibid., 38

Film e pedagogia anarchica – Seconda Parte ©, .

Grosserfolg für HBBOTA

7 Agosto 2026 ore 16:23

Vom 24. Juli bis zum 2. August 2026 rief das Management-Team von HBBOTA zur ersten Outdoor-Radio-Aktivitätswoche auf. Das Angebot wurde rege genutzt und die Erwartungen der Organisatoren weit übertroffen.

Nachdem HB9HXX im Vorfeld dafür gesorgt hatte, dass die Liste innerhalb kürzester Zeit bereits über 4000 Bunker in der Schweiz umfasste, startete die Aktionswoche mit dem von WWBOTA organisierten internationalen Bunkerfest. Während dieser drei Tage aktivierten sechs Aktivatoren insgesamt 86 Bunker und stellten Verbindungen mit fast 450 Huntern her. Da die Regeln für das Bunkerfest strenger waren – es durfte nur ein Bunker gleichzeitig aktiviert werden –, spielte die grosse Dichte an Bunkern in der Schweiz mit ihren vielen Überlappungen für diesen Teil der Aktionswoche keine Rolle.

Nationale Aktivitätswoche

Von Montag, 27. Juli, bis Sonntag, 2. August 2026 galten dann die Regeln der normalen Aktivierungen: mindestens 10 QSOs für HBBOTA-Awards bzw. 25 QSOs für WWBOTA-Awards sowie die Möglichkeit, fünf Bunker im Umkreis von 1000 m gleichzeitig zu aktivieren. Dies erhöhte die Zahl der aktivierten Anlagen nochmals – auf insgesamt 261 Bunker während dieser Woche, was durchschnittlich rund 37 Bunkern pro Tag entspricht. Realisiert wurden diese mehrheitlich von einigen sehr engagierten Aktivatoren, insbesondere von HB9HCR und HB9INY.

Neue Hunter

Das in der Schweiz noch nicht so bekannte Outdoor-Programm konnte während dieser Woche auch neue Hunter aus HB gewinnen, zum Beispiel HB9CYV, HB9GUR und HB9HDK, die sich allesamt den Gold-Award als Hunter holten. Zu den fleissigsten Huntern ausserhalb der Schweiz gehörten DE1VTM, DL1RI, EA1062RCU, M0ICR, NL14196, OK1HCG, ON3DWG, ON3LMA, ON3MOH, ON4TH, ON5JK, PA1H, PA7RA, PD3AR, PD9HIX, SM5ELV, SWL-1011 und YO6CFB – ein Abbild davon, wie populär das Programm in den verschiedenen europäischen Ländern bereits ist.

Winterfest in Planung

Der nächste grössere Anlass, das internationale Winterfest im Januar 2027 (das genaue Datum steht noch aus), wird aufgrund der winterlichen Bedingungen zusätzliche Herausforderungen mit sich bringen. Wir hoffen aber, dass sich trotzdem Aktivatoren finden werden, die wieder bereit sind, ihre Station bei einem Bunker aufzubauen.

Mehr Informationen gibt es auf der BOTA-Webseite.

Ausführlicher Bericht im nächsten HBradio.

Published: HB9HGH 2026-08-07 16:23:31

Perché il tempo ci sfugge? Quello che Castaneda può insegnarci

31 Luglio 2026 ore 12:55
Come vivere pienamente il tempo con l’aiuto di Castaneda, Agostino e Heidegger Perché il tempo sembra accelerare con l’età?Carlos Castaneda ci invita a cambiare il nostro modo di vivere il tempo, dialogando idealmente con Agostino e Heidegger.Una riflessione filosofica sul tempo soggettivo, la presenza, la morte e il peso del passato. 🎬 Première16/08/2026 ore 14.00🔗https://www.youtube.com/watch?v=WLe8vL5IgpM […]

EmComm-Tagung 2026: Notfunk erreicht letzte Meile

30 Luglio 2026 ore 08:24

Am Samstag, 10. Oktober 2026, trifft sich die Notfunkszene in Brütten. Die USKA öffnet die Fachtagung erstmals gezielt für Behördenvertreter/-innen.

Ein flächendeckender Stromausfall legt die reguläre Kommunikation rasch lahm. Wenn Festnetz, Mobilfunk und Internet ausfallen, greift das klassische Szenario des Notfunks. Am Samstag, 10. Oktober 2026, richtet die USKA in Brütten die diesjährige EmComm-Tagung aus.

Erweitertes Konzept

Das Konzept erweitert den Fokus massiv. Erstmals richtet sich die Veranstaltung parallel an lizenzierte Funkamateurinnen und Funkamateure sowie an Vertreter von Behörden und Rettungsorganisationen.

Behörden eingebunden

Für die Behördenvertreter steht ein eigener Vortragsblock auf dem Programm. Fachjargon bleibt dort draussen. Dominik Schwerzmann, HB3YQP, Leiter des Amts für Bevölkerungsschutz, Zivilschutz und Militär des Kantons Zug, berichtet aus erster Hand über die praktische Zusammenarbeit zwischen Behörden und Funkamateur/-innen.

Spezielles Notfunk-Rack

Ein technischer Schwerpunkt liegt auf der sogenannten «letzten Meile» zur Bevölkerung. Die Anbindung der Zivilbevölkerung im Krisenfall erfolgt nicht zwingend über hochkomplexe Kurzwellenstationen. Jedermannsfunk wie CB-Funk und PMR-446 rückt direkt in das Einsatzkonzept ein. Vorgeführt wird ein speziell konzipiertes Notfunk-Rack (siehe Bild), das genau diese Schnittstellen bedient.

Analog und digital

Am Vormittag stehen für die Amateurfunker/-innen Fachvorträge über aktuelle Übertragungsverfahren auf dem Plan. Der Nachmittag gehört der Praxis im Aussenbereich. Auf dem Areal warten Vorführungen von Winlink-2000 über Kurzwelle und UKW, digitale MESH-Netzwerke via AREDN sowie Sprachverbindungen über regionale VHF- und UHF-Relais.

Behördenmitglieder erhalten eine geführte Besichtigung des Notfunk-Containers Brütten. Ergänzend zeigen verschiedene Seletionen und Notfunkgruppen ihre mobilen Ausrüstungen. Wer Datenverbindungen für E-Mails und Bilder unter Feldbedingungen erleben will, sieht das Handwerk vor Ort in Aktion.

Amateurfunk: Mehr als ein Hobby

Die Tagung setzt ein klares Zeichen. Notfunk ist kein isoliertes Hobby, sondern ein strukturiertes Bindeglied im Ernstfall für den Bevölkerungsschutz. Die Teilnahme bietet für Funkende und Behördenmitglieder die Gelegenheit, Kontakte zu knüpfen und Einsatzszenarien realistisch durchzusprechen.

Programm, Einladung und Anmeldung

Published: HB9HGH 2026-07-30 08:24:11

Neues HBradio 4/2026 ab sofort online

29 Luglio 2026 ore 15:38

Die neue Ausgabe 4/2026 des «HBradio» ist erschienen. USKA-Mitglieder können das Magazin ab sofort im geschützten Bereich der USKA-Website als PDF herunterladen.

Das Redaktionsteam um Chefredaktor Dr. Willy Rüsch (HB9AHL) und den technischen Redaktor Dr. Mathias Weyland (HB9FRV) bietet auf 84 Seiten wieder eine breite Palette an technischen Fachbeiträgen, Contest-Auswertungen und aktuellen Themen der Schweizer Funklandschaft. Einige Highlights aus der aktuellen Ausgabe:

Weltrekord auf 76 GHz: Erstes EME-QSO

Manfred Plötz (DL7YC) beschreibt den technischen Weg von 70 cm bis hinauf zu den Mikrowellen. Am 22. April 2026 gelang ihm gemeinsam mit Sergei (RW3BP) die weltweit erste Erde-Mond-Erde-Verbindung auf 76 GHz im Mode Q65-60E. Der Beitrag erläutert die komplexe Technik wie Hochleistungs-SSPA, Vorverstärker und die präzise Antennennachführung im Librations-Minimum.

Rechtliche Grundlagen: Eigenimport von Funkgeräten

Urs Lott (HB9BKT) beleuchtet die Fallstricke beim Direktimport kommerzieller Amateurfunkgeräte aus dem Ausland. Der Artikel fasst die Vorgaben von BAKOM und Zoll zusammen und erklärt die Sonderregelungen sowie Duldungspraktiken für HB9- bzw. HB3-Inhaber.

Nach der Havarie: Neuanfang mit ÜberSDR auf der Rigi Scheidegg

Nachdem ein Blitzeinschlag im Mai 2026 etwa 70 % der Remote-Station zerstörte, berichten Wolfgang Sidler (HB9RYZ) und Frédéric Furrer (HB9CQK) über den Neuaufbau. Der neue WebSDR-Server auf 1’660 m ü. M. bietet unter anderem Echtzeit-Zugriff auf das HF-Spektrum (0–30 MHz) sowie integrierte Decoder für digitale Betriebsarten.

Vernehmlassung: Eingabe der USKA zur Requisitionsverordnung

Die USKA fordert, dass private Notfunkeinrichtungen und Relaisstationen von staatlichen Requisitionen ausgenommen bleiben, um die zivile Krisenresilienz im Notfall nicht zu schwächen.

Contest-Ergebnisse: Helvetia-H26-Contest 2026

Contest-Manager Dominik Bugmann (HB9CZF) präsentiert die vollständigen Ranglisten, Log-Statistiken sowie Erfahrungsberichte und Bilder zahlreicher Teilnehmer.

HBradio 4/26

Published: HB9HGH 2026-07-29 15:38:19

Grey Man, OPSEC e sicurezza digitale

21 Luglio 2026 ore 11:01

Parte 3 – Proteggere

Dalle scorte domestiche ai social network: ciò che comunichiamo senza accorgercene

Essere discreti non riguarda soltanto il modo in cui ci vestiamo.

Una persona può utilizzare uno zaino urbano, muoversi in modo naturale e non attirare particolare attenzione, ma allo stesso tempo comunicare una grande quantità di informazioni attraverso ciò che trasporta, ciò che racconta e ciò che pubblica online.

Nelle prime due parti dello Speciale AIP dedicato al Grey Man abbiamo analizzato il concetto e la sua applicazione pratica.

Ora dobbiamo affrontare una domanda diversa:

Che cosa stiamo comunicando agli altri senza rendercene conto?

Per un prepper, questa domanda può riguardare:

  • scorte;
  • acqua;
  • energia;
  • equipaggiamento;
  • competenze;
  • spostamenti;
  • abitudini familiari;
  • presenza digitale.

Ed è qui che il Grey Man incontra un altro concetto importante: l’OPSEC.

Grey Man e OPSEC: collegati, ma distinti

OPSEC è l’acronimo di Operations Security.

Il NIST descrive l’OPSEC come un processo sistematico volto a proteggere informazioni generalmente non classificate che potrebbero rivelare capacità e intenzioni. Il processo comprende l’identificazione delle informazioni critiche, l’analisi delle minacce e delle vulnerabilità, la valutazione del rischio e l’applicazione di contromisure appropriate. Unterintelligence and Security Agency sottolinea che l’OPSEC protegge informazioni critiche, classificate o non classificate, che potrebbero essere utilizzate contro un’organizzazione, invitando a osservare le proprie attività anche dal punto di vista di un possibile avversario. Grey Man e OPSEC non sono sinonimi.

Il Grey Man riguarda principalmente la gestione della propria presenza percepibile.

L’OPSEC riguarda la protezione di informazioni e indicatori rilevanti.

I due concetti possono però incontrarsi.

Uno zaino tattico può suggerire la presenza di equipaggiamento.

Una power station trasportata apertamente comunica disponibilità di energia.

Una conversazione può rivelare l’esistenza di scorte.

Una fotografia pubblicata online può mostrare dove vengono conservate.

Concetto AIP

La discrezione non consiste nel mentire. Consiste nel non distribuire informazioni prive di utilità per chi le riceve.

Le informazioni apparentemente innocue

Una singola informazione può sembrare irrilevante.

Il problema nasce quando diverse informazioni vengono raccolte e combinate.

Immaginiamo una persona che nel corso del tempo pubblichi:

  • una fotografia della propria power station;
  • un video della dispensa;
  • immagini dell’impianto fotovoltaico;
  • un post nel quale annuncia una settimana di vacanza;
  • fotografie dalle quali è riconoscibile l’abitazione;
  • immagini del veicolo;
  • informazioni sulla composizione della famiglia.

Ogni contenuto, preso singolarmente, può apparire innocuo.

Nel loro insieme, però, questi elementi possono ricostruire risorse, abitudini e vulnerabilità.

La metodologia OPSEC considera proprio il valore degli indicatori e delle informazioni che, pur non essendo necessariamente segreti, possono essere raccolti e interpretati. o del blackout

Immaginiamo un blackout urbano prolungato.

Durante le prime ore, molte persone utilizzano telefoni, torce e batterie portatili.

Con il passare del tempo, la disponibilità di energia diminuisce.

Alcuni negozi restano chiusi.

Le comunicazioni diventano più difficili.

La possibilità di ricaricare un telefono acquista maggiore valore.

Una persona attraversa il quartiere trasportando una power station costosa, pannelli solari pieghevoli e diversi dispositivi elettronici chiaramente visibili.

Non sta facendo nulla di sbagliato.

Tuttavia comunica:

  • di possedere energia;
  • di avere attrezzatura di valore;
  • di conoscere sistemi alternativi di alimentazione;
  • di disporre probabilmente di altre risorse.

Il principio Grey Man suggerirebbe, quando possibile, di ridurre l’esposizione non necessaria dell’attrezzatura.

Questo non significa rifiutare di aiutare gli altri.

Significa decidere consapevolmente come, quando e in quale misura rendere visibili le proprie capacità.

Le risorse comunicano

Una famiglia può rivelare involontariamente la propria preparazione attraverso:

  • taniche di carburante visibili;
  • grandi quantità d’acqua trasportate apertamente;
  • pannelli solari;
  • generatori;
  • antenne;
  • apparati radio;
  • confezioni di alimenti in grandi quantità;
  • attrezzature lasciate in vista;
  • conversazioni con vicini o conoscenti.

Non tutto può o deve essere nascosto.

L’obiettivo non è rendere segreta la propria abitazione.

È imparare a chiedersi:

Questa informazione deve essere visibile a chiunque?

In alcuni casi la risposta sarà sì.

In altri no.

La sicurezza nasce anche dalla possibilità di scegliere consapevolmente.

Il Grey Man digitale

Oggi la discrezione fisica rappresenta soltanto una parte del problema.

Una persona può muoversi in modo ordinario per strada e contemporaneamente aver pubblicato online:

  • fotografie della propria abitazione;
  • l’inventario delle scorte;
  • il modello della power station;
  • la disposizione dei pannelli fotovoltaici;
  • dettagli del sistema di sicurezza;
  • la targa del veicolo;
  • il luogo nel quale trascorre i fine settimana;
  • le date delle vacanze;
  • la posizione di un terreno o di un rifugio.

La CISA raccomanda di prestare attenzione alle informazioni condivise online e di gestire le impostazioni dei social network per migliorare privacy e sicurezza. Raccomanda inoltre di limitare la quantità di informazioni personali pubblicate, evitando dati che possano rendere una persona più vulnerabile, come indirizzi o informazioni sulle proprie abitudini. r moderno, discrezione fisica e sicurezza digitale devono quindi procedere insieme.

A cosa serve passare inosservati per strada se online abbiamo già pubblicato l’inventario della nostra preparazione?

Prima di pubblicare

Prima di condividere una fotografia o un video può essere utile chiedersi:

  • Sullo sfondo è visibile un indirizzo?
  • È riconoscibile l’ingresso dell’abitazione?
  • Sono visibili targhe, documenti o numeri di serie?
  • Il contenuto rivela la posizione di attrezzature?
  • Sto mostrando quantità significative di risorse?
  • Sto comunicando che la casa resterà vuota?
  • Le fotografie pubblicate in momenti diversi possono essere combinate?
  • Sto esponendo informazioni relative ad altre persone?

Non è necessario smettere di utilizzare i social network.

È necessario utilizzarli con maggiore consapevolezza.

Anche le conversazioni sono informazioni

Molte informazioni vengono comunicate semplicemente parlando.

Durante un’emergenza, frasi come:

  • “Abbiamo scorte per tre mesi”;
  • “Ho un generatore in garage”;
  • “Conserviamo centinaia di litri d’acqua”;
  • “Se succede qualcosa andremo nella casa in montagna”;

possono rivelare più di quanto sia necessario.

Questo non significa mentire.

Non significa nemmeno rifiutare ogni dialogo.

Significa comprendere che non tutte le informazioni devono essere condivise con chiunque.

Grey Man e cooperazione

Una delle interpretazioni più problematiche del Grey Man presenta la società come una massa ostile dalla quale nascondersi.

Questa visione è riduttiva.

Durante molte emergenze, vicini, volontari, associazioni e cittadini diventano risorse decisive.

La cooperazione permette di condividere:

  • informazioni;
  • competenze;
  • assistenza;
  • trasporti;
  • sorveglianza;
  • risorse.

La discrezione non dovrebbe degenerare nell’isolamento.

Un prepper responsabile dovrebbe saper distinguere tra:

  • informazioni che possono essere condivise;
  • informazioni che è opportuno proteggere;
  • persone affidabili;
  • relazioni ancora da costruire;
  • aiuto sostenibile;
  • richieste capaci di mettere in difficoltà il proprio nucleo familiare.

Il Grey Man può essere utile durante uno spostamento o in una situazione confusa.

In una comunità stabile e affidabile, invece, la cooperazione può offrire una protezione superiore a quella ottenibile da un individuo isolato.

Principio AIP

La resilienza non nasce soltanto da ciò che possediamo. Nasce anche dalle relazioni che costruiamo prima dell’emergenza.

Quando la discrezione non è la scelta giusta

Non tutte le emergenze richiedono di passare inosservati.

Durante un soccorso, un’evacuazione organizzata o una ricerca, essere visibili può salvare la vita.

In ambiente naturale, colori facilmente individuabili possono facilitare il ritrovamento.

Durante un incendio, un’alluvione o un incidente, segnalare chiaramente la propria posizione può essere prioritario.

Un volontario, un soccorritore o un addetto alla sicurezza deve spesso essere riconoscibile.

Anche chi necessita di assistenza deve rendersi visibile e comunicare chiaramente la propria condizione.

Regola fondamentale

Prima di cercare di passare inosservati, occorre chiedersi se essere riconosciuti o localizzati possa invece aumentare la sicurezza.

Il contesto italiano

Gran parte dei contenuti online dedicati al Grey Man nasce negli Stati Uniti e riflette scenari e modelli sociali non sempre sovrapponibili ai nostri.

In Italia, la normalità può cambiare radicalmente tra:

  • un centro storico;
  • una periferia urbana;
  • un piccolo paese;
  • una stazione ferroviaria;
  • un evento sportivo;
  • una zona montana;
  • un centro di accoglienza temporaneo;
  • un’area colpita da terremoto o alluvione.

Non è sufficiente tradurre consigli stranieri.

Occorre interpretarli alla luce:

  • del territorio;
  • della cultura;
  • delle normative;
  • delle abitudini;
  • degli scenari realistici italiani.

La preparazione non dovrebbe trasformare una persona in un personaggio.

Dovrebbe permetterle di affrontare meglio la realtà nella quale vive.

Non invisibili, ma consapevoli

La vera forza del Grey Man non consiste nel diventare irriconoscibili.

Consiste nel controllare meglio le informazioni che comunichiamo.

Abbigliamento, equipaggiamento, comportamento, conversazioni e presenza digitale raccontano continuamente qualcosa di noi.

Non possiamo impedire ogni forma di osservazione.

E non dovremmo vivere nascosti.

Possiamo però decidere con maggiore consapevolezza:

  • cosa mostrare;
  • a chi mostrarlo;
  • quando farlo;
  • quali informazioni proteggere;
  • quando collaborare;
  • quando essere visibili;
  • quando ridurre la nostra esposizione.

Il Grey Man non è un travestimento.

Non è un colore.

Non è uno zaino.

Non è una tecnica infallibile.

È, nella sua interpretazione più utile, una forma di disciplina personale basata sull’adattamento, sulla consapevolezza situazionale e sulla gestione delle informazioni.

Essere preparati non significa necessariamente sembrare preparati.

Ma significa sapere perché si è scelto di mostrare — o di non mostrare — qualcosa.

Conclusione dello Speciale AIP

Nel corso della serie abbiamo seguito tre passaggi.

Comprendere

Il Grey Man non è invisibilità, ma gestione della rilevanza e adattamento al contesto.

Applicare

La discrezione dipende dalla comprensione della linea di base, del flusso, del comportamento e di ciò che l’equipaggiamento comunica.

Proteggere

Le informazioni possono essere rivelate dall’aspetto, dalle risorse, dalle conversazioni e dalla presenza digitale.

Il principio conclusivo è semplice:

La discrezione è utile soltanto quando aumenta realmente la sicurezza.

Nota metodologica

Il riferimento all’OPSEC non implica che la Grey Man Theory costituisca una dottrina militare ufficiale.

I due concetti vengono messi in relazione esclusivamente per evidenziare l’importanza della gestione consapevole delle informazioni e degli indicatori comunicati involontariamente.

Fonti istituzionali essenziali

National Institute of Standards and Technology – NIST
Operations Security, definizione del Computer Security Resource Center.

Defense Counterintelligence and Security Agency – DCSA
Operations Security.

Defense Contract Management Agency – DCMA
The OPSEC Cycle Explained.

Cybersecurity and Infrastructure Security Agency – CISA
Manage Your Online Presence; Staying Safe on Social Networking Sites.

Disclaimer

Questo articolo ha finalità esclusivamente informative ed educative. I principi descritti devono essere adattati al contesto e non devono ostacolare l’azione delle autorità, dei soccorritori o l’accesso all’assistenza in caso di emergenza.

L'articolo Grey Man, OPSEC e sicurezza digitale proviene da Associazione Italiana Preppers.

L’anarcosindacalismo versus la «ribellione contro il lavoro» – Seconda Parte

di: iene
12 Luglio 2026 ore 22:02

Prima Parte

L’anarco-sindacalismo nei film e nei documentari

La Patagonia rebelde (1974) di Hector Olivera – trasposizione cinematografica di uno degli episodi più tragici della storia dell’anarco-sindacalismo argentino -, e The Wobblies (1979) di Stewart Bird e Deborah Shaffer – un documentario che rende omaggio all’eredità dell’IWW -, condividono un impulso ideologico simile. Entrambi i film mostrano un affetto nostalgico per una solidarietà militante che sembra essersi erosa nel contesto contemporaneo dove il sindacalismo è identificato con le organizzazioni burocratiche (AFL–CIO e l’International Brotherhood of Teamsters.1)


Scena tratta dal film “La Patagonia rebelde”

La Patagonia rebelde riconosce apertamente il debito del movimento operaio argentino verso l’anarco-sindacalismo. Il film di Olivera sintetizza la tradizione del thriller politico,2 inaugurata da Francesco Rosi,3 con elementi di genere in gran parte derivati dai western e dai “film gaucho.”4 Il risultato è una narrazione in cui l’agenda ideologica appare intrigantemente distorta.

Prodotto in un momento storico turbolento per l’Argentina – e che da lì a poco sarebbe passata verso una severa repressione statale -, il film potrebbe essere visto come un’esortazione allegorica dei giorni di gloria degli anni Venti.

Al contrario, la conclusione pessimistica di Olivera, che descrive accuratamente la brutale strage di millecinquecento scioperanti e leader anarco-sindacalisti da parte dei militari durante lo sciopero della Patagonia del 1921, offre poche speranze per un ringiovanimento dell’anarco-sindacalismo negli anni ’70. Il periodo che va dal 1973, quando La Patagonia rebelde venne girato sotto l’egida della casa di produzione di Olivera, al 1974, quando il film fu soppresso da un governo meno tollerante – nonostante avesse riscosso un notevole successo al botteghino -, è similare a quello raccontato dal film stesso riguardo il passaggio avvenuto dal liberalismo ipocrita all’autoritarismo palese.

Ad esempio, la Confederación General del Trabajo de la República Argentina (CGT), costituita negli anni ‘30, era un sindacato vagamente socialdemocratico che conservava alcune tracce del sindacalismo militante fiorito negli anni ‘20. Ma quando nel 1974 il regime di destra di Isabel Perón sostituì quello leggermente più tollerante del marito, lo Stato decise di sradicare ogni traccia di opposizione di sinistra.

Dennis West osserva che «nel periodo d’oro del Cinema Novo brasiliano, il governo permetteva la proiezione di film sovversivi ma allegorici, presumibilmente perché potevano essere compresi o attrarre solo una manciata di intellettuali.»5 Tuttavia, West conclude che la rievocazione delle lotte passate da parte di Olivera fosse una provocazione eccessiva per i peronisti argentini reazionari – i quali esercitavano un potere altrettanto forte. L’importanza di questo film deriva dalla sua peculiare fusione di elementi populisti e radicali. In quanto esempio di cinema del Terzo Mondo, non si conforma alle formule “decostruttive” rigide proposte da alcuni critici. Tuttavia, la sua accessibilità non implica alcuna capitolazione all’ideologia dominante. La Patagonia rebelde si apre con un flash-forward in cui un anarchico lancia una bomba contro il tenente colonnello Zavala, l’emissario del governo che ha orchestrato la repressione contro la leadership anarco-sindacalista e il massacro in Patagonia. Il film impiega sottilmente figure composite per rappresentare personaggi storici reali, e questa sequenza iniziale rielabora l’omicidio compiuto da Kurt Wilckens (un anarchico tedesco che in origine era stato, ironia della sorte, un pacifista tolstojiano; la sua complessa discendenza politica non è menzionata nel film) ai danni dello spietato colonnello Varela, trasformando l’atto in un ritratto vagamente romanzato di vendetta disperata.6

Copertina del supplemento de La Protesta, “Causas y efectos. La tragedia de la Patagonia y el gesto de Kurt Wilckens,” a. VIII, n. 299, 31 Gennaio 1929

Come dimostra Osvaldo Bayer nella sua vivace biografia di Severino di Giovanni,7 la quasi totale eradicazione del movimento anarco-sindacalista da parte dell’élite argentina costrinse gli anarchici disperati ad adottare tattiche sempre più violente. L’anarco-sindacalismo si è spesso rivelato una tendenza controversa all’interno dello stesso anarchismo, poiché molti anarco-comunisti, in particolare Petr Kropotkin, sostenevano frequentemente che l’orientamento sindacalista fosse suscettibile a strategie riformiste che avrebbero ostacolato la trasformazione sociale. Gli anarco-sindacalisti di principio come Rudolf Rocker risposero a questi avvertimenti, sostenendo che la struttura decentralizzata dei singoli sindacati prefigurasse i contorni di una società post-rivoluzionaria.8

Dall’inizio de La Patagonia rebelde alla sua amara conclusione, Olivera sottolinea l’evidente divisione tra gli anarco-sindacalisti: da una parte gli intellettuali che promuovono, a livello teorico, ciò che Rocker definiva lo «sciopero sociale» — un intervento volto alla «protezione della comunità contro le conseguenze più perniciose del sistema attuale»9 —, dall’altra gli organizzatori che tentano attivamente di realizzare un evento catalitizzatore di questo tipo.

Olivera illustra questa opposizione tra pensatori e uomini d’azione attraverso l’antagonismo fraterno dei vecchi idealisti anarchici. Lo spagnolo Graña e il burbero, e alla fine martirizzato, bakuninista tedesco Schultz si scontrano energicamente con i loro compagni altrettanto altruisti ma più pragmatici – in particolare il giovane spagnolo Antonio Soto. Sebbene Schultz e Soto diventino compagni inseparabili, uno dei pochi momenti comici del film è una riunione sindacale in cui Graña viene rimproverato per aver blaterato sui classici anarchici e gli viene detto di riservare la sua esegesi per l’incontro dedicato alle questioni teoriche. Nonostante queste battute scherzose rivolte agli ideologi loquaci, La Patagonia rebelde condivide la malinconica speranza di Schultz per un “paradiso terrestre,” che appare come un obiettivo sempre più sfuggente man mano che il film procede. L’opera cinematografica è uno dei pochi esempi di cinema anarchico che esamina un’alleanza tra lavoratori urbani e rurali e, mentre Olivera sposta la sua narrazione da Buenos Aires a Rio Gallegos, lo stile cinematografico assume un ritmo frenetico che rivaleggia con gli spaghetti western di Leone; lo stile di montaggio a scatti ricorda in qualche modo Bonnie and Clyde (1967) di Arthur Penn. Mentre la prima parte del film impiega uno stile classico e sobrio (principalmente primi piani e inquadrature a due) per rafforzare la precaria alleanza tra la “bandiera nera dell’anarchia e la bandiera rossa del sindacalismo”, le sequenze dedicate allo scontro tra i militari e l’“Associazione dei Lavoratori Liberi” della Patagonia presentano zoom, rapidi movimenti della [macchina da presa] sul carrello e un uso sapiente del montaggio.

Il campo lungo dell’esercito che brandisce le armi spinge lo spettatore a considerare gli anarchici come vittime indifese. Il film è limitato da una traiettoria narrativa un po’ meccanicistica dove lo status degli oppressi-vittime è inalterabile; in ultima analisi il governo e i militari, nonostante le loro intenzioni malvagie, sono più astuti degli scioperanti. Sorprendentemente l’odioso Zavala è uno dei personaggi psicologicamente più complessi del film. La sua trasformazione da conciliatore pragmatico a spietato autocrate è presentata in modo più lucido rispetto al pensiero, a tratti confuso, dei leader sindacalisti. In larga misura, la discesa di Zavala verso l’approvazione dello spargimento di sangue rispecchia le politiche del regime apparentemente “liberale” del presidente argentino Yrigoyen durante gli anni ’20 (questo leader “riformista” approvò diversi massacri di lavoratori durante una presidenza ignominiosa) e prefigura il pseudo-riformismo altrettanto incoerente dei peronisti.

Le acque ideologiche si confondono ulteriormente in diverse sequenze dove compaiono dei criminali comuni – il sedicente “Consiglio Rosso”, che tenta di infiltrarsi nel movimento anarco-sindacalista. La sua presenza in Patagonia fornisce al governo di Buenos Aires una comoda scusa per una politica di brutale repressione. Questi invadenti agenti provocatori non sono dissimili dai pistoleros, le cui tattiche di disturbo si sono rivelate debilitanti nel corso della storia del movimento anarchico spagnolo. Tuttavia, i chiassosi membri del Consiglio Rosso sono, forse, giustamente turbati dal puritanesimo radicato degli anarco-sindacalisti. Quando Schultz inveisce contro gli effetti deleteri dell’alcol, un chiassoso membro del Consiglio Rosso osserva che gli anarchici «sembrano preti». Come i loro compagni spagnoli, i sindacalisti argentini univano la militanza a un regime personale ascetico. Non è chiaro se Olivera stia affermando il loro credo laico o commenti indirettamente la repressione statalista che avrebbe segnato la storia argentina nei successivi sessant’anni. Soto sopravvive ai massacri imminenti fuggendo a cavallo, mentre Schultz è una delle tante vittime del regime.

Sebbene gli obiettivi sindacalisti non siano identici all’agenda anarchica generale, la maggior parte degli anarchici, almeno fino a poco tempo fa, sarebbero stati concordi con la frase del sindacalista francese Fernand Pelloutier, secondo cui «l’emancipazione della classe operaia deve essere fatta attraverso l’auto-emancipazione e che tale emancipazione deve essere raggiunta attraverso la creazione di istituzioni controllate e organizzate dai lavoratori stessi – dalle quali avrebbero ottenuto l’educazione morale e tecnica adeguata per una futura società senza padroni.»10

Passare da La Patagonia rebelde a un documentario americano sull’IWW potrebbe sembrare un notevole salto spazio-temporale; ma c’è sempre stata una discreta quantità di contaminazione internazionale all’interno delle file degli anarco-sindacalisti. Benjamin Martin, ad esempio, ipotizza che il segno distintivo “one big union” dell’IWW fosse senza dubbio «ben noto ai sindacalisti di Barcellona e potrebbe essere stato all’origine del termine sindicato único.»11

L’IWW, uno dei pochi sindacati americani impegnati, nonostante le numerose difficoltà, per l’auto-emancipazione dei lavoratori, compì uno sforzo notevole per creare una “nuova società all’interno del guscio di quella vecchia”. La trilogia U.S.A. di John Dos Passos contribuì a diffondere l’immagine dei Wobblies come fusione tra il radicalismo e l’individualismo americano per antonomasia. Dopo la scomparsa del sindacato, Hollywood rese spesso un tributo ambivalente alla sua eredità, alludendo ai Wobblies con condiscendente stupore. Quando divenne evidente che il sindacato, un tempo temuto, non sarebbe risorto, il cinema hollywoodiano colse la palla al balzo nel riesumare i ricordi degli amabili Wobblies. Hallelujah, I’m A Bum (1933) di Lewis Milestone, ad esempio, prende il titolo da una canzone dei Wobblies – che in questo caso è privata delle sue implicazioni radicali. Molti anni dopo, Hammett (1982) di Wim Wenders, un fantasioso resoconto dei primi anni dello scrittore di gialli hard-boiled, ritraeva un Wobbly anziano e innocuo e accattivante. Eli (interpretato da Elisha Cook Jr), un tassista burbero ma affabile, viene salutato dal personaggio principale – ex agente della Pinkerton e futuro membro del Partito Comunista – come “l’ultimo degli organizzatori dell’IWW”. Eli risponde in un modo che deve aver sconcertato i fan in gran parte apolitici di Wenders: “in realtà sono un anarchico con tendenze sindacaliste.”

Scena tratta dal film-documentario “The Wobblies”

The Wobblies (1979) di Stewart Bird e Deborah Shaffer è un film molto più serio, un documentario che cerca di far rivivere i ricordi storici di un’epoca dove il sindacalismo conviveva con la possibilità di un’insurrezione operaia. (Il film di Bird e Shaffer non perde tempo nel raccontare la storia apocrifa del soprannome Wobbly — presumibilmente derivato dalla pronuncia errata dell’acronimo dell’organizzazione da parte di un proprietario di un ristorante cinese-americano). Sebbene The Wobblies sia notevolmente più radicale di qualsiasi cosa immaginata da Hollywood, è problematico perché non riconosce l’ispirazione anarco-sindacalista che ha guidato l’IWW sin dalla sua fondazione  nel 1905 (il sindacato è adesso una piccola setta; il film trascura di menzionare che l’IWW esista ancora anche se in una forma meno visibile). Bird e Shaffer hanno semplicemente affermato che «[l’IWW] fosse uno degli argomenti di cui le persone trovavano estremamente difficile parlare… Ogni volta che veniva fuori quel tipo di argomento, calava un velo di silenzio, il che ci causava molta frustrazione.»12

Sebbene fosse indubbiamente vero che i Wobblies, ormai anziani, trovassero difficile parlare dei dibattiti interni — e la riluttanza dei registi a riportare tali dibattiti nella loro voce fuori campo non può certamente essere attribuita alla malafede —, la mancata enfasi sulle componenti anarchiche e anarco-sindacaliste – che sono state un aspetto estremamente vitale dell’eredità dell’IWW -, si traduce in una serie di strane lacune in tutto il documentario.

Il fatto che i leader Wobblies come William “Big Bill” Haywood, Lucy Parsons ed Elizabeth Gurley Flynn abbiano percorso una strada pericolosa e, agli occhi di molti, tragica, dall’anarco-sindacalismo de facto alla torta di mele stalinista 13 del Partito Comunista degli Stati Uniti, viene completamente ignorato da Bird e Shaffer.

Questa negligenza sulle sfortunate realtà politiche non è intenzionale; è, però, indissolubilmente legata alle strategie narrative diventate sempre più popolari nei documentari americani che, tra la fine degli anni ’70 e l’inizio degli anni ’80, hanno cercato di emulare le tecniche della storia orale. Film come The Wobblies, Seeing Red (1984) e The Good Fight intrecciano le interviste tra i partecipanti anziani dei movimenti radicali, filmati d’archivio e una narrazione fuori campo contenuta. Questo stile, quasi stereotipato, presenta numerosi vantaggi: gli anziani radicali sono spesso attraenti e un approccio sintetico consente una panoramica informativa su argomenti che raramente, se non mai, sono stati affrontati nel cinema mainstream. Un pubblico, ignaro di come negli ultimi cento anni i lavoratori ribelli abbiano costantemente scoperto alternative radicali al sindacalismo convenzionale, può conoscere la storia nascosta dell’America in una forma insolitamente accessibile.

Eppure proprio l’accessibilità – o la consumabilità, per usare un termine più dispregiativo –, di questi film indica la debolezza intrinseca [di The Wobblies e] del rifiuto educato di Bird e Shaffer nello smuovere le acque e fornire così un resoconto storico dell’IWW che ne abbracci la complessità. Il fatto che una New Left14 invecchiata non volesse riaprire antiche ferite, né smascherare, al contempo, come la Old Left fosse lacerata da lotte interne feroci quanto quelle avvenute negli anni ’60, dimostrava come l’esaurimento dell’energia radicale alla fine degli anni ’70 generasse un desiderio di un passato sereno e monolitico. Il rifiuto dell’auto-riflessione in un film come The Wobblies non è semplicemente il prodotto di un conservatorismo stilistico che alcuni critici hanno trovato carente. Tale modo di fare ha permesso ai registi nostalgici di costruire la propria versione del Fronte Popolare – dove le differenze vitali tra anarchismo, liberalismo, stalinismo e trotskismo svaniscono mentre gli spettatori rimangono rassicurati da un caldo bagliore avvolgente. Non c’è bisogno di approvare le preferenze estetiche di Noel King per ammettere che la feticizzazione dell’autenticità personale e dell’umanesimo etico nostalgico – che egli individua nel film Union Maids (1977) -, sia evidente anche in The Wobblies.15

È vero che The Wobblies include una frase del boscaiolo Tom Scribner sulle furibonde dispute tra anarchici e bolscevichi del Pacifico nord-occidentale riguardo la notizia della Rivoluzione russa giunta ai membri dell’IWW. Tuttavia, si tratta solo di un riferimento aneddotico su una scissione dalle conseguenze di vasta portata. La decisione di Bird e Shaffer di limitare la loro panoramica sull’IWW al periodo precedente al 1917, evita il mutevole rapporto dell’organizzazione con il Partito Comunista e trascura la partecipazione degli anarco-sindacalisti.16 Certo, The Wobblies rende un servizio informando il pubblico che l’IWW fosse l’unica setta radicale nella prima parte del ventesimo secolo ad accogliere gli afroamericani tra le sue file a braccia aperte – e il film mette in risalto i ricordi di un Wobbly nero, James Fair. Tuttavia, il film trascura completamente di menzionare una donna di colore come Lucy Parsons che è stata tra le fondatrici dell’IWW e, a quanto si dice, un’oratrice potente quanto Big Bill Haywood o Elizabeth Gurley Flynn. È possibile che i registi fossero riluttanti a mettere in risalto i contributi della Parsons perché il suo successivo stalinismo la rese un paradigma tutt’altro che esemplare della militanza nera del ventesimo secolo?

Una sequenza dedicata allo sciopero tessile di Lawrence (Massachusetts) del 1912, illustra sia i punti di forza che le debolezze della storiografia divulgativa dei Wobblies. Bird e Shaffer presentano le interviste fatte a Angelo Rocco, uno dei Wobblies sopravvissuti – un uomo ormai anziano che all’epoca dello sciopero aveva diciannove anni. I suoi ricordi dello sciopero sanguinoso riescono a fornire una testimonianza commovente di un’epoca meno cinica e più militante. Le interviste sono intervallate dalle riprese dei murales di Ralph Fasanella che commemorano lo sciopero; la sincerità della sua arte popolare la protegge dal kitsch. Si fa riferimento anche a Joseph Ettor e Arturo Giovannitti, due leader dell’IWW falsamente accusati, in un processo farsa, di cospirazione (seminare il caos nelle fabbriche) e incitamento a commettere omicidi

Eppure Bird e Shaffer, che introducono questa sequenza con filmati d’archivio di immigrati che affrontano i rigori della terza classe, considerano lo sciopero di Lawrence importante soprattutto per il suo ruolo emblematico – un caso di studio che illustra la crescente partecipazione al movimento operaio radicale di questi lavoratori appena arrivati [negli Stati Uniti]. Sebbene il contributo sindacalista degli italo-americani sia innegabilmente importante, il film evita di affrontare le questioni strategiche cruciali che preoccupavano la base dopo la conclusione relativamente positiva dello sciopero. Le rivendicazioni industriali locali sono importanti per promuovere le riforme, ma possono mai innescare una rivoluzione sociale che abolisca il lavoro salariato? La struttura di un sindacato dovrebbe essere decentralizzata per incoraggiare l’azione diretta spontanea, o una struttura organizzativa più rigida può determinare meglio quando l’agitazione è appropriata?17

Queste polemiche sono state apparentemente considerate troppo astratte per un pubblico generale e forse avrebbero sminuito gli sforzi dei registi nel dipingere i Wobblies come eroi americani semplici e autoctoni. Nonostante la tolleranza dell’IWW per l’azione diretta ingegnosa, l’andamento dello sciopero di Lawrence fu determinato dai lavoratori stessi, non dalla leadership – per quanto decentralizzata potesse essere. Eppure The Wobblies rende omaggio a un sindacato e ignora il rapporto tra le esigenze della base e i dettami dell’organizzazione.

La decisione dei registi di ingaggiare Roger Baldwin (che guidava l’American Civil Liberties Union (ACLU) e accettò di espellere la comunista Elizabeth Gurley Flynn dall’organizzazione) come narratore del film, diventa una componente essenziale della semplicità cauta di questo documentario. Come lo storico Shelby Foote, narratore-protagonista di The Civil War di Ken Burns, Baldwin narra con un fascino burbero. La scelta di The Wobblies di puntare sul fascino piuttosto che sulla complessità lo rende un film ben intenzionato ma lontano dall’essere definitivo. Bird e Shaffer trascurano completamente, ad esempio, l’affascinante alleanza tra gli intellettuali del Greenwich Village, in particolare John Reed e Mabel Dodge, e i lavoratori della seta di Paterson durante lo sciopero del 1913. In un’epoca dove l’avanguardia sembra aver reciso i propri legami con l’attivismo politico, le implicazioni dello spettacolo organizzato dai lavoratori della seta al Madison Square Garden (con l’aiuto di molti artisti e intellettuali) sembrerebbero un argomento ovvio da esplorare.18

Valutare i punti di forza e di debolezza di The Wobblies ci costringe a considerare il paradosso secondo cui alcune fazioni del movimento anarchico vogliono recuperare la zelante promozione dell’IWW di “un unico grande sindacato” (sostenuta da riviste come Libertarian Labor Review e Ideas and Action), mentre altre voci anarchiche, altrettanto influenti, considerano retrograda l’ossessione del sindacato sull’organizzazione puramente industriale. Eppure, all’inizio degli anni ’90, l’anarchico “neo-individualista” Hakim Bey, noto per i suoi manifesti lirici che promuovevano l’istituzione di “zone autonome temporanee”, difese con vigore la sua decisione di aderire alla sezione newyorkese degli artisti e degli scrittori dell’IWW. Bey ha affermato che «sebbene ci opponiamo all’idea del costrutto sociale ‘lavoro’… siamo ben lontani dall’opporci ai lavoratori,» sfidando poi «l’IWW a ampliare i propri orizzonti oltre la coscienza di classe, proprio come noi sfidiamo i punk (o gli ambientalisti) a diventare più consapevoli della classe, del lavoro e della storia anarchica.»19 Se si riuscisse a costruire un ponte tra queste correnti anarchiche disparate, forse il film di Bird e Shaffer non sarebbe più considerato un mero esercizio di nostalgia di sinistra.

Scena tratta dal film “Metello”

Proprio come l’IWW poteva paradossalmente incarnare le aspirazioni sindacaliste e quelle “anti-lavoro,” molti film, la maggior parte dei quali realizzati da esponenti della sinistra non anarchica, celebrano i movimenti operai radicali mettendo,al contempo in discussione la sacralità del lavoro. Metello (1970) di Mauro Bolognini,20 ad esempio, racconta la conversione di un operaio italiano dall’anarchismo al socialismo militante durante gli anni Ottanta del diciannovesimo secolo. Sebbene l’omonimo protagonista si affezioni più a Marx che a Bakunin, la sua predilezione per gli scioperi selvaggi assomiglia molto alle aspirazioni dei sindacalisti di fine Ottocento. Eppure, durante lo sciopero culminante del film, un collega di Metello osserva che preferirebbe non lottare per il discutibile “diritto al lavoro.” Questa osservazione estemporanea mette in discussione la sacralità del lavoro insita nell’agenda produttivista del socialismo e dell’anarco-sindacalismo – nonostante Metello evochi un momento della storia italiana dove il socialismo e le rivendicazioni del sindacalismo riformista stavano soppiantando il precedente movimento di massa anarchico. Betto Lambretti, un anziano militante anarchico, è l’incarnazione scoscesa dell’altruismo puro nel film. Ma Bolognini e lo sceneggiatore Suzo Cecchi D’Amico lo ritraggono come una reliquia del passato, nobile seppur eccentrica. Metello “rende omaggio agli anarchici”, ma li considera puristi – il cui idealismo è stato sommerso dalla marea della storia (esemplificata dalla realpolitik sindacalista).


Continua…


Note

1Nota del blog. Nel caso italiano abbiamo i sindacati confederali quali CGIL, UIL e CISL

2Nota del blog. I film “thriller politici” sono un sottogenere cinematografico che unisce la tensione e il ritmo serrato del thriller con le dinamiche oscure del potere. Esplorano cospirazioni, spionaggio e lotte istituzionali, analizzando come le decisioni di governi e multinazionali influenzino la vita dei singoli individui e della società.

3Nota del blog. Porton si riferisce ai seguenti film di Rosi: Salvatore Giuliano (1962), Le mani sulla città (1963), Il caso Mattei (1972), Cadaveri eccellenti (1976). Riguardo altri “thriller politici” italiani segnaliamo Elio Petri, A ciascuno il suo (1967) e Todo modo (1976), Roberto Faenza, H2S (1969), e Corrado Farina, …hanno cambiato faccia (1971).

4Nota del blog. Come spiega Carolina Rocha, i “gaucho films” o “cinematografia gauchesca” erano incentrati sugli abitanti rurali della pampa e rappresentati come precursori della nazione argentina. A partire dal 1968 – periodo in cui vi era la dittatura di Juan Carlos Onganía -, le case di produzione cinematografiche, incoraggiate dalla Legge 16995 (che classificava i film come produzioni «A» (di alta qualità) o «B» (di qualità inferiore)) e dalla retorica del “ser nacional” (trad.: essere nazionale), produssero «diversi film che rappresentavano il passato nazionale come mezzo per rafforzare l’identità argentina.» (C. Rocha, Argentine cinema and national identity (1966-1976), Liverpool University Press, Liverpool, 2018, p. 74). «Questo interesse per il passato,» spiega Rocha, «mirava a rafforzare l’identità nazionale argentina, soprattutto in un momento in cui l’Argentina si sforzava di mantenere la propria indipendenza finanziaria e culturale. I tumultuosi avvenimenti politici che hanno caratterizzato l’Argentina negli anni ’60 hanno certamente suscitato preoccupazioni riguardo l’identità del paese e il suo ruolo tra le altre nazioni.» (op. cit., p. 76)Questo stato di cose, quindi, ha influito sulla produzione cinematografica argentina: «da un lato, la rappresentazione dello stile gauchesco in un’epoca in cui il discorso ufficiale argentino sottolineava la modernizzazione […]; dall’altro, il ritorno al passato autoctono era uno degli obiettivi dei movimenti di decolonizzazione e di liberazione dei primi anni ’60.» (ibidem)

5Vedere Dennis West, recensione de Rebellion in Patagonia, Cineaste 10, no. 1 (Winter1979–1980): 50–52.

6Nota del blog. Sulle vicende della Patagonia rebelde, Gustav Wilckens e la morte di Varela, si vedano: Diego Abad de Santillán, LA FORA. Ideología y trayectoria del movimiento obrero revolucionario en la Argentina, Libros de Anarres, Buenos Aires, 2005, pp. 267-268; Causas y efectos. La tragedia de la Patagonia y el gesto de Kurt Wilckens, La Protesta. Suplemento Quincenal, a. VIII, n. 299, 31 Gennaio 1929. Riportiamo per intero l’articolo Wilckens di Severino Di Giovanni, pubblicato su Culmine. Rivista anarchica, a. I, n. 1, 1 Agosto 1925: «Ricordiamolo in tutti gli attimi della sua laboriosa ed eroica vita; ricordiamolo oscuro milite nella lontana terra tedesca nel seno delle miniere della Ruhr e rivoltoso incitatore alla ribellione, nello stato della Virginia. Oscuro senza nome nei lavori della demolizione, radioso nell’opera colossale realizzata. Giustiziere cosciente ed umano, sprezza la sua vita nobile per salvare una bimba che incoscia corre pericolo e benchè sfragellato, nella possanza costante di punire il carnefice, dopo avergli tirato una bomba, gli scarica addosso anche diversi colpi della sua rivoltella. Così, bello e terribile, buono e vendicatore, lo ricordiamo ancora una volta in questo secondo anniversario della sua tragica scomparsa. Gloria, o Kurt Wilckens, eroico valoroso! Anche noi, falange ribelle di minatori, che nel ventre buio dell’umanità battiamo le ferree pareti del pregiudizio con il piccone demolitore, alla luce flebile di una lampada che man mano all’aumento del cibo spande più radiosa la sua luce, non possiamo tralasciare di gettare in quest’antro pauroso e nero la nostra voce metallica, se non altro per fare risentire l’eco non sorso, ma squillante tutto in un maschio risveglio. E se quest’anno la protesta piazzaiuola non ha rintronato agli orecchi dei superstiti carnefici dei 1500 proletari trucidati nelle lontane terre di Santa Cruz, non per questo la innumerevole schiera dei senza nome, che in quelle regioni hanno vissuto giorni di terrore raccapricciante e che sopravvissuti alla immensa ecatombe ordinata dal colonnello Ettore Varela alle sue genti ubbriache di odio, di vino e di sangue, dimenticheranno il loro vendicatore, il generoso Wilckens. Tremino tutti gli autori di quell’orgia di sangue, ludibrio e vergogna di questa terra…democratica che diede i natali a Bernardino Rivadavia. Essi, gli scampati, spettri viventi, ridotti dal vostro terrore nella più squallida miseria, in questi giorni in omaggio al giustiziere di Varela si mescoleranno con tutti i loro fratelli di passione e sventoleranno in alto al di sopra di tutto, la vera bandiera della rivolta umana. Kurt Wilckens nacque nell’anno 1887 in uno dei sobborghi di Amburgo (Germania). Minatore di mestiere, nelle gallerie sotterranee, onde lavorava per procacciarsi i mezzi del suo sostentamento, ai colpi sfibranti del piccone incominciò a sbocciargli in petto il fiore dell’Ideale anarchico ed a esso si donò tutto fino al sublime sacrificio. Propagandista sincero ed esuberante alla causa si mostrò attivissimo raccogliendo le sue forze, unendo sempre l’entusiasmo che sapeva comunicare a tutti quanti gli oppressi che a lui si avvicinavano, concentrava tutta la sua persona e le sue belle doti ad opere che egli riteneva ottime ed utili al di fuori di ogni bizantinismo. Tale in tutte le sue manifestazioni, conoscitore profondo del movimento e della dottrina anarchica, lo sostenne con dignità virile, non mancando mai in nessuno dei grandi avvenimenti ov’egli si trovasse vicino. Negli Stati Uniti, dove si era recato prima che scoppiasse la carneficina europea-mondiale, con ammirevole ardore prese parte attiva nel movimento ribelle della Virginia, segnalandosi per la sua vitalità rivoluzionaria. Arrestato fra gli applausi dei grossi yanqui dominatori delle miniere, che esigevano la sua deportazione. Ma egli, valendosi di ricorsi che la sua fertile mente gli era prodiga, potè abbandonare il carcere. Nel 1919 ritornò in Germania e li constatò amaramente che il nuovo regime installatosi nulla aveva di buono ed utile per le genti che anelavano la vera libertà. La falsa democrazia socialista di Ebert non faceva altro che ribattere le catene sotto le quali gemeva il popolo tedesco dai tempi del Kaiser. E dopo aver lavorato alcuni giorni nella fosca Ruhr, ritornò alla natale Amburgo e non incontrando neppure qui quel poco di pace, s’imbarcò mestamente per l’Argentina, incrociando per la seconda volta l’Oceano. Nella terra di Ameghino e di Alberdi, gli venne…democraticamente negata l’entrata al paese dal dipartimento di Immigrazione. Riconosciuto da una spia, questi lo denunciò alle autorità come elemento pericoloso. Per mezzo di un avvocato, ammiratore del suo Ideale, che lo difese con tanto calore e dopo aver passato vari mesi in prigione potè far valere il diritto di permanenza nell’Argentina, naturalmente sottomesso a vigilanza speciale dalla sbirraglia poliziesca. Come corrispondente del periodo anarchico “Alarm” di Amburgo, cominciò a svolgere le sue attività nel paese del “pesos.” Gli elementi reazionari, nel frattempo facevano sentire la pesantezza della loro tirannide nella Patagonia, falciando i migliori militanti della rivoluzione. In Buenos Aires e negli altri centri avanzati dell’Argentina fu necessario costituire dei comitati di agitazione. Kurt Wilckens formava parte di uno di questi comitati, sempre spiegando la sua attività. Il bavaglio si estendeva, arrivando a sopprimere ogni libertà di riunione e di parola. Tutto ciò però era inutile, lo scopo del governo era di far passare nel massimo silenzio quanto avveniva nel territorio di Santa Cruz. Sotto il terrore sanguinario del Varela cadevano uccisi 1500 lavoratori nel modo più barbaro che ricordi la storia del movimento rivoluzionario americano in generale, lasciando nell’incubo, nella misera e nel lutto i superstiti. Un grido unanime di collera si levò, fosco, dalle gole del popolo davanti a questo infame massacro che si vuole paragonare alla strage degli Ugonotti nella famosa “notte di S. Bartolomeo.” Ritornò Ettore Varela, l’Attila argentino, in Buenos Aires dopo aver ridotta la tragica Santa Cruz in un vasto cimitero di morti e di vivi. Corsero i ruffiani dalla società assassina, torbidi e cinici, ad applaudire e a gozzovigliare inneggiando alla feroce gesta. Il Wilckens, davanti a questo spettacolo ributtante, si ribellò e il 26 Gennaio 1923, incontrando il carnefice Varela nella pubblica via, gli lanciò una bomba lasciandolo cadavere come un cane idrofobo. Egli stesso, Wilckens, per salvare una bimba che casualmente si trovava in quei paraggi, con ammirevole sangue freddo, gli fece scudo col suo corpo rimanendo gravemente ferito. Giustizia era fatta! I massacrati di Santa Cruz erano in parte vendicati! La notizia, come folgore, corse in ogni angolo dell’Argentina, diffondendo nelle anime buone ed umane un gran sospiro di sollievo. Il nome di Kurt Wilckens diventava agli occhi del popolo la bandiera della Giustizia. I legislatori impauriti di portare davanti ai tribunali una figura così nobile e per evitare il processo che avrebbe accusati gli accusatori, decisero di farlo scomparire. Armarono la mano di un sicario, Pérez Millàn, e nell’alba del 16 Giugno 1923, vigliaccamente, mentre dormiva, gli scaricò la sua arma. L’assassino, che era carceriere, ributtante e calmo, aspettava con l’arma ancora fumante nelle mani la lode e la paga del suo…eroismo patriottico! Dopo 20 ore di agonia terminava di vivere quest’eroe dell’azione, forza sovrumana e demolitrice, cuore buono e fraterno. Nella notte seguente, paurosi e vili, becchini schifosi come contrabbandieri del decoro umano, i mandanti del delitto involarono il suo cadavere che la folla tumultuosa richiedeva per rendergli l’ultimo tributo d’affetto e l’omaggio di fraterna mestizia. Buenos Aires, Giugno 1925. Severino Di Giovanni.»

7Osvaldo Bayer, Anarchism and Violence: Severino Di Giovanni in Argentina—1923–1931 (London: Elephant Editions, 1987).

8Vedere Rudolf Rocker, Anarchism and Anarcho-Syndicalism (London: FreedomPress, 1988). Ed Andrew ci ricorda che Malatesta «considerava l’ “anarco-sindacalismo” come un termine bastardo: “o è uguale all’anarchia ed è quindi una parola che serve solo a confondere le idee, o è una cosa diversa dall’anarchia e perciò non può essere accettata dagli anarchici”» Andrew concludeva che «l’anarco-sindacalismo nasce quindi da un’unità dialettica, non da una semplice identità dell’anarchismo e del sindacalismo.» Vedere Ed Andrew, Closing the Iron Cage: The Scientific Management of Work and Leisure (Montreal: Black Rose Books, 1981), pp. 154–55. Nota del blog. La citazione di Malatesta è tratta dall’articolo Sindacalismo e anarchismo, Pensiero e Volontà, a. II, n. 6, 16 Aprile 1925, p. 126-128. Link.

9Rocker, Anarchism and Anarcho-Syndicalism, p. 39.

10Jeremy Jennings, Syndicalism in France: A Study of Ideas (New York: St Martin’sPress, 1990), p. 23.

11Benjamin Martin, The Agony of Modernization: Labor and Industrialization in Spain (Ithaca, N.Y.: Cornell University Press, 1990), p. 198.

12Dan Georgakas, The Wobblies, The Making of a Documentary: An Interview with Stewart Bird and Deborah Shaffer, Cineaste 10, no. 2 (Spring 1980): 15.

13Nota del blog. Ci si riferisce a una frase di Earl Browder, segretario del Partito Comunista degli Stati Uniti (CPUSA): «Il comunismo è americano come la torta di mele.» La citazione corretta è: «noi siamo americani e il comunismo è l’americanismo del ventesimo secolo» (What Is Communism? 8: Americanism – Who Are the Americans?, New Masses, Volume 15, n. 13, 25 Giugno 1935. Link ; Revolutionary Background of the United States Constitution, The Communist, Volume 16, n. 9, Settembre 1937. Link). Porton utilizza questo riferimento per sottolineare la natura autoritaria, pro-nazionalista statunitense e anti-rivoluzionaria di Browder e, più in generale, del CPUSA degli anni ‘30 e ‘40.

14Nota del blog. Vedasi Sinistra, nuova in Enciclopedia Treccani. Link

15Vedere Noel King, “Recent ‘Political’ Documentary: Notes on Union Maids and Harlan County USA,” Screen 22, no. 2 (1981): pp. 7–18. King sembra preferire i documentari neo-brechtiani come The Night Cleaners, che hanno riscosso successo soprattutto tra altri intellettuali neo-brechtiani.

16In una conversazione con l’autore (Maggio 1987), Dolgoff ammise che molti membri dell’IWW erano ben lontani dall’essere anarchici, ma raccontò dei suoi sforzi per mantenere una posizione anarco-sindacalista all’interno dell’organizzazione durante gli anni ’30. Si veda anche l’autobiografia di Dolgoff, Fragments: A Memoir (Cambridge, Regno Unito: Refract Publications, 1986), pp. 53–54.

17Queste domande sono tratte da Dubofsky, We Shall Be All, pp. 260–62.

18Per ulteriori informazioni sul “Paterson Pageant”, si veda Steve Golin, The Fragile Bridge: Paterson Silk Strike, 1913 (Filadelfia: Temple University Press, 1988). Nota del blog. In italiano si veda l’articolo di Linda Nochlin, Il Pageant dello sciopero di Paterson del 1913, Ácoma. Rivista internazionale di studi nordamericani, a. VI, n. 6, Primavera 1999, pp. 22-29. Link

19Hakim Bey, “An Esoteric Interpretation of the I.W.W. Preamble,” International. Review 1 (1991): p. 3. Per una visione meno benevola dell’anarco-sindacalismo e della recente incarnazione dell’IWW, si veda Michael William, “The ‘Bufe-ooneries’ Continue: A Response to Chaz Bufe’s ‘Primitive Thought’ and to the Misery of Anarcho-Syndicalism,” Demolition Derby 1 (s.d.): 18–29. Sulla stessa linea, P. D. Anthony scrive che «i sindacalisti si creano da soli l’impossibile dilemma di cercare di risolvere il problema dell’autorità, sottolineando l’importanza del lavoro, che, al giorno d’oggi, è inseparabile dal problema dell’autorità». Cfr. Anthony, The Ideology of Work (Londra: Tavistock, 1977), p. 110.

20Metello è tratto dal celebre romanzo di Vasco Pratolini. Secondo un critico italiano, il protagonista ha avuto la “maturità” di rifiutare l’anarchismo e abbracciare il socialismo tradizionale. Cfr. Vittorio Cordero Montezemolo, Conversazioni con Mauro Bolognini (Milano: Ministero degli Affari Esteri, 1977), pp. 158–163.

L’anarcosindacalismo versus la «ribellione contro il lavoro» – Seconda Parte ©, .

Radio DARC berichtet über USKA-Widerstand

26 Luglio 2026 ore 13:41

Radiomacher Wolf-Dieter, DL2MCD, hat auf Radio DARC berichtet, wie sich die USKA gegen die im Ernstfall drohende Beschlagnahmung der Funkanlagen der Schweizer Funkamateure wehrt.

Der Bund greift nach den Funkgeräten der Schweizer Funkamateurinnen und Funkamateure. Am 26.7.2026 schilderte Wolf-Dieter, DL2MCD, auf Radio DARC (KW: 6070 kHz und 9670 kHz) die Pläne des Eidgenössischen Departements für Verteidigung, Bevölkerungsschutz und Sport (VBS).

Die geplante Requisitionsverordnung erlaubt der Armee im Ernstfall den Zugriff auf technische Anlagen. Das VBS will die Ausrüstung im Krisenfall schlicht abholen. In ihrer Vernehmlassung fordert die USKA Kooperation statt Enteignung.

Beitrag von Radio DARC hören (MP3)

Zum Bericht der USKA

USKA Eingabe Vernehmlassung Requisition

Published: HB9HGH 2026-07-26 13:41:24

Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati

21 Luglio 2026 ore 15:45

Per anni l’idea di un attacco informatico condotto interamente da un agente di Intelligenza Artificiale è rimasta confinata ai laboratori di ricerca e alle presentazioni dei vendor. Oggi non è più così. La piattaforma Hugging Face, punto di riferimento mondiale per lo sviluppo e la distribuzione di modelli AI open source, ha confermato di essere […]

L'articolo Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati proviene da Securityinfo.it.

Grey Man nella pratica: ambiente, comportamento ed equipaggiamento

21 Luglio 2026 ore 11:30

Parte 2 – Applicare

Baseline, flusso ambientale, abbigliamento e comportamento: come adattarsi al contesto senza trasformarsi in un personaggio

Nella prima parte dello Speciale AIP dedicato al Grey Man abbiamo chiarito che la discrezione non consiste nel diventare invisibili e che non esiste un abbigliamento universalmente adatto a passare inosservati.

Ciò che appare normale in un luogo può risultare insolito in un altro.

Ma come si traduce questo principio nella vita reale?

La risposta non comincia dall’acquisto di uno zaino o dalla scelta di un colore.

Comincia dall’osservazione.

La linea di base: comprendere ciò che è normale

Possiamo utilizzare il termine baseline, o linea di base, per indicare l’insieme dei comportamenti, dei ritmi e delle caratteristiche che, in un determinato luogo e momento, appaiono ordinari.

Entrando in una stazione ferroviaria potremmo osservare persone che:

  • consultano i tabelloni;
  • utilizzano il telefono;
  • trascinano valigie;
  • aspettano sedute;
  • camminano verso i binari;
  • si fermano davanti ai distributori;
  • parlano a volume moderato.

In uno stadio, in una biblioteca, in un mercato o durante un’evacuazione, la linea di base sarà completamente diversa.

Osservare una baseline significa chiedersi:

  • come sono vestite mediamente le persone;
  • cosa trasportano;
  • a quale velocità si muovono;
  • quanto parlano;
  • dove si fermano;
  • quale livello di agitazione appare normale;
  • quali direzioni seguono;
  • quali comportamenti vengono accettati senza particolare attenzione.

Concetto AIP

Prima di cercare di confondersi con un ambiente, bisogna comprenderne la normalità.

La baseline non è però una formula matematica.

Una folla è composta da persone diverse. All’interno della normalità esiste sempre una certa variabilità.

Lo scopo non è diventare una copia degli altri, ma evitare incoerenze inutilmente evidenti.

Il flusso ambientale

Ogni ambiente possiede anche un proprio flusso: il modo in cui persone, mezzi e attività si muovono nello spazio.

In una stazione durante l’ora di punta il flusso può essere rapido e direzionale.

In una piazza turistica può essere lento e irregolare.

In una fila è quasi immobile.

Durante un’evacuazione può diventare veloce, confuso e mutevole.

Una persona può attirare l’attenzione non perché è vestita diversamente, ma perché interrompe il flusso.

Per esempio:

  • si ferma improvvisamente nel mezzo di un passaggio;
  • procede nella direzione opposta alla maggioranza;
  • cambia continuamente percorso;
  • cammina molto più velocemente o lentamente degli altri;
  • si volta ripetutamente;
  • rimane immobile dove tutti stanno lasciando il luogo.

Nessuno di questi comportamenti indica automaticamente un’intenzione ostile.

Può però rendere una persona più riconoscibile.

Il principio pratico è:

Comprendere il ritmo dell’ambiente ed evitare di interromperlo senza una ragione necessaria.

La sicurezza viene comunque prima della discrezione. Se il movimento della folla conduce verso un pericolo, seguirlo soltanto per non distinguersi sarebbe un errore.

La coerenza: quando qualcosa non torna

Spesso l’attenzione non viene attirata da un singolo elemento vistoso, ma da una contraddizione tra ciò che una persona sembra essere e ciò che sta facendo.

Per esempio:

  • appare rilassata ma controlla continuamente le uscite;
  • porta una borsa ordinaria ma la protegge in modo ossessivo;
  • sembra aspettare qualcuno ma osserva sempre lo stesso punto;
  • è vestita come gli altri ma si muove con un ritmo completamente diverso;
  • tenta di apparire distratta mentre controlla sistematicamente l’ambiente.

Questi comportamenti non permettono di conoscere le intenzioni della persona.

Rendono però la sua presenza meno facilmente spiegabile e quindi potenzialmente più interessante.

Per il Grey Man, aspetto e comportamento dovrebbero raccontare una storia semplice e coerente.

Non serve inventare una falsa identità.

Spesso basta non rendere misterioso ciò che non ha bisogno di esserlo.

Ridurre la descrivibilità

Immaginiamo di chiedere a qualcuno di descrivere una persona vista pochi minuti prima.

Probabilmente utilizzerà gli elementi più distintivi:

  • “quello con la giacca gialla”;
  • “quello con lo zaino militare”;
  • “quello con il cappello rosso”;
  • “quello che continuava a voltarsi”;
  • “quello che parlava ad alta voce”.

Questi elementi diventano appigli descrittivi.

Quando la discrezione è utile, può essere ragionevole ridurre:

  • grandi loghi;
  • scritte particolarmente provocatorie;
  • colori molto insoliti rispetto al luogo;
  • accessori appariscenti;
  • equipaggiamento tecnico esposto;
  • comportamenti ripetitivi;
  • voce eccessivamente alta;
  • ostentazione di oggetti costosi.

L’obiettivo non è cancellare la propria identità, ma evitare di creare senza necessità una caratteristica che permetta di essere immediatamente classificati.

Domanda pratica

Se qualcuno dovesse descrivermi tra dieci minuti, quale sarebbe la prima caratteristica che utilizzerebbe?

Il paradosso dell’equipaggiamento tattico

Uno degli errori più comuni consiste nel credere che uno zaino tattico diventi discreto semplicemente perché è nero, grigio o verde oliva.

Può comunque essere riconoscibile per:

  • pannelli MOLLE;
  • velcro per patch;
  • tasche modulari;
  • cinghie esterne molto evidenti;
  • moschettoni;
  • torce o utensili agganciati;
  • struttura particolarmente rigida.

In determinate circostanze questo non rappresenta alcun problema.

In altre può comunicare:

“Questa persona potrebbe trasportare attrezzatura interessante.”

Il materiale tattico non deve essere demonizzato. Deve essere scelto in base alla funzione e al contesto.

Una comune borsa urbana può contenere:

  • acqua;
  • torcia;
  • power bank;
  • kit di primo soccorso;
  • documenti;
  • radio compatta;
  • piccoli strumenti di emergenza.

Le capacità restano disponibili, ma non vengono necessariamente dichiarate.

Errore comune

Pensare che esista uno “zaino Grey Man” universale.

La discrezione non è una caratteristica assoluta dell’oggetto. Nasce dalla relazione tra oggetto, persona, comportamento e ambiente.

Scarpe, accessori e piccoli dettagli

Anche elementi apparentemente secondari contribuiscono alla percezione complessiva.

Le calzature devono essere funzionali, ma anche plausibili rispetto al contesto.

Scarponi da montagna sono normali su un sentiero, meno comuni in altri ambienti. Scarpe eleganti possono essere adatte a un centro direzionale e completamente inadatte durante un’evacuazione su terreno fangoso.

Lo stesso vale per:

  • orologi costosi;
  • gioielli;
  • grandi loghi;
  • accessori tecnici;
  • profumi particolarmente intensi;
  • oggetti rumorosi;
  • strumenti appesi all’esterno dello zaino.

Non è necessario eliminare ogni elemento personale.

Bisogna però ricordare che la nostra presenza viene comunicata attraverso l’insieme dei dettagli.

Il corpo comunica prima delle parole

Una persona che desidera essere discreta potrebbe commettere l’errore di:

  • evitare ossessivamente il contatto visivo;
  • mantenere sempre il capo abbassato;
  • camminare sistematicamente vicino ai muri;
  • controllare continuamente chi si trova alle spalle;
  • cambiare bruscamente direzione;
  • osservare insistentemente uscite e telecamere;
  • stringere lo zaino al petto;
  • apparire eccessivamente rigida.

Questi comportamenti possono attirare più attenzione di un atteggiamento naturale.

Il Grey Man non dovrebbe sembrare furtivo.

L’ambiente può essere osservato anche attraverso azioni normali: consultare un tabellone, guardare una vetrina, scegliere un punto con una buona visuale o cambiare posizione con calma.

Anche il contatto visivo deve rimanere naturale.

Fissare insistentemente le persone può risultare invasivo. Evitare ostentatamente lo sguardo di chiunque può apparire altrettanto insolito.

La consapevolezza può essere elevata internamente senza essere ostentata esternamente.

Anche la voce comunica

La discrezione non è soltanto visiva.

Ogni ambiente possiede un proprio livello sonoro.

In una biblioteca si parla diversamente rispetto a uno stadio. In un vagone ferroviario silenzioso, una telefonata ad alta voce può rendere una persona immediatamente memorabile.

Durante una situazione di emergenza, discutere pubblicamente delle proprie scorte, delle attrezzature possedute o della destinazione scelta può comunicare informazioni non necessarie.

La voce può rivelare:

  • agitazione;
  • intenzioni;
  • destinazioni;
  • disponibilità di risorse;
  • competenze;
  • informazioni familiari.

Essere Grey Man non significa non parlare.

Significa valutare quanto, come e con chi parlare.

Discrezione non significa vulnerabilità

Il Grey Man viene talvolta descritto come una persona che dovrebbe sembrare debole, povera o priva di risorse.

Questa interpretazione può essere controproducente.

In alcuni ambienti, apparire eccessivamente vulnerabili potrebbe aumentare il rischio di essere selezionati come bersaglio.

La discrezione non coincide con la sottomissione.

Un atteggiamento equilibrato comprende:

  • postura sicura ma non aggressiva;
  • movimenti calmi;
  • attenzione all’ambiente;
  • capacità di mantenere una distanza adeguata;
  • decisioni semplici e tempestive;
  • assenza di provocazioni;
  • disponibilità ad allontanarsi prima che una situazione peggiori.

Preparare le decisioni

L’indecisione può rendere più visibili.

Fermarsi improvvisamente, tornare più volte sui propri passi, controllare continuamente il telefono o discutere animatamente su cosa fare può attirare attenzione.

Conoscere in anticipo:

  • le principali uscite;
  • un punto di incontro familiare;
  • modalità alternative di comunicazione;
  • percorsi secondari;
  • ciò che deve essere portato con sé;
  • le condizioni che suggeriscono di lasciare un luogo;

può ridurre l’incertezza.

La preparazione riduce il numero di decisioni che devono essere improvvisate sotto stress.

Un piano non deve essere rigido. Deve fornire opzioni.

Grey Man e consapevolezza situazionale

Grey Man e consapevolezza situazionale sono collegati, ma non equivalenti.

La consapevolezza situazionale riguarda la capacità di:

  1. percepire ciò che accade;
  2. comprenderne il significato;
  3. valutarne la possibile evoluzione;
  4. decidere come comportarsi.

Il Grey Man riguarda soprattutto la gestione di ciò che la propria presenza comunica agli altri.

Una persona può essere discreta ma totalmente inconsapevole di ciò che accade.

Un’altra può essere molto attenta, ma manifestare la propria vigilanza in modo così evidente da attirare l’attenzione.

La condizione ideale consiste nel combinare le due capacità:

  • osservare senza fissare;
  • valutare senza giudicare troppo rapidamente;
  • decidere senza agitarsi;
  • muoversi senza attirare inutilmente attenzione.

Le sette domande del Grey Man

Prima di entrare in un ambiente o affrontare uno spostamento può essere utile chiedersi:

1. Qual è la linea di base?

Come sono vestite le persone? Cosa trasportano? Come si comportano?

2. Qual è il flusso?

Dove si muovono? A quale velocità? Dove si fermano?

3. Cosa attira l’attenzione?

Oggetti costosi, abbigliamento incongruo, movimenti nervosi o voce alta?

4. Cosa comunica il mio equipaggiamento?

Suggerisce valore, capacità, autorità, vulnerabilità o disponibilità di risorse?

5. Il mio comportamento è coerente?

Ciò che faccio appare naturale rispetto al luogo e alla situazione?

6. Come sarei descritto?

Quale sarebbe la prima caratteristica utilizzata per identificarmi?

7. In questo scenario è davvero utile essere discreti?

Oppure sarebbe più sicuro rendersi visibili, chiedere aiuto o identificarsi chiaramente?

Queste domande non producono una risposta universale.

Producono qualcosa di più utile:

Una decisione adattata al contesto.

Gli errori più comuni

Cercare di essere invisibili

Il Grey Man non si nasconde necessariamente. Si adatta.

Utilizzare sempre colori scuri

Nero, grigio e verde oliva non sono automaticamente discreti.

Indossare un’uniforme da “uomo grigio”

Pantaloni tecnici, cappellino e zaino tattico possono diventare essi stessi uno stereotipo.

Osservare tutto in modo evidente

La vigilanza ostentata può richiamare attenzione.

Evitare sistematicamente lo sguardo

Può risultare più insolito di un breve contatto visivo naturale.

Pensare soltanto all’abbigliamento

Voce, postura, gesti e movimento possono essere più riconoscibili dei vestiti.

Interpretare ogni anomalia come una minaccia

Una deviazione dalla linea di base è un’informazione, non una prova.

La discrezione è adattamento

La pratica del Grey Man non consiste nell’acquistare un prodotto.

Consiste nel comprendere il contesto, osservare prima di agire, scegliere ciò che è funzionale senza ostentarlo e mantenere consapevolezza senza trasformarla in comportamento artificiale.

La discrezione deve sempre rimanere subordinata alla sicurezza.


Continua lo Speciale AIP

Parte 3 — Grey Man, OPSEC e sicurezza digitale

Nella terza parte analizzeremo ciò che comunichiamo senza rendercene conto: scorte, energia, equipaggiamenti, conversazioni, social network e informazioni personali.

L'articolo Grey Man nella pratica: ambiente, comportamento ed equipaggiamento proviene da Associazione Italiana Preppers.

Press release - Irish Presidency debriefs European Parliament committees on its priorities

16 Luglio 2026 ore 16:33
Ministers hold a series of meetings in parliamentary committees to present the priorities of the Irish Presidency of the Council in the relevant policy fields.
Committee on Constitutional Affairs
Committee on Foreign Affairs
Committee on Agriculture and Rural Development
Committee on Culture and Education
Committee on Development
Committee on Economic and Monetary Affairs
Committee on Employment and Social Affairs
Committee on the Environment, Public Health and Food Safety
Committee on Women’s Rights and Gender Equality
Committee on International Trade
Committee on Civil Liberties, Justice and Home Affairs
Committee on Fisheries
Committee on Regional Development
Committee on Public Health
Committee on Security and Defence
Committee on Transport and Tourism

Source : © European Union, 2026 - EP

Bunker-Aktivierungen im Hochsommer

14 Luglio 2026 ore 20:32

Die erste Schweizer Outdoor-Radio Aktivitätswoche lockt vom 24. Juli bis zum 2. August 2026 Funkamateure an die Funkgeräte und in die Alpen – aber nicht nur.

Das Schweizer HBBOTA-Programm ist jung und verlangt nach Aufmerksamkeit. Deswegen schicken die Verantwortlichen die Szene im Sommer in die Festungsbauten des Landes. Das Ziel ist simpel: Jäger und Aktivatoren sollen die Schweizer Bunker in die Logbücher bringen.

WWBOTA

Die Aktion startet international. Vom 24. bis 26. Juli 2026 organisiert WWBOTA das weltweite Bunkerfest. Funkerinnen und Funker aus den europäischen Nachbarländern lauern auf Verbindungen mit den eidgenössischen Anlagen.

Wer hier punkten will, muss die Spielregeln kennen. Für den WWBOTA-Award zählt jeweils nur ein Bunker gleichzeitig. Funkkontakte von Bunker zu Bunker versprechen an diesen drei Tagen eine hohe Erfolgsquote, weil die europäischen Untergruppen koordiniert ausschwärmen.

HBBOTA

Nach dem internationalen Auftakt folgt die nationale Verlängerung. Die Organisatoren dehnen die Aktivitätswoche bewusst über den Nationalfeiertag bis zum 2. August aus. Am eigentlichen HBBOTA-Wochenende vom 1. und 2. August rückt die Kombination verschiedener Diplome in den Fokus der Funkbetriebstechnik.

Sylvia HB9INY verweist auf logistische Highlights: Es existieren Standorte in der Schweiz, an denen Operator mit einer einzigen Antennenkonstruktion gleichzeitig Punkte für SOTA, POTA und BOTA einfahren. Ein Berggipfel, der in einem Naturpark liegt und eine alte Militärfestung beherbergt, macht diese Triple-Aktivierung möglich.

Details auf der Website

Wer die Standorte dieser kombinierten Zonen sucht oder die genauen Award-Bedingungen studieren will, findet die Details auf der BOTA-Webseite. Die Betreiber aktualisieren die Datenlisten und Aktivierungshinweise laufend.

Published: HB9HGH 2026-07-14 20:32:54

Grey Man: la discrezione come strategia di sicurezza

14 Luglio 2026 ore 14:17

Parte 1 – Comprendere

Cos’è realmente la Grey Man Theory, cosa può insegnarci la psicologia dell’attenzione e perché passare inosservati non significa diventare invisibili

Quando si parla di preparazione alle emergenze, l’immaginario collettivo tende spesso ad associare il prepper a un’estetica immediatamente riconoscibile: abbigliamento tattico, zaino dotato di sistema MOLLE, scarponi robusti, numerose tasche, strumenti visibili e un atteggiamento costantemente vigile.

Questo tipo di equipaggiamento può essere perfettamente funzionale in determinati ambienti. In una stazione ferroviaria, in un centro commerciale o durante uno spostamento urbano, però, potrebbe comunicare più informazioni di quanto sia opportuno.

Potrebbe suggerire che una persona è organizzata, preparata o in possesso di attrezzature e risorse utili. In condizioni ordinarie ciò potrebbe essere irrilevante. In uno scenario caratterizzato da tensione, scarsità o disordine, invece, attirare inutilmente l’attenzione potrebbe diventare un fattore di rischio.

Da questa considerazione nasce ciò che nel mondo del prepping, del survival e della sicurezza personale viene comunemente chiamato Grey Man, letteralmente “uomo grigio”.

  • Il Grey Man, però, non è necessariamente vestito di grigio.
  • Non è invisibile.
  • E non è una spia.

Il principio può essere riassunto in modo molto più semplice:

Quando la situazione lo richiede, evitare di diventare inutilmente rilevanti agli occhi degli altri.

In breve

Il Grey Man non cerca necessariamente di non essere visto.

Cerca di non offrire ragioni particolari per essere osservato più attentamente, ricordato o selezionato.

Non esiste un colore, un abbigliamento o uno zaino capace di rendere una persona invisibile. La discrezione dipende dalla relazione tra individuo, comportamento, equipaggiamento e ambiente.

Una strategia pratica, non una teoria scientifica

L’espressione Grey Man Theory è molto diffusa negli ambienti prepper e survival, ma non indica una teoria scientifica formalizzata con una definizione accademica condivisa.

Non risulta inoltre prudente attribuirle un’unica origine militare, di intelligence o storica senza disporre di fonti primarie sufficientemente solide.

È più corretto considerarla una strategia pratica composta da principi provenienti da ambiti differenti, tra cui:

  • consapevolezza situazionale;
  • adattamento al contesto;
  • gestione dell’attenzione;
  • comunicazione non verbale;
  • protezione delle informazioni;
  • riduzione dell’ostentazione;
  • sicurezza personale.

Questa distinzione è essenziale.

Un suggerimento nato dall’esperienza può essere ragionevole senza rappresentare una legge scientifica. Allo stesso modo, uno studio di psicologia non deve essere utilizzato per dimostrare qualcosa che non ha esaminato direttamente.

Vedere non significa necessariamente notare

Ogni giorno siamo esposti a una quantità enorme di informazioni: volti, movimenti, suoni, veicoli, colori, cartelli, oggetti e conversazioni.

Il cervello non elabora tutto con la stessa profondità. L’attenzione seleziona una parte delle informazioni disponibili, privilegiando ciò che appare pertinente rispetto al compito che stiamo svolgendo, ai nostri obiettivi e alle nostre aspettative.

Uno dei fenomeni più conosciuti in questo ambito è la cecità da disattenzione, o inattentional blindness.

Nel celebre studio pubblicato nel 1999 da Daniel Simons e Christopher Chabris, i partecipanti dovevano osservare un filmato e contare i passaggi effettuati da alcuni giocatori. Durante la scena compariva un evento inatteso e molto evidente, che una parte consistente degli osservatori non riferiva di aver notato. Lo studio è diventato noto attraverso il cosiddetto esperimento del “gorilla invisibile”. L’esperimento non dimostra la Grey Man Theory e non prova che una persona possa rendersi volontariamente invisibile.

Dimostra qualcosa di diverso:

Essere presenti nel campo visivo di qualcuno non significa necessariamente diventare il centro della sua attenzione.

Il lavoro di Arien Mack e Irvin Rock sulla cecità da disattenzione ha contribuito a mostrare quanto la percezione cosciente dipenda dall’attenzione dedicata agli stimoli presenti.

Essere visibili, essere notati ed essere ricordati non sono necessariamente la stessa cosa.

L’attenzione non è un interruttore

Sarebbe però sbagliato concludere che sia sufficiente confondersi con lo sfondo per non essere notati.

Ciò che richiama l’attenzione dipende da molti fattori:

  • ciò che una persona sta cercando;
  • ciò che si aspetta di vedere;
  • il compito che sta svolgendo;
  • le caratteristiche dello stimolo;
  • la posizione rispetto al punto osservato;
  • l’esperienza dell’osservatore;
  • il contesto complessivo.

Anche la posizione di uno stimolo rispetto al centro dell’attenzione può influire sulla probabilità che venga rilevato. Grey Man non può essere ridotto a una formula del tipo:

Colori neutri uguale invisibilità.

Il colore è soltanto una variabile. Possono essere altrettanto importanti:

  • la forma dello zaino;
  • la postura;
  • il modo di camminare;
  • la velocità dei movimenti;
  • la direzione dello sguardo;
  • il tono della voce;
  • gli oggetti trasportati;
  • la coerenza complessiva con il luogo.

La domanda corretta non è quindi:

“Quale colore mi rende meno visibile?”

La domanda più utile è:

“Che cosa, in questo specifico ambiente, potrebbe rendermi insolitamente interessante?”

La normalità è contestuale

Non esiste un abbigliamento Grey Man valido ovunque.

Una persona con scarponi, pantaloni tecnici e zaino da escursionismo può essere assolutamente ordinaria all’inizio di un sentiero montano.

Lo stesso abbigliamento potrebbe risultare più riconoscibile in un ambiente professionale o durante una serata elegante.

Un completo formale può essere normale in un centro direzionale e insolito durante un’attività di volontariato in una zona alluvionata.

Persino un colore acceso non è sempre incompatibile con la discrezione. Durante una festa o un evento sportivo, presentarsi completamente vestiti di nero, grigio o verde oliva potrebbe rendere una persona più riconoscibile rispetto a chi indossa i colori diffusi tra i partecipanti.

Il concetto fondamentale è quindi quello della normalità contestuale.

Essere Grey Man non significa adottare un’uniforme. Significa capire che ciò che appare normale in un luogo può risultare insolito in un altro.

Errore comune

Pensare che esista un “look Grey Man”.

Pantaloni tecnici, cappellino neutro, occhiali scuri e zaino tattico possono creare un nuovo stereotipo facilmente riconoscibile.

Non invisibili, ma meno rilevanti

Il termine “invisibile” viene spesso utilizzato nella divulgazione sul Grey Man. È efficace dal punto di vista narrativo, ma rischia di essere fuorviante.

Nessuna tecnica può garantire che una persona:

  • non venga osservata;
  • non venga ricordata;
  • non venga riconosciuta;
  • non venga ripresa da una telecamera;
  • non richiami l’attenzione di qualcuno.

Il Grey Man deve essere considerato un tentativo di ridurre la rilevanza non necessaria della propria presenza, non una tecnica di invisibilità.

In termini semplici:

Non diventare la cosa più interessante nell’ambiente, quando non esiste una buona ragione per esserlo.

Il Grey Man non è un travestimento

Trasformare la discrezione in una recita può produrre l’effetto opposto.

Un abbigliamento può apparire formalmente coerente, mentre il comportamento racconta qualcosa di completamente diverso.

Una persona può vestirsi come un escursionista, ma muoversi in modo evidentemente inesperto.

Può utilizzare uno zaino urbano, ma proteggerlo ossessivamente come se contenesse qualcosa di eccezionale.

Può cercare di apparire rilassata, controllando però in continuazione ciò che accade alle proprie spalle.

La discrezione efficace non nasce necessariamente dalla costruzione di una falsa identità.

Nasce soprattutto dalla coerenza tra aspetto, comportamento e contesto.

Un’anomalia non è una prova

Un’altra interpretazione problematica del Grey Man consiste nel considerare ogni persona o comportamento insolito come una possibile minaccia.

Questo approccio può generare valutazioni errate, ipervigilanza e reazioni sproporzionate.

Una persona può deviare dalla normalità di un ambiente per numerose ragioni innocue:

  • non conosce il luogo;
  • ha una disabilità;
  • sta cercando qualcuno;
  • è in ritardo;
  • ha ricevuto una telefonata importante;
  • è semplicemente distratta.

La consapevolezza situazionale richiede osservazione e valutazione, non conclusioni immediate.

Principio AIP

Un’anomalia è un’informazione, non una prova.

I limiti del Grey Man

Il Grey Man:

  • non garantisce anonimato;
  • non elimina i rischi;
  • non sostituisce la consapevolezza situazionale;
  • non rende invisibili alle tecnologie di sorveglianza;
  • non impedisce a un osservatore attento di notare una persona;
  • non è adatto a tutte le emergenze.

Durante una ricerca o un soccorso, essere visibili può salvare la vita.

In ambiente naturale, colori facilmente individuabili possono facilitare il ritrovamento.

Durante un incendio, un’alluvione o un incidente, segnalare chiaramente la propria posizione può essere prioritario.

La discrezione è quindi uno strumento situazionale, non una regola universale.

Comprendere prima di applicare

Il valore del Grey Man non consiste nell’insegnare alle persone a nascondersi.

Consiste nel ricordare che comunichiamo continuamente informazioni attraverso:

  • l’aspetto;
  • il comportamento;
  • ciò che trasportiamo;
  • il modo in cui ci muoviamo;
  • il modo in cui interagiamo.

Il Grey Man non è un colore.

Non è uno zaino.

Non è una tecnica infallibile.

È, nella sua interpretazione più ragionevole, una forma di adattamento consapevole al contesto.

E per adattarsi a un ambiente, prima bisogna imparare a leggerlo.


Continua lo Speciale AIP

Parte 2 — Grey Man nella pratica: ambiente, comportamento ed equipaggiamento

Nella seconda parte analizzeremo come osservare la linea di base e il flusso di un ambiente, come scegliere equipaggiamento e abbigliamento coerenti e quali comportamenti possono attirare involontariamente l’attenzione.


Nota metodologica

La Grey Man Theory è un concetto divulgativo diffuso soprattutto negli ambienti prepper, survival e della sicurezza personale, non una teoria scientifica formalizzata.

Gli studi sulla cecità da disattenzione vengono citati per illustrare alcuni meccanismi dell’attenzione umana. Non costituiscono una dimostrazione sperimentale dell’efficacia complessiva del Grey Man.

Fonti essenziali

Simons, D. J., & Chabris, C. F. (1999).
Gorillas in our midst: Sustained inattentional blindness for dynamic events. Perception, 28(9), 1059–1074. DOI: 10.1068/p281059.

Mack, A., & Rock, I. (1998).
Inattentional Blindness. MIT Press.

L'articolo Grey Man: la discrezione come strategia di sicurezza proviene da Associazione Italiana Preppers.

Comunicati stampa - Euro digitale: gli eurodeputati pronti ad avviare i negoziati

Giovedì, l’Aula ha deciso di avviare i negoziati con il Consiglio sulla creazione dell’euro digitale, con l’obiettivo di ridurre la dipendenza da fornitori extra-UE.
Commissione per i problemi economici e monetari

Fonte : © Unione europea, 2026 - PE

clamav-unofficial-sigs

7 Luglio 2026 ore 04:31
  • Maggiori informazioni qui
  • Versione: 8.0.0

clamav-unofficial-sigs fornisce un modo semplice di scaricare, testare e aggiornare database verificati di terze parti forniti da Sanesecurity, FOXHOLE, OITC, Scamnailer, BOFHLAND, CRDF, Porcupine, Securiteinfo, MalwarePatrol, Yara-Rules Project, urlhaus, etc. Lo script genera e installa anche cron, logrotate, e i file man.

Aggiornamento

L'aggiornamento alla versione major 8.0.0 a partire dalla versione 7.x semplice:

clamav-unofficial-sigs.sh --upgrade
clamav-unofficial-sigs.sh --force

Controllare il file log /var/log/clamav-unofficial-sigs/clamav-unofficial-sigs.log alla fine.

AI, il nuovo fronte della sicurezza: il red teaming diventa indispensabile

6 Luglio 2026 ore 16:08

L’intelligenza artificiale sta entrando nelle aziende con una velocità che non ha precedenti, ma la sua diffusione sta facendo emergere una realtà che molti responsabili della sicurezza stanno iniziando a sperimentare direttamente: i tradizionali strumenti di difesa non sono stati progettati per proteggere sistemi che ragionano attraverso il linguaggio naturale. Firewall, Web Application Firewall e […]

L'articolo AI, il nuovo fronte della sicurezza: il red teaming diventa indispensabile proviene da Securityinfo.it.

Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI

21 Giugno 2026 ore 13:25

La rapida diffusione degli Agenti AI sta creando un ecosistema sempre più complesso nel quale modelli linguistici, strumenti esterni e componenti aggiuntivi collaborano per svolgere attività operative. Questa architettura modulare, però, sta aprendo una nuova superficie di attacco che ricorda da vicino le vulnerabilità già viste nel mondo open source e nei marketplace di applicazioni. […]

L'articolo Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI proviene da Securityinfo.it.

qmail - basic setup

1 Settembre 2026 ore 04:30

Changelog

  • Aug 31, 2026
    - fixed a qmail-queue issue on OpenBSD
  • 25 giugno 2026
    - disponibile il ramo netqmail per utenti OpenBSD
  • 19 agosto 2025
    - netqmail-1.07.1 ora compila con gcc 15.3
  • 10 febbraio 2025
    - i sorgenti di netqmail sono ora compatibili con le nuove versioni di gcc e clang.
    - rinominati come netqmail-1.07 i vecchi sorgenti di netqmail

Blackout sempre più frequenti: siamo davvero preparati?

25 Giugno 2026 ore 10:40

Nell’aprile del 2025, la penisola Iberica con gran parte della Francia, affronta un blackout su larga scala per diverse ore, causato da un malfunzionamento della linea di distribuzione elettrica.

All’epoca parlammo già di questo episodio con un articolo ad hoc.

Quest’anno, purtroppo, è toccato al nostro paese.

Negli ultimi giorni diverse zone del Nord Italia sono rimaste improvvisamente senza energia elettrica. Guasti alle linee e cabine elettriche hanno lasciato centinaia di famiglie al buio per diverse ore. Episodi simili sono stati segnalati in numerose aree del Paese.

Per molti si è trattato semplicemente di un disagio temporaneo: qualche ora senza luce, il condizionatore fermo e il frigorifero spento. Ma questi eventi rappresentano anche un’occasione per fermarsi a riflettere su un aspetto che spesso diamo per scontato: quanto dipendiamo dall’energia elettrica?

Fino a pochi decenni fa un’interruzione della corrente significava principalmente accendere una candela e attendere il ritorno dell’energia. Oggi la situazione è completamente diversa. La nostra vita quotidiana ruota attorno all’elettricità: lavoriamo da casa, comunichiamo attraverso Internet, paghiamo con strumenti elettronici, utilizziamo cancelli automatici, pompe dell’acqua, sistemi di allarme, elettrodomestici e dispositivi medici. Basta osservare una normale abitazione per rendersi conto di quanto ogni attività dipenda, direttamente o indirettamente, dalla presenza della corrente.

Naturalmente nessuno può affermare che questi blackout siano il segnale di un imminente collasso della rete elettrica italiana. Sarebbe una conclusione affrettata e priva di fondamento. Tuttavia è altrettanto vero che le reti di distribuzione stanno affrontando nuove sfide. Le estati sempre più calde comportano un utilizzo massiccio dei climatizzatori, gli eventi meteorologici estremi diventano più frequenti e molte infrastrutture, realizzate decenni fa, richiedono continui interventi di manutenzione e ammodernamento. In questo contesto è ragionevole aspettarsi che episodi di interruzione dell’energia possano verificarsi con maggiore frequenza rispetto al passato.

Il Sole 24 Ore spiega bene cosa sta accadendo, cosi come il Post.

La preparazione, però, non nasce dalla paura. Nasce dal buon senso.

Uno dei principi fondamentali del prepping consiste proprio nel prepararsi agli eventi più probabili, non necessariamente a quelli più catastrofici. Un blackout di alcune ore è infinitamente più probabile di molti altri scenari di cui spesso si parla sui social. Eppure sono proprio questi piccoli eventi a coglierci impreparati.

Provate ad immaginare una normale serata estiva. Fuori ci sono oltre trenta gradi, il sole è appena tramontato e improvvisamente tutta la casa rimane al buio. Il condizionatore si spegne, il Wi-Fi scompare, il cancello automatico non si apre più e la batteria del telefono è quasi scarica. Se l’interruzione dovesse protrarsi per qualche ora, anche il frigorifero inizierebbe lentamente a perdere la propria capacità di conservazione e molte persone inizierebbero a chiedersi semplicemente: “E adesso cosa faccio?”

Perché aumentano i blackout?

Le principali cause sono:

  • temperature sempre più elevate;
  • utilizzo contemporaneo di milioni di climatizzatori;
  • infrastrutture elettriche datate in alcune aree;
  • temporali, vento e alberi che danneggiano le linee;
  • guasti improvvisi alle cabine di trasformazione.

In molti casi non è la produzione di energia a mancare, ma è la rete di distribuzione locale ad andare in difficoltà.

Nota Ecologica

Caldo, blackout e città sempre più invivibili: non è un caso.

I cavi elettrici che portano energia nelle case passano sottoterra.

Quando aumenta l’uso dei condizionatori, si surriscaldano e devono disperdere più calore.

Il problema? Coprendo il suolo naturale con asfalto e cemento, nelle città le temperature salgono molto di più (a Torino oltre 65°C sull’asfalto). Questo impedisce ai cavi di raffreddarsi.

Risultato:

  • blackout
  • cibo che si rovina
  • allarmi che impazziscono
  • Persone fragili a rischio vita

E non finisce qui:

  •  Temperature più alte = nubifragi più violenti
  •  Strade, cantine e garage allagati
  •  Altri danni, altri costi.

Il punto è semplice: Il consumo di suolo non è progresso. Il È uno spreco che crea problemi reali per tutti. (nota personale a cura di Lavino Pasquale)

Cosa succede durante un blackout?

Molti pensano semplicemente:

“Si spegne la luce.”

In realtà gli effetti possono essere molto più ampi.

Ad esempio:

  • il frigorifero smette di raffreddare;
  • il congelatore inizia lentamente a scongelarsi;
  • modem e Wi-Fi si spengono;
  • cancelli elettrici potrebbero non aprirsi;
  • ascensori fuori servizio;
  • pompe dell’acqua ferme dove presenti;
  • POS e bancomat potrebbero non funzionare;
  • distributori di carburante temporaneamente inutilizzabili;
  • difficoltà nelle comunicazioni se le batterie delle antenne si esauriscono.

La differenza tra vivere questa situazione con tranquillità oppure con ansia spesso dipende da pochi semplici accorgimenti preparati in anticipo. Avere una torcia facilmente raggiungibile evita di cercare una candela al buio. Una power bank mantenuta carica consente di utilizzare il telefono anche dopo diverse ore. Una piccola radio portatile permette di ricevere informazioni nel caso in cui le reti dati risultino congestionate o temporaneamente non disponibili. Sono oggetti di uso comune, economici e facilmente reperibili, ma che acquistano un valore enorme proprio quando vengono realmente utilizzati.

Anche il comportamento durante un blackout può fare la differenza. Una delle prime reazioni istintive è quella di aprire continuamente il frigorifero per controllare il cibo. In realtà ogni apertura disperde il freddo accumulato, riducendo il tempo di conservazione degli alimenti. Se lo sportello rimane chiuso, un frigorifero moderno riesce generalmente a mantenere una temperatura sicura per circa quattro ore, mentre un congelatore pieno può conservare gli alimenti anche per uno o due giorni.

Frigo e Congelatore – la prima preoccupazione

in caso di disservizio elettrico (blackout), il frigorifero è l’elettrodomestico che occupa il primo posto nei nostri pensieri.
Per ovvie ragioni perderà relativamente velocemente la capacità di raffreddamento degli alimenti, così come quella di congelamento, la cosa sarà più celere nel momento in cui apriamo lo sportello.
Ebbene c’è una alternativa di backup anche per questo.
Il pozzetto congelatore ad apertura verticale lavora meglio.
Il frigorifero ha lo sportello ad apertura frontale, per tanto l’aria fredda incamerata, essendo più pesante e posizionata sul fondo della camera, ad ogni apertura uscirà completamente facendo entrare aria più calda.
Il pozzetto congelatore invece aprendosi verso l’alto mantiene più facilmente l’aria fredda incamerata, oltre a consumare meno corrente di un qualsiasi frigorifero.

Il dubbio spontaneo che sorge è: il pozzetto però congela! È possibile con qualche accorgimento intelligente adattarne l’uso come frigorifero.

Prima di tutto occorre procurarsi una presa termostata con sonda, quest’ultima andrà inserita all’interno del congelatore in modo da rilevare la temperatura.

La presa poi va collegata ad una power station in modo da alimentare il pozzetto in caso di blackout.

Impostare la temperatura della presa termostata sui 4°\6° che è orientativamente quella del frigorifero.

Collegare poi un pannello solare alla power station.

Come funziona il tutto? Il pozzetto comincerà a raffreddare, ma quando raggiungerà la temperatura impostata sulla presa, questa toglierà alimentazione fino a quando la temperatura del pozzetto non incomincia ad essere più alta di quella impostata

Le prime cose da fare

Quando manca la corrente:

  1. mantenere la calma
  2. verificare se il blackout riguarda solo casa propria
  3. controllare il contatore
  4. osservare se anche i vicini sono senza corrente
  5. evitare di aprire continuamente frigorifero e congelatore
  6. scollegare gli apparecchi elettronici più delicati
  7. lasciare accesa una sola luce per capire quando ritorna l’energia

Vale la pena ricordare anche che non tutti i sistemi di pagamento continuano a funzionare durante un’interruzione prolungata. Alcuni negozi potrebbero non riuscire ad utilizzare i terminali POS, i distributori di carburante potrebbero essere fuori servizio e perfino la rete telefonica, se il blackout dovesse protrarsi a lungo, potrebbe iniziare a risentirne con il progressivo esaurimento delle batterie di backup installate presso le stazioni radio base.

Per questo motivo l’Associazione Italiana Prepper invita da sempre a sviluppare una cultura della resilienza domestica. Non significa riempire il garage di attrezzature costose o immaginare scenari apocalittici. Significa semplicemente essere in grado di affrontare serenamente le prime ventiquattro o quarantotto ore di un imprevisto, riducendo lo stress e aumentando la sicurezza della propria famiglia.

Prepararsi ad un blackout è probabilmente una delle forme di prevenzione più semplici, economiche e concrete che ogni cittadino possa mettere in pratica. Una torcia, una radio, una riserva d’acqua, qualche alimento pronto al consumo e una fonte di energia portatile rappresentano un investimento minimo rispetto alla tranquillità che possono offrire quando tutto, improvvisamente, si spegne.

Il kit anti-blackout

L’Associazione Italiana Prepper consiglia di predisporre un piccolo kit dedicato.

Illuminazione

  • torcia LED
  • lampada ricaricabile
  • batterie di ricambio

Energia

  • power bank
  • batterie ricaricabili
  • caricatore da auto
  • power station

Comunicazioni

  • radio AM/FM
  • radio PMR446
  • telefono sempre carico

Alimentazione

  • acqua potabile
  • alimenti che non richiedono cottura

Sicurezza

  • candele (solo se utilizzate con attenzione)
  • fiammiferi
  • accendino

Comfort

  • ventilatore USB
  • ghiaccio sintetico per frigorifero
  • coperta termica (utile sia in inverno che in estate)

In fondo è proprio questa la filosofia del prepping: non aspettare che si verifichi un’emergenza per iniziare a chiedersi cosa sarebbe stato utile avere. Prepararsi prima significa affrontare dopo qualsiasi imprevisto con maggiore lucidità, sicurezza e consapevolezza. Perché la resilienza non si improvvisa nel momento del bisogno: si costruisce un piccolo passo alla volta, molto prima che si spengano le luci.

Box AIP – La Checklist del Blackout

Puoi affrontare serenamente 24 ore senza corrente?

  • ☐ Ho almeno due torce funzionanti.
  • ☐ Ho batterie di ricambio.
  • ☐ Ho una power bank sempre carica.
  • ☐ Ho una power station sempre carica.
  • ☐ Ho una radio a batterie.
  • ☐ Ho acqua potabile per almeno tre giorni.
  • ☐ Ho alimenti pronti al consumo.
  • ☐ Tutta la famiglia sa dove si trova il kit di emergenza.
  • ☐ So come aprire manualmente il cancello o il garage.
  • ☐ Ho salvato sul telefono i numeri utili del distributore di energia.

L'articolo Blackout sempre più frequenti: siamo davvero preparati? proviene da Associazione Italiana Preppers.

Playing with qmail-spp

21 Maggio 2026 ore 04:31

qmail-spp provides plug-in support for qmail-smtpd. It allows you to write external programs and use them to check SMTP command argument validity. The plug-in can trigger several actions, like denying a command with an error message, logging data, adding a header and much more.

  • Author: Pawel Foremski
  • More info here

Today I played for the first time with an ancient patch for qmail: qmail-spp. I was really impressed for the ease of use and the elegance of its code, which is inserted inside qmail-smtpd.c with a few touches, despite of the many things that it can do when installed and enabled.

It can run a custom plugin in any language and at any level of the smtp session, grabbing the environment variables, writing into stderr or blocking the smtp session with a return error for the sender.

In no time at all I managed to understand its logic and write a small plugin by adapting a c program I wrote for s/qmail a few months ago to check the validity of the recipient.

Of course I decided to add this patch to my combo. I've just modified the way it has to be enabled, just not to bother those who don't want to touch their run scripts. So, while the original patch is enabled by default, I modified things a little bit so that you have to manually enable it by exporting the variable ENABLE_SPP in your run scripts. Therefore the original NOSPP variable is useless.

Have fun!

Script e cronjob per il sistema di learning e reporting di Spamassassin

21 Maggio 2026 ore 04:31

Ora che abbiamo preparato i filtri antispam dobbiamo addestrare il nostro sistema bayesiano e inviare i report a Razor, Pyzor e Spamcop.

La cosa più ovvia che può venirci in mente di fare a questo punto è forse quella di lanciare sa_learn e spamassassin --report uno dopo l'altro al click sul bottone "Marca come Spam" della webmail Roundcube (vedere i driver cmd_learn e multi_driver del plugin markasjunk), ma questa scelta ha alcuni svantaggi importanti:

  • il processo di addestramento, la conseguente sincronizzazione del journal e la connessione ai vari network per il reporting può richiedere anche una decina di secondi, un tempo che i nostri utenti non sono disposti ad attendere.
  • cosa anche più grave, quando essi cliccano sul bottone "Marca come Spam" non è sempre detto che si tratti di un vero messaggo di posta indesiderata. Prendiamo ad esempio il classico caso delle newsletter a cui si sono regolarmente iscritti e che non vogliono più leggere, e che decidono di eliminare etichettandole come spamming anzichè inoltrare una regolare richiesta di cancellazione.

E' qundi più corretto eseguire questi due compiti durante la notte per mezzo di un cronjob (primo problema risolto), processando i soli messaggi di vero spam/ham che l'utente ha consapevolmente copiato in una cartella apposita (secondo problema).

Anche i nazi usano Mastodon? Beh, se é per questo usan pure l’email…

di: Ca Gi
4 Settembre 2019 ore 12:00


Mastodon continua a crescere. Alle soglie dei 3 milioni e mezzo di utenti si aggiungono continuamente nuove Istanze le quali, connettendosi o meno tra loro, contribuiscono a creare reti sempre più articolate all’interno del Fediverso. Le nuove Istanze (ossia server Mastodon indipendenti, ognuno dei quali con le proprie regole, caratteristiche e policy) sono per forza di cose diversissime tra loro ed hanno esigenze, approcci e idee su “come dovrebbe essere un social” spesso assai distanti tra loro, per non parlare dei temi che trattano. Di questi “nuovi arrivi” su Mastodon, due in particolare hanno fatto discutere molto negli ultimi mesi.

Nel primo caso si tratta di un certo numero di Istanze incentrate su erotismo/pornografia nate perlopiù da utenti e comunità transfughe da Tumblr a causa della decisione della piattaforma di porre una stretta a quel tipo di contenuti.

Il secondo, più serio, riguarda invece Gab, sul quale é necessario spendere qualche parola. Gab é un social network per nazifascisti nato negli Stati Uniti nel 2016 e che fin dalla nascita é stato raggiungibile oltre che dal proprio sito web anche da apposite App per iOS ed Android. Data la sua natura, i contenuti che diffonde, il suo utilizzo da parte degli organizzatori di Charlottesville ed altri disgustosi personaggi, Gab é stato fin da subito al centro di diverse polemiche che si son protratte fino al punto che qualche mese fa le sue App sono state rimosse dal Play Store e dall’App Store ed é stato rescisso unilateralmente il contratto che Gab aveva col suo fornitore di hosting (colui che affittava il server che reggeva il social).

Gli amministratori del social neonazista, dunque, lasciati a piedi e banditi da ogni piattaforma, si son trovati in condizione di dover trovare una soluzione alternativa che li rendesse indipendenti dai ban dei provider tecnologici. Ed hanno adottato Mastodon.


GAB E’ORA UN’ISTANZA MASTODON

Questa scelta, dal punto di vista degli amministratori del social neonazista, presenta soprattutto due enormi vantaggi:

1: anziché dover creare, aggiornare ed ottimizzare un proprio software da zero, gli admin di Gab possono avvantaggiarsi del lavoro open source degli sviluppatori e contributors di Mastodon. Questo perché essendo software aperto é liberamente utilizzabile e modificabile da chiunque.

2: invece di dover sviluppare e far approvare delle App specifiche per il proprio social, possono appoggiarsi a diverse altre App per Mastodon già esistenti e presenti negli App Store. App che non vengono bannate perché non specifiche per Gab: bannarle sarebbe come bannare un browser perché ti permette di accedere a siti neonazisti.

Al solito, come abituale strategia dei nazifascisti, il tutto é avvenuto negando la loro natura di nazifascisti e mascherando il loro desiderio di seminare odio e falsità invocando “libertà d’espressione”.

La nuova Istanza Gab é grossa; i suoi amministratori affermano addirittura di avere già oltre un milione di account anche se esiste il forte sospetto che molti di questi possano essere account fasulli creati per far apparire il network molto più grande di quanto effettivamente sia. Ma veri o falsi che siano i suoi account, in ogni caso Gab resta un’Istanza di dimensioni considerevoli.

Va pure ricordato che non si tratta della prima istanza neonazista che ha adottato Mastodon ma di certo é la più grossa, nota ed aggressiva.


GRIDI D’ALLARME

L’arrivo di Gab su Mastodon non poteva che generare scompiglio e curiosità: Mastodon si é caratterizzato fin da subito come uno strumento utile a creare ambienti molto favorevoli alle comunità LGBT, anarchiche e libertarie, per cui l’arrivo di Gab é stato visto soprattutto dal di fuori del Fediverso un po come una sorta di “fine dei giochi” per il progetto Mastodon (il che é un po’una costante: é da quando Mastodon esiste che alcuni commentatori colgono ogni occasione per dire che il progetto “é finito” nonostante in realtà continui a crescere costantemente)

Molti blog che si occupano di tecnologia hanno riportato la notizia con toni allarmanti del tipo: “L’alternativa a Twitter senza nazisti ora é sede dalla più grossa comunità neonazista online”


In effetti, sapere che una certa piattaforma social é usata da un gran numero di nazifascisti suona decisamente allarmante e se non sai come funziona una rete federata il primo pensiero che viene a chiunque é star lontano da quel social. Da questo punto di vista la notizia dell’arrivo dei nazisti su ha portato indubbiamente cattiva pubblicità a Mastodon.

C’é però qualcosa che non torna in questo grido d’allarme (e chi già sa come funzionano Mastodon ed il Fediverso lo sa bene): giusto per fare un esempio, chi scrive, pur utilizzando Mastodon su base quotidiana, di Gab ed i suoi contenuti non ha mai visto manco l’ombra.

Per capire come ciò sia possibile é necessario fare un passo indietro.


NON ESISTE -UN- SOCIAL CHIAMATO MASTODON: CI SONO TANTE ISTANZE MASTODON CHE INTERAGISCONO FRA LORO

Quando Tumblr ha deciso di adottare policy più restrittive su contenuti erotici e pornografici, molti dei suoi utenti interessati in quel tipo di contenuti si sono riversati su Mastodon creando Istanze tutte loro, come sinblr.com o humblr.social

Qui bisogna ricordare nuovamente un concetto base su come Mastodon é strutturato e funziona:

Ogni Istanza Mastodon é un social network indipendente che funziona indifferentemente dalle altre Istanze: é installato su un proprio server, ha i suoi admin, i suoi utenti e le sue regole e potrebbe benissimo funzionare anche se tutte le altre Istanze del mondo non esistessero.

Dopodiché, ognuna di queste Istanze, se lo vuole, é in grado di dialogare con le altre ma é altrettanto libera di bloccare o limitare i contatti con le Istanze che non gli son gradite.

Per fare un esempio: non ne abbiamo la certezza, ma possiamo scommettere un nichelino che rcsocial.net, un’Istanza Mastodon che si propone come spazio di discussione per utenti cattolici, abbia bloccato le Istanze porno-erotiche citate sopra. Questo vuol dire che gli utenti di rcsocial.net potranno interagire tra loro e magari con utenti di altre Istanze Mastodon ma non entreranno mai in contatto con gli utenti ed i contenuti erotici di sinblr.com o humblr.social.

Il punto é che:

“Mastodon” non é un social network ma una tecnologia condivisa da diversi social autonomi e indipendenti chiamati “Istanze” che possono essere in contatto a vicenda o meno.

Parlare di “Mastodon” come di un’unica entità é assurdo così come descrivere la tecnologia chiamata “email” come se fosse un social network.


DIVERSI LIVELLI DI INTERAZIONE E BLOCCO

Il modo migliore per capire come funziona Mastodon é ragionare sempre partendo dal punto di vista della tua Istanza (quella che hai scelto o che hai creato personalmente). Nel caso più comune tu sei un utente che si é iscritto ad una Istanza di tuo gradimento, le cui policy (regole) sono sostanzialmente in linea con quelle che ti saresti dato tu.

Nei confronti delle altre Istanze con cui c’é un rapporto paritario ed amichevole, la connessione con la tua Istanza é bilaterale: utenti e contenuti delle due Istanze possono interagire liberamente tra loro.

Ci sono però anche delle Istanze che la tua Istanza ritiene inaccettabili, vuoi perché spammano o sono popolate da troll, perché sono Istanze nazistoidi che diffondono contenuti d’odio o contenuti contrari alle policy che la tua Istanza s’é data. In questo caso gli admin della tua Istanza la possono bloccare cosicché nessuno degli utenti della tua Istanza entrerà mai in contatto con utenti e contenuti dell’Istanza inaccettabile.

C’é poi il caso delle Istanze discutibili: quelle i cui contenuti non sono ben visti/tollerati dalla tua Istanza, ma non sono tanto gravi da necessitare di un vero e proprio blocco. In questo caso gli admin possono silenziarle, ossia impostarne l’interazione in modo tale tu utente possa tranquillamente interagire con utenti e contenuti di queste Istanze discutibili, ma tali interazioni non saranno visibili agli altri utenti della tua Istanza. Per intenderci: se rispondi o boosti (“retwitti” / “riposti” / “condividi” ) contenuti di queste Istanze, questi non saranno visibili da tutti i membri della tua Istanza ma solo da quelli che già seguono chi hai boostato.

Con le Istanze amiche c’é interazione bidirezionale pura; le Istanze discutibili possono essere silenziate in modo da non dare visibilità condivisa all’interazione ma senza impedirla; le Istanze discutibili possono essere bloccate in modo tale che per gli utenti della tua Istanza é come se non esistezzero più


Non solo: ogni singolo utente é libero di decidere di bloccare solo per sé singoli utenti o intere Istanze. C’é un’Istanza che gli admin della tua Istanza ritengono amica ma che tu non sopporti? Puoi tranquillamente bloccarla e non vederne mai più alcun contenuto!

L’unica cosa che tu come utente non puoi decidere autonomamente fare é interagire con Istanze che gli admin della tua Istanza hanno bloccato.

OGNI ISTANZA CREA LA PROPRIA RETE CON CHI VUOLE E LASCIA FUORI CHI NON VUOLE.

Il risultato é che se sei utente di un’Istanza come sinblr.com, probabilmente avrai tantissime interazioni con altre Istanze in cui viene pubblicato materiale erotico-pornografico, con le quali interagirai bilateralmente senza problemi, mentre al contrario se sei membro di un’Istanza di ultracattolici tradizionalisti avrai rapporti con diverse altre Istanze ma coi contenuti di sinblr.com non avrai alcun contatto. Ogni Istanza, dunque, crea una propria rete personalizzata lasciando fuori coloro con cui proprio non vuole entrare in contatto.

Questo vuol dire che potrebbe perfettamente esserci una rete Mastodon di Istanze incentrate sul porno che non ha alcun contatto con una seconda rete di Istanze Mastodon di stampo tradizionalista. La logica conseguenza di questo meccanismo é che non esiste necessariamente UNA rete Mastodon:

Possono esistere molte reti Mastodon separate che non hanno alcuna interazione fra loro

Su Bida (mastodon.bida.im) i contenuti erotici-pornografici di per sé non sono vietati a patto che vengano postati con la maschera CW (“Content Warning”: avviso sul contenuto).


Toot con immagine coperta da maschera CW ed il messaggio d’avviso “Materiale sensibile”


In pratica i contenuti sensibili vengono postati con una “maschera” che oscura le immagini in questione e per vederle l’utente deve cliccarci appositamente sopra. Se un utente di Bida postasse ripetutamente contenuti senza maschera CW verrebbe ripreso dalla comunità, dagli admin ed in caso estremo bannato. Se un utente di Bida venisse in contatto con una diversa Istanza Mastodon in cui questo tipo di contenuti vengono postati senza alcuna maschera CW, con una segnalazione agli admin di Bida questa verrebbe bloccata.

Questo é il tipo di approccio che ha Bida con contenuti sensibili ma altre Istanze potrebbero avere approcci assai diversi. Per esempio una certa Istanza potrebbe pretendere il CW su immagini porno ma non su semplici nudi né su disegni erotici, mente un’altra Istanza potrebbe avere come regola quella di bannare pure i quadri rinascimentali che mostrano nudi.

Ecco perché é di fondamentale importanza scegliere la propria Istanza (o Istanze) di riferimento: a seconda che ci si iscriva ad un’Istanza o un’altra ci si può trovare con reti, contatti ed approcci lontanissimi tra loro perché, come ribadito sopra, ogni Istanza é sostanzialmente un social network diverso ed a seconda di quale vien scelto ci si può ritrovare in una rete assai ristretta in cui non c’é alcuna apertura e tolleranza verso posizioni distanti oppure in una rete indifferenziata ed indifferente alla presenza di contenuti odio, troll e spam o invece in una rete che si é ritagliata un mix di apertura e chiusura abbastanza vicina alle proprie esigenze.
 

Gab not Welcome

TORNIAMO A GAB

Ricapitolato il meccanismo su cui é basato Mastodon é ora facile intuire che peso possa avere Gab sulle altre Istanze/community di Mastodon che non vogliono entrare in contatto con i nazifascisti: quasi zero. Praticamente tutte le Istanze antifasciste hanno fin da subito bloccato Gab così come già avevano bloccato altre Istanze dai contenuti simili. Anche gli admin di Bida (mastodon.bida.im) hanno bloccato Gab nonappena si é saputo del suo arrivo su Mastodon e così facendo, su Bida, i contenuti neonazisti di Gab non si son praticamente mai visti. Inoltre diversi utenti si sono mobilitati per presidiare le proprie Istanze da eventuali utenti provocatori di Gab e segnalare eventuali micro-Istanze create solo per diffondere per vie traverse i contenuti di Gab. Le istanze amiche che condividono principi etici comuni si scambiano informazioni sulle Istanze che diffondono messaggi d’odio o materiali sensibili privi di maschere CW, tenendosi sempre aggiornate sull’ecosistema umano delle proprie reti.

In sostanza le reti Mastodon antifasciste hanno retto benissimo alla presenza di nazisti e provocatori, molto meglio di social commerciali e centralizzati come Facebook o Twitter.

Allarmarsi perché dei nazifascisti hanno creato un server social usando Mastodon non é troppo diverso dall’allarmarsi perché un gruppo di neonazisti ha messo su un server mail, IRC, XMPP, o un sito web utilizzando strumenti open source.

Insomma: di per sé non é possibile impedire che si crei una rete Mastodon nera. La si può magari isolare, mettere in un angolo e complicargli la vita in diversi modi (che adesso vedremo) ma impedirne del tutto l’esistenza é impossibile: se fosse possibile impedire l’esistenza di una rete nera attraverso strumenti tecnici, quegli stessi strumenti potrebbero essere altresì usati per impedire l’esistenza di qualsiasi rete o bloccare l’accesso a diversi contenuti che a programmatori o host non sono graditi.

Non ha senso criminalizzare di per sé l’email, il telefono, la stampa o altri sistemi di comunicazione liberi perché sono tecnicamente utilizzabili anche dai nazifascisti e dunque non ha senso criminalizzare la piattaforma tecnologica Mastodon perché viene utilizzata da questi.

Tuttavia seppur questi strumenti tecnologici non sono colpevolizzabili di per sé é anche vero che, volendo, é pur sempre possibile far in modo che quegli stessi strumenti non siano comodamente usufruibili per certi utilizzi, ma la cosa genera diversi problemi di ordine pratico ed etico.

Logo di Fedilab, client Mastodon al centro di polemiche perché non ha bloccato l’accesso a Gab

LA POSIZIONE DELLE APP

Uno strumento software open source é sostanzialmente un attrezzo che chiunque può utilizzare e modificare a piacimento e questo vale sia per il software di Mastodon che per quello di diverse App per utilizzare Mastodon su smartphone.

(NB: queste App sono chiamate in gergo client, termine che identifica applicazioni il cui scopo é quello di mettere l’utente in contatto con un server sul quale stanno effettivamente i contenuti)

Come già visto, le App per accedere a Gab erano state rimosse da App Store di iOS e Play Store di Android, ma si trattava di App specifiche per quel social e quello solamente. Al contrario le principali App per Mastodon non sono specifiche per una certa Istanza, ma sono utilizzabili per accedere a qualsiasi le Istanze che uno vuole, così come un browser può accedere anche a siti neonazisti ed un client Mail può essere usato per accedere ad un mailserver neofascista.

Questo crea un effetto non voluto: dopo che Apple e Google hanno bannato Gab in quanto bubbone seminatore di odio pestilenziale, proprio le le tecnologie open di Mastodon hanno permesso a a Gab di continuare ad essere alla portata di click su qualsiasi smartphone.

Se criminalizzare Mastodon in quanto strumento non ha senso, più discutibile é la posizione delle App. Non esistono App “ufficiali” di Mastodon per Smartphone, bensì diverse App realizzate da programmatori e software house indipendenti tra cui scegliere.

Qui sorge una domanda: é eticamente corretto che i programmatori di una App (magari open source) atta a connettersi ad una piattaforma social (questa certamente sì open source), possano decidere di impedire all’App di connettersi con certe Istanze? Può un browser impedirti di visitare un certo sito? O un software di mail impedirti di scambiarti le mail con certi indirizzi?

La questione é complessa e sul Fediverso, da diversi mesi si susseguono discussioni su questo argomento.

Le posizioni vanno dal “No: lo strumento deve essere liberamente aperto ed utilizzabile” al “E’ perfettamente legittimo che un programmatore crei software open al cui interno vi siano dei blocchi a contenuti fascisti: proprio perché é uno strumento open, se i fascisti vogliono utilizzarlo sono liberi di crearsi il proprio fork(*)”

(*) il fork é la versione modificata di un software.

Quest’ultima posizione é quella che all’atto pratico meglio potrebbe rispondere all’esigenza di isolare contenuti velenosi (o perlomeno renderne un po’ più complicata la diffusione) ma al tempo stesso potrebbe fungere da pericoloso precedente (in base alla stessa logica potrebbe essere realizzato un browser che non accede a siti il cui contenuto non é gradito ai programmatori).

Il fatto é che blocchi di questo tipo già esistono per quanto riguarda contenuti tecnici nocivi: un browser può avere dei filtri che gli impediscono d’accedere a siti che contengono codice malevolo (o perlomeno mostrano una serie di avvisi molto espliciti). Può aver senso applicare questa stessa logica a contenuti tossici?

Il punto é che la logica del blocco (o avviso di sicurezza) può essere applicata solo (1) riconoscendo l’eccezionalità dei contenuti fascisti nel loro non essere “opinione” ma totale negazione del dialogo e con i quali, dunque, non é possibile avere alcuna interazione sana; (2) esponendo con chiarezza le caratteristiche che definiscono i contenuti di questo tipo.

Il contenuto d’odio, insomma, potrebbe essere trattato come un contenuto criminale tout court (ad esempio come i siti per pedofili) o un malware (come per i siti affetti da virus e codice malevolo), magari con filtri a più livelli (finestre d’avviso per i casi discutibili e via via fino al blocco per i casi più gravi)?

In ogni caso va ribadito che l’idea di poter impedire la diffusione di messaggi d’odio solamente grazie a soluzioni software é pura illusione. Tuttalpiù questi possono servire per impedire a tali contenuti di esser diffusi con troppa semplicità.


QUINDI?

Se la gestione di contenuti da parte delle Istanze é intrinsecamente risolta dalla stessa struttura di Mastodon, la questione dei client genera ancora moltissima discussione esponendo approcci legittimi ma spesso contrastanti e che non verranno certo districate da questo post. Quel che però é certo é che su Mastodon, se non vuoi incontrare i nazisti, non ne incontrerai (giusto qualcuno magari, ma a malapena per il tempo necessario a bloccarlo e con lui l’intera Istanza che gli ha permesso di pubblicare i suoi contenuti tossici


I Provider di software open source

di: Ca Gi
13 Giugno 2019 ore 10:46

Hai dei file a cui vuoi poter accedere facilmente da qualsiasi device? Li puoi caricare su NextCloud! Devi scrivere un testo assieme ad un’altra persona che vive lontano? C’é Etherpad! Vuoi inviare un file in modo riservato? Puoi usare Lufi! Ti serve una mappa online? Ma c’é OpenStreetMap! Vuoi condividere uno status ma solo con alcuni amici intimi? Puoi farlo con Friendica! Devi cercare qualcosa sul web? C’é SearX!

Insomma: chi te lo fa fare di usare servizi centralizzati il cui solo scopo é carpire informazioni su di te, se ci sono provider online che mettono a disposizione i migliori software open source?

SIAM PASSATI DALL’ESSER PERSONE CHE UTILIZZANO STRUMENTI AD  ESSER CLIENTI DI SERVIZI CHE CI USANO

La maggior parte degli utenti possiede dei device (smartphone, tablet, computer fisso o portatile…) ma non ha in casa un proprio server personale con cui gestisce ed archivia i propri contenuti. Questo perché esistono dei fornitori commerciali di servizi online (provider come Google, Apple o Facebook) che mettono comodamente e spesso “gratuitamente” a disposizione tutta quella serie di servizi che altrimenti bisognerebbe installare/impostare/aggiornare/riparare da sé. Affidarsi a provider esterni, dunque, a primo acchito risulta comodo perché libera dall’onere di imparare a gestire gli strumenti su cui si regge la propria vita digitale.

E’soprattutto nella seconda metà degli anni 2000 che si affermano i principali provider di servizi online. É in quel momento che si sviluppano aziende e strumenti come Dropbox, Evernote, Facebook, Google Docs, iCloud, Twitter, Whatsapp, YouTube ecc. Nel giro di pochi anni però, tramite acquisizioni e battaglie commerciali, la situazione che si é venuta a creare é che i principali servizi online sono proprietà di soli cinque colossi americani: Amazon, Apple, Facebook, Google, Microsoft.

Cinque aziende commerciali che hanno nelle proprie mani la vita digitale di ogni individuo del pianeta, alcune delle quali sono state fondate con l’esplicito scopo di raccogliere, analizzare e vendere tutte le informazioni che possono sui propri utenti.

Non tutti ci han fatto caso, ma mentre questi provider nascevano e si facevano ogni giorno più forti é avvenuto nelle nostre vite un importantissimo doppio cambio di paradigma. Il tutto é avvenuto in maniera esplicita, alla luce del sole e nient’affatto misteriosa, solo che é avvenuto tanto in fretta e con un tale hype nei confronti della “tecnologia del futuro” che la maggior parte delle persone non se n’é curata: 1) si é passati dallo “strumento come strumento” allo “strumento come servizio” ed alla 2) cessione volontaria dei propri dati sensibili in cambio dell’utilizzo di tali servizi.

Il concetto, insomma, é che si é passati dal “possiedo carta e penna su cui scrivo quel che mi pare e poi se voglio lo tengo chiuso in un cassetto oppure lo consegno a chi mi pare ma sempre senza dover render conto a nessuno della mia scelta” al “Posso usare la fantastica penna di lusso e la fantastica carta della ditta X per scrivere tutto quel che mi pare, alla sola condizione che la ditta X leggerà tutto ciò che scrivo e ne farà quel che vorrà”.

Tu, utente, non “hai” Whatsapp. Quando dici che “hai Whatsapp” stai dicendo una stronzata.

Non hai idea di quali informazioni su di te il software di Whatsapp trasmette ai server  di Facebook(i millisecondi che sei stato fermo su una foto? se ne hai allargato un dettaglio? se l’hai salvata? se hai salvato una schermata con quella porzione di chat? quanti errori grammaticali fai? in quali ore dormi? quali sono le persone di cui cancelli le chat?).

Non sai in che modo questi dati vengono interpretati (il numero di emoji usati in relazione alle volte in cui usi certe parole? quali sono le parole che usi solo con certe persone? i tuoi riferimenti culturali più comuni in relazione con la mappa dei tuoi spostamenti? le opinioni che hanno su di te i tuoi “amici” e che si scambiano nei messaggi privati?).

Non sai in che modo Whatsapp ti profila (ha intuito che forse tra te e una certa persona c’é una tresca in base all’analisi dei vostri tracciati GPS ed ai messaggi fasulli che avete inviato? ha dedotto le tue debolezze emotive utilizzabili come grimaldello propagandistico da una forza politica che avversi per confonderti le idee?)

L’ultimo punto probabilmente é il più importante. Si sa, che spesso il problema non é in chi trasmette informazioni (tu), ma in chi le legge (Facebook). Se Facebook interpretasse dalla tua attività online che sei potenzialmente una minaccia per il governo in carica e questa informazione fosse venduta proprio a qualcuno che lavora per il governo in carica beh, a seconda della natura di tale governo potresti passare decisamente dei brutti momenti.


LA SOLUZIONE IDEALE É AVERE IL PROPRIO SERVER A CASA

Possiamo girarci attorno finché si vuole, ma la verità é che l’unico software su cui puoi avere la massima fiducia é software FLOSS installato da te su un tuo device di proprietà, a cui solo tu hai accesso.

Idealmente, dunque, un web veramente libero dovrebbe essere composto da innumerevoli device e server personali su cui sono installati gli strumenti software che ognuno preferisce e per far sì che questo non porti ad una eccessiva frammentazione delle piattaforme, idealmente e pur mantenendo la propria indipendenza, queste dovrebbero comunque possedere un certo grado di interoperabilità (ad essempio costituendo una rete federata). Si tratta di uno scenario tecnicamente realistico, molto vicino a quello delle prime reti BBS all’alba di Internet e che qualcuno sta effettivamente cercando di far prender nuovamente piede. Gli strumenti ci sono e funzionano già a dovere. Quel che gli manca é solamente un’adozione massiccia.

Certo é pur vero che l’idea di fare self-hosting (ossia il possedere un proprio server personalizzato) può spaventare molte persone, nonostante gli strumenti per realizzarlo siano sempre più alla portata di chiunque (come ad esempio YuNoHost un sistema operativo pensato proprio per server casalinghi gestiti da un utente inesperto, già predisposto per ospitare un’Istanza Nextcloud, Matrix, Mastodon, XMPP, WordPress, SearX, Tiny Tiny RSS, Wallabag e praticamente tutto quel che riguarda la vita digitale di ognuno).

Capiamoci: siamo nel 2019; i computer esistono ormai da eoni, ma anche a voler restare stretti e concentrarci solo sul periodo in cui questi sono entrati in massa nelle case, stiam parlando comunque di 25-30 annima la conoscenza media di questi strumenti é perlopiù limitata all’utilizzo più superficiale. La situazione può essere paragonata allo scenario in cui milioni di automobilisti che, pur sapendo guidare, ignorassero totalmente cosa siano il motore, le pastiglie dei freni o la batteria, ma si accontentassero di sapere che girare il volante a sinistra fa girare a sinistra anche le ruote, credendo così di sapere come funziona un’automobile.

Il fatto é che, come già detto, siamo nel 2019: non si pretende certo che tutti diventino dei provetti meccanici-hacker, ma almeno che si diffonda una conoscenza generale giusto un minimo più accorta. Insomma: basterebbe che si sapesse che sotto il cofano c’é una cosa chiamata motore e più o meno in base a quali princìpi funziona.

La cosa ancor più drammatica é che le conoscenze base per potersi muovere in campo informatico (una spolverata di teoria, imparare ad installare un sistema operativo, compiere operazioni di maintenance, usare motori di ricerca come si deve ed alcuni concetto-base di sicurezza informatica) possono essere apprese con un corso di sette giorni, meno che per la patente, ma nonostante l’utilizzo dei device informatici sia una costante su base quotidiana per milioni di persone, ancora troppo poche hanno “fatto il corso di sette giorni”.

STRUMENTI FLOSS

Come già esposto in altri articoli, esistono da anni diversi strumenti FLOSS (ossia software aperto, gratuito e liberamente utilizzabile) che non hanno nulla da invidiare ai loro corrispettivi commerciali. Anzi, in molti casi gli strumenti FLOSS sono pure tecnicamente più avanzati delle loro controparti, tanto che moltissimo software che utilizziamo quotidianamente (come Chrome o Whatsapp) non é che una versione modificata di software FLOSS. L’unica pecca del software FLOSS, semmai, deriva dal fatto che essendo utilizzao da meno utenti, spesso ha una quantità minore di contenuti: la quantità di roba che vien pubblicata sui social open durante una giornata equivale forse a quella che su Facebook vien pubblicato in un minuto. Di conseguenza vi é anche minor spinta a venir incontro agli interessi di un pubblico che si trova altrove. Si tratta della classica situazione del gatto che cerca di mordersi la coda: gli utenti non adottano un sistema se non ci son gran quantità di contenuti, ma non possono esserci gran quantità di contenuti se non ci sono utenti.

Per dirla in altro modo, tornando alla metafora automobilistica: finché tutti continueranno a voler usare ruote di legno, quel tizio strano che ha avuto l’idea di fare ruote di gomma resterà confinato nella sua bottega a fare le ruote di gomma una-ad-una per i suoi clienti affezionati, ma non riuscirà mai a metter su una fabbrica per produrle in serie. Questo a meno che non ci sia una forte spinta ad adottare in massa tali ruote di gomma, ma si tratta di una spinta che non verrà mai dalle grandi aziende produttrici di ruote di legno.

Una selezione di strumenti e piattaforme commerciali libere e la loro controparte commerciale


SERVIZI VISIBILI vs. VANTAGGI INVISIBILI

Una delle difficoltà maggiori riguardanti il software FLOSS é il riuscir a far capire il loro valore ad una popolazione che, come già detto, ha giusto delle vaghe conoscenze informatiche. Spiegare i vantaggi degli strumenti FLOSS a chi é privo di ogni base informatica spesso suona difficile come cercar di spiegare com’é possibile che gli aerei si librino nell’aria ad una popolazione vive nel terrore che la Luna caschi dal cielo.

Per esempio: quando si parla di privacy e protezione dei dati personali sul web, solitamente l’immagine che viene evocata dall’utente comune é quella del tizio parte-hacker-parte-007-parte-esattore-di-Equitalia che traffica sul web per carpire informazioni piccanti o spiacevoli sulla tua persona, ossia uno scenario da film complottista che, pur non essendo impossibile, nella maggior parte dei casi risulta alquanto improbabile: a chi mai interessa cosa faccia nella vita privata il signor Gino del quinto piano? Certo però che quelle stesse informazioni diventano estremamente interessanti se acquisibili in massa assieme a quelle di milioni di altre persone…

In realtà ciò che avviene nella maggior parte dei casi é che le informazioni dettagliatissime che hai fornito su di te vengono utilizzate all’interno dei cosiddetti big data per impostare argomentazioni politiche, saggiare il terreno su certi argomenti senza tener conto dello scarto fra vita reale e vita sul web e soprattutto, per modificare il discorso pubblico prevalente su determinate questioni.

Il tuo profilo, il tuo singolo profilo utente, di per sé ha scarso valore (a meno che tu non sia un VIP o un noto criminale). Ma se il tuo profilo fa parte di un bouquet di milioni di profili allora la cosa cambia!

Quel che avviene é che i committenti hanno modo di influenzare quali e quante informazioni riceverai, facendo sì che sui social certe notizie appaiano nella tua Timeline ma non in quella del tuo vicino o che ti venga suggerito si seguire certi contatti e non altri. Le informazioni che hai fornito su di te sono uno strumento impagabile affinché queste modifiche riescano ad essere cucite proprio apposta per te.

Non é un caso se milioni di persone vengono portate a credere a cose del tutto false o a consolidare idee che, se non ci fosse controllo sui contenuti che ricevono, non sarebbero difese con tanta irrazionalità. Chi manipola quel ti vien detto, non fa altro che indirizzare il tuo modo di pensare.

In poche parole, scegliere di utilizzare le grosse piattaforme centralizzate del data-mining (letteralmente “estrazione dati”, ossia ciò che fanno Facebook, Google ecc) equivale a buttarsi nel mare in cui viene effettuata la più imponente e specialistica pesca a strascico del mondo: una pesca a strascico smart che se da un lato coinvolge tutti i pesci nel mare, nessuno escluso, dall’altro non uccide i pesci, ma li lascia in acqua, studiandoli tanto a fondo da capire come fare a far sì che ogni singolo pesce poi nuoti nella direzione che il pescatore desidera.

In sostanza più informazioni personali forniamo alle grandi compagnie di data mining e più aiutiamo chi manipola le informazioni sui media mainstream; più aiutiamo chi vuole seminare odio in maniera mirata; più aiutiamo le società di marketing a renderci dipendenti dai loro prodotti. Un esempio su tutti? In Italia, da anni, il numero di crimini violenti é in calo costante. Non é una novità: ogni anno i quotidiani pubblicano i nuovi dati e da anni, appunto, si annuncia che sono calati rispetto all’anno prima. Eppure la percezione diffusa é che invece siano in aumento. Stessa cosa per il numero di stranieri residenti in Italia: oltre il 73% degli italiani ne sovrastima il numero. Certo, la percezione pubblica non viene modificata dai soli social, anche i media hanno un ruolo fondamentale in questo, ma é innegabile che oggi il grosso di questo lavoro avvenga proprio sui social.


I recenti scandali legati a Facebook, Cambridge Analytica, la Brexit,il Russiagate ed i sospetti di intervento esterno sui social durante diverse campagne elettorali non sono che l’aspetto più macroscopico e noto dell’intreccio fra big data, politica e manipolazione dell’opinione pubblica.

Ecco, tutto questo fa parte di ciò che l’utente medio fa fatica a vedere e tra un’app per mandare immagini di gattini con musichette carine ed un’app che fa lo stesso ma meno pubblicizzata e usata da meno utenti, sceglierà la prima, anche se la seconda ha caratteristiche migliori ed é più adatta a proteggerne le informazioni personali.

Socialità quantitativa e strumenti che necessitano apprendimento raso-zero sono, purtroppo, i fattori determinanti per la scelta delle piattaforme da utilizzare. Restando all’esempio automobilistico, é come dire che il mondo preferisce le auto senza specchietti, frecce, cinture di sicurezza ed altri dispositivi di protezione “perché é roba da nerd maniaci” e si é adattato a ritenere che beh, é normale che ogni automobilisca faccia qualche incidente e perda qualche arto.


PROVIDER OPEN SOURCE

Se proprio non si ha modo o voglia di self-hostare i propri strumenti software, un buon compromesso fra self-hosting ed il ricorso ai provider di servizi commerciali come Facebook o Google é quello di rivolgersi a dei provider online di software open source.  In pratica, se Google mette a disposizione i suoi strumenti (Google Calendari, Contatti, Drive, Mail, Ricerca, Documenti, Fogli, Presentazioni, ecc…) ed anche Apple fa altrettanto con i propri (iCloud, Contatti, Pages, Numbers, ecc…), così come fa Facebook (Facebook, Messenger, Instagram, Whatsapp) e tutti quei provider che mettono a disposizione il proprio unico strumento (L’azienda Evernote mette a disposizione lo strumento Evernote, l’azienda Twitter mette a disposizione lo strumento Twitter ecc.) esistono anche diversi provider che invece mettono a disposizione applicazioni FLOSS che, se l’utente volesse, potrebbe tranquillamente scaricarsi e installare su un tuo server personale, essendo tutto software aperto e liberamente scaricabile (quindi, chiunque abbia le necessarie competenze tecniche, può verificare cosa fa davvero il software “sotto il cofano” e come).

La comodità di questa soluzione é indubbia: hai un server sempre attivo accessibile 24/24 che viene mantenuto efficiente, aggiornato e riparato da qualcun’altro cosicché tu possa accedervi senza problemi.

L’idea alla base dei provider di applicazioni FLOSS é che anziché esserci solo 4 o 5 colossali provider cui si rivolgono tutti, possano invece esserci centinaia, migliaia, milioni  di server che offrono una vastità di strumenti che però siano compatibili tra loro o addirittura federati.

Una piccola digressione: Framasoft é un provider che fornisce una propria Istanza Mastodon, mentre Bida é un altro provider che fa altrettanto. Pur essendo due provider distinti (sotto un certo punto di vista é come dire Apple e Facebook) entrambi mettono a disposizione lo stesso strumento, Mastodon, che ha la peculiarità di essere federato. Ciò significa che gli utenti che usano l’Istanza Mastodon di Framasoft e quelli che usano l’Istanza Mastodon di Bida potranno interagire fra loro come se fossero su un’unica grande chat. Volendo fare un paragone, sia iChat che Whatsapp, i software di chat di Apple e Facebook, sono stati entrambi sviluppati in base ad XMPP, che é software FLOSS. Questo vuol dire che tecnicamente sarebbe semplicissimo far dialogare tra loro Whatsapp ed iMessage, ma ciò non avviene puramente a causa di bagarre commerciali.

A questo punto però sorge spontanea una domanda: perché non fidarsi di Facebook e Google ma fidarsi di un provider open source? Si tratta pur sempre di dover riporre fiducia in qualcuno che (presumibilmente) non si conosce ed a cui si affidano i propri dati personali. L’osservazione é in effetti corretta e l’unica risposta sensata é che così come non ci si può fidare dell’uno non ci si dovrebbe fidare nemmeno dell’altro.

Ma ci sono dei “ma”.

Innanzitutto i maggiori provider di servizi commerciali come Facebook e Google sono ESPLICITAMENTE basati sulla lettura, analisi e compravendita dei contenuti che noi forniamo. Da cosa guadagnano Facebook e Google? Qualcosina sì dalla pubblicità, ma il grosso dei guadagni, quello che ha rende Mark Zuckerberg uno degli uomini più ricchi del mondo, é la vendita delle informazioni degli utenti.

  • ETICA DICHIARATA: Dall’altra, la maggior parte dei provider open source é realizzata e mantenuta da persone, comunità e collettivi che esplicitamente combattono l’utilizzo a fini commerciali delle informazioni degli utenti. Ci si può fidare o meno, ma rivolgersi ai big equivale alla certezza che la vendita dei propri dati avvenga.
  • SOFTWARE NON TRACCIANTE: Il software utilizzato é caratterizzato dal fatto di chiedere solo i dati strettamente necessari per funzionare (talvolta non chiedono proprio nulla) in modo da ridurre al minimo le possibilità di profilazione dell’utente. Certo, un provider potrebbe aver modificato il software sul suo server senza dichiararlo, ma come vedremo nei prossimi punti, potrebbe essere un’opzione poco interessante per il provider stesso.
  • FRAMMENTAZIONE INTERNA: I vari servizi offerti dai provider di software open source sono spesso scollegati fra loro. Questo significa che di solito non c’é un’unico nome utente e password per tutti i servizi. In questo modo se anche usassi in contemporanea l’Istanza Mastodon ed i fogli di calcolo dello stesso provider, lui potrebbe credere che ciò venga fatto da due utenti diversi.
  • FRAMMENTAZIONE PERSONALE: Nulla t’impedisce di rivolgerti a più provider contemporaneamente, frammentando le tue informazioni personali un pò qua ed un po là. Se due o più profider forniscono gli stessi software (per esempio NextCloud), usare l’uno o l’altro non comporterà alcuna difficoltà di apprendimento. Ad esempio puoi usare l’Istanza Mastodon del provider A, il server Matrix del provider B e gli strumenti office del provider C e gestirli come se fossero di tre utenti differenti, in modo che nessuno di questi abbia la totalità delle informazioni sul tuo conto.
  • FRAMMENTAZIONE GLOBALE: Se le informazioni di tutti stanno su Facebook e Google, é sufficiente acquistare informazioni da quei due provider per avere un database su milioni di persone. Se invece questi milioni di utenti fossero sparpagliati su migliaia di server interconnessi da poche migliaia di utenti l’uno, chi volesse farsi un database altrettanto massiccio dovrebbe contattare (o hackerare) uno-ad-uno migliaia di server. Lo sforzo sarebbe di per sé immane. Se poi si considera che, come visto, le informazioni che si troverebbero in mano sarebbero molto meno dettagliate ed interessanti di quelle fornite da Facebook, é chiaro che i server di servizi FLOSS risultano strutturalmente poco utili per chi vuol commerciare informazioni personali.


CHE STRUMENTI VENGONO MESSI A DISPOSIZIONE?

Gli strumenti messi a disposizione dai provider sono un’infinità e spaziano dagli strumenti per ufficio (scrittura collaborativa, fogli di calcolo, mappe mentali), web hosting (tipo Dropbox, iCloud, Google Drive ecc.), social, chat personali, strumenti per programmatori… Per farla breve: pensa ad un servizio online che usi comunemente ed e sappi che ne esiste anche la versione libera e aperta, fatta eccezione giusto per i fornitori di media mainstream coperti da copyright come Spotify o Netflix e iTunes, ecco, ma se pensi a Evernote, Dropbox, Twitter, Facebook, Google Maps, Gmail, Whatsapp, le ricerche su Google, iWork e tutti quegli strumenti che usi quotidianamente online beh, ognuno di questi ha la sua controparte libera!

Alcuni di questi strumenti sono parzialmente sovrapponibili; un esempio é l’applicazione Turtl che é sia un gestore appunti (Notebook) che uno strumento per archiviare link interessanti (Bookmark manager) che fa dunque un pò quello che fa Evernote ed un pò quello che fa Pocket. Questo per dire che in alcuni casi la definizione usata per classificare questi strumenti può essere poco esaustiva.

Altra cosa interessare é che uno stesso provider può mettere a disposizione più strumenti che fanno la stessa cosa (ad esempio due diversi tipi di calendario o di strumenti di scrittura). La cosa può confondere un attimo chi non é abituato a dover scegliere tra opzioni diverse con uno stesso provider, ma va tutta a favore della personalizzazione (ti trovi scomodo ad usare EtherPad? Nessun problema: abbiamo anche PadLand!)

Certi strumenti software sono molto popolari e vengono messi a disposizione da diversi provider (per esempio, chi offre un servizio di data hosting nel 99% dei casi utilizza NextCloud), che però ne personalizzano un pò l’estetica, a volte alcune funzioni e spesso anche il nome (per esempio, il server Nextcloud messo a disposizione da Framapiaf viene chiamato “Framadrive”). Altri invece, sono più rari.


ELENCO PROVIDER OPEN SOURCE

Questo post non é incentrato sulle funzionalità dei singoli strumenti software e qui si vuol solo elencare una serie di provider di strumenti FLOSS che, volendo, un utente potrebbe anche installarsi su un proprio server. Pertanto l’elenco non comprende siti che mettono a disposizione un unico strumento software (tipo mastodon.social che mette a disposizione solamente la propria Istanza Mastodon) e/o strumenti software non hostabili privatamente (tipo DuckDuckgo)


AUTISTICI & INVENTATI

PAESE: Italia

FINANZIAMENTO: Donazioni

A/I é il principale riferimento italiano per quanto riguarda collettivi antagonisti e anticapitalisti impegnati per i diritti digitali. Offre tutta una serie di strumenti con un fortissimo occhio di riguardo a sicurezza e protezione dati.

  • Server IRC
  • Email
  • Mailing List
  • Webhosting / Blog
  • Altro, a richiesta


BIDA

PAESE: Italia

FINANZIAMENTO: Donazioni e sottoscrizioni

  • Calendario (Quand – basato su Studs)
  • Data Storage (Nextcloud)
  • Libreria Online (Ola)
  • Social (Mastodon)


CISTI

PAESE: Italia

FINANZIAMENTO: Donazioni

  • Social (Mastodon)
  • Scrittura collaborativa (Cryptpad)
  • Presentazioni (Cryptpad)


CRYPTPAD

PAESE: Francia

FINANZIAMENTO: Parte in donazioni, parte a pagamento

Cryptpad é una compagnia francese che realizza e mette a disposizione una serie di propri strumenti focalizzati su privacy e sicurezza online.

  • Data hosting
  • Git
  • Presentazioni
  • Scrittura collaborativa
  • Sondaggi


DISROOT

PAESE: Olanda

FINANZIAMENTO: Donazioni

Disroot é un’organizzazione di hacktivisti di impronta libertaria impegnata a far conoscere le tecnologie aperte ed a diffondere una maggior cultura della privacy informatica.


FENEAS

PAESE:

FINANZIAMENTO: Il progetto é finanziato direttamente dai suoi membri attivi

FeNeAs é un’associazione no profit il cui scopo é diffondere l’utilizzo di strumenti digitali federati

  • Data hosting (NextCloud – accessibile solo ai membri attivi)
  • Git (Gitlab)
  • Scrittura collaborativa (Etherpad)
  • Social (Friendica)
  • Social (GangGo)
  • Social (Matrix)


FRAMASOFT

PAESE: Francia

FINANZIAMENTO: Donazioni

Framasoft é un’importante associazione francese il cui scopo é quello di diffondere l’uso di tecnologia FLOSS. Framasoft organizza incontri, corsi ed un gran numero di attività diverse. In particolare sta portando avanti il progetto di de-googleizzare il web, facendo conoscere tutti gli strumenti già esistenti ed utilizzabili anche senza dover per forza rivolgersi alle big company dell’informatica. Gli strumenti che offre Framasoft sono davvero tantissimi e non sarà possibile elencarli tutti, ma ci si prova. Una caratteristica particolare é che Framasoft ribattezza gran parte degli strumenti offerti “Frama(qualcosa)”. Il sito é in francese ma gran parte é tradotto in inglese e sempre più pagine sono tradotte anche in italiano.

  • Bin (Framabin – basato su PrivateBin)
  • Calendario (Framadate – basato su Studs)
  • Calendario (Framagenda – basato su NextCloud)
  • Data Storage (Framadrive – basato su Nextcloud)
  • Disegno vettoriale (Framavectoriel – basato su SVG-Edit)
  • File sharing (Framadrop – basato su Lutim)
  • Fogli di calcolo (Framacalc – basato su EtherCalc)
  • Formulari online (Framaforms – basato su Drupal e Webform)
  • Games (Framinetest – basato su Minetest)
  • Git (Framagit)
  • Image sharing (Framapic – basato su Lutim)
  • Libreria Online (Framabookin – basata su Calibre e BicBucStriim)
  • Mailing list (Framalistes)
  • Mappe mentali (Framindmap – basato su Wisemapping)
  • Mappe online (Framacarte – basato su uMap)
  • Motore di ricerca (Framabee – basato su SearX)
  • Notebook collaborativo (Framanotes – basato su Turtl)
  • Notebook collaborativo (Framemo – basato su Scrumblr)
  • Online bookmarking (MyFrama – basato su Shaarli)
  • Online bookmarking (Framabag – basato su Wallabag)
  • Presentazioni online (Framaslides – basato su Strut)
  • Progetti collaborativi (Framaestro)
  • RSS reader (Framanews – basato su Tiny Tiny RSS)
  • Scrittura collaborativa (FramaPad – basato su EtherPad)
  • Social (Framasphère – basato su Diaspora)
  • Social (Framateam – basato su Mattermost)
  • Social (Framapiaf – basato su Mastodon)
  • Sondaggi (Framadate – basato su Studs)
  • Sondaggi (Framavox – basato su Loomio)
  • URL Shortener (Frama.link – basato su Lstu)
  • Video Hosting (Framatube – basato su PeerTube)
  • VOIP (Framatalk – basato su Jitsi Meet)


LIBREM ONE

PAESE: USA

FINANZIAMENTO: Servizi a pagamento

Librem é il marchio dei prodotti e servizi open dell’azienda Purism. Purism produce computer desktop e smartphone di alta fascia che promettono una alta attenzione al rispetto della privacy e della sicurezza informatica. I servizi della linea Librem derivano da strumenti FLOSS che però vengono fortemente personalizzati e rinominati “Librem(qualcosa)”; per esempio, il server Mastodon offerto da Framasoft si chiama FramaPiaf.

  • Contact management (Librem Contacts)
  • Data Storage (Librem Files)
  • MailOnline Backup (Librem Backup)
  • Social (Librem Chat – basato su Matrix)
  • Social (Librem Social – basato su Mastodon)
  • VPN (Librem Tunnel)


NIXNET

PAESE: ?

FINANZIAMENTO: Donazioni

Nixnet é creato e gestito apparentemente da una sola persona, Amolith, che mette a disposizione gli stessi strumenti che lui utilizza. Molto servizi sono utilizzabili anche attraverso TOR e c’é forte attenzione su sicurezza e criptatura dei messaggi.

  • Bin (PrivateBin)
  • Blogging (Plume)
  • Calendario (Framadate)
  • Data Storage (Nextcloud)
  • Finance Manager (Firefly III)
  • Git (Gitea)
  • Motore di ricerca (SearX)
  • Information Manager (BookStack)
  • Online bookmarking (Wallabag)
  • Project Management (Taiga)
  • RSS Bridging
  • Scrittura collaborativa (CodiMD)
  • Social (Mastodon)
  • Social (Matrix)
  • VOIP (Mumble)
  • VPN (Wireguard)


OPENCLOUD

PAESE: Lussemburgo

FINANZIAMENTO: Autofinanziamento

  • Data hosting (NextCloud)
  • Social (Friendica)
  • Social (Matrix)
  • Social (Mastodon)
  • Sondaggi (Dudle)
  • Lavoro collaborativo (Kopano)


RISEUP

PAESE: USA

FINANZIAMENTO: Donazioni

RiseUp é un collettivo di Seattle ma con membri sparsi in tutto il mondo. É attivo dal 1999 e si adopera per una società libera ed una lete altrettanto libera.

  • Mail
  • File sharing (Upload)
  • Lavoro collaborativo (Crabgrass)
  • Scrittura collaborativa (Etherpad ?)
  • Social (XMPP)
  • VPN


TCHNCS

PAESE: Germania

FINANZIAMENTO: ?

  • Bin (HasteBin)
  • Data Storage (Nextcloud)
  • Email
  • Games (Minetest)
  • Git (GitLab)
  • Social (Mastodon)
  • Social (Matrix)
  • Social (XMPP)
  • Project Management (Taiga)
  • Video Hosting (PeerTube)
  • VOIP (Mumble)


3x1t (“Exit”)

PAESE: Italia

FINANZIAMENTO: ?

A cura dell’associazione Bije di Verona, che si occupa di diffondere l’utilizzo di strumenti FLOSS

  • Mail
  • Data hosting
  • Social (XMPP)


Grazie ad https://mastodon.bida.im/@hannahliu e https://ins.mastalab.app/@metalbiker per lo scambio su Mastodon da cui é nata l’idea per questo articolo.


Come cercare e seguire utenti “sconosciuti” su Mastodon

di: Ca Gi
1 Aprile 2019 ore 21:24

Per quanto riguarda le funzioni base, Mastodon si comporta in modo molto simile a Twitter: commentare un post, boostarlo, seguirne l’autore, silenziarlo ecc.

La ricerca e scoperta di altri utenti in apparenza é abbastanza simile: se vuoi seguire un utente basta cliccare su “+” o “follow” e per cercare altri utenti basta digitare nel campo di ricerca.

C’é però un limite: le Timeline di Mastodon mostreranno sempre e solo account che la tua Istanza già conosce.

Come funziona dunque la ricerca ed aggiunta di utenti su Istanze diverse?

RETI SOCIALI PERSONALIZZATE

Qui é necessario ripassare un concetto già esposto nei post in cui é illustrato cos’é Mastodon e cos’é il Fediverso: ogni Istanza conosce solamente i propri utenti e gli utenti di altre Istanze con cui é venuta in contatto.

Le diverse Istanze, per poter interagire fra loro, devono essere a conoscenza l’una dell’altra


Per questo motivo, Mastodon (ma lo stesso vale per tutto il Fediverso) non é un’unica rete sociale indifferenziata ma, al contrario, ogni singola Istanza costruisce la propria rete sociale e questo in base a quali sono le altre Istanze con cui viene in contatto, quelle che blocca ecc.

La cosa poi diventa ancora più complessa perché lo stesso schema si ripete a livello di singoli utenti: se siamo sull’Istanza A ed entriamo in contatto con un utente dell’Istanza B di nome Laura, che però non ci presenta mai gli altri membri della sua Istanza (ossia: non boosta i loro post, non linka i loro messaggi, non li cita nei suoi Toot), dell’Istanza B conosceremo solo Laura.

Da questo punto di vista, Mastodon premia le Istanze i cui utenti interagiscono maggiormente: una piccola Istanza con utenti che interagiscono molto fra loro, aumenta le possibilità di tessere un maggior numero di contatti con altre Istanze, attraverso il meccanismo dell’amico che presenta un amico.


AGGANCIARE ALTRE RETI

Questa cosa però ha un limite: non permette di entrare in contatto con utenti che non siano già conosciuti da chi già conosco. Nella prima immagine precedente, ad esempio, le Istanze sulla rete a sinistra (quella coi collegamenti rossi), non han modo di entrare in contatto con le Istanze della rete a destra (quella coi collegamenti azzurri), né quelle della rete in basso (quella coi collegamenti verdi).

É questo il punto su cui si innestano diversi discorsi inerenti alle filter bubble, ai pericoli delle reti chiuse ecc. Non é del tutto sbagliato: chi sta su una certa rete e non cerca confronti, voci dissonanti e idee diverse dalle proprie, resterà confinato nella propria cerchia e al tempo stesso non farà uscire le proprie idee. Chi invece si muove in senso opposto, stabilirà contatti con Istanze le cui comunità sono molto diverse dalla propria. Detto altrimenti: Mastodon non ti obbliga a convivere con chi non vuoi, ma se vuoi differenziare la tua cerchia di contatti puoi farlo, a costo di un minimo sforzo.

Ciò si traduce in un meccanismo che é in effetti un pò macchinoso e che sarebbe decisamente necessario rendere più pratico. Tuttavia il Fediverso é strutturato in modo tale che, probabilmente, una minima dose di macchinosità in questo passaggio sarà sempre presente (ci arriviamo…)

Un aspetto interessante da notare é che la connessione con utenti ed Istanze prima sconosciuti é un qualcosa che può fare ogni singolo utente ma che influirà sull’intera Istanza: se decidi di seguire un utente dell’ Istanza B, i suoi toot compariranno nella TL federata della tua Istanza; in questo modo anche i membri della tua Istanza potranno entrare in contatto con i membri dell’Istanza B che l’account che hai aggiunto boosterà ecc. Più contatti “sconosciuti” porterai nella tua Istanza, più questa crescerà.

Sta dunque alla maturità degli utenti scegliere come e quanto differenziare i propri contatti. Se sei su un’Istanza che non tollera determinati argomenti riguardo ai quali vorresti avere qualche confronto, forse l’Istanza su cui ti trovi non é quella più adatta a te e potrebbe essere il caso di aprire un secondo account su un’Istanza differente.

(Non é raro aprire un primo account Mastodon su un’Istanza per poi capire che preferisci stare su un’Istanza diversa. Per questo motivo esistono funzioni di import/export per trasferirti su Istanze diverse).

MA COME LI TROVO?

Si, ma, insomma… COME e DOVE li dovrei trovare questi utenti e Istanze sconosciuti sia a me che ai contatti che ho già?

Per capire la procedura “tecnica” (ci arriviamo, ci arriviamo…) é necessario capire prima il concetto che v’é alla base e che mostra ancora una volta come il Fediverso sia strutturato in modo molto più simile alle reti sociali umane di quanto non lo siano i social centralizzati: nella tua vita reale, quella di tutti i giorni, con te in carne ed ossa, come trovi persone nuove che nessuno dei tuoi amici e conoscenti conosce già?

Fondamentalmente uscendo dai tuoi giri andando in luoghi nuovi. Questi “luoghi” possono essere anche eventi, manifestazioni o orari (provare a fare la camminata del mattino in ore serali, ad esempio). Più questi “luoghi” sono diversi e lontani dai propri, maggiore sarà probabilmente il tasso di differenziazione cui si andrà incontro (la tua vita ruota intorno a manga, filosofia greca e corsi da sommelier? Se vuoi conoscere davvero persone, realtà ed idee diverse dalle tue, anziché girare per fumetterie ed enoteche prova ad uscire dai soliti giri e, ad esempio, collaborare per qualche tempo con i responsabili di un centro di accoglienza per senzatetto e migranti…).

Ecco, nel Fediverso la cosa funziona esattamente allo stesso modo: per conoscere contatti “sconosciuti” bisogna uscire dalla propria rete e provarne una diversa per poi rientrare, portando dentro alla propria Istanza i contatti che interessano.

Questo uscire si traduce materialmente in due modi:

  • usare altri account su Istanze o piattaforme federate diverse
  • cercare al di fuori del Fediverso stesso


IN & OUT

Questo uscire e rientrare dalla propria rete é proprio ciò che maggiormente differenzia una rete federata come il Fediverso dalle reti centralizzate cui si é solitamente abituati. Ne é al tempo stesso la grande forza e debolezza: forza perché permette che si sviluppino reti locali differenziate, ognuna con una propria comunità e cultura specifica, anziché appiattire tutti gli utenti ad un’unica macro-comunità (vedi Twitter) e debolezza perché l’idea di dover continuamente uscire e rientrare dalla propria rete risulta ostica ad una gran parte delle persone.

Come già visto, ogni nuovo account che segui, diventa automaticamente contattabile da tutti i membri della tua Istanza. All’interno di una Istanza bastano pochi utenti “esploratori” perché questa abbia una serie di contatti ben differenziati, più o meno come quando nella vita reale conosci una persona, vi scambiate i contatti e la aggiungi ad un gruppo Matrix (o Whatsapp) in cui ci sono altri tuoi amici.

Puoi venire a conoscenza di nuovi contatti e Istanze praticamente ovunque! Su un blog che segui, su siti vari, forum, articoli vari, reti sociali non federate o altri canali ancora. Puoi cercarle appositamente (ad esempio su Instances.social, Joinmastodon o Distsn).

A più fonti attingerai, più possibilità ci sono di trovare contatti distanti dalla tua rete.

Fare account multipli, esplorare altre Istanze/comunità dal loro interno, interagire con persone diverse senza il bagaglio derivante dalle relazioni già maturate, é un qualcosa di ampiamente promosso nel Fediverso. Le principali App per accedere al Fediverso da dispositivi mobili supportano difatti account multipli. Non é un obbligo avere più account così come non c’é alcun obbligo a mantenere lo stesso nome utente o chissà che altro: ognuno può gestire i propri account come preferisce. Vuoi usare un solo account e non doverti sbattere a cercare alcunché al di fuori delle cerchie condivise dalla tua Istanza? Va bene. Vuoi avere diversi account scollegati fra loro? Ok. Preferisci avere un account principale ed altri solo d’esplorazione? Va bene anche quello.

Una bella immagine riguardante gli account multipli é collegata alla figura già vista dei luoghi differenti: così come hai una cerchia di conoscenze di lavoro, un’altra per via del tuo hobby, un’altra ancora fatta di amici stretti e un’altra ancora fatta di persone che hai conosciuto in una vacanza, ogni account può esser visto come il tuo “io” di ogni diversa cerchia. Puoi tenerle separate (multi-account), metterle assieme (account unico), portare solo alcuni membri di una cerchia in contatto con quelli di un’altra…


OK, MA POI, TECNICAMENTE…

Tecnicamente, quando si incontra un utente mentre si é al di fuori della propria rete, vuoi perché loggati in un’Istanza o piattaforma diversa, oppure perché ci si trova proprio fuori dal Fediverso, i modi per followare questo contatto possono essere diversi. Va però detto (e qui un punto dolente) che tutti questi metodi risultano decisamente più praticabili da Desktop che non da dispositivi portatili.


COPIA/INCOLLA DELL’URL

Il primo metodo, il più comune, consiste nel copiare l’URL della pagina del profilo dell’utente in questione o l’URL di un suo post ed incollarlo nel box di ricerca di Mastodon. Dopo aver dato invio, il box di ricerca restituirà l’icona del profilo ed il pulsante “+” per followarlo (NB: se l’Istanza “non é federata come si deve” il pulsante potrebbe non apparire, mostrare una clessidra o altro)

URL copiata su Friendica…


…e incollata su Mastodon

Il meccanismo del copia/incolla dell’URL funziona con tutte le piattaforme federate e, come dicevamo, funziona sia con l’URL dell’utente che con l’URL di un suo post/contenuto.

L’URL di un video su Peertube…


…su Mastodon restituisce il post del video ed il profilo dell’utente che l’ha postato.


TASTO “SEGUI”

Un altro metodo per followare un utente Mastodon trovato al di fuori del Fediverso é quello di premere sul pulsante “segui” sul suo profilo. Questo metodo però funziona solo per seguire su Mastodon altri utenti Mastodon. Basta premere il pulsante “segui” e loggarsi.


DAL NOME UTENTE ALL’URL

L’ultimo, invece, é il caso più antipatico che può capitare:

Se, all’esterno del Fediverso, si viene a conoscenza dell’account federato di un utente (@NomeUtente@NomeIstanza), il modo più immediato per followarlo é copia/incollarlo nel box di ricerca della propria Istanza Mastodon, ma se l’Istanza non conosce già questo utente, non restituirà alcun risultato. Bisognerà allora ottenere l’URL del profilo utente partendo dall’account.

Innanzitutto, conoscendo il nome dell’Istanza risaliamo all’URL dell’Istanza stessa scrivendone il nome nella barra di ricerca del browser. Cerchiamo ad esempio un utente su mastodon.gamedev.place


L’URL dell’utente solitamente é composto così:

https://mastodon.gamedev.place/@NomeUtente

In realtà, alcune Istanze adottano formule diverse, come:

https://mastodon.gamedev.place/users/@NomeUtente

Il metodo più rapido per capire come sono composte le URL su una data Istanza é cliccare sul profilo dell’admin (che é quasi sempre presente sulla home dell’Istanza) e sostituire nell’url il nome dell’admin con quello desiderato.


DA ISTANZA A ISTANZA

Una situazione in cui ci si può trovare é quella di essere loggati nell’ Istanza B e venire in contatto con uno o più utenti che si vorrebbe seguire dall’Istanza A.

É possibile aprire le pagine profilo di ogni singolo utente (click su Vedi profilo completo), sloggarsi, entrare nell’Istanza A e da qui followarli nei modi che abbiamo appena visto.


IN CONCLUSIONE

Seguire utenti esterni alla propria rete é dunque un’operazione basata principalmente su copia/incolla, il che, se su Desktop é tutto sommato ancora gestibile, sui dispositivi mobili é qualcosa di improponibile ad un grande pubblico.

Si sente decisamente la mancanza di un qualche plugin/widget/pulsante tipo “segui da…” in cui specificare l’Istanza e/o piattaforma da cui si vuole seguire tale utente.

Se da un lato non va dimenticato che il Fediverso é un network estremamente variegato ed in via di costruzione, in cui sono diversi gli elementi da tenere in considerazione ed armonizzare perché il dialogo fra piattaforme diverse funzioni, dall’altro l’attuale macchinosità che s’incontra nel connettere utenti di reti diverse, é decisamente una grossa pecca: agli utenti di social centralizzati viene già chiesto lo sforzo culturale di capire cosa sia e come funziona una rete federata (sforzo che già é di per sé una debolezza) ma finché proprio la pratica di connessione che é alla base della federazione rimarrà così ostica é comprensibile che la maggior parte degli utenti, questo doppio sforzo, non lo vorrà nemmeno tentare.


Abbinare Twitter e Mastodon

di: Ca Gi
30 Marzo 2019 ore 09:45

mastodon-copertina.jpg

Sbrigativamente si può dire che Mastodon é un’alternativa a Twitter, ma utilizzare l’uno non significa affatto dover abbandonare l’altro: anzi!

In modo molto semplice é possibile far convivere i due strumenti ottenendo vantaggi da entrambi!

Abbiamo già visto cos’é Mastodon e che dialoga con diverse piattaforme molto diverse fra loro (solo per citarne alcune: Peertube, Pixelfed, Friendica, Hubzilla, Nextcloud, che sono a loro volta paragonabili a YouTube, Instagram, Facebook, Dropbox e iCloud), le quali, assieme, formano una sorta di mega-rete chiamata Fediverso.

Attualmente Mastodon é la piattaforma di maggior successo del Fediverso; nel momento in cui questo articolo viene scritto ha circa 2.175.000 utenti e cresce al ritmo di 18.000 a settimana.

925e7d11f630e9c7.png

Numeri ottimi, ma molto distanti da quelli dei social commerciali. Twitter ad esempio ha circa 335 milioni di utenti attivi (a luglio 2018).

Non é un mistero che chi utilizza una certa piattaforma può decidere di passare ad un altra se solo questa presenta caratteristiche migliori o assenti in quella che già conosce.


UN DIVERSO PARADIGMA

Qui incontriamo una difficoltà: Mastodon presenta sì delle caratteristiche che su Twitter sono inedite (il livello di privacy dei messaggi, il Content Warning) ma presenta soprattutto un cambio di paradigma nel rapporto coi social che spesso spiazza chi vi si approccia.

federazione.png

Capire che Mastodon non é UN social, ma un conglomerato di comunità diversissime che decidono volontariamente se interagire tra di loro e come, é un concetto talmente distante dall’immagine di social a cui si é abituati da non esser facilmente capito.

Altro concetto che risulta di non immediata comprensione sono ad esempio le potenzialità di poter creare il proprio server Mastodon con le proprie regole (vorresti un social su cui é vietato parlare di politica e religione? Nessun problema: si può creare un’Istanza Mastodon che abbia questo divieto tra le sue policy e raccogliere utenti che hanno lo stesso approccio)

Si ha difficoltà a capire che un’Istanza é sia un server che una comunità.

Di altrettanta difficile comprensione é che possono crearsi delle reti di Istanze Mastodon completamente scollegate fra loro (Ci sono Istanze piene di nazisti che dialogano solamente fra di loro e che non hanno alcun contatto con Istanze antifasciste).

Non si tratta di cose difficili da capire di per sé, ma risultano difficili a chi conosce solo i più noti social network commerciali centralizzati e non é mai stato esposto all’idea di reti dal funzionamento del tutto diverso. E’un po come il caso della persona che fa sempre lo stesso tragitto e dopo anni gli vien rivelato che a breve distanza esiste un percorso alternativo di cui non aveva mai nemmeno sospettato l’esistenza.

A volte si descrive Mastodon come uno strumento atto a creare comunità chiuse nelle loro filter bubble, senza capire che un’Istanza può avere diversi livelli di apertura e chiusura alle altre: una Istanza/comunità sana, interessata a comunicare apertamente con chiunque che ha tra i suoi princìpi anche dei “no” come ad esempio razzismo e sessismo é cosa diversa da chi vive in una filter bubble.

Al tempo stesso, vi sono alcuni meccanismi di Mastodon che in parte necessitano oggettivamente di qualche miglioramento ed in parte ha senso che risultino un po’ macchinosi, proprio in base alle sue peculiarità (ad esempio la ricerca di utenti su Istanze diverse o l’assenza di trend topic).

f2.png


UN’INTERAZIONE PIÚ UMANA

Queste differenze di approccio ai rapporti via social sono certamente interessanti: le caratteristiche di Mastodon tendono a premiare le interazioni umane (l’argomento più discusso su un’Istanza é quello di cui messaggiano tutti e non quello che appare su una classifica di trend topic gonfiata da bot e troll; l’ordine dei messaggi é quello cronologico reale e non viene alterato da algoritmi; si interagisce dialogando; la gamification é ridotta in modo drammatico) pur introducendo alcuni strumenti tipici della comunicazione elettronica (stelline, retweet/boost ecc.).

Si può invece notare che chi proviene da piattaforme commerciali tende spesso a sentire come una mancanza proprio le caratteristiche che rendono la comunicazione meno umana (rincorsa all’hashtag, trend topic, contatori, retweet con commento ecc.)

É sempre illuminante osservare come spesso sulla propria Istanza Mastodon nessuno abbia alcun interesse verso un argomento frivolo che, su Twitter, occupa magari tutti i tweet della giornata.

Qui la cosa può farsi straniante: chi si approccia a Mastodon continuando a ragionare in termini di gamification (ottenere tanti like! centinaia di retweet! inventare una battuta di successo!) probabilmente non ne trarrà molto gradimento perché come abbiam visto su Mastodon tutto é studiato per minimizzare questo tipo di interazione “meccanica”.

Tutto dipende dalla qualità della comunità/Istanza: più gli utenti collaborano a “creare comunità” sulla propria Istanza e meglio questa funziona. Se l’Istanza/comunità é solo un punto d’incontro casuale tra utenti privi di un progetto/idea/interesse comune, allora Mastodon sarà solo un “Twitter un pò diverso”, ma se al contrario v’é un approccio propositivo e di comunità, ecco che le caratteristiche strutturali di Mastodon riveleranno immediatamente tutte le loro potenzialità.

Per esempio, un’Istanza comunitaria può decidere assieme le policy, chi bannare o semplicemente silenziare, come finanziare il server, le attività in comune, quali strumenti aggiungere/personalizzare, come gestire la moderazione…


“MA SONO TUTTI DALL’ALTRA PARTE”

Una difficoltà che tocca diversi strumenti informatici alternativi a quelli più diffusi e commerciali é quello dell’omnipresenza di questi ultimi. Se sei su Twitter, insomma, ci pensi due volte a passare ad una piattaforma in cui non troverai i tuoi contatti/follower/amici. Al di là del fatto che ci sono ottimi motivi per mollare a piè pari le piattaforme delle Big Tech Companies, é comprensibile che non tutti siano disposti a fare di punto in bianco un “grande salto”, vuoi per timore, vuoi per oggettiva riduzione dei contatti.

Esistono tuttavia diversi strumenti per far convivere Mastodon e Twitter ottenendo il meglio da entrambi e permettendo una transazione soft!


CROSSPOST CON MASTO.DONTE

Masto.donte é un crossposter, ossia uno strumento che permette di sincronizzare il proprio account Twitter col proprio account Mastodon.

Schermata 2019-03-29 alle 19.13.55.png

Il funzionamento é semplice: ci si logga con entrambi gli account e lo si imposta come si preferisce! Le opzioni a disposizione sono diverse, ad esempio lo si può impostare perché i post su Mastodon vengano replicati su Twitter ma non da Twitter verso Mastodon, o il contrario, oppure ancora lo si può impostare perché funzioni in entrambi i sensi. Qui ognuno é libero di sperimentare la formula che preferisce.

Ci sono alcuni limiti (le risposte ad altri utenti non possono essere crosspostate ed i boost su Mastodon non vengono twittati) ma i propri post originali possono viaggiare sempre in entrambe le direzioni.

Ci sono anche alcuny bypass: é possibile far sì che messaggi contenenti una certa parola (o un certo hashtag) non vengano mai crosspostati.

(Per i più smanettoni: questo é il repository dell’App, se volete contribuire a migliorarla o modificarla)


CROSSPOST CON IFTTT

Schermata 2019-03-29 alle 19.25.02.png

IFTTT contiene diversi Applet in grado di crosspostare messaggi da una piattaforma all’altra. Gli Applet sono diversi e conviene provarli direttamente.


ACTIVITYPUB.ACTOR

Schermata 2019-03-29 alle 19.32.39.png

ActivityPub.Actor é uno strumento ancora in lavorazione (questo il profilo del suo sviluppatore) che si propone di sincronizzare gli account di diverse piattaforme commerciali centralizzate con ActivityPub, il protocollo di comunicazione condiviso dalle piattaforme del Fediverso e dunque anche da Mastodon.

La piattaforma su cui maggiormente viene sperimentato é proprio Twitter, ma tra quelle che gli sviluppatori dicono di voler considerare in futuro vediamo anche Facebook, Instagram, Reddit ecc.

In sostanza ActivityPub.Actor porterebbe i contenuti di questi social nel Fediverso e viceversa, fungendo grossomodo come uno dei bridge già osservati riguardo a Matrix.

Pur essendo uno strumento non ancora funzionante ha già fatto discutere un po’ all’interno del Fediverso, riguardo l’opportunità di accogliere potenzialmente una valanga di contenuti non originali con i quali probabilmente non sarebbe possibile interagire.


I VANTAGGI DEL CROSSPOSTING

Uno dei primi vantaggi del crossposting ce l’ha ben presente chi, per un motivo o per l’altro, é stato silenziato/sospeso/bannato da Twitter.

BYPASSARE I BAN DI TWITTER Crosspostando con Mastodon, nel caso di una sospensione si può continuare a comunicare su Mastodon e la propria pagina pubblica di Mastodon con tutti i propri messaggi, rimarrà comunque visibile. Volendo, puoi collegare temporaneamente il tuo account Mastodon ad un account temporaneo di Twitter.

500 CARATTERI Scrivendo su Mastodon puoi avere fino a 500 caratteri (alcune Istanze anche di più). Crosspostando, Twitter mosterà i primi 280 caratteri e per leggere il resto aggiunge il link web al post Mastodon.

THREAD MULTIPLI Un post crosspostato può generare una discussione su Twitter con un certo tono ed una discussione enormemente diversa su Mastodon. A volte il risultato può essere stupefacente!

BACKUP Avere i tuoi post archiviati su un diverso server può essere un modo di backuparli! 😉

Il crossposting può essere visto male nel Fediverso se viene usato in modo unidirezionale e senza interazione. Per intenderci: se stai sempre su Twitter, crossposti su Mastodon ma poi su Mastodon non vieni mai, non interagisci, non rispondi, beh, la cosa é vista molto male perché anche se sei una persona in carne e ossa, così facendo nel Fediverso ti comporteresti come un BOT e certe Istanze potrebbero silenziarti o bannarti.

Tieni conto che per etichetta, nel Fediverso, i BOT si dichiarano per quel che sono. Un account che funge da BOT per un sito postando in automatico i suoi contenuti può svolgere un servizio comodo ma é giusto che gli utenti sappiano che si tratta di un “utente meccanico” cosicché possano agire di conseguenza.

Account di utenti reali che però agiscono solo come BOT sono invece un qualcosa di assai irritante, anche perché spesso collegati ad operazioni di trolling. Se vuoi solo che i tuoi contenuti girino nel Fediverso senza interagire non c’é problema, a patto che ciò sia detto esplicitamente. Nelle preferenze del tuo account Mastodon c’é una casella da spuntare in cui indichi che il tuo account é un BOT e, per maggior chiarezza, non sarebbe male lo segnalassi anche nel nome utente e/o nella bio. Volendo, esiste anche un’Istanza apposita: https://botsin.space/ creata proprio per ospitare solamente account BOT. Così come ogni cosa nel Fediverso, ogni Istanza sceglie come rapportarsi con Botsin Space: chi la blocca, chi la silenzia e chi interagisce senza problemi.


CERCHI CHE SI ALLARGANO

Le prime comunità su una piattaforma digitale sono solitamente le comunità degli sviluppatori. Hacker, programmatori e appassionati di tecnologia che si divertono a smanettare su strumenti nuovi, migliorarli, ecc.

In una seconda fase la piattaforma si popola delle prime comunità per cui la piattaforma é stata pensata. Mastodon però da un lato non é pensato per una qualche comunità specifica (per fare un esempio: il social Gab ha delle policy che permettono alle comunità neonaziste di utilizzarla liberamente e dunque si é popolata proprio di neonazisti, alt/right ecc) e dall’altro il suo sviluppatore ha imposto una chiara policy antifascista sul suo server, mastodon.social. Di conseguenza le prime comunità ad aver popolato Mastodon e creato le proprie Istanze hanno avuto una forte componente antifascista.

Una grossa fetta di utenti ed Istanze poi é andata a formarsi grazie agli esuli di Twitter: chi non poteva o voleva interagire rispettandone le policy (utenti giapponesi, appassionati di anime e manga che, per differenze culturali, non potevano interagire su Twitter) comunità che su sui social generalisti perdono più tempo a difendersi da molestie e trollaggio e che han creato le proprie Istanze Mastodon dove han trovato casa (comunità LGBTQ, Furry, ecc).

Col tempo poi sono arrivati anche i nazi ed i fondamentalisti cristiani, che si son fatti le proprie Istanze indipendenti, così come sono arrivati appassionati di erotismo e pornografia transfughi da Tumblr. Ci sono pure Istanze sex-work friendly.

La struttura stessa di Mastodon fa sì che ogni utente e comunità possa scegliere se e come interagire con le altre. Mastodon dunque non é UN social di antifascisti, furry, nazi, sex-worker, anarchici e tecnoilluminati ma un calderone pieno di comunità diversissime che interagiscono o s’ignorano in modi assai variegati, creando reti complesse adatte alle singole comunità.

In questo momento stanno nascendo diverse Istanze dedicate a mestieri specifici come Istanze per avvocati ed educatori. Al tempo stesso stanno nascendo Istanze specifiche per una certa regione.


MASTODON IN ITALIA

In Italia le Istanze stanno nascendo nell’ambito di collettivi autonomi, circoli anarchici e centri sociali legati alle città d’origine:

Bologna: https://mastodon.bida.im
Jesi: https://snapj.saja.freemyip.com
Milano: https://nebbia.lab61.org
Torino: https://mastodon.cisti.org

Non mancano alcune Istanze  personali (cioé create solo per ospitare il loro proprietario o poco più) ed un’Istanza generalista attualmente popolata solo da bot commerciali.

Molti utenti italiani tuttavia sono registrati su mastodon.social o in altre Istanze, perlopiù tedesche o francesi, come ad esempio l’assai cosmopolita mastodon.partecipa.


PRIMI PASSI E CONVIVENZA CON TWITTER

Cresce dunque l’interesse per lo strumento ed al tempo stesso si affronta la titubanza di chi s’approccia a Mastodon avendo alle spalle solo l’esperienza dei social commerciali ed ha dunque bisogno di un’introduzione ed un avvicinamento lento. Far convivere le due piattaforme con l’uso di un crossposter é probabilmente una formula che in questo senso può aiutare.

uni.png

Matrix bridge: connettersi con tutti i social da una sola App

di: Ca Gi
29 Marzo 2019 ore 16:51

Matrixverse.png


Avevamo già spiegato cos’é il protocollo Matrix e come iniziare ad usarlo.

Riassumendo molto brevemente: Matrix é un protocollo di comunicazione aperto e liberamente utilizzabile da chiunque (ognuno puà farsi il suo server Matrix) creando una rete di chat potenzialmente infinita, le cui caratteristiche di sicurezza ed espansione permettono e promettono di fare un sacco di cose. Insomma: si tratta di uno strumento estremamente interessante.

Una delle caratteristiche più interessanti é la capacità di Matrix di dialogare con altre piattaforme. Detto in soldoni: con Matrix si può creare un “gruppo” in cui possono dialogare utenti Matrix, utenti Whatsapp, Telegram, IRC ecc. lasciando che ognuno usi l’App che preferisce. Questo é il “bridging”

(Una nota: questo articolo vuole solamente spiegare il concetto di “bridge” dando giusto un accenno terra-terra a come funziona e non vuol certo essere un manuale sull’utilizzo dei bridge)

Chi ha già letto gli articoli precedenti sa che Matrix non é un servizio di chat come Twitter ma é un protocollo, come l’email: Gmail, ProtonMail, Hotmail sono tutti servizi che usano i protocolli email, ognuno coi propri server e con caratteristiche personali che però, interagiscono fra loro (da Gmail puoi mandare una email a Hotmail, giusto?).

Non ti “registri all’email” ma “crei un account su ProtonMail”. Non ti “registri a Matrix”, ma “crei un account su un server Matrix”.

Prendiamo dunque ad esempio il server Matrix di Feneas: https://chat.feneas.org, Una volta registrati si può dialogare con qualsiasi utente registrato su qualsiasi server Matrix (ancora una volta: se ti registri su Yahoo puoi scambiarti le email con chiunque abbia un indirizzo email, indifferentemente dal server a cui si é registrato).

In Matrix ogni conversazione avviene in “stanze”. Sono sostanzialmente come i gruppi di Whatsapp, solo che qui anche la chat tra te ed una sola altra persona avviene in una stanza.

Qui incontriamo dunque i “bridge”, ossia quegli strumenti che permettono di collegare una stanza Matrix con il proprio corrispettivo su altre piattaforme.

1524546271_fc5d5b944c4b68fc4fe509aac4ed24d4Golden-Gate-Bridge.jpg

Un “bridge” (letteralmente “ponte”) é sostanzialmente un programma che si occupa di sincronizzare Matrix con una certa piattaforma in modo da farli comunicare assieme.

Per ogni piattaforma dunque servità un bridge apposito. Dunque ce ne sono diversi. Non solo: per certe piattaforme esiste più di un bridge che magari adottano soluzioni e caratteristiche diverse. Bisogna tener conto che tutto il processo di bridging tra Matrix e le altre piattaforme é ancora un work in progress: alcuni bridge funzionano bene, altri così-così, ed insomma, la “scena” del bridging é ancora molto attiva. Alcune piattaforme sono fatte in modo da poter essere, almeno sulla carta, facilmente collegabili con un bridge mentre altre sono decisamente più ostiche.

Schermata 2019-03-29 alle 15.36.24.png

Il funzionamento ideale di una stanza Matrix “bridged” (da qui in poi renderò “bridged” con “sincronizzata”) con una piattaforma diversa, ad esempio Telegram, dovrebbe essere abbastanza banale: io che ho un account Matrix entro nella stanza e chatto normalmente, da Matrix, mentre un’altra persona che ha Telegram vedrà quel che ho scritto nella stanza, a cui però accede attraverso Telegram.

Un esempio lo si può vedere nella stanza pubblica Telegram-FOSS. La stanza é sincronizzata con Telegram ed IRC, pertanto gli utenti che vi partecipano lo fanno da tutte e tre le piattaforme.


Schermata 2019-03-29 alle 15.46.29.png

Questa é la stanza pubblica Telegram-FOSS così come viene visualizzata online. Sono visibili le interazioni fra utenti Telegram (segnalati tra parentesi) ed IRC (privi di indicazione tra parentesi perché la stanza nasce come stanza IRC e dunque sono gli altri account a dover specificare la loro piattaforma)

Si, ma, in soldoni, come funzionano questi bridge? Come si installano e come si attivano?

Dunque, ogni bridge é un programma che va a dialogare con Matrix: non é parte integrante di Matrix! Questo vuol dire che se creo un account su un server Matrix non é scontato che questo abbia anche dei bridge e se ne ha, non é detto che li abbia tutti!

La maggior parte dei server Matrix offre perlopiù il solo bridge ad alcuni server IRC (Freenode e pochi altri ancora).

Come dicevamo, la “scena” riguardante la realizzazione dei bridge é ancora un work in progress e dunque é probabile che nel giro di qualche tempo sempre più server avranno di default un numero maggiore di bridge.

Come si fa allora ad usare un bridge se i server Matrix non li offrono di default? La prima soluzione possibile é quella di farsi il proprio server Matrix installandoci tutti i bridge che si desiderano, ma ovviamente per fare ciò é necessario avere un server e saperci mettere le mani.

Ma esiste un altro modo: un bridge, dicevamo, é un programma che sincronizza una stanza Matrix con l’equivalente di una diversa piattaforma (canale IRC, gruppo Whatsapp ecc…), ma non é indispensabile che il bridge si trovi sullo stesso server Matrix che deve sincronizzare.

Potenzialmente, dunque, un bridge potrebbe essere installato sui server di Whatsapp per offrire ai propri utenti la possibilità di interagire con gli utenti Matrix (ok, Facebook aborre un’idea del genere e dunque non succederà mai, ma tecnicamente la cosa sarebbe possibile).

Ma il bridge può anche essere installato su un server che non c’entra nulla con gli altri due. Un esempio é t2bot.io, che offre alcuni bridge per Matrix.

Schermata 2019-03-29 alle 16.18.16.png

i bridge offerti da t2bot.io


Si, ma, materialmente, per fare questa sincronizzazione, dal lato utente come funziona? Cosa clicco? Dove devo digitare?

Beh, qui la cosa cambia da bridge a bridge: ognuno ha un approccio diverso così come caratteristiche e funzionamento. Due diversi bridge per Whatsapp possono funzionare in modo molto diverso, per intenderci.

Ma giusto per dare un’idea vediamo un esempio di sincronizzazione con Telegram usando il bridge messo a disposizione di t2bot.io

riot.png

SU TELEGRAM

  1. Creare un canale Telegram
  2. Invitare il bot @matrix_t2bot nel canale (basta digitare @matrix_t2bot nella casella di ricerca per trovatlo)
  3. Nel gruppo, digitare il comando /id Il Bot fornirà un <codice>

SU MATRIX

  1. Creare una stanza Matrix (la stanza deve essere accessibile da chiunque ed avere un indirizzo locale)
  2. Invitare il bot @telegram:t2bot.io nella stanza
  3. Nella stanza, digitare il comando !tg bridge <codice>
  4. Il bot chiederà una conferma. Digitare !tg continue

Fatta! Adesso in quel canale potranno dialogare sia utenti Telegram che utenti Matrix. (Maggiori dettagli qui: https://t2bot.io/telegram )


A questo punto quel che vien scritto in quella stanza Matrix apparirà nella stanza Telegram e viceversa. Tuttavia i messaggi provenienti dall’ “altra piattaforma” appariranno come se fossero pubblicati dal bot e non dalla persona che li ha scritti (Telegram Bot ha scritto: “ciao!”). Per far si che i messaggi vengano attribuiti all’utente che li ha effettivamente scritti, ora che si son sincronizzate le stanze vanno sincronizzati gli account!

SU MATRIX

  1. Aprire una chat privata con l’utente @telegram:t2bot.io
  2. Digitare il comando !tg login ed attendere un pò
  3. Dopo una certa attesa il bot fornirà delle istruzioni da seguire; solitamente contenenti un link ad una pagina in cui bisognerà scrivere il numero di telefono del proprio account Telegram (+39 12 34567890) ed il proprio account Matrix (@nomeutente:nomeserver)

A questo punto il bot sincronizzerà i due account ed inviterà a sincronizzare anche altre stanze/gruppi. Questo, va ricordato, é UN bridge Matrix/Telegram e nulla toglie che ne possano essere sviluppati degli altri che funzionino in modo più semplice ed intuitivo.

Idealmente in una stanza Matrix con tutti i bridge immaginabili, si potrebbe far dialogare assieme utenti Mastodon, Whatsapp, IRC, XMPP, Matrix, Telegram, Slack, Discord, iMessage, Skype. Ma potrebbero intervenire anche utenti via SMS ed Email.

Con il bridge Mastodon o un eventuale bridge ActivityPub inoltre Matrix verrebbe definitivamente a far parte del Fediverso e l’abbinata Matrix-ActivityPub potrebbe in effetti fungere da vero nodo collettore tra innumerevoli piattaforme decentralizzate, federandole.

Matrixverse.png

Primi passi con Riot/Matrix

di: Ca Gi
26 Febbraio 2019 ore 19:34

Una semplice guida passo-passo che spiega come creare un account Matrix ed accederci con Riot.im

In altri post abbiamo già osservato cos’é Matrix, cosa lo rende radicalmente diverso da qualsiasi altra piattaforma chat e della sua possibilità di poter funzionare anche se il server fosse guasto, scollegato da internet o distrutto in mille pezzi da una bomba. e che chi sa smanettarci un pò su, può comunicare da Matrix con altre piattaforme, come Telegram e Whatsapp.

Per chi non avesse letto gli altri post, qui basterà ricordate solo una cosa: Matrix é il nome della piattaforma, Riot é l’applicazione che ci accede e matrix.org é il più noto fornitore della piattaform.

Per fare un paragone:

Matrix – La piattaforma; come dire l’email

matrix.org – Uno dei server della piattaforma Matrix; come dire email.it o gmail.com

Riot – é come dire Outlook Express o Thunderbird o Apple Mail.

Il paragone con l’email spiega bene le diverse soluzioni possibili con Matrix: così come puoi decidere il server mail che preferisci e registrarti a tua scelta su Hotmail, Libero o Protonmail sapendo che in ogni caso potrai scambiare mail con persone registrate anche su altri server, su Matrix ti registri al server che preferisci e da lì chatti con persone che possono anche essere registrate su server diversi dal tuo, essendo tutti utilizzatori della piattaforma “email”.

Una volta che ci si é registrati al server email che si é scelto, ad esempio Gmail, si può decidere se accederci dal browser su gmail.com, o scaricando l’app chiamata Gmail o impostando Outlook Express. Allo stesso modo, con Matrix, una volta scelto il server, ci si può accedere da browser o usando l’app Riot o un’altra delle diverse Applicazioni disponibili (ce ne sono diverse, ma questo tutorial tratterà solo la più comune, Riot)


CREARE L’ACCOUNT

1) Da computer fisso, andare su https://riot.im/app/  (A dire il vero l’account si può creare benissimo direttamente da smartphone, ma per qualche oscuro motivo a me inspiegabile, ho riscontrato che molte persone si perdono in questo passaggio e quindi opto per indicare la soluzione che va meglio per tutti)


NOTA IMPORTANTE: Per usare Matrix, come già spiegato, basta registrarsi ad uno qualsiasi dei suoi server pubblici. Questo tutorial ed i link che contiene, si riferiscono al server matrix.org, attualmente il più usato. Tuttavia é possibile che matrix.org limiti le registrazioni. In questo caso basterà scegliere un altro server.

Un elenco incompleto di server pubblici utilizzabili é disponibile su hello-matrix.net

Due di questi server che possono essere vivamente consigliati, sono i seguenti:

Opencloud (Lussemburgo) https://riot.opencloud.lu/#/welcome (NB: il server é in Lussemburgo ma gli admin sono italiani, il che può aiutare in caso doveste chiedere informazioni o aiuto)

TeCHNiCS (Germania) https://chat.tchncs.de/#/welcome


2) Apparirà questa schermata. Clicca su [CREATE ACCOUNT]


3) Scegliere uno [USERNAME] ed una [PASSWORD]. Scegli una password seria! Mi raccomando che contenga lettere, numeri, simboli, maiuscole e minuscole! E segnatela da qualche parte! Non é obbligatorio ma é meglio inserire anche il proprio indirizzo [EMAIL].


4) A questo punto va risolto il  Captcha [NON SONO UN ROBOT]

5) Accettare [TERMINI E CONDIZIONI]


6) FATTA: L’ACCOUNT É STATO CREATO! La sua forma, senza gli spazi, é questa:


@ nomeutente : matrix . org


7) In questo momento stai usando la versione web di Riot, ma volendo puoi scaricare la sua Applicazione per PC Windows, Mac, o Linux da qui https://about.riot.im/downloads/ Puoi anche scaricare l’App Riot.im per Android da Google Play e da F-Droid o per iOS dall’ App Store.


8) Riot in versione web (o Applicazione) da per computer fisso permette di fare molte più cose della versione per smartphone. In questa guida iniziale però viene spiegato solo il funzionamento da smartphone.


9) L’App di Android e quella di iOS hanno delle leggere differenze fra loro, perciò le schermate ed i menù di Riot sul tuo telefono potrebbero non essere del tutto uguali a quelle descritte qui.


10) Scarica l’App sullo smartphone


11) Dal momento che hai creato il tuo account aspetta almeno 2 o 3 minuti e poi puoi accedere all’App con il nome utente e password che hai creato.


12) Se hai dato il tuo indirizzo mail ti sarà arrivata una email di verifica. Se non la vedi controlla nell’antispam.


USARE RIOT

A questo punto ci si può loggare da smartphone. Banalmente, basta inserire il nome utente e la password. Non serve mettere il nome utente completo di formattazione (invece che scrivere @:mionomeutente:nomeserver.org basterà scrivere mionomeutente)

Se si é scelto un server diverso da matrix.org, questo va indicato nella schermata di Login

L’app per smartphone Riot.im, di default intende che tu abbia un account su matrix.org. Se così non fosse bisognerà selezionare “Custom server” ed inserire il suo dominio. (Se il l’account é su Opencloud bisognerà scrivere https://riot.opencloud.lu)


Una volta loggato nell’App ti ritroverai una schermata come questa:

Schermata iniziale al primo utilizzo


Non appare granché perché devi ancora aggiungere i tuoi contatti. A questo punto, se non l’hai ancora fatto, sarebbe bene leggere il post Cos’é Matrix per comprendere i concetti base di come funzionano le cose da queste parti. É facile, ma se finora hai usato solo App tipo Whatsapp, Facebook, Telegram e Viber, che sono iper-semplificate ed estremamente simili fra loro, molto probabilmente hai bisogno di ripassarti due-tre concetti su sicurezza e comunicazione digitale che le App che hai usato finora tendono a eliminare.


OGNI CHAT É UNA STANZA

La cosa principale da ricordare é che su Riot si comunica a STANZE. Hai presente un gruppo Whatsapp? Beh, qui su Riot un “gruppo” é chiamato stanza e funziona più o meno allo stesso modo. Ma su Riot anche la comunicazione tra te ed un’altra persona deve avvenire in una stanza!

Se Andrea chatta con Sabrina non é semplicemente una comunicazione diretta tra Andrea e Sabrina ma é una comunicazione che avviene in una stanza che ha come membri… solo Andrea e Sabrina!

Riot permette di dividere le stanze in quattro tipi: FAVOURITES, PEOPLE, ROOMS e LOW PRIORITY. Questa cosa all’inizio può confondere: si tratta sempre di stanze! Non importa se tu classifichi una stanza “people” o “room”: resta sempre e solo una stanza! Io, per esempio, trovo comodo classificare “people” le stanze con solo me ed un’altra persona, “room” quelle con 3 o più persone, “favourite” le preferite e “low priority” quelle con persone o gruppi con cui non mi sento spesso.

Quando premi il pulsante [+] ti vengono fornite tre opzioni. [START CHAT] e [CREATE ROOM] sono fondamentalmente la stessa cosa! Solamente, funzionano in modo un pò diverso: “Start chat” é più veloce, selezioni subito le persone con cui chattare ed appena l’hai fatto inizi la conversazione in una stanza senza nome. “Create room” invece ti chiede prima di impostare la stanza, dargli un nome, selezionare diverse opzioni e solo quando hai fatto tutto puoi invitare chi vuoi nella stanza.

Altra grossa differenza: con “Start chat” tu e le altre persone nella discussione siete tutte parimenti amministratrici della stanza di discussione. Con “Create room” tu amministri e gli altri utenti no.

La terza opzione, [JOIN ROOM] serve ad entrare in stanze create da altri. Ma questa opzione non viene trattata in questa guida


PRIMO IMPATTO

Come quando si indossa un nuovo paio di scarpe o si guida una nuova moto, all’inizio bisognerà prendere confidenza con certe funzioni basilari: quello che su un altra App sai fare a occhi chiusi, qui devi un po’ re-impararlo: é normale! Fai qualche prova, gira qua e là tra i menù, esplora. E non farti problemi a sperimentare: che vuoi che succeda di così grave? 😉

Impara a disabilitare le notifiche, trova le impostazioni generali e quelle di ogni singola stanza, creare stanze, unirti a stanze già esistenti ed abbandonarle…


ACCOUNT E RUBRICA

Se hai già letto il post Cos’é Matrix sai che l’intero sistema Riot/Matrix é estremamente attento a privacy e sicurezza. Qui tutto é pensato perché non vengano diffuse informazioni su di te. Per questo quando hai creato il tuo account Matrix non era obbligatorio mettere la tua email o il numero di cellulare: qui nessuno ti obbliga a collegare il tuo account alla tua identità reale. Nelle istruzioni sulla creazione dell’account ho suggerito di inserire comunque un indirizzo email perché nel caso perdessi la tua password, con un’email puoi ancora riuscire ad entrare in Riot mentre senza, ahimé, non avresti alcun modo di recuperarla.

Se entri nelle preferenze di Riot però vedrai che ci sono i campi per inserire i tuoi dati personali: il nome visualizzato, il numero di telefono ed appunto, una o due email. Puoi scegliere tu se metterli o meno: se li inserisci, chi conosce il tuo vero nome, email o numero di telefono, riuscirà a trovarti facilmente qui su Riot; se invece non li inserisci, qui su Riot verrai contattato solo da chi conosce il tuo account esatto.

Logo “Impostazioni”


Sempre nelle impostazioni ti verrà chiesto se vuoi che Riot possa accedere alla Rubrica del tuo telefono per vedere se ci sono, appunto, indirizzi email o numeri di telefono di qualcuno che li ha abbinati al suo account Riot.


LISTA CONTATTI DI RIOT

Su Riot, se hai notato, non hai una tua lista dei contatti Matrix. Questa é la seconda cosa che risulta un pò spiazzante per chi viene da Whatsapp ed altre App simili ma che ti appare chiara se hai letto il post Cos’é Matrix. Si tratta difatti di una scelta voluta per un fatto di sicurezza: Riot non vuole memorizzare i dati dei tuoi contatti. Al contrario, quando ti iscrivi a WhatsApp, tu fai sapere a Facebook tutti i numeri di telefono ed indirizzi email che hai memorizzato sul tuo telefono.

Il concetto base é che i tuoi contatti devono stare solo sulla tua Rubrica del telefono mentre le chat devono stare solo sull’app di chat (in questo caso Riot)


Ti chiederai “Ma allora, quell’impostazione per permettere a Riot di accedere ai miei contatti?”. Beh, qui é una questione di fiducia: ti fidi a dare accesso a Matrix.org alla tua Rubrica e leggere tutti i numeri di telefono, le email ed i nomi collegati? Anche qui, hai la possibilità di scegliere.

Se scegli di NON permettere a Riot di accedere alla Rubrica, i tuoi contatti potranno essere recuperati solo all’interno delle stanze in cui avete dialogato.

Se scegli di permettere a Riot di accedere alla Rubrica, l’App mostrerà al suo interno i tuoi contatti, ma identificherà solo quelli già iscritti a Riot e che hanno fornito l’email o il numero di telefono che hai sulla tua Rubrica.

Questo sistema ha una mancanza: se un utente che ha un account Matrix, NON ha fornito il suo numero di telefono o email, Riot non lo “conoscerà”. Se qualcuno ti da il suo indirizzo Matrix, il modo migliore per archiviarlo é dunque segnarselo manualmente in Rubrica! Così facendo, quando cercherai il suo nome da Riot, vedrai il suo numero di telefono, l’email… e l’account Matrix!

LE RUBRICHE DEL TELEFONO

Bisogna spendere due parole sulle Rubriche del telefono e sul loro modo di gestire i contatti. Banalmente: esiste una sorta di “standard” che però nessuno rispetta veramente e dunque i “Contatti” su iOS sono gestiti in modo diverso che su Android e lo stesso vale per PC, Mac, LInux.

Questo vuol dire che ogni telefono ha un modo un pò suo di gestire la cosa.

Per esempio, su iOS, l’indirizzo Matrix va inserito tra le email e non tra i contatti social.

Detto altrimenti: potresti dover fare un paio di tentativi per capire qual’é il modo migliore per segnarti gli indirizzi Matrix in Rubrica.


LE FUNZIONI AVANZATE DI RIOT/MATRIX

Questo articolo serve giusto per spiegare i primissimi passi con Riot/Matrix. Le funzioni speciali, la differenza tra l’App per smartphone e quella per computer fisso, la crittografia end-to-end sono invece ciò che rende Matrix speciale e possono essere affrontate solo dopo aver compiuto questi primi passi. Una cosa però é chiara: per poter capire le funzioni avanzate é indispensabile aver letto Cos’é Matrix ed aver appreso i concetti fondamentali su cui si regge.


Riot su Desktop

La centralità delle Istanze nel rapporto tra l’utente e Mastodon

di: Ca Gi
2 Gennaio 2019 ore 09:00

Mastodon Connections.png


É impossibile essere in Asia senza metter piede in un paese asiatico, ma se si é in un paese asiatico allora si é in Asia. E’impossibile essere su Mastodon senza essere iscritti ad un’Istanza, ma se si é iscritti ad un’Istanza allora si é su Mastodon!

Non ci si “iscrive all’email”: ci si iscrive a un provider email (Gmail, Protonmail, Autistici.org, RiseUp.net, HushMail.com). Non ci si “iscrive a Mastodon”: ci si iscrive ad un’Istanza Mastodon (Bida, Partecipa, Cisti).

La grossa differenza però é che se gli email provider si differenziano solamente per la qualità dei servizi, le Istanze sono anche delle comunità di persone che hanno regole e caratteristiche peculiari. Se ti iscrivi a Gmail te ne frega ben poco di chi siano gli altri che usano Gmail e la tua esperienza con il provider sarà solamente tecnica. Al contrario, a seconda dell’Istanza da cui accedi alla rete Mastodon, le cose possono cambiare notevolmente.

In un articolo precedente si era già discusso di cos’é Mastodon ed in un secondo articolo si era discusso di cos’é il Fediverso, ossia la “rete allargata” di cui la rete Mastodon é solo una parte. In questo terzo articolo si vuole invece puntare maggiormente l’attenzione sulla centralità delle Istanze.
iu.png

Un’Istanza, materialmente, é un server, un computer sempre acceso su cui gira il software di Mastodon. Per poter accedere alla rete Mastodon bisogna scegliersi una tra le migliaia di Istanze già esistenti. Su questo server dunque saranno registrati diversi utenti (ci sono Istanze da 1 solo utente ed Istanze da centinaia di migliaia di utenti, ma a naso la maggior parte delle Istanze ha all’incirca tra i 100 ed i 3000 utenti). Questi utenti formano la comunità locale. Quando ti iscrivi ad un’Istanza hai dunque accesso immediato a tutti i messaggi pubblici postati dai membri di quella stessa Istanza, anche se non li segui. E’la cosiddetta Timeline locale. Ogni Istanza é indipendente dalle altre e decide da sé come finanziarsi, come moderarsi e in base a quali princìpi, in che modo la comunità e gli amministrazioni si rapportano. Dunque deciderà pure quali altre Istanze bloccare, quali argomenti o atteggiamenti vietare ecc. Inoltre ogni singola Istanza ha la possibilità di modificare il proprio software in modo da abilitare funzioni, disabilitarne o aggiungerne di nuove (il tutto ovviamente entro la necessaria compatibilità con i protocolli della rete Mastodon)
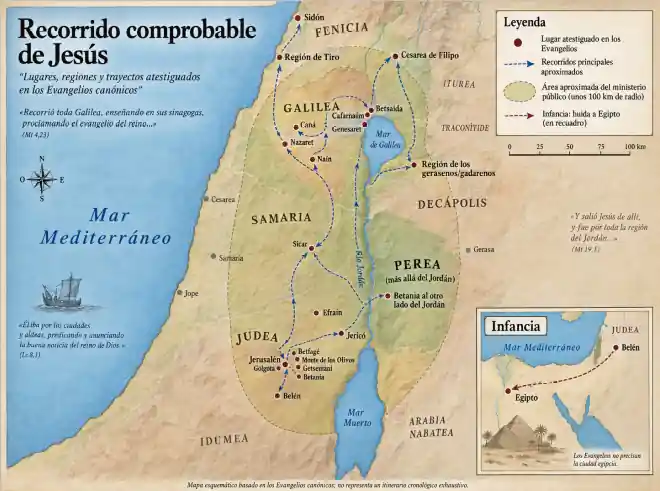
Sempre più spesso comunità impossibilitate ad esprimersi liberamente sui social sociali commerciali si son create dei propri spazi da sé mettendo su Istanze Mastodon personalizzate. Altre comunità invece rifuggono i social commerciali perché preoccupati per la propria privacy o per altri motivi ancora. Tali comunità sono spesso diversissime fra loro: ci sono numerose Istanze caratterizzate da hacktivismo correlato a movimenti LGBT+, Istanze generaliste, Istanze nazistoidi ecc.

Il bello dell’ecosistema di Mastodon é che essendo tutte indipendenti possono molto facilmente evitare di rompersi le scatole a vicenda scegliendo di silenziare o addirittura “oscurare” (bannare) le Istanze con cui non vi é alcuna possibilità di dialogo reciproco.

iu.jpeg

DECENTRALIZZAZIONE, OSSIA PERSONALIZZAZIONE

L’idea di fondo di tale ecosistema é che un’Istanza piccola ma tecnicamente solida e con un’identità ben definita, sia preferibile a Istanze enormi e indefinite in cui l’utente si perde. Un’Istanza con meno di 5000 utenti, con una policy assai specifica su certi argomenti e con un rapporto diretto tra utente ed amministratore vuol dire un tipo di servizio che nessun social commerciale con milioni di utenti potrà mai dare ai propri membri.

La personalizzazione e la vicinanza agli admin fanno sì che nella scelta dell’Istanza , l’utente presenti una serie di quesiti che non era abituato a porsi (si considera sempre l’esempio dell’utente di social commerciale non avvezzo a piattaforme decentrate e federate). Scegliere un’Istanza che ha maggiore solidità tecnica o una in cui si parla la mia lingua? Iscriversi ad un’Istanza locale o ad una che sottostà a leggi di un paese che offre maggiori garanzie di privacy?

Se sono una persona che ama discutere di diversi temi ma non sopporta le azioni di disturbo di un certo tipo di commentatori-provocatori potrei preferire un’Istanza caratterizzata da forte moderazione ed una bassa tolleranza per i molestatori online. Al contrario, se fossi una persona più interessata a far un pò di caciara con un’ironia spesso estrema e non apprezzata dalla maggioranza delle persone, potrei preferire un’Istanza più aperta a tali comportamenti. Oppure potrei preferire un’Istanza che ha rimosso stelle e contatori dei post per alimentare un approccio più umano ai contenuti.

Per fare un paragone grossolano per descrivere la funzione delle diverse Istanze all’interno dell’ecosistema di Mastodon, immaginiamo l’esistenza di un social disponibile in più versioni, ad esempio Twitter: Twitter Green, Twitter Yellow, Twitter Orange, Twitter Pink, Twitter Red e Twitter Purple. Sono tutti Twitter fondamentalmente simili tra loro e possono anche  interagire ma ognuno ha caratteristiche proprie che ne alterano la natura. Ad esempio Twitter Green accetta solo contenuti adatti ai bambini, Twitter Yellow accetta anche contenuti per adulti ma non i bot, Twitter Orange accetta i bot ma non i contenuti per adulti, Twitter Pink non permette di rispondere ai post ma solo di stellinarli e retwittarli, Twitter Red accoglie tutti i contenuti tranne quelli visibili su Twitter Green, mentre Twitter Purple non ha regole ma non può interagire con gli altri Twitter)

La scelta dell’Istanza é dunque una scelta FON-DA-MEN-TA-LE nel determinare il tipo di esperienza online.

PROMUOVERE LE ISTANZE PER DIFFONDERE MASTODON

Chi scrive ritiene che al momento l’attuale di Mastodon pecchi nella promozione delle Istanze. La comunicazione attuale é incentrata sul far “passare a Mastodon” gli utenti. Un esempio é il sito stesso di Mastodon, https://joinmastodon.org che pur spiegando chiaramente all’utente appena arrivato che “l’unica cosa da fare é scegliere un server”, lo mette subito dinnanzi alla necessità di una scelta tra migliaia e migliaia di Istanze caratterizzate solo da pochissime informazioni: nome, logo, numero di utenti ed una riga di descrizione. Cliccando su ognuna delle Istanze dell’elenco si aprirà la relativa pagina. Qui l’utente potrebbe trovare una pagina ricca di informazioni così come una scarna paginetta dalla quale non traspare nulla sull’identità dell’Istanza stessa.

L’utente, dunque, é chiamato a fare una scelta di cui non ha ancora ben chiare le implicazioni e si trova a dover compiere una scelta fondamentale avendo a disposizione ben pochi mezzi. 

Non c’é da stupirsi se l’utente, dopo aver scelto un’Istanza che non gli si confà, abbandoni del tutto Mastodon ritenendo che l’esperienza di quell’Istanza corrisponda all’esperienza dell’intero Mastodon! E’cosa nota che gran parte dei nuovi iscritti a Mastodon scelga, nel dubbio, di iscriversi a mastodon.social, l’Istanza gestita dal creatore di Mastodon. Pur non essendo una scelta in sé sbagliata, é indice di una certa diffidenza col concetto di Istanze federate e di incapacità di scelta.

Alla luce di queste osservazioni é’forse necessario far sì che:

  • Le singole Istanze descrivano meglio sé stesse
  • Le Istanze promuovano sé stesse in quanto provider Mastodon 

iu.png


LE ISTANZE DESCRIVANO MEGLIO SÉ STESSE

Ciò che differenzia un’Istanza da tutte le altre é ciò che la rende unica, sia che si tratti di aspetti culturali che tecnici. In primo luogo va ricordato che quando si parla di Istanze si parla spesso di piccole realtà portate avanti grazie a lavoro volontario e dunque anche certe informazioni tecniche che sono date per scontate quando si parla di grandi social commerciali, qui scontate non sono. L’hardware é buono o é un vecchio PC recuperato che gira per miracolo in una cantina umida? Ci sono dei backup? In quanti si occupano della manutenzione? Che versione di Mastodon viene usata? Sono state apportate modifiche? Poco esportare i miei dati?

Poi va ricordato che l’utente ha spesso la necessità di conoscere in modo chiaro alcuni dettagli sul tipo di moderazione che troverà: l’Istanza accetta contenuti NSFW? L’Istanza tollera contenuti razzisti o fascisti? E i Bot? Ci sono temi preponderanti sull’Istanza? O lingue maggiormente usate? Posso sapere se l’Istanza ha bloccato o é stata bloccata da altre Istanze? Quali? Posso sapere come funzionano le decisioni interne all’amministrazione dell’Istanza? 

Nella maggior parte dei casi sono informazioni che possono essere facilmente codificate/taggate e comunicate anche in forma riassuntiva e stringata.

La presenza di policy e di un regolamento pubblico é un altro tassello fondamentale nel caratterizzare l’Istanza. (NB: non sarebbe male avere per le diverse Istanze delle policy di riferimento; una cosa simile alle licenze CC. Ad esempio, poter sapere che un’Istanza usa la policy n°5 anziché la n°3 (che permette contenuti razzisti) sarebbe un modo efficiente per capire come relazionarcisi)

Altro elemento importante é la preview della TL locale: il fatto che l’utente abbia modo di farsi un’idea dei contenuti che girano su una certa Istanza é un modo assai pratico per farsi un’idea di “come siano le cose da quelle parti”.

Se un’Istanza non sa comunicare la propria unicità é solo una fra le tante: sostituibile e priva d’interesse. Scegliere un’Istanza senza conoscerne le caratteristiche é come scegliere un’automobile conoscendone solo il nome. Al contrario, un’Istanza che abbia e comunichi le proprie peculiarità stimola un rapporto più forte con i propri (futuri) membri: se m’iscrivo ad un’Istanza magari anche piccola ma che porta avanti progetti e idee che m’interessano e con cui condivido principi etici e politici, il legame con i membri di tale Istanza sarà certo molto più sentito che non con i membri di una grossa Istanza generalista.

Bida.png

LE ISTANZE PROMUOVANO SÉ STESSE IN QUANTO PROVIDER MASTODON

Oggi la promozione di Mastodon é una cosa del tipo “Iscriviti all’Email!” a cui segue uno scarno “adesso scegli tra Gmail, Autistici.org, ecc”. Si promuove Mastodon per poi far scegliere all’utente un’Istanza. É forse necessario spostare maggiormente l’attenzione sulle Istanze affinché promuovano sé stesse in base alle proprie caratteristiche specifiche, ossia una comunicazione del tipo “Per le tue comunicazioni social passa a mastodon.bida.im : un’Istanza Mastodon anarchica e autogestita! Bida é un punto d’incontro per…”.

Ovviamente allo stato attuale la diffusione ancora minoritaria di Mastodon fa sì che sia necessario promuovere al tempo stesso l’Istanza e Mastodon stesso, ma al contrario della promozione generica di Mastodon, così facendo l’utente non viene lasciato in balìa di sé stesso a dover poi cercarsi un’Istanza a caso, ma gli viene indicato fin da subito una “piazza” molto specifica su cui appoggiarsi (in articoli precedenti le Istanze son state paragonate a pianeti di un sistema solare o club di una rete di locali). Inoltre, la promozione Istanza per Istanza ha il pregio di trasmettere immediatamente l’idea che le Istanze sono sì realtà indipendenti e diverse le une dalle altre, ma pure tutte uguali nel loro potersi interfacciare le une alle altre. Promuovendo l’Istanza, a latere, si promuove anche la piattaforma.

distro.png

Un esempio sono le distro Linux: con l’utente inesperto che ne capisce poco di informatica funziona poco il generico “passa a Linux” che lascia l’utente da solo di fronte alla scelta della distribuzione da installare. Al contrario un “Installa Mint Cinnamon: per te é l’ideale” é molto meglio.

E’ la differenza tra colui che vuol andare in vacanza “in Asia” finendo in Mongolia pensando confusamente di trovarci pagode thailandesi, sushi e lottatori di kung-fu, e colui che sceglie di andare specificamente in Corea per una scelta informata.

partecipa.png

Pagina d’accesso di mastodon.partecipa.digital

La principale fonte di informazioni su di una Istanza é la sua pagina d’accesso. Se la pagina é ben fatta lì vi si troverà una descrizione dell’Istanza, il suo scopo, le sue policy, una serie di informazioni tecniche, la lista delle istanze bloccate e così via. Spesso la pagina offre la possibilità di scorrere la Timeline locale senza la necessità di essere iscritti. Ma per arrivare alla pagina delle singole Istanze, attualmente ci sono questi strumenti:

joinmastodon.png

Joinmastodon.org É IL sito di Mastodon. Creato dall’autore del software, é il principale punto d’accesso a ciò che é Mastodon. Di ogni Istanza mostra solo nome e logo, una riga di descrizione, il numero di utenti iscritti e lo status delle iscrizioni (aperte o chiuse). Chi si affaccia a Mastodon solitamente viene su questo sito e da qui sceglie su che Istanza iscriversi.

the-federation.png

the-federation.info E’ un sito che si prefigge di mostrare uno strumento che scopre tutte le Istanze che formano il Fediverso. Delle singole Istanze offre solo info tecniche come il numero di utenti, il numero di utenti attivi ed il numero di post.

instsoc.png

https://instances.social E’un sito che permette una ricerca molto specifica delle Istanze: é possibile filtrare la ricerca in base alle lingue usate sull’Istanza, il numero di utenti ed una serie di policy sui contenuti. Dopodiché il sito offre diverse informazioni tecniche che permettono una valutazione sull’affidabilità materiale dell’Istanza. Il design é crudo e le informazioni sulle istanze non sono sempre affidabili, ma ciononostante é al momento lo strumento più completo per cercare Istanze di ogni genere: dall’Istanza dei cristiani messianici a quella dei metallari tedeschi.


iu.png

ALCUNE ISTANZE

Qui di seguito sono elencate alcune Istanze Mastodon. Si tratta di una selezione casuale, fornita giusto per dare un’idea della varietà di scelta disponibile. Non si tratta né di Istanze consigliate né di Istanze particolarmente rappresentative: l’elenco va inteso solo a titolo di esempio.

LEGENDA:

DESCRIZIONI

Le brevi descrizioni inserite tra parentesi vanno spesso intese giusto come una traccia generica: ogni Istanza é una realtà a sé che spesso non é riassumibile in poche parole e due Istanze formalmente simili possono avere in realtà stili ed atmosfere interne assai diverse.

UTENTI

Il numero di utenti é spesso arrotondato e serve giusto a dare un’idea delle dimensioni della comunità dell’Istanza.

POLICY PUBBLICA

Per “Policy pubblica” qui si intendono genericamente regole interne e di moderazione, impostazioni generali di condotta o di etica: può essere esser solo un elenco di norme legali di moderazione, una linea generale riassunta in poche righe, un regolamento dettagliato o un vero e proprio atto d’intenti dell’Istanza. Ciò che conta é che dia un’idea chiara dell’indirizzo (o non-indirizzo) dell’Istanza e dei principi etici a cui si attiene. Una policy poco definita potrebbe causare fraintendimenti e malumori, mentre una policy pubblica molto definita può far sì che un’Istanza generalista si concentri su temi assai specifici, rendendola di fatto un’Istanza tematica (non c’é una divisione netta su cosa sia un’Istanza generica ed un’Istanza tematica: si tratta giusto di una distinzione di massima). In ogni caso, un rapporto aperto e trasparente tra amministratori dell’Istanza ed utenti é sempre preferibile. Il fatto che un’Istanza sia priva di policy pubblica non significa che questa sia priva di regole: significa solo che queste non sono state definite e messe per iscritto e rese pubbliche dagli amministratori. Un’Istanza priva di policy pubblica, tuttavia moderata con criterio, può essere un ambiente migliore di un’Istanza con una bella policy che però non viene osservata dalla sua comunità.

NSFW

Ogni utente ed Istanza ha un approccio personale coi contenuti per adulti. In generale, qui, si considera che un’Istanza che tolleri contenuti per adulti privi di Content Warning sia di fatto un’Istanza NSFW. Allo stesso tempo, un’Istanza i cui contenuti, di fatto, siano solo in minima parte NSFW ed abbiano il CW, oppure trattino temi affini a contenuti NSFW ma perlopiù senza la necessità di ricorrere al CW, non é considerata un’Istanza NSFW.

MASTODON.SOCIAL

mastodon.social é l’Istanza gestita da Eugen Rochko, il programmatore che ha creato Mastodon. Chi si approccia a Mastodon spesso lo fa aprendo un account proprio su mastodon.social e proprio per questo motivo é una delle Istanze più grandi. Per molti utenti che si affacciano a Mastodon, mastodon.social É Mastodon stesso. Lo stesso Rochko cerca di promuovere l’iscrizione ad Istanze diverse, tuttavia vi é qualche difficoltà a far comprendere il concetto (da qui la ragione di questo post)

MASTODON.SOCIAL
Utenti: 300k
Policy pubblica: no
https://mastodon.social

ITALIA

Il numero di Istanze Mastodon italiane si conta su una mano ed a farla da padrone é Bida, ma la comunità che la anima é attiva ed interessata allo sviluppo e promozione della piattaforma, ossia si muove attivamente nel far sì che altre Istanze possano nascere nei prossimi tempi

BIDA
(Istanza bolognese creata e gestita dal collettivo Bida)
Utenti: 1.6k
Policy pubblica: si
https://mastodon.bida.im

CISTI
(Istanza torinese in via di apertura)
Utenti:
Policy pubblica: si (in lavorazione)
https://mastodon.cisti.org/about

PARTECIPA
(IT, Open Source, Linux. L’Istanza é gestita da un admin italiano, ma in realtà ha un’utenza assai cosmopolita)
Utenti: 250
Policy pubblica: no
https://mastodon.partecipa.digital/about

RAMSES
(Istanza aperta nata dal blog AmiciDelBaretto)
Utenti:
Policy pubblica: no
https://ramses.amicidelbaretto.org

GENERALISTE

Le Istanze generaliste non nascono con l’idea di discutere su argomenti specifici o rivolgersi a comunità specifiche. Tuttavia i membri della comunità che ospita, possono far sì che col tempo una singola Istanza generalista sviluppi di fatto una propria cultura interna. Alcune Istanze sono legate a blog o associazioni specifiche di cui seguono le policy, tuttavia, se queste policy non sono chiaramente segnalate o linkate nella pagina di registrazione all’Istanza, viene indicato che questa non ha una sua policy pubblica. Le Istanze generaliste possono essere molto diverse fra loro. Questo dipende principalmente dalle policy che adottano, dalla comunità che ospita e dalla moderazione. Per intenderci: una certa Istanza generalista può avere norme molto severe atte a minimizzare i conflitti mentre un’altra può limitarsi a bannare solo i contenuti strettamente illegali.

BERRIES
Utenti: 2k
Policy pubblica: si
https://berries.space/about/more

CHAOS SOCIAL
Utenti: 5k
Policy pubblica: si
https://chaos.social

MASTODON.CLOUD
Utenti: 50k
Policy pubblica: si
https://mastodon.cloud/about

TODON NL
Utenti: 3.2k
Policy pubblica: si
https://todon.nl/about

PLURAL CAFÉ
Utenti: 300
Policy pubblica: si
https://plural.cafe/about

ICOSAHEDRON
Utenti: 800
Policy pubblica: si
https://icosahedron.website/about

ETALAB
(Istanza sperimentale pubblica francese)
Utenti: 1.5k
Policy pubblica: si
https://mastodon.etalab.gouv.fr/about

OCTODON
(Istanza francese)
Utenti: 2k
Policy pubblica: si
https://oc.todon.fr/about

KITTY TOWN
Utenti: 250
Policy pubblica: si
https://kitty.town/about

TOOTIM
(Istanza in lingua ebraica)
Utenti: 500
Policy pubblica: si
https://tooot.im/about

INDITOOT
(Istanza con base in India)
Utenti: 150
Policy pubblica: si
https://inditoot.com/about

SOCIAL WIUWIU DE
(Istanza tedesca che promette che il server é alimentato da energia pulita)
Utenti: 200
Policy pubblica: no
https://social.wiuwiu.de/about

FRAMAPIAF
(É l’Istanza creata e gestita dll’associazione francese Framasoft)
Utenti: 7k
Policy pubblica: no
https://framapiaf.org/about

MAMOT
(Istanza dell’associazione francese La Quadrature du Net)
Utenti: 11k
Policy pubblica: no
https://mamot.fr/about

ZACLYS
(Istanza dell’associazione francese Zaclys)
Utenti: 1.6k
Policy pubblica: no
https://mastodon.zaclys.com/about

MASTODON(TE)
(Istanza brasiliana)
Utenti: 700
Policy pubblica: no
https://masto.donte.com.br/about

FREE RADICAL ZONE
Utenti: 650
Policy pubblica: no
https://freeradical.zone/about

SCIFI!
(Il nome farebbe supporre un’Istanza incentrata sulla fantascienza ma in realtà non si direbbe)
Utenti: 1.5k
Policy pubblica: no
https://scifi.fyi/about

HOSTUX SOCIAL
(Istanza generalista perlopiù francese)
Utenti: 3k
Policy pubblica: no
https://hostux.social

FRIENDS.NICO
(Istanza giapponese)
Utenti: 50k
Policy pubblica: no
https://friends.nico/about

SOCIAL TCHNCS
Utenti: 10k
Policy pubblica: no
https://social.tchncs.de

MSTDN IO
Utenti: 11k
Policy pubblica: no
https://mstdn.io/about

OCTODON SOCIAL
Utenti: 12k
Policy pubblica: no
https://octodon.social/about

KNZK.ME
(Istanza con utenti che parlano inglese e giapponese. Promette alta affidabilità dal punto di vista tecnico)
Utenti: 2.7k
Policy pubblica: no
https://knzk.me/about

TEMATICHE

Un’Istanza tematica si caratterizza dal fatto di nascere con l’intento di essere un punto d’incontro e dialogo gravitanti attorno a dei temi specifici. La policy dell’Istanza contribuisce molto nel determinare la natura di questi temi. A volte un’Istanza nata con intenti specifici diventa di fatto un’Istanza generalista. A volte il “tema” é assai generico mentre a volte é decisamente molto specifico. Certi temi lasciano presagire il tipo di policy che l’Istanza adotta, tuttavia, se la policy non é stata pubblicata esplicitamente, é indicata come assente.

MASTODON ART
(all kind of art)
Utenti: 7k
Policy pubblica: si
https://mastodon.art

MASTODON TECHNOLOGY
(Tecnologia)
Utenti: 16k
Policy pubblica: si
https://mastodon.technology/about

BOTSIN SPACE
(Bot)
Utenti: 2.5k
Policy pubblica: si
https://botsin.space/about

TABLETOP SOCIAL
(Giochi da tavolo)
Utenti: 1.6k
Policy pubblica: si
https://tabletop.social/about

MASTODON EUS
(Lingua e cultura basca)
Utenti: 1.6k
Policy pubblica: si
https://mastodon.eus/about

MASTODON SCHOLAR
(Studi, ricerca scolastica ed accademica)
Utenti: 2.5k
Policy pubblica: si
https://scholar.social/about

RUBY SOCIAL
(Ruby – Istanza “gemellata” con Toot café di cui utilizza l’elenco Istanze bloccate e sospese)
Utenti: 900
Policy pubblica: si
https://ruby.social/about

WRITING EXCHANGE
(Scrittura, poesia)
Utenti: 900
Policy pubblica: si
https://writing.exchange/about

LESBIAB SPACE
(Lesbismo. L’Istanza é esplicitamente vietata ad utenti maschi)
Utenti: 300
Policy pubblica: si
https://writing.exchange/about

PLANETA LUDICO
(Istanza spagnola su giochi)
Utenti: 250
Policy pubblica: si
https://planetaludico.com/about

BLIMPSTODON
Utenti: 150
Policy pubblica: si
https://blimps.xyz/about

MMORPG SOCIAL
(online gaming)
Utenti: 150
Policy pubblica: si
https://mmorpg.social/about

SCICOMM XYZ
(Scienza)
Utenti: 300
Policy pubblica: si
https://scicomm.xyz/about

BONN SOCIAL
(Istanza sulla città di Bonn)
Utenti: 200
Policy pubblica: no
https://bonn.social/about

UNIVERSITY TWENTE
(Istanza dell’università di Twente)
Utenti: 200
Policy pubblica: no
https://mastodon.utwente.nl/about

TINY TILDE
(Computer art)
Utenti: 150
Policy pubblica: no
https://tiny.tilde.website/about

PIRATEPARTY BE
(Istanza del partito pirata belga)
Utenti: 500
Policy pubblica: no
https://mastodon.pirateparty.be/about

BOARD GAMES SOCIAL
(Giochi da tavolo)
Utenti: 250
Policy pubblica: no
https://boardgames.social/about

RED CONFEDERADA
(Istanza spagnola per attivisti multilingue)
Utenti: 250
Policy pubblica: no
https://red.confederac.io/about

EQUESTRIA SOCIAL NETWORK
(Little Pony)
Utenti: 450
Policy pubblica: no
https://equestria.social/about

RUHR SOCIAL
(Tutto ciò che riguarda l’area della Ruhr in Germania)
Utenti: 250
Policy pubblica: no
https://ruhr.social/about

SHELTER MOE
(Anime francese)
Utenti: 400
Policy pubblica: no
https://shelter.moe/about

SOCIAL NASQUERON
(Free thinking)
Utenti: 1.7k
Policy pubblica: no
https://social.nasqueron.org/about

METALHEAD CLUB
(Musica metal – tedesco)
Utenti: 400
Policy pubblica: no
https://metalhead.club/about

CHITTER XYZ
(Furry)
Utenti: 500
Policy pubblica: no
https://chitter.xyz/about

TOOT CAT
(Gatti – Non ha una vera Policy pubblica ma comunica i propri log tecnici e l’elenco delle Istanze bloccate)
Utenti: 1.2k
Policy pubblica: no
https://toot.cat/about

LAYER8 IN SPACE
(Linux, Anime, Music)
Utenti: 800
Policy pubblica: no
https://layer8.space/about

MATHSTODON
(Matematica)
Utenti: 1.3k
Policy pubblica: no
https://mathstodon.xyz/about

INFOSEC
(perlopiù sicurezza informatica)
Utenti: 1.5k
Policy pubblica: no
https://infosec.exchange

FOSSDOTON
(Software libero)
Utenti: 2k
Policy pubblica: no
https://fosstodon.org/about

IM@STODON
(Otaku – inglese, cinese)
Utenti: 300
Policy pubblica: no
https://imastodon.net/about

CYBRESPACE
(Cyberpunk culture)
Utenti: 2.2k
Policy pubblica: no
https://cybre.space/about

SDF ORG
(Unix)
Utenti: 2.8k
Policy pubblica: no
https://mastodon.sdf.org/about

LGBT COOL
(LGBT)
Utenti: 400
Policy pubblica: no
https://lgbtq.cool/about

SNOUTS
(Furry, LGBTQ+)
Utenti: 1.3k
Policy pubblica: no
https://mastodon.sdf.org/about

NSFW

Le Istanze elencate qui si caratterizzano per avere una grossa fetta dei propri contenuti di tipo NSFW. Alcune delle Istanze elencate qui sono esplicitamente incentrate su questi contenuti NSFW mentre altre lo sono di fatto.

ABDL LINK
(NSFW – porno)
Utenti: 8k
Policy pubblica: si
https://abdl.link/about/more

HUMBLR SOCIAL
(ex-Tumblr, porn, erotica)
Utenti: 38k
Policy pubblica: si
https://humblr.social

SINBLR
(porn)
Utenti: 6k
Policy pubblica: si
https://sinblr.com

SWITTER
(sex work)
Utenti: 200k
Policy pubblica: si
https://switter.at/

KINKY BUSINESS
(kinky erotica)
Utenti: 3.5k
Policy pubblica: si
https://kinky.business/about

DISPLACED
(NSFW LGBT+)
Utenti: 2.3k
Policy pubblica: si
https://displaced.social/about

NIU MOE
(Otaku)
Utenti: 5k
Policy pubblica: si
https://niu.moe/about

ARTALLEY PORN
(artists and commissioners)
Utenti: 6k
Policy pubblica: no
https://artalley.porn/about

KINKYELEPHANT
(Fetish)
Utenti: 2.5k
Policy pubblica: no
https://kinkyelephant.com/about

Mastodon, il Fediverso ed il futuro decentrato delle reti sociali

di: Ca Gi
18 Dicembre 2018 ore 08:45

web-3.jpg

A breve distanza dalla prima panoramica su Mastodon é già possibile aggiungere alcune nuove osservazioni.

In primo luogo va notato che diverse persone, già ben avvezze all’uso dei maggiori social network commerciali (Facebook, Twitter, Instagram…) siano inizialmente spaesate dal concetto di “decentralizzazione” e di “network federato”.

Questo perché l’idea diffusa e radicata di social network é quella di un luogo unitario, indifferenziato, monolitico, con regole e meccanismi rigidamente uguali per tutti. In sostanza il fatto stesso di poter concepire un universo di Istanze separate e indipendenti é per molti un cambio di paradigma di non immediata comprensione.

[l’articolo é stato aggiornato dopo la pubblicazione iniziale]

Nell’articolo precedente in cui si era descritto il social network Mastodon, il concetto di Istanze federate era stato paragonato ad una rete di club/circoli privati associati fra loro.

Alcuni aspetti esposti nell’articolo é forse necessario chiarirli ulteriormente a chi si avvicina al concetto di network federato:

  1. Non ci si iscrive “a Mastodon”, ma ci si iscrive ad una Istanza Mastodon! Qui torna comodo il paragone con i club/circoli: l’iscrizione ad un circolo permette di entrare in contatto con tutti gli altri che fanno parte della stessa rete: non ci si iscrive alla piattaforma, ma ci si iscrive ad uno dei club della piattaforma e che assieme agli altri club ne forma la rete. La piattaforma é software, é un qualcosa che esiste solo virtualmente mentre un’Istanza che usa tale piattaforma é il suo aspetto reale, materiale. É un server che si trova fisicamente da qualche parte, gestito da persone in carne ed ossa che lo gestiscono ed amministrano. Dunque ci si registra ad una Istanza e poi, da questa, si entra in contatto con le altre.
  2. Le diverse istanze hanno la possibilità tecnica di entrare in contatto fra loro ma non é detto che lo facciano. Metti caso ci sia un’istanza composta da 500 utenti italiani appassionati di letteratura chiamata mastodon.letteratura: questi utenti si conoscono fra loro proprio perché sono membri della stessa istanza ed ognuno riceve i post pubblici degli altri altri membri. Ecco, ognuno di loro avrà probabilmente anche altri contatti tra utenti registrati su Istanze diverse (abbiamo tutti degli amici che esulano dal nostro “solito giro”, no?). Se ognuno dei 500 utenti di mastodon.letteratura seguisse ad esempio 10 membri di altre Istanze, l’Istanza mastodon.letteratura avrebbe sì una rete locale di 500 utenti, ma anche una rete federata di ben 5000 utenti! Bene. mettiamo che tra questi 5000 non ci sia nemmeno un solo membro dell’Istanza giapponese incentrata sulla fisica nucleare japan.nuclear.physics: quest’altra istanza potrebbe avere magari 800 membri ed avere una rete federata di ben 8000, ma se tra la rete “italiana” e quella “giapponese” non vi fosse nemmeno un amico in comune, queste potrebbero teoricamente non venire mai a contatto l’una con l’altra. In realtà, per la legge dei grandi numeri, é abbastanza raro che Istanze di una certa dimensione non entrino mai in contatto fra loro, ma l’esempio serve a far capire i meccanismi su cui si regge un network federato (che anzi, proprio basandosi sulla legge dei grandi numeri e sui principi dei gradi di separazione, conferma il presupposto che più la rete é grande e meno saranno isolati utenti ed Istanze).
  3. Ogni singola Istanza può decidere volontariamente di non entrare in contatto con un’altra, in base a proprie scelte, regole e policy interne. Questo punto é evidentemente poco capito dai diversi commentatori che non riescono ad uscire dall’idea del “social monolitico”. Se su Mastodon vi fosse un’alta concentrazione di suprematisti bianchi orfani di Gab, o blogger porno orfani di Tumblr, ciò non significa che l’intero social network chiamato Mastodon diventerebbe un “social network per suprematisti bianchi e porno”, ma solo alcune Istanze che probabilmente non entreranno mai in contatto con Istanze antifasciste o ultrareligiose. Le difficoltà di far comprendere tale concetto rendono di conseguenza difficile far capire anche le potenzialità di una struttura di questo tipo. In un network federato, una volta data la possibilità tecnica di interagire tra Istanze e utenti, ognuno di questi può poi regolarsi in maniera del tutto indipendente sul come utilizzarla. Possiamo supporre ad esempio:  ISTANZA ECOLOGISTA, creata, mantenuta e supportata economicamente da un gruppo di appassionati che vuol avere un luogo per discutere di natura ed ecologia, stabilisce che sull’Istanza non si postano link esterni né immagini pornografiche; ISTANZA COMMERCIALE, creata da una piccola azienda che ha un buon server ed una capacità di banda pazzesca ed a cui ci si iscrive a pagamento e le cui regole le ha stabilite già in precedenza l’azienda; ISTANZA SOCIALE, creata da un centro sociale i cui utenti sono perlopiù i frequentatori del centro stesso e che si conoscono anche di persona; ISTANZA VIDEOGIOCHI, nata come Istanza interna dei dipendenti di un’azienda tecnologica ma di fatto aperta a chiunque si interessi di videogiochi. In questo scenario a quattro Istanze già é possibile descrivere alcune interazioni interessanti: l’Istanza ecologista potrebbe consultare i propri utenti e decidere di bannare l’istanza commerciale perché al suo interno é ampiamente diffusa una cultura contraria all’ecologismo, mentre l’Istanza sociale potrebbe invece mantenere i contatti con l’Istanza commerciale ma scegliere di silenziarla preventivamente sulla propria timeline, lasciando ai suoi singoli membri la scelta personale di entrare in contatto con i suoi utenti o meno. Sempre l’Istanza sociale potrebbe però bannare l’istanza videogiochi perché forte serbatoio di mentalità reazionaria. In sostanza, i contatti “insostenibili/inaccettabili” vengono spontaneamente limitati dalle singole Istanze in base alle proprie policy. Qui il quadro d’insieme inizia a diventare molto complesso, ma basta osservarlo da una sola Istanza, la propria, per capirne i vantaggi: le Istanze che ospitano troll, disturbatori e gente con cui proprio non si riesce a discutere le abbiamo bannate, mentre quelle con cui non c’é molta affinità ma neanche motivi di astio, le abbiamo silenziate, in modo che se uno di noi le vuol segue non c’é problema ma sarò una sua scelta personale
  4. Ogni utente può decidere di silenziare altri utenti ma pure intere Istanze. Se hai particolare interesse ad evitare i contenuti diffusi dagli utenti di una certa Istanza che però non viene bannata dall’Istanza che ti ospita (metti caso che la tua Istanza non chiuda le porte ad un’Istanza chiamata meme.videogamez.lulz la cui comunità tollera comportamenti molto sopra le righe ed in aria di trolling pesante che però alcuni trovano divertente), tu sei comunque libero di silenziarla per te soltanto. Sostanzialmente, in presenza di gruppi di utenti a te non graditi provenienti da una stessa Istanza/comunità, é possibile bloccarne in un colpo solo diverse decine o centinaia bloccando (per te) l’intera Istanza. Se la tua Istanza non avesse un accordo unanime su come comportarsi nei confronti di un’altra Istanza, si potrebbe facilmente lasciare la scelta agli iscritti dato che hanno comunque questo potente strumento. Un’Istanza potrebbe anche scegliere di moderare solo i propri utenti o non moderare affatto alcunché, lasciando ogni utente completamente libero di silenziare o bannare chi gli pare e piace senza mai interferire o imporre una propria etica.

Il Fediverso

iu.png

Logo del Fediverso

Messi meglio a fuoco questi aspetti, possiamo ora affrontare il passo successivo. Come già anticipato nel post precedente, Mastodon é parte di un qualcosa di più ampio chiamato Fediverso (Federazione + Universo).

In sostanza, Mastodon é una rete federata che usa alcuni strumenti di comunicazione (si tratta di diversi protocolli ma i principali sono chiamati ActivityPub, Ostatus e Diaspora, ognuno dei quali ha i propri vantaggi, svantaggi, sostenitori e detrattori) utilizzati anche da altre realtà federate (social network, piattaforme di blogging ecc) che le mette in contatto l’una con l’altra  a formare un’unico grande universo di reti federate.

Per dare un’idea, é come se Mastodon fosse un sistema planetario che ruota attorno ad una certa stella (la stella é Mastodon ed i pianeti sono le singole Istanze), ma questo sistema planetario fa parte di un universo in cui esistono numerosi sistemi planetari tutti diversi ma in comunicazione gli uni con gli altri.

Tutti i pianeti di un dato sistema planetario (le Istanze, i “club”)  ruotano attorno ad un sole comune (la piattaforma software). L’utente può scegliersi il pianeta che preferisce ma non può certo stare sul sole (“non ci si iscrive alla piattaforma, ma ci si iscrive ad uno dei club della piattaforma che assieme agli altri club ne forma la rete”).

All’interno di questo universo, Mastodon é semplicemente il “sistema planetario” più grosso (é quello di maggior successo e col maggior numero di utenti) ma non é detto che sarà sempre così: altri “sistemi planetari” si stanno irrobustendo ed ingrandendo.

[NB: ogni singola piattaforma qui discussa usa nomi propri per definire i Server indipendenti su cui é ospitata. Mastodon li chiama Istanze, Hubzilla li chiama Hub e Diaspora li chiama Pod. Tuttavia, per semplicità e linearità con l’articolo precedente, nell’articolo si userà solo il termine “Istanza” per tutti].

Schermata 2018-12-17 alle 18.24.35.png

La struttura dell’intero Fediverso

Su Kum.io é possibile trovare una rappresentazione interattiva del Fediverso così come appare al momento. Ogni “ciuffo” rappresenta una rete diversa (o “sistema planetario”). Sono le diverse piattaforme che compongono la federazione. Mastodon é solo una di questi, quella più grossa, in basso.

Schermata 2018-12-17 alle 18.27.40.png

Le interazioni di Mastodon con le altre reti

Selezionando Mastodon é possibile vedere con quali altri network/sistemi del Fediverso é in grado di interagire. Come si può osservare, interagisce con gran parte degli altri network ma non proprio con tutti.

Schermata 2018-12-17 alle 18.31.48.png

Le interazioni di GNU Social con le altre reti

Selezionando invece un’altro social network, GNU Social, si osserverà che questo ha interazioni diverse: condivide il grosso delle interazioni di Mastodon ma ne ha alcune in più ed altre in meno.

Questo dipende principalmente dal tipo di strumenti di comunicazione (protocolli) che ogni singola rete utilizza. Una rete può utilizzare anche più di un protocollo per avere il massimo numero di interazioni, ma ovviamente ciò li rende più complessi da gestire. Questa ad esempio é la strada scelta da Friendica e GNU Social.

A causa dei diversi protocolli utilizzati, dunque, alcuni network non possono interagire proprio con tutti gli altri. Il caso più importante é Diaspora, che utilizza un proprio protocollo (chiamato a sua volta Diaspora), che può interagire solo con Friendica e Gnu Social ma non con le reti basate su ActivityPub come Mastodon.

Le cose all’interno del Fediverso sono però in costante evoluzione e la fotografia appena mostrata potrebbe dover essere aggiornata già a breve. Al momento la maggior parte dei network sembrerebbe si stia indirizzando verso l’adozione di ActivityPub come strumento unico. Non sarebbe affatto male avere un protocollo di comunicazione unico che permettesse davvero ogni tipo di connessione!

Torniamo però un attimo all’immagine dei sistemi planetari. Kum.io mostra le connessioni tecnicamente possibili tra ogni diverso “sistema planetario” e per farlo collega genericamente i diversi soli. Ma come abbiamo ben visto le connessioni reali avvengono tra i pianeti e non tra i soli! Una mappa stellare che mostrasse le connessioni reali dovrebbe mostrare per ogni singolo pianeta (ossia ogni singolo “baffo” dei ciuffi di Kum.io), decine o centinaia di linee di connessione con altrettanti pianeti/baffi, sia tra le Istanze della propria piattaforma che tra Istanze di piattaforme diverse! La quantità e complessità delle connessioni, come ben immaginabile, formerebbe un groviglio da mal di testa e graficamente illeggibile. Solo immaginarlo rende l’idea della quantità e complessità delle connessioni possibili.

E non finisce qui: ogni singolo pianeta può stabilire o interrompere i contatti con gli altri pianeti del proprio sistema solare (ossia, l’Istanza Mastodon A può decidere di non aver contatti con l’Istanza Mastodon B), ed allo stesso modo può stabilire o interrompere i contatti con i pianeti di sistemi solari differenti (l’Istanza Mastodon A può entrare in contatto o interrompere i contatti con l’Istanza Pleroma B)! Per fare un’esempio drastico si può ipotizzare di avere dei cugini stronzi, ma stronzi davvero, che abbiamo cacciato dal nostro pianeta (mastodon.terra) e allora se ne sono costruito uno proprio (mastodon.saturno)  stando comunque nelle nostre vicinanze perché boh, si trovano bene col nostro sole “Mastodon”. Fin da subito decidiamo di ignorarci a vicenda. Questi cugini però sono davvero tanto stronzi, tanto che anche i nostri parenti ed amici vicini dei pianeti vicini (mastodon.giove, mastodon.venere ecc.) ignorano i cugini stronzi di mastodon.saturno. Nessun pianeta del sistema Mastodon se li caga. I cugini però non sono del tutto privi di rapporti ed anzi, hanno tanti contatti con pianeti di sistemi solari diversi. Ad esempio sono in contatto con alcuni pianeti del sistema Peertube peertube.10287, peertube.gattini, peertube.cartoni, ma anche con pleroma.pizza del sistema Pleroma e friendica.giardinaggio del sistema Friendica. Di fatto ai cugini stronzi sta bene vivere sul loro pianetino nel sistema Mastodon ma preferiscono avere contatti con pianeti di sistemi diversi.

Dei loro pianeti amici, a noi di mastodon.terra, non ce ne può fregar di meno: sono stronzi tanto quanto i nostri cugini ed abbiamo bloccato pure loro. Tranne uno. Su pleroma.pizza ci sono degli utenti nostri amici che sono contemporaneamente anche amici di alcuni dei cugini stronzi di mastodon.saturno. Ma non é un problema: eccheccavolo! Abbiamo collegamenti interstellari e ci dovremmo preoccupare di una cosa così? Nientaffatto! Il blocco che abbiamo attivato su mastodon.saturno é tipo una barriera energetica che funziona in tuuuutto l’universo! Se fossimo coinvolti in una conversazione in cui partecipano sia un amico di pleroma.pizza che un cugino stronzo di mastodon.saturno, semplicemente, il cugino stronzo non sentirebbe quel che esce dalla nostra bocca e noi non sentiremmo quel che esce dalla sua. Ognuno dei due saprà che l’altro é lì, ma nessuno dei due potrà mai vedere l’altro né sentirlo. Certo, potremmo dedurre qualcosa da ciò che dirà il nostro amico comune di pleroma.pizza ma vabbé, più di così che cosa si può pretendere? 😉

Fediverse connections.png

Quest’immagine, può fornire un’idea del modo in cui le Istanze (pianeti) si connettono tra loro. Se poi si considera che le Istanze del Fediverso conosciute sono migliaia, la complessità del quadro é ben immaginabile. Un aspetto interessante é proprio il fatto che le connessioni tra Istanza e Istanza non dipendono dalla piattaforma usata. Osserviamo nell’immagine l’Istanza mastodon.mercurio: é un’istanza piuttosto isolata rispetto alla rete di Istanze Mastodon, i cui unici contatti sono mastodon.nettuno, peertube.gattini e pleroma.pizza. Nulla vieta che mastodon.mercurio venga a conoscenza di tutte le altre Istanze Mastodon non attraverso scambi di messaggi con mastodon.nettuno, ma attraverso i commenti ai video di peertube.gattini. Anzi, é addirittura più probabile perché mastodon.nettuno é in contatto solamente con altre tre Istanze Mastodon ma peertube.gattini é in contatto con tutte le Istanze Mastodon. Cercar dì immaginare le vie attraverso cui possano venire in contatto le diverse Istanze di quest’immagine che “non si conoscono” permette di farsi un’ulteriore idea del livello di complessità che si può raggiungere. In un sistema abbastanza grande, dotato di un vasto numero di utenti ed Istanze, isolarne una parte non comprometterà in alcun modo la ricchezza di connessioni possibili. Una volta create tutte le connessioni possibili é anche possibile fare un’esperimento diverso, ossia immaginare connessioni che s’interrompono fino a formare due o più reti perfettamente separate, contenenti ognuna delle Istanze Mastodon, Pleroma e Peertube.

E per aggiungere complessità alla complessità, possiamo fare un’esperimento ulteriore, ragionando non più a livello di Istanze ma a livello di singoli utenti delle Istanze (ipotizzare 5 utenti per Istanza potrebbe bastare a rendere le diverse casistiche). Alcuni casi ipotizzabili: 1) siamo su un’Istanza Mastodon e l’utente Anna ha appena scoperto attraverso il commento ad un video su Peertube l’esistenza di una nuova Istanza Pleroma, quindi adesso lei ne conosce l’esistenza ma, scegliendo di non seguire tale Istanza, di fatto non rende nota la scoperta agli altri membri della sua Istanza; 2) sulla stessa Istanza Mastodon l’utente Luca blocca l’unica Istanza Pleroma conosciuta. Così facendo, se quest’Istanza Pleroma facesse conoscere altre Istanze Pleroma con cui é in contatto, Luca dovrebbe aspettare che un’altro membro della sua Istanza gliele facesse conoscere perché si é precluso la possibilità di essere tra i primi dell’Istanza a venirne a conoscenza. 3) In realtà, il primo utente dell’Istanza ad entrare in contatto con le altre Istanze Pleroma é Mario. Ma non le viene a conoscere dall’Istanza Pleroma con cui sono già in contatto (quella che Luca ha bloccato), ma attraverso il suo unico contatto su GNU Social.

Sembra complesso ma in realtà non é altro che una replica di meccanismi umani cui siamo tanto abituati da darli per scontati: potremmo tradurre i diversi esempi appena esposti: 1) La nostra amica Anna, habitué del nostro bar, va in piazza ed incontra una persona che gli dice di essere habitué di un nuovo bar di una città poco distante. Anna però non si scambia il numero di telefono col tizio e quindi non saprà dare informazioni agli amici del suo bar riguardo al nuovo bar dell’altra città. 2) Nel solito bar, Luca di Milano evita Lara di Ferrara. Quando Lara porta nel bar le altre sue amiche ferraresi Mara e Sara, non le presenta a Luca. Solo più avanti, gli amici del bar che hanno stretto amicizia con Mara e Sara, potranno poi presentarle a Luca indipendentemente da Lara. 3) In realtà Mario aveva già conosciuto Mara e Sara, ma non grazie a Lara, bensì attraverso Filippo, il suo unico amico di Rovigo.

Per avere un’idea dell’ampiezza del Fediverso, si può dare un’occhiata a diversi siti che cercano di fornirne una fotografia completa. Oltre al già citato Kum.io, che cerca di rappresentarlo con una elegante veste grafica che ne evidenzia le interazioni, c’é anche Fediverse.network che tenta di elencare ogni singola Istanza esistente indicando per ognuna di esse i protocolli usati e lo stato del servizio, o Fediverse.party, che é un vero e proprio portale da cui partire per scegliere quale piattaforma usare e registrarcisi. Anche Switching.social, una pagina che illustra tutte le alternative libere ai social e sistemi di comunicazione proprietari, indica alcune reti federate tra le alternative a Twitter e Facebook.

(Per completezza: inizialmente si tendeva a dividere tutta questa megarete in tre “universi” sovrapposti: chiamati “Federazione” quello per le reti basate sul protocollo di Diaspora, “Fediverso” per quelle che usavano Ostatus e “ActivityPub” quelle che usavano… ActivityPub. Oggi invece sono considerati tutti parte del Fediverso anche se a volte lo si chiama pure Federazione)

Tanti Network…

Vediamo dunque le principali piattaforme/network e cos’hanno di diverso tra loro. Giusto un paio di premesse: alcuni di queste piattaforme sono pienamente attive mentre altre sono in via di sviluppo più o meno avanzato. Per questo motivo in alcuni casi l’interazione tra le diverse reti non é ancora pienamente funzionante. Inoltre, data la natura open e indipendente dei diversi network, é possibile che singole Istanze apportino modifiche e personalizzazioni “non standard” (un esempio é la lunghezza caratteri su Mastodon: lo standard é di 500 caratteri ma un’Istanza può decidere di impostare il limite che vuole; un’altro é l’uso di stelline e retweet, che un’Istanza può permettere e l’altra vietare). In questo paragrafo, di base, non si son tenute in conto queste personalizzazioni ed incompatibilità.

Mastodon (simile a: Twitter)

01-character-limit.jpg

Mastodon é una piattaforma di microblogging molto simile a Twitter perché é basato su post molto brevi. E’il più famoso network del Fediverso. E’accessibile da smartphone attraverso un certo numero di App sia per Android che iOS. Uno dei punti di forza é il design ben concepito ed il fatto di avere già un “parco utenti” abbastanza corposo (quasi 2 milioni di utenti nel mondo, di cui alcune migliaia in Italia). Da desktop si mostra come una serie di colonne personalizzabili, ognuna delle quali mostra le diverse Timeline, sulla falsariga di Tweetdeck. Al momento Mastodon é l’unica piattaforma social federata accessibile con applicazioni Android ed iOS.

Pleroma (simile a: Twitter e DeviantArt)

Schermata 2018-12-17 alle 19.22.12.png

Pleroma é la rete “sorella” di Mastodon: fondamentalmente sono la stessa cosa in due versioni un po diverse. Pleroma offre qualche funzione in più riguardo alla gestione delle immagini e permette di base post più lunghi. A differenza di Mastodon, su desktop Pleroma mostra un’unica colonna con la Timeline selezionata, rendendolo molto più simile a Twitter. Attualmente molte Istanze Pleroma hanno un gran numero di utenti che s’interessano di illustrazione e manga, pertanto come ambiente può ricordare vagamente DeviantArt. Le App di Mastodon per smartphone possono essere usate per accedere anche a Pleroma.

Misskey (simile a: un mix tra Twitter e DeviantArt)

Schermata 2018-12-19 alle 13.51.17.png

Misskey é una sorta di Twitter che vuol ruotare principalmente attorno alle immagini. Offre un livello di personalizzazione maggiore di Mastodon e Pleroma ed una maggior attenzione alle gallerie immagini. E’una piattaforma che ha ottenuto buon successo in Giappone e tra gli appassionati di manga (e si vede!)


Friendica (simile a: Facebook)

iu

Friendica é un network estremamente interessante. Riprende grossomodo la struttura grafica di Facebook (con amici, notifiche ecc) ma in più permette l’interazione con diversi network commerciali che non fanno parte del Fediverso. E’dunque possibile connettere il proprio account Friendica a Facebook, Twitter, Tumblr, WordPress oltre che generare feed RSS ecc. Insomma, Friendica si propone come una sorta di hub di contenuti da diffondere su tutte le reti disponibili, siano esse federate o no. In sostanza Friendica é l’asso-piglia-tutto del Fediverso: un’Istanza Friendica al massimo delle sue funzioni si connette con tutti e dialoga con tutti.

Osada (simile a: un mix tra Twitter e Facebook)

comment_on_posts.gif

Osada é un’altro network che per impostazione può ricordare una via di mezzo tra Twitter e Facebook. Tra le piattaforme che ricordano Facebook questa é quella dal design più pulito.


GNUsocial (simile a: un mix tra Twitter e Facebook)

GNU_social_web_frontend_with_Swedish_localization.png

GNUsocial é un po’ il “nonno” di tutte le reti sociali qui elencate; in particolare di Friendica ed Osada (di cui é il predecessore).

Aardwolf (simile a: Twitter, forse…)

aardwolf.png

Aardwolf non é ancora pronto, ma si prospetta come una sorta di alternativa a Mastodon. Stiamo a vedere.


PeerTube (simile a: Youtube)

Schermata 2018-12-17 alle 19.32.24.png

PeerTube é la rete federata di hosting video molto, ma molto simile a YouTube, Vimeo e altri servizi simili. Con un catalogo in via di costruzione, Peertube appare già un progetto molto solido.

Pixelfed (simile a: Instagram)

Schermata 2018-12-17 alle 19.39.36.png

Pixelfed é sostanzialmente l’Instagram della Federazione. E’in fase di sviluppo ma pare essere a buon punto. Gli mancano solo delle App per smartphone per poter essere adottato come alternativa. Pixelfed ha il potenziale per diventare un membro molto, ma molto importante della Federazione!

NextCloud (simile a: iCloud, Dropbox, GDrive)

iu.jpeg

Nextcloud é un servizio di file hosting (nato dal precedente ownCloud) molto simile a Dropbox. Ognuno può far girare NextCloud su un proprio server che offre inoltre servizi di condivisione contatti (CardDAV), calendari  (CalDAV), media streaming, bookmarking, backup ed altro. Gira pure su Windows e OSX ed é accessibile da smartphone attraverso App ufficiali. E’parte del Fediverso poiché utilizza ActivityPub per comunicare diverse informazioni ai propri utenti come cambiamenti ai file, attività calendario ecc.

Diaspora (simile a: Facebook e un pò anche Tumblr)

iu-1.jpeg

Diaspora é un po il “cugino” del Fediverso. Funziona attraverso un protocollo di comunicazione tutto suo e dialoga con il resto del Fediverso principalmente attraverso GNU social ed all’asso-piglia-tutto Friendica, anche se sembra stia circolando l’idea di far usare a Diaspora (l’applicazione) sia il proprio protocollo che ActivityPub. Si tratta di un gran bel progetto con una solida base di utenti affezionati. Al primo impatto può ricordare una versione estremamente minimalista di Facebook, ma l’attenzione alle immagini ed un interessante sistema di organizzazione dei post per tag permette di paragonarlo in qualche modo anche a Tumblr.

Funkwhale (simile a: SoundCloud e Grooveshark)

iu.png

Funkwhale assomiglia a SounCloud, Grooveshark o altri servizi simili. Come uno YouTube per l’audio, permette di condividere tracce audio ma su rete federata. Con qualche implementazione potrebbe diventare anche un ottimo servizio di hosting per Podcast audio

Plume, Write Freely e Write.as (piattaforme di blogging)

Schermata 2018-12-17 alle 20.34.00.png

Plume Write freely e Write.as sono piattaforme di blogging molto minimali che fanno parte della Federazione. Non hanno la ricchezza di funzioni, temi e personalizzazioni di WordPress o Blogger ma fanno il proprio dovere in modo leggero.

Hubzilla (simile a: ….TUTTO!!)

Schermata 2018-12-18 alle 14.46.46.png

Hubzilla é un progetto ricchissimo e complesso che permette di gestire sia social network che data storage, calendari condivisi, web hosting, il tutto in maniera decentrata. Hubzilla insomma si propone di fare in una volta sola quello che fanno diversi dei servizi qui elencati. Come avere un’unica Istanza che ti faccia da Friendica, Peertube e NextCloud. Non male! E’da tenere sott’occhio!

GetTogether (simile a: MeetUp)

iZGuISbb6Ohy9PGAS905XMs3RFFTRFZRUnYwzZiG.png

GetTogether é una piattaforma utile a pianificare eventi. Simile a MeetUp, serve a far fare rete a persone diverse unite da un’interesse comune e portare tale interesse nel mondo reale. Attualmente GetTogether non é ancora parte del Fediverso, ma sta implementando ActivityPub e quindi a breve sarà dei nostri.

Mobilizon (simile a: MeetUp)

Schermata 2018-12-23 alle 00.18.56.png

Mobilizon é una nuova piattaforma in via di sviluppo che si propone come alternativa libera a MeetUp ed altri software utili ad organizzare meeting ed incontri di vario genere. Il progetto nasce fin da subito con l’intento di usare ActivityPub e far parte del Fediverso, in linea con i valori di Framasoft, associazione francese nata con lo scopo di diffondere l’uso di software libero e di reti decentrate. Qui la presentazione di Mobilzon in italiano.


Plugin ActivityPub per WordPress

Schermata 2018-12-17 alle 20.30.05.png

Sono disponibili diversi Plugin per WordPress che lo rendono in tutto e per tutto un membro della Federazione! Altri plugin sono Mastodon AutoPost, Mastodon Auto Share, ma anche Mastodon Embed, Ostatus for WordPress, Pterotype, Nodeinfo e Mastalab comments.

Prismo (simile a: Pocket, Evernote, Reddit)

Schermata 2018-12-18 alle 15.02.08.png

Prismo é un’applicazione ancora in fase di sviluppo che si propone di diventare una sorta di versione decentralizzata di Reddit, ossia una rete sociale incentrata sulla condivisione di link ma che potenzialmente potrebbe evolvere in forme simili a Pocket o Evernote. Le funzioni base sono già funzionanti.


Socialhome

Schermata 2018-12-22 alle 19.14.01.png

Socialhome é un social network che utilizza una visualizzazione a “blocchi”, inserendo i singoli post come in un collage di fotografie di Pinterest. Al momento comunica sono attraverso il protocollo di Diaspora ma dovrebbe implementare a breve ActivityPub


E non solo!

Schermata 2018-12-17 alle 21.00.19.png

Ci sono ancora altre app e reti sociali che adottano o stanno per adottare ActivityPub, rendendo ancor più strutturato il Fediverso. Alcune sono molto simili a quelle già elencate, mentre altre sono ancora in fase di sviluppo e non sono ancora pronte per essere consigliate come alternativa ai sistemi commerciali più noti. Ci sono pure piattaforme già pronte e funzionanti che potrebbero entrare nel Fediverso implementando ActivityPub: NextCloud ne é un esempio (era già una realtà solida quando ha deciso di entrare nel Fediverso); il plugin di WordPress é a sua volta uno strumento che permette di federare una piattaforma già esistente; GetTogether é un’altra realtà che si sta federando. Piattaforme già consolidate  (penso a Gitter, ma é giusto un’esempio tra i tanti) potrebbero trarre vantaggio dal federarsi diventando parte di una grande famiglia allargata). Insomma: c’é movimento dentro ed attorno al Fediverso!

…un solo Grande Network!

Fin qui abbiamo visto tante versioni alternative di strumenti noti che, presi singolarmente possono anche essere interessanti, ma che danno il meglio quando collaborano. Qui viene il bello: il fatto che condividano gli stessi protocolli di comunicazione elimina l’effetto “gabbia dorata” del singolo network!

Ora che sono state descritte le singole piattaforme é possibile fare qualche esempio veramente concreto:

Sono su Mastodon e mi appare il post di una persona che seguo. Nulla di strano, se non fosse che quella persona non é un utente di Mastodon, ma un utente di Peertube! Difatti si tratta di un video di un panorama. Sempre da Mastodon io commento scrivendo “bello” e questa persona vedrà comparire il mio commento sotto il suo video, su Peertube.

Sono su Osada e posto una riflessione aperta un po lunga. Questa riflessione viene letta da una mia amica su Friendica che la boosta ai suoi followers, alcuni dei quali sono su Friendica, ma altri sono su altre piattaforme, ad esempio uno che sta su Pleroma che mi risponde e con cui inizio a dialogare.

Pubblico una foto su Pixelfed e viene vista e commentata da un mio follower su Mastodon.

In sostanza ognuno può mantenere i contatti con i propri amici/followers dal proprio network preferito anche se questi ne frequentano di diversi.

Facendo un paragone con i social commerciali, é come poter ricevere su Facebook i tweet di un amico che sta su Twitter, le immagini postate da un’altra persona su Instagram, i video di un canale YouTube, le tracce audio su SoundCloud ed i nuovi post da diversi blog e siti personali e commentare e interagire con ognuno di essi perché tutti questi network collaborano assieme formando un’unico grande network!

Ognuna di queste reti potrà scegliere il modo in cui vuole gestire queste interazioni (ad esempio, se volessi una vita social monodirezionale potrei scegliere un’Istanza Pixelfed  in cui gli altri utenti possono contattarmi solo commentando le foto che io pubblico, oppure potrei scegliere un’Istanza Peertube e pubblicare video che non possono essere commentati ma che potranno girare in tutto il Fediverso, o scegliere un’Istanza Mastodon che obbliga i miei interlocutori a comunicare con me in maniera concisa.

Certi dettagli vanno ancora definiti (per esempio: potrei inviare un messaggio diretto da Mastodon ad una piattaforma che non permette ai suoi utenti di ricevere messaggi diretti, senza esser mai avvertito del fatto che il destinatario manco avrà modo di sapere che gli ho inviato qualcosa). Si tratta di situazioni ben comprensibili all’interno di un ecosistema che deve adattarsi a realtà tanto diverse ma nella maggior parte dei casi si tratta di dettagli di facile gestione. Quel che importa é che le possibilità di interazione sono potenzialmente infinite!

Connettività totale, esposizione dosata

Tutta questa connettività condivisa va osservata tenendo a mente che  nonostante i vari network sian stati qui trattati per semplicità come dei network centralizzati, sono in realtà reti di Istanze indipendenti che interagiscono direttamente con le Istanze degli altri network: la mia Istanza Mastodon filtrerà le Istanze Peertube che postano video razzisti ma si connetterà con tutte le Istanze Peertube che ne rispettano la policy; se seguo un certo mio amico su Pixelfed io vedrò solo i suoi post, senza che nessuno mi obblighi a vedere tutte le foto di tramonti e gattini dei suoi amici su quel social!

La combinazione di Istanze autonome, massima interoperabilità tra le stesse e libertà di scelta permette una serie di combinazioni estremamente interessanti che i social commerciali non si possono nemmeno sognare: l’utente é qui membro di un’unica grossa rete in cui può scegliere:

  1. Lo strumento di accesso preferito (Mastodon, Pleroma, Friendica)
  2. La comunità in cui più si sente a suo agio (l’Istanza)
  3. La chiusura a comunità indesiderate e l’apertura a comunità che gli interessano

Tutto questo senza però rinunciare ad interconnettersi con utenti che hanno scelto strumenti e comunità diverse. Ad esempio posso scegliere una certa Istanza Pleroma perché mi piace il design, la comunità che ospita, le policy e la sicurezza generale ma da qui, seguire ed interagire principalmente con utenti di una certa Istanza Pixelfed portandone contenuti ed estetica nella mia Istanza.

A questo si aggiunge il fatto che le singole Istanze possono essere letteralmente installate ed amministrate da ogni singolo utente su proprie macchine, permettendo un controllo totale dei contenuti. Minuscole istanze casalinghe e solide Istanze di lavoro, Istanze scolastiche ed Istanze collettive, Istanze con migliaia di utenti ed Istanze da un solo utente, Istanze di quartiere e di condominio, tutte unite a formare una rete complessa e personalizzabile, che permette virtualmente di collegare chiunque ma al tempo stesso di evitare il sovraccarico d’informazioni. E’una sorta di ritorno alle origini di Internet, ma un ritorno maturo, da web 2.0, che si porta dietro l’esperienza dell’esser passati attraverso la centralizzazione  della comunicazione nelle mani di pochi grossi attori internazionali che ha rafforzato con ancor più convinzione la certezza che la struttura decentrata é quella umanamente più sana e proficua.

mastodon-join-the-federation.jpg

Implementing Secure Zero-Touch Provisioning in AI and Edge Infrastructure

11 Marzo 2026 ore 14:00

By Juha Holkkola, FusionLayer Group

How DHCP Changed Connectivity

In the late 1990s, the DHCP (Dynamic Host Configuration Protocol) quietly catalyzed a revolution in digital connectivity. Before DHCP was introduced, connecting devices to a network involved manual entry of IP addresses, DNS servers, subnet masks, and gateways. Networks were fragile, prone to errors, and severely limited in scalability. The introduction of DHCP changed everything and became a game-changer for networking.

With widespread adoption across operating systems, DHCP made networking a plug-and-play experience. This fundamental change accelerated the adoption of Wi-Fi, standardized enterprise networks using DHCP-based addressing, and propelled the mobile Internet to viability. While DHCP simplified network connectivity by automating IP address assignments, it also introduced the world to the essence of effortless connectivity.

Fast forward to today, connectivity remains effortless, yet escalating threats continuously challenge digital trust. Just as DHCP revolutionized connectivity, we are primed for a transformation of equal magnitude concerning digital trust. The solution is clear: we must automate trust through Secure Zero-Touch Provisioning (SZTP).

SZTP: Secure Zero-Touch Provisioning

Modern digital infrastructure, spanning cloud nodes, edge systems, IoT sensors, industrial robotics, home gateways, and AI-centered factories, necessitates robust security measures. To maintain secure environments, each device in this extensive ecosystem must autonomously verify its needs. This includes self-authentication, receiving verified firmware, installing necessary credentials, and joining orchestrated environments without human intervention, which DHCP alone cannot accomplish.

Secure Zero-Touch Provisioning (SZTP), as defined in RFC 8572, steps up to address these needs in our complex digital reality. It builds trust by automating the exchange of essential artifacts and certificates required for seamless device bootstrapping: verifying hardware identity, delivering trusted firmware and OS images, applying patches, injecting cryptographic credentials, and setting up a complete runtime environment automatically, without manual interaction.

SZTP is based on open standards, making it vendor-neutral and ideal for large-scale deployments. As digital ecosystems grow in complexity, SZTP promises a future in which AI agents can autonomously request and deploy secure infrastructure within minutes, enhancing operational efficiency and security simultaneously.

Step-by-Step: Implementing SZTP in Your Infrastructure

  1. Device Identification and Authentication

Begin by integrating SZTP in your network infrastructure. Once a device powers on, it must first establish identity through a secure channel. This is typically done using hardware-based security measures, such as a TPM (Trusted Platform Module), to provide hardware attestation.

  1. Firmware Verification and Secure Image Delivery

Implement policies to verify firmware integrity. Use cryptographic signatures to ensure firmware authenticity. SZTP can fetch secure firmware and OS images from trusted repositories. For instance, create a policy that requires all devices to verify their firmware against a centralized manifest.

  1. Credential Injection and Environment Initialization

Devices securely receive cryptographic credentials and configuration files. Use automated scripts to distribute these credentials from a central management server. Next, deploy containerized workloads using tools such as Kubernetes to orchestrate the environment.

  1. Lifecycle Management and Patch Automation

With SZTP, configure automated patch management systems to apply security patches and software updates. Implement CI/CD pipelines that automatically redeploy updated firmware images, ensuring devices run the latest software versions.

SZTP is ideal for AI and Edge Clouds

AI factories rely on specialized processors, such as DPUs, to offload networking, storage, and security tasks from GPUs. Linux Foundation’s OPI project has adopted SZTP as a standard initialization method for these devices.

Here’s how SZTP simplifies AI and edge cloud deployment:

  • Device Identity and Trust Management

SZTP serves DPUs like DHCP did for laptops, answering questions crucial to trust: “Who are you?” and “Can you be trusted?” Use open-source libraries to develop trust protocols integrated with SZTP, enhancing the security posture.

  • Automated Secure Provisioning

Ensure your infrastructure is secure by default. Initiate hardware attestation, verify boot components, and use automated tools to deliver secure images and deploy cryptographic credentials. Platforms like HashiCorp Vault can manage secrets during this process.

  • Comprehensive Software Stack Deployment

SZTP allows for defining a device’s mission by automating the deployment of OS components, runtimes, and security agents. Leverage Docker and Kubernetes to handle container runtimes and orchestration, ensuring efficient management of service mesh layers and logging telemetries.

  • Scalable Client Implementations

Establish open-source client initiatives to enhance adoption. Encourage device manufacturers and OS vendors to integrate this client to promote SZTP adoption further and reduce integration complexity.

Conclusion

Open clients enabled DHCP to transform networking, and they will guide SZTP in defining secure, automated infrastructure’s next era for AI-enabled applications. Automate your edge and AI factory environments with SZTP, elevating digital trust to unprecedented levels.

By following these steps and leveraging SZTP technology, organizations can enhance their network security, automate deployment processes, and prepare their infrastructure for a future driven by AI and IoT.

The post Implementing Secure Zero-Touch Provisioning in AI and Edge Infrastructure appeared first on Linux.com.

From DHCP to SZTP – The Trust Revolution

25 Febbraio 2026 ore 15:00

By Juha Holkkola, FusionLayer Group

The Dawn of Effortless Connectivity

In the transformative years of the late 1990s, a quiet revolution took place, fundamentally altering how we connect to networks. The introduction of DHCP answered a crucial question, “Where are you on the network?”, by automating IP address assignment. This innovation eradicated the manual configuration nightmares, paving the way for seamless connectivity. Today, as digital trust becomes increasingly vital, a new revolution is emerging—one that demands an equally transformative approach: Secure Zero-Touch Provisioning (SZTP).

Trust: The Next Frontier

As we stand on the brink of this next wave of innovation, we recognize a pressing need to automate trust. Much like DHCP revolutionized connectivity, SZTP is poised to redefine security and trust in modern networking infrastructures. The digital landscape is evolving; spanning from cloud nodes and IoT sensors to AI-driven systems and intelligent robotics, the future of secure networking lies in our ability to trust devices automatically and unequivocally.

SZTP: Pioneering the Trust Paradigm

SZTP, as defined in RFC 8572, represents a groundbreaking shift in how we establish trust across diverse digital infrastructures. This open standard is vendor-neutral, heralding a universally adoptable solution fit for large-scale deployment. It automates trust by managing the exchange of secure artifacts and certificates, ushering in an era in which devices self-authenticate, receive verified firmware, and securely initialize without human intervention.

For organizations navigating the complexities of modern digital ecosystems, SZTP is more than a protocol; it’s a strategic approach equipped to handle the challenges of autonomous, scalable, and secure operations.

Unlocking Potential: AI and Edge Clouds

One of the most compelling use cases for SZTP is its application within AI data centers—environments now likened to future-ready AI factories. Here, devices such as DPUs (Data Processing Units) and IPUs (Infrastructure Processing Units) perform critical tasks by offloading networking and security operations from traditional GPUs, running complex, containerized workloads. With SZTP, these environments are provisioned and secured at unprecedented scales, aligning perfectly with the Linux Foundation’s Open Programmable Infrastructure (OPI) project’s standards.

Additionally, edge clouds represent a burgeoning frontier. As AI-driven applications demand lower latency, bringing operations geographically closer to end users becomes crucial. With SZTP, deployment at tens of thousands of sites becomes feasible, secure, and remarkably efficient, empowering next-generation applications from autonomous vehicles to immersive synthetic realities.

Strategic Pillars of SZTP Implementation

  1. From Addresses to Identity

Just as DHCP provides basic network connectivity, SZTP redefines the initial handshake with devices, answering the questions “Who are you?” and “What role do you play?” This trust-centric evolution reflects an essential shift towards identity verification and operational certainty from the outset.

  1. Secure-by-Default Provisioning

Establishing secure-by-default infrastructures is increasingly critical. SZTP ensures onboarding initiates with hardware attestation, swiftly evolving devices into secure nodes through verified boot processes, secure image delivery, and cryptographic credential injection.

  1. From Firmware to Mission-Centric Deployments

In advanced environments, SZTP delivers a complete software stack—it not only defines device roles across domains such as XR workloads and IoT pipelines but also simulates workloads pre-deployment to ensure readiness and optimal performance.

  1. Scaling Through Open Clients and Adoption

Industry-wide adoption of SZTP mirrors DHCP’s trajectory, necessitating robust open-source client solutions. The availability of open-source SZTP clients under permissive licenses is accelerating adoption across the ecosystem.

Driving the Secure Future

As digital networks extend their reach and capabilities, securing these environments becomes not just a priority but a necessity. SZTP shines as a beacon of innovation, demonstrating that with open standards and robust automation, trust can be as effortless as connectivity once was.

By nurturing open client ecosystems, SZTP doesn’t just promise enhanced digital trust; it actively defines what secure, automated infrastructure looks like in an AI-enabled world of applications. It lays the groundwork for what digital trust should be in future network paradigms, leading the charge into a new era of connectivity redefined by trust.

Moreover, adopting SZTP empowers organizations to innovate confidently, knowing their infrastructure is resilient and agile enough to handle growth and complexity. As businesses shift toward data-driven models and consumers demand more sophisticated digital interactions, SZTP ensures security and performance are uncompromised. Organizations embracing this strategy will secure operations and cultivate trust, enhancing customer relationships and accelerating digital transformation.

Looking ahead, SZTP is more than an implementation; it is pivotal for future-proofing the digital economy, setting new benchmarks for security, efficiency, and trust in the evolving technological ecosystem.

The post From DHCP to SZTP – The Trust Revolution appeared first on Linux.com.

China’s Posture After Venezuela: Accelerated De-Dollarisation and Conflict Preparation

di: admin
26 Gennaio 2026 ore 21:12

The US operation in Venezuela on 3 January 2026 marked a turning point in Chinese strategy towards Washington. Beijing interpreted the failure of Chinese-manufactured JY-27A radars to detect F-35s and…

The post China’s Posture After Venezuela: Accelerated De-Dollarisation and Conflict Preparation appeared first on Another World.

Celebrating the Second Year of Linux Man-Pages Maintenance Sponsorship

15 Gennaio 2026 ore 15:29

Sustaining a Core Part of the Linux Ecosystem

The Linux Foundation has announced a second year of sponsorship for the ongoing maintenance of the Linux manual pages (man-pages) project, led by Alejandro (Alex) Colomar. This critical initiative is made possible through the continued support of Google, Hudson River Trading, and Meta, who have renewed their sponsorship to ensure the long-term health of one of the most fundamental resources in the Linux ecosystem.

Since 2020, Alex Colomar has been the lead maintainer of the man-pages, providing detailed documentation for system calls, library functions, and other core aspects of the Linux API. While Alex initially maintained the project voluntarily, sponsorship beginning in 2024—supported by Google, Hudson River Trading, Meta, and others—has enabled him to dedicate more time and focus to improving the quality, accessibility, and accuracy of the Linux man-pages.

Expanding and Modernizing the Man-Pages

Over the last year, Alex’s work has resulted in major improvements that benefit both developers and maintainers across the Linux ecosystem. Highlights include:

  • Enhanced readability and structure: The SYNOPSIS sections of many pages now include clearer parameter names and array bounds, while large pages such as fcntl(2), futex(2), and keyctl(2) have been refactored into more focused, maintainable units.
  • Build system improvements: Updates make packaging easier for distributions and introduce new diagnostic checks that help identify inconsistencies across pages.
  • New documentation for GCC and Clang attributes: These additions reduce the documentation burden on the LLVM project while helping developers better understand compiler-specific features.
  • Coverage of POSIX.1-2024 and ISO C23 updates: Nearly all recent standard changes have been documented, with more updates in progress.
  • Developer tools and scripts: Utilities such as diffman-git(1), mansect(1), and pdfman(1) help developers compare versions, extract specific sections, and generate printable documentation. Some are now included by default in major Linux distributions.
  • Historical preservation: Documentation now includes guidance for producing PDF books of manual pages and the ongoing project of recreating original Unix manuals to compare modern APIs against historical references.
  • Upstream fixes and contributions: Beyond man-pages, Alex has submitted patches to groff, the Linux kernel, and GCC, and contributed to improving the spatial memory safety of C through the ISO C Committee, including by adding the new _Countof()operator which will continue to evolve in the coming years.

Enabling Sustainability Through Collaboration

The man-pages project continues to be one of the most relied-upon open documentation resources in computing, providing millions of developers with accurate and accessible information directly from the command line. Its continued maintenance is vital to the long-term health of Linux and open source software at large.

The post Celebrating the Second Year of Linux Man-Pages Maintenance Sponsorship appeared first on Linux.com.

Venezuela Oil: The Phantom Barrel That Feeds Financial Empire

di: admin
11 Gennaio 2026 ore 12:42

At dawn on January 3, 2026, as Caracas awakened to the roar of explosions tearing through the darkness above the Fuerte Tiuna military complex, President Nicolás Maduro and his wife…

The post Venezuela Oil: The Phantom Barrel That Feeds Financial Empire appeared first on Another World.

Perpetual War: Ukraine, Iran, Taiwan, Venezuela and the Pentagon’s Global Script

di: admin
2 Gennaio 2026 ore 19:10

The script of perpetual war unfolds simultaneously across four global fronts — Ukraine, Iran, Taiwan, and Venezuela — where the Pentagon’s machinery manufactures crisis, denies evidence, and transforms sovereignty into…

The post Perpetual War: Ukraine, Iran, Taiwan, Venezuela and the Pentagon’s Global Script appeared first on Another World.

💾

The Doctrine of Primacy: When Identity Becomes Arsenal

di: admin
3 Dicembre 2025 ore 13:25

Identity, which should serve as private refuge against the world’s indifference, periodically transforms into a weapon of war, and history proceeds in cycles where this metamorphosis repeats with minimal variations…

The post The Doctrine of Primacy: When Identity Becomes Arsenal appeared first on Another World.

Europe’s Geopolitical Irrelevance: Notes from the Margins of a Colony

di: admin
29 Novembre 2025 ore 12:01

One could begin with a rhetorical question, but that would be a waste of time that nobody has any desire left to invest in useless formalities, because the answer is…

The post Europe’s Geopolitical Irrelevance: Notes from the Margins of a Colony appeared first on Another World.

The superhuman factory: technocracy rewrites the code of existence

di: admin
10 Novembre 2025 ore 17:42

There is no need to wait for a dystopian future, because that future is already operational in Californian laboratories where billionaires with more money than sense of restraint have decided…

The post The superhuman factory: technocracy rewrites the code of existence appeared first on Another World.

Disaggregated Routing with SONiC and VPP: Lab Demo and Performance Insights – Part Two

29 Ottobre 2025 ore 14:45

In Part One of this series, we examined how the SONiC control plane and the VPP data plane form a cohesive, software-defined routing stack through the Switch Abstraction Interface. 

We outlined how SONiC’s Redis-based orchestration and VPP’s user-space packet engine come together to create a high-performance, open router architecture.

In this second part, we’ll turn theory into practice. You’ll see how the architecture translates into a working environment, through a containerized lab setup that connects two SONiC-VPP routers and Linux hosts. 

Reconstructing the L3 Routing Demo

Understanding the architecture is foundational, but the true power of this integration becomes apparent through a practical, container-based lab scenario. 

The demo constructs a complete L3 routing environment using two SONiC-VPP virtual routers and two Linux hosts, showcasing how to configure interfaces, establish dynamic routing, and verify end-to-end connectivity.

Lab Environment and Topology

The demonstration is built using a containerized lab environment, orchestrated by a tool like Containerlab. This approach allows for the rapid deployment and configuration of a multi-node network topology from a simple declarative file. The topology consists of four nodes:

  • router1: A SONiC-VPP virtual machine acting as the gateway for the first LAN segment.
  • router2: A second SONiC-VPP virtual machine, serving as the gateway for the second LAN segment.
  • PC1: A standard Linux container representing a host in the first LAN segment.
  • PC2: Another Linux container representing a host in the second LAN segment.

These nodes are interconnected as follows:

  • An inter-router link connects router1:eth1 to router2:eth1.
  • PC1 is connected to router1 via PC1:eth2 and router1:eth2.
  • PC2 is connected to router2 via PC2:eth2 and router2:eth2.

Initial Network Configuration

Once the lab is deployed, a startup script applies the initial L3 configuration to all nodes.

  1. Host Configuration: The Linux hosts, PC1 and PC2, are configured with static IP addresses and routes.
  • PC1 is assigned the IP address 10.20.1.1/24 and is given a static route for the 10.20.2.0/24 network via its gateway, router1 (10.20.1.254).
  • PC2 is assigned the IP address 10.20.2.1/24 and is given a static route for the 10.20.1.0/24 network via its gateway, router2 (10.20.2.254).
  1. Router Interface Configuration: The SONiC-VPP routers are configured using the standard SONiC CLI.
  • router1:
  • The inter-router interface Ethernet0 is configured with the IP 10.0.1.1/30.
  • The LAN-facing interface Ethernet4 is configured with the IP 10.20.1.254/24.
  • router2:
  • The inter-router interface Ethernet0 is configured with the IP 10.0.1.2/30.
  • The LAN-facing interface Ethernet4 is configured with the IP 10.20.2.254/24.
  • After IP assignment, each interface is brought up using the sudo config interface startup command.

Dynamic Routing with BGP

With the interfaces configured, dynamic routing is established between the two routers using the FRRouting suite integrated within SONiC. The configuration is applied via the vtysh shell.

  • iBGP Peering: An internal BGP (iBGP) session is established between router1 and router2 as they both belong to the same Autonomous System (AS) 65100.
  • router1 (router-id 10.0.1.1) is configured to peer with router2 at 10.0.1.2.
  • router2 (router-id 10.0.1.2) is configured to peer with router1 at 10.0.1.1.
  • Route Advertisement: Each router advertises its connected LAN segment into the BGP session.
  • router1 advertises the 10.20.1.0/24 network.
  • router2 advertises the 10.20.2.0/24 network.

This BGP configuration ensures that router1 learns how to reach PC2’s network via router2, and router2 learns how to reach PC1’s network via router1.

Verification and Data Path Analysis

The final phase is to verify that the configuration is working correctly at every layer of the stack.

  1. Control Plane Verification: The BGP session status and learned routes can be checked from within vtysh on either router. On router1, the command show ip bgp summary would confirm an established peering session with router2. The command show ip route would display the route to 10.20.2.0/24 learned via BGP from 10.0.1.2.
  2. Data Plane Verification: To confirm the route has been programmed into the VPP data plane, an operator would access the VPP command-line interface (vppctl) inside the syncd container. The command show ip fib would display the forwarding table, which should include the BGP-learned route to 10.20.2.0/24, confirming that the state has been successfully synchronized from the control plane.
  3. End-to-End Test: The ultimate test is to generate traffic between the hosts. A simple ping 10.20.2.1 from PC1 should succeed. This confirms that the entire data path is functional: PC1 sends the packet to its gateway (router1), router1 performs a lookup in its VPP FIB and forwards the packet to router2, which then forwards it to PC2. The return traffic follows the reverse path, validating the complete, integrated solution.

This practical demonstration, using standard container tooling and declarative configurations, powerfully illustrates the operational simplicity and robustness of the SONiC-VPP architecture for building high-performance, software-defined L3 networks.

Performance Implications and Future Trajectories

The elegance of the SONiC-VPP integration is matched by its impressive performance and its applicability to a wide range of modern networking challenges. 

By offloading the data plane from the kernel to a highly optimized user-space framework, this solution unlocks capabilities that are simply unattainable with traditional software-based routing.

The performance gains are impressive. 

VPP is consistently benchmarked as being much faster than kernel-based forwarding, with some sources claiming a 10x to 100x improvement in packet processing throughput.2 

This enables use cases like “Terabit IPSec” on multi-core COTS servers, a feat that would have been unthinkable just a few years ago.3 Real-world deployments have validated this potential. 

A demonstration at the ONE Summit 2024 showcased a SONiC-VPP virtual gateway providing multi-cloud connectivity between AWS and Azure. The performance testing revealed a round-trip time of less than 1 millisecond between application workloads and the cloud provider on-ramps (AWS Direct Connect and Azure ExpressRoute), highlighting its suitability for high-performance, low-latency applications.4

This level of performance opens the door to a variety of demanding use cases:

  • High-Performance Edge Routing: As a virtual router or gateway, SONiC-VPP can handle massive traffic volumes at the network edge, serving as a powerful and cost-effective alternative to proprietary hardware routers.5
  • Multi-Cloud and Hybrid Cloud Connectivity: The solution is ideal for creating secure, high-throughput virtual gateways that interconnect on-premises data centers with multiple public clouds, as demonstrated in the ONE Summit presentation.4
  • Integrated Security Services: The performance of VPP makes it an excellent platform for computationally intensive security functions. Commercial offerings based on this architecture, like AsterNOS-VPP, package the solution as an integrated platform for routing, security (firewall, IPsec VPN, IDS/IPS), and operations.5

While the raw throughput figures are compelling, a more nuanced benefit lies in the nature of the performance itself. 

The Linux kernel, for all its power, is a general-purpose operating system. Its network stack is subject to non-deterministic delays, caused by system interrupts, process scheduling, and context switches. This introduces unpredictable latency, which can be detrimental to sensitive applications.12 

VPP, by running in user space on dedicated cores and using poll-mode drivers, sidesteps these sources of unpredictability. This provides not just high throughput, but consistent, low-latency performance. For emerging workloads at the edge, such as real-time IoT data processing, AI/ML inference, and 5G network functions, this predictable performance is often more critical than raw aggregate bandwidth.16 The key value proposition, therefore, is not just being “fast,” but being “predictably fast.”

The SONiC-VPP project is not static; it is an active area of development within the open-source community. 

A key focus for the future is to deepen the integration by extending the SAI API to expose more of VPP’s rich feature set to the SONiC control plane. Currently, SAI primarily covers core L2/L3 forwarding basics. 

However, VPP has a vast library of advanced features. Active development efforts are underway to create SAI extensions for features like Network Address Translation (NAT) and advanced VxLAN multi-tenancy capabilities, which would allow these functions to be configured and managed directly through the standard SONiC interfaces.6 

A review of pull requests on thesonic-platform-vpp GitHub repository shows ongoing work to add support for complex features like VxLAN BGP EVPN and to improve ACL testing, indicating a healthy and forward-looking development trajectory.6

The Future is Software-Defined and Open

The integration of the SONiC control plane with the VPP data plane is far more than a clever engineering exercise. 

It is a powerful testament to the maturity and viability of the disaggregated networking model. This architecture successfully combines the strengths of two of the most significant open-source networking projects, creating a platform that is flexible, performant, and free from the constraints of proprietary hardware. 

It proves that the separation of the control and data planes is no longer a theoretical concept but a practical, deployable reality that offers unparalleled architectural freedom.

The synergy between SONiC and FD.io VPP, both flagship projects of the Linux Foundation, highlights the immense innovative power of collaborative, community-driven development.1 

This combined effort has produced a solution that fundamentally redefines the router, transforming it from a monolithic hardware appliance into a dynamic, high-performance software application that can be deployed on commodity servers.

Perhaps most importantly, this architecture provides the tools to manage network infrastructure with the same principles that govern modern software development. 

As demonstrated by the L3 routing demo’s lifecycle-building from code, configuring with declarative files, and deploying as a versioned artifact, the SONiC-VPP stack paves the way for true NetDevOps. It enables network engineers and operators to embrace automation, version control, and CI/CD pipelines, finally treating network infrastructure as code. 7

In doing so, it delivers on the ultimate promise of software-defined networking – a network that is as agile, scalable, and innovative – as the applications it supports.

Sources

  1. SONiC Foundation – Linux Foundation Project https://sonicfoundation.dev/
  2. SONiC Architecture – Software for Open Networking in the Cloud (SONiC) – Cisco DevNet https://developer.cisco.com/docs/sonic/sonic-architecture/
  3. The Technology Behind FD.io – FD.io
    https://fd.io/technology/ 
  4. SONiC Architecture and Deployment Deep Dive – Cisco Live https://www.ciscolive.com/c/dam/r/ciscolive/global-event/docs/2025/pdf/BRKMSI-2004.pdf
  5. Openstack edge cloud with SONiC VPP for high-speed and low-latency multi-cloud connectivity – YouTube https://www.youtube.com/watch?v=R6elTX_Zmtk
  6. Pull requests · sonic-net/sonic-platform-vpp – GitHub https://github.com/sonic-net/sonic-platform-vpp/pulls
  7. SONiC VPP-BGP Multipath https://pantheon.tech/blog-news/demo-sonic-vpp-bgp-multipath/

The post Disaggregated Routing with SONiC and VPP: Lab Demo and Performance Insights – Part Two appeared first on Linux.com.

Disaggregated Routing with SONiC and VPP: Architecture and Integration – Part One

22 Ottobre 2025 ore 15:44

The networking industry is undergoing a fundamental architectural transformation, driven by the relentless demands of cloud-scale data centers and the rise of software-defined infrastructure. At the heart of this evolution is the principle of disaggregation: the systematic unbundling of components that were once tightly integrated within proprietary, monolithic systems. 

This movement began with the separation of network hardware from the network operating system (NOS), a paradigm shift championed by hyperscalers to break free from vendor lock-in and accelerate innovation.

In this blog post, we will explore how disaggregated networking takes shape, when the SONiC control plane meets the VPP data plane. You’ll see how their integration creates a fully software-defined router – one that delivers ASIC-class performance on standard x86 hardware, while preserving the openness and flexibility of Linux-based systems.

Disaggregation today extends to the software stack, separating the control plane from the data plane. This decoupling enables modular design, independent component selection, and more efficient performance and cost management.

The integration of Software for Open Networking in the Cloud (SONiC) and the Vector Packet Processing (VPP) framework represents the peak of this disaggregated model. 

SONiC, originally developed by Microsoft and now a thriving open-source project under the Linux Foundation, has established itself as the de facto standard for a disaggregated NOS, offering a rich suite of L3 routing functionalities hardened in the world’s largest data centers.1 Its core design philosophy is to abstract the underlying switch hardware, allowing a single, consistent software stack to run on a multitude of ASICs from different vendors. This liberates operators from the constraints of proprietary systems and fosters a competitive, innovative hardware ecosystem.

Complementing SONiC’s control plane prowess is VPP, a high-performance, user-space data plane developed by Cisco and now part of the Linux Foundation’s Fast Data Project (FD.io). 

VPP’s singular focus is to deliver extraordinary packet processing throughput on commodity commercial-off-the-shelf (COTS) processors. By employing techniques like vector processing and bypassing the traditional kernel network stack, VPP achieves performance levels previously thought to be the exclusive domain of specialized, expensive hardware like ASICs and FPGAs.

The fusion of these two powerful open-source projects creates a new class of network device: a fully software-defined router that combines the mature, feature-rich control plane of SONiC with the blistering-fast forwarding performance of VPP. 

This architecture directly addresses a critical industry need for a network platform that is simultaneously programmable, open, and capable of line-rate performance without relying on specialized hardware. 

The economic implications are profound. By replacing vertically integrated, vendor-locked routers with a software stack running on standard x86 servers, organizations can fundamentally alter their procurement and operational models. This shift transforms network infrastructure from a capital-expenditure-heavy (CAPEX) model, characterized by large upfront investments in proprietary hardware, to a more agile and scalable operational expenditure (OPEX) model. 

The ability to leverage COTS hardware drastically reduces total cost of ownership (TCO) and breaks the cycle of vendor lock-in, democratizing access to high-performance networking and enabling a more dynamic, cost-effective infrastructure strategy.

Deconstructing the Components: A Tale of Two Titans

To fully appreciate the synergy of the SONiC-VPP integration, it is essential to first understand the distinct architectural philosophies and capabilities of each component. While they work together to form a cohesive system, their internal designs are optimized for entirely different, yet complementary, purposes. SONiC is engineered for control, abstraction, and scalability at the management level, while VPP is purpose-built for raw, unadulterated packet processing speed.

SONiC: The Cloud-Scale Control Plane

SONiC is a complete, open-source NOS built upon the foundation of Debian Linux. Its architecture is a masterclass in modern software design, abandoning the monolithic structure of traditional network operating systems in favor of a modular, containerized, microservices-based approach. This design provides exceptional development agility and serviceability. 

Key networking functions, such as: 

  • Border Gateway Protocol (BGP) routing stack 
  • Link Layer Discovery Protocol (LLDP)
  • platform monitoring (PMON) 

each run within their own isolated Docker container. This modularity allows individual components to be updated, restarted, or replaced without affecting the entire system, a critical feature for maintaining high availability in large-scale environments.

The central nervous system of this distributed architecture is an in-memory Redis database engine, which serves as the single source of truth for the switch’s state. 

Rather than communicating through direct inter-process communication (IPC) or rigid APIs, SONiC’s containers interact asynchronously by publishing and subscribing to various tables within the Redis database. This loosely coupled communication model is fundamental to SONiC’s flexibility. Key databases include:

  • CONFIG_DB: Stores the persistent, intended configuration of the switch.
  • APPL_DB: A high-level, application-centric representation of the network state, such as routes and neighbors.
  • STATE_DB: Holds the operational state of various components.
  • ASIC_DB: A hardware-agnostic representation of the forwarding plane’s desired state.

The cornerstone of SONiC’s hardware independence, and the very feature that makes the VPP integration possible, is the Switch Abstraction Interface (SAI). SAI is a standardized C API that defines a vendor-agnostic way for SONiC’s software to control the underlying forwarding elements. A dedicated container, syncd, is responsible for monitoring the ASIC_DB. Upon detecting changes, making the corresponding SAI API calls to program the hardware. Each hardware vendor provides a libsai.so library that implements this API, translating the standardized calls into the specific commands required by their ASIC’s SDK. This elegant abstraction allows the entire SONiC control plane to remain blissfully unaware of the specific silicon it is running on.

VPP: The User-Space Data Plane Accelerator

While SONiC manages the high-level state of the network, VPP is singularly focused on the task of moving packets as quickly as possible. As a core component of the FD.io project, VPP is an extensible framework that provides the functionality of a router or switch entirely in software. Its remarkable performance is derived from several key architectural principles.

Vector Processing

The first and most important is vector processing. Unlike traditional scalar processing, where the CPU processes one packet at a time through the entire forwarding pipeline, VPP processes packets in batches, or “vectors”. A vector typically contains up to 256 packets. The entire vector is processed through the first stage of the pipeline, then the second, and so on. This approach has a profound impact on CPU efficiency. The first packet in the vector effectively “warms up” the CPU’s instruction cache (i-cache), loading the necessary instructions for a given task. The subsequent packets in the vector can then be processed using these cached instructions, dramatically reducing the number of expensive fetches from main memory and maximizing the benefits of modern superscalar CPU architectures.

User-Space Orientation & Kernel Bypass

The second principle is user-space operation and kernel bypass. The Linux kernel network stack, while powerful and flexible, introduces performance overheads from system calls, context switching between kernel and user space, and interrupt handling. VPP avoids this entirely by running as a user-space process. It typically leverages the Data Plane Development Kit (DPDK) to gain direct, exclusive access to network interface card (NIC) hardware. Using poll-mode drivers (PMDs), VPP continuously polls the NIC’s receive queues for new packets, eliminating the latency and overhead associated with kernel interrupts. This direct hardware access is a critical component of its high-throughput, low-latency performance profile.

Packet Processing Graph

Finally, VPP’s functionality is organized as a packet processing graph. Each feature or operation-such as an L2 MAC lookup, an IP4 route lookup, or an Access Control List (ACL) check-is implemented as a “node” in a directed graph. Packets flow from node to node as they are processed. This modular architecture makes VPP highly extensible. New networking features can be added as plugins that introduce new graph nodes or rewire the existing graph, without requiring changes to the core VPP engine.

The design of SAI was a stroke of genius, originally intended to abstract the differences between various hardware ASICs. 

However, its true power is revealed in its application here. The abstraction is so well-defined, that it can be used to represent not just a physical piece of silicon, but a software process. The SONiC control plane does not know or care whether the entity on the other side of the SAI API is a Broadcom Tomahawk chip or a VPP instance running on an x86 CPU. It simply speaks the standardized language of SAI. 

This demonstrates that SAI successfully abstracted away not just the implementation details of a data plane, but the very notion of it being physical, allowing a purely software-based forwarder to be substituted with remarkable elegance.

FeatureSONiCVPP
Primary FunctionControl Plane & Management PlaneData Plane
Architectural ModelContainerized MicroservicesPacket Processing Graph
Key AbstractionSwitch Abstraction Interface (SAI)Graph Nodes & Plugins
Operating EnvironmentKernel/User-space Hybrid (Linux-based)Pure User-space (Kernel Bypass)
Core Performance MechanismDistributed State Management via RedisVector Processing & CPU Cache Optimization
Primary Configuration MethodDeclarative (config_db.json, Redis)Imperative (startup.conf, Binary API)

Creating a High-Performance Software Router

The integration of SONiC and VPP is a sophisticated process that transforms two independent systems into a single, cohesive software router. 

The architecture hinges on SONiC’s decoupled state management and a clever translation layer that bridges the abstract world of the control plane with the concrete forwarding logic of the data plane. Tracing the lifecycle of a single route update reveals the elegance of this design.

The End-to-End Control Plane Flow

The process begins when a new route is learned by the control plane. In a typical L3 scenario, this happens via BGP.

  1. Route Reception: An eBGP peer sends a route update to the SONiC router. This update is received by the bgpd process, which runs within the BGP container. SONiC leverages the well-established FRRouting (FRR) suite for its routing protocols, so bgpd is the FRR BGP daemon.
  2. RIB Update: bgpd processes the update and passes the new route information to zebra, FRR’s core component that acts as the Routing Information Base (RIB) manager.
  3. Kernel and FPM Handoff: zebra performs two critical actions. First, it injects a route into the host Linux kernel’s forwarding table – via a Netlink message. Second, it sends the same route information to the fpmsyncd process using the Forwarding Plane Manager (FPM) interface, a protocol designed for pushing routing updates from a RIB manager to a forwarding plane agent.
  4. Publishing to Redis: The fpmsyncd process acts as the first bridge between the traditional routing world and SONiC’s database-centric architecture. It receives the route from zebra and writes it into the APPL_DB table in the Redis database. At this point, the route has been successfully onboarded into the SONiC ecosystem.
  5. Orchestration and Translation: The Orchestration Agent (orchagent), a key process within the Switch State Service (SWSS) container, is constantly subscribed to changes in the APPL_DB. When it sees the new route entry, it performs a crucial translation. It converts the high-level application intent (“route to prefix X via next-hop Y”) into a hardware-agnostic representation and writes this new state to the ASIC_DB table in Redis.
  6. Synchronization to the Data Plane: The final step in the SONiC control plane is handled by the syncd container. This process subscribes to the ASIC_DB. When it detects the new route entry created by orchagent, it knows it must program this state into the underlying forwarding plane.

This entire flow is made possible by the architectural decision to use Redis as a central, asynchronous message bus. 

In a traditional, monolithic NOS, the BGP daemon might make a direct, tightly coupled function call to a forwarding plane driver. This creates brittle dependencies. SONiC’s pub/sub model, by contrast, ensures that each component is fully decoupled. The BGP container’s only responsibility is to publish routes to the APPL_DB; it has no knowledge of who will consume that information. 

This allows the final consumer the data plane-to be swapped out with zero changes to any of the upstream control plane components. This decoupled architecture is what allows VPP to be substituted for a hardware ASIC so cleanly and implies that other data planes could be integrated in the future – simply by creating a new SAI implementation.

The Integration Foundation: libsaivpp.so

The handoff from syncd to the data plane is where the specific SONiC-VPP integration occurs. 

In a standard SONiC deployment on a physical switch, the syncd container would be loaded with a vendor-provided shared library (e.g., libsai_broadcom.so). When syncd reads from the ASIC_DB, it calls the appropriate standardized SAI API function (e.g., sai_api_route->create_route_entry()), and the vendor library translates this into proprietary SDK calls, to program the physical ASIC.

In the SONiC-VPP architecture, this vendor library is replaced by a purpose-built shared library: libsaivpp.so. This library is the critical foundationof the entire system. It implements the full SAI API, presenting the exact same interface tosyncd as any hardware SAI library would. 

However, its internal logic is completely different. When syncd calls a function like create_route_entry(), libsaivpp.so does not communicate with a hardware driver. Instead, it translates the SAI object and its attributes into a binary API message that the VPP process understands. 

It then sends this message to the VPP engine, instructing it to add the corresponding entry to its software forwarding information base (FIB). This completes a “decision-to-execution” loop, bridging SONiC’s abstract control plane with VPP’s high-performance software data plane.

Component (Container)Key Process(es)Role in Integration
BGP ContainerbgpdReceives BGP updates from external peers using the FRRouting stack.
SWSS Containerzebra, fpmsyncdzebra manages the RIB. fpmsyncd receives route updates from zebra and publishes them to the Redis APPL_DB.
Database Containerredis-serverActs as the central, asynchronous message bus for all SONiC components. Hosts the APPL_DB and ASIC_DB.
SWSS ContainerorchagentSubscribes to APPL_DB, translates application intent into a hardware-agnostic format, and publishes it to the ASIC_DB.
Syncd ContainersyncdSubscribes to ASIC_DB and calls the appropriate SAI API functions to program the data plane.
VPP Platformlibsaivpp.soThe SAI implementation for VPP. Loaded by syncd, it translates SAI API calls into VPP binary API messages.
VPP ProcessvppThe user-space data plane. Receives API messages from libsaivpp.so and programs its internal forwarding tables accordingly.

In the second part of our series, we will move from architecture to action – building and testing a complete SONiC-VPP software router in a containerized lab. 

We’ll configure BGP routing, verify control-to-data plane synchronization, and analyze performance benchmarks that showcase the real-world potential of this disaggregated design.

Sources

  1. SONiC (operating system) – Wikipedia https://en.wikipedia.org/wiki/SONiC_(operating_system)
  2. Broadcom https://www.broadcom.com/products/ethernet-connectivity/software/enterprise-sonic
  3. Vector Packet Processing Documentation – FD.io
    https://docs.fd.io/vpp/21.06/
  4. FD.io VPP Whitepaper — Vector Packet Processing Whitepaper https://fd.io/docs/whitepapers/FDioVPPwhitepaperJuly2017.pdf
  5. SONiC Virtual Switch with FD.io Vector Packet Processor (VPP) on Google Cloud https://ronnievsmith.medium.com/sonic-virtual-switch-with-fd-ios-vector-packet-processor-vpp-on-google-cloud-89f9c62f5fe3
  6. Simplifying Multi-Cloud Networking with SONiC Virtual Gateway https://sonicfoundation.dev/simplifying-multi-cloud-networking-with-sonic-virtual-gateway/
  7. Deep dive into SONiC Architecture & Design – SONiC Foundation https://sonicfoundation.dev/deep-dive-into-sonic-architecture-design/
  8. Vector Packet Processing – Wikipedia https://en.wikipedia.org/wiki/Vector_Packet_Processing
  9. Kernel Bypass Networking with FD.io and VPP — Toonk.io https://toonk.io/kernel-bypass-networking-with-fd-io-and-vpp/index.html
  10. PANTHEON.tech*, Delivers Fast Data and Control Planes – Intel® Network Builders https://builders.intel.com/docs/networkbuilders/pantheon-tech-intel-deliver-fast-data-and-control-planes-1663788453.pdf

VPP Guide — PANTHEON.tech
https://pantheon.tech/blog-news/vpp-guide/

The post Disaggregated Routing with SONiC and VPP: Architecture and Integration – Part One appeared first on Linux.com.

Primo report comparativo UE: Delibera AGCOM n. 156/23/CONS

di: admin
12 Agosto 2025 ore 13:31

Un’analisi del Centro Studi Assoprovider sulle differenze regolamentari tra Italia e Unione Europea Il Centro Studi Assoprovider ha pubblicato il primo di una serie di report dedicati al confronto tra la normativa italiana e quella degli altri Paesi dell’Unione Europea, con particolare attenzione agli impatti sugli operatori di prossimità. Questo primo approfondimento riguarda la Delibera […]

L'articolo Primo report comparativo UE: Delibera AGCOM n. 156/23/CONS proviene da Assoprovider.

AssoTG – 28 Luglio 2025

di: admin
28 Luglio 2025 ore 11:38

📣 AssoTG – Primo notiziario internazionale Italia-Spagna sulle TLC! In seguito all'accordo di collaborazione con AOTEC annunciato oggi, siamo orgogliosi di presentare la prima edizione internazionale di AssoTG con contenuti bilingue italiano-spagnolo e sezione in inglese per i partner internazionali. 🔍 Nella puntata del 27 luglio 2025: • L'accordo quadro AssoProvider-AOTEC e le sue implicazioni […]

L'articolo AssoTG – 28 Luglio 2025 proviene da Assoprovider.

Assoprovider e AOTEC: un’alleanza per rafforzare la voce degli operatori di prossimità in Europa

di: admin
28 Luglio 2025 ore 11:06

Assoprovider e AOTEC alleate per la regolamentazione digitale UE

Assoprovider ha firmato un accordo con AOTEC, principale associazione spagnola degli operatori locali di telecomunicazioni.
Obiettivo: rafforzare la voce degli operatori di prossimità, condividere buone pratiche e contribuire alla definizione della futura regolamentazione digitale europea, inclusa la consultazione sul Digital Networks Act

L'articolo Assoprovider e AOTEC: un’alleanza per rafforzare la voce degli operatori di prossimità in Europa proviene da Assoprovider.

Corso Python

di: Unit
3 Aprile 2025 ore 00:00

9, 16, 23 aprile e 7 maggio 2025 ore 19 - ZAM Milano

Corso introduttivo alla programmazione in Python

Unit Hacklab per Università Popolare ZAM.


Il corso si svolge in quattro lezioni, con quattro insegnanti.

Scopo del corso: avvicinarsi alla programmazione, usando un linguaggio amichevole.

Segnalare la partecipazione con una mail …

photographers sarà inaccessibile in aprile

ATTENZIONE, MESSAGGIO IMPORTANTE! Ad aprile il sito photographers.it risulterà inaccessibile, poiché migreremo su piattaforma WP e ci vorranno alcune settimane per riattivare la fruizione del sito. È un’operazione praticamente indispensabile, data la vetusta situazione del cms attuale. Con la nuova release verranno progressivamente ripristinate le funzioni lato utente, ma occorrerà riregistrarsi per poter pubblicare contenuti. Ci scusiamo fin d’ora per i disagi, siamo sicuri di poter tornare online con una veste più performante ed attuale😊

CHE SIGNIFICA LA ‘MOSSA’ IRANIANA

18 Gennaio 2024 ore 12:40

Anche se il quadro del conflitto in Medio Oriente si presenta estremamente articolato e complesso, nonché foriero di pericolose escalation, è impossibile non osservare come l’Asse della Resistenza – ed in particolar modo l’Iran ed Hezbollah – abbia sinora mostrato una grande capacità di gestione strategica e tattica del conflitto, calibrando con grande attenzione ogni mossa. Ragion per cui ha destato non poco stupore il molteplice attacco iraniano dell’altro giorno, proprio perché sembra essere una rottura di quella capacità di equilibrio sinora manifestata. Ma è davvero così?

Consideriamo innanzi tutto gli aspetti principali dell’attacco. Ad essere stati colpiti sono obiettivi ostili in Siria (ISIS) ed Iraq (Mossad), due paesi più che amici, e Pakistan (Jaish Ul-Adl), un paese con cui Teheran ha buoni rapporti – in questi giorni, era addirittura programmata una esercitazione navale congiunta.
Di là dal fatto che l’Iraq, e soprattutto il Pakistan, abbiano protestato in modo significativo, cosa peraltro quasi obbligata sotto il profilo politico-diplomatico, resta il fatto che questi attacchi sono stati portati a termine senza che vi fosse un tentativo di reazione; infatti in alcun caso è stato attivato il sistema di difesa anti-missile. Ciò significa che, certamente per quanto riguarda la Siria (e quindi la Russia) ed il Pakistan, i paesi sul cui territorio si trovavano i bersagli sono stati preavvertiti. Per quanto riguarda l’Iraq, il cui governo sicuramente era stato allertato, c’è da aggiungere una ulteriore considerazione: i missili balistici utilizzati hanno compiuto un volo di oltre 1200 km, poiché sono stati volutamente lanciati da una posizione lontana, nel sud dell’Iran, laddove trovandosi il bersaglio nel kurdistan iracheno sarebbe stato assai più semplice colpire a partire dall’omologa regione iraniana.
Questa scelta ha avuto un doppio valore, politico e militare, ovvero dimostrare la capacità iraniana di colpire con grande precisione ed a grande distanza (messaggio rivolto soprattutto ad Israele), ma anche che i sistemi di intercettazione e difesa anti-missile statunitensi, largamente presenti sia in Iraq che in Siria, sono stati colti di sorpresa/bypassati.

Per quanto riguarda l’attacco alla base del Mossad ad Erbil, va aggiunto che (nonostante la regione del kurdistan iracheno sia una enclave largamente autonoma, e fortemente legata sia agli USA che ad Israele) è evidente che ha mostrato anche la capacità di penetrazione dell’intelligence di Teheran.
La questione dell’attacco sul Belucistan pakistano, alla luce della forte reazione di Islamabad, appare più complessa, ma anche qui – oltre alla mancata attivazione delle difese anti-missile – va tenuto conto della particolare natura dello stato pakistano, al cui interno sicuramente agiscono poteri (interni ed esterni) anche assai diversi e conflittuali. Le forze armate, ed i servizi segreti (ISI), sono molto ben collegati con gli Stati Uniti, sin dai tempi della guerriglia anti-sovietica in Afghanistan, ma anche abbastanza permeati da influenza fondamentaliste islamiche, mentre il governo (anche in funzione anti-indiana, storicamente filo russa) ci tiene a mantenere un rapporto privilegiato con Washington. Vale appena la pena di ricordare come, proprio su mandato statunitense, sia stato liquidato il presidente scomodo Imran Khan… È assai probabile, quindi, che alcune delle forze interne non abbiano gradito la mossa iraniana, ed abbiano imposto una reazione adeguata. È di oggi la notizia che il Pakistan ha effettuato una serie di attacchi mirati contro i “nascondigli terroristici” in Iran; specularmente a Teheran, Islamabad ha dichiarato che rispetta la sovranità dell’Iran, e la sua è una azione esclusivamente antiterroristica. Ed anche in questo caso, le difese iraniane non sono state attivate…

Tornando quindi alla questione iniziale, se siamo di fronte o no ad un venir meno della moderazione iraniana, aggiungendo al quadro la rivendicazione dell’attacco a due navi israeliane nell’Oceano Indiano, ma anche l’assenza di mosse dirette contro gli USA, credo si possa affermare che siamo di fronte a qualcos’altro.
L’Iran ha davanti a sé grandi prospettive, derivanti non solo dagli stretti rapporti con la Russia e la Cina, entrambe capofila della spinta al multipolarismo, ma anche dai grandi vantaggi che la sua posizione geografica strategica offre nella prospettiva dei corridoi euroasiatici. Non ha pertanto interesse ad arrivare allo scontro con gli Stati Uniti, e preferisce di gran lunga esercitare – come sta efficacemente facendo – una forte pressione finalizzata ad espellerne le basi militari dalla regione, senza arrivare al conflitto aperto. Ma, al tempo stesso, e proprio nella prospettiva di cui prima, avverte sia la necessità di affermare il proprio ruolo di potenza regionale di primo piano, sia che sono maturate le condizioni interne ed internazionali perché ciò avvenga.
In questo senso, la mossa iraniana va letta come un segnale alle altre potenze regionali – Arabia saudita e Turchia innanzi tutto – nonché allo storico nemico israeliano, perché comincino a misurarsi con l’idea che l’Iran (a più di quarant’anni dalla rivoluzione khomeinista), non solo non è liquidabile né emarginabile, ma è un soggetto geopolitico con cui devono fare i conti, e con cui è meglio cercare una pacifica convivenza piuttosto che inseguire il sogno di rovesciarne il governo. Vedremo chi e come recepirà il messaggio.

L'articolo CHE SIGNIFICA LA ‘MOSSA’ IRANIANA proviene da Giubbe Rosse News.

Chi vuole allargare la guerra in Medio Oriente (e perché)

4 Gennaio 2024 ore 10:19

Per tutta la prima fase del rinnovato conflitto palestinese, a partire dall’attacco della Resistenza del 7 ottobre, la stampa israeliana ha martellato sul pericolo costituito da Hezbollah; del resto, quando Israele tentò di invadere (nuovamente) il Libano, nel 2006, prese una bella batosta proprio dalla milizia sciita, che all’epoca era assai meno potente. Non a caso, oltre 230.000 israeliani sono stati fatti sfollare dal nord del paese, proprio per timore degli attacchi dal Libano, e l’IDF mantiene lì gran parte dei suoi sistemi antimissile Iron Dome.

Il governo israeliano è ben consapevole che un confronto con Hezbollah è potenzialmente devastante, anche perché mobiliterebbe immediatamente, ad un livello ben maggiore dell’attuale, tutte le formazioni dell’Asse della Resistenza; non solo in Libano, ma anche in Iraq, in Yemen ed in Siria. Già ora si ritiene che nel paese dei cedri vi siano alcune migliaia di combattenti iracheni. E chiaramente il supporto americano – che certamente non mancherebbe – non potrebbe andare molto oltre un appoggio aereo-navale: le poche migliaia di militari statunitensi presenti nell’area sono praticamente quasi ovunque circondati da forze ostili.

Di fondo, quindi, per quanto potrebbe piacergli, a Tel Aviv sanno bene che una guerra con Hezbollah avrebbe un costo assai elevato; ma, oltre al desiderio di eliminare quella che considerano una spina nel fianco, l’ambizione maggiore è riuscire a colpire l’Iran, almeno in modo tale da rinviare il più possibile la possibilità di costruire un ordigno nucleare, e di effettuare un first-strike contro Israele. Ma anche l’Iran non è più quello di qualche anno fa, ed un conflitto con Teheran avrebbe costi enormi per Israele. A meno, ovviamente, di trascinarvi dentro anche gli USA. O meglio, il calcolo israeliano prevede comunque di subire grossi danni, ma grazie all’intervento americano – ritiene – il potenziale bellico (nucleare e non) iraniano verrebbe annientato, e quindi il gioco varrebbe la candela.

Il punto è che a Washington non sono affatto dell’idea di farsi coinvolgere in un conflitto del genere, adesso. Intanto, perché paralizzerebbe le rotte commerciali e farebbe salire alle stelle il prezzo del petrolio: Bab el Mandeeb ed Hormuz verrebbero immediatamente chiusi totalmente al traffico marittimo. Poi perché stanno ancora cercando come uscire dal pantano ucraino, e Israele dipende al 100% dai rifornimenti statunitensi. Per non parlare del fatto che in quell’area gli USA hanno moltissime basi militari, che si trasformerebbero in un attimo in altrettanti obiettivi. E non per i razzetti con cui le punzecchiano le milizie irachene, ma con gli ipersonici iraniani. E non solo le basi in Iraq e Siria, ma quelle strategiche a Gibuti ed in Qatar. Gli USA vogliono distruggere il regime degli ayatollah almeno quanto gli israeliani, ma non adesso.

Il problema è che Israele è in un cul-de-sac. La campagna genocida nella Striscia di Gaza ha chiaramente fallito l’obiettivo di provocare un esodo dei palestinesi verso l’Egitto o altrove, non solo perché non se ne vanno, ma anche perché il progetto di una nuova Nakba appare inaccettabile persino ai migliori amici di Israele. La guerra contro la Resistenza poi è un fallimento totale. A quasi tre mesi dal 7 ottobre, l’IDF non è riuscita né a prendere il controllo della Striscia, né a distruggere la rete infrastrutturale di Hamas e degli altri gruppi armati, né tanto meno a liberare anche un solo prigioniero. Al contrario, le perdite – per quanto cerchino di nasconderle – sono elevatissime, sia in termini di uomini che di mezzi. Nei primi tre giorni dell’anno, l’IDF ha ammesso la perdita di oltre 70 militari ed ufficiali. Un disastro, preludio alla sconfitta conclamata.

Da qui, l’urgenza spostare non solo l’attenzione, ma l’intero asse del conflitto. Tutta la banda di fanatici estremisti che governa il paese sa bene di avere i giorni contati, e che la fine della guerra significa anche la loro fine politica; tanto più se dovesse finire appunto con una sconfitta. Uno shock per l’intera Israele, che all’inizio si scaricherebbe proprio sui vertici politici e militari.
Dunque, mentre gli Stati Uniti ritirano dal Mediterraneo orientale la squadra navale guidata dalla portaerei G. Ford, e balbettano alle porte del mar Rosso con la fallimentare ‘missione navale internazionale’, ecco che vengono messi a segno in brevissimo tempo tre attacchi miratissimi (anche e soprattutto in senso politico): un attacco aereo in Siria uccide un alto generale dei Guardiani della Rivoluzione iraniani, poi l’uccisione del numero due di Hamas a Beirut, nel cuore di un quartiere controllato da Hezbollah, ed infine il devastante attentato terroristico in Iran (oltre 100 morti) a pochi passi dalla tomba del generale Soleimani e nel giorno dell’anniversario dell’attentato in cui fu ucciso. L’intento di provocare una reazione è smaccatamente evidente, e lo scopo è proprio quello di rilanciare per coprire il fatto che Israele sta perdendo.

Una mossa azzardatissima, che rischia di scatenare un conflitto potenzialmente devastante bel oltre l’ambito regionale, e che darebbe fuoco alle polveri in un’area di interesse strategico mondiale, in cui tra l’altro militari russi e americani si trovano a pochi chilometri gli uni dagli altri (in Siria). Senza dimenticare che, se per gli USA è inimmaginabile lasciar distruggere Israele, per la Russia (ma anche per la Cina) è inaccettabile lasciar distruggere l’Iran; che, non va dimenticato, è non solo un importante partner militare – soprattutto per Mosca – ed un membro dei BRICS+, ma anche uno snodo fondamentale nelle rotte commerciali euroasiatiche che Russia e Cina stanno sviluppando.

Scatenare un conflitto in quell’area, in cui si intrecciano molteplici interessi strategici, sarebbe una vera e propria follia. Ma Israele ha sempre mostrato di essere totalmente disinteressata al resto del mondo, e di considerare solo e soltanto quello che crede il proprio interesse. Per di più, in questa fase lo stato ebraico si trova in una congiuntura particolare, con un governo fanatico ma fragile, con le forze armate che hanno perso in 48 ore l’aura di invincibilità e che annaspano in palese difficoltà, e con un paese stordito e spaventato, che si rifugia nel fanatismo religioso e nel razzismo esasperato come antidoto alla paura.

Siamo insomma ad un passaggio in cui le possibilità di evitare un disastro epocale sono quasi esclusivamente in carico a coloro che consideriamo barbari, autocrati e terroristi, poiché è dalla loro lungimiranza, dalla loro capacità di non cadere nelle gravissime provocazioni, che dipende l’esplosione o meno del conflitto più prossimo ad una guerra mondiale.
Fortunatamente per noi, Khamenei, Nasrallah, Haniyeh, Jibril e gli altri, hanno sinora dimostrato di possedere questa capacità. Resta da vedere sin dove si spingerà Israele, se questo non dovesse bastare, e quanto loro sapranno e potranno non prestare il fianco al nemico.

L'articolo Chi vuole allargare la guerra in Medio Oriente (e perché) proviene da Giubbe Rosse News.

IL RITORNO DELLA GUERRA ‘RISOLUTIVA’

29 Dicembre 2023 ore 10:47

La guerra di Corea è probabilmente l’ultima che gli Stati Uniti abbiano combattuto con l’intento strategico e la volontà di vincerla sul campo. Come sappiamo, è finita in un pareggio. Da quel momento in avanti, gli USA – che pure sono certamente il paese più guerrafondaio dell’era moderna – hanno fatto delle forze armate, e quindi della guerra, essenzialmente uno strumento di deterrenza, volto a contenere i nemici comunisti – URSS, Repubblica Popolare Cinese – nella loro espansione politico-ideologica oltre i confini (rispettivamente) dell’est europeo e della Cina continentale.
A partire dalla fine degli anni cinquanta del novecento, gli Stati Uniti non hanno mai preso seriamente in considerazione l’ipotesi di uno scontro diretto con una delle due potenze socialiste; hanno ovviamente ingaggiato un confronto per cercare di raggiungere la supremazia nucleare, ed altrettanto ovviamente hanno elaborato strategie e tattiche in funzione di un ipotetico scontro di tal genere, ma si è trattato di pure ipotesi di scuola. Sul piano concreto, questa possibilità non è mai stata veramente considerata possibile, né tantomeno desiderabile.

Fintanto che è esistita l’Unione Sovietica, questa ha anzi costituito uno dei pilastri su cui si è fondata l’egemonia americana sull’Europa occidentale. Fedele agli accordi spartitori di Yalta, Washington non è mai intervenuta direttamente contro Mosca, anche quando (Berlino ‘53, Budapest ‘56, Praga ‘68) ne avrebbe avuto un ottimo pretesto. E quando il confronto militare c’è stato, si è collocato in periferia, ed è sempre stato indiretto. Vietnam ed Afghanistan docet.
Se guardiamo alla storia dell’espansionismo militare statunitense, ed alla infinita serie di guerre e guerricciole che ha alimentato, dalla seconda metà del secolo scorso in avanti, ci rendiamo però conto di come le vittorie militari, quelle sul campo di battaglia e quelle strategiche, non solo non si sono quasi mai concretizzate, ma probabilmente non erano nemmeno messe in conto.
La grande strategia egemonica americana si è basata sulla deterrenza, piuttosto che sulla vittoria.
Tutti i paesi che, per una ragione o per un’altra, si sono trovati a dover confrontarsi militarmente con gli USA, hanno pagato un prezzo elevatissimo, che ha quasi sempre comportato la devastazione pressoché completa. E quanto più alta e duratura è stata la sfida all’egemone, tanto più è stato duro il prezzo da pagare.

Oltre ai già citati Vietnam ed Afghanistan, ricordiamo l’Iraq, la Siria, la Libia… Tutte guerre che, da un punto di vista strategico, possiamo considerare perdute. Ma che sono costate a quei paesi un prezzo tale che, a distanza di decenni, non ha consentito loro di riprendersi.
Questo è l’assioma su cui si è costruita la strategia imperialista americana: semplicemente, la deterrenza del potere distruttivo.
Nei confronti delle potenze avverse – Russia e Cina – la strategia prevedeva il contenimento (da qui l’enorme rete di basi militari lungo i confini di questi due paesi), nella convinzione che prima o poi sarebbe avvenuta la loro caduta per strangolamento, o che – nella peggiore delle ipotesi – sarebbero rimaste confinate nei propri spazi.
Ragione per cui le forze armate degli Stati Uniti non si sono mai veramente preparate a scontrarsi con le forze armate sovietiche o con quelle cinesi – men che meno con entrambe.

Il conflitto in Ucraina, da questo punto di vista, rappresenta un giro di boa. Gli Stati Uniti, e la loro armata imperiale allargata, la NATO, non si erano mai impegnati in questa misura in un confronto diretto con una delle potenze antagoniste. Non si erano mai impegnati in un conflitto che non fosse marcatamente asimmetrico. Non si erano mai impegnati in una guerra d’attrito prolungata.
E lo hanno fatto senza prima mettersi in condizione di condurre e sostenere un conflitto di tal genere.
Non erano pronti strategicamente (capacità di produzione bellica industriale, riserve di armi e munizioni), non erano pronti al combattimento (sistemi d’arma mai effettivamente testati sul campo, misconoscenza delle capacità del nemico), non erano pronti sotto il profilo dottrinario (strategie e tattiche, strutturazione delle forze armate, sostanzialmente identiche a quelle dei precedenti conflitti asimmetrici).
La battuta d’arresto era inevitabile.

Il conflitto russo-ucraino segna, per la prima volta dalla seconda guerra mondiale, il passaggio ad una fase in cui la deterrenza viene destrutturata, la devastazione si registra nel campo occidentale, e l’inadeguatezza della potenza imperiale si manifesta nella sua piena evidenza.
Questo passaggio, parzialmente oscurato dal difficile scontro politico interno nel paese egemone, richiede pertanto una radicale riconversione complessiva delle politiche imperiali, che deve necessariamente investire sia il piano logistico-strutturale che quello più squisitamente operativo militare. Un processo, questo, che non può chiaramente essere portato a termine in breve tempo, e che quindi apre ad una stagione di interludio, in cui la capacità dello strumento militare non è più in grado di esercitare la propria storica funzione deterrente, e non è ancora in grado di passare ad una in cui la deterrenza viene sostituita dalla capacità di sconfiggere il nemico sul campo.

Il mutamento del quadro geopolitico e strategico complessivo, di cui questa crisi militare statunitense è in parte il prodotto, ma che ne è al tempo stesso causa, finisce pertanto col determinare una estrema instabilità – di cui ciò che accade in Palestina è la manifestazione più evidente – che a sua volta va ad incidere sui tempi e sui modi con cui gli USA cercheranno di rispondere alla crisi.
Ciò che possiamo vedere già adesso, comunque, è la direzione di massima intrapresa. E che potremmo riassumere nel passaggio dalla guerra come deterrenza alla guerra come soluzione.
La prossima guerra Washington la deve vincere, deve sconfiggere il nemico e metterlo in ginocchio. E poiché non sarà un paese debole, ma una delle grandi potenze belliche del pianeta, e quindi tra l’altro dotato di armamenti nucleari tali da distruggere l’America, non sarà per niente facile.
Lo schema, con ogni probabilità, sarà lo stesso della seconda guerra mondiale. Il grosso delle truppe lo dovrà mettere l’Europa, e sarà questo il campo di battaglia.

L'articolo IL RITORNO DELLA GUERRA ‘RISOLUTIVA’ proviene da Giubbe Rosse News.

LA CATABASI IMPERIALE

23 Dicembre 2023 ore 10:36

Benché sia una delle cose che capitano più di frequente, non bisognerebbe mai dimenticare la lezione di von Clausewitz, la guerra come proseguimento della politica con altri mezzi. Dunque non solo la guerra – ogni guerra – è già di per sé un atto politico, ma i suoi obiettivi, benché si cerchi di conseguirli attraverso lo strumento militare, sono e restano di natura politica. Dunque, una guerra che fallisce i suoi obiettivi politici è una guerra persa, anche se ha prevalso in ogni battaglia.

La guerra ucraina, ad esempio, è cominciata con obiettivi politici ovviamente diversi, per l’una e l’altra parte; ma soprattutto, ad un certo punto ha visto la Russia modificare i suoi, o meglio ancora, l’ha vista modificare la strategia militare attraverso cui conseguirli. Tra questi obiettivi, le conquiste territoriali sono sempre state secondarie, mentre il focus principale è sempre stato sulla smilitarizzazione dell’Ucraina (e la sua denazificazione). Obiettivo che Mosca ha dovuto alfine perseguire attraverso la via più radicale, ovvero la distruzione materiale delle forze armate ucraine. Obiettivo ormai quasi completamente conseguito, ed ottenuto applicando una tattica ed una strategia basata sul logoramento massivo del nemico. Non una blitzkrieg, né una campagna distruttiva devastante, seguita da un’azione conclusiva delle truppe di terra. Entrambe queste strade, a parte ogni altra considerazione, non avrebbero in realtà inferto il colpo duraturo che era invece necessario infliggere. Quindi, per quanto questo procedere abbia un costo più elevato, è stata scelta una via basata sul fattore tempo. Più tempo, più logoramento della forza nemica, maggiori risultati; e soprattutto, di più lunga durata. Mosca ha scommesso ancora una volta sulla propria capacità di sfruttare questo fattore meglio di chiunque altro, ed ha vinto la scommessa.

A ben vedere, ciò che sta accadendo in Palestina è assai simile. Anche se i rapporti di forza appaiono invertiti, rispetto al fronte ucraino, la strategia messa in atto dal Fronte della Resistenza (in senso ampio, non solo quella palestinese) ricalca in qualche modo quella adottata dai russi in Ucraina.
Le forze della Resistenza sanno che il nemico ha bisogno di concludere in fretta, per una serie di motivi che vanno dagli aspetti economici agli equilibri interni ed internazionali. Per questo, l’asse USA-Israele sta mettendo in campo uno sforzo considerevole, cercando di ottenere delle vittorie quantomeno tattiche, che le consentano di accelerare la conclusione del conflitto – o quanto meno di congelarlo temporaneamente per riprendere fiato.
Ovviamente, il problema gigantesco con cui devono confrontarsi gli israelo-americani, ancor prima della Resistenza armata, è la mancanza di obiettivi politici reali, e quindi di una strategia elaborata in funzione di questi. E per reali si intende realisticamente perseguibili, quindi politici in senso proprio, e non certo i sogni messianici con cui li stanno sostituendo. Per tacere poi del fatto che i due poli dell’asse hanno oltretutto interessi ed obiettivi non sovrapponibili, anche se per molti versi coincidenti.

Va tenuto presente che l’operazione della Resistenza è molto più vasta di quanto appaia. Non solo c’è un completo coordinamento tra le formazioni politico-militari della Resistenza palestinese, che hanno una Joint Operations Room (il centro di comando e coordinamento delle varie brigate) operativo su Gaza. Da tempo è presente in Libano un ulteriore centro di coordinamento, in cui sono rappresentate – oltre alle formazioni palestinesi – anche alcune delle milizie irachene e siriane, ed ovviamente Hezbollah. Non ci sono notizie certe sulla presenza anche di Ansarullah (Yemen). In tal modo, tutte le forze della Resistenza possono coordinare le proprie azioni a livello strategico, calibrando la pressione su Israele e sugli USA, ed alternandola tra i vari fronti aperti – Gaza, confine israelo-libanese, mar Rosso…
L’intento è quello di tenere impegnate le forze israeliane in una guerra d’attrito, il cui livello d’intensità varia nel tempo – così da risultare tatticamente imprevedibile – e nello spazio; può acuirsi a Shuja’iya come a Khan Younis, a Metula oppure ad Eilat, sulle alture del Golan o a Kiryat Shmona.
Tutte le formazione che fanno parte del Fronte della Resistenza sono in grado di sviluppare un attacco assai più intenso e massiccio contro il territorio israeliano, ma non è questo l’intento – poiché qualsiasi accelerazione produrrebbe una reazione altrettanto intensa e massiccia; l’obiettivo è invece risparmiare al massimo possibile le proprie forze, e puntare sul logoramento di Tsahal su tempi medio lunghi.

La situazione per le forze israeliane, nonostante i bombardamenti genocidi sulla Striscia di Gaza facciano da cortina fumogena, è di crescente difficoltà. Le perdite, in uomini e mezzi, cominciano a diventare significative, e soprattutto emerge sempre più la difficoltà – da parte dell’IDF – nel gestire tatticamente il confronto. Sul fronte libanese, sono costretti a tenere impegnate una parte significativa delle forze di terra e dell’aviazione; e nonostante abbiano schierate ben 8 delle 12 batterie di Iron Dome (di cui due certamente già distrutte o danneggiate), la minaccia dei missili di Hezbollah è così significativa che gran parte degli insediamenti e delle città vicine al confine sono state evacuate – con i conseguenti danni all’economia, e le crescenti tensioni interne.
Il blocco dello stretto di Bab el-Mandeeb per le navi dirette in Israele, oltre agli attacchi verso Eilat e gli insediamenti vicini, sono praticamente senza difesa, a difficilmente l’operazione navale Prosperity Guardian riuscirà a risolverli, se non a prezzo di mettere seriamente in pericolo le flotte NATO, e rischiare un blocco totale anche sullo Stretto di Hormuz – un disastro per le economie occidentali.

La situazione non è certo migliore nella Striscia di Gaza, dove le truppe israeliane devono confrontarsi con un nemico sfuggente, di cui non riescono a prendere le misure, e che mantiene intatta la capacità non solo di resistere ai tentativi di penetrazione, ma anche di sviluppare offensive tattiche. I periodici lanci di missili verso Ashkelon o Tel Aviv, le sanguinose imboscate contro le unità IDF, il continuo martellamento – a distanza ravvicinata – contro i corazzati israeliani, testimoniano il permanere di una significativa potenza di fuoco, e soprattutto di un inalterato coordinamento tattico.
Le fonti informative israeliane testimoniano che il numero dei morti e dei feriti è tenuto coperto, e viene comunicato solo parzialmente. Il ritiro della Brigata Golani, forse la migliore unità dell’IDF, per via delle perdite subite, così come il mancato conseguimento degli obiettivi tattici dati continuamente per raggiunti (la rete di tunnel sotterranei è chiaramente ancora perfettamente operativa, non è stato scoperto un solo centro comando, un solo deposito di armi, una sola delle fabbriche che producono i missili…), non sono che i più evidenti segni di tale difficoltà.

A più di due mesi dall’inizio dei combattimenti, non solo l’IDF non è ancora penetrato in tutte le aree urbane della Striscia, ma continua ad essere impegnato in scontri a fuoco anche laddove la penetrazione è avvenuta. Nessuno dei prigionieri è stato liberato manu militari – i due soli tentativi sono tragicamente falliti, e l’unico caso di cui avrebbero potuto menar vanto è stato azzerato da una applicazione ottusa delle regole d’ingaggio. Da almeno un paio di settimane viene data per imminente la morte di Yahya Sinwar, che invece continua a sfuggire.
Nonostante tutta la potenza di cui dispone (aviazione, carri armati e corazzati, artiglieria, intelligence elettronica…), Tsahal non riesce a prevalere.
Persino la guerra della comunicazione vede chiaramente in vantaggio le forze della Resistenza, che documentano inequivocabilmente in video gli attacchi portati contro le forze israeliane, mentre queste inanellano figure barbine una dopo l’altra, mostrando filmati propagandistici per di più malamente costruiti su veri e propri set.

Esattamente come in Ucraina, quindi, anche in Palestina le forze che combattono contro l’imperialismo USA-NATO mettono in campo una strategia di logoramento delle forze avversarie, ed in entrambe i casi puntano sul fattore tempo per mettere in difficoltà il nemico. Che, oltretutto, si trova oggi ad essere impegnato su due fronti, con le difficoltà dell’uno che si riverberano sull’altro, mentre i suoi avversari agiscono separatamente.
A riprova che la geografia è ineludibile, e che la politica non può prescinderne. Ed oggi la situazione globale è che i tradizionali strumenti del dominio imperiale anglo-americano, la potenza talassocratica e la proiezione a grande distanza, hanno fatto il loro tempo e risultano inadeguati. L’impero è costretto a combattere guerre assai problematiche ed impegnative, su fronti diversi; e sia la potenza navale, che quella derivante dalla più estesa rete di basi militari della storia, rischiano di risolversi in un problema più che in un atout. Per la semplice ragione che i nemici non sono più così deboli da poter essere rapidamente schiacciati (ma anzi possono a loro volta colpire), e che sanno scegliere le strategie e le tattiche più efficaci per combattere.

L’impero ha perso la sua arma più potente, la capacità di deterrenza. E, costretto ad usare la forza in tempi e modi che non gli sono congeniali, arretra. I suoi nemici, invece, lo sfidano, non arretrano più dinanzi alla minaccia. Ingaggiano il combattimento, ne impongono i tempi ed i modi. E per vincere, gli basta resistere un minuto in più.

L'articolo LA CATABASI IMPERIALE proviene da Giubbe Rosse News.

LA GUERRA PERDUTA

18 Dicembre 2023 ore 10:30

Quella che si sta combattendo in Medio Oriente, e che per via del delirio che si è impossessato delle classi dirigenti occidentali potrebbe ancora sfociare in una terribile guerra regionale-mondiale, è qualcosa che le leadership sioniste israeliane rifiutano di riconoscere come tale, e con loro l’intero occidente, che alla loro narrativa si abbevera.
Quello che Israele non sa né vuole capire, anzitutto perché ha una classe dirigente assolutamente mediocre, un mix di bigotti fanatici e grassi squali della politica, è che spezzettare la Storia, frammentarla in segmenti separati secondo il proprio comodo, non solo non serve realmente a frantumarla, ma impedisce di coglierne il senso, la direzione; misconoscere il passato inibisce la capacità di comprendere il futuro, di averne una visione.

Sin dalla fondazione dello stato di Israele – che, non va dimenticato, è uno specifico progetto del sionismo – la popolazione autoctona palestinese è sempre stata considerata esclusivamente come un problema [1], negandone in nuce l’umanità. Un problema perché possedeva la terra che loro bramavano, perché era troppo numerosa, perché non chinava abbastanza la testa. Da lì a considerarli apertamente animali il passo è stato più breve di quanto si creda.
Salvo rare, quanto lodevoli ma inascoltate eccezioni, le leadership israeliane sono sempre state vittime di questa distorsione prospettica, che li ha poi portate – appunto – ad una lettura della propria storia nazionale in cui gli arabi sono soltanto un ostacolo, bestie feroci che rendono difficile stabilire la pace nella terra promessa. Questa incapacità di guardare la storia anche dalla parte palestinese, ha fatto sì che non vedessero la Storia, ma solo una serie di incresciosi contrattempi.

Per Israele, il 7 ottobre 2023 è solo l’ultimo – questi maledetti animali, che non accettano la soma e invece di lavorare per noi ci aggrediscono! – e nella sua visione monca ad esso non può che seguire una punizione esemplare. Magari anche risolutiva.
Israele pensa ora di poter completare il lavoro iniziato nel 1948, e poi portato avanti nel 1967. Per ristabilire l’ordine naturale delle cose.
Per questo non riesce a comprendere due cose fondamentali: quella che si sta combattendo è una guerra di liberazione (come quella algerina, come quella indocinese, come quella sudafricana…), e quel 7 ottobre è la data che segna la svolta, dopo la quale nulla sarà mai più come prima.
Non importa quante bestie feroci uccidi, se dimentichi che sono fiere.

Le potenze coloniali diventano feroci, quando il loro dominio viene messo in discussione. Ed i popoli che si vogliono liberare pagano sempre un prezzo enorme. Gli algerini ebbero 2 milioni di morti, quasi un quinto della popolazione. I vietnamiti 3 milioni di morti. Ma alla fine i francesi dovettero andarsene.
Il dominio coloniale finisce quando la potenza dominante paga un prezzo che non riesce più a sostenere. Ed è questa la differenza. Per i dominanti, il prezzo massimo accettabile è molto basso, ma per i dominati, che lottano per la propria libertà e per quella delle generazioni future, sarà sempre molto più alto.
Liquidare la Resistenza palestinese come una questione di terrorismo – dimenticando tra l’altro di aver fondato Israele facendo larghissimo ricorso a questa pratica… – è ciò che impedirà agli israeliani di capire la Storia di cui fanno parte. E quindi di affrontarla.

Come diceva il non compianto Henry Kissinger, a proposito della guerra del Vietnam, “abbiamo combattuto una guerra militare; i nostri avversari ne hanno combattuto una politica. Abbiamo cercato il logoramento fisico; i nostri avversari miravano al nostro esaurimento psicologico. In questo modo abbiamo perso di vista una delle massime cardinali della guerra partigiana: la guerriglia vince se non perde. L’esercito convenzionale perde se non vince.” E l’IDF, non sta affatto vincendo. Non può vincere. La Resistenza non ha bisogno di infliggere al nemico una sconfitta militare tale che, in sé, ne determini il crollo. Non ha bisogno di vincerlo strategicamente sul campo di battaglia. È sufficiente che riesca a mantenere nel tempo la sua capacità di combattimento, che riesca ad infliggere delle sconfitte tattiche.
L’operazione al-Aqsa flood è l’equivalente palestinese di Dien Bien-Phu per i vietminh, dell’offensiva del Tet per i vietcong.

L’approccio storico-culturale con cui Israele affronta il conflitto, ancor prima che quello strategico e tattico, è il limite insormontabile per Tel Aviv. Ed è la causa da cui derivano gli errori che sta commettendo nella guerra. Non capisce che affrontare le formazioni della Resistenza come se fossero delle gang criminali non la porterà da nessuna parte. Non capisce che imporre domani l’amministrazione militare a Gaza è un enorme favore ad Hamas, che sarà sgravata dall’onere del governo e potrà concentrarsi nella lotta. Non capisce che l’ondata di attacchi militari in Cisgiordania, e l’ulteriore delegittimazione dell’ANP (che è il governo dei suoi ascari), sono un assist per Hamas, che vuole più di ogni cosa riunificare i fronti di Resistenza. Non capisce che minacciare continuamente i suoi vicini non farà che spingerli a saltarle addosso al primo momento di debolezza.
Non capisce che non è più il 1967 né il 1973, e che il suo nemico non sono gli eserciti giordano, siriano ed egiziano, ma un fronte di guerriglia esteso, capace di mettere in campo almeno altrettanti uomini di quanti ne può mobilitare Israele.

L’illusione di potenza, il disconoscimento dei cambiamenti che intervengono nel mondo intorno a noi, sono costante causa di sanguinose avventure. Paradigmatica, sotto questo profilo, è la storia dell’avventura ucraina. Benché sia stata lungamente studiata e preparata, si è – prevedibilmente, verrebbe da dire – risolta in un disastro. È vero che ha troncato, almeno per qualche decennio a venire, i proficui rapporti tra Europa e Russia, ma non solo non ha affatto indebolito quest’ultima, ma ne ha addirittura determinato il rafforzamento – e più in generale, proprio in termini geopolitici, ha prodotto la saldatura politica, economica e militare tra i principali nemici annoverati dagli USA: la Russia, la Cina, l’Iran e la Corea del Nord.
Una delle tante connessioni esistenti [2], infatti, tra la guerra in Ucraina e quella in Palestina, è che entrambe sono state affrontate dalle potenze occidentali con la convinzione di poterle quantomeno gestire, se non vincerle. E che invece hanno entrambe segnato un giro di boa, quel punto della Storia oltre il quale tutto cambia, per sempre.

Oltretutto, ed anche questo sembra incredibilmente sfuggire alla leadership israeliana, la strategia politico-militare adottata per fronteggiare la crisi innescata dall’attacco del 7 ottobre, rischia seriamente di minare alle fondamenta l’esistenza stessa dello stato di Israele in quanto stato ebraico.
Aver scelto infatti la via genocidaria, come strumento presuntamente risolutivo sia del terrorismo palestinese che della minaccia demografica araba, significa al tempo stesso aver portato all’estremo possibile la strategia millenaristica del sionismo. Al di là dell’ecatombe nucleare – che travolgerebbe Israele quanto e più che i suoi nemici – non c’è più un oltre possibile: il genocidio è il limite estremo raggiungibile. E quando si rivelerà inefficace (e ancora una volta, nessuno meglio degli ebrei dovrebbe sapere che non può essere diversamente), metterà in crisi l’idea fondativa di Israele, la sua ideologia nazionale.

Il sogno di una patria esclusiva, degli ebrei e solo per gli ebrei, così come l’illusione perpetrata per ottant’anni che tale sogno fosse effettivamente realizzabile, crollerà. Quando la società israeliana avrà sedimentato nella propria coscienza l’impossibilità materiale, concreta, di realizzarlo – perché i palestinesi non si arrenderanno mai, non smetteranno mai di essere di più, non accetteranno mai di vivere come bestie – allora tutto cambierà anche lì. Certo, non domani. Ci vorranno forse dieci anni (e saranno anni sanguinosi e dolorosi), ma sul medio periodo questo significherà la morte politica del progetto sionista. La liberazione della Palestina libererà dalle sue ossessioni anche Israele. La sua guerra è perduta.


1 – La parola d’ordine su cui il sionismo costruì dapprima l’idea, e poi lo stato israeliano, era la famosa doppia menzogna “una terra senza popolo per un popolo senza terra”. Doppia perché quella terra era abitata dal popolo di Palestina da migliaia di anni, e perché – molto semplicemente – gli ebrei non sono un popolo, ma semplicemente i seguaci di una religione. E seppure questa religione è assai esclusiva (gli ebrei non fanno proselitismo, si è tali per nascita), resta il fatto che i suoi adepti si sono sparsi per il mondo da oltre duemila anni, durante i quali l’etnicità semitica si è sicuramente annacquata assai più di quanto non sia accaduto agli arabi palestinesi – che sono a loro volta semiti. Non a caso, gran parte degli attuali leader israeliani sono polacchi, russi, rumeni… E tra gli ebrei che vivono in Israele ci sono ben due comunità per nulla semitiche, quella dei falascià (ebrei di origine etiope) e quella degli ebrei di origine indiana.
2 – Su questo aspetto di entrambe i conflitti, cfr. “Due guerre”, Giubbe Rosse News e “Info-warfare: la ‘terza guerra’”, Giubbe Rosse News

L'articolo LA GUERRA PERDUTA proviene da Giubbe Rosse News.

bitume - parliamo d_altro - podcast

di: Unit
21 Giugno 2023 ore 00:00

Bitume, trasmissione radiofonica aperiodica, impreparata e inaspettata, a "cura" di Unit hacklab Milano.

logo-bitume

Mercoledì 21 giugno 2023, dallo studio radio di ZAM

Parliamo d'altro!

  • Moderatori di Reddit in sciopero (hanno ragione)

  • Gossipz dai socialz

  • Il sottomarino fermo a 3000 mm di profondità usa un Logitech game joystick

  • Apple Computers denuncia …

bitume - distro dramma n.1 - podcast

di: Unit
23 Febbraio 2022 ore 00:00

Bitume, trasmissione radiofonica aperiodica, impreparata e inaspettata, a cura di Unit hacklab di Milano.

logo-bitume

Mercoledì 23 febbraio 2022, dallo studio radio di ZAM

Distro dramma n.1 - Installazione Debian GNU/Linux su Mac AIR/Piccolo

durata: 59 minuti

L'approfondimento satirico della …

Seminario Laboratoriale su Pure Data

di: Unit
12 Marzo 2021 ore 00:00

Mercoledì 24 marzo dalle ore 20.45 alle 23 circa

Manuale Minimo di Sopravvivenza a Pure Data n. 1

Seminario Laboratoriale su Pure Data
durata: due ore circa
a cura di k_, Unit hacklab

semlab-puredata

Introduzione e storia, Setup dell'installazione, collegamenti e definizioni: oggetti, box, counter, bang e sequencer. Arriveremo all'oscillatore …

Fedeli alla linea (di comando)

di: Unit
11 Maggio 2019 ore 00:00

Sabato 11 maggio alle ore 15 presso CSOA COX 18 in Via Conchetta 18, Milano

LOST, le Lunghe Ombre della Scienza e della Tecnica e Unit hacklab presentano:

Fedeli alla linea (di comando)

registrazione audio a cura di cox18stream e Archivio Primo Moroni

Introduzione al terminale e alla riga di …

Connessioni Caotiche 2019

di: Unit
23 Aprile 2019 ore 00:00

cc-2019

Venerdi 3 e Sabato 4 Maggio 2019 torna Connessioni Caotiche a Macao

Hacking, attivismo, seminari laboratoriali e presentazioni frattali. Making e Breaking in festival nella due giorni in contemporanea ai festeggiamenti per il compleanno del Nuovo Centro per le Arti, la Cultura e la Ricerca Macao a Milano.

Connessioni Caotiche …

Fedeli alla linea (di comando)

di: Unit
20 Aprile 2019 ore 00:00

flyer-web

Sabato 11 maggio alle ore 15 presso CSOA COX 18 in Via Conchetta 18, Milano

registrazione audio a cura di cox18stream e Archivio Primo Moroni

Pagina wiki di elaborazione con flyer hi-res.

È un WarmUp del percorso verso Hackmeeting 0x16: 30 maggio - 2 giugno, Firenze.

LOST, le Lunghe Ombre della …

SIAMO AL BIVIO DI UNA ESCALATION MOLTO PERICOLOSA TRA DUE ELEZIONI : MAGGIO 23 E GENNAIO 24. UNO POTREBBE PERDERE LA TESTA.

25 Marzo 2023 ore 15:29

TRA LE ELEZIONI PRESIDENZIALI TURCHE DEL 14 MAGGIO E QUELLE DI TAIWAN DEL PROSSIMO GENNAIO SI GIOCA CON TORTUOSE ALLEANZE NELLE URNE IL DESTINO DELLA PACE.

Il primo e l’ultimo scoglio da superare senza finire in un allargamento del conflitto, riguardano entrambi il proibire l’accesso ai mari aperti per Russia ( il Mediterraneo) e Cina ( il Pacifico).

L’Asia, potenza terrestre bicefala, ha bisogno di impadronirsi di porti e rotte marittime non soffocate dalle potenze marinare – USA e alleati- mentre queste spendono risorse , intessono reti, ricorrono alla pirateria, per evitare che la Cina , la fabbrica del pianeta, e la Russia, miniera del mondo, riescano a bypassarli sui liberi mercati e ne rendano inutili gli sforzi ultradecennali per mantenere l’ intermediazione progettuale, commerciale , finanziaria, valutaria e di difesa che li ha arricchiti per tutto lo scorso secolo, caratterizzato dalla disponibilità di lavoro asindacalizzato e materie prime a basso costo che l’Asia fornisce grazie a istituzioni robustamente condotte su sudditi rassegnati.

Il sistema si é retto sulla bipartizione del lavoro: occidente che possiede, finanzia e commercializza in nome del principio della libertà di commercio e oriente che produce e accetta crescite economiche al rallentatore.

Da qualche anno, lo abbiamo raccontato negli articoli pubblicati sul blog questa settimana ( su Cina e Giappone) i paesi asiatici, in questo secolo, hanno imparato la lezione dalla violenza subita per abbracciare il libero commercio , sono diventati da imitatori, innovatori, hanno abbandonato ogni ideologia e sono diventati formidabili concorrenti commerciali dei paesi occidentali che credevano intoccabili le loro posizioni privilegiate.

Si é verificato in grande, insomma, quel che é avvenuto da noi in Italia, nella grande distribuzione: la Cirio o la Barilla hanno aperto nuovi mercati di prodotti e i supermercati, gestendone la clientela, conoscendo i produttori e la logistica, la politica dei prezzi, hanno creato prodotti identici a costo inferiore, senza affrontare le spese di ricerca, personale comunicazione e riducendo i costi di intermediazione grazie alla conoscenza del paese e la distribuzione dei clienti.

ANCHE IL GIAPPONE FU CONVINTO AL LIBERO COMMERCIO CON LA FLOTTA E IL SUO SUPER SUCCESSO AL NUOVO GIOCO, SCHIACCIATO CON LE ATOMICHE.

23 Marzo 2023 ore 18:29

CENTOSETTANTA ANNI FA, IL COMMODORO MATTEW PERRY DELLA MARINA USA CONVINSE MANU MILITARI IL GIAPPONE AD APRIRSI AI COMMERCI. DA ALLORA LO STOP AND GO CON CUI TENTANO DI RALLENTARNE LA CRESCITA.

Una decina di anni dopo che la flotta inglese piegò la Cina alle esigenze del «  libero commercio » , specie dell’oppio, la Marina da guerra USA, si presentò con quattro navi da guerra e – a nome del presidente Millard Fillmore– consegnò una lettera ultimatum: accettate il libero scambio o vi bombardiamo.

Il Giappone, come la Cina, surclassati dalla superiorità tecnologica anglosassone, si piegarono a firmare trattati di commercio «  ineguali » e iniziarono il loro processo di ammodernamento, specie delle FFAA.

Mezzo secolo dopo, la flotta giapponese sbaragliava quella Russa a Tsushima allarmando il mondo occidentale che tentò in un primo momento negoziati limitativi del nuovo arrivato e quaranta anni dopo li annichiliva con due bombe atomiche sganciate in quattro giorni.

Schiacciati i « paesi giovani » ( Germania, Giappone e Italia) e regolato il nuovo ordine mondiale per ottanta anni, gli USA hanno fatto appello proprio agli sconfitti della seconda guerra mondiale per attuare una politica di «  Containement » a carico di due dei vincitori della guerra passata che a loro volta brigano per un posto al sole: CIna e Russia.

Degli accadimenti occidentali e del riarmo tedesco e italiano, sappiamo l essenziale. Meno noto quel che sta avvenendo in Oriente, dove il Giappone – ottenuto il via libera dagli USA- ha stanziato 315 miliardi di dollari per il prossimo quinquennio raddoppiando gli stanziamenti della Difesa, per far fronte all « espansionismo cinese» assieme alla Corea del Sud e alle Filippine, ma é fuori dubbio che la decisione USA di riarmare il Giappone ( col triplo dei fondi stanziati dalla Germania) é la notizia più importante dell’emisfero ed ha suscitato più sospetti tra gli alleati ( Taiwan, Corea del Sud, Filippine, Indonesia, tutti vittime dei giapponesi nel conflitto scorso), che tra i cinesi.

Si tratta del secondo grande contrordine lanciato al Giappone. All’indomani della guerra, non si lesinarono sforzi per ottenere la conversione delle industrie belliche dalla produzione di carri armati a quella di automobili, e lavatrici. L’azzeramento dei bilanci della difesa produsse un effetto moltiplicatore sulle produzioni «  civili » e oggi Hiroshima e Nagasaki si presentano come due modernissime città rispetto a New York che mostra segni di obsolescenza in tutti i servizi pubblici ( dalla raccolta dei rifiuti e a traporti e illuminazione ) .

Gli anni ottanta videro già un Giappone capace di produrre a costi minori merci e servizi di maggior pregio coi quali invasero anche gli USA.

Il secondo «  contrordine » sta arrivando e – complice la periodica minaccia della Corea del Nord e dei suoi periodici test missilistici a lunga gittata, il Giappone ha fatto più volte proposta di riarmare e mirato a diventare una potenza nucleare.

Finora la resistenza americana in materia ha tenuto, ma l’annuncio del mega stanziamento giapponese e il nuovo ruolo della Cina nell’agone internazionale , le sue ambizioni geostrategiche, il riarmo navale lasciano ritenere che una escalation nell’area del Pacifico sia imminente e , con essa, l’autorizzazione ad esercitare l’opzione nucleare anche per i figli del Sol Levante.

315 miliardi di dollari sul quinquennio rappresentano il terzo stanziamento del mondo per armamenti , dopo gli USA e la Cina e già l’Australia h appena ottenuto di dotarsi di sommergibili a propulsione nucleare. Il primo ministro nipponico Fumio Mishida in un discorso alla base militare di Asaka ( a nord di Tokyo) ha parlato alle truppe di « progressi tecnologici impensabili » Fino a pochi anni fa.

Di certo, non pensava alle alabarde.

I CINESI CERCANO LA RIVINCITA SULLA LIBERTÀ DI COMMERCIO DAL 1842. VI RICORDA QUALCOSA?

23 Marzo 2023 ore 14:43

di Mario Maldini

TRARRE DALLA CINA LE RISORSE PER TENERE L’INDIA……questa sentenza, mirabile nella sua sintesi, venne pensata da qualcuno, in Inghilterra, all’inizio dell Ottocento.

Mentre in Europa infuriavano le guerre napoleoniche. e gli inglesi combattevano per la vita e per la morte, quelli fra loro che si occupavano di Oriente guardavano lontano dal vecchio continente, consapevoli che la sorgente del loro potere e della loro ricchezza stava da quelle parti.

Dominare l’India, per gli inglesi che l’avevano presa da pochi anni in modo fortunoso, quasi fortuito, era come per un gatto dominare un cinghiale: occorreva aguzzare l’ingegno. Tanto per cominciare occorreva avere le risorse per pagare gli indiani mansueti e castigare quelli riottosi alla dominazione britannica.

La Cina era, già allora, la nazione più popolosa del mondo, e anche la più ricca: un mercato ( come pensano gli anglo ) di trecento e trenta milioni abitanti. I cinesi però non desideravano trafficare con gli stranieri, erano dominati da un Imperatore disinteressato a quel che accadeva fuori dai suoi confini, vendevano sì molti prodotti ai mercanti europei, ma non compravano  da loro quasi niente. Così, ogni anno, fiumi di argento e oro fluivano da tutto il mondo per acquistare merci cinesi; non si poteva continuare in questo modo. I cinesi avevano anche uno sguardo razzista sugli europei; al massimo erano barbari cotti ( che avevano assorbito qualcosa di cinese), ma di solito erano barbari crudi  ( tutti gli altri ). Massimo disinteresse, insomma, da parte dell’Impero Celeste, verso la crescente penetrazione europea in Asia, in un tempo nel quale le cineserie erano di gran moda in Inghilterra, Francia  e negli altri paesi.  

Così, dopo qualche decennio di tentativi e falliti approcci tesi ad aprire la Cina al commercio europeo e inglese, questi ultimi passarono all’azione. Nel 1839 inizia la Guerra dell’Oppio; britannici ( e francesi ) bombardano i porti cinesi, nel 1841 prendono Canton e la restituiscono dietro pagamento di un riscatto.   Gli europei hanno navi e cannoni potenti, sulle coste fanno quel che vogliono, vincono sempre, umiliano i cinesi, che cominciano a pensare che l’Imperatore Manchu  avesse perso il favore del Cielo, il che in Cina significava la fine della dinastia.

I cinesi si oppongono alla penetrazione europea soprattutto su un punto: il libero commercio dell’oppio nel loro paese, il modo scelto per riequilibrare la bilancia dei pagamenti. I cinesi comprano quantità enormi di oppio, il consumo si diffonde, gli europei glielo portano dall’India, se lo fanno pagare bene; come gradito sottoprodotto ottengono la disgregazione della società locale e possono sostenere che i cinesi sono inferiori perché sono un popolo di drogati marci.

Fra i più accaniti nel volere la guerra, il liberale Lord Palmerston, capo del governo inglese. Dopo varie tragedie, nel 1860 il consumo dell’oppio diventa legale in Cina. Nel frattempo era scoppiata la Rivoluzione Tai Ping ( significa Regno della Pace) ; 

 un profeta autoproclamato che sosteneva di essere fratello di Gesù, incendia la Cina profonda con istanze comunitarie e contadine. Venne represso da inglesi, francesi ed eserciti imperiali cinesi ( in tal caso d’accordo ) che massacrarono decine di milioni di persone.La libertà di commercio e la libertà di delinquere coincidono, in questa lunga storia cinese, che loro chiamano Il Secolo dell’Umiliazione;  lo schema può essere assimilato alla sequenza Rivoluzione Colorata – Intervento Militare straniero – Riclassificazione dell’Illecito che diviene Diritto e Norma.

Non per una volta ma di continuo; occorre vendere “ prodotti sconosciuti ieri, indispensabili oggi, superati domani “   come notò un contemporaneo.  Fiacca la risposta dei cinesi che avevano tutto contro: a fine secolo i patrioti si organizzano e danno vita alla Società del Pugno e dell’Armonia, che gli europei chiamarono con disprezzo Rivolta dei Boxer, come se si fosse trattato di una sommossa di sportivi invasati.

 Le successive generazioni cinesi, che si trovarono a vivere in un paese asservito allo straniero, impoverito, umiliato, sprofondato nella dipendenza dalla droga, seppero trovare la via della Riscossa.

Nel 1911 l’Imperatore fu deposto, e fu proclamata la Repubblica, guidata da Sun Yat Sen, dichiarato estimatore di Mazzini e Garibaldi.

Poi le guerre contro i giapponesi, la proclamazione del regime comunista, la rinascita della Nazione, a prezzo di un mare di morti.

Nella Cina moderna non entra più l’oppio britannico, gli stranieri che commettono reati non vengono più giudicati da tribunali del loro paese. Le navi, i magazzini e gli edifici di ogni genere che inalberassero una bandiera di qualche stato europeo ( si potevano comprare tranquillamente) erano sottratti ad ogni norma di diritto cinesi; oggi sono lontani ricordi, non dimenticati però.

 Europei e cinesi ricchi vivevano in paradiso, il 99 per cento dei cinesi era precipitato all’inferno, noi chiamammo questo Libertà di Commercio. Era soprattutto   Libertà di Delinquere: oggi  chiamiamo GLOBALIZZAZIONE  e  AFFERMAZIONE  DEI DIRITTI CIVILI  le stesse cose.

E’ LA VALMY ASIATICA. LA CINA SI FA PORTAVOCE DI DUE TERZI DEL MONDO: DALLA RUSSIA ALL’INDIA, DALL’AZERBAJAN ALLO YEMEN.

20 Marzo 2023 ore 10:55

Nel ventesimo anniversario dell’attacco all’Irak, Il Presidente cinese XI Jinping ha piazzato tre “ banderillas” sul dorso del toro americano distratto dal panno rosso: la ripresa delle relazioni diplomatiche tra Iran e Arabia Saudita, la visita di Stato a Mosca ad onta del “ mandato d’arresto” CPI a Putin e la visita in Cina dell’ex presidente di Taiwan.

A conclusione, la ciliegina sulla torta : “ Nessun paese può dettare l’ordine mondiale,” vecchio o nuovo che sia. Non si poteva dir meglio.

L’annuncio della ripresa dei rapporti diplomatici tra sauditi e iraniani con la mediazione cinese, mi ha ricordato la battaglia di Valmy contro la prima coalizione.

Non successe praticamente nulla, cannoneggiamenti lontani, una scaramuccia con quattrocento morti, ma gli storici l’hanno identificata come il momento in cui la rivoluzione francese fece il suo ingresso in Europa.

Il compromesso Iran-Arabia ha identica valenza. Ha dato diritto di cittadinanza alla politica di rifiuto dell’uso della forza, alla scelta indiana della neutralità e rivitalizzato i paesi non allineati a partire dall’Azerbaijan ultima recluta. La prossima tentazione potrebbe averla la Turchia.

Con questa mossa. La Cina é comparsa sul palcoscenico del mondo mediorientale come autorevole arbitro imparziale, partner affidabile e patrono dell’idea di sicurezza collettiva. Non c’é stato bisogno di sconfessare le politiche dei vari Kerry, Bush, Obama, Clinton, Trump, Biden. A ricordarli, é rimasto solo Netanyahu, sconfessato dall’ex capo del Mossad Efraim Halevy ( su Haaretz) che propone un appeasement con l’Iran con toni che riecheggiano Kissinger.

Con la visita a Mosca XI Jinping ha delegittimato la pagliacciata della Camera Penale Internazionale, ormai specializzatasi nei mandati di arresto a carico dei nemici degli Stati Uniti ( Hissen Habré, Gheddafi, Milosevic, ) e gestita da un mercante di cavalli pakistano tipo Mahboub Ali.

Poi, con la prossima visita di dieci giorni dell’ex presidente di Taiwan, Ma Ying Jeou, ha mostrato di non aver bisogno di dar voce al cannone per affermare la consustanziazione tra l’isola e il continente e di considerare superato l’uso della forza in politica estera, inutile l’accerchiamento dell’AUKUS nel Pacifico, assennando con questo un colpo contemporaneo anche alla mania russa di imitare servilmente gli americani anche – e sopratutto- nei difetti.

Da giovedì, Putin dovrà scegliere tra l’accettazione dei dodici punti del piano di pace cinese e l’isolamento internazionale. La strategia sarà però quella cinese che considera la guerra uno strumento obsoleto e non la brutalità cosacca vista finora.

Come potrà l’ONU rifiutare il ruolo di sede arbitrale del mondo che la Cina gli offre senza squalificarsi definitivamente ? I paesi del Vicino e Medio Oriente, dopo i pesantissimi tributi di sangue pagati per decenni, sono ormai tutti consapevoli e convinti della inutilità delle guerre – dirette come con lo Yemen o per procura come con la Siria- e della cruda realtà delle rapine fatte a turno a ciascuno di loro:Iran, Irak, Libia, Siria, con la violenza e agli altri paesi dell’area con forniture , spesso inutili, a prezzi stratosferici: Katar, Arabia Saudita, o col selvaggio impadronirsi di risorse minerarie come col Sudan e la Somalia.

Certo, senza il conflitto in atto che ha predisposto alcuni schieramenti ( specie africani) e senza la capacità di mobilitazione di quindici milioni di uomini, la voce della Cina non risuonerebbe alta come rischia di accadere, ma anche con questo accorgimento, assieme alla discrezione assoluta di cui hanno goduto i colloqui di Pechino, l’effetto sarebbe minore, ma ugualmente evocativo in un mondo che non sente il bisogno di una dittatura a matrice primitiva.

Ora Biden, tra un peto e l’altro, dovrà decidersi a leggere i dodici punti di XI e smettere di litigare con Trump sul costo di una puttana, oppure affrontare il mondo intero col sostegno di Sunak e Meloni.

BIDEN ABBASSA LA CRESTA. DA “CI SARANNO CONSEGUENZE” A ” VOGLIAMO COMPETERE”

8 Marzo 2023 ore 17:32

ALL’INTERVENTO A MUSO DURO DEL NUOVO MINISTRO DEGLI ESTERI QUIN GANG , IL GOVERNO USA ABBASSA I TONI E CERCA DI RAFFREDDARE LA POLEMICA. SI RIVELA LA TIGRE DI CARTA PROFETIZZATA DA MAO.

Il tono minaccioso e la lista delle posizioni criticabili della Cina rispetto alla guerra Ucraina ( mancata condanna della Russia all’ONU, rafforzamento della collaborazione economica russo-cinese, possibilità di invio di armi e munizioni ai russi) si sono dissolte come neve al sole.

Il tono irritante del dipartimento di stato e i solenni avvertimenti a non toccare Taiwan anche. Lo sceriffo si é reso conto di avere a che fare con un osso duro ed é diventato più conciliante. Niente più oscure minacce di ritorsioni: qua la mano !

Nel link sottostante troverete il testo che Biden finse di snobbare, inducendo molti alla imitazione, e che adesso dovrà imparare a memoria. E’ il decalogo cinese per essere coerenti col concetto di pace.

https://corrieredellacollera.wordpress.com/wp-admin/post.php?post=35641&action=edit

In effetti, la storia degli Stati Uniti é caratterizzata dalla violenza e dall’espansione il suo budget assomma al 40% di quello di tutti i paesi del mondo messi insieme ed hanno 800 basi militari sparse in paesi esteri, senza contare le flotte. Difficile dire che lo fanno per la pace.

Aver fatto notare queste verità che sono sotto gli occhi di tutti, la Cina si é vista sbeffeggiare dal presidente Joe Biden che ha snobbato il documento, implacabile ma pacato. Poco dopo il nuovo ministro degli Esteri cinese, ha cambiato il tono ed ha dichiarato che se gli USA continueranno con questi comportamenti miranti a soggiogare, prima psicologicamente, poi economicamente, la Cina, ” lo scontro sarebbe inevitabile”. Una notizia d’agenzia ha fatto circolare la cifra dei coscritti possibili: 20 milioni.

Gli USA – che sono già stati impressionati dal richiamo alle armi di trecentomila uomini fatto dalla Russia e memori della definizione di “unwise” data da Henri Kissinger all’atteggiamento bullesco di affrontare due crisi in contemporanea – hanno cambiato tono e smesso di cercare di stanare la Cina. Ancor oggi non sono riusciti a capire fino a che punto il celeste impero sia coinvolto con l’impero del male. Il timone punta a neutrale.

XI JINPING ha infatti confermato che non c’é stata nessuna cessione di armi ai duellanti, non ha dedicato una sola riga all’Europa e si é concentrato sui temi anticinesi degli USA: Taiwan, TIK TOK vessata quotidianamente, Huawei, le strumentali campagne per i diritti umani a favore degli Uiguri ( una delle sedici etnie presenti in Cina); la costruzione di una catena strategica attorno alla Cina ( AUKUS) , mirante a mortificarla nel suo mare, l’appoggio dato alla Filippine per il contenzioso per le isole Spratly, il riarmo accelerato giapponese. Tutte questioni sollevate ( o risollevate) dagli USA nell’ultimo anno miranti a indebolire XI.

La superiorità intellettuale cinese ha fatto fronte a tutte questi ostacoli affrontati senza ai usare toni aggressivi.

In questo secondo link troverete un estratto di un documento americano che tratta a un dipresso degli stessi temi del cinese, ma lo fa concentrandosi sulla Russia, al punto che affronta la situazione globale senza mai nominare Cina e India, nel tentativo di affrontare un avversario alla volta. Forse pensano che i cinesi siano tanto sciocchi da non averci pensato.

https://corrieredellacollera.wordpress.com/wp-admin/post.php?post=35317&action=edit

L’ultimo link é al più completo documento Rand sulla Russia: Extending Russia ci ho messo un pò a capire che intendevano l’espansione delle spese russe a causa di guerre e rivolte ( indicate analiticamente) fino al punto da provocarne il crollo. Ed é qui che risalta il concetto di competitive advantage, ossia ottenere un vantaggio competitivo provocando una proxy war ( guerra per procura). Non si sono resi conto che , a partire da oggi, molti, sentendo parlare di competition la prenderanno per un sinonimo di guerra. Dovranno spolverare il vocabolario.

https://www.rand.org/pubs/research_reports/RR3063.html

34 comandi utili che ogni utente di Windows dovrebbe conoscere

22 Ottobre 2021 ore 15:18
Un modo semplice e veloce per utilizzare la vasta gamma di strumenti di Windows è tramite i relativi comandi “Run”. Infatti conoscere il comando corrispondente ad uno strumento o ad una funzionalità rappresenta il modo più rapido per accedevi ed utilizzarla. Quello che segue è l’elenco dei nostri comandi “Run” preferiti che vi aiuteranno ad… Leggi tutto »34 comandi utili che ogni utente di Windows dovrebbe conoscere

A. Einstein: Non possiamo pretendere che le cose cambino, se continuiamo a fare le stesse cose

20 Aprile 2020 ore 12:25
Nei momenti di crisi, di difficoltà e di ansia per l’incertezza del domani come quello che stiamo vivendo oggi a causa della pandemia da Covid-19 mi torna in mente la famosa riflessione di Albert Einstein che ci ricorda che è proprio ora, nei momenti di maggior pericolo o crisi, che noi esseri umani con tutti… Leggi tutto »A. Einstein: Non possiamo pretendere che le cose cambino, se continuiamo a fare le stesse cose

11 App per guardare film e video insieme agli amici online

16 Aprile 2020 ore 18:44
È sempre bello ritrovarsi con gli amici o la famiglia e sdraiarsi sul divano per guardare un film o godersi l’ultima imperdibile serie TV. E quando è difficile o non è possibile riunire tutti nella stessa stanza… ecco una serie di servizi che ci permettono comunque di goderci i nostri contenuti preferiti online (ad esempio… Leggi tutto »11 App per guardare film e video insieme agli amici online

Come inviare informazioni sensibili su Internet in modo sicuro

21 Gennaio 2020 ore 16:28
L’invio di credenziali di accesso, di informazioni sugli account, di numeri di carta di credito o di altre informazioni sensibili via Internet, e-mail o un’applicazione di messaggistica spesso non sarebbe l’idea migliore, ma a volte può essere l’unico modo di procedere. In questi casi ci viene in aiuto la crittografia su cui si basano i… Leggi tutto »Come inviare informazioni sensibili su Internet in modo sicuro

Linux Foundation Announces an Intent to Form the OpenWallet Foundation

13 Settembre 2022 ore 09:00

A Consortium of Companies and Non Profit Organizations Collaborating to Create an Open Source Software Stack to Advance a Plurality of Interoperable Wallets

DUBLIN—September 13, 2022—The Linux Foundation, a global nonprofit organization enabling innovation through open source, today announced the intention to form the OpenWallet Foundation (OWF), a new collaborative effort to develop open source software to support interoperability for a wide range of wallet use cases. The initiative already benefits from strong support including leading companies across technology, public sector, and industry vertical segments, and standardization organizations.

The mission of the OWF is to develop a secure, multi-purpose open source engine anyone can use to build interoperable wallets. The OWF aims to set best practices for digital wallet technology through collaboration on open source code for use as a starting point for anyone who strives to build interoperable, secure, and privacy-protecting wallets.

The OWF does not intend to publish a wallet itself, nor offer credentials or create any new standards. The community will focus on building an open source software engine that other organizations and companies can leverage to develop their own digital wallets.  The wallets will support a wide variety of use cases from identity to payments to digital keys and aim to achieve feature parity with the best available wallets.

Daniel Goldscheider, who started the initiative, said, “With the OpenWallet Foundation we push for a plurality of wallets based on a common core. I couldn’t be happier with the support this initiative has received already and the home it found at the Linux Foundation.”

Linux Foundation Executive Director Jim Zemllin said, “We are convinced that digital wallets will play a critical role for digital societies. Open software is the key to interoperability and security. We are delighted to host the OpenWallet Foundation and excited for its potential.”

OpenWallet Foundation will be featured in a keynote presentation at Open Source Summit Europe on 14 September 2022 at 9:00 AM IST (GMT +1) and a panel at 12:10 PM IST (GMT +1). In order to participate virtually and/or watch the sessions on demand, you can register here. 

Pramod Varma, Chief Architect Aadhaar & India Stack, said, “Verifiable credentials are becoming an essential digital empowerment tool for billions of people and small entities. India has been at the forefront of it and is going all out to convert all physical certificates into digitally verifiable credentials via the very successful Digilocker system. I am very excited about the OWF effort to create an interoperable and open source credential wallet engine to supercharge the credentialing infrastructure globally.”

“Universal digital wallet infrastructure will create the ability to carry tokenized identity, money, and objects from place to place in the digital world. Massive business model change is coming, and the winning digital business will be the one that earns trust to directly access the real data in our wallets to create much better digital experiences,” said David Treat, Global Metaverse Continuum Business Group & Blockchain lead, Accenture. “We are excited to be part of the launch and development of an open-source basis for digital wallet infrastructure to help ensure consistency, interoperability, and portability with privacy, security, and inclusiveness at the core by design.”

Drummond Reed, Director of Trust Services at Avast, a brand of NortonLifeLock, said, “We’re on a mission to protect digital freedom for everyone. Digital freedom starts with the services used by the individual and the ability to reclaim their personal information and reestablish trust in digital exchanges. Great end point services start with the core of digital identity wallet technology. We are proud to be a founding supporter of the OpenWallet Foundation because collaboration, interoperability, and open ecosystems are essential to the trusted digital future that we envision.”

“The mobile wallet industry has seen significant advances in the last decade, changing the way people manage and spend their money, and the tasks that these wallets can perform have rapidly expanded. Mobile wallets are turning into digital IDs and a place to store documents whereby the security requirements are further enhanced,” said Taka Kawasaki CoFounder of Authlete Inc. “We understand the importance of standards that ensure interoperability as a member of the OpenID Foundation and in the same way we are excited to work with the Linux Foundation to develop a robust implementation to ensure the highest levels in security.”

“Providing secure identity and validated credential services are key for enabling a high assurance health care service. The OpenWallet Foundation could contribute a key role in promoting the deployment of highly effective secure digital health care systems that benefits the industry,” said Robert Samuel, Executive Director of Technology Research & Innovation, CVS Health.

“Daon provides the digital identity verification/proofing and authentication technology that enables digital trust at scale and on a global basis”, said Conor White, President – Americas at Daon, “Our experience with VeriFLY demonstrated the future importance of digital wallets for consumers and we look forward to supporting the OpenWallet Foundation.”

“We are building and issuing wallets for decentralized identity applications for several years now. Momentum and interest for this area has grown tremendously, far beyond our own community. It is now more important than ever that a unified wallet core embracing open standards is created, with the ambition to become the global standard. The best industry players are pulling together under the OpenWallet Foundation. esatus AG is proud to be among them as experience, expertise, and technology contributor,” said Dr. Andre Kudra, CIO, esatus AG 

Kaliya Young, Founder & Principal, Identity Woman in Business, said, “As our lives become more and more digital, it is critical to have strong and interoperable digital wallets that can properly safeguard our digital properties, whether it is our identities, data, or money. We are very excited to see the emergence of the OpenWallet Foundation, particularly its mission to bring key stakeholders together to create a core wallet engine (instead of another wallet) that can empower the actual wallet providers to build better products at lower cost. We look forward to supporting this initiative by leveraging our community resources and knowledge/expertise to develop a truly collaborative movement.”

Masa Mashita, Senior Vice President, Strategic Innovations, JCB Co., Ltd. said, “Wallets for the identity management as well as the payment will be a key function for the future user interface. The concept of OpenWallet will be beneficial for the interoperability among multiple industries and jurisdictions.”

“Secure and open wallets will allow individuals the world over to store, combine and use their credentials in new ways – allowing them to seamlessly assert their identity, manage payments, access services, etc., and empower them with control of their data. This brings together many of our efforts in India around identity, payments, credentials, data empowerment, health, etc. in an open manner, and will empower billions of people around the world,” said Sanjay Jain, Chairman of the Technology Committee of MOSIP.

“The Open Identity Exchange (OIX) welcomes and supports the creation of the OpenWallet Foundation. The creation of open source components that will allow wallet providers to work to standards and trust framework policies in a consistent way is entirely complementary to our own work on open and interoperable Digital Identities. OIX’s Global Interoperability working group is already defining a ‘trust framework policy characteristics methodology,’ as part of our contribution to GAIN. This will allow any trust framework to systematically describe itself to an open wallet, so that a ‘smart wallet’ can seamlessly adapt to the rules of a new framework within which the user wants to assert credentials,” said Nick Mothershaw, Chief Identity Strategist, OIX.

“Okta’s vision is to enable anyone to safely use any technology”, says Randy Nasson, Director of Product Management at Okta. “Digital wallets are emerging as go-to applications for conducting financial transactions, providing identity and vital data, and storing medical information such as vaccination status. Wallets will expand to include other credentials, including professional and academic certifications, membership status, and more. Digital credentials, including their issuance, storage in wallets, and presentation, will impact the way humans authenticate and authorize themselves with digital systems in the coming decade. Okta is excited about the efforts of the OpenWallet Foundation and the Linux Foundation to provide standards-based, open wallet technology for developers and organizations around the world.”

“The OpenID Foundation welcomes the formation of the OpenWallet Foundation and its efforts to create an open-source implementation of open and interoperable technical standards, certification and best practices.” – Nat Sakimura, Chairman, OpenID Foundation.

 “We believe the future of online trust and privacy starts with a system for individuals to take control over their digital identity, and interoperability will create broad accessibility,” says Rakesh Thaker, Chief Development Officer at Ping Identity. “We intend to actively participate and contribute to creating common specifications for secure, robust credential wallets to empower people with control over when and with whom they share their personal data.”

Wallet technologies that are open and interoperable are a key factor in enabling citizens to protect their privacy in the digital world. At polypoly – an initiative backed by the first pan-European cooperative for data – we absolutely believe that privacy is a human right! We are already working on open source wallets and are excited to collaborate with others and to contribute to the OpenWallet Foundation,” said Lars Eilebrecht, CISO, polypoly.

“Digital credentials and the wallets that manage them form the trust foundation of a digital society. With the future set to be characterised by a plurality of wallets and underlying standards, broad interoperability is key to delivering seamless digital interactions for citizens. Procivis is proud to support the efforts of the OpenWallet Foundation to build a secure, interoperable, and open wallet engine which enables every individual to retain sovereignty over their digital identities,”  Daniel Gasteiger, Chief Executive Officer, Procivis AG.

“It is essential to cross the boundaries between humans, enterprises, and systems to create value in a fully connected world. There is an urgent need for a truly portable, interoperable identity & credentialing backbone for all digital-first processes in government, business, peer-to-peer, smart city systems, and the Metaverse. The OpenWallet Foundation will establish high-quality wallet components that can be assembled into SW solutions unlocking a new universe of next-level digitization, security, and compliance,” said Dr. Carsten Stöcker, CEO Spherity & Chairman of the Supervisory Board IDunion SCE.

“Transmute has long promoted open source standards as the foundation for building evolved solutions that challenge the status quo. Transmute believes any organization should be empowered to create a digital wallet that can securely manage identifiers, credentials, currencies, and payments while complying with regulatory requirements regarding trusted applications and devices. Transmute supports a future of technology that will reflect exactly what OpenWallet Foundation wants to achieve: one that breaks with convention to foster innovation in a secure, interoperable way, benefitting competitive companies, consumers, and developers alike,” said Orie Steele, Co-Founder and CTO of Transmute.

“The Trust Over IP (ToIP) Foundation is proud to support the momentum of an industry-wide open-source engine for digital wallets. We believe this can be a key building block in our mission to establish an open standard trust layer for the Internet. We look forward to our Design Principles and Reference Architecture benefitting this endeavor and collaborating closely with this new Linux Foundation project,” said Judith Fleenor, Director of Strategic Engagement, Trust Over IP Foundation.

For more information about the project and how to participate in this work, please visit: openwallet.foundation. 

About the Linux Foundation

Founded in 2000, the Linux Foundation and its projects are supported by more than 3,000 members. The Linux Foundation is the world’s leading home for collaboration on open source software, hardware, standards, and data. Linux Foundation projects are critical to the world’s infrastructure including Linux, Kubernetes, Node.js, ONAP, Hyperledger, RISC-V, PyTorch, and more. The Linux Foundation’s methodology focuses on leveraging best practices and addressing the needs of contributors, users, and solution providers to create sustainable models for open collaboration. For more information, please visit us at linuxfoundation.org.

###

The Linux Foundation has registered trademarks and uses trademarks. For a list of trademarks of The Linux Foundation, please see our trademark usage page:  https://www.linuxfoundation.org/trademark-usage. Linux is a registered trademark of Linus Torvalds.

Media Contact:

Dan Whiting
for the Linux Foundation
+1 202-531-9091
dwhiting@linuxfoundation.org

The post Linux Foundation Announces an Intent to Form the OpenWallet Foundation appeared first on Linux Foundation.

Welcoming PyTorch to the Linux Foundation

12 Settembre 2022 ore 15:25

Today we are more than thrilled to welcome PyTorch to the Linux Foundation. Honestly, it’s hard to capture how big a deal this is for us in a single post but I’ll try. 

TL;DR — PyTorch is one of the most important and successful machine learning software projects in the world today. We are excited to work with the project maintainers, contributors and community to transition PyTorch to a neutral home where it can continue to enjoy strong growth and rapid innovation. We are grateful to the team at Meta, where PyTorch was incubated and grew into a massive ecosystem, for trusting the Linux Foundation with this crucial effort. The journey will be epic.

The AI Imperative, Open Source and PyTorch

Artificial Intelligence, Machine Learning, and Deep Learning are critical to present and future technology innovation. Growth around AI and ML communities and the code they generate has been nothing short of extraordinary. AI/ML is also a truly “open source-first” ecosystem. The majority of popular AI and ML tools and frameworks are open source. The community clearly values transparency and the ethos of open source. Open source communities are playing and will play a leading role in development of the tools and solutions that make AI and ML possible — and make it better over time. 

For all of the above reasons, the Linux Foundation understands that fostering open source in AI and ML is a key priority. The Linux Foundation already hosts and works with many projects that are either contributing directly to foundational AI/ML projects (LF AI & Data) or contributing to their use cases and integrating with their platforms. (e.g., LF Networking, AGL, Delta Lake, RISC-V, CNCF, Hyperledger). 

PyTorch extends and builds on these efforts. Obviously, PyTorch is one of the most important foundational platforms for development, testing and deployment of AI/ML and Deep Learning applications. If you need to build something in AI, if you need a library or a module, chances are there is something in PyTorch for that. If you peel back the cover of any AI application, there is a strong chance PyTorch is involved in some way. From improving the accuracy of disease diagnosis and heart attacks, to machine learning frameworks for self-driving cars, to image quality assessment tools for astronomers, PyTorch is there.

Originally incubated by Meta’s AI team, PyTorch has grown to include a massive community of contributors and users under their community-focused stewardship. The genius of PyTorch (and a credit to its maintainers) is that it is truly a foundational platform for so much AI/ML today, a real Swiss Army Knife. Just as developers built so much of the technology we know today atop Linux, the AI/ML community is building atop PyTorch – further enabling emerging technologies and evolving user needs. As of August 2022, PyTorch was one of the five-fastest growing open source software communities in the world alongside the Linux kernel and Kubernetes. From August 2021 through August 2022, PyTorch counted over 65,000 commits. Over 2,400 contributors participated in the effort, filing issues or PRs or writing documentation. These numbers place PyTorch among the most successful open source projects in history.  

Neutrality as a Catalyst

Projects like PyTorch that have the potential to become a foundational platform for critical technology benefit from a neutral home. Neutrality and true community ownership are what has enabled Linux and Kubernetes to defy expectations by continuing to accelerate and grow faster even as they become more mature. Users, maintainers and the community begin to see them as part of a commons that they can rely on and trust, in perpetuity. By creating a neutral home, the PyTorch Foundation, we are collectively locking in a future of transparency, communal governance, and unprecedented scale for all.

As part of the Linux Foundation, PyTorch and its community will benefit from our many programs and support communities like training and certification programs (we already have one in the works), to community research (like our Project Journey Reports) and, of course, community events. Working inside and alongside the Linux Foundation, the PyTorch community also has access to our LFX collaboration portal, enabling mentorships and helping the PyTorch community identify future leaders, find potential hires, and observe shared community dynamics. 

PyTorch has gotten to its current state through sound maintainership and open source community management. We’re not going to change any of the good things about PyTorch. In fact, we can’t wait to learn from Meta and the PyTorch community to improve the experiences and outcomes of other projects in the Foundation. For those wanting more insight about our plans for the PyTorch Foundation, I invite you to join Soumith Chintala (co-creator of PyTorch) and Dr. Ibrahim Haddad (Executive Director of the PyTorch Foundation) for a live discussion on Thursday entitled, PyTorch: A Foundation for Open Source AI/ML.

We are grateful for Meta’s trust in “passing us the torch” (pun intended). Together with the community, we can build something (even more) insanely great and add to the global heritage of invaluable technology that underpins the present and the future of our lives. Welcome, PyTorch! We can’t wait to get started!

The post Welcoming PyTorch to the Linux Foundation appeared first on Linux Foundation.

Meta Transitions PyTorch to the Linux Foundation, Further Accelerating AI/ML Open Source Collaboration

12 Settembre 2022 ore 15:25

PyTorch Foundation to foster an ecosystem of vendor-neutral projects alongside founding members AMD, AWS, Google Cloud, Meta, Microsoft Azure, and NVIDIA 

DUBLIN – September 12, 2022 –  The Linux Foundation, a global nonprofit organization enabling innovation through open source, today announced PyTorch is moving to the Linux Foundation from Meta where it will live under the newly-formed PyTorch Foundation. Since its release in 2016, over 2400 contributors and 18,0000 organizations have adopted the PyTorch machine learning framework for use in academic research and production environments. The Linux Foundation will work with project maintainers, its developer community, and initial founding members of PyTorch to support the ecosystem at its new home.

Projects like PyTorch—that have the potential to become a foundational platform for critical technology—benefit from a neutral home. As part of the Linux Foundation, PyTorch and its community will benefit from many programs and support infrastructure like training and certification programs, research, and local to global events. Working inside and alongside the Linux Foundation, PyTorch will have access to the LFX collaboration portal—enabling mentorships and helping the PyTorch community identify future leaders, find potential hires, and observe shared project dynamics. 

“Growth around AI/ML and Deep Learning has been nothing short of extraordinary—and the community embrace of PyTorch has led to it becoming one of the five-fastest growing open source software projects in the world,” said Jim Zemlin, executive director for the Linux Foundation. “Bringing PyTorch to the Linux Foundation where its global community will continue to thrive is a true honor. We are grateful to the team at Meta—where PyTorch was incubated and grown into a massive ecosystem—for trusting the Linux Foundation with this crucial effort.”

“Some AI news: we’re moving PyTorch, the open source AI framework led by Meta researchers, to become a project governed under the Linux Foundation. PyTorch has become one of the leading AI platforms with more than 150,000 projects on GitHub built on the framework. The new PyTorch Foundation board will include many of the AI leaders who’ve helped get the community where it is today, including Meta and our partners at AMD, Amazon, Google, Microsoft, and NVIDIA. I’m excited to keep building the PyTorch community and advancing AI research,” said Mark Zuckerberg, Founder & CEO, Meta.

The Linux Foundation has named Dr. Ibrahim Haddad, its Vice President of Strategic Programs, as the Executive Director of the PyTorch Foundation.  The PyTorch Foundation will support a strong member ecosystem with a diverse governing board including founding members: AMD, Amazon Web Services (AWS), Google Cloud, Meta, Microsoft Azure and NVIDIA. The project will promote continued advancement of the PyTorch ecosystem through its thriving maintainer and contributor communities. The PyTorch Foundation will ensure the transparency and governance required of such critical open source projects, while also continuing to support its unprecedented growth.

Member Quotes

AMD

“Open software is critical to advancing HPC, AI and ML research, and we’re ready to bring our experience with open software platforms and innovation to the PyTorch Foundation,” said Brad McCredie, corporate vice president, Data Center and Accelerated Processing, AMD. “AMD Instinct accelerators and ROCm software power important HPC and ML sites around the world, from exascale supercomputers at research labs to major cloud deployments showcasing the convergence of HPC and AI/ML. Together with other foundation members, we will support the acceleration of science and research that can make a dramatic impact on the world.”

Amazon Web Services

“AWS is committed to democratizing data science and machine learning, and PyTorch is a foundational open source tool that furthers that goal,” said Brian Granger, senior principal technologist at AWS. “The creation of the PyTorch Foundation is a significant step forward for the PyTorch community. Working alongside The Linux Foundation and other foundation members, we will continue to help build and grow PyTorch to deliver more value to our customers and the PyTorch community at large.”

Google Cloud

“At Google Cloud we’re committed to meeting our customers where they are in their digital transformation journey and that means ensuring they have the power of choice,” said Andrew Moore, vice president and general manager of Google Cloud AI and industry solutions. “We’re participating in the PyTorch Foundation to further demonstrate our commitment of choice in ML development. We look forward to working closely on its mission to drive adoption of AI tooling by building an ecosystem of open source projects with PyTorch along with our continued investment in JAX and Tensorflow.”

Microsoft Azure

“We’re honored to participate in the PyTorch Foundation and partner with industry leaders to make open source innovation with PyTorch accessible to everyone,” Eric Boyd, CVP, AI Platform, Microsoft, said. “Over the years, Microsoft has invested heavily to create an optimized environment for our customers to create, train and deploy their PyTorch workloads on Azure. Microsoft products and services run on trust, and we’re committed to continuing to deliver innovation that fosters a healthy open source ecosystem that developers love to use. We look forward to helping the global AI community evolve, expand and thrive by providing technical direction based on our latest AI technologies and research.”

NVIDIA

“PyTorch was developed from the beginning as an open source framework with first-class support on NVIDIA Accelerated Computing”, said Ian Buck, General Manager and Vice President of Accelerated Computing at NVIDIA. “NVIDIA is excited to be an originating member of the PyTorch Foundation to encourage community adoption and to ensure using PyTorch on the NVIDIA AI platform delivers excellent performance with the best experience possible.”

Additional Resources:

  • Visit pytorch.org to learn more about the project and the PyTorch Foundation
  • Read Jim Zemlin’s blog discussing the PyTorch transition
  • Read Meta AI’s blog about transitioning PyTorch to the Linux Foundation
  • Read this blog from Soumith Chintala, PyTorch Lead Maintainer and AI Researcher at Meta, about the future of the project
  • Join Soumith Chintala and Dr. Ibahim Haddad for a fireside chat on Thursday, September 15, at 3pm GMT / 11am ET / 8am PT
  • Learn more about PyTorch training opportunities from the Linux Foundation
  • Follow PyTorch on Facebook, LinkedIn, Spotify, Twitter, and YouTube

About the Linux Foundation

Founded in 2000, the Linux Foundation and its projects are supported by more than 3,000 members. The Linux Foundation is the world’s leading home for collaboration on open source software, hardware, standards, and data. Linux Foundation projects are critical to the world’s infrastructure including Linux, Kubernetes, Node.js, ONAP, Hyperledger, RISC-V, PyTorch, and more. The Linux Foundation’s methodology focuses on leveraging best practices and addressing the needs of contributors, users, and solution providers to create sustainable models for open collaboration. For more information, please visit us at linuxfoundation.org.

###

The Linux Foundation has registered trademarks and uses trademarks. For a list of trademarks of The Linux Foundation, please see our trademark usage page:  https://www.linuxfoundation.org/trademark-usage. Linux is a registered trademark of Linus Torvalds.

Media Contact

Dan Whiting

for the Linux Foundation

202-531-9091

dwhiting@linuxfoundation.org

The post Meta Transitions PyTorch to the Linux Foundation, Further Accelerating AI/ML Open Source Collaboration appeared first on Linux Foundation.

Les abonnements Rhizome pour le semestre P17 sont lancés !

9 Febbraio 2017 ore 17:09
Les abonnements Rhizome pour le semestre P17 sont lancés !

Rhizome peut accueillir de nouveaux abonnements ce semestre. Pour t'inscrire ? Rien de plus simple, il suffit de te connecter sur https://boutures.rhizome-fai.net et de répondre à quelques questions sur la localisation de ton logement.

Pour ceux qui ne connaissent pas Rhizome, nous sommes un fournisseur d'accès internet associatif et étudiant. Et il y a plein de raison de nous rejoindre !

  • Abonnement à petit prix
  • Pas de durée d'engagement
  • Pas de frais de résiliation
  • Un accès internet éthique, respectueux de la vie privée et de la neutralité du net
  • Un contact humain avec les bénévoles toujours là pour vous aider :)

Ce semestre les tarifs sont toujours les mêmes :

  • 16,50 €/mois pour l'abonnement d'une personne.
  • +9,50 €/mois par personne supplémentaire profitant de l'abonnement
    (ex: collocation de 2 = 26€/mois)

Aux tarifs ci-dessus s'ajoutent 2€ semestriel de cotisation à l'association. Cette cotisation vous donne entre autre le droit de vote sur les décisions de l'association. C'est aussi ça Rhizome : un FAI démocratique !

Alors n'hésitez plus et foncez vous inscrire et ajouter votre logement sur notre site ! Nous vous confirmerons votre éligibilité très rapidement.

Si vous souhaitez vous renseigner sur l'association, devenir bénévoles, ou simplement nous contacter, n'hésitez pas à envoyer un mail à contact AT rhizome-fai.net.

Les abonnements Rhizome pour le semestre P16 sont lancés !

3 Gennaio 2016 ore 12:00

Rhizome peut accueillir de nouveaux abonnés supplémentaires ce semestre. Pour t'inscrire ? Rien de plus simple, il suffit de te connecter sur http://www.rhizome-fai.net/membres et de répondre à quelques questions sur la localisation de ton logement.

Pour ceux qui ne connaissent pas Rhizome, nous sommes un fournisseur d'accès internet associatif et étudiant. Et il y a plein de raison de nous rejoindre !

  • Abonnement à petit prix
  • Pas de durée d'engagement
  • Pas de frais de résiliation
  • Un accès internet éthique, respectueux de la vie privée et de la neutralité du net
  • Un contact humain avec les bénévoles toujours là pour vous aider :)

Ce semestre les tarifs sont toujours les mêmes :

  • 16,50 €/mois pour l'abonnement d'une personne.
  • +9,50 €/mois par personne supplémentaire profitant de l'abonnement
    (ex: collocation de 2 = 26€/mois)

Aux tarifs ci-dessus s'ajoutent 2€ semestriel de cotisation à l'association. Cette cotisation vous donne entre autre le droit de vote sur les décisions de l'association. C'est aussi ça Rhizome : un FAI démocratique !

Alors n'hésitez plus et foncez vous inscrire et ajouter votre logement sur notre site ! Nous vous confirmerons votre éligibilité très rapidement.

Si vous souhaitez vous renseigner sur l'association, devenir bénévoles, ou simplement nous contacter, n'hésitez pas à envoyer un mail à contact AT rhizome-fai.net.

Les abonnements Rhizome pour P15 sont lancés !

25 Gennaio 2015 ore 12:00

Rhizome peut accueillir quelques abonnés supplémentaires ce semestre. Pour t'inscrire ? Rien de plus simple, il suffit de te connecter sur http://boutures.rhizome-fai.net et de répondre à quelques questions sur la localisation de ton logement.

Pour ceux qui ne connaissent pas Rhizome, nous sommes un fournisseur d'accès internet associatif et étudiant. Nous proposons des contrats à petits prix, sans engagement, et sans frais de résiliation ! Les tarifs sont toujours les mêmes :

  • 16,50 €/mois pour l'abonnement d'une personne.
  • +9,50 €/mois par personne supplémentaire profitant de l'abonnement
    (ex: collocation de 2 = 26€/mois)

Nous vous confirmerons votre éligibilité très rapidement.

Si vous souhaitez vous renseigner sur l'association, ou souhaitez devenir bénévoles, n'hésitez pas à envoyer un mail à contact AT rhizome-fai.net.

35 Podcasts Recommended by People You Can Trust

2 Settembre 2022 ore 17:00
recommended podcasts from people you trust

Because of my position as Executive Producer and host of The Untold Stories of Open Source, I frequently get asked, “What podcasts do you listen to when you’re not producing your own.” Interesting question. However, my personal preference, This American Life, is more about how they create their shows, how they use sound and music to supplement the narration, and just in general, how Ira Glass does what he does. Only podcast geeks would be interested in that, so I reached out to my friends in the tech industry to ask them what THEY listen to.

The most surprising thing I learned was people professing to not listen to podcasts. “I don’t listen to podcasts, but if I had to choose one…”, kept popping up. The second thing was people in the industry need a break and use podcasts to escape from the mayhem of their day. I like the way Jennifer says it best, “Since much of my role is getting developers on board with security actions, I gravitate toward more psychology based podcasts – Adam Grant’s is amazing (it’s called WorkLife).”

Now that I think of it, same here. This American Life. Revisionist History. Radio Lab. The Moth. You get the picture. Escaping from the mayhem of the day.

Without further digression, here are the podcasts recommended by the people I trust, no particular order. No favoritism.

The Haunted Hacker

The Haunted Hacker

Hosted by Mike Jones and Mike LeBlanc

Mike Jones and Mike LeBlanc built the H4unt3d Hacker podcast and group from a really grass roots point of view. The idea was spawned over a glass of bourbon on the top of a mountain. The group consists of members from around the globe and from various walks of life, religions, backgrounds and is all inclusive. They pride themselves in giving back and helping people understand the cybersecurity industry and navigate through the various challenges one faces when they decide cybersecurity is where they belong.

“I think he strikes a great balance between newbie/expert, current events and all purpose security and it has a nice vibe” – Alan Shimel, CEO, Founder, TechStrong Group

Risky Biz Security Podcast

Risky Biz Security Podcast

Hosted by Patrick Gray

Published weekly, the Risky Business podcast features news and in-depth commentary from security industry luminaries. Hosted by award-winning journalist Patrick Gray, Risky Business has become a must-listen digest for information security professionals. We are also known to publish blog posts from time to time.

“My single listen-every-week-when-it-comes out is not that revolutionary: the classic Risky Biz security podcast. As a defender, I learn from the offense perspective, and they also aren’t shy about touching on the policy side.” – Allan Friedman, Cybersecurity and Infrastructure Security Agency

Security Weekly Podcast

Application Security Weekly

Hosted by Mike Shema, Matt Alderman, and John Kinsella

If you’re looking to understand DevOps, application security, or cloud security, then Application Security Weekly is your show! Mike, Matt, and John decrypt application development  – exploring how to inject security into the organization’s Software Development Lifecycle (SDLC); learn the tools, techniques, and processes necessary to move at the speed of DevOps, and cover the latest application security news.

“Easily my favorite hosts and content. Professional production, big personality host, and deeply technical co-host. Combined with great topics and guests.” – Larry Maccherone, Dev[Sec]Ops Transformation Architect, Contrast Security

Azure DevOps Podcast

Hosted by Jeffrey Palermo

The Azure DevOps Podcast is a show for developers and devops professionals shipping software using Microsoft technologies. Each show brings you hard-hitting interviews with industry experts innovating better methods and sharing success stories. Listen in to learn how to increase quality, ship quickly, and operate well.

“I am pretty focused on Microsoft Azure these days so on my list is Azure DevOps” – Bob Aiello CM Best Practices Founder, CTO, and Principal Consultant

Chaos Community Broadcast

Chaos Community Broadcast

Hosted by Community of Chaos Engineering Practitioners

We are a community of chaos engineering practitioners. Chaos Engineering is the discipline of experimenting on a system in order to build confidence in the system’s capability to withstand turbulent conditions in production.

“This is so good, it’s hardly even fair to compare it to other podcasts!” – Casey Rosenthal, CEO, Co-founder, Verica

Daily Beans Podcast

The Daily Beans. News. With Swearing

Hosted by Allison Gill (A.G.)

The Daily Beans is a women-owned and operated progressive news podcast for your morning commute brought to you by the webby award-winning hosts of Mueller, She Wrote. Get your social justice and political news with just the right amount of snark.

“The Daily Beans covers political news without hype. The host is a lawyer and restricts her coverage to what can actually happen while other outlets are hyping every possibility under the sun including possibilities that get good ratings but will never happen. She mostly covers the former president’s criminal cases.” – Tom Limoncelli, Manager, Stack Overflow

Software Engineering Radio

Software Engineering Radio

Hosted by Community of Various Contributors

Software Engineering Radio is a podcast targeted at the professional software developer. The goal is to be a lasting educational resource, not a newscast. Now a weekly show, we talk to experts from throughout the software engineering world about the full range of topics that matter to professional developers. All SE Radio episodes feature original content; we don’t record conferences or talks given in other venues.

“The one that I love to keep tabs on is called Software Engineering Radio, published by the IEEE computer society. It is absolutely a haberdashery of new ideas, processes, lessons learned. It also ranges from very practical action oriented advice the whole way over to philosophical discussions that are necessary for us to drive innovation forward. Professionals from all different domains contribute. It’s not a platform for sales and marketing pitches!” – Tracy Bannon, Senior Principal/ Software Architect & DevOps Advisor, MITRE

Cybrary Podcast

Cybrary Podcast

Hosted by Various Contributors

Join thousands of other listeners to hear from the current leaders, experts, vendors, and instructors in the IT and Cybersecurity fields regarding DevSecOps, InfoSec, Ransomware attacks, the diversity and the retention of talent, and more. Gain the confidence, consistency, and courage to succees at work and in life.

“Relaxed chat, full of good info, and they got right to the point. Would recommend.” – Wendy Nather, Head of Advisory CISOs, CISCO

Open Source Underdogs Podcast

Open Source Underdogs

Hosted by Michael Schwartz

Open Source Underdogs is the podcast for entrepreneurs about open source software. In each episode, we chat with a founder or leader to explore how they are building thriving businesses around open source software. Our goal is to demystify how entrepreneurs can stay true to their open source objectives while also building sustainable, profitable businesses that fuel innovation and ensure longevity.

“Mike Schwartz’s podcast is my favourite. Really good insights from founders.” – Amanda Brock, CEO, OpenUK

Ten Percent Happier

Hosted by Dan Harris

Ten Percent Happier publishes a variety of podcasts that offer relatable wisdom designed to help you meet the challenges and opportunities in your daily life.

“I listen to Ten Percent Happier as my go-to podcast. It helps me with mindfulness practice, provides a perspective on real-life situations, and makes me a kinder person. That is one of the most important traits we all need these days.” – Arun Gupta, Vice President and General Manager for Open Ecosystem, Intel

Making Sense Podcast

Making Sense

Hosted by Sam Harris

Sam Harris is the author of five New York Times best sellers. His books include The End of Faith, Letter to a Christian Nation, The Moral Landscape, Free Will, Lying, Waking Up, and Islam and the Future of Tolerance (with Maajid Nawaz). The End of Faith won the 2005 PEN Award for Nonfiction. His writing and public lectures cover a wide range of topics—neuroscience, moral philosophy, religion, meditation practice, human violence, rationality—but generally focus on how a growing understanding of ourselves and the world is changing our sense of how we should live.

“Sam dives deep on topics rooted in our culture, business, and minds. The conversations are very approachable and rational. With some episodes reaching an hour or more, Sam gives topics enough space to cover the necessary angles.” – Derek Weeks, CMO, The Linux Foundation

Darknet Diaries

Darknet Diaries

Hosted by Jack Rhysider

Darknet Diaries produces audio stories specifically intended to capture, preserve, and explain the culture around hacking and cyber security in order to educate and entertain both technical and non-technical audiences.

This is a podcast about hackers, breaches, shadow government activity, hacktivism, cybercrime, and all the things that dwell on the hidden parts of the network.

“Darknet Diaries would be my recommendation. Provided insights into the world of hacking, data breaches and cyber crime. And Jack Rhysider is a good storyteller ” – Edwin Kwan, Head of Application Security and Advisory, Tyro Payments

Under the Skin

Under the Skin

Hosted by Russel Brand

Under the Skin asks: what’s beneath the surface – of the people we admire, of the ideas that define our times, of the history we are told. Speaking with guests from the world of academia, popular culture and the arts, they’ll teach us to see the ulterior truth behind or constructed reality. And have a laugh.

“He interviews influential people from all different backgrounds and covers everything from academia to tech to culture to spiritual issues” – Ashleigh Auld, Global Director Partner Marketing, Linnwood

Cyberwire Daily

Hosted by Dave Bittner

The daily cybersecurity news and analysis industry leaders depend on. Published each weekday, the program also included interviews with a wide spectrum of experts from industry, academia, and research organizations all over the world.

“I’d recommend the CyberWire daily podcast has got most relevant InfoSec news items and stories industry pros care about. XX” – Ax Sharma, Security Researcher, Tech Reporter, Sonatype

7 Minute Security Podcast

Hosted by Brian Johnson

7 Minute Security is a weekly audio podcast (once in a while with video!) released on Wednesdays and covering topics such Penetration testing, Blue teaming, and Building a career in security.

In 2013 I took on a new adventure to focus 100% on information security. There’s a ton to learn, so I wanted to write it all down in a blog format and share with others. However, I’m a family man too, and didn’t want this project to offset the work/family balance.

So I thought a podcast might fill in the gaps for stuff I can’t – or don’t have time to – write out in full form. I always loved the idea of a podcast, but the good ones are usually in a longer format, and I knew I didn’t have time for that either. I was inspired by the format of the 10 Minute Podcast and figured if it can work for comedy, maybe it can work for information security!

Thus, the 7 Minute Security blog and its child podcast was born.

“7 Minute Security Podcast – because Brian makes the best jingles!” – Björn Kimminich, Product Group Lead Architecture Governance, Kuehne + Nagel (AG & Co.) KG

Continuous Delivery

Continuous Delivery

Hosted by Dave Farley

Explores ideas that help to produce Better Software Faster: Continuous Delivery, DevOps, TDD and Software Engineering.

Hosted by Dave Farley – a software developer who has done pioneering work in DevOps, CD, CI, BDD, TDD and Software Engineering. Dave has challenged conventional thinking and led teams to build world class software.

Dave is co-author of the award wining book – “Continuous Delivery”, and a popular conference speaker on Software Engineering. He built one of the world’s fastest financial exchanges, is a pioneer of BDD, an author of the Reactive Manifesto, and winner of the Duke award for open source software – the LMAX Disruptor.

“Dave Farley’s videos are a treasure trove of knowledge that took me and others years to uncover when we were starting out. His focus on engineering and business outcomes rather than processes and frameworks is a breath of fresh air. If you only have time for one source of information, use his. – Bryan Finster, Value Stream Architect, Defense Unicorns

The Prof G Show

The Prof G Show

Hosted by Scott Galloway

A fast and fluid weekly thirty minute show where Scott tears into the taxonomy of the tech business with unfiltered, data-driven insights, bold predictions, and thoughtful advice.

“Very current very modern. Business and tech oriented. Talks about markets and economics and people and tech.” – Caroline Wong, Chief Strategy Officer, Cobalt

Open Source Security Podcast

Open Source Security Podcast

Hosted by Josh Bressers and Kurt Seifried

Open Source Security is a collaboration by Josh Bressers and Kurt Seifried. We publish the Open Source Security Podcast and the Open Source Security Blog.

We have a security tabletop game that Josh created some time ago. Rather than play a boring security tabletop exercise, what if had things like dice and fun? Take a look at the Dungeons and Data tabletop game

“It has been something I’ve been listening to a lot lately with all of the focus on Software Supply Chain Security and Open Source Security. The hosts have very deep software and security backgrounds but keep the show light-hearted and engaging as well. ” – Chris Hughes, CISO, Co-Founder Aquia Inc

Pivot Podcast

Pivot

Hosted by Kara Swisher and Professor Scott Galloway

Every Tuesday and Friday, tech journalist Kara Swisher and NYU Professor Scott Galloway offer sharp, unfiltered insights into the biggest stories in tech, business, and politics. They make bold predictions, pick winners and losers, and bicker and banter like no one else. After all, with great power comes great scrutiny. From New York Magazine and the Vox Media Podcast Network.

“As a rule, I don’t listen to tech podcasts much at all, since I write about tech almost all day. I check out podcasts about theater or culture — about as far away from my day job as I can get. However, I follow a ‘man-about-town’ guy named George Hahn on social media, who’s a lot of fun. Last year, he mentioned he’d be a guest host of the ‘Pivot’ podcast with Kara Swisher and Scott Galloway, so I checked out Pivot. It’s about tech but it’s also about culture, politics, business, you name it. So that’s become the podcast I dip into when I want to hear a bit about tech, but in a cocktail-party/talk show kind of way.” – Christine Kent, Communications Strategist, Christine Kent Communications

The Idealcast

The Idealcast

Hosted by Gene Kim

Conversations with experts about the important ideas changing how organizations compete and win. In The Idealcast, multiple award-winning CTO, researcher and bestselling author Gene Kim hosts technology and business leaders to explore the dangerous, shifting digital landscape. Listeners will hear insights and gain solutions to help their enterprises thrive in an evolving business world.

“I like this because it has a good balance of technical and culture/leadership content.” – Courtney Kissler, CTO, Zulily

Trustedsec Security Podcast

TrustedSec Security Podcast

Hosted by Dave Kennedy and Various Team Contributors

Our team records a regular podcast covering the latest security news and stories in an entertaining and informational discussion. Hear what our experts are thinking and talking about.

“I LOVE LOVE LOVE the TrustedSec Security Podcast. Dave Kennedy’s team puts on a very nice and often deeply technical conversation every two weeks. The talk about timely topics from today’s headlines as well as jumping into purple team hackery which is a real treat to listen in and learn from.” – CRob Robinson, Director of Security Communications Intel Product Assurance and Security, Intel

Profound Podcast

Profound Podcast

Hosted by John Willis

Ramblings about W. Edwards Deming in the digital transformation era. The general idea of the podcast is derived from Dr. Demming’s seminal work described in his New Economics book – System of Profound Knowledge ( SoPK ). We’ll try and get a mix of interviews from IT, Healthcare, and Manufacturing with the goal of aligning these ideas with Digital Transformation possibilities. Everything related to Dr. Deming’s ideas is on the table (e.g., Goldratt, C.I. Lewis, Ohno, Shingo, Lean, Agile, and DevOps).

“I don’t listen to podcasts much these days (found that consuming books via audible was more useful… but I guess it all depends on how emerging the topics are you are interested in). I only mention this as I am thin I recommendations. I’d go with John Willis’s Profound or Gene Kim’s Idealcast. Some overlap in (world class) guests but different interview approaches and perspectives.” – Damon Edwards, Sr. Director, Product PagerDuty

Security Now Podcast

Security Now

Hosted by Steve Gibson and Leo Laporte

Stay up-to-date and deepen your cybersecurity acumen with Security Now. On this long-running podcast, cybersecurity authority Steve Gibson and technology expert Leo Laporte bring their extensive and historical knowledge to explore digital security topics in depth. Each week, they take complex issues and break them down for clarity and big-picture understanding. And they do it all in an approachable, conversational style infused with their unique sense of humor. Listen and subscribe, and stay on top of the constantly changing world of Internet security. Security Now records every Tuesday afternoon and hits your podcatcher later that evening.

“The shows cover a wide range of security topics, from the basics of technologies such as DNSSec & Bitcoin, to in depth, tech analysis of the latest hacks hitting the news, The main host, Steve Gibson, is great at breaking down tech subjects over an audio . It’s running at over 800 episodes now, regular as clockwork every week, so you can rely on it. Funnily Steve Gibson has often reminded me of you – able to assess what’s going on with a subject, calmly find the important points, and describe them to the rest of us in way that’s engaging and relatable.medium – in a way you can follow and be interested in during your commute or flight.” – Gary Robinson, Chief Security Officer, Ulseka

The Jordan Harbinger Show Podcast

The Jordan Harbinger Show

Hosted by Jordan Harbinger

Today, The Jordan Harbinger Show has over 15 million downloads per month and features a wide array of guests like Kobe Bryant, Moby, Dennis Rodman, Tip “T.I.” Harris, Tony Hawk, Cesar Millan, Simon Sinek, Eric Schmidt, and Neil deGrasse Tyson, to name a few. Jordan continues to teach his skills, for free, at 6-Minute Networking. In addition to hosting The Jordan Harbinger Show, Jordan is a consultant for law enforcement, military, and security companies and is a member of the New York State Bar Association and the Northern California Chapter of the Society of Professional Journalists.

“Excellent podcasts where he interviews people from literally every walk of life, how they have become successful, why they have failed (if they have) as well as great personal development coaching ideas.” – Jeff DeVerter, CTO, Products and Services, RackSpace

WorkLife Podcast

WorkLife with Adam Grant

Hosted by Adam Grant

Adam hosts WorkLife, a chart-topping TED original podcast. His TED talks on languishing, original thinkers, and givers and takers have been viewed more than 30 million times. His speaking and consulting clients include Google, the NBA, Bridgewater, and the Gates Foundation. He writes on work and psychology for the New York Times, has served on the Defense Innovation Board at the Pentagon, has been honored as a Young Global Leader by the World Economic Forum, and has appeared on Billions.

“I don’t listen to many technical podcasts. I like Caroline Wongs and have listened to it a number of times (Humans of InfoSec) but since much of my role is getting developers on board with security actions, I gravitate toward more psychology based podcasts – Adam Grant’s is amazing (it’s called WorkLife).” – Jennifer Czaplewski, Senior Director, Cyber Security, Target

“You know lately I have been listening to WorkLife with Adam Grant. Not a tech podcast but a management one.” – Paula Thrasher, Senior Director Infrastructure, PagerDuty

SRE Podcast

SRE Prodcast

Hosted by Core Team Members:  Betsy Beyer, MP English, Salim Virji, Viv

The Google Prodcast Team has gone through quite a few iterations and hiatuses over the years, and many people have had a hand in its existence. For the longest time, a handful of SREs produced the Prodcast for the listening pleasure of the other engineers here at Google.

We wanted to make something that would be of interest to folks across organizations and technical implementations. In his last act as part of the Prodcast, JTR put us in touch with Jennifer Petoff, Director of SRE Education, in order to have the support of the SRE organization behind us.

“The SRE Prodcast is Google’s podcast about Site Reliability Engineering and production software. In Season 1, we discuss concepts from the SRE Book with experts at Google.” – Jennifer Petoff, Director, Program Management, Cloud Technical Education Google

Make Me Smart Podcast

Make Me Smart

Hosted by Kai Ryssdal And Kimberly Adams

Every weekday, Kai Ryssdal and Kimberly Adams break down the news in tech, the economy and culture. How do companies make money from disinformation? How can we tackle student debt? Why do 401(k)s exist? What will it take to keep working moms from leaving the workforce? Together, we dig into complex topics to help make today make sense

“I literally learn 3 new things about topics i never would have tried to learn about.” – Kadi Grigg, Enablement Specialist, Sonatype

EconTalk

EconTalk

Hosted by Russ Roberts

Conversations for the Curious is an award-winning weekly podcast hosted by Russ Roberts of Shalem College in Jerusalem and Stanford’s Hoover Institution. The eclectic guest list includes authors, doctors, psychologists, historians, philosophers, economists, and more. Learn how the health care system really works, the serenity that comes from humility, the challenge of interpreting data, how potato chips are made, what it’s like to run an upscale Manhattan restaurant, what caused the 2008 financial crisis, the nature of consciousness, and more.

“The only podcast I listen to is actually EconTalk, which has nothing to do with tech!” – Kelly Shortridge, Senior Principal, Product Technology, Fastly

Leading the Future of Work

Leading the Future of Work

Hosted by Jacob Morgan

The Future of Work With Jacob Morgan is a unique show that explores how the world of
work is changing, and what we need to do in order to thrive. Each week several episodes are
released which range from long-form interviews with the world’s top business leaders and
authors to shorter form episodes which provide a strategy or tip that listeners can apply to
become more successful.

The show is hosted by 4x best-selling author, speaker and futurist Jacob Morgan and the
goal is to give listeners the inspiration, the tools, and the resources they need to succeed
and grow at work and in life.

Episodes are not scripted which makes for fun, authentic, engaging, and educational
episodes filled with insights and practical advice.

“It is hard for me to keep up with podcasts. The one I listen to regularly is “Leading The Future of Work” by Jacob Morgan. I know it is not technical, but I think it is extremely important for technical people to understand what the business thinks and is concerned about.” – Keyaan Williams, Managing Director, CLASS-LLC

Hacking Humans Podcast

Hacking Humans

Hosted by Dave Bittner and Joe Carrigan

Deception, influence, and social engineering in the world of cyber crime.

Join Dave Bittner and Joe Carrigan each week as they look behind the social engineering scams, phishing schemes, and criminal exploits that are making headlines and taking a heavy toll on organizations around the world.

“In case we needed any reminders that humanity is a scary place.” – Matt Howard, SVP and CMO, Virtu

Cloud Security Podcast

Cloud SecurityPodcast

Hosted by Ashish Rajan, Shilpi Bhattacharjee, and Various Contributors

Cloud Security Podcast is a WEEKLY Video and Audio Podcast that brings in-depth cloud security knowledge to you from the best and brightest cloud security experts and leaders in the industry each week over our LIVE STREAMs.

We are the FIRST podcast that carved the niche for Cloud Security in late 2019. As of 2021, the large cloud service providers (Azure, Google Cloud, etc.) have all followed suit and started their own cloud security podcasts. While we recommend you listen to their podcasts as well, we’re the ONLY VENDOR NEUTRAL podcast in the space and will preserve our neutrality indefinitely.

“I really love Ashish’s cloud security podcast, listened to it for a while now. He gets really good people on it and it’s a nice laid back listen, too.” – Simon Maple, Field CTO, Snyk

DSO Overflow Podcast

DSO Overflow

Hosted by Glenn Wilson, Steve Giguere, Jessica Cregg

In depth conversations with influencers blurring the lines between Dev, Sec, and Ops!

We speak with professionals working in cyber security, software engineering and operations to talks about a number of DevSecOps topics. We discuss how organisations factor security into their product delivery cycles without compromising the value of doing DevOps and Agile.

“One of my favourite meetups in London ‘DevSecOps London Gathering’ has a podcast where they invite their speakers https://dsolg.com/#podcast” – Stefania Chaplin, Solutions Architect UK&I, GitLab

Pardon the Interruption

Pardon the Interruption

Hosted by Tony Kornheiser and Mike Wilbon

Longtime sportswriters Tony Kornheiser and Mike Wilbon debate and discuss the hottest topics, issues and events in the world of sports in a provocative and fast-paced format.

Similar in format to Gene Siskel and Roger Ebert‘s At the Movies,[2][3] PTI is known for its humorous and often loud tone, as well as the “rundown” graphic which lists the topics yet to be discussed on the right-hand side of the screen. The show’s popularity has led to the creation of similar shows on ESPN and similar segments on other series, and the rundown graphic has since been implemented on the morning editions of SportsCenter, among many imitators.[4] – Wikipedia

“I’m interested in sports, and Tony and Mike are well-informed, amusing, and opinionated. It also doesn’t hurt any that I’ve known them since they were at The Washington Post and I was freelancing there. What you see on television, or hear on their podcast, is exactly how they are in real life. This sincerity of personality is a big reason why they’ve become so successful.” – Steven Vaughan-Nichols, Technology and business journalist and analyst. Red Ventures

The post 35 Podcasts Recommended by People You Can Trust appeared first on Linux Foundation.

You want content? We’ve got your content right here!

2 Settembre 2022 ore 16:47
ONE Summit LF Networking November 15-16

ONE Summit Agenda is now live!

This post originally appeared on LF Networking’s blog. The author, Heather Kirksey, is VP Community & Ecosystem. ONE Summit is the Linux Foundation Networking event that focuses on the networking and automation ecosystem that is transforming public and private sector innovation across 5G network edge, and cloud native solutions. Our family of open source projects address every layer of infrastructure needs from the user edge to the cloud/core. Attend ONE Summit to get the scoop on hot topics for 2022!

Today LF Networking announced our schedule for ONE Summit, and I have to say that I’m extraordinarily excited. I’m excited because it means we’re growing closer to returning to meeting in-person, but more importantly I was blown away by the quality of our speaking submissions. Before I talk more about the schedule itself, I want to say that this quality is all down to you: You sent us a large number of thoughtful, interesting, and innovative ideas; You did the work that underpins the ideas; You did the work to write them up and submit them. The insight, lived experience, and future-looking thought processes humbled me with its breadth and depth. You reminded me why I love this ecosystem and the creativity within open source. We’ve all been through a tough couple of years, but we’re still here innovating, deploying, and doing work that improves the world. A huge shout out to everyone across every company, community, and project that made the job of choosing the final roster just so difficult.

Now onto the content itself. As you’ve probably heard, we’ve got 5 tracks: Industry 4.0, Security and Privacy, The New Networking Stack, Operationalizing Deployment, and Emerging Technologies and Business Models:

  • “Industry 4.0” looks at the confluence of edge and networking technologies that enable technology to uniquely improve our interactions with the physical world, whether that’s agriculture, manufacturing, robotics, or our homes. We’ve got a great line-up focused both on use cases and the technologies that enable them.
  • “Security and Privacy” are the most important issues with which we as global citizens and we as an ecosystem struggle. Far from being an afterthought, security is front and center as we look at zero-trust and vulnerability management, and which technologies and policies best serve enterprises and consumers.
  • Technology is always front and center for open source groups and our “New Networking Stack” track dives deep into the technologies and components we will all use as we build the infrastructure of the future. In this track we have a number of experts sharing their best practices, as well as ideas for forward-looking usages.
  • In our “Operationalizing Deployment” track, we learn from the lived experience of those taking ideas and turning them into workable reality. We ask questions like,  How do you bridge cultural divides? How do you introduce and truly leverage DevOps? How do you integrate compliance and reference architectures? How do you not only deploy but bring in Operations? How do you automate and how to you use tools to accomplish digital transformation in our ecosystem(s)?
  • Not just content focusing only on today’s challenges and success, we look ahead with “Emerging Technologies and Business Models.” Intent, Metaverse, MASE, Scaling today’s innovation to be tomorrow’s operations, new takes on APIs – these are the concepts that will shape us in the next 5-10 years; we  talk about how we start approaching and understanding them?

Every talk that made it into this program has unique and valuable insight, and I’m so proud to be part of the communities that proposed them. I’m also honored to have worked with one of the best Programming Committees in open source events ever. These folks took so much time and care to provide both quantitative and qualitative input that helped shape this agenda. Please be sure to thank them for their time because they worked hard to take the heart of this event to the next level. If you want to be in the room and in the hallway with these great speakers, there is only ONE place to be. Early bird registration ends soon, so don’t miss out and register now!

And please don’t forget to sponsor. Creating a space for all this content does cost money, and we can’t do it without our wonderful sponsors. If you’re still on the fence, please consider how amazing these sessions are and the attendee conservations they will spark. We may not be the biggest conference out there, but we are the most focused on decision makers and end users and the supply chains that enable them. You won’t find a more engaged and thoughtful audience anywhere else.

The post You want content? We’ve got your content right here! appeared first on Linux Foundation.

Is it time for an OSPO in your organization?

2 Settembre 2022 ore 16:11

Is your organization consuming open source software, or is it starting to contribute to open source projects? If so, perhaps it’s time for you to start an OSPO: an open source program office.

At the LF, we’re dedicating resources to improving your understanding of all things open source, such as our Guide to Enterprise Open Source and the Evolution of the Open Source Program Office, published the last year. 

In a new Linux Foundation Research report, A Deep Dive into Open Source Program Offices, published in partnership with the TODO Group, authored by Dr. Ibrahim Haddad, Ph.D, showcases the many forms of OSPOs, their maturity models, responsibilities, and challenges they face in open source enterprise adoption, and also their staffing requirements are discussed in detail. 

“The past two decades have accelerated open source software adoption and increased involvement in contributing to existing projects and creating new projects. Software is where a lot of value lies and the vast majority of software developed is open source software providing access to billions of dollars worth of external R&D. If your organization relies on open source software for products or services and does not have a formalized OSPO yet ​​to manage all aspects of working with open source, please consider this report a call to establish your OPSO and drive for leadership in the open source areas that are critical to your products and services.” – Ibrahim Haddad, Ph.D., General Manager, LF AI & Data Foundation

Here are some of the report’s important lessons:

An OSPO can help you manage and track your company’s use of open source software and assist you when interacting with other stakeholders. It can also serve as a clearinghouse for information about open source software and its usage throughout your organization.

Your OSPO is the central nervous system for an organization’s open source strategy and provides governance, oversight, and support for all things related to open source.

OSPOs create and maintain an inventory of your open source software (OSS) assets and track and manage any associated risks. The OSPO also guides how to best use open source software within the organization and can help coordinate external contributions to open source projects.

To be effective, the OSPO needs to have a deep understanding of the business and the technical aspects of open source software. It also needs to work with all levels of the organization, from executives to engineers.

An OSPO is designed to:

  • Be the center of competency for an organization’s open source operations and structure,
  • Place a strategy and set of policies on top of an organization’s open source efforts.

This can include creating policies for code use, distribution, selection, auditing, and other areas; training developers; ensuring legal compliance, and promoting and building community engagement to benefit the organization strategically.

An organization’s OSPO can take many different forms, but typically it is a centralized team that reports to the company’s executive level. The size of the team will depend on the size and needs of the organization, and how it is adopted also will undergo different stages of maturity.

When starting, an OSPO might just be a single individual or a very small team. As the organization’s use of open source software grows, the OSPO can expand to include more people with different specialties. For example, there might be separate teams for compliance, legal, and community engagement.

This won’t be the last we have to say about the OSPO in 2022. There are further insights in development, including a qualitative study on the OSPO’s business value across different sectors, and the TODO group’s publication of the 2022 OSPO Survey results will take place during OSPOCon in just a few weeks. 

“There is no board template to build an OSPO. Its creation and growth can vary depending on the organization’s size, culture, industry, or even its milestones.

That’s why I keep seeing more and more open source leaders finding critical value in building connections with other professionals in the industry. OSPOCon is an excellent networking and learning space where those working (or willing to work) in open source program offices that rely on open source technologies come together to learn and share best practices, experiences, and tools to overcome challenges they face.” Ana Jiménez, OSPO Program Manager at TODO Group

Join us there and be sure to read the report today to gain key insights into forming and running an OSPO in your organization. 

The post Is it time for an OSPO in your organization? appeared first on Linux Foundation.

Addressing Cybersecurity Challenges in Open Source Software: What you need to know

1 Settembre 2022 ore 19:16

by Ashwin Ramaswami

June 2022 saw the publication of Addressing Cybersecurity Challenges in Open Source Software, a joint research initiative launched by the Open Source Security Foundation in collaboration with Linux Foundation Research and Snyk. The research dives into security concerns in the open source ecosystem. If you haven’t read it, this article will give you the report’s who, what, and why, summarizing its key takeaways so that it can be relevant to you or your organization.

Who is the report for?

This report is for everyone whose work touches open source software. Whether you’re a user of open source, an OSS developer, or part of an OSS-related institution or foundation, you can benefit from a better understanding of the state of security in the ecosystem.

Open source consumers and users: It’s very likely that you rely on open source software as dependencies if you develop software. And if you do, one important consideration is the security of the software supply chain. Security incidents such as log4shell have shown how open source supply chain security touches nearly every industry. Even industries and organizations that have traditionally not focused on open source software now realize the importance of ensuring their OSS dependencies are secure. Understanding the state of OSS security can help you to manage your dependencies intelligently, choose them wisely, and keep them up to date.

Open source developers and maintainers: People and organizations that develop or maintain open source software need to ensure they use best practices and policies for security. For example, it can be valuable for large organizations to have open source security policies. Moreover, many OSS developers also use other open source software as dependencies, making understanding the OSS security landscape even more valuable. Developers have a unique role to play in leading the creation of high-quality code and the respective governance frameworks and best practices around it.

Institutions: Institutions such as open source foundations, funders, and policymaking groups can benefit from this report by understanding and implementing the key findings of the research and their respective roles in improving the current state of the OSS ecosystem. Funding and support can only go to the right areas if priorities are informed by the problems the community is facing now, which the research assists in identifying.

What are the major takeaways?

The data from this report was collected by conducting a worldwide survey of:

  • Individuals who contribute to, use, or administer OSS;
  • Maintainers, core contributors, and occasional contributors to OSS;
  • Developers of proprietary software who use OSS; and
  • Individuals with a strong focus on software supply chain security

The survey also included data collected from several major package ecosystems by using Snyk Open Source, a static code analysis (SCA) tool free to use for individuals and open source maintainers.

Here are the major takeaways and recommendations from the report:

  • Too many organizations are not prepared to address OSS security needs: At least 34% of organizations did not have an OSS security policy in place, suggesting these organizations may not be prepared to address OSS security needs.
  • Small organizations must prioritize developing an OSS security policy: Small organizations are significantly less likely to have an OSS security policy. Such organizations should prioritize developing this policy and having a CISO and OSPO (Open Source Program Office).
  • Using additional security tools is a leading way to improve OSS security: Security tooling is available for open source security across the software development lifecycle. Moreover, organizations with an OSS security policy have a higher frequency of security tool use than those without an OSS security policy.
  • Collaborate with vendors to create more intelligent security tools: Organizations consider that one of the most important ways to improve OSS security across the supply chain is adding greater intelligence to existing software security tools, making it easier to integrate OSS security into existing workflows and build systems.
  • Implementing best practices for secure software development is the other leading way to improve OSS security: Understanding best practices for secure software development, through courses such as the OpenSSF’s Secure Software Development Fundamentals Courses, has been identified repeatedly as a leading way to improve OSS supply chain security.
  • Use automation to reduce your attack surface: Infrastructure as Code (IaC) tools and scanners allow automating CI/CD activities to eliminate threat vectors around manual deployments.
  • Consumers of open source software should give back to the communities that support them: The use of open source software has often been a one-way street where users see significant benefits with minimal cost or investment. For larger open source projects to meet user expectations, organizations must give back and close the loop by financially supporting OSS projects they use.

Why is this important now?

Open source software is a boon: its collaborative and open nature has allowed society to benefit from various innovative, reliable, and free software tools. However, these benefits only last when users contribute back to open source software and when users and developers exercise due diligence around security. While the most successful open source projects have gotten such support, other projects have not – even as open source use has continued to be more ubiquitous.

Thus, it is more important than ever to be aware of the problems and issues everyone faces in the OSS ecosystem. Some organizations and open source maintainers have strong policies and procedures for handling these issues. But, as this report shows, other organizations are just facing these issues now.

Finally, we’ve seen the risks of not maintaining proper security practices around OSS dependencies. Failure to update open source dependencies has led to costs as high as $425 million. Given these risks, a little investment in strong security practices and awareness around open source – as outlined in the report’s recommendations – can go a long way.

We suggest you read the report – then see how you or your organization can take the next step to keep yourself secure!

The post Addressing Cybersecurity Challenges in Open Source Software: What you need to know appeared first on Linux Foundation.

❌